“设计上不信任,通过测试验证”:Deep CDR™验证机制揭秘
人工智能正导致企业内部传输的文件数量不断增加,而区分安全文件与恶意文件也变得越来越困难。Deep CDR 技术因在机密网络和跨机构文件交换中广受信赖,它无需区分这两类文件:无论文件由谁或何种方式创建,该技术都将所有文件视为不可信。
请与OPSWAT 产品副总裁乔治·普里奇奇(George Prichici)一起,了解Deep CDR 技术不仅经过内部测试,还符合情报和国防机构要求的标准;同时,该技术如何通过渗透测试和专业的反恶意软件测试实验室(包括AV-Comparatives的最新评估)获得独立验证。您将从中获得一套评估框架,用于以相同标准衡量任何CDR供应商。
阅读这套方法论背后的著作
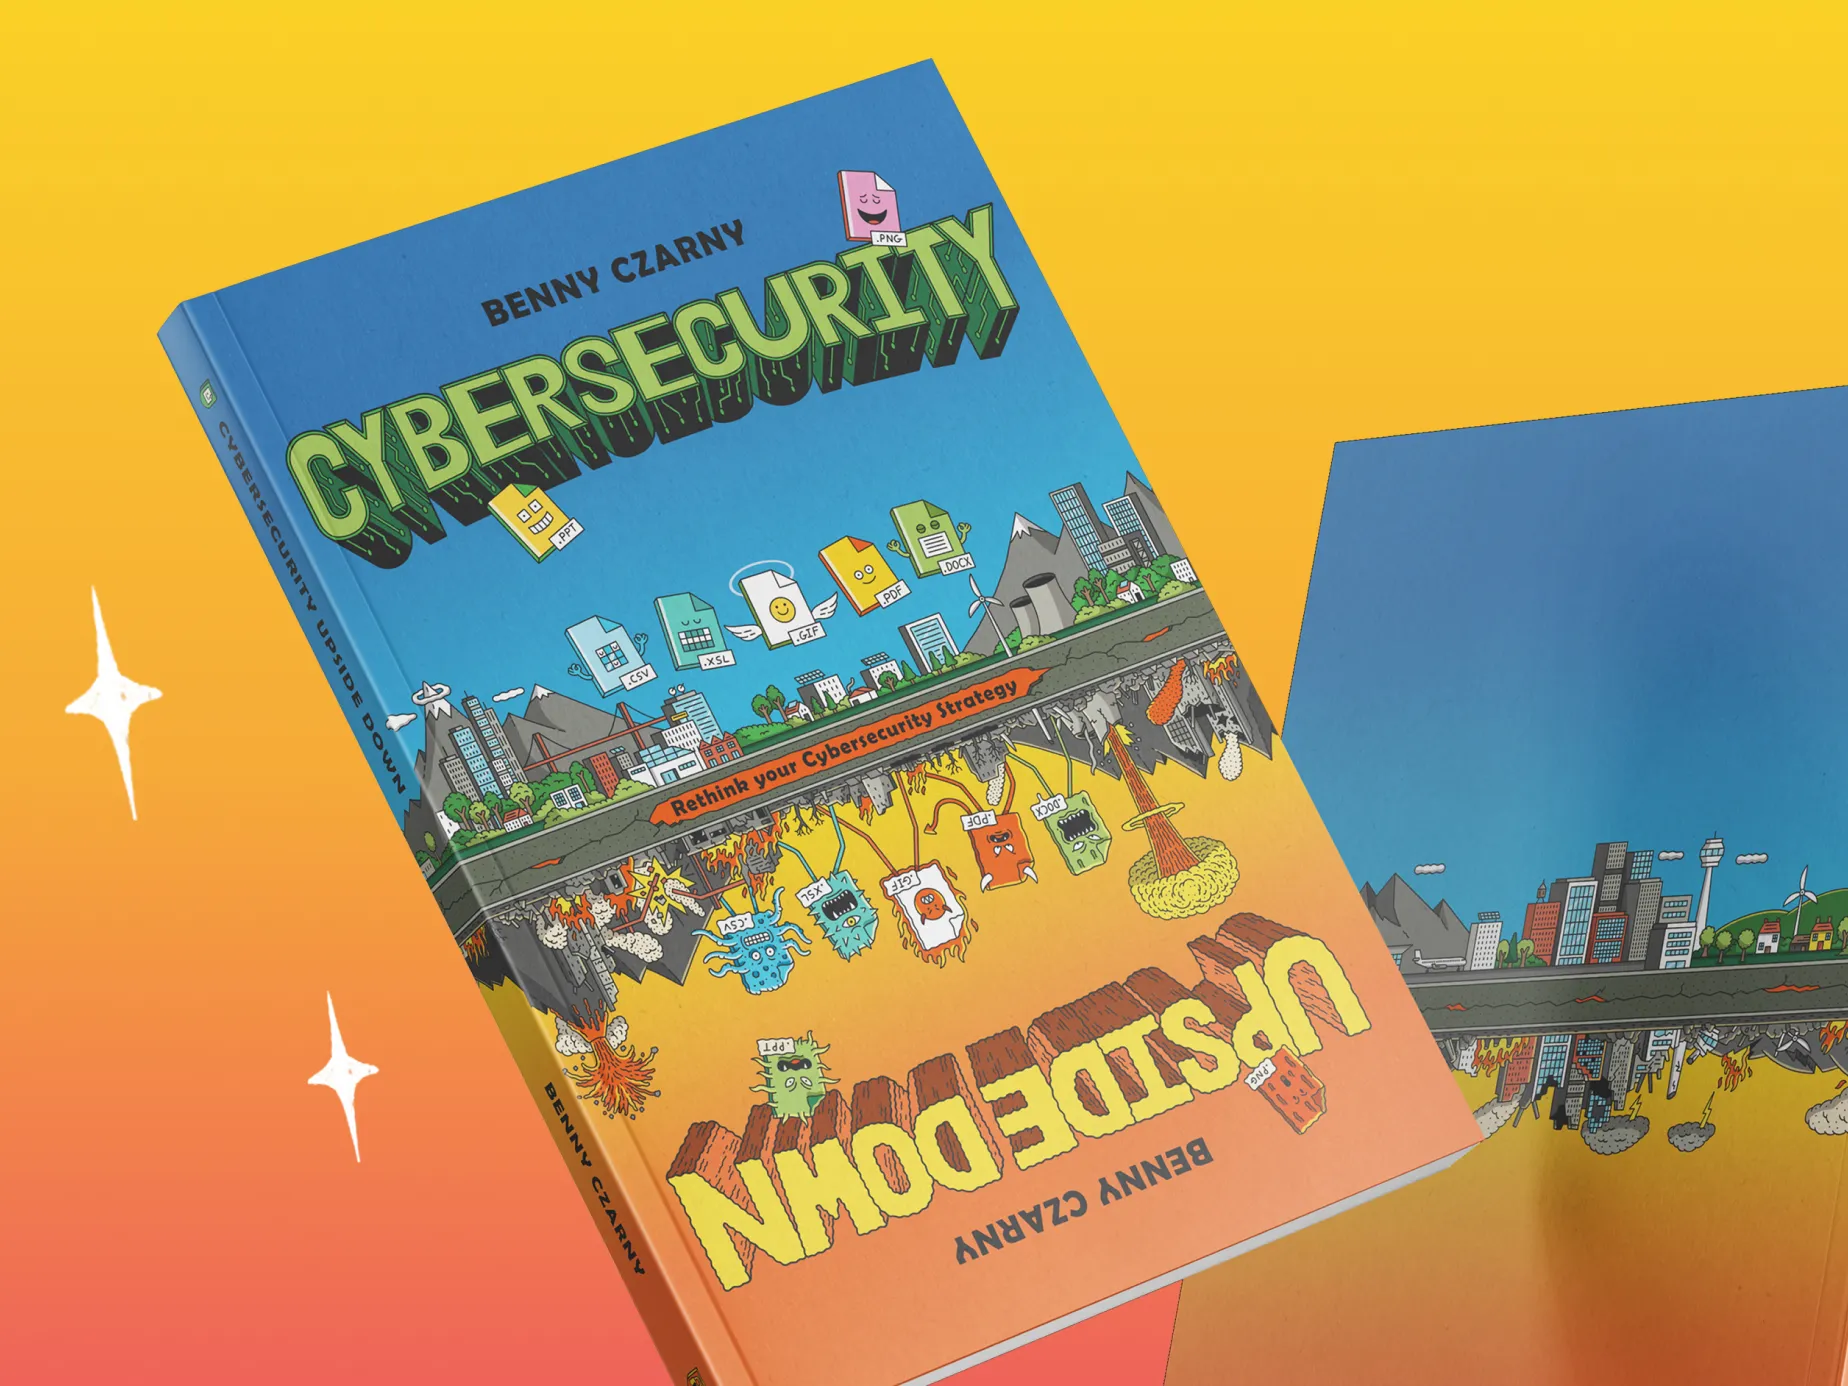
OPSWAT 创始人兼首席执行官本尼·查尔尼(Benny Czarny)所著的《颠覆网络安全》一书,阐述了Deep CDR™技术所基于的“预防优先”理念,该理念已通过AV-Comparatives的独立验证。这本书是参加本次网络研讨会的绝佳入门读物。
AV-Comparatives 的调查结果
AV-Comparatives 独立设计了评估方法、进行了测试,并得出了自己的结论。测试涵盖了三个方面:Deep CDR™ 技术如何应对实时攻击场景、其支持的文件类型数量,以及重建后的文件是否仍可正常使用。以下是本次网络研讨会的议题概览。
经过针对当今最严峻攻击的测试
从AI辅助的恶意内容到宏、嵌入式可执行文件以及嵌套压缩包,Deep CDR 技术在所有主要的文件传播型攻击场景中均接受了评估,并在AV-Comparatives的最新测试中实现了100%的清理率。欢迎观看网络研讨会,了解该技术在测试中的表现。
涵盖各类企业文件类型
Office文档、PDF、图片、压缩文件以及团队日常交换的各类文件格式均经过了递归式数据清理处理,测试结果在所有测试过的文件类型中均得到验证。本次网络研讨会将详细解析这些结果。
在不破坏文件的情况下实现安全性
消除威胁只是工作的一半,文件还必须能够正常使用。重建后的文件依然可以正常使用,保留了用户所依赖的版面布局、格式、表格、公式和结构。本次网络研讨会将详细说明具体保留了哪些细节,以及原因何在。