MetaDefender Core的零日漏洞检测
OPSWAT专为离线和受监管环境OPSWAT、基于人工智能的本地部署零日漏洞检测解决方案。该方案采用基于仿真的自适应沙箱和人工智能驱动的恶意软件分析技术,能够揭露具有规避能力的威胁,提取可操作的指标(IOC),并在MetaDefender Core 支持安全的文件检查。
- 几分钟内完成安装
- 无需额外集成
- 使用您现有的策略
统一零日漏洞检测
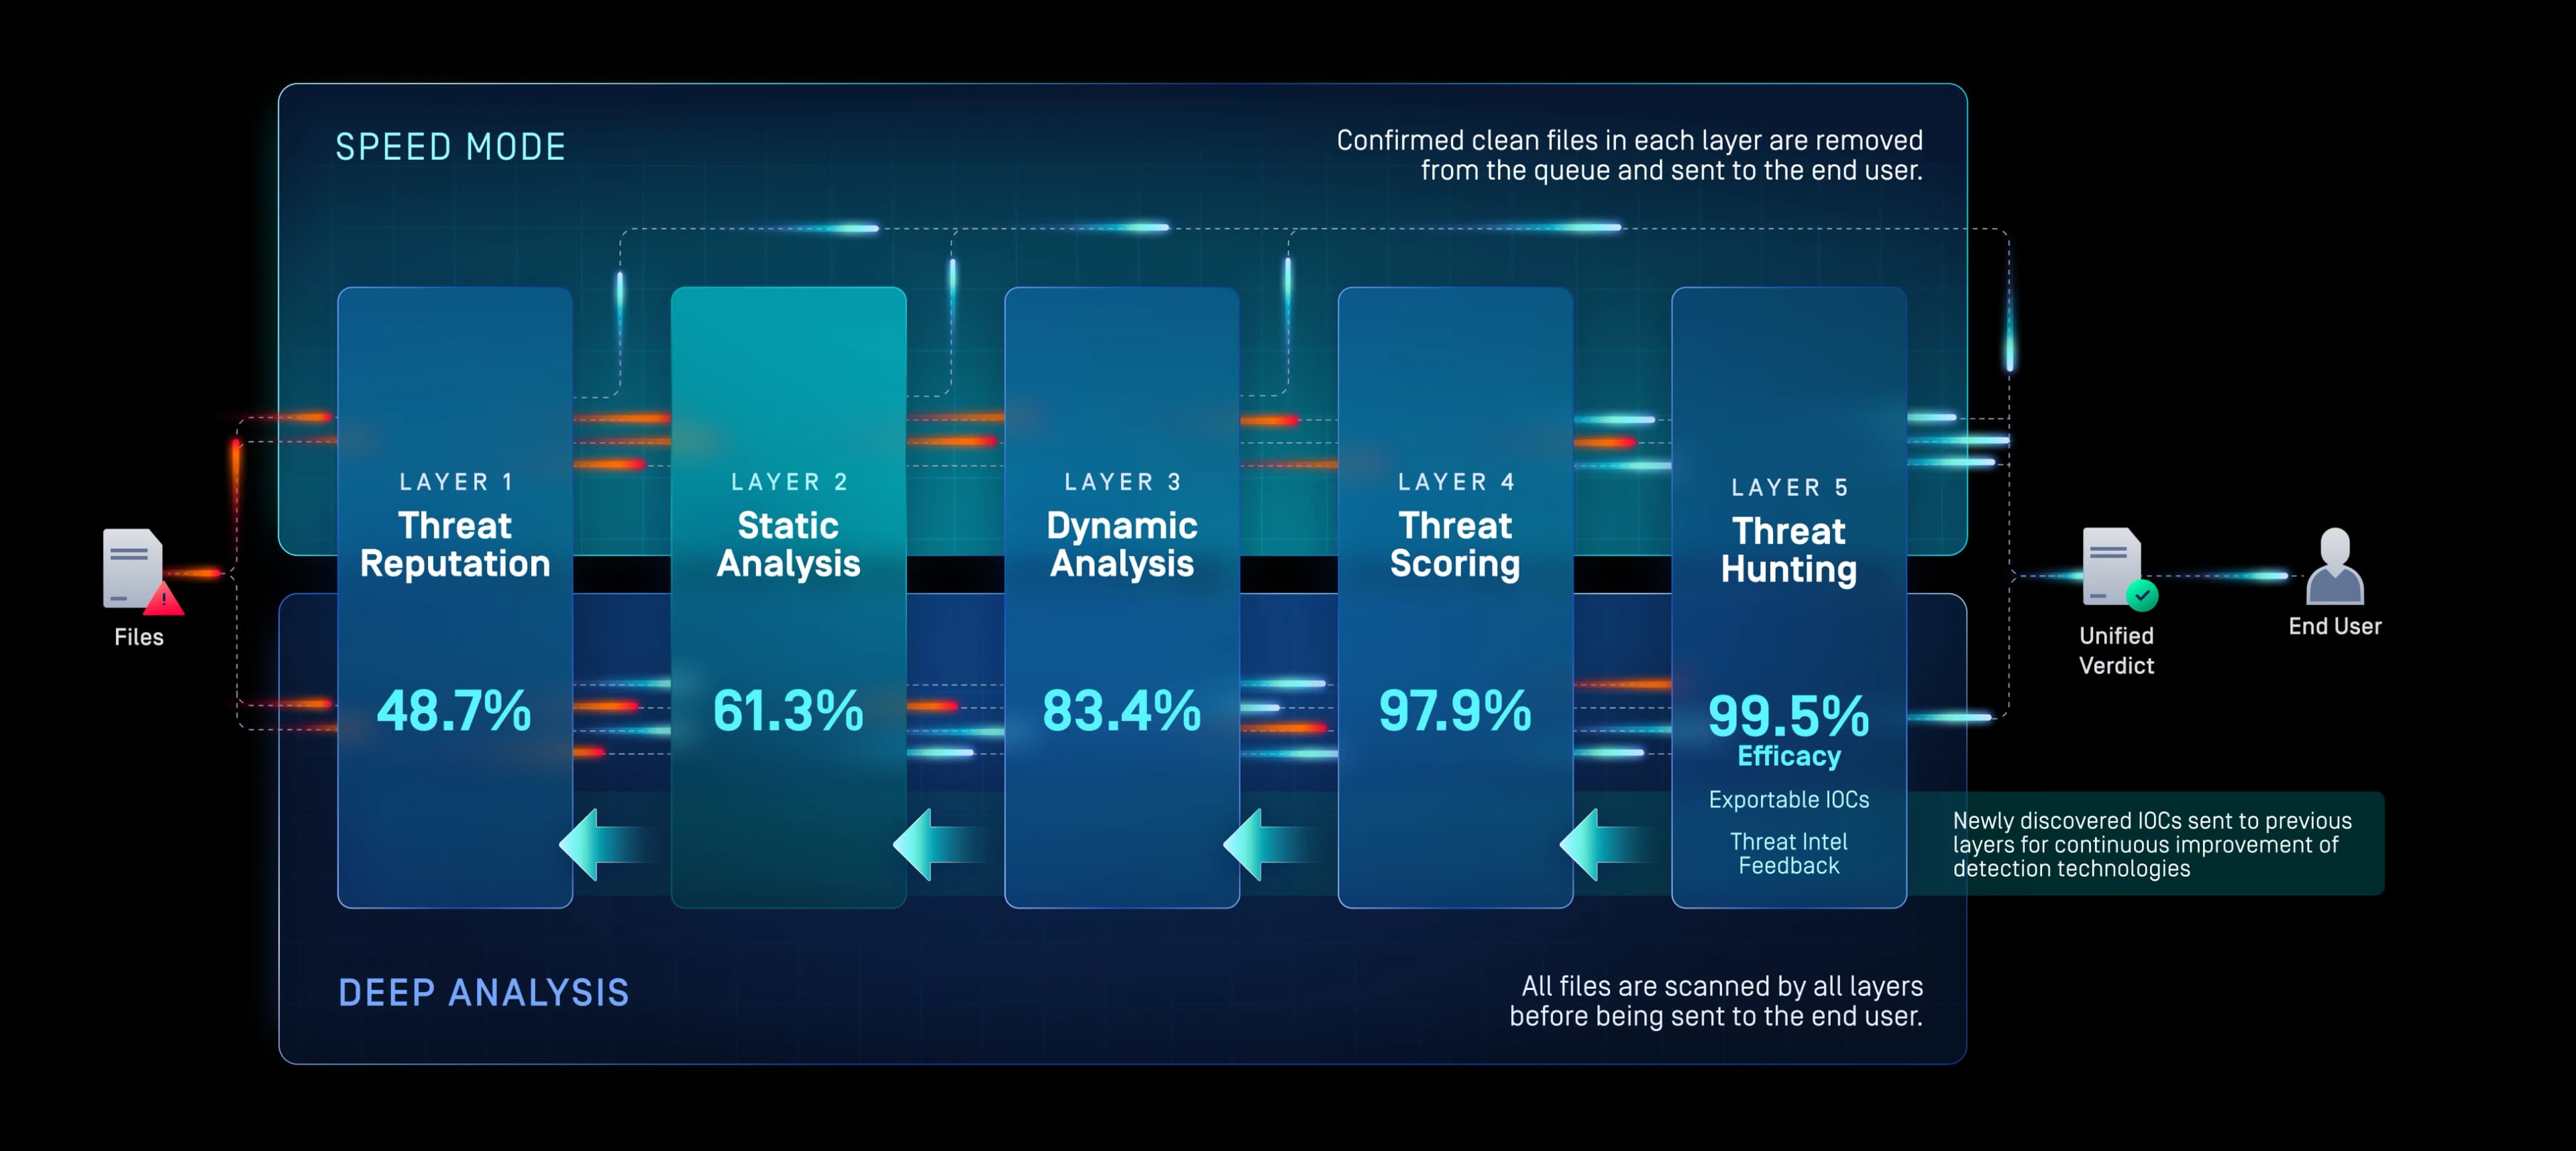
第一层:威胁信誉
快速暴露已知的
威胁
在进行更深入的分析之前,先阻止已知的威胁。
无论在线还是离线,均会将文件、URL、IP 地址和域名与持续更新的信誉情报进行比对。
该系统阻断了恶意软件和攻击者基础设施的重复利用,迫使攻击者轮换指标并重建传播路径。
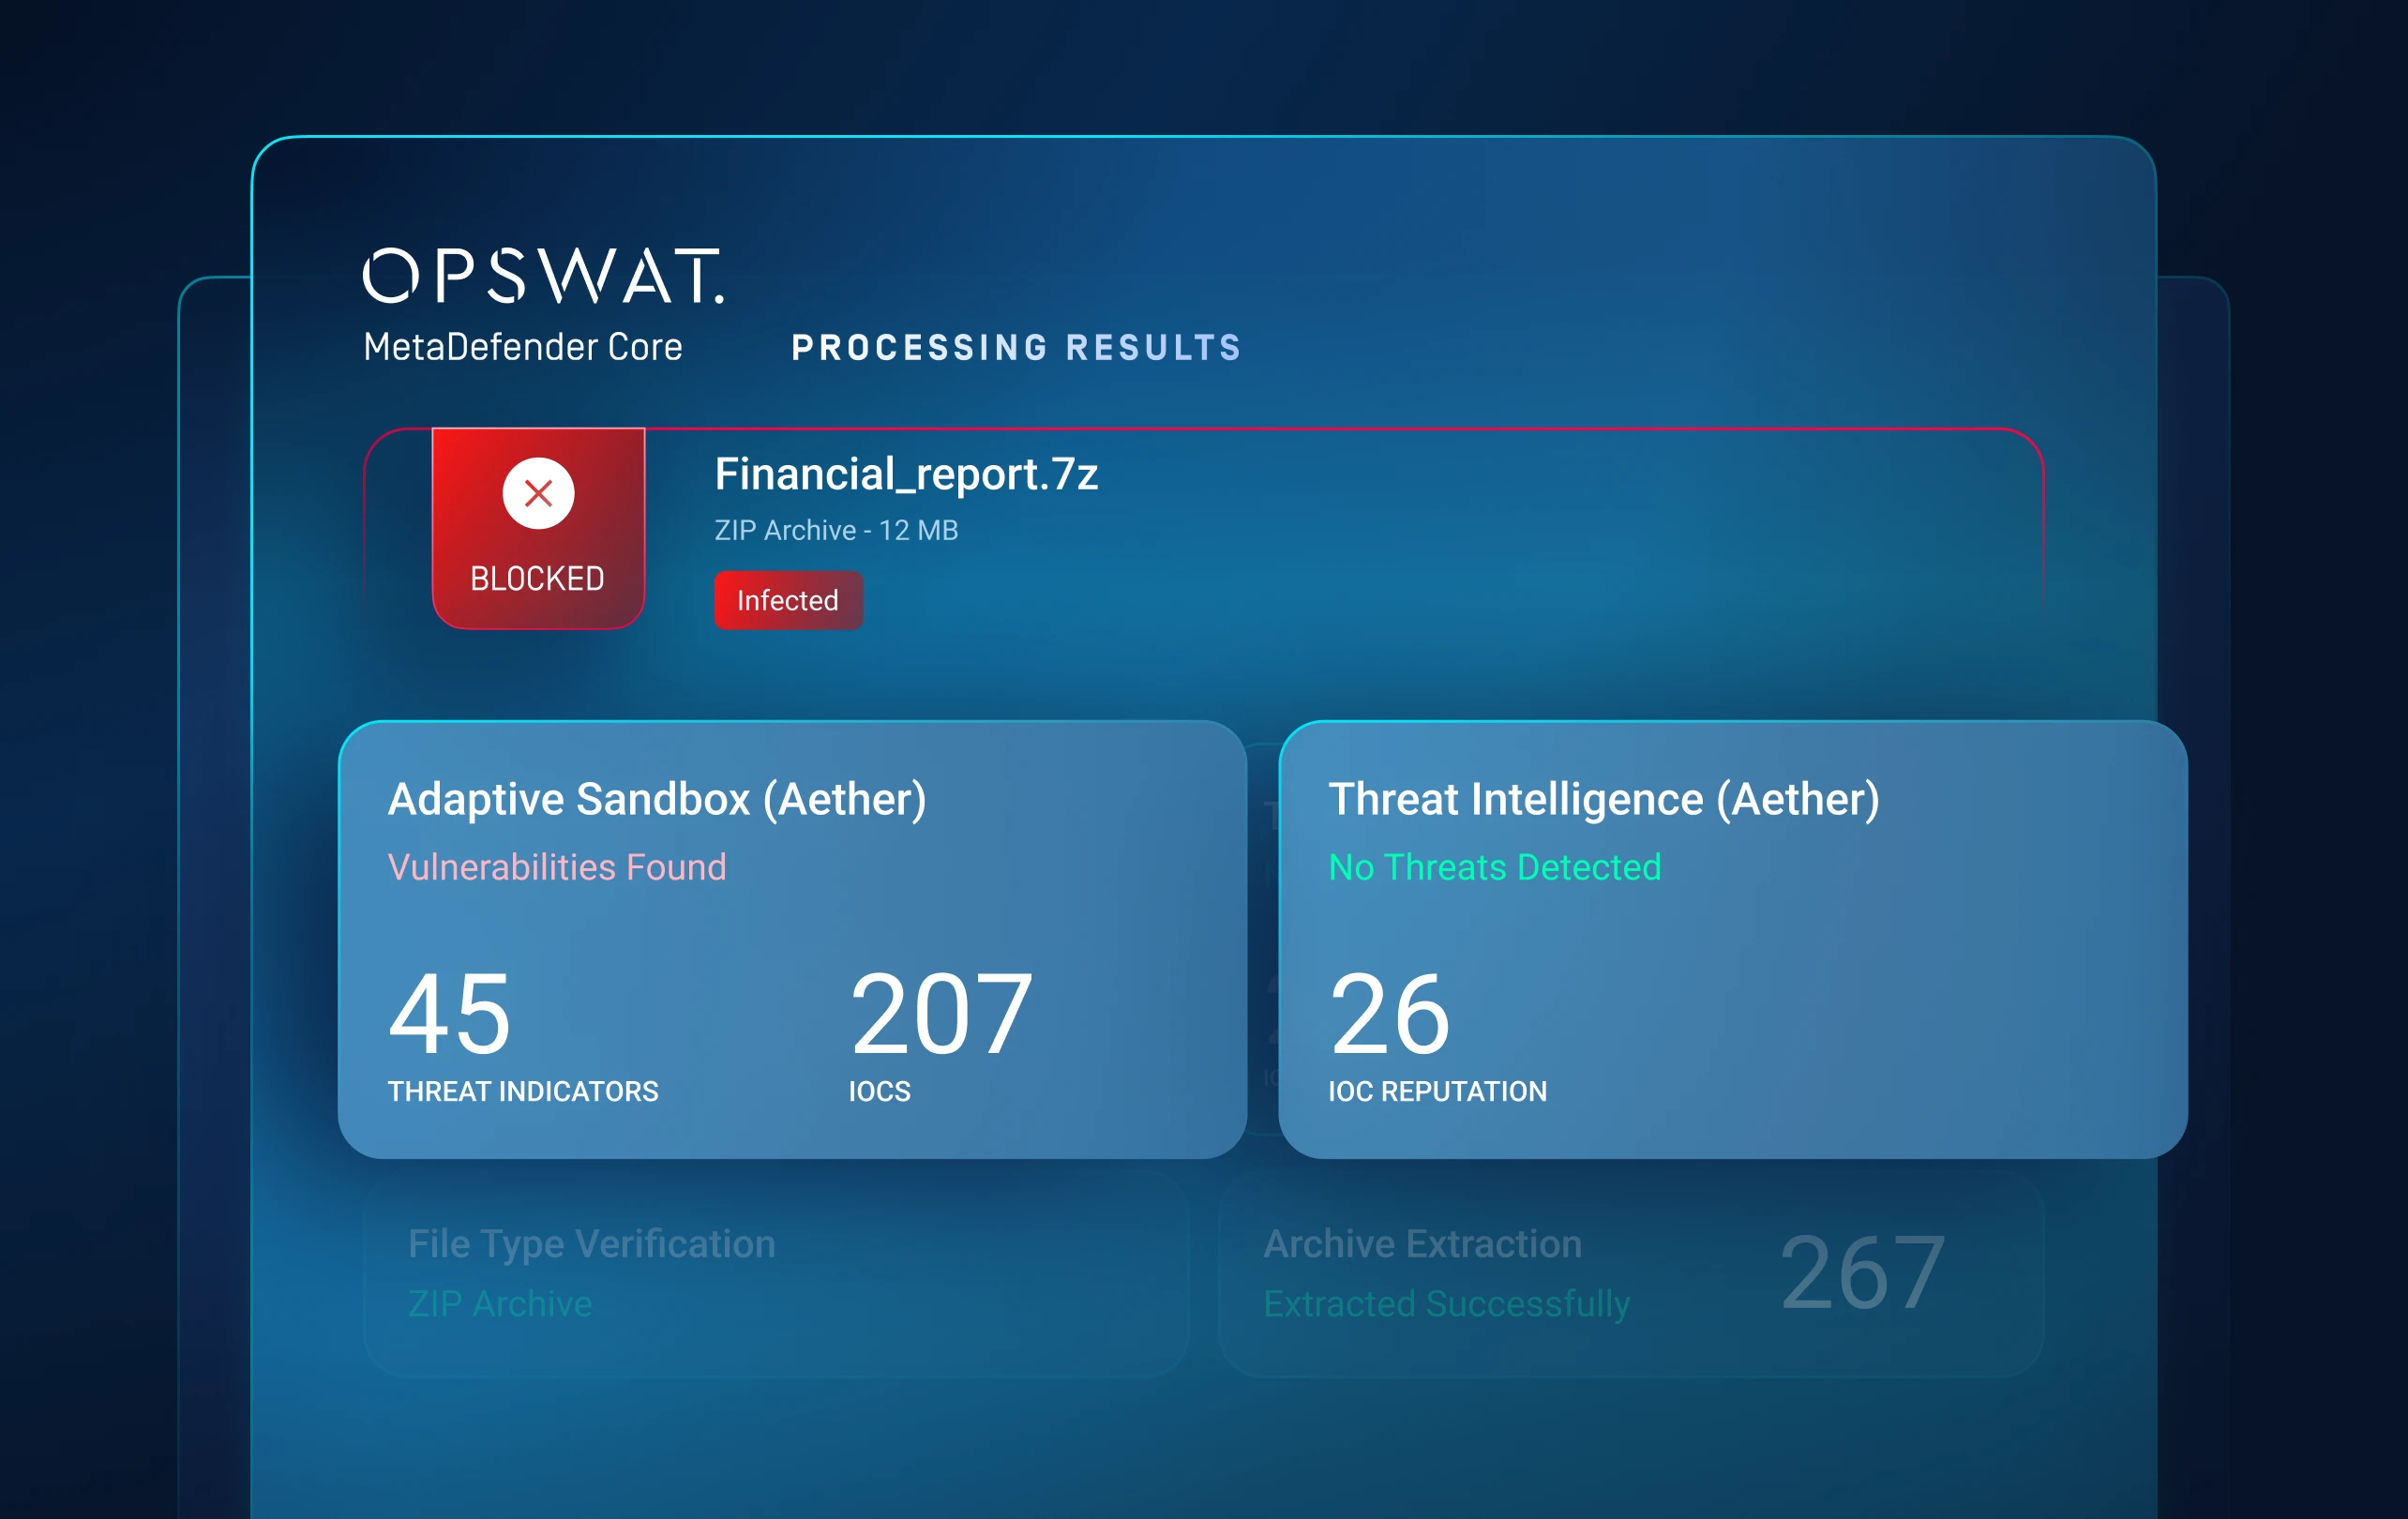
第2层:静态分析
在威胁执行前预测未知威胁
弥补预执行检测方面的漏洞。
预测性Alin AI通过分析文件结构和行为特征,能在几毫秒内预测恶意意图,无需依赖特征码或触发测试。
在未知和多态恶意软件运行之前就将其检测出来,既减少了下游对沙箱的需求,又确保了文件传输速度。
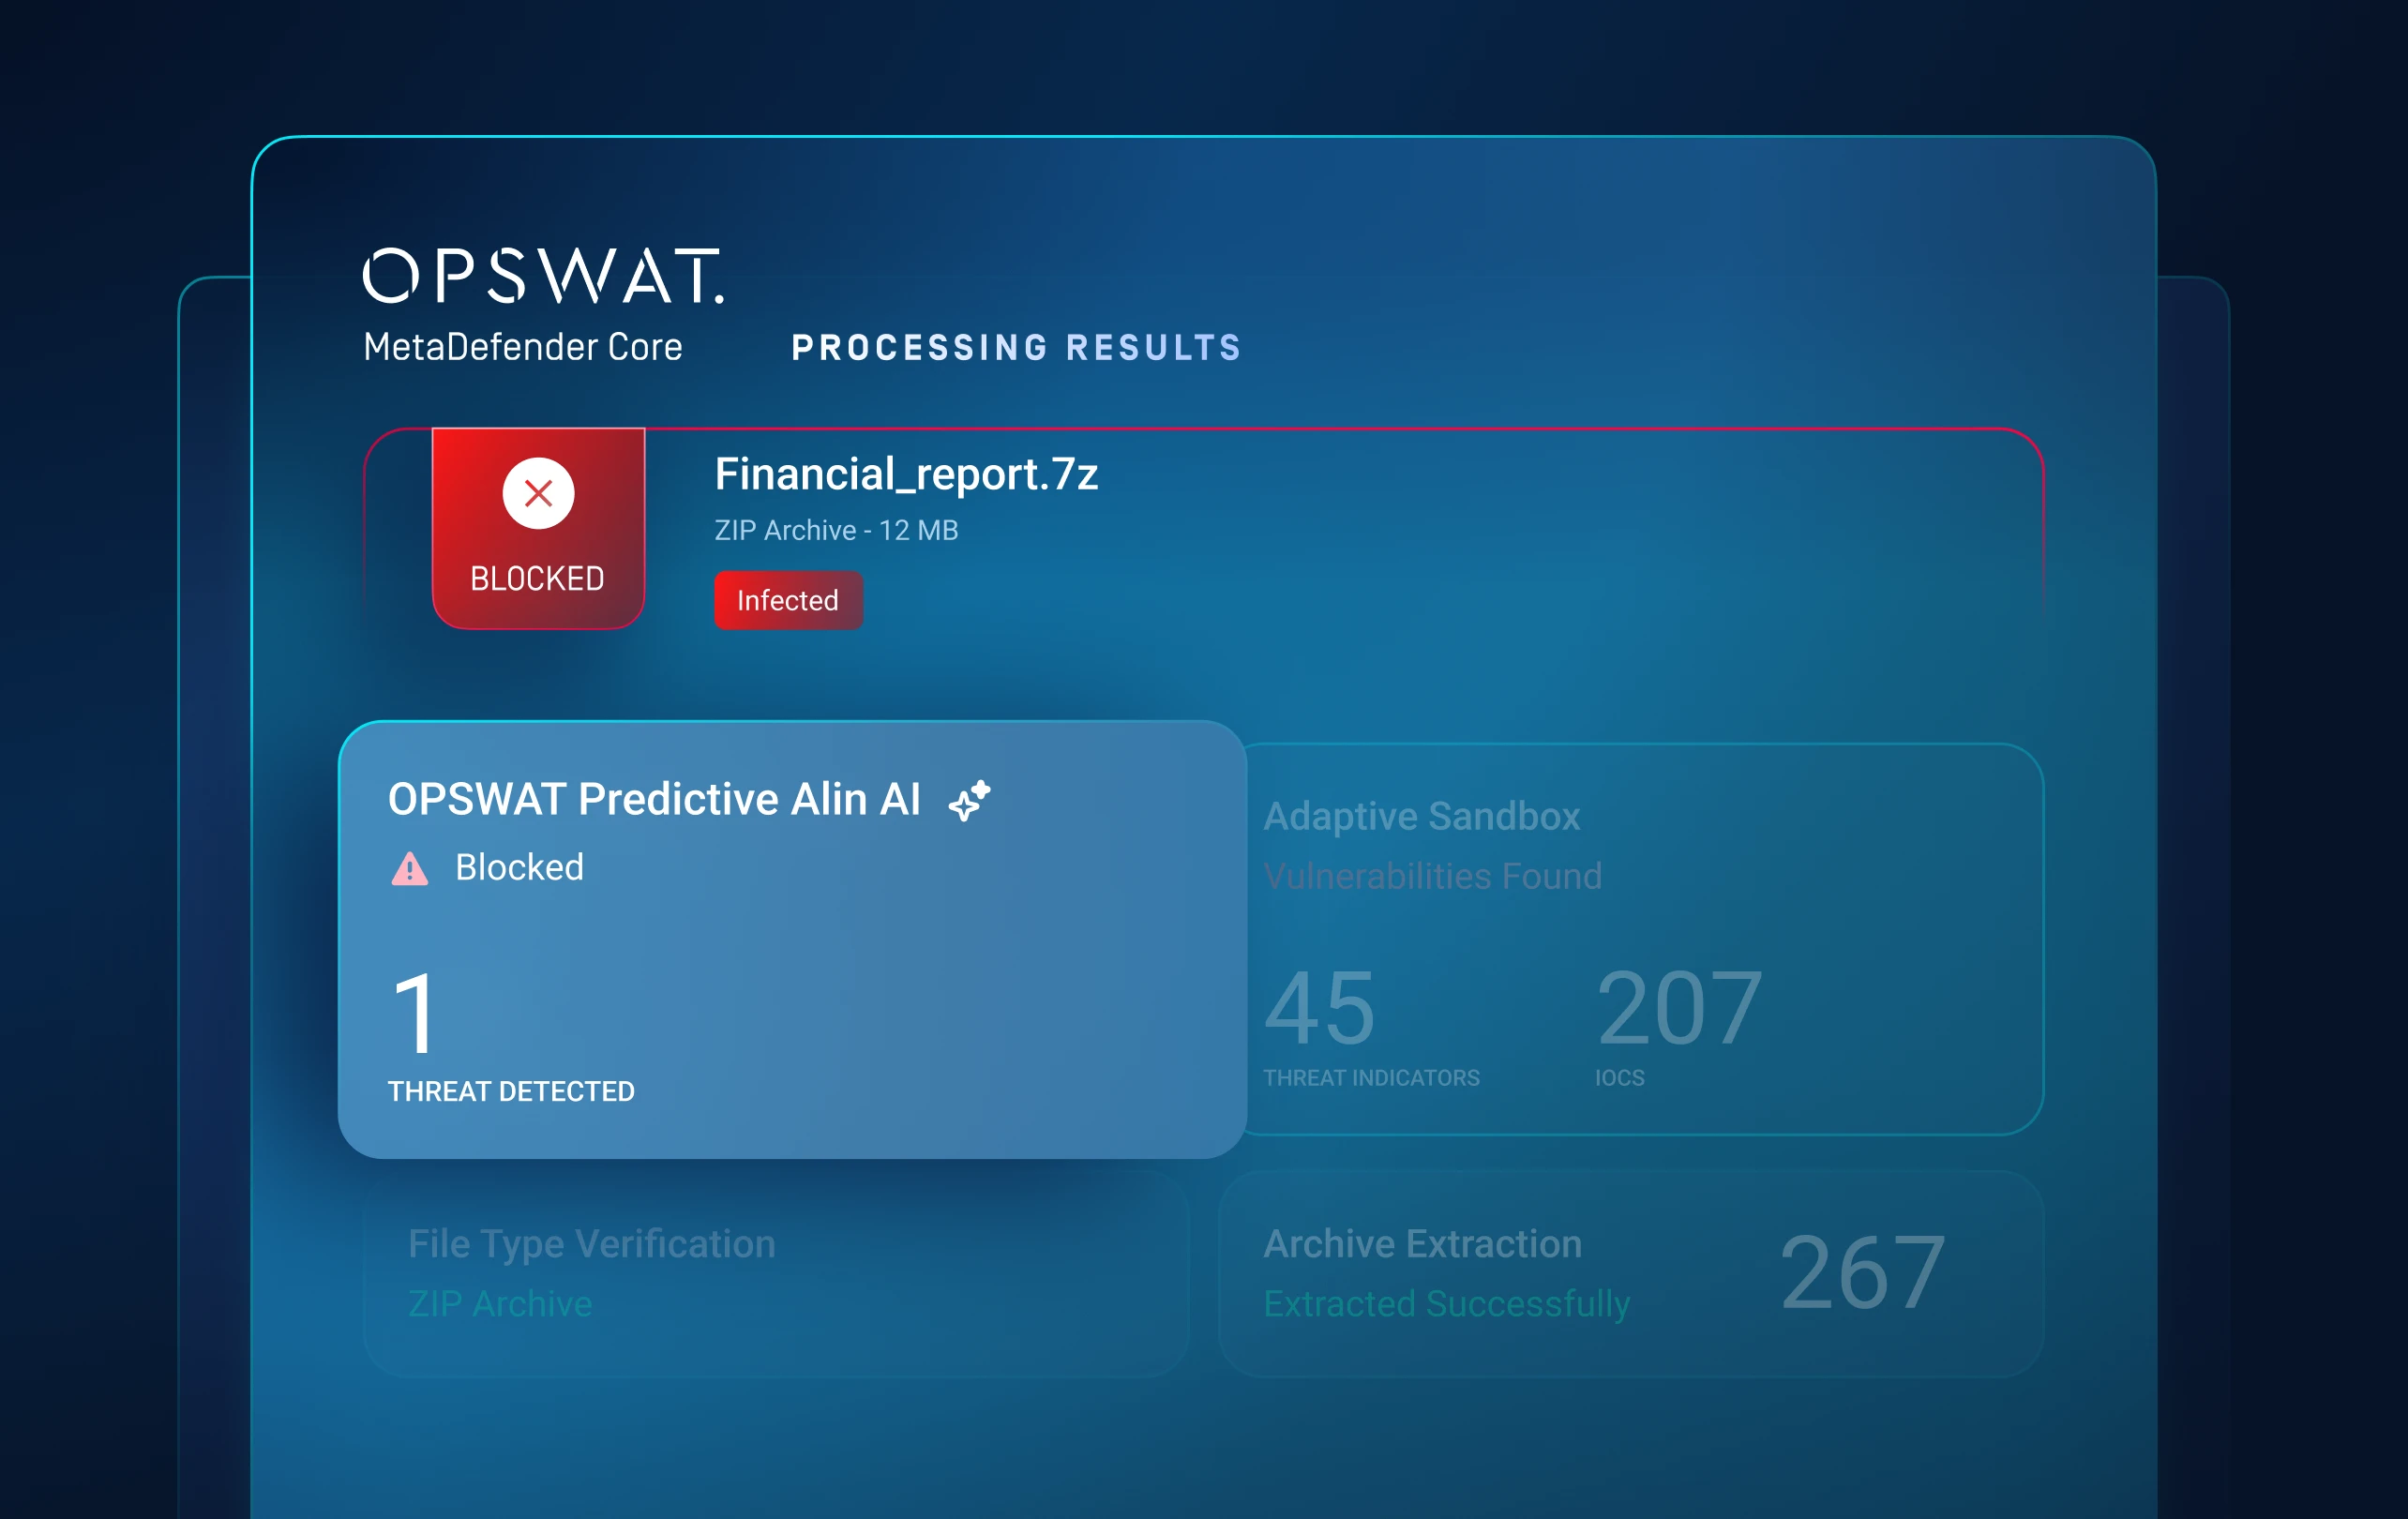
第3层:动态分析
迫使隐藏的威胁现形
揭露静态分析和基于虚拟机的工具无法检测到的隐蔽型恶意软件。
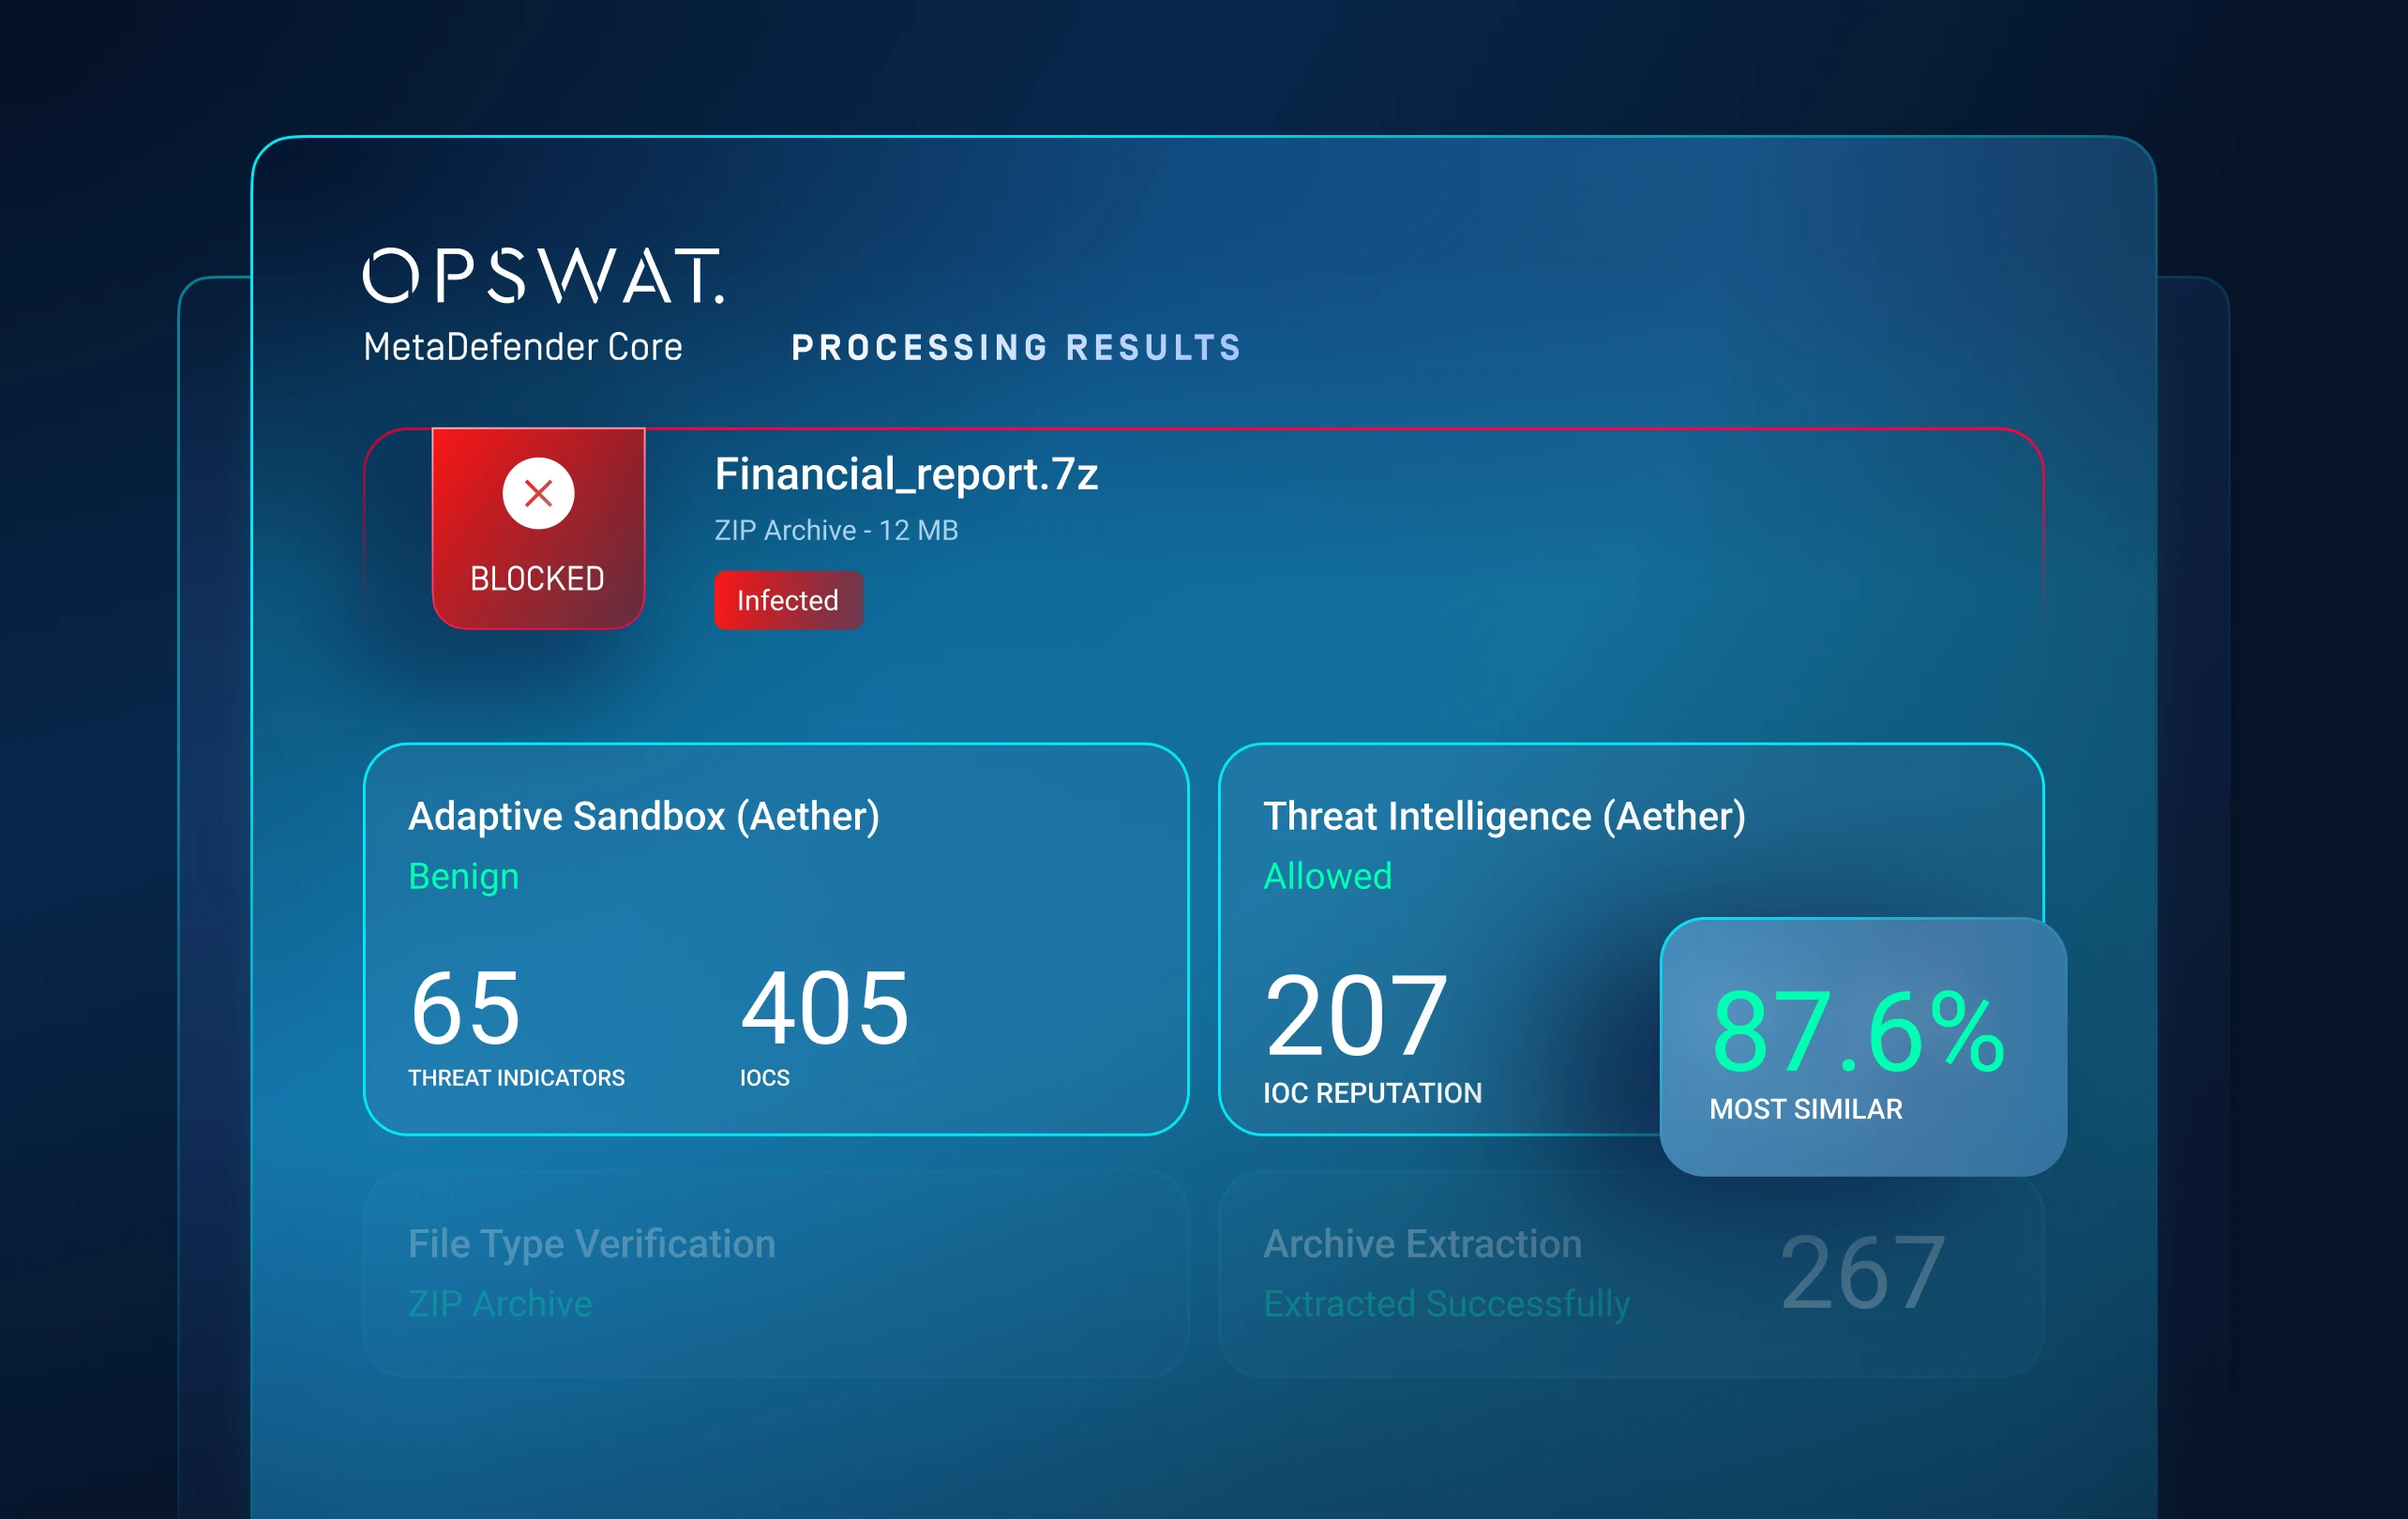
一种基于仿真的Adaptive Sandbox 无需依赖可被检测到的虚拟机,Sandbox 恶意行为并探索替代执行路径。
揭示了加载器链、运行时残留物、混淆脚本、多阶段有效载荷以及规避技术。
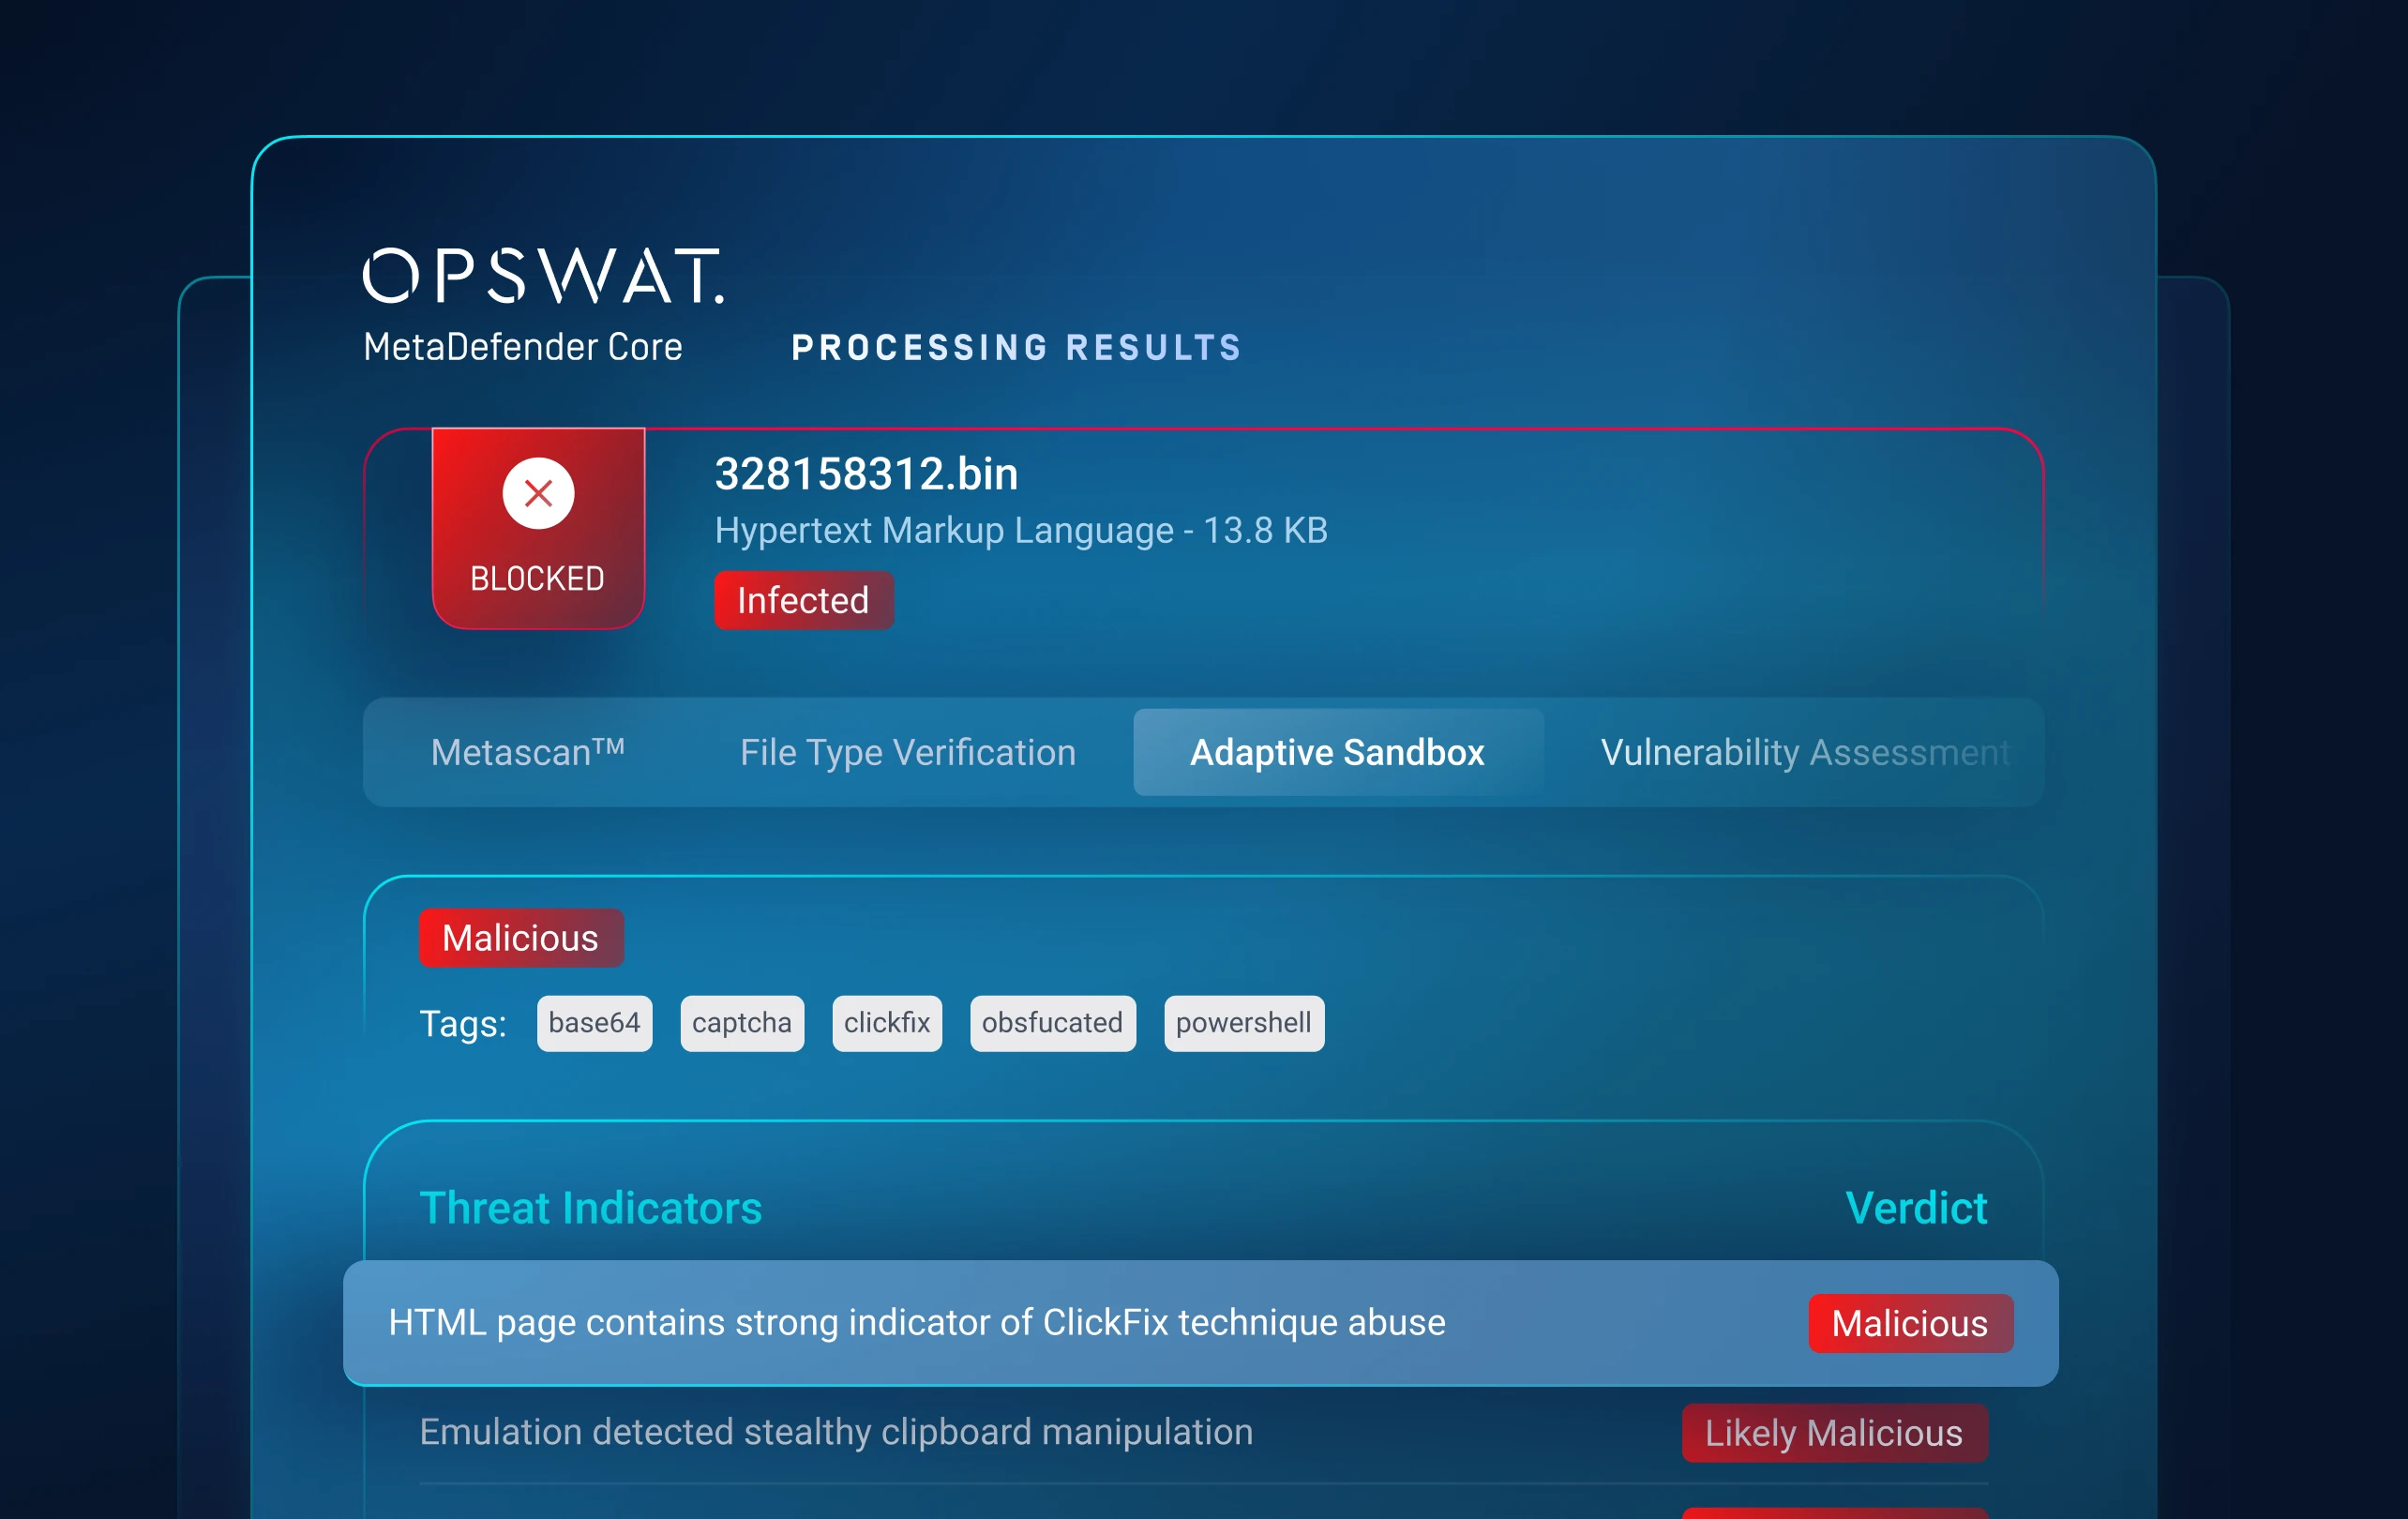
第4层:威胁评分
优先处理最重要的事情
将复杂的威胁行为转化为可操作的结论。
将声誉、静态分析和动态分析信号进行关联,从而生成基于可信度的风险评分。
实时突出显示风险最高的威胁,从而减少误报、警报干扰以及分析师的初步筛选时间。
第5层:威胁狩猎
将威胁与活动关联起来
从孤立的文件检测转向基于安全活动的智能分析。
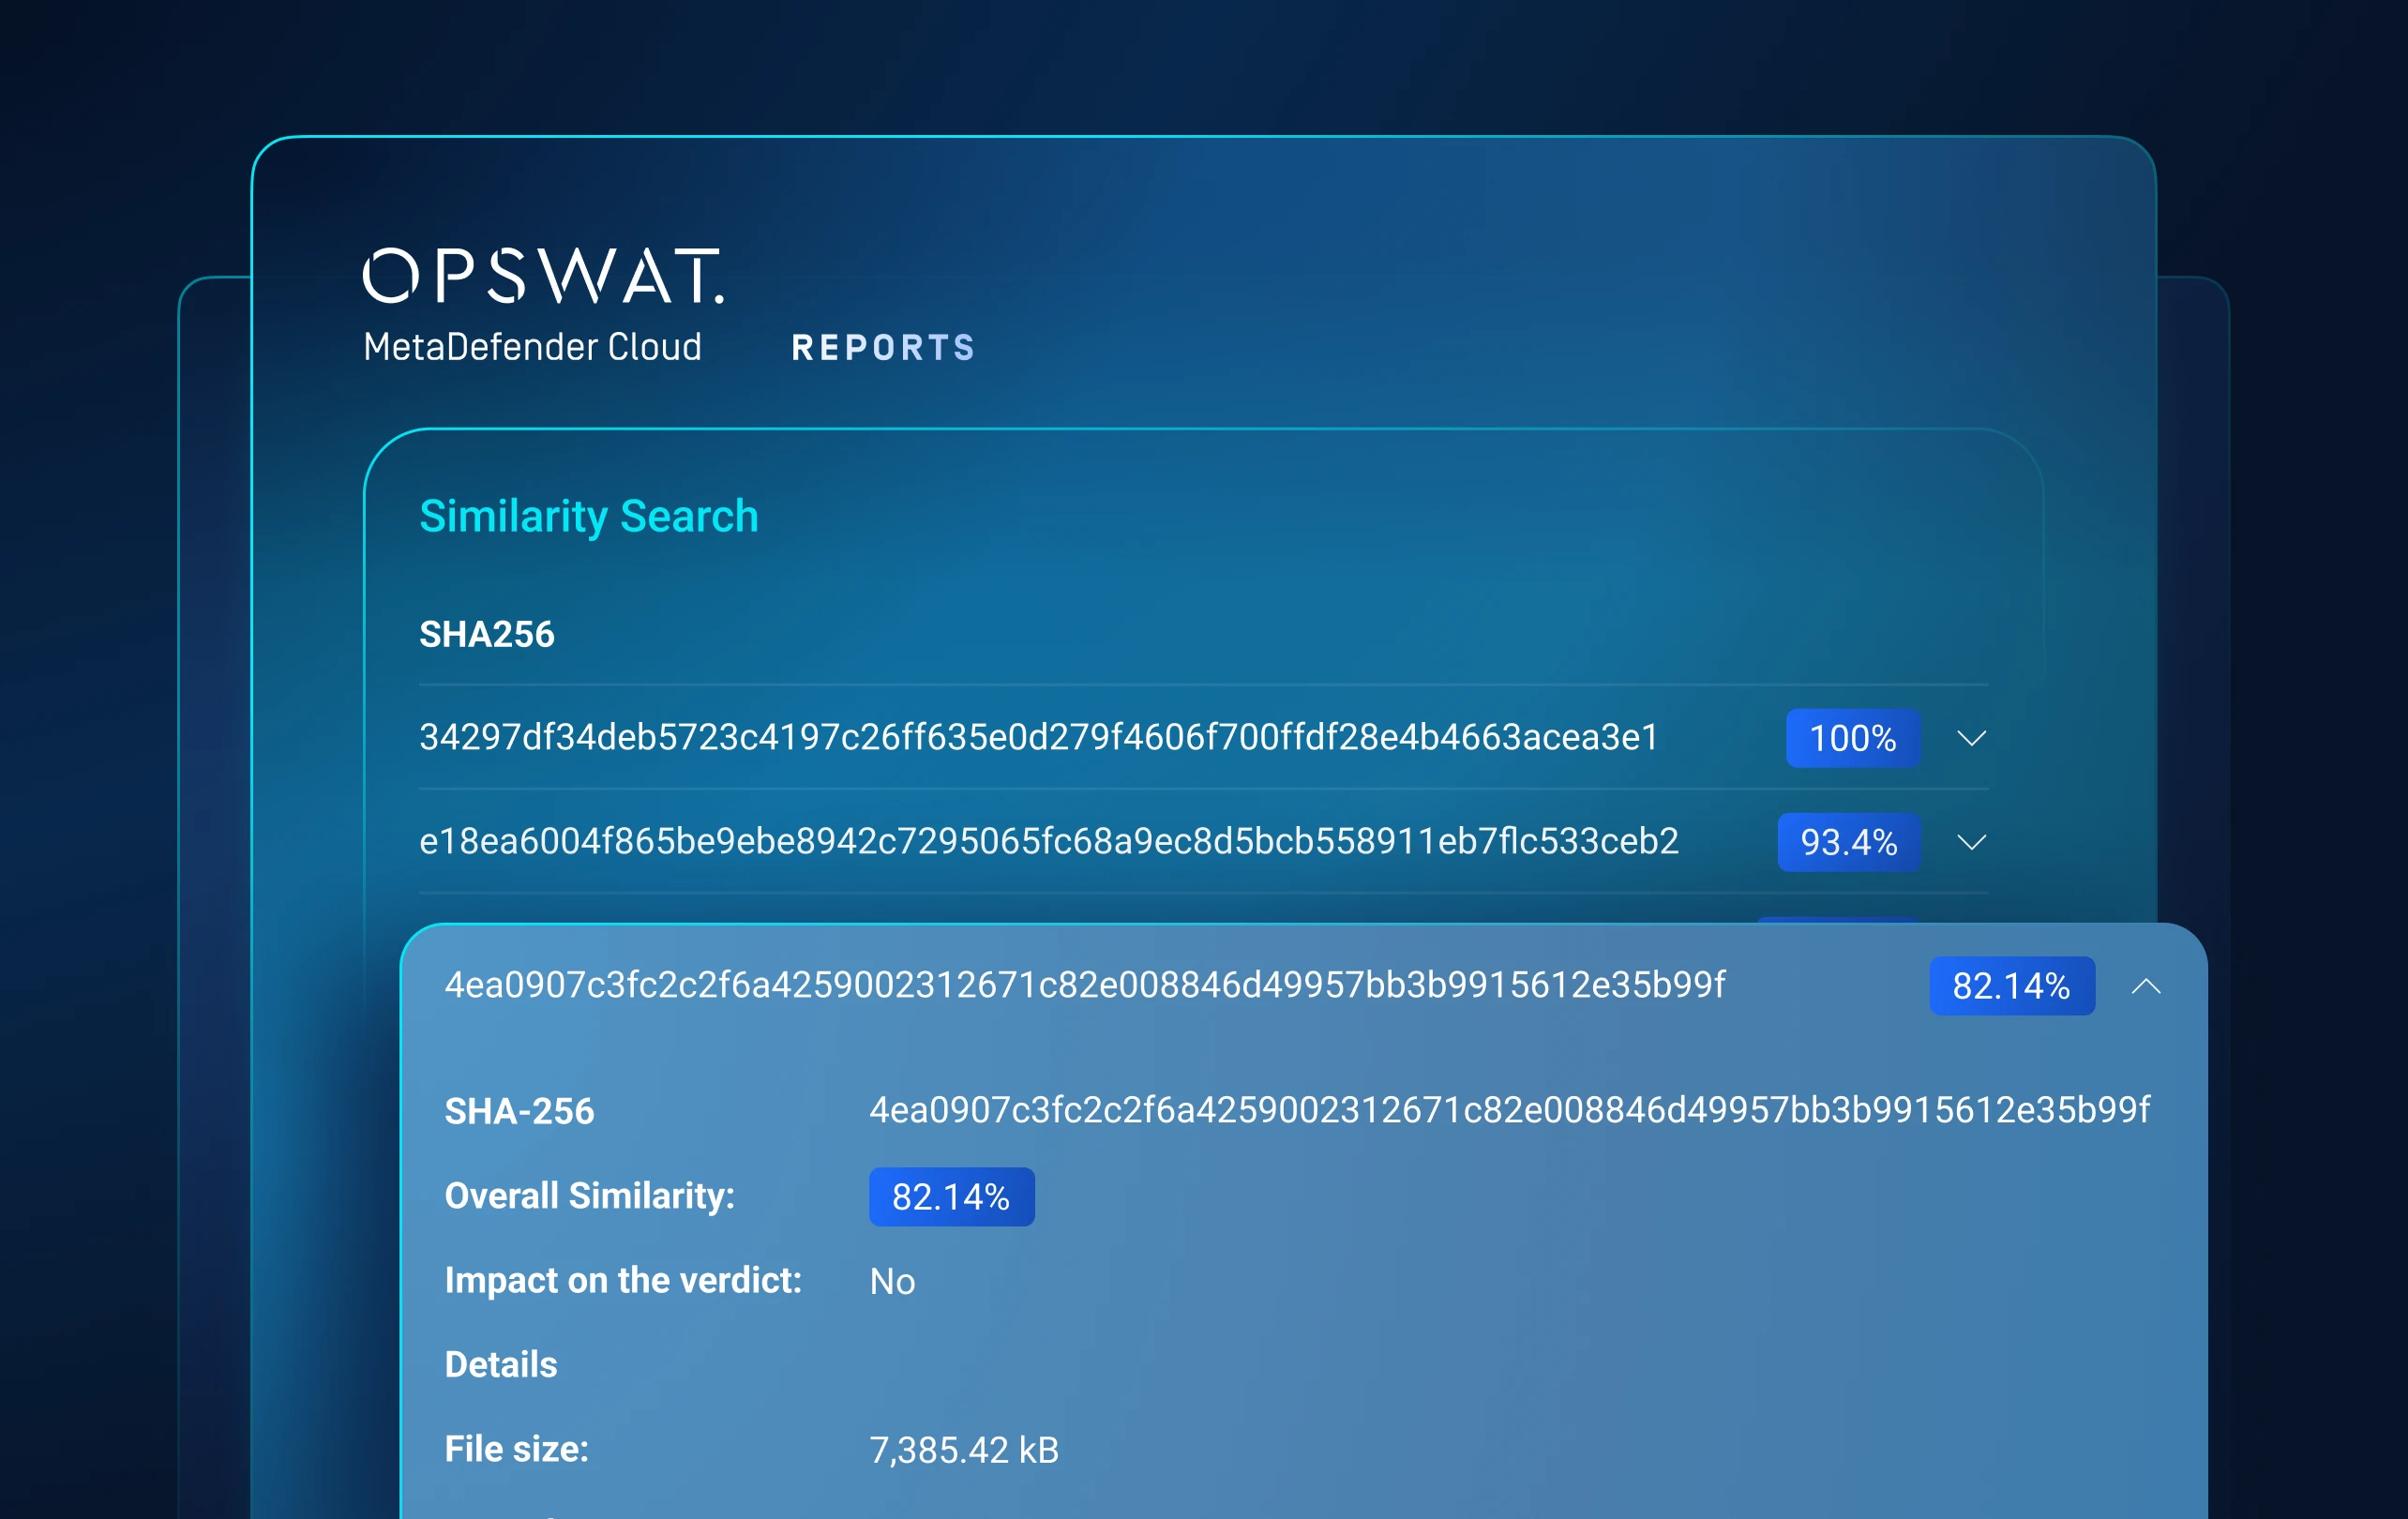
基于机器学习的相似性搜索和威胁模式关联功能,可将未知样本与已知的恶意软件、基础设施、战术及相关变种建立关联。
揭露恶意软件家族和攻击者活动,迫使对手彻底改造其工具、基础设施和攻击手法。
三步轻松入门
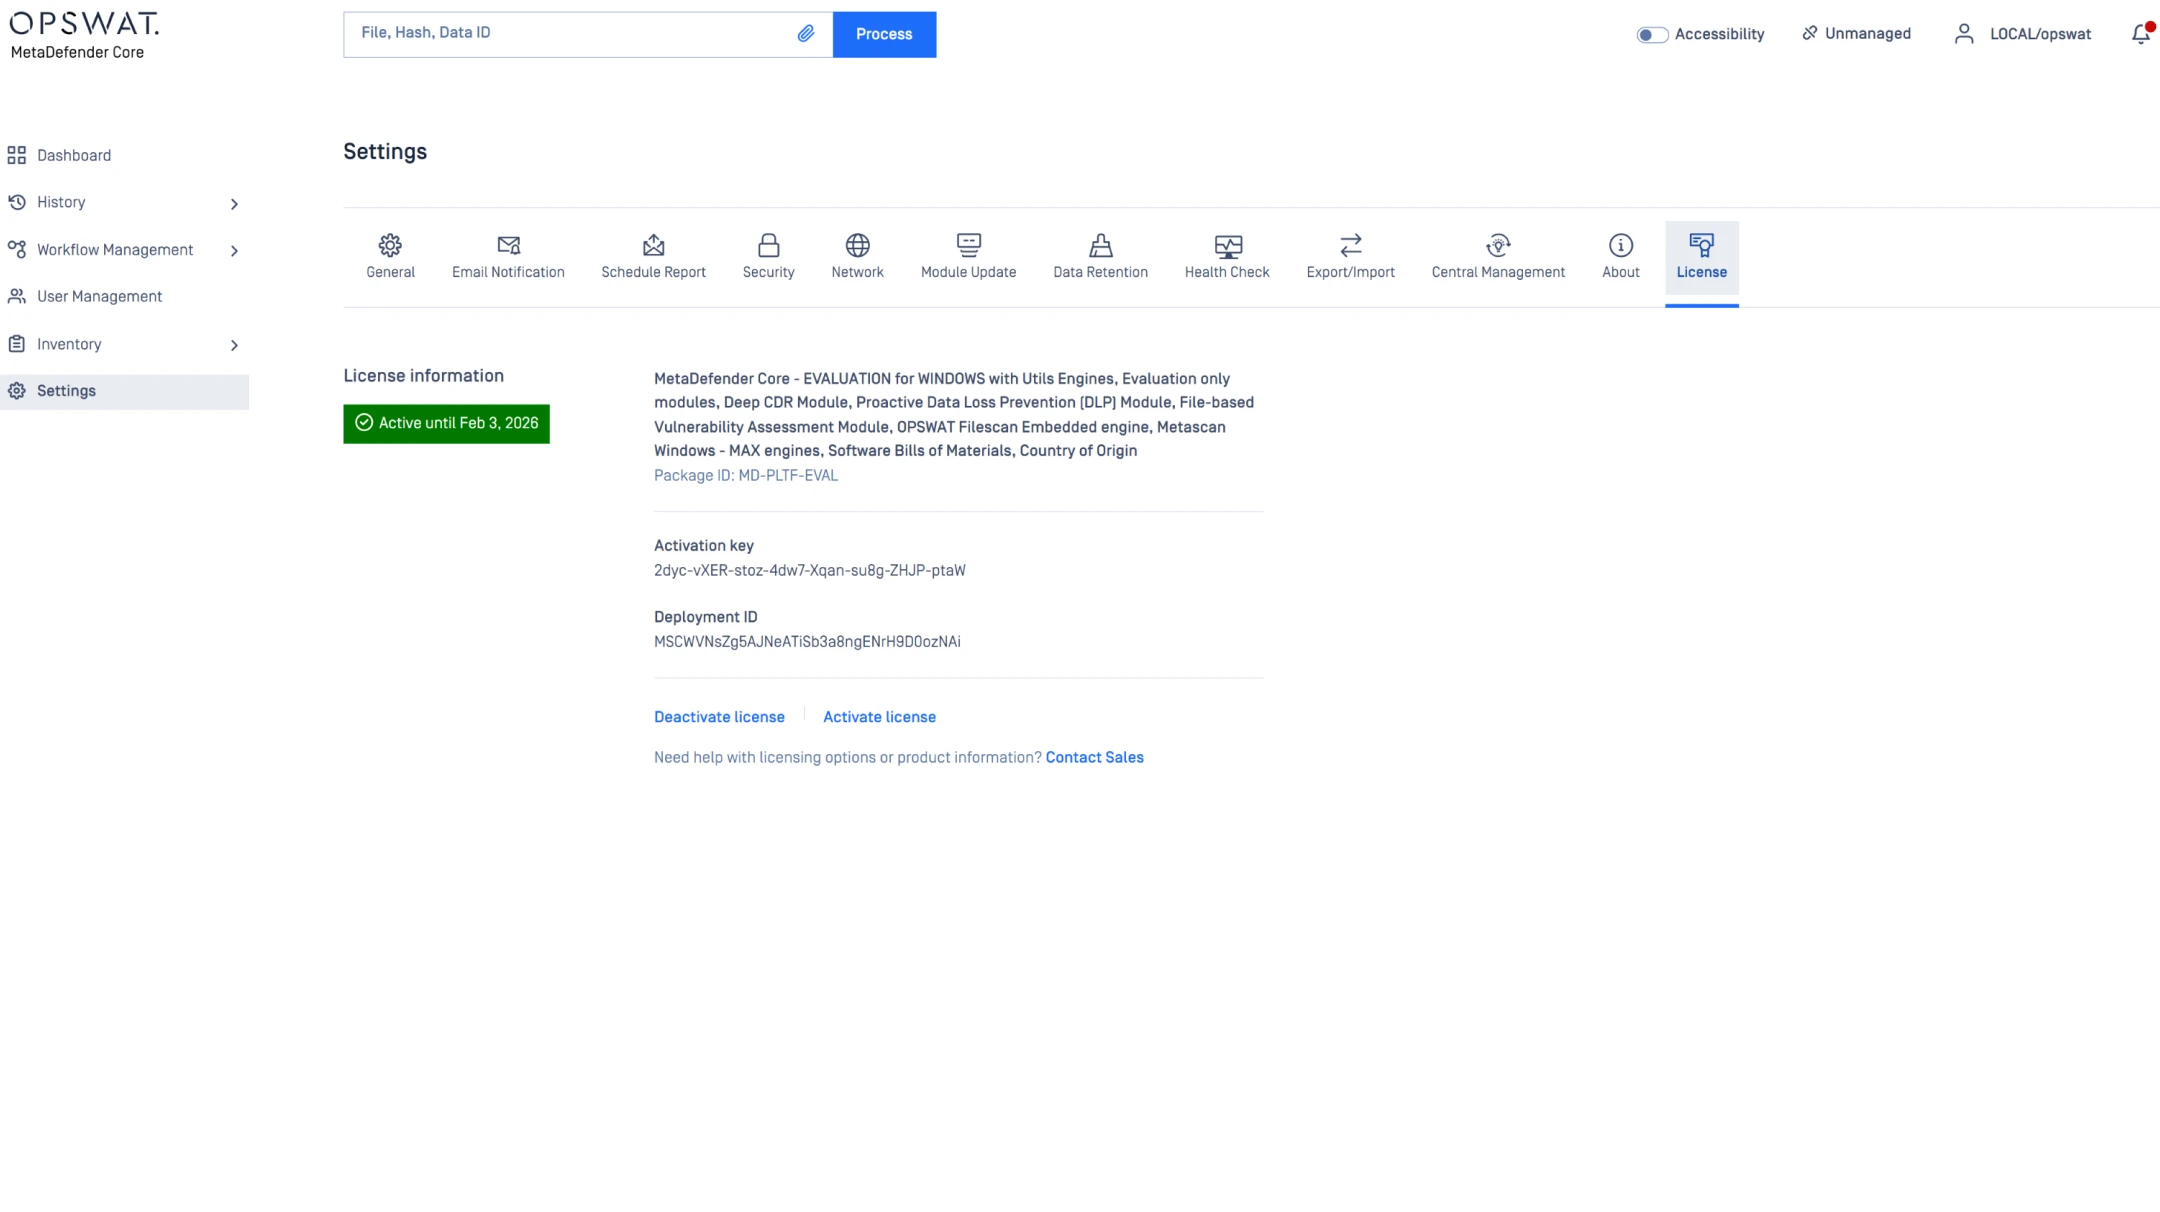
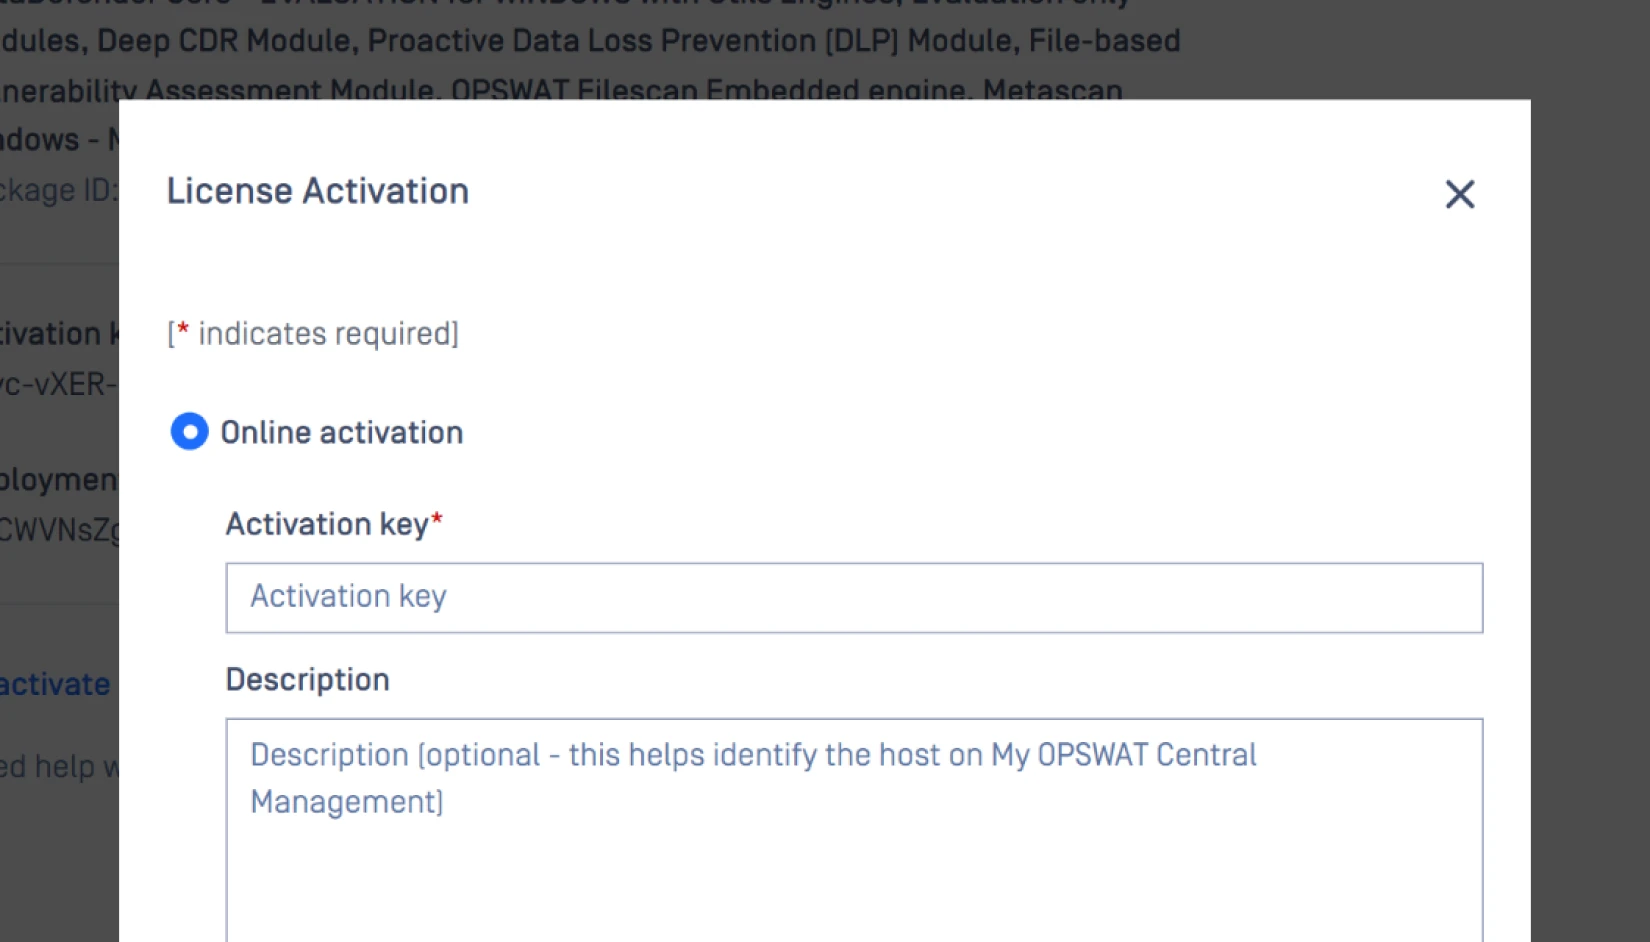
添加您的API 以启用Adaptive Sandbox 内置Threat Intelligence功能。
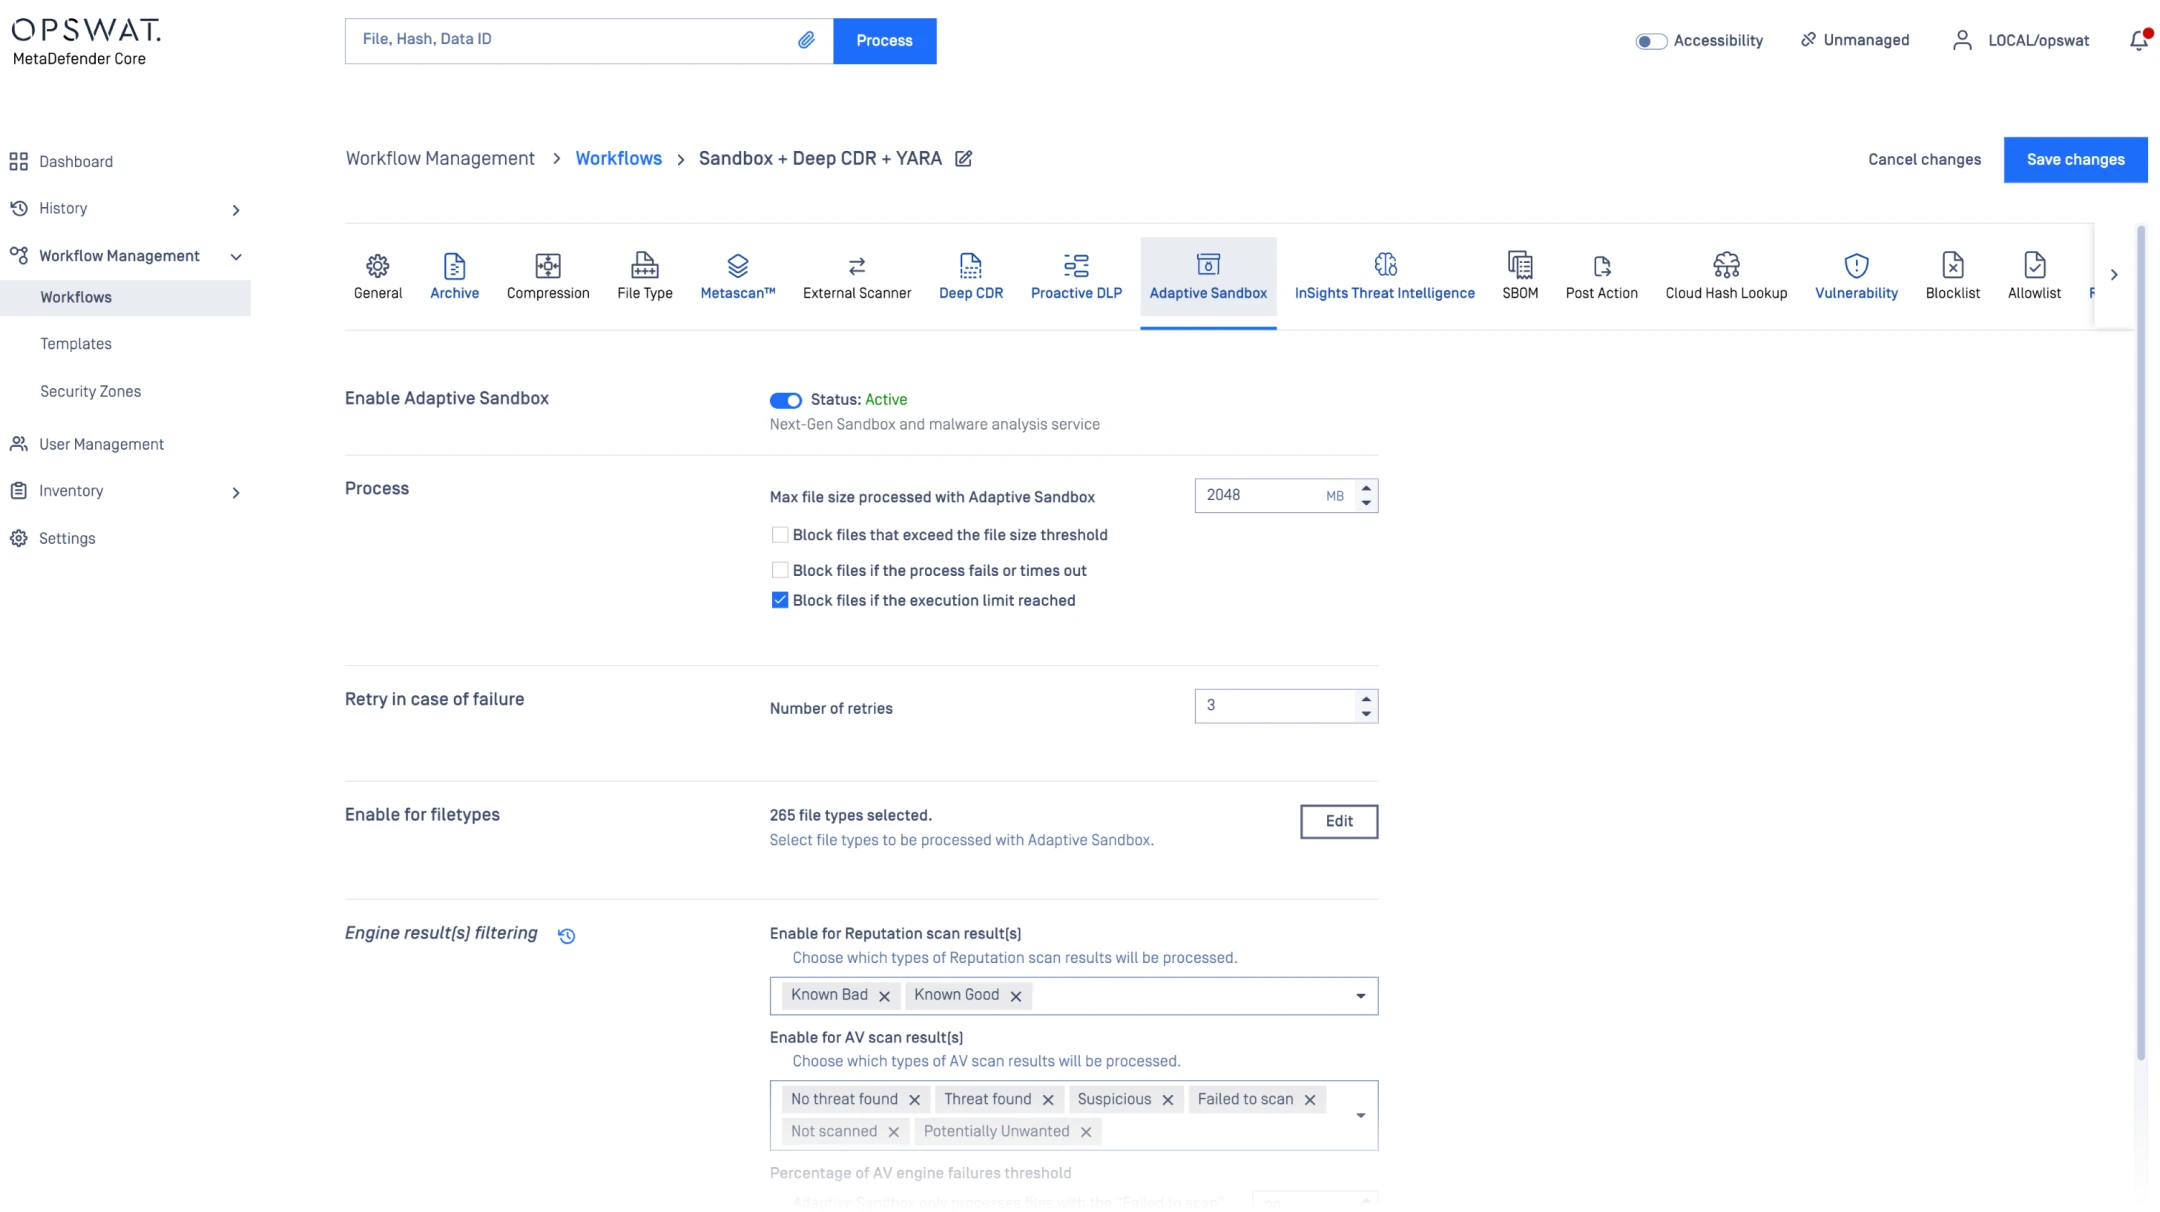
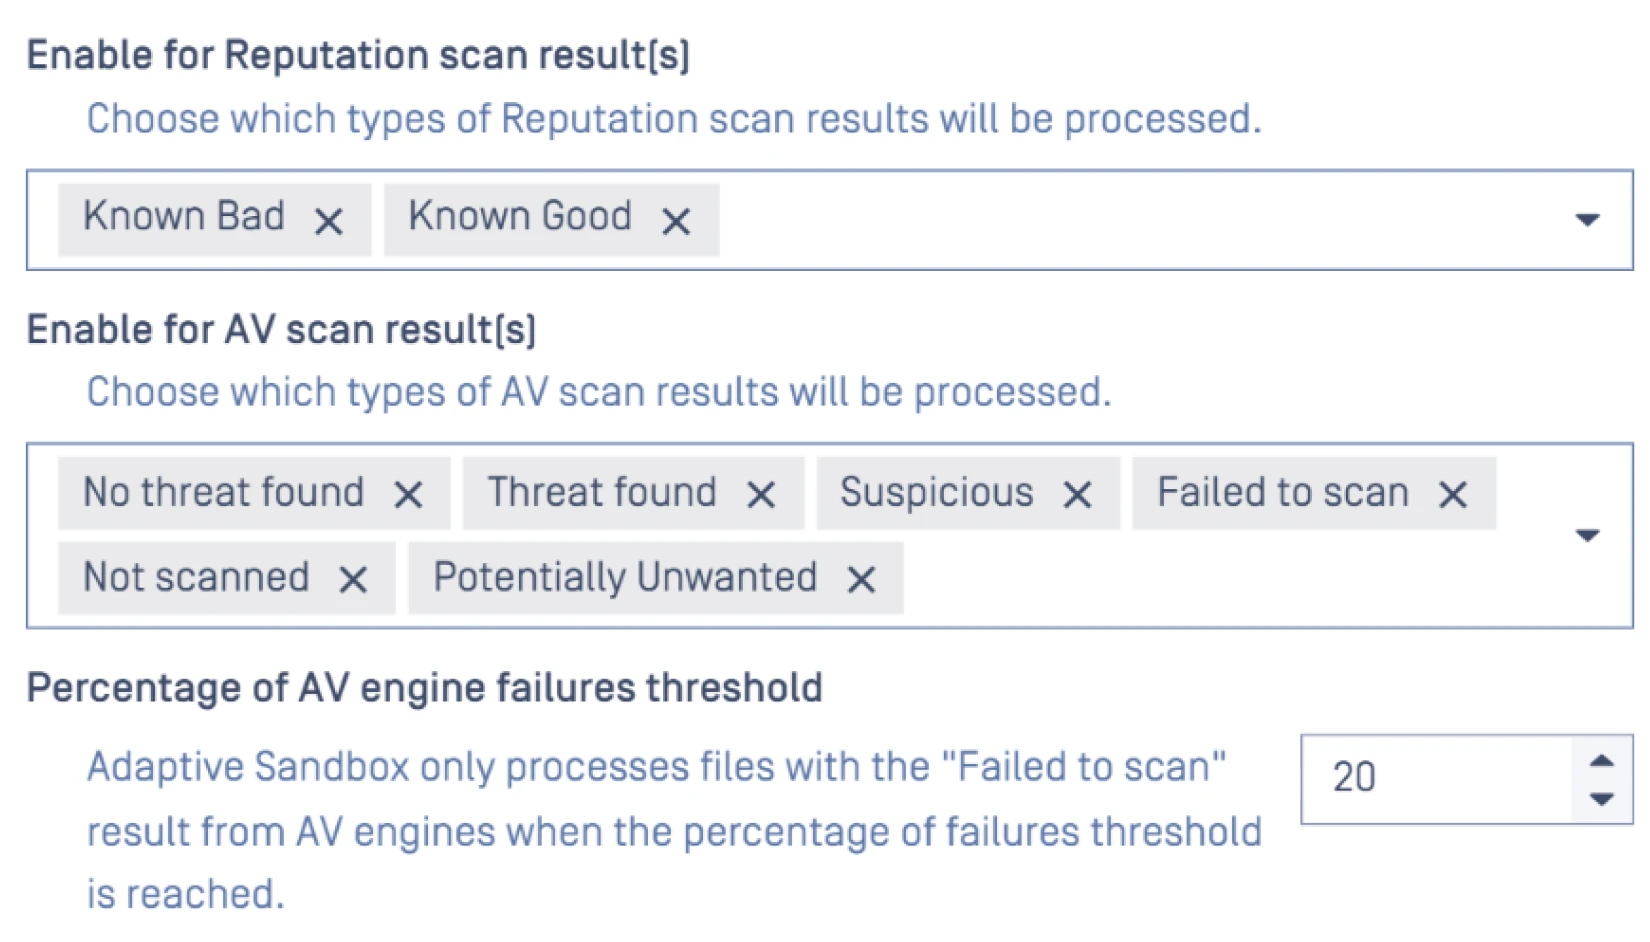
选择哪些文件类型或风险类别将自动发送进行动态分析。
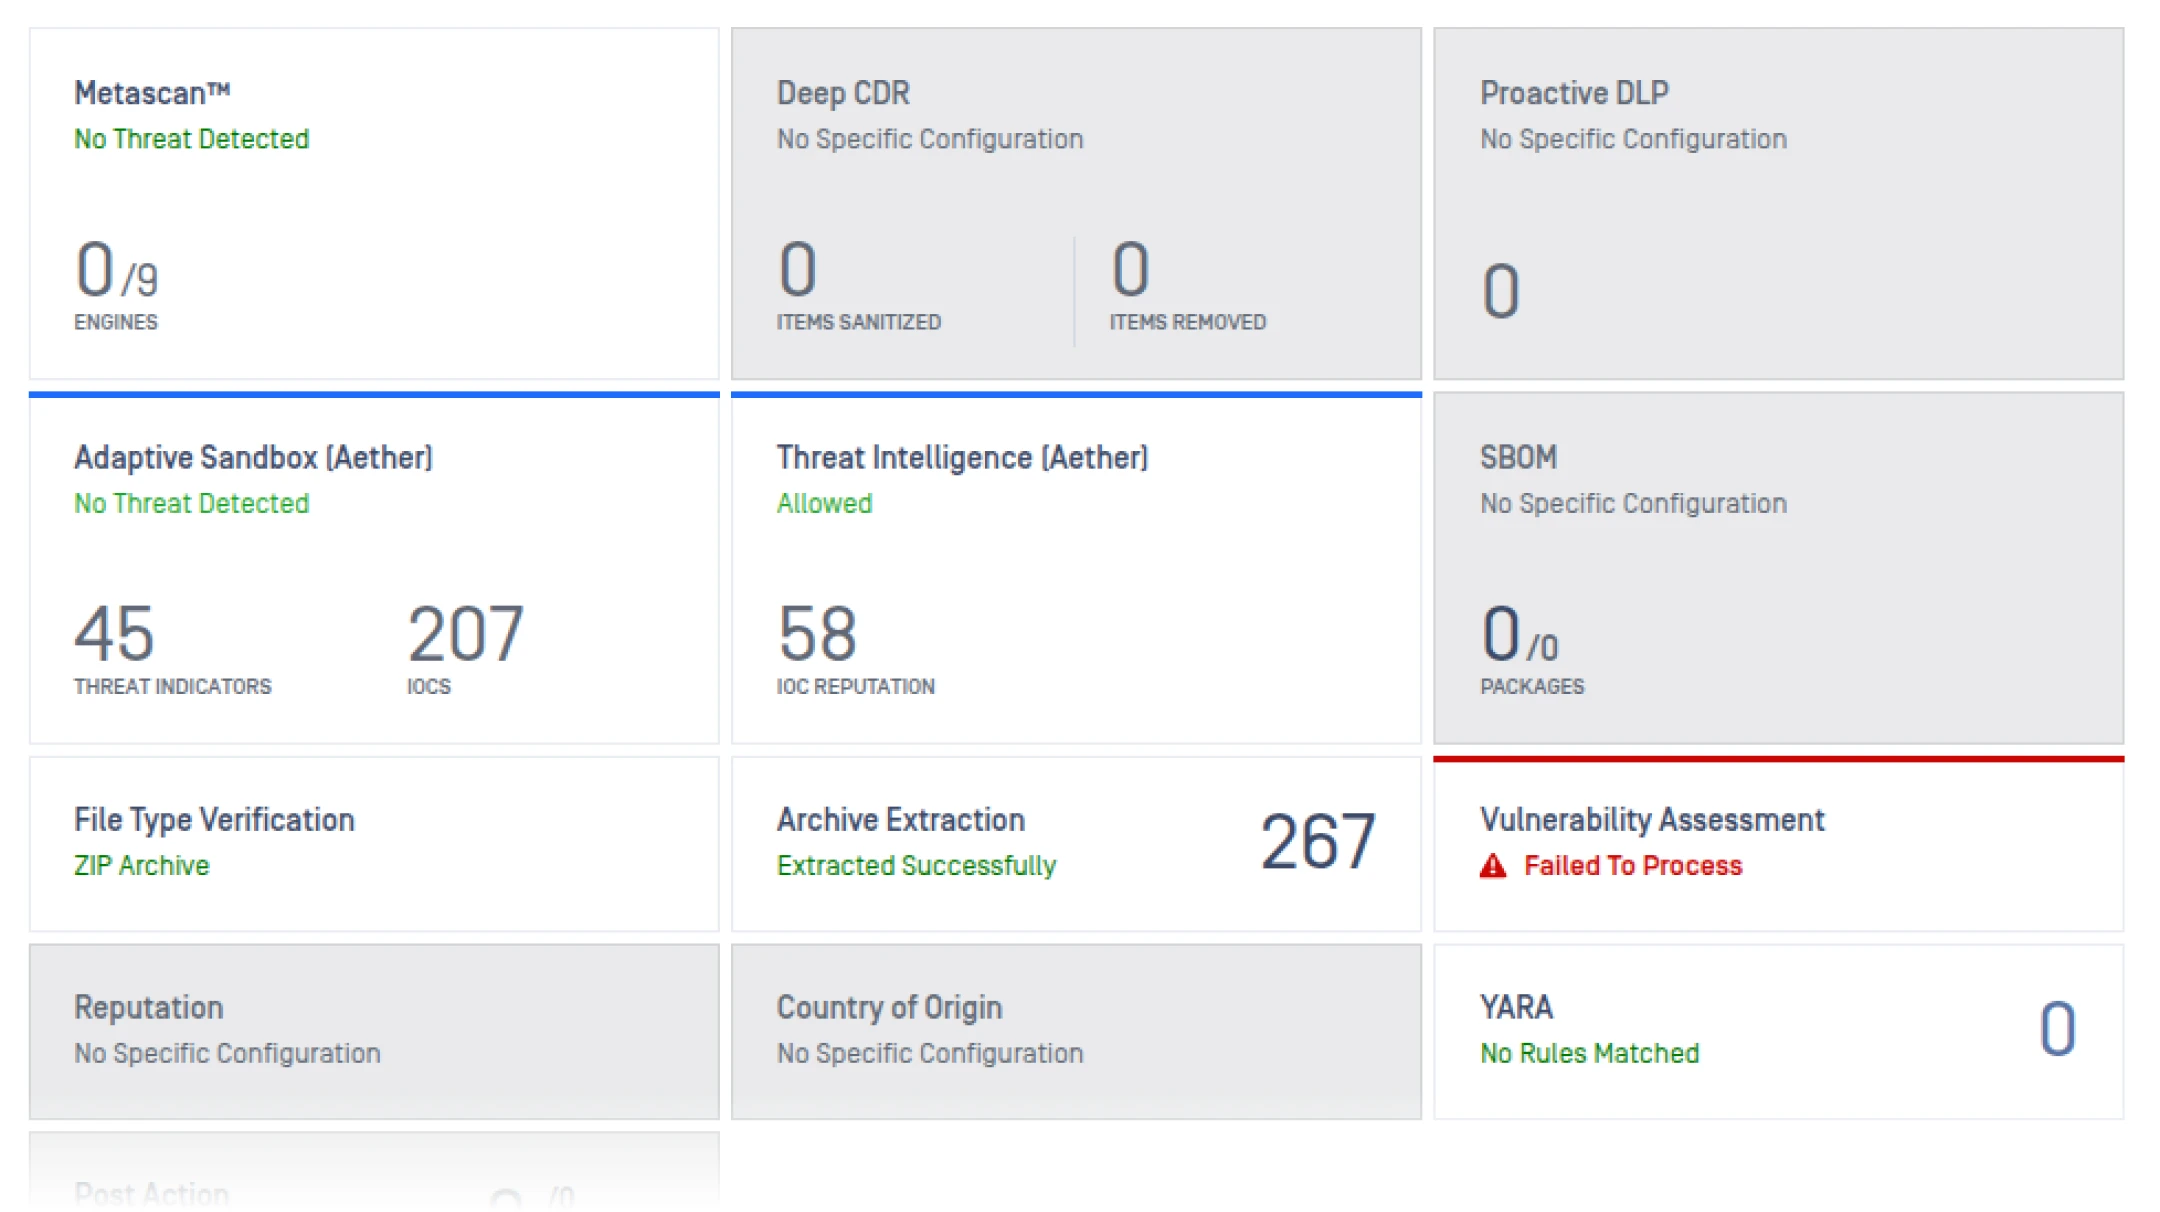
在您的Core 中直接查看沙盒判定结果、威胁评分及IOC指标。
- 步骤1
- 步骤2
- 步骤3
产品概览
了解MetaDefender 如何通过结合自适应沙箱、威胁情报、威胁评分和相似性搜索,在文件进入关键环境之前,在网络边界检测零日威胁。
嵌入式与远程
Adaptive Sandbox 功能
下表概述了Adaptive Sandbox 和嵌入式引擎的功能集。该列表不包含平台功能,API 、可配置访问控制列表(ACL)、OAuth集成、通用事件格式(CEF)系统日志反馈等。
请联系我们预约技术演示,全面了解所有平台功能与特性。
特点
137解压 10 多种不同类型的压缩包(例如 7Z、CAB/MSU、DEB、LZIP、ISO、RAR、VHD、ZIP)
Supported Engine: Embedded, Remote
类别:检测能力
提取嵌入式子人工制品(如 Word 中的 OLE2)
Supported Engine: Embedded, Remote
类别:检测能力
提取活动内容(如 HTML 文件中的 Base64 有效载荷)
Supported Engine: Embedded, Remote
类别:检测能力
提取资源、图像和字符串(包括 OCR 文本识别)
Supported Engine: Remote
类别:检测能力
提取和解码 VBA 宏、VBS/JS、PowerShell 脚本
Supported Engine: Remote
类别:检测能力
提取嵌入式 PE 文件(从安装程序、内联或覆盖中提取)
Supported Engine: Embedded, Remote
类别:检测能力
自动解码(如 Base64 字符串、XOR 编码数据)、反编译(Java、.NET)和 shellcode 仿真(EmbedEquation)。 Python 和 Bash 的自动解码增强了脚本分析能力。
Supported Engine: Embedded, Remote
类别:分析深度
提取和验证证书(PE、PDF、已签名宏)和 authentihashes
Supported Engine: Embedded, Remote
类别:检测能力
计算章节/资源的哈希值(如 SSDEEP、Imphash)和熵值
Supported Engine: Embedded, Remote
类别:检测能力
计算UUID,例如.NET GUID(模块版本/类型库标识符)
Supported Engine: Embedded, Remote
类别:检测能力
解析PE编译器元数据(RICH头)
Supported Engine: Embedded, Remote
类别:分析深度
解析 SFX 安装程序元数据
Supported Engine: Embedded, Remote
类别:分析深度
支持
符合监管要求
随着网络攻击及其实施者的手段日益复杂,全球监管机构正
地实施法规,以确保关键基础设施采取必要措施保障安全。
推荐资源
网络安全的不变量
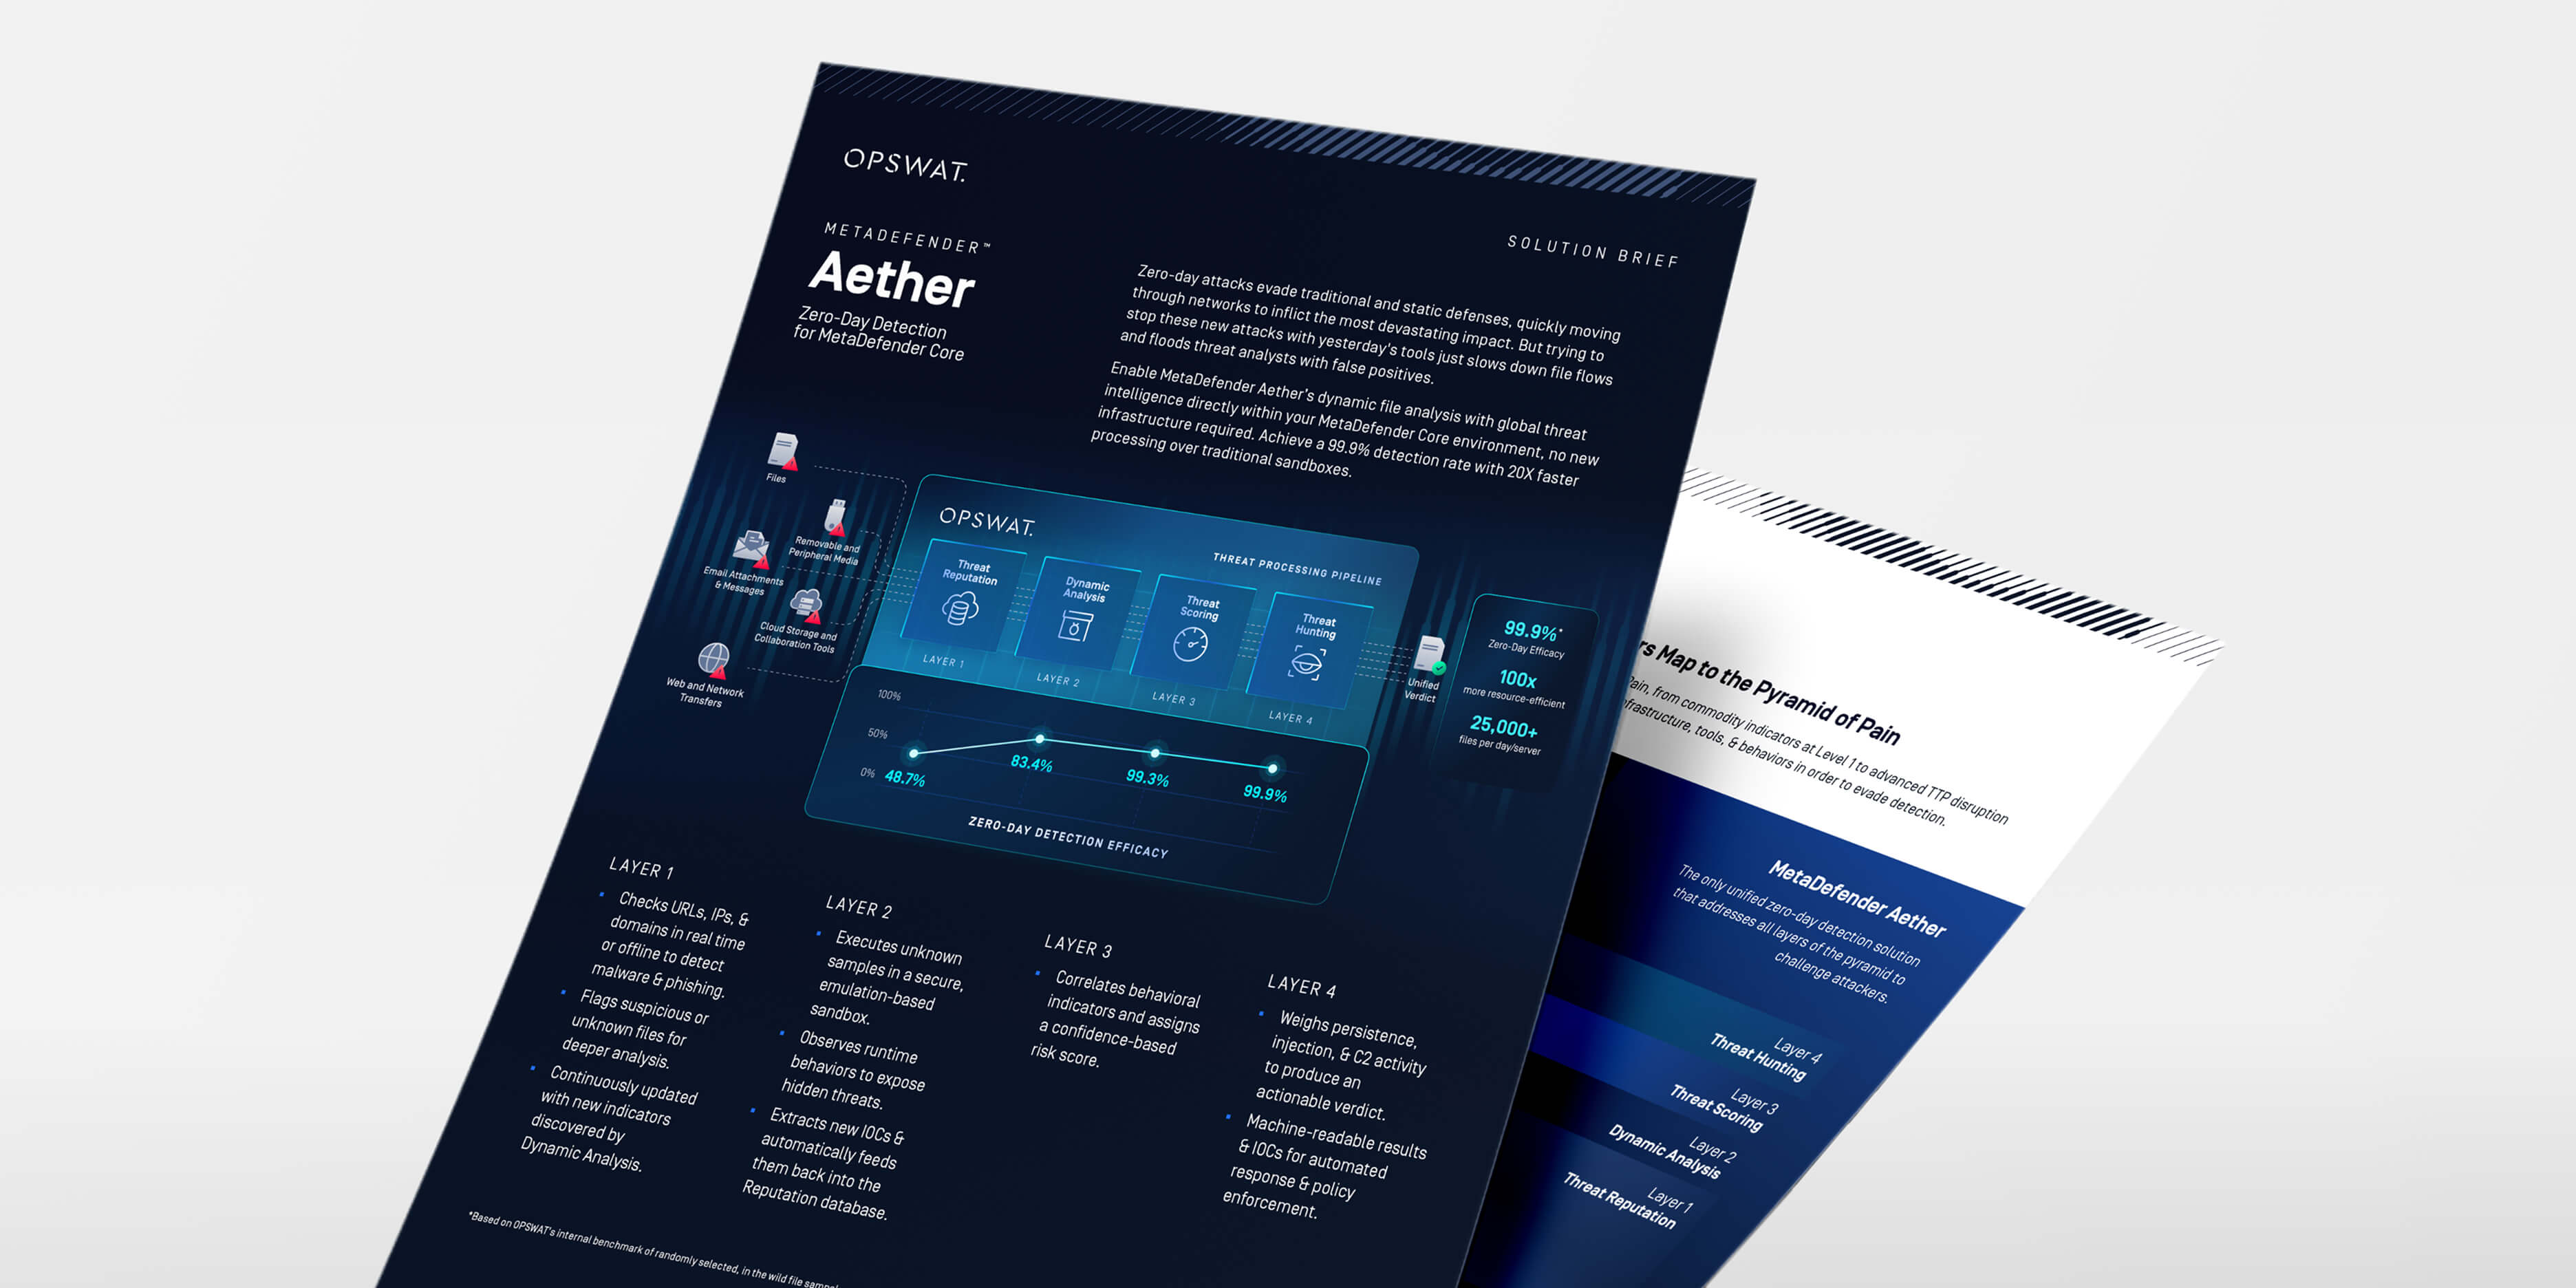
MetaDefender forCore
SANS检测与响应调查
2025 年OPSWAT 威胁态势报告
扫描关键信息:精准度达99.9%的AI引擎,全面提升您的安全防护体系
以安全为先MFT:基于AI且由仿真驱动的文件型攻击防御方案
能源供应商借助OPSWAT消除警报泛滥并提升零日漏洞检测能力
常见问题
MetaDefender Core内置的沙箱模块——当您需要将零日分析与现有Core (ICAP、自助终端、邮件、MFT)紧密集成时,Core特别适用于受监管或物理隔离的环境。若需完整的独立分析界面及更广泛的威胁情报工作流,请选择Aether。
使用Core (宏、脚本、嵌入对象、活动内容)自动转发仅占2-3%的高风险样本,在维持仿真吞吐量的同时确保不遗漏隐蔽的第一阶段攻击载体。此功能亦可手动调用,用于分析文件行为。
独立检测逻辑更新(更快覆盖)、离线证书验证(适用于物理隔离环境)、扩展文件类型/安装程序覆盖范围,以及双重Base64解码机制——助您在无需完整升级的情况下,持续应对规避技术。
Yes-Linux服务器(RHEL/Rocky)本地部署,离线模式下无外发依赖,最小化出站选项,通过简单REST连接至现有Core。专为OT/ICS及保密网络设计。
更精准的分诊(减少升级处理)、更快速的根源定位(解码脚本/拆解加载器),以及可立即采取行动的IOC指标,这些将丰富您的SIEM规则和操作手册。