Secure 访问所有应用和网络
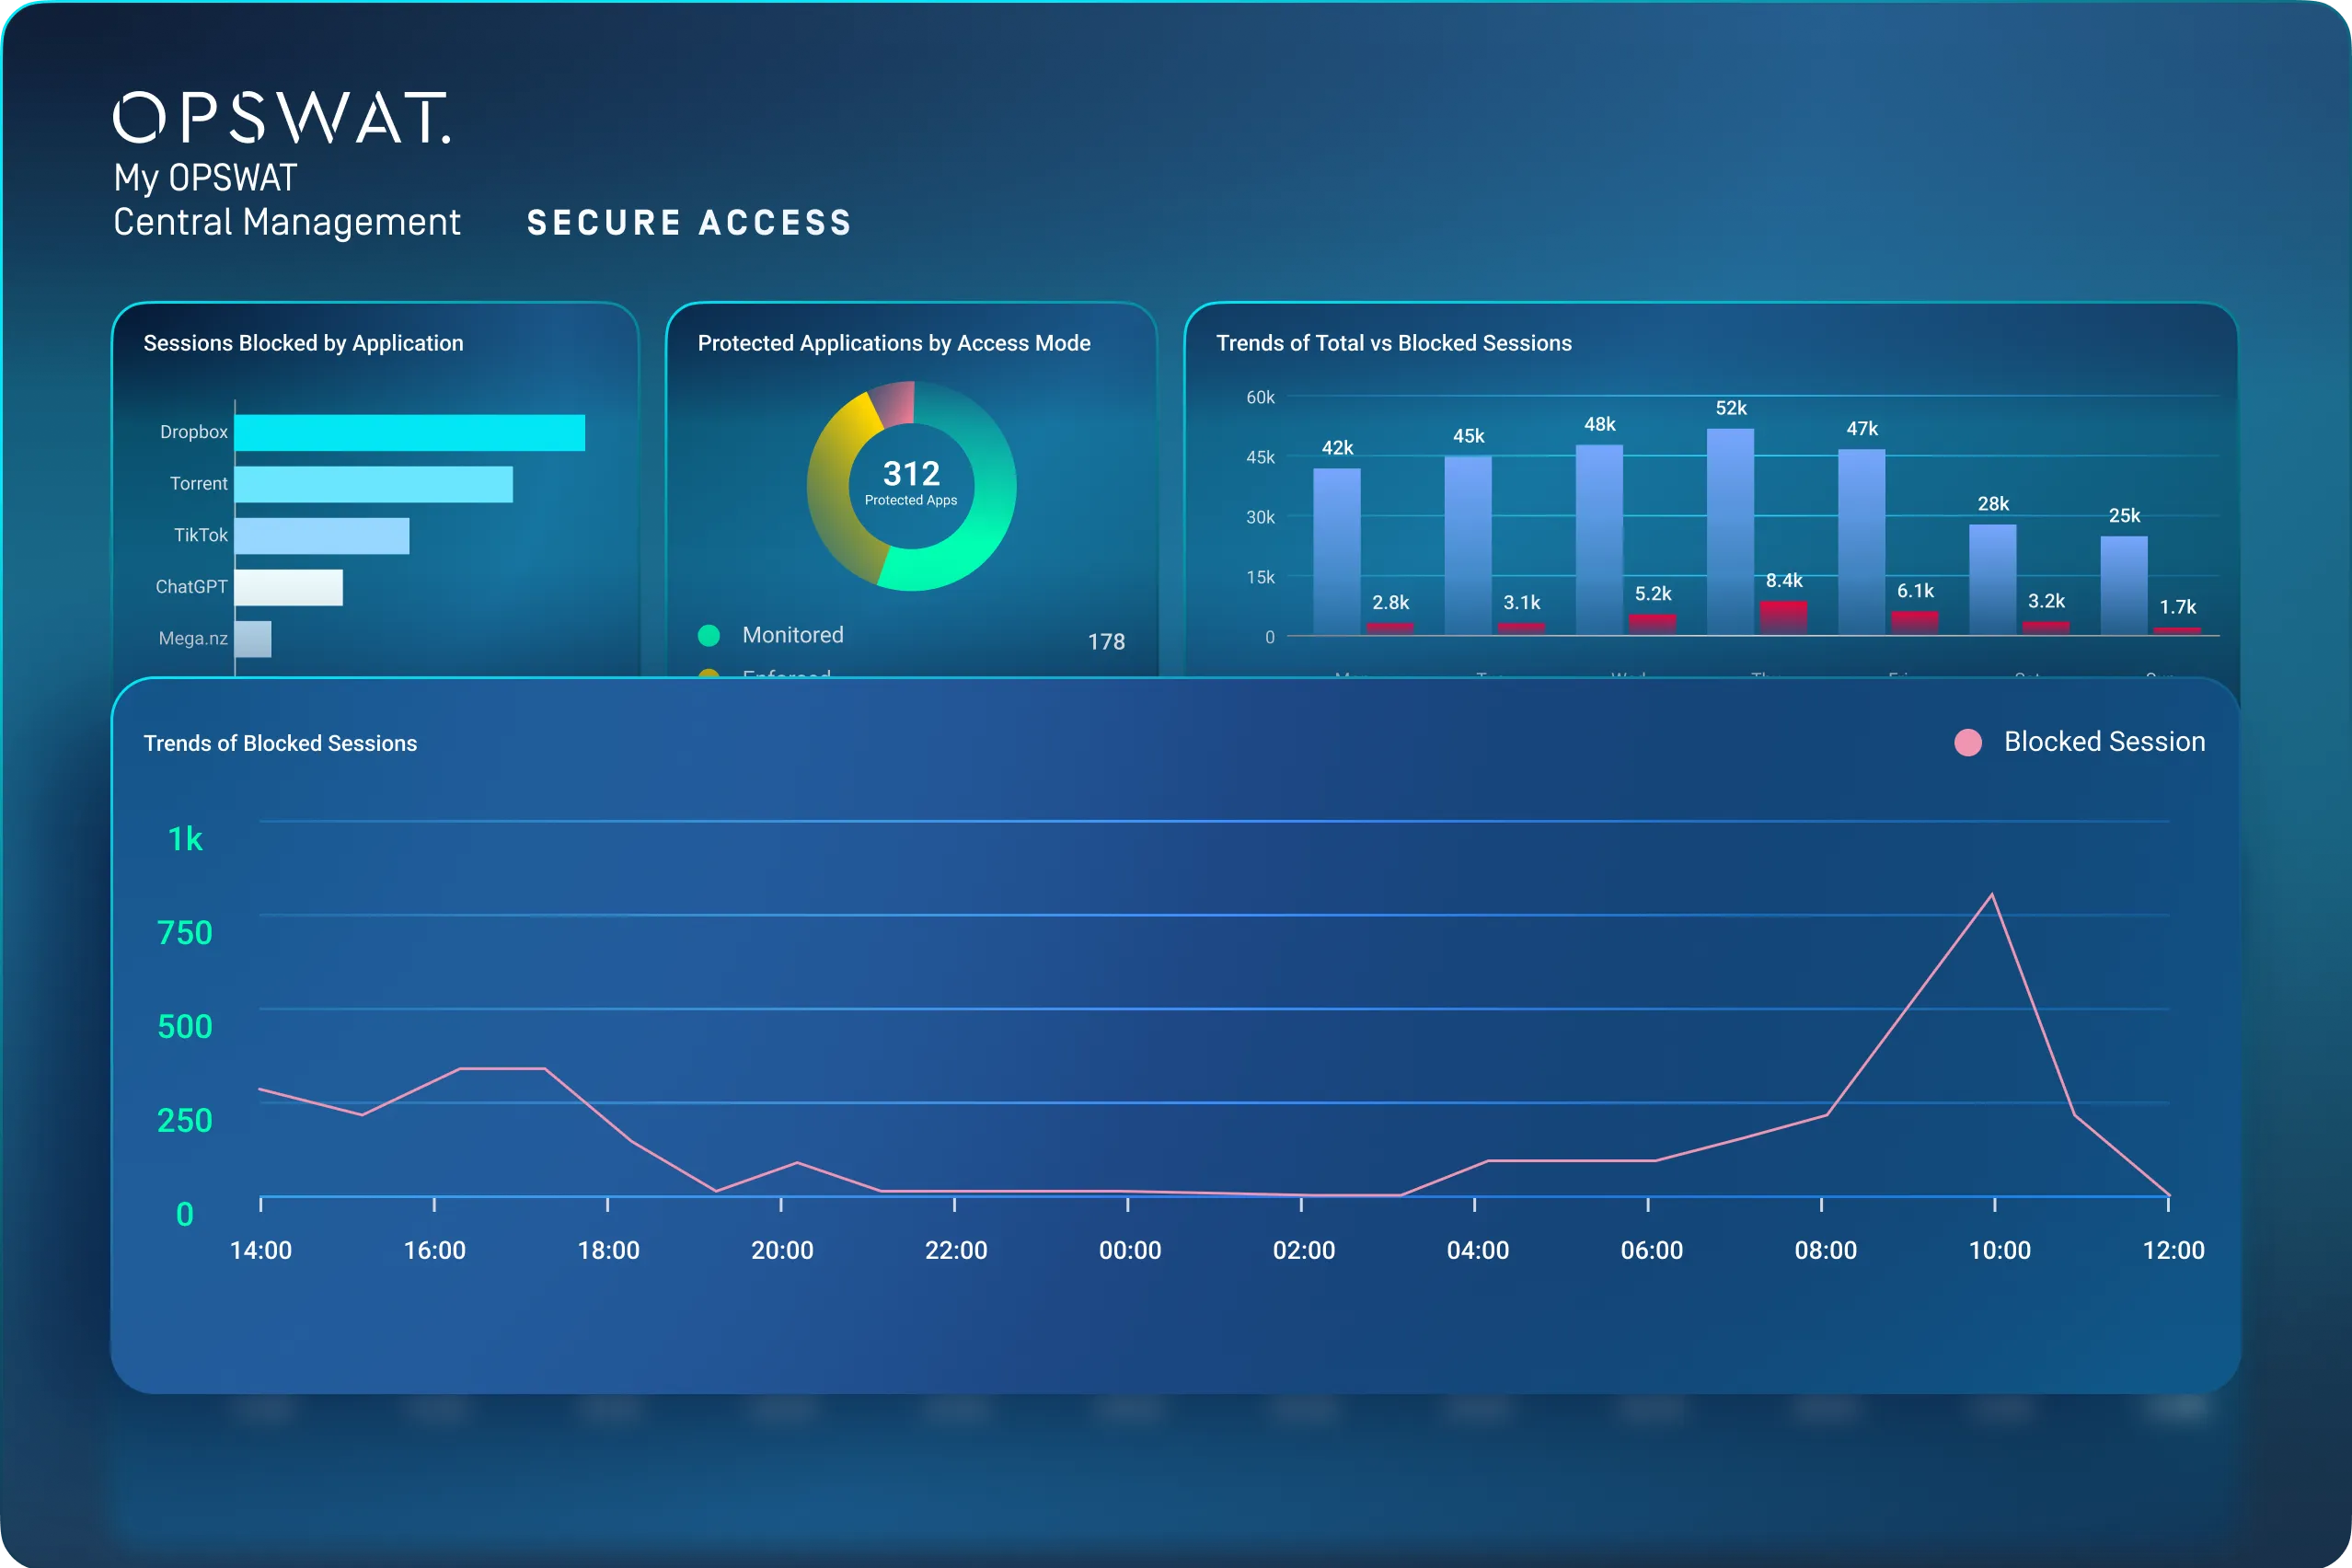
My OPSWAT™Central Management 会持续验证用户身份和设备安全状态,以确保在企业应用程序和网络中实现符合合规要求且无缝的访问。
- 零信任访问
- 持续姿势检查
- 集中式可视化
OPSWAT 得到以下机构的信任
削弱您安全态势的访问漏洞
VPN 如今已成为安全漏洞的入侵途径,而非安全防护层
传统VPN的设计基于一种不同的威胁模型。一旦连接,用户即可获得广泛的网络访问权限,且无需持续的合规性检查,这使得它们成为企业中最常被利用的攻击载体之一,常被用于横向移动、凭证窃取和勒索软件攻击。
已验证用户,未验证设备
身份提供商仅能确认登录者的身份,但无法确认终端设备的情况。未打补丁、不符合规范或已遭入侵的设备会完全绕过身份验证,从而使受信任的用户变成无意的威胁。
访问控制方面缺乏统一的可视性
Cloud 应用程序、本地网络、虚拟桌面基础架构(VDI)、自带设备(BYOD)、承包商——每项都由不同的工具及其各自的策略进行保护。在缺乏集中管理的情况下,随着新环境的不断增加,安全漏洞也会随之扩大。
一个平台,实现全面的零信任访问编排
My OPSWAT Central Management 弥合了用户身份验证与实时设备健康状况之间的差距,通过单一控制台强制实施持续的、最小权限访问。
用零信任、应用层访问取代VPN
通过采用在授予基于应用程序的最低权限访问权限之前,持续验证身份和设备合规性的访问方法,消除广泛的网络暴露风险。
在每次访问决策中添加设备验证
在您现有的身份提供商(IdP)和多因素认证(MFA)基础上,叠加实时设备合规性检查。访问权限既取决于用户身份,也取决于其设备在当时是否处于正常且符合合规要求状态。
一款控制台,适配所有访问方式和环境
通过My OPSWAT Central Management 在全球范围内定义、部署和监控安全访问规则。一个策略引擎、一个仪表盘、一条审计日志,覆盖云端、本地、VDI 和 BYOD。
在所有环境中实施零信任访问策略
My OPSWAT Central Management 为安全团队提供了一个统一的控制台,用于在授予访问权限之前和之后检查设备、执行合规性要求并针对风险采取行动。
集中式可视化与策略控制
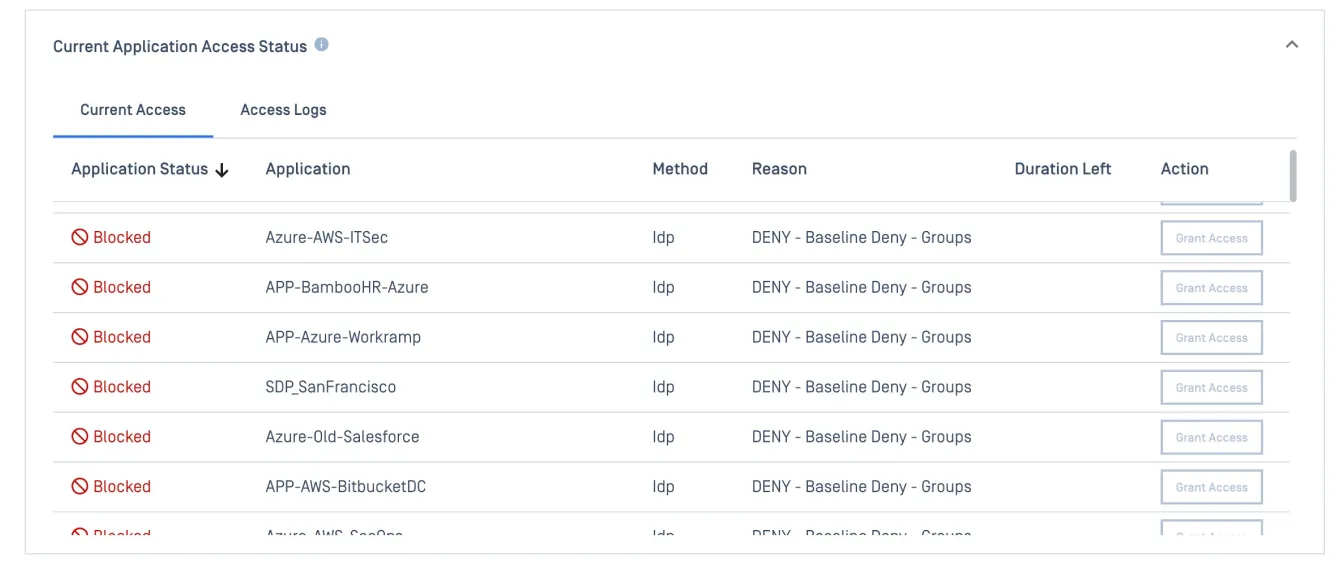
通过统一视图查看所有设备及其访问方式,可确保 IT 团队在员工规模扩大时随时掌握最新情况。只需通过一个控制台,即可轻松允许或阻止任何设备,并强制执行相关规则。
实时设备状态检查
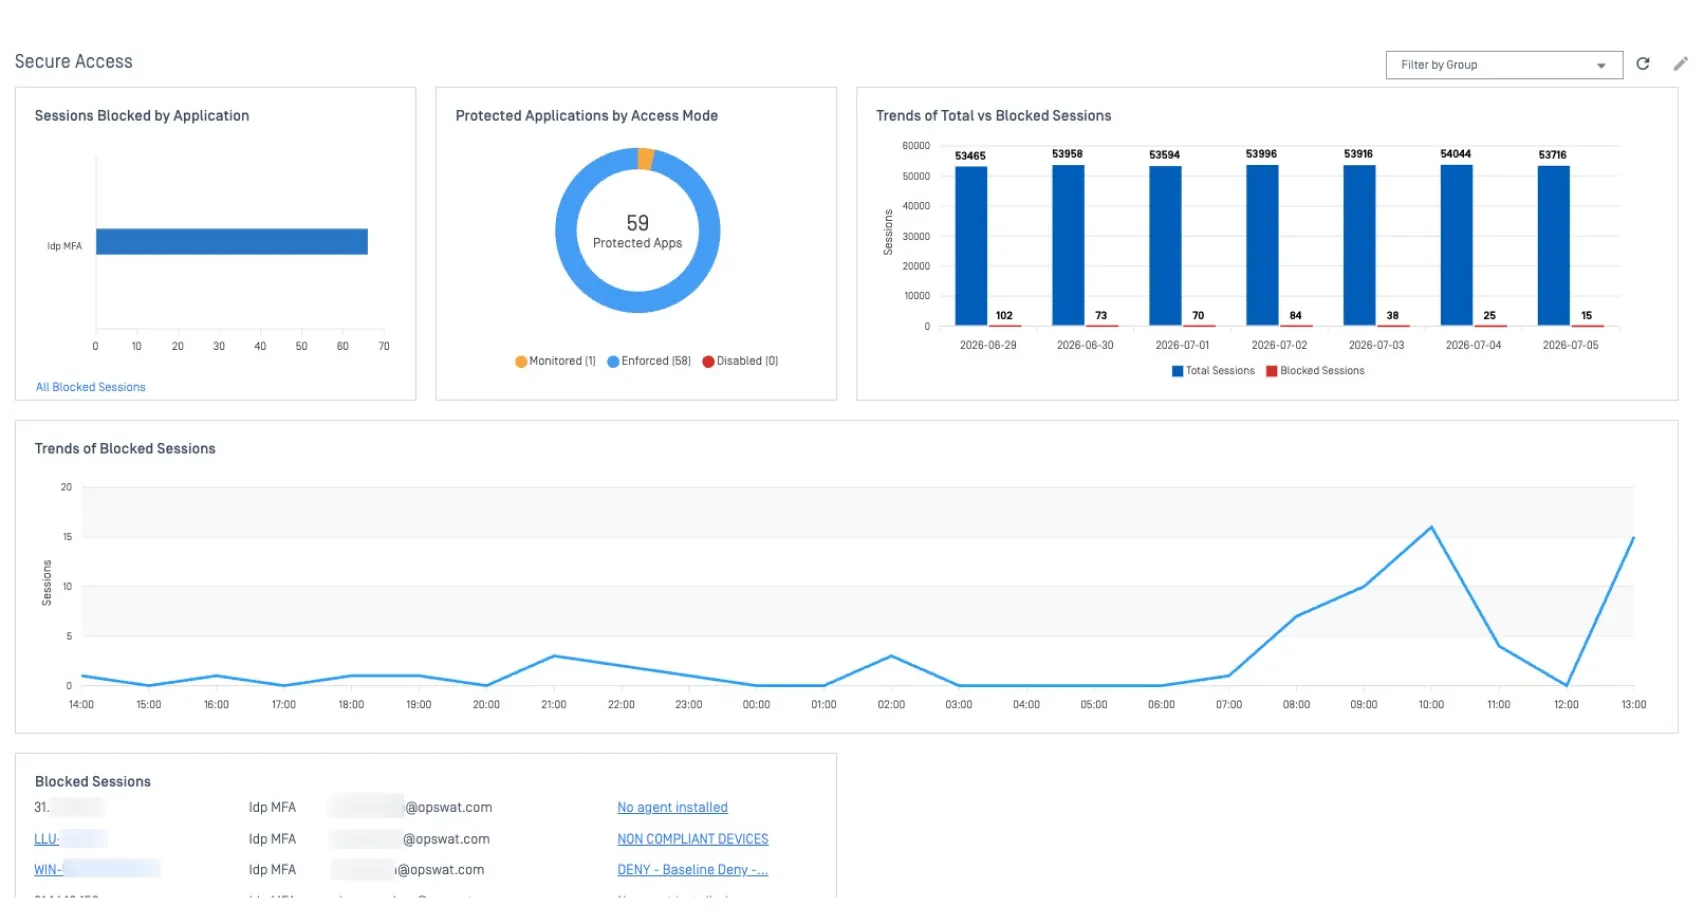
全面、实时地掌握整个环境中终端设备的安全状况。通过一个界面,即可查看任何设备的详细安全数据,监控哪些设备正在访问哪些应用程序,并追踪风险趋势。
深入的合规性和控制
对 5,000 多个第三方应用程序进行深度设备检查,涵盖磁盘加密、反恶意软件、备份、防火墙状态和漏洞扫描等控制措施,其检测范围远超标准的操作系统和防病毒检查。
- My OPSWAT Central Management


- My OPSWAT Central Management
- My OPSWAT Central Management
 MetaDefender Endpoint

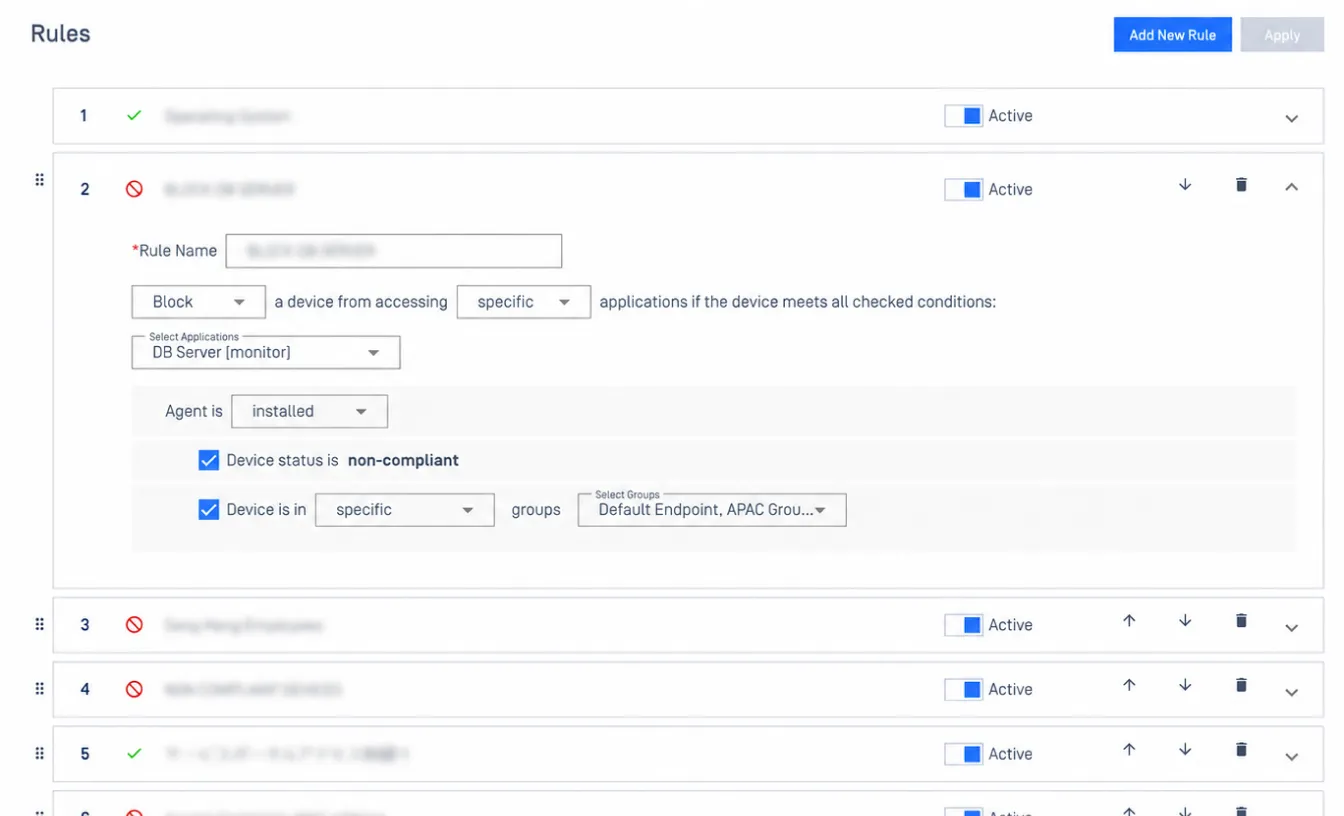
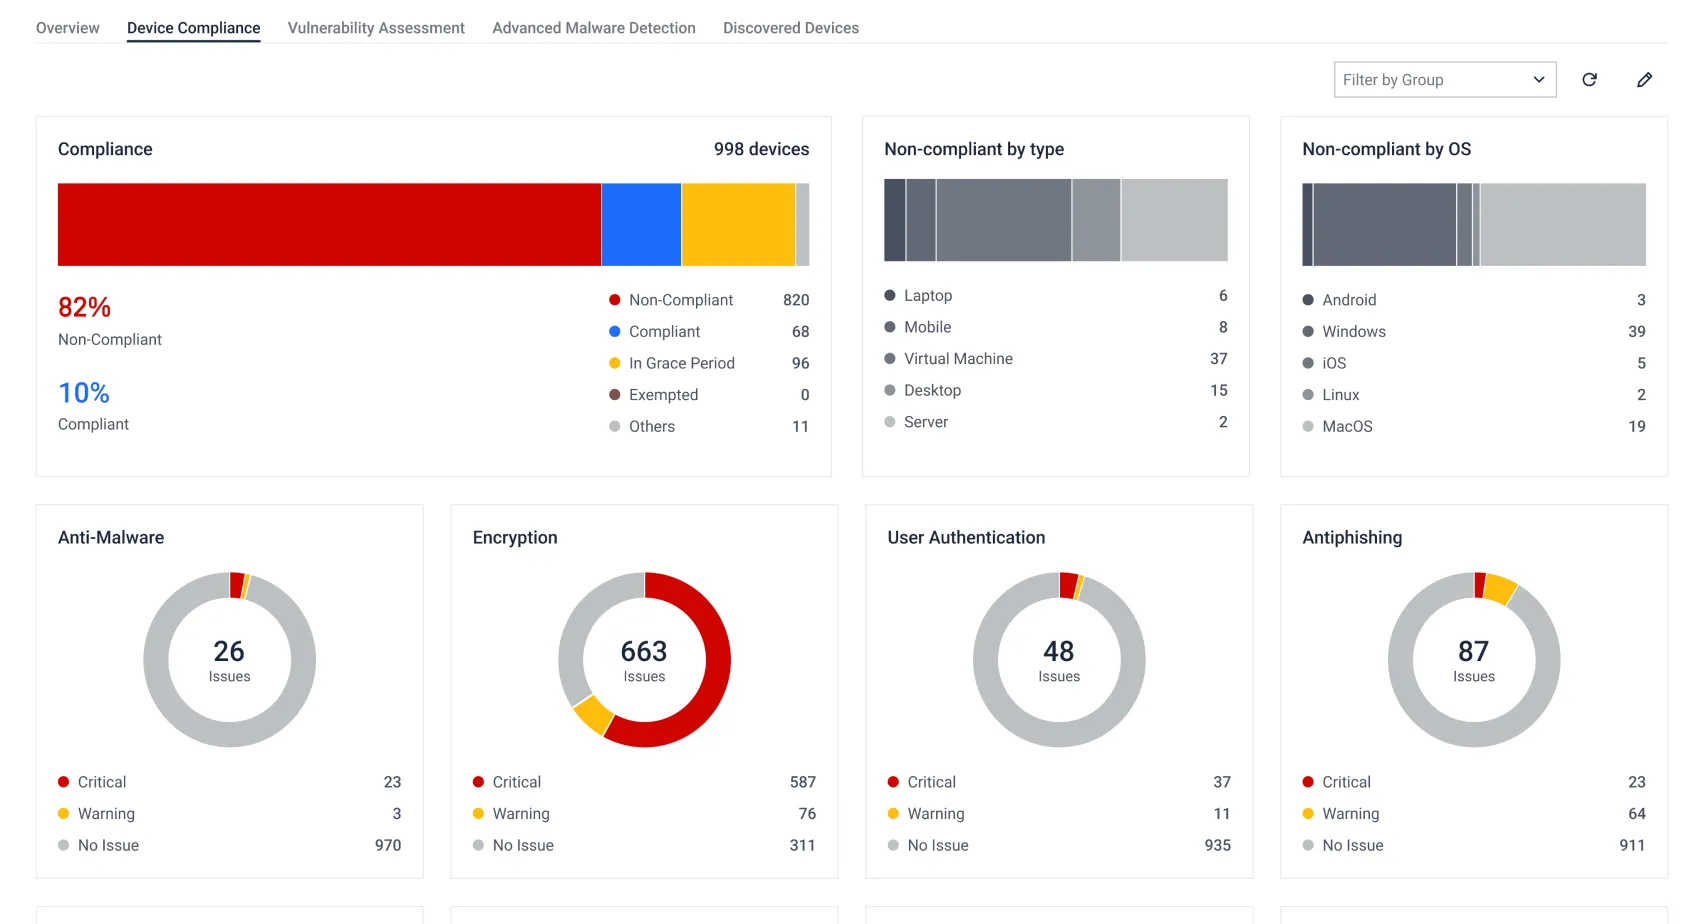
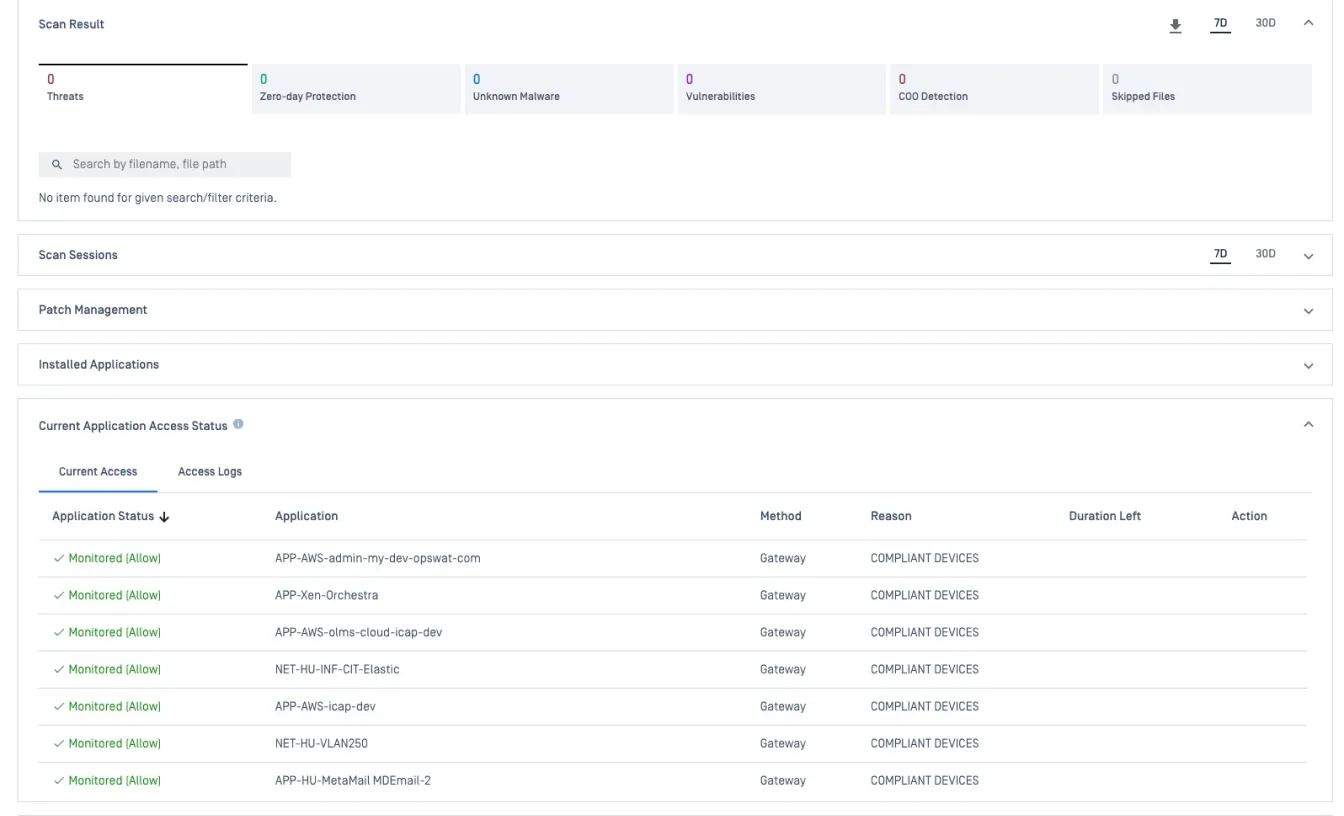
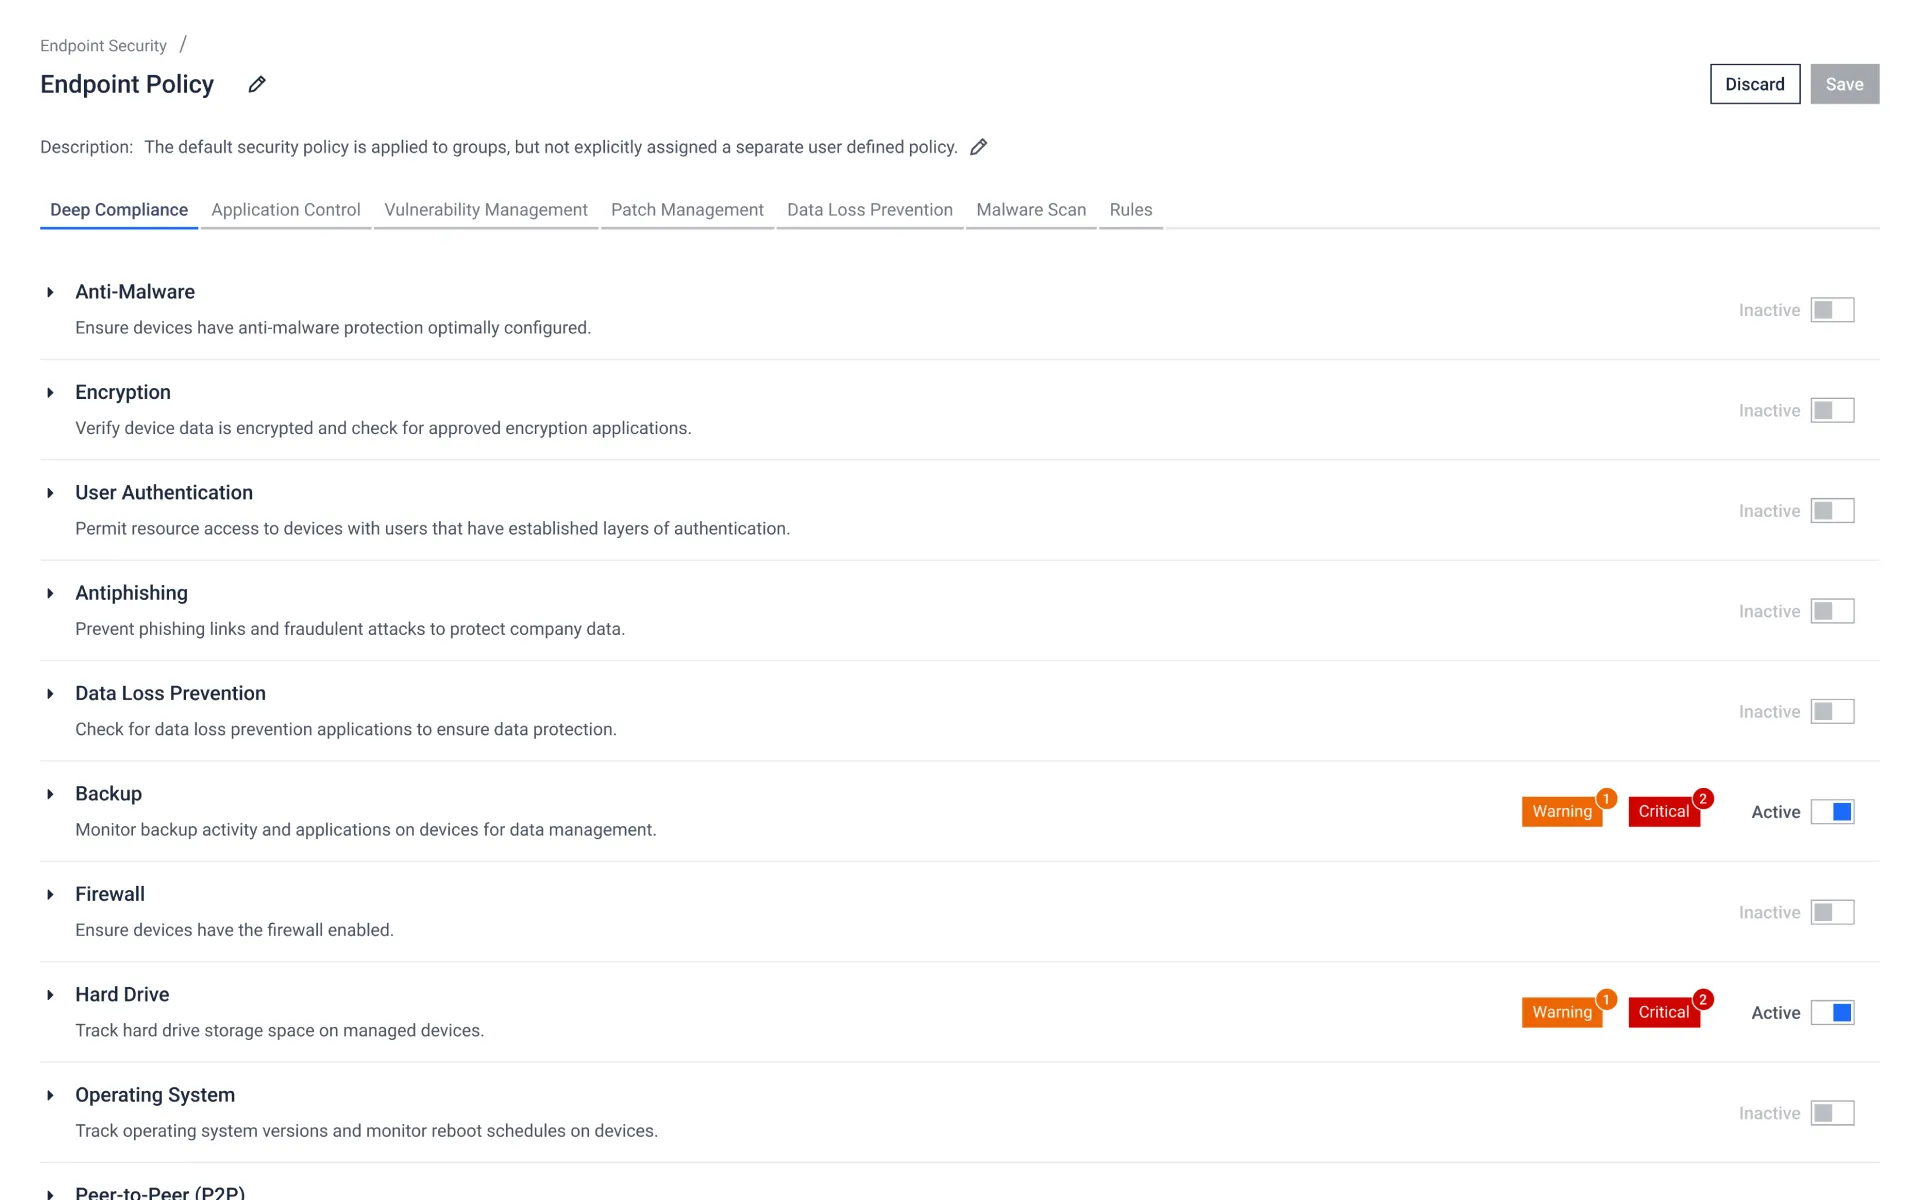
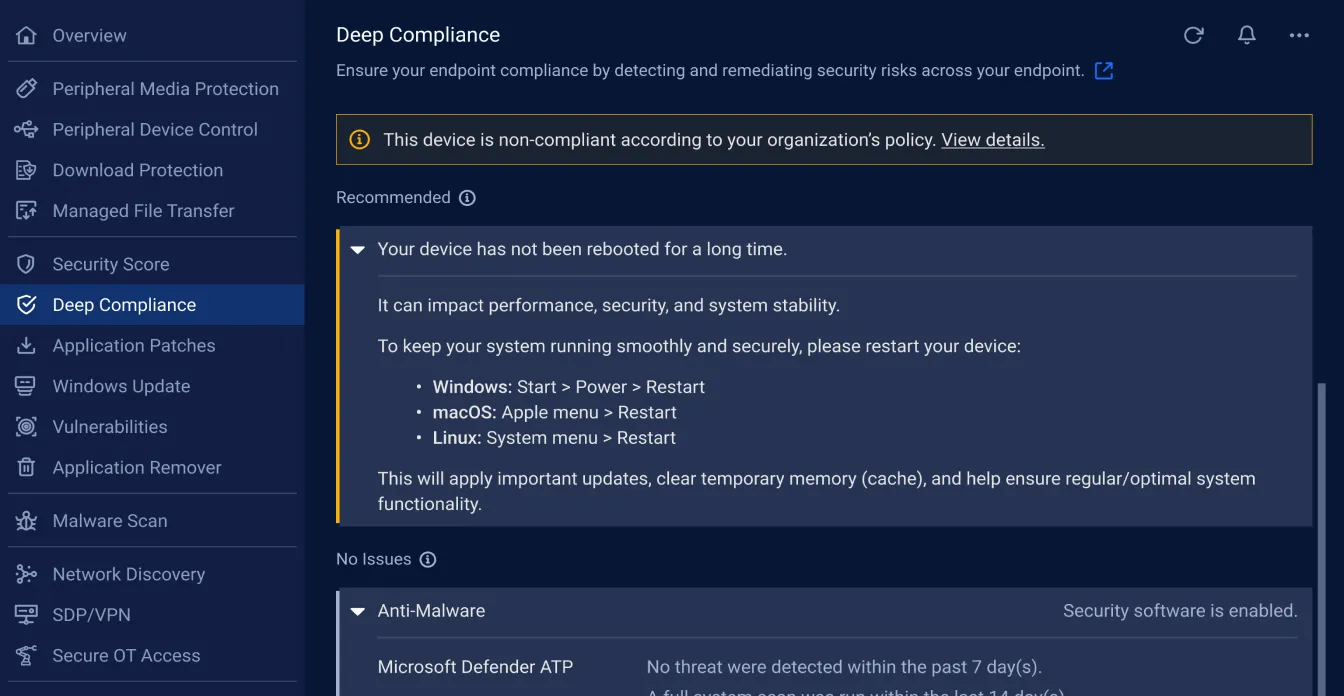
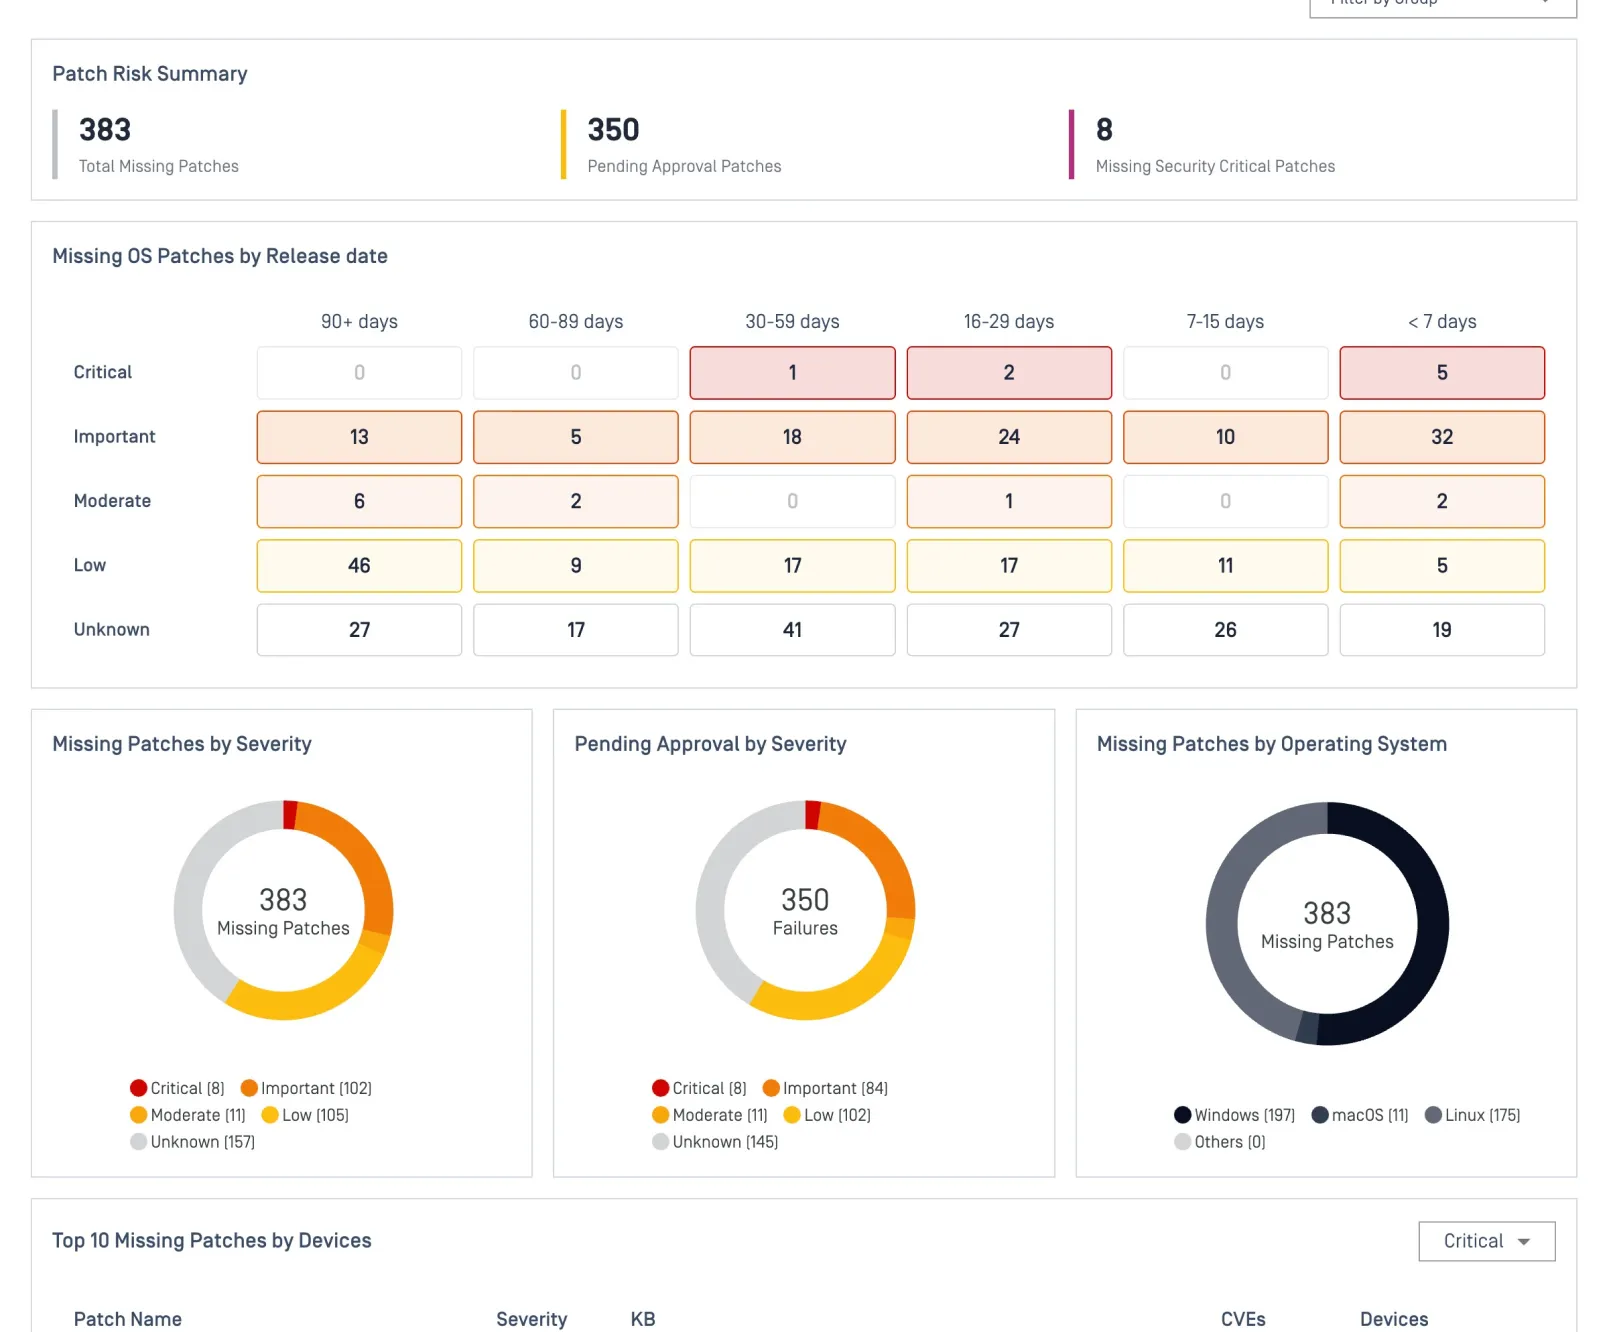
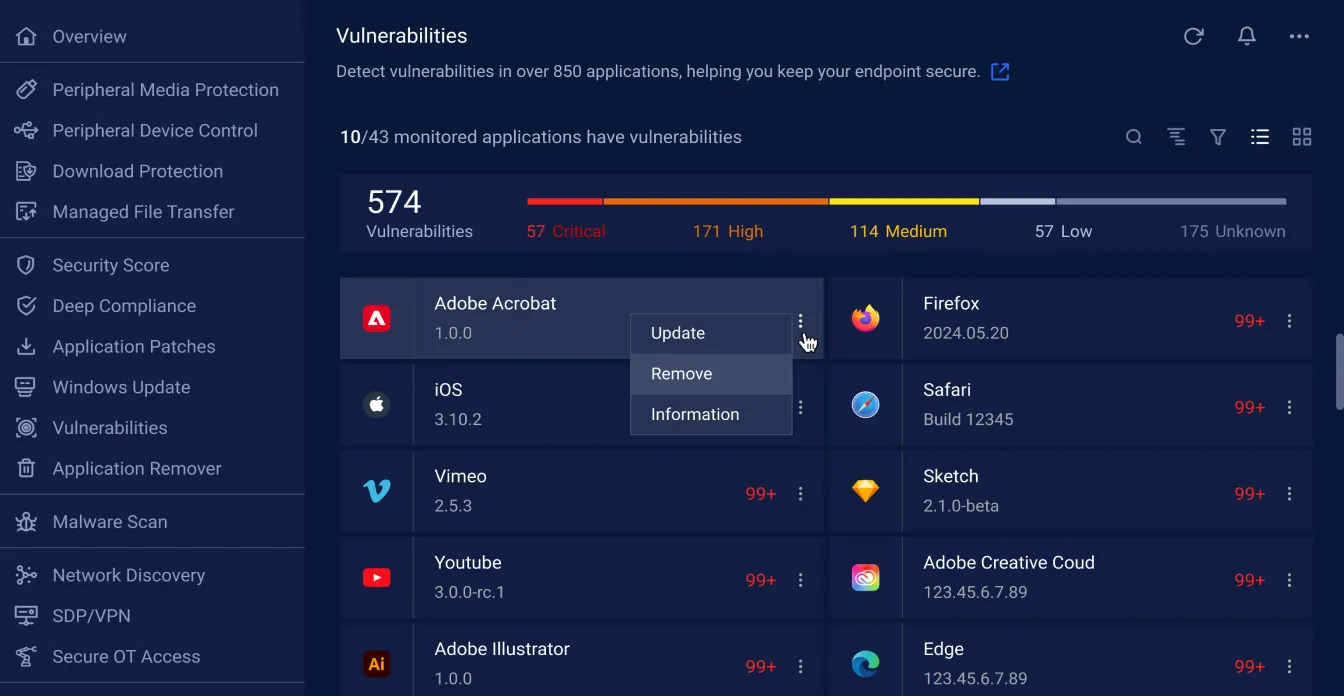
最新的漏洞和Patch Management
通过OPSWAT 基于保护超过1亿个终端设备所构建的专有评分系统,从CVE数据库中检测已知漏洞,并按优先级进行修复。在漏洞被利用之前,优化补丁管理。
自动化和自助式问题修复
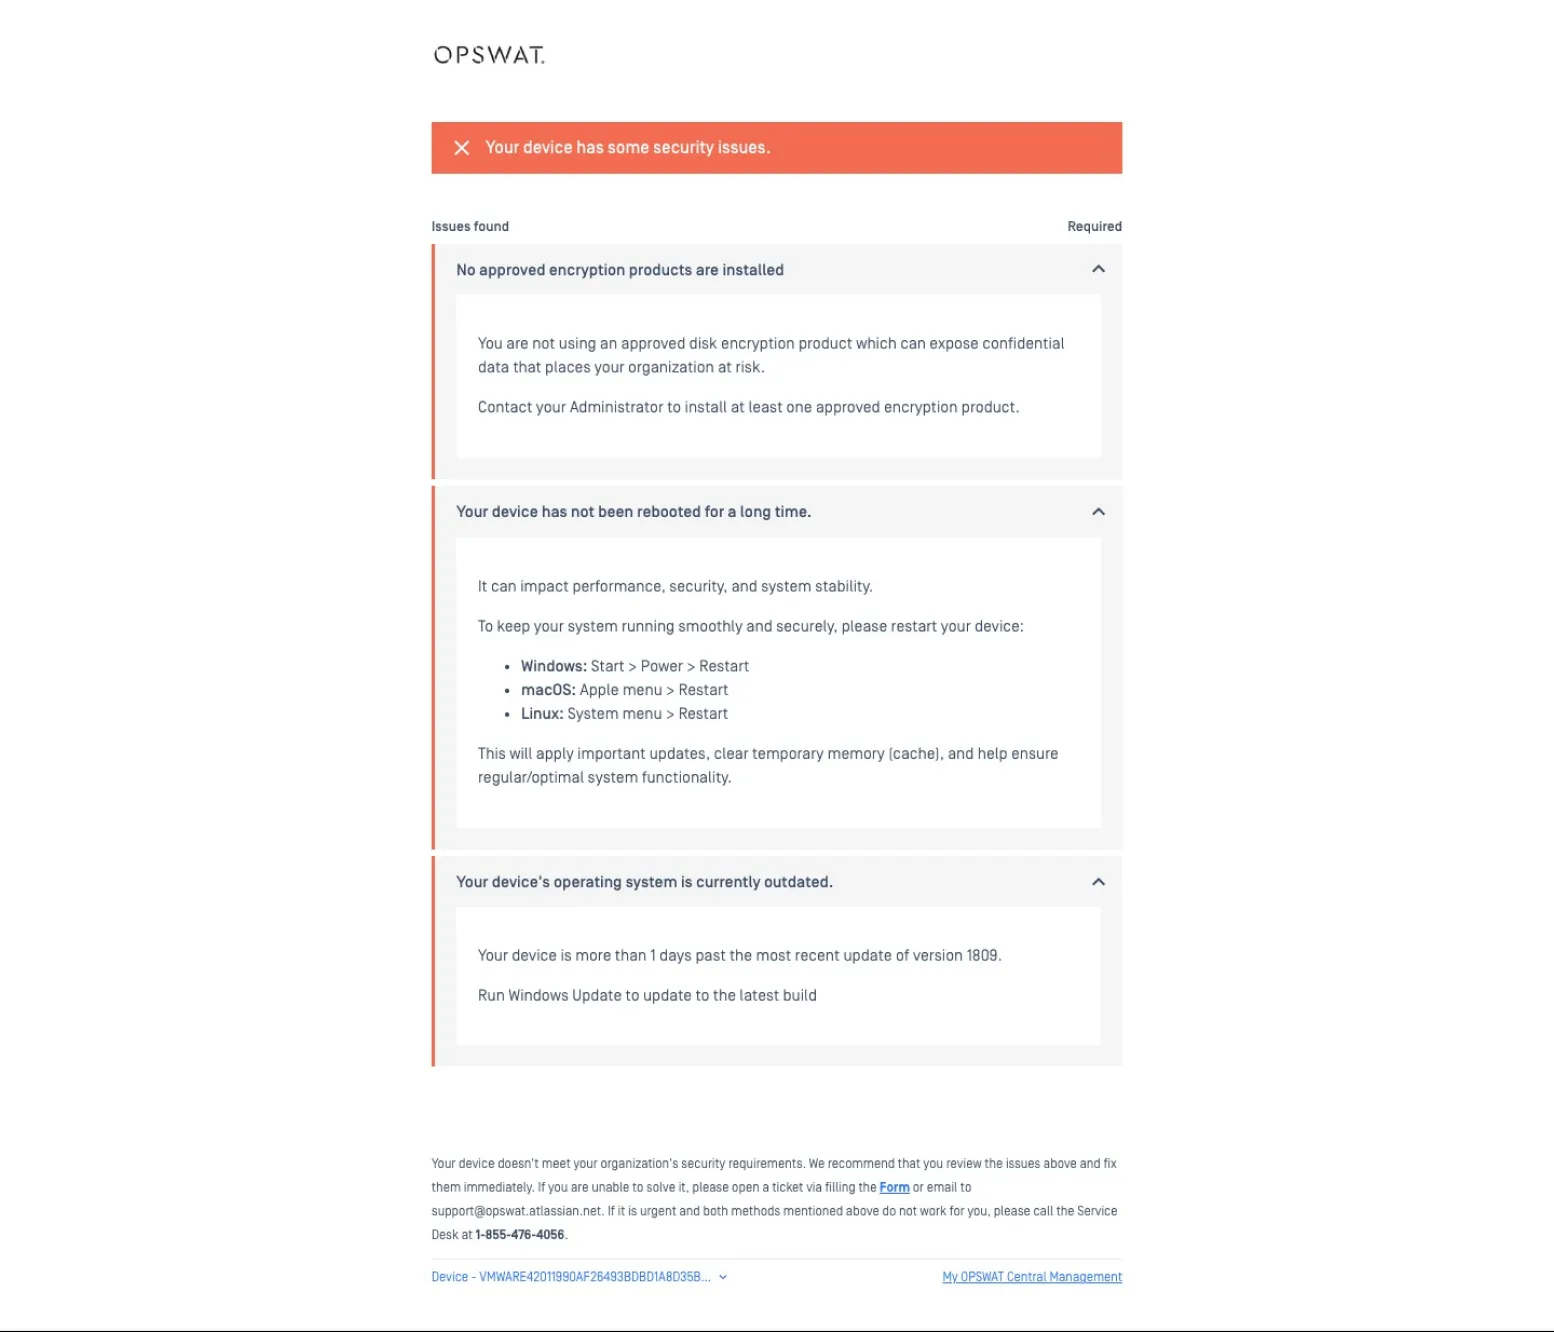
使用不符合要求的设备的用户将被重定向至一个自助页面,该页面提供了关于具体需要修复内容的详细说明。常见的修复措施,例如更新杀毒软件病毒库、启用防火墙以及卸载不需要的应用程序,均可完全自动化完成。
支持设备识别Network Access Control
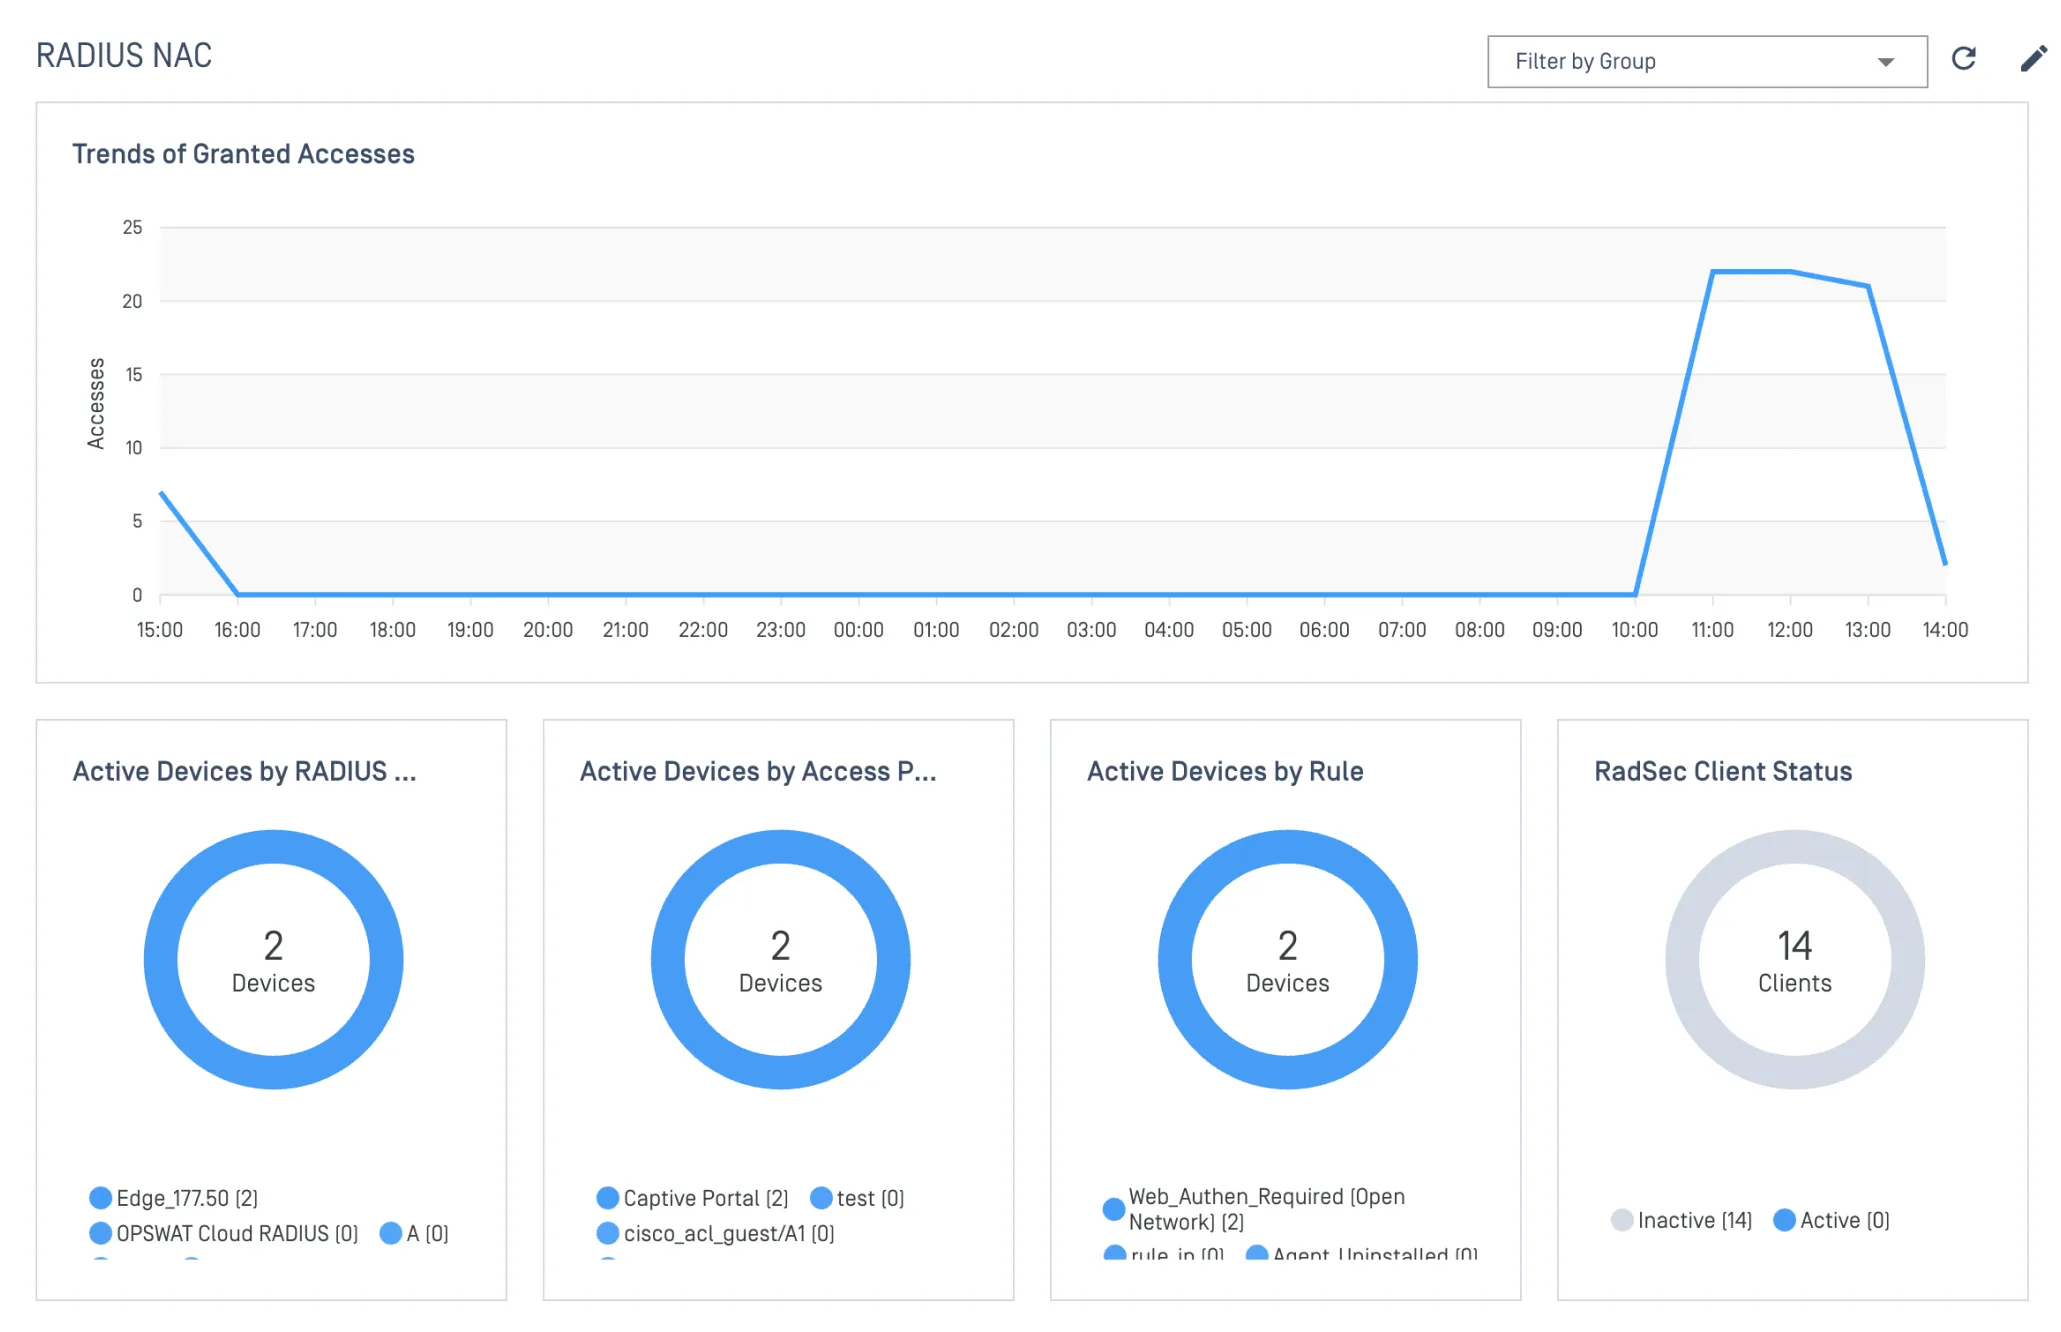
在整个网络中实现精确的设备识别和实时合规性执行。阻止未经授权的连接尝试,并实施网络分段,将物联网设备分配到相应的组中。
- My OPSWAT Central Management
 MetaDefender Endpoint
- My OPSWAT Central Management


- My OPSWAT Central Management


选择适合您架构的访问方式
My OPSWAT Central Management 确保只有经过授权且符合规定的设备才能访问您的应用程序和网络,无论环境或访问方式如何。
应用层零信任访问
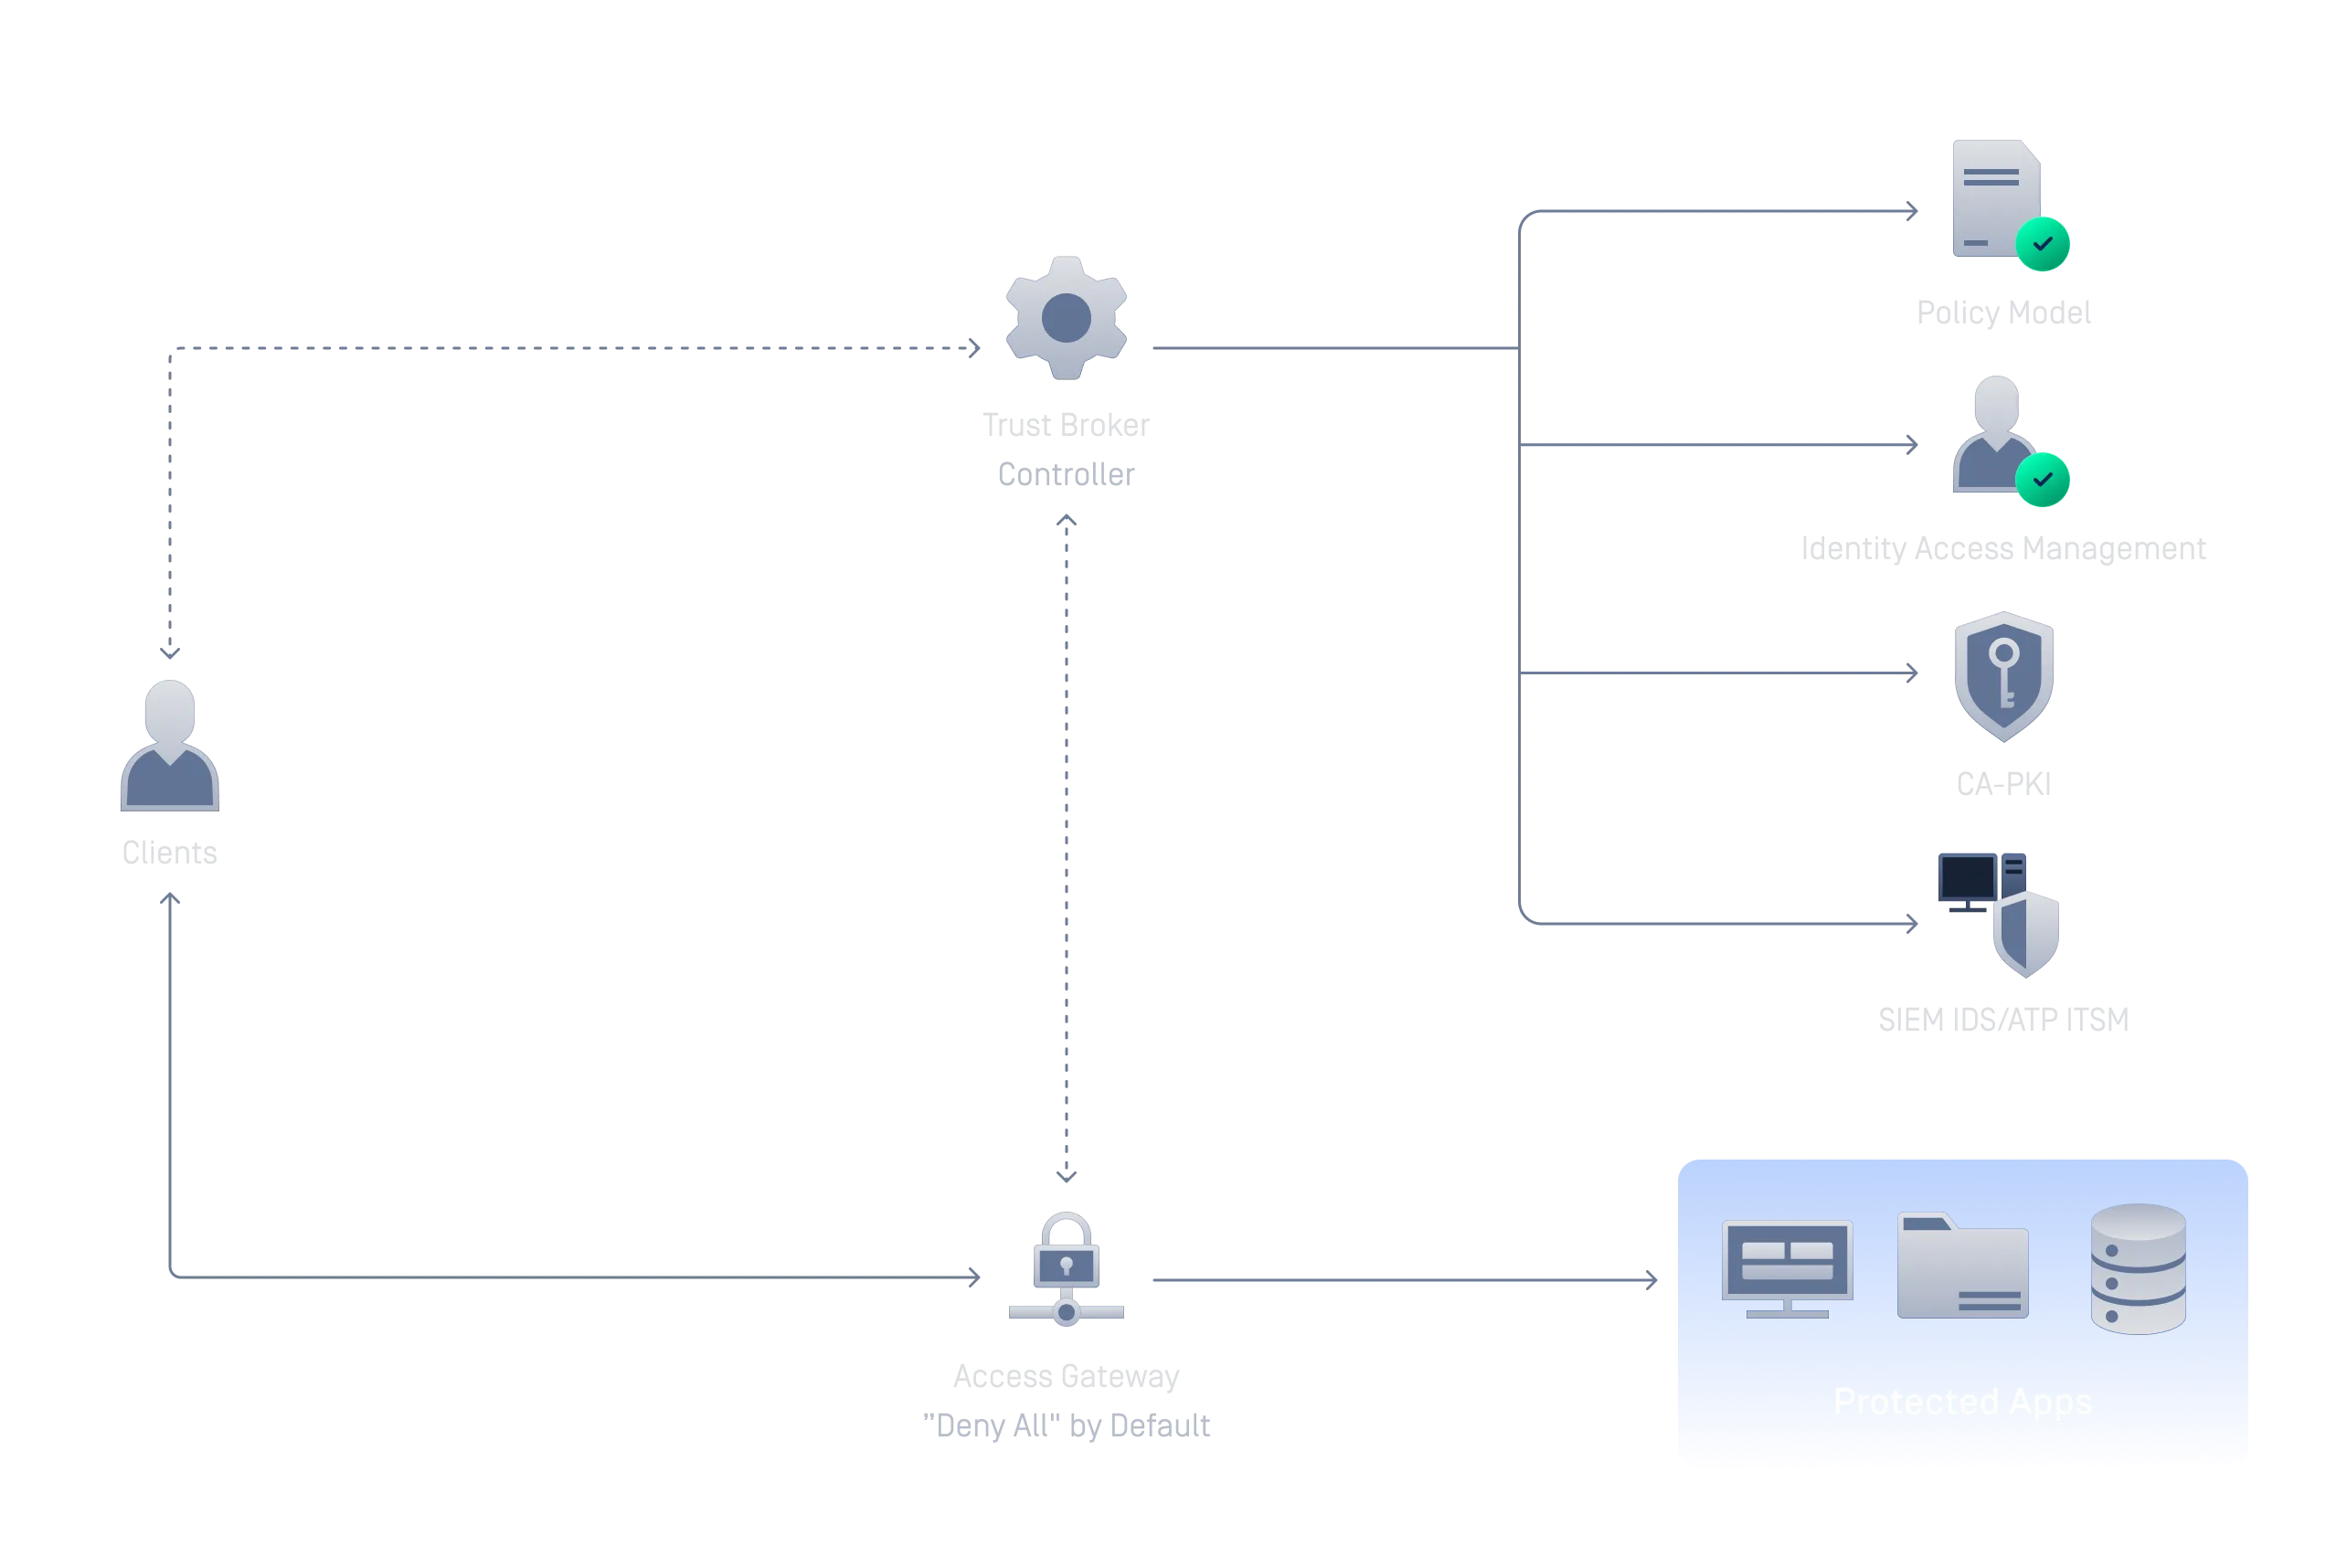
受保护的资源在通过身份和设备合规性检查之前将保持隐藏状态
用应用层零信任架构取代传统、范围广泛的 VPN 访问。受保护的应用程序对未经授权的设备保持不可见;只有在身份和合规性得到验证后,才会授予访问权限。
基于已验证设备访问的单点登录
将您现有的身份提供商连接起来,以在企业应用程序中实施单点登录(SSO),并在每次登录时不仅验证凭据,还会检查设备合规性。
不仅验证用户,还验证设备的MFA
标准的多因素身份验证(MFA)包含两层验证:您的凭据和第二重验证因素。OPSWAT 的 IdP MFA 通过验证设备的运行状态和合规性,增加了第三层验证。即使凭据有效,不符合合规要求的设备也会被阻止,系统会引导用户自行解决问题。
Secure 虚拟桌面的访问权限
Omnissa Horizon 环境中的设备合规性执行
在虚拟桌面和已发布应用程序会话启动之前,强制执行设备合规性检查。只有通过状态检查的终端设备才能访问您的 Omnissa Horizon 环境。
适用于所有设备的自动化Network Access Control
自动验证每个试图访问您网络的设备,并实时执行访问策略。无论设备是否安装代理,均可对其进行配置;根据身份、设备类型、位置和安全状态控制访问权限;并可作为云原生SaaS、混合部署或完全本地部署(适用于物理隔离环境)进行部署。
了解更多关于MetaDefender NAC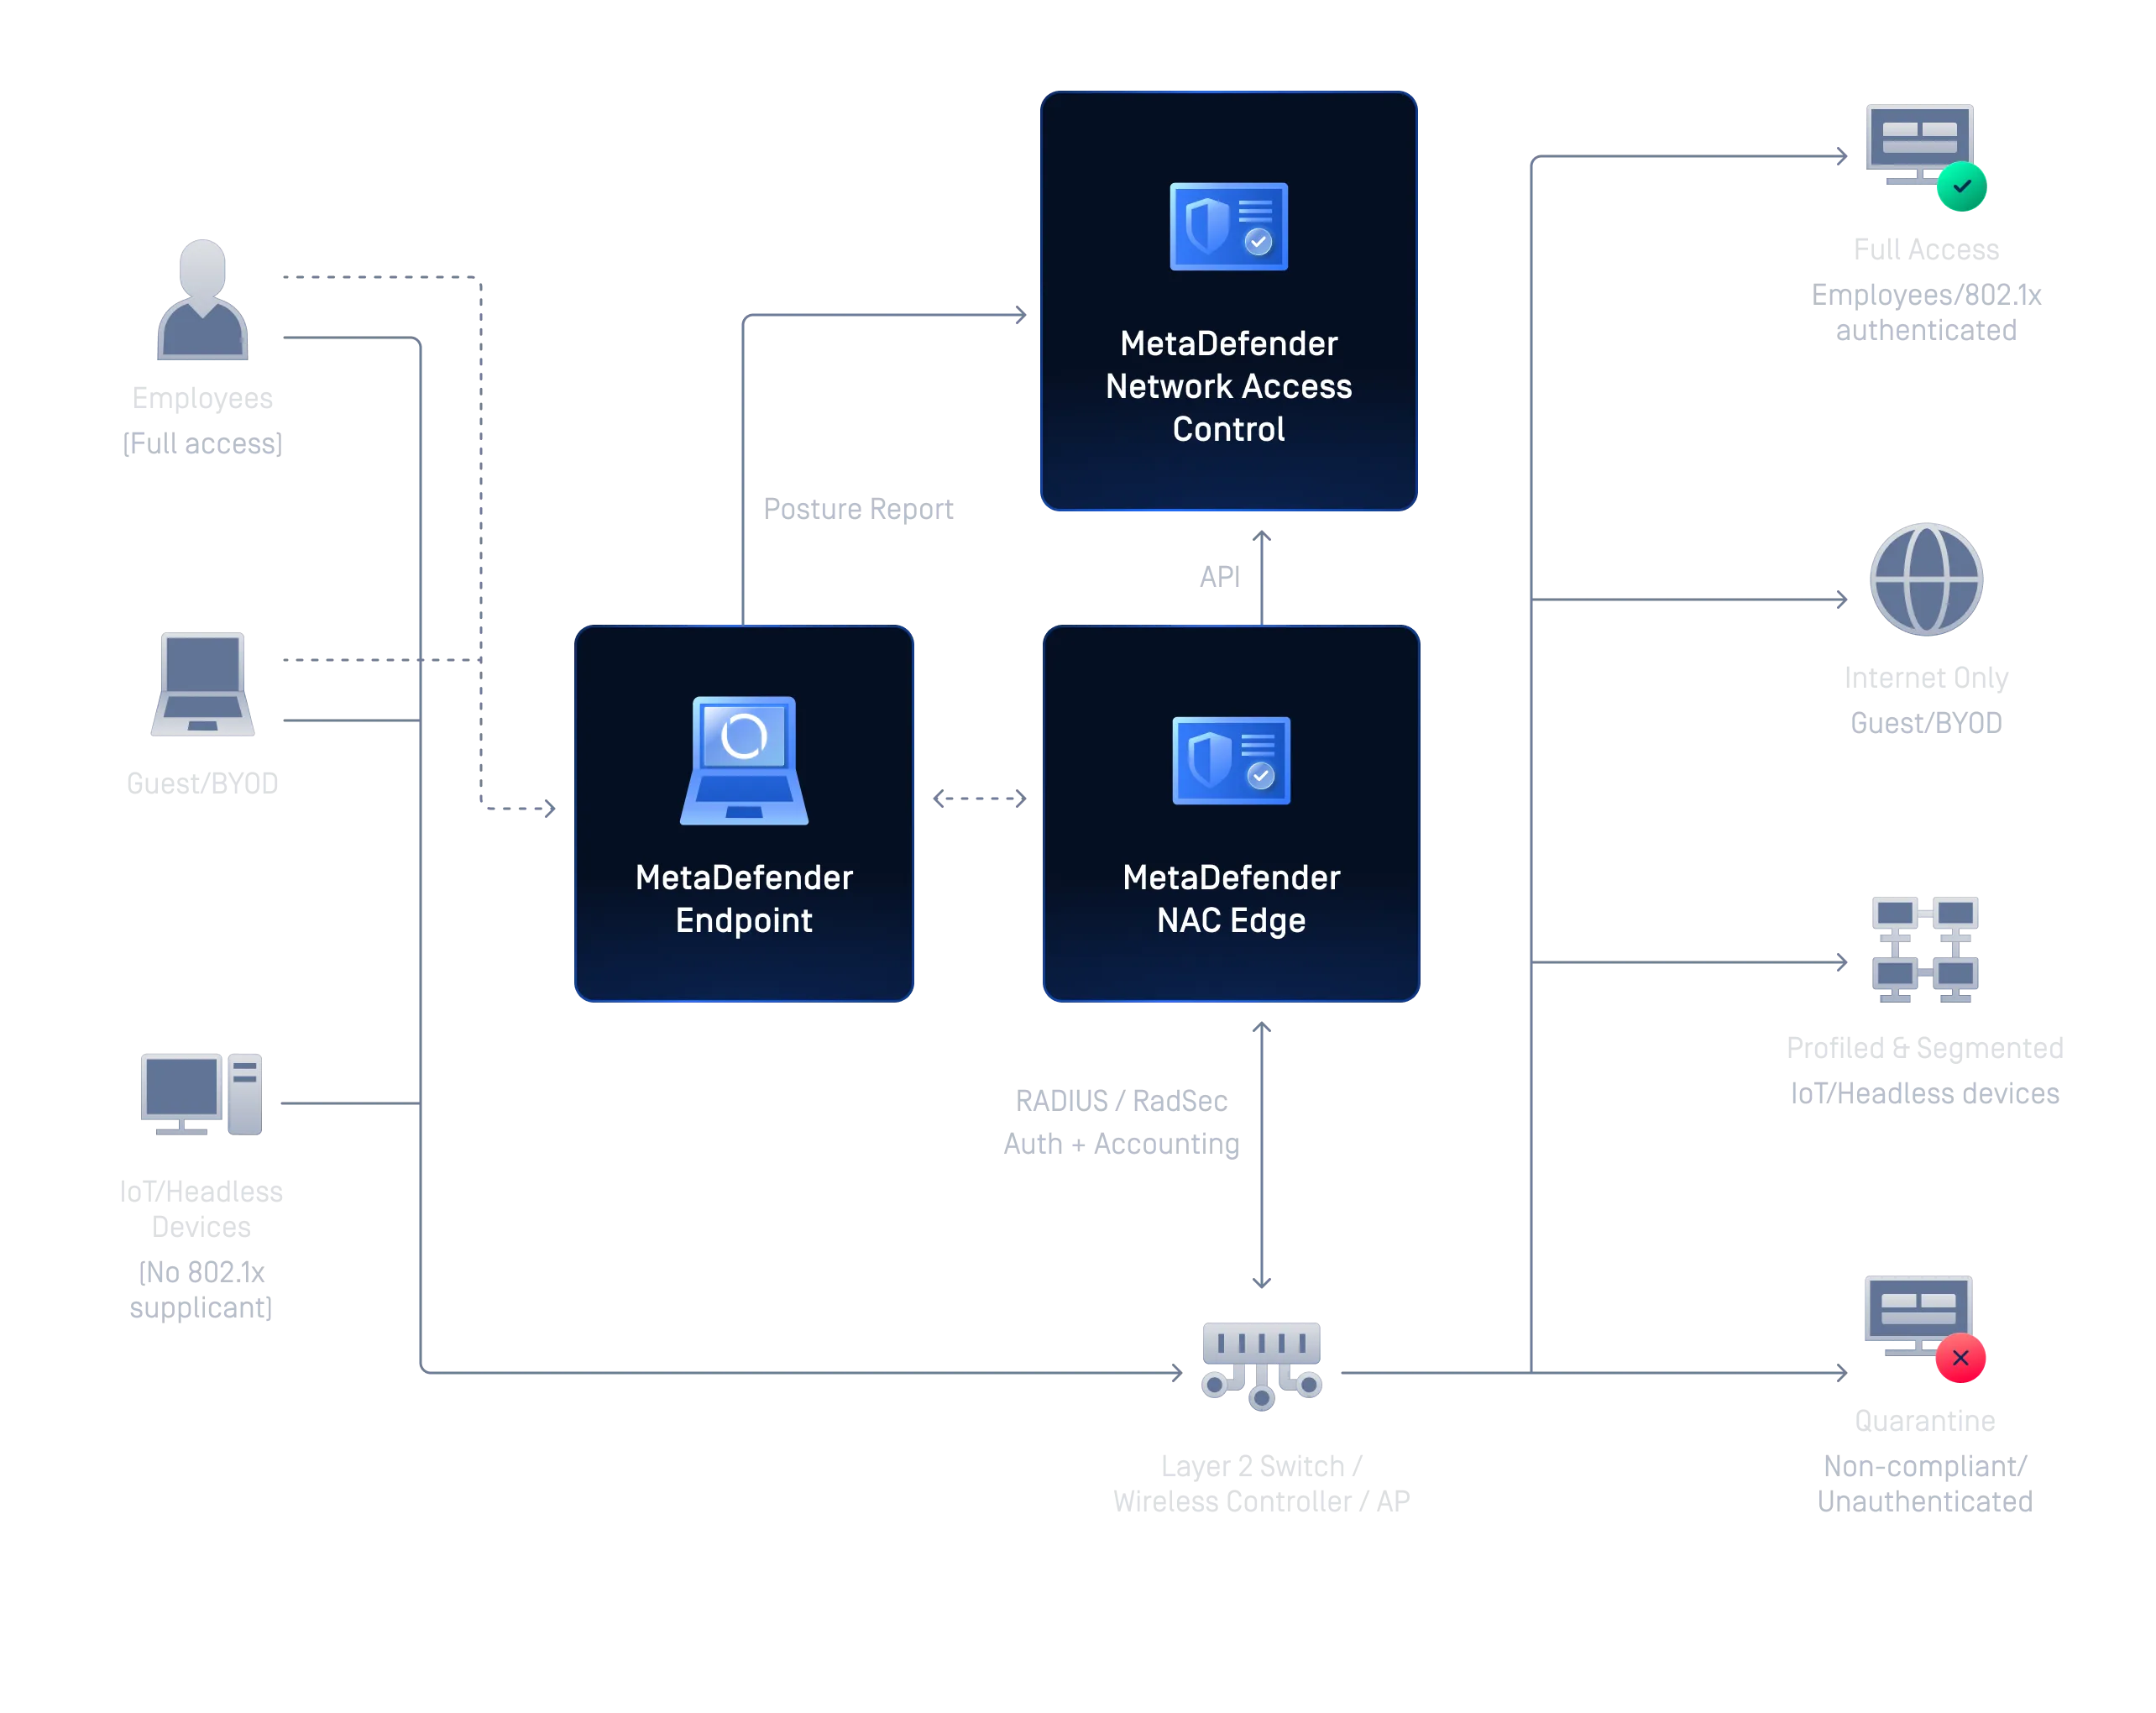
与您现有的技术栈兼容
无需更改您的
基础设施,也无需替换现有且运行良好的组件,即可连接您现有的身份提供商、多因素身份验证(MFA)和虚拟桌面基础设施。
受监管行业的安全团队均对其信赖
OPSWAT 全球已有超过 2,100 家组织信赖该解决方案,借此保护其关键数据、资产和网络免受
设备及文件传播的威胁。
- “一旦部署了这些代理,我们便能够迅速对超过70,000台远程用户设备的安全性进行验证,确保其在接入我们的网络前符合安全要求,且不会对工作效率造成任何影响。”Miroslav SklanskyEPAM 信息安全技术主管
- “产品非常出色。技术支持也很棒。我们对自身的安全状况以及可能面临的潜在风险有了更清晰、更全面的了解。”Stephen Walters基础设施经理,创世投资管理公司
- “鉴于第三方供应商每天都会访问我们的系统,实施一套一致且绝不例外(zero exceptions)的身份验证系统已非可选项,而是必须之举。OPSWAT的技术确保只有符合要求的设备才能连接到我们的云资源。”高级安全工程师
Secure 覆盖每个数字边缘的访问
根据分布式企业团队和敏感工业环境的实际需求,量身定制您的零信任架构。
赋能Secure 远程团队
在授予任何应用程序或网络资源的访问权限之前,需验证员工设备的实时健康状况。未能通过合规性检查的设备将被自动阻止,或被重定向至自助修复流程。
保护关键基础设施免受不可信设备的威胁
对进入您的工业和关键基础设施场地的每台设备(例如承包商的笔记本电脑、自带设备(BYOD)和物联网设备)进行配置,并在授予访问权限之前将其分配到相应的网络区域。对于物理隔离的场地,完全支持本地部署。
Secure 每台设备在加入您的网络之前
在授予网络访问权限之前,需验证设备的身份、安全状态和合规性。未经授权或不符合合规要求的设备将被自动阻止、隔离或重定向至自我修复流程,从而有效防止威胁侵入网络。
监管审计准备情况
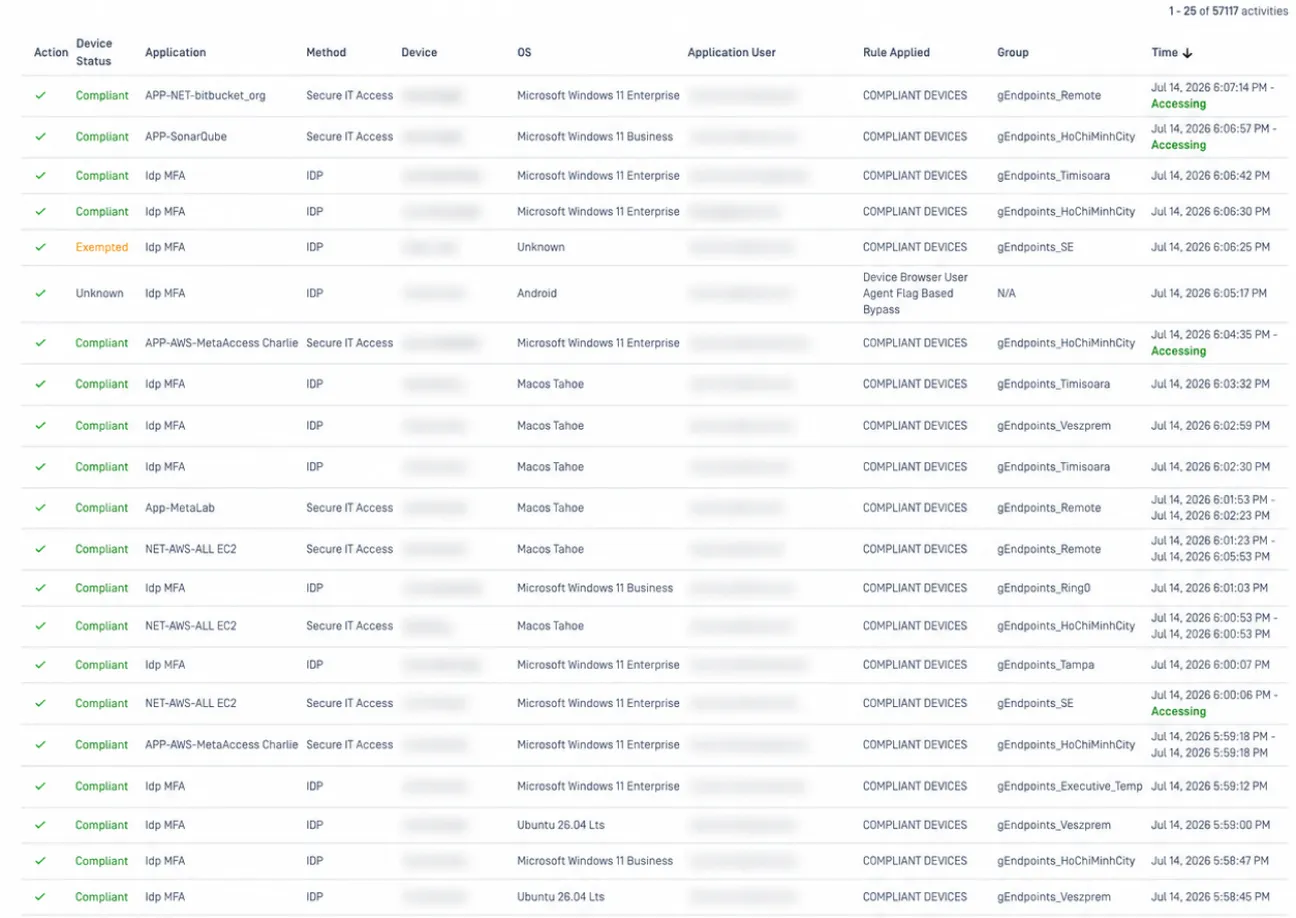
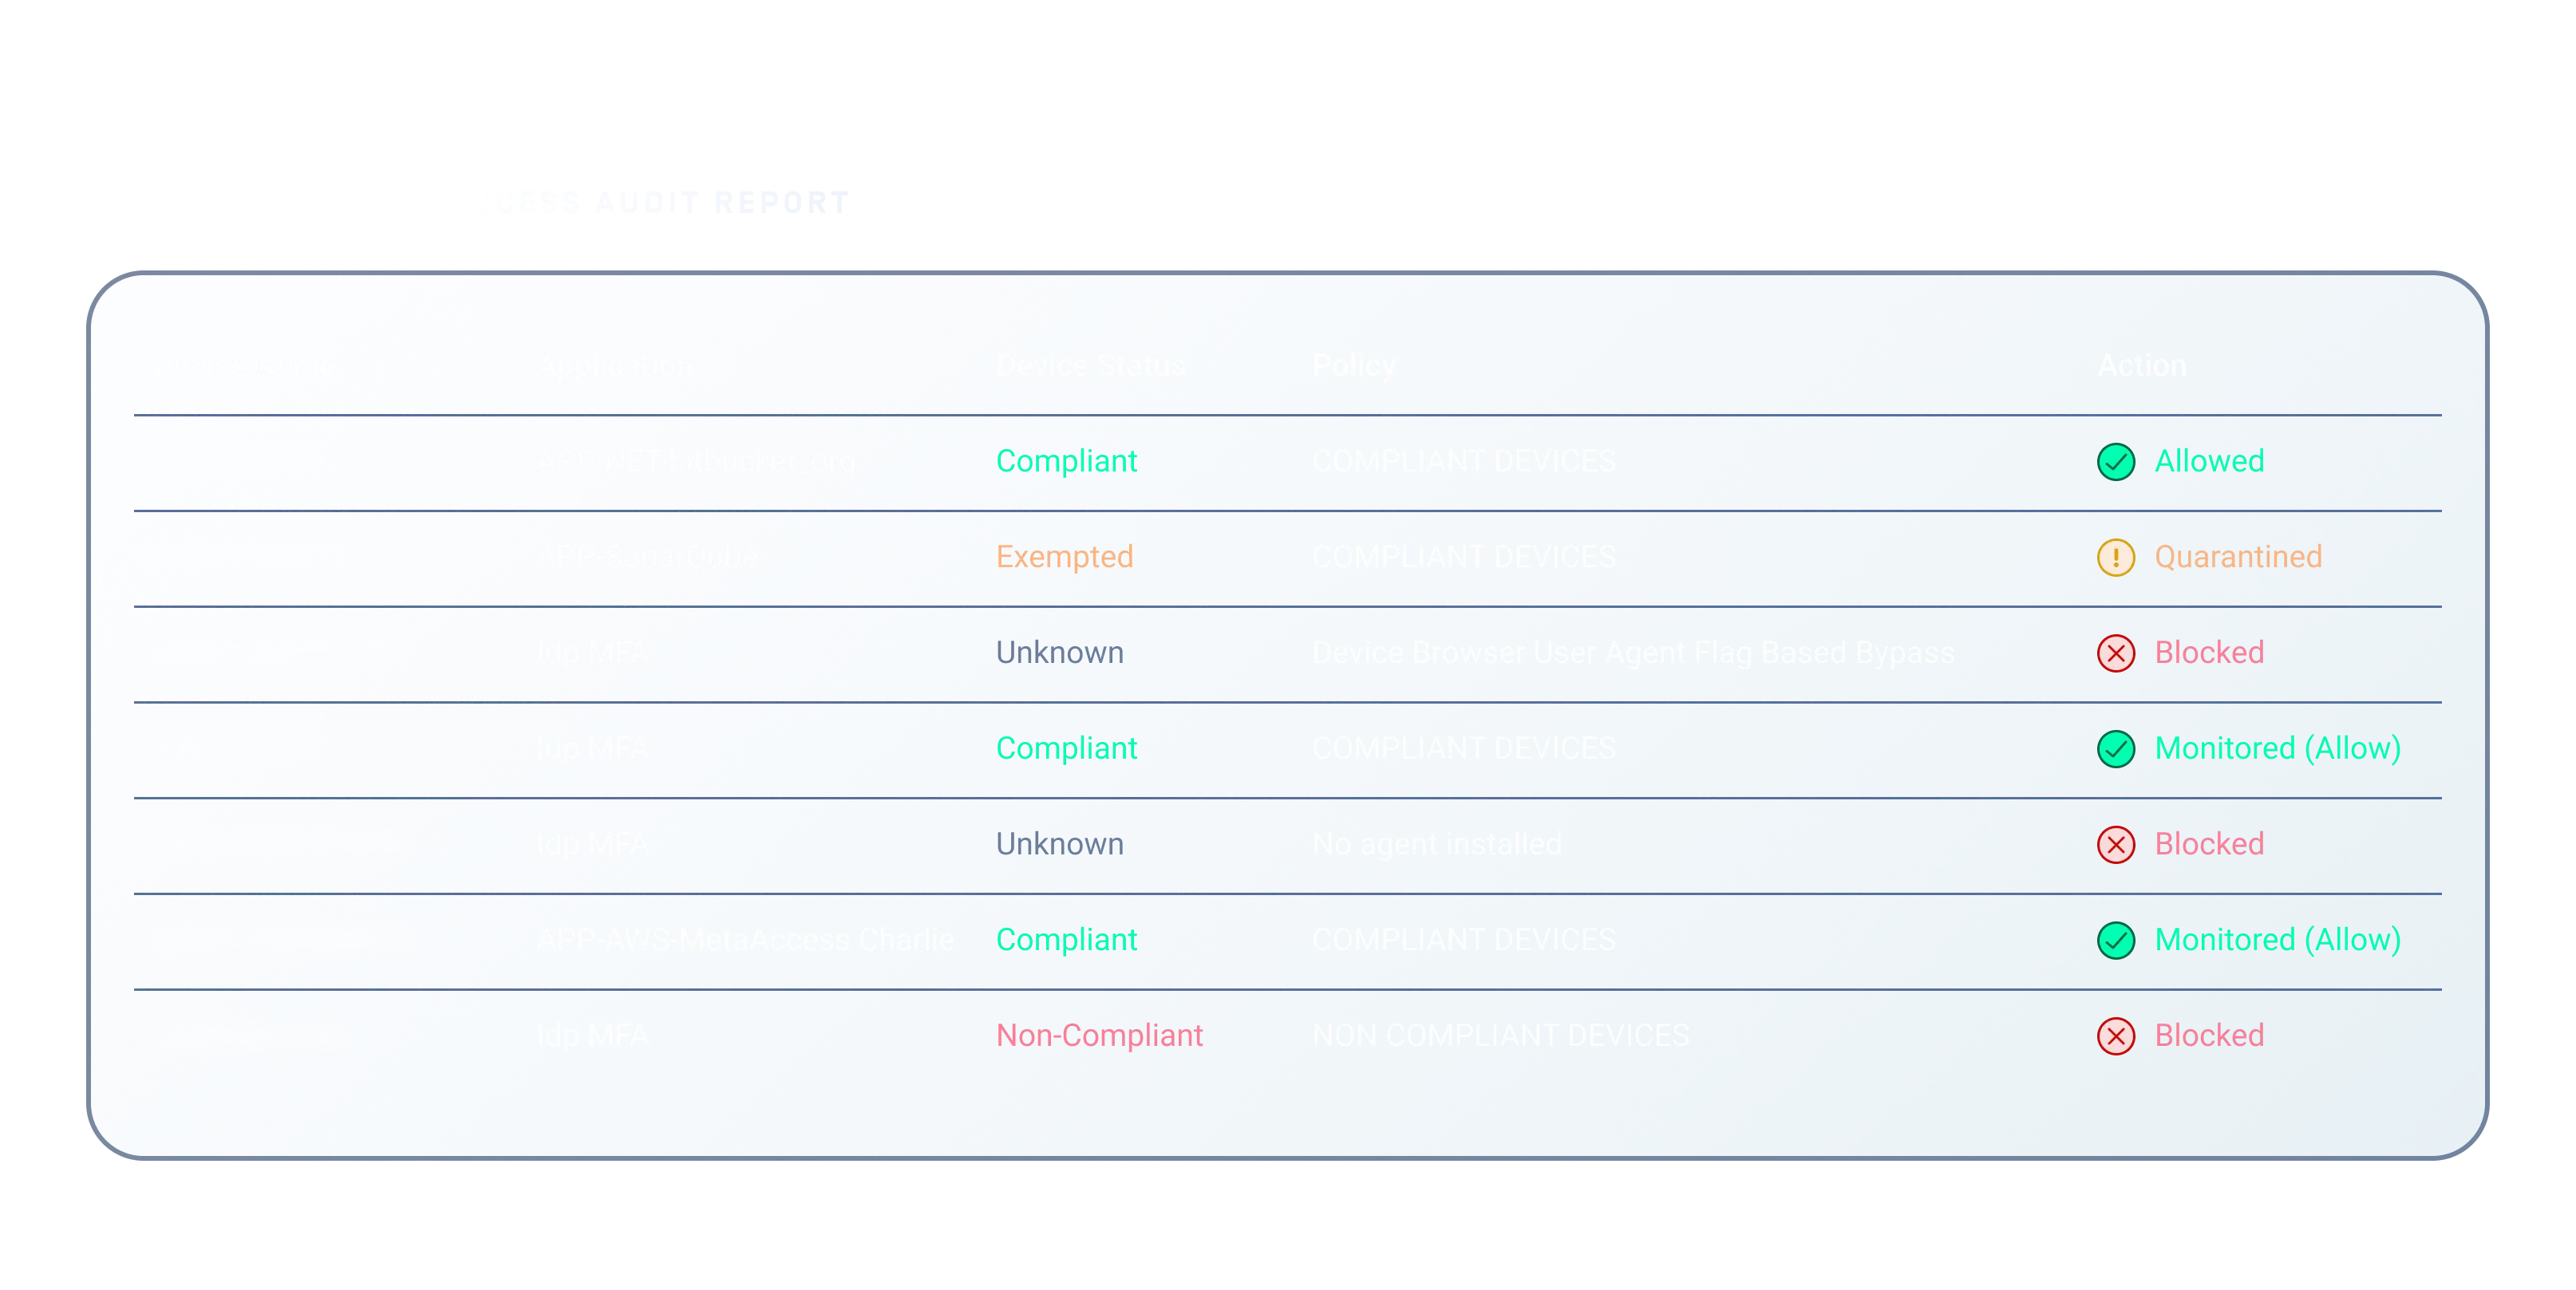
针对每一项访问事件,维护详细的审计日志、安全状态报告和策略执行记录,为审计人员提供验证是否符合PCI DSS、HIPAA、NIST 800-53、ISO 27001、FISMA、FedRAMP、FINRA、HITECH、SOX、CIS Controls、COBIT和SANS等框架所需的准确信息。
推荐资源
My OPSWAT Central Management 数据表

My OPSWAT Central Management 文档

通过……实现智能制造中设备监控的统一My OPSWAT Central Management

欧洲可再生能源生产商利用OPSWAT升级网络安全

通过My OPSWAT Central Management确保对专有代码的访问:一家领先游戏开发商的故事

EPAM 借助My OPSWAT Central Management MetaDefender Cloud Secure 访问和文件安全

Ping IdentityOPSWAT 访问安全,推出DaVinci及My Central Management

Omnissa 通过My OPSWAT Central Management加强 Horizon VDI 访问的安全性和合规性
0 条结果。请重试。
常见问题
SDP 该系统按申请授予权限,仅在通过身份和合规性检查后才授予最低权限访问权限。与传统VPN(一旦连接即提供广泛的网络访问权限)不同,SDP 将用户访问范围严格限制在其所需的资源范围内,从而大幅降低了攻击面和横向移动风险。
VPN 在用户登录后即建立连接;标准的 ZTNA 则会进行基础的安全状态检查。OPSWAT 会在访问前及访问后持续对设备进行深度合规性验证,因此即使在遭到入侵的设备上进行有效登录,仍会被阻止。
My OPSWAT Central Management 实时检测到异常情况。根据策略配置,系统会立即隔离该会话,或引导用户执行自动化的自助修复步骤。一旦设备符合策略要求,访问权限将自动恢复,从而减轻服务台的工作负担,确保用户保持高效工作。
不,您有两种选择:用我们的新一代SDP 接入方案替换现有的VPN,或者在您现有的身份提供商(IdP)和多因素认证(MFA)基础上添加一层额外保护,继续使用当前的解决方案。
是的,可通过代理和无代理两种方式实现。本地网络访问控制(MetaDefender NAC )采用无代理方式,通过网络流量自动发现并分析设备;而更深入的终端和远程检查则针对受管设备和自带设备(BYOD)使用一种轻量级且易于移除的代理,并在访问前快速进行合规性检查。
