多层Storage Security ,围绕每个文件构建
MetaDefender™Storage Security 可保护本地、混合和云存储环境,防范文件传播的威胁、数据泄露以及《
》合规性漏洞。
- 多层防护与预防
- 广泛的存储覆盖范围
- 检测潜伏威胁
OPSWAT 得到以下机构的信任
Storage Security 面临的挑战
存储数据中的休眠恶意软件
休眠的恶意软件可能在数月内不被察觉,潜伏在存储设备中,等待文件被打开、恢复或在组织内共享。
分散式、多环境存储
数据分布在本地系统、NAS 设备、协作平台以及多个云平台中。如果使用不同的工具分别对它们进行保护,不仅会造成安全漏洞,还会增加运维负担,并导致保护措施不一致。
合规与敏感数据泄露
存储在文件中的敏感数据或不符合政策规定的数据可能会引发合规违规。手动审查和报告不仅效率低下、难以扩展,而且在面临审计时也难以提供有力证据。
具有代理能力的AI加速了威胁的传播
自主人工智能代理能够大规模地读取、移动和处理文件。它们可以在几秒钟内传播受感染的内容,或无意中泄露存储中隐藏的敏感数据,而通常没有人类介入来发现这些问题。
保护您整个存储环境中的文件
MetaDefender Storage Security 可检测文件中的威胁,保护敏感数据,并在本地、混合和云存储环境中实施一致的安全防护。
检测并消除潜伏威胁
利用多种检测技术对已存储和新接收的文件进行扫描,在文件被打开、恢复、共享或重复使用之前,发现隐藏的恶意软件并清理高风险内容。
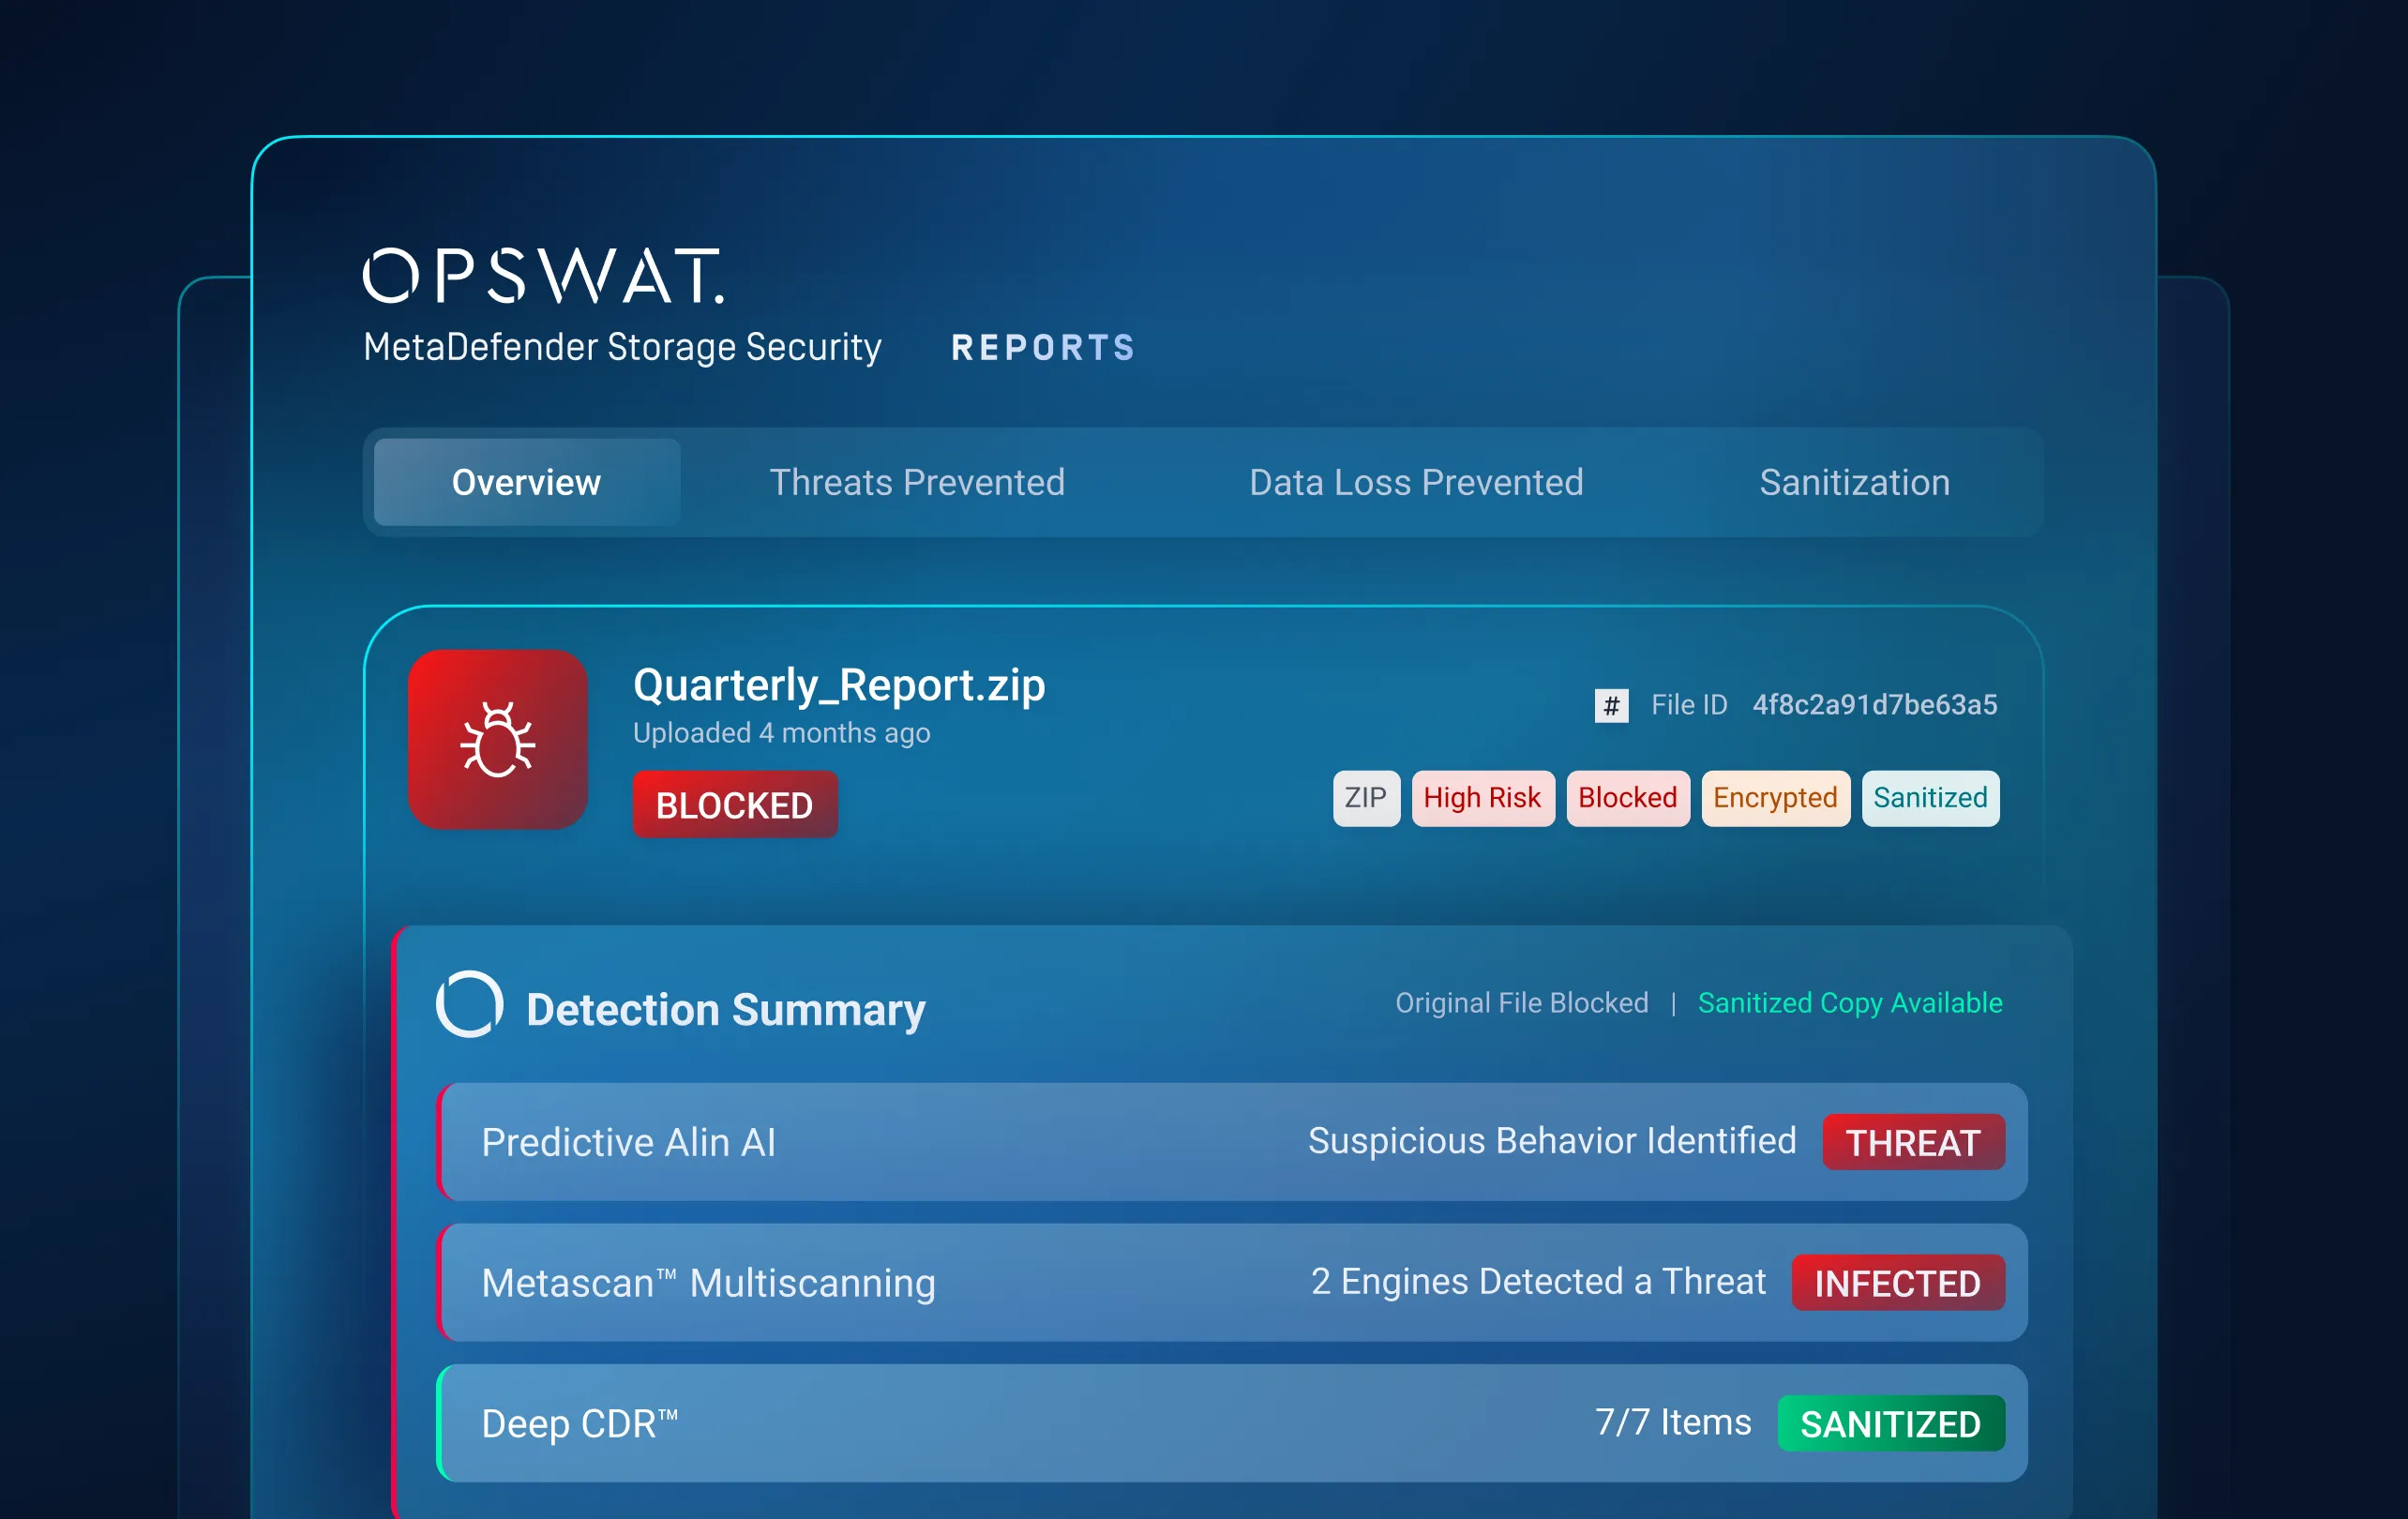
保护各种环境中的存储
通过一个平台,在本地、混合和云存储环境中实施一致的文件安全防护,从而减少安全漏洞,并消除对分散式安全防护工具的管理需求。
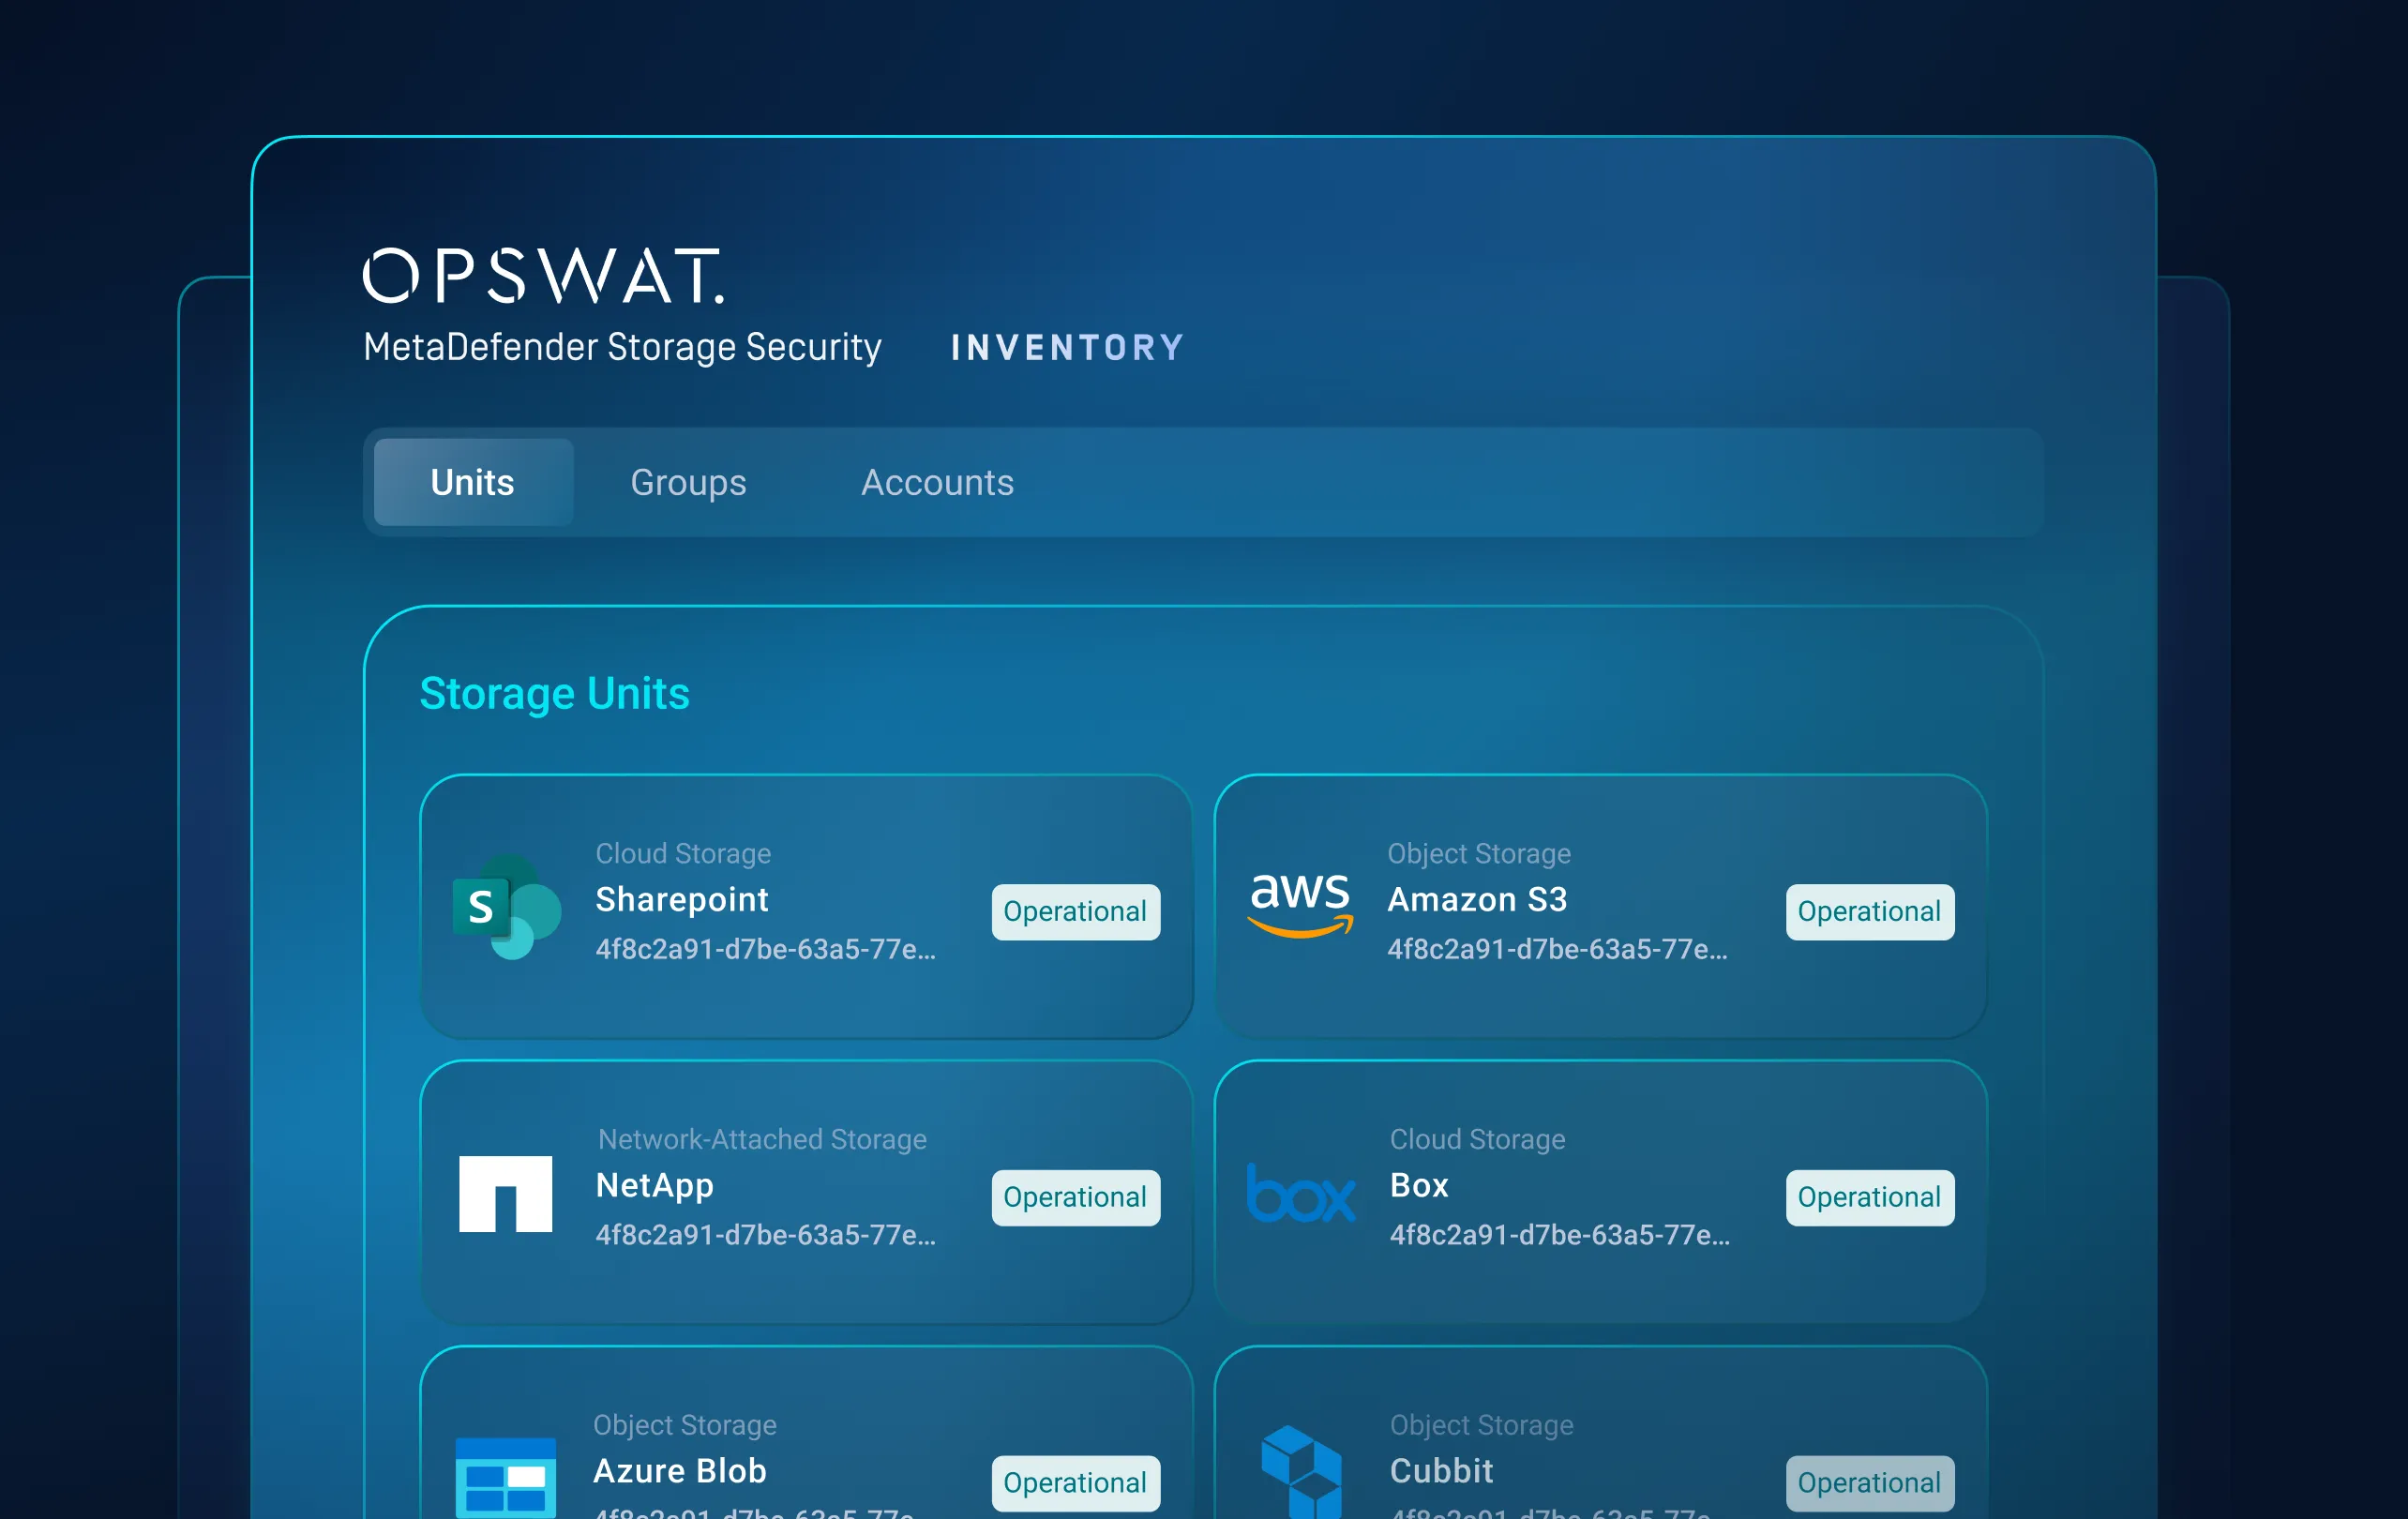
执行数据和合规政策
直接在存储中识别敏感数据和不符合政策的数据,自动执行政策,并生成满足合规要求所需的可视化信息和审计证据。
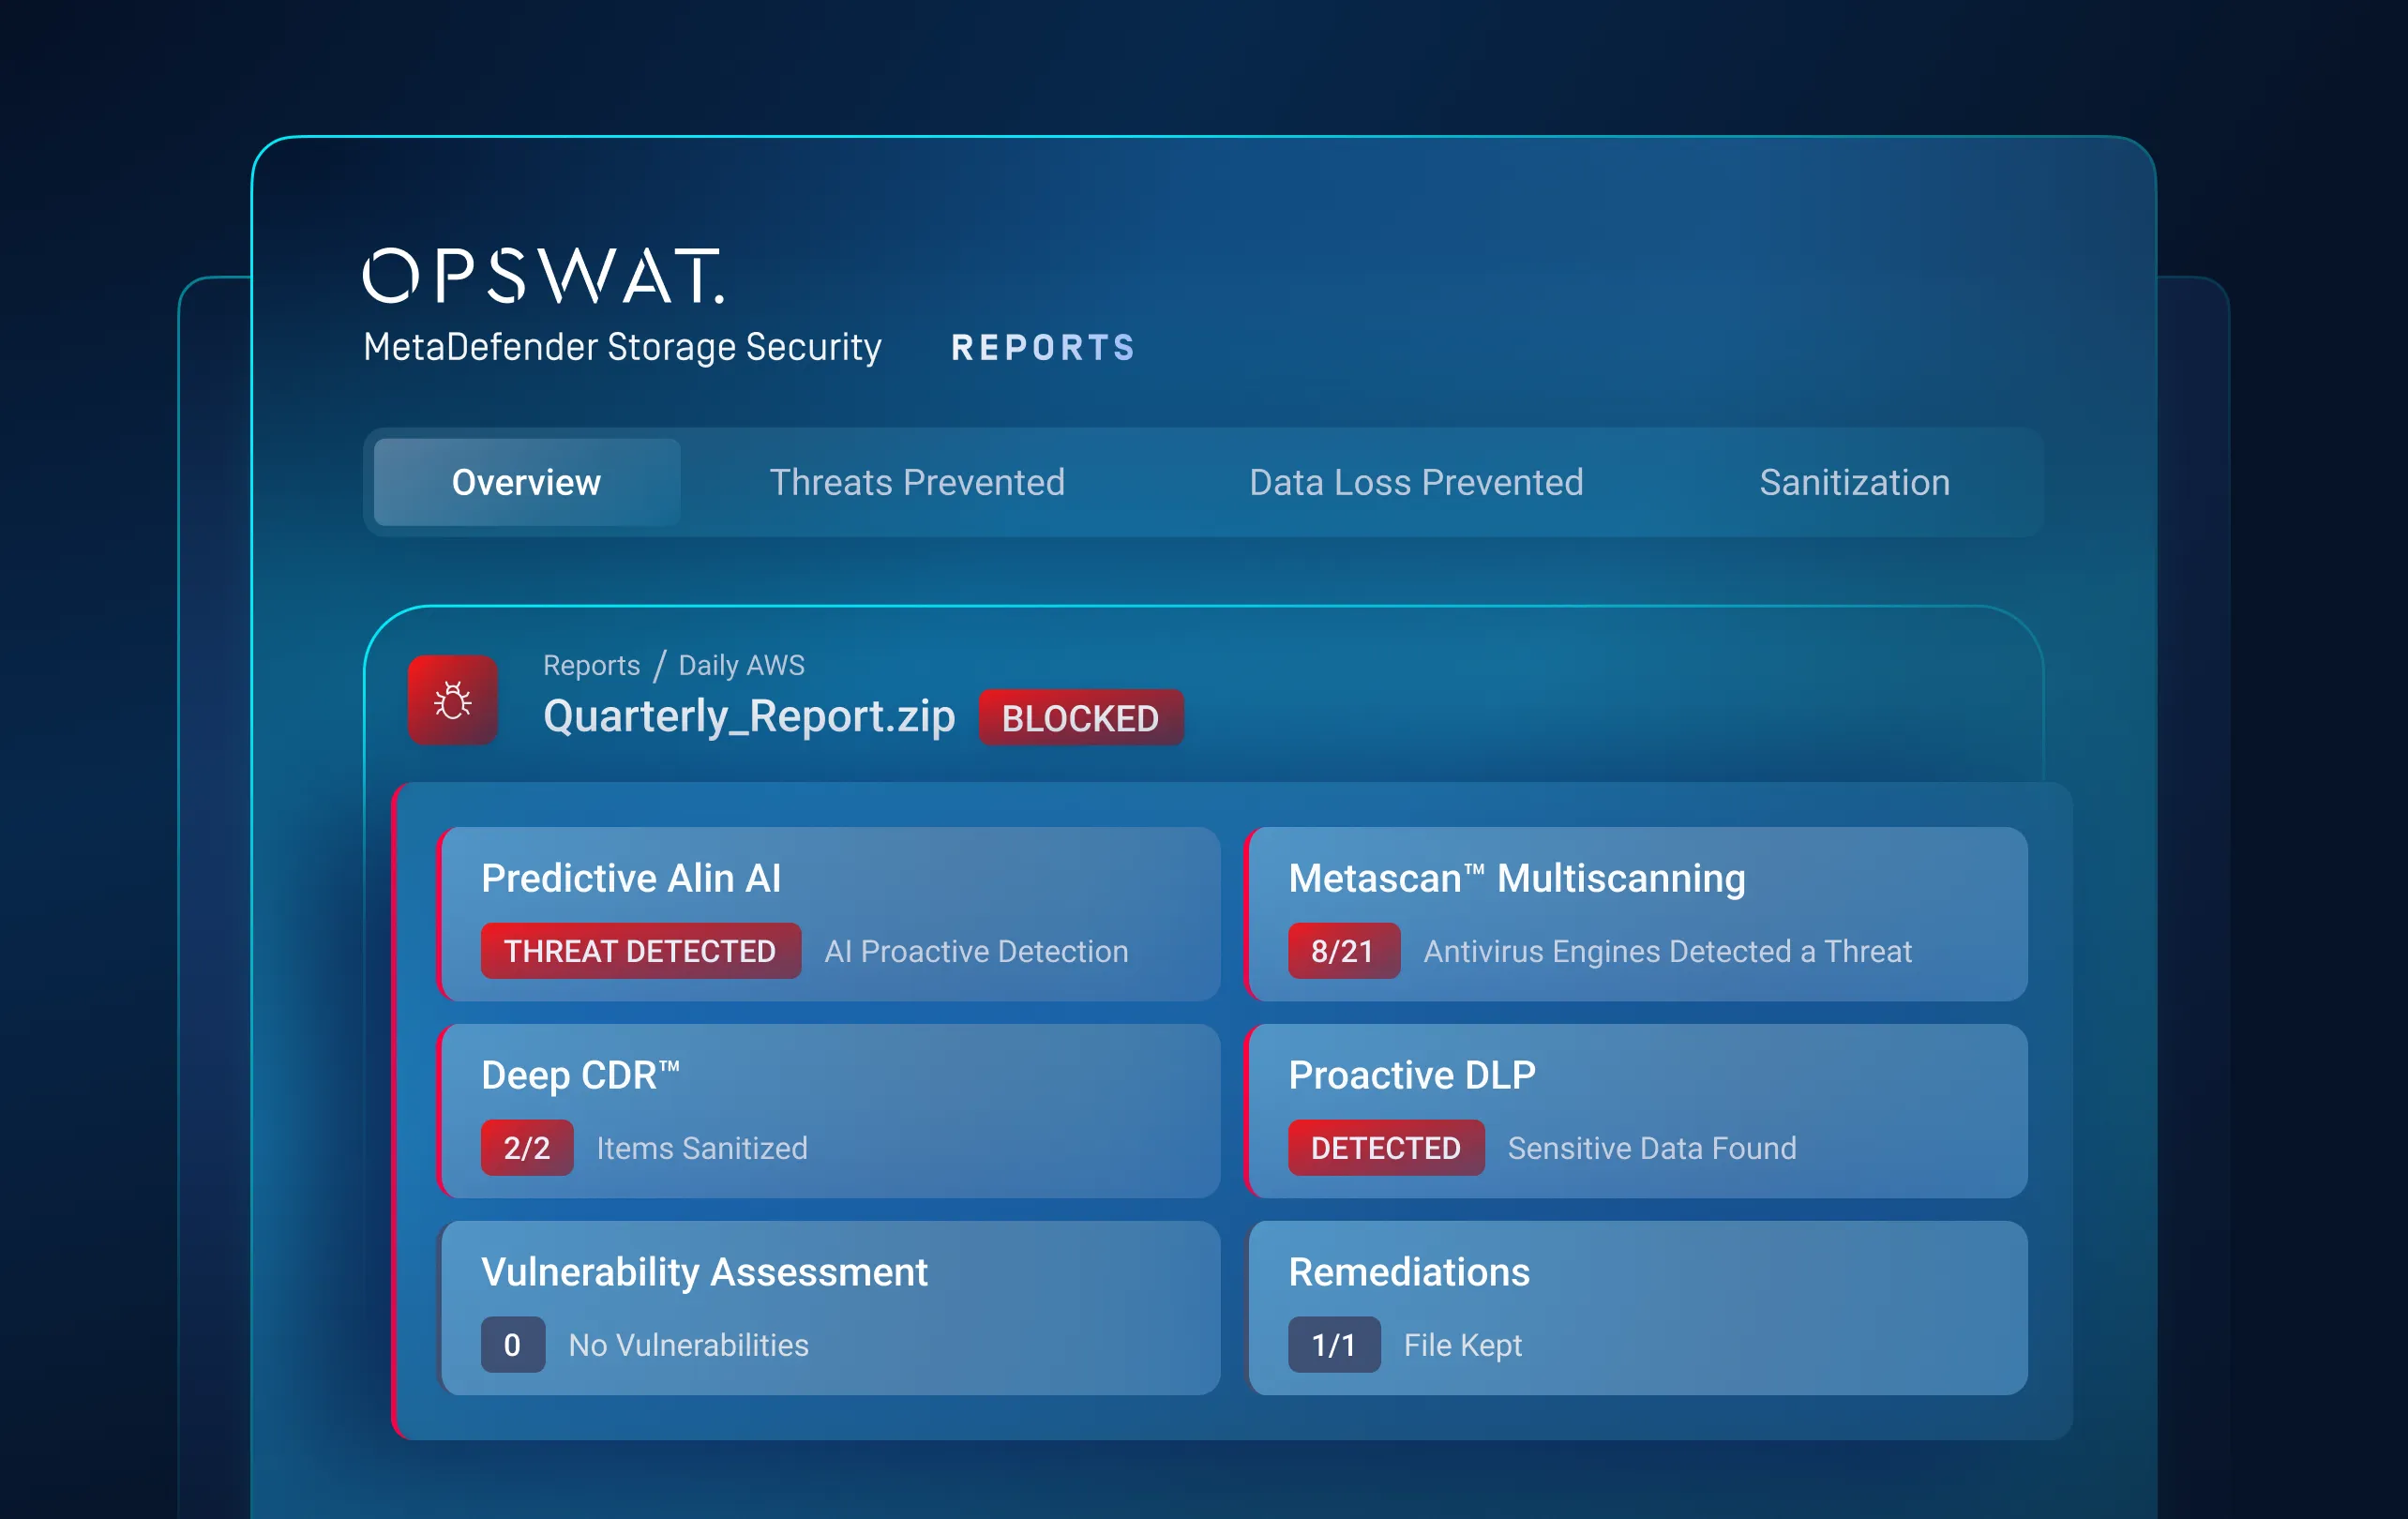
Secure 您的 AI 代理使用的文件
在 AI 代理摄取或分发文件之前对其进行扫描和清理,同时识别那些否则可能会通过自动化工作流泄露的敏感数据。
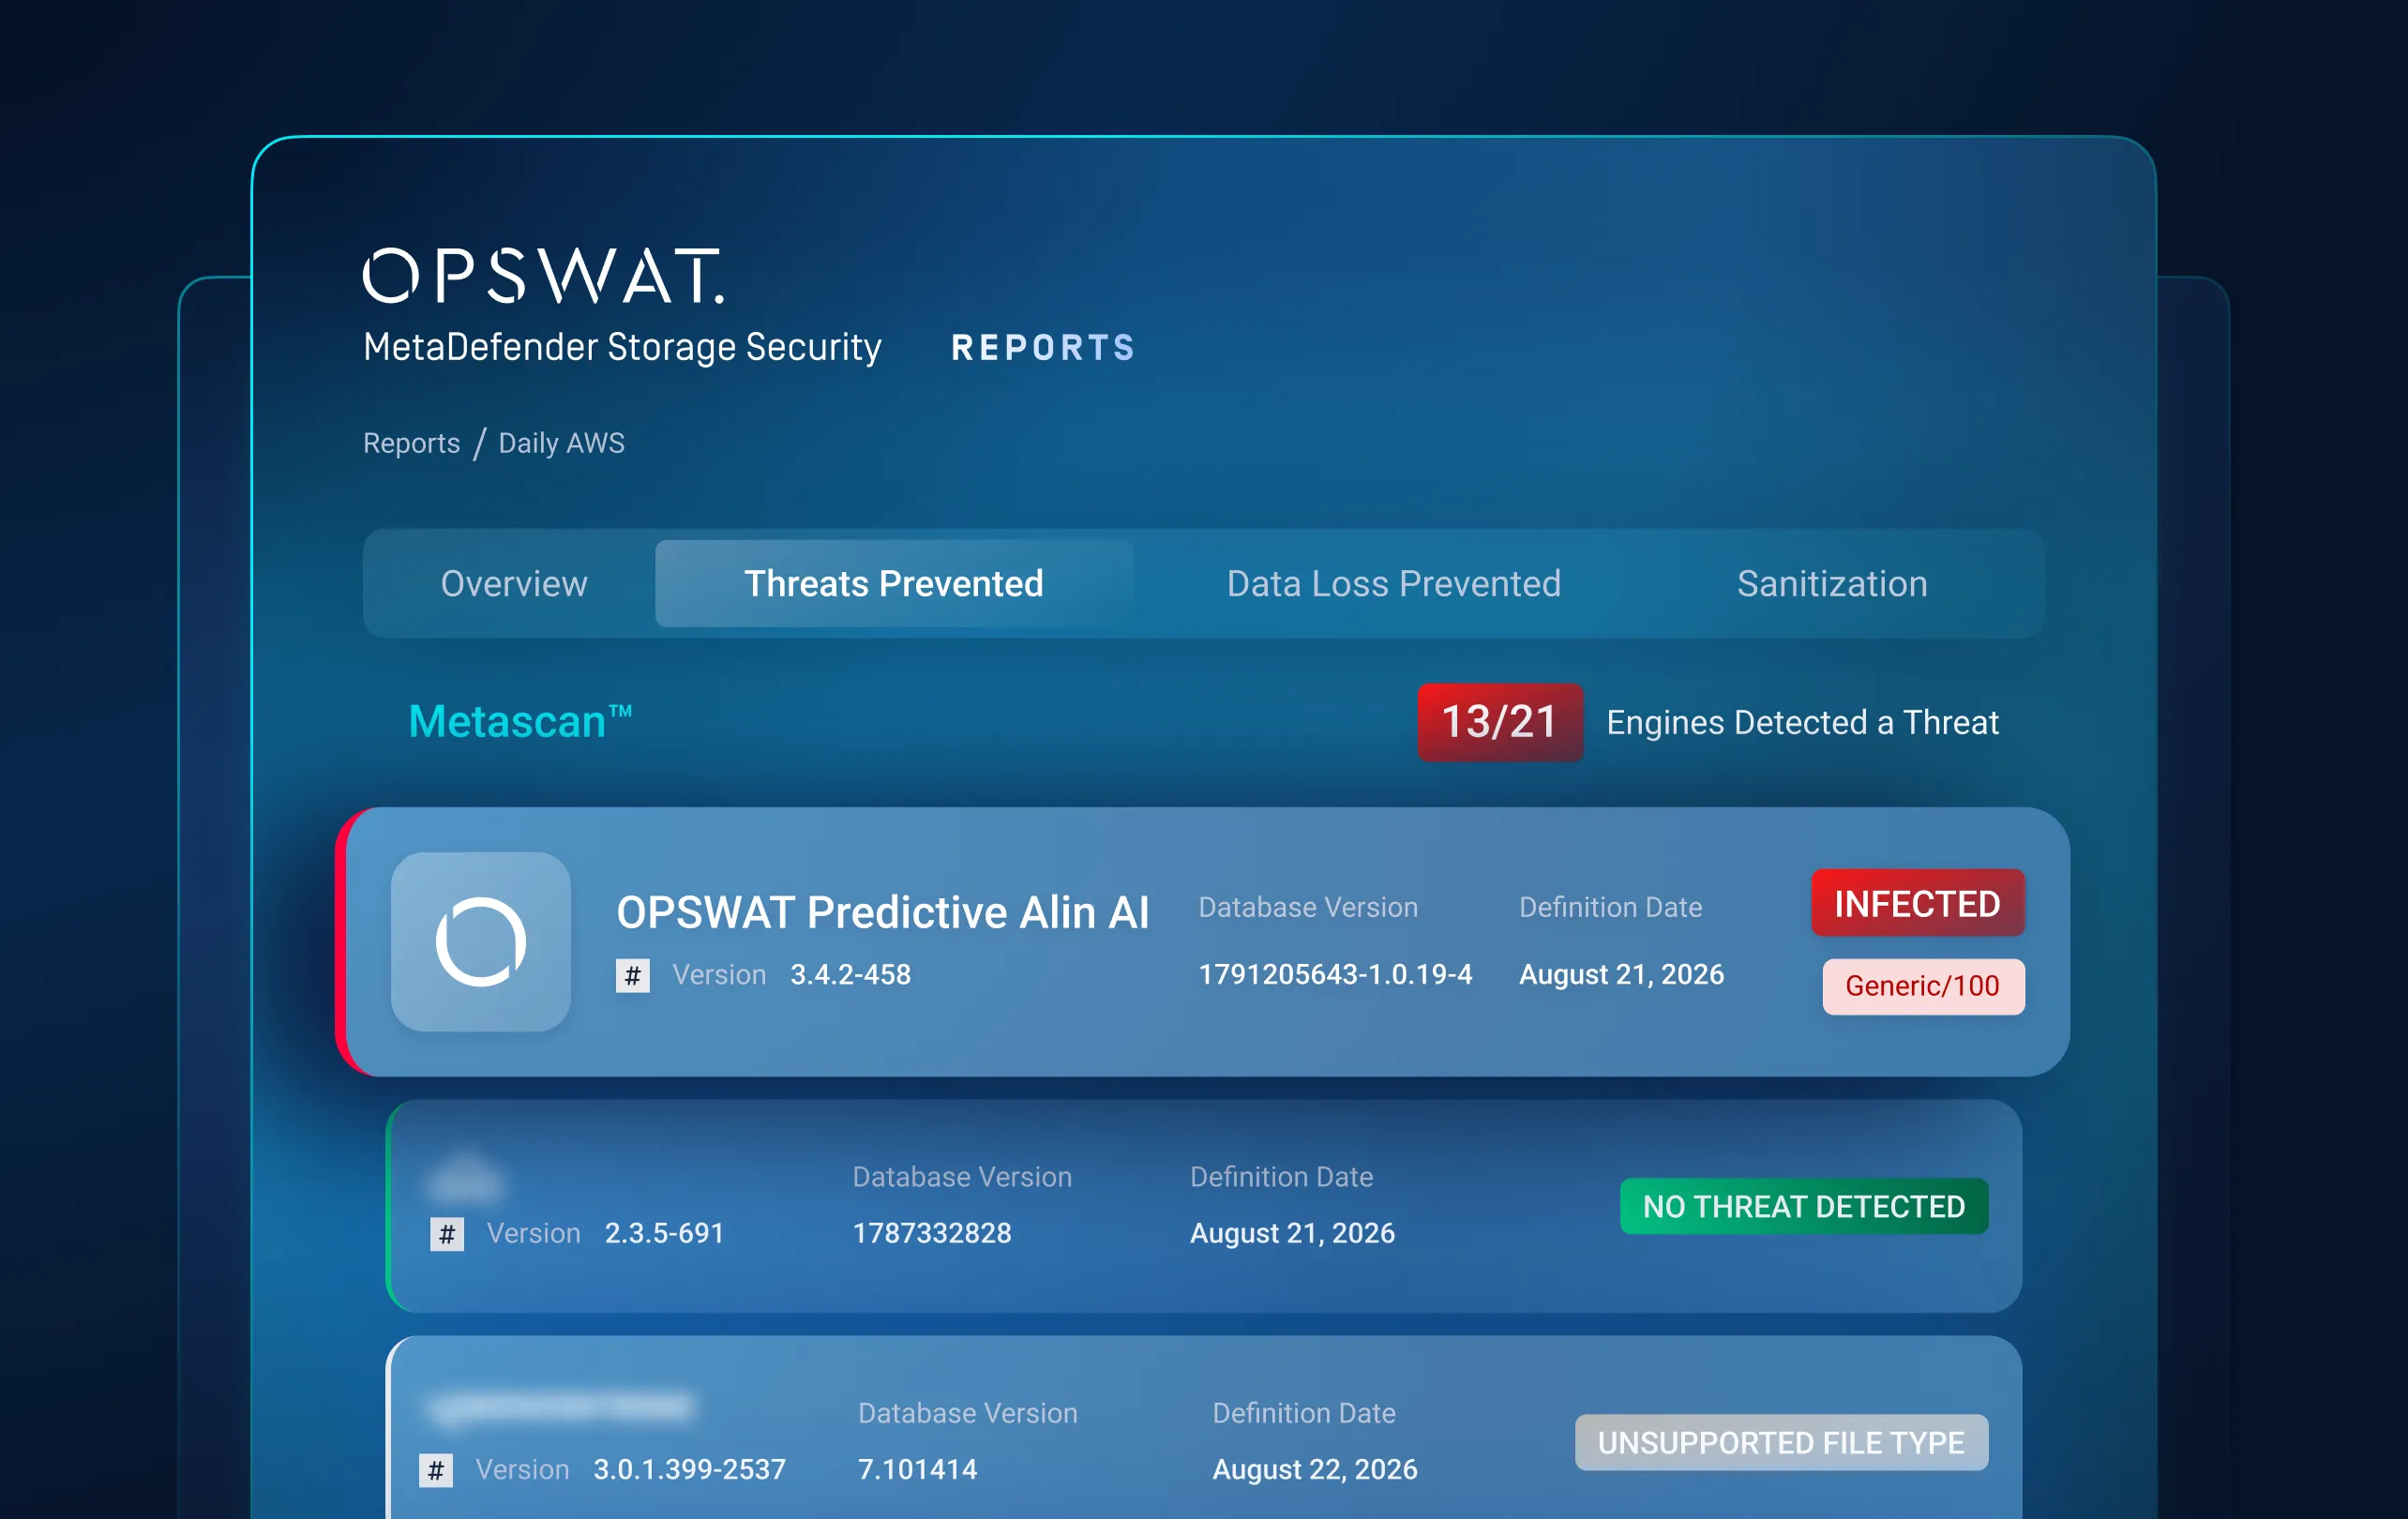
适用于各种存储环境的文件级多层安全防护
通过自动化策略实现分层威胁检测与防范,确保您在本地、混合及云存储环境中静止数据的安全。
一体化威胁检测与防范
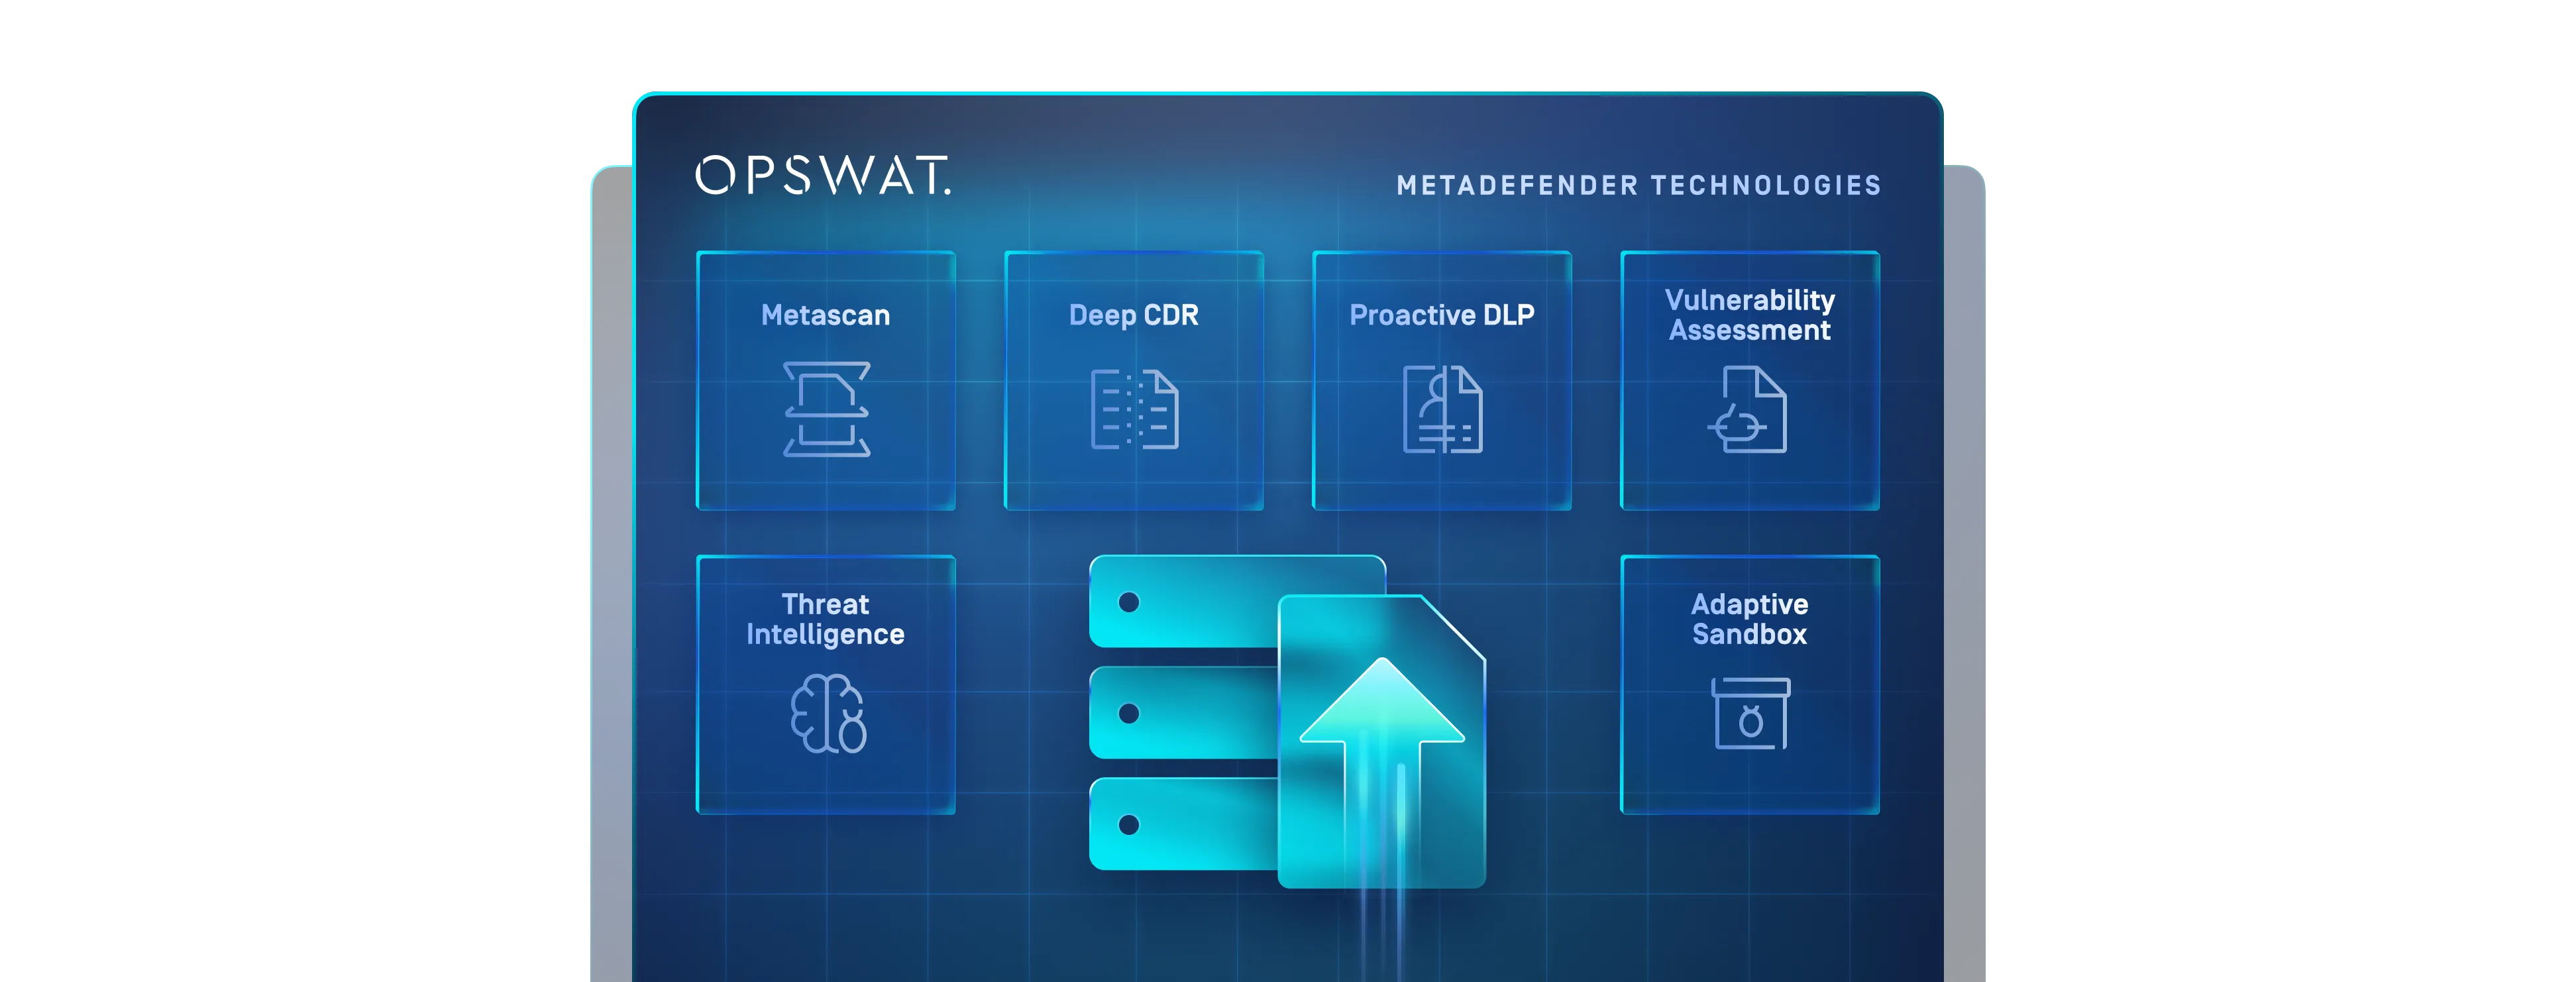
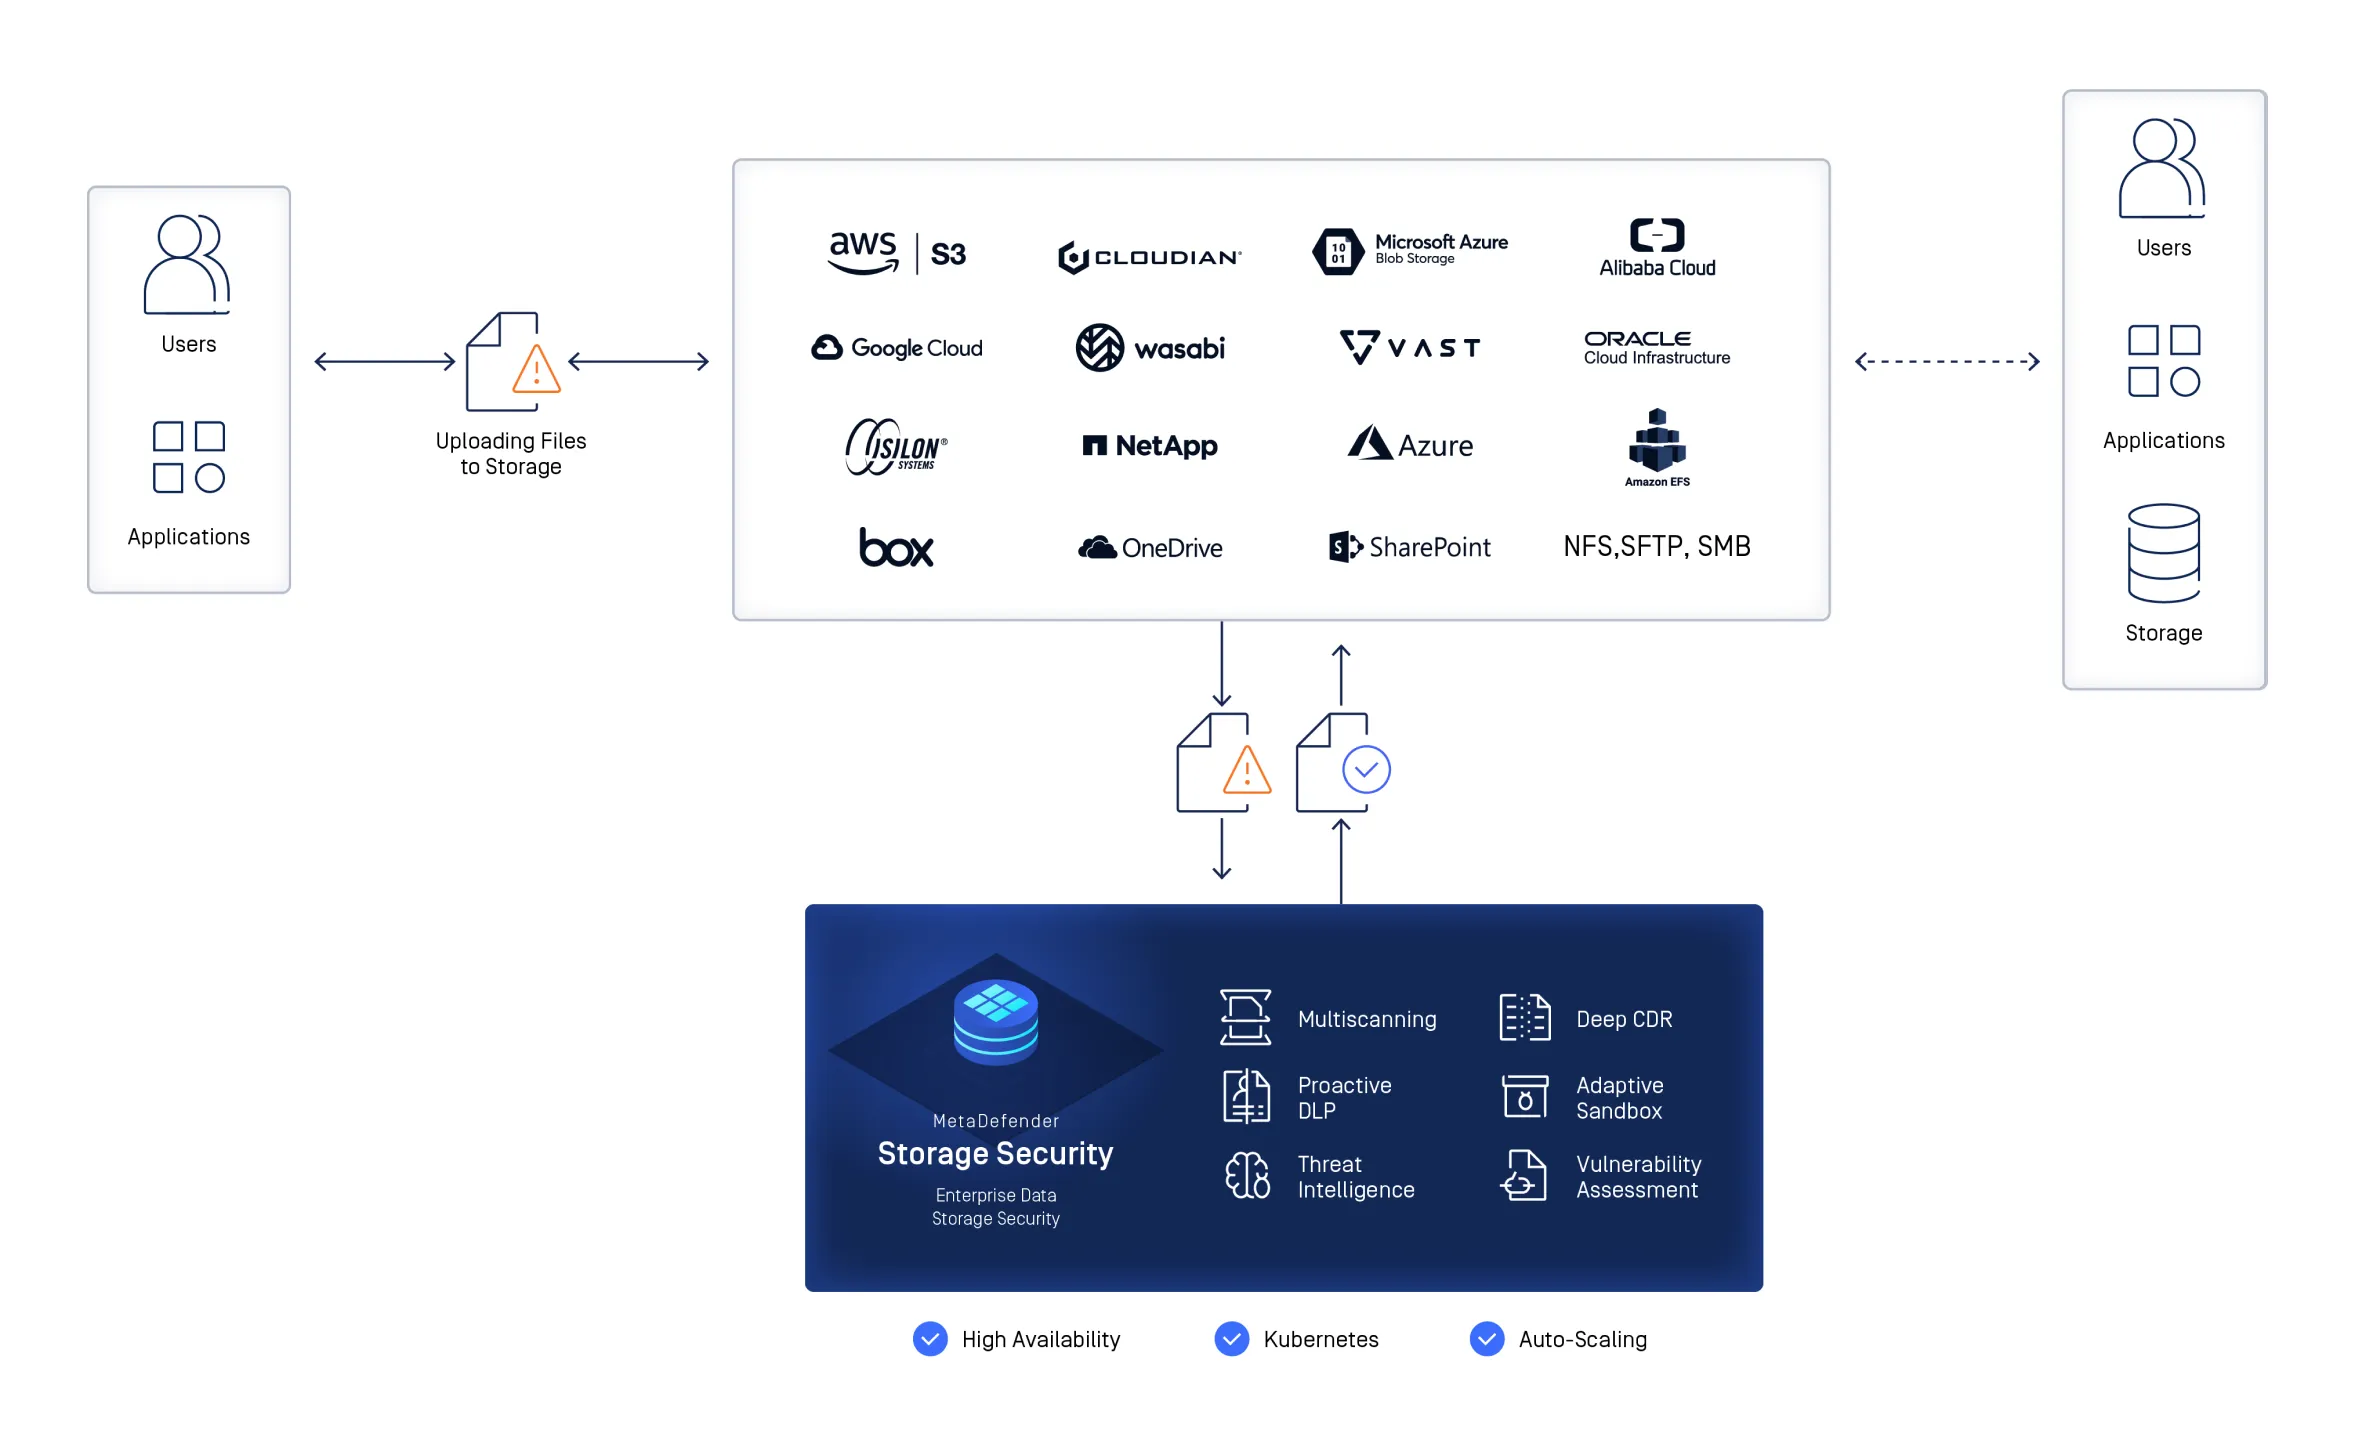
将Metascan™Multiscanning 、Deep CDR™ 技术、Proactive DLP™、 File-Based Vulnerability Assessment,以及 Adaptive Sandbox ,以发现并消除隐藏在存储文件中的潜伏威胁。
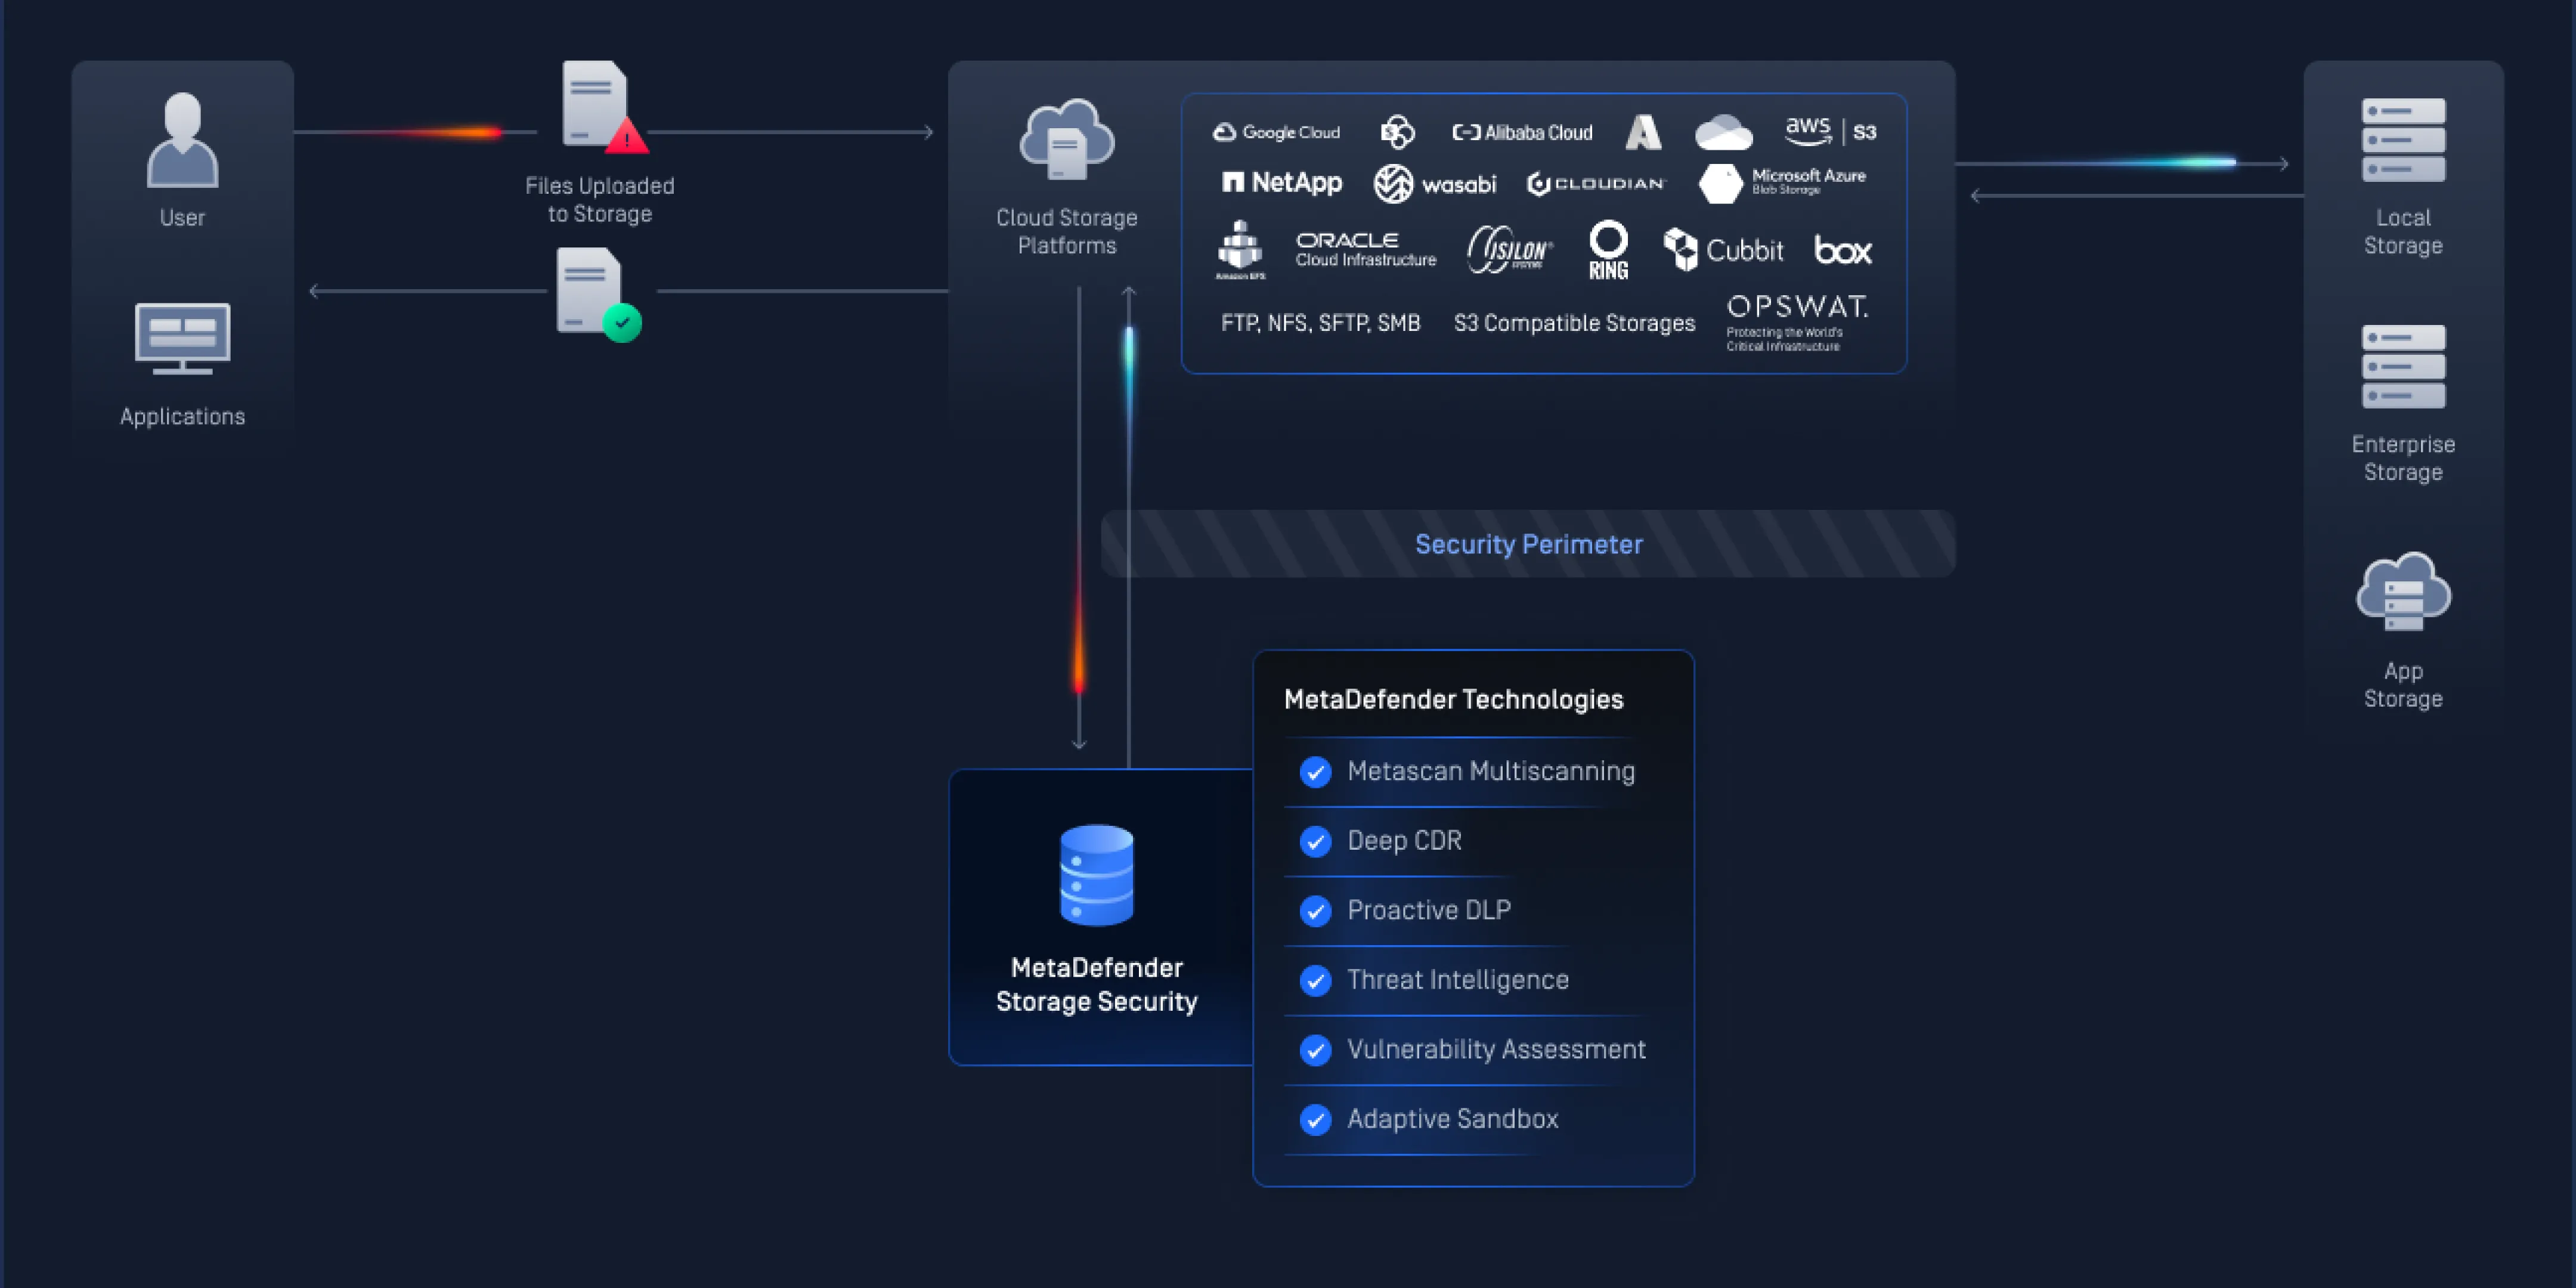
在多种存储环境中实现一致的覆盖范围
实现跨本地、混合和云原生存储的无缝且安全的协作,让用户和组织无论使用何种存储方案,都能安全地共享文件。
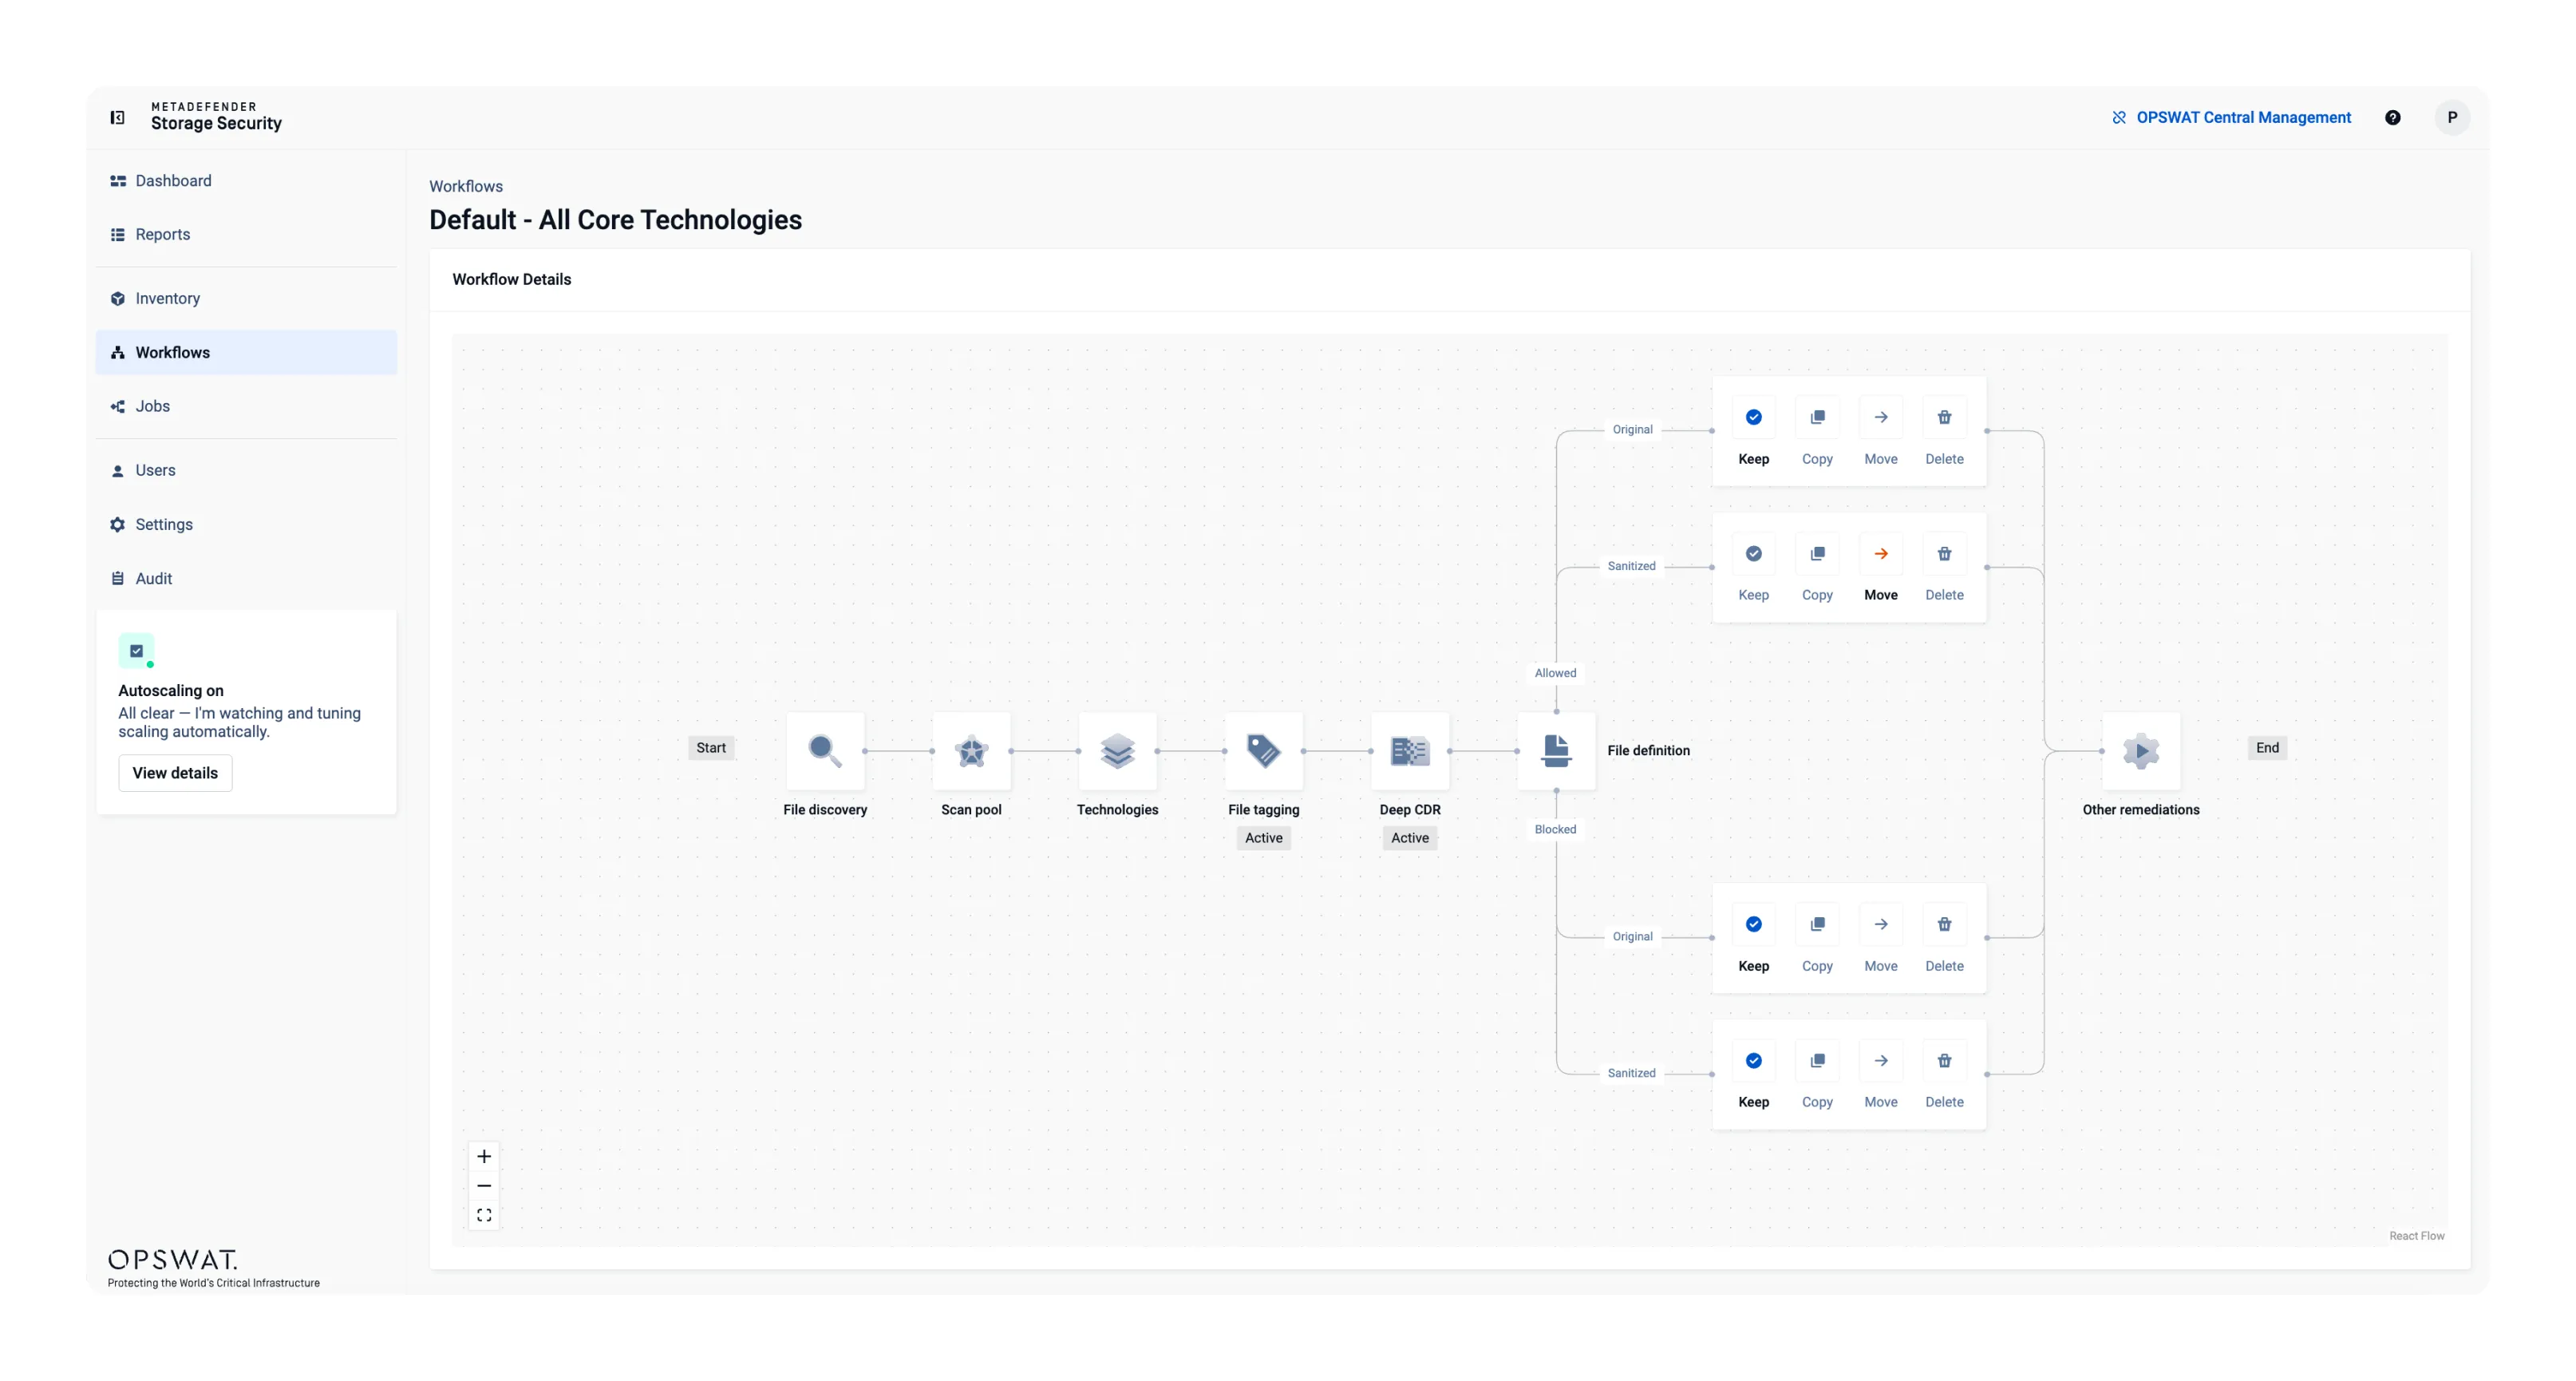
自动化合规与策略控制
为您提供对安全策略的全面控制。根据贵组织的特定需求定制文件处理工作流程,无需进行额外的API 开发。
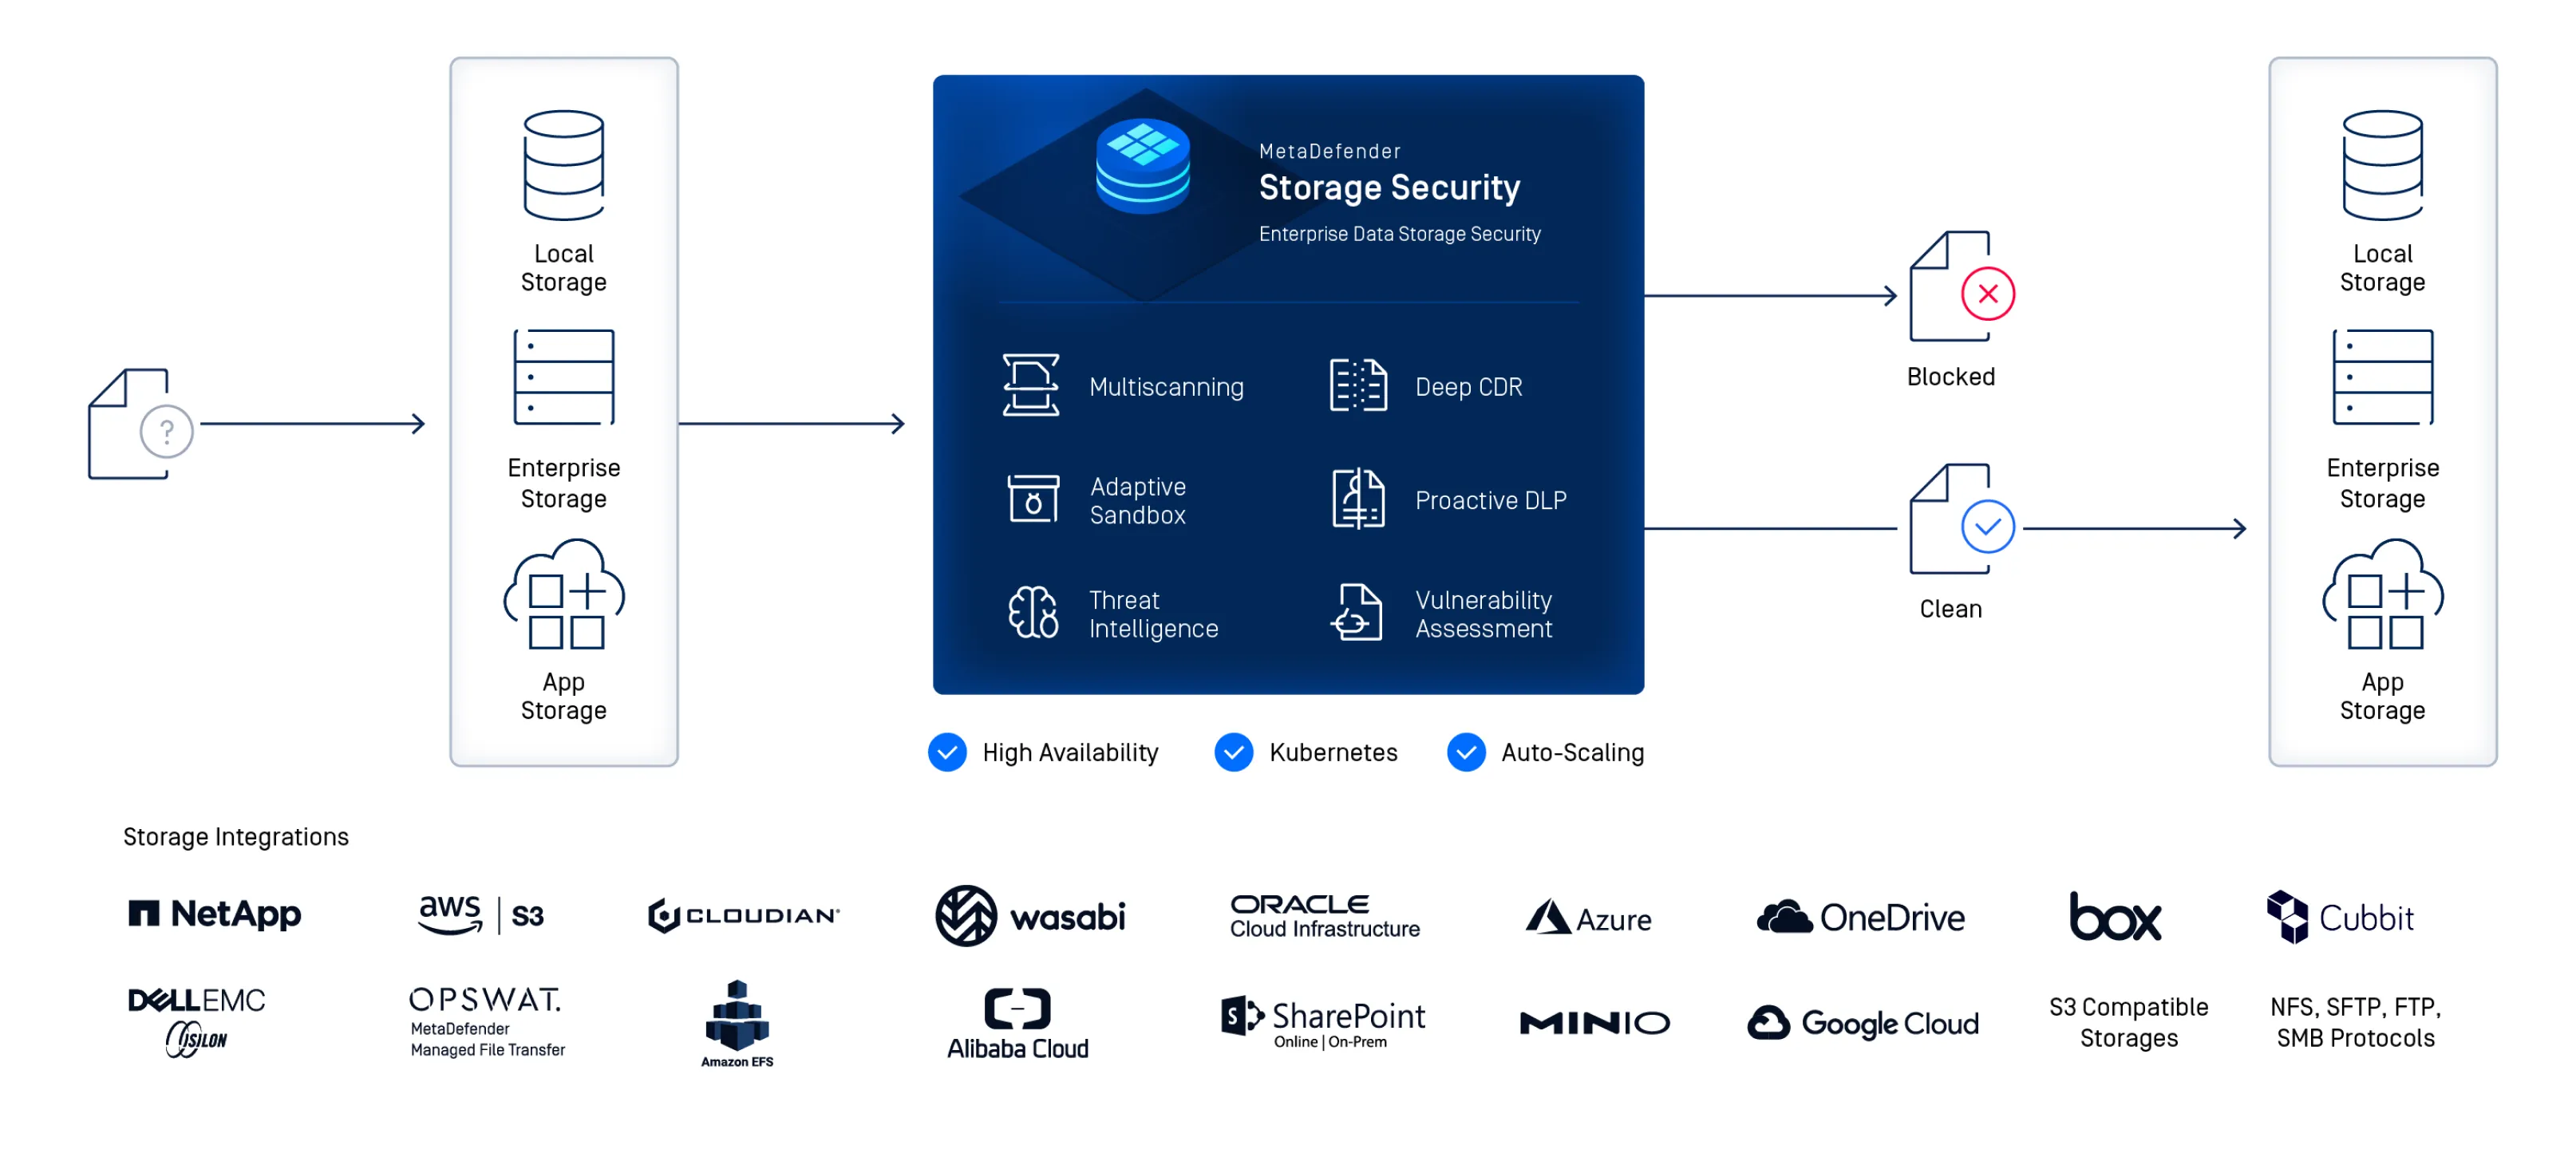
企业级存储的灵活部署与高可用性
部署MetaDefender Storage Security 跨本地、混合或云原生存储环境,实现可扩展的保护。冗余分布式架构带来持续安全保障,最大程度减少停机时间,并保持服务可靠性。
- 一体化平台

一体化威胁检测与防范
将Metascan™Multiscanning 、Deep CDR™ 技术、Proactive DLP™、 File-Based Vulnerability Assessment,以及 Adaptive Sandbox ,以发现并消除隐藏在存储文件中的潜伏威胁。
- 合作

在多种存储环境中实现一致的覆盖范围
实现跨本地、混合和云原生存储的无缝且安全的协作,让用户和组织无论使用何种存储方案,都能安全地共享文件。
- 自动化

自动化合规与策略控制
为您提供对安全策略的全面控制。根据贵组织的特定需求定制文件处理工作流程,无需进行额外的API 开发。
- 灵活性和可用性

企业级存储的灵活部署与高可用性
部署MetaDefender Storage Security 跨本地、混合或云原生存储环境,实现可扩展的保护。冗余分布式架构带来持续安全保障,最大程度减少停机时间,并保持服务可靠性。
适用于任何企业的部署选项
存储架构
无论您需要云的快速可扩展性、企业内部基础架构的控制性还是 SaaS 的简易性,MetaDefender Storage Security 都能确保在所有平台上实现无缝集成和稳健保护。
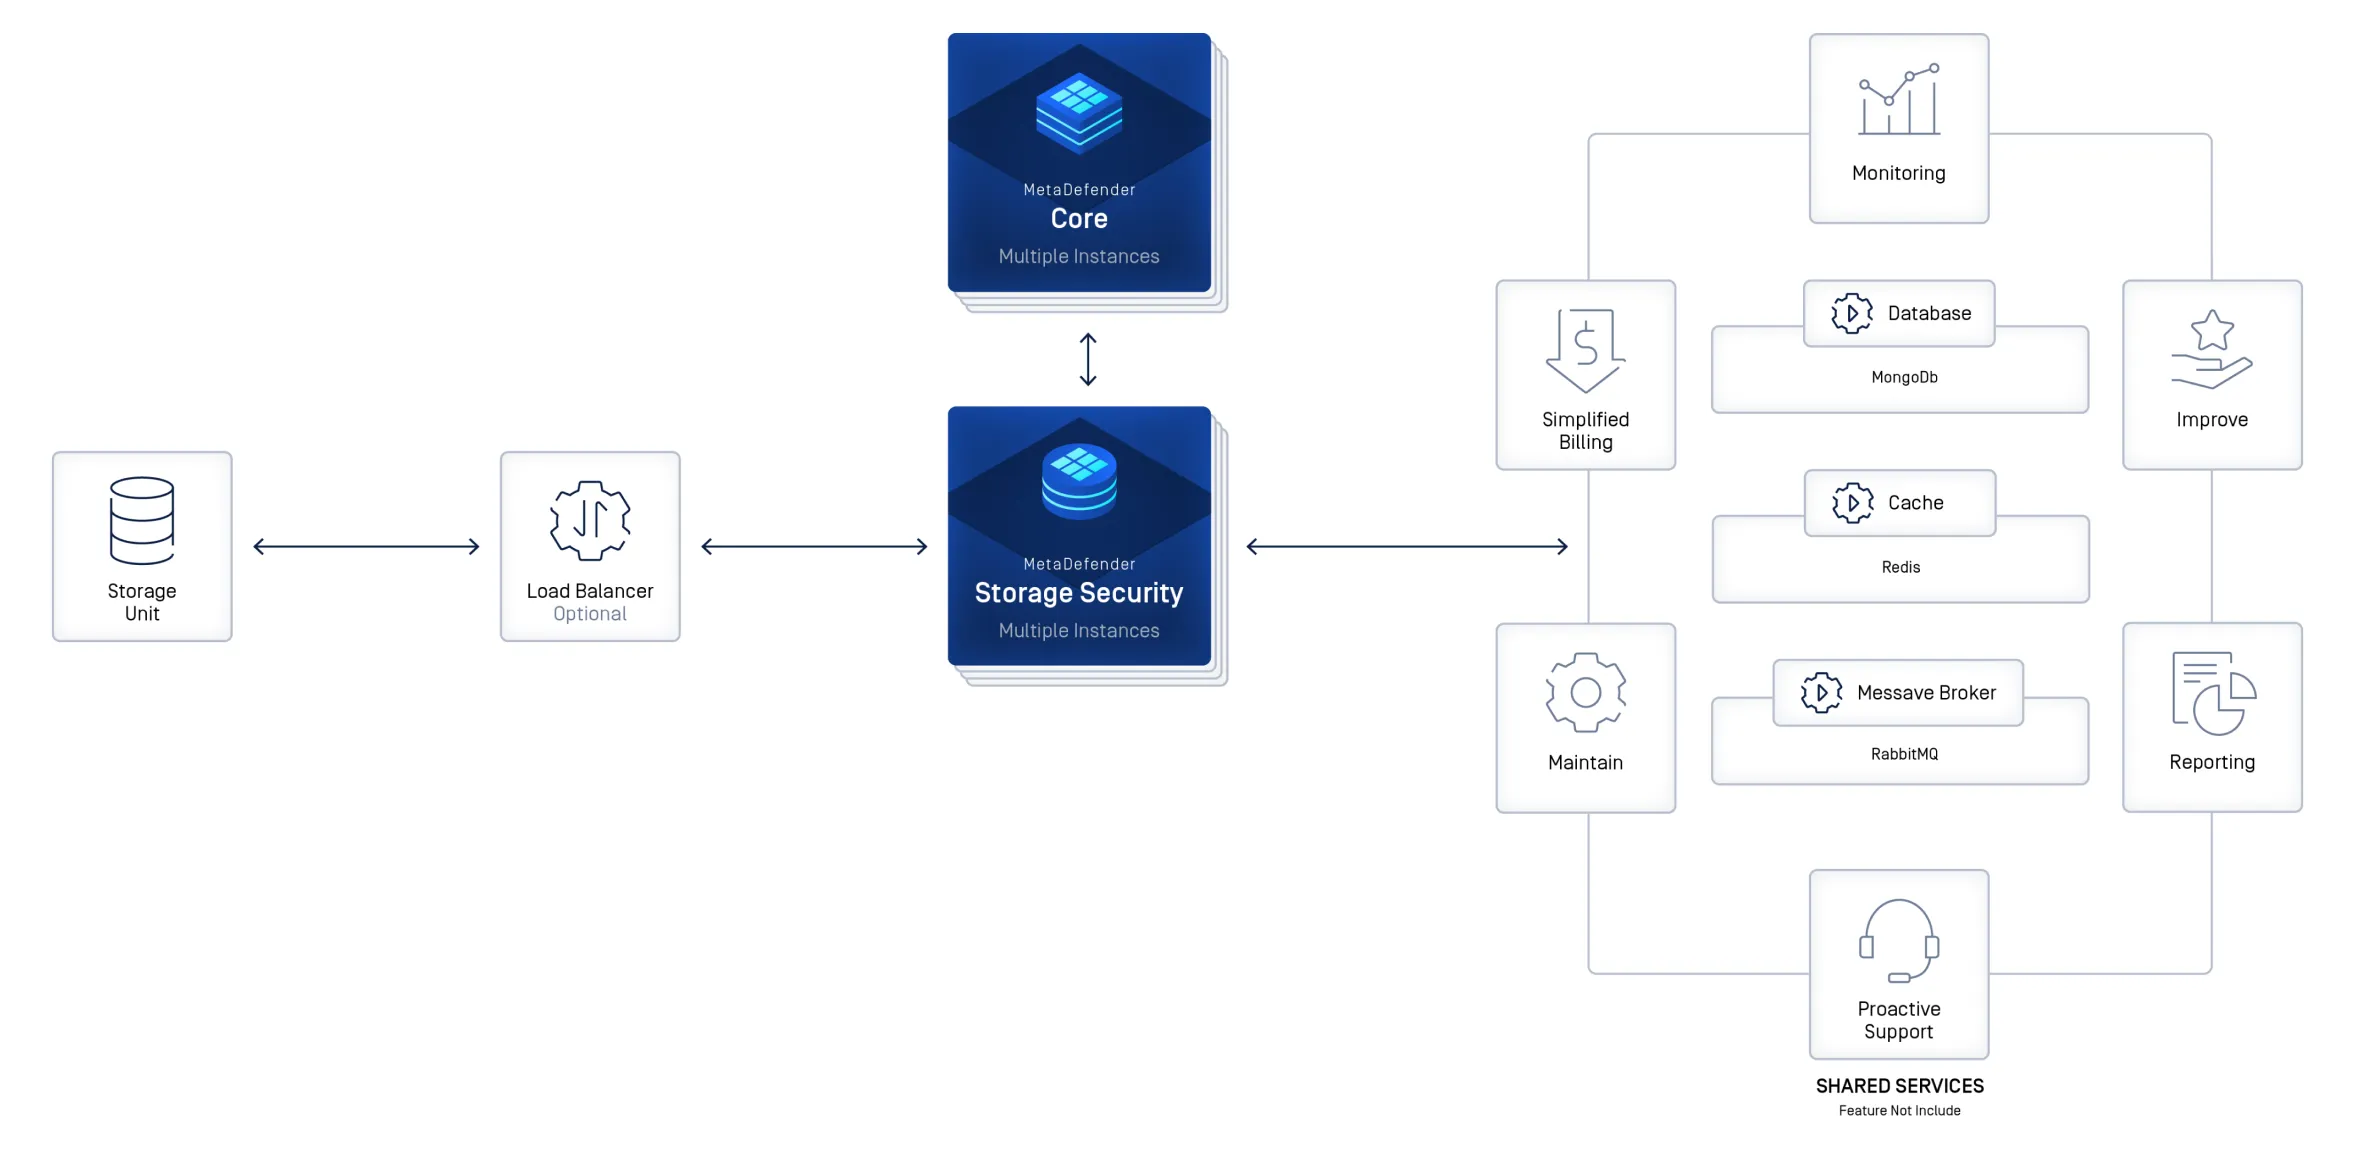
利用虚拟机优化内部部署和混合部署
获得对内部部署和混合存储的增强控制和定制。 MetaDefender Storage Security 支持中型到大型工作负载,每小时处理超过 100,000 个文件,并具有可扩展、可靠的性能。
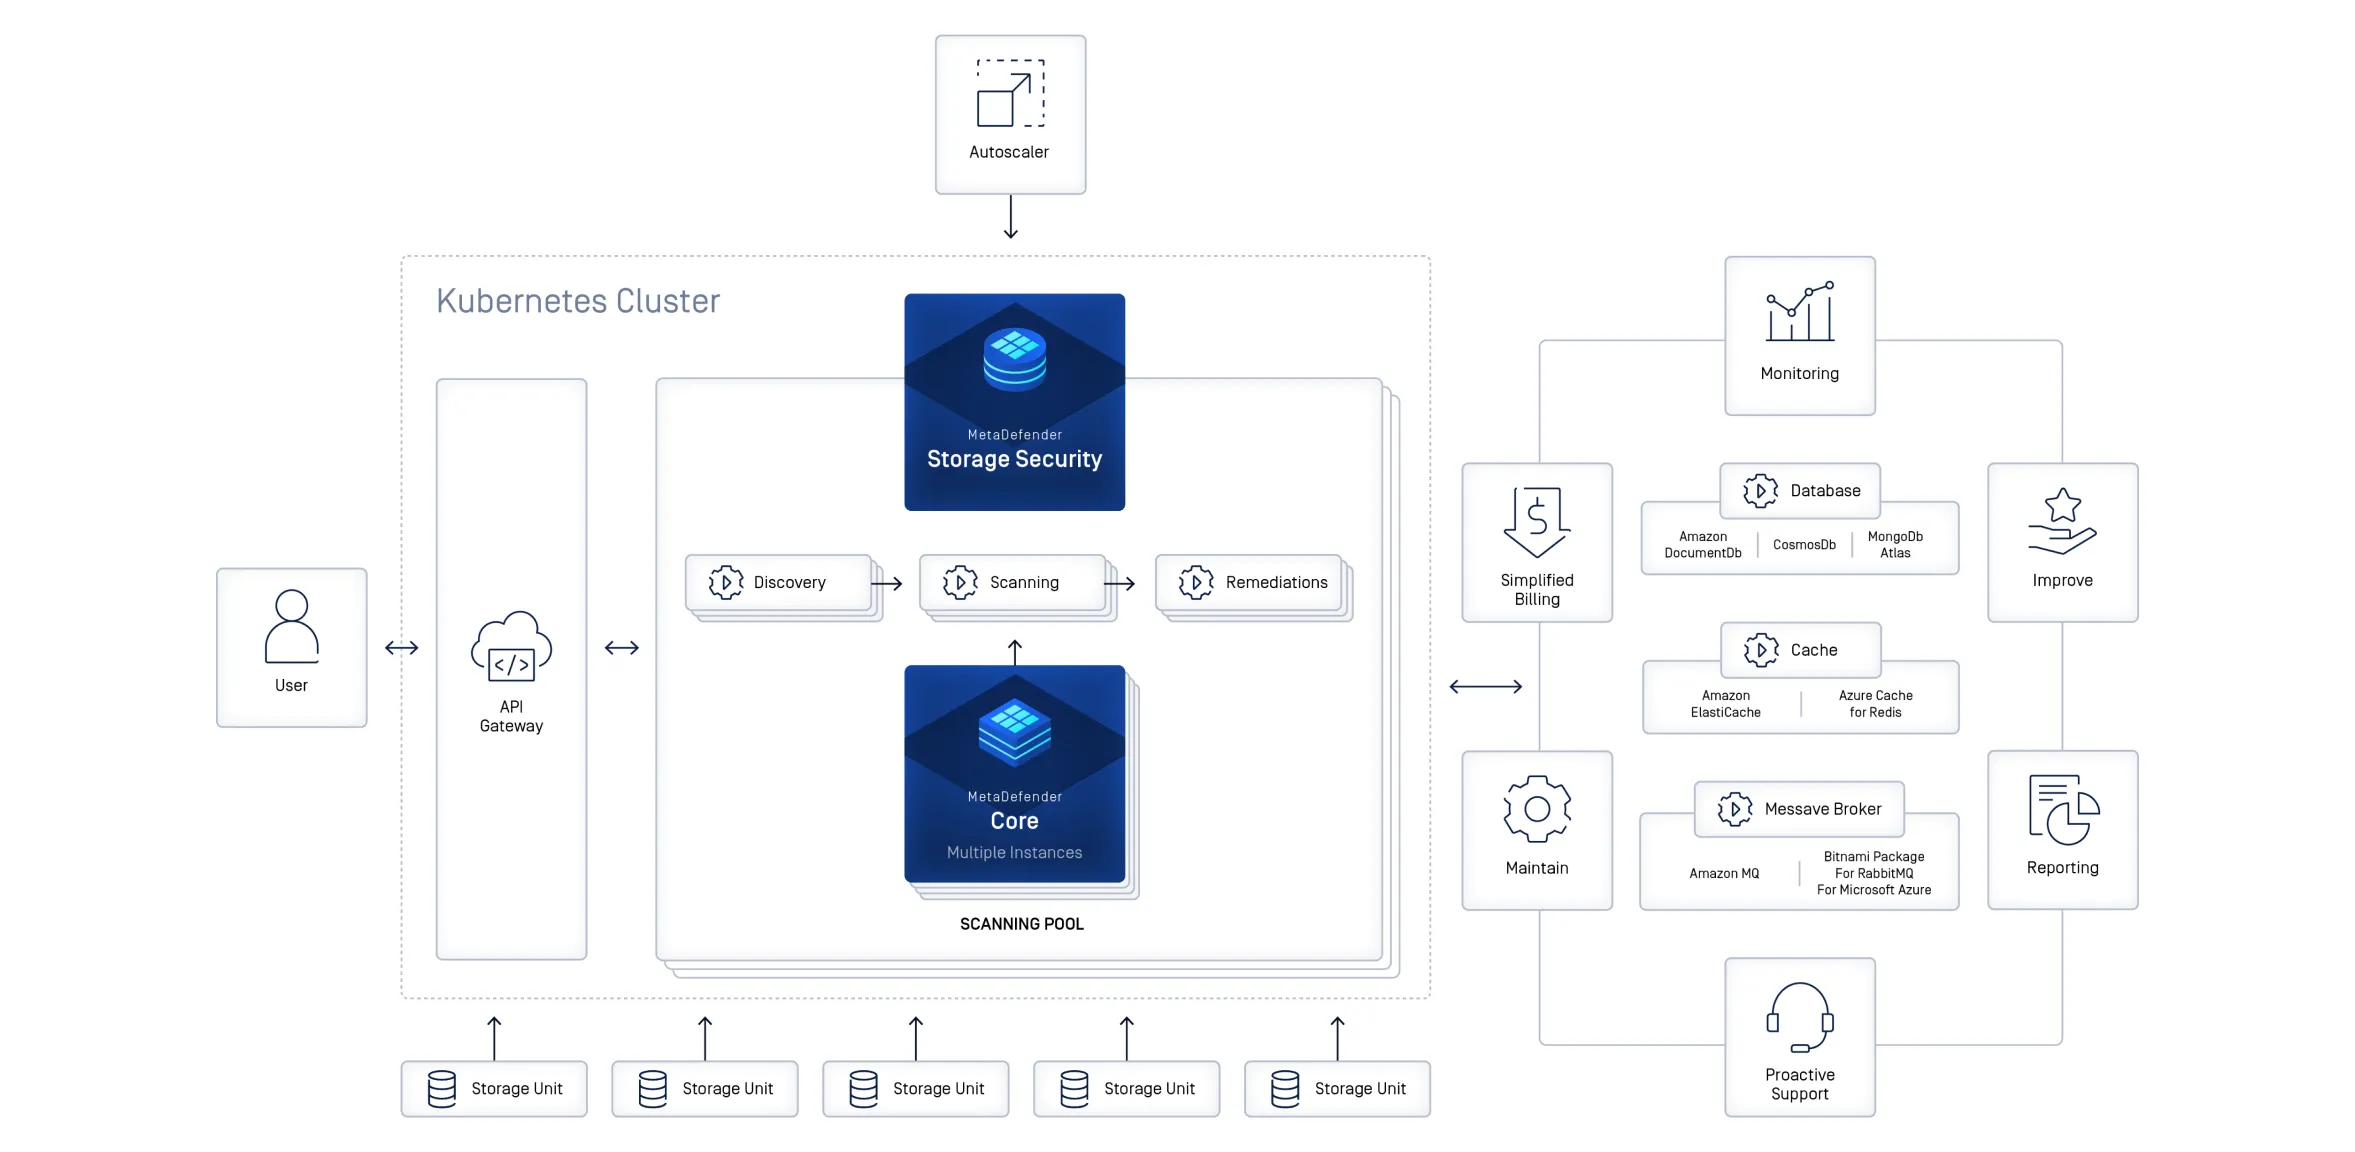
利用 Kubernetes 部署拥抱现代架构
在本地和混合云环境中大规模部署容器中的分布式应用程序。享受高效的工作负载管理、成本优化以及对 Helm on Kubernetes 服务(例如 OpenShift、EKS、AKS 和 GKE)的支持。
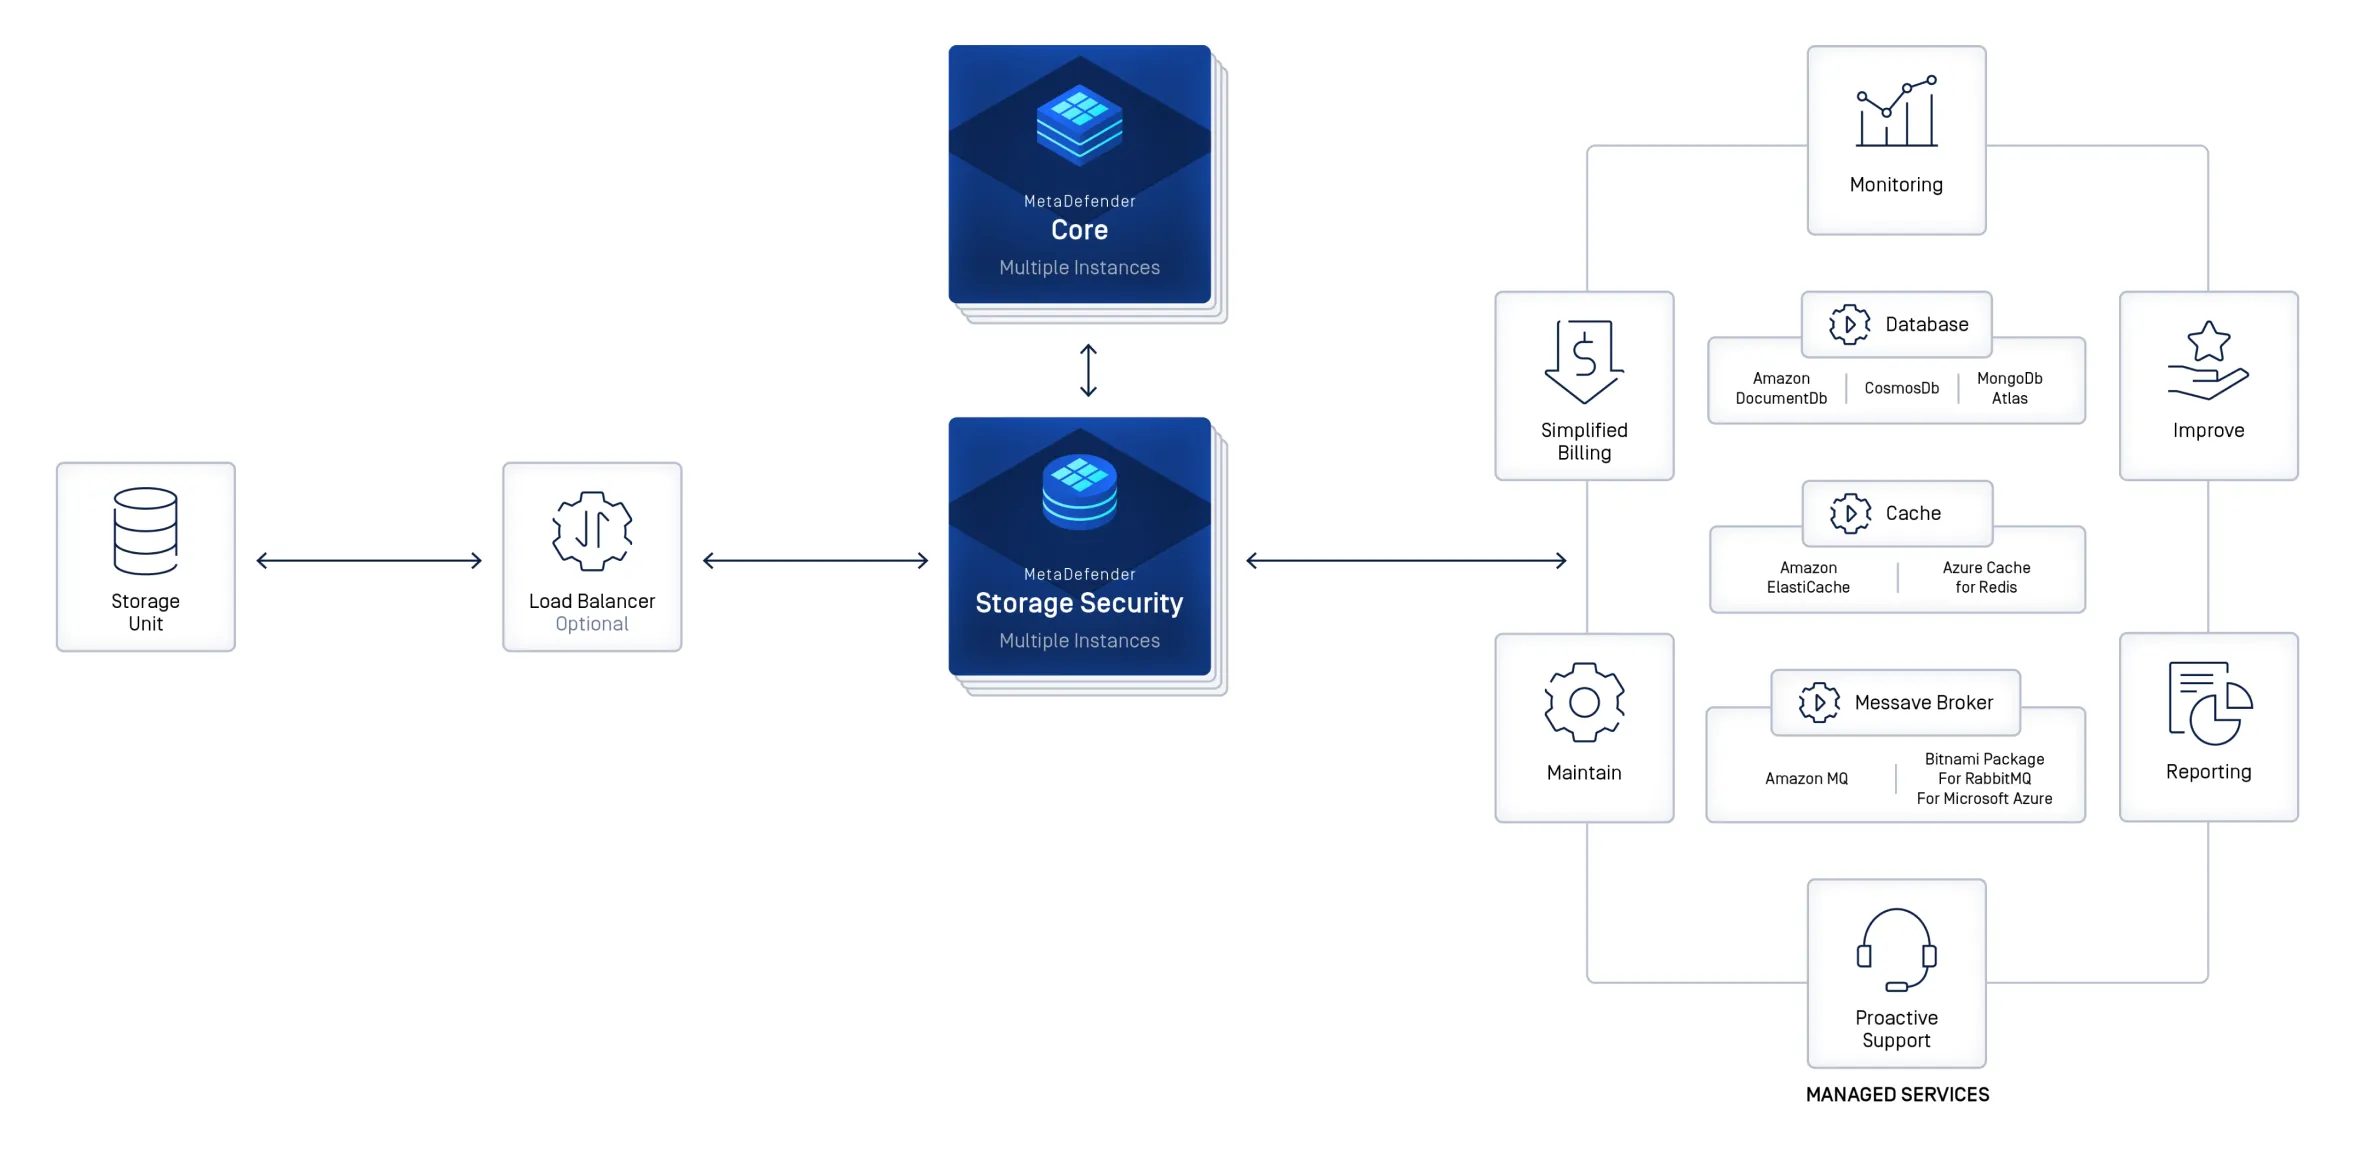
在您自己的Cloud 实例上运行MetaDefender Storage Security ,基础设施由您完全掌控
在 AWS、Azure 和 GoogleCloud 等不同云服务提供商的自有云实例上部署MetaDefender Storage Security 。您可以自主掌控基础设施、扩展和配置,与现有的云端及本地系统进行集成,并借助内置的安全功能确保符合监管合规要求。
无需专职 IT 人员或运行Hardware ,即可获得全面托管的安全防护
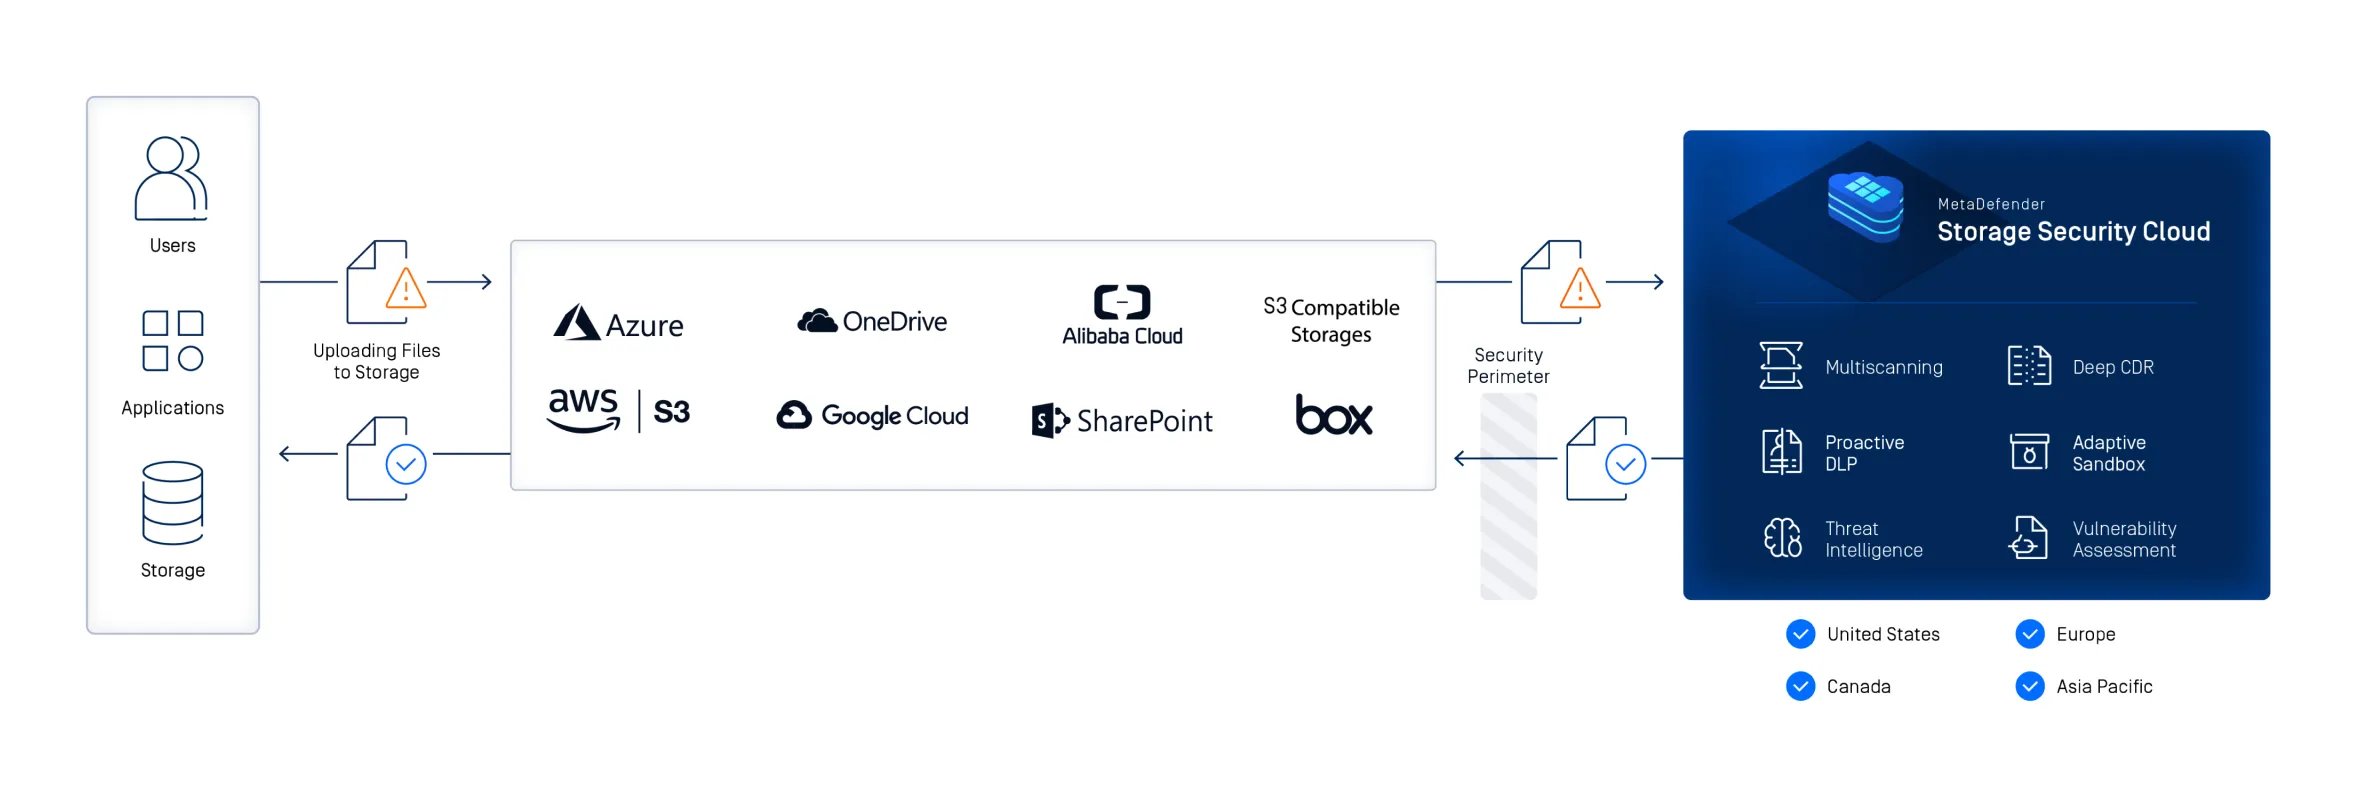
通过MetaDefender Storage Security Cloud 简化安全管理,这是一项完全托管、原生云服务,无需专门的 IT 人员或硬件支持。连接您的云端和本地存储,并借助内置的安全功能确保符合监管要求。
- 虚拟机

利用虚拟机优化内部部署和混合部署
获得对内部部署和混合存储的增强控制和定制。 MetaDefender Storage Security 支持中型到大型工作负载,每小时处理超过 100,000 个文件,并具有可扩展、可靠的性能。
- Kubernetes
利用 Kubernetes 部署拥抱现代架构
在本地和混合云环境中大规模部署容器中的分布式应用程序。享受高效的工作负载管理、成本优化以及对 Helm on Kubernetes 服务(例如 OpenShift、EKS、AKS 和 GKE)的支持。
- IaaS

在您自己的Cloud 实例上运行MetaDefender Storage Security ,基础设施由您完全掌控
在 AWS、Azure 和 GoogleCloud 等不同云服务提供商的自有云实例上部署MetaDefender Storage Security 。您可以自主掌控基础设施、扩展和配置,与现有的云端及本地系统进行集成,并借助内置的安全功能确保符合监管合规要求。
- SaaS

无需专职 IT 人员或运行Hardware ,即可获得全面托管的安全防护
通过MetaDefender Storage Security Cloud 简化安全管理,这是一项完全托管、原生云服务,无需专门的 IT 人员或硬件支持。连接您的云端和本地存储,并借助内置的安全功能确保符合监管要求。
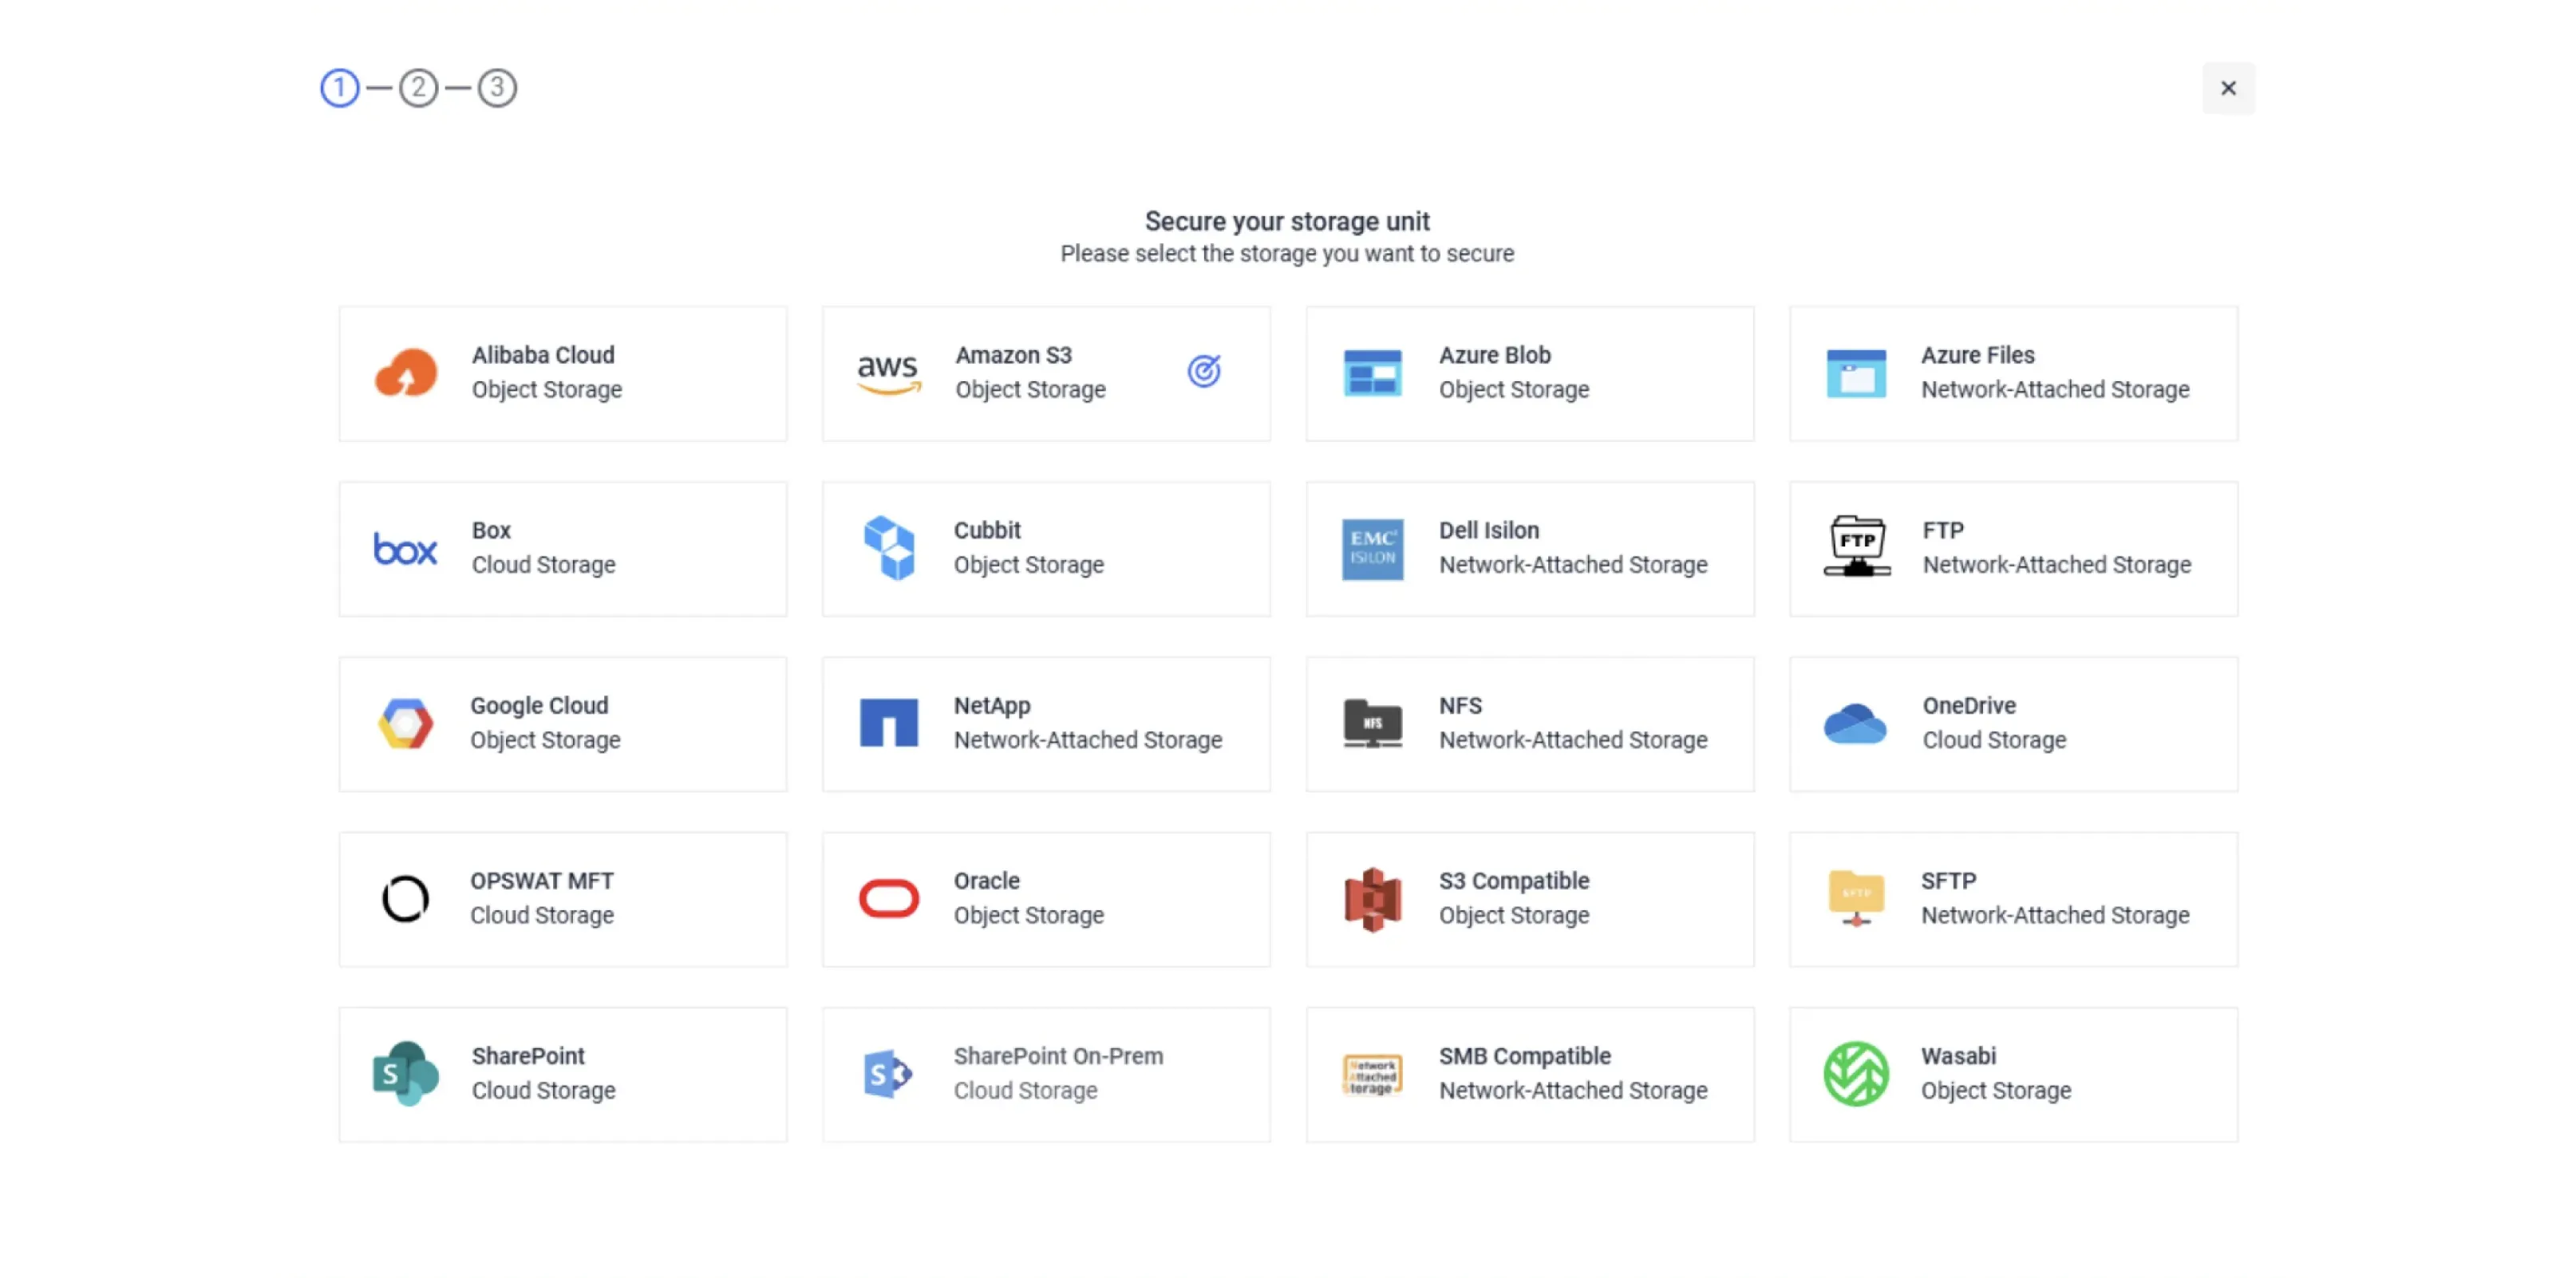
无论您的数据存储在哪里,都能随时随地连接
MetaDefender Storage Security 可与您现有的存储平台原生集成:Amazon S3、Azure、GoogleCloud 、NetApp、SharePoint、Box、OneDrive 等。它还支持 S3 兼容、SMB、NFS、SFTP 或 FTP 系统。无需更改现有基础设施,即可为您的存储系统提供保护与防范。
全球信赖,捍卫关键所在
- 通过实施MetaDefender Storage Security Cloud ,该组织在确保工作效率和用户体验不受影响的前提下,建立了一个值得信赖且安全的 SharePoint Online 环境。
在涉及敏感数据的各行业中广受信赖
MetaDefender Storage Security 保护受严格监管的行业,在这些行业中,单个文件一旦泄露,就可能导致监管处罚、财务损失或声誉受损。
Secure 金融与银行数据
保护交易、记录和客户数据免受来自文件的威胁。
金融机构每天都要处理海量的敏感文件,包括贷款申请、账户记录、保险理赔和交易文件。MetaDefender Storage Security 可对这些文件进行实时扫描和数据脱敏处理,从而帮助银行和保险公司防范恶意软件入侵、阻止数据泄露,并满足严格的监管要求。
确保患者和医疗数据的安全
医疗记录和影像文件的安全与合规性
医院和医疗服务提供商存储着大量敏感数据,包括病历、实验室检查结果和诊断影像。MetaDefender Storage Security 可保护这些数据免受文件传播的威胁和未经授权的泄露,从而帮助医疗机构保持 HIPAA 合规性,并确保患者护理工作不受干扰。
保护关键政府系统
机密机构数据的跨域传输与物理隔离保护
政府机构负责管理敏感的公民数据,在许多情况下还涉及需要最高安全级别的机密信息。MetaDefender Storage Security 支持跨域传输,因此文件可以在隔离的安全域之间传输,而不会将威胁传播出去;此外,对于没有外部连接的环境,该系统还可以完全采用物理隔离方式部署。各机构可对存储的文件进行扫描和清理,防止数据泄露,并满足严格的合规要求。
从备份和归档存储库中清除休眠威胁
查找并清除隐藏在已存储备份和归档文件中的恶意软件
备份会保留运行时磁盘上的所有内容,包括尚未被检测到的恶意软件,因此恢复操作可能会在原始事件发生很久之后再次引入感染。MetaDefender Storage Security 会扫描作为 SMB 或 NFS 共享挂载的存储库,并对未发生更改的文件复用已有的扫描结果。
从容应对您的合规要求
MetaDefender Storage Security 通过扫描存储的文件以检测恶意软件、敏感数据和漏洞,帮助组织加强安全控制措施。这些功能可支持与HIPAA、GDPR、PCI DSS或GLBA等法规和框架相关的合规举措及安全实践。
常见问题
MetaDefender Storage Security 该产品旨在保护本地、混合及云存储,并支持与 Amazon S3、Microsoft Azure、GoogleCloud 、NetApp、Dell EMC Isilon、SharePoint Online、OneDrive 和 Box 等平台的原生及兼容集成。此外,它还支持 SMB、NFS、SFTP 以及兼容 S3 的存储。
您可以直接控制其占用资源的情况。扫描任务具有“高”、“中”或“低”优先级,因此在系统负载较高时会优先让位于实时工作负载;吞吐量可通过并发扫描设置进行调整;在重复扫描时,未更改的文件会复用之前的扫描结果,因此重扫描仅针对发生更改的部分进行。
它融合了多项技术:覆盖30多种引擎的Metascan™Multiscanning 、Deep CDR™技术、Proactive DLP™、File-Based Vulnerability Assessment 以及Adaptive Sandbox ;旨在帮助检测和应对已知、未知及具有隐蔽性的威胁。
MetaDefender Storage Security 通过连接到您的存储库、应用您的策略、决定需要扫描的文件并根据扫描结果采取行动,在您的整个存储环境中协调保护措施。MetaDefender Core 是其背后的分析引擎,负责在每个文件上运行 Metascan™Multiscanning 、Deep CDR™ 技术、Proactive DLP™ 以及其他检测技术。每个MetaDefender Storage Security 软件包都包含一个MetaDefender Core 引擎软件包,因此分析功能已内置其中;若需更高吞吐量的部署,可通过添加Core 实例来实现扩展。
是的。按需扫描和定时扫描旨在发现并清除隐藏在存储库中大量现有或遗留文件中的潜伏威胁。
它能支持您的合规工作,通过Proactive DLP 帮助检测敏感内容或违反政策的内容,并生成审计证据,以满足HIPAA、GDPR或PCI-DSS等法规的要求。
您可以将其部署在本地和混合环境中的虚拟机上,通过 Kubernetes 和 Helm 部署在容器中,或者作为云原生的 IaaS 或 SaaS 方案进行部署。
Deep CDR™ 技术旨在清除具有风险的嵌入式对象,并针对 200 多种文件类型重建干净、可用的文件,从而帮助确保安全内容完整无损且可供使用。
