从代码到部署Secure
Secure 合规
MetaDefender Software Supply Chain OPSWAT软件供应链安全解决方案,用于验证软件组件、供应商和构建管道。该方案融合了多引擎威胁检测、软件物料清单(SBOM)生成与验证以及漏洞分析功能,旨在帮助企业降低供应链风险、满足合规要求,并在整个开发生命周期中维护软件完整性。
确保软件 供应链安全的挑战
更快的开发速度优先于安全性。自动化的 CI/CD 流水线可以在环境中迅速传播漏洞。随着团队规模的扩大和跨部门协作的增加,要了解这些风险就更加困难了。
对第三方开源软件的依赖在 SDLC(软件开发生命周期)的每个阶段都引入了漏洞。现代微服务架构也为跨所有容器层的利用创造了机会。
更加注重合规性(如 SOC 2、ISO 27001、NIST),要求更高的透明度和控制力。平衡安全和合规工作与运营需求需要更多资源。
敏感信息通常被嵌入代码中或留在代码库中未受保护。裸露的硬编码凭证很容易被攻击者利用,导致敏感信息泄露或非法访问代码库。
手动跟踪软件组件耗费时间和资源。如果没有正确的工具,企业就很难监控供应链中新出现的风险。延迟检测会扩大攻击的影响。
- Challenges 5
为什么选择OPSWAT ?
多层 威胁防御
检测漏洞和软件依赖性。通过多重扫描保护您的供应链免受恶意软件的侵害。生成 SBOM(软件物料清单)并持续跟踪软件组件。
软件 透明度合规性
利用 Proactive DLP™ 发现源代码中的 PII 和机密。利用 SBOM 自动清点软件组件,维护软件完整性,帮助企业遵守 SOC2 和 ISO 27001 等法规。
源代码和Container 安全
通过灵活的工作流(可按计划执行或由特定操作触发)Secure 源Secure 容器镜像Secure 。借助这款能无缝融入您 CI/CD 管道的集成解决方案,降低维护成本。
易于使用和维护
轻松集成到现有的 CI/CD 工具或第三方供应商的解决方案中。管理角色并自动执行补救步骤,如电子邮件警报和拉取请求审批,以简化安全管理。
高级支持
OPSWAT 提供企业级支持,确保针对您的特定需求提供快速可靠的帮助。
500 万
10+
99%+
Watch MetaDefender Software Supply
Chain in Action
播放列表
1 个视频- 在跨域环境之间Secure 数据Secure
集成变得简单
在几分钟内将软件供应链安全集成到您的开发管道中。
无论您的团队是使用源代码库、容器注册表、二进制服务,还是组合使用各种工具,MetaDefender 软件 Supply Chain 都能提供与流行平台的本地集成,以确保整个 SDLC 的安全。
全面、多层次的防御
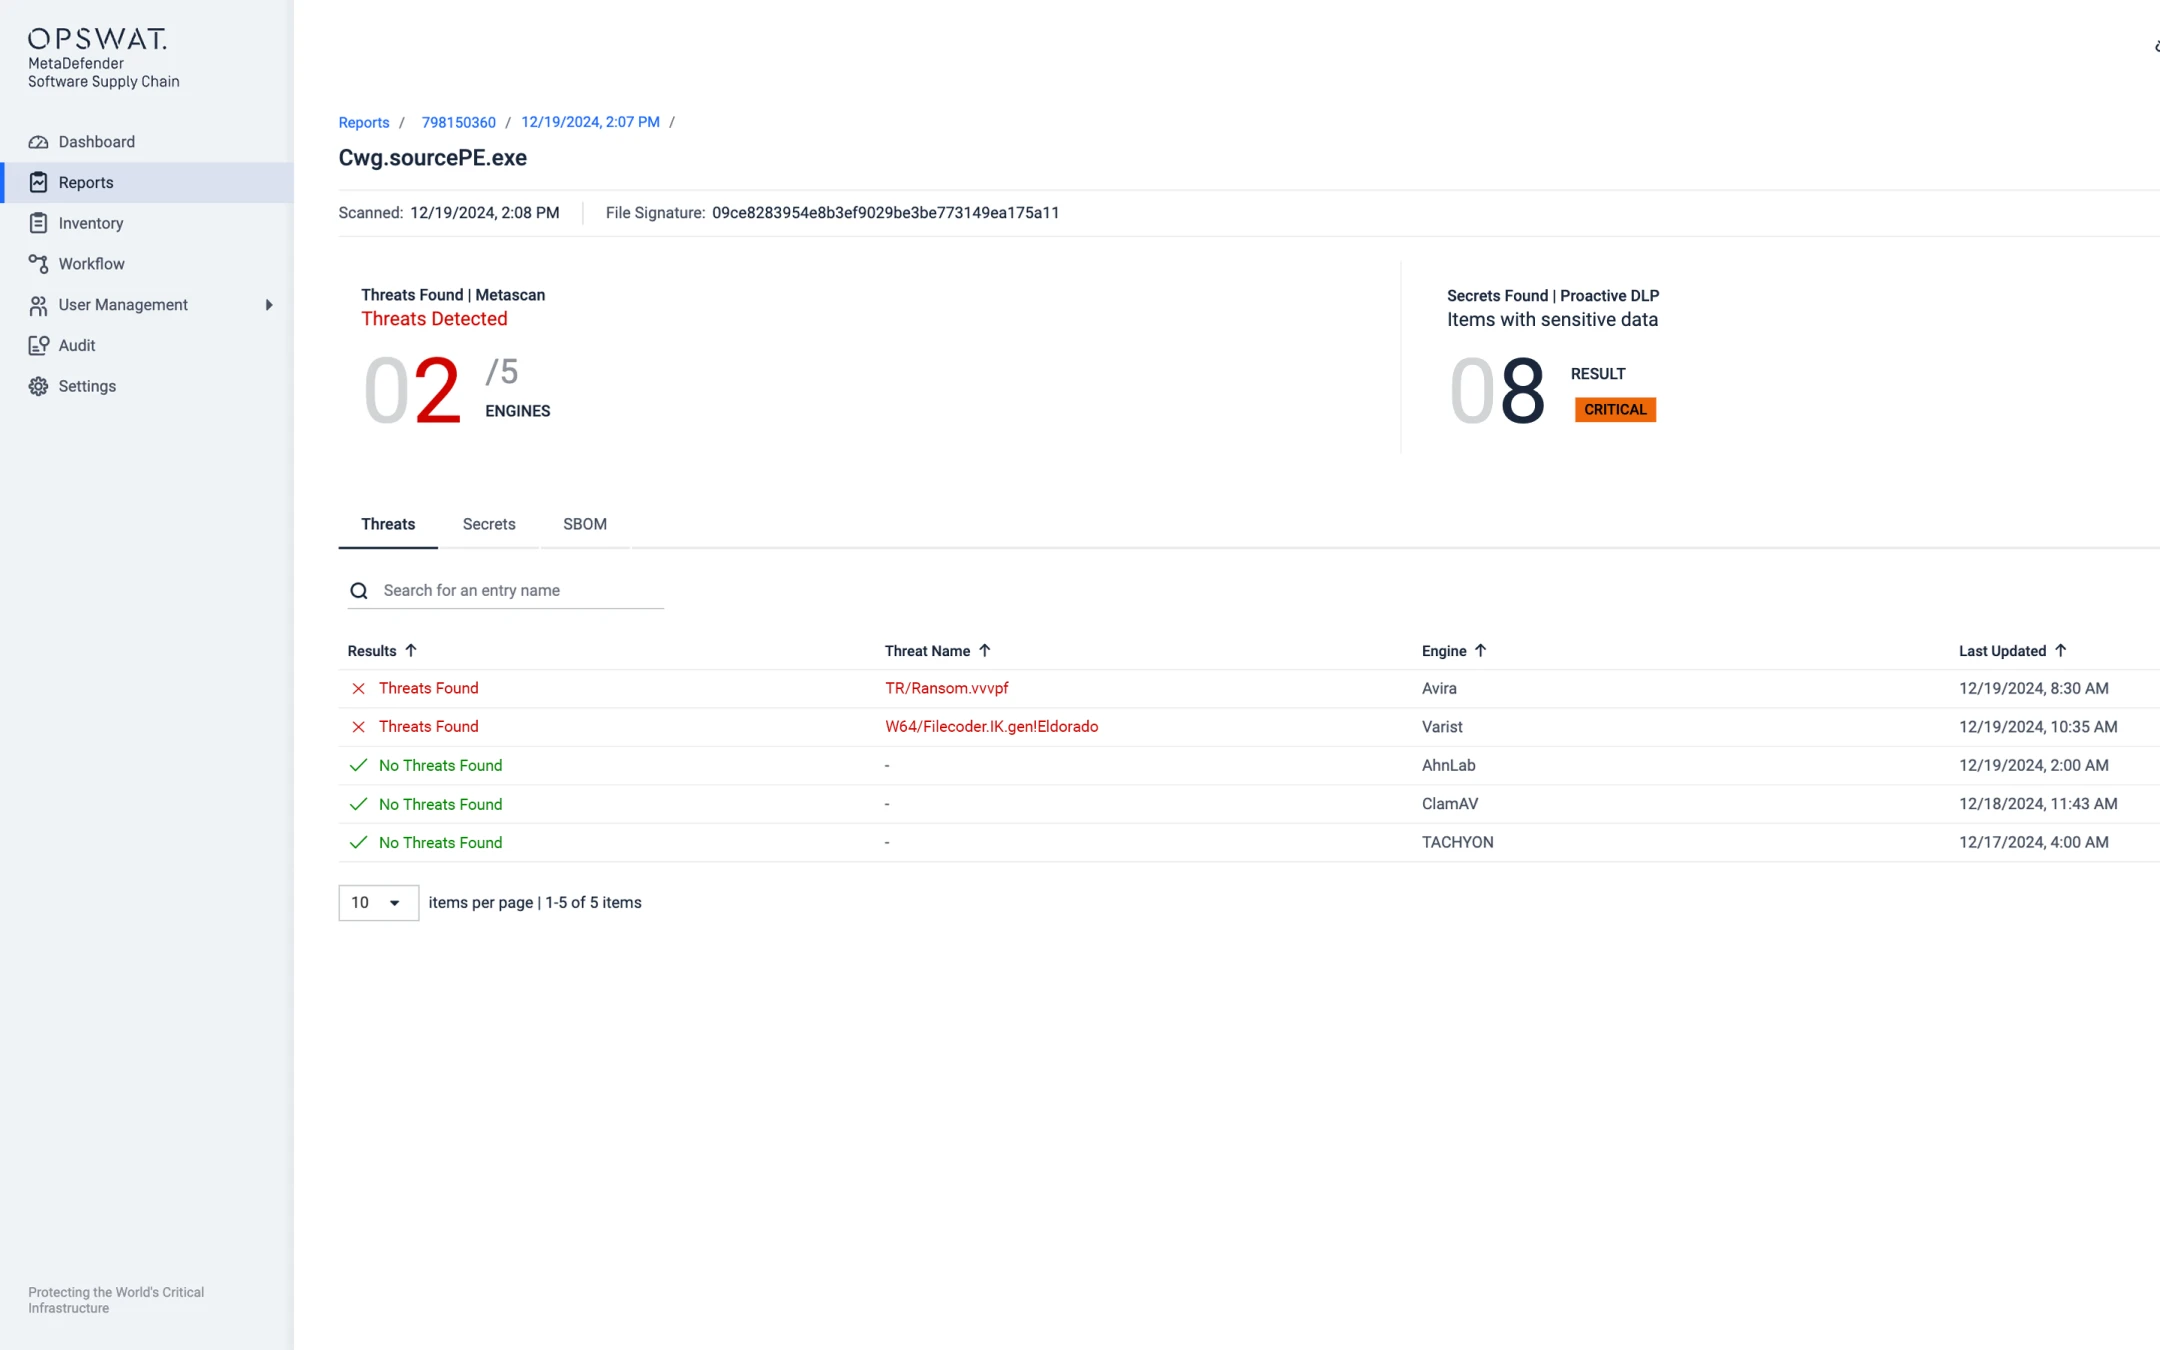
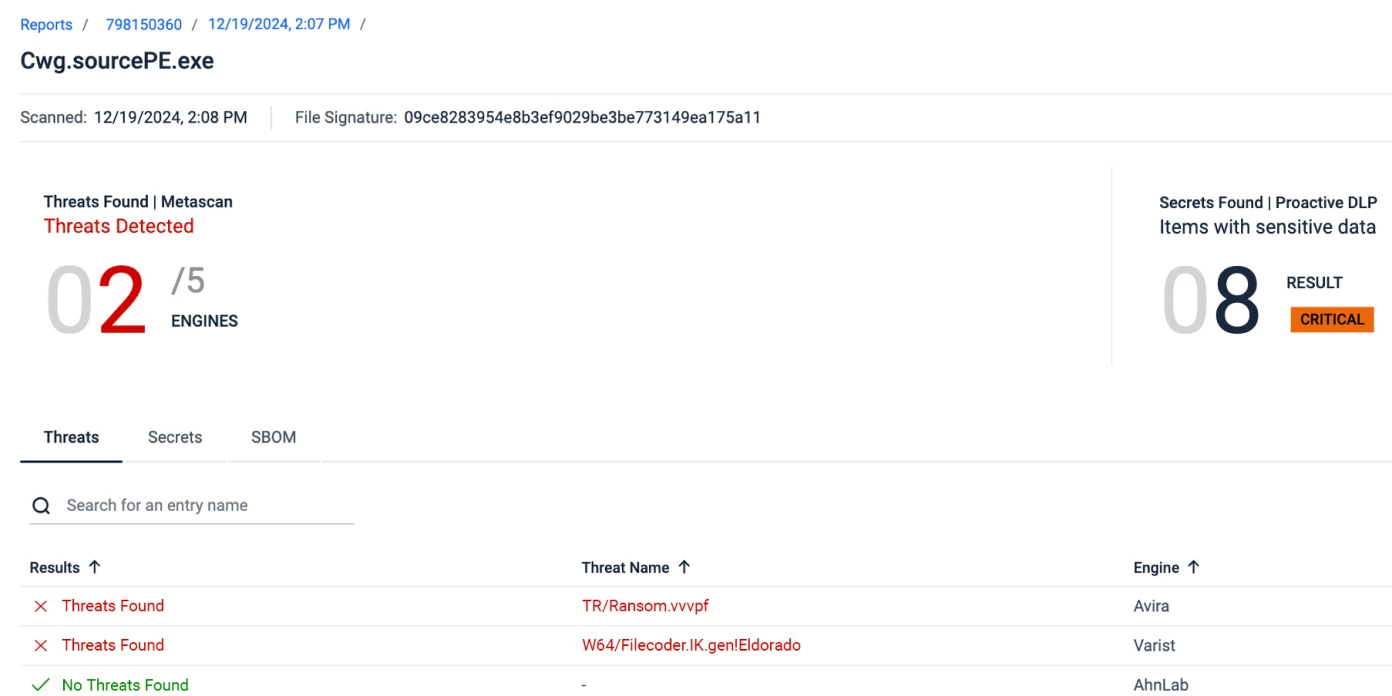
Metascan™ Multiscanning
Metascan 技术拥有 30 多种商业反恶意软件引擎,可提高检测率,有效防止恶意软件感染工作站、容器或源代码。
- 在 SDLC 的早期阶段检测恶意软件。
- 防止恶意软件包(npm、PyPI 等),尤其是开源软件。
- 灵活的 AV 引擎包可供选择。
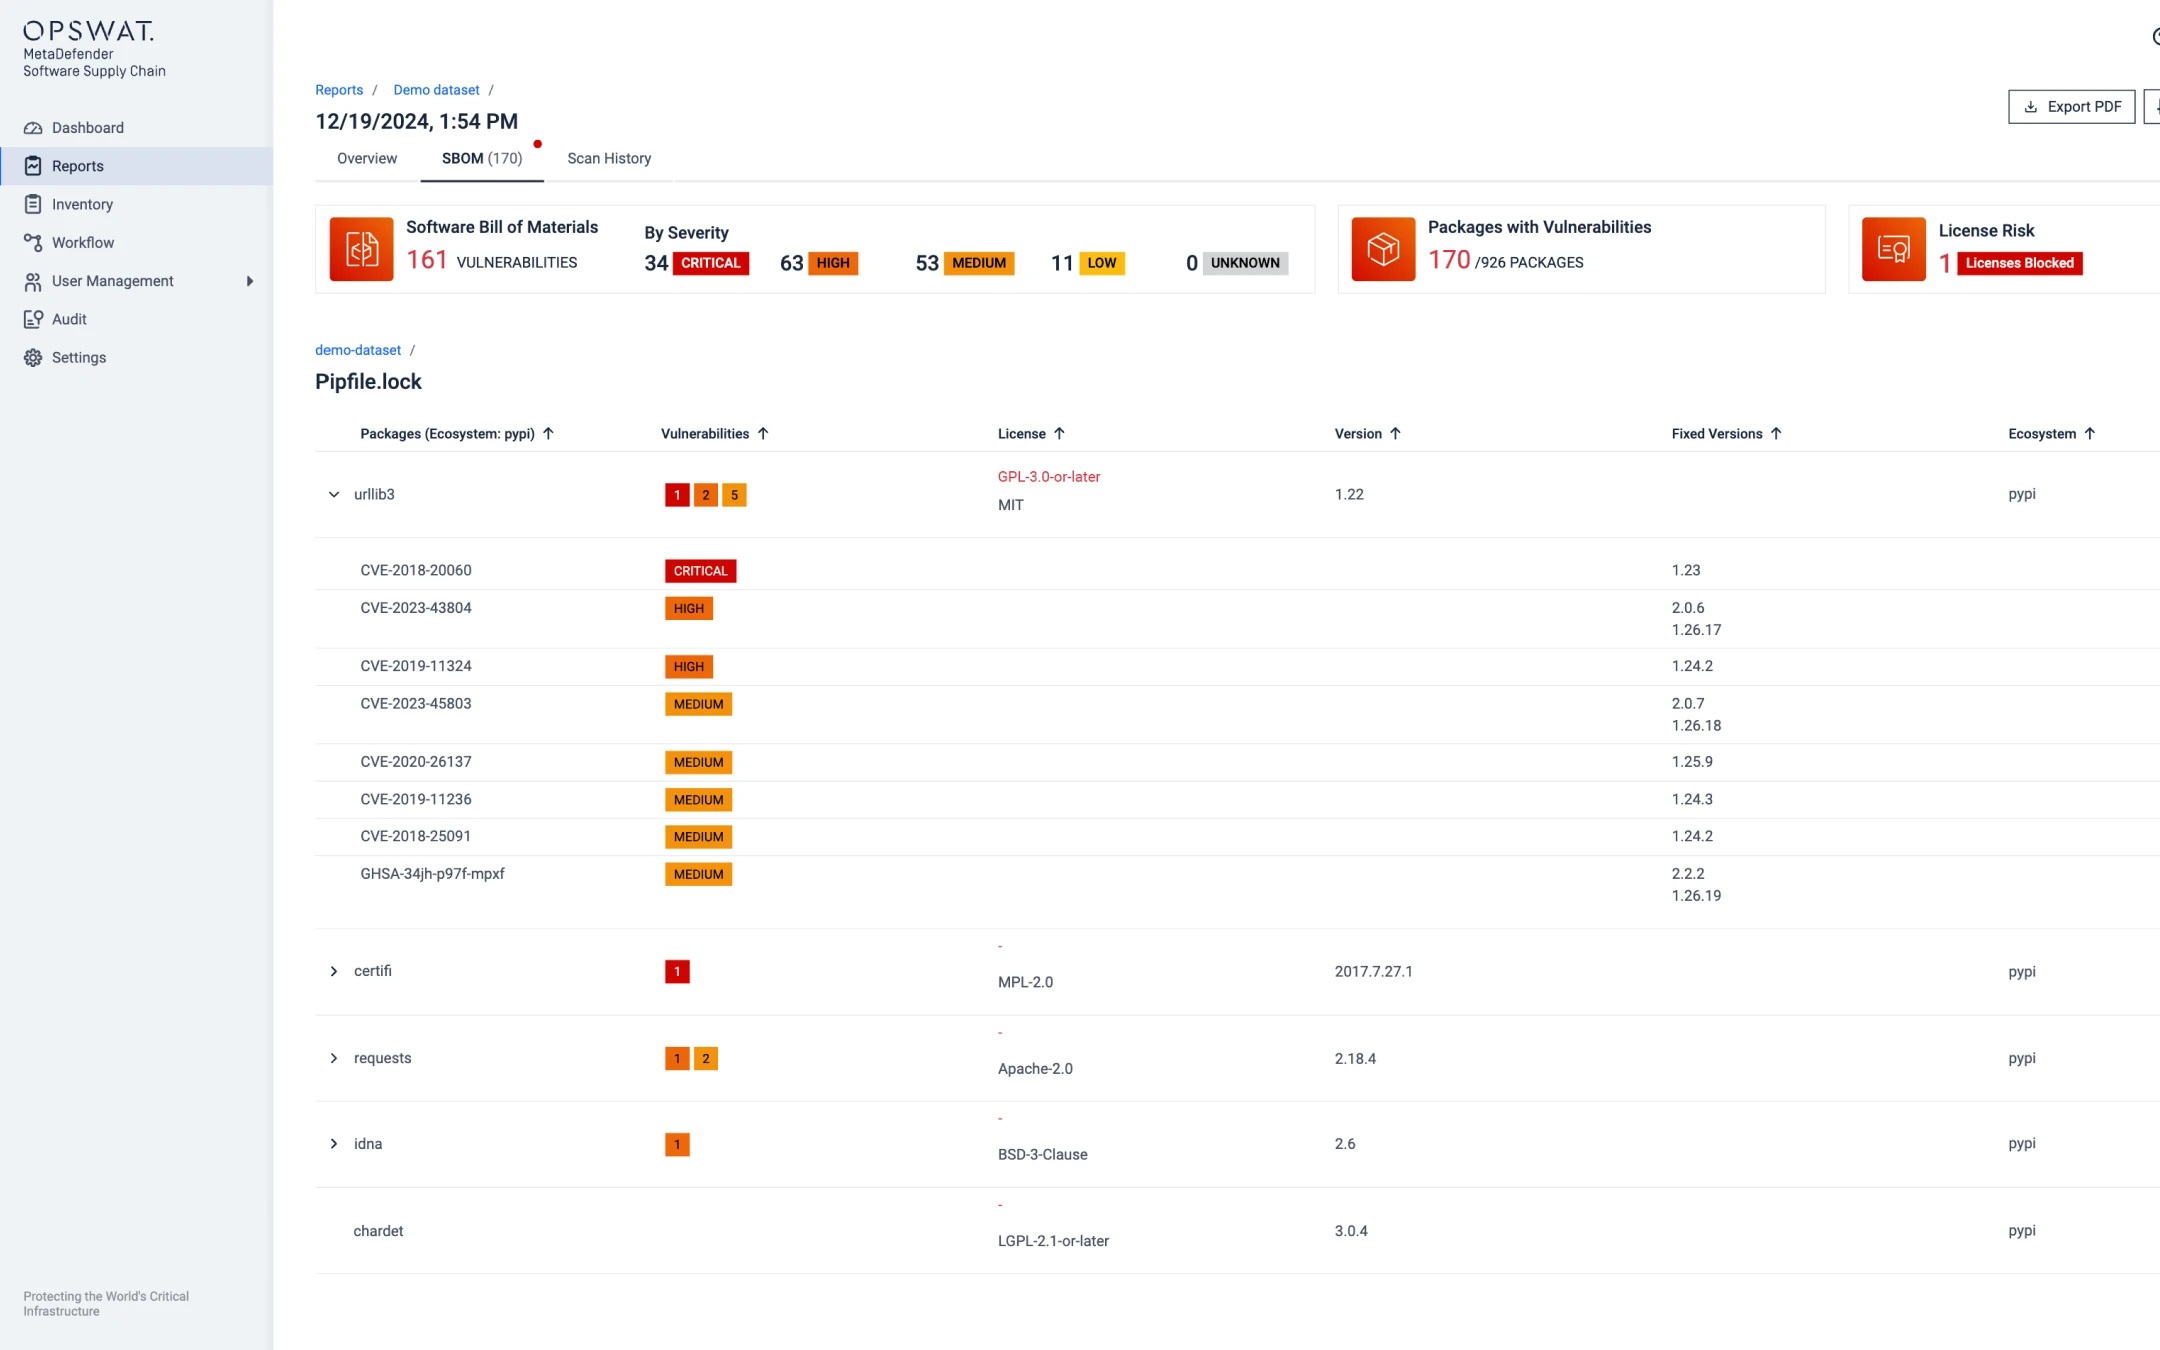
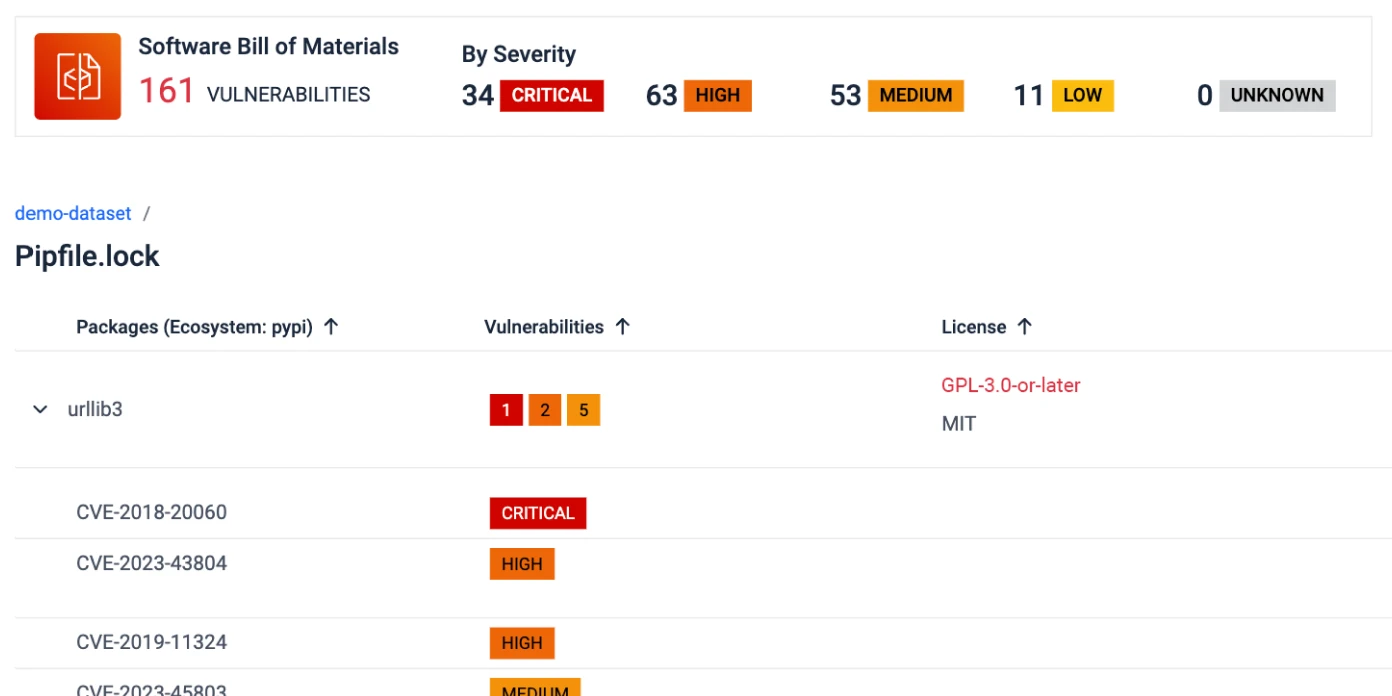
SBOM 生成
MetaDefender SBOM 可为开发人员提供软件组件清单,从而在不影响开发速度的情况下检测漏洞和威胁。
- 监控软件组件和依赖关系中的重要更新和补丁,支持 10 多种编程语言。
- 标准化 SBOM:使用 SPDX 和 CycloneDX 等格式可轻松生成和共享 SBOM。
- 验证开放源码软件许可证,避免高风险许可证。
- 为安全和 GRC(治理、风险和合规)团队生成实时报告。
Proactive DLP™
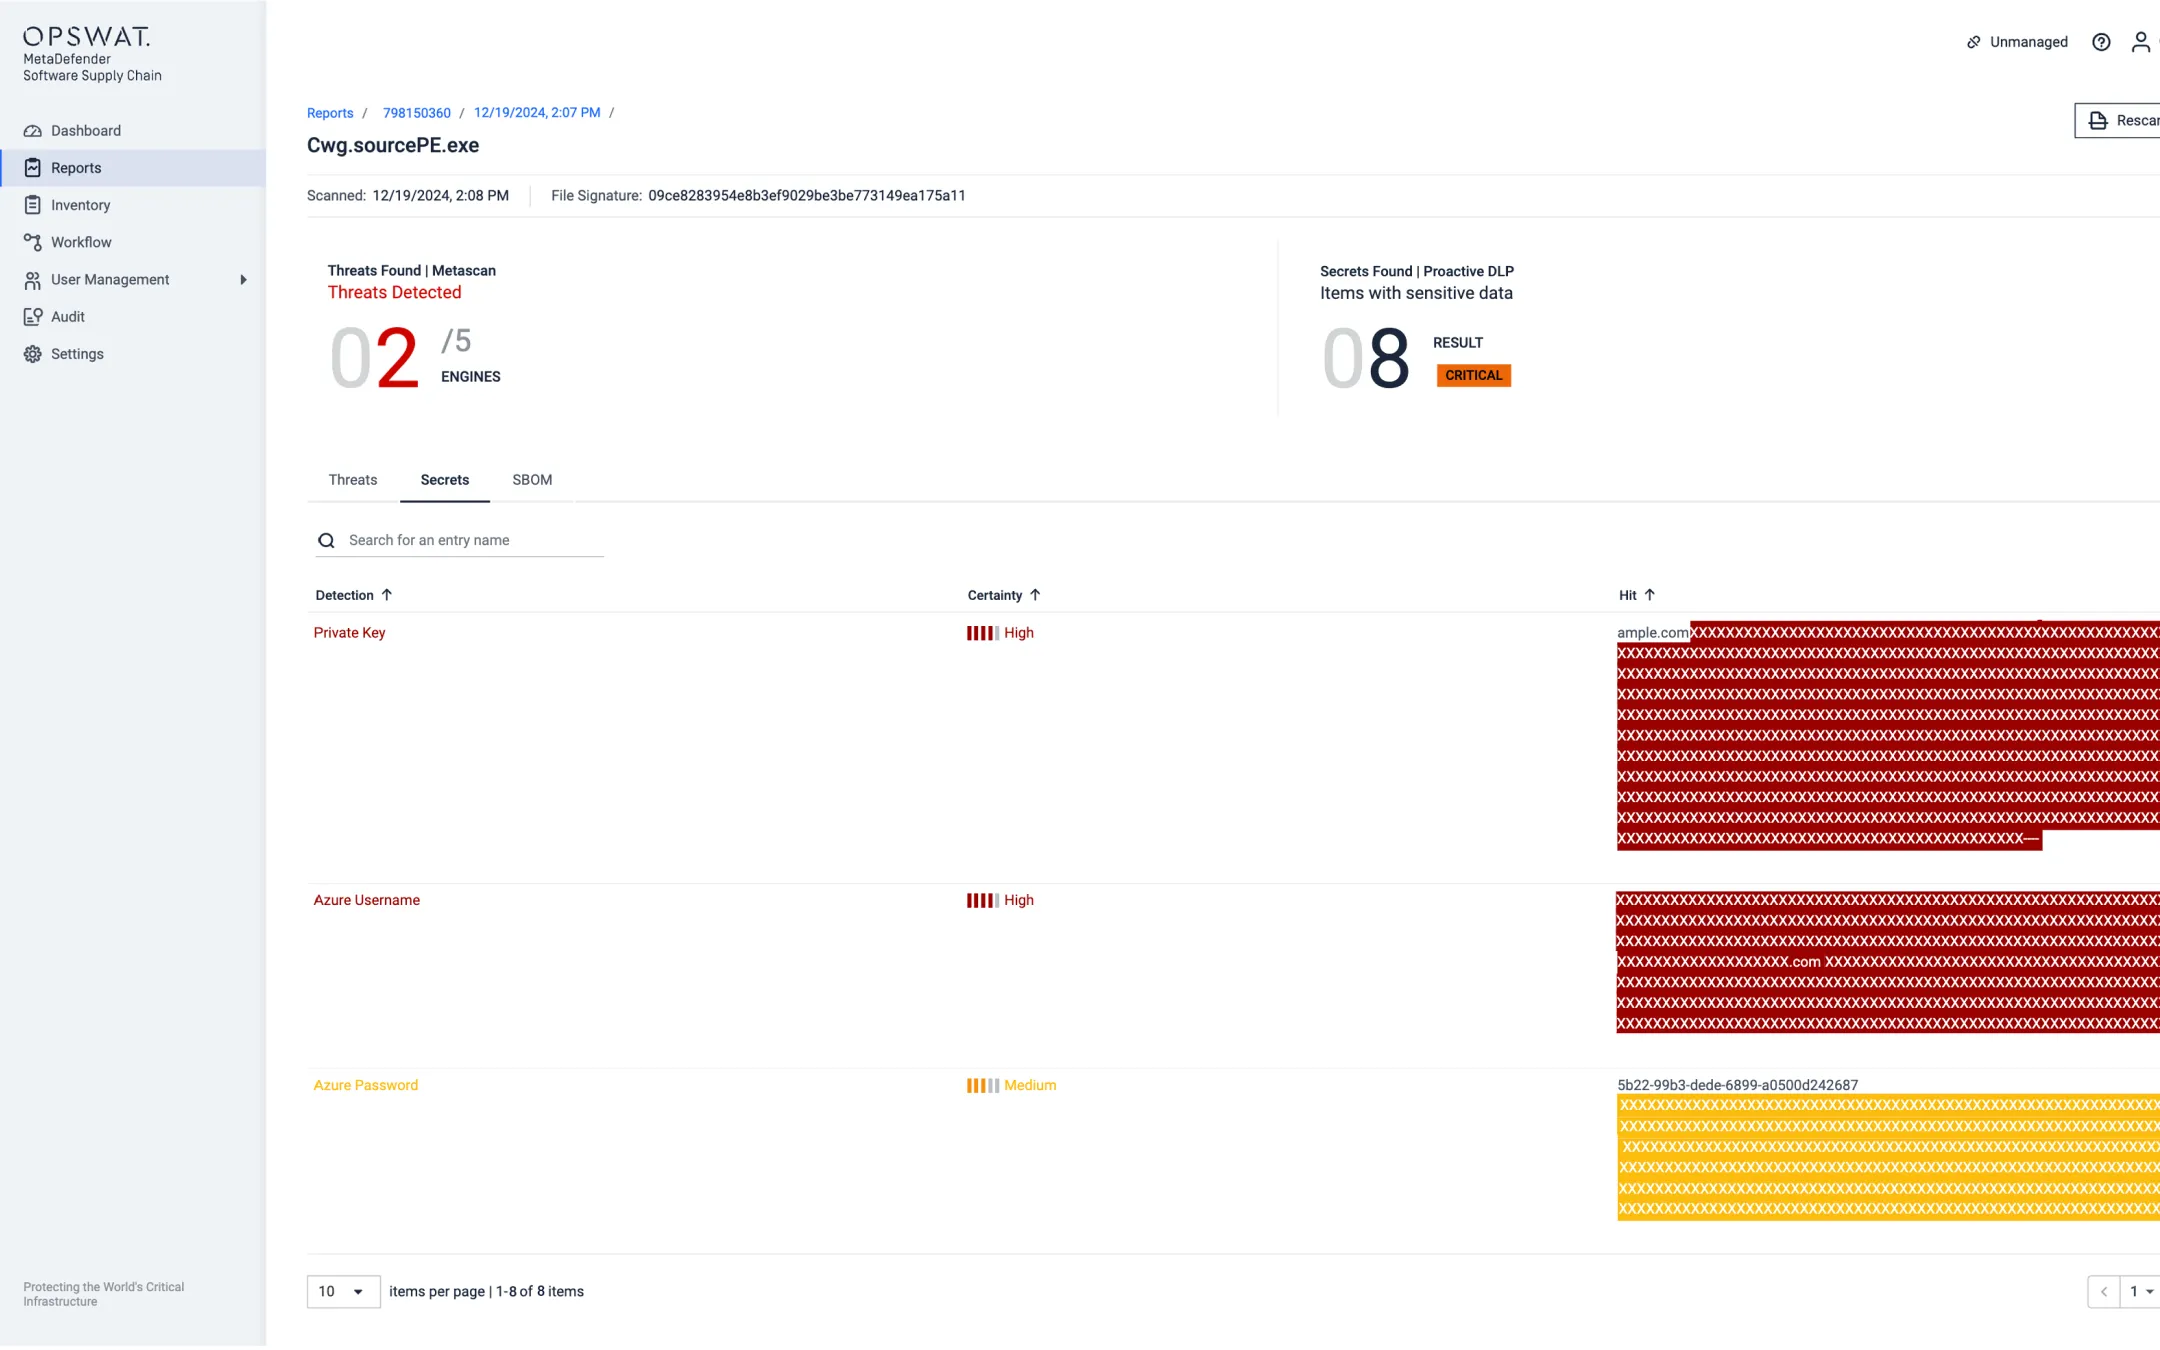
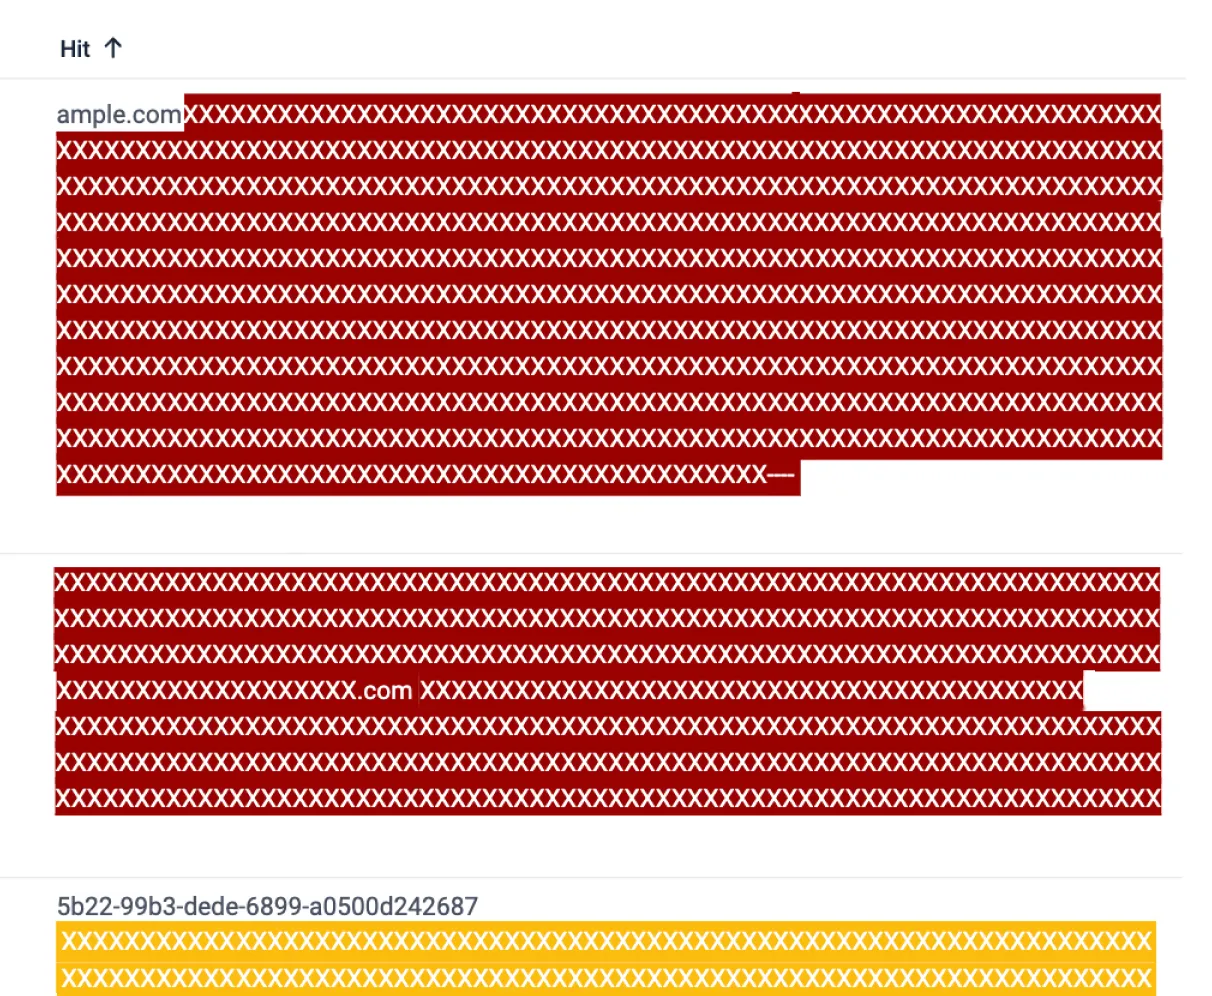
Proactive DLP 技术可检测到遗留在源代码中的敏感信息。遵守数据保护规定,使您的 SDLC 免受不必要的 PII 泄露。
- 用户名、密码、访问令牌、机密、验证 ID、API 密钥、私钥。
- AWS、GCP、Azure、IBM 证书。
- PostgreSQL 和 MySQL 认证。
自信地构建Secure、合规和可扩展的软件
OPSWAT的技术也受到其他伙伴认可。
「我们使用 MetaDefender 在我们建造时扫描所有东西,确保我们不会成为供应链风险。」
OPSWAT Alin AI
通过OPSWAT新一代静态AI引擎,在恶意行为执行前进行检测与预防——该引擎经过优化,可在MetaDefender 实现精准识别与无缝集成。