MetaDefender NDR
重新定义网络猎杀
MetaDefender NDR OPSWAT网络检测与响应平台,可全面监控网络流量,从而检测高级威胁、横向移动及异常行为。该平台利用人工智能驱动的分析技术和无代理传感器,通过识别那些能够绕过传统边界和终端防御的威胁,为 IT 和 OT 环境提供保护。
增强 SOC 团队的能力
Our Network Detection and Response is purpose-built to help your SOC team operate at peak efficiency by providing them with the network visibility and analytical tools needed to identify emerging threats, breaches, and data exfiltration.
您的 SOC 团队能否快速响应?
威胁的数量和复杂性与日俱增
网络安全是一场永无休止的军备竞赛,确保网络安全是一项艰巨而永无止境的任务。从精疲力竭到 "警报疲劳",您的团队需要帮助才能保持最佳状态。
缺乏可见度
如果没有正确的工具和可视性,您的团队只能根据不完整的信息做出决策。这可能导致错过感兴趣的事件和未被注意到的活动模式。
机会成本
不管是花费时间手动钻兔子洞,还是花费精力解决可避免的问题,如果你的团队没有解决最关键的事件,他们就没有充分发挥潜力。
使用更智能的解决方案识别和消除可疑网络活动
全面的网络Threat Intelligence
MetaDefender NDR 由MetaDefender InSightsThreat Intelligence 提供支持,可满足网络安全团队和组织的各种需求。每个情报源都能提供独特的功能,提高对复杂网络威胁的可见性、检测和响应能力。
产品概览
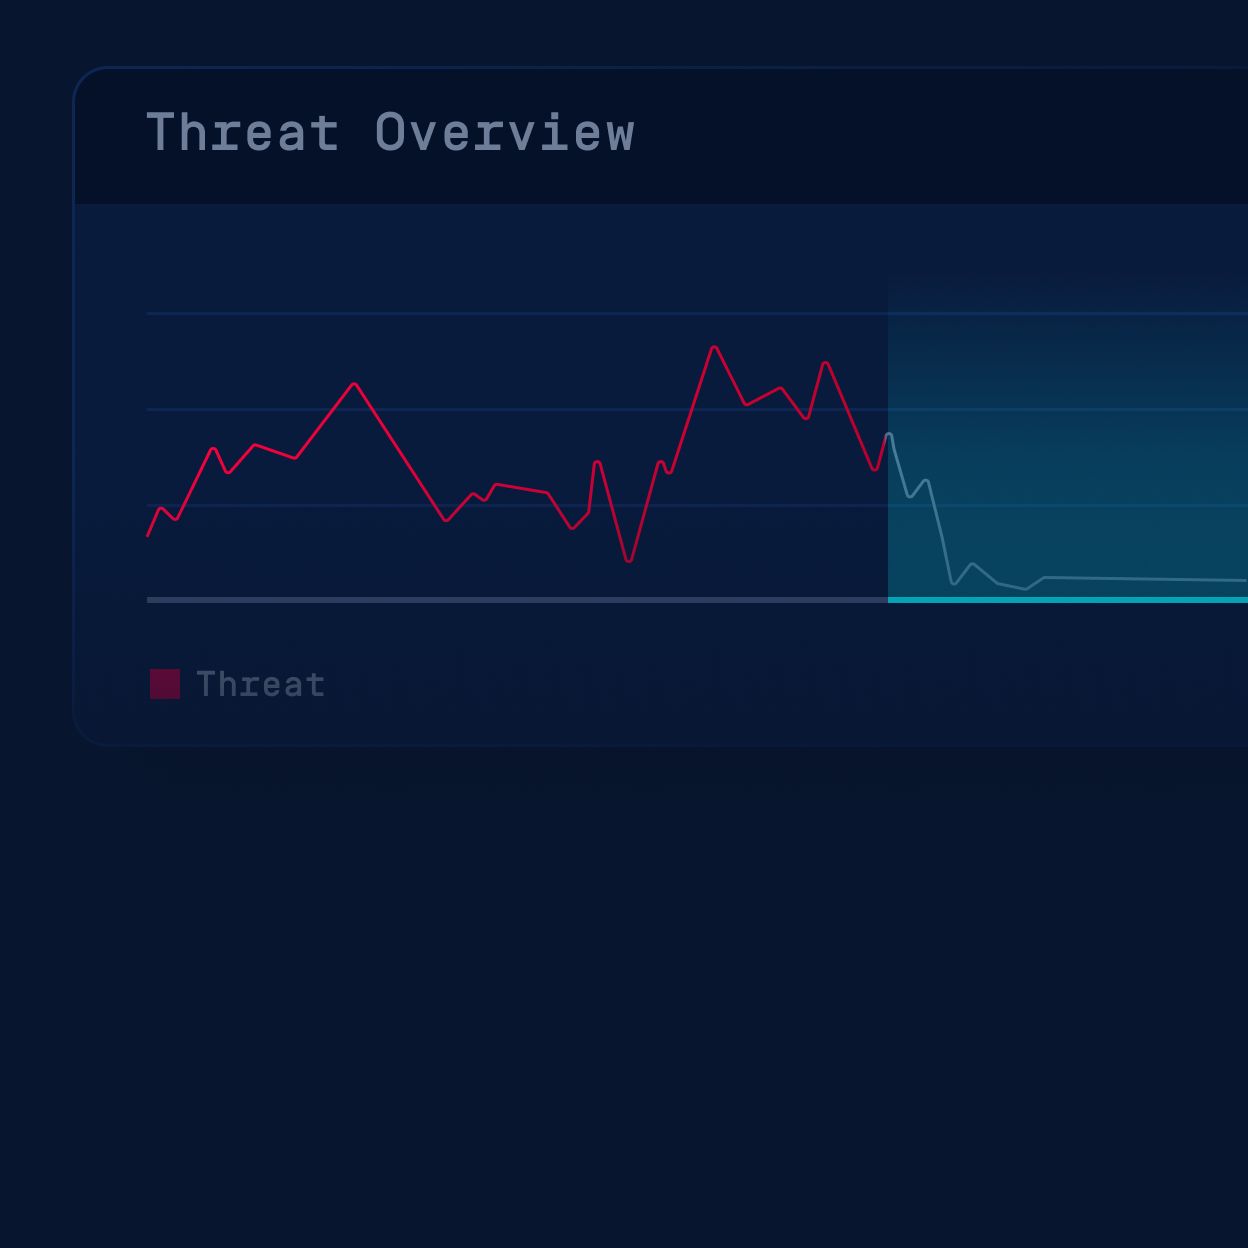
MetaDefender NDR 在IT和OT环境中提供实时网络可视性、异常检测及威胁关联分析
,从而更早发现攻击并缩短攻击滞留时间。
重新定义网络猎杀能力
加密会话分析
针对 SSL/TLS 连接以及加密会话属性/特征执行加密会话分析,以识别恶意活动以及命令和控制活动,即使没有内联解密。
高性能检测
迅速检测并响应异常和可疑行为。MetaDefender NDR 能够以每秒高达 40Gb 的网络吞吐速度主动识别潜在威胁。
增强威胁猎手的能力
利用我们的集成式事件响应、入侵分析、修复、事件分流和漏洞遏制功能,为您的 SOC 团队简化调查工作流程。
漏洞检测与遏制
利用MetaDefender InSights 的应用Threat Intelligence 以及我们的威胁分析师精心设计的高级启发式方法和分析,对每次网络连接尝试、已建立的连接和域解析尝试进行入侵检测分析。
数据丢失防护(DLP)
利用我们的数据丢失防护功能保护您的重要数据。通过对刻录文件进行高级上下文和内容检查,您可以检测和防止数据外泄,确保保护环境中的 PII、PHI、敏感信息、专有信息甚至用户定义信息。
更深入,暴露更多
利用深度文件检测® (DFI) 超越 OSI 模型第 7 层,处理从网络流量中提取的原始文件中嵌入的内容。这些检测操作通常可将检测空间扩大 4 倍,从而提高检测的保真度,减少攻击者可利用的规避手段。

推荐资源
MetaDefender NDR 产品说明书
当攻击者藏身于众目睽睽之下时,这家制造企业如何在整个Industrial 中构建网络韧性
基于人工智能的网络检测助力金融机构保护敏感数据并满足监管安全要求
电信机构消除网络盲区,在服务中断前化解威胁