了解有关本尼·查尔尼(Benny Czarny)所著《颠覆性的网络安全》一书的更多信息

了解更多
我们利用人工智能进行网站翻译,虽然我们力求准确,但不一定总是 100%精确。感谢您的理解。

OPSWAT关键基础设施网络安全研究生奖学金计划

这个沉浸式的实践项目为研究生提供了一个独特的机会,让他们研究和缓解影响关键基础设施系统的真实网络安全漏洞。

计划概述

作为参与者,您将

利用OPSWAT 基础设施实验室的资源,在受控的实验室环境中识别并复现已知的漏洞。

开发和测试与这些漏洞相关的漏洞利用程序,深入了解黑客的策略和方法。

制作全面的书面报告和可视化内容(视频和图像),详细说明漏洞、出现漏洞的原因及其对重要基础设施的潜在影响。

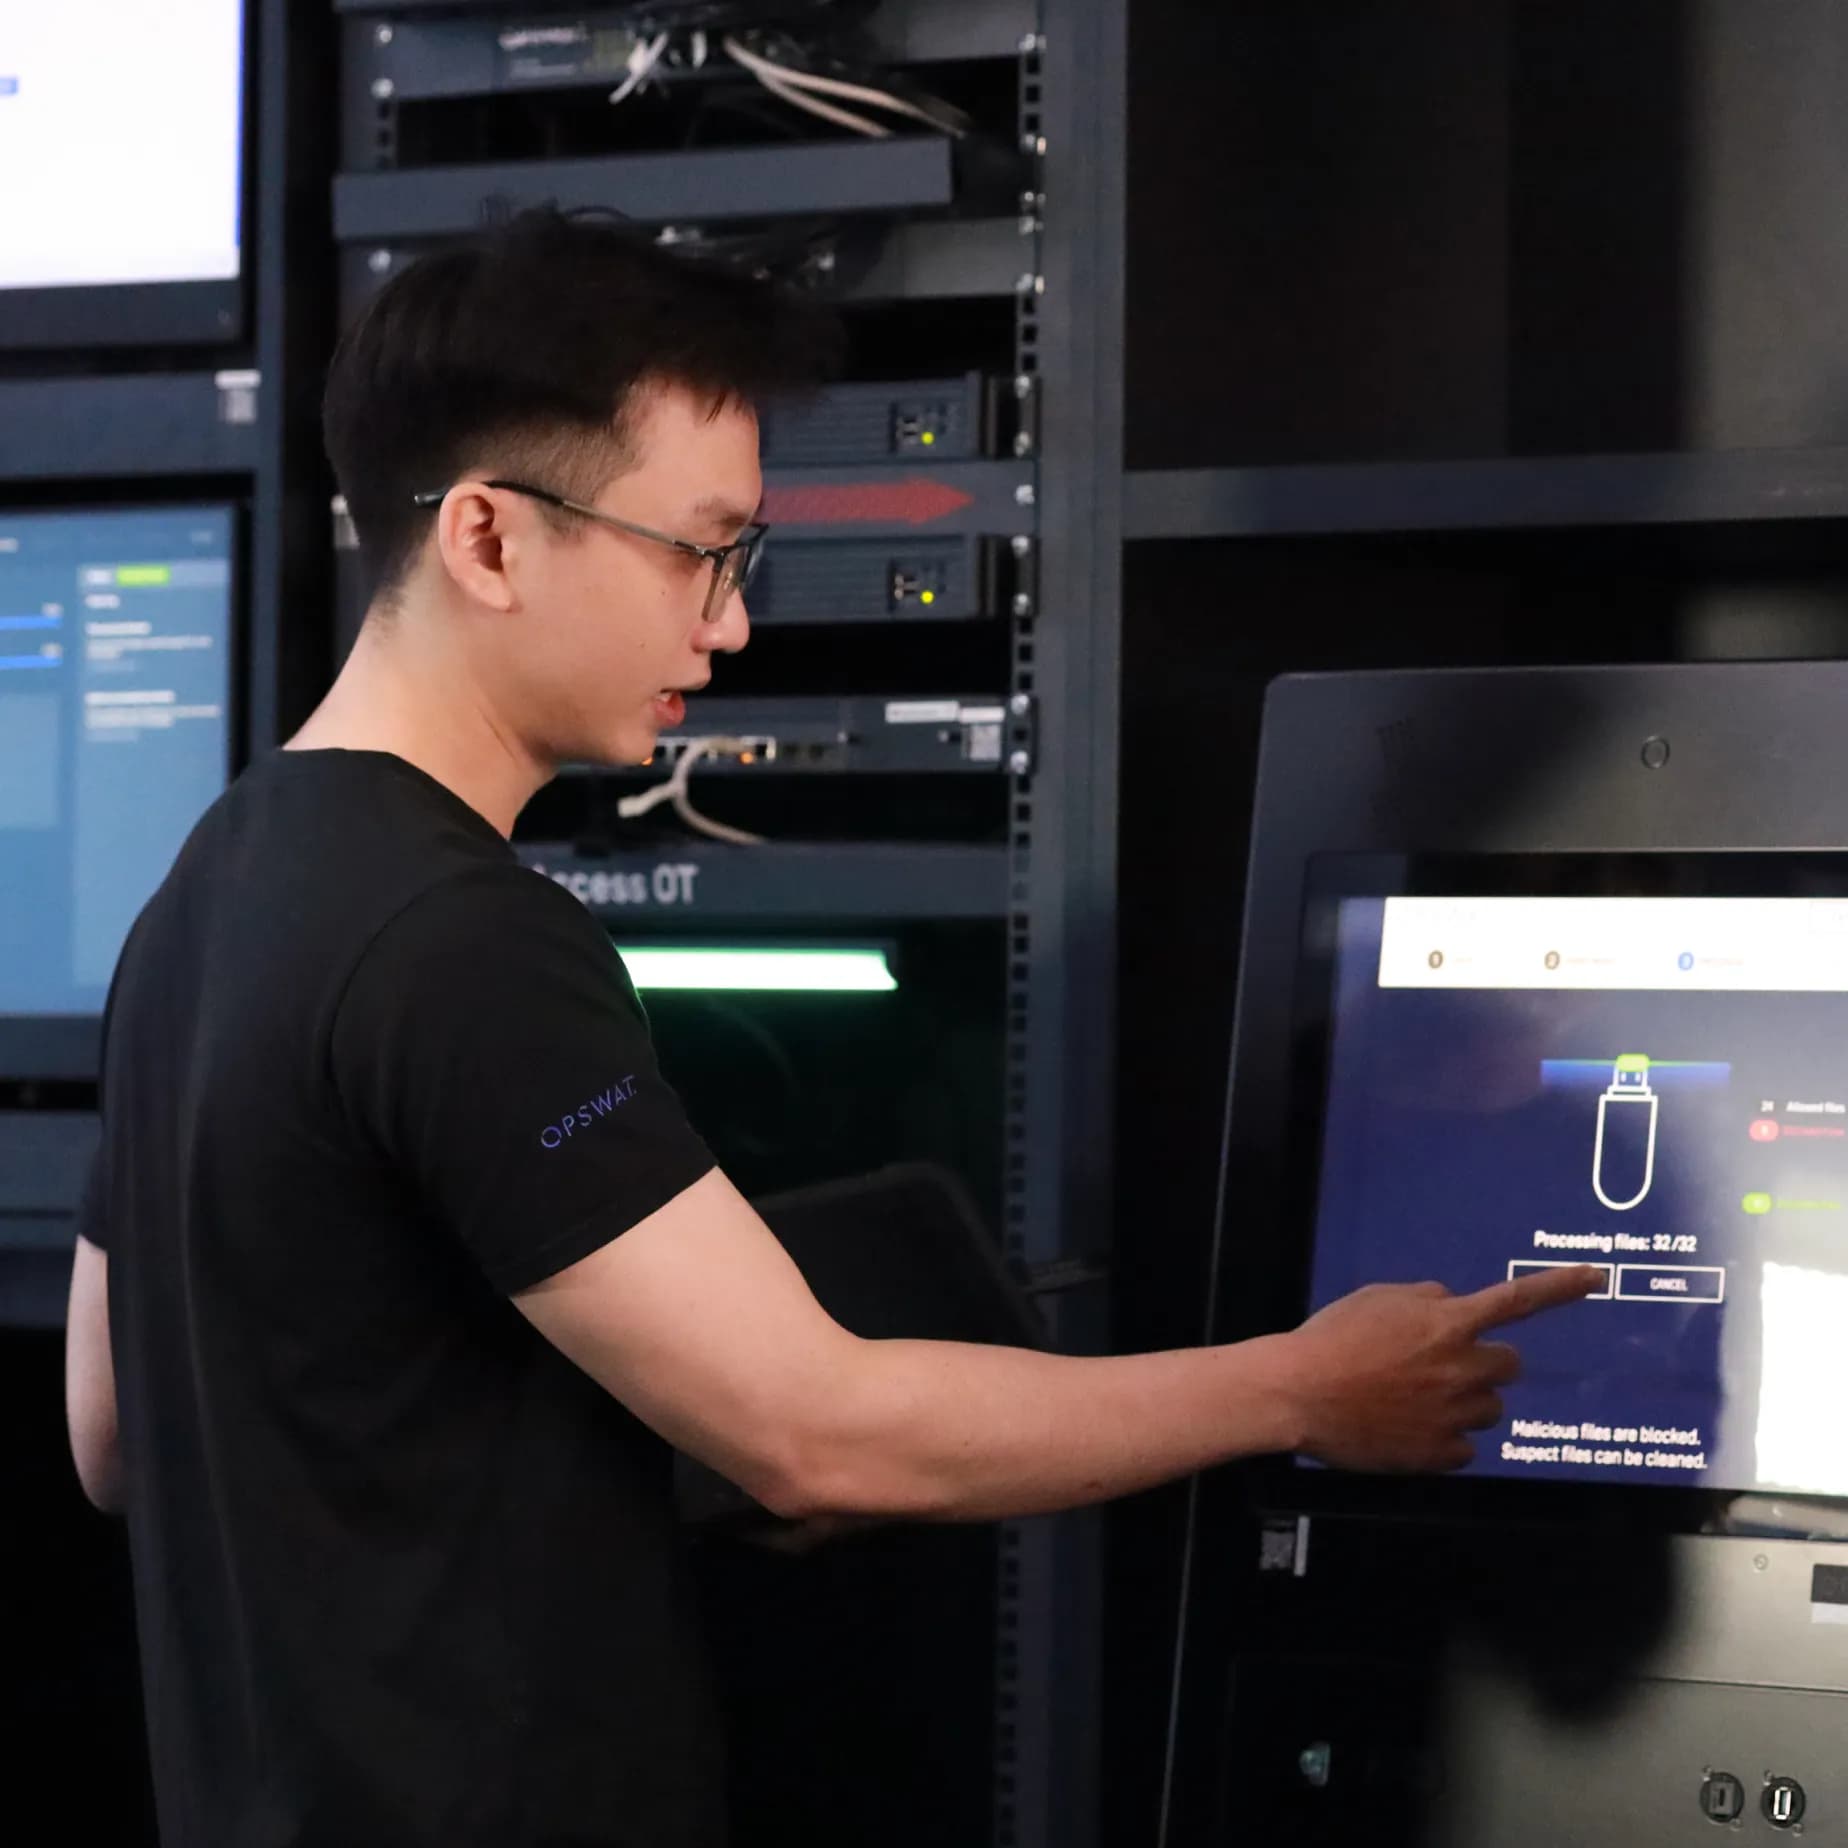
使用OPSWAT工具套件(例如 Metascan™、Deep CDR™ 技术、Proactive DLP™、MetaDefender 、MetaDefender Security™ 以及漏洞扫描器)扫描已识别的恶意软件和漏洞,并记录检测结果。

根据您的实践经验和测试结果,制定防御策略,概述针对已识别漏洞和未来类似威胁的保护措施。
网络安全奖学金计划

计划结构

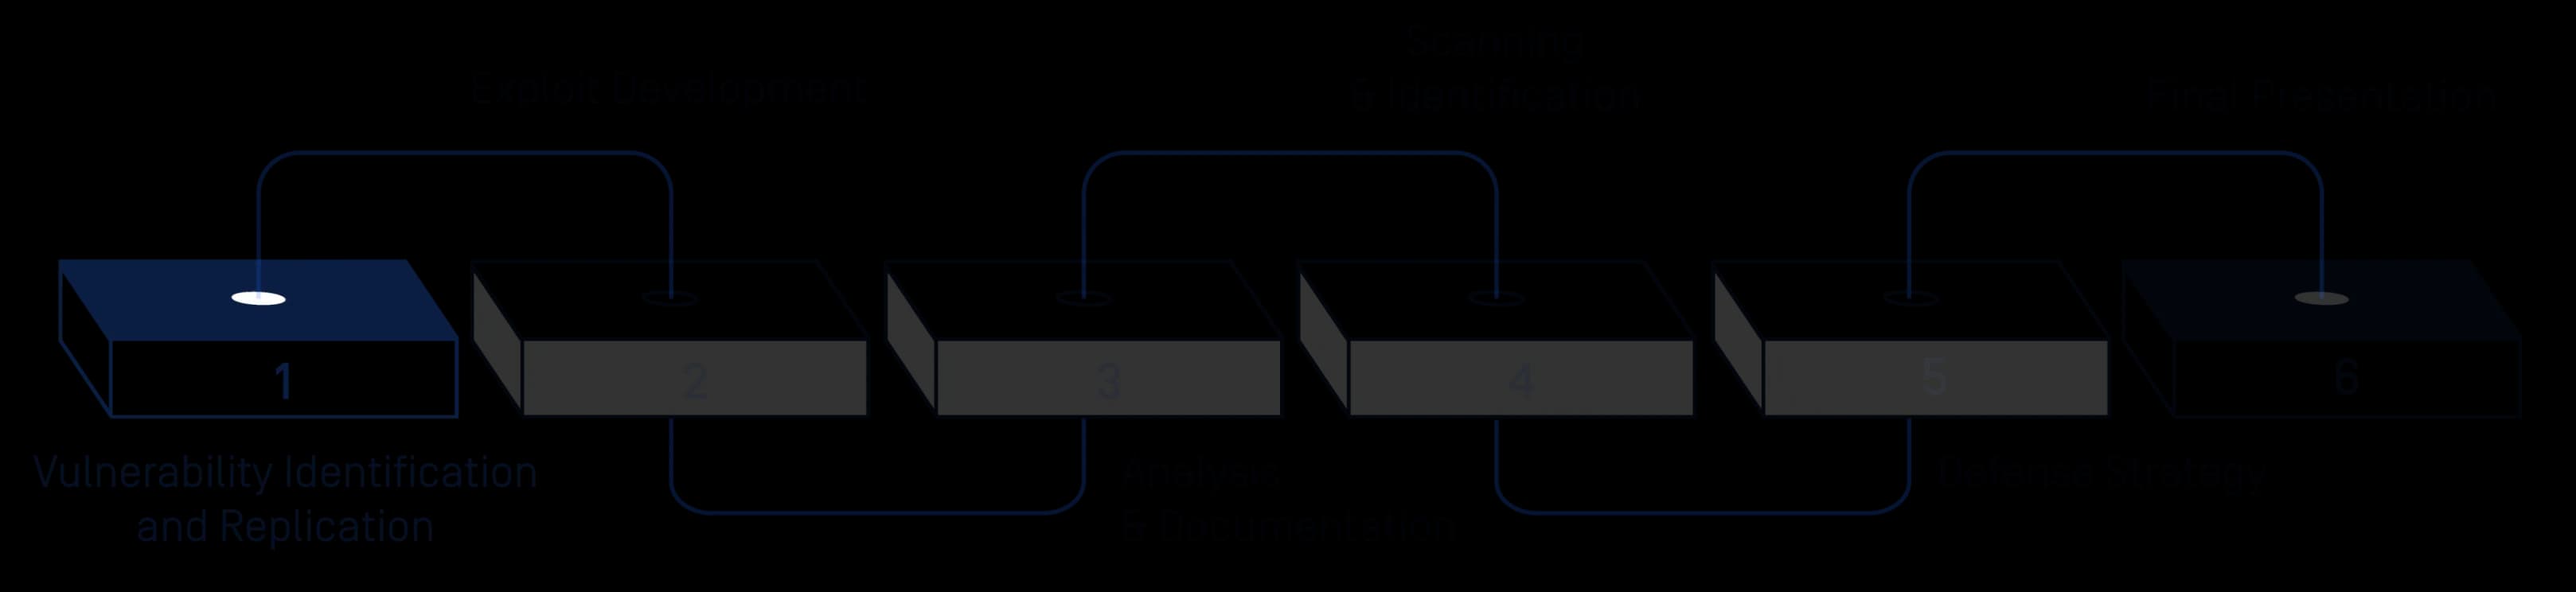
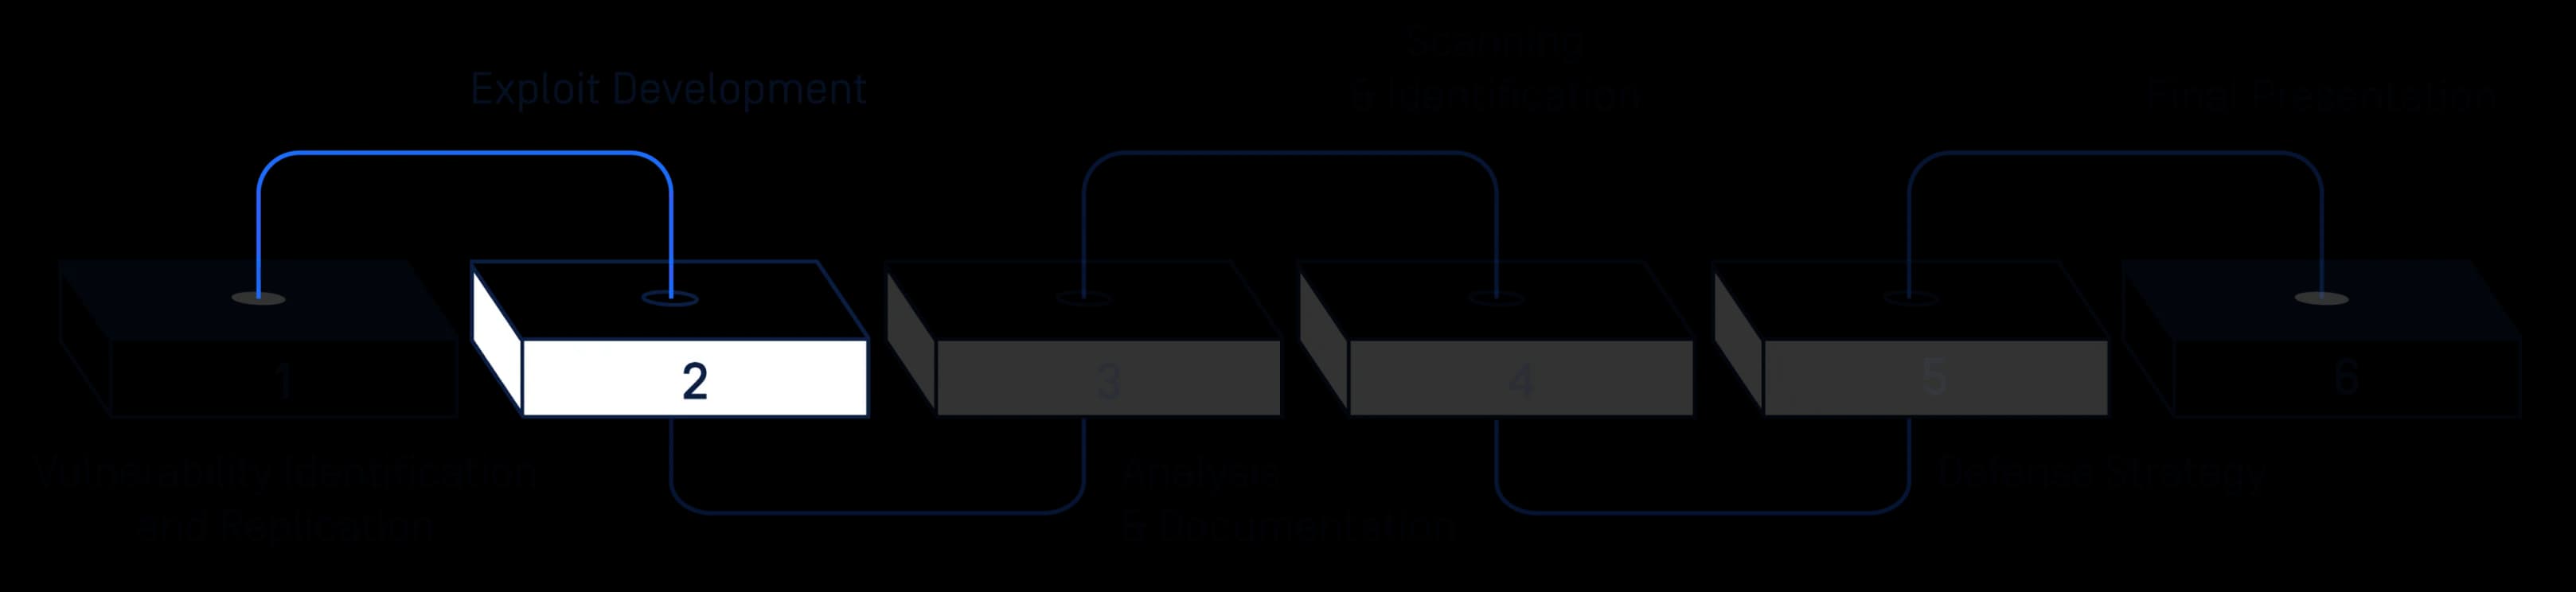
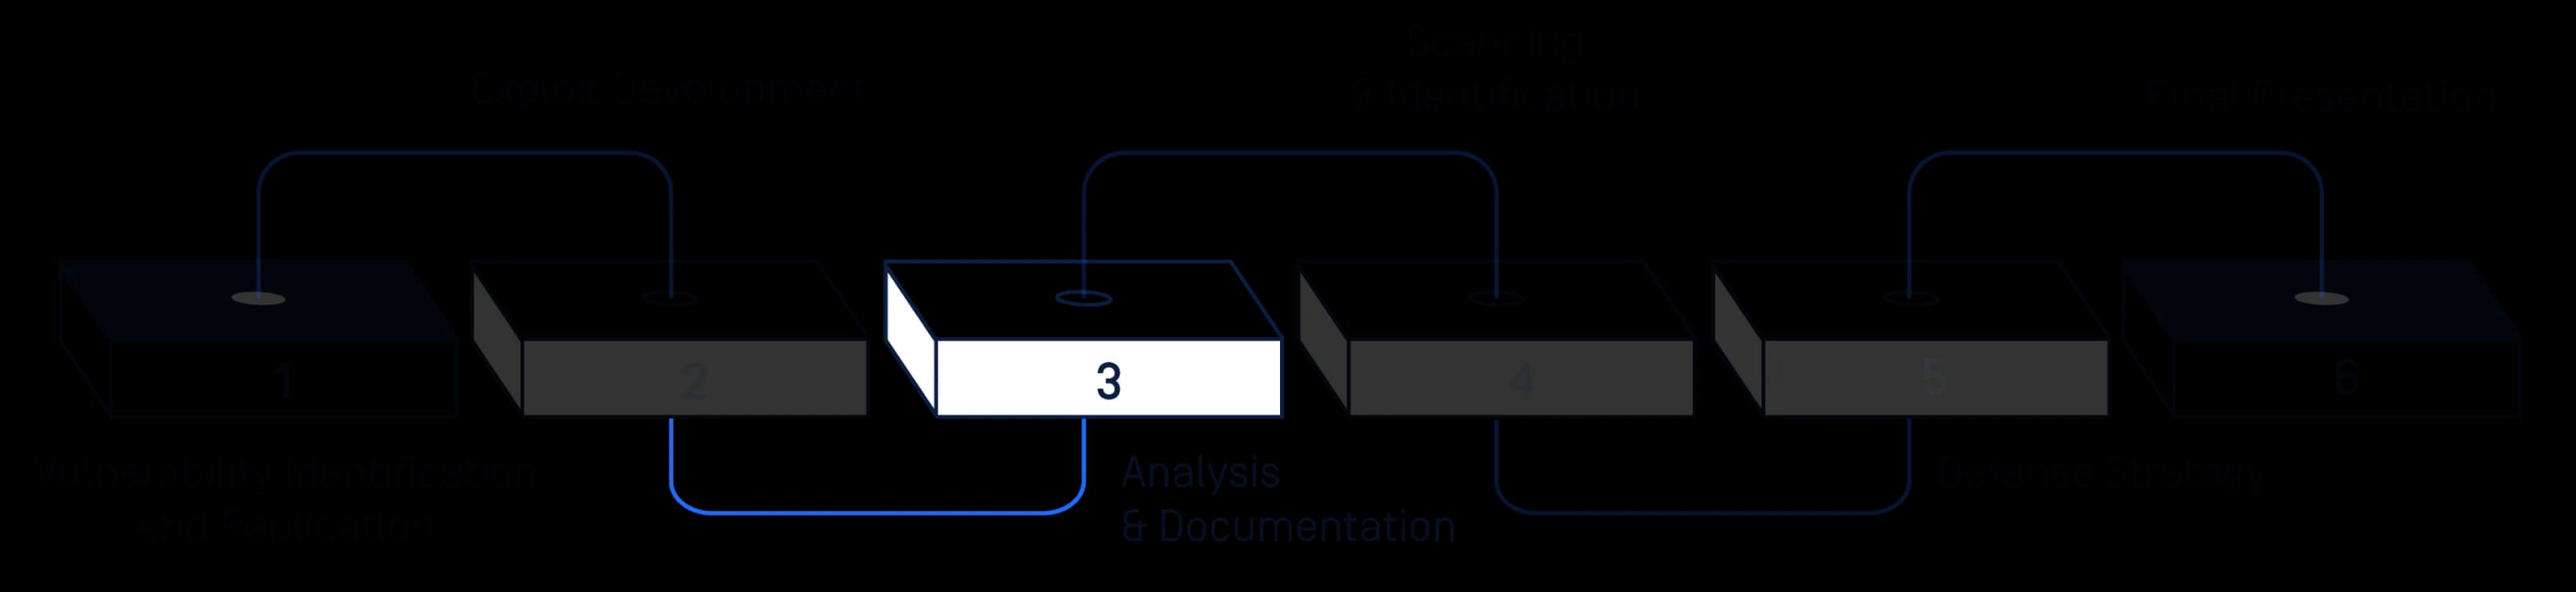
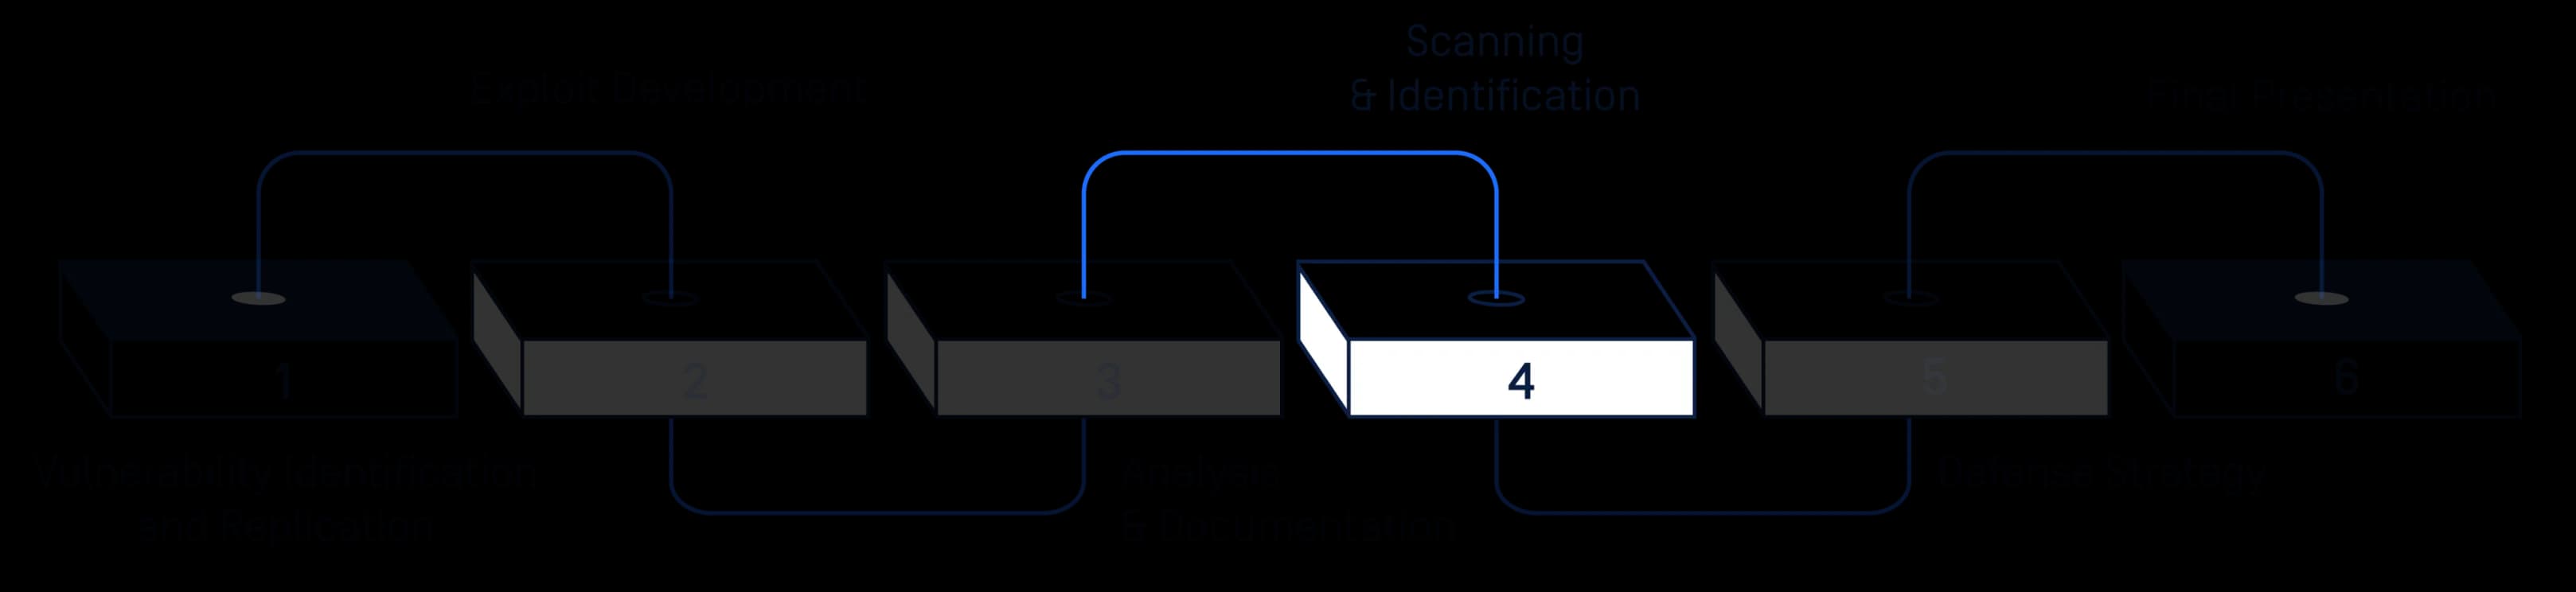
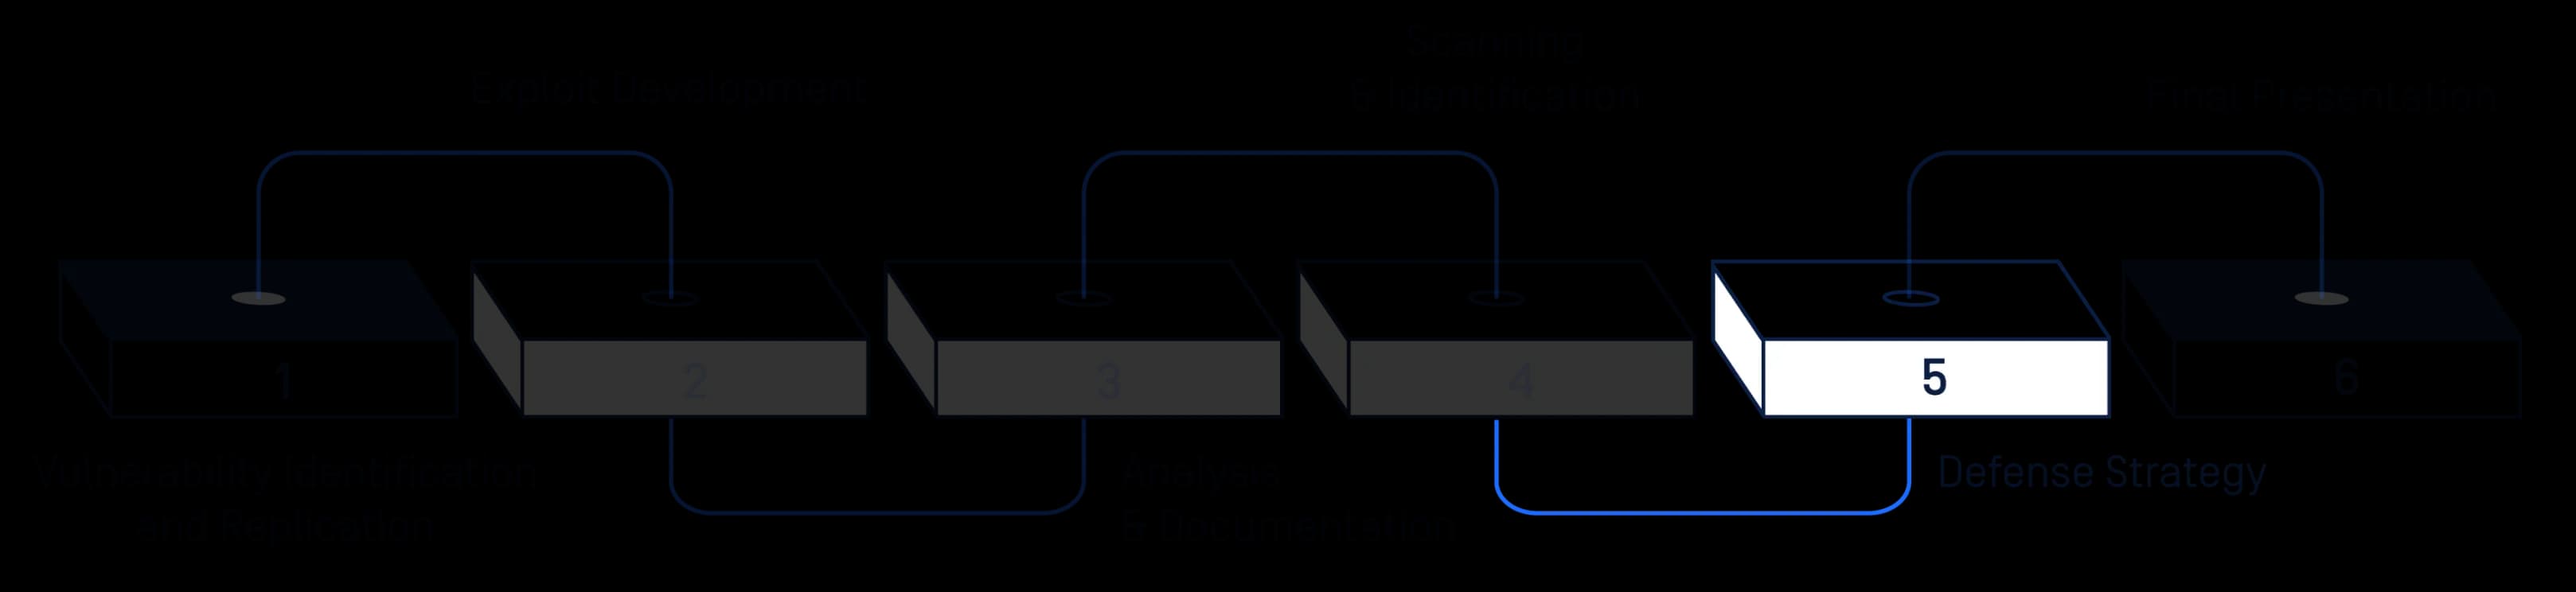
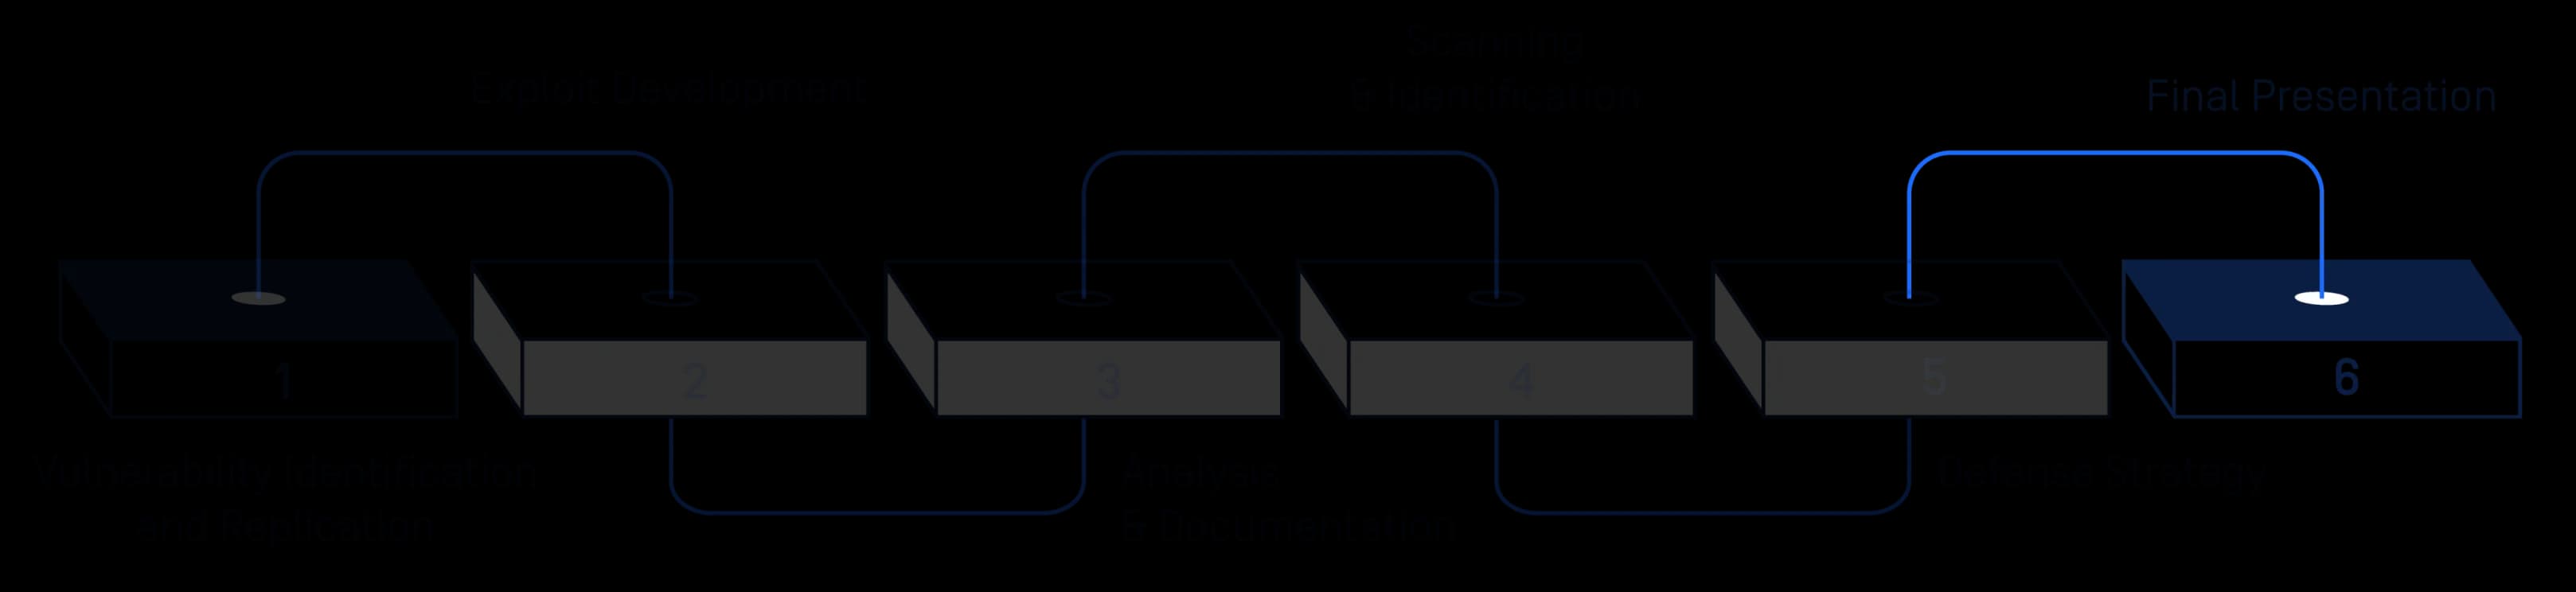
该计划由以下 6 个模块组成:
漏洞识别与复现

漏洞识别与复现

  • 从已知的漏洞开始(将在计划中提供)。
  • 在OPSWAT 关键基础设施实验室中复制漏洞。
漏洞利用开发

漏洞利用开发

  • 开发针对已识别漏洞的漏洞利用程序。
  • 测试并改进漏洞利用。
分析与文档编制

分析与文档编制

  • 调查并记录出现漏洞的原因及其对关键基础设施的潜在影响。
  • 通过视频/图片和书面报告记录你的工作过程和发现。
扫描与识别

扫描与识别

  • 使用OPSWAT Metascan、MetaDefender 、MetaDefender OT Security 以及漏洞扫描工具来扫描并识别恶意软件和漏洞。
  • 记录扫描结果和分析。
防御战略

防御战略

  • 根据您的发现,制定一项战略来抵御已识别的漏洞和未来的类似威胁。
  • 撰写详细报告并创建可视化内容(图表、流程图等),以说明辩护策略。
最终汇报

最终汇报

  • 将所有发现、报告和战略汇编成一份综合文件和演示文稿。
  • 向来自OPSWAT 的网络安全专家小组展示您的作品,以获得反馈和进一步学习。
  • 制作视频和在线材料,发布在OPSWAT和贵校网站上。
  • 第1模块

    漏洞识别与复现

    漏洞识别与复现

    • 从已知的漏洞开始(将在计划中提供)。
    • 在OPSWAT 关键基础设施实验室中复制漏洞。
  • 第2模块

    漏洞利用开发

    漏洞利用开发

    • 开发针对已识别漏洞的漏洞利用程序。
    • 测试并改进漏洞利用。
  • 第3模块

    分析与文档编制

    分析与文档编制

    • 调查并记录出现漏洞的原因及其对关键基础设施的潜在影响。
    • 通过视频/图片和书面报告记录你的工作过程和发现。
  • 第4模块

    扫描与识别

    扫描与识别

    • 使用OPSWAT Metascan、MetaDefender 、MetaDefender OT Security 以及漏洞扫描工具来扫描并识别恶意软件和漏洞。
    • 记录扫描结果和分析。
  • 第5模块

    防御战略

    防御战略

    • 根据您的发现,制定一项战略来抵御已识别的漏洞和未来的类似威胁。
    • 撰写详细报告并创建可视化内容(图表、流程图等),以说明辩护策略。
  • 第6模块

    最终汇报

    最终汇报

    • 将所有发现、报告和战略汇编成一份综合文件和演示文稿。
    • 向来自OPSWAT 的网络安全专家小组展示您的作品,以获得反馈和进一步学习。
    • 制作视频和在线材料,发布在OPSWAT和贵校网站上。

我们为您提供什么

By the end of this program, you will gain an in-depth understanding of vulnerability analysis, exploit development, and cybersecurity defense strategies within the context of critical infrastructure. This hands-on experience will be invaluable in helping you build and develop your future career in Cybersecurity. You can include this practical exercise in future Master’s and Doctoral Research projects.

CIP Labs 体验

您将有机会探索并参与OPSWAT关键基础设施实验室的相关工作。

职业机会

课程结束后,有机会成为OPSWAT 的实习生/FTE。

补偿与奖励

月津贴(每周工作3天):6,000,000越南盾(税前)。对表现优异的个人/团队予以奖励。

友好的工作环境

办公楼内设有停车场。您可享受齐全的办公设施,包括早餐和下午茶,以及其他社交活动。
网络安全奖学金计划

我们需要您做什么

  • 网络安全、IT或计算机科学专业的应届毕业生或大四学生,且对网络安全领域有浓厚兴趣。
  • 良好的英语交流能力
  • 数量:4-6 名成员/SWAT。
  • 能够每周至少在办公室工作3天 (周一、周三、周五),且连续工作6周。
SWAT 1 2026年3月16日 – 2026年5月29日
《SWAT 2》 2026年6月22日 – 2026年8月28日
《SWAT 3》 2026年9月21日 – 2026年11月27日

工作地点

OPSWAT 办事处

西贡解放大厦,胡志明市班科坊阮氏明开街436-438号

产品展示

以下是参与本计划的优秀学生所创作的杰出项目。随着项目的进展,我们会定期更新此项目集,以展示最新的研究进展。

最新作品

  • CVE-2025-50154:通过Windows资源管理器快捷方式处理强制实施NTLM身份验证

    CVE-2025-50154 是 Windows 文件资源管理器中的一处漏洞,可能导致敏感的身份验证信息通过网络泄露。

    见面2025- 特警队3- 小组1
    杜昂·奇·维
    越南胡志明市理工大学
    阮德洛伊
    越南密码学研究院,越南
    OPSWAT 如何帮助保护
    MetaDefender Endpoint
  • CVE-2025-32432:Craft CMS 存在未经身份验证的远程代码执行漏洞

    2025年4月,Orange Cyberdefense在一次事件调查中发现了Craft CMS中一个关键漏洞,该漏洞现已被追踪为CVE-2025-32432
    见面2025- 特警队2- 小组2
    杜昂·宝·秋
    越南密码技术学院
    阮登洛伊
    越南胡志明市理工教育大学
    OPSWAT 如何帮助保护
    MetaDefender Core
  • CVE-2023-20198 & CVE-2023-20273:在 IOS XE 上从未经验证的 Web 请求到根目录
    见面2025- 特警队2- 小组1
    阮春和
    阮天仁
    OPSWAT 如何帮助保护

    浏览全部

    2025- 特警队3- 小队1
    Duong Chi Vy & 阮德洛伊
    CVE-2025-50154:通过Windows资源管理器快捷方式处理强制实施NTLM身份验证
    2025- 特警队2- 小队2
    Duong Bao Chau & 阮登洛伊
    CVE-2025-32432:Craft CMS 存在未经身份验证的远程代码执行漏洞
    2025- 特警队2- 小队1
    Nguyen Xuan Hoa & 阮天仁
    CVE-2023-20198 & CVE-2023-20273:在 IOS XE 上从未经验证的 Web 请求到根目录
    2025- 特警队3- 小队2
    Nguyen Duy Khang & Nguyen Thien Anh
    CVE-2025-8088 技术分析:WinRAR 通过 ADS 实现任意文件写入
    2025- 特警队1- 小队1
    Luong Ho Trong Nghia & 阮明哲
    全面分析 CVE-2024-6778:Chrome 浏览器 DevTools 中的竞态条件漏洞
    2025- 特警队1- 小队2
    Tran Phuoc An & Lam Nguyen Quang Tue
    IngressNightmare: CVE-2025-1974 远程代码执行漏洞及补救措施
    2024- 特警队3- 小队2
    Pham Quang Minh & Do Nhat Thai
    分析和修复 Git 漏洞 CVE-2024-32002
    2024- 特警队4- 小队1
    Ho Viet Bao Long & Phung Sieu Dat
    开源 GeoServer 中的 CVE-2024-36401 漏洞使系统面临远程代码执行风险
    2024- 特警队3- 小队1
    Nguyen Phu Hung & Tran Anh Huy
    在 Spring 中保护 Apache Kafka 免受反序列化攻击
    2024- 特警队4- 小队2
    范玉天
    全面解析 CVE-2024-38063:Windows TCP/IP 协议栈中的一个关键威胁
    2024- 特警队2- 小队2
    Dang Duong Minh Nhat & Tran Huynh Trang
    保护 OT 系统免受远程攻击:MetaDefender OT Security™ 如何保护 Micrologix™ 1400 控制器免受 CVE-2021-22659 的攻击
    2024- 特警队2- 小队1
    Do Hoai Nam & Le Minh Quan
    修复 Google Chrome 浏览器中的 CVE-2024-0517 漏洞
    2024- 特警队1- 小队2
    Bui Duc Hoang & Tran Quang Tien
    分析 CVE-2023-33733 漏洞MetaDefender Core
    2024- 特警队1- 小队1
    Tran Tan Tai & Bui Tan Hai Dang
    揭示并修复 Dompdf 库漏洞OPSWAT MetaDefender Core
    2023- 特警队1- 小队3
    Luong Thien Tri & Ta Quang Khoi
    通过以下方法补救 Google Chrome 浏览器 CVE-2019-13720 漏洞OPSWAT
    2023- 特警队1- 小队1
    Doan Trong Khang & Pham Van Hien
    解码 WinRAR 的 CVE-2023-38831 漏洞OPSWAT
    2023- 特警队1- 小队2
    Tran Hai Dang & Vo Van Khanh
    加强OT Security 以防范 CVE-2018-17924OPSWAT
    2023- 特警队2- 小队1
    Pham Kha Luan & Tran Lac Viet
    防范针对罗克韦尔自动化 PLC 的远程攻击
    2023- 特警队2- 小队2
    To Duy Thai & Tran Tan Tai
    如何识别和修复这一常见的福昕 PDF 阅读器漏洞
    网络安全攻击呈上升趋势

    加入OPSWAT的关键基础设施网络安全研究生奖学金计划