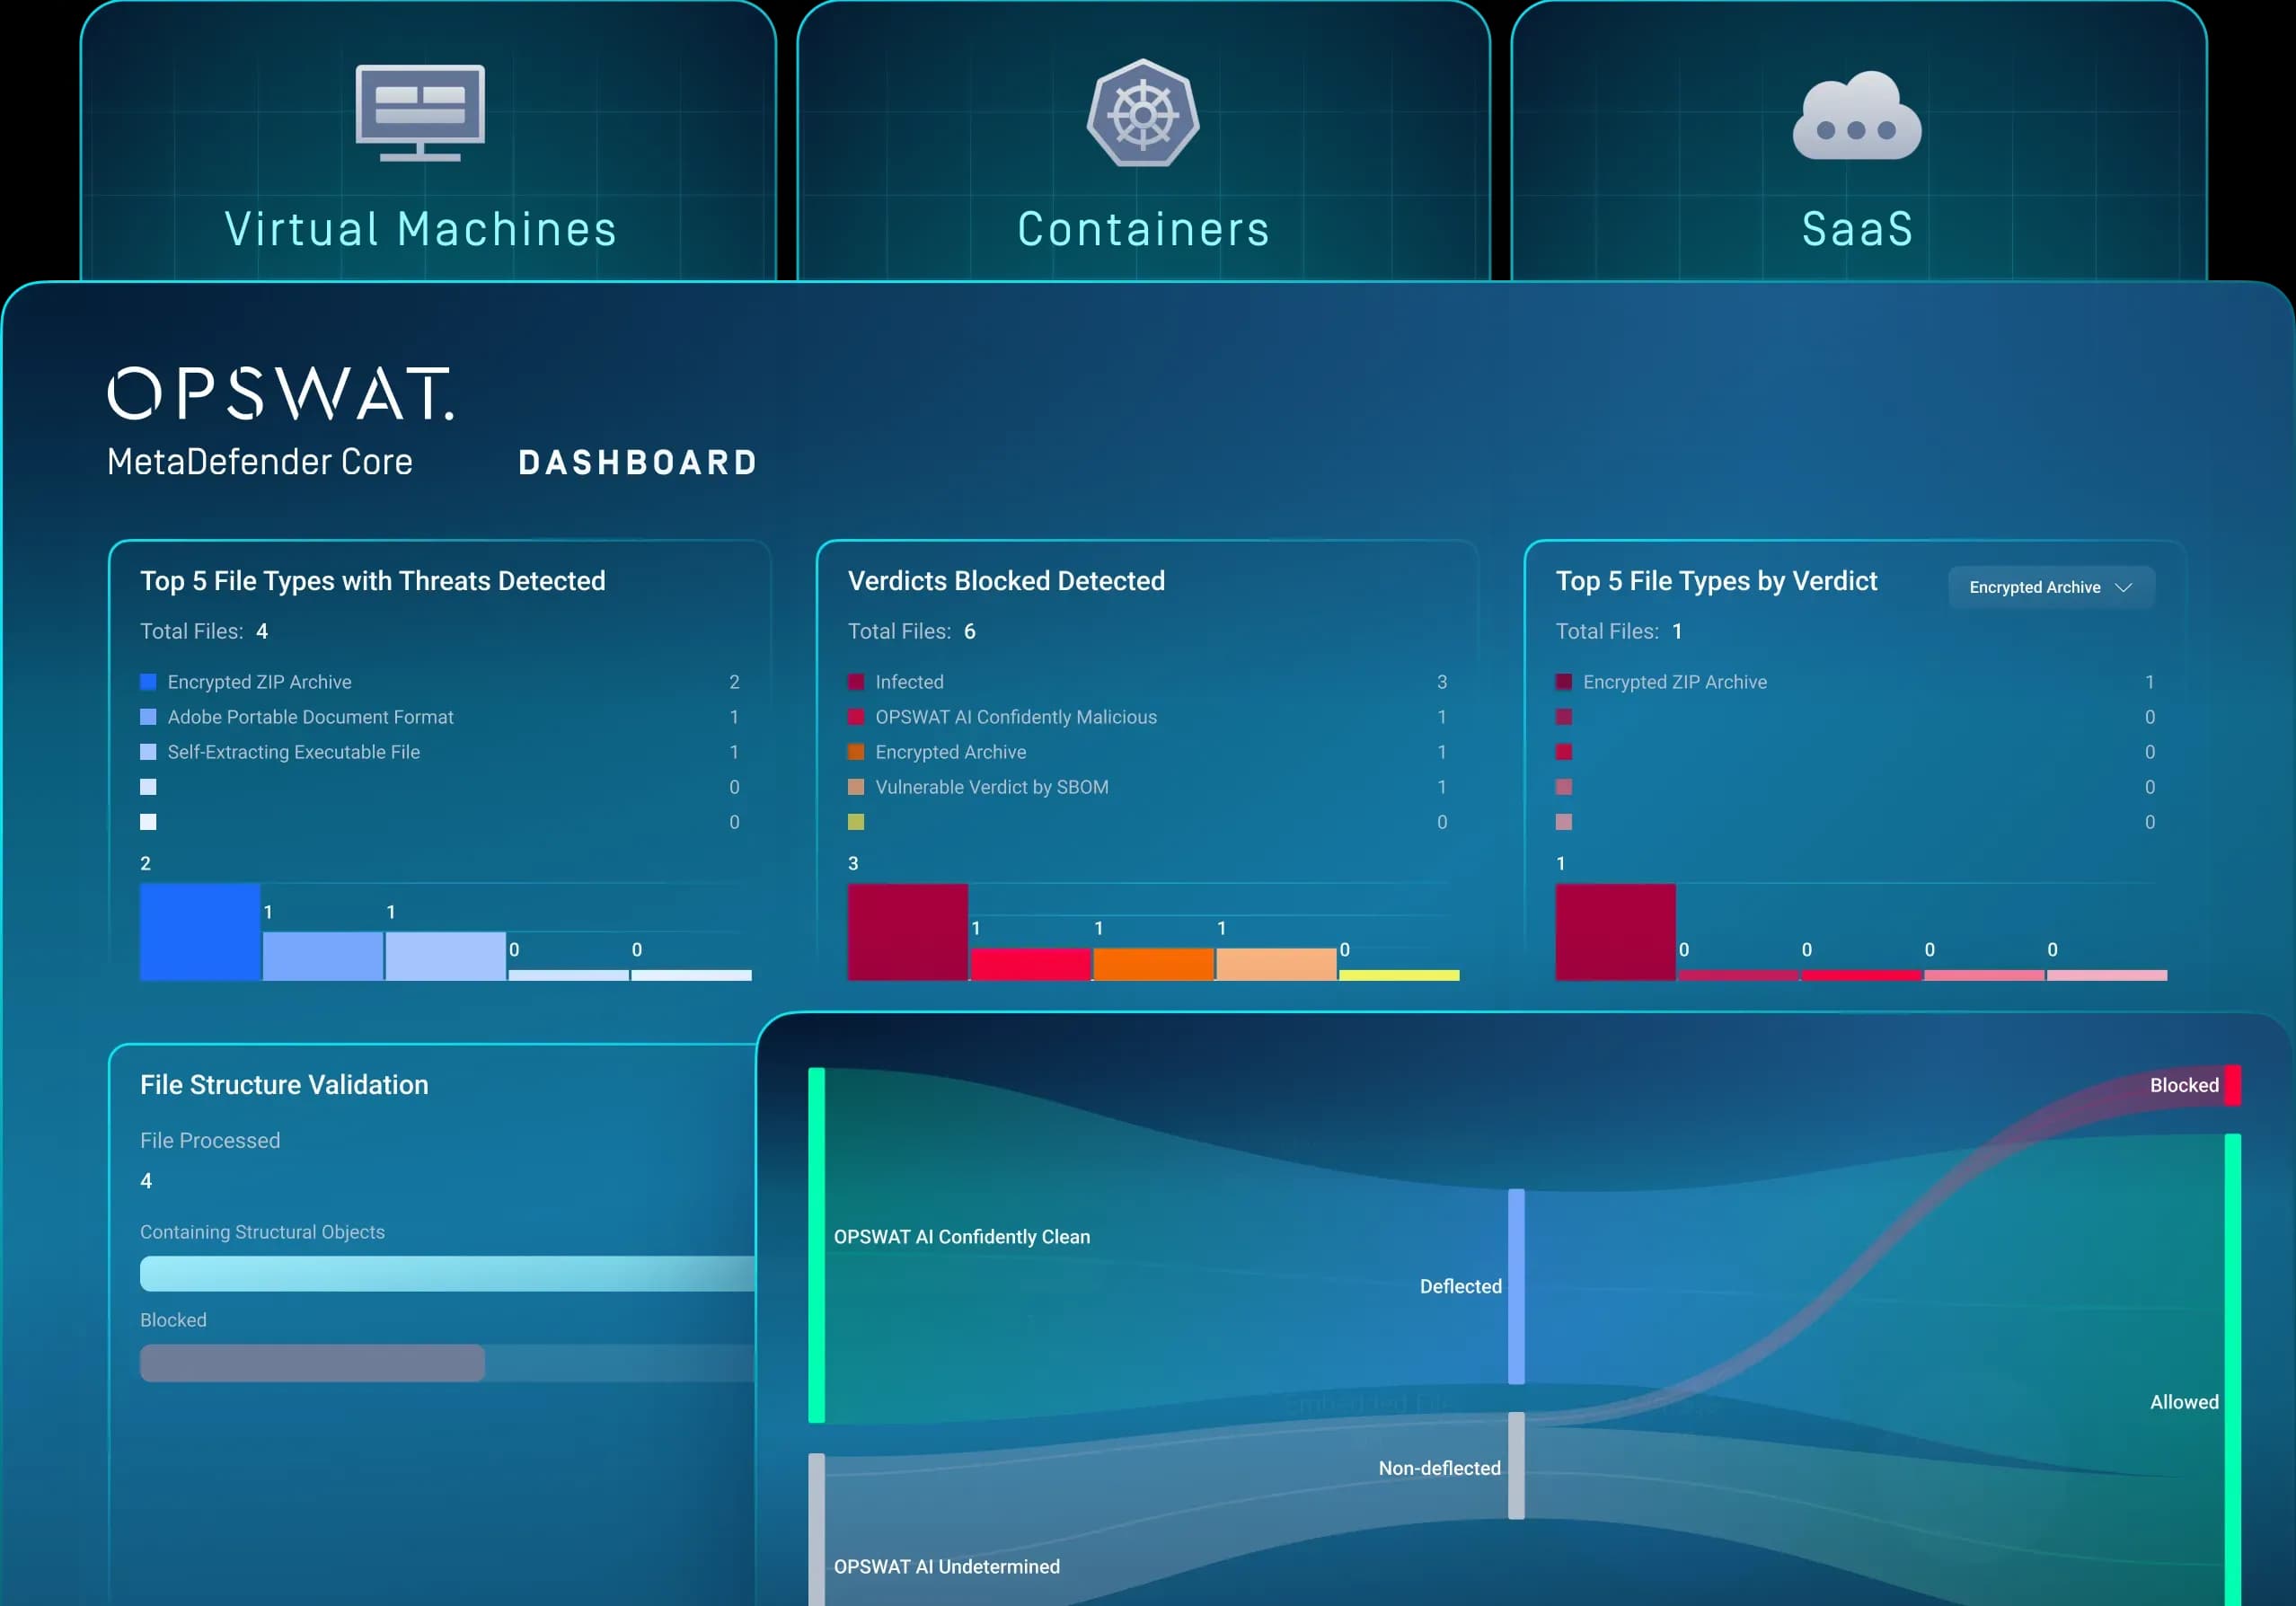
按您自己的方式在虚拟机、Kubernetes 或 SaaS 环境中部署MetaDefender Core ™
MetaDefender (Core )专为适应您的基础设施而设计,提供从虚拟机到SaaS,再到Container 以及MetaDefender 集群的灵活部署方案,以实现高可用性和可扩展性。
- 灵活且毫不妥协
- 大规模部署
- 快速实现保护
大规模部署安全措施
运营混合环境的组织难以找到一种既能在本地、云端和容器化工作负载中运行,又不牺牲覆盖范围或控制力的统一安全解决方案。
漫长的部署周期、手动配置以及自动化程度不足,导致安全措施跟不上基础设施的发展步伐,使系统在关键过渡时期处于无保护状态。
保持引擎更新、确保符合行业法规要求以及管理跨多个环境的基础设施,这些工作消耗了本应集中用于威胁响应的资源。
灵活且适应性强的部署
虚拟机
在任何云端或本地虚拟机上运行MetaDefender Core ,并可将规模从单个实例扩展至多个实例或弹性自动扩展组,且无需更改您的工作流。
对于需要优化多节点部署的环境,MetaDefender 集群通过简化的扩展和管理功能,进一步扩展了这一部署模式。
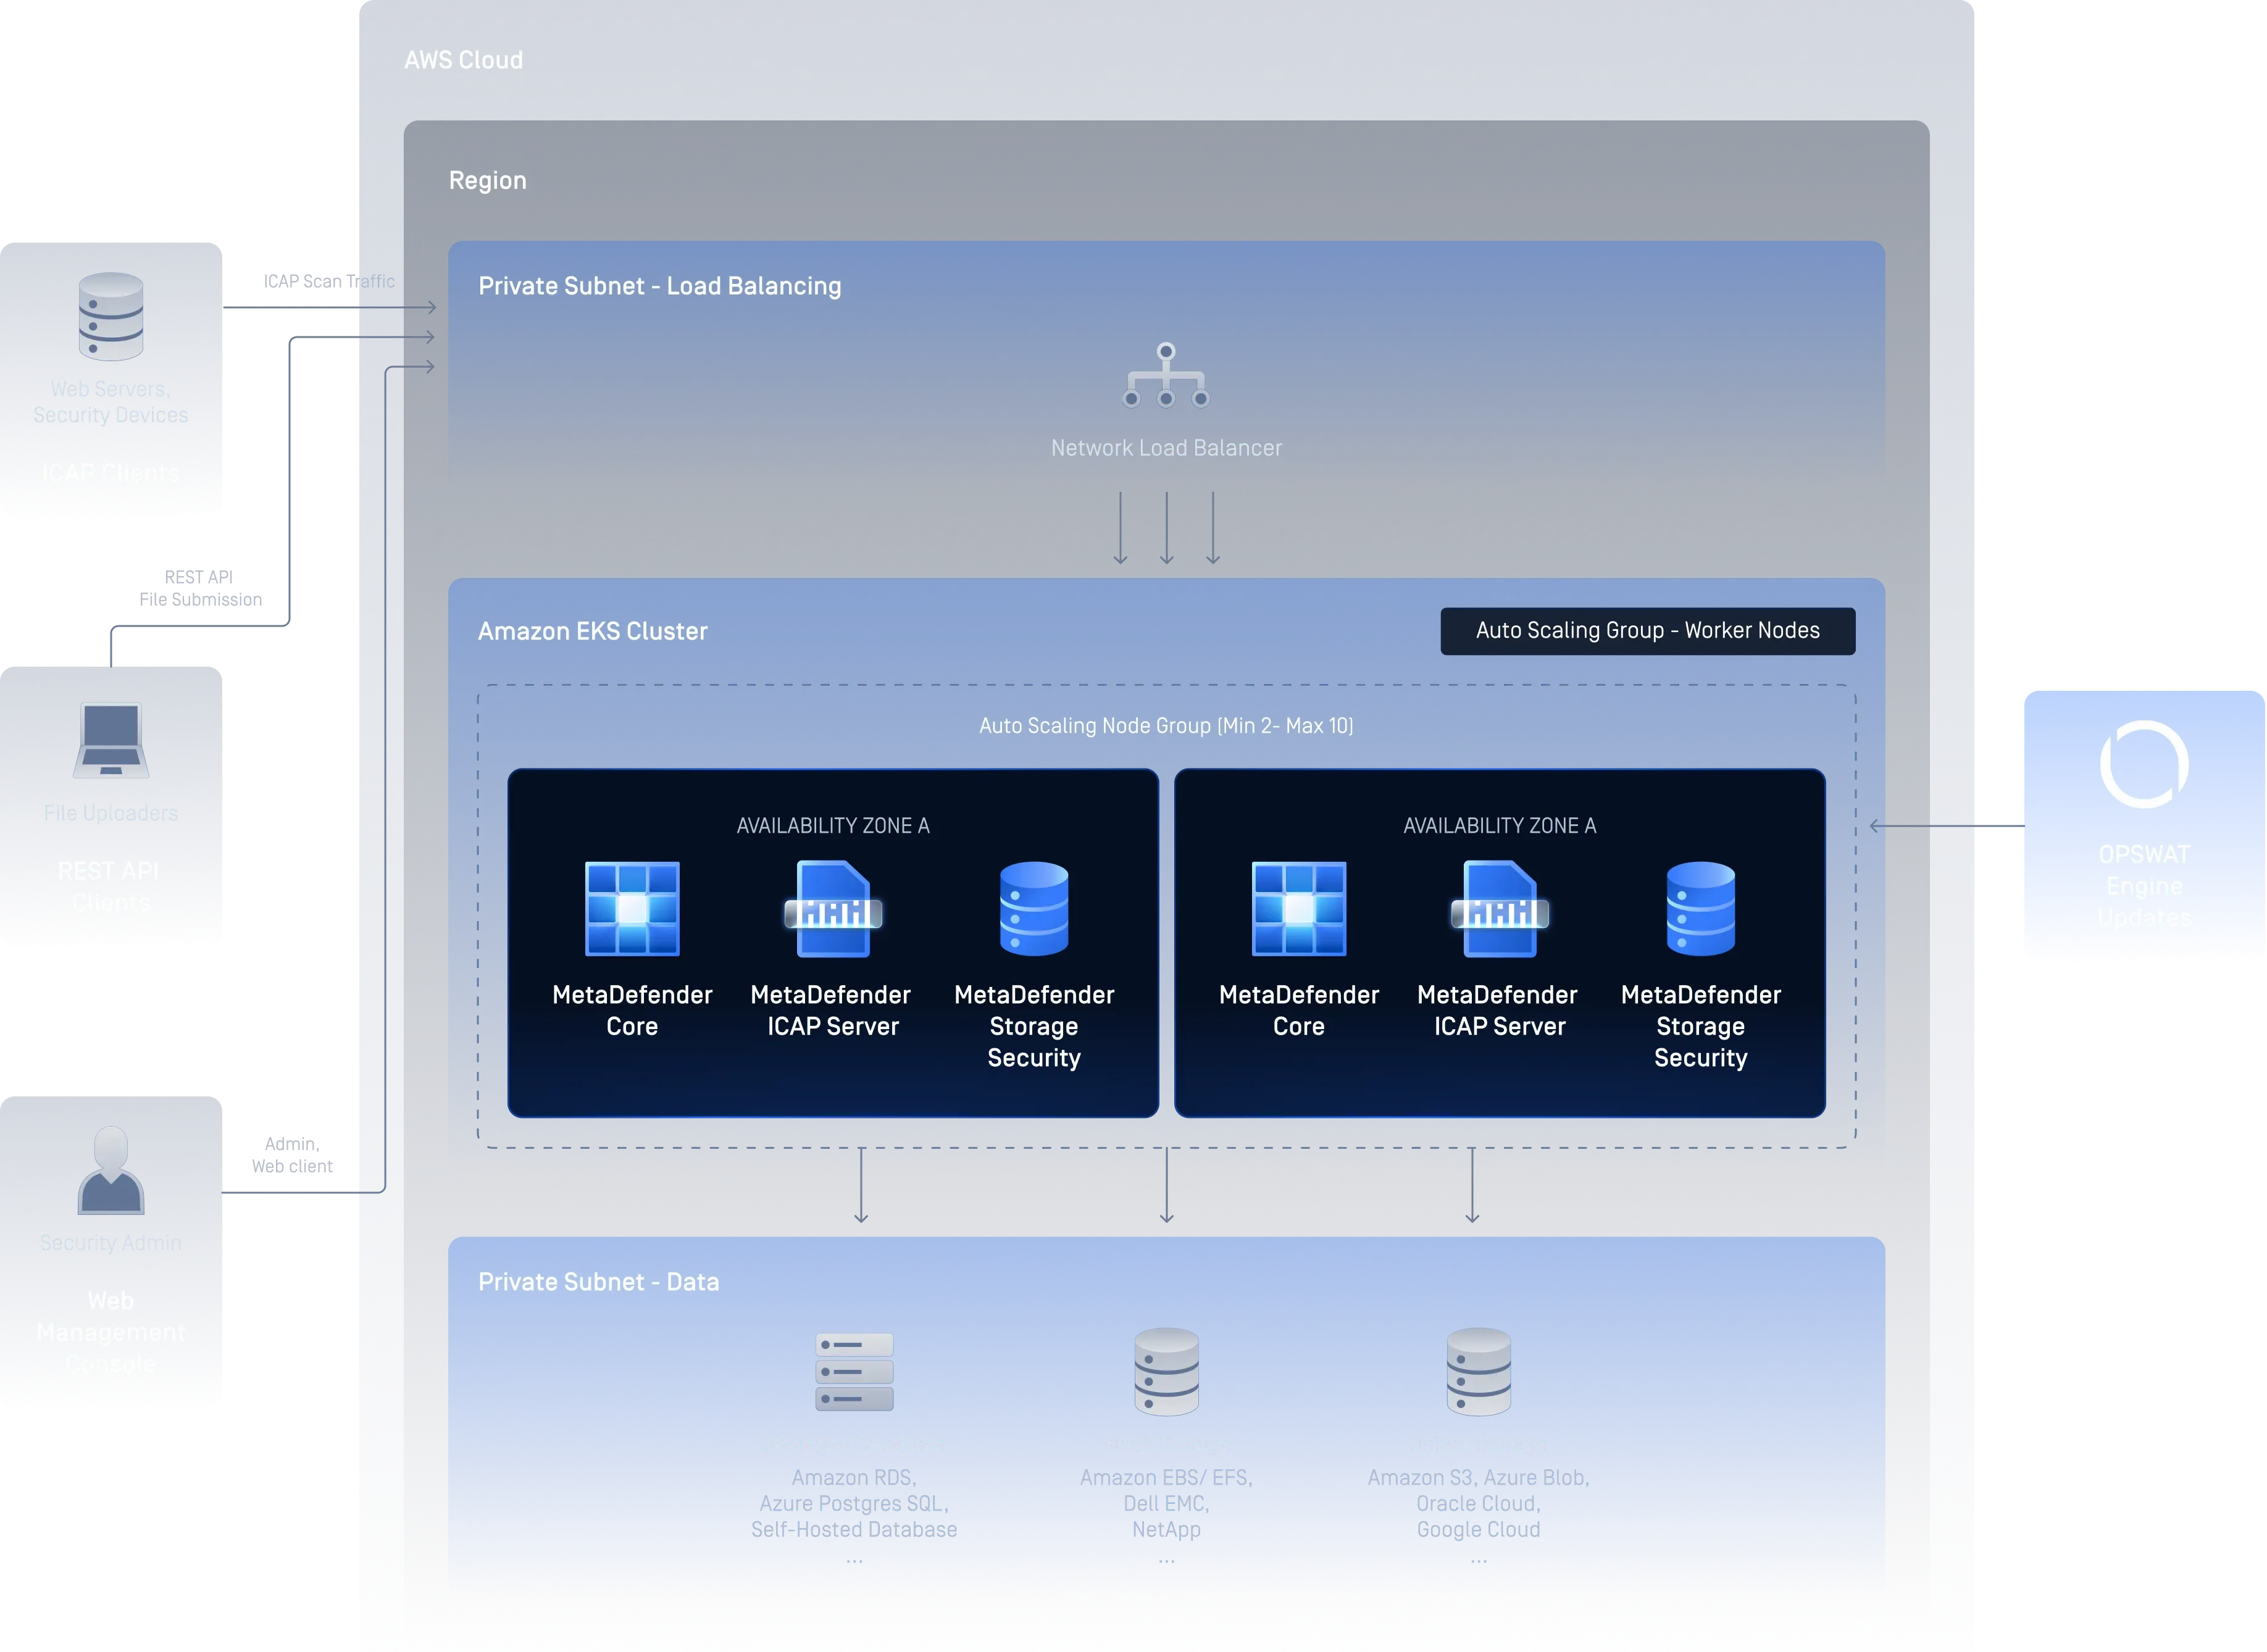
集装箱
使用单个 Helm 图表,即可在任何主流 Kubernetes 实现(无论是云托管还是自建)上部署MetaDefender Core ,包括 Amazon EKS、Azure AKS、Google GKE、Red Hat OpenShift、本地 Kubernetes 集群以及 Docker Swarm。
MetaDefender Core Container 为您的容器化环境提供文件安全保障;此外,当您需要进行大规模优化部署时,MetaDefender 集群也可供使用。
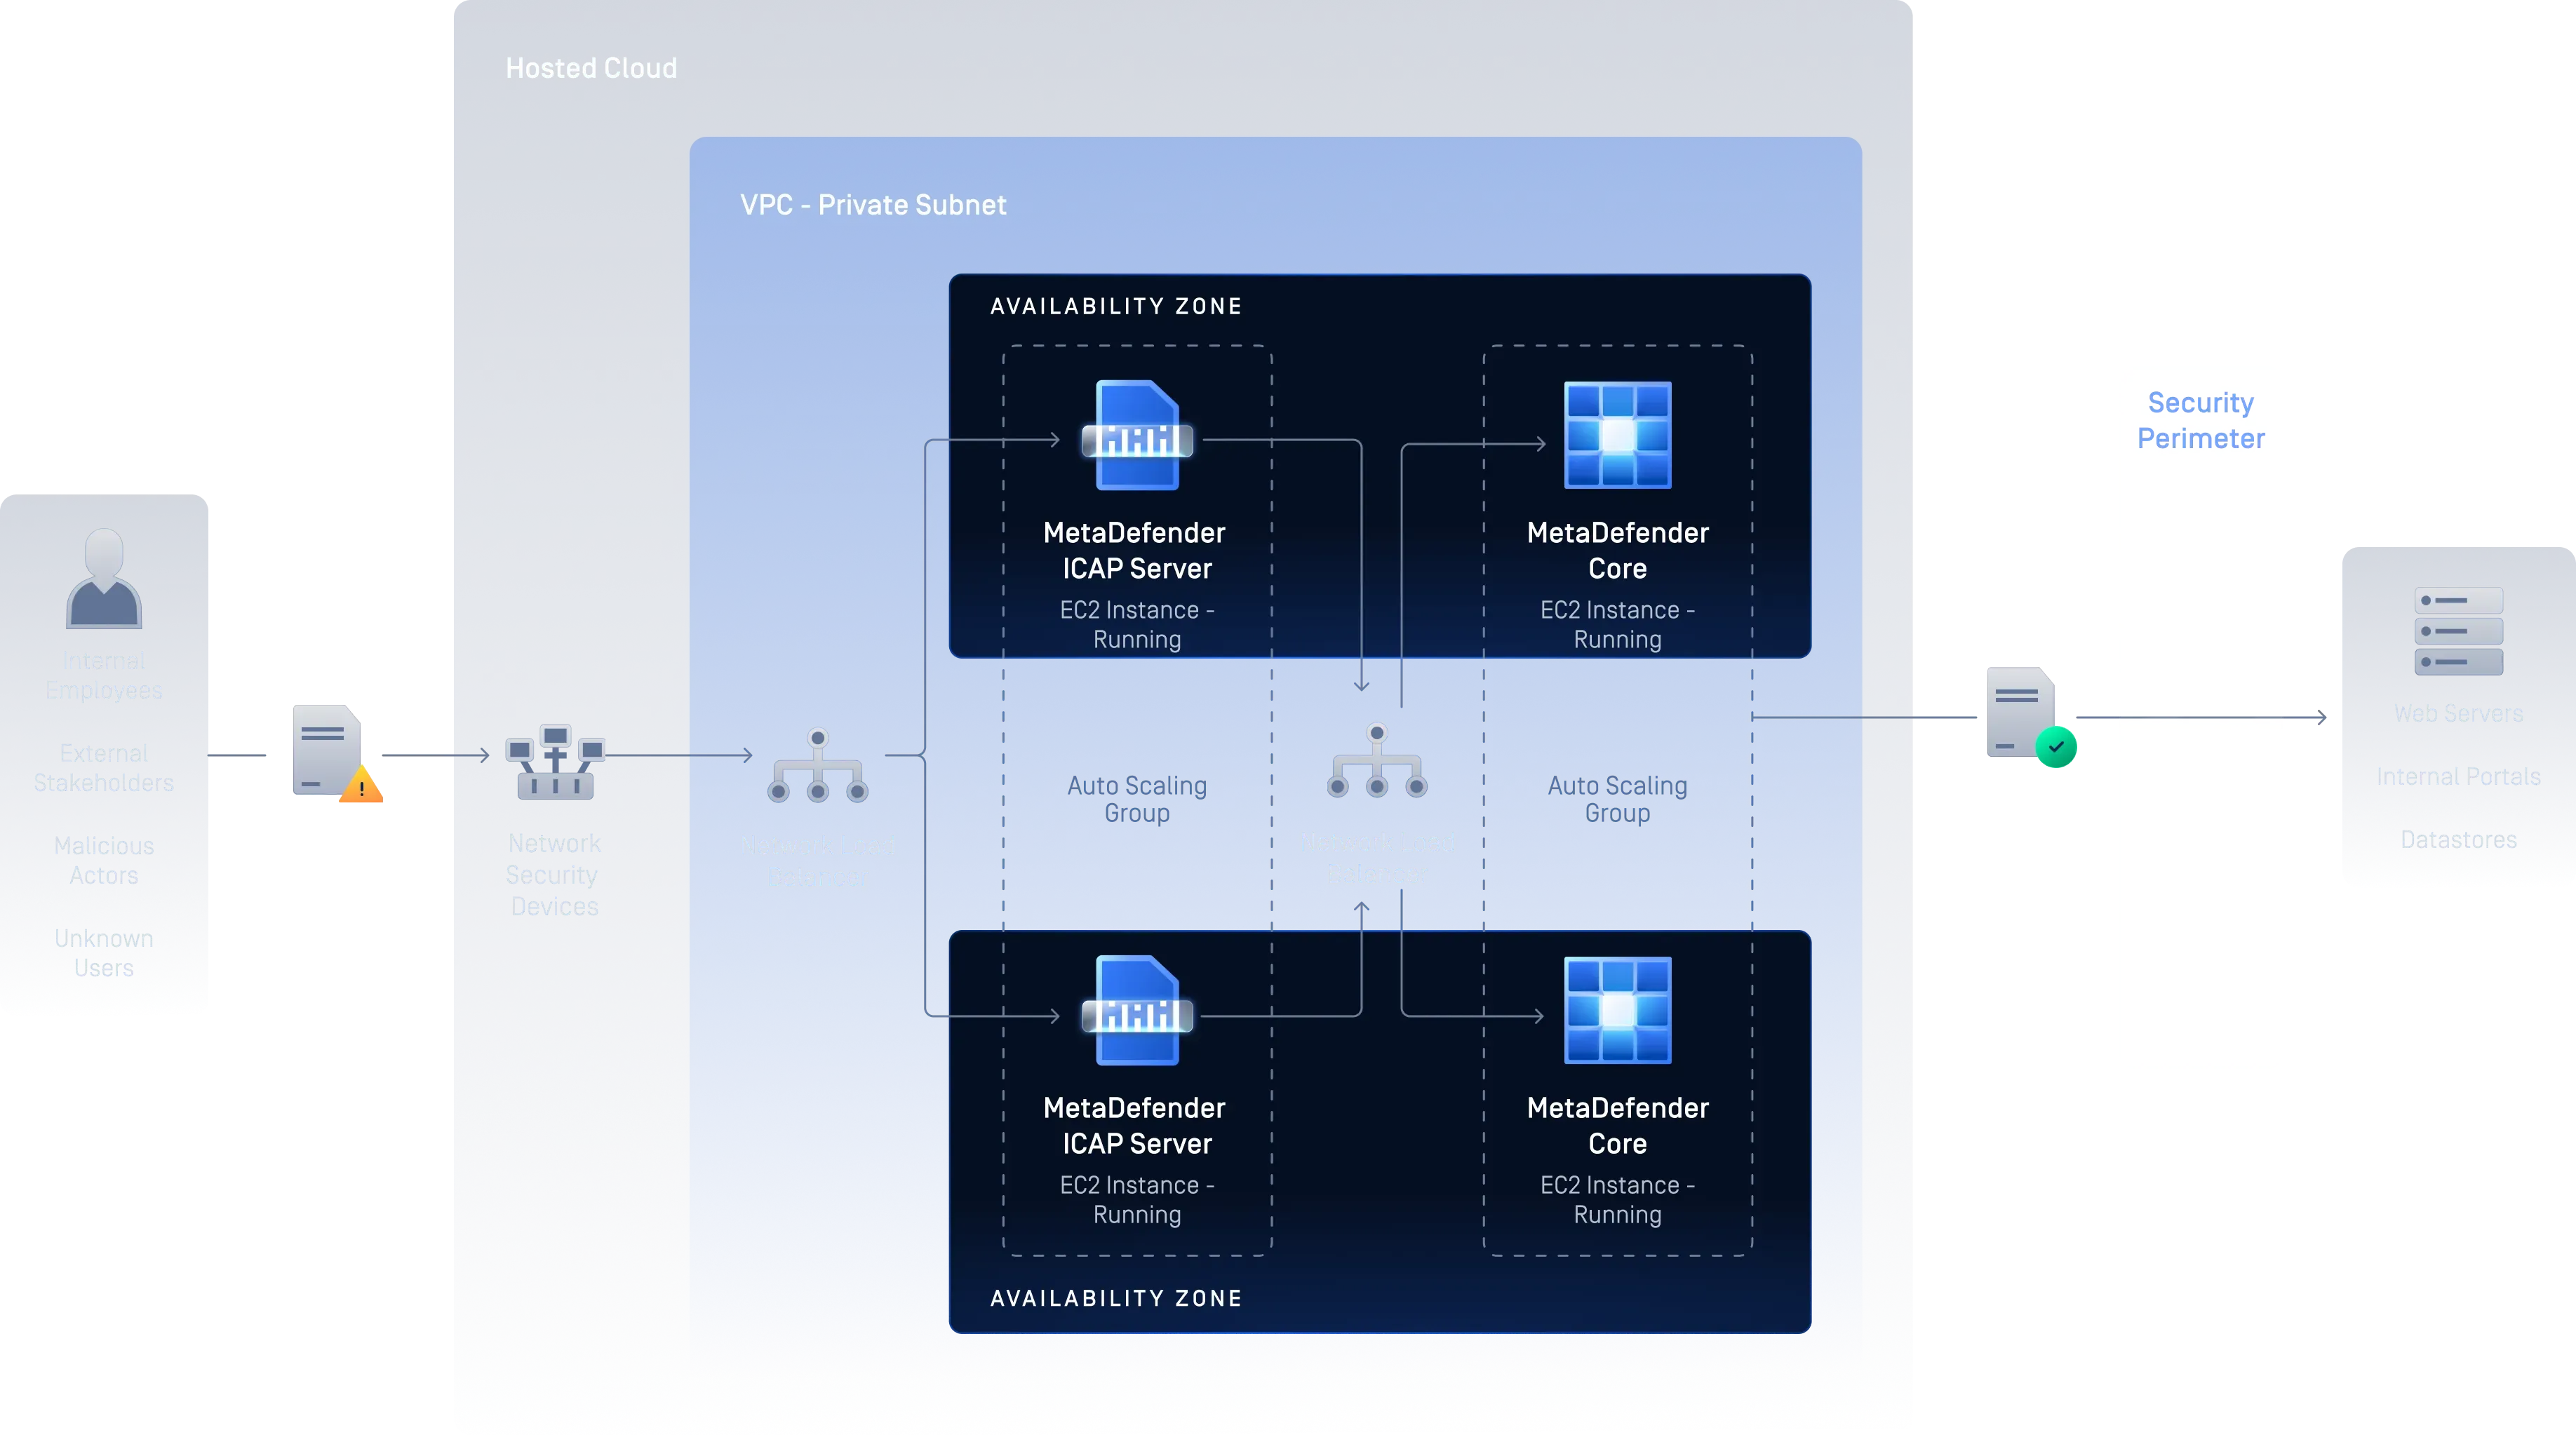
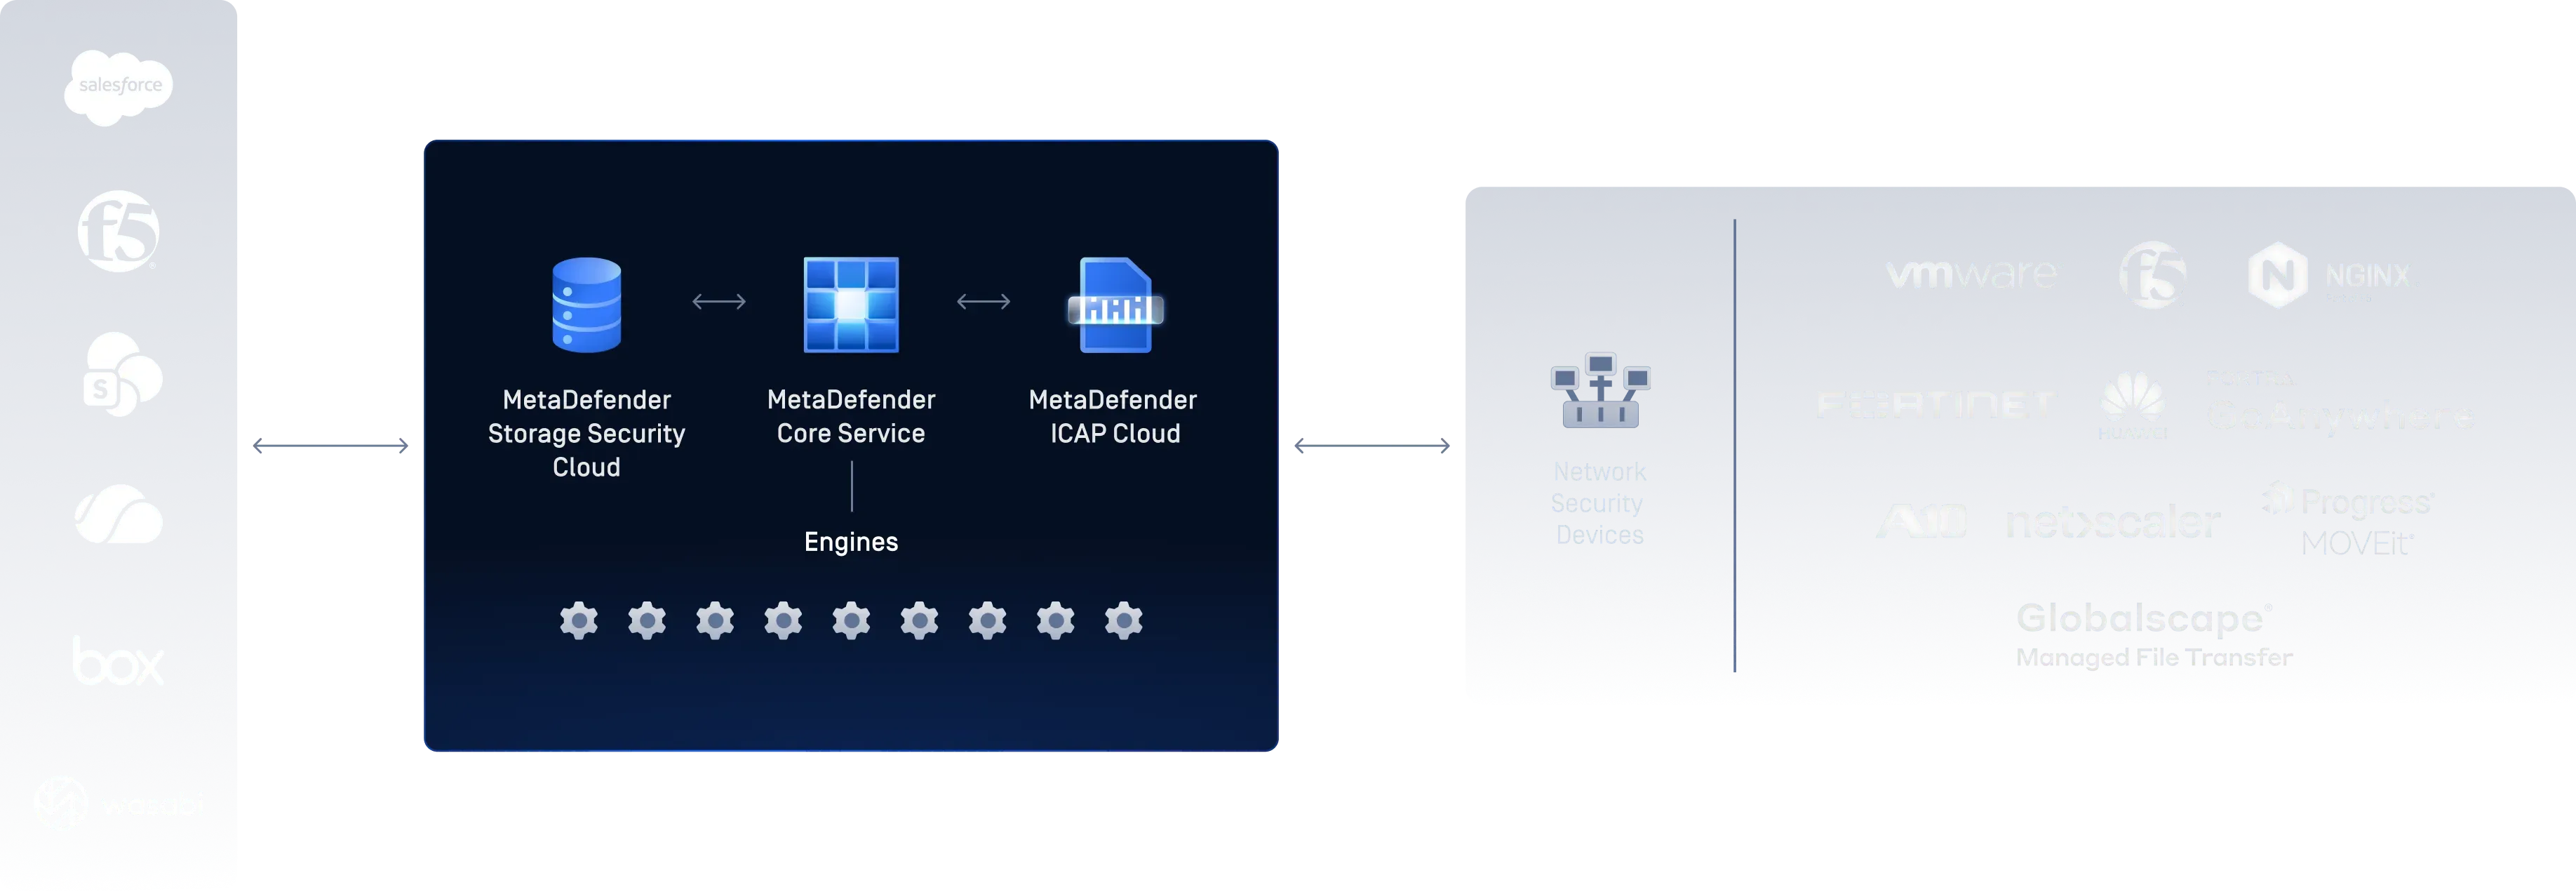
部署选项一览
虚拟机
- 全面的基础设施和数据控制权
- 支持空气隔离和离线部署
- 包含 Terraform 和 CloudFormation 模板
- 基于自动扩展组和负载均衡器的水平扩展
- Linux 和 Windows 版Server 的支持
集装箱
- 水平扩展
- 可扩展性
- 自愈
- 密钥和配置管理
- 自动部署和回滚
- 自动装箱问题
- 轻便且便于携带的容器
- 内置网络功能和服务发现
- 开发、测试和生产环境保持一致
Software 软件即服务(SaaS)
- 零基础设施开销,OPSWAT 负责管理一切
- 几分钟内即可完成安装并开始处理文件
- 持续更新引擎和特征库,始终保持最新
- 全球可用性与内置冗余
哪种部署方式最适合您?
虚拟机 |
集装箱 |
SaaS |
|
|---|---|---|---|
| 基础设施控制 | 全面控制 | 高控制 | 由……管理OPSWAT |
| 设置复杂度 | 高 | 中型 | 最低限度 |
| 部署时间到了 | 小时到天 | 分钟到小时 | 快速、简便的设置 |
| 弹性扩展 | 手册/ASG | 自动扩展/HPA | 自动 |
| 自我修复 | 非母语 | 原生 pod 重启 | 由平台管理 |
| 物理隔离/离线支持 | 完全支持 | 完全支持 | 需要网络连接 |
| 运营与维护 | 由客户管理 | 由客户管理 | 完全托管 |
| 引擎/标志更新 | 手动 / 定时 | 手动 / 定时 | 连续自动 |
| 数据驻留 | 由客户控制 | 由客户控制 | 视套餐而定 |
| 最适合 | 高度安全、受监管且采用物理隔离的环境 | Cloud-原生团队、CI/CD 管道、DevSecOps | 快速集成、运维开销低、以SaaS为先的企业 |
支持企业合规
MetaDefender Core 通过确保文件安全流程的可靠性、可审计性和可扩展性,强化合规框架。
MetaDefender Core 在市场平台上
MetaDefender Core 除了上述三种部署选项外,云镜像部署还允许您直接从AWS(MetaDefender Core AMI)、Azure 或 GCP 市场直接启动预配置的 xml-ph-0000@deepl.internal xml-ph-0001@deepl.internal 实例,以便快速进行测试和概念验证(PoC),并为您提供可直接强化并投入生产环境的现成基线。
推荐资源
MetaDefender Core 产品型录
MetaDefender Core 产品手册
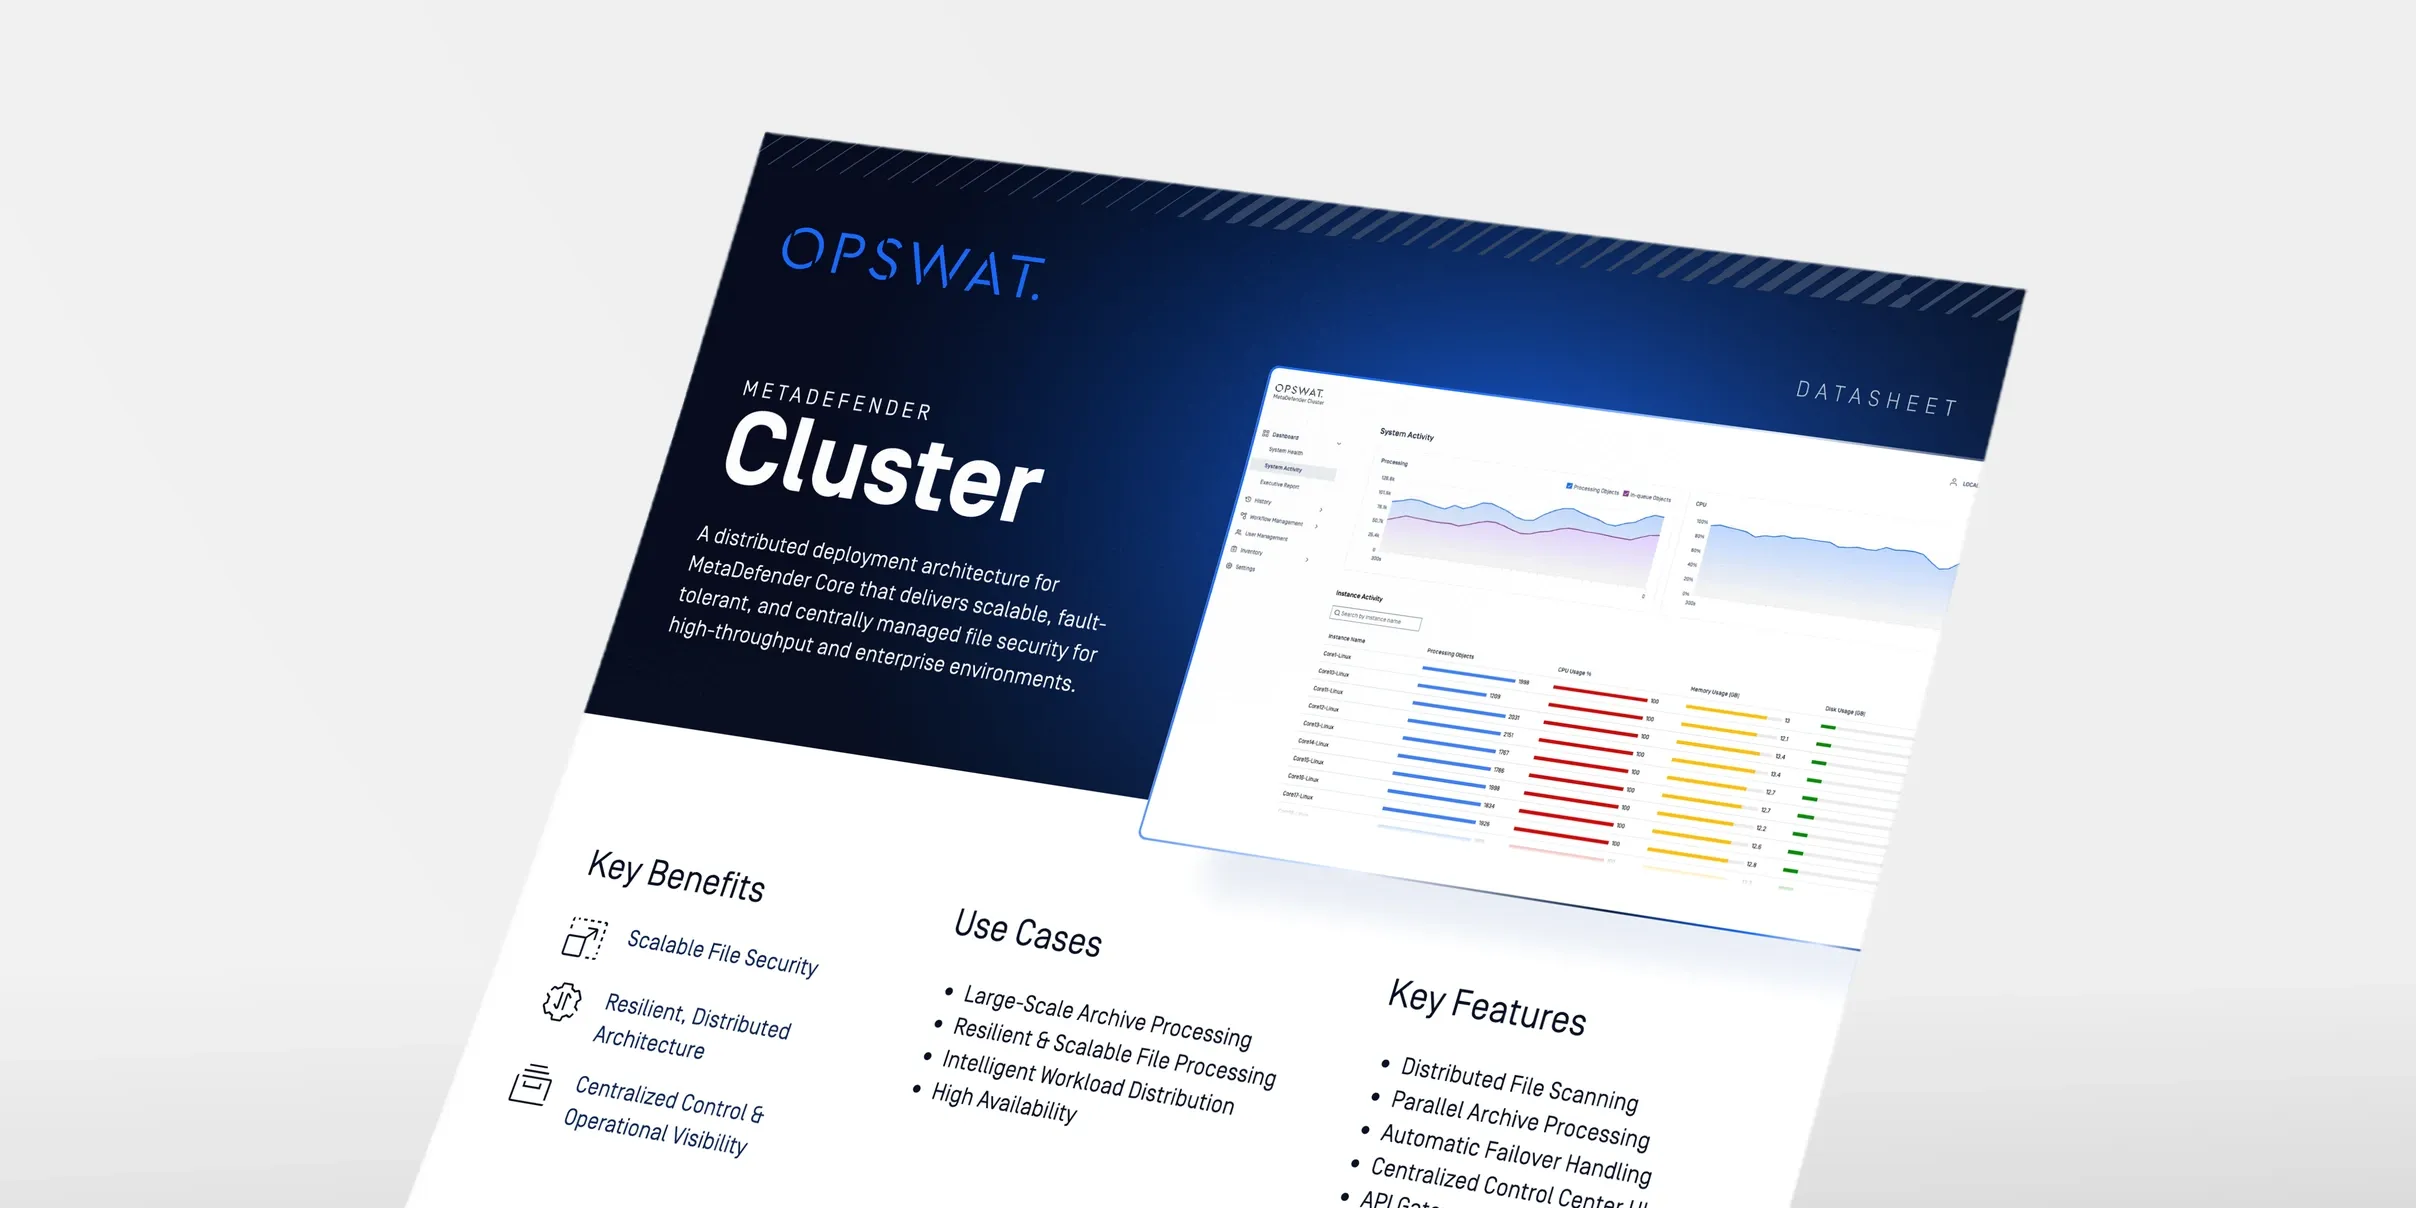
MetaDefender 数据表
MetaDefender Core 部署指南
常见问题
这取决于您的基础设施控制和合规需求。虚拟机适用于受监管或物理隔离的环境;容器适合云原生和 DevSecOps 团队;SaaS 最适合快速集成且运维开销最小的情况;而当您需要优化且高可用性的部署,又不想自己管理复杂的编排时,MetaDefender 集群是理想的选择。
MetaDefender Cluster 是专为MetaDefender Core 设计的、经过优化的部署方案,可简化扩展和高可用性管理。与自主管理的 Kubernetes 或容器环境不同,它已针对性能和弹性进行了预配置,从而降低了自行运维带来的运营开销。
是的。MetaDefender 集群可在虚拟机和Container 环境中作为优化方案进行部署,无论您选择何种底层基础设施,都能为您提供同样的高可用性和简化的扩展优势。
是的。MetaDefender Core 专为在完全隔离、物理隔离的环境中运行而设计。无论是虚拟机部署还是Container 部署,均支持离线操作。
虚拟机和容器都能让您自主控制数据驻留位置,这意味着您可以决定数据在何处进行处理和存储。相比之下,SaaS 则取决于具体的套餐以及OPSWAT 管理的基础设施区域。
是的。MetaDefender Core 提供完全容器化的部署方案,并支持 Kubernetes 服务,包括 Amazon EKS、Azure AKS、Google GKE 和 Red Hat OpenShift。
MetaDefender Core 该产品作为预配置的云镜像,已在三大主要云市场——AWS、Microsoft Azure 和 GoogleCloud Platform 市场——上架。
OPSWAT 提供针对您所选部署模式量身定制的部署指南、文档和技术支持,无论您选择的是虚拟机(VM)、带或不带MetaDefender 集群的容器,还是SaaS。如需实际操作方面的帮助,请通过下方的联系表单与我们联系。