Email Security 本地版,可在交付前消除威胁
MetaDefender Email Gateway Security 是OPSWAT 推出的一款本地部署解决方案,旨在保护组织免受网络钓鱼、勒索软件和零日电子邮件威胁的侵害。该解决方案在电子邮件送达企业及关键基础设施环境之前,会对邮件内容进行检查、净化和控制。
- 阻止 AI 钓鱼攻击
- 对加密附件进行消毒
- 支持合规审计
2025 年OPSWAT 威胁态势报告
127%
恶意软件复杂性的增加*
每14个文件中有1个
最初被认为“安全”,但后来被证实具有恶意*
7.3%
重新归类为恶意文件
用于防范网络钓鱼、恶意软件和数据丢失的本地部署版Email Security
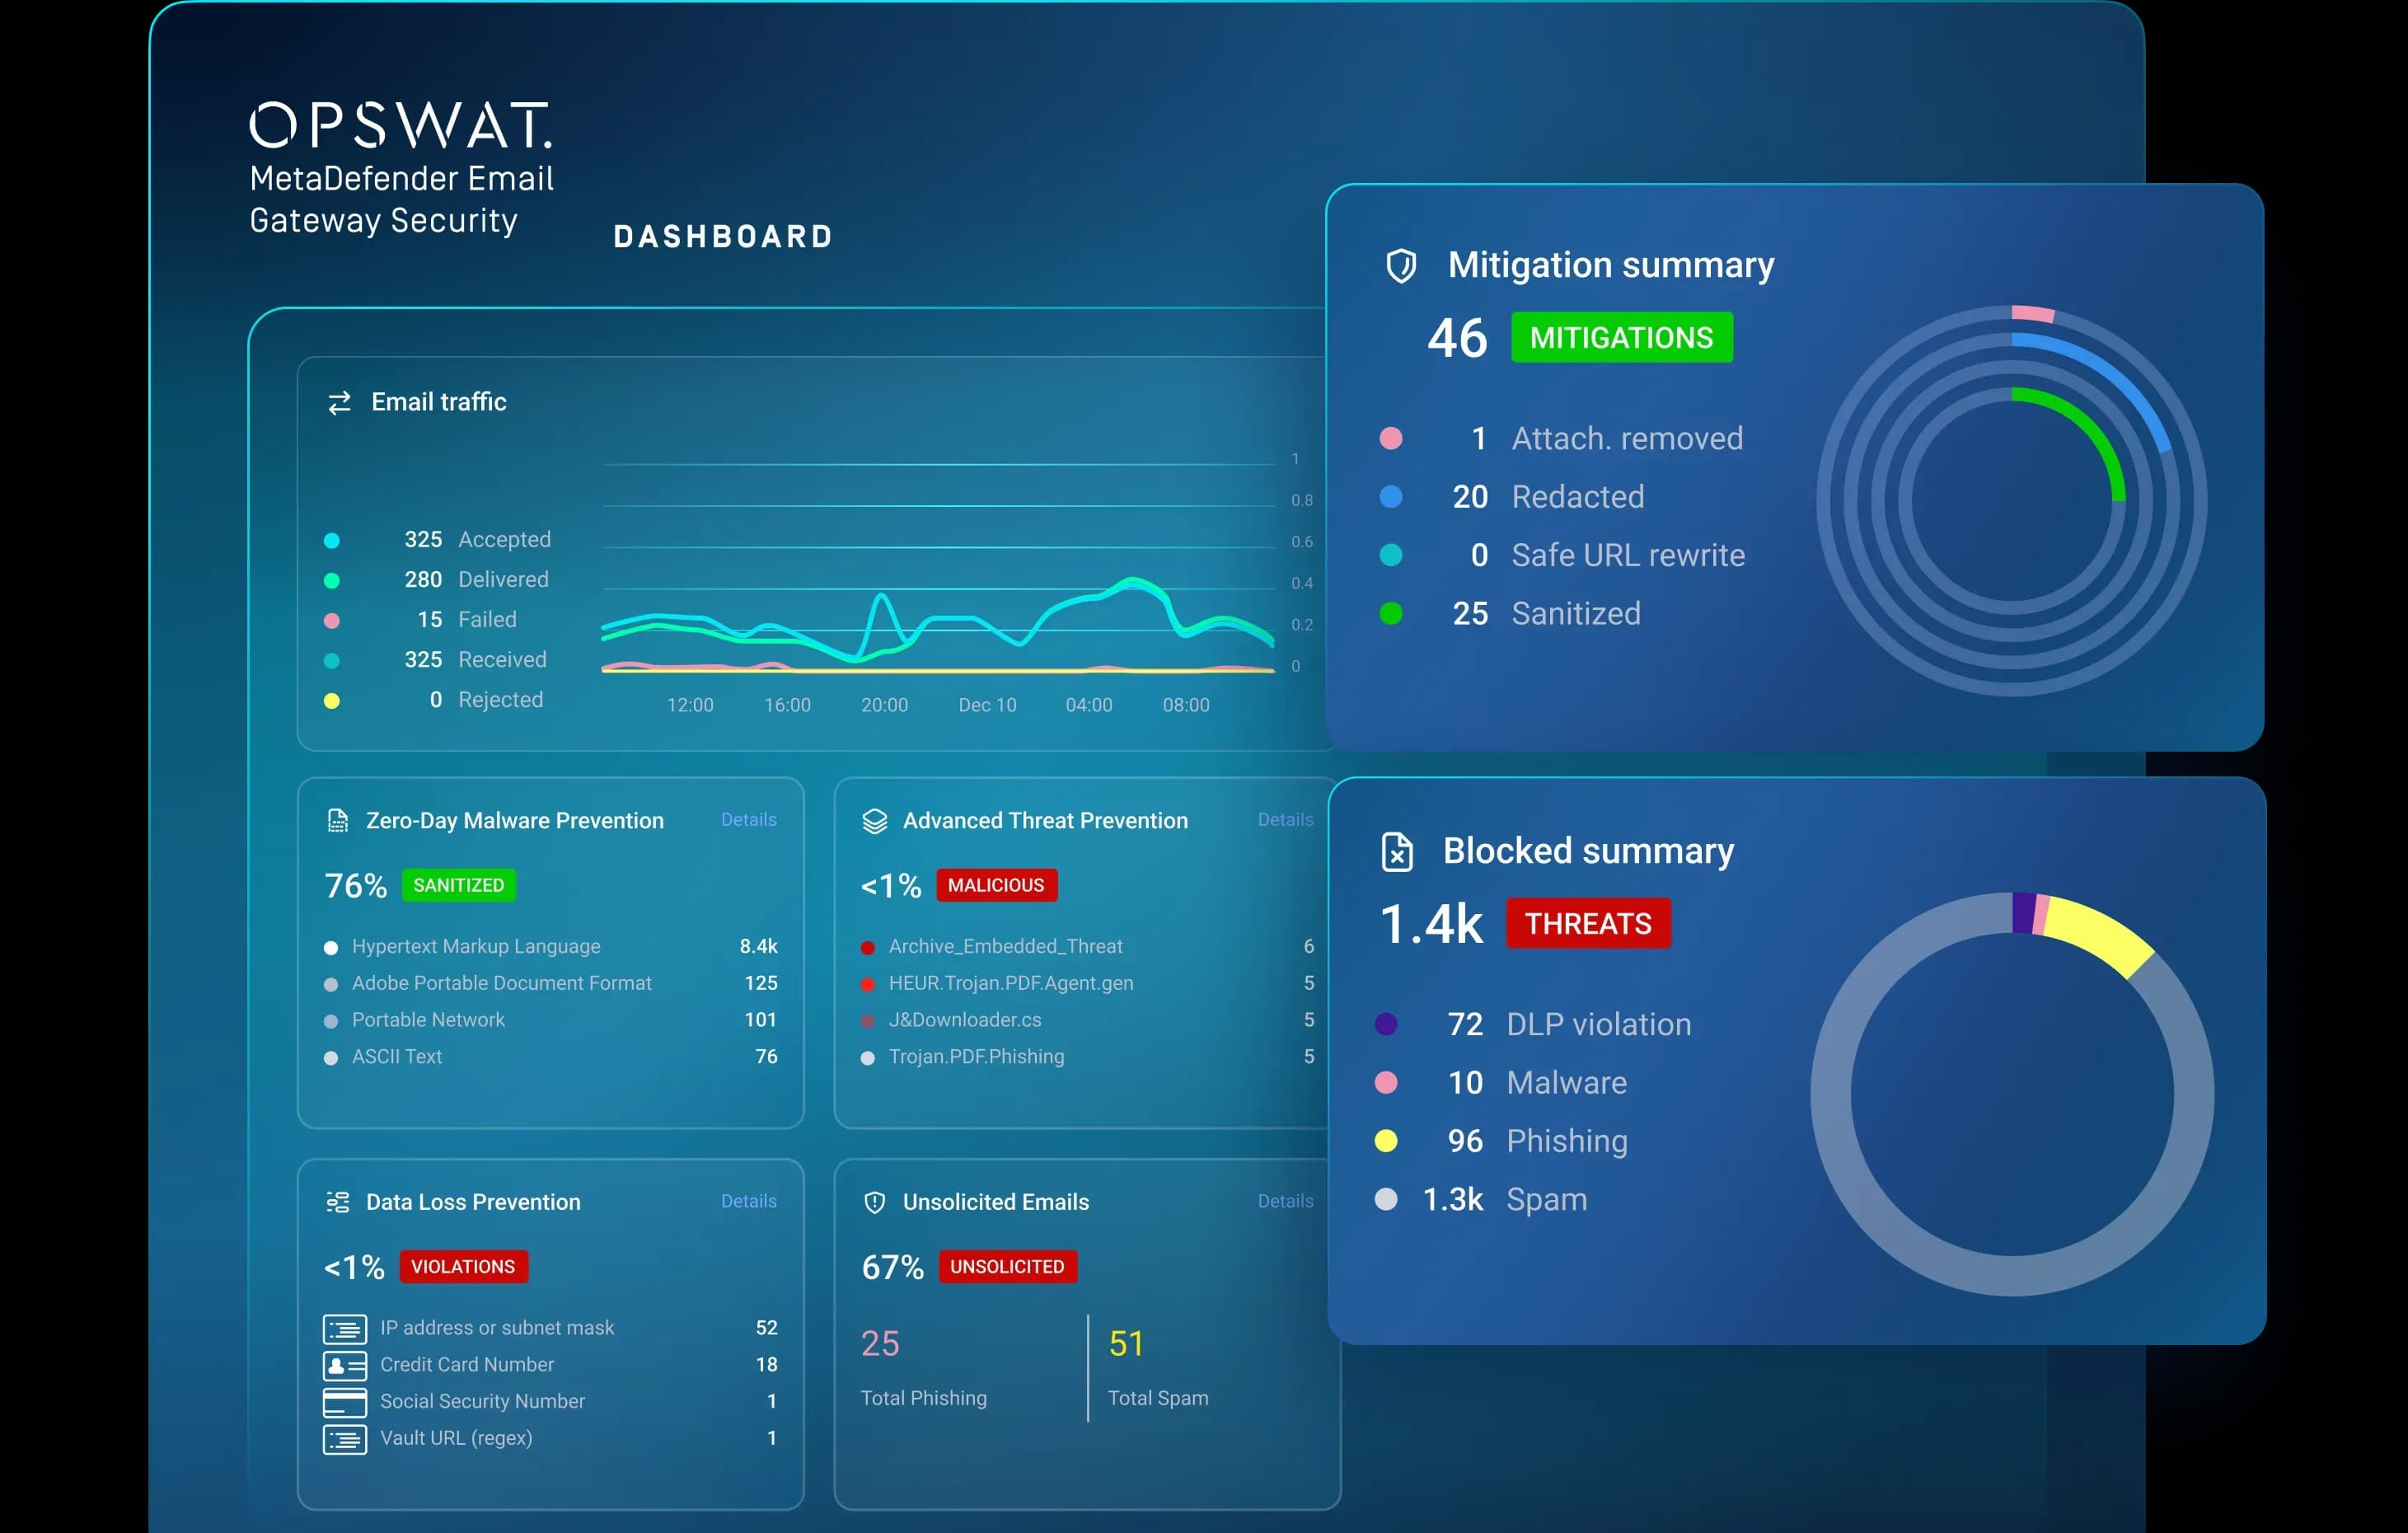
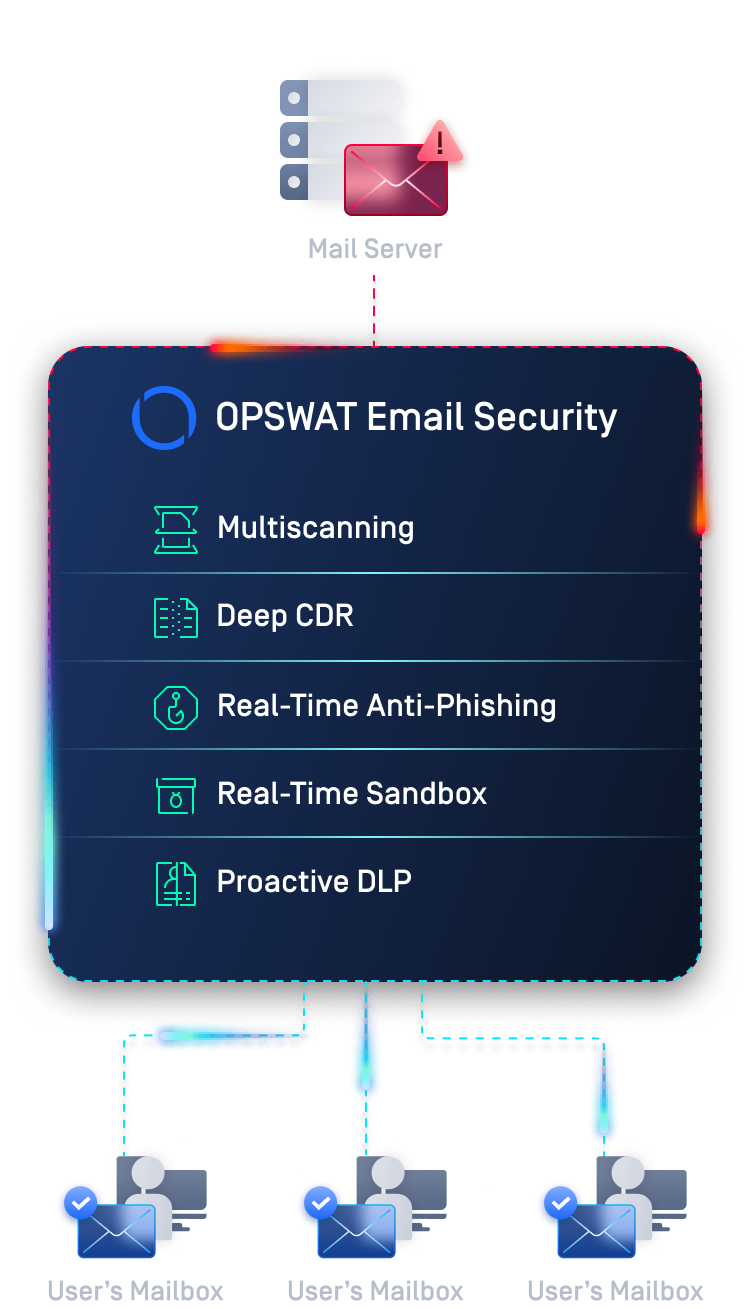
MetaDefender Email Gateway Security 在 SMTP/MX 层提供先进的电子邮件防护,在邮件到达收件箱之前对其进行检查。该方案应用了实时反钓鱼技术、Metascan™Multiscanning 、Deep CDR™ 技术、MetaDefender Aether、Predictive Alin AI 以及 Proactive DLP™。这些技术的结合有助于企业缩短在面对 AI 生成的钓鱼攻击、勒索软件、零日威胁以及敏感数据丢失时的漏洞窗口期。
高级网络钓鱼检测
在内容送达之前,检测钓鱼攻击、恶意网址以及社会工程学攻击
利用机器学习、发件人信誉检查,以及来自30多个在线来源的邮件到达时和点击时的URL分析,来评估潜在的恶意电子邮件。
附件检查与消毒
处理电子邮件附件(包括加密文件),并在发送前对其进行清理
通过多层安全防护对附件进行分析,仅在必要时才进行更深入的分析,从而确保合法文件快速通过,而可疑文件则接受进一步审查。

策略执行与数据泄露防护(DLP)
在所有收发电子邮件工作流中实施数据防泄漏(DLP)和策略控制
可检测并屏蔽125多种文件类型中的敏感数据,包括个人身份信息(PII)、个人健康信息(PHI)和凭证,同时支持生成报告、审计日志和合规证据。
主要特点与优势
“预防优先”的先进理念Email Security
通过应用实时反钓鱼技术、Metascan™Multiscanning 、Deep CDR™ 技术、MetaDefender Aether、预测性 Alin AI 以及Proactive DLP ,有效消除各类威胁。
加密附件的清理
当密码可用或已提供时,系统会处理经过加密且受密码保护的附件,从而减少安全盲点,同时不会给IT部门带来不必要的工作量。
基于人工智能的电子邮件威胁检测与防范
利用Predictive Alin AI和MetaDefender Aether,识别未知、隐蔽及基于文件的威胁,并能快速给出判定结果,必要时进行更深入的行为分析。
本地部署和物理隔离Email Security
支持本地、离线和物理隔离环境,帮助组织保持控制权、数据主权和韧性。
交付前降低用户暴露风险
在邮件送达前对每封邮件进行检查和消毒,既不会给用户带来明显延迟,也不会干扰业务流程,这对受监管行业至关重要。
了解“发件前电子邮件保护策略” 的实际应用
了解MetaDefender (Email Gateway Security )如何检查收发邮件的内容。
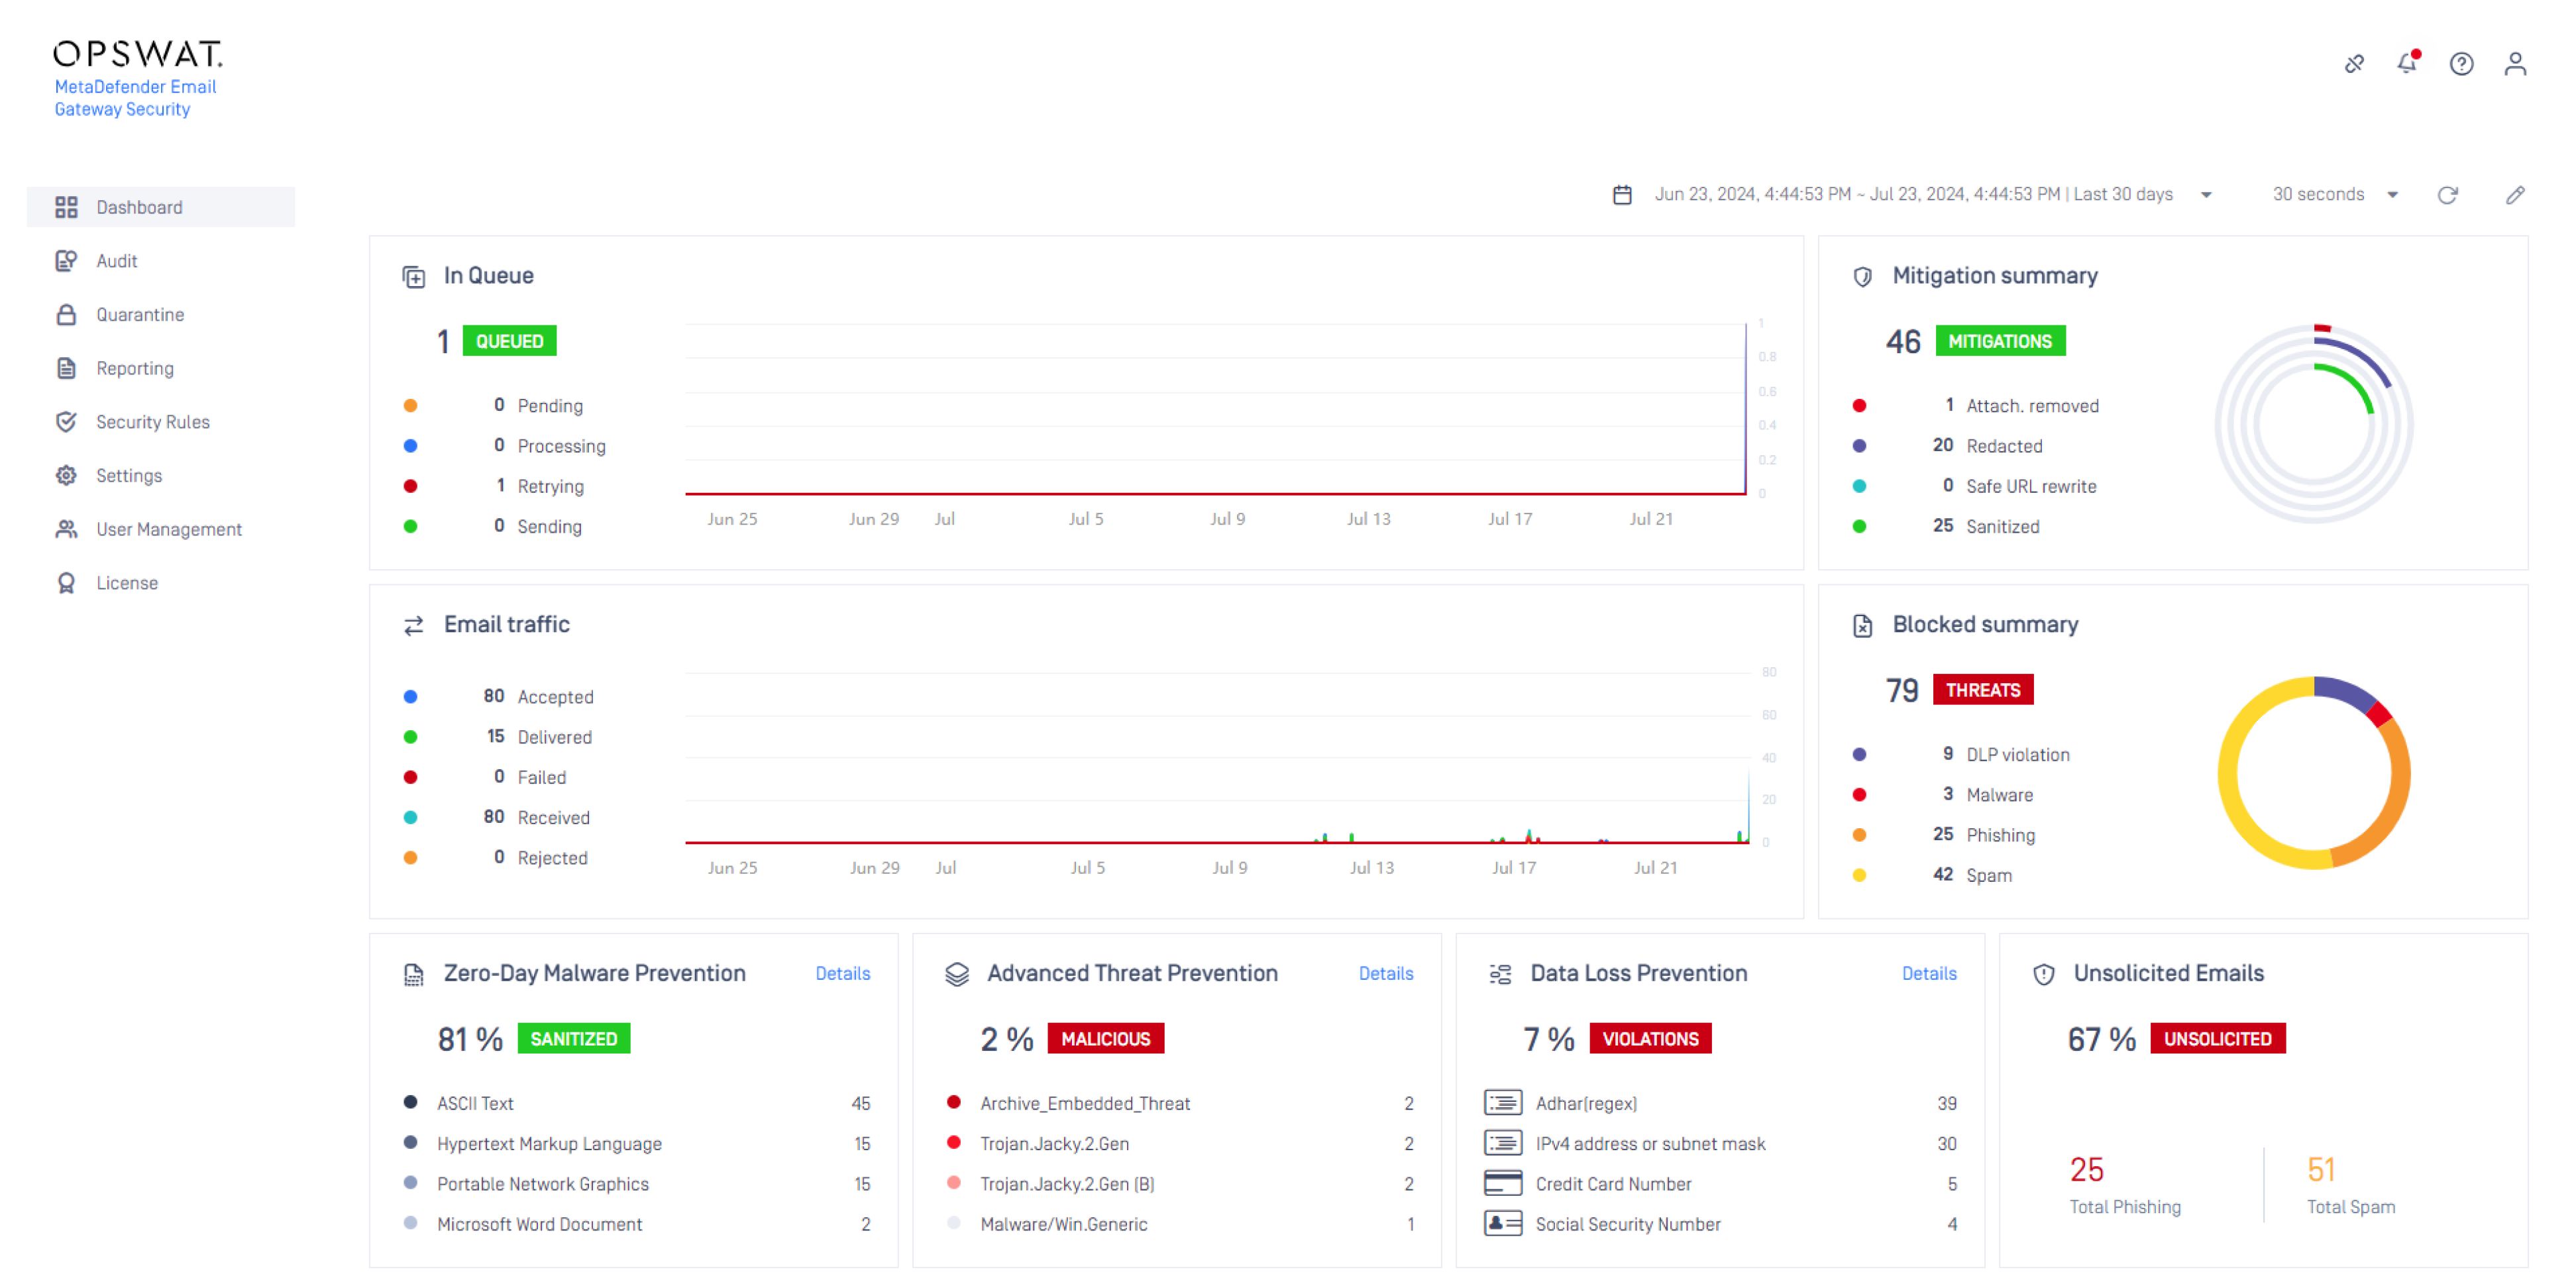
依靠预防而非检测,有效消除零时差定向攻击
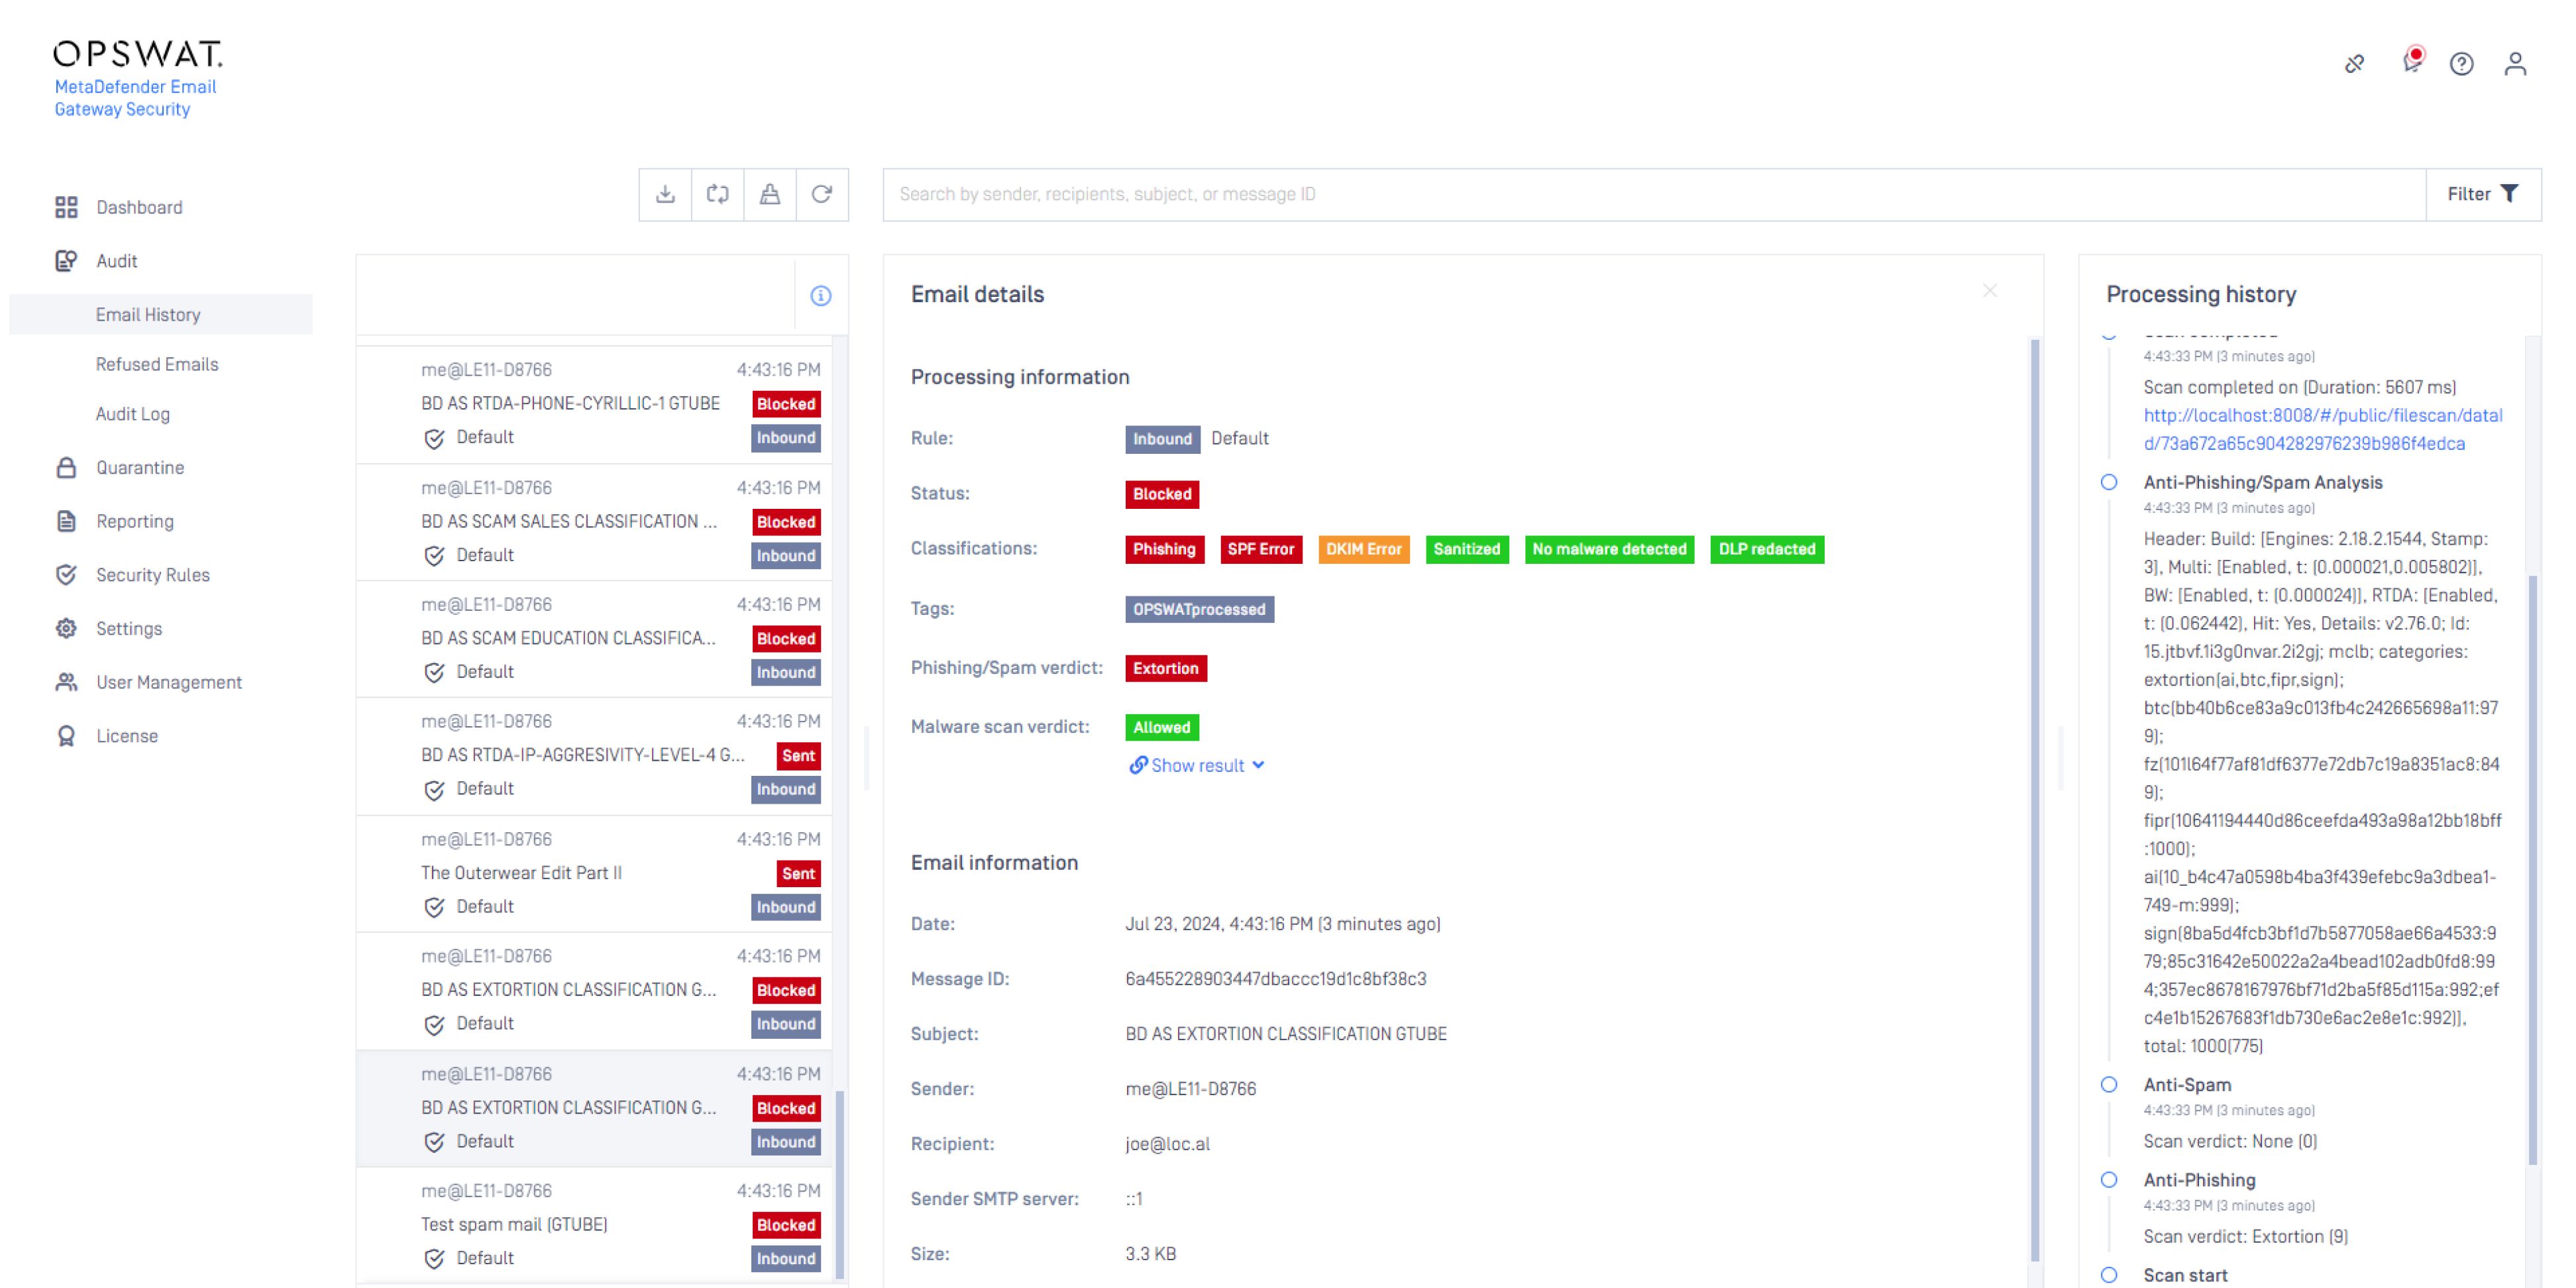
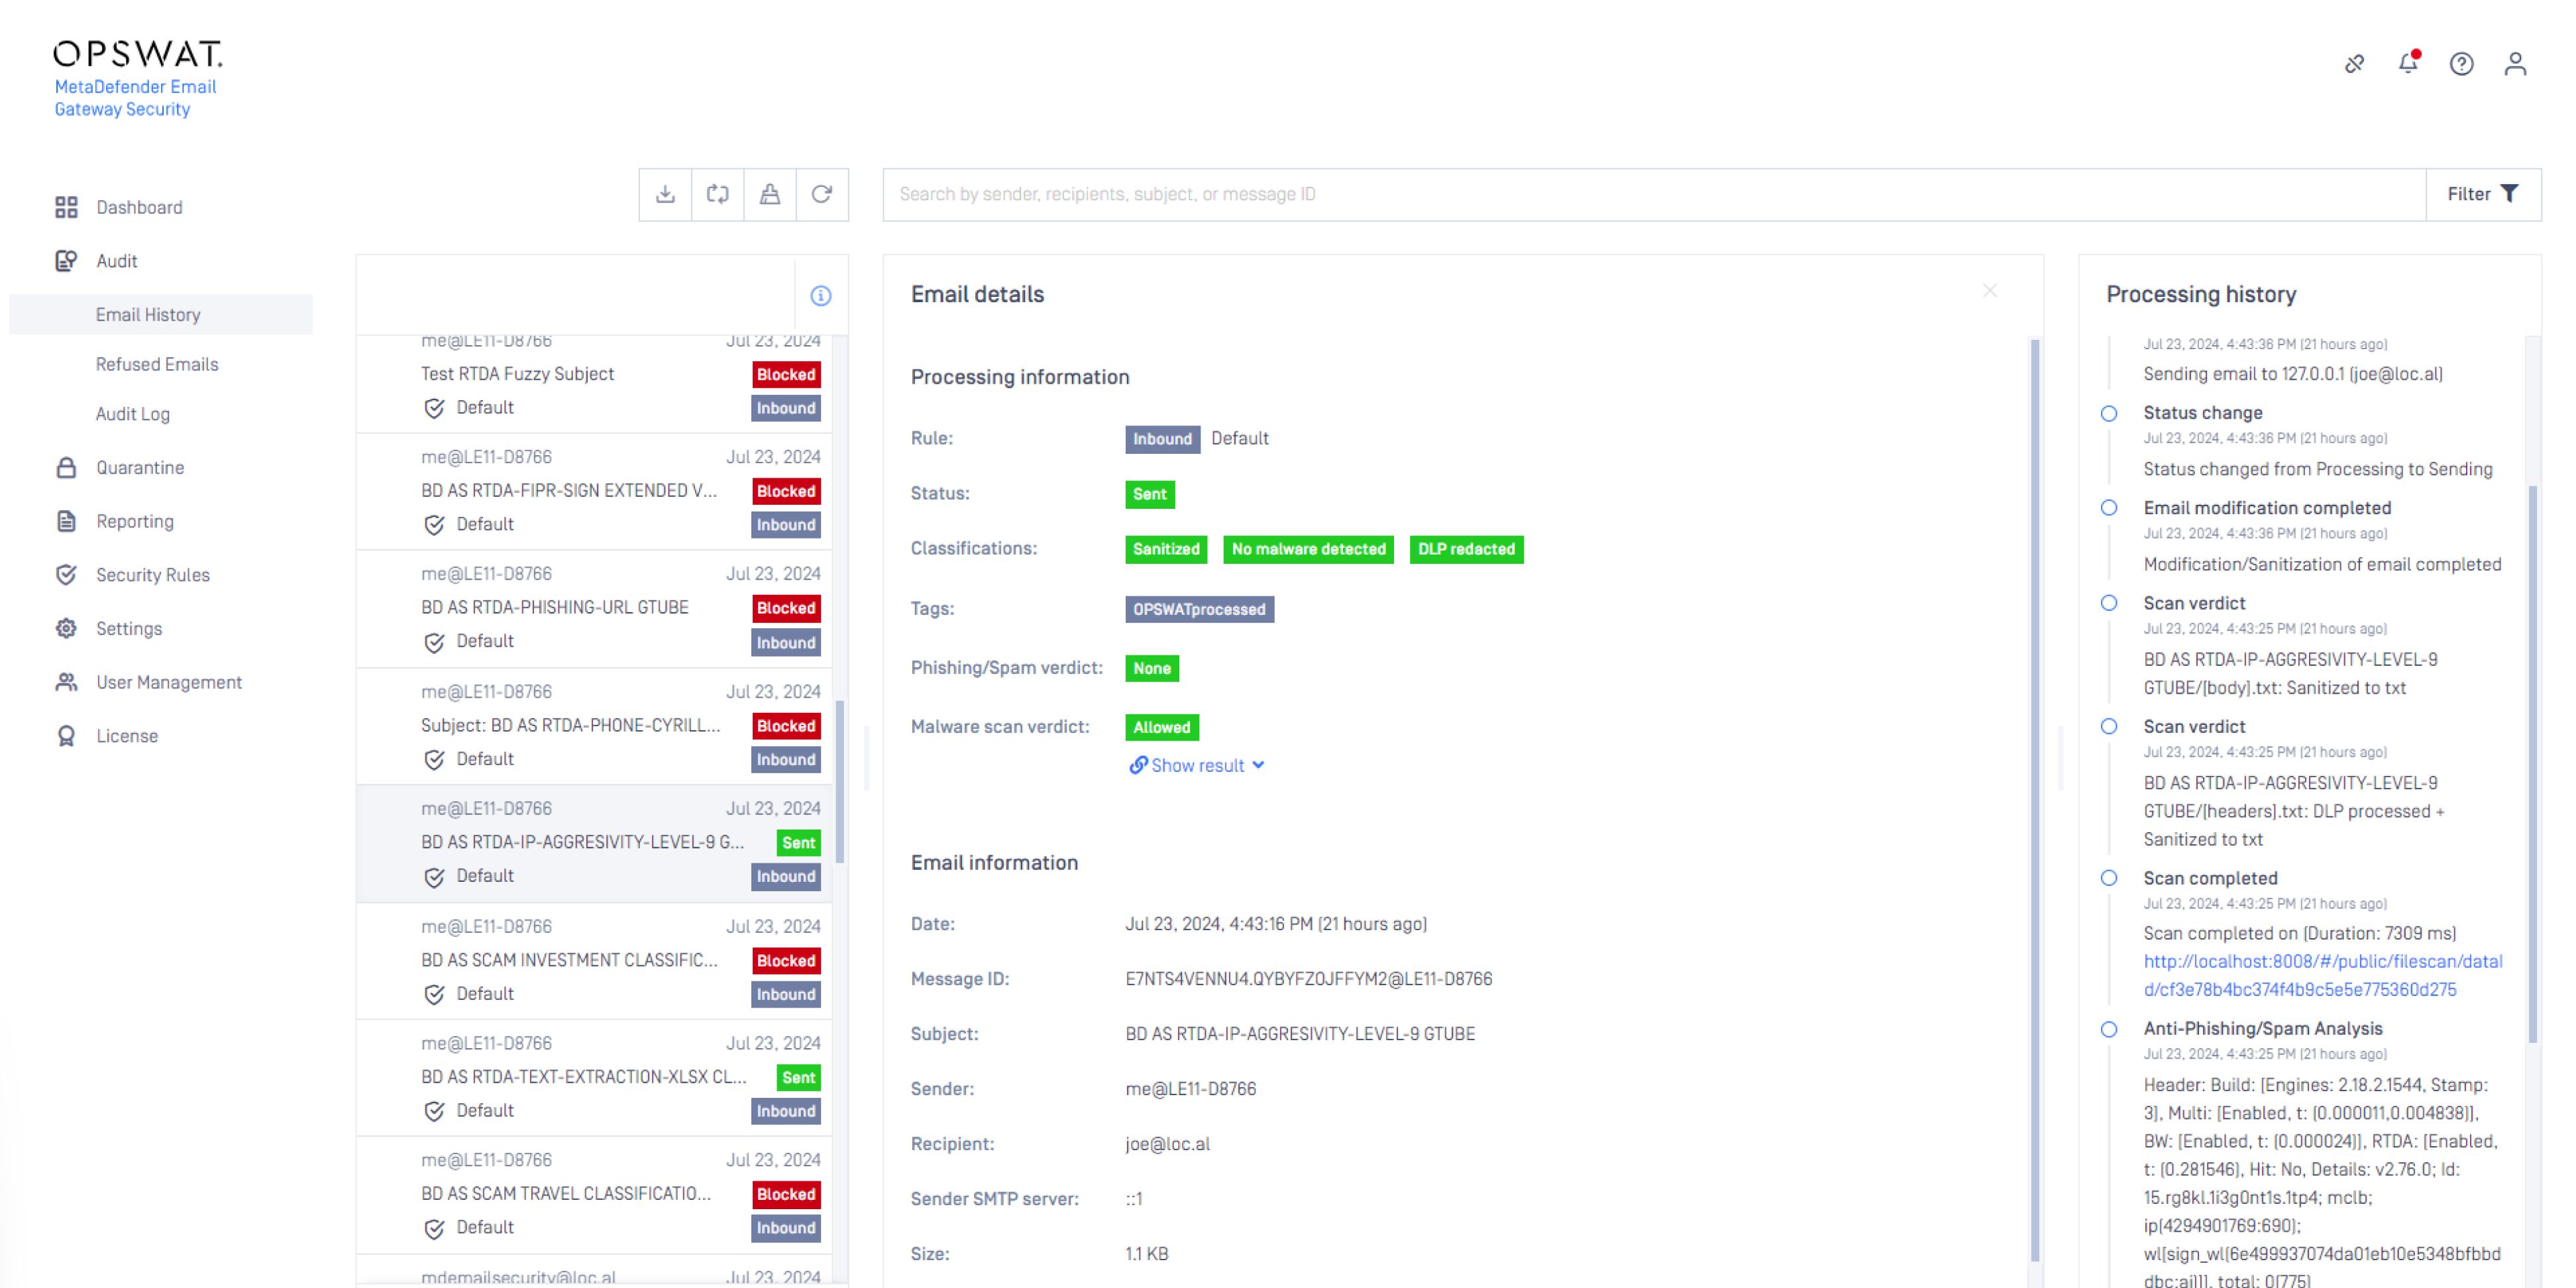
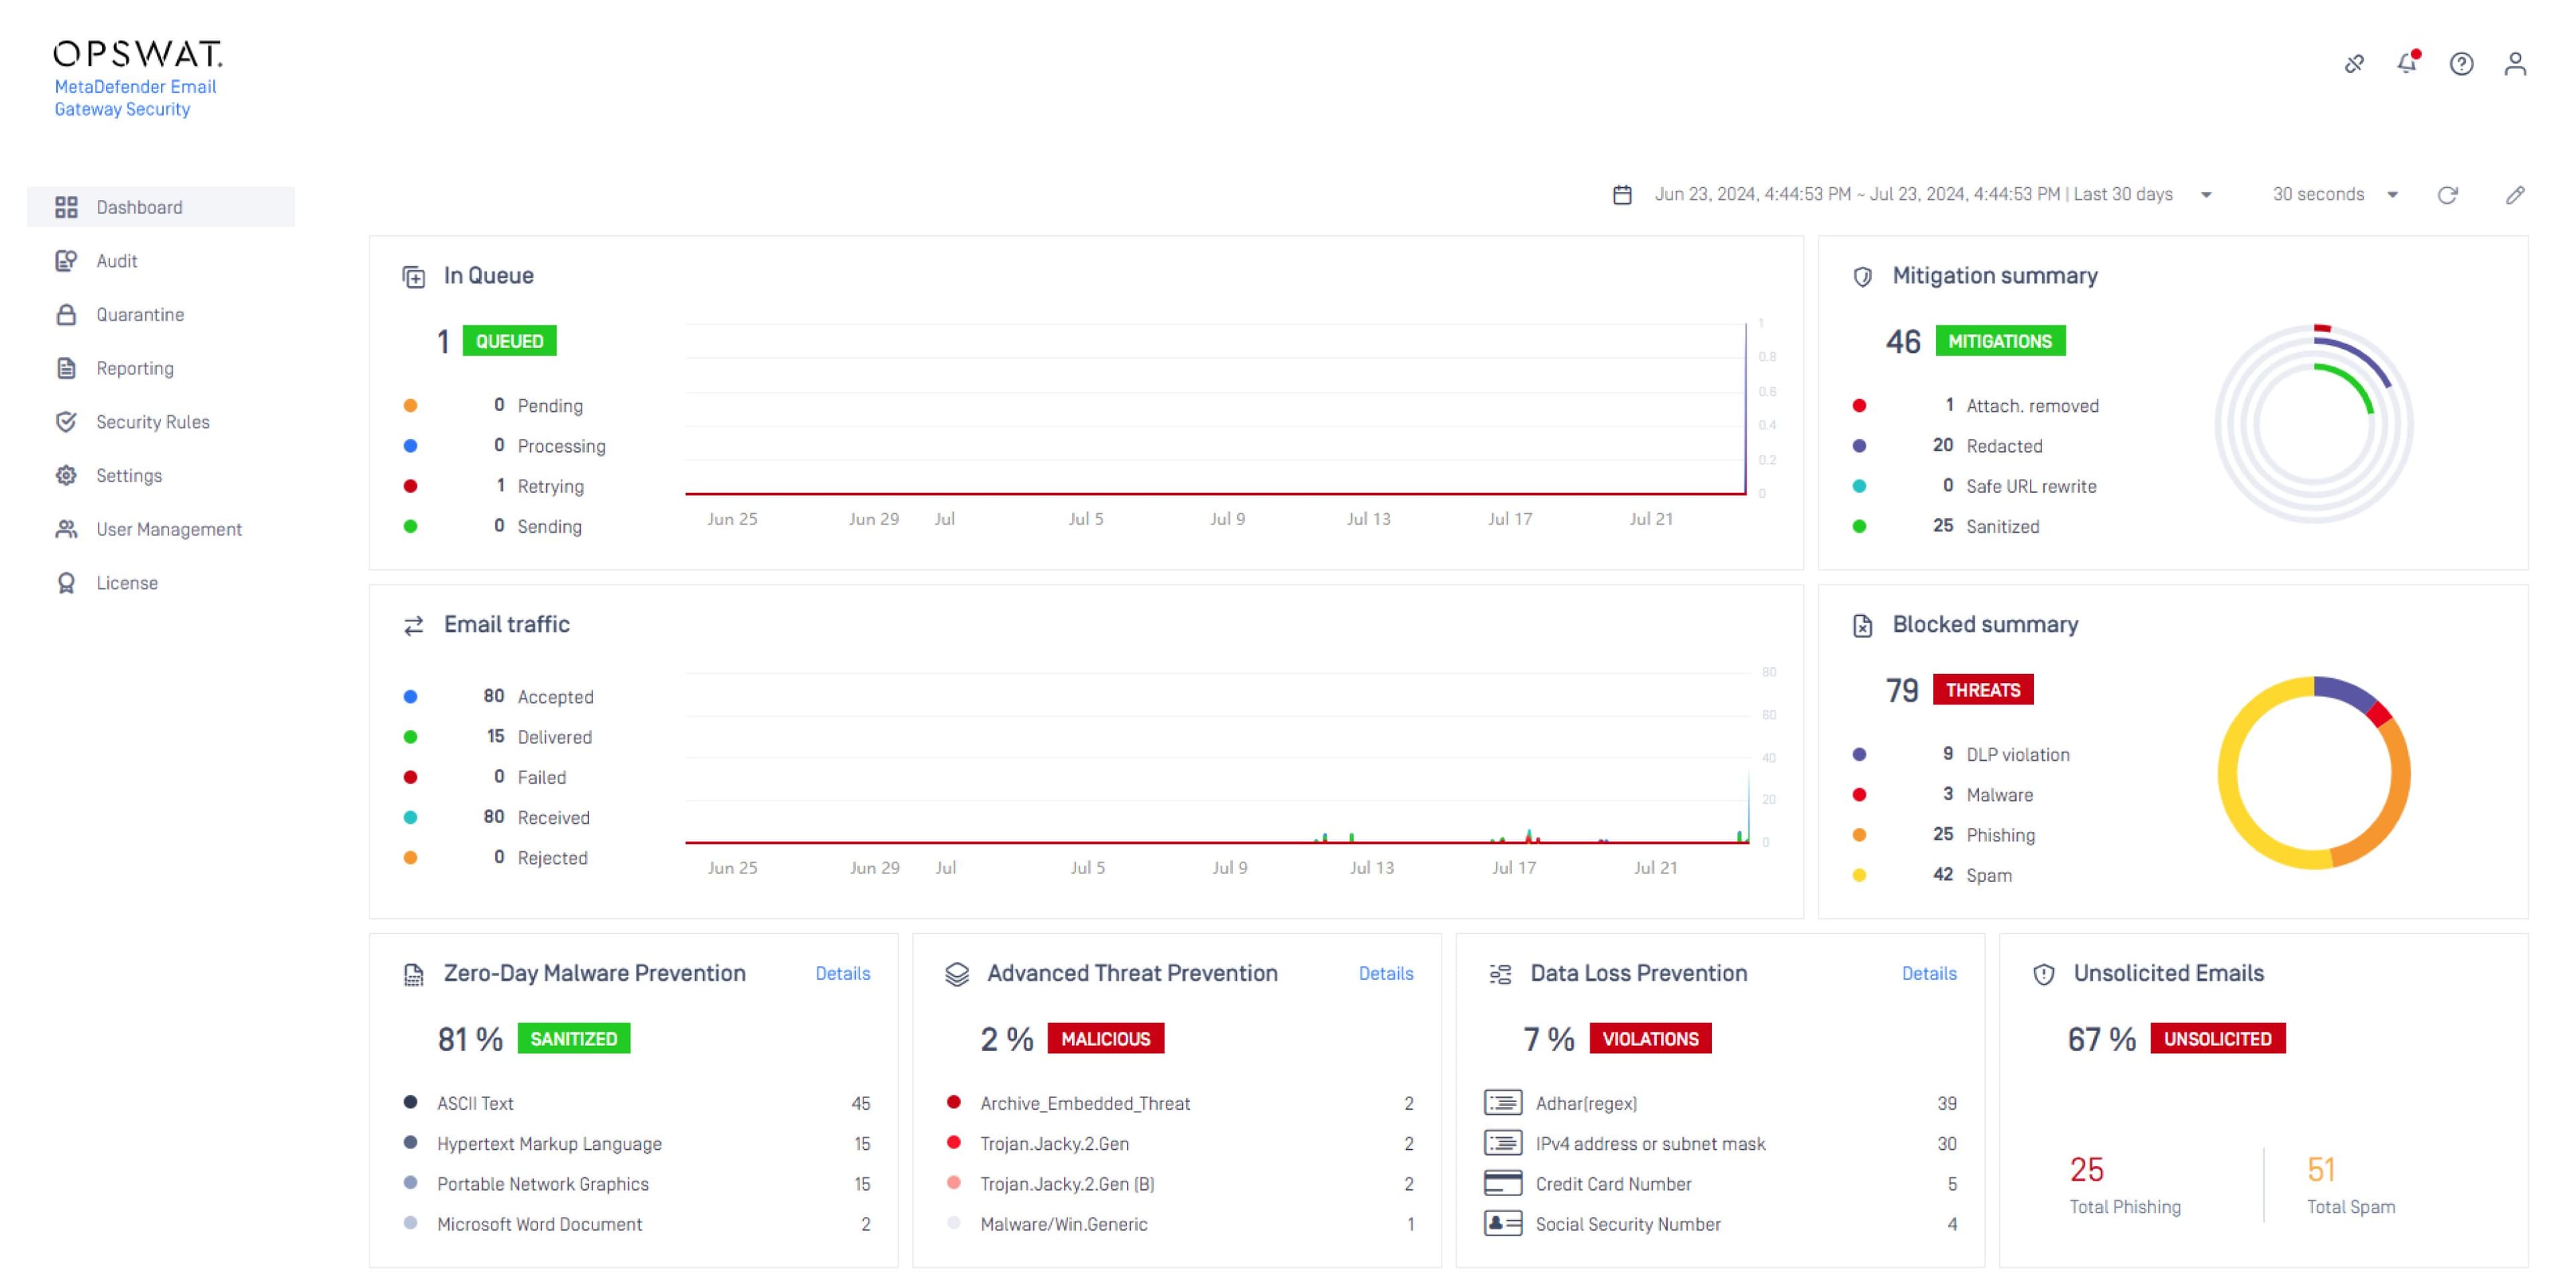 零日恶意软件预防
依靠预防而非检测,有效消除零时差定向攻击
- 高阶威胁防御
实时检测附件中的恶意内容和未知威胁
- 数据丢失预防(DLP)
确保遵守 PCI 和其他电子邮件法规,包括保护公司内部的 PII 数据
- 未经请求的电子邮件
在社交工程攻击到达用户之前保护用户免受攻击,确保IT 可以减少对用户意识和培训的依赖
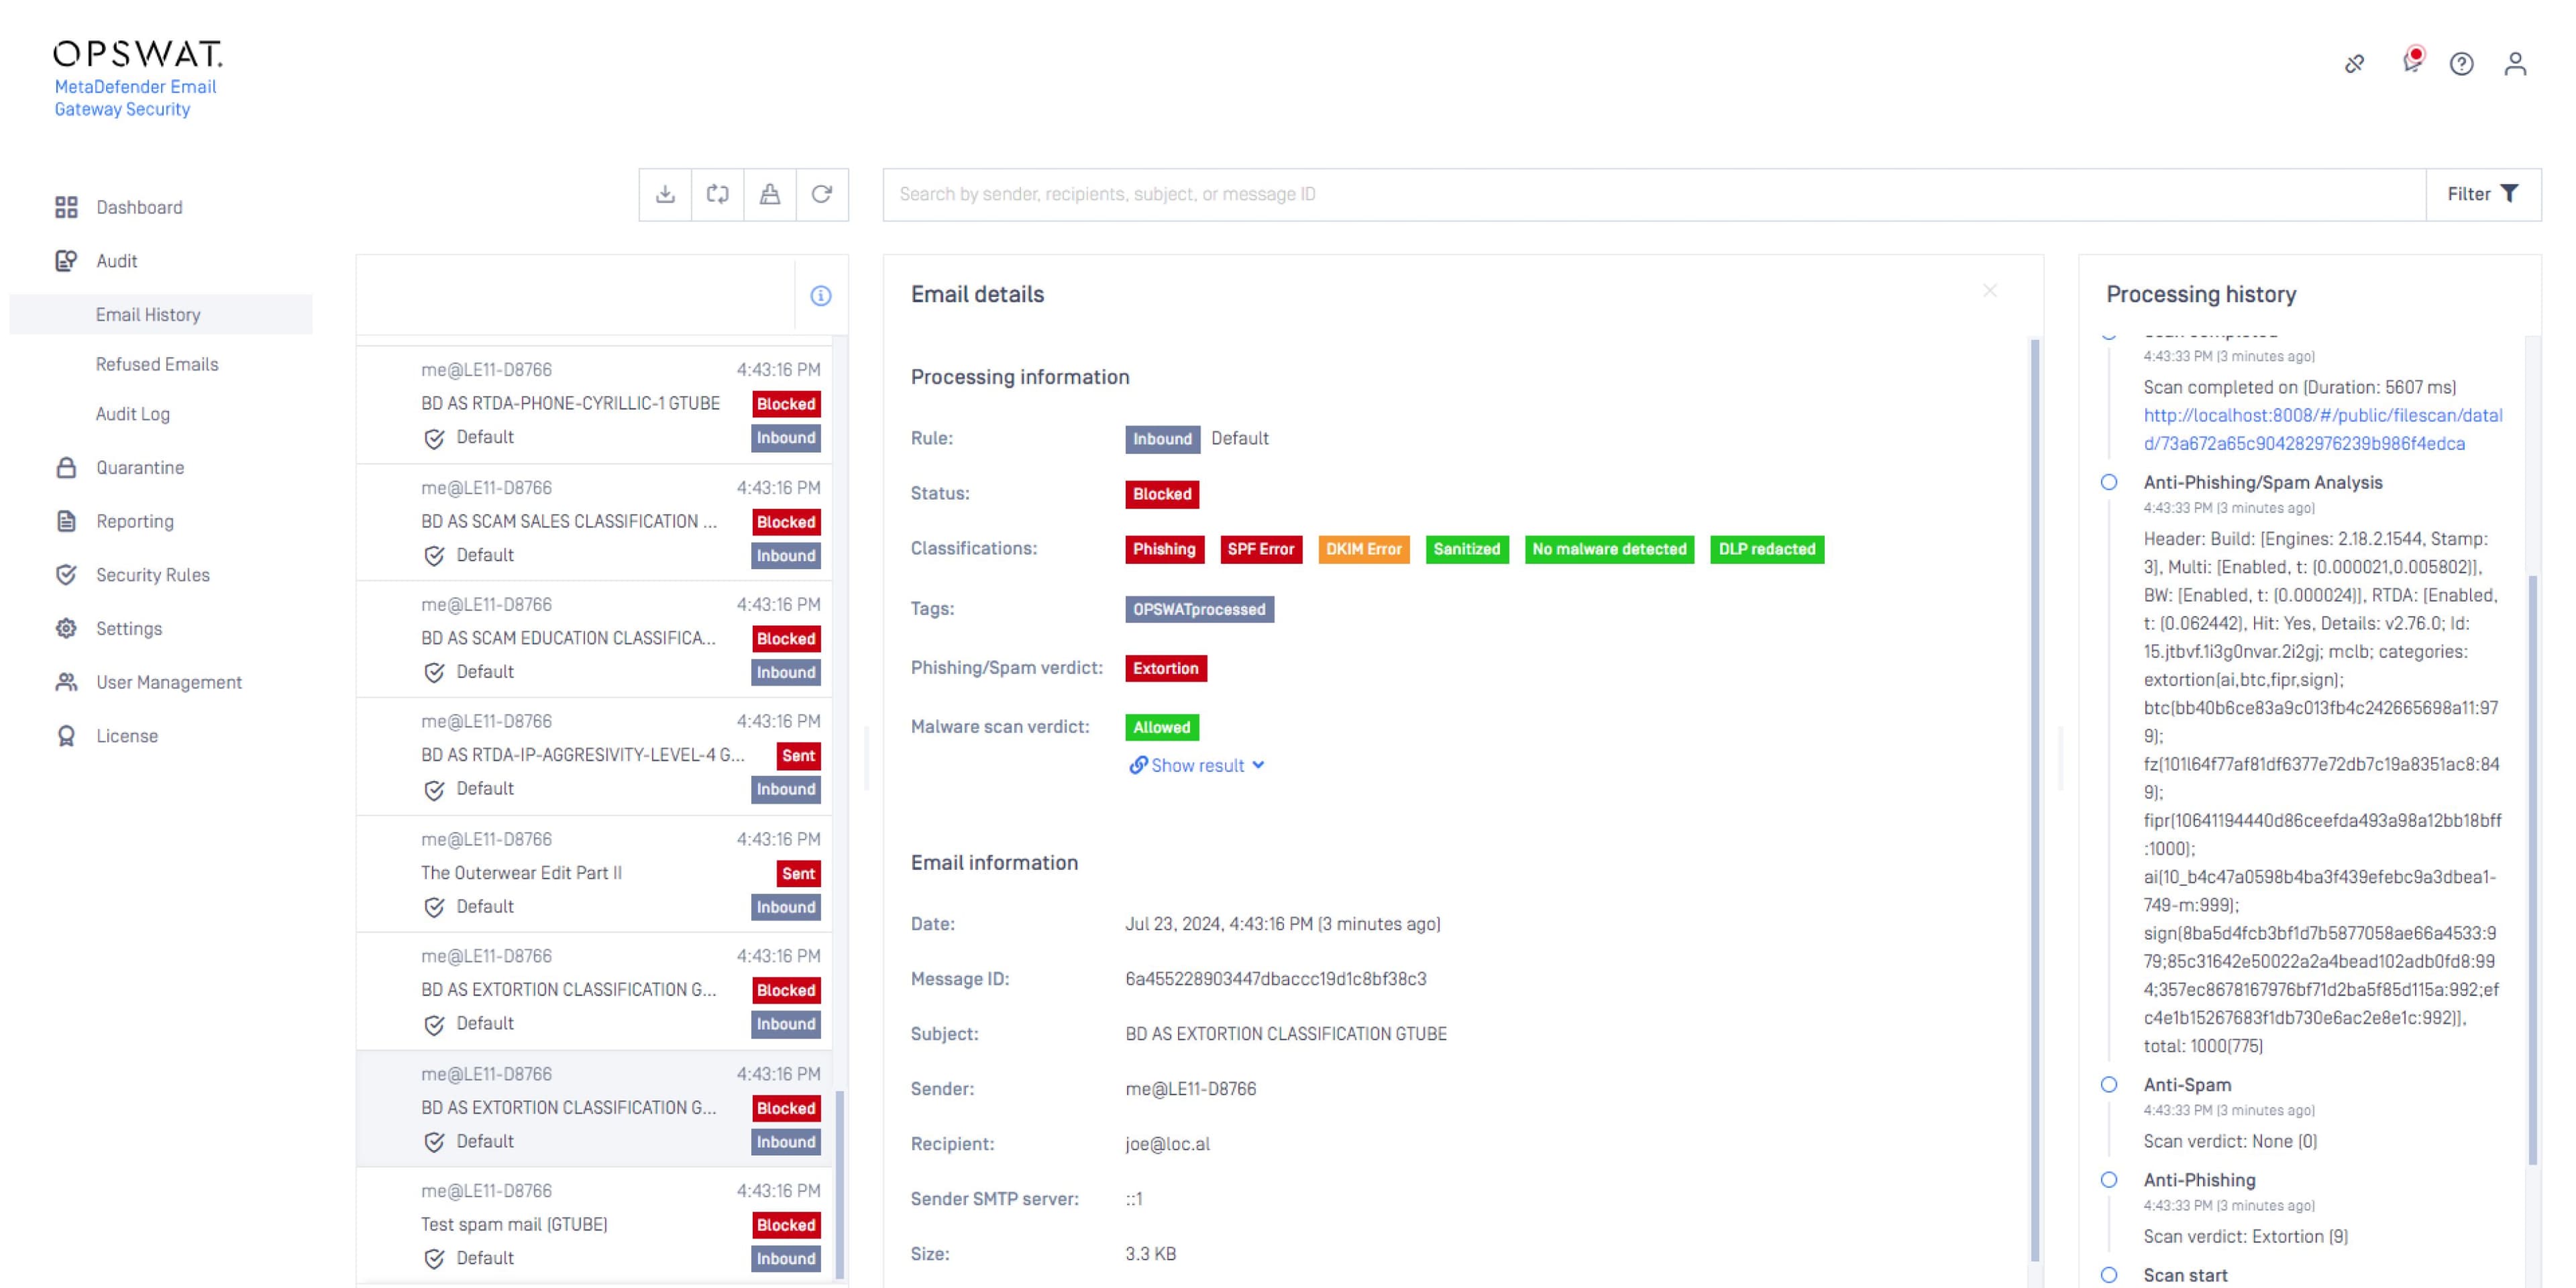 威胁分析
利用独特的动态分析技术提高未知威胁的检测率
- 实时反钓鱼
在潜在网络钓鱼攻击到达用户之前的多个阶段发现它们,从而减少意外的威胁参与
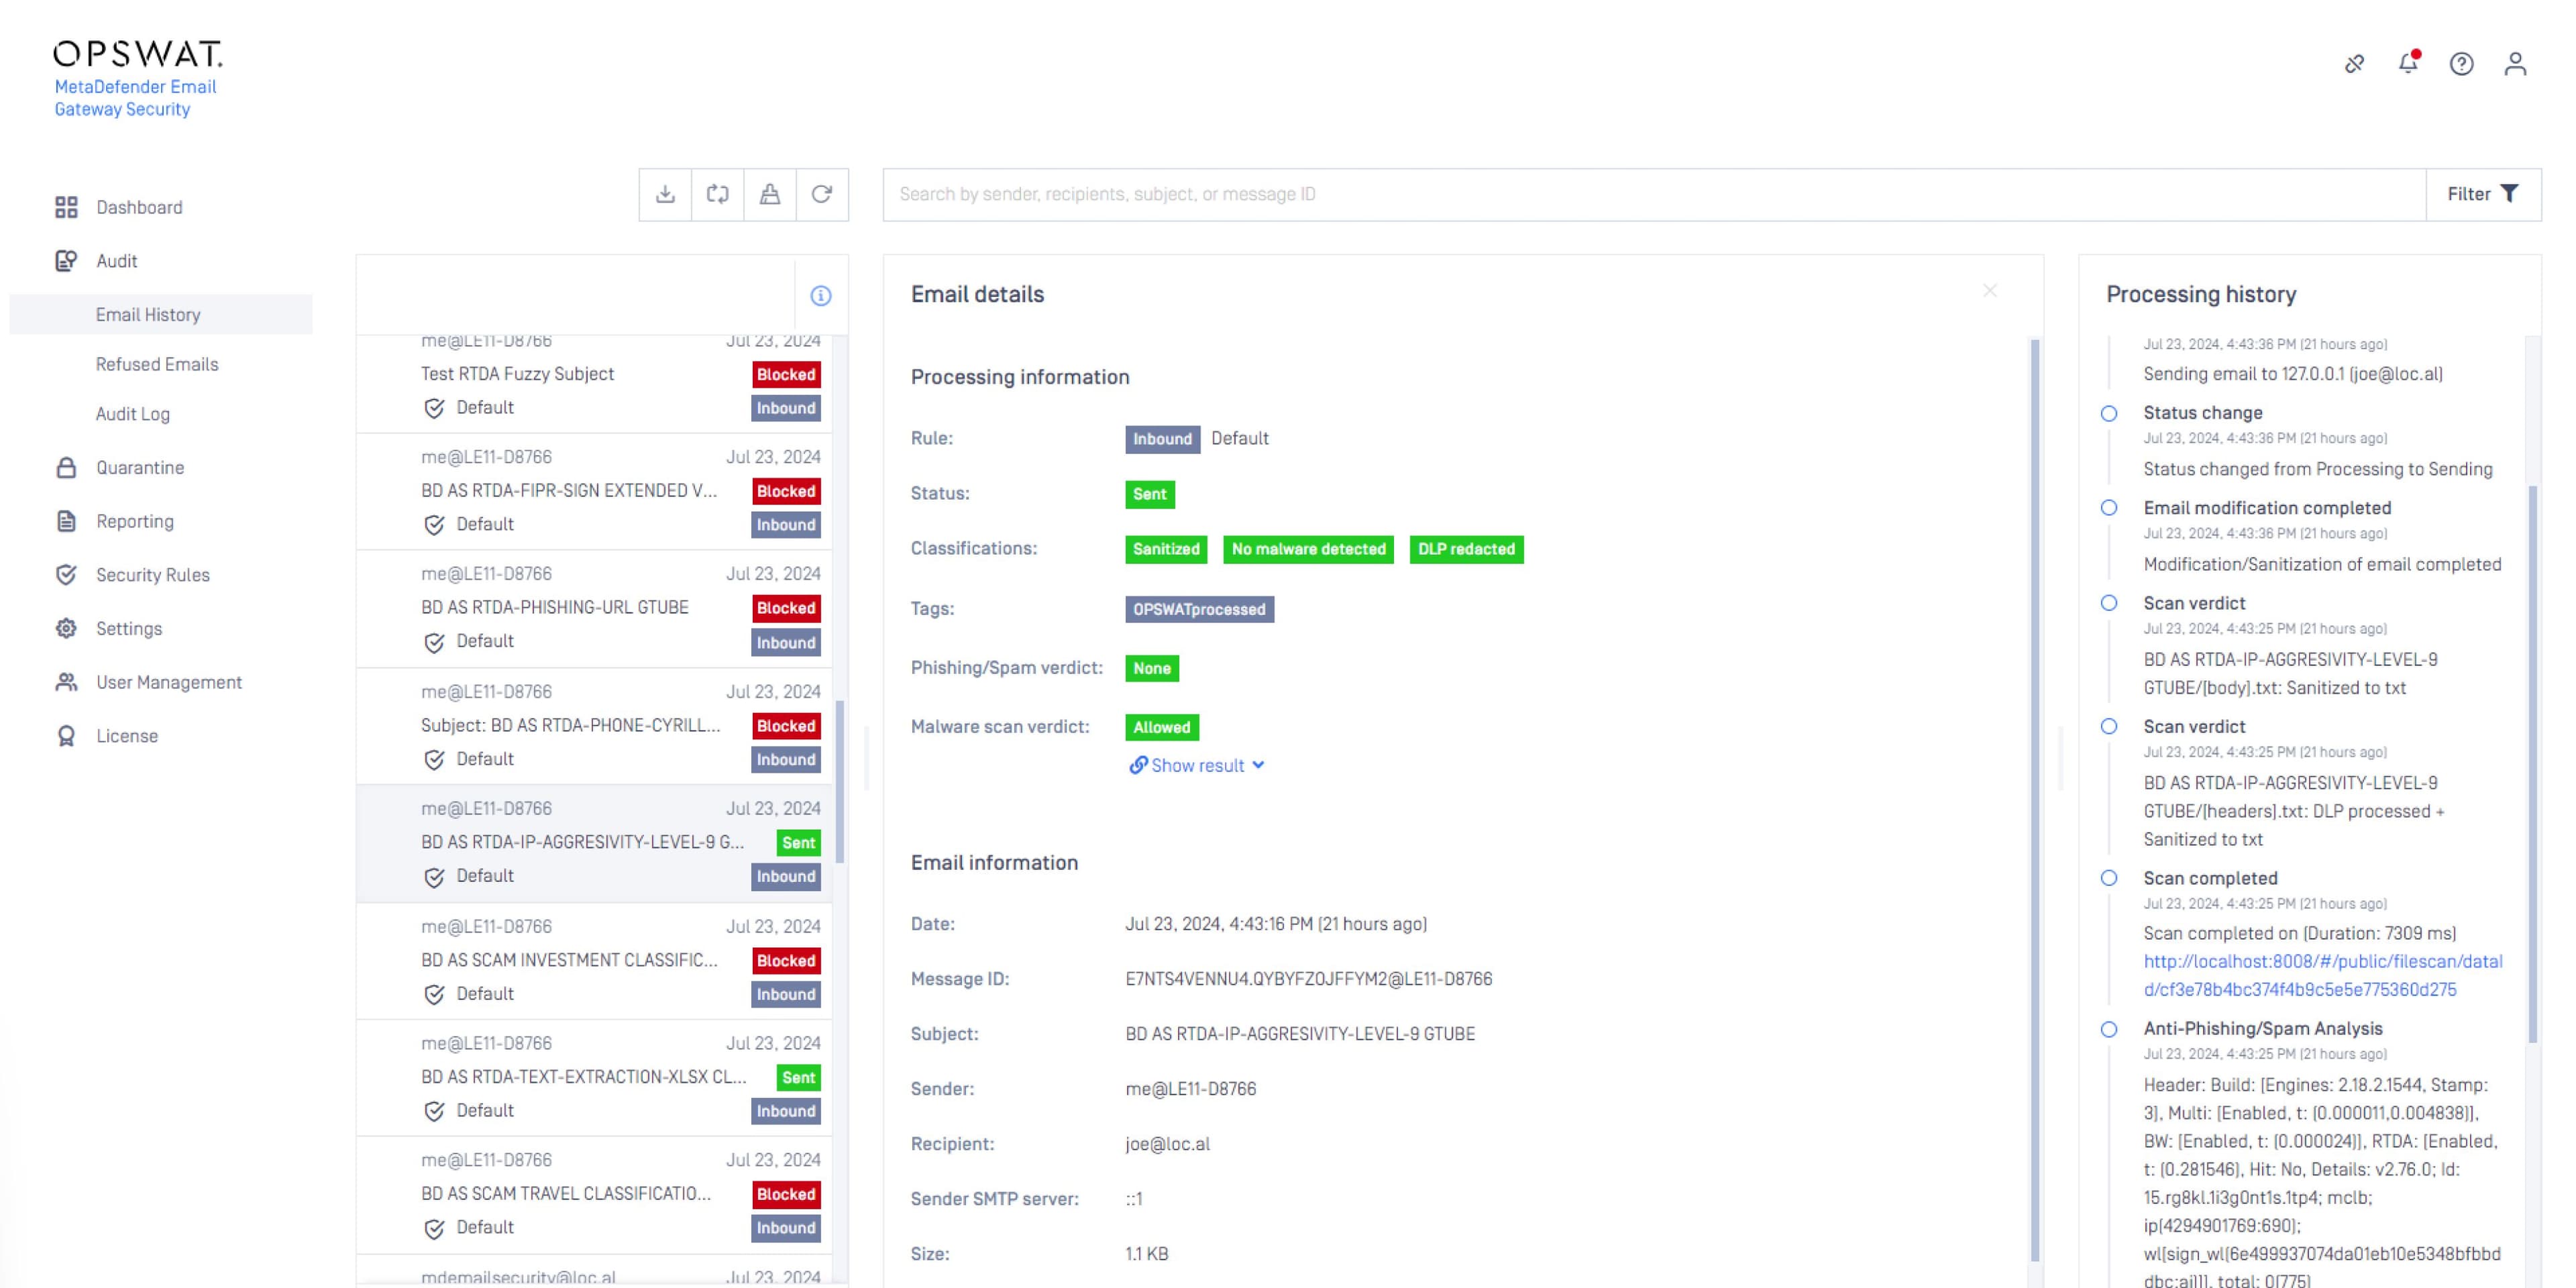 附件消毒
通过消除附件中基于文档的威胁来保护业务生产力文件
MetaDefender™Email Gateway Security
借助……实现实时反网络钓鱼
99.98% 的检测率
MetascanMultiscanning 至
30+
AV Engines
99.5%
通过MetaDefender Aether实现的零日有效率
Proactive DLP 涵盖
125+ 文件类型
Deep CDR™ 技术 支持 200 多种文件类型 ,包括加密文件
<100 ms anti-malware verdict delivery without sandbox detonation
产品概览
播放列表
1 个视频- 产品屏保:MetaDefender Email Gateway Security
Secure 电子邮件网关:
超越检测的防护
MetaDefender Email Gateway Security 该方案整合了分层检测、文件净化、防钓鱼保护、URL 分析、Predictive Alin AI 以及策略执行等功能,可在电子邮件送达前降低威胁,并让组织能够对电子邮件流实施最严格的控制。仅靠检测的方法会留下安全漏洞,因为攻击者越来越多地利用链接、可信文件类型以及人工智能辅助的诱饵来接触用户。
技术 |
MetaDefender Email Security |
其他电子邮件安全供应商 |
|---|---|---|
已知和零日恶意软件防护:Multiscanning 包含 30 多个反恶意软件引擎 |
||
AI-Generated Malware Detection: Predictive Alin AI <100 ms verdict delivery without sandbox detonation |
||
防范未知及零日漏洞:Deep CDR 支持 200 多种文件类型 |
||
凭证收集和网络钓鱼防护:实时反钓鱼 参考 30 多个在线来源的点击时间分析 |
||
未知恶意软件防护:实时MetaDefender Aether ~10秒快速分析 |
||
解密受密码保护的附件 交互式密码存档解密 |
部署选项
企业内部
部署在现有邮件服务器的SMTP/MX层之前,或作为现有电子邮件网关之后的第二道防线。
断开连接
MetaDefender Email Gateway Security 无需外部连接即可运行,支持在受限环境中进行安全的电子邮件检查。
气隙式
支持需要进行本地检查、策略执行和数据控制的完全隔离环境。
集成
MetaDefender Email Gateway Security 可与 Microsoft ExchangeServer 、Microsoft 365、Google Workspace、MetaDefender Managed File Transfer 以及任何基于 SMTP 的电子邮件网关或邮件服务器集成,在邮件投递前对收发邮件流量进行检查。该解决方案部署在 SMTP/MX 层,可在现有电子邮件生态系统中提供“预防优先”的保护,且无需组织更换当前平台或打乱既定的邮件工作流程。
已在高风险电子邮件
环境中得到验证
推荐资源
MetaDefender Email Gateway Security
Email Security 和关键基础设施保护的最佳做法
Email Security 适用于银行、金融服务和保险公司
Email Security 面向首席信息安全官(CISO)
Email Gateway Security 迁移指南
Email Security: 购房者检查清单
购买前须知:Email Security 7个Email Security
常见问题
Microsoft 365 原生防护功能利用其专有的检测架构在云端对附件进行检查。MetaDefender Email Gateway Security 整合了覆盖 30 多种杀毒引擎的 MetascanMultiscanning 、支持 200 多种文件格式的 Deep CDR™ 技术,以及在本地 SMTP/MX 层级运行的Proactive DLP ,因此附件会在投递前经过净化处理,而非在投递后进行风险评分。在 Microsoft ExchangeServer 环境中,该功能作为第二道防线,在 Microsoft Defender 之前运行。
MetaDefender Email Gateway Security 利用 Metascan(Multiscanning )跨 30 多种杀毒引擎分析附件,并结合 Deep CDR™ 技术、MetaDefender Aether 以及基于人工智能的恶意软件检测引擎 Predictive Alin AI。
MetaDefender Email Gateway Security 该方案在邮件投递前,通过多重扫描、Deep CDR™ 技术、自适应沙箱以及基于人工智能的恶意软件检测功能,对链接和附件进行分析,从而降低遭遇基于文件的勒索软件和恶意有效载荷的风险。此外,它还会进行信誉检查,并从 30 多个在线来源对 URL 进行“到达时”和“点击时”分析,以评估潜在的恶意电子邮件。
MetaDefender Email Gateway Security 利用实时反网络钓鱼技术、机器学习、信誉检查和URL分析,来检测复杂的网络钓鱼攻击,包括人工智能辅助攻击和社会工程学攻击。
MetaDefender Email Gateway Security 系统会扫描电子邮件正文以查找密码,并自动对文件进行检查、净化和沙箱隔离,若确认文件不构成威胁,则将其安全且功能完好地交付。若未找到密码,用户将通过电子邮件收到通知,要求其通过自助门户提供密码。随后,该文件将被推送至 Metascan(Multiscanning )、Deep CDR™ 技术(MetaDefender )、Aether( )和Proactive DLP ,无需 IT 部门或安全运营中心(SOC)进行人工验证。
MetaDefender Email Gateway Security 通过数据泄露防护(DLP)、内容检查、信息遮蔽、报告、审计日志和集中式控制,帮助落实电子邮件安全和数据保护政策。合规准备工作涵盖《通用数据保护条例》(GDPR)、《数字权利与隐私法案》(DORA)、《网络安全指令2》(NIS2)以及30余项其他框架。完整列表可访问我们的合规页面查看。
是的,MetaDefender Email Gateway Security 专为关键基础设施、运营技术(OT)、工业控制系统(ICS)、政府、国防以及其他需要对电子邮件带来的风险实施严格管控的受监管环境而设计。MetaDefender Email Gateway Security 支持本地检查、数据管控、数据泄露防护(DLP)以及物理隔离部署模式,适用于仅靠云端电子邮件安全方案可能无法满足运营或监管要求的环境。
MetaDefender Email Gateway Security 在 Exchange 环境中,该方案可部署在 Microsoft ExchangeServer 或 Microsoft Defender 之前,在电子邮件到达用户之前增加另一层检查,且不会给用户带来明显延迟,也不会干扰业务工作流程。
MetaDefender Email Gateway Security 可以使用标准的 syslog 和 CEF 格式将安全日志发送到由 SIEM 配置的 syslog 服务器,从而帮助组织实现监控和调查工作流的集中化。