零日漏洞检测(MetaDefender Cloud)
OPSWAT由人工智能驱动、基于云的零日漏洞检测解决方案,将自适应沙箱与内置威胁情报相结合,可在云端大规模对可疑文件进行触发分析。该方案可提取行为指标(IOC),并通过可操作的恶意软件情报,丰富云工作流、持续集成/持续交付(CI/CD)管道以及安全信息和事件管理(SIEM)/安全操作自动化与响应(SOAR)系统。
- 无与伦比的零日漏洞检测
- 实时威胁分析
- 立即设置
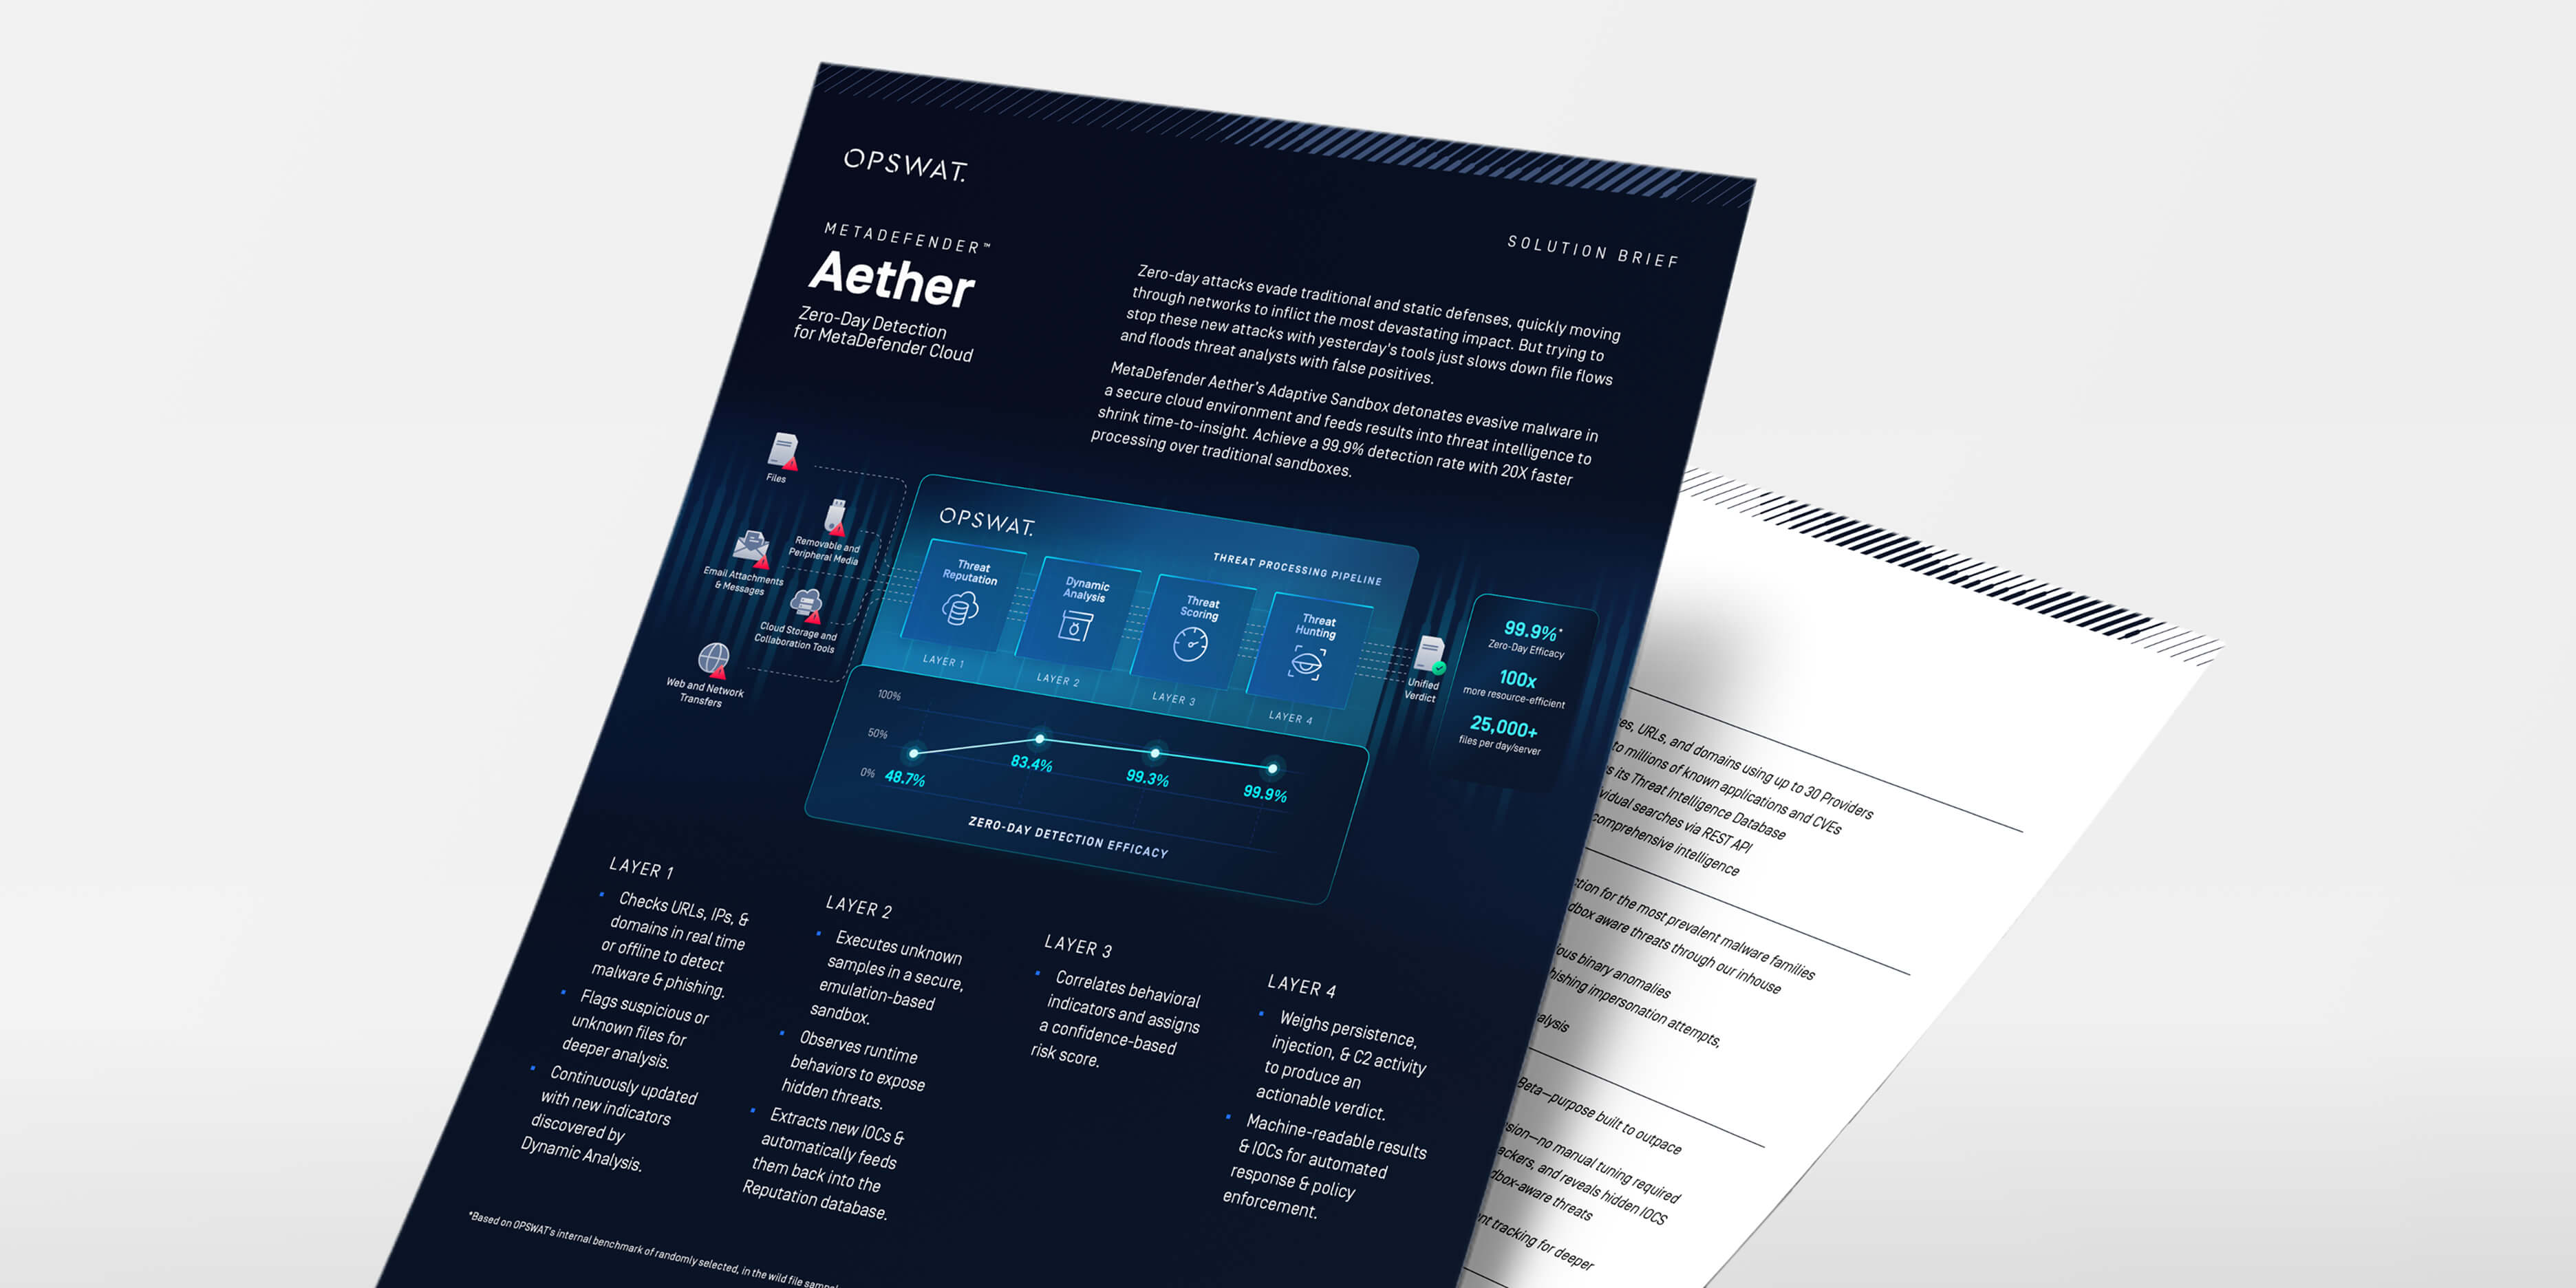
统一零日漏洞检测
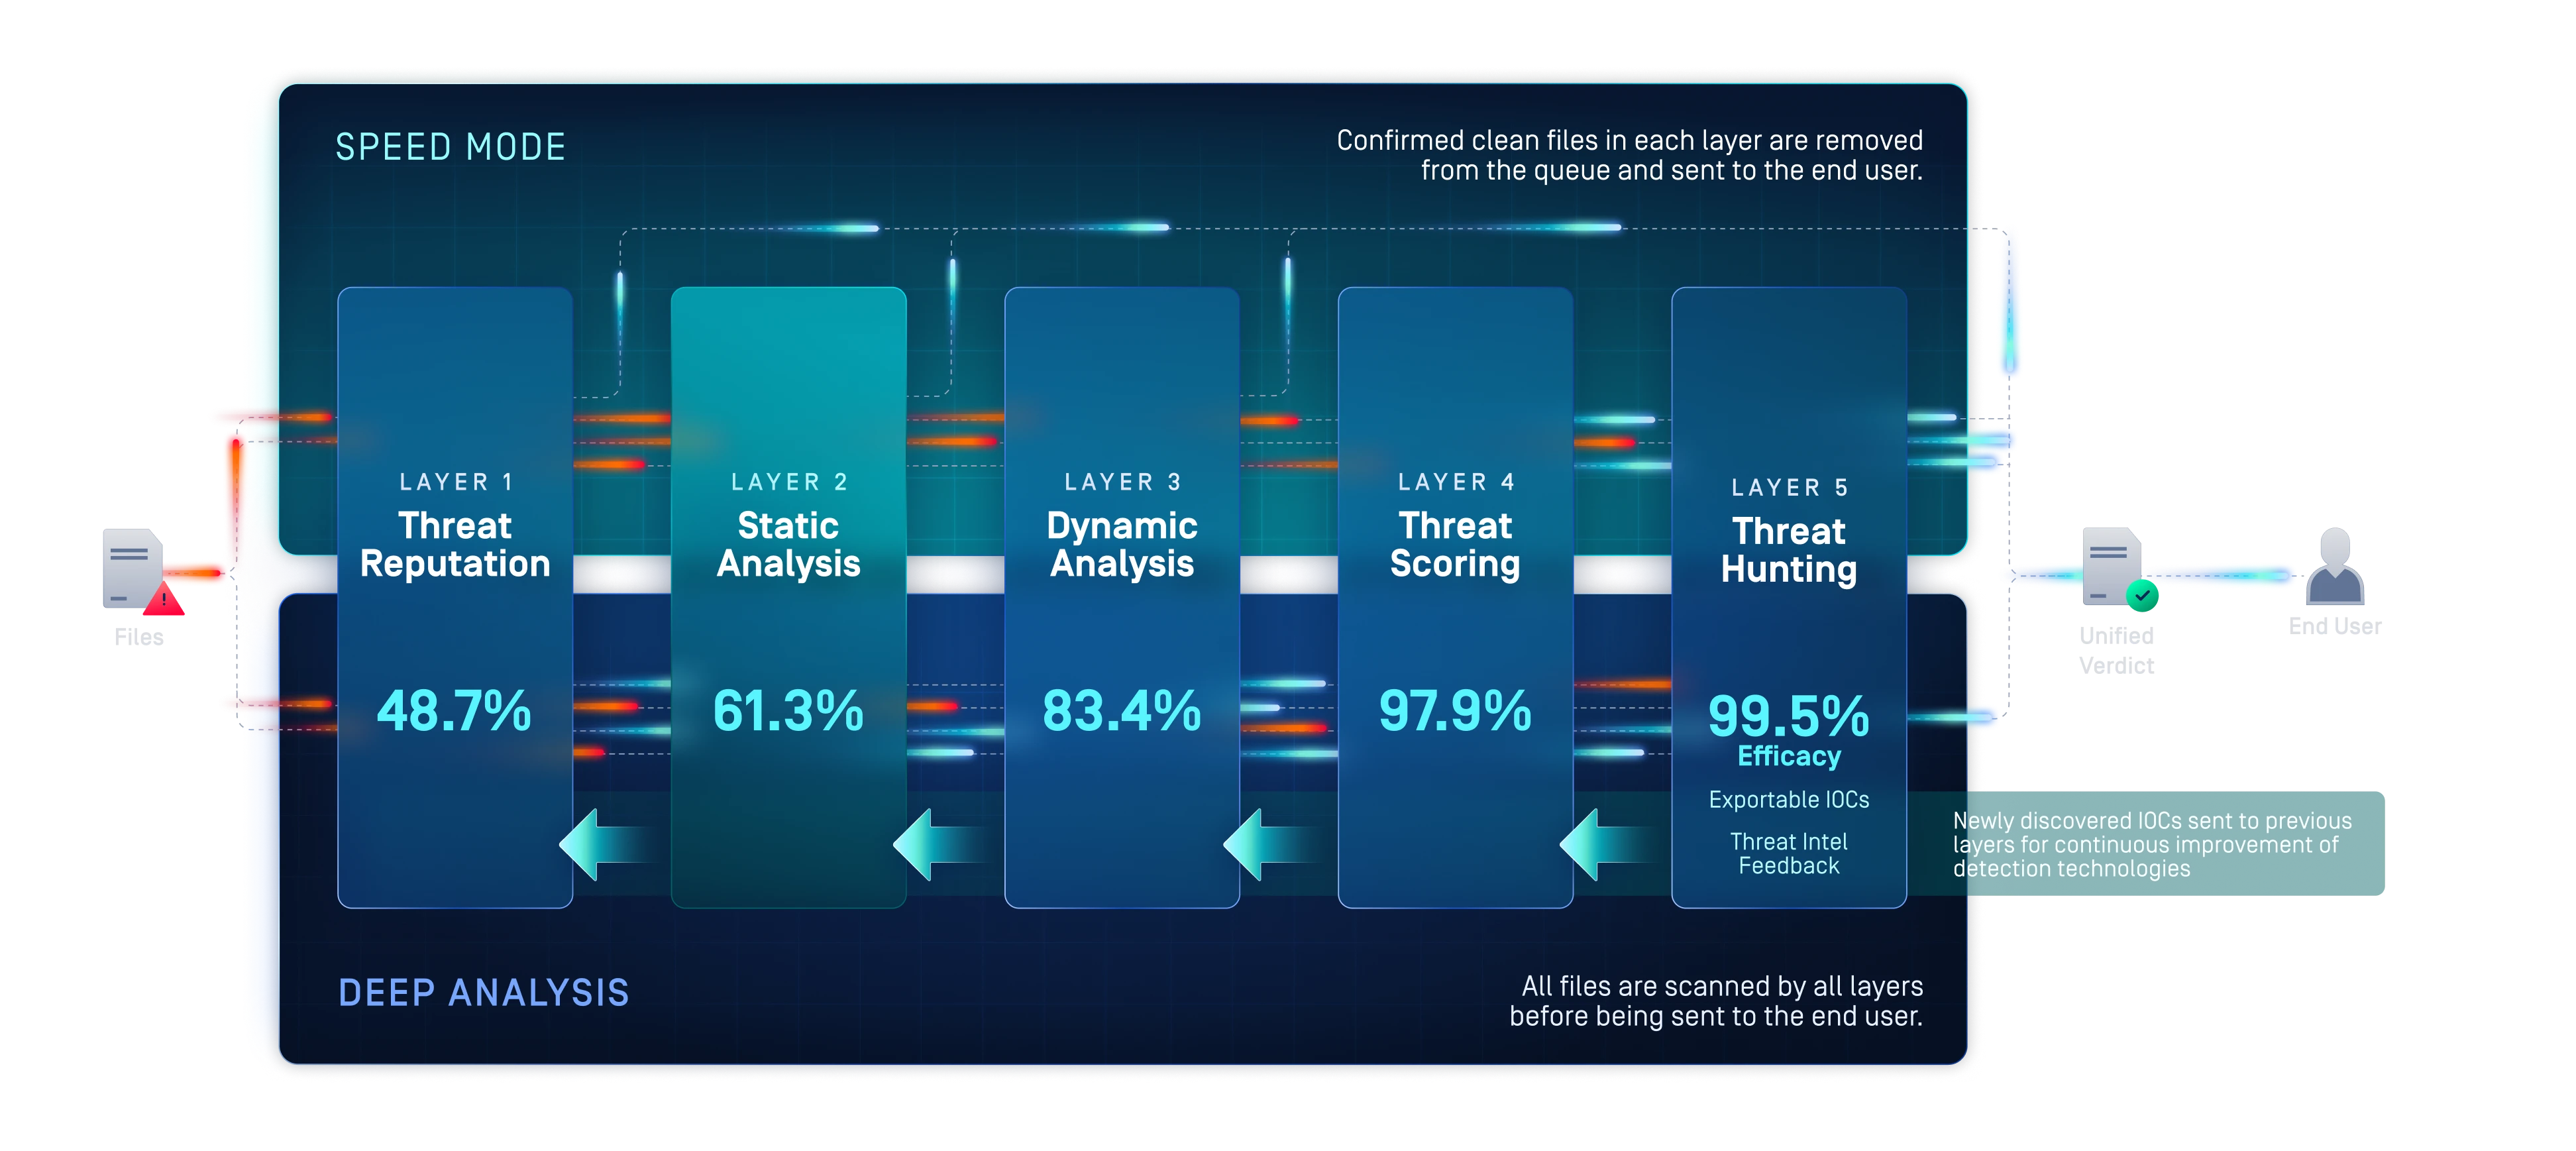
第一层:威胁信誉
快速暴露已知的
威胁
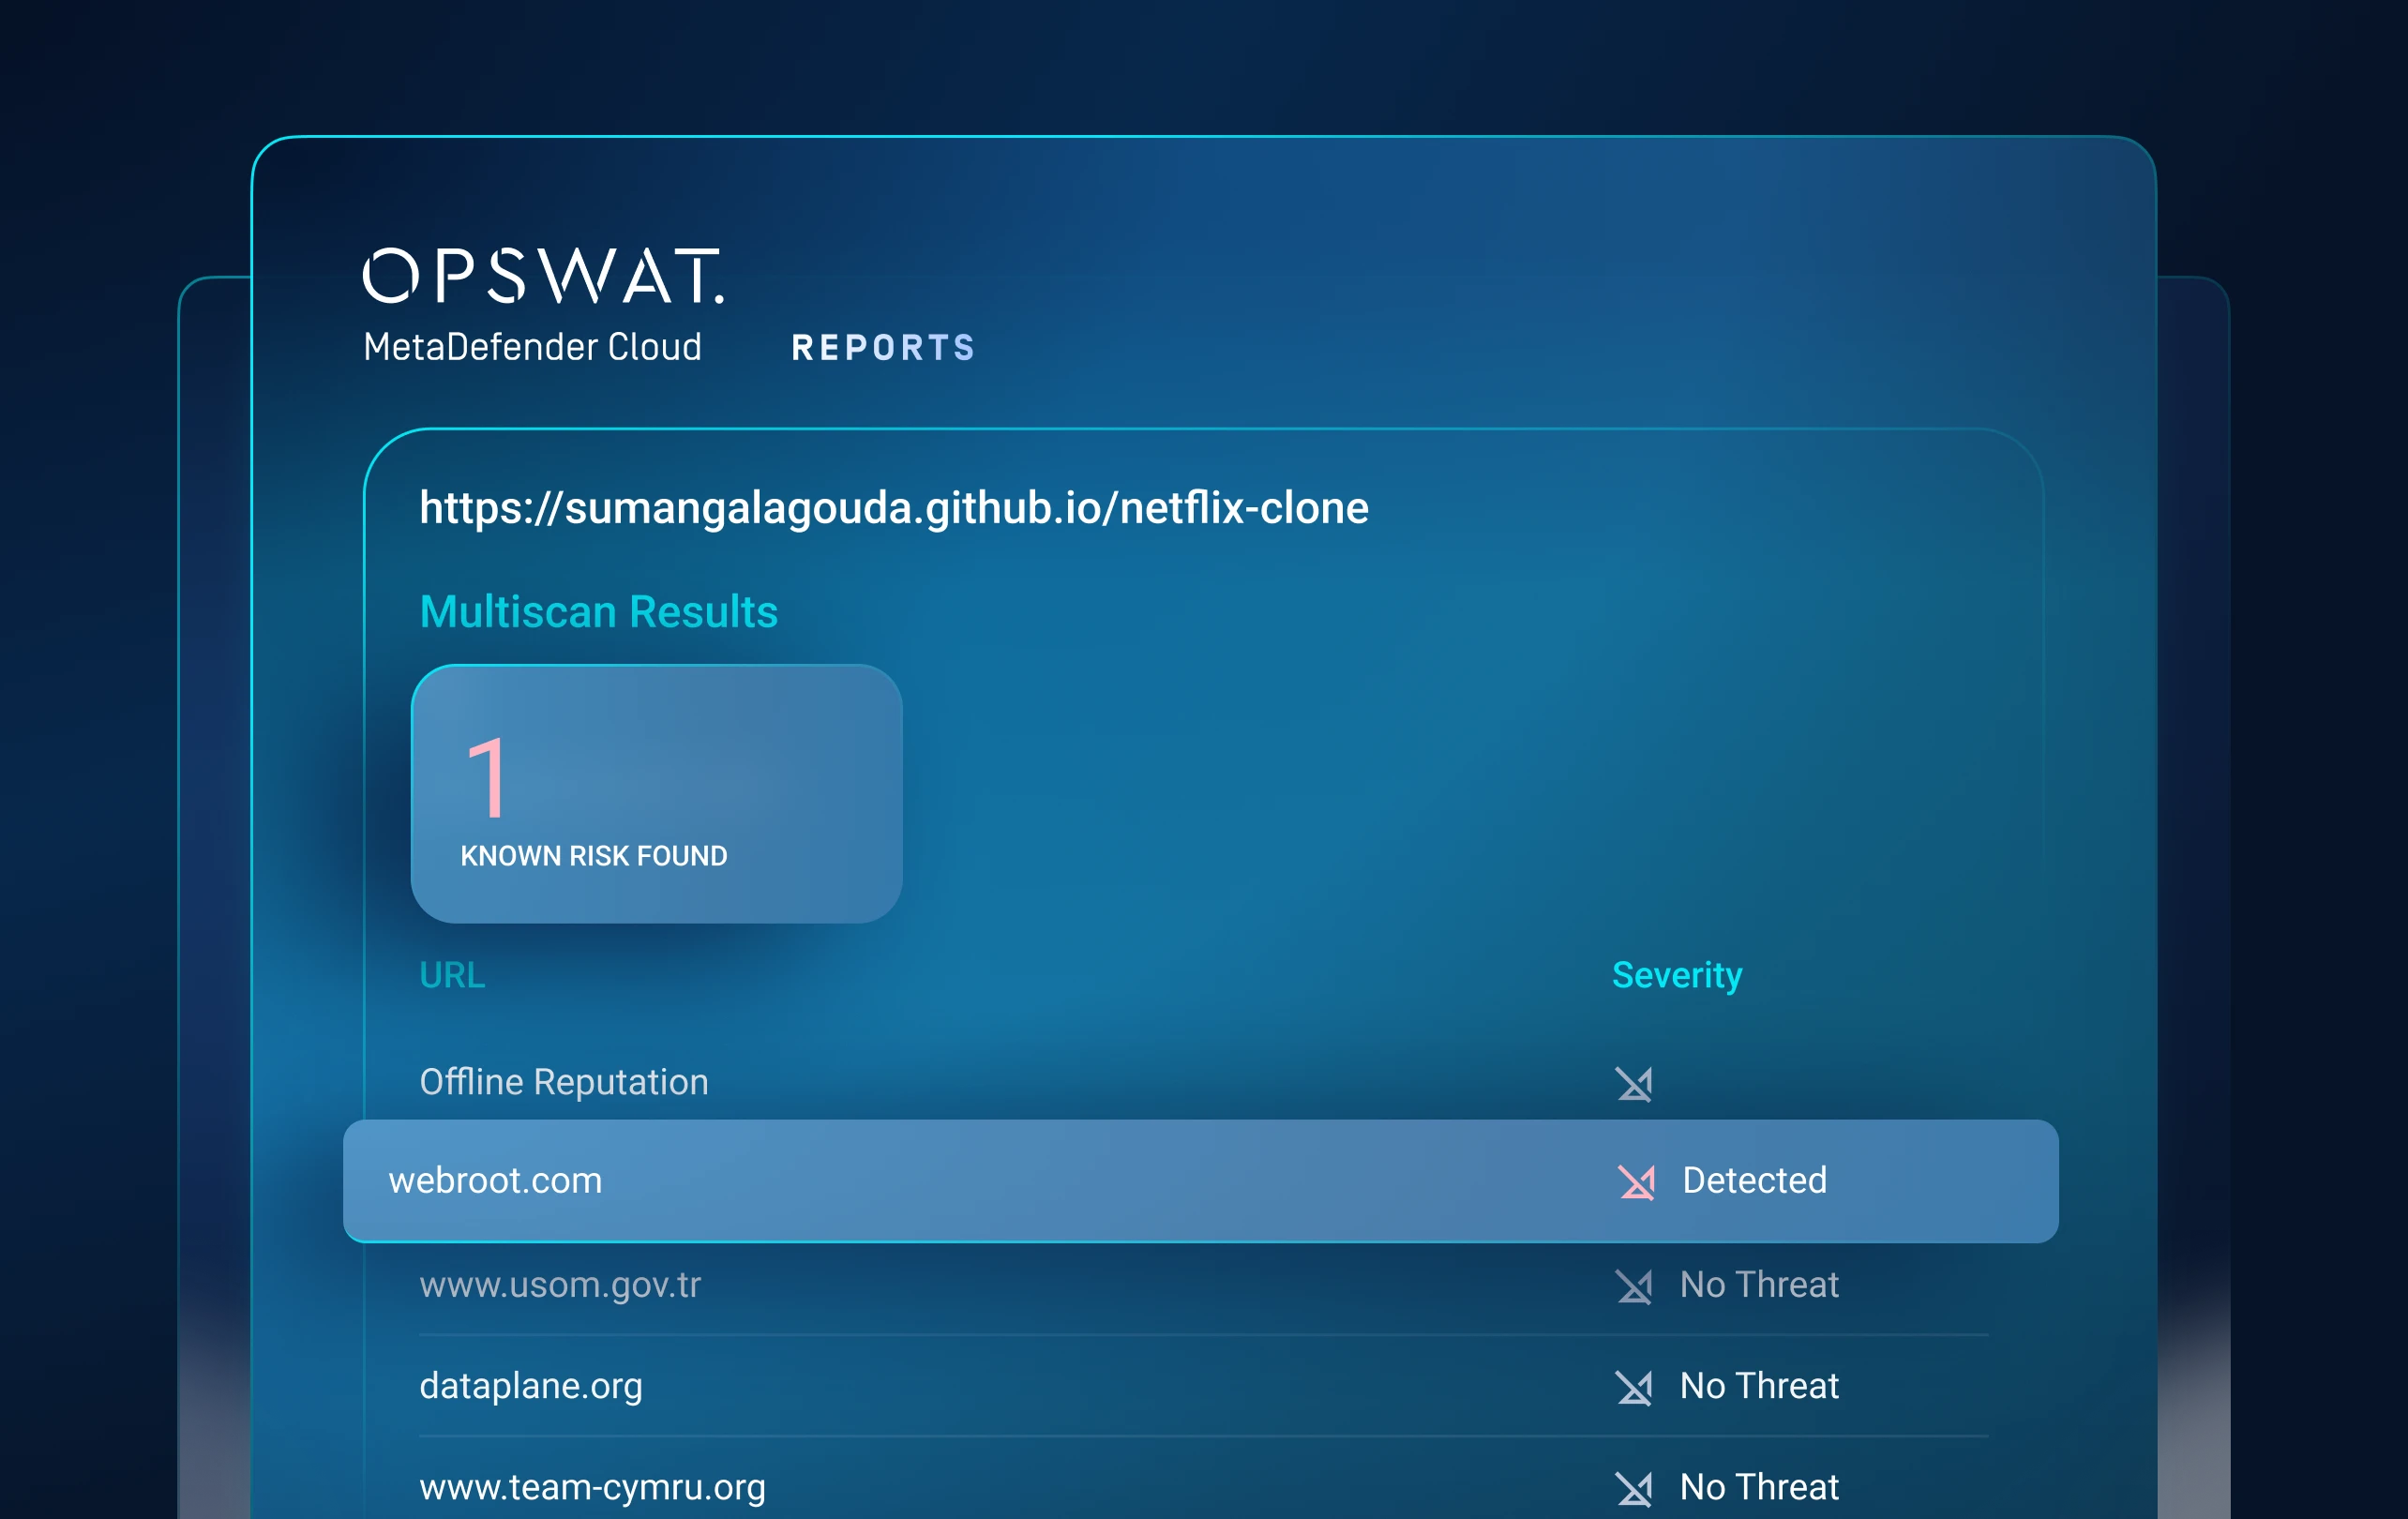
在进行更深入的分析之前,先阻止已知的威胁。
无论在线还是离线,均会将文件、URL、IP 地址和域名与持续更新的信誉情报进行比对。
该系统阻断了恶意软件和攻击者基础设施的重复利用,迫使攻击者轮换指标并重建传播路径。
第2层:静态分析
在威胁执行前预测未知威胁
弥补预执行检测方面的漏洞。
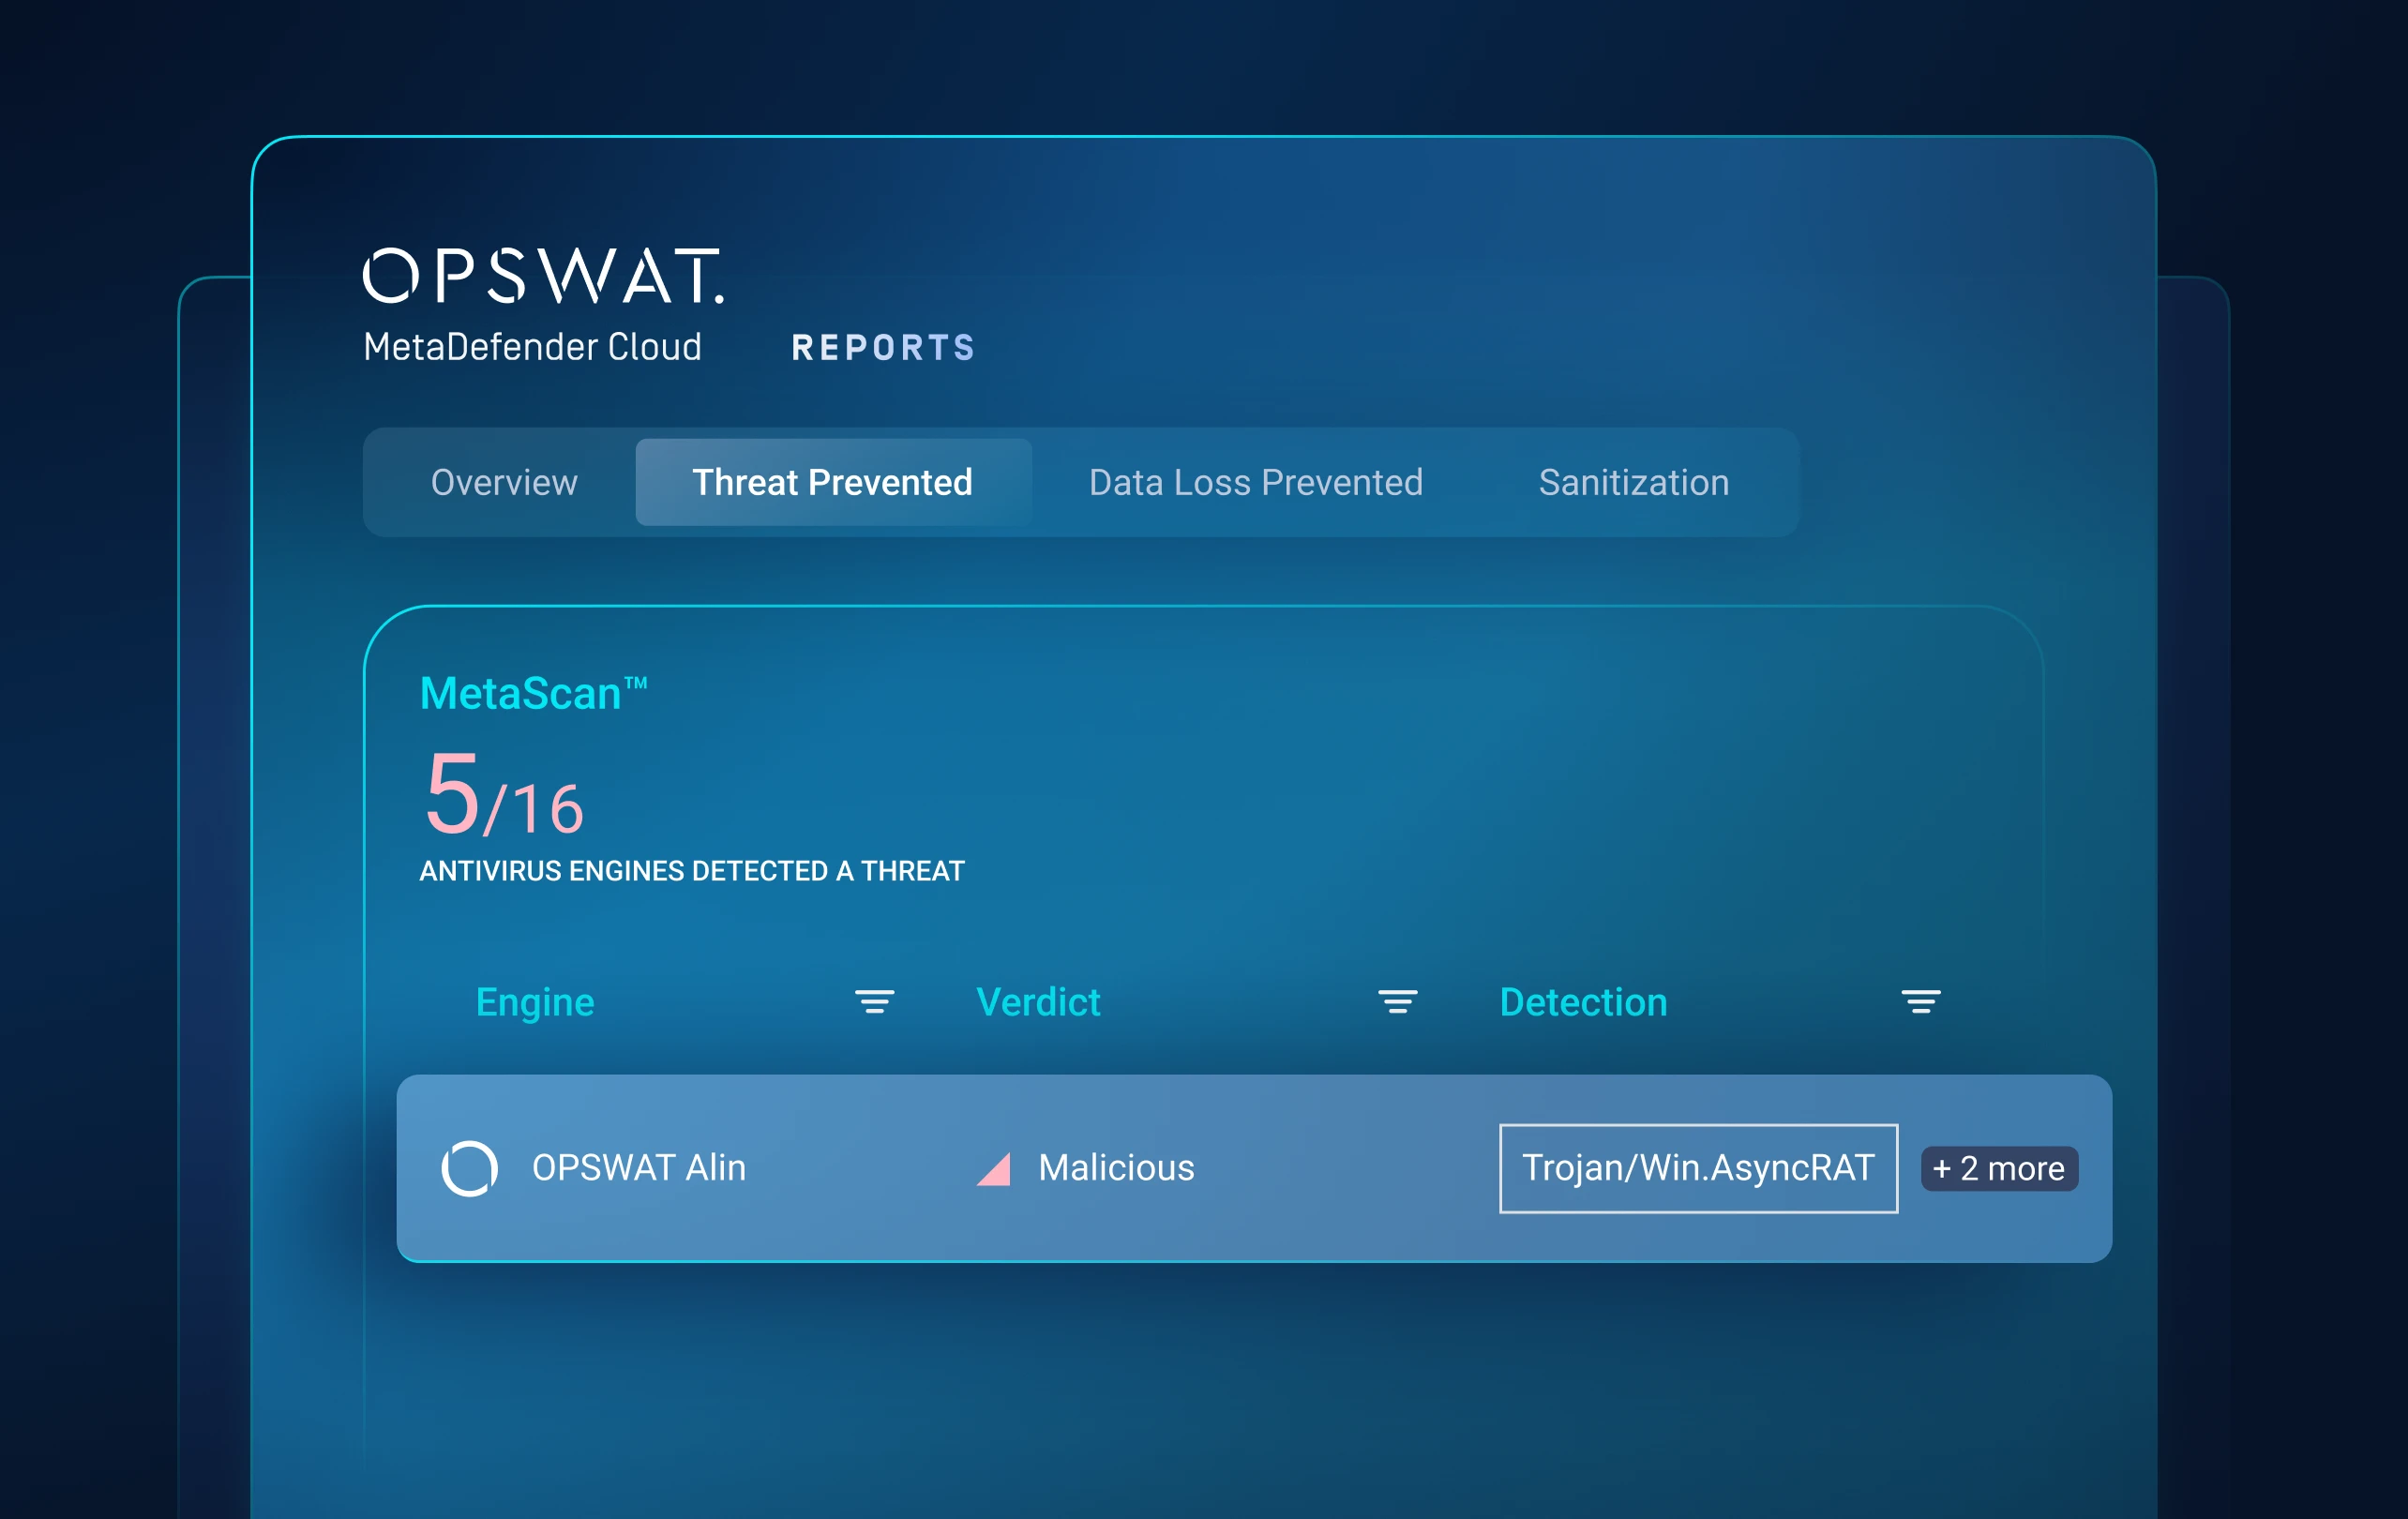
预测性Alin AI通过分析文件结构和行为特征,能在几毫秒内预测恶意意图,无需依赖特征码或触发测试。
在未知和多态恶意软件运行之前就将其检测出来,既减少了下游对沙箱的需求,又确保了文件传输速度。
第3层:动态分析
迫使隐藏的威胁现形
揭露静态分析和基于虚拟机的工具无法检测到的隐蔽型恶意软件。
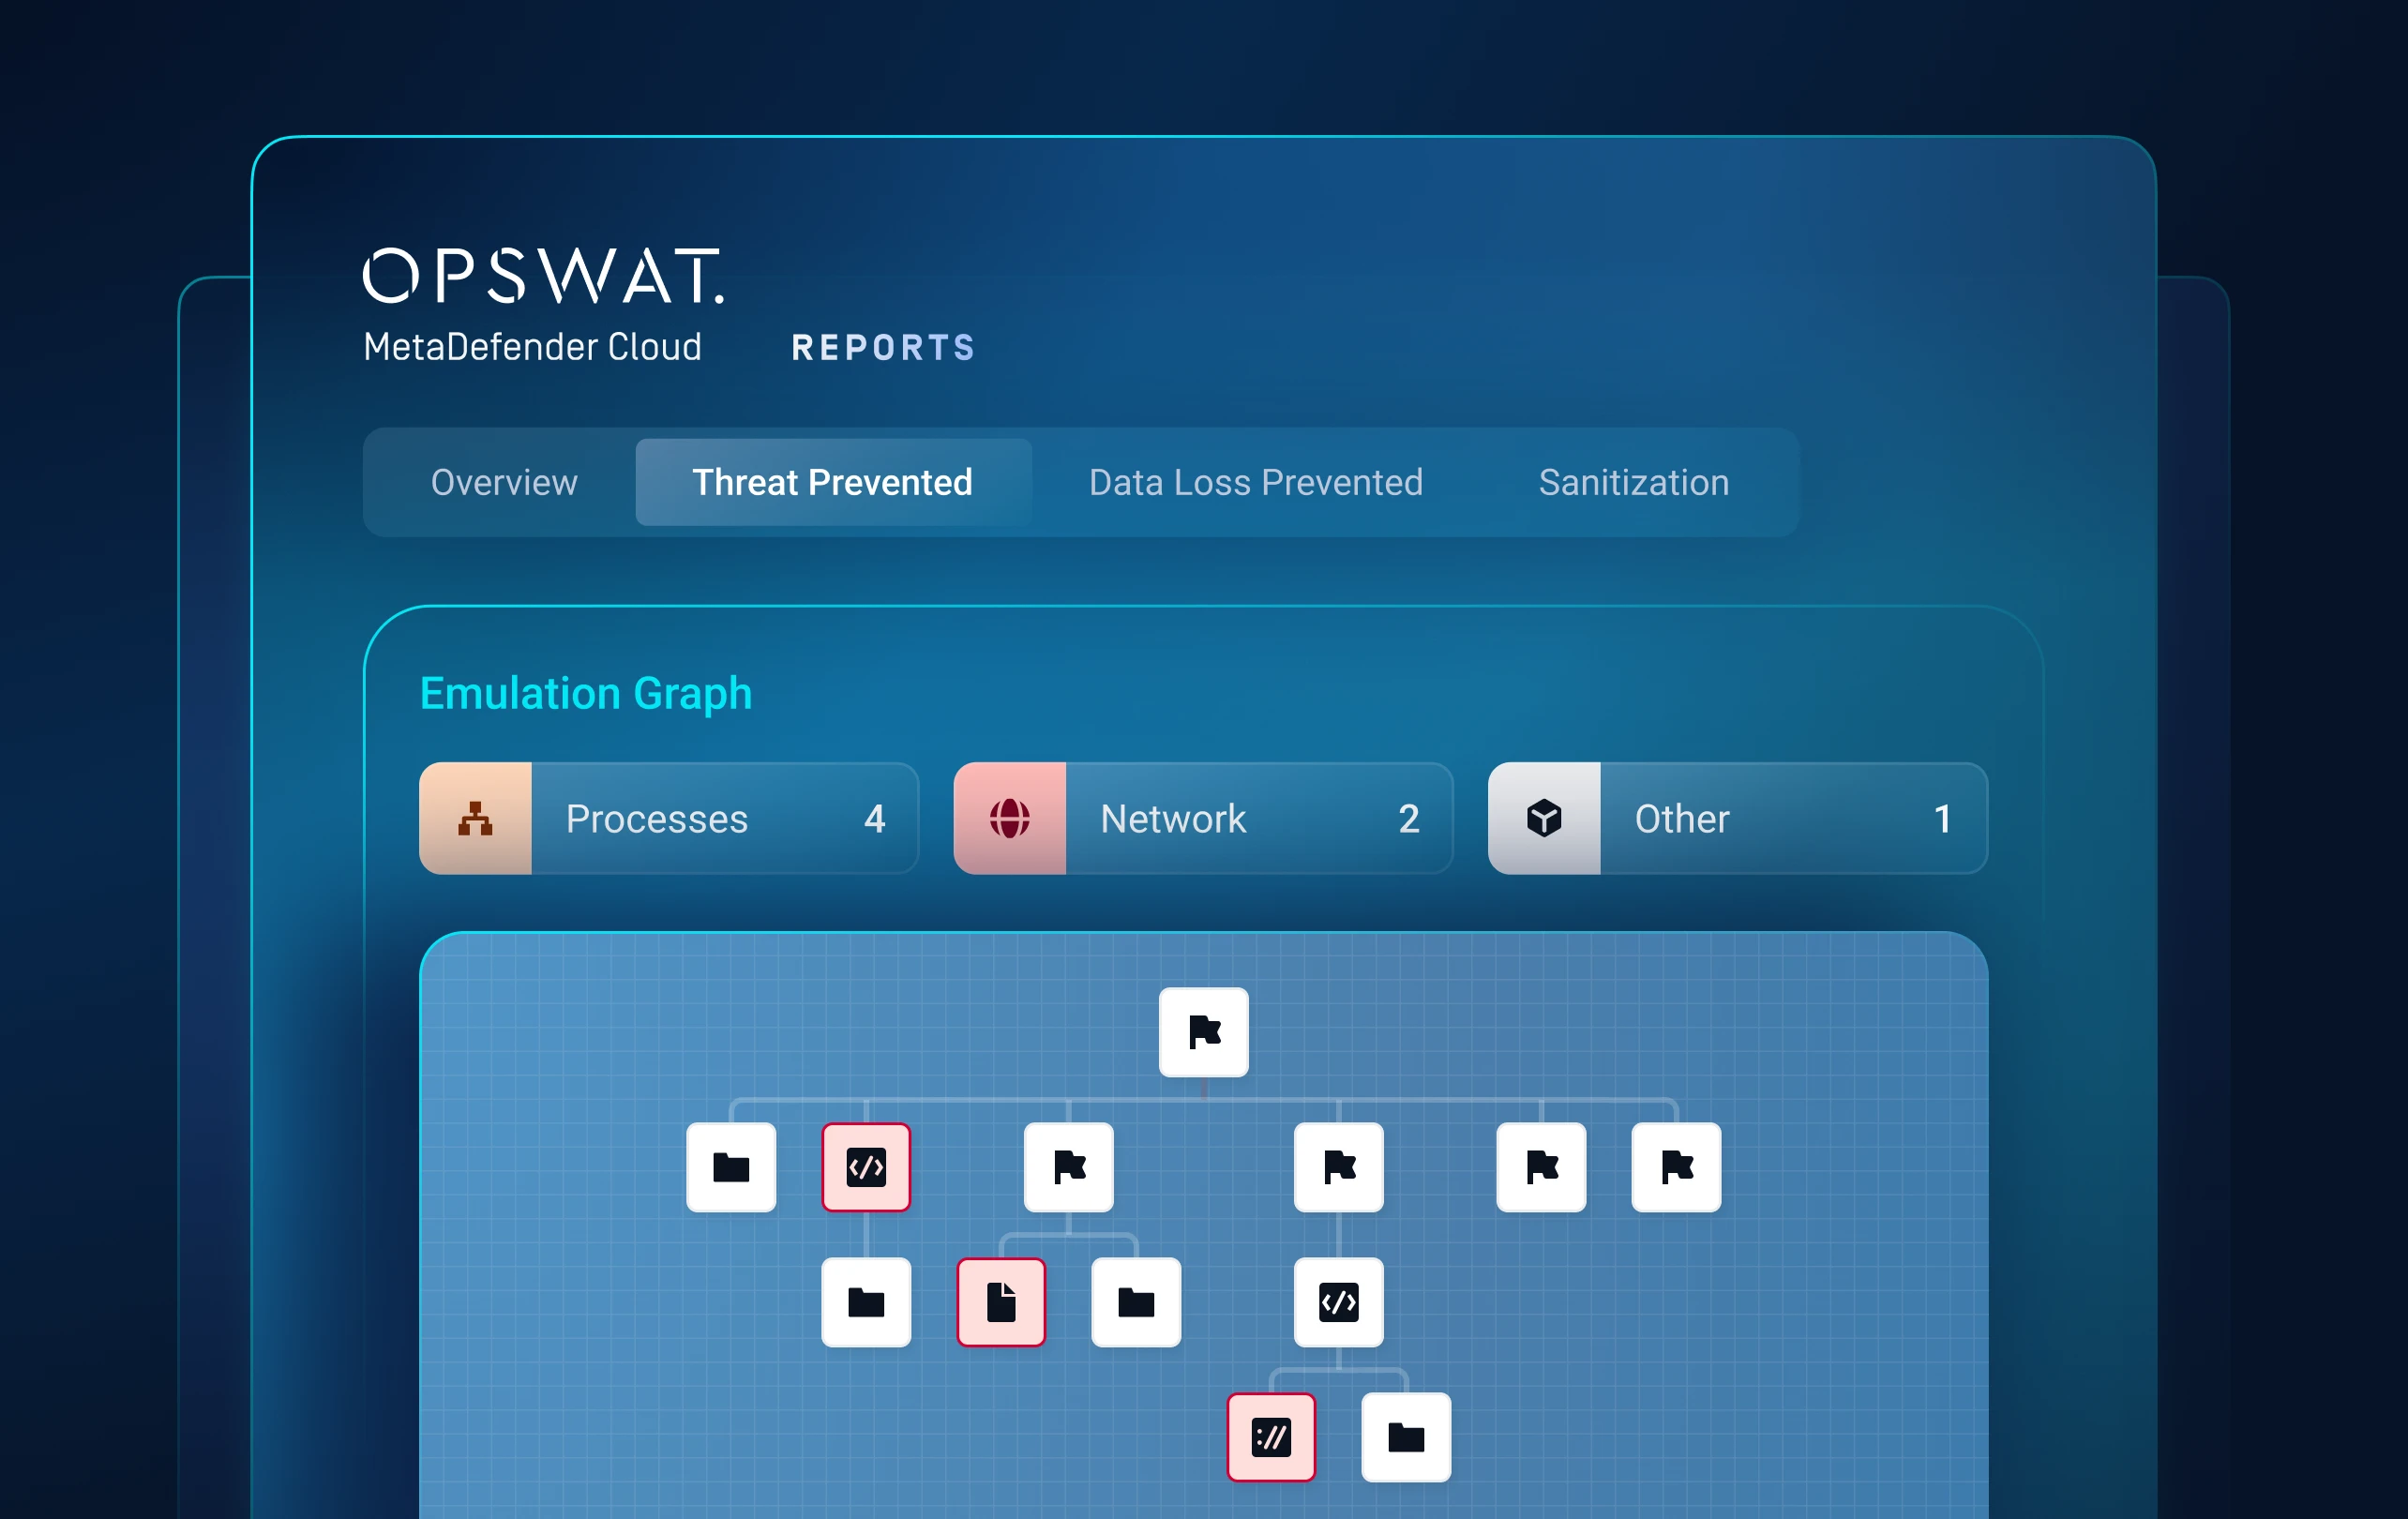
一种基于仿真的Adaptive Sandbox 无需依赖可被检测到的虚拟机,Sandbox 恶意行为并探索替代执行路径。
揭示了加载器链、运行时残留物、混淆脚本、多阶段有效载荷以及规避技术。
第4层:威胁评分
优先处理最重要的事情
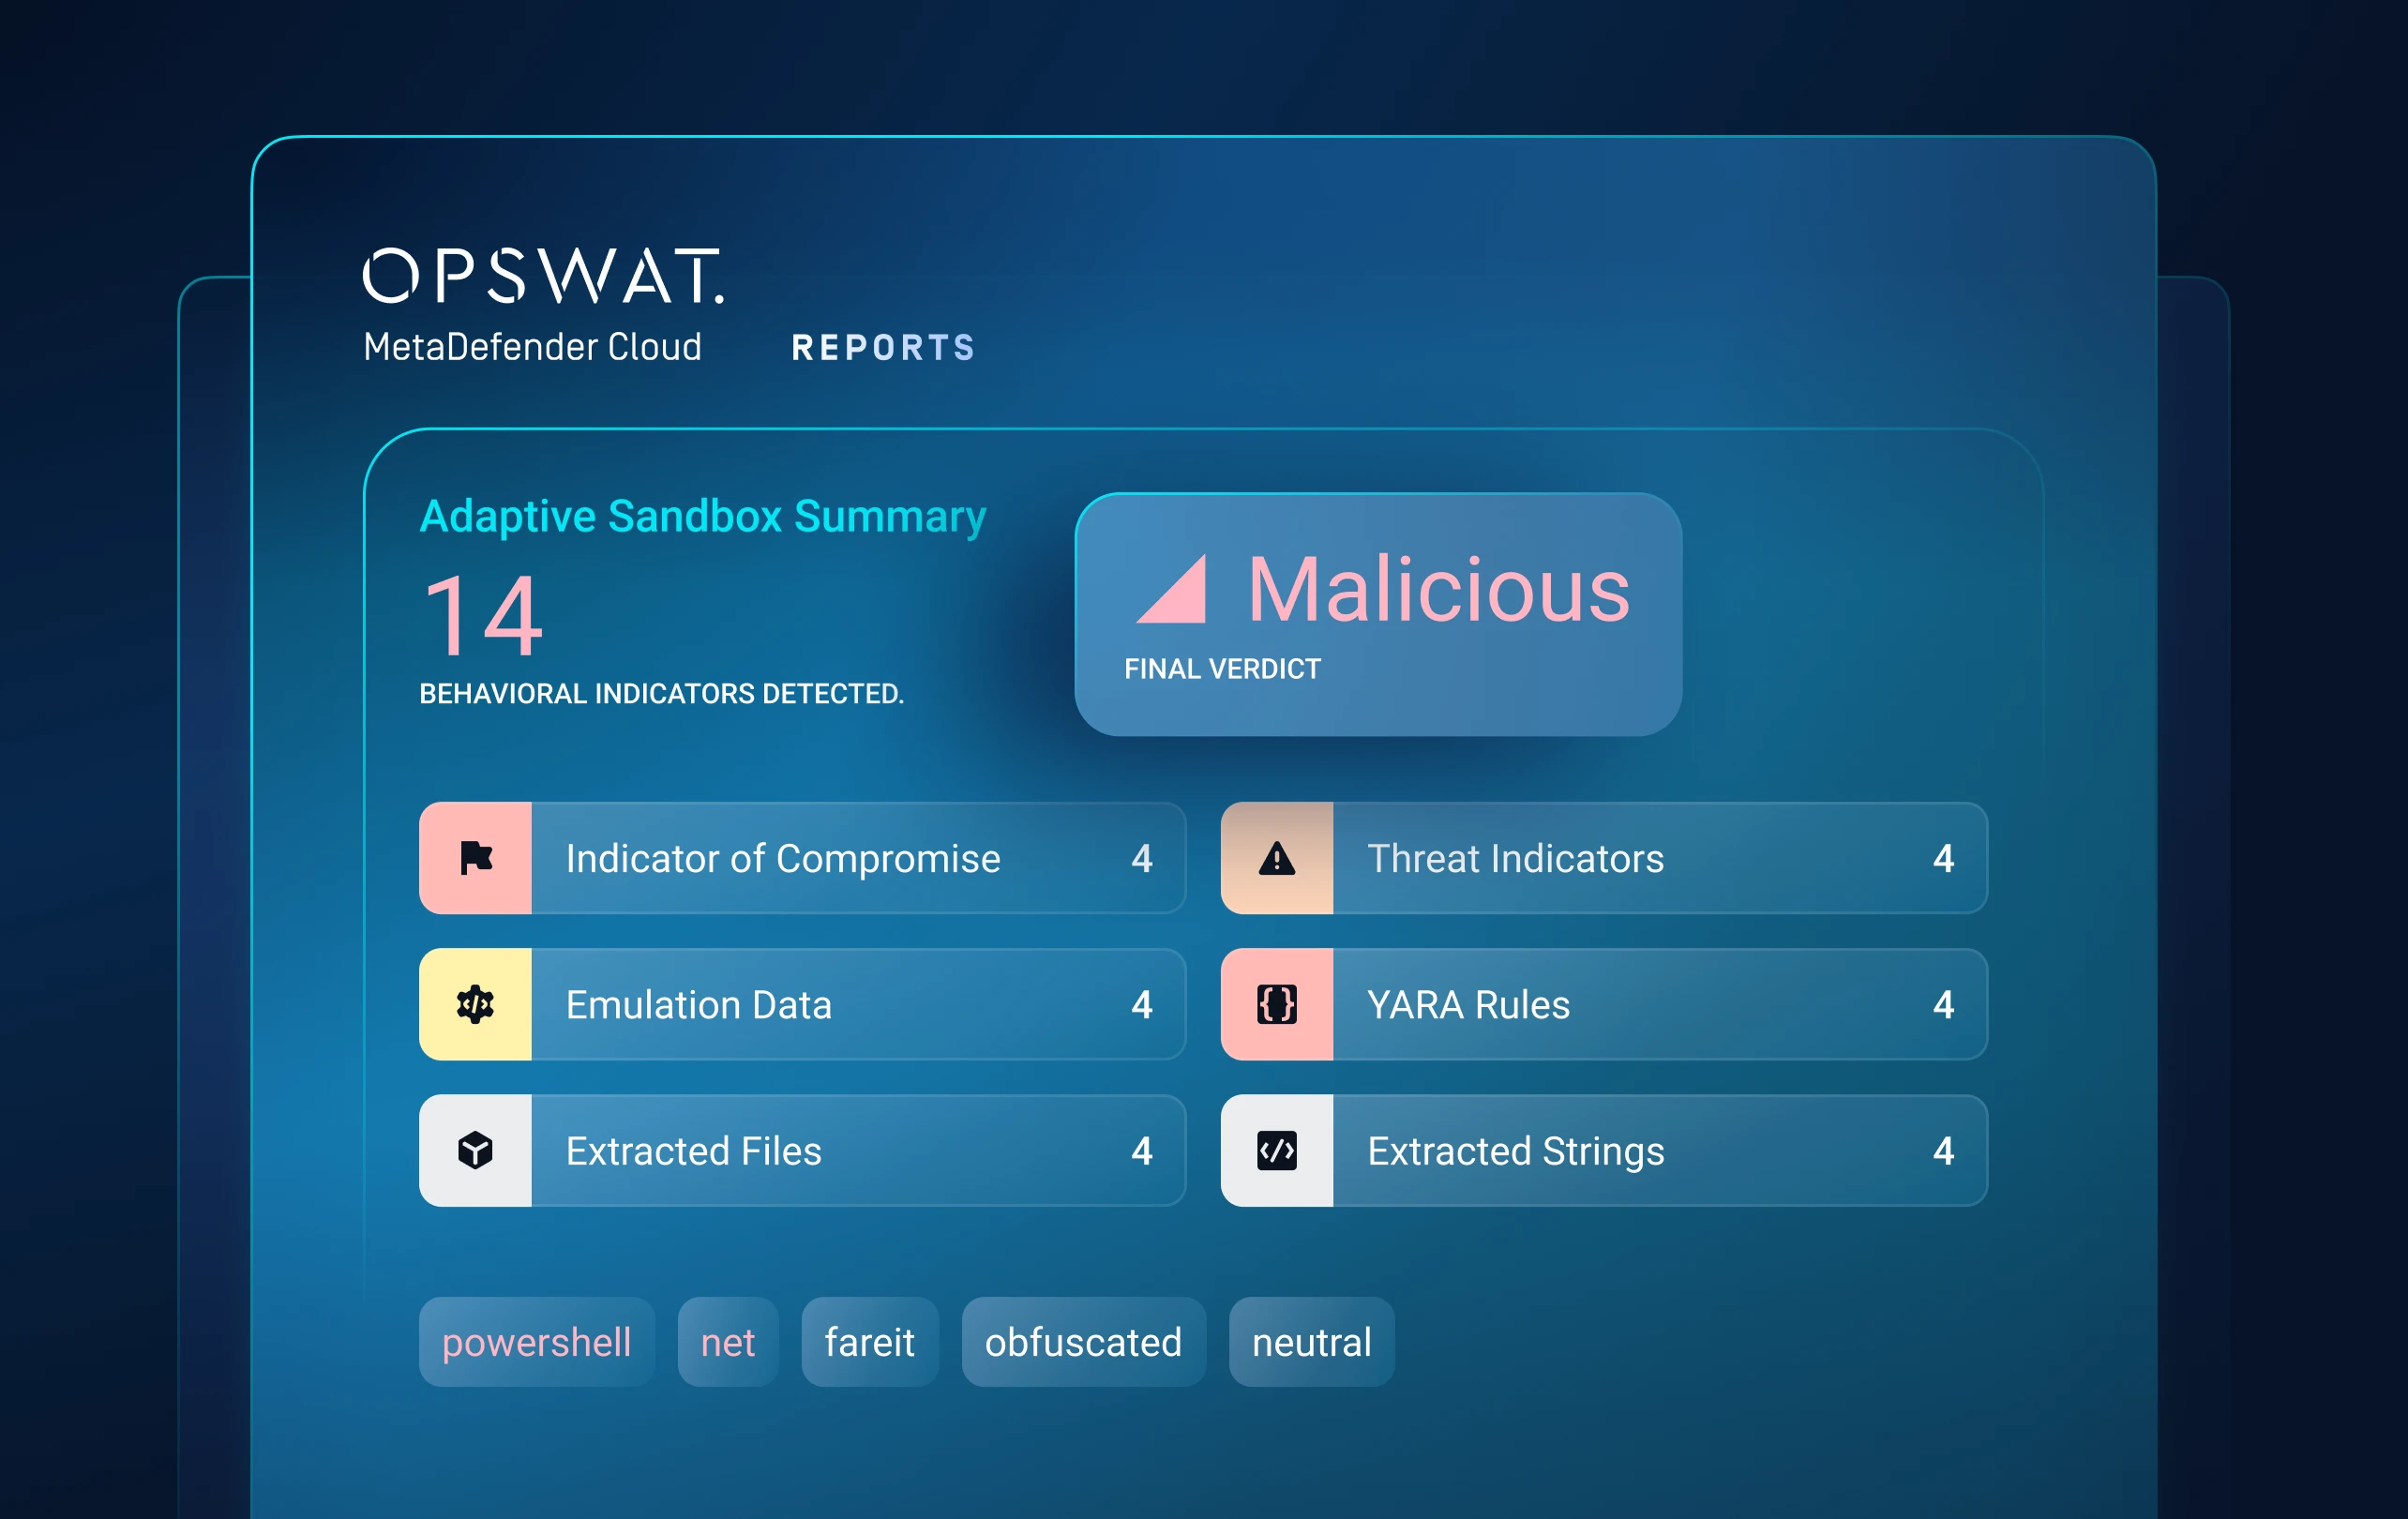
将复杂的威胁行为转化为可操作的结论。
将声誉、静态分析和动态分析信号进行关联,从而生成基于可信度的风险评分。
实时突出显示风险最高的威胁,从而减少误报、警报干扰以及分析师的初步筛选时间。
第5层:威胁狩猎
将威胁与活动关联起来
从孤立的文件检测转向基于安全活动的智能分析。
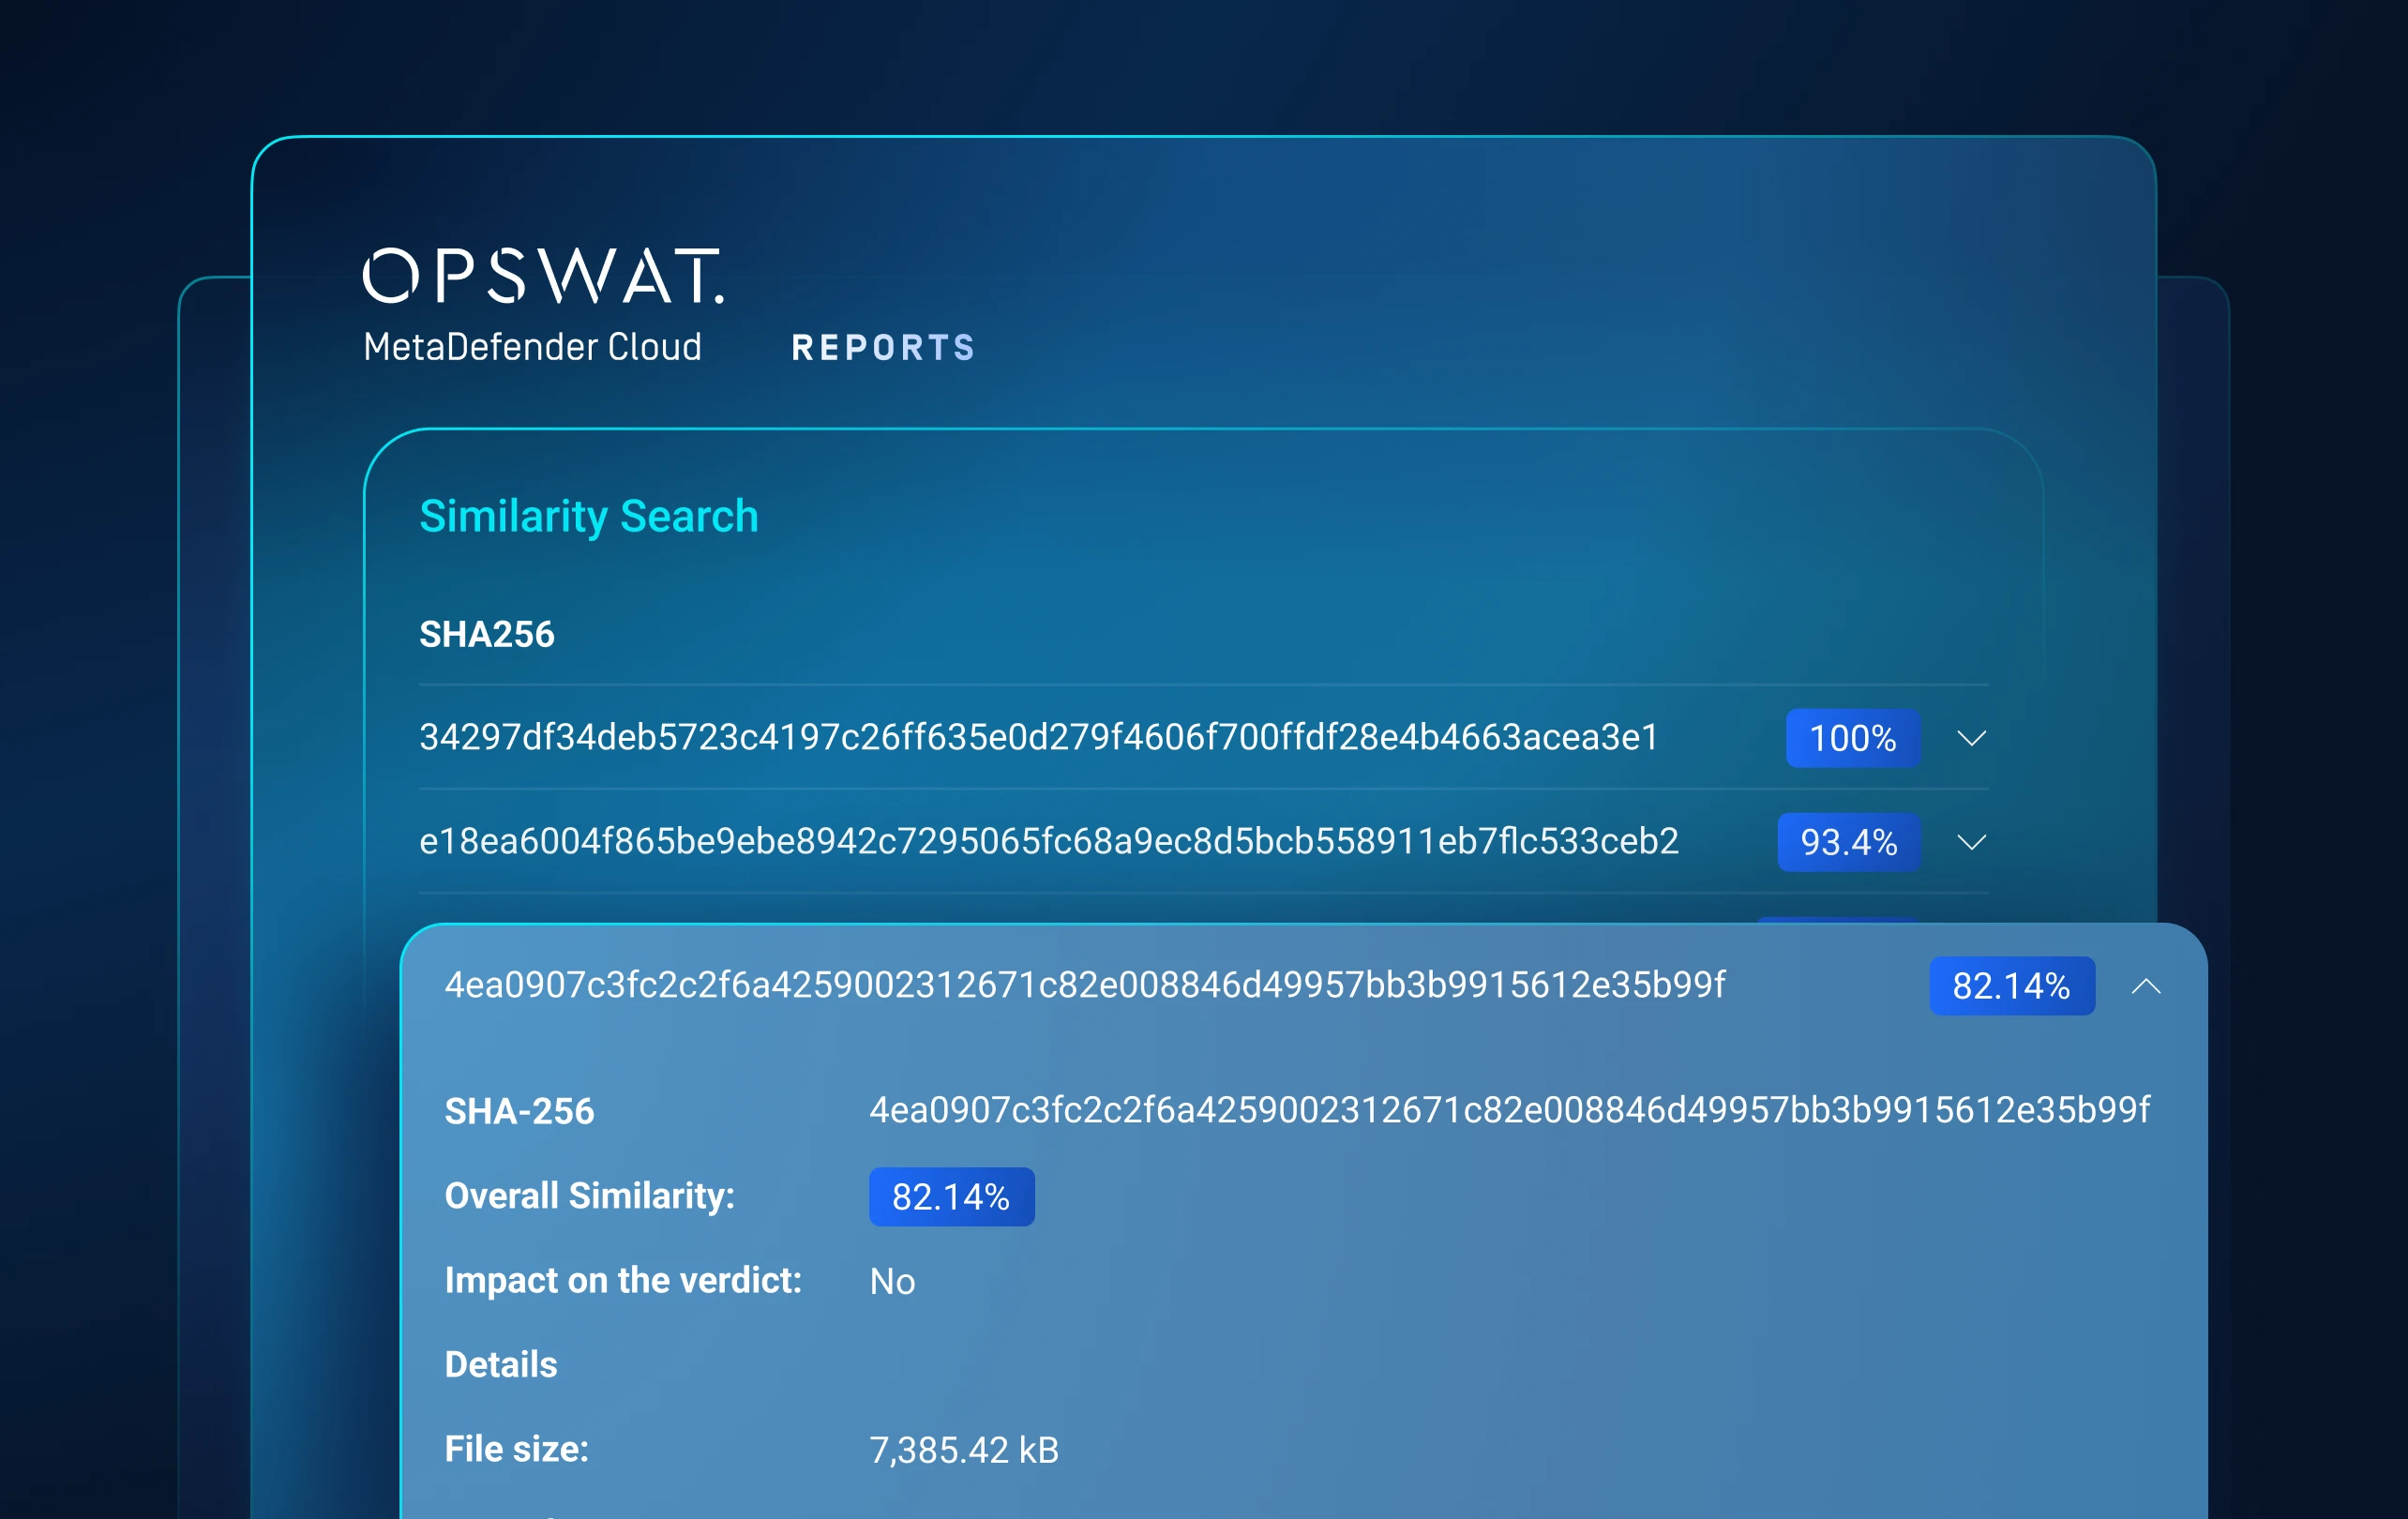
基于机器学习的相似性搜索和威胁模式关联功能,可将未知样本与已知的恶意软件、基础设施、战术及相关变种建立关联。
揭露恶意软件家族和攻击者活动,迫使对手彻底改造其工具、基础设施和攻击手法。
三步轻松入门
OPSWAT 访问
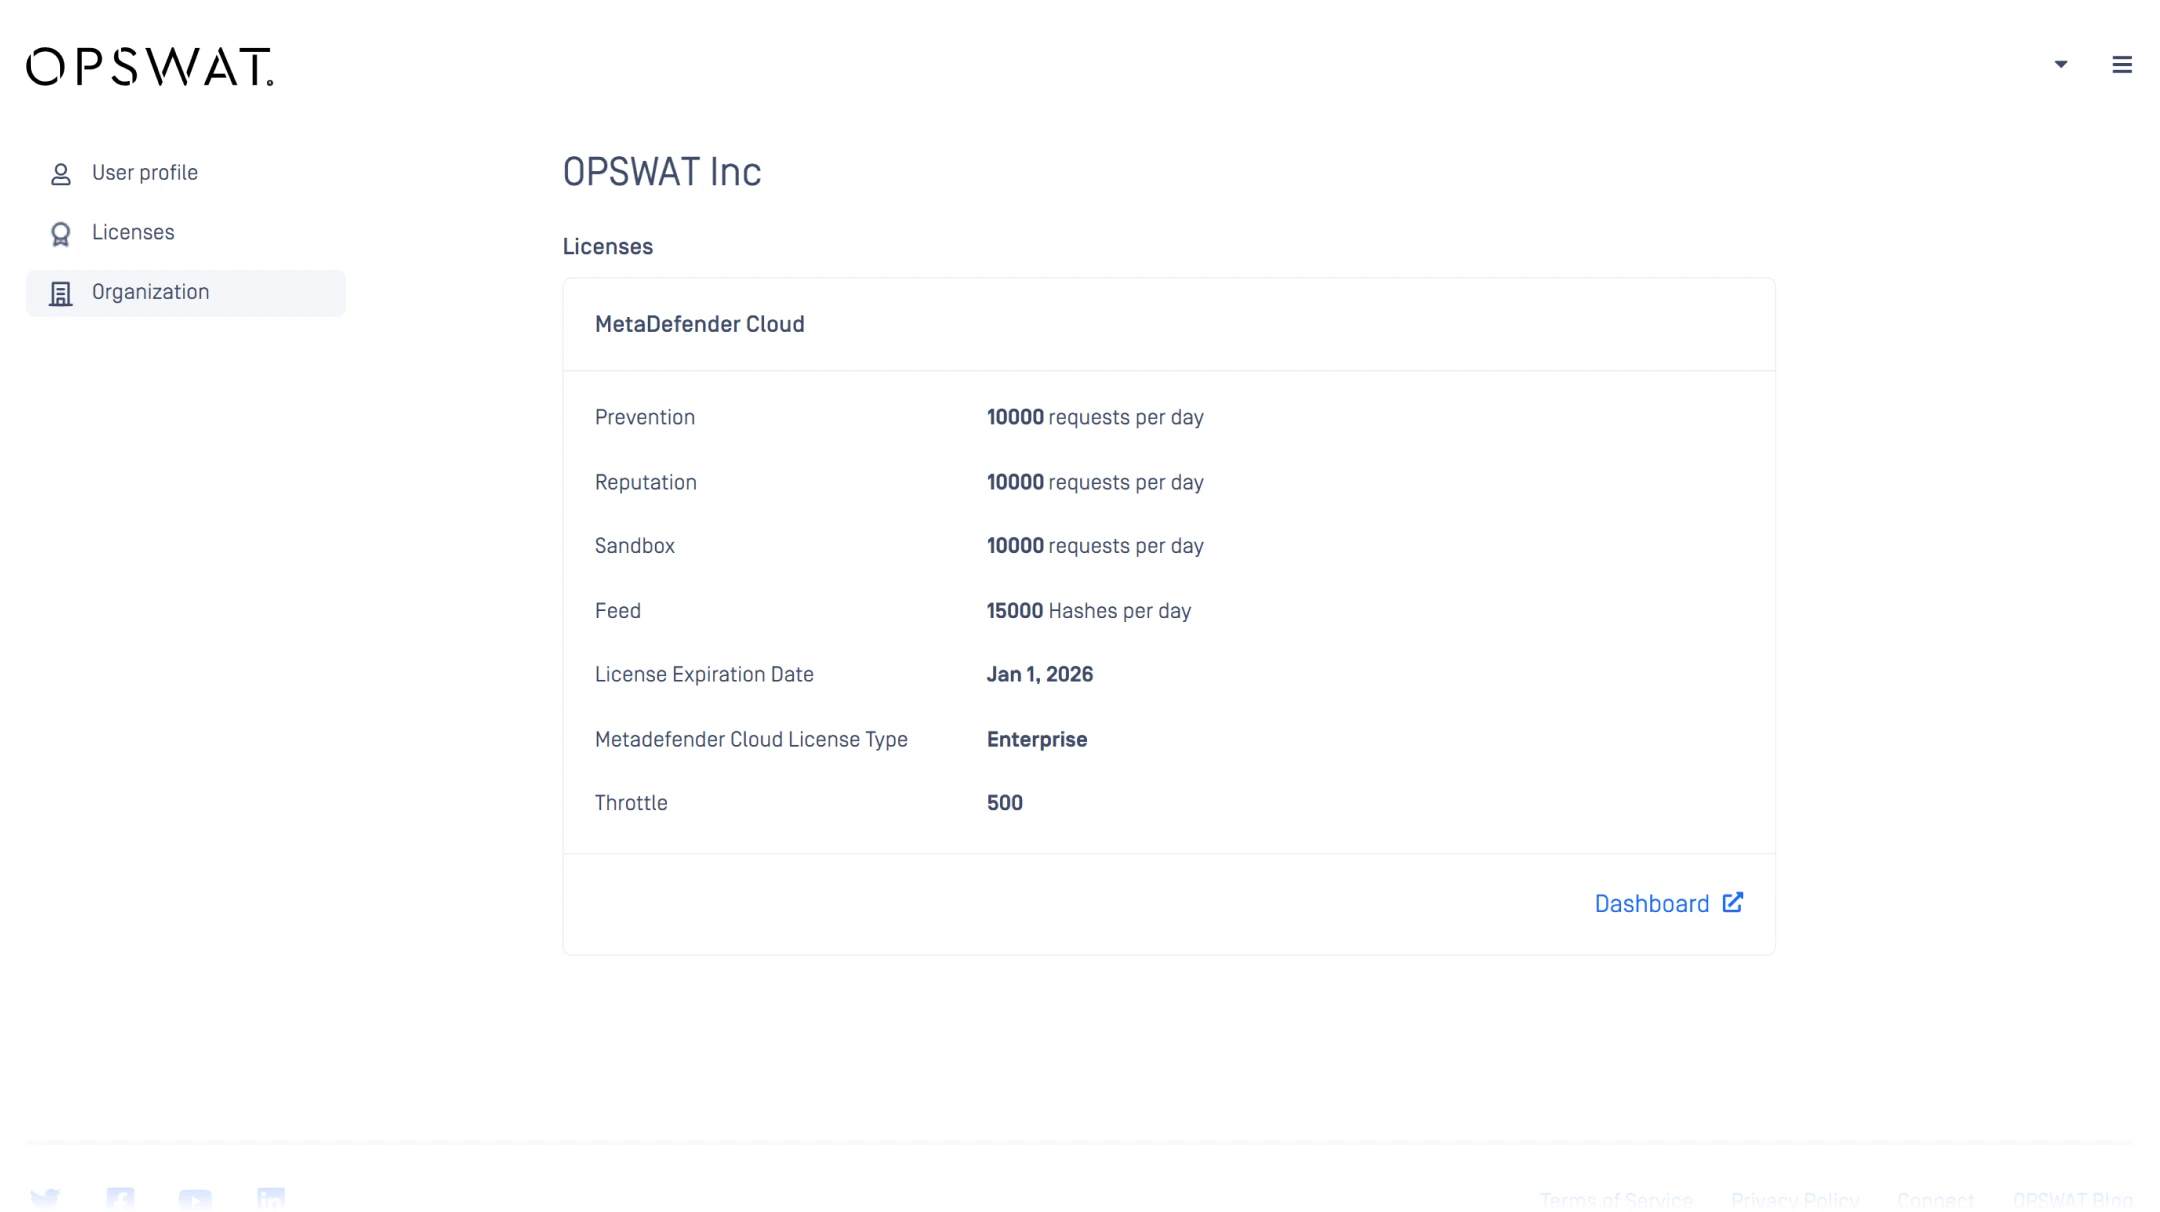
您的软件包已由OPSWAT 激活。
拖放文件
选择一个文件进行动态分析。
取得成果
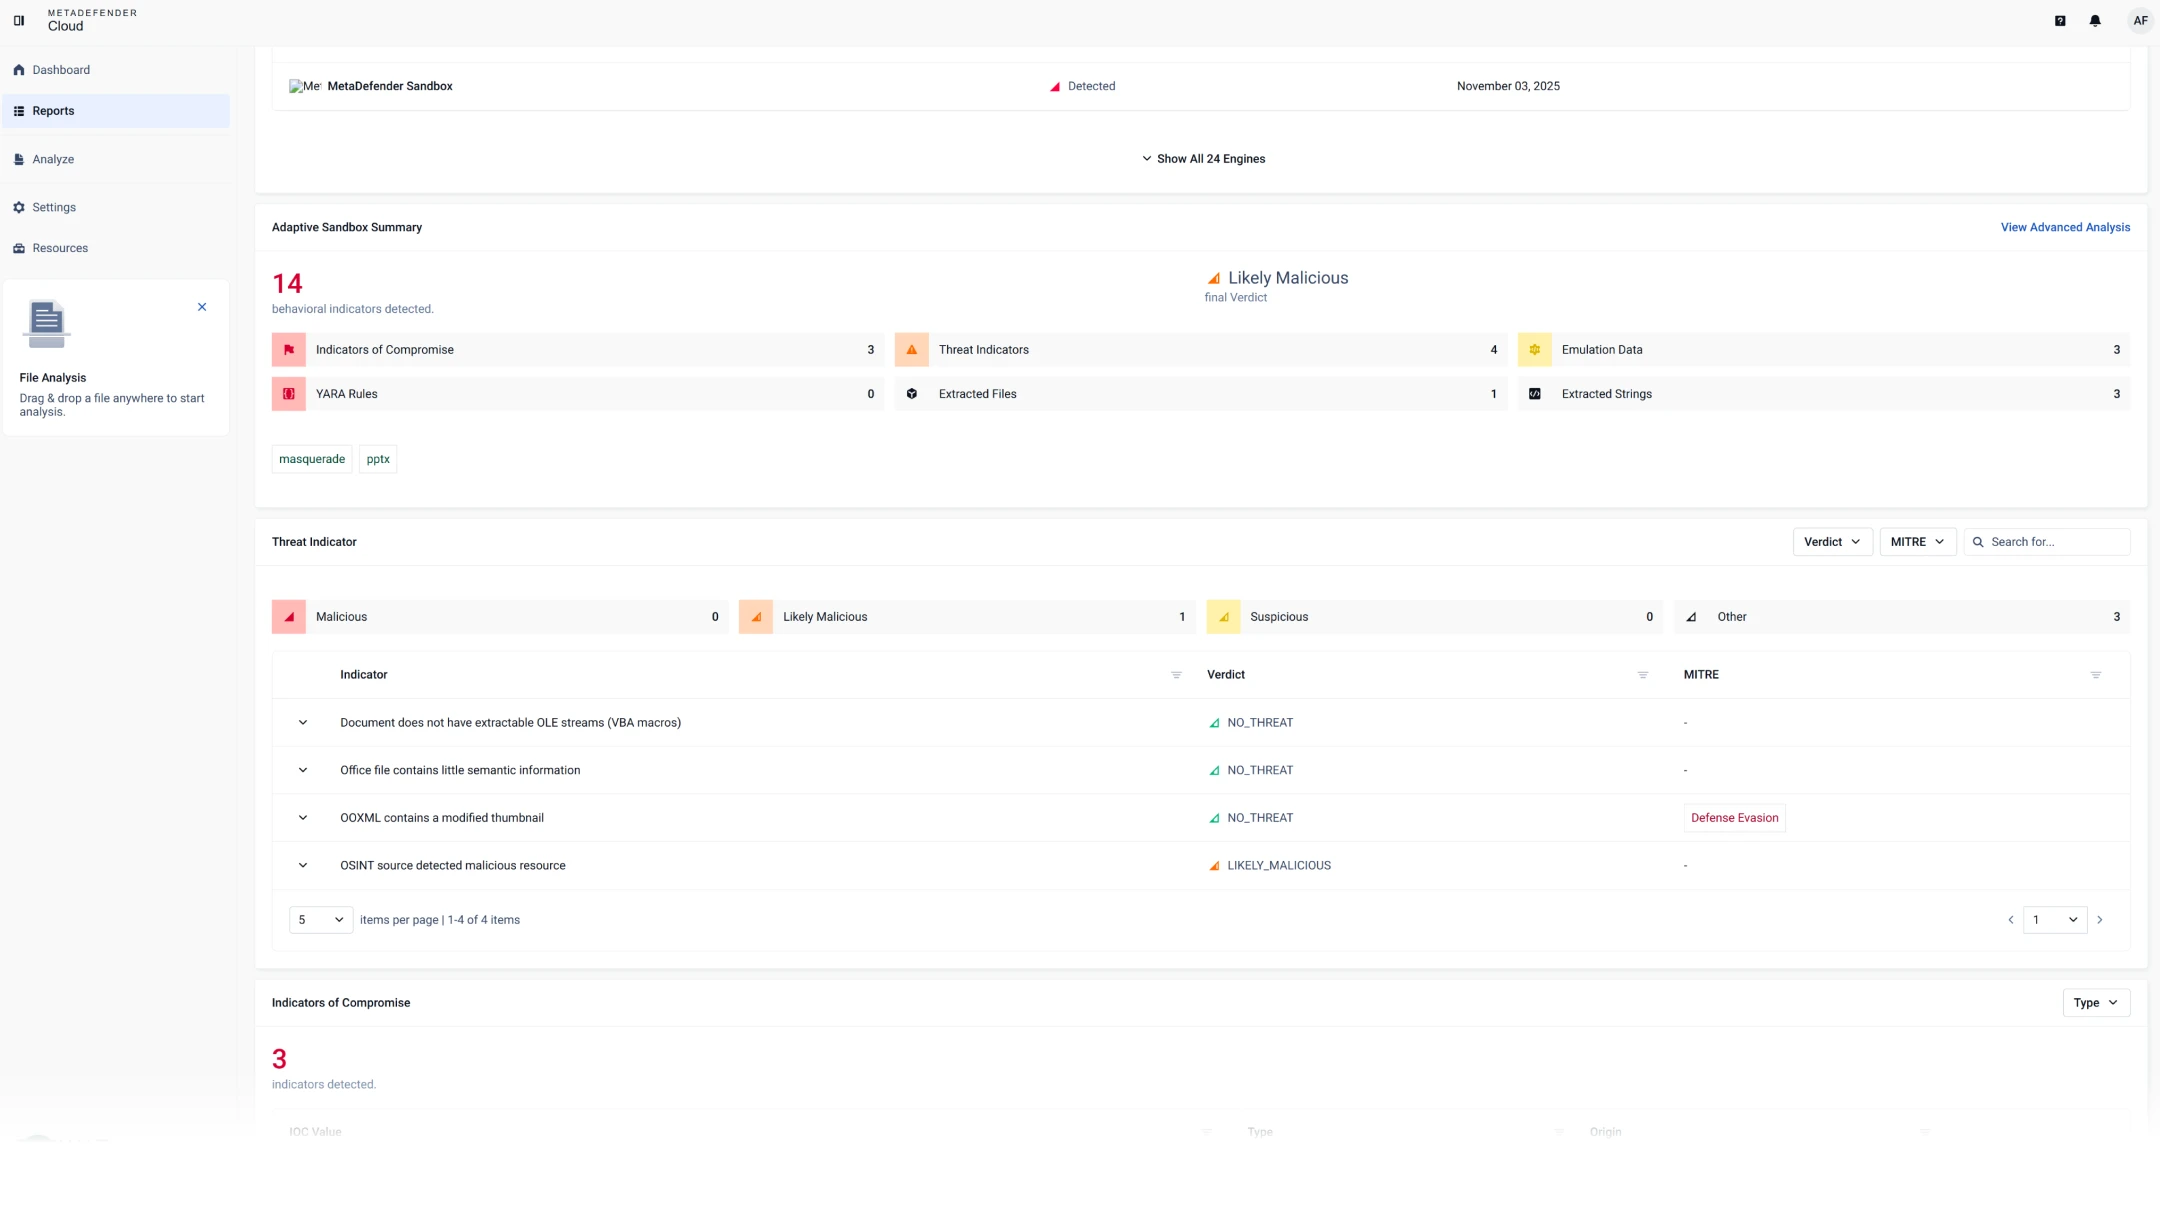
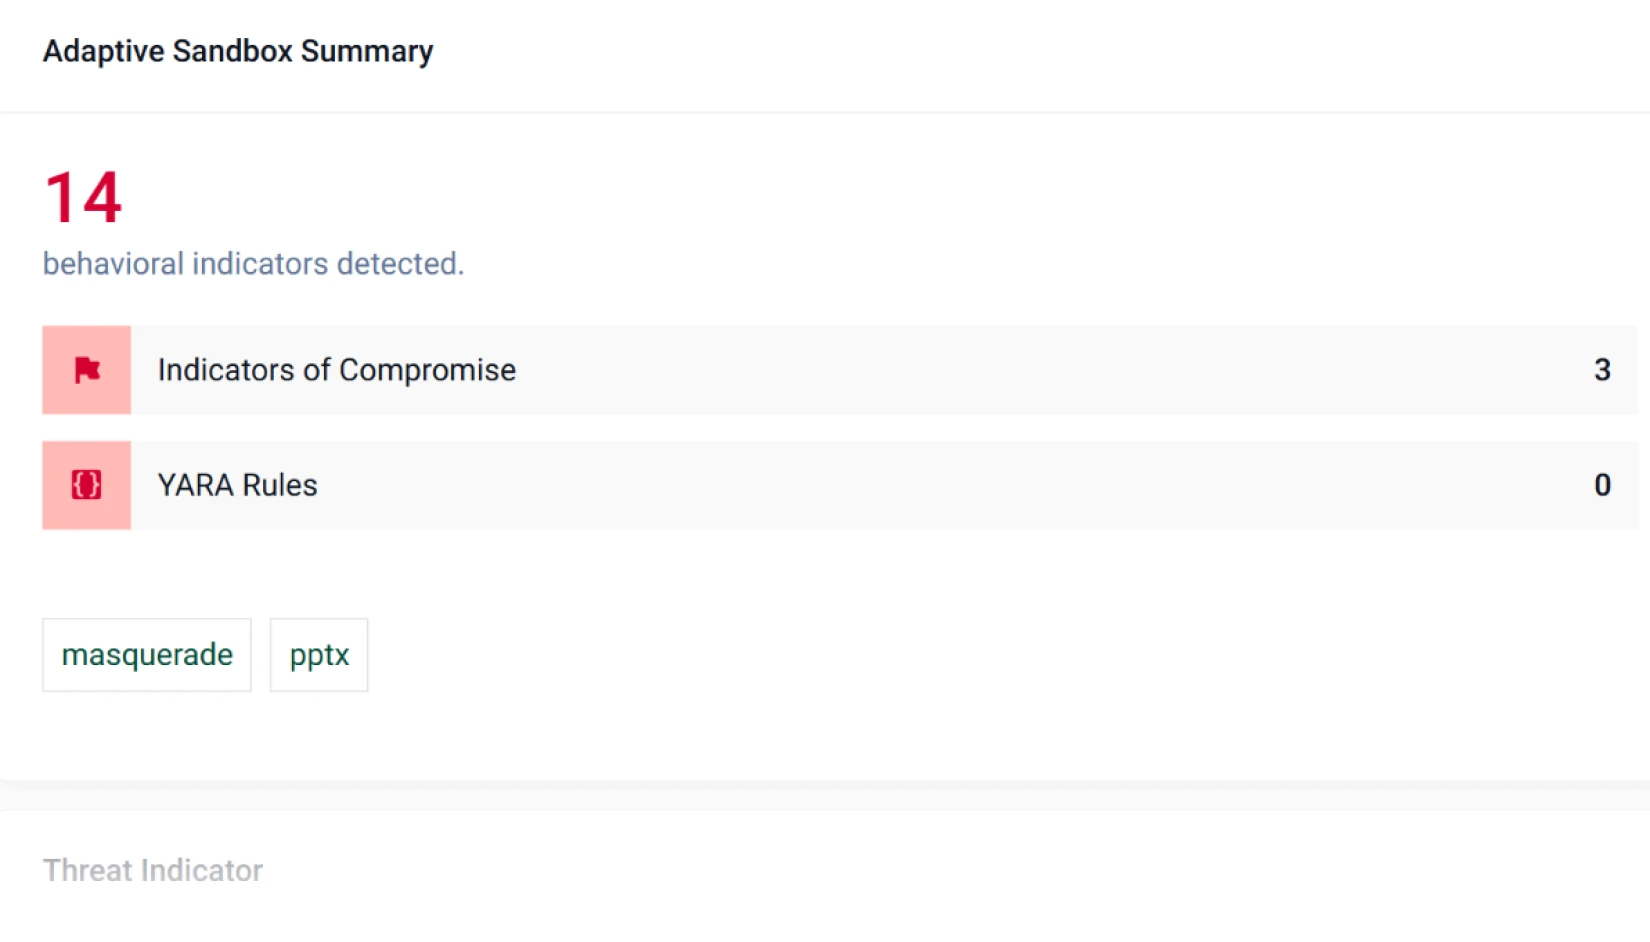
直接在您的Cloud 查看沙盒判定结果、威胁评分及IOC指标。
- MetaDefender Cloud


- MetaDefender Cloud
- MetaDefender Cloud
产品概览
了解MetaDefender 如何通过结合自适应沙箱、威胁情报、威胁评分和相似性搜索,在文件进入关键环境之前,在网络边界检测零日威胁。
Adaptive Sandbox 为MetaDefender Cloud提供
功能
下表概述MetaDefender Cloud Adaptive Sandbox 功能集。该列表不包含平台功能,API 、可配置访问控制列表(ACL)、OAuth集成、通用事件格式(CEF)系统日志反馈等。
请联系我们预约技术演示,全面了解所有平台功能与能力。
Adaptive Sandbox
用于MetaDefender Cloud
OPSWAT 内部OPSWAT SaaS生态系统
- MetaDefender Cloud API(文件、哈希值、URL、域名)
- 声誉与威胁情报API(URL、域名、IP、哈希值查询)
- OPSWAT 云模块与服务
外部/第三方集成
- API 提交文件、URL、IP和域名的API ,附带沙盒分析结果
- 通过API 事件导出实现SIEM/日志平台
- 开发者工具(持续集成/持续交付管道、代码仓库、软件开发工具包、插件)
- 通过API 实现SOAR/编排平台
跨环境 / 混合
- 私有文件处理/扫描选项(适用于敏感环境)
- 本地部署MetaDefender Core Cloud 与威胁情报服务
- OPSWAT 内部OPSWAT SaaS生态系统

OPSWAT 内部OPSWAT SaaS生态系统
- MetaDefender Cloud API(文件、哈希值、URL、域名)
- 声誉与威胁情报API(URL、域名、IP、哈希值查询)
- OPSWAT 云模块与服务
- 外部/第三方
外部/第三方集成
- API 提交文件、URL、IP和域名的API ,附带沙盒分析结果
- 通过API 事件导出实现SIEM/日志平台
- 开发者工具(持续集成/持续交付管道、代码仓库、软件开发工具包、插件)
- 通过API 实现SOAR/编排平台
- 跨环境 / 混合
跨环境 / 混合
- 私有文件处理/扫描选项(适用于敏感环境)
- 本地部署MetaDefender Core Cloud 与威胁情报服务
支持
符合监管要求
随着网络攻击及其实施者的手段日益复杂,全球监管机构正
地实施法规,以确保关键基础设施采取必要措施保障安全。

推荐资源

网络安全的不变量
MetaDefender Cloud
SANS检测与响应调查
2025 年OPSWAT 威胁态势报告

扫描关键信息:精准度达99.9%的AI引擎,全面提升您的安全防护体系

以安全为先MFT:基于AI且由仿真驱动的文件型攻击防御方案

能源供应商借助OPSWAT消除警报泛滥并提升零日漏洞检测能力
0 条结果。请重试。
常见问题
大规模云原生文件与URL触发机制——专为电子邮件安全/OEM厂商及团队设计,无需自建沙箱集群即可实现弹性容量扩展。
增强型机器学习网络威胁检测(多标签分类、结构/风格分析)、PDF钓鱼启发式检测、品牌检测,以及JavaScript/剪贴板模拟技术,用于大规模识别"模板工具包"、二维码走私及低复杂度钓鱼攻击。
API 提交文件/URL,获取判定结果/IOC指标),支持MISP/STIX导出,兼容Splunk SOAR/Cortex XSOAR连接器,并自动生成YARA规则用于后续追踪。
自动扩展配合快速仿真技术,在避免虚拟机开销的同时保持低延迟;策略路由确保仅触发必要操作,从而实现流量与成本的精准管控。
Yes-mix云平台用于突发流量/URL分析,同时配备本地沙箱处理敏感或主权数据。策略决定每个样本的运行位置。
