基于文件的漏洞
评估
在应用程序或库执行之前,通过直接分析文件来检测已知的软件漏洞。
File-Based Vulnerability Assessment 能主动在文件层面上识别存在漏洞的软件组件,
从而弥补传统安装后扫描工具留下的安全漏洞。
- 安装前检测
- 二进制层面的洞察
- 减少攻击面
已获专利技术美国 9749349 B1
2.5k
支持的供应商
3万+
与
相关的CVE及其严重性信息
3M
已确认的活跃
漏洞哈希值
分析
可执行文件和
安装程序
在不依赖系统资源的情况下识别风险
扫描静息状态和运行中的应用程序
传统漏洞扫描
存在重大漏洞
安装后的扫描和基于软件足迹的检测无法发现部署前的软件漏洞,
导致系统暴露在潜在威胁之下。
漏洞被发现得太晚
大多数扫描工具只有在软件安装并运行后才会识别出漏洞,这给攻击者留下了利用已知弱点的可乘之机。
对Software 的可见性不完整
传统工具依赖于系统痕迹、注册表项或软件包管理器,而这些内容可能会缺失、被篡改或被故意隐藏。
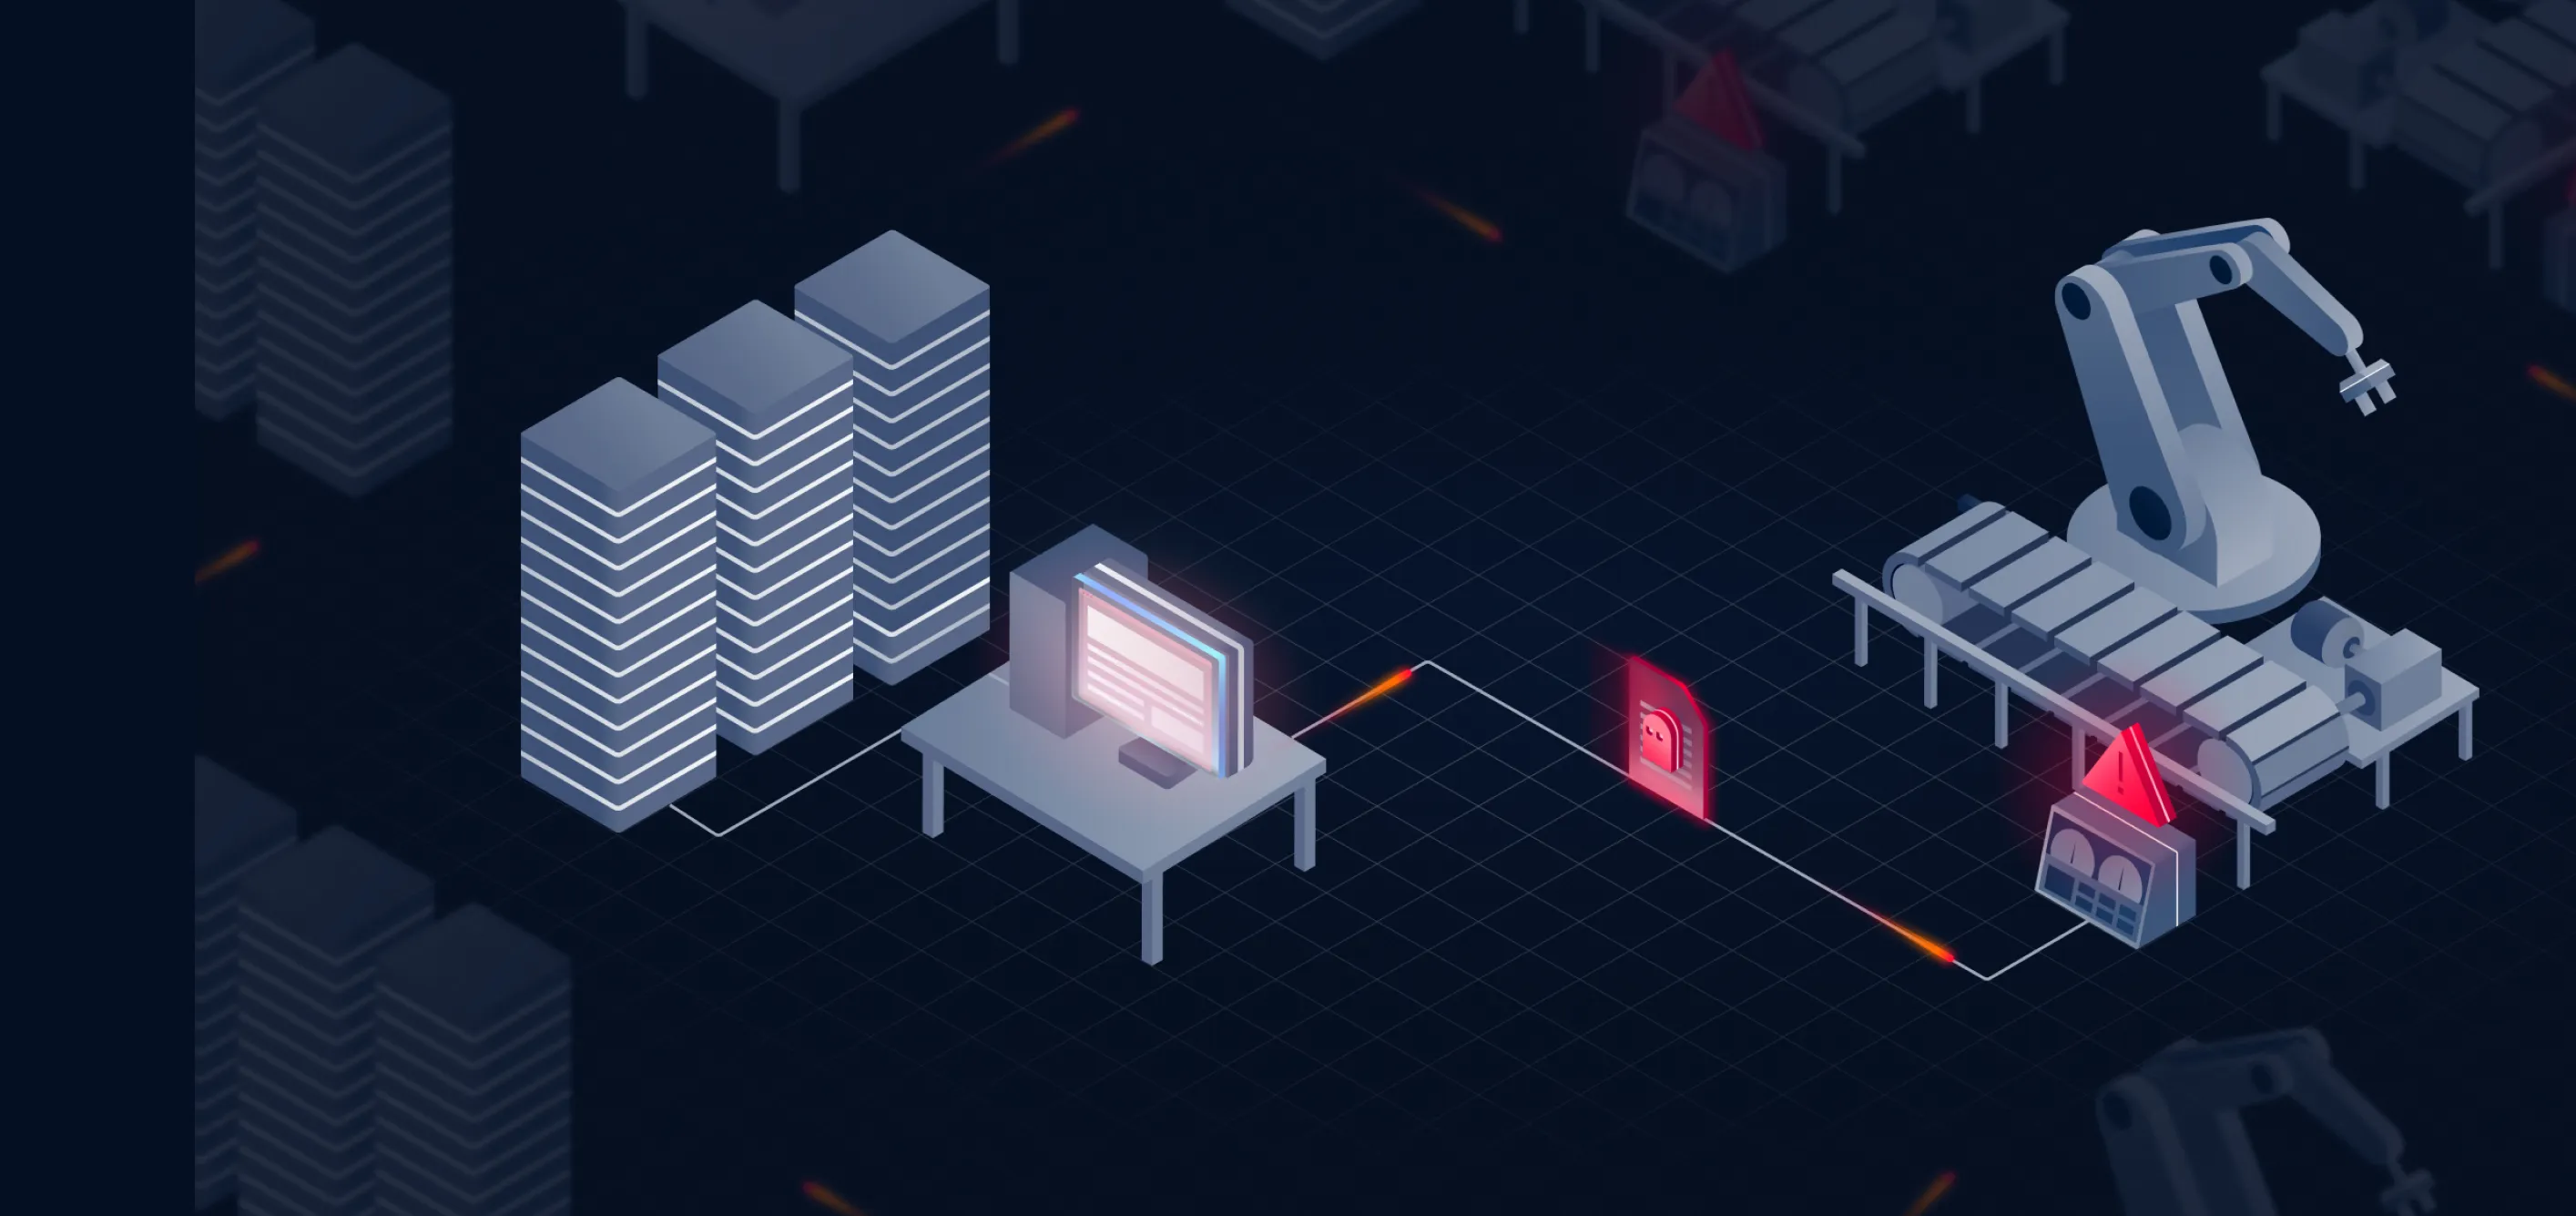
隔离环境和手术室环境中的高风险
对于物理隔离、运营技术(OT)以及关键基础设施环境而言,绝不能容忍存在安全漏洞的软件通过可移动存储介质或更新在未被察觉的情况下进入网络。
- 发现较晚
漏洞被发现得太晚
大多数扫描工具只有在软件安装并运行后才会识别出漏洞,这给攻击者留下了利用已知弱点的可乘之机。
- 不完整的可见性
对Software 的可见性不完整
传统工具依赖于系统痕迹、注册表项或软件包管理器,而这些内容可能会缺失、被篡改或被故意隐藏。
- 高风险
隔离环境和手术室环境中的高风险
对于物理隔离、运营技术(OT)以及关键基础设施环境而言,绝不能容忍存在安全漏洞的软件通过可移动存储介质或更新在未被察觉的情况下进入网络。
Vulnerability Detection 主动Vulnerability Detection
File-Based Vulnerability Assessment 通过在安装、执行或网络访问之前直接分析文件,File-Based Vulnerability Assessment 存在漏洞的软件。
安装前
Vulnerability Detection
在部署前对文件进行扫描,以识别已知的漏洞,并从源头上防止高风险软件进入系统环境。
二进制级Software
智能
直接分析可执行文件、安装程序和库——无需依赖已安装软件的痕迹或系统状态。
面向高
安全环境的保护措施
通过在文件进入隔离网络之前对其进行评估Secure 、运营技术(OT)系统和关键系统的Secure 。
File-Based Vulnerability Assessment 如何File-Based Vulnerability Assessment
OPSWAT 通过先进的软件情报技术直接OPSWAT 文件,并将其与已知的漏洞进行关联OPSWAT 。
主要功能
执行前漏洞
检测
在易受攻击的软件执行之前将其拦截,从而显著降低风险,并消除安装后扫描留下的盲点。
与基线无关的分析
无需依赖注册表项、软件包管理器或已安装的软件组件,即可检测漏洞。
广泛的文件格式支持
支持各种二进制文件,包括应用程序、安装程序和共享库。
随处部署,随处集成
可扩展的综合文件安全解决方案,可与您的文件无缝集成并随行。
Cloud
通过OPSWAT 服务提供可扩展的漏洞评估。
本地部署
非常适合受监管、物理隔离或高安全性的环境。
混合动力
灵活的部署方案,融合了云端与本地控制。

OPSWAT 在您工作的地方工作
通过易于部署、集成和维护的解决方案来防止威胁和零日攻击,并与您现有的技术堆栈相匹配。通过 RESTAPI 或本地连接器进行集成,以支持各种部署方案。我们为云原生、容器化和本地托管应用提供解决方案。