殖民地管道袭击
过去十年间,针对关键基础设施的勒索软件攻击一直备受关注,而近几个月来此类攻击显著增加,这引发了人们对针对性 网络安全攻击可能对政府、经济以及我们的日常生活造成何种严重影响的质疑和担忧。针对多家政府和私营机构的SolarWinds攻击事件,以及最近发生的Colonial Pipeline攻击事件,都证明各组织 和政府需要进一步加强关键基础设施的保护,以防范未来的攻击。
2021 年 5 月 7 日,美国最大的成品油管道、东海岸汽油和航空燃油的主要供应商殖民地管道(Colonial Pipeline)在遭受勒索软件攻击后关闭。
据美国联邦调查局(FBI)称,此次攻击的幕后黑手是一个名为“DarkSide”且与俄罗斯有关联的犯罪组织。虽然该网络犯罪团伙并未否认此次攻击,但他们声称自己是一个不涉政治的组织,其行动旨在向 受害者勒索钱财。
尽管最初的攻击途径尚不清楚,但我们知道,在获得该公司网络的初始访问权限后,攻击者对科洛尼尔输油管道公司的IT网络部署了DarkSide勒索软件。为应对此次网络攻击, 该公司表示已主动切断了部分运营技术(OT)系统的连接,以确保这些系统的安全。
据世界经济论坛(WEF)称,2020年针对关键基础设施的网络攻击构成了第五大经济风险,该论坛将此类攻击的可能性称为“包括 能源、医疗保健和交通运输在内的多个行业的‘新常态’”。
勒索软件攻击
勒索软件攻击是当今最常见的网络攻击之一,而关键基础设施领域的运营技术(OT)环境与大型企业的信息技术(IT)基础设施不同,往往缺乏充分的防护措施来抵御现代恶意软件针对性的 攻击。
OT 由于以下原因,环境可能成为 "容易 "攻击的目标:
- 对基础设施内部存在或被引入的资产缺乏可见性
- 管理隔离网络内外数据交换的流程不足
- 过时的系统和网络暴露出零日漏洞
攻击者在组织网络中获得立足点的最常见方式是
- 使用带有 GoogleDrive 链接(如 DarkSide)的恶意电子邮件进行网络钓鱼攻击
- 使用不受保护的远程访问账户和系统 - RDP、VPN、VDI 等。
- 利用外部应用程序中的已知漏洞 - DarkSide 以利用 CVE-2021-20016 著称,SonicWall SMA 攻击就是如此。
- 使用不受监控的可移动媒体传输文件。
OPSWAT 解决方案
OPSWAT 提供了两个平台,旨在通过阻止威胁通过数据文件或未知设备 侵入网络,从而保护关键基础设施免受勒索软件和其他高级网络攻击的侵害。
MetaDefender 平台
MetaDefender 该软件采用OPSWAT 的独特deep content disarm and reconstruction (Deep CDR™技术),通过重建文件来清除其中的威胁,并在该过程中剔除潜在的恶意内容和脚本。MetaDefender 还 提供多重扫描功能、file-based vulnerability assessment 以及主动式数据丢失防护(Proactive DLP )。
MetaDefender 访问平台
MetaDefender Access 可确保 SaaS 应用程序和云数据的安全可靠。它允许根据设备健康状况和合规性进行访问,帮助管理员阻止有风险的设备连接到敏感的云数据和 SaaS 应用程序。
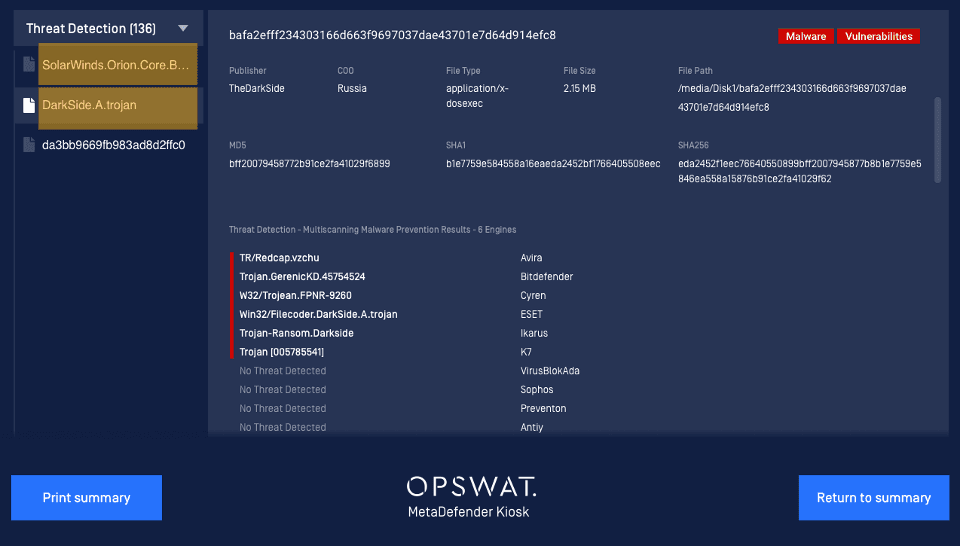
下面是OPSWAT MetaDefender Kiosk的截图,它检测到了 Colonial Pipeline 和 SolarWinds 攻击中使用的恶意软件。
有关帮助缩小攻击面并降低网络安全风险的其他最佳实践,请参阅“OPSWAT ”博客。
如需进一步了解OPSWAT 如何帮助保护您的关键基础设施(包括OT、ICS和SCADA资产),请预约与我们的网络安全 专家进行会谈。
此事仍在进展中,一旦有最新消息,我们将及时更新博客。
