背景介绍
11月,VMware披露了 VMware WorkSpace ONE Access(原名VMware Identity Manager)中存在的一个漏洞。该漏洞的追踪编号为CVE-2020-4006。 美国国家安全局(NSA)已警告称,俄罗斯国家支持的黑客一直在积极利用该漏洞,并发布了此安全公告。该漏洞可被用于恶意访问系统的基于Web的管理界面,并在操作系统层面以提升的权限执行任意命令。最终,该漏洞使攻击者能够利用联合身份验证机制,通过伪造凭据来访问受保护的数据。
如何检测?
根据 VMware 在其公告中提供的信息,OPSWAT 增加了在设备上检测 CVE 并在MetaDefender Access 中报告的功能。检测到后,会在MetaDefender Access 管理门户中报告,并向受感染计算机的用户报告运行该设备的MetaDefender Endpoint 。
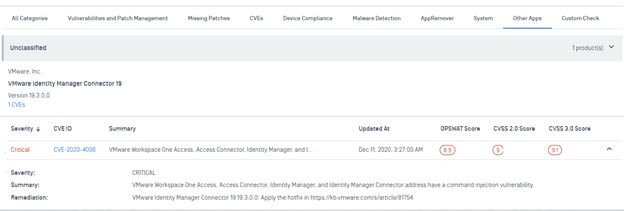
向设备用户报告 CVE 的示例:
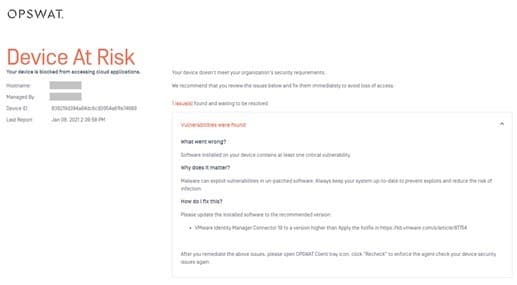
如何补救和预防?
使用MetaDefender Access查找存在漏洞的设备后,即可 应用补丁,然后重新扫描设备。此外,针对此漏洞的自动化/持续扫描功能会在有设备以包含该漏洞利用程序的旧配置上线时向您发出警报。
如何防止类似攻击?
鉴于此类针对广泛使用的身份提供商的攻击性质严重且影响深远,美国国家安全局(NSA)已发布一份安全建议, 说明如何检测、缓解和加固系统,以防范因这一特定漏洞以及其他可能尚未被发现的类似漏洞而引发的攻击。
众所周知,美国国家安全局的文件强调,这种攻击和许多其他攻击都是从利用运行过时软件的未打补丁端点开始的。MetaDefender Access 的高级Endpoint 保护功能不仅仅是为端点打上补丁和保持更新。如果端点不符合一长串健康和安全检查的要求,它还可以阻止它们连接。
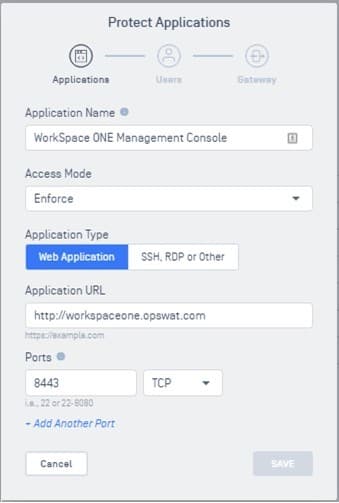
在防止对安全基础架构管理界面的攻击方面,长期以来的做法是对这些界面进行分段--有了软件 定义边界SDP)等功能,这种分段可以更加安全和易于管理。MetaDefender Access 将SDP 的网络级分段保护与其高级Endpoint 保护相结合,从而确保在试图连接的设备被证明是可信的之前,管理界面网络端点是不可访问的。
MetaDefender Access 可轻松保护此类管理界面。在网关就位后,只需定义要保护的应用程序即可,在本例中就是 WorkSpace ONE Access 管理控制台:
如何获取更多信息。
有关OPSWAT MetaDefender Access 如何帮助保护关键基础设施的更多信息,请立即联系我们。
参考资料
CVE-2020-4006 VMware 咨询VMSA-2020-0027.2 (vmware.com)
美国国家安全局警告:俄罗斯黑客利用最近修补的 VMware 漏洞 | SecurityWeek.Com
俄罗斯国家支持的行为者利用被破坏的凭证入侵 VMware® Workspace ONE 访问权限的漏洞
美国国家安全局网络安全咨询:恶意行为者滥用认证机制访问Cloud 资源 > 第十六空军(空军网络部) > 新闻 (af.mil)
