快速零日漏洞检测
OPSWAT基于人工智能的统一五层零日漏洞检测解决方案,整合了威胁信誉评估、预测性人工智能、Adaptive Sandbox、威胁评分以及基于机器学习的威胁狩猎功能,可在已知、未知及具有规避能力的恶意软件到达用户和系统之前将其检测出来。
通过为每个文件提供单一、综合的判定结果,帮助安全运营中心(SOC)团队更快响应、减少警报噪音,并强化跨云、混合、本地及物理隔离环境中的SIEM、SOAR和威胁狩猎工作流。
- 99.5% 的零日防护效力
- 比传统工具快40倍
- 每天超过5万次分析
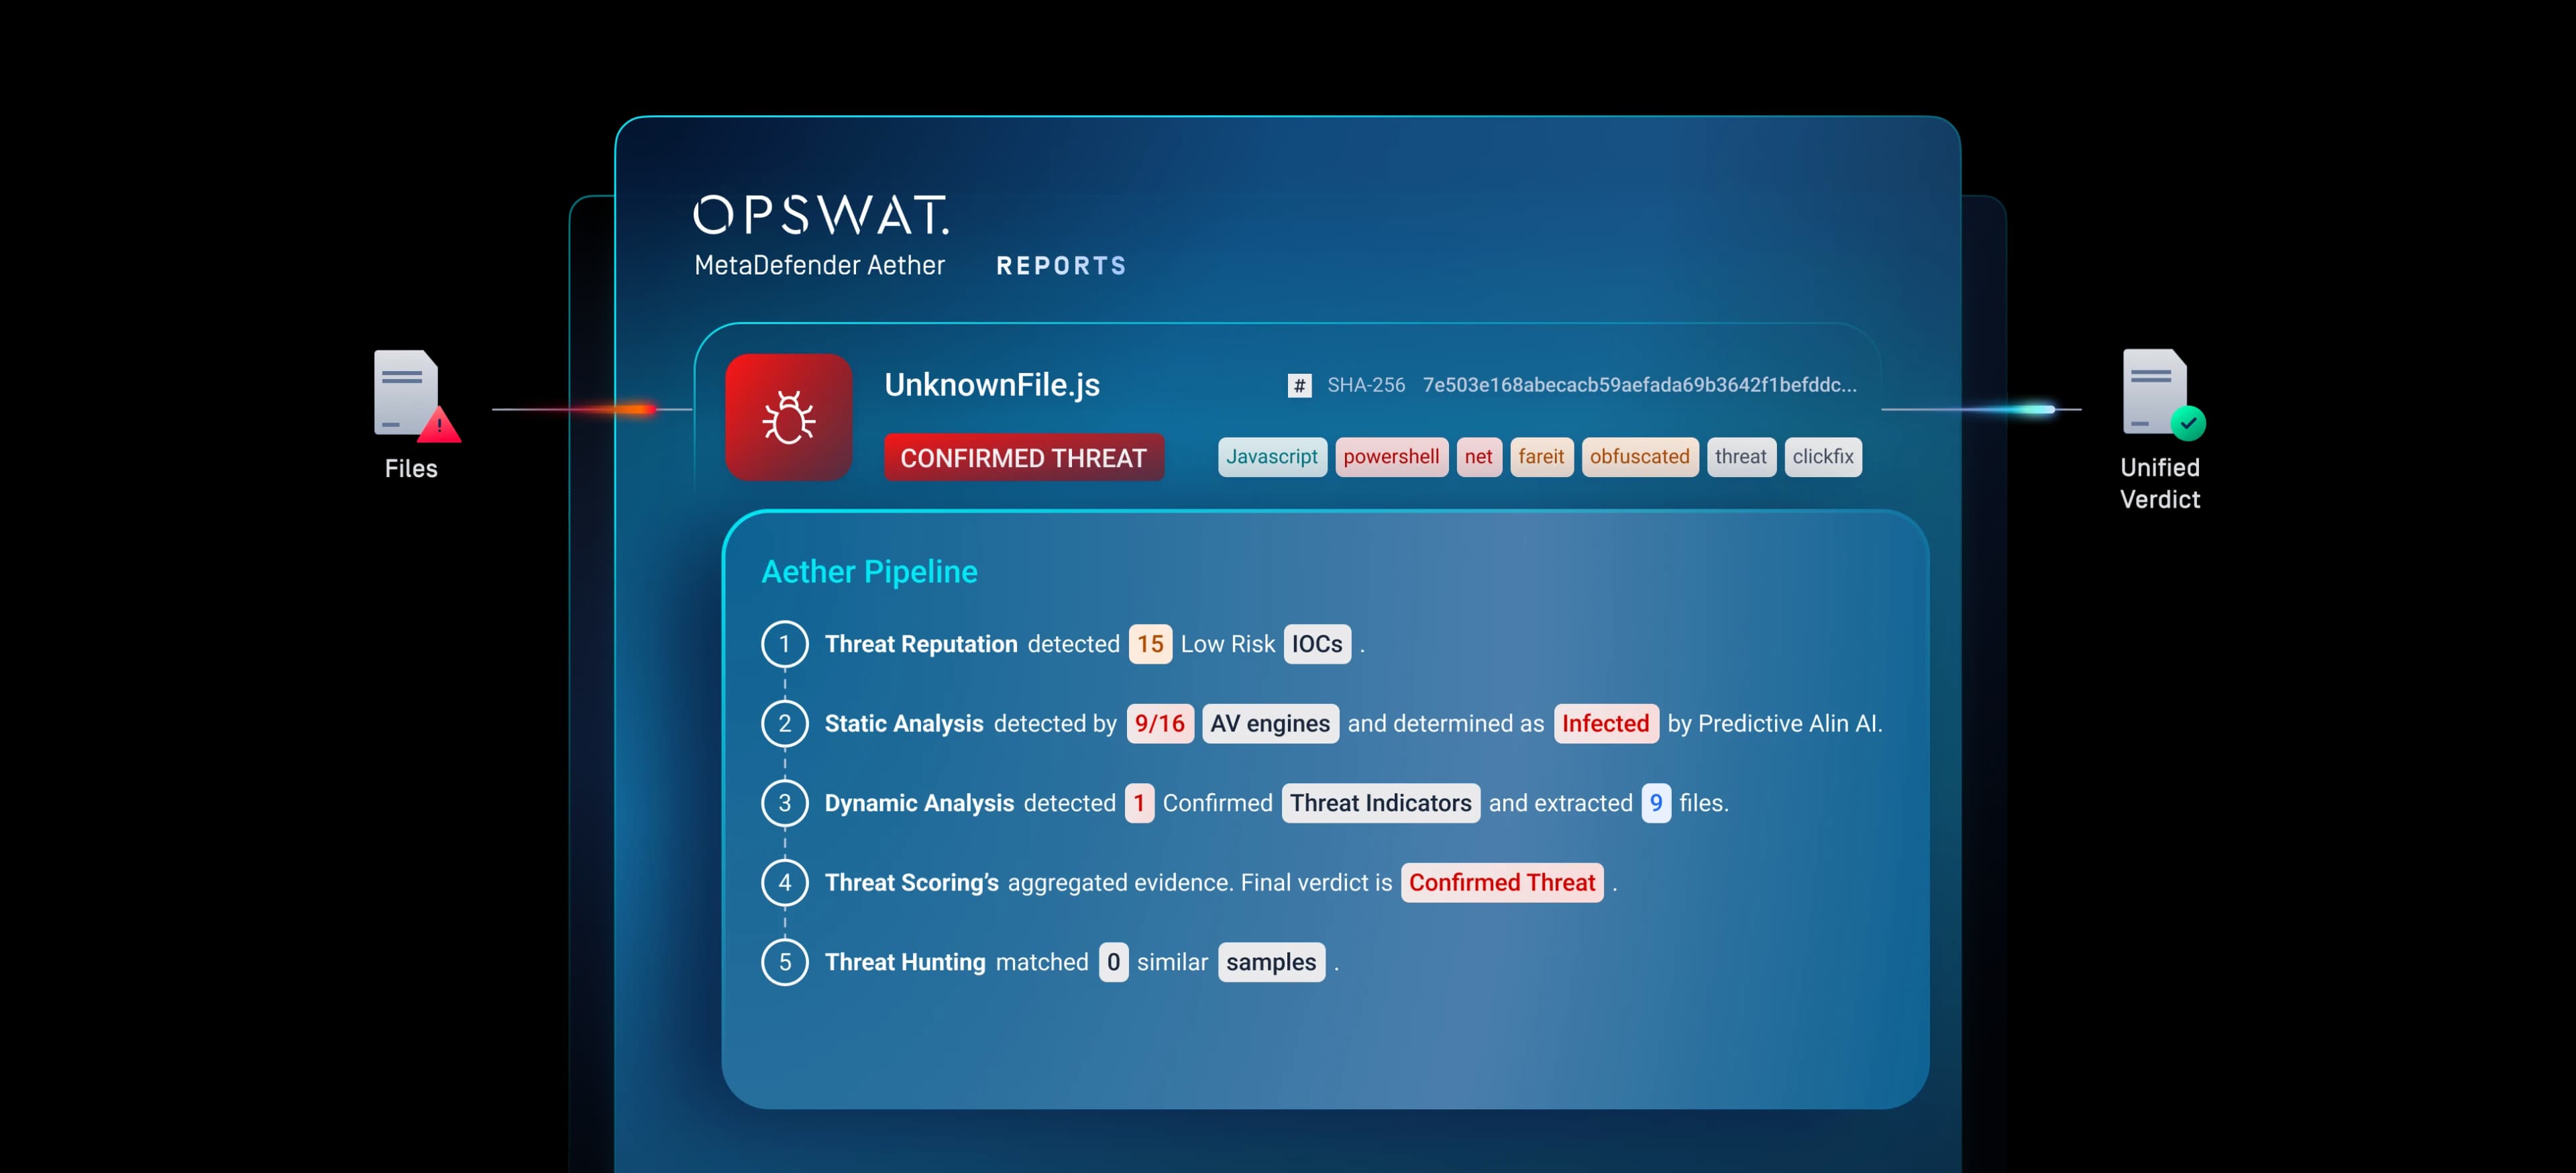
统一零日漏洞检测
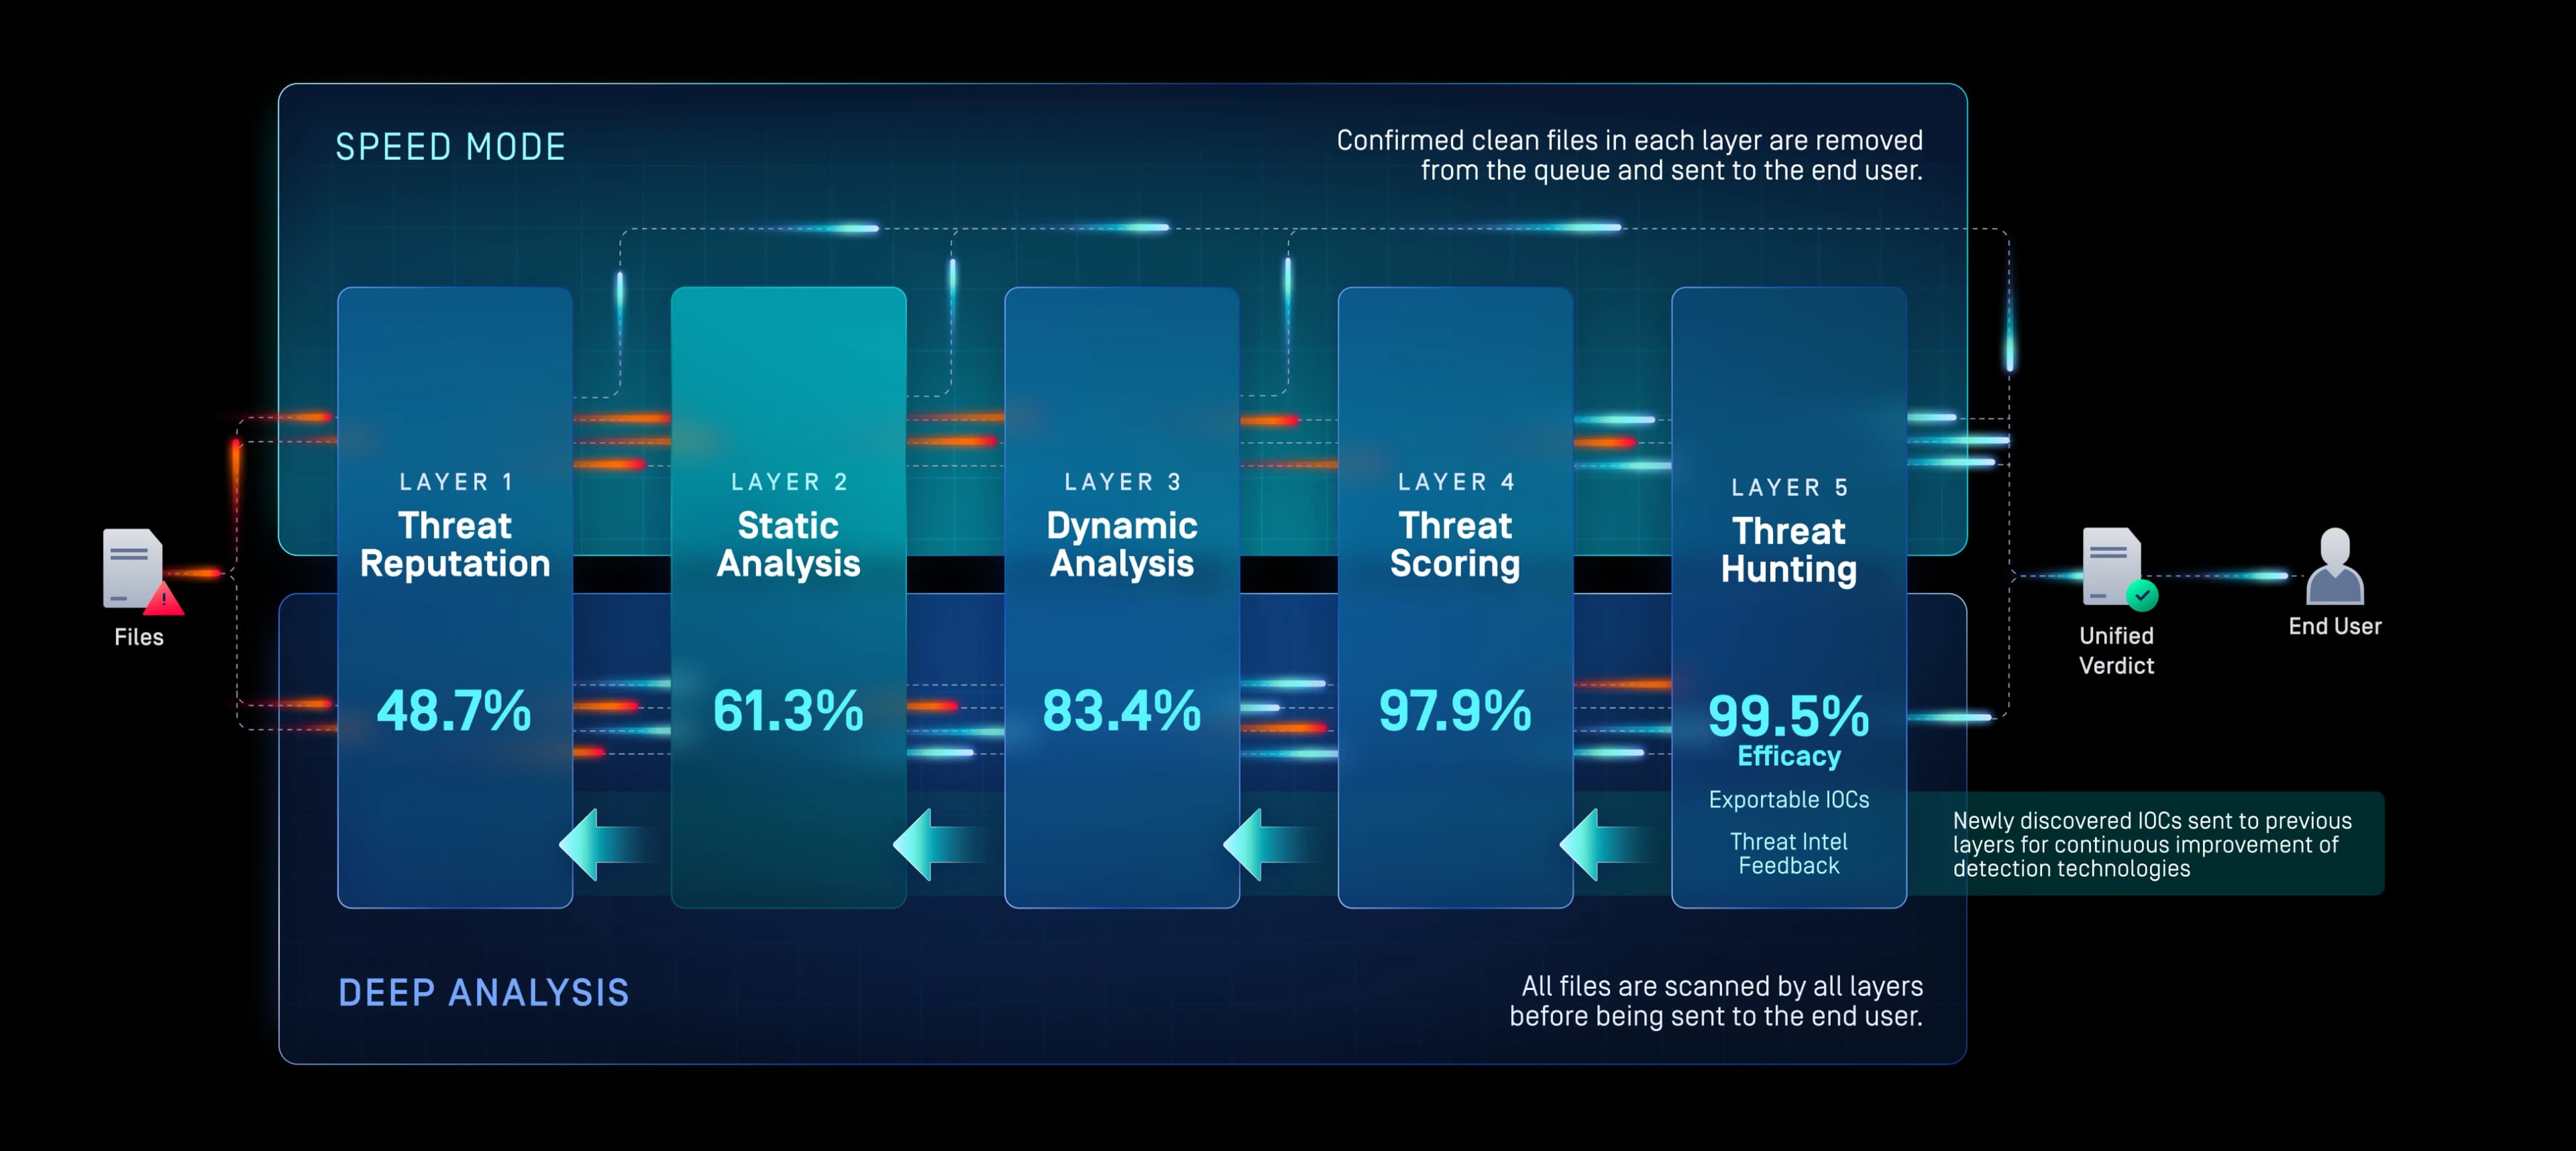
第一层:威胁信誉
快速暴露已知的
威胁
在进行更深入的分析之前,先阻止已知的威胁。
无论在线还是离线,均会将文件、URL、IP 地址和域名与持续更新的信誉情报进行比对。
该系统阻断了恶意软件和攻击者基础设施的重复利用,迫使攻击者轮换指标并重建传播路径。
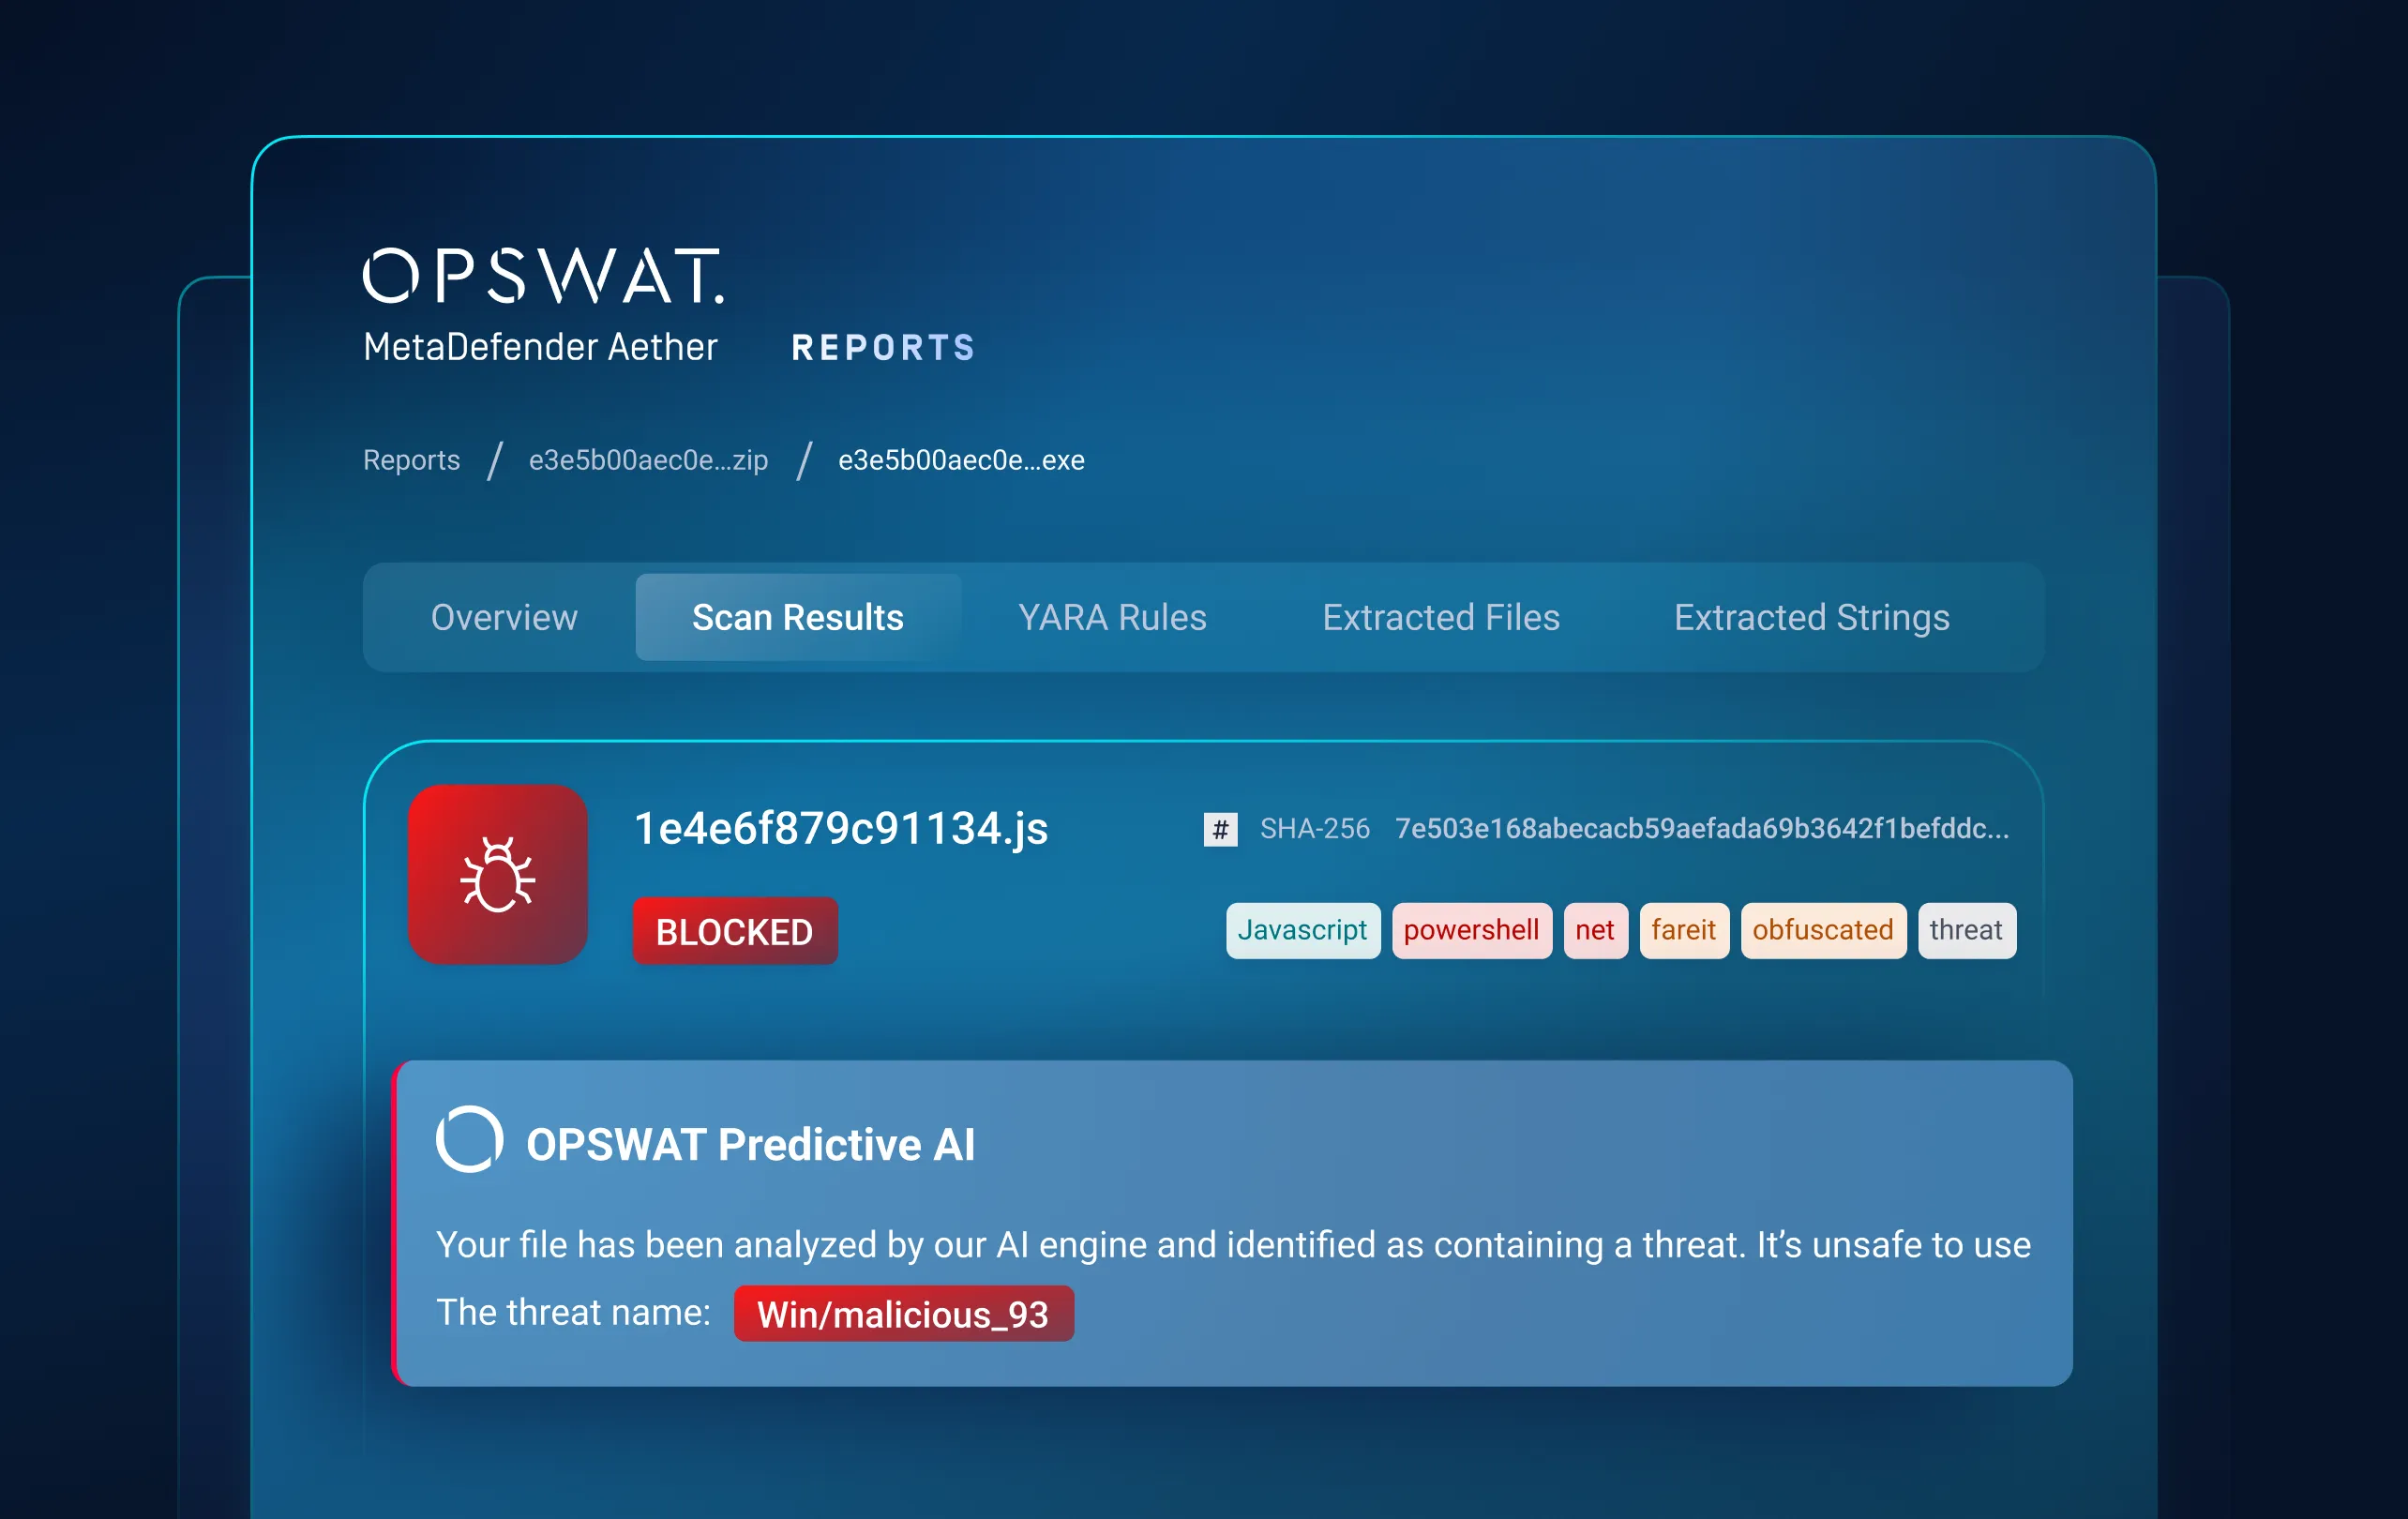
第2层:静态分析
在威胁执行前预测未知威胁
弥补预执行检测方面的漏洞。
预测性Alin AI通过分析文件结构和行为特征,能在几毫秒内预测恶意意图,无需依赖特征码或触发测试。
在未知和多态恶意软件运行之前就将其检测出来,既减少了下游对沙箱的需求,又确保了文件传输速度。
第3层:动态分析
迫使隐藏的威胁现形
揭露静态分析和基于虚拟机的工具无法检测到的隐蔽型恶意软件。
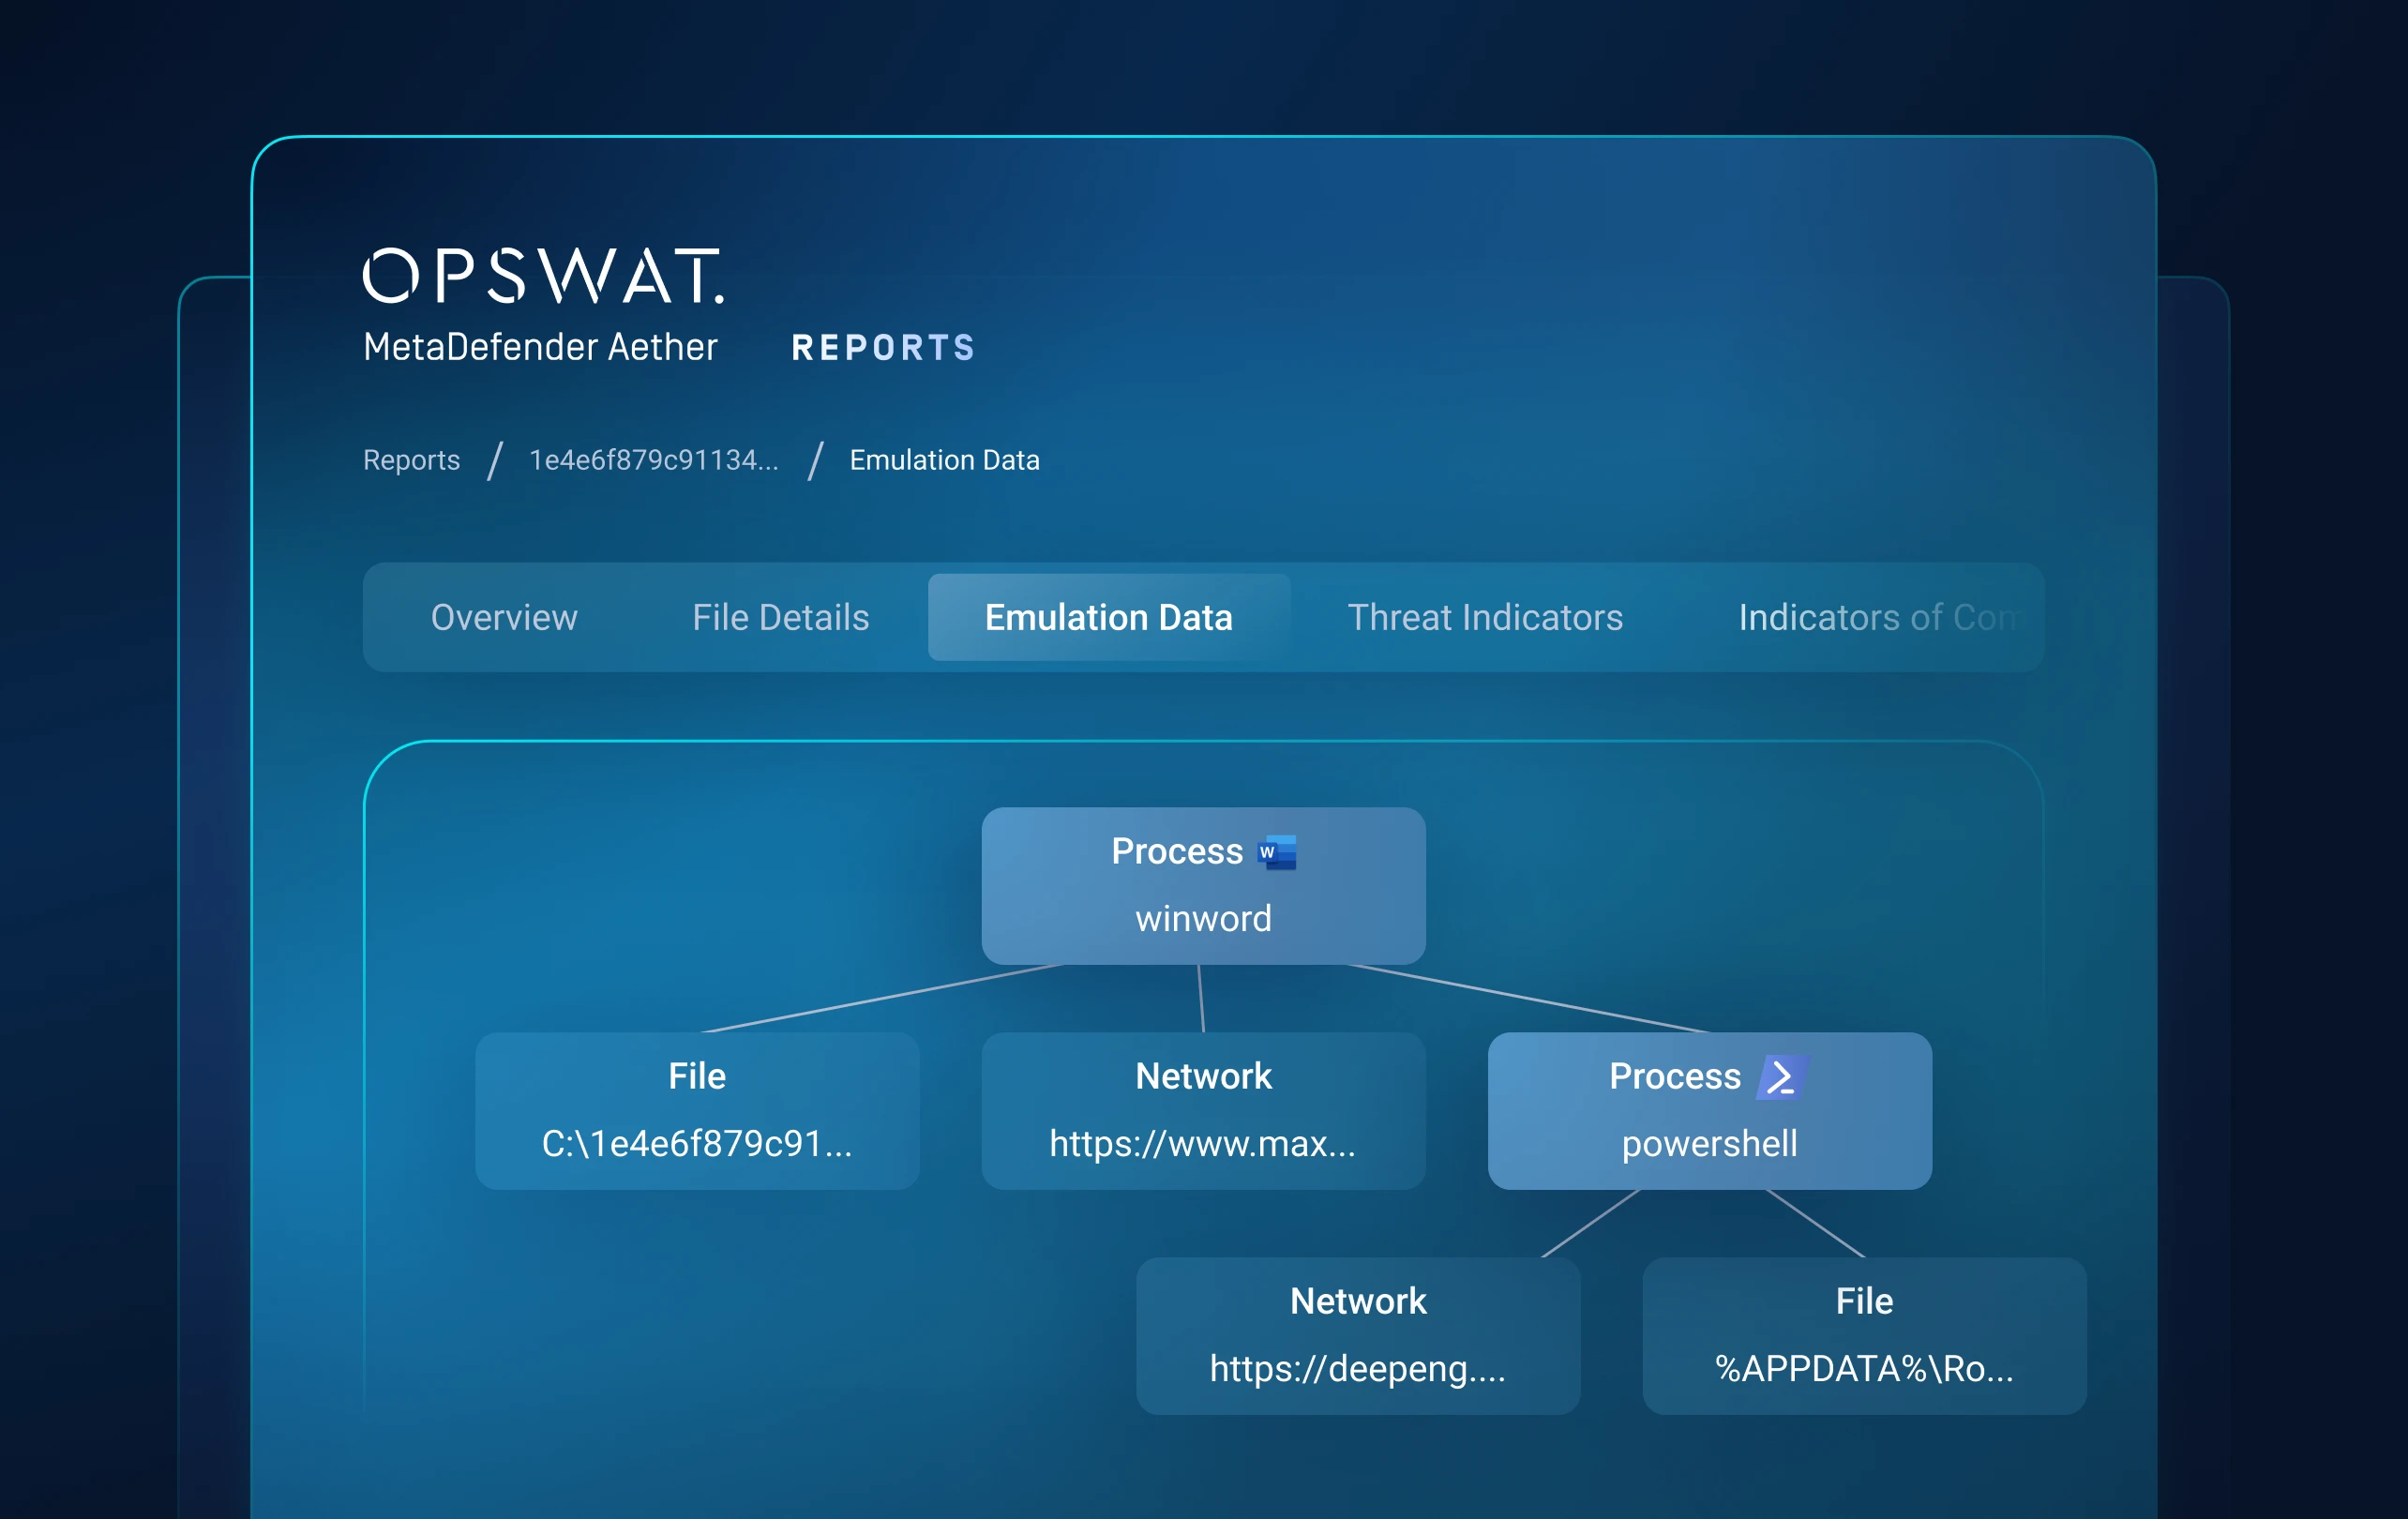
一种基于仿真的Adaptive Sandbox 无需依赖可被检测到的虚拟机,Sandbox 恶意行为并探索替代执行路径。
揭示了加载器链、运行时残留物、混淆脚本、多阶段有效载荷以及规避技术。
第4层:威胁评分
优先处理最重要的事情
将复杂的威胁行为转化为可操作的结论。
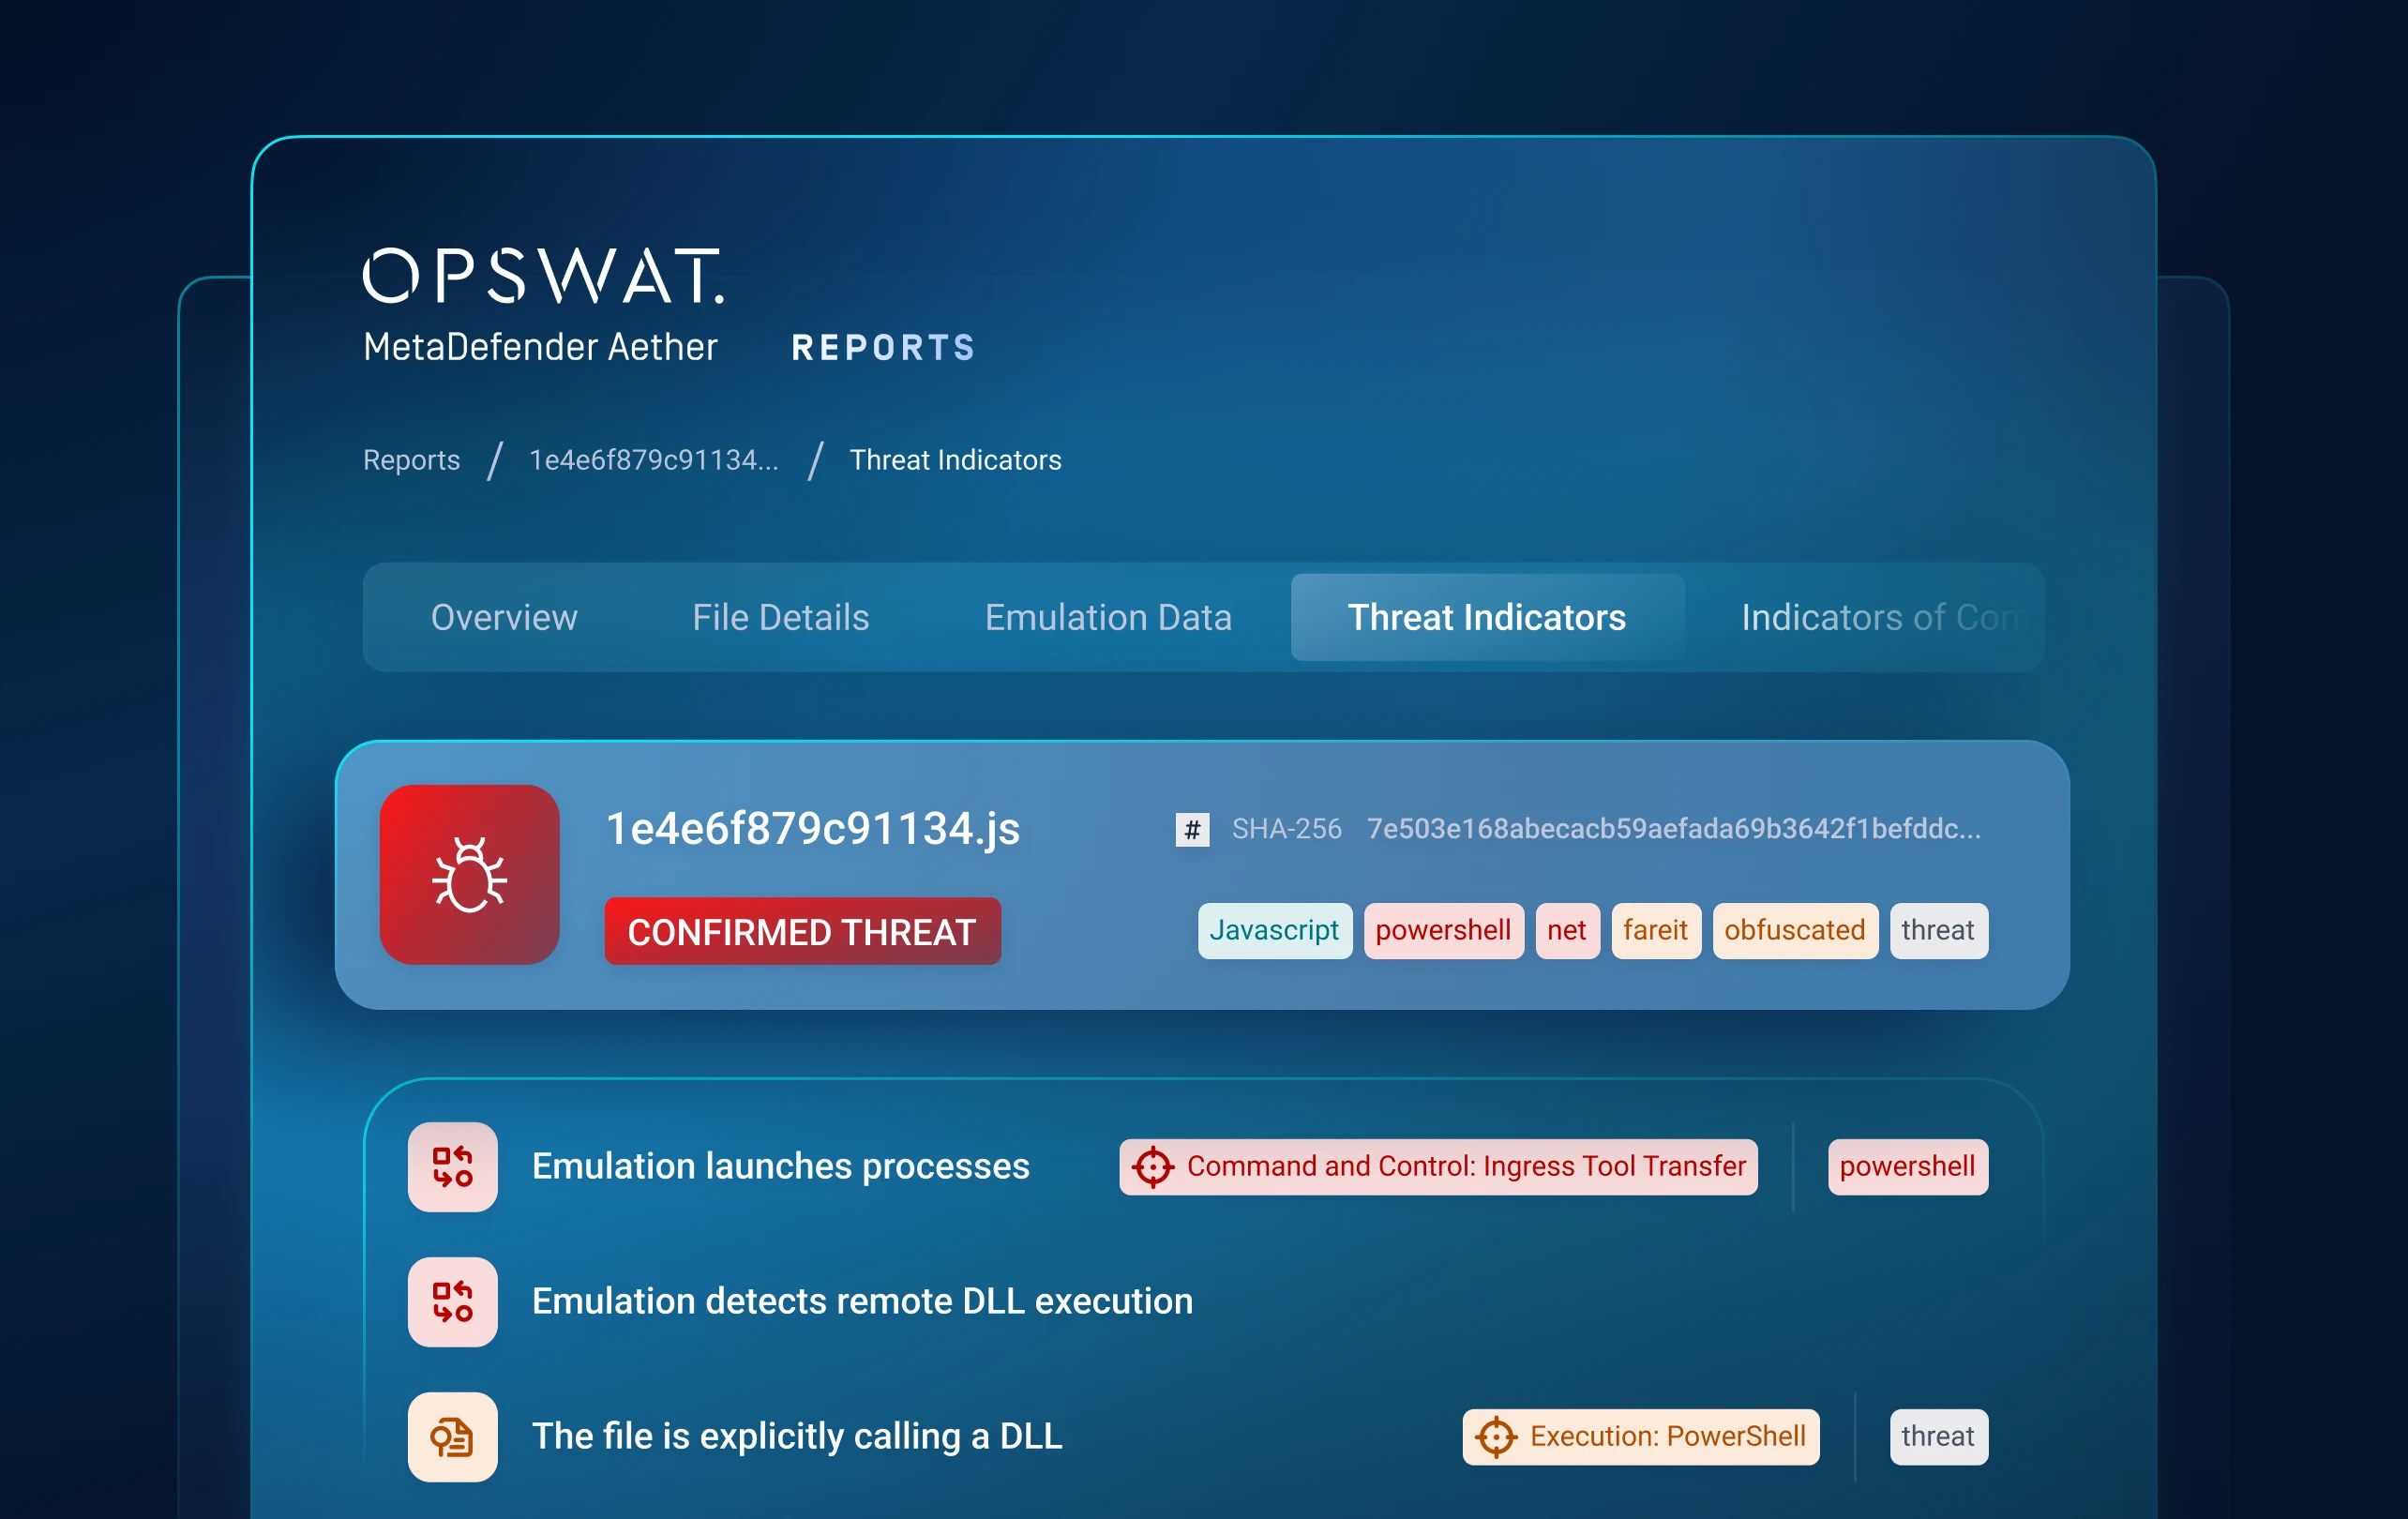
将声誉、静态分析和动态分析信号进行关联,从而生成基于可信度的风险评分。
实时突出显示风险最高的威胁,从而减少误报、警报干扰以及分析师的初步筛选时间。
第5层:威胁狩猎
将威胁与活动关联起来
从孤立的文件检测转向基于安全活动的智能分析。
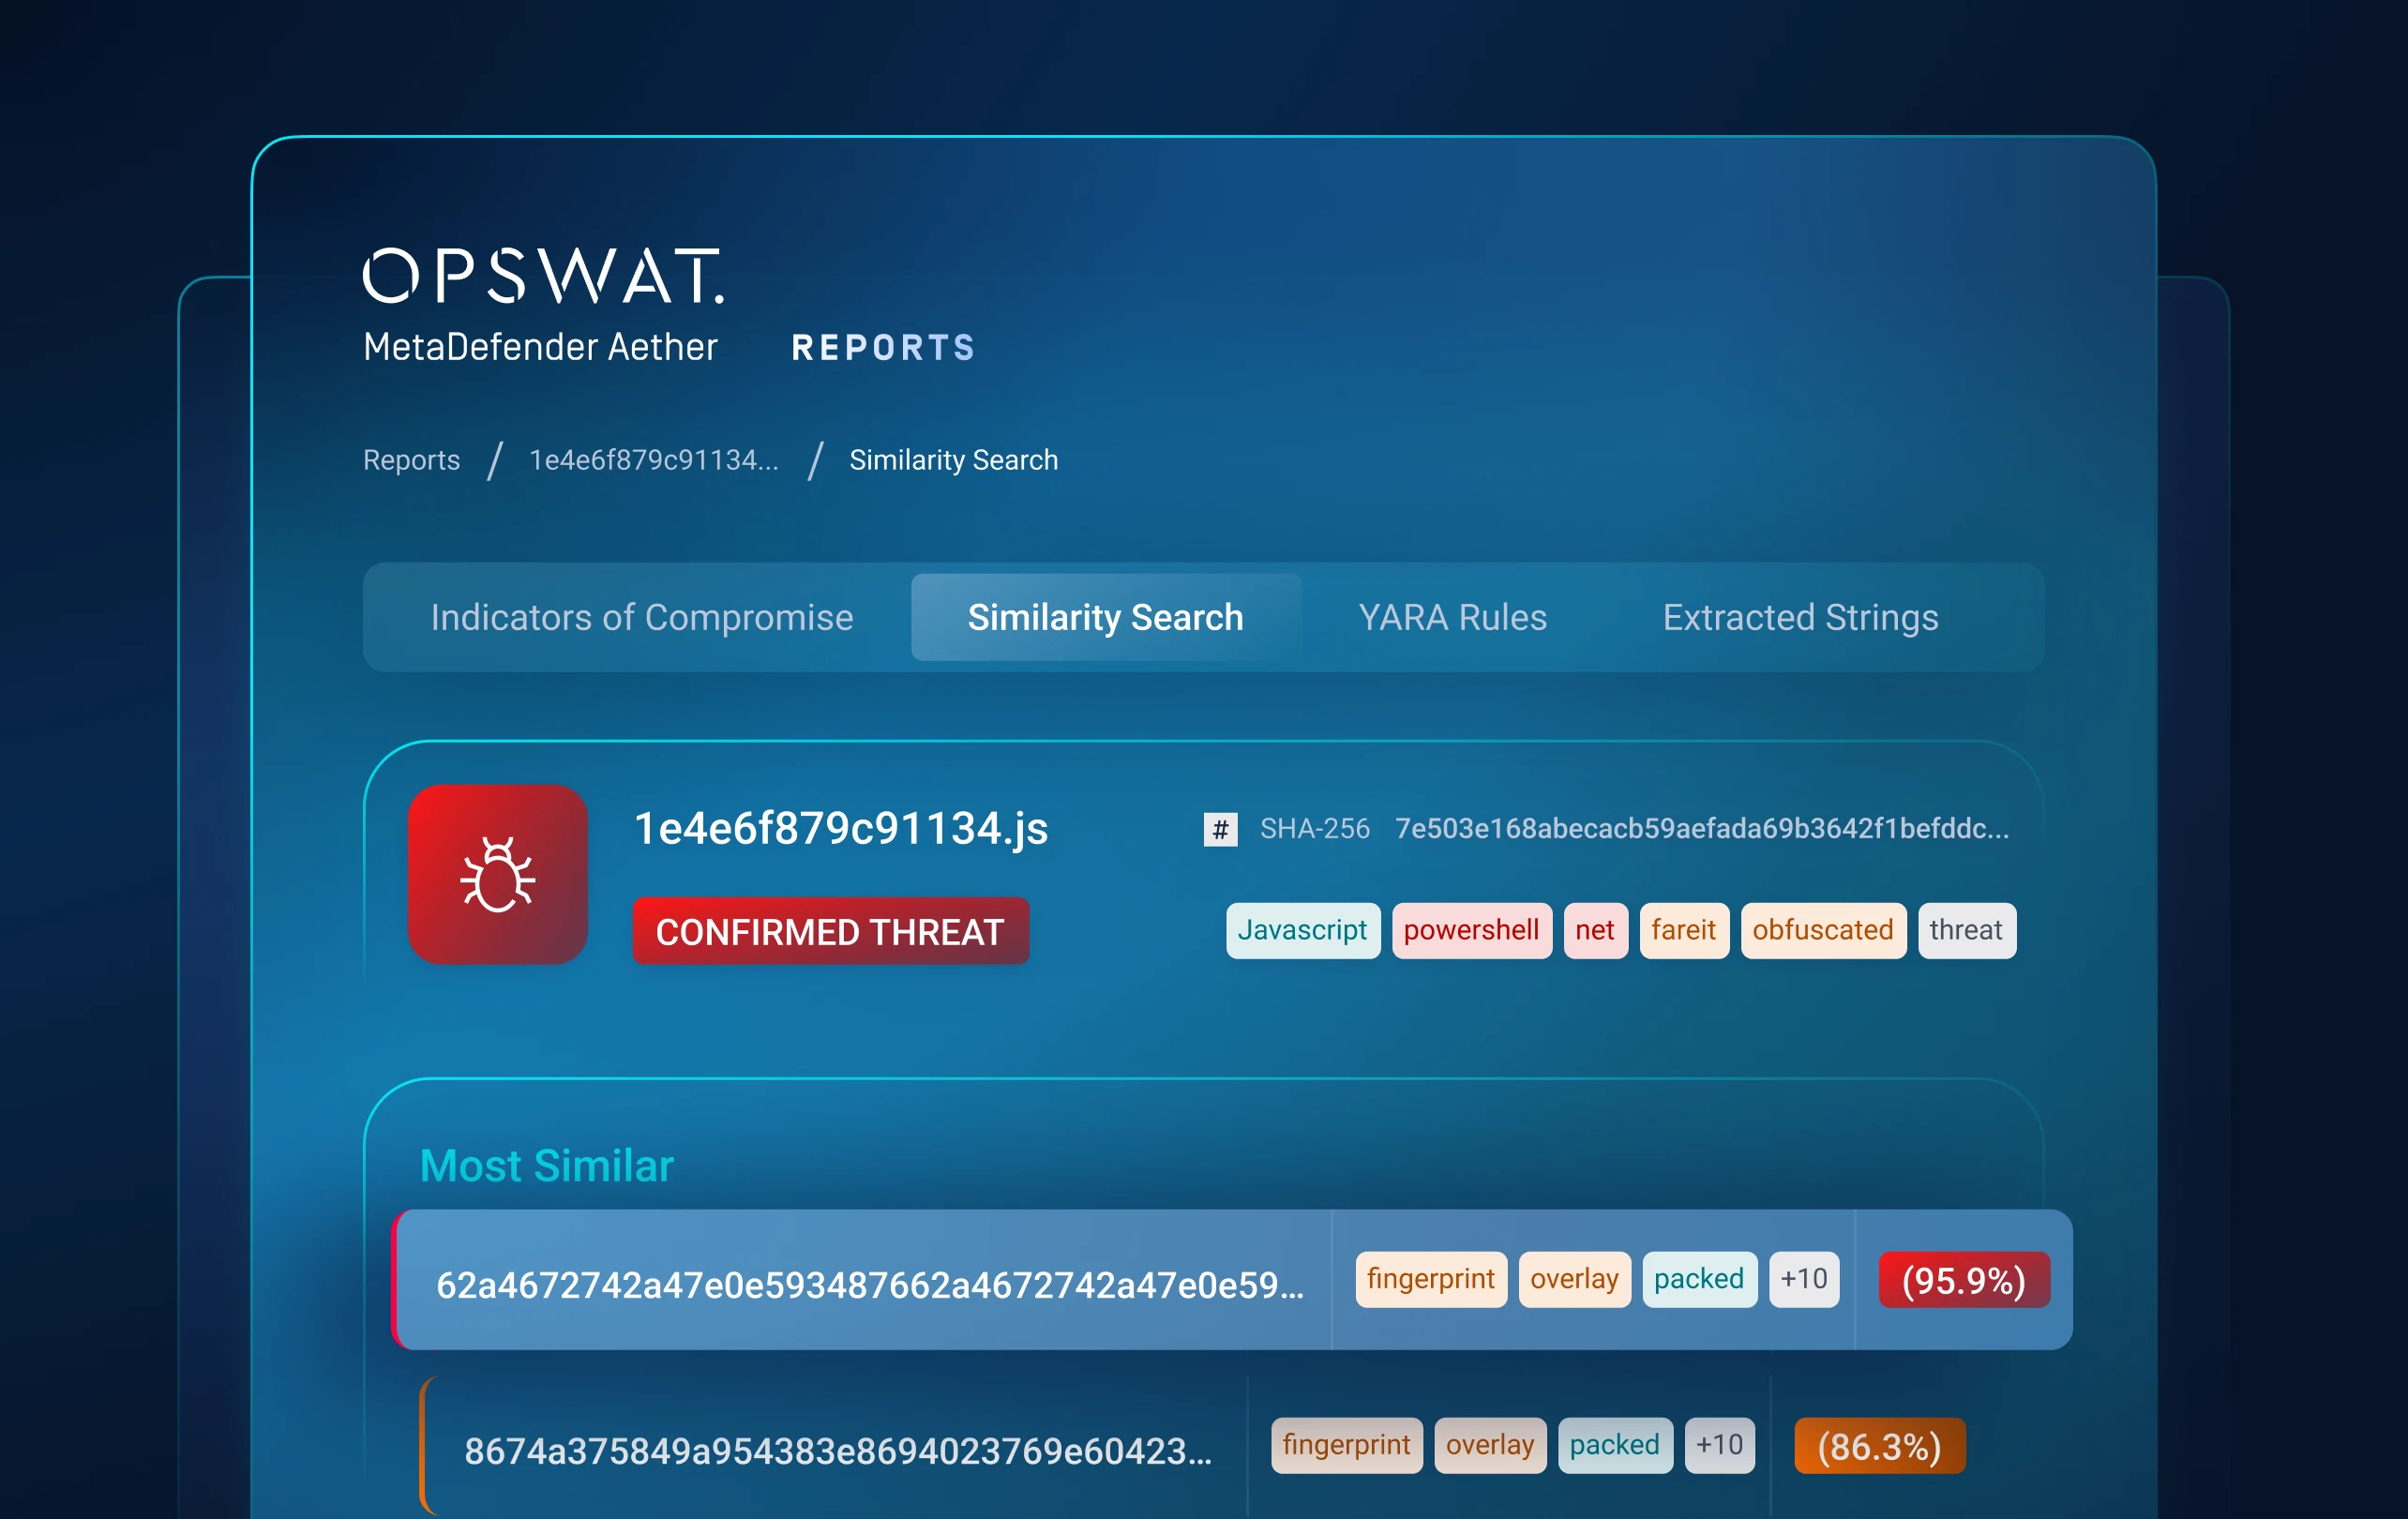
基于机器学习的相似性搜索和威胁模式关联功能,可将未知样本与已知的恶意软件、基础设施、战术及相关变种建立关联。
揭露恶意软件家族和攻击者活动,迫使对手彻底改造其工具、基础设施和攻击手法。
产品概览
了解MetaDefender 运用人工智能驱动的自适应沙箱技术,检测并阻止传统安全工具无法识别的零日攻击。
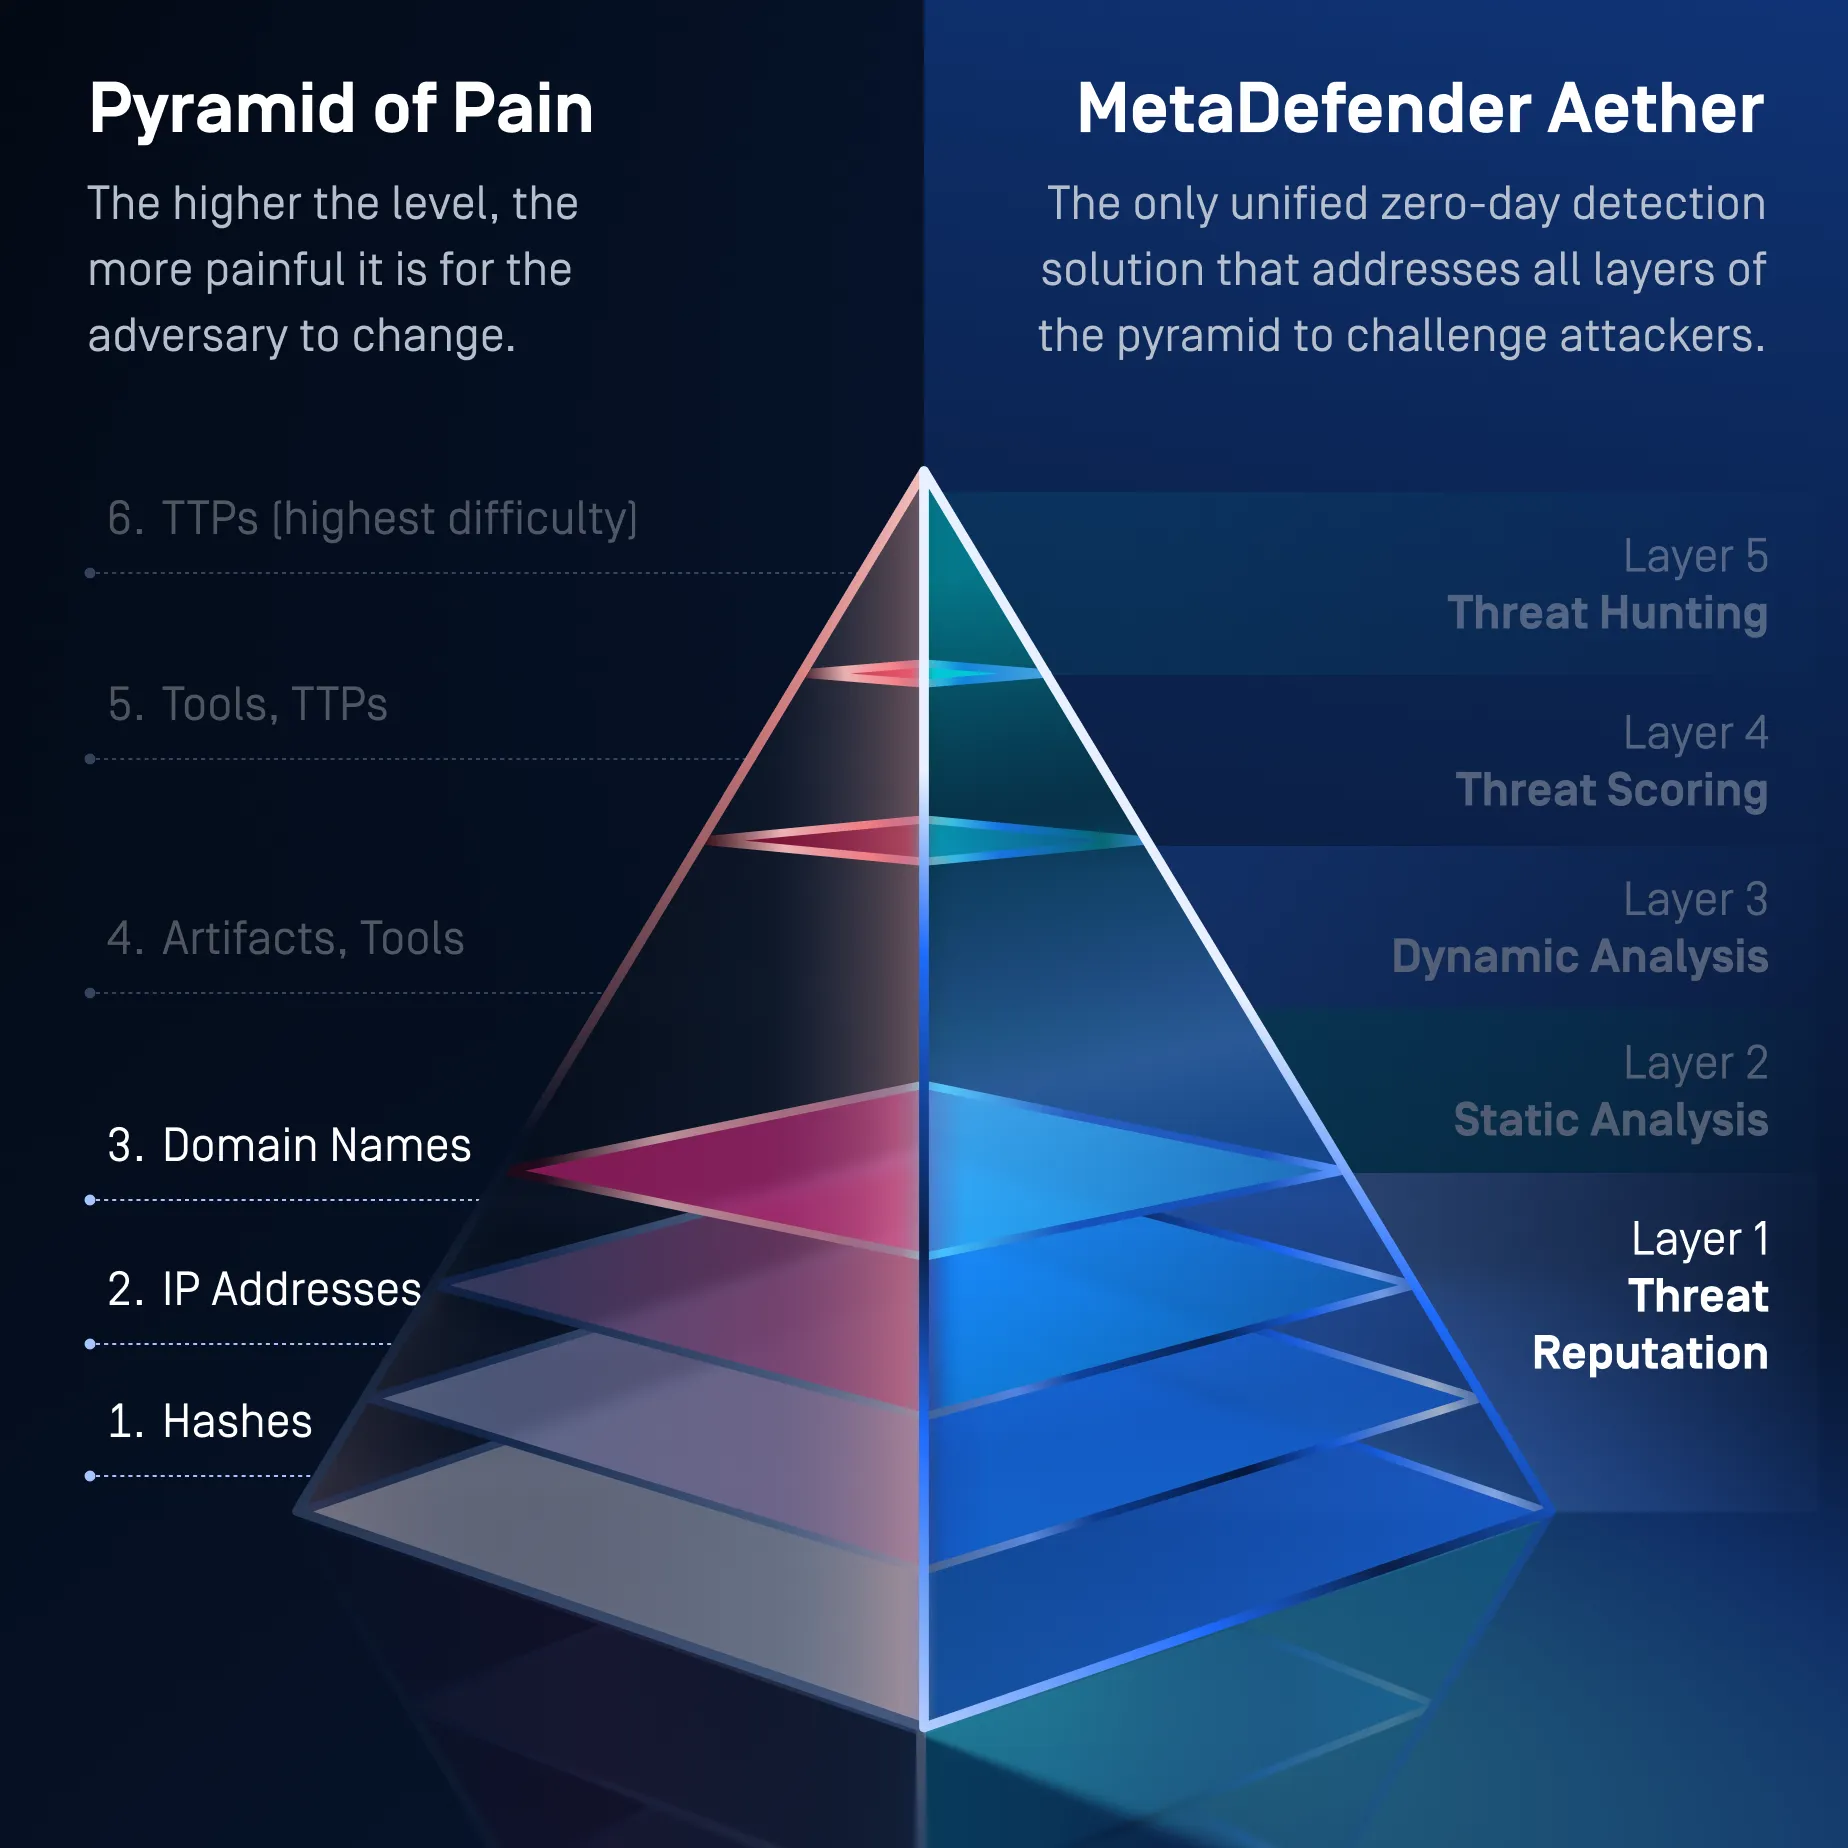
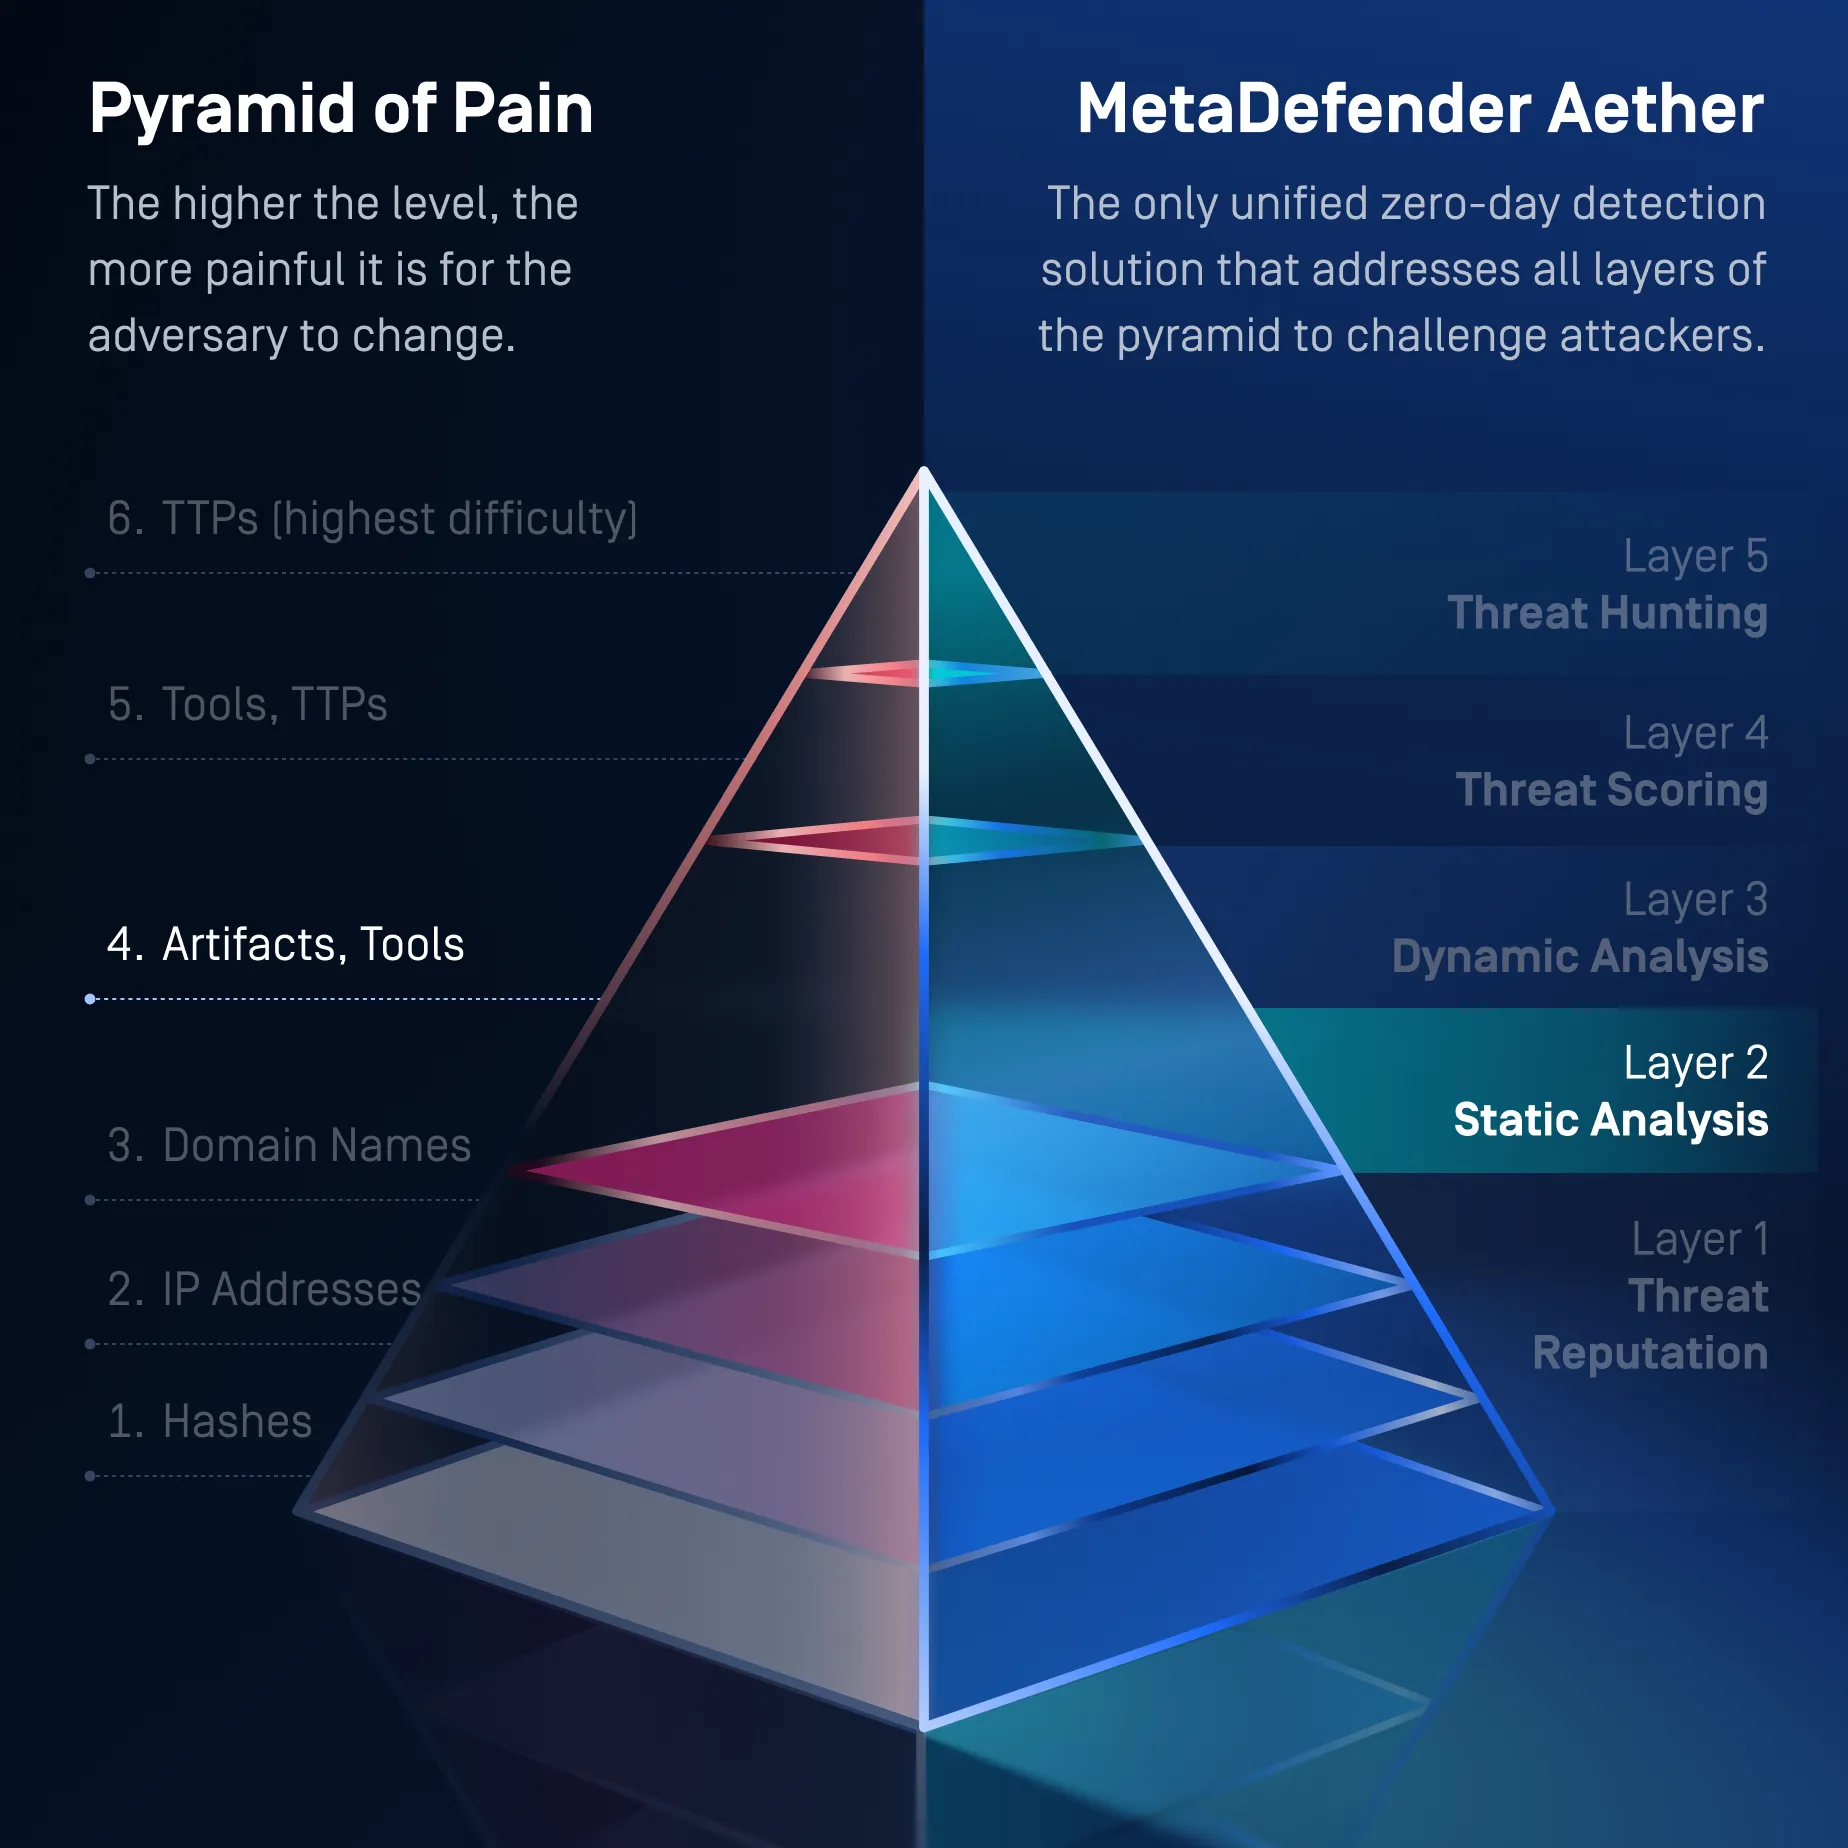
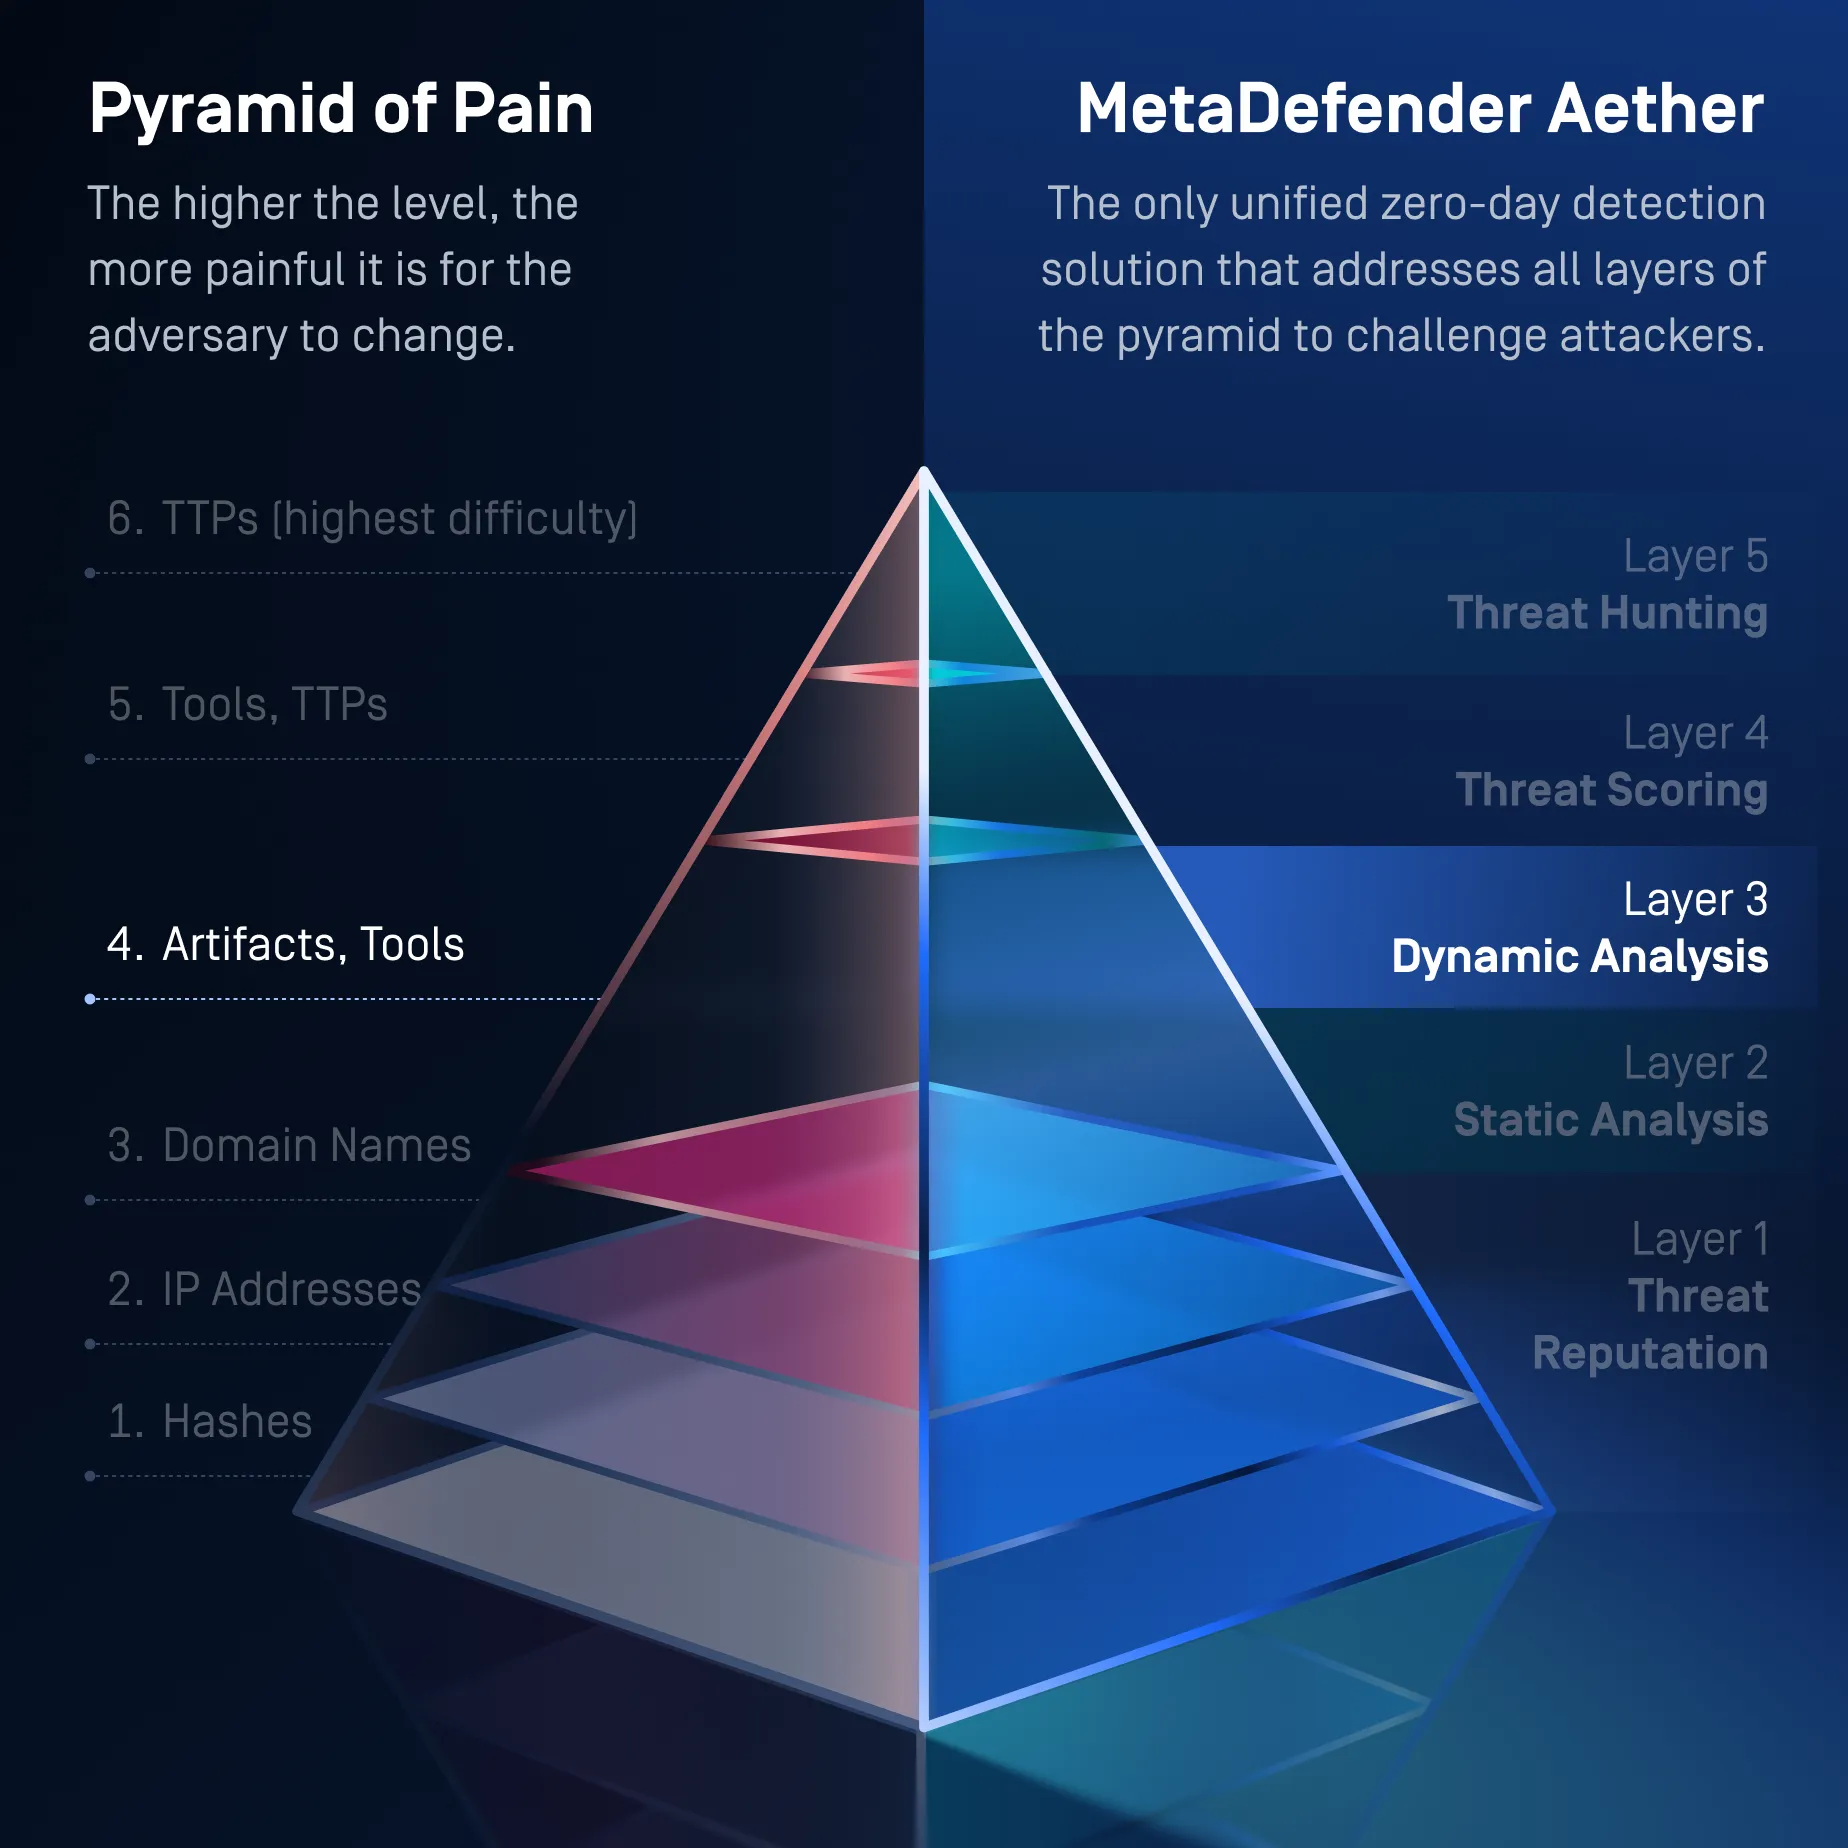
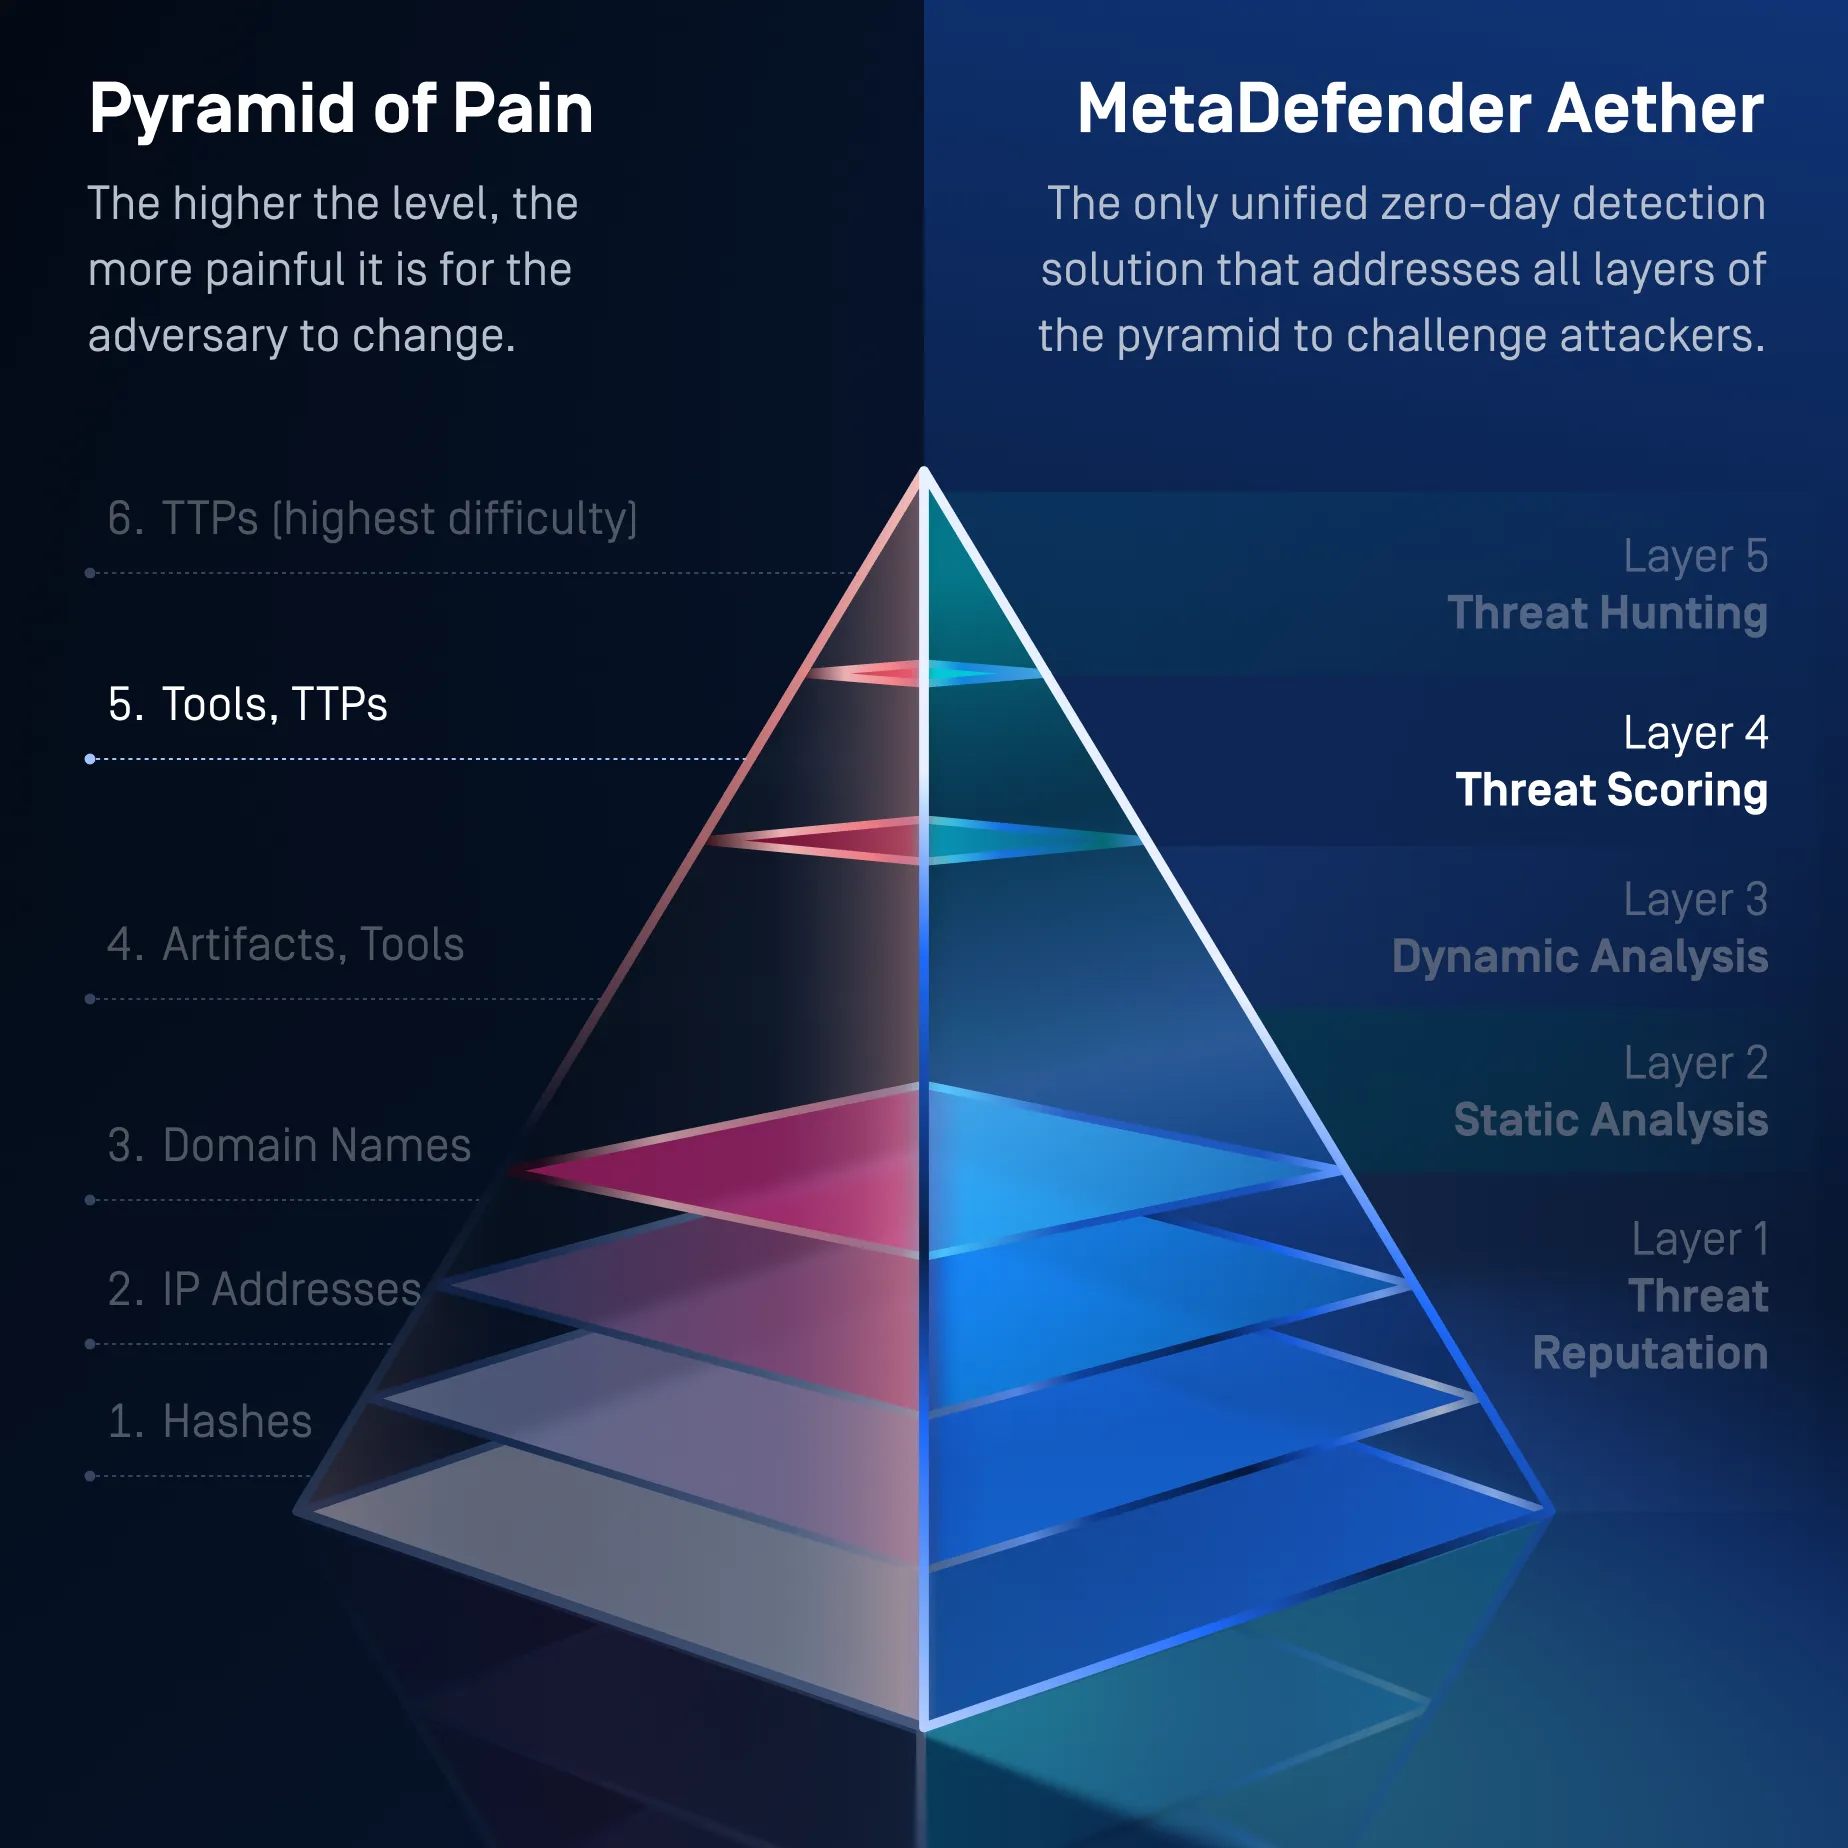
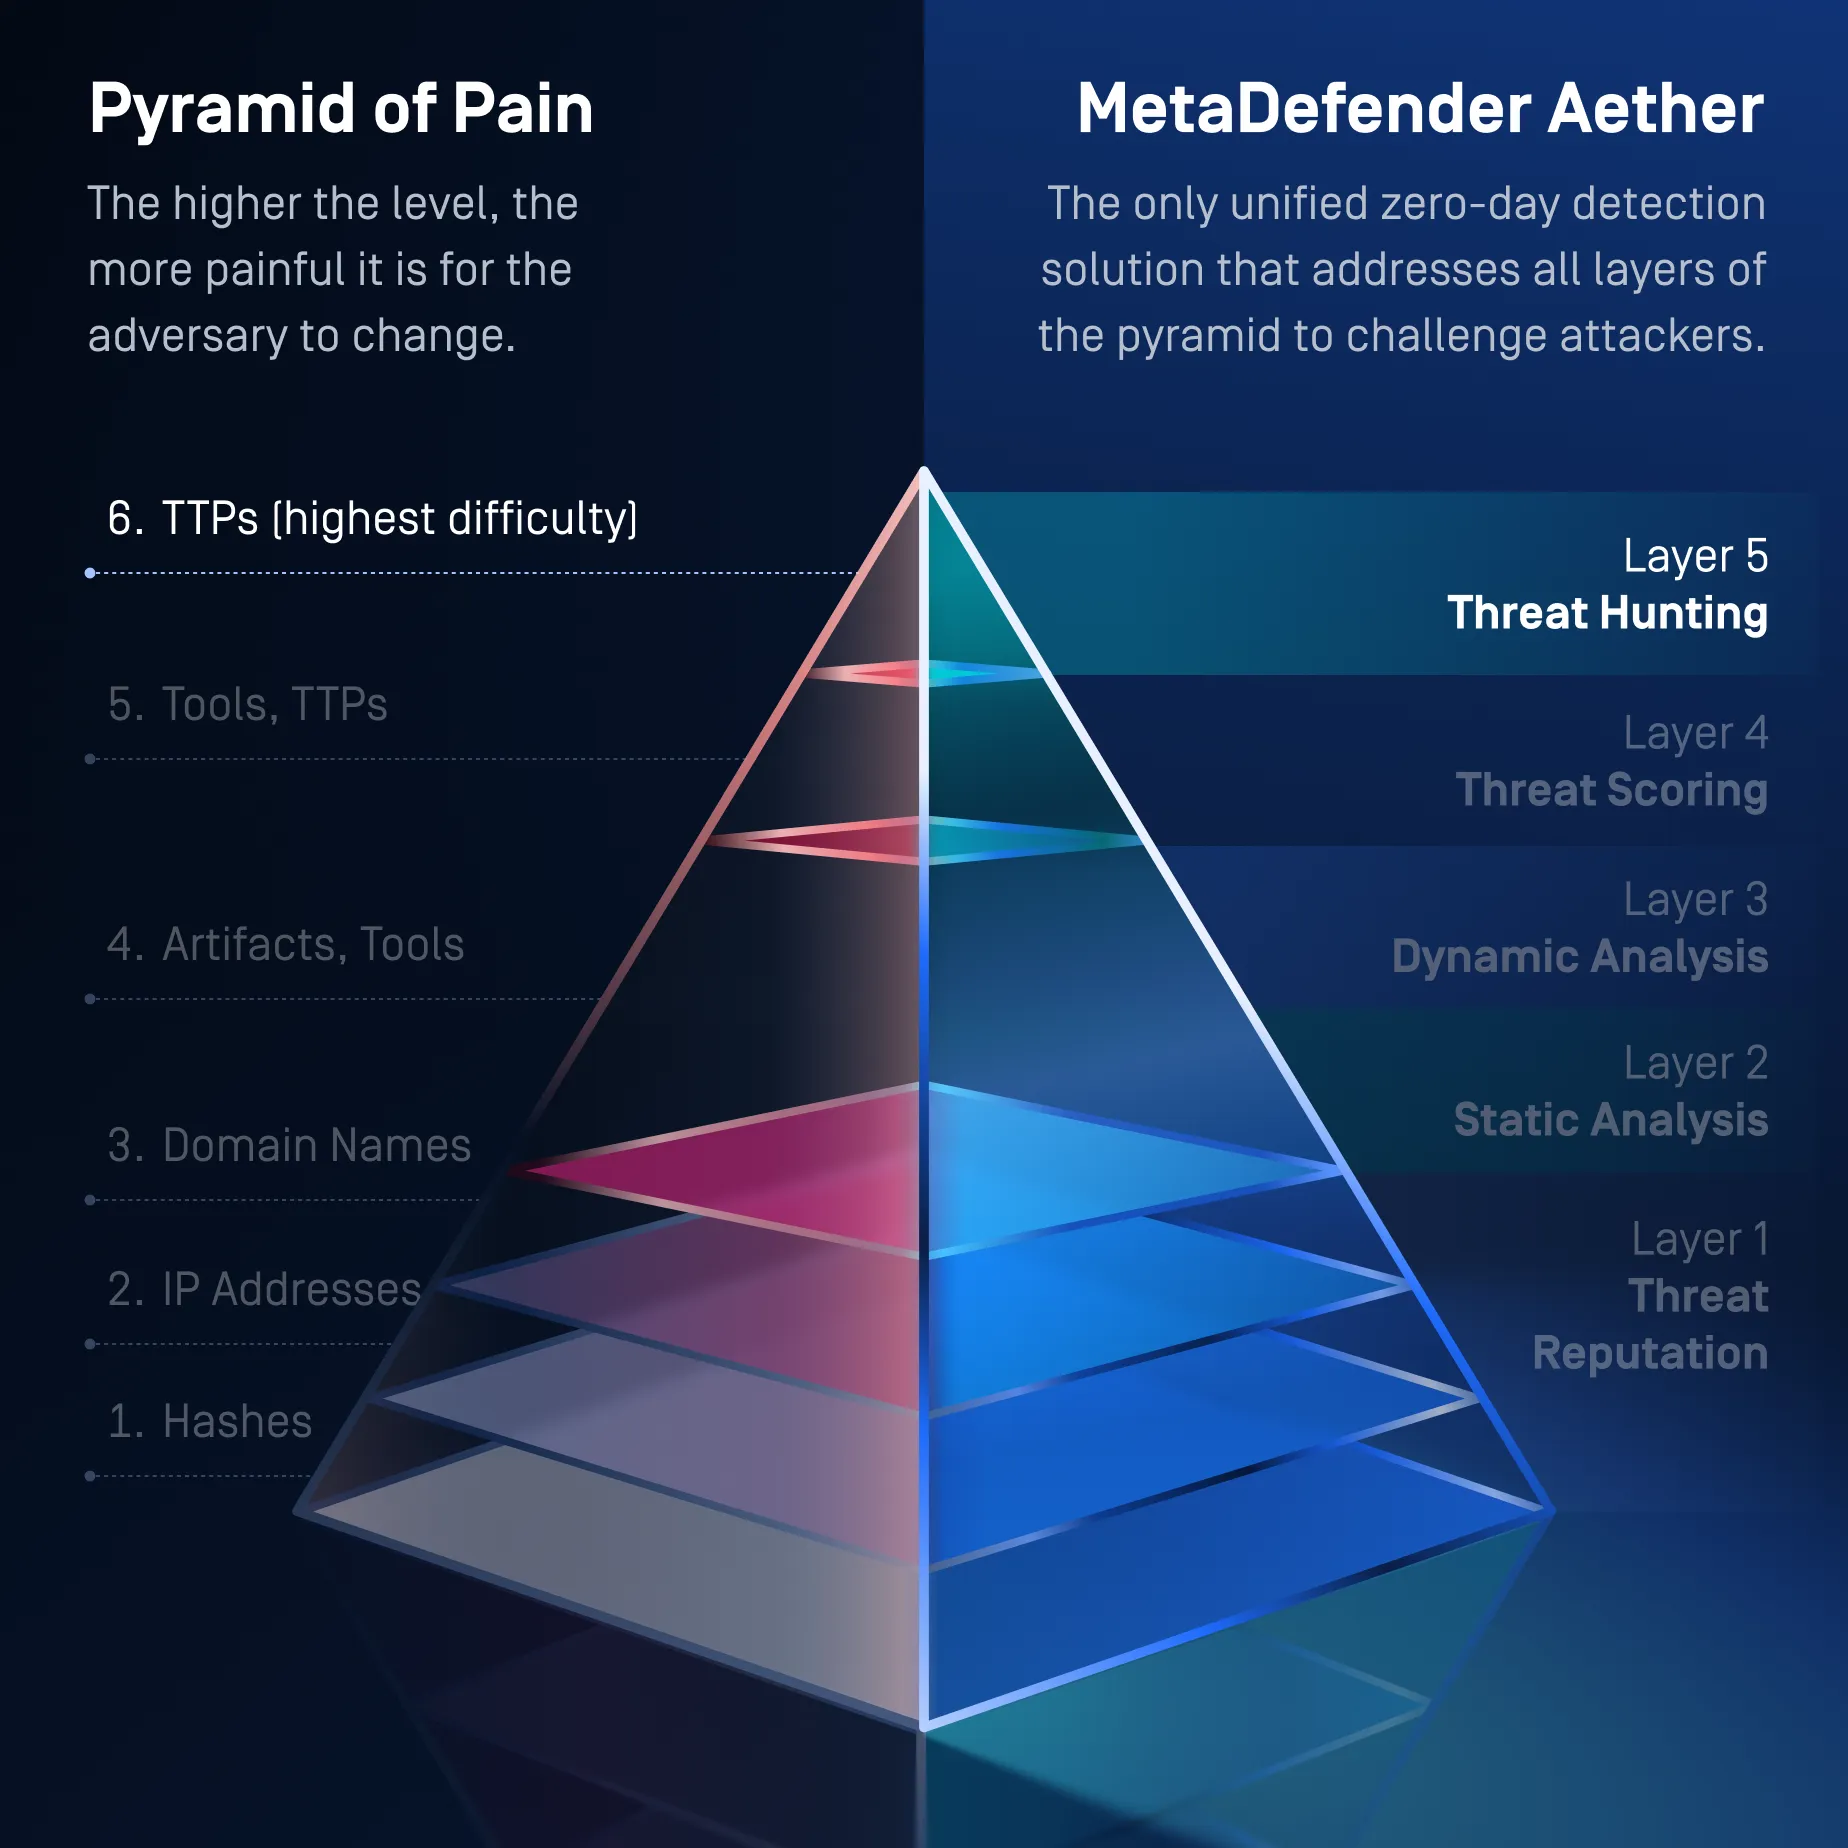
解决整个痛苦金字塔的唯一方案
MetaDefender 应对整个痛苦金字塔,从第一层的基础指标到第六层的高级TTP破坏手段,迫使攻击者不断重构其基础设施、工具及行为模式以规避检测。
金字塔第1、2和3层
哈希值、IP 地址和域名
- 金字塔等级1、2、3
哈希值、IP地址、域名(金字塔底层三层)
- 哈希查找 → 检测重复使用的恶意软件二进制文件
- URL/域名/IP信誉 → 阻止已知基础设施
- 品牌,机器学习URL分类 → 拦截网络钓鱼基础设施
- 线下与线上声誉 → 遏制商品威胁
- 第1层如何遏制攻击
- 通过哈希值查找可识别被重复利用的恶意软件二进制文件。
- 通过URL、域名和IP声誉机制,拦截已知的恶意基础设施。
- 通过品牌检测和基于机器学习的URL分类来识别网络钓鱼基础设施。
- 在线和离线声誉检查可在进行更深入分析之前,就阻止已知的威胁。
- 后期以太层新发现的指标不断增强声誉情报的准确性。
- 它如何对攻击者施加压力
- 迫使攻击者轮换基础设施和分发域名。
- 使重复使用的恶意软件哈希值和指标失效。
- 可阻断自动化的网络钓鱼、恶意软件传播和僵尸网络工作流。
- 增加了维护一次性攻击基础设施的成本。
金字塔第四层
网络和主机相关资源、工具
- 金字塔第四层
文物 + 工具
- CPU级仿真揭示运行时伪像:
- 行为日志
- 注册表编辑
- 文件投递
- 进程注入
- C2 回调函数
- 加载器行为
- 仅内存载荷暴露
- 解包器、打包器、分发器
- CPU级仿真揭示运行时伪像:
- 第2层如何阻断攻击
Predictive Alin AI 无需执行文件,即可分析文件的结构、行为及对象级特征。
- 识别可疑的代码结构、嵌入对象、脚本、导入项以及有效载荷特征。
- 无需签名或触发测试,即可在几毫秒内预测恶意意图。
- 在未知和多态威胁运行之前就将其检测出来。
- 在文件来得及修改注册表、释放文件、进行进程注入或建立C2连接之前,将其拦截。
- 将状态不明的文件提交至动态分析模块,同时减少不必要的沙箱需求。
- 它如何对攻击者施加压力
- 迫使攻击者重新设计文件结构和嵌入式攻击组件。
- 使表面上的代码修改和签名规避措施效果大打折扣。
- 检测在重新编译或修改后的恶意软件中保持一致的模式。
- 防止攻击者依赖执行过程来暴露恶意行为。
- 提高了生产那些在结构上看似无害的变体的成本。
金字塔第四层
网络和主机相关资源、工具
- 金字塔第五层
工具 + 战术、技术和程序
- 用途 上下文 + 行为 检测:
- 恶意执行流程
- 加载器模式
- 脚本混淆签名
- 恶意软件家族行为
- 持久化技术
- 900多个行为指标
- MITRE ATT&CK战术对齐
- 用途 上下文 + 行为 检测:
- 第三层如何阻断攻击
Adaptive Sandbox 指令级仿真技术来分析可疑文件,并强制执行规避检测的代码路径。
该报告显示:
- 行为日志
- 注册表更改
- 已删除的文件
- 工艺注入
- C2 回调函数
- 加载器和脚本的行为
- 仅内存有效载荷
- 多阶段执行链
- 打包工、布景师和卸货工
- 反分析与沙箱规避技术
- 它如何对攻击者施加压力
- 迫使攻击者重新设计有效载荷和加载器链。
- 揭示第二阶段的伪像和隐藏的执行路径。
- 绕过了反虚拟机、时序、环境以及用户交互检查。
- 迫使攻击者重写反分析逻辑。
- 揭示了仅靠静态分析无法确认的缺陷和行为。
金字塔第五层
工具与TTPs
- 第4层如何阻断攻击
威胁评分通过综合分析来自威胁声誉、静态分析和动态分析的证据,以识别恶意意图并确定风险优先级。
它评估:
- 恶意执行流程
- 加载器和注入模式
- 脚本混淆
- 持久化技术
- C2行为
- 恶意软件家族特征
- 行为指标
- MITRE ATT&CK 与恶意软件行为目录的映射关系
- 文件结构与运行时行为之间的关系
- 它如何对攻击者施加压力
- 迫使攻击者修改其工具的行为方式,而不仅仅是文件的外观。
- 使重复使用的执行模式更容易被发现。
- 通过多种微弱信号揭露恶意意图。
- 降低了对有效载荷进行微小修改的效果。
- 迫使对工具逻辑和行为技术进行成本更高的更改。
金字塔第6层
战术、技术与程序
- 第5层如何遏制攻击
基于机器学习的相似性搜索和威胁模式关联功能,可将未知威胁与相关的恶意软件、基础设施、行为及攻击活动联系起来。
它们之间存在相关性:
- 恶意软件家族
- 重新编译的变体
- 多态性突变
- 共享代码段
- 行为上的相似之处
- 基础设施集群
- 相关文件和有效载荷
- 常见战术与技巧
- 活动层面的活动
- 它如何对攻击者施加最大压力
- 即使哈希值、有效载荷和基础设施发生变化,也能检测到相关的攻击。
- 将孤立的文件与攻击者更广泛的行动联系起来。
- 揭示了不同恶意软件变种和攻击活动之间反复出现的攻击手法。
- 迫使攻击者改变工具、基础设施、行为和运作方式。
- 这使得渐进式规避手段失效,迫使攻击者必须对其工具集和TTP进行更全面的调整。
- 威胁信誉第一层通过使可重用指标失效,破坏了商品攻击基础设施
金字塔第1、2和3层
哈希值、IP 地址和域名
- 金字塔等级1、2、3
哈希值、IP地址、域名(金字塔底层三层)
- 哈希查找 → 检测重复使用的恶意软件二进制文件
- URL/域名/IP信誉 → 阻止已知基础设施
- 品牌,机器学习URL分类 → 拦截网络钓鱼基础设施
- 线下与线上声誉 → 遏制商品威胁
- 第1层如何遏制攻击
- 通过哈希值查找可识别被重复利用的恶意软件二进制文件。
- 通过URL、域名和IP声誉机制,拦截已知的恶意基础设施。
- 通过品牌检测和基于机器学习的URL分类来识别网络钓鱼基础设施。
- 在线和离线声誉检查可在进行更深入分析之前,就阻止已知的威胁。
- 后期以太层新发现的指标不断增强声誉情报的准确性。
- 它如何对攻击者施加压力
- 迫使攻击者轮换基础设施和分发域名。
- 使重复使用的恶意软件哈希值和指标失效。
- 可阻断自动化的网络钓鱼、恶意软件传播和僵尸网络工作流。
- 增加了维护一次性攻击基础设施的成本。
- 静态分析第二层在恶意行为执行前就预测其意图,并防止相关痕迹出现
金字塔第四层
网络和主机相关资源、工具
- 金字塔第四层
文物 + 工具
- CPU级仿真揭示运行时伪像:
- 行为日志
- 注册表编辑
- 文件投递
- 进程注入
- C2 回调函数
- 加载器行为
- 仅内存载荷暴露
- 解包器、打包器、分发器
- CPU级仿真揭示运行时伪像:
- 第2层如何阻断攻击
Predictive Alin AI 无需执行文件,即可分析文件的结构、行为及对象级特征。
- 识别可疑的代码结构、嵌入对象、脚本、导入项以及有效载荷特征。
- 无需签名或触发测试,即可在几毫秒内预测恶意意图。
- 在未知和多态威胁运行之前就将其检测出来。
- 在文件来得及修改注册表、释放文件、进行进程注入或建立C2连接之前,将其拦截。
- 将状态不明的文件提交至动态分析模块,同时减少不必要的沙箱需求。
- 它如何对攻击者施加压力
- 迫使攻击者重新设计文件结构和嵌入式攻击组件。
- 使表面上的代码修改和签名规避措施效果大打折扣。
- 检测在重新编译或修改后的恶意软件中保持一致的模式。
- 防止攻击者依赖执行过程来暴露恶意行为。
- 提高了生产那些在结构上看似无害的变体的成本。
- 动态分析第三层将隐藏的行为显性化,并揭示操作工具
金字塔第四层
网络和主机相关资源、工具
- 金字塔第五层
工具 + 战术、技术和程序
- 用途 上下文 + 行为 检测:
- 恶意执行流程
- 加载器模式
- 脚本混淆签名
- 恶意软件家族行为
- 持久化技术
- 900多个行为指标
- MITRE ATT&CK战术对齐
- 用途 上下文 + 行为 检测:
- 第三层如何阻断攻击
Adaptive Sandbox 指令级仿真技术来分析可疑文件,并强制执行规避检测的代码路径。
该报告显示:
- 行为日志
- 注册表更改
- 已删除的文件
- 工艺注入
- C2 回调函数
- 加载器和脚本的行为
- 仅内存有效载荷
- 多阶段执行链
- 打包工、布景师和卸货工
- 反分析与沙箱规避技术
- 它如何对攻击者施加压力
- 迫使攻击者重新设计有效载荷和加载器链。
- 揭示第二阶段的伪像和隐藏的执行路径。
- 绕过了反虚拟机、时序、环境以及用户交互检查。
- 迫使攻击者重写反分析逻辑。
- 揭示了仅靠静态分析无法确认的缺陷和行为。
- 威胁评分第4层将多层证据转化为基于置信度的风险判定
金字塔第五层
工具与TTPs
- 第4层如何阻断攻击
威胁评分通过综合分析来自威胁声誉、静态分析和动态分析的证据,以识别恶意意图并确定风险优先级。
它评估:
- 恶意执行流程
- 加载器和注入模式
- 脚本混淆
- 持久化技术
- C2行为
- 恶意软件家族特征
- 行为指标
- MITRE ATT&CK 与恶意软件行为目录的映射关系
- 文件结构与运行时行为之间的关系
- 它如何对攻击者施加压力
- 迫使攻击者修改其工具的行为方式,而不仅仅是文件的外观。
- 使重复使用的执行模式更容易被发现。
- 通过多种微弱信号揭露恶意意图。
- 降低了对有效载荷进行微小修改的效果。
- 迫使对工具逻辑和行为技术进行成本更高的更改。
- 威胁猎杀第5层将孤立的检测结果与恶意软件家族、攻击活动以及攻击者的技术手段关联起来
金字塔第6层
战术、技术与程序
- 第5层如何遏制攻击
基于机器学习的相似性搜索和威胁模式关联功能,可将未知威胁与相关的恶意软件、基础设施、行为及攻击活动联系起来。
它们之间存在相关性:
- 恶意软件家族
- 重新编译的变体
- 多态性突变
- 共享代码段
- 行为上的相似之处
- 基础设施集群
- 相关文件和有效载荷
- 常见战术与技巧
- 活动层面的活动
- 它如何对攻击者施加最大压力
- 即使哈希值、有效载荷和基础设施发生变化,也能检测到相关的攻击。
- 将孤立的文件与攻击者更广泛的行动联系起来。
- 揭示了不同恶意软件变种和攻击活动之间反复出现的攻击手法。
- 迫使攻击者改变工具、基础设施、行为和运作方式。
- 这使得渐进式规避手段失效,迫使攻击者必须对其工具集和TTP进行更全面的调整。
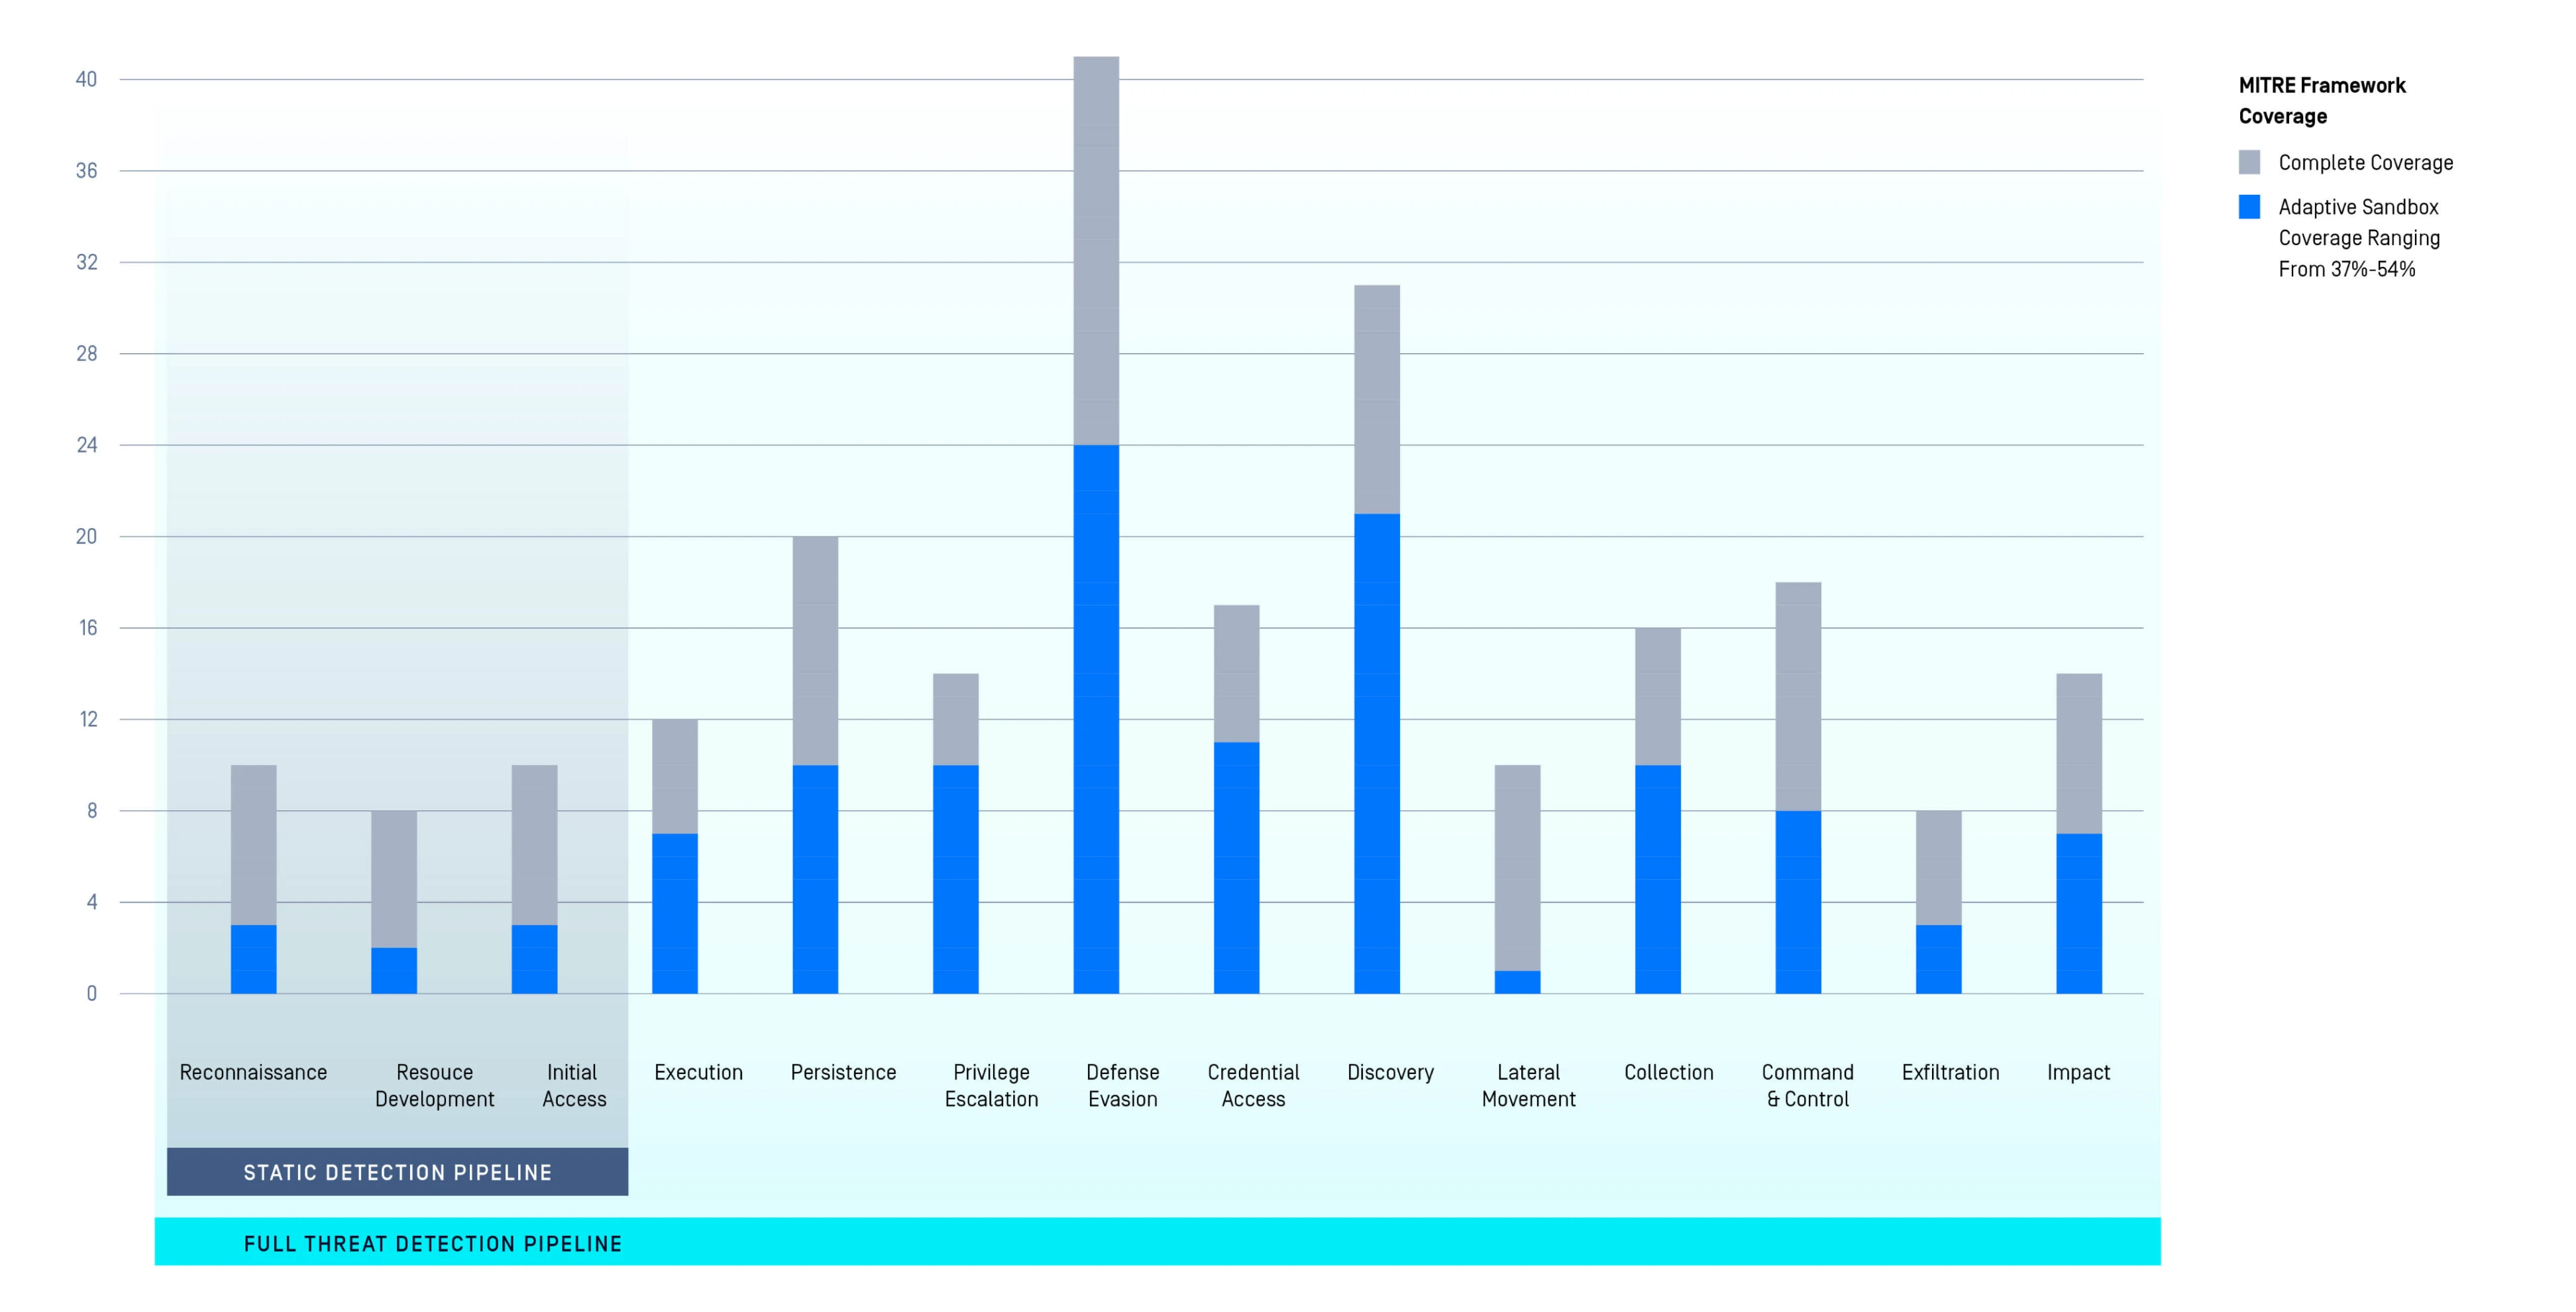
MetaDefender Aether's Impact on
the MITRE ATT&CK Framework
- 攻击链全流程的分层可见性。
- 执行前(静态)与运行时(动态分析)检测映射至MITRE战术。
- +60%的额外检测覆盖范围。
“我们测试过的最快速度
。”
维纳克安全
330+
可检测品牌
用于基于机器学习的
钓鱼检测
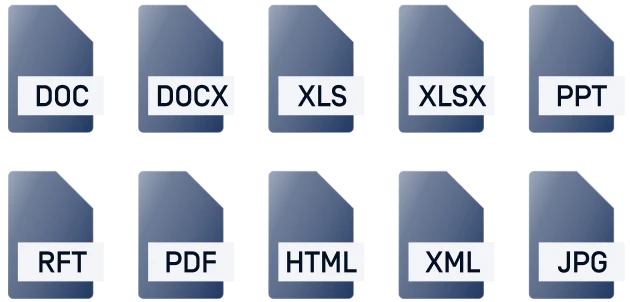
120多种
文件类型
提取工件、
图像等
>14
恶意软件家族的自动提取
轻松集成
我们阻止那些无人知晓的攻击
40x
比传统解决方案更快
MetaDefender 功能
下表重点MetaDefender 的核心功能。
如需了解这些功能在实际部署中的协同运作方式,请联系我们安排技术演示。
特点
137解压 10 多种不同类型的压缩包(例如 7Z、CAB/MSU、DEB、LZIP、ISO、RAR、VHD、ZIP)
Supported Engine: Embedded, Remote
类别:检测能力
提取嵌入式子人工制品(如 Word 中的 OLE2)
Supported Engine: Embedded, Remote
类别:检测能力
提取活动内容(如 HTML 文件中的 Base64 有效载荷)
Supported Engine: Embedded, Remote
类别:检测能力
提取资源、图像和字符串(包括 OCR 文本识别)
Supported Engine: Remote
类别:检测能力
提取和解码 VBA 宏、VBS/JS、PowerShell 脚本
Supported Engine: Remote
类别:检测能力
提取嵌入式 PE 文件(从安装程序、内联或覆盖中提取)
Supported Engine: Embedded, Remote
类别:检测能力
自动解码(如 Base64 字符串、XOR 编码数据)、反编译(Java、.NET)和 shellcode 仿真(EmbedEquation)。 Python 和 Bash 的自动解码增强了脚本分析能力。
Supported Engine: Embedded, Remote
类别:分析深度
提取和验证证书(PE、PDF、已签名宏)和 authentihashes
Supported Engine: Embedded, Remote
类别:检测能力
计算章节/资源的哈希值(如 SSDEEP、Imphash)和熵值
Supported Engine: Embedded, Remote
类别:检测能力
计算UUID,例如.NET GUID(模块版本/类型库标识符)
Supported Engine: Embedded, Remote
类别:检测能力
解析PE编译器元数据(RICH头)
Supported Engine: Embedded, Remote
类别:分析深度
解析 SFX 安装程序元数据
Supported Engine: Embedded, Remote
类别:分析深度
MetaDefender 集成方案
| 实施情况 | 家电 | |
|---|---|---|
| 整合 | API & 网络界面集成 |
|
| 电子邮件集成与格式支持 |
| |
| 安全协调、自动化和响应 (SOAR) 集成 |
| |
| SIEM 集成 | 通用事件格式 (CEF) 系统日志反馈 | |
| 部署 | OPSWAT 威胁检测与防御平台 |
|
| 报告格式/数据导出 | 报告格式 |
|
| 脚本和自动化工具 | Python |
|
MetaDefender 报告
概述我们网络安全软件的功能,包括样本分析、恶意软件家族解码、反汇编解包、相似性搜索等。
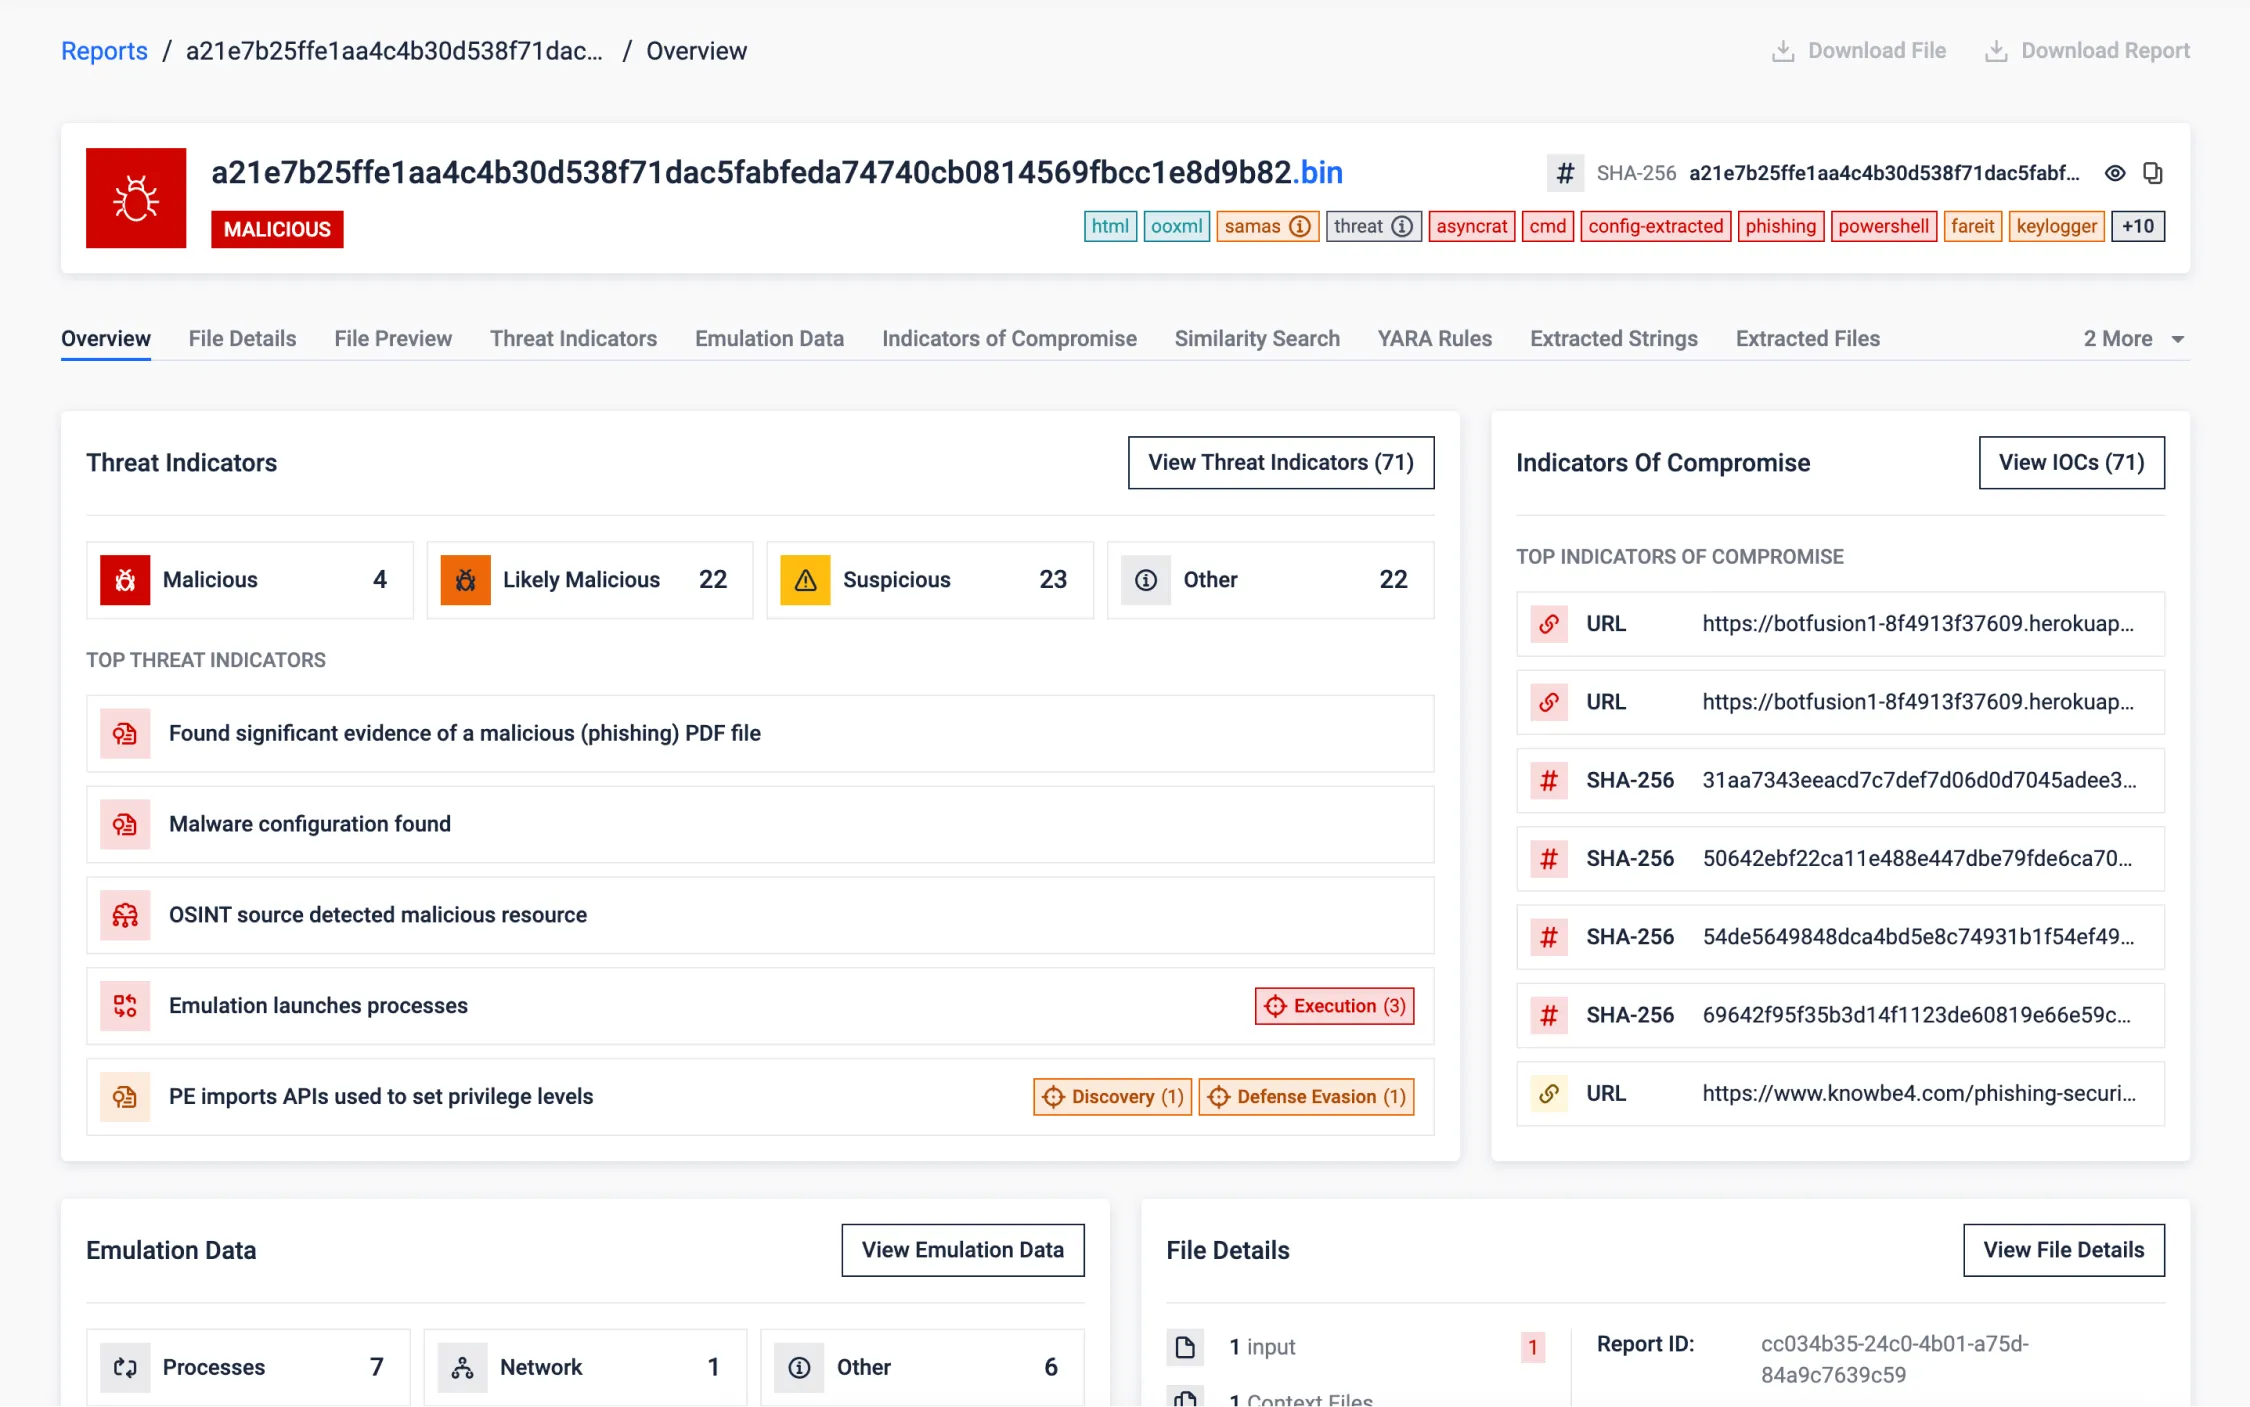
合成(制作)样品
此示例专为展示MetaDefender (OPSWAT Filescan Sandbox)的多样化功能而设计。
为展示真实世界的网络威胁而设计,将多个文件和文件类型相互嵌入。这有效展示了我们的解决方案在自适应威胁分析、行为分析和高级安全措施方面的实力。
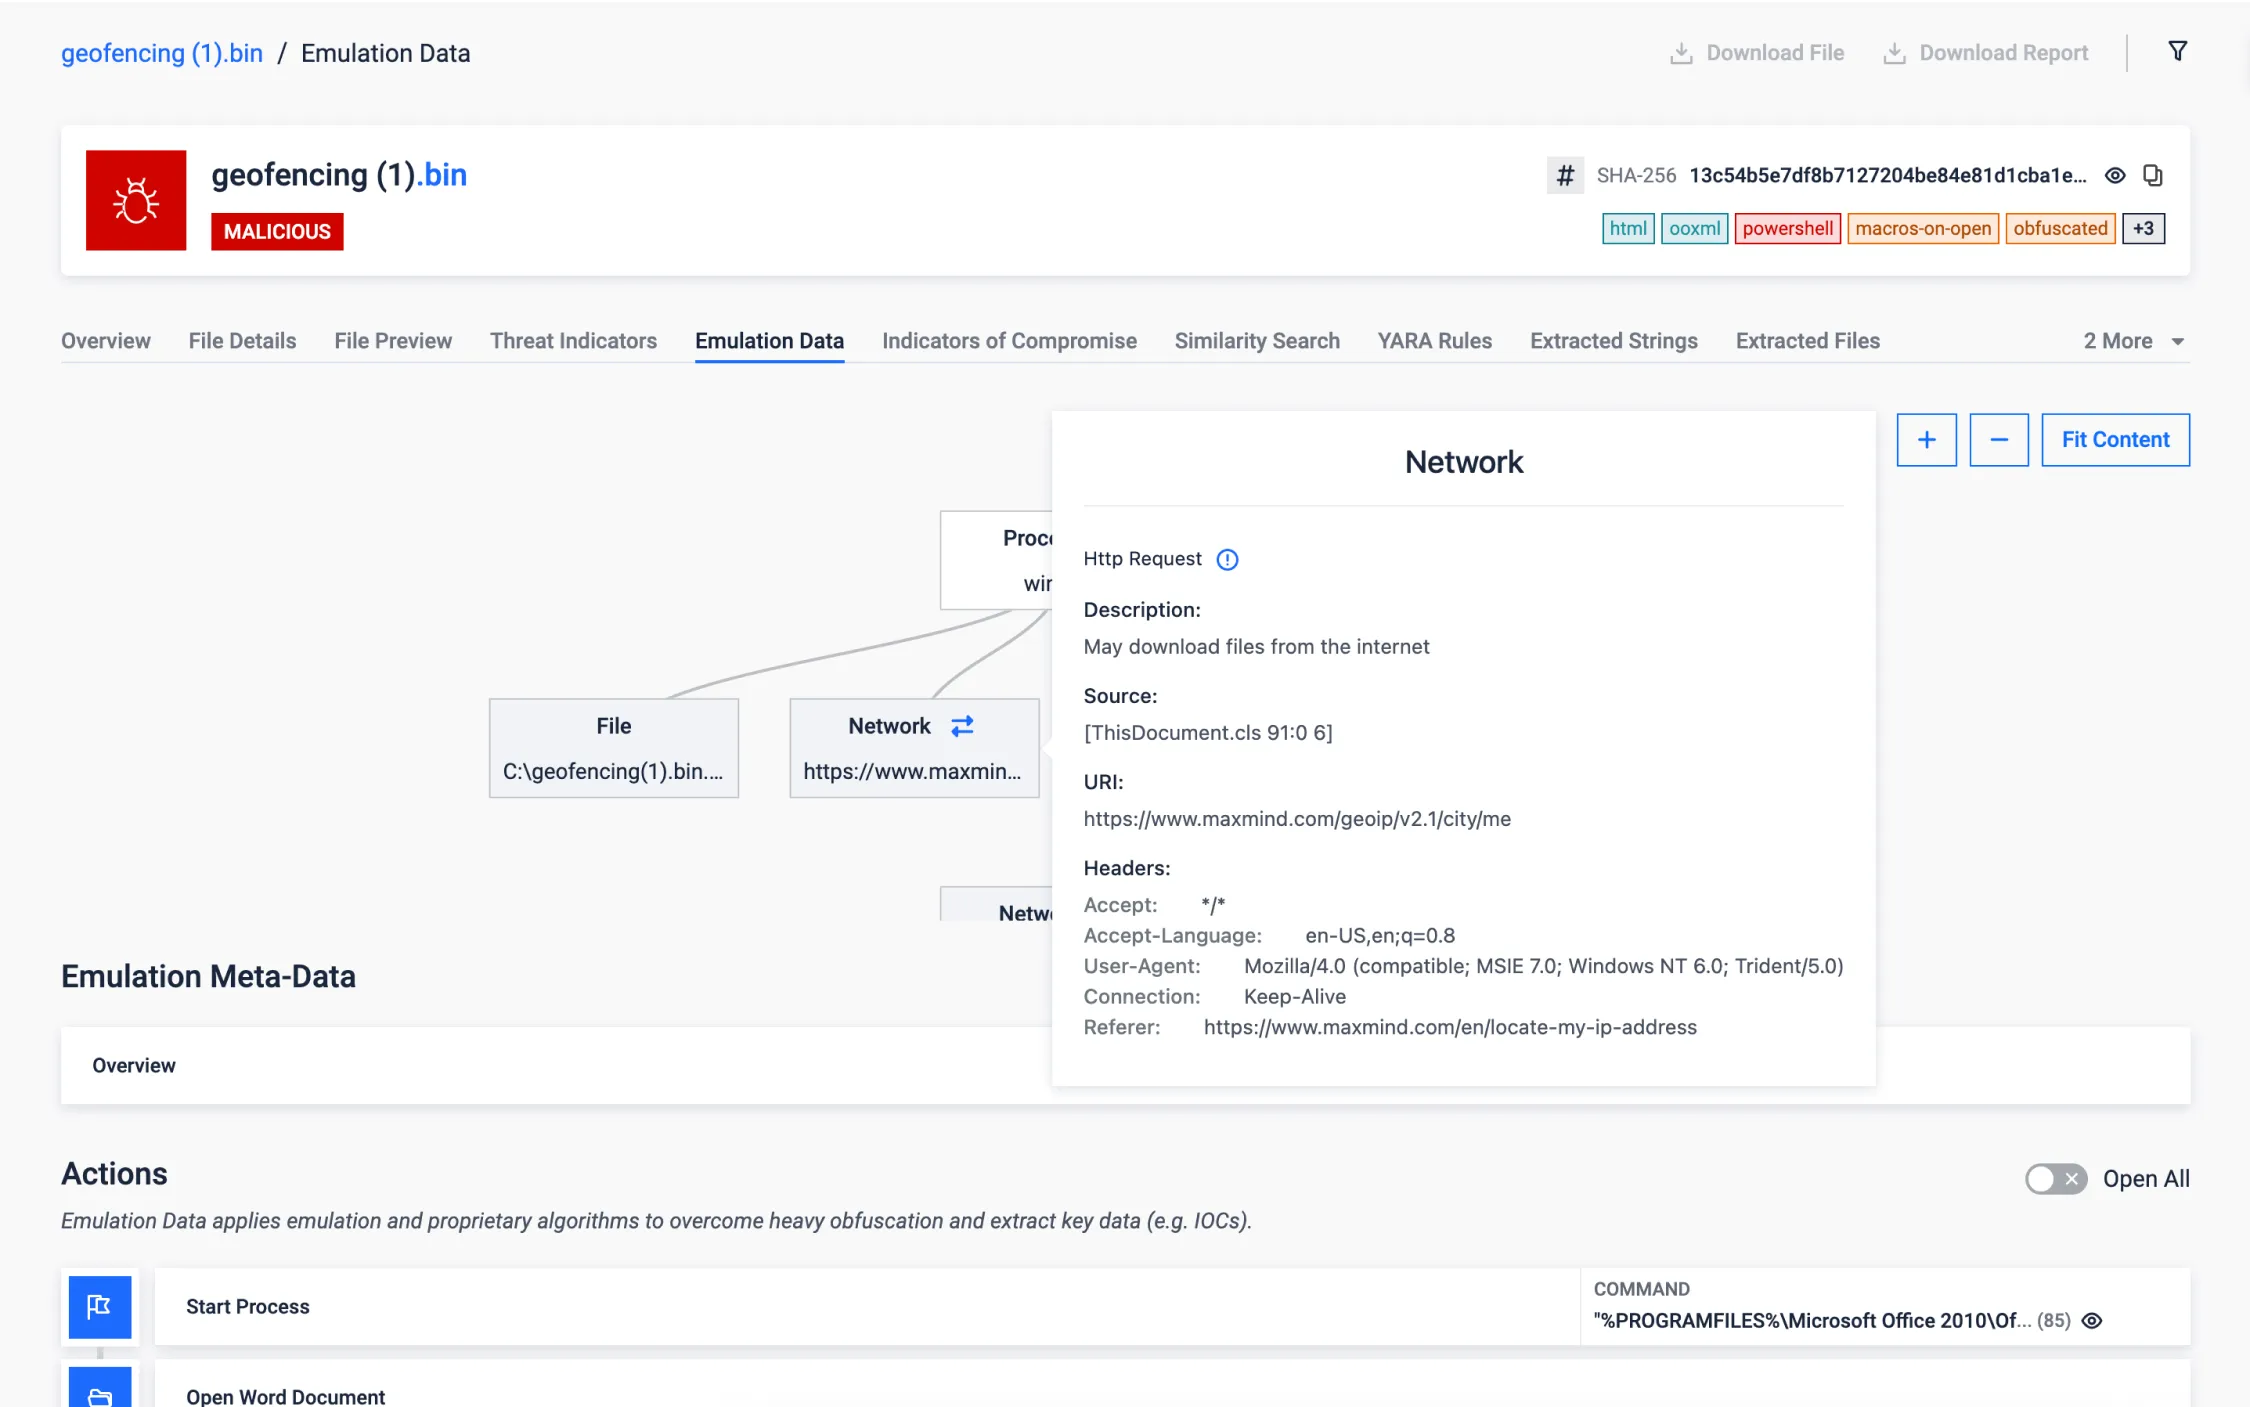
地理围栏
采用地理围栏的恶意软件文件已成为网络安全的重大威胁。这些恶意文件通常采用基于位置的触发器,使检测和缓解成为一项具有挑战性的任务。然而,Adaptive 威胁分析技术能够准确模拟和伪造预期的地理位置值,有效化解恶意软件采用的策略,从而增强我们防范此类威胁的能力,因此在传统方法中脱颖而出。
在下面提供的示例中,我们可以看到一个地理围栏恶意软件试图只在特定国家内执行。然而,如前所述,我们的创新解决方案通过模拟所需的地理位置值,成功绕过了这一限制,显示了我们在应对此类基于地理围栏的威胁方面的卓越能力。
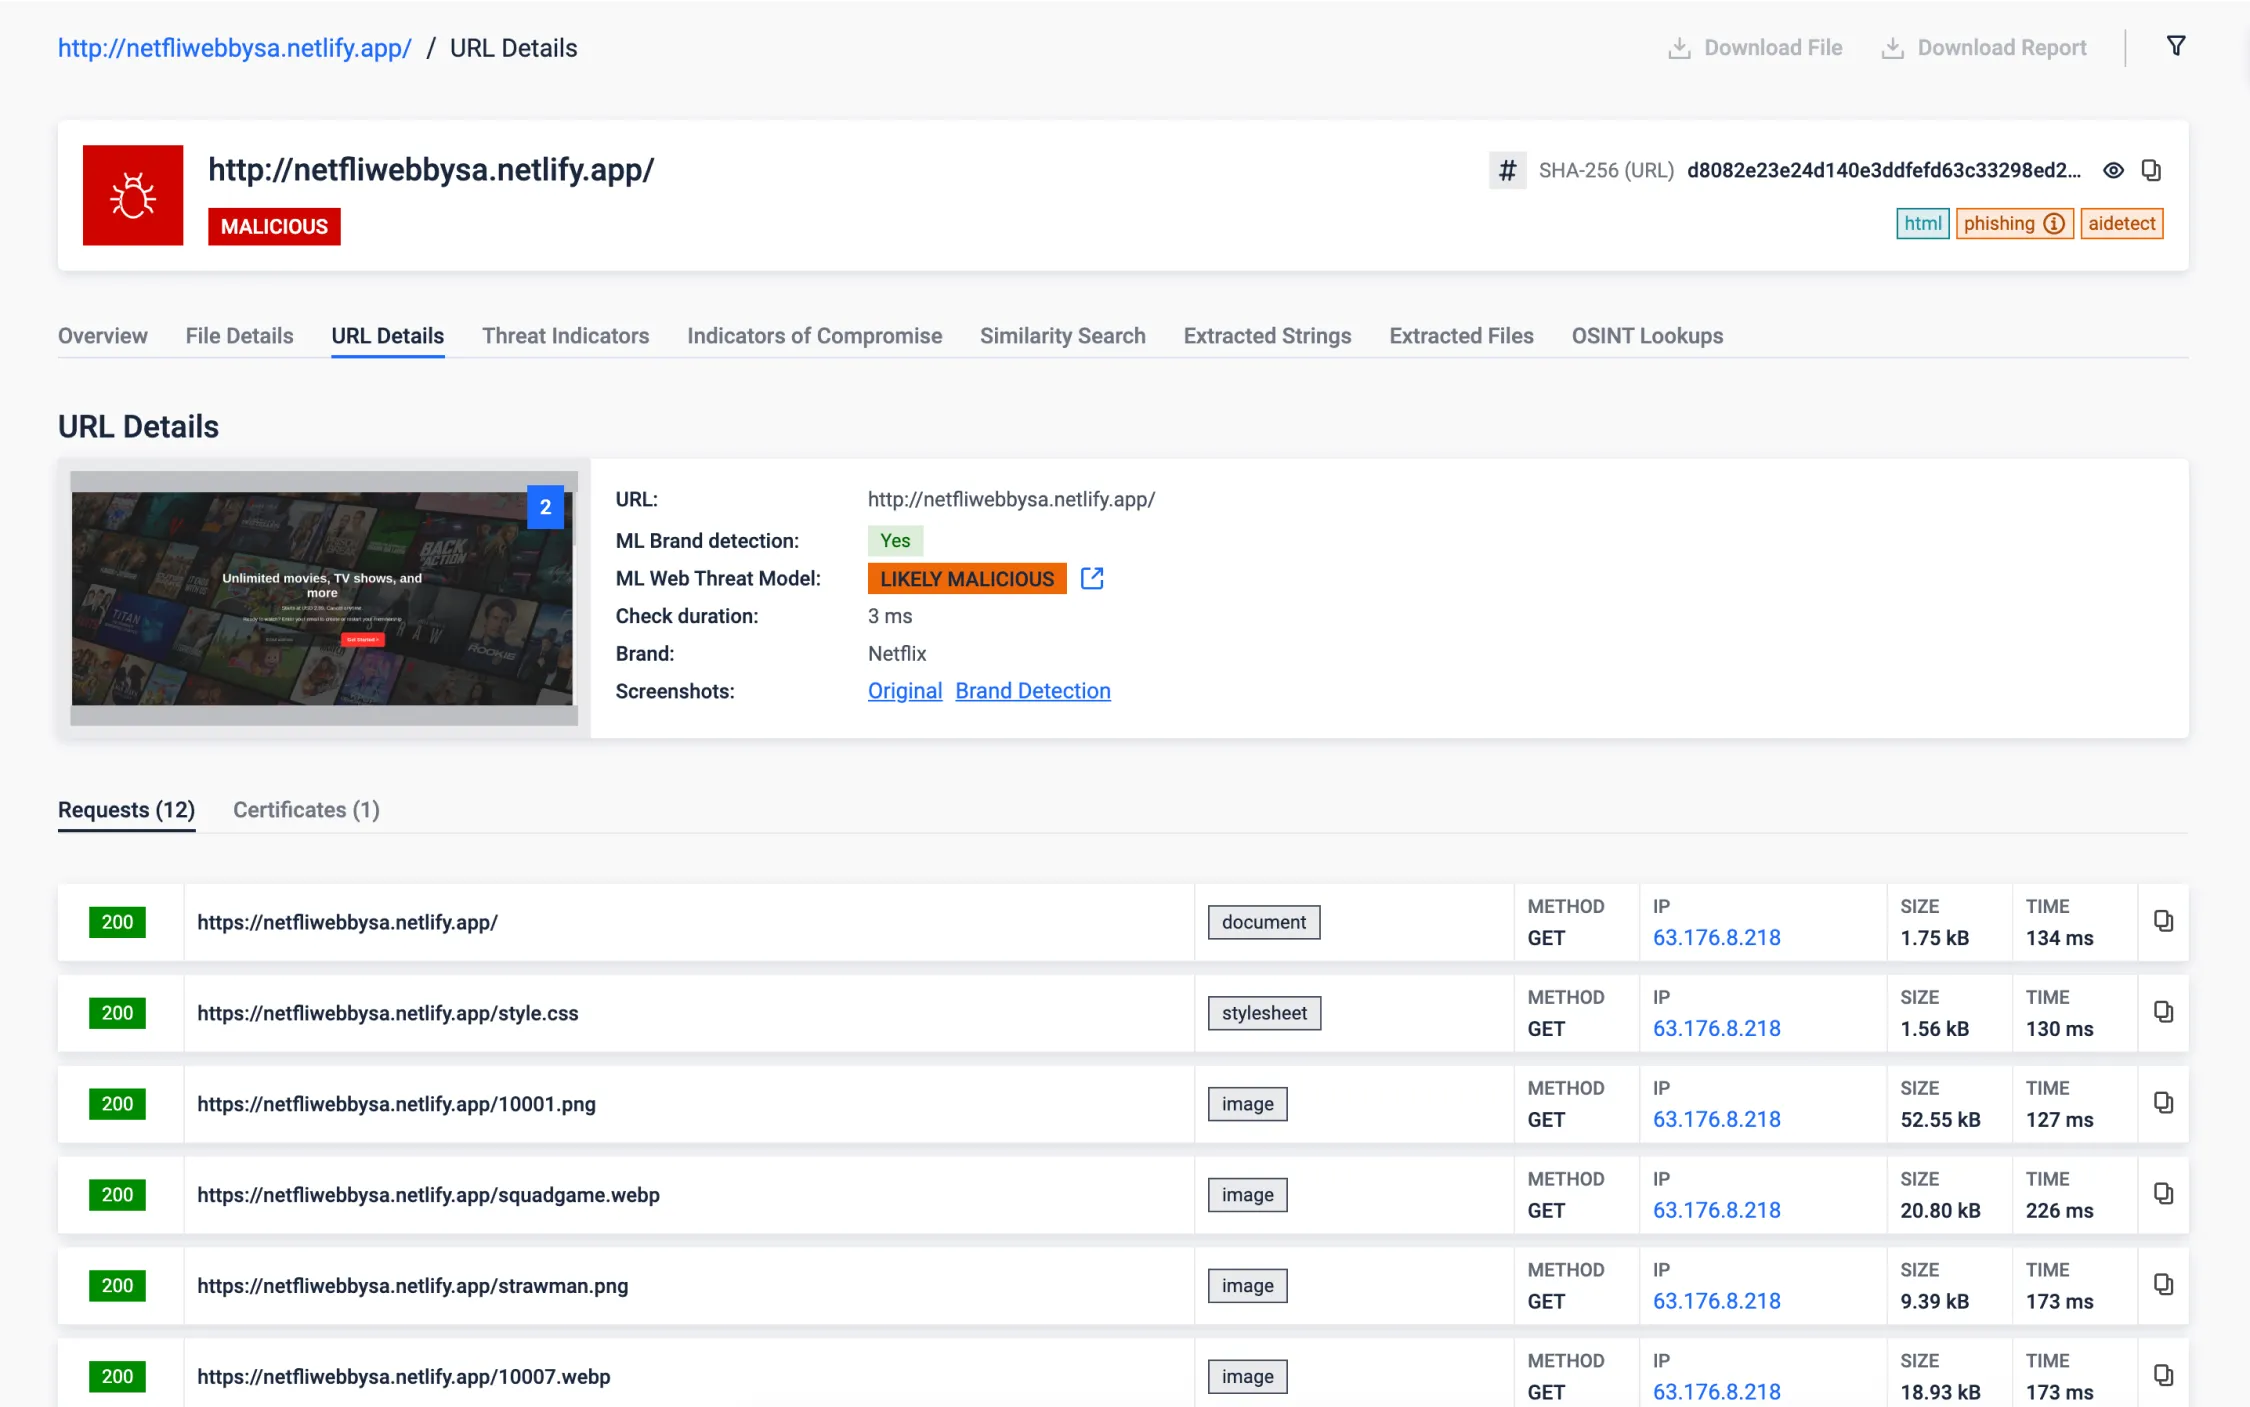
网络钓鱼检测
- Brand Detection: By rendering suspicious websites and subjecting them to our advanced machine learning engine we're capable of identifying nearly 300 brands. In the example provided below, you can witness a website masquerading as a streaming company known as Netflix. Our solution excels in comparing the site's content to the genuine URL, swiftly identifying such fraudulent attempts to safeguard your digital assets and personal information. Learn more.
- AI-driven analysis: We have an AI-driven solution analyzing the network traffic, structural and textual content of the rendered page. Verdict of the joint model outcome can be seen after 'ML Web Threat Model'.
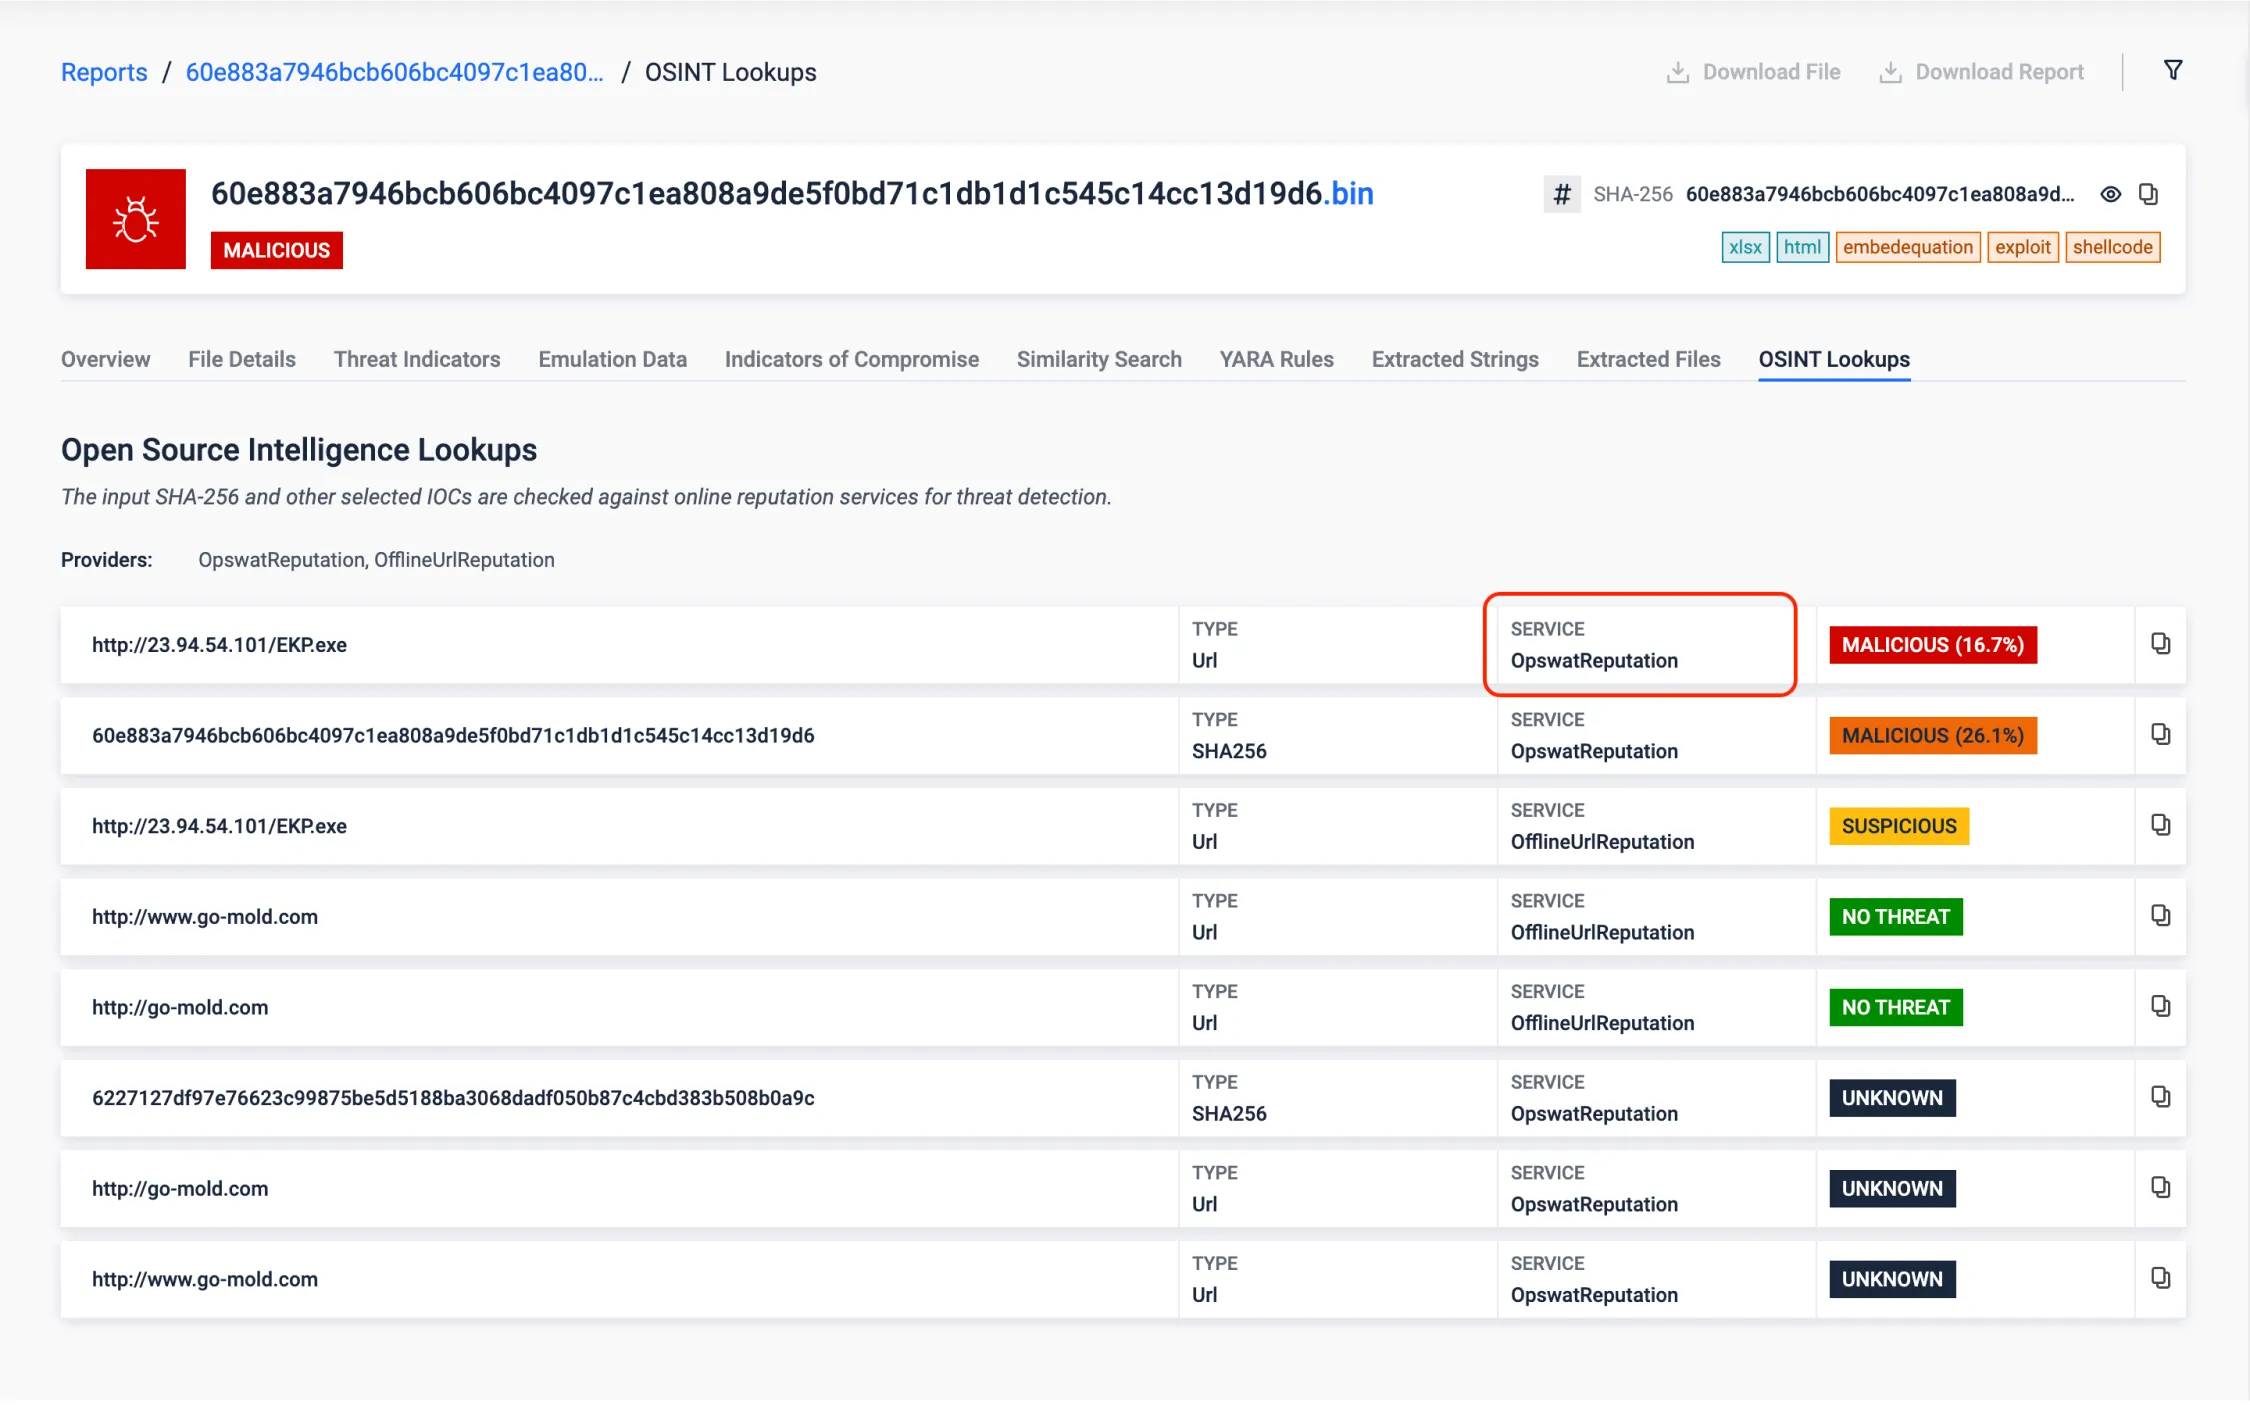
离线 URL 信誉
离线 URL 检测器 ML 模型通过有效检测可疑 URL 提供了一个新的防御层,为识别和减轻恶意链接造成的威胁提供了一种强大的手段。它利用了一个包含数十万个URL的数据集,这些URL被知名供应商精心标注为无威胁或恶意,以评估通过机器学习技术准确检测可疑URL的可行性。
值得注意的是,这一功能在无法进行在线声誉查询的空中封闭环境中尤为有用。
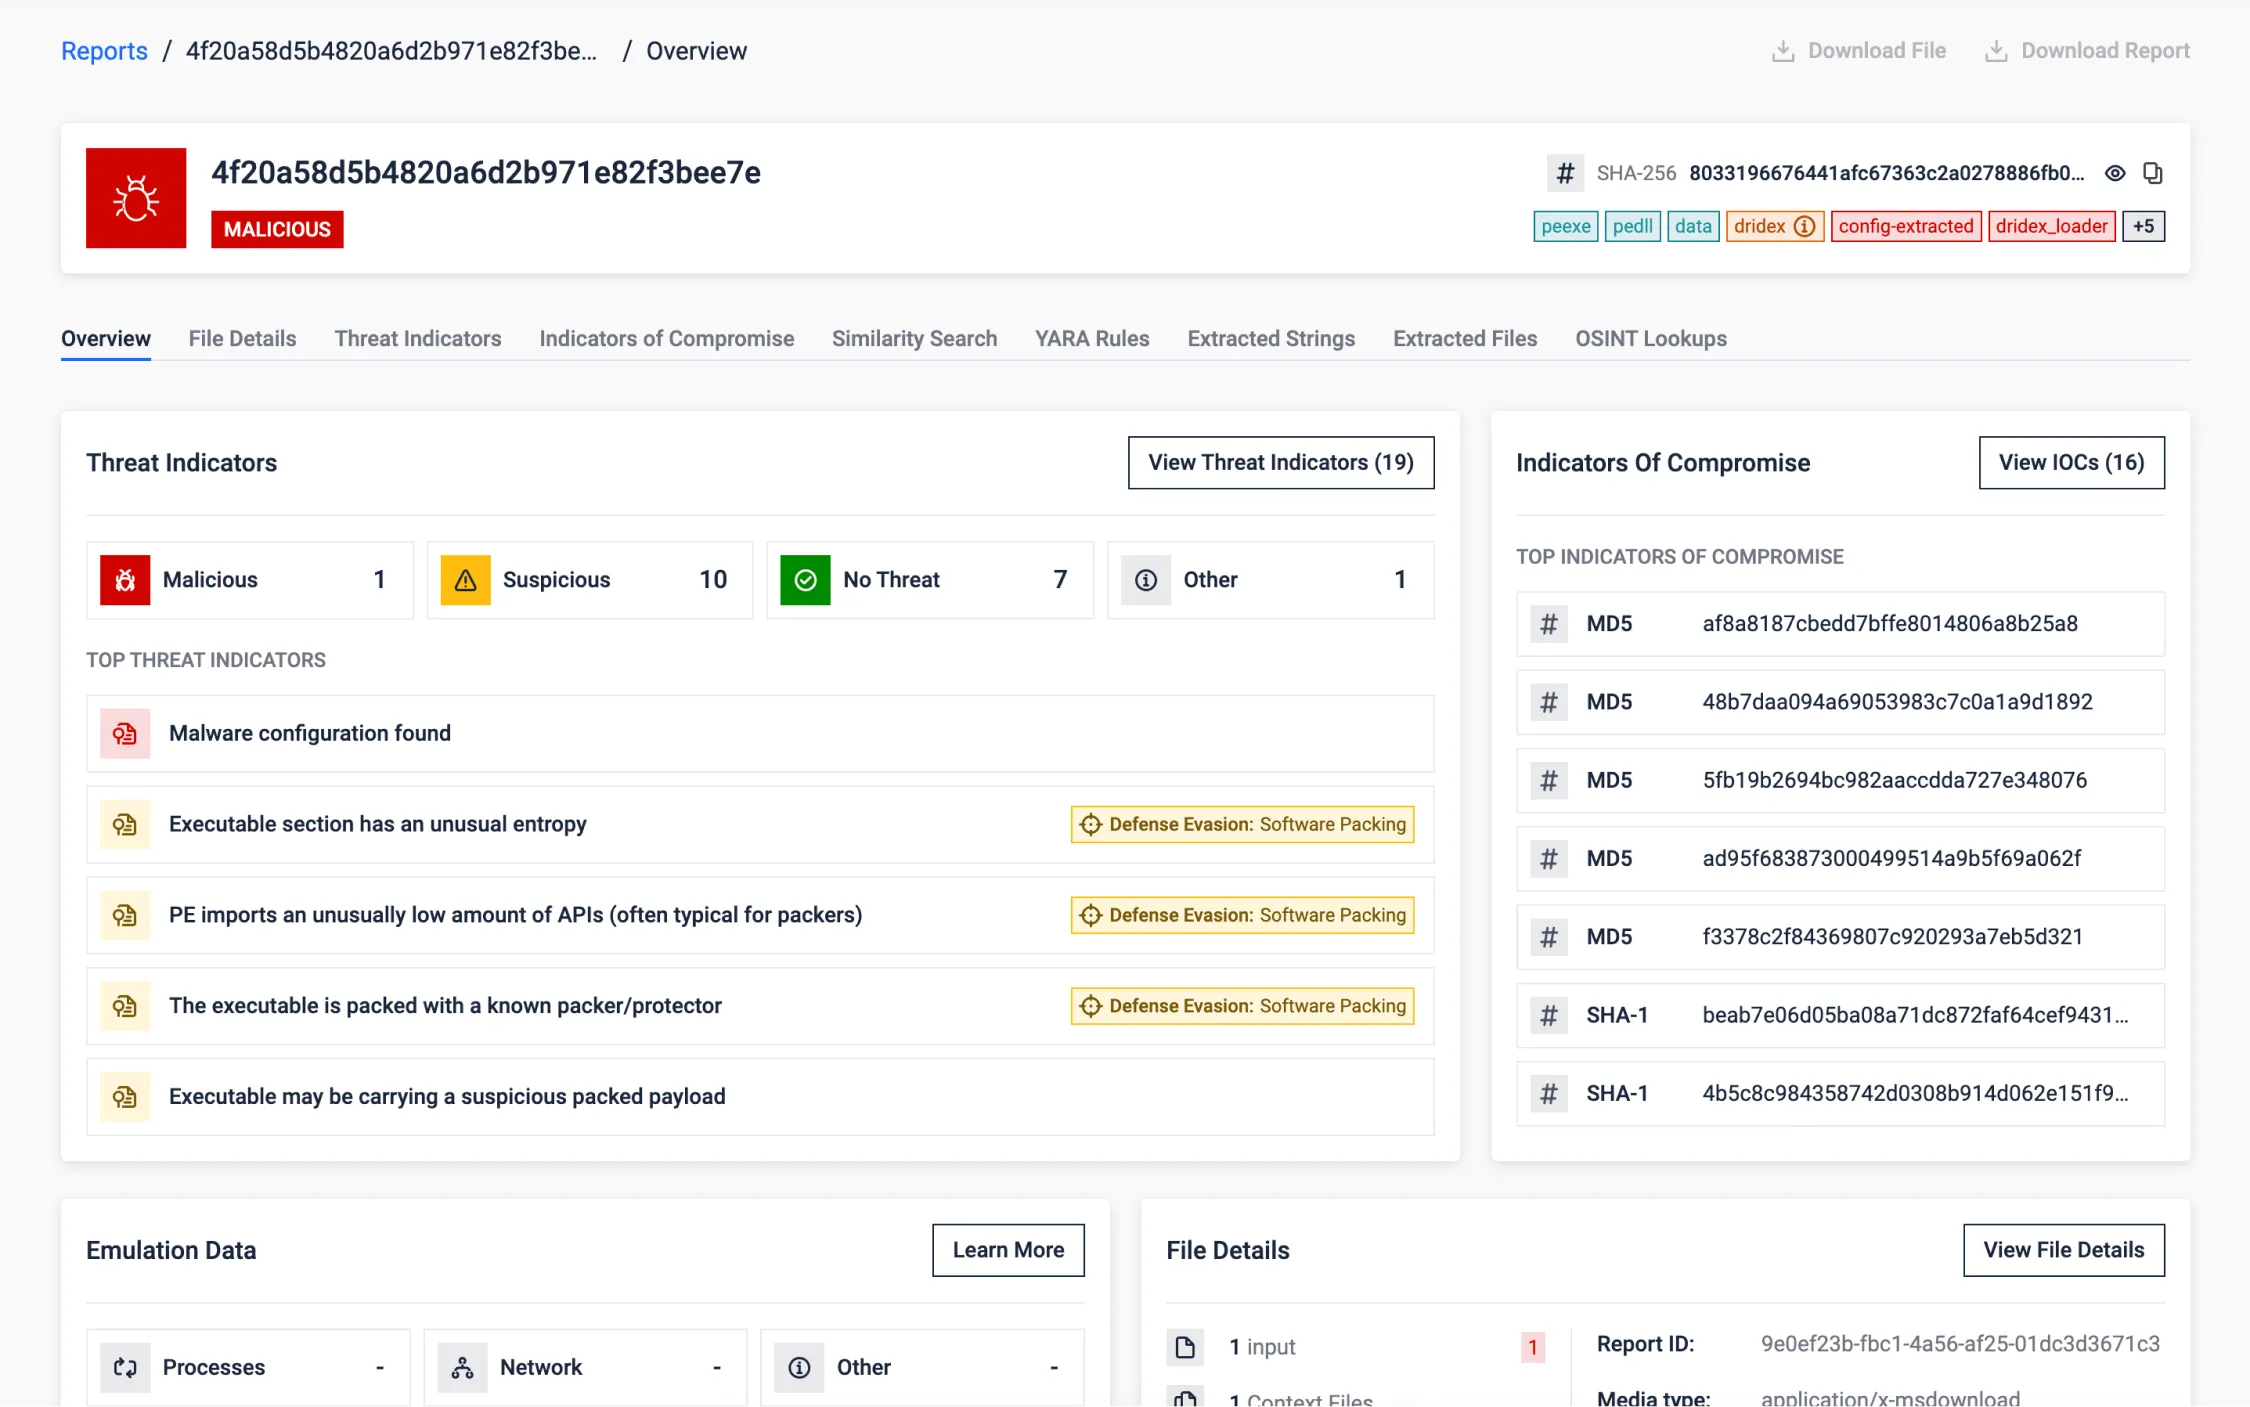
提取打包样本的恶意软件配置
下面的样本揭示了一个使用 UPX 打包技术打包的恶意软件。尽管该恶意软件试图躲避检测和防御,但我们的分析还是成功解压了有效载荷,暴露了其作为 Dridex 木马的真实身份。我们揭示了恶意软件的配置,揭示了这一威胁背后的恶意意图,并提取了有价值的 IOC。
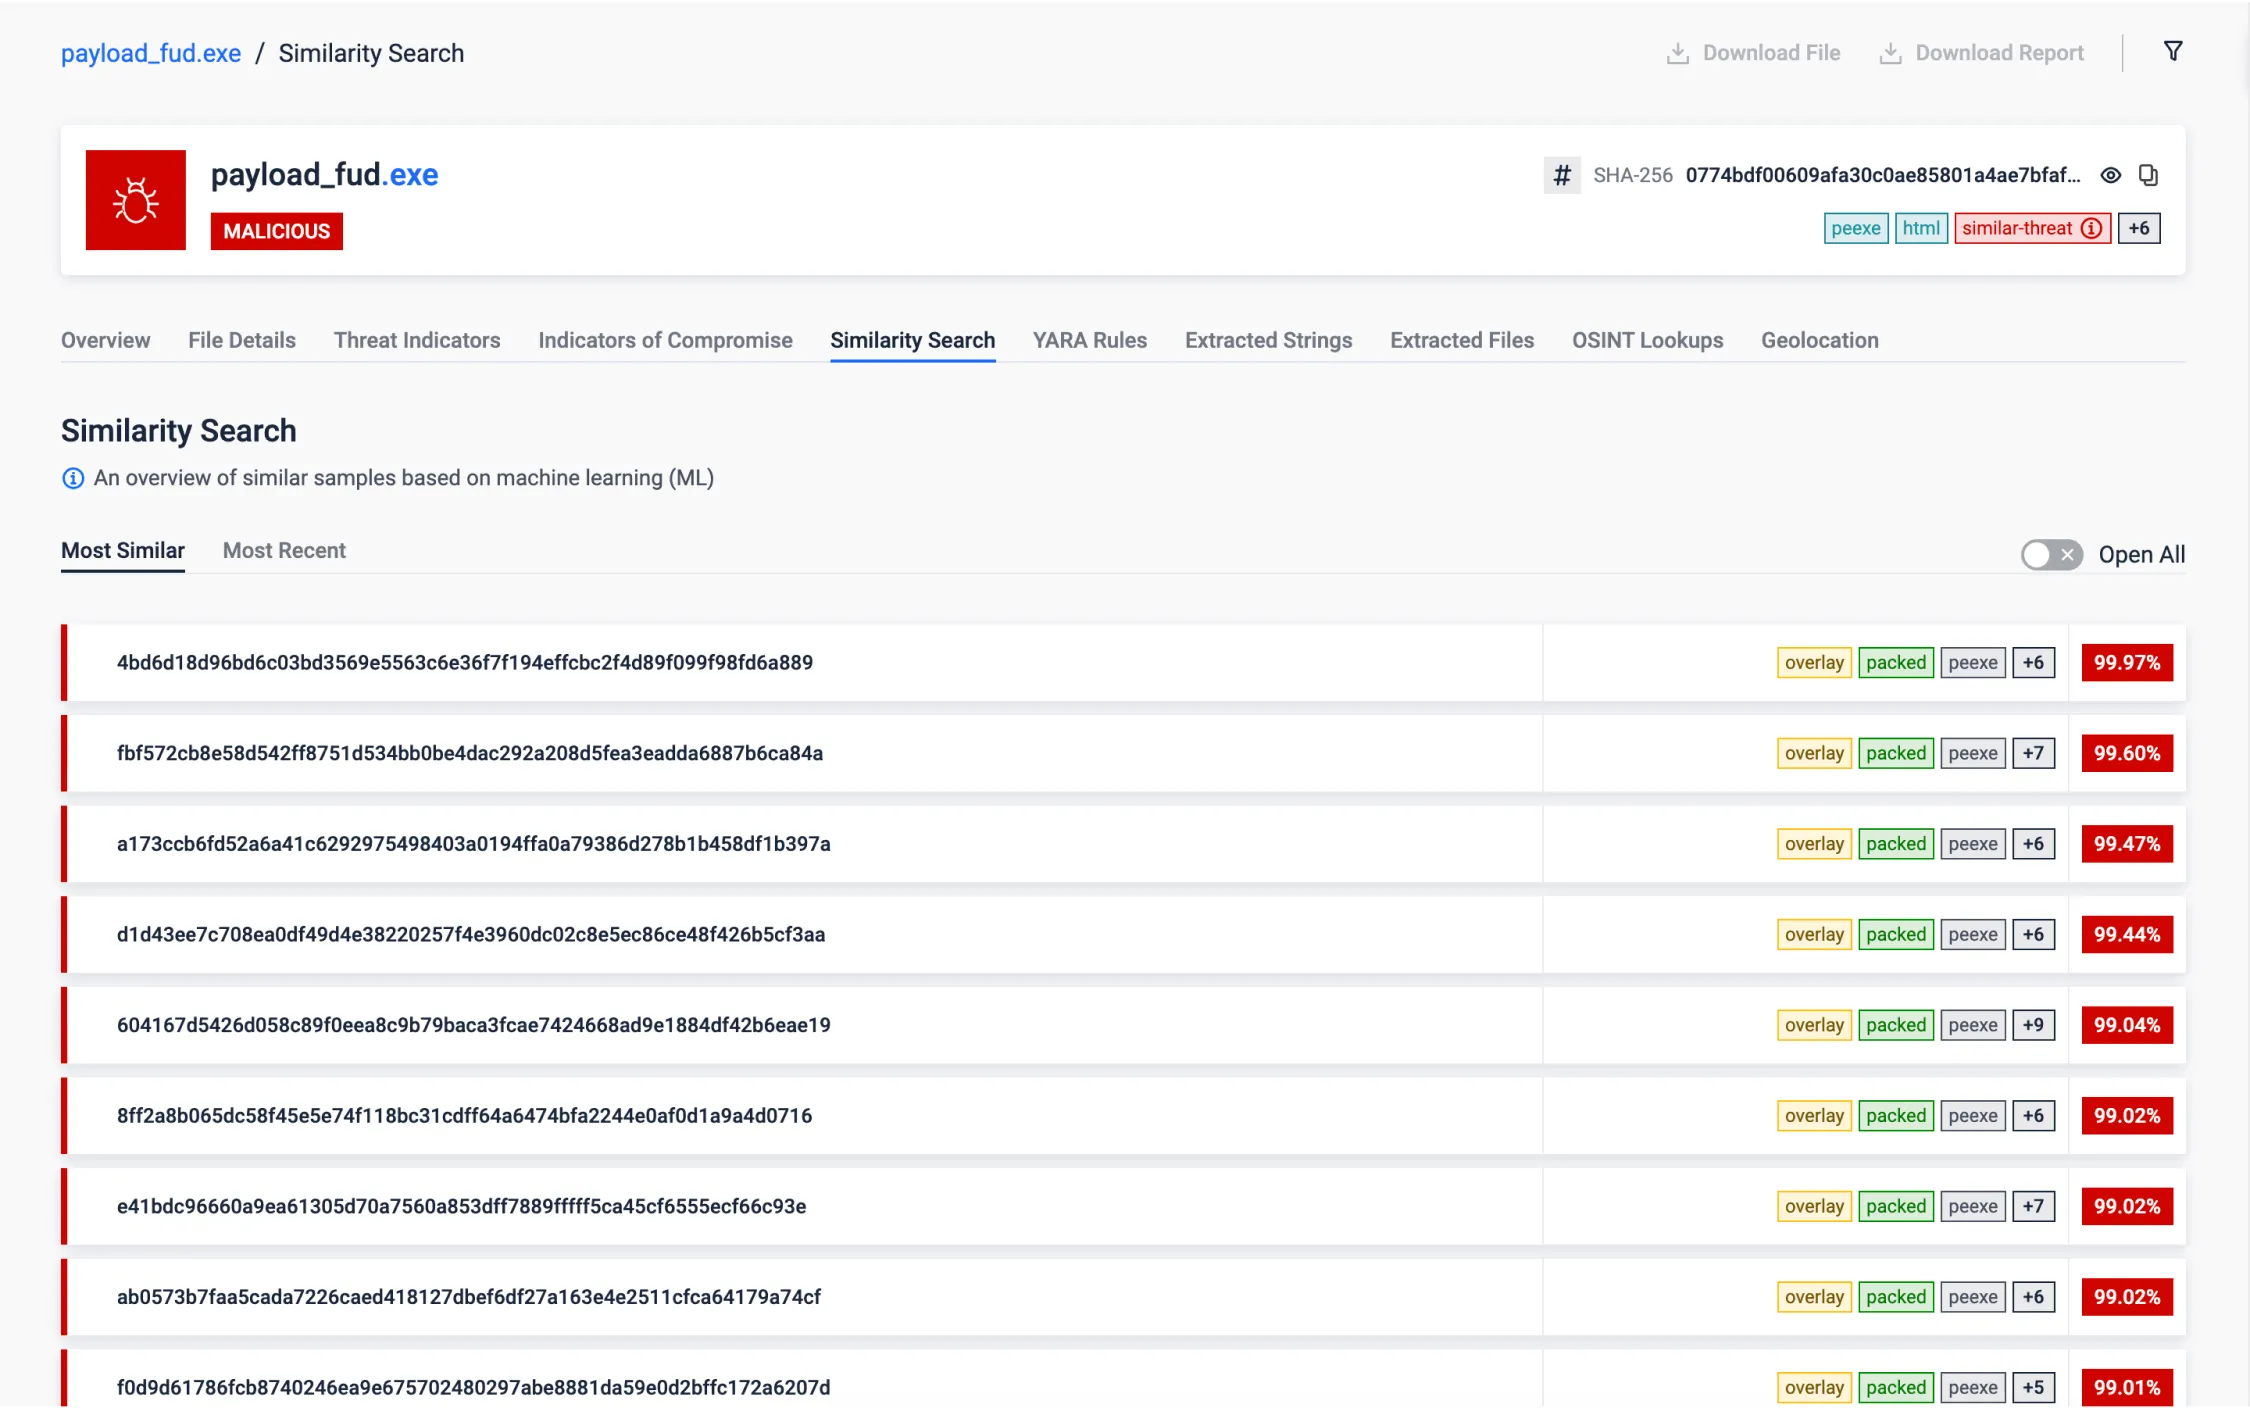
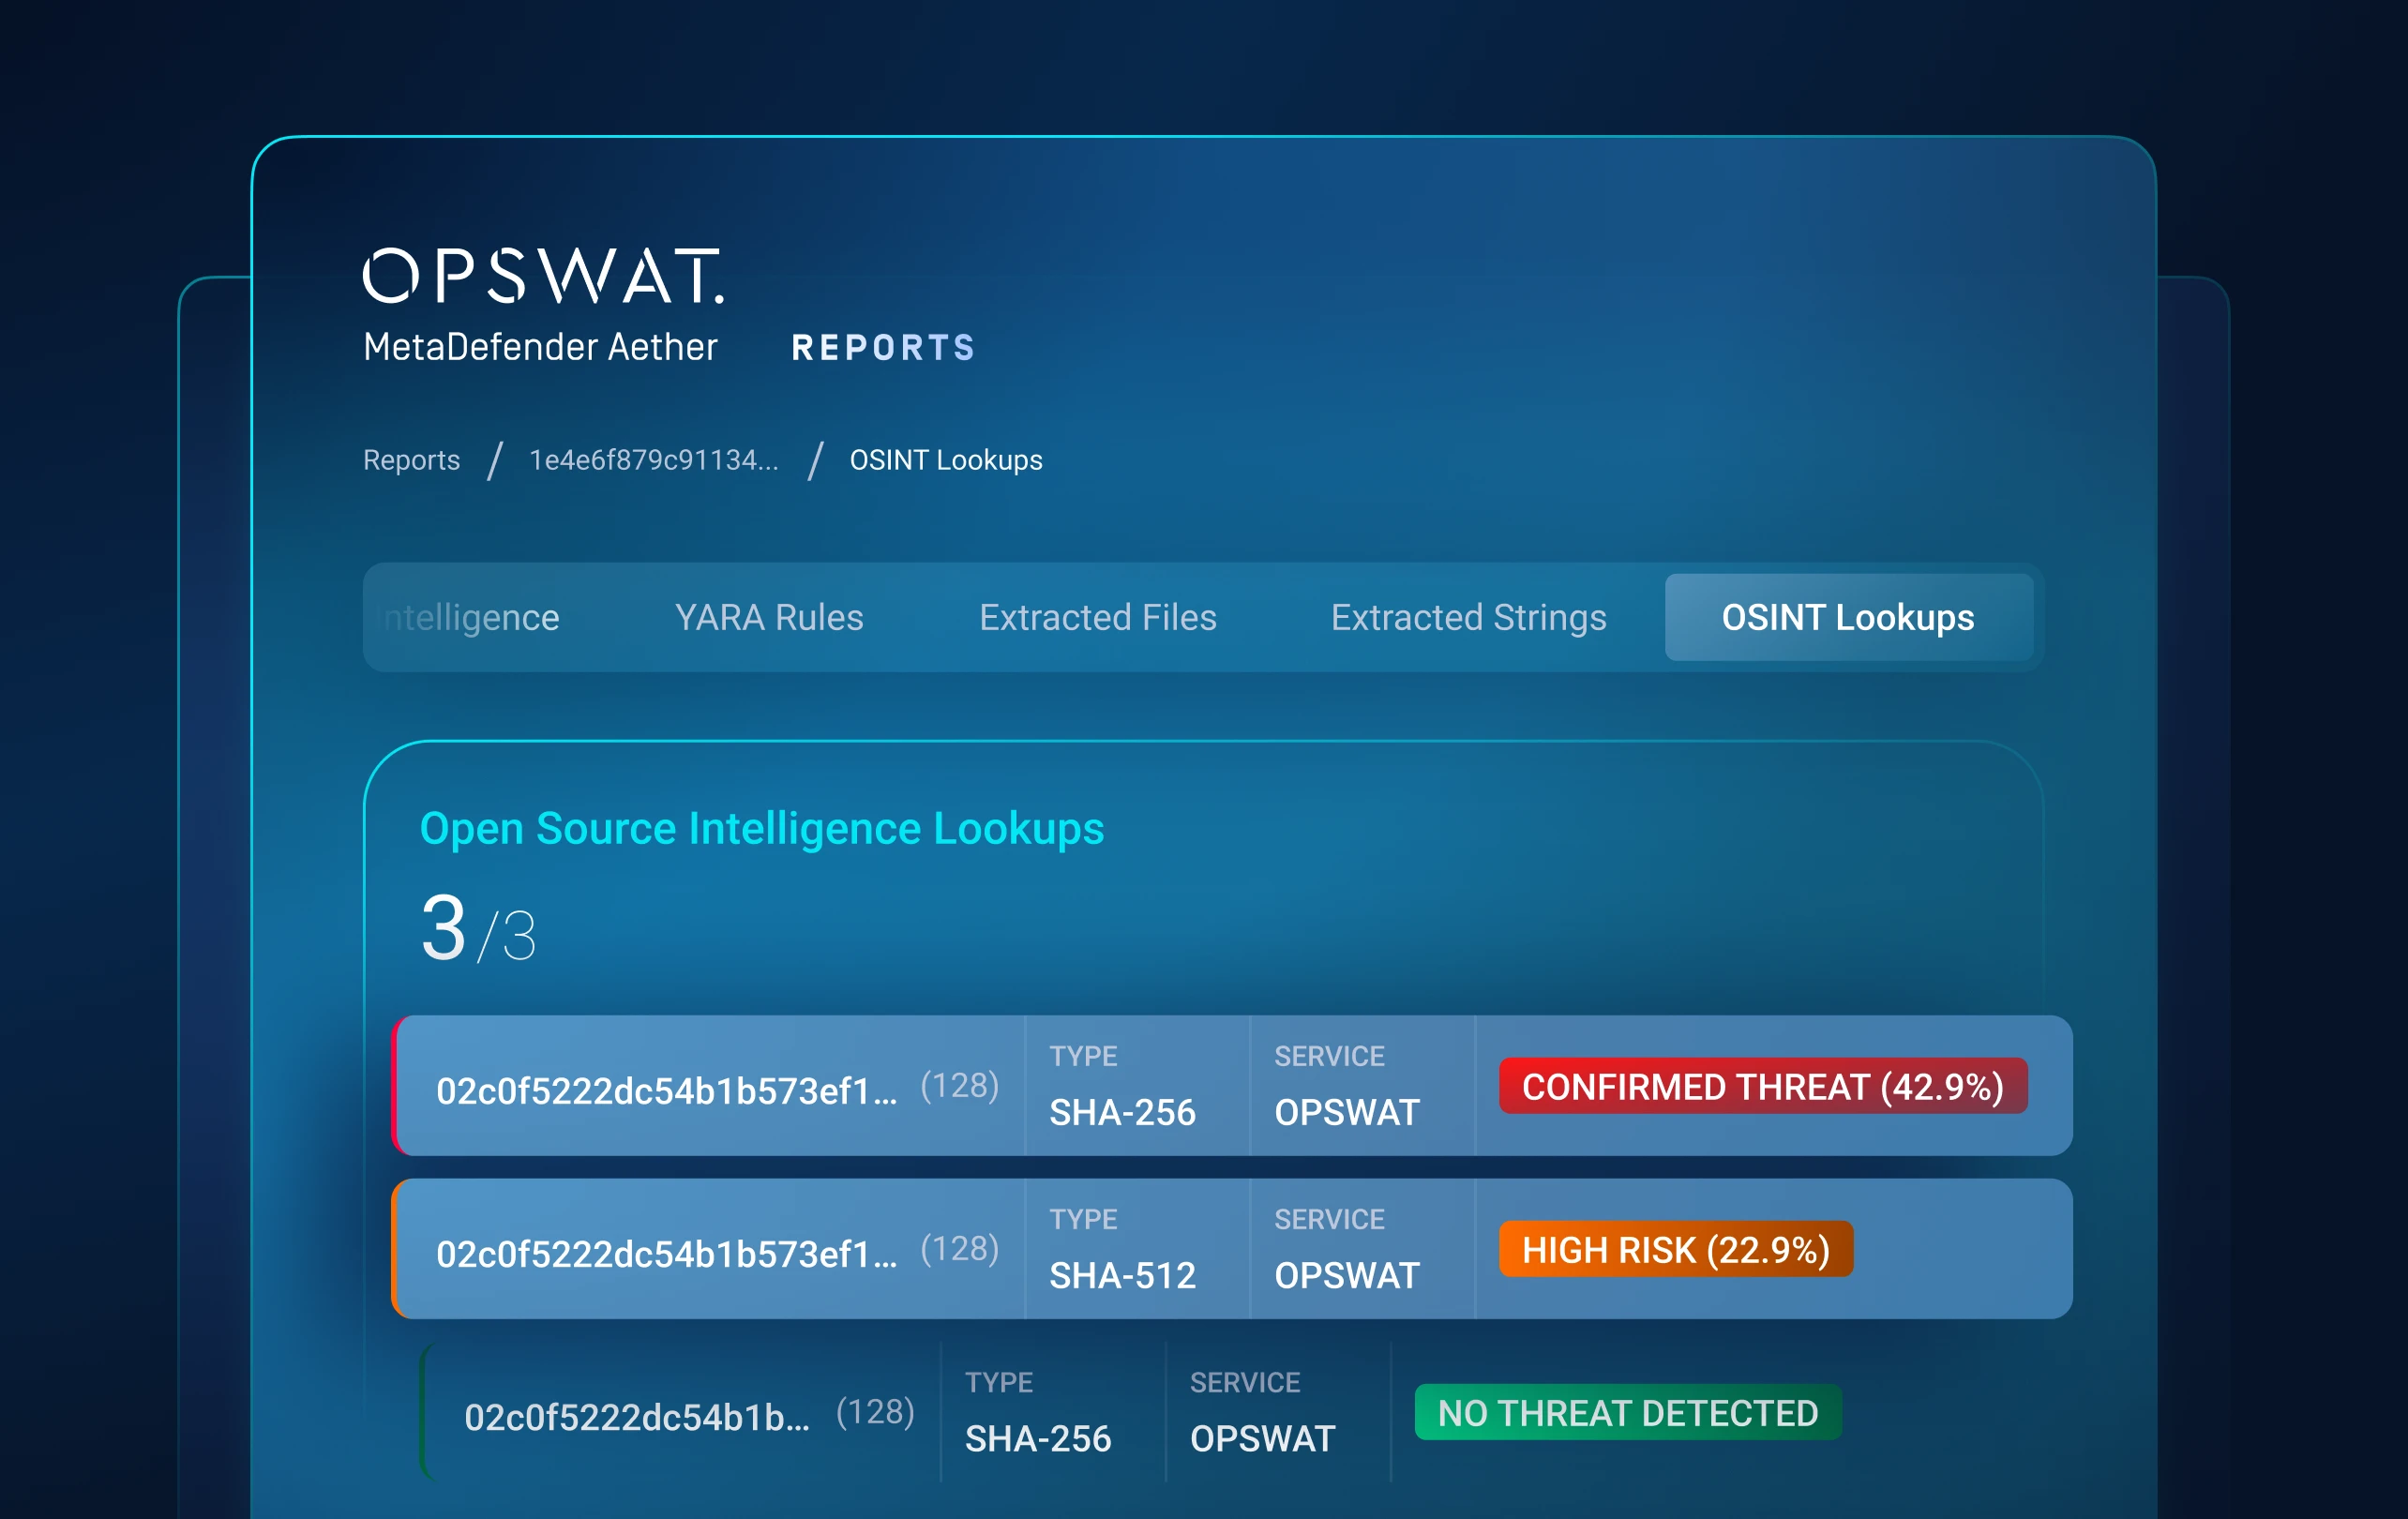
相似性搜索
利用相似性搜索功能,沙盒检测到一个与已知恶意软件极为相似的文件。值得注意的是,这个文件以前曾被标记为非恶意软件,这揭示了我们的安全评估中可能存在的假阴性。这一发现使我们能够专门针对并纠正这些被忽视的威胁。
必须强调的是,相似性搜索对威胁研究和猎杀具有很高的价值,因为它可以帮助发现来自同一恶意软件家族或活动的样本,提供更多的 IOC 或有关特定威胁活动的相关信息。
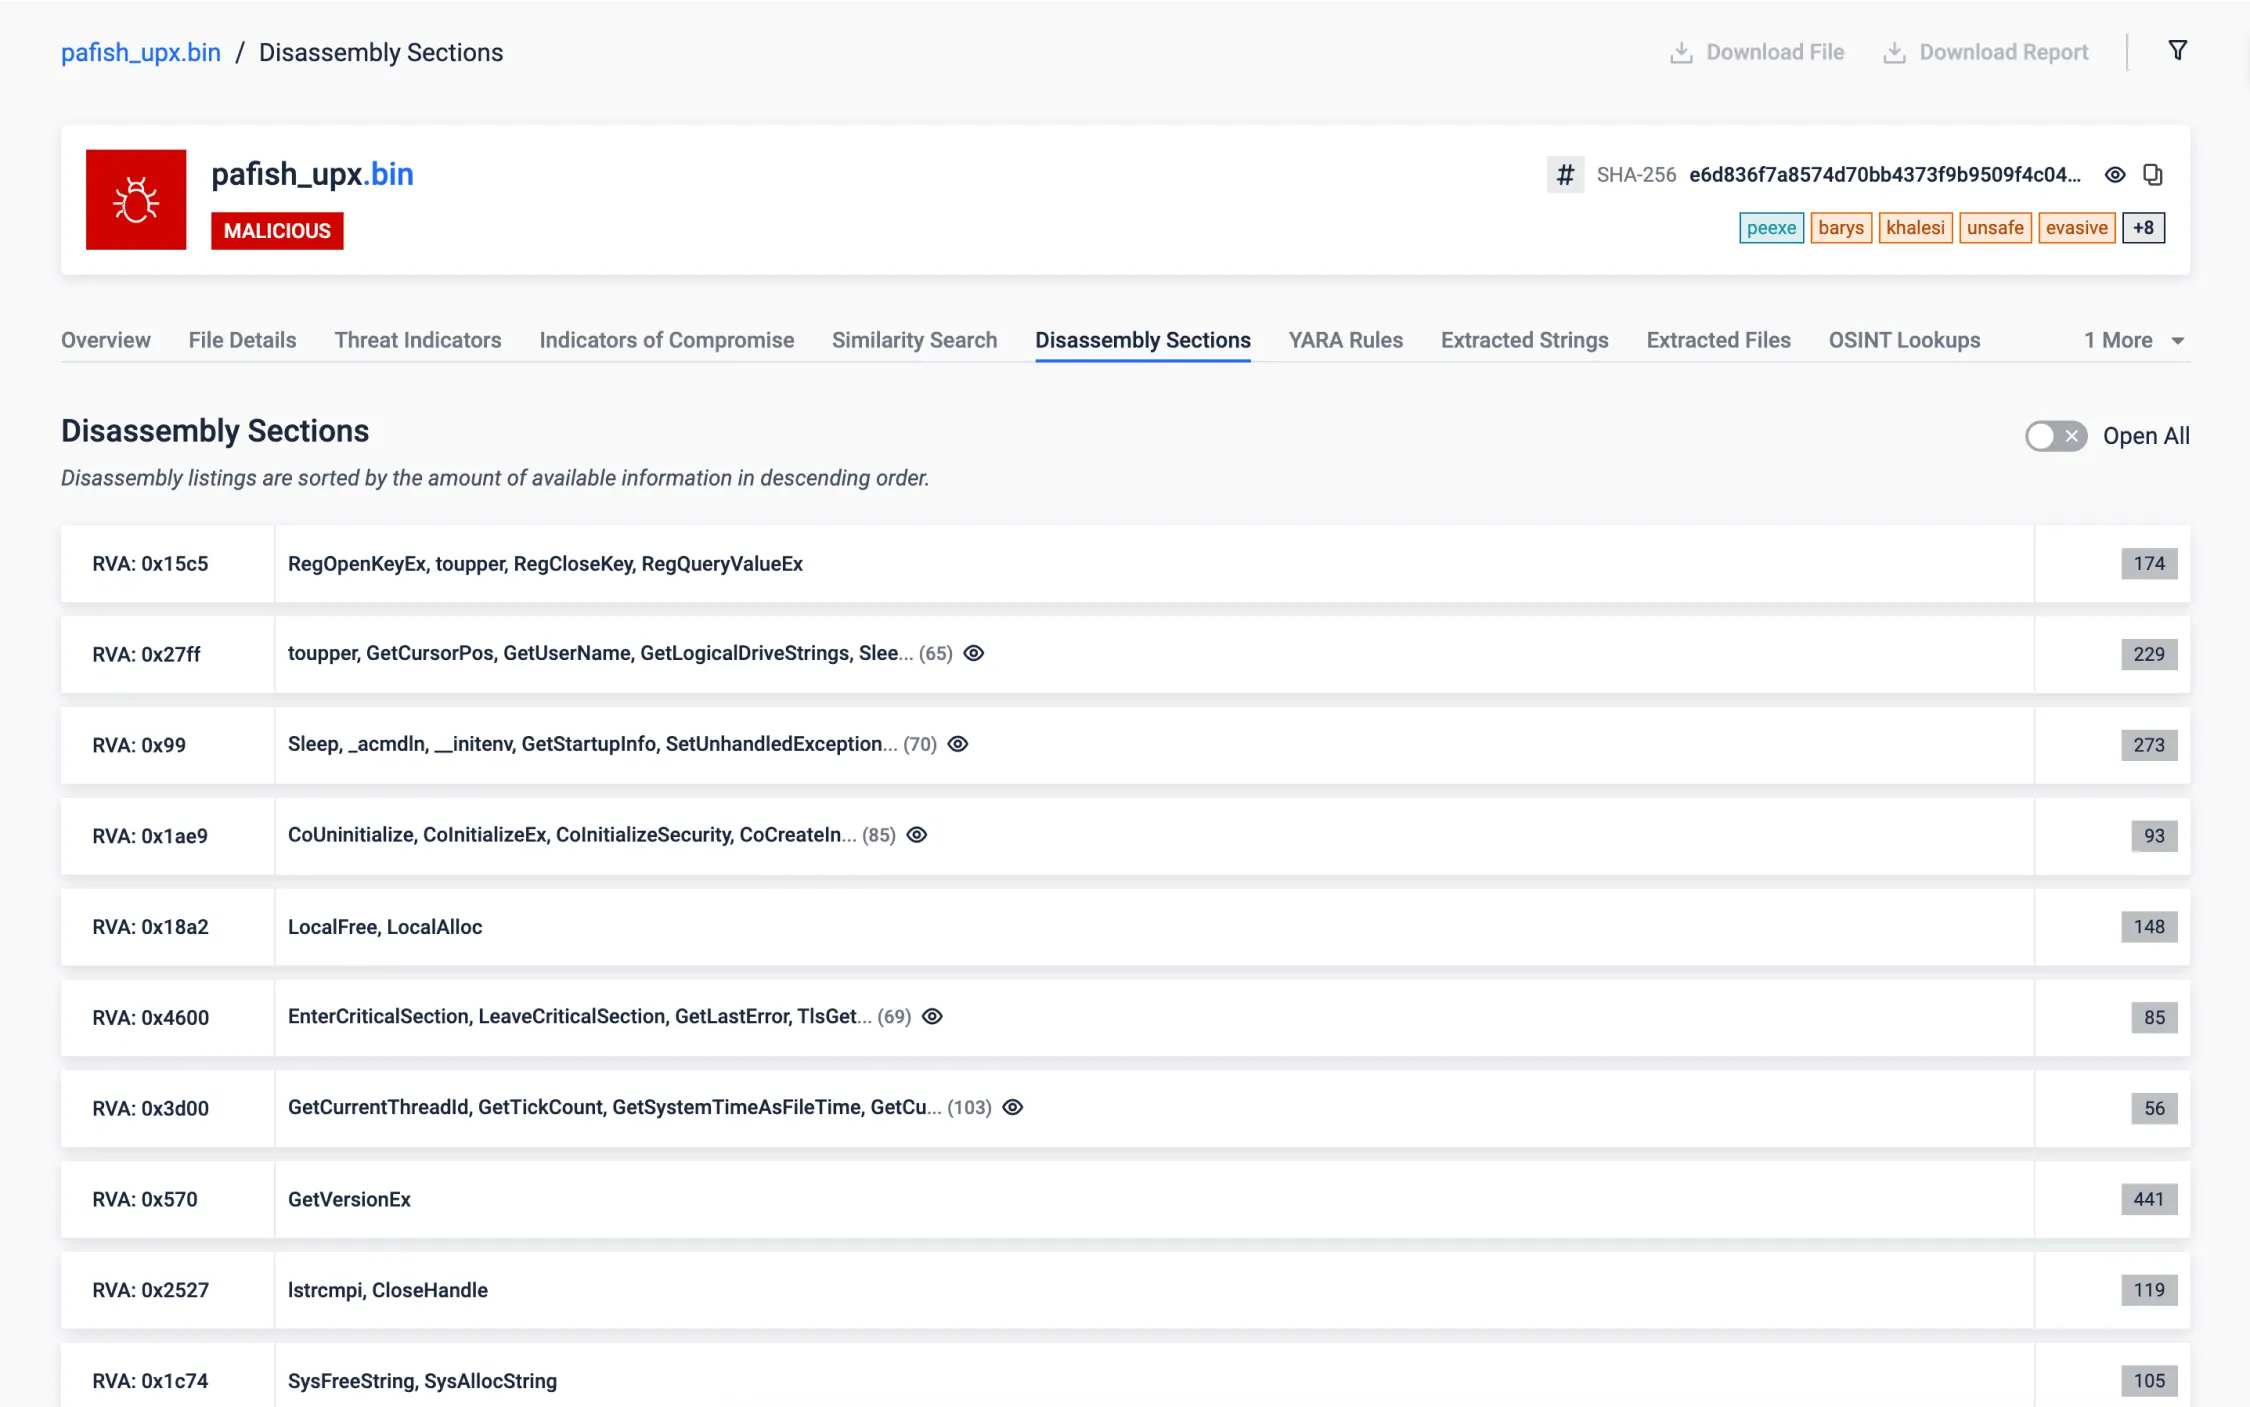
本地可执行文件
Our disassembling engine revealed intriguing findings within the target sample. Surprisingly, this sample monitors the system time using the uncommon <rdtsc> instruction and accesses an internal, undocumented structure in Windows, commonly used for different malicious tricks. These unusual actions raise questions about its purpose and underscore the need for further investigation to assess potential risks to the system.
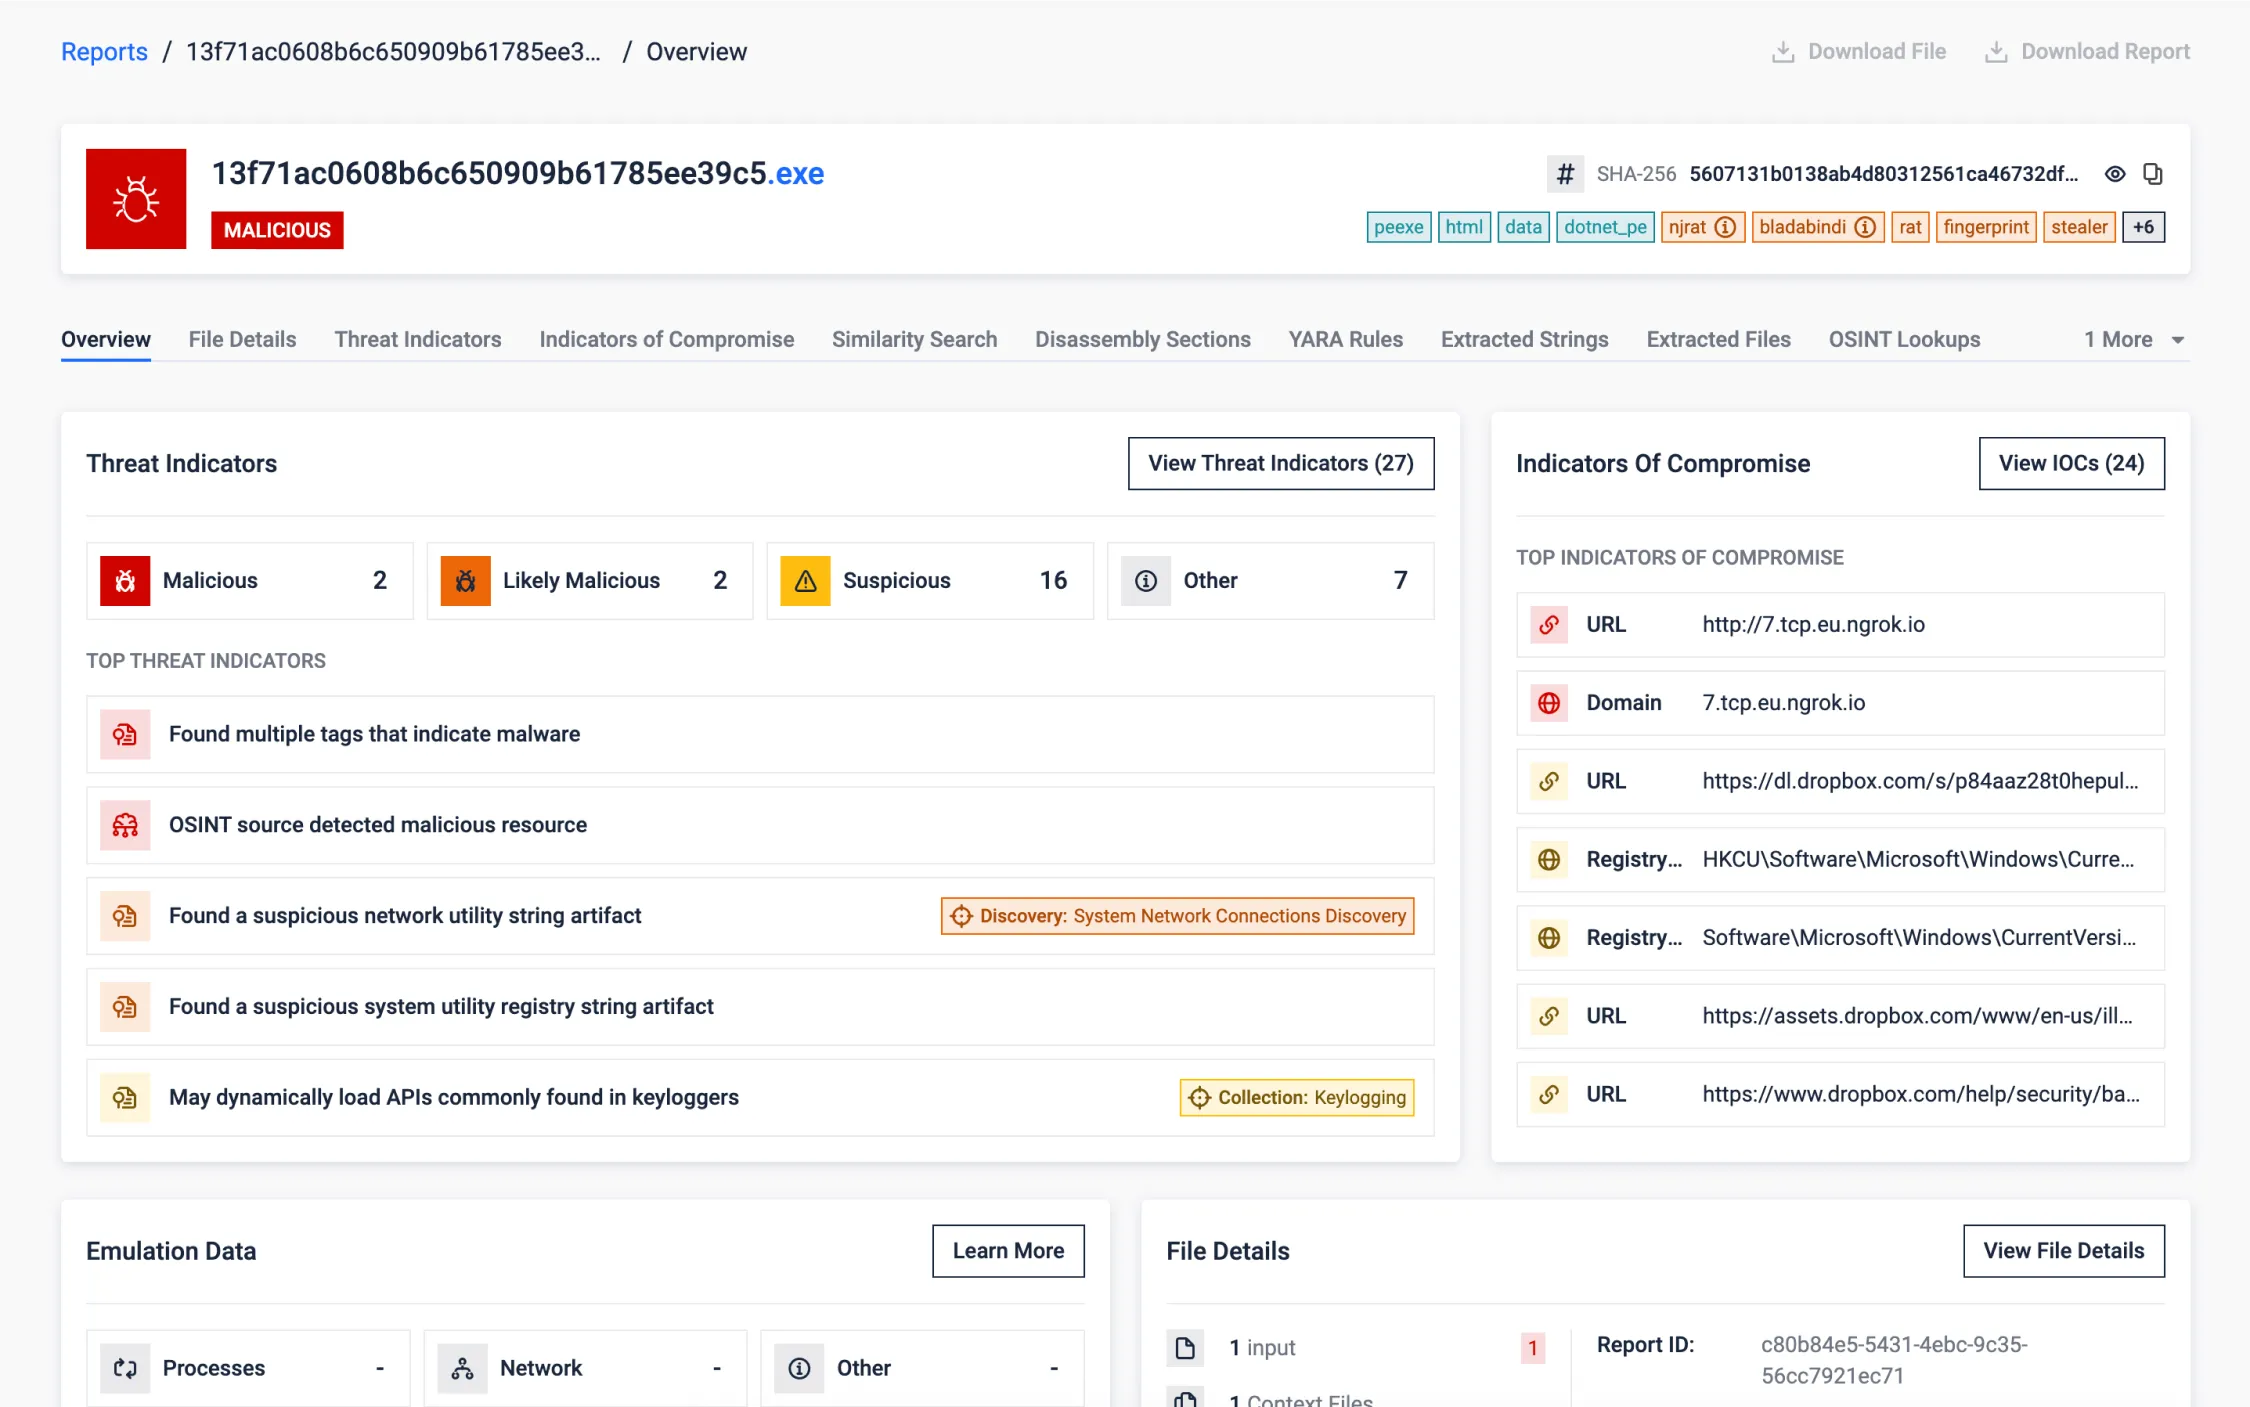
.NET 可执行文件
本次检查的示例是使用 .NET 框架构建的。虽然我们没有显示实际的 CIL,但我们的反编译过程提取并展示了值得注意的信息,包括字符串、注册表工件和API 调用。
此外,我们还解析 .NET 元数据,以识别特定于 .NET 的函数和资源。通过这一过程,我们可以提取有关程序集的详细信息,如方法、类和嵌入式资源,这对于分析 .NET 应用程序的行为和结构至关重要。
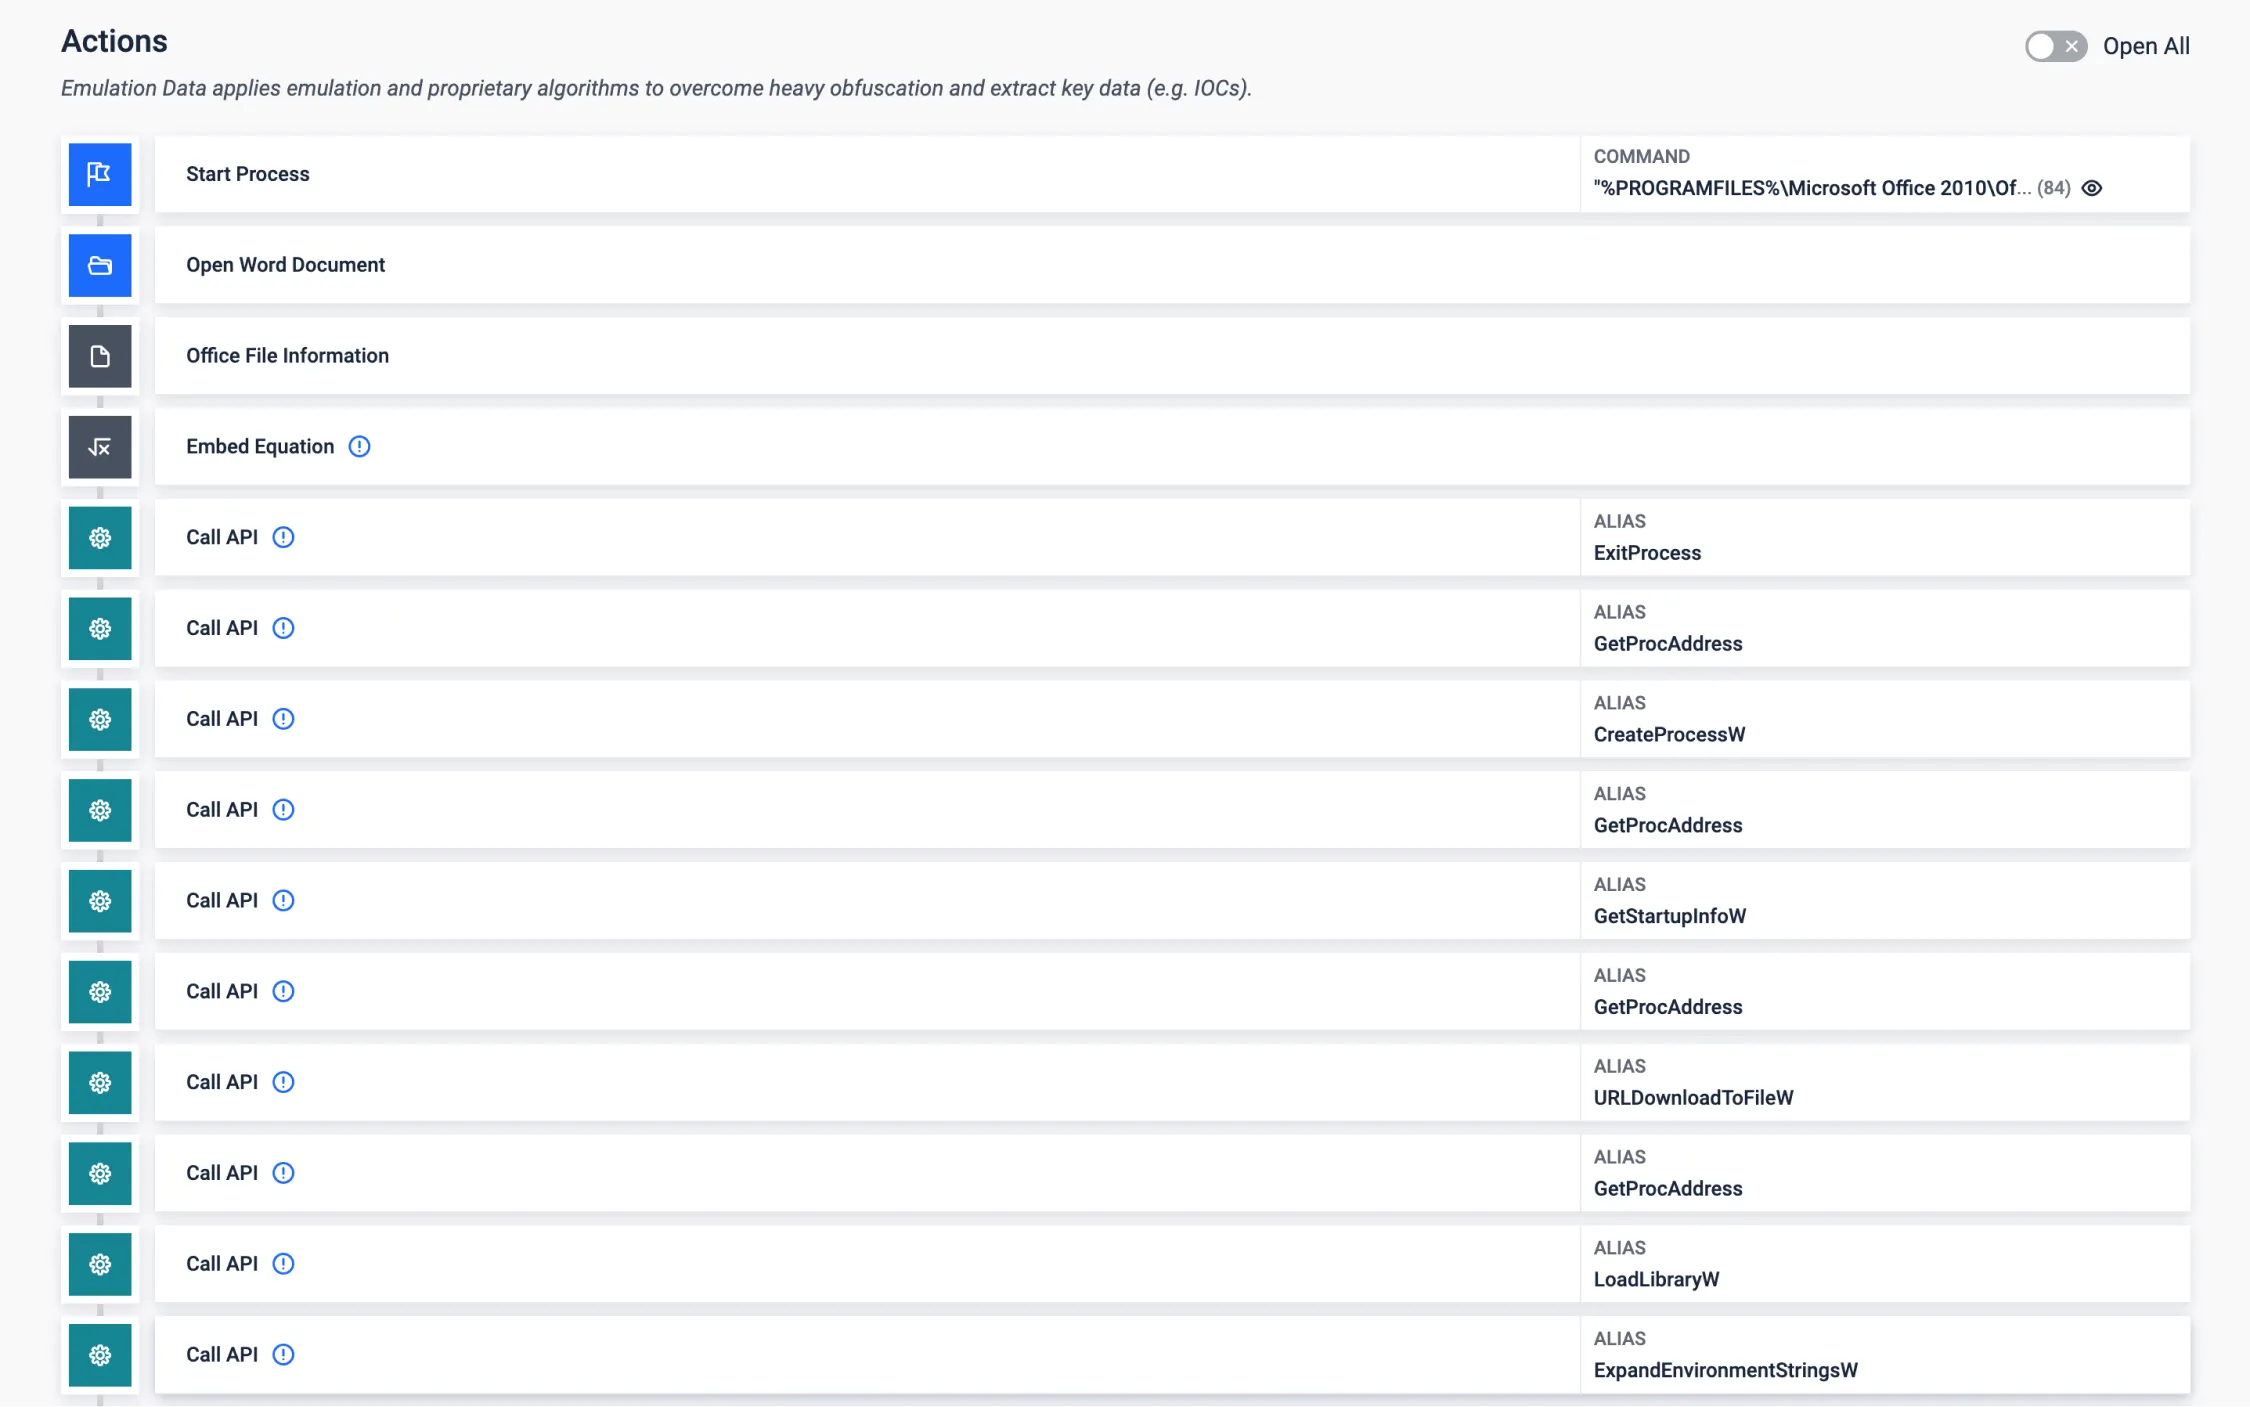
外壳代码仿真
许多应用程序漏洞的最终有效载荷都是原始二进制格式(shellcode),这在解析有效载荷时可能会造成障碍。利用我们的 shellcode 仿真,我们能够发现并分析最终有效载荷的行为,本例中的有效载荷就是方程编辑器中一个被广泛利用的 Office 漏洞。从而为收集相关 IOC 打开了大门。
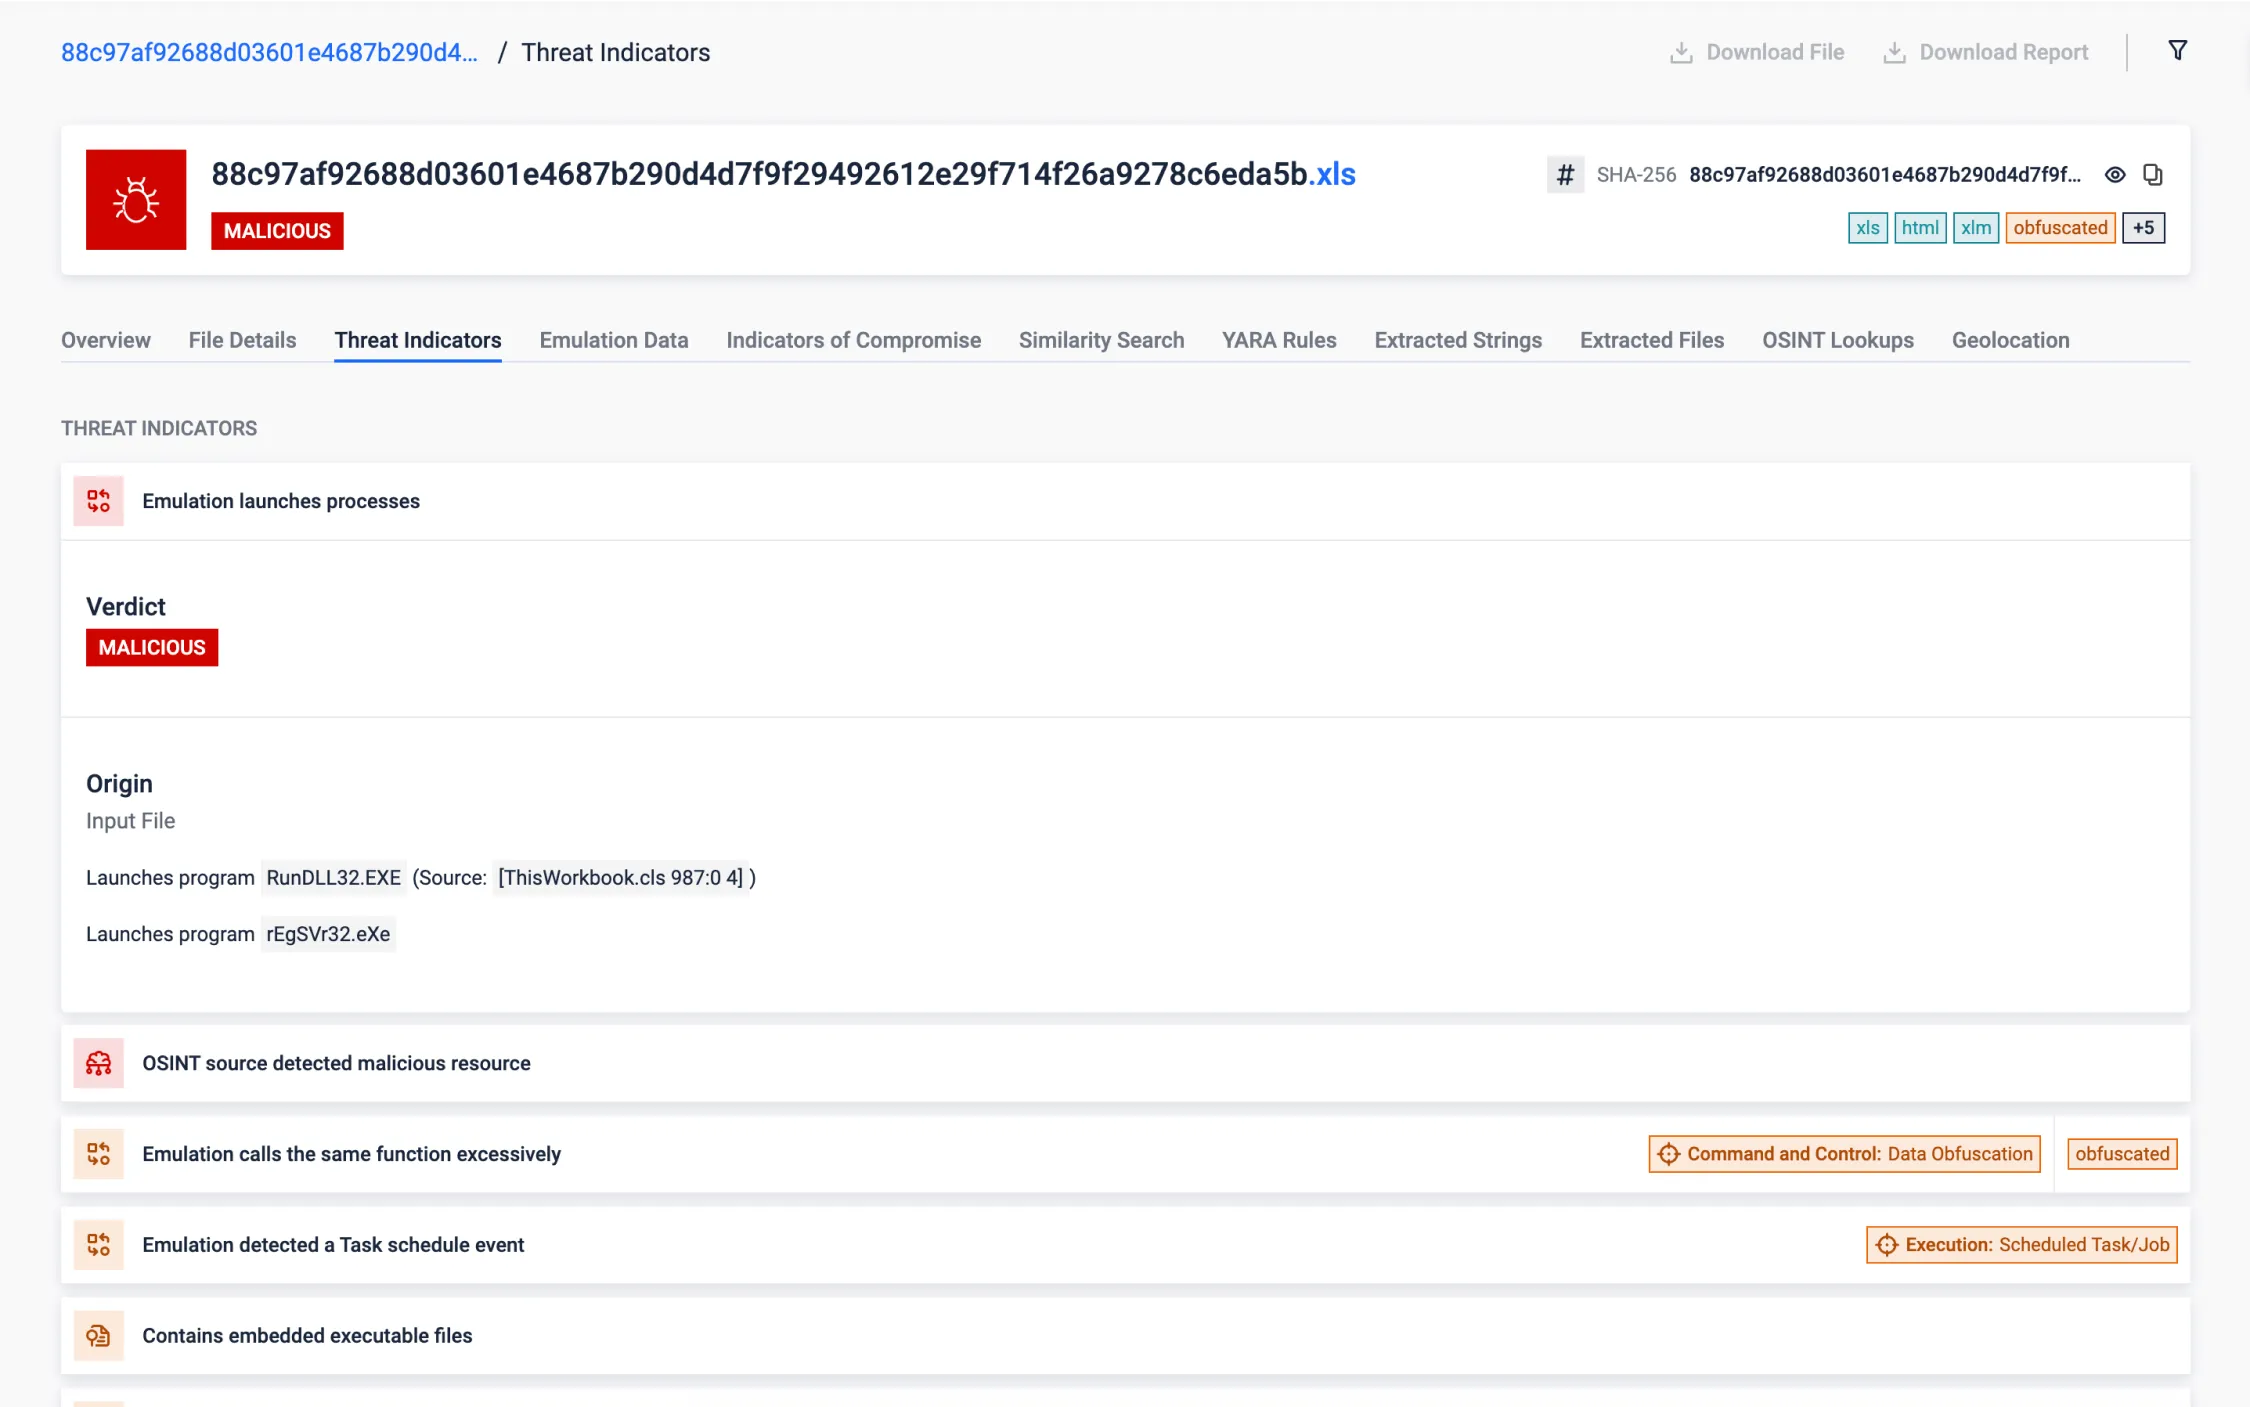
高度混淆的 VBA 宏
混淆的 VBA 宏对提供合理的主动威胁响应时间提出了巨大挑战。这种不清晰的代码使得分析和理解威胁成为一项高度复杂的任务,需要花费大量的时间和精力。我们的尖端 VBA 仿真技术能够克服这些挑战,在数秒内对混淆的 VBA 宏进行全面分析,并对其功能提供清晰的见解。
分析样本为Excel文档,内含高度混淆的VBA代码,该代码会释放并运行.NET DLL文件,同时借助LNK文件延续恶意软件执行链。 在完成VBA模拟后,MetaDefender 识别已启动进程及核心去混淆函数,自动提取混淆字符串并保存释放文件(这些文件此前被硬编码并加密在VBA代码中)。此举迅速揭示了恶意软件的核心目的,为我们进一步分析该威胁提供了可能。
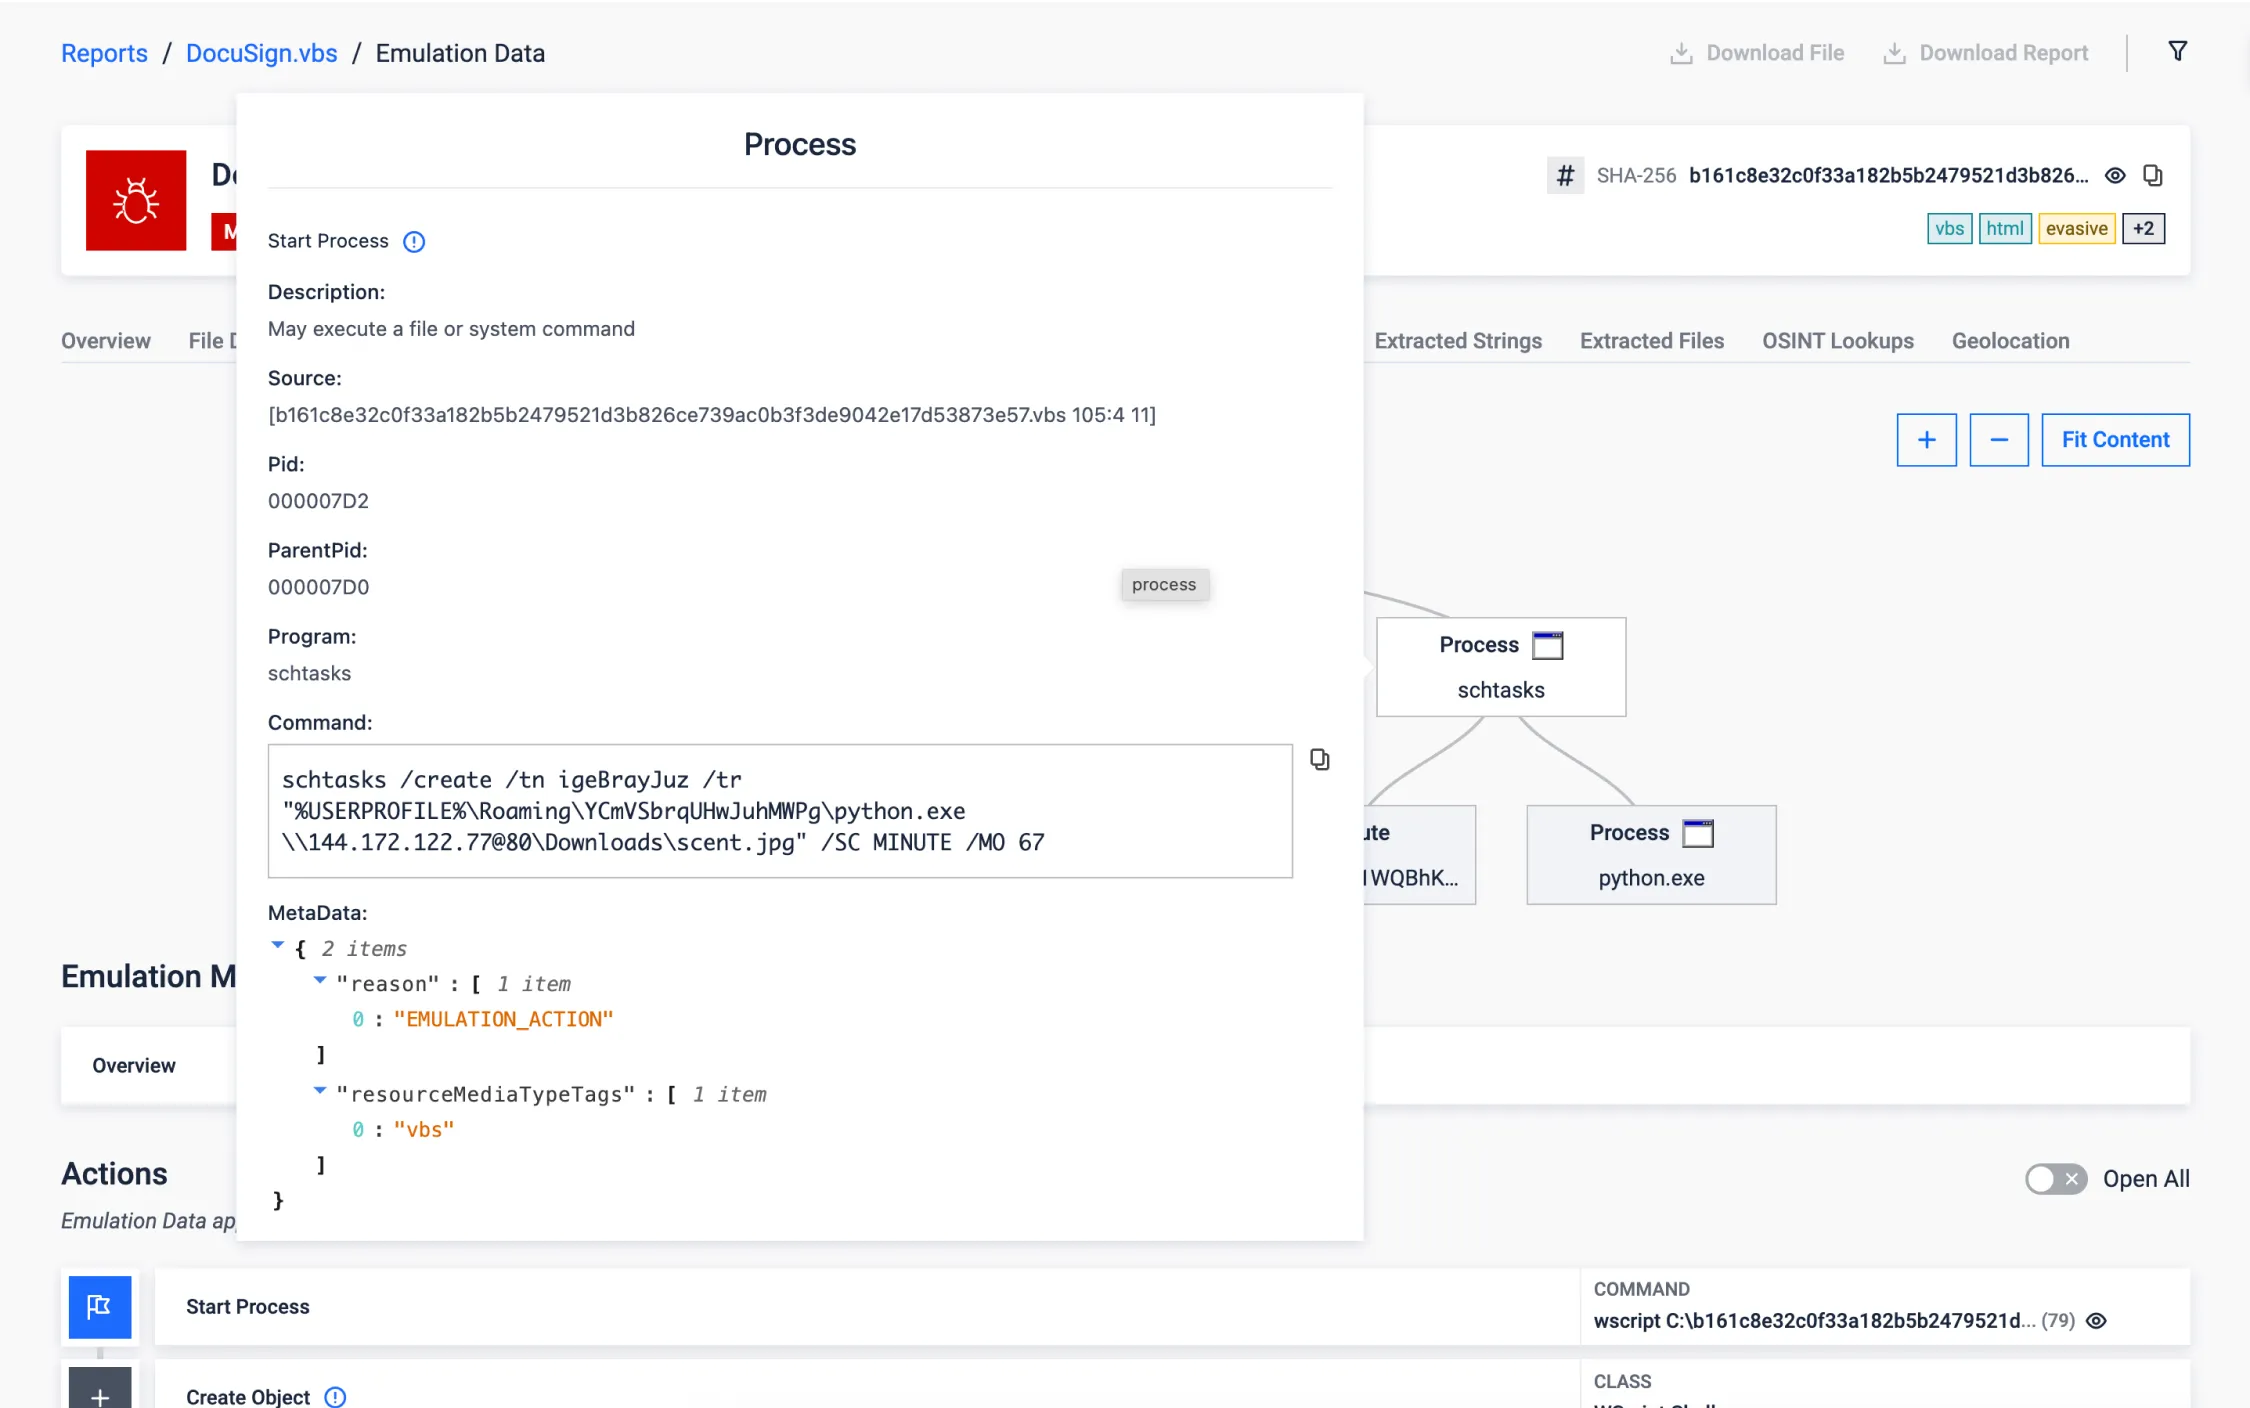
Sandbox 通过任务调度程序进行规避
利用 Windows 任务调度程序在稍后时间执行恶意有效载荷,是近期威胁中出现的一种躲避沙盒环境的隐蔽技术。它利用执行延迟有效绕过了沙箱典型的短暂分析窗口。
下面的示例是一个经过混淆的 VBScript,它可以下载恶意有效载荷,并创建一个计划任务在 67 分钟后运行。传统沙箱只能维持几分钟的执行,恶意行为永远不会暴露。另一方面,我们的 VBScript 仿真器能够检测并克服这种规避技术(T1497),调整执行环境以继续进行进一步分析,并在 12 秒内获得完整报告。
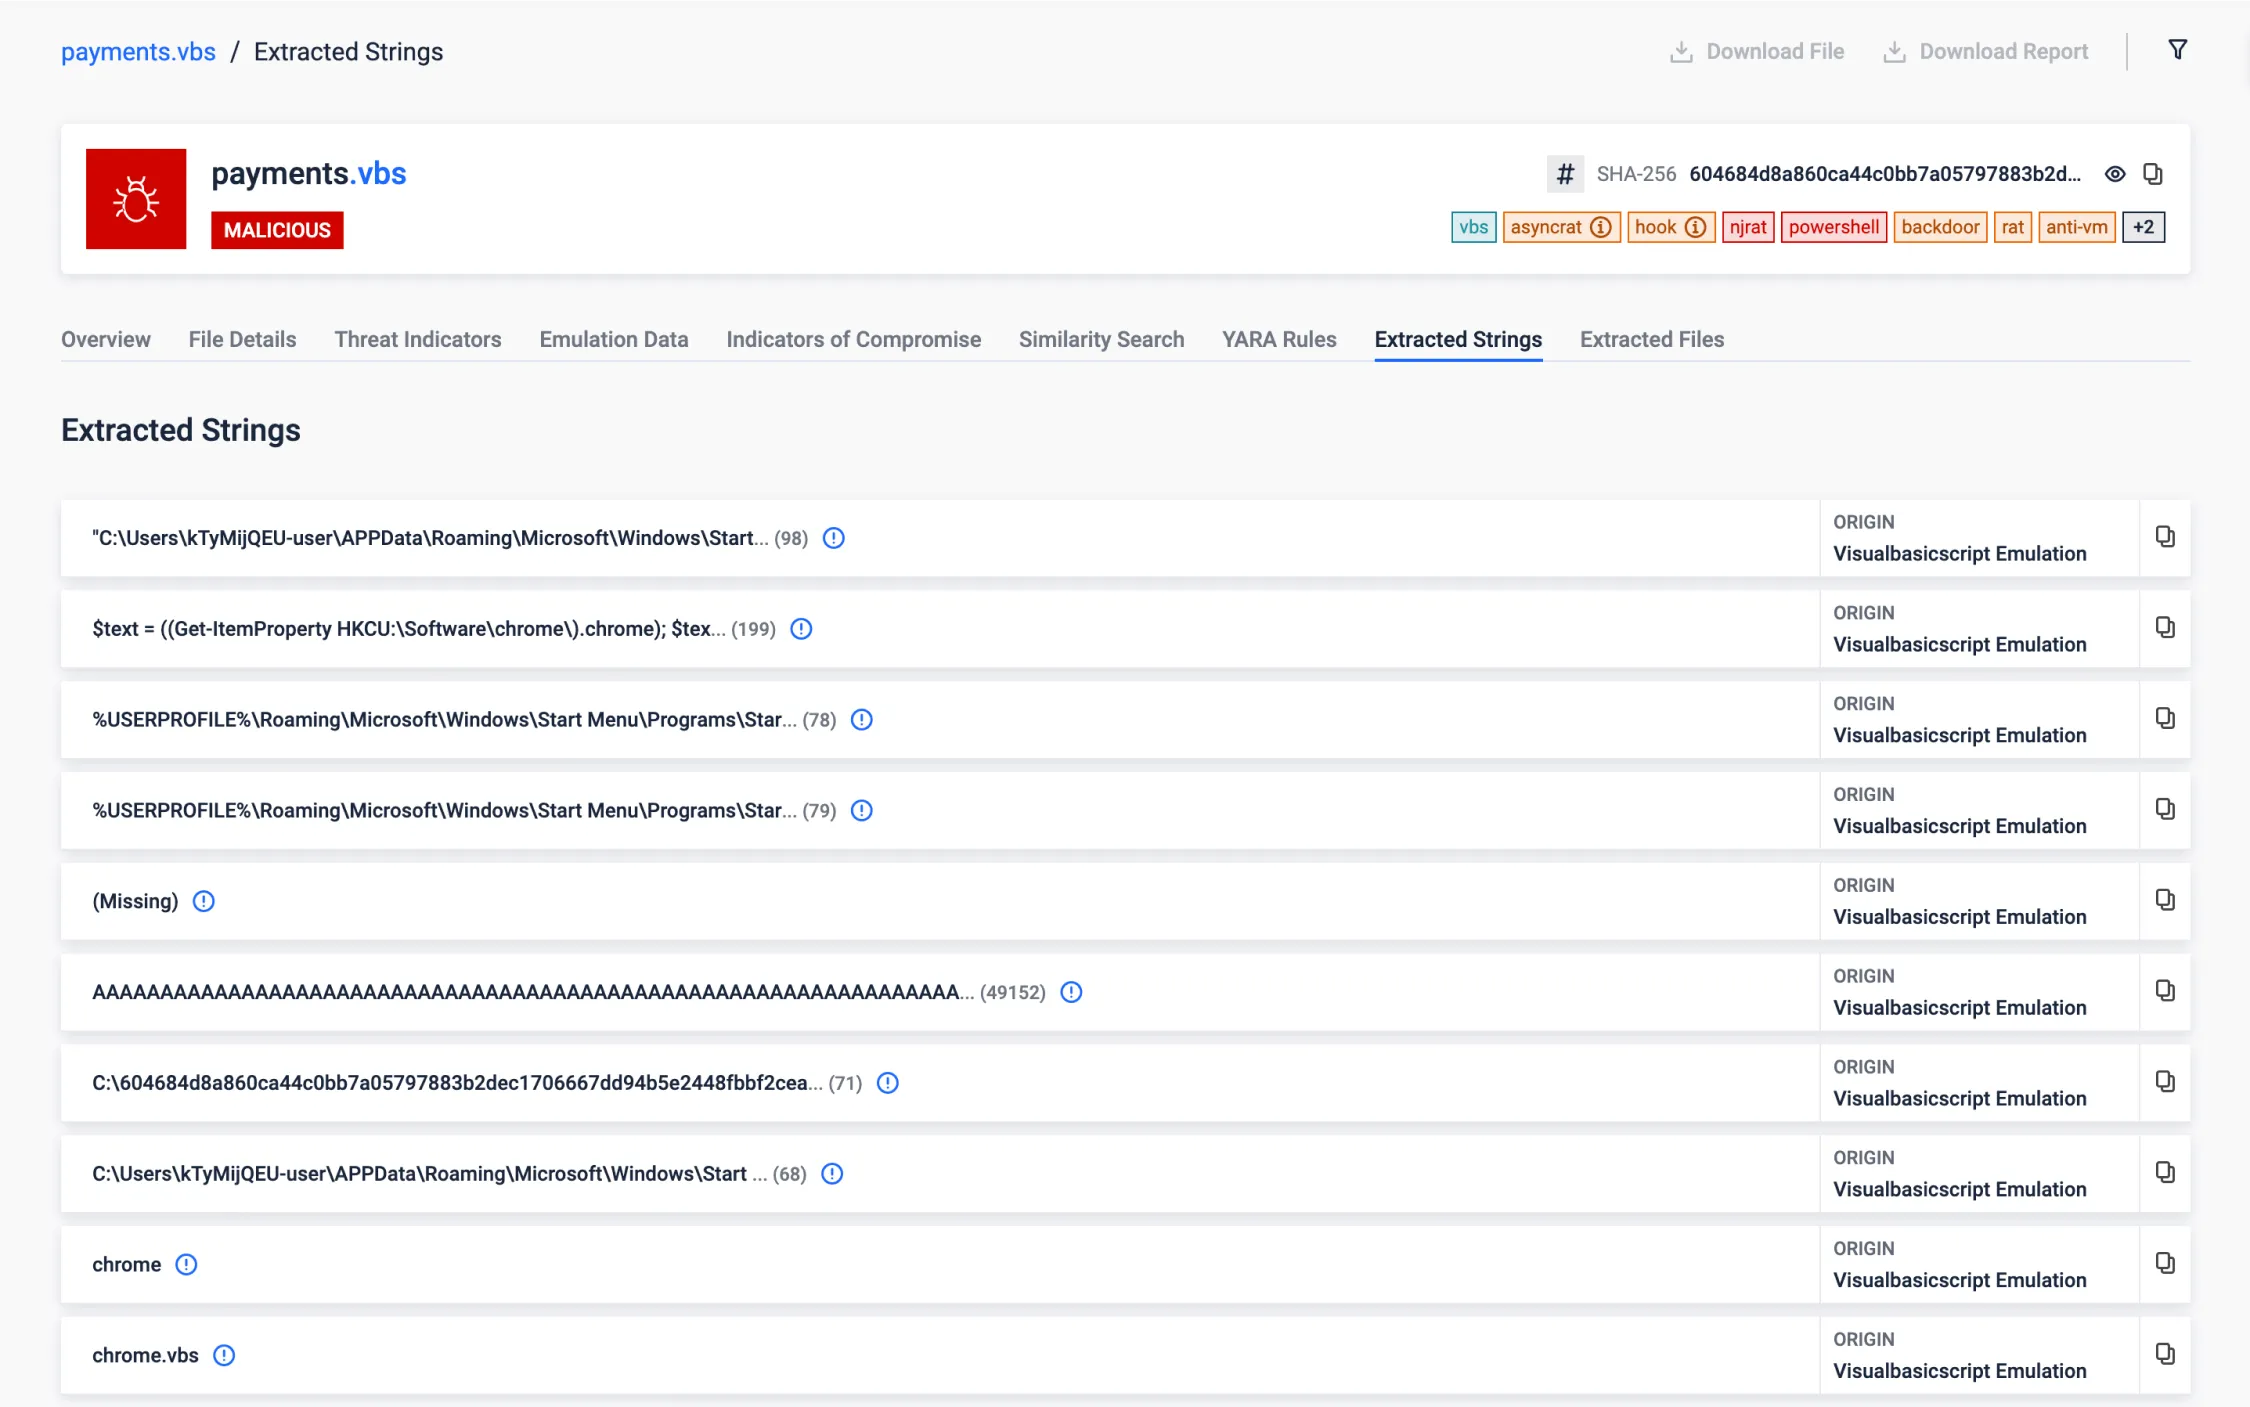
.NET 反射
.NET反射是.NET框架提供的一项强大功能,允许程序在运行时检查和操作.NET文件结构和行为。它可以检查程序集、模块和类型,还可以动态创建类型实例、调用方法以及访问字段和属性。
恶意软件可以利用反射从编译时未引用的程序集动态加载和执行代码,从而从远程服务器(或隐藏在当前文件中)获取额外的有效载荷,并在不写入磁盘的情况下执行它们,从而降低被检测到的风险。
在本例中,我们可以看到所分析的 VBScript 是如何直接通过 Windows 寄存器中存储的字节将 .NET 程序集加载并运行到内存中的。
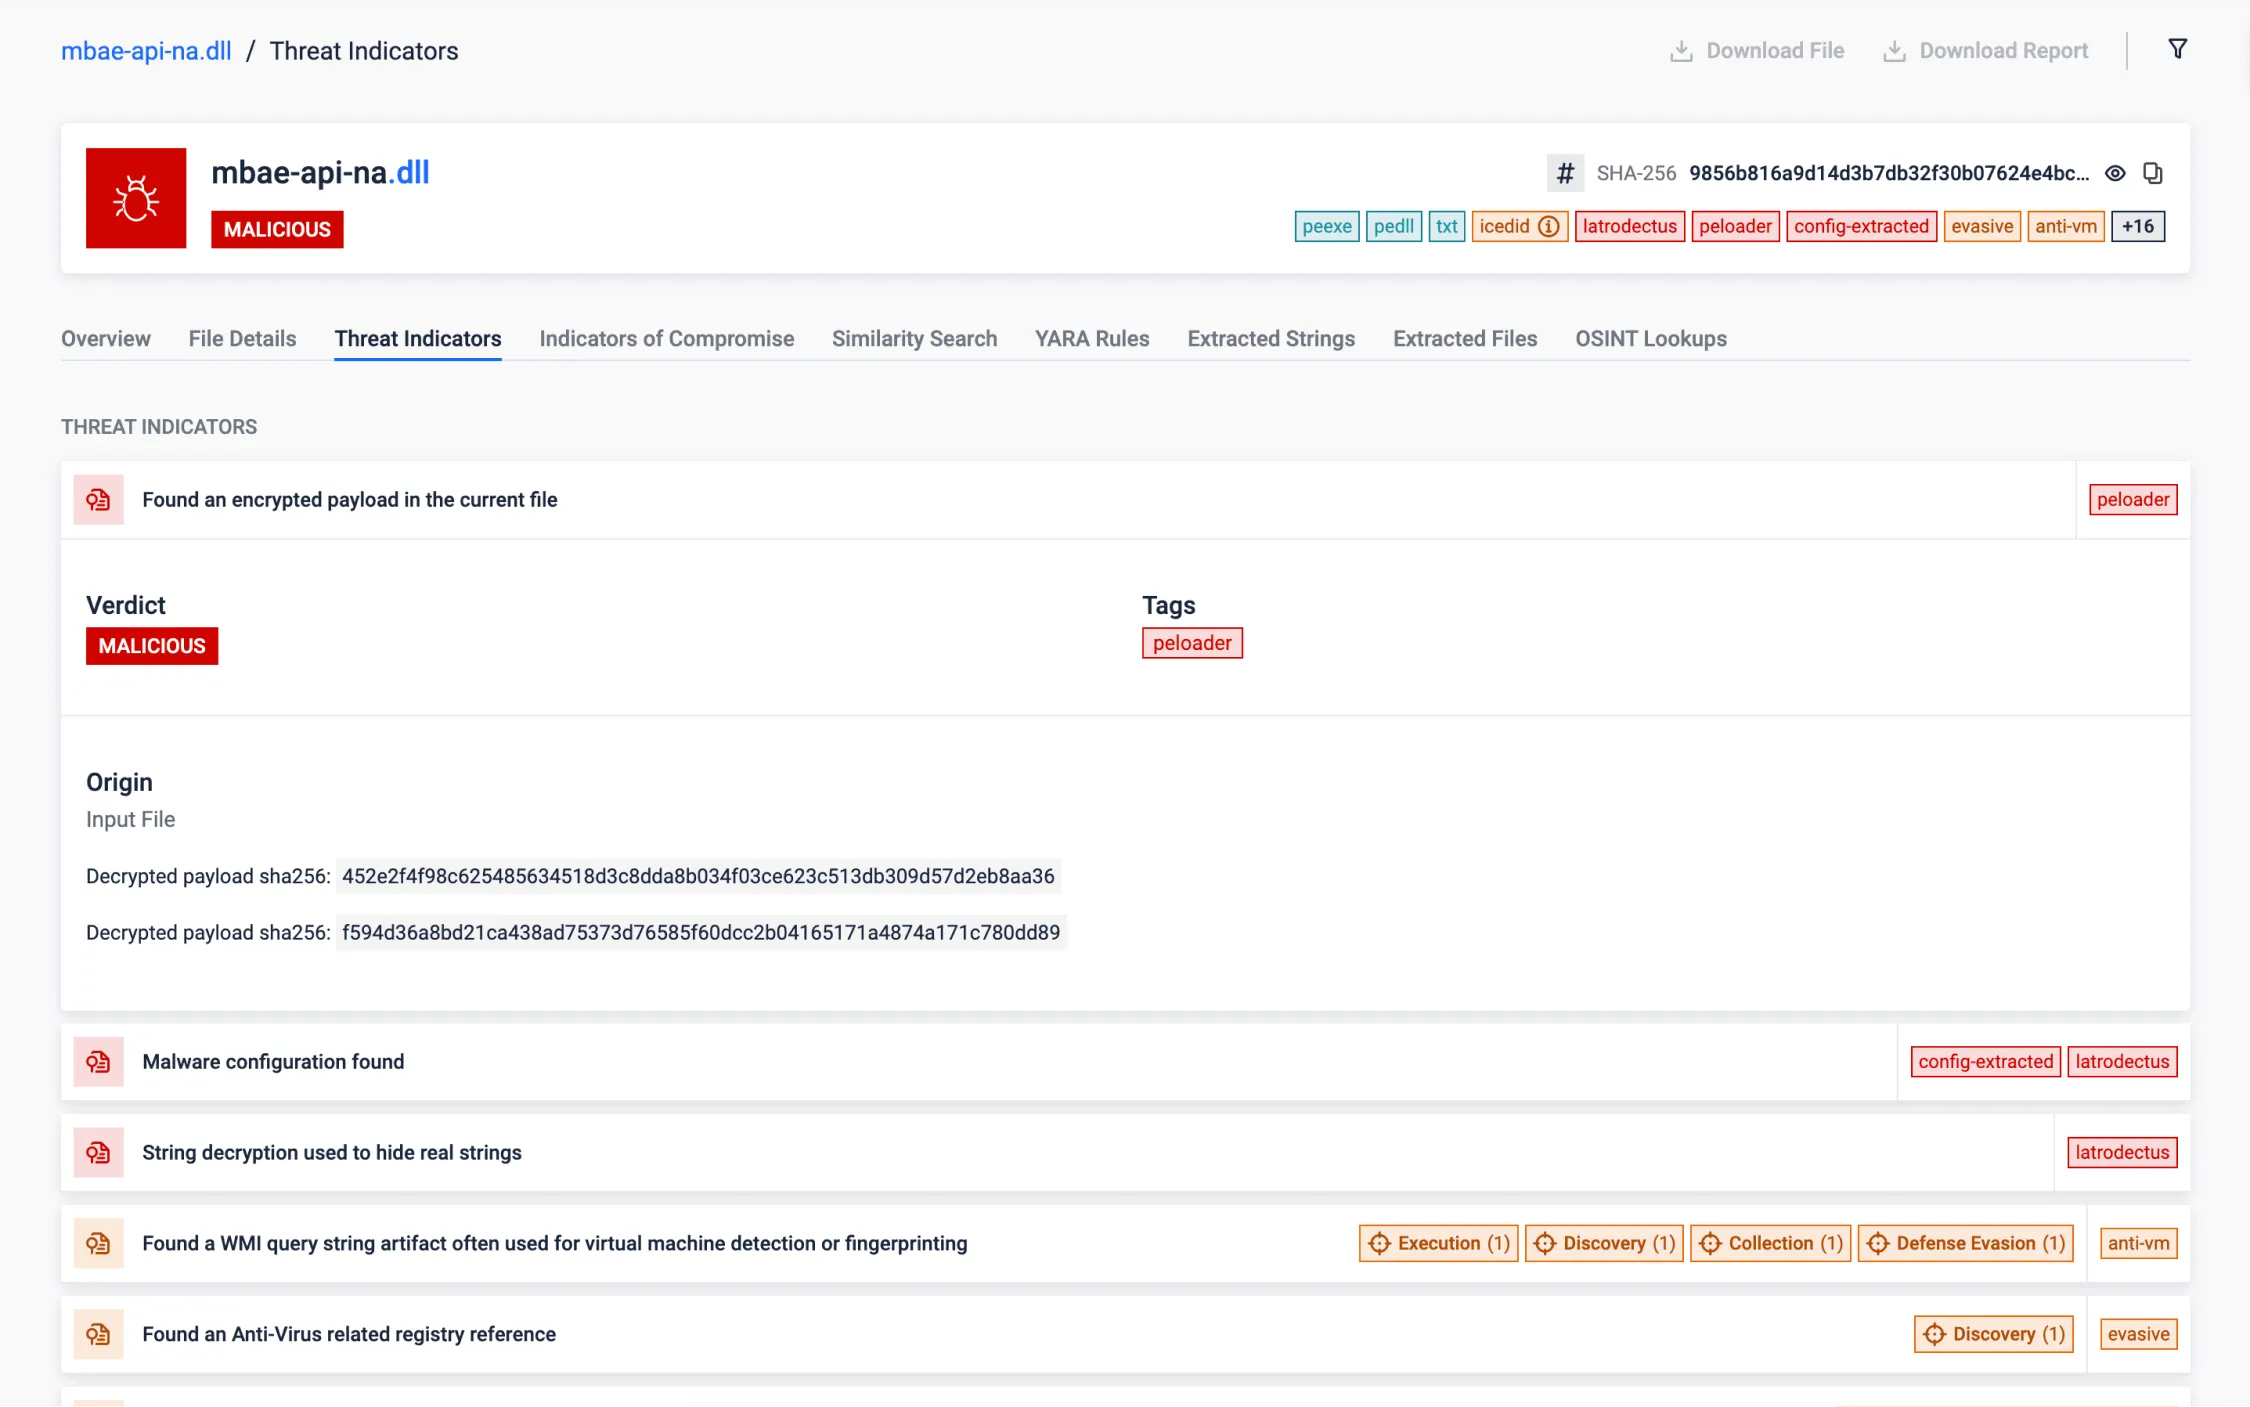
XOR 解密存储在 PE 资源中的有效载荷
该功能可揭示 PE 资源中加密的隐藏工件。恶意人工制品通常会进行加密,以逃避检测并掩盖样本的真实意图。揭示这些人工制品至关重要,因为它们通常包含关键数据(如 C2 信息)或有效载荷。通过提取它们,沙箱可以进行更深入的扫描,更有可能识别出最有价值的 IOC。
该样本使用 XOR 算法存储加密文物,这种算法简单但高效,可以躲避检测。通过分析加密数据中的模式,可以猜出加密密钥,从而解密隐藏的数据。
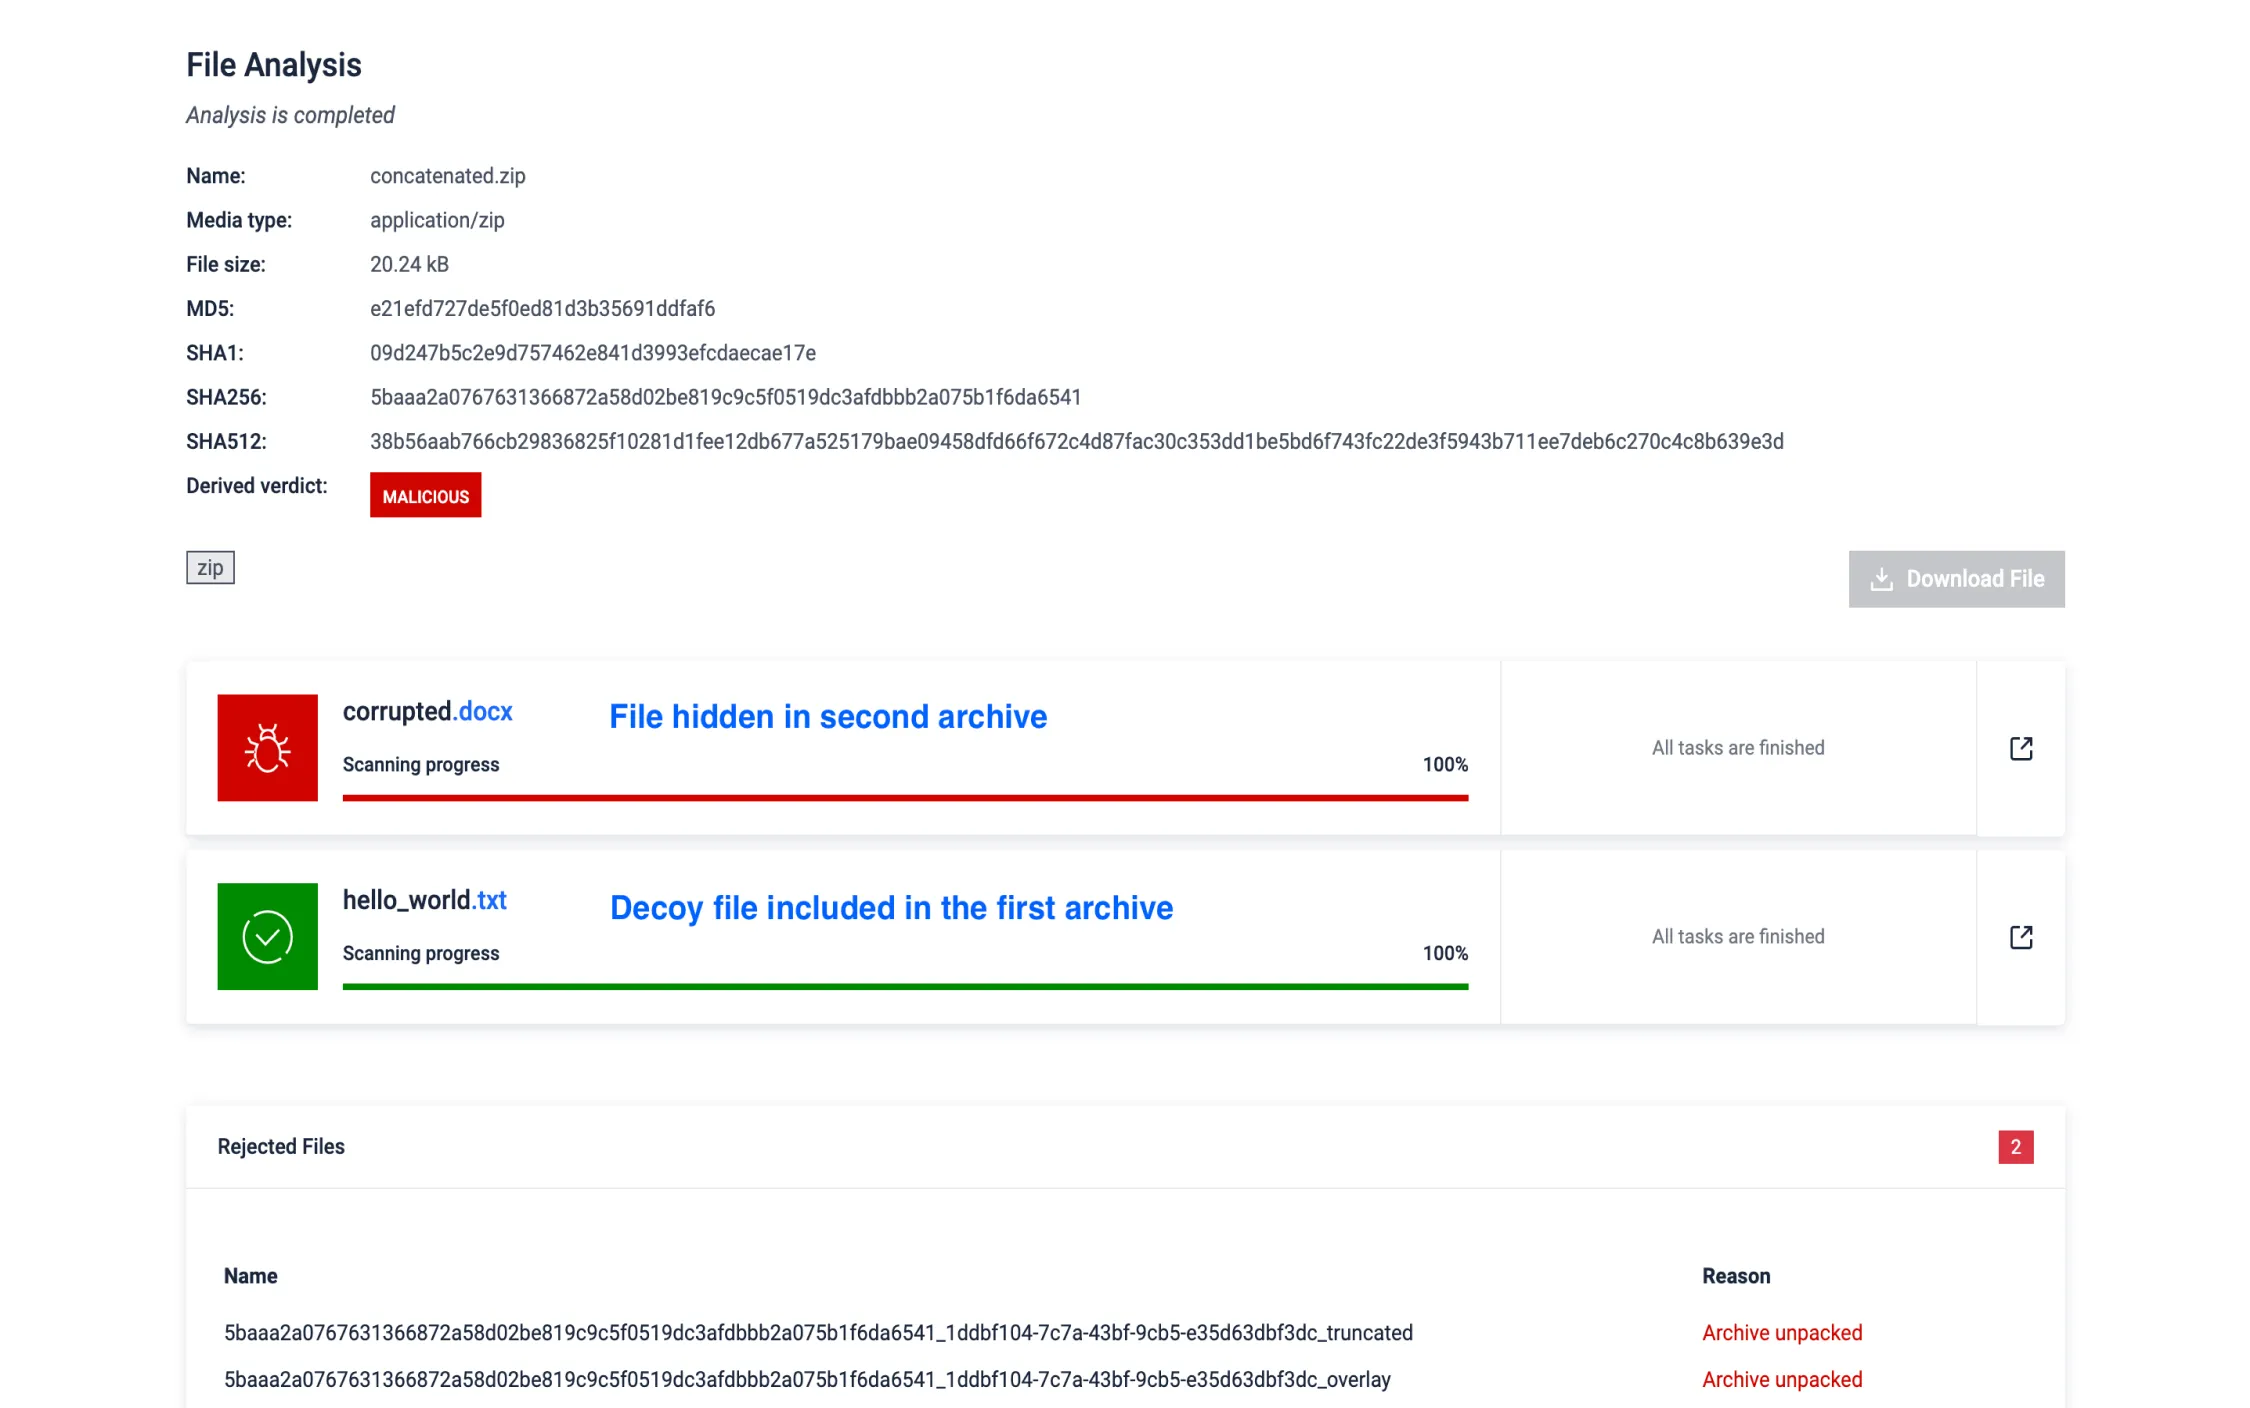
闪避档案集中
攻击者利用存档连接将多个存档附加到一个文件中,利用不同工具处理存档的方式隐藏恶意软件。这种技术会创建多个中心目录(存档管理器使用的关键结构元素),从而在提取过程中造成差异,并绕过对隐藏在存档被忽略部分的恶意内容的检测。
MDSandbox 可检测并提取所有连接存档中的内容,确保不遗漏任何文件,并有效抵消这种规避技术。
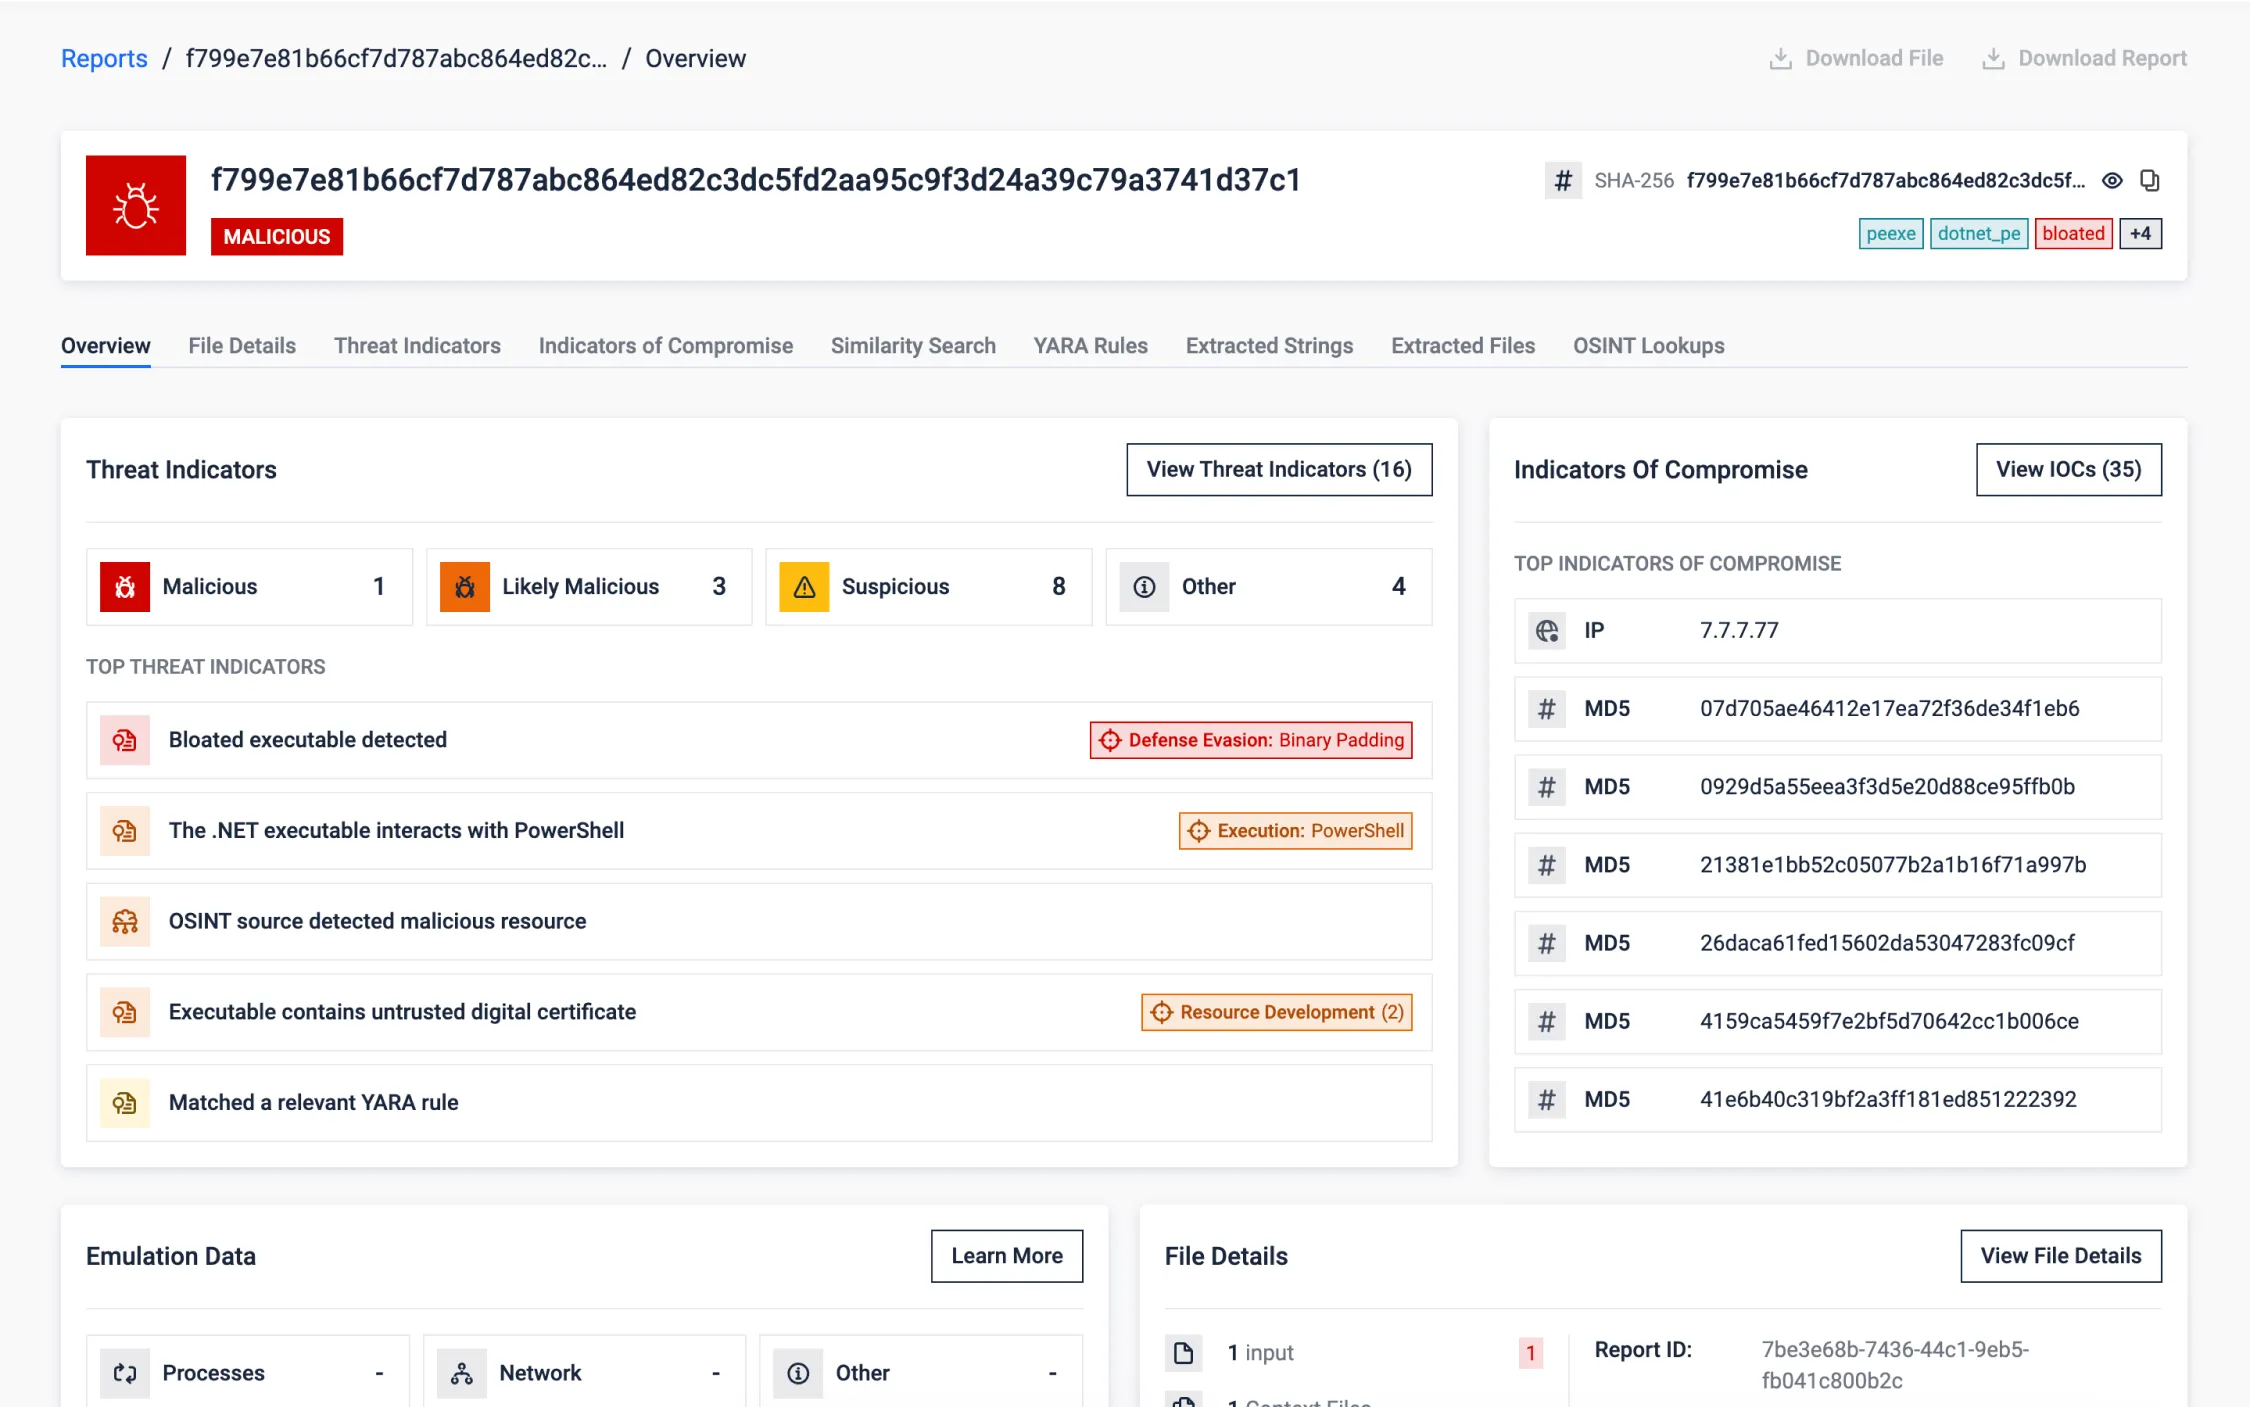
减少臃肿的可执行文件
威胁行为者利用沙箱中的资源限制和分析时间限制,故意在可执行文件中添加垃圾数据,以逃避检测。这种规避技术旨在通过超过时间限制来压垮工具或绕过扫描。
MD 沙箱能及早检测到臃肿的可执行文件,删除垃圾数据,并处理更小的文件以进行高效分析。这种卸载过程针对各种方法,包括覆盖层、PE 部分和证书中的垃圾数据,在确保准确检测的同时,还能节省原始资源。
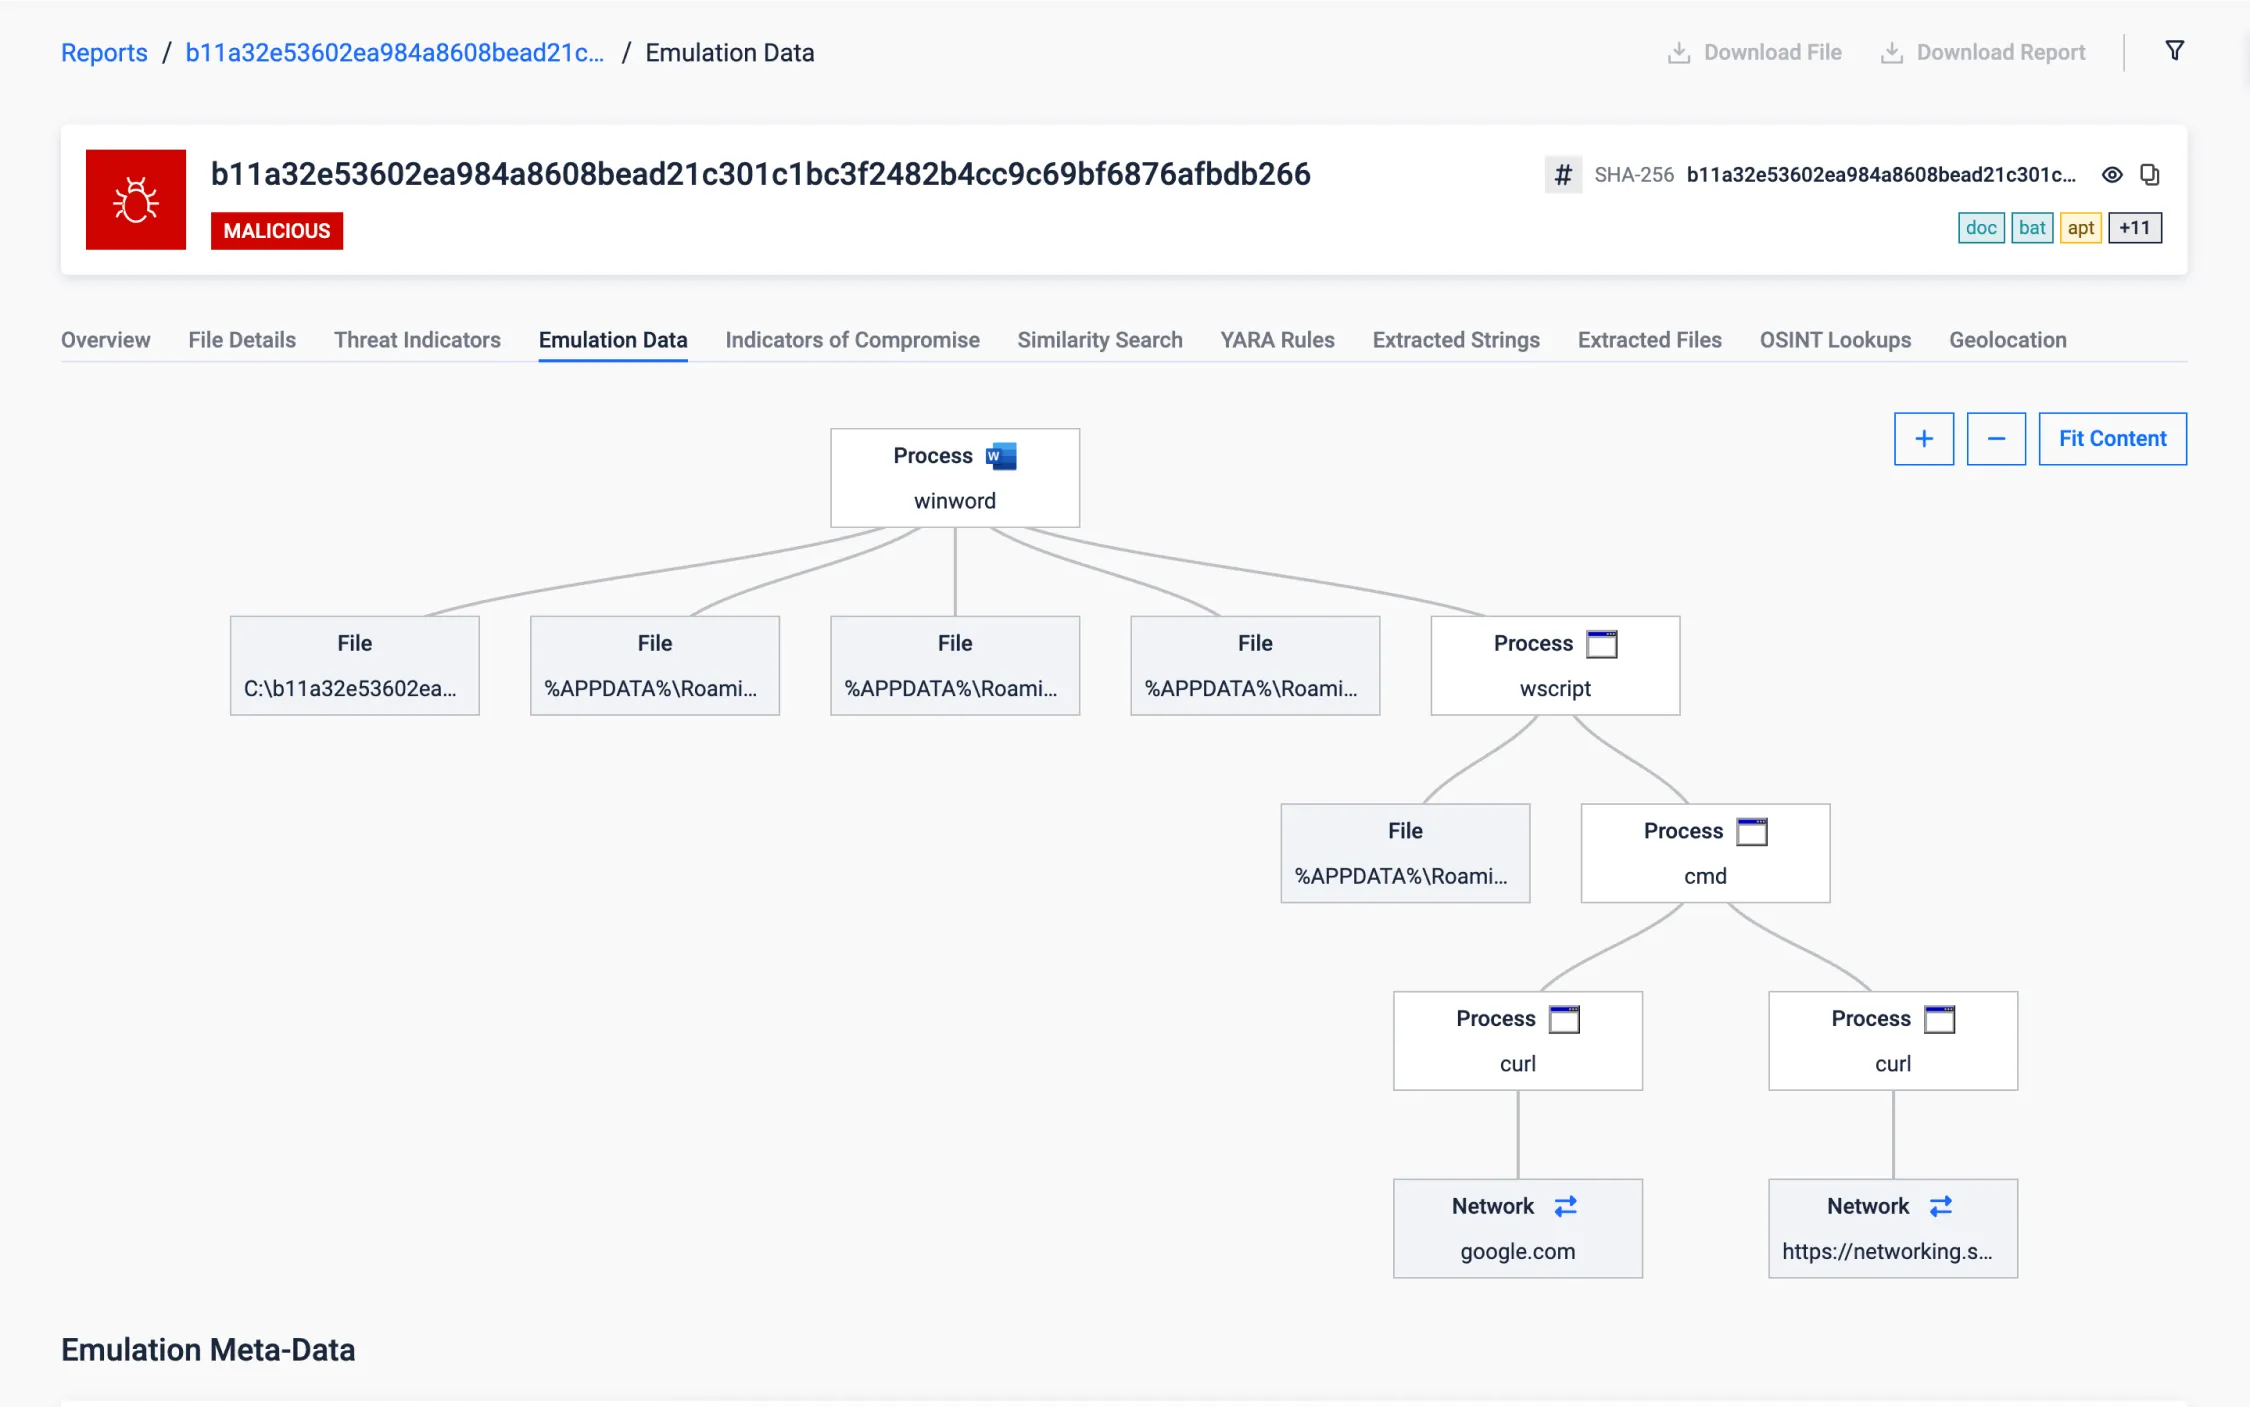
针对关键基础设施的文件
该 Office 文件以伊朗的关键基础设施为目标(内容为波斯语),以窃取敏感信息,如凭证和文件,并定期截图,可能用于间谍目的。
在建立持久性后,它会执行隐蔽的初始互联网连接检查(针对可信域,如 google.com),以确保可靠的连接,并推迟进一步行动,直到网络条件允许攻击继续进行。这是对关键基础设施的攻击中常见的一种策略,在这些环境中,互联网访问可能是间歇性的或受限制的。
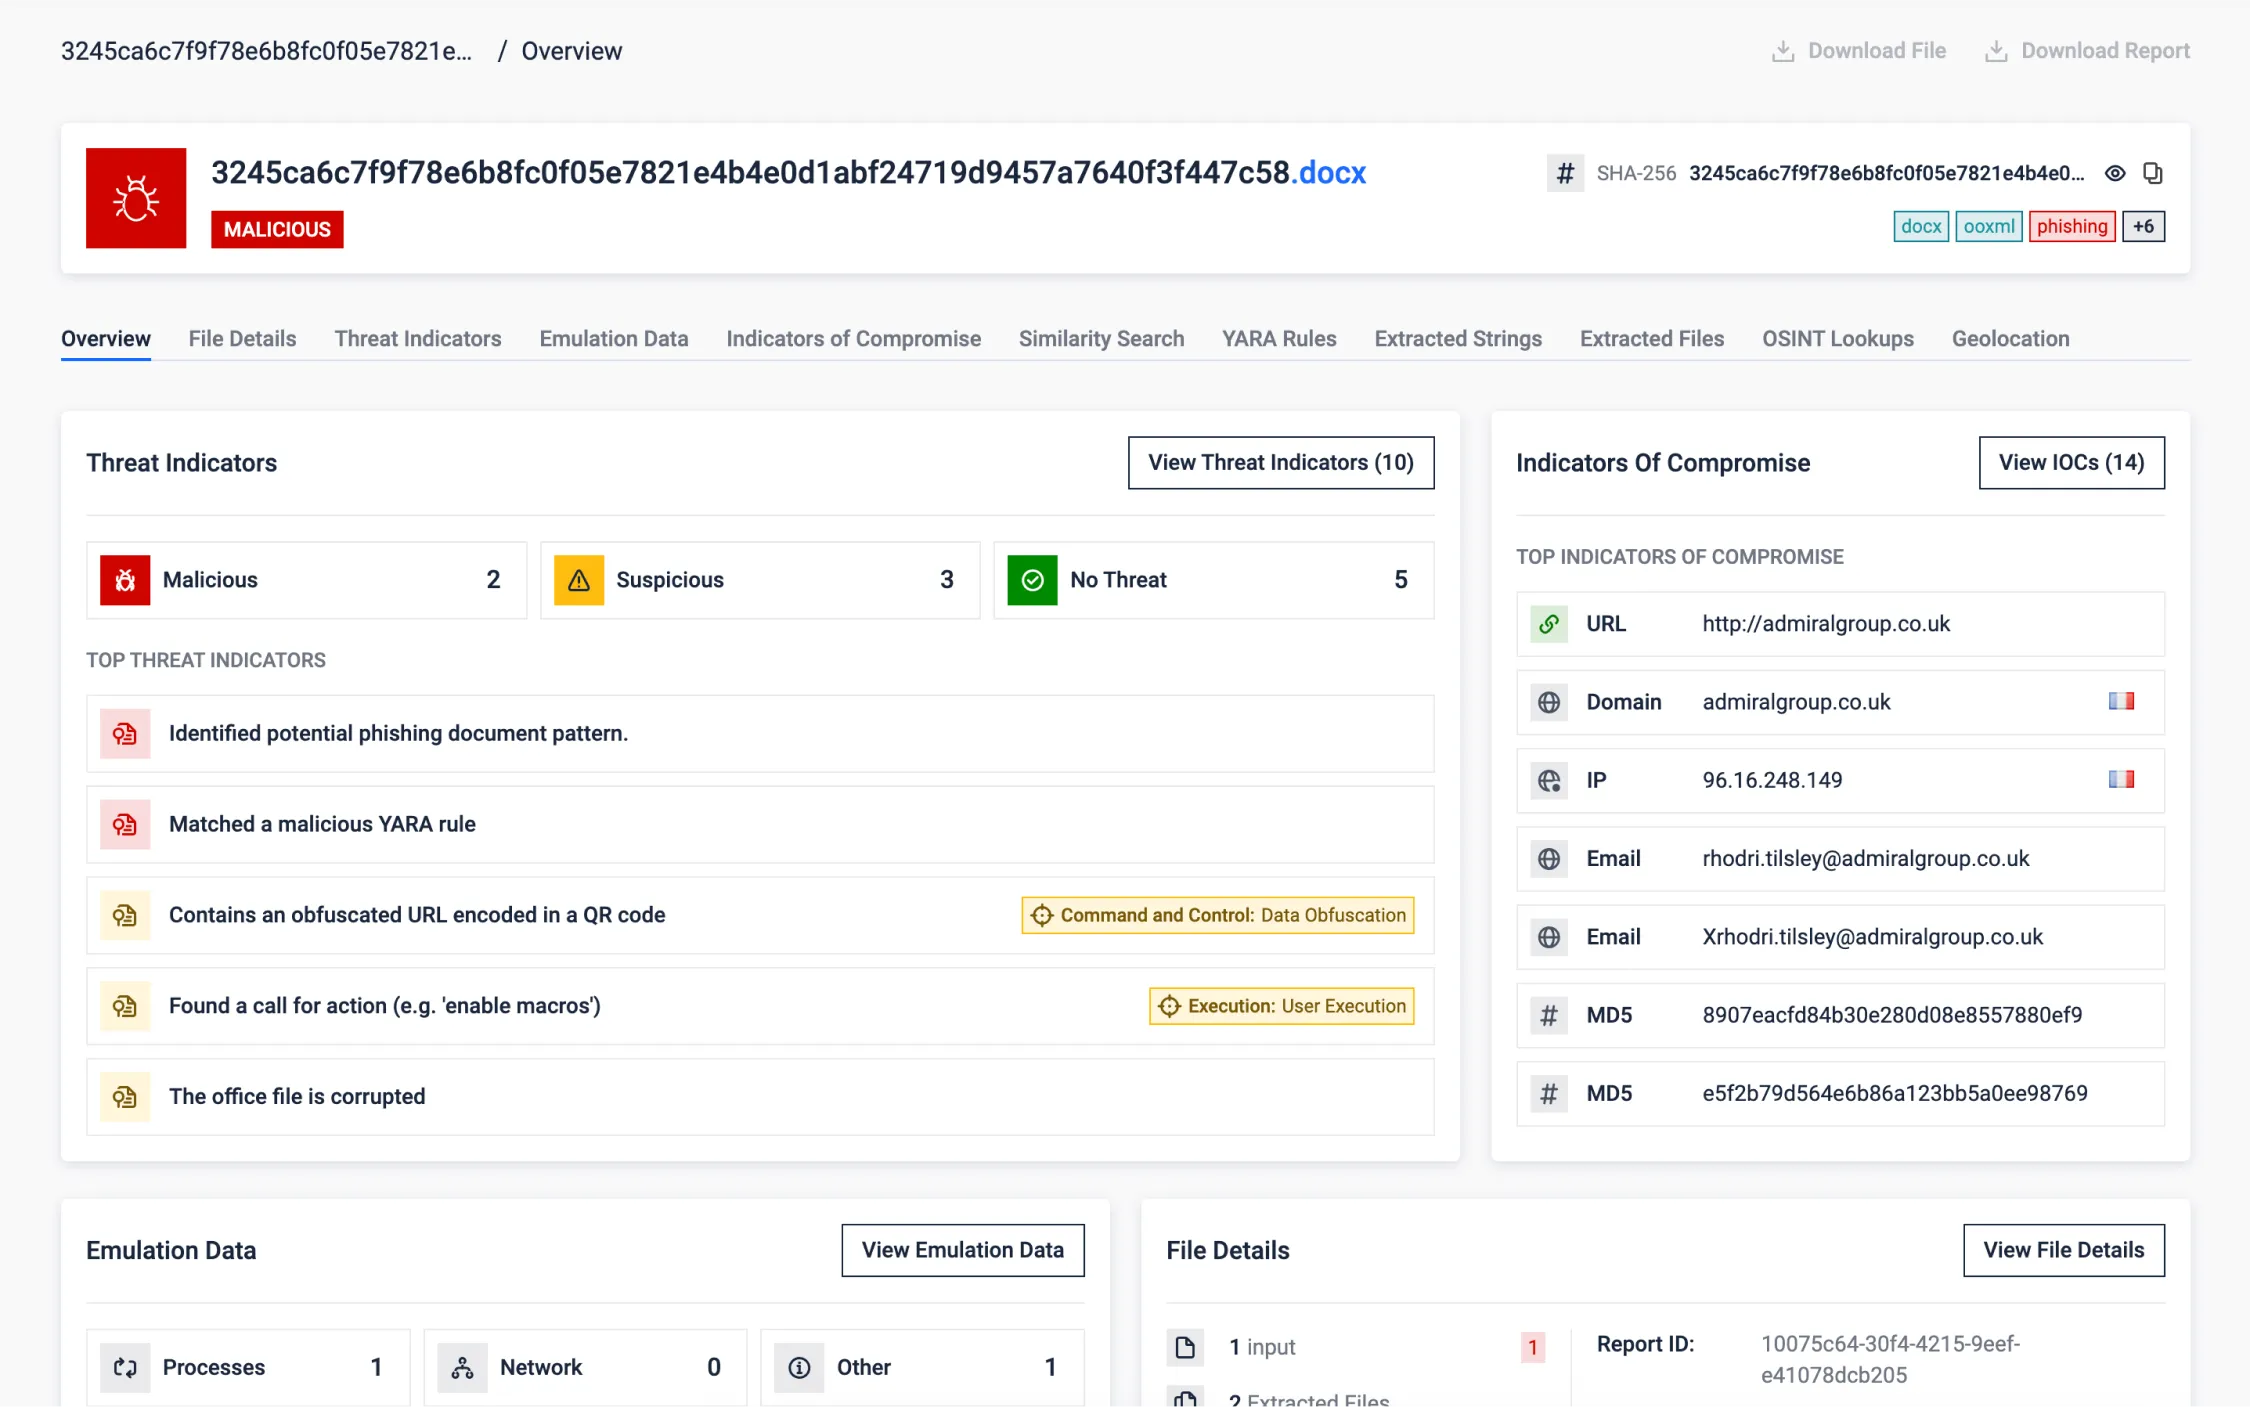
通过损坏的 OOXML(Office)文档进行规避
研究人员发现了故意损坏的 OOXML 文档(现代办公文档)。通过修改内部文件头附近的二进制内容,这些被故意破坏的文件可能会被试图提取压缩文件的自动扫描错误地检测为 ZIP 文件。
文档查看器会在打开文档时自动修复文档。此时,尽管文档包含网络钓鱼内容,但它可能已经有效地绕过了防御系统。自动分析将无法读取其内容,从而错过相关指标。
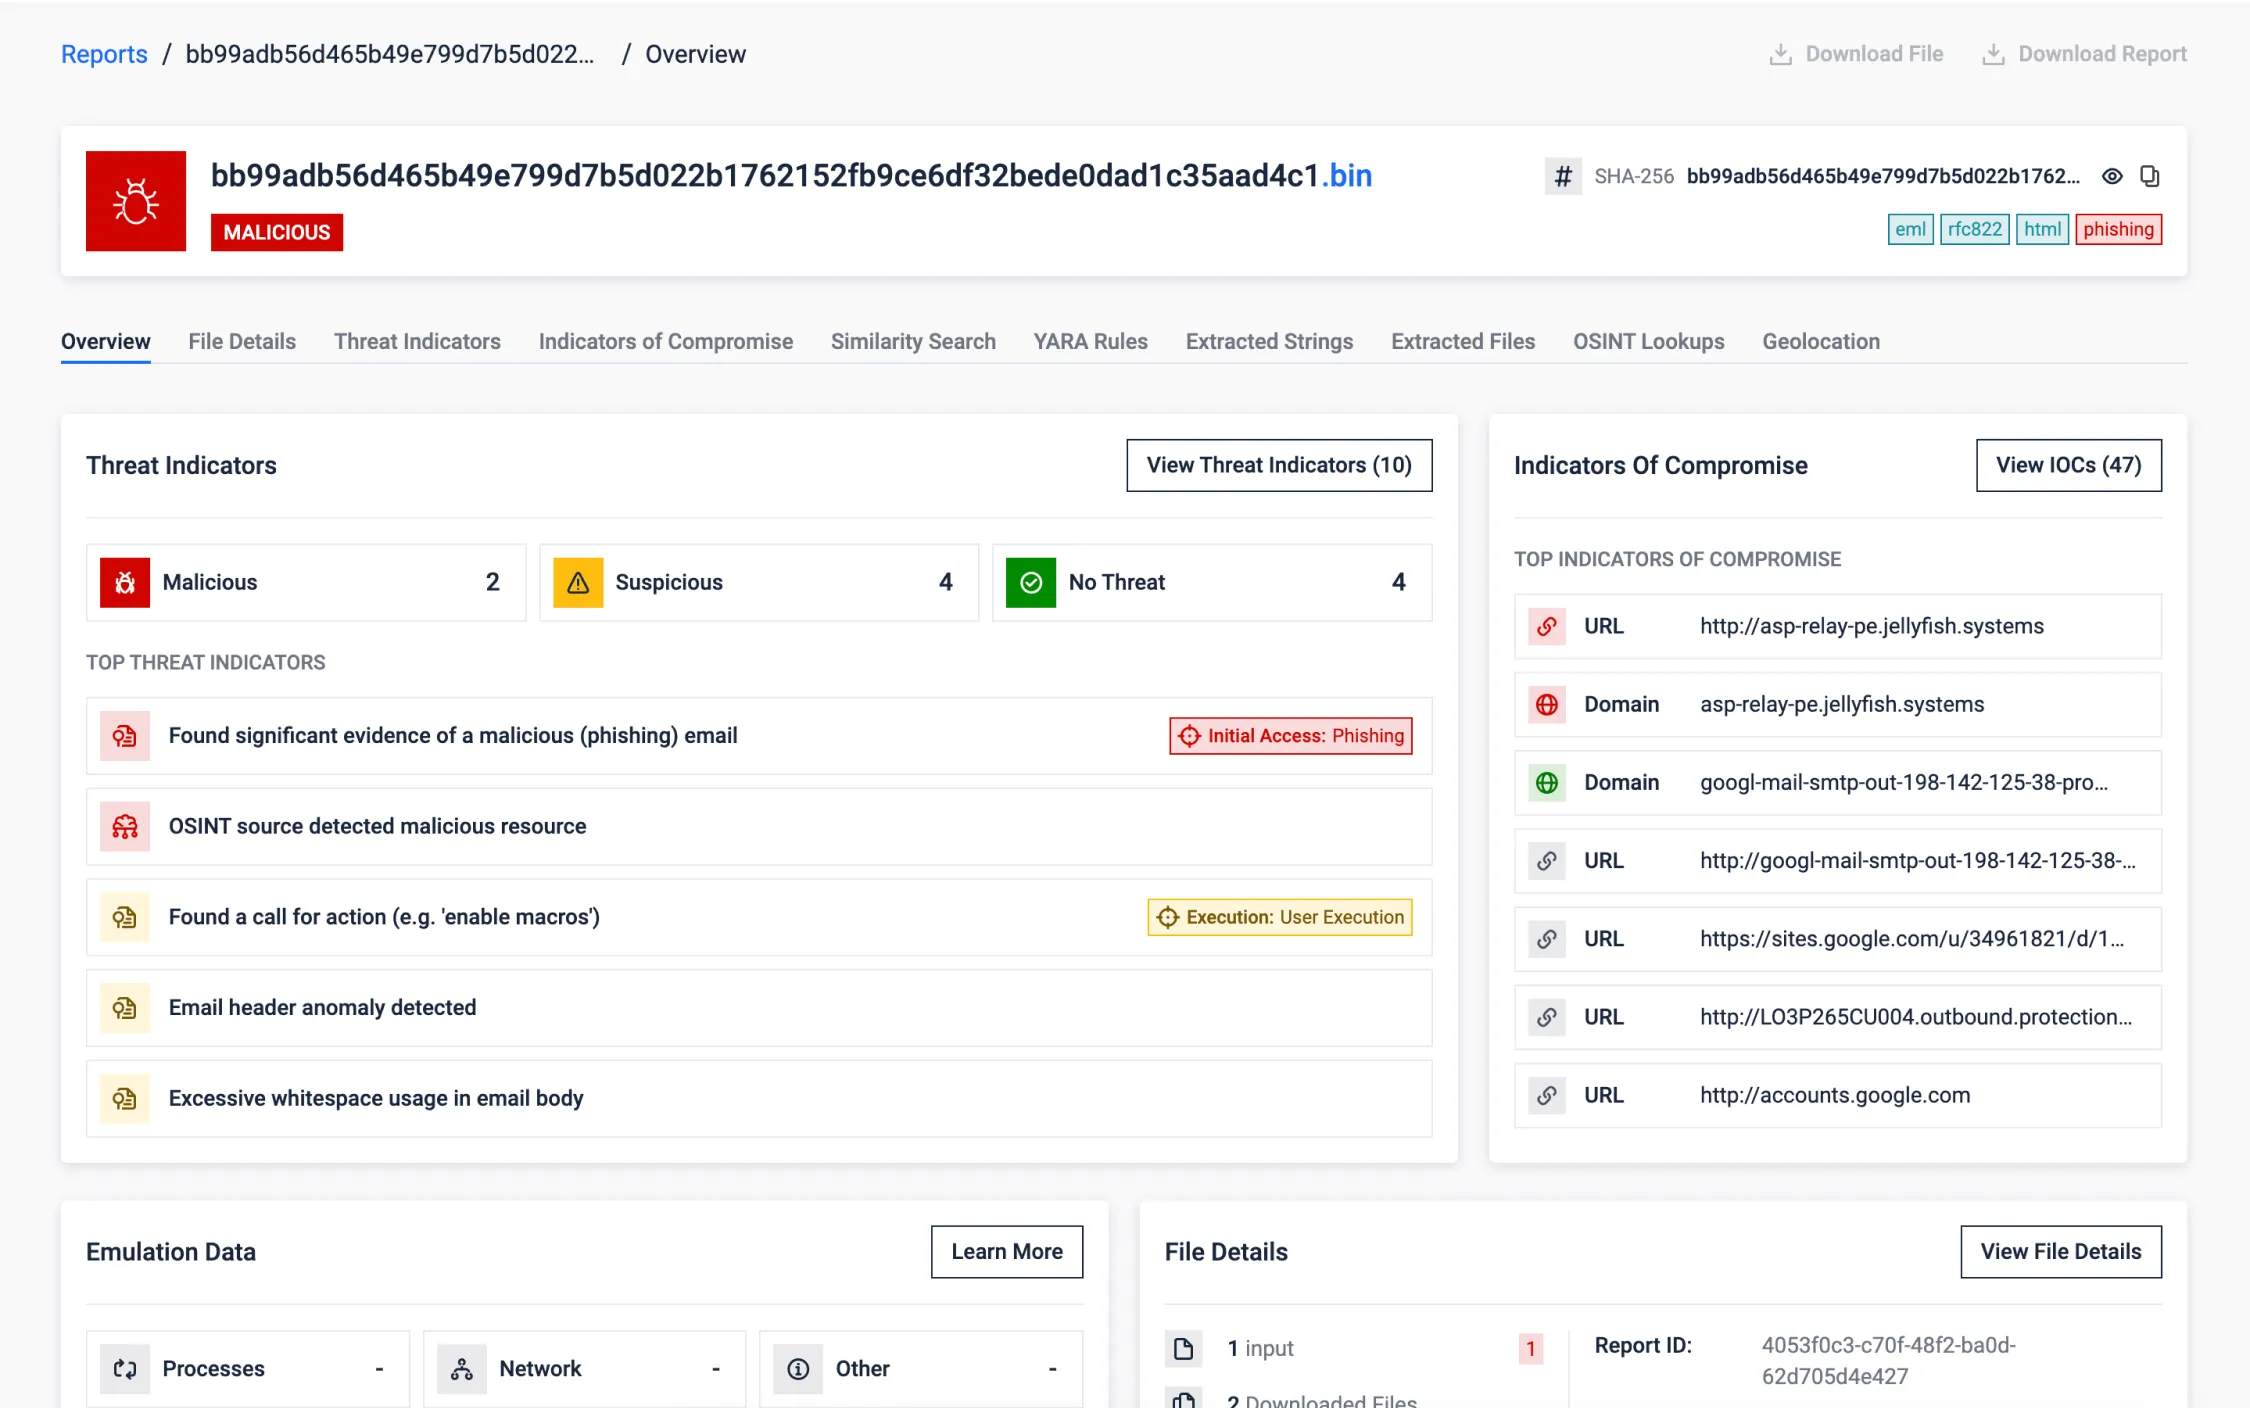
谷歌 DKIM 重放攻击检测
电子邮件认证机制(如SPF、DKIM和DMARC)至关重要,但技术娴熟的攻击者有时仍能绕过这些机制。本案例展示了一封邮件尽管经过谷歌真实签名并通过标准检测,却MetaDefender 识别为恶意邮件的场景。
MetaDefender 检测到若干异常现象及其他指标:
- DKIM 边界违规:已识别的添加内容超出了 DKIM 签名的范围。
- 混淆技术:检测到用于隐藏恶意意图的过多空白。
- 网络钓鱼模式:识别出网络钓鱼企图所特有的紧急行动呼吁。
- 标题分析:标记与 OAuth 应用程序滥用相关的电子邮件标题异常。
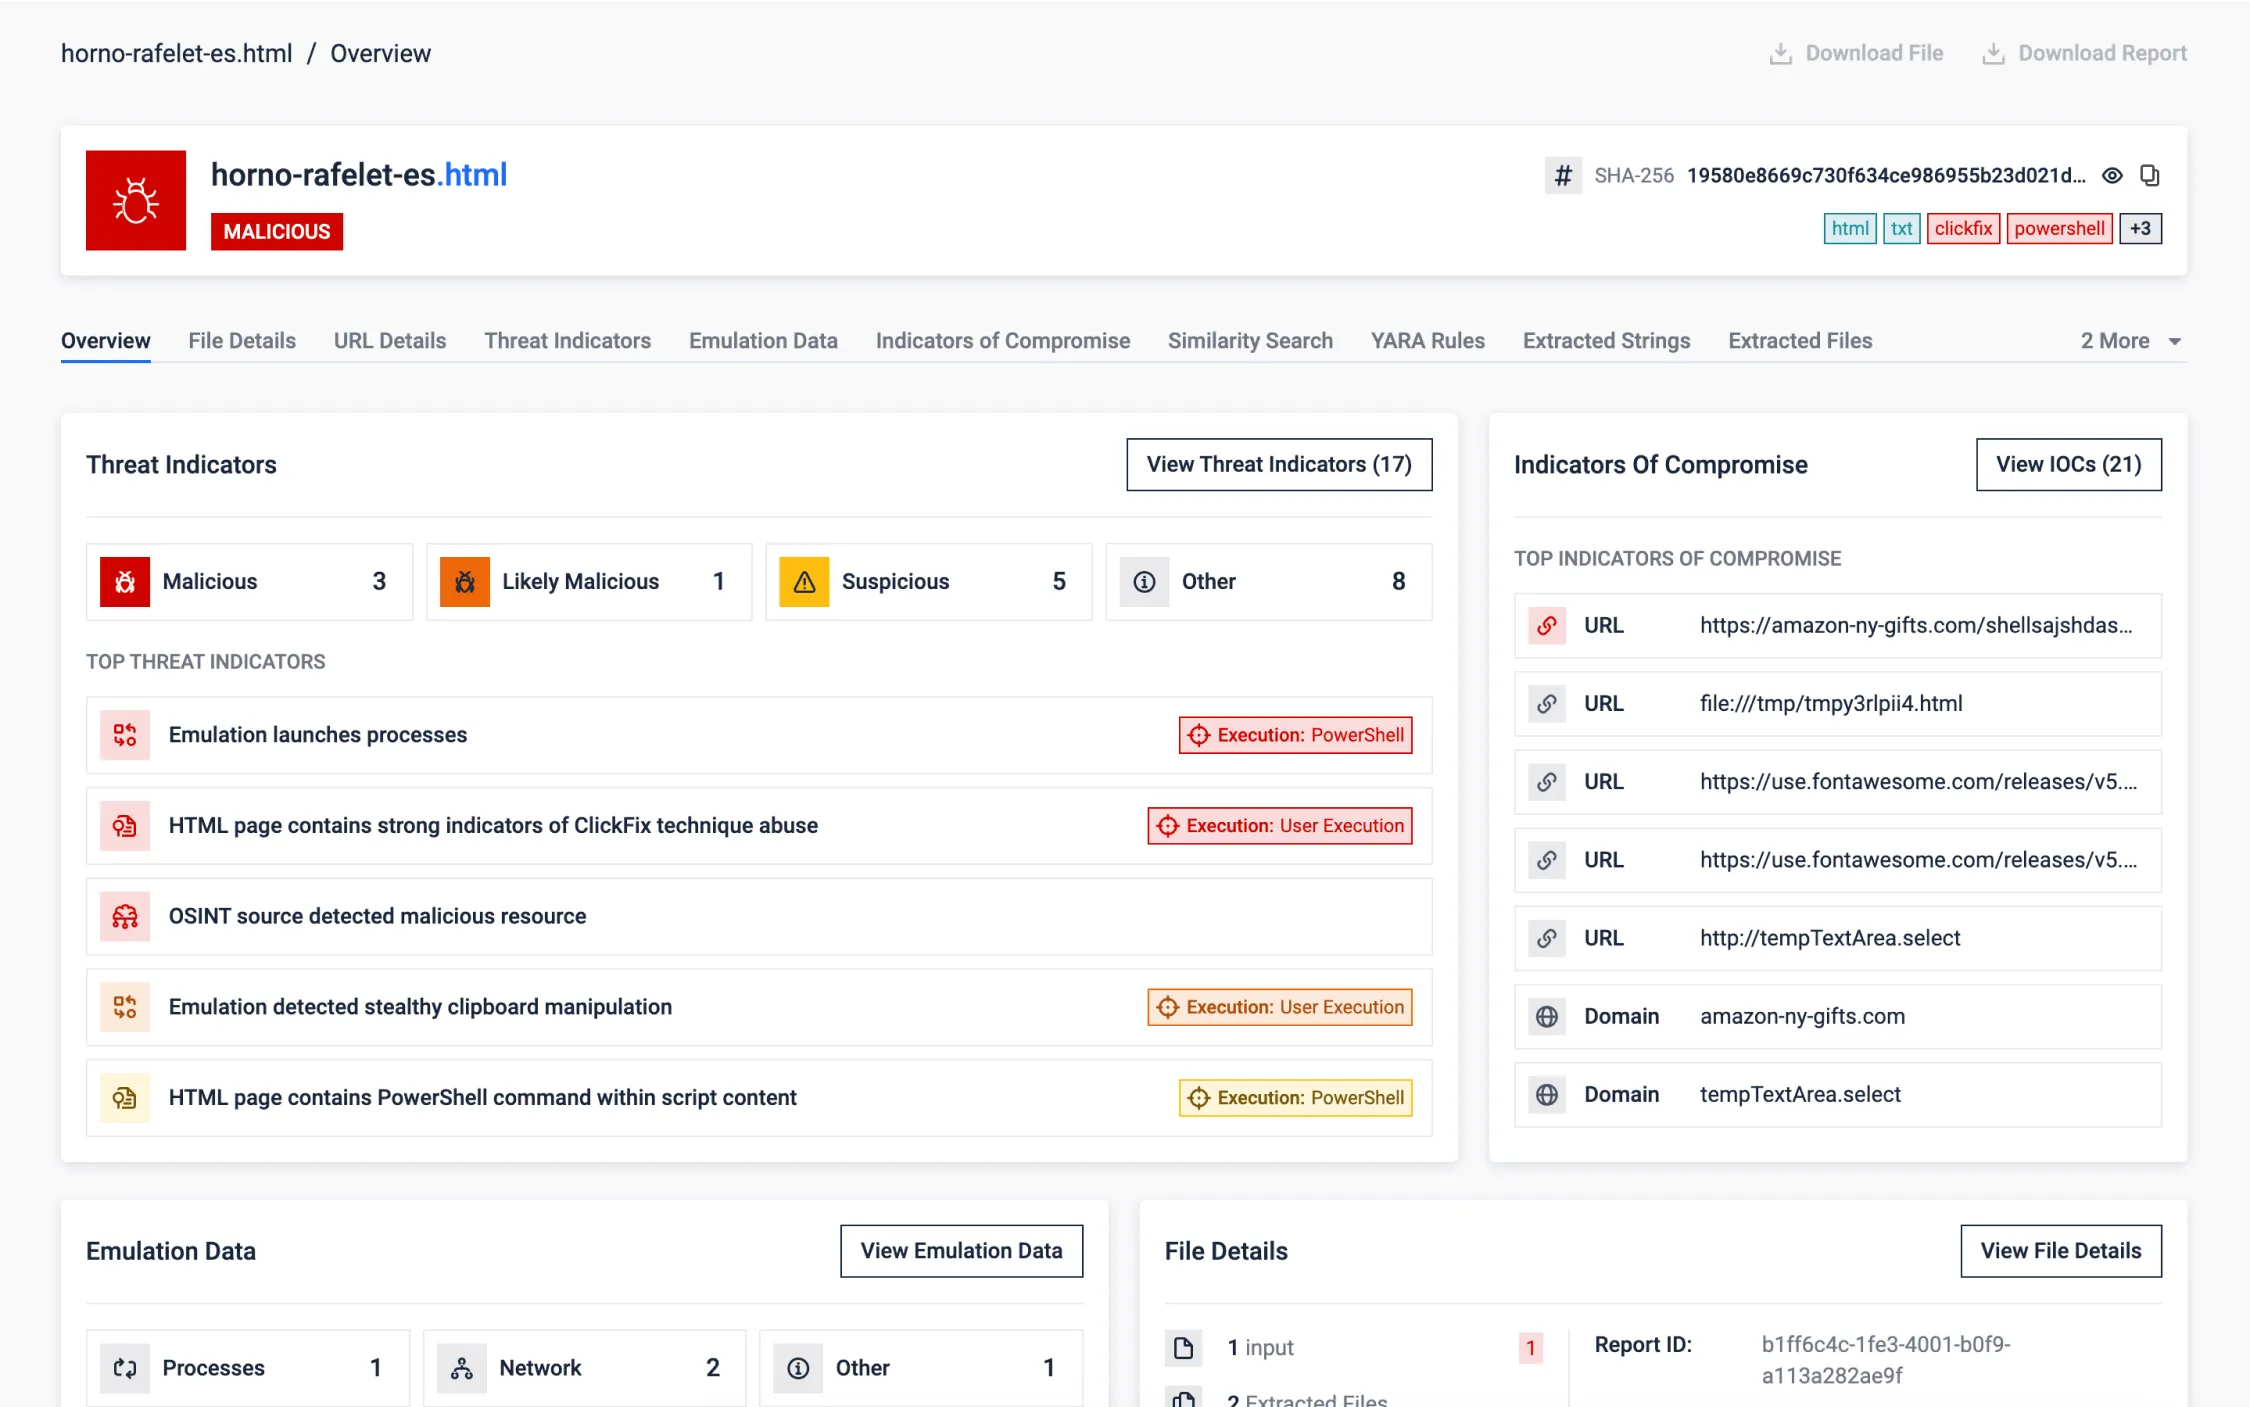
热门社交工程技术 ClickFix
ClickFix 是一种新出现的基于网络的威胁,它利用社交工程悄无声息地诱骗用户执行恶意命令。与传统的网络钓鱼不同,ClickFix 通过欺骗性用户体验元素和剪贴板操作,而不是文件下载或凭证窃取进行操作。
ClickFix 网站会显示一个虚假的验证码或 "僵尸保护 "屏幕,以显示其合法性。然后,用户会被要求验证自己--通常是通过一个看起来无害的交互--同时,在后台,被混淆的 JavaScript 代码会悄悄运行。该脚本动态解码恶意命令,并将其直接复制到系统剪贴板。接下来,用户会收到误导性指令,并在不知危险的情况下执行恶意软件。
ClickFix 强调了简单的网络技术如何与用户欺骗相结合,有效绕过传统的安全层,从而使沙箱分析成为发现类似这种隐蔽、低足迹攻击的关键。
MetaDefender 该威胁进行端到端分析。 沙箱首先渲染恶意URL,并应用钓鱼检测模型识别可疑内容。随后提取并模拟JavaScript代码,通过模拟用户操作直至剪贴板被篡改的关键时刻。一旦捕获隐藏指令,即对其进行模拟执行,使沙箱能完整追踪恶意执行流程。此举不仅揭露了基于剪贴板的攻击策略,更暴露了有效载荷的行为模式及感染链路。
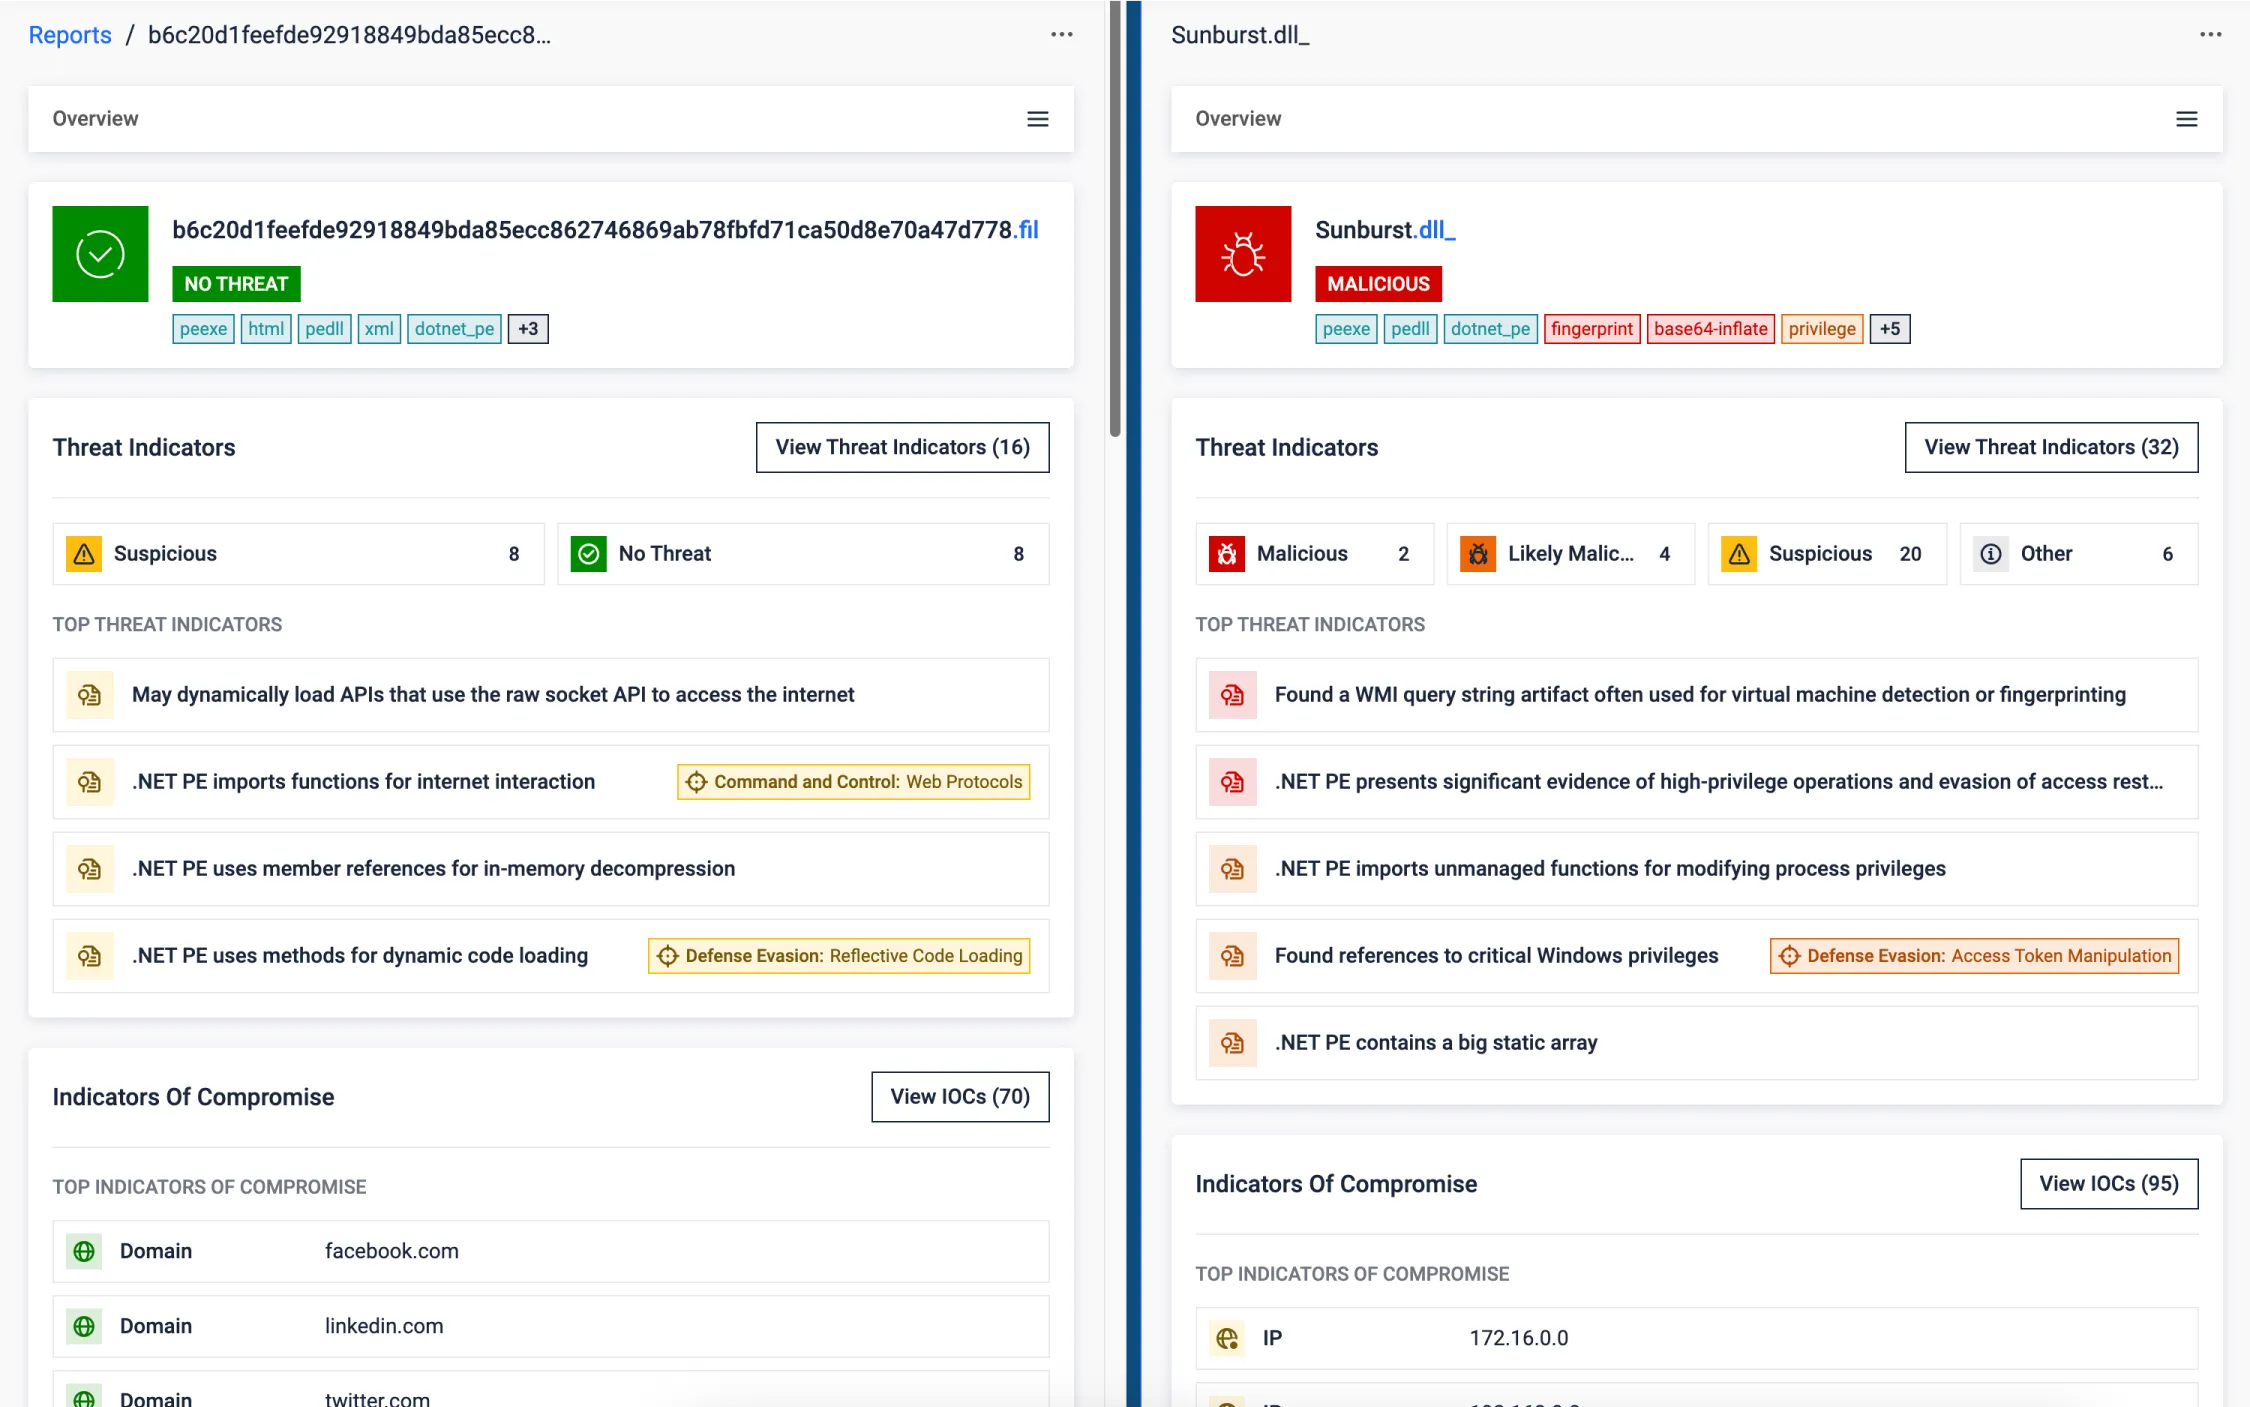
Supply Chain 攻击
SolarWinds 供應鏈攻擊事件說明了可信軟件中最小的代碼變化如何在繞過傳統安全防禦措施的同時實現大規模攻擊。威胁行为者在合法 DLL 中注入了一个隐蔽的后门,在保留原有功能的同时嵌入了恶意逻辑。有效载荷在模仿合法组件的并行线程中悄无声息地运行。凭借有效的数字签名和无缝行为,该 DLL 能够躲避检测,并允许数千名知名受害者秘密访问。对构建管道的破坏将可信更新变成了全球入侵的工具。
尽管4000行的后门代码看似庞大,但在大型企业源代码中却极易被忽视。MetaDefender 的优势正体现在此:它不仅检查代码,更观察软件的行为表现。当发现异常行为时,它会立即发出警报,引导分析师聚焦关键问题——穿透信息噪音,精准锁定传统审查可能遗漏的威胁。
全球信赖,捍卫关键所在
OPSWAT 全球1,900多家组织的信赖,致力于保护其关键数据、资产和网络免受
设备及文件传播威胁的侵害。
- 通过部署MetaDefender 该机构实现了恶意软件分析方法的现代化。指令级仿真技术揭示了隐藏的行为。内置的威胁情报和基于机器学习的相似性搜索功能丰富了每次分析。单一、可信的判定结果取代了分散的报告。
- 通过OPSWAT Multiscanning Sandbox该Sandbox在不影响关键工作流程的前提下强化了网络安全框架。这些技术的无缝集成不仅提升了威胁检测能力,优化了行为分析流程,还确保了对严格金融安全法规的合规性。
- 该组织通过OPSWAT MetaDefender 其基于虚拟机的沙箱,从而解决了安全运营中心(SOC)和风险方面的挑战。MetaDefender 是一款基于指令级仿真的统一零日漏洞检测解决方案。这一架构转变使安全团队能够将动态分析从安全运营中心转移到网络边界,从而在威胁到达用户或终端设备之前将其拦截。
支持
符合监管要求
随着网络攻击及其实施者的手段日益复杂,全球监管机构正
地实施法规,以确保关键基础设施采取必要措施保障安全。
三步轻松入门
推荐资源
网络安全的不变量
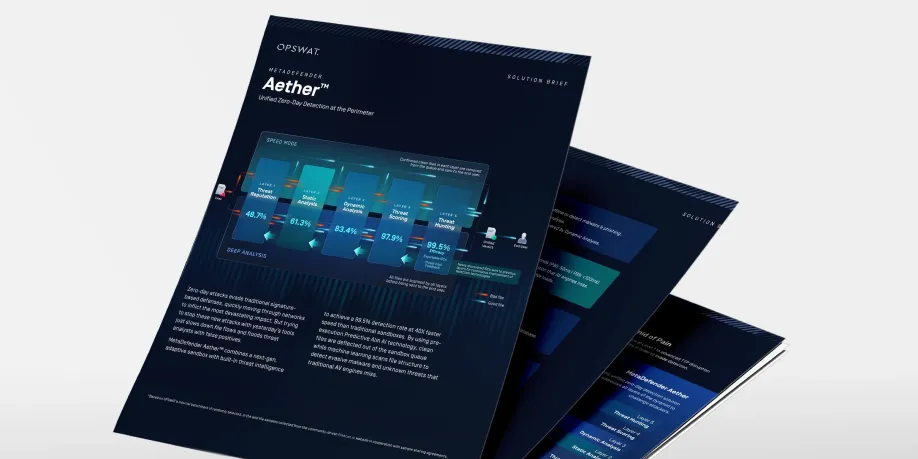
MetaDefender
SANS检测与响应调查
2025 年OPSWAT 威胁态势报告
扫描关键信息:精准度达99.9%的AI引擎,全面提升您的安全防护体系
以安全为先MFT:基于AI且由仿真驱动的文件型攻击防御方案
能源供应商借助OPSWAT消除警报泛滥并提升零日漏洞检测能力
常见问题
MetaDefender 是OPSWAT统一五层零日漏洞检测解决方案,整合了威胁信誉评估、Predictive Alin AI 静态分析、Adaptive Sandbox 分析、威胁评分以及基于机器学习的威胁狩猎功能,针对每个文件提供单一、综合的判定结果。
传统的沙盒环境只有在选定文件进行触发后才会启动。而Aether的启动时间更早,且运行范围更广。
“威胁声誉”功能可拦截已知威胁,“预测性Alin AI”能在执行前预测恶意意图Adaptive Sandbox 具有规避性的运行时行为,“威胁评分”功能可对风险进行优先级排序,“威胁狩猎”功能则将单个检测结果与相关的恶意软件家族、基础设施及攻击活动关联起来。
其指令级仿真技术还规避了传统基于虚拟机的沙箱技术所固有的可检测虚拟机接口以及启动和清理开销,从而实现了更快的分析速度和更强的可扩展性。
Adaptive Sandbox Layer 3 中采用的一种基于模拟的动态分析技术。它会执行可疑文件,强制隐藏的代码路径运行,并提取运行时行为和 IOC。
Aether 是一款基于该引擎构建的、完整的五层零日漏洞检测解决方案。它将信誉情报、Predictive Alin AI 预执行分析、基于置信度的威胁评分以及基于机器学习的威胁狩猎功能整合到一个统一的工作流中。
Adaptive Sandbox 动态分析引擎 Aether = 完整的五层零日漏洞检测解决方案
分析师将获得一份综合评估结果,其中包含基于信度的风险评分,并辅以来自五层流程各环节的证据。
报告可包括:
- 静态和运行时指示器
- MITRE ATT&CK 与恶意软件行为目录的映射关系
- 解压后的有效载荷和提取的恶意软件配置
- 网络、C2、注册表、进程和丢弃文件指标
- 适用于 MISP、STIX、SIEM 和 SOAR 工作流的可导出 IOC
- 基于机器学习的相似度分析结果,将该文件与相关的变体、系列和营销活动关联起来
- 这既为分析师提供了即时决策依据,也为其开展调查、拦截和威胁狩猎提供了必要的背景信息。
Aether 支持独立部署、MetaDefender Core 以及基于云的部署模式,适用于本地、混合、云和完全物理隔离的环境。
团队可通过 REST API、SIEM 和 SOAR 连接器、CEF Syslog、MISP、STIX 以及 SAML 2.0 等受支持的身份服务进行集成。部署和管理取决于所选的模式,组织既可以保留本地控制权,也可以使用托管云服务。
针对真实的文件工作流(例如电子邮件附件、入站受管文件传输、软件包或进入物理隔离环境的文件)进行为期两到四周的试点测试。
度量:
- 通过声誉机制拦截的已知威胁
- 在执行前识别出未知威胁
- 通过动态分析确认的新检测结果
- 宣判时间
- 减少不必要的沙盒提交
- 减少假阳性及警报数量
- 国际奥委会(IOC)及竞选情报生成
- 分析师节省了调查时间
- 这体现了完整的五层管道在实际应用中的价值,而不仅仅是一个引擎的检测率。