在OT 网络安全战略中,传统防火墙是最常部署和依赖的防御层之一。然而,认为只要有防火墙就能保证安全的想法是错误的。防火墙虽然被设计为守门员,但并不能避免漏洞。在本博客中,我们将讨论七个具体实例,在这些实例中,防火墙的存在虽然被视为安全策略的关键,但却无意中成为威胁行为者未经授权访问网络的途径。
什么是 CVE?
CVE,即 "通用漏洞和暴露",是软件、硬件或固件中安全漏洞或弱点的标准化标识符。CVE 用于唯一标识和跟踪这些漏洞,使组织、安全研究人员和供应商更容易共享有关安全问题的信息,并协调他们为缓解这些问题所做的努力。
影响防火墙的 7 个著名 CVE
3580
描述:在思科Adaptive 安全设备(ASA)Software 和思科Firepower威胁防御(FTD)Software 的Web服务接口中发现了一个漏洞。
潜在危害:该漏洞 可能允许未经身份验证的远程攻击者执行目录遍历攻击,从而使其能够读取目标系统上的敏感文件。
链接: CVE-2020-3580
1579
描述:在 Palo Alto Networks PAN-OS 8.1.10 之前及 9.0.0 版本中发现了一个漏洞。
潜在危害:远程攻击者可利用此漏洞执行任意操作系统命令,从而可能完全控制受影响的系统。
链接: CVE-2019-1579
6721
描述:在SonicWall的SonicOS中发现了一个漏洞。
潜在危害:远程攻击者可利用此漏洞,通过特制的分片数据包引发拒绝服务(DoS)攻击,从而影响系统可用性。
链接: CVE-2018-6721
5638
描述:Apache Struts 2 2.3.32 之前的版本以及 2.5.x 系列中 2.5.10.1 之前的版本中存在一个漏洞。
潜在危害:此漏洞允许攻击者通过精心构造的 Content-Type 值发起远程命令执行攻击,可能导致数据泄露或进一步的网络攻击。
链接: CVE-2017-5638
0801
描述:在某些思科ASA产品上运行的思科ASASoftware 中发现了一个漏洞。
潜在危害:远程攻击者可能利用此漏洞执行任意代码或导致系统重启,从而可能导致系统被入侵或出现停机。
链接: CVE-2016-0801
CVE-2014-0160(心脏出血)
描述: OpenSSL TLS Heartbeat 扩展中存在一个 严重漏洞。
潜在危害: Heartbleed 漏洞使攻击者能够读取受易受攻击版本的 OpenSSL 保护的系统的内存,可能导致密码、私钥等敏感信息泄露。
链接: CVE-2014-0160
4681
描述:一个影响 Oracle Java 7(Update 7 之前版本)的漏洞。
潜在危害:攻击者可通过与反射相关的攻击向量远程执行任意代码API ,可能导致系统被入侵。
链接: CVE-2012-4681
无懈可击OT 网络安全
传统防火墙在构建组织的 OT 安全框架方面仍然发挥着重要作用,了解并解决其固有的漏洞仍然至关重要。但显而易见的是,虽然防火墙决不会过时,但仅靠防火墙的保护并不足以抵御新出现的威胁。以 DMZ 中的Unidirectional Security Gateway 或数据二极管为中心,建立真正的深度防御战略,确保数据只能单向传输。这种物理执行意味着数据可以被发送出去,而不会受到恶意数据或命令进入的威胁。在这种情况下,即使存在软件漏洞,这些安全网关的物理特性也能对威胁实施外围防御,隔离网络风险。
深入了解: 数据二极管与防火墙:网络安全、数据流及合规性的对比分析
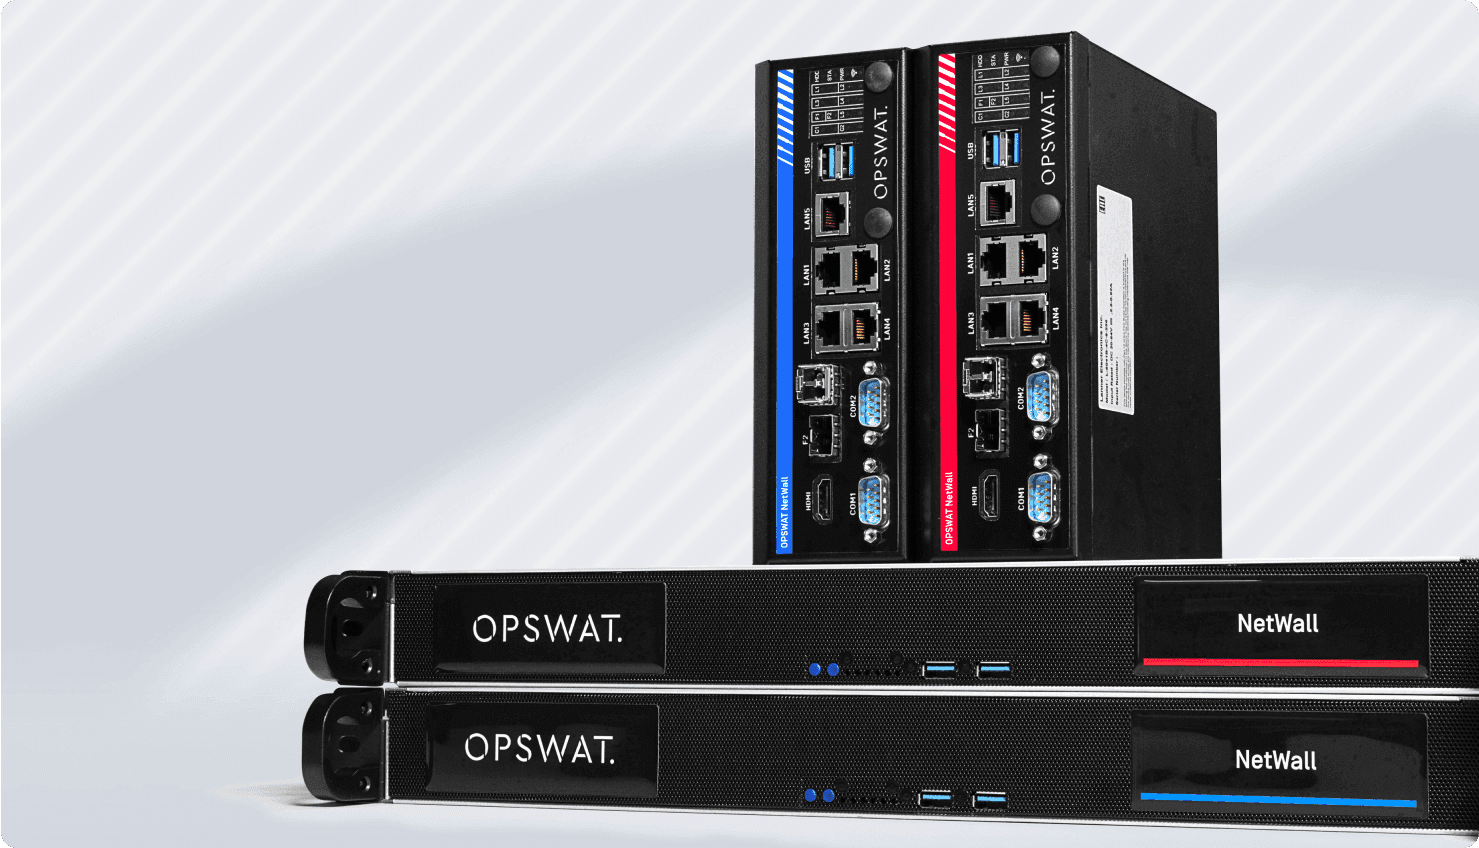
MetaDefender NetWall:下一代安全网关和Optical Diode
考虑到这类漏洞,OPSWAT 开发了 NetWall系列高级安全网关和光学二极管,以保护关键的 OT 环境免受不断变化的威胁。NetWall 有多种配置和外形尺寸,旨在简化网络安全的复杂性,提供易于使用、可扩展的安全解决方案。
了解NetWall 为何在保卫世界上一些最关键的环境方面深受全球信赖