在现代网络安全领域,何为以安全为先的Managed File Transfer ?
一款以安全为先的MFT (托管文件传输)解决方案,从设计之初就具备主动威胁防范、持续可视化以及“设计即合规”的能力。它不仅在传输过程中对文件进行加密,更将每个文件、用户、工作流和环境都视为潜在的攻击面。以安全为先的MFT 能够有效缓解来自现代攻击者的威胁——这些攻击者利用基于文件的攻击、遭泄露的身份凭证、供应链渗透以及未受监控的工作流来获取对敏感系统的访问权限。
相比之下,传统的MFT 最初是一种旨在实现文件传输自动化的运维工具,而非文件安全工具。传统的MFT 平台侧重于可靠性、计划任务、脚本编写以及系统间连接。安全性通常是通过后续添加的附加功能实现的,例如基本加密、可选的反恶意软件扫描或外部DLP集成。
随着基于人工智能的威胁不断演变以及合规要求日益复杂,企业已无法再依赖传统模式。它们需要专门构建的平台来防御文件传播的威胁并满足监管要求。
安全MFT MFT的核心原则
安全优先MFT 一系列基础原则MFT 定义,这些原则使其区别于传统方法:
- 主动威胁防范——在文件传输前,同时使用多个反恶意软件引擎(多引擎扫描)、沙箱技术、文件类型验证和内容检查。
- 零信任架构 ——假定所有用户、设备和文件都可能遭到入侵,并持续进行验证。
- “设计即合规”——将审计控制、策略执行、加密和治理直接嵌入工作流之中。
- 自动化与安全集成——安全控制措施可在所有工作流中自动应用,无需人工干预。
传统的MFT 解决方案通常将文件安全作为附加功能。虽然传统平台可能提供加密或访问控制功能,但这些功能往往是可选模块,或者需要借助其他工具才能发挥作用。
合规标准如何推动安全MFT转型
监管框架在推动企业采用安全优先解决方案方面发挥了决定性作用。诸如NIST、ISO 27001、GDPR、HIPAA和PCI-DSS等标准对以下方面提出了严格要求:
- 静态和传输过程中的加密
- 经过验证的访问控制
- 完整且不可篡改的审计日志
- 政策执行的证据
- 数据驻留与保留保证
- 及时披露违规行为
- 完整性验证与风险监控
传统的MFT 平台往往难以跟上合规要求的步伐。它们可能难以满足数据治理、审计完整性或持续监控方面的要求。以安全为先的MFT 平台通过专门为受监管行业设计的内置控制措施,弥补了这些不足。
MFT 中的常见漏洞
过时的传统MFT 系统往往会使组织面临严重的安全风险。常见的漏洞包括:
- 未加密或加密不一致的传输,尤其是在内部工作流中
- 仅依赖密码或过时的角色模型等薄弱认证机制
- 实时监控功能有限或缺失,导致可疑活动无法及时升级处理
- 手动打补丁和更新,使系统暴露于零日漏洞或旧CVE漏洞的风险中
- 访问控制不足,导致权限过大
- 不进行恶意软件扫描或文件净化处理,允许文件传播的威胁未经检查就通过。
- 审计日志不完整,妨碍调查工作,未能通过合规性审计
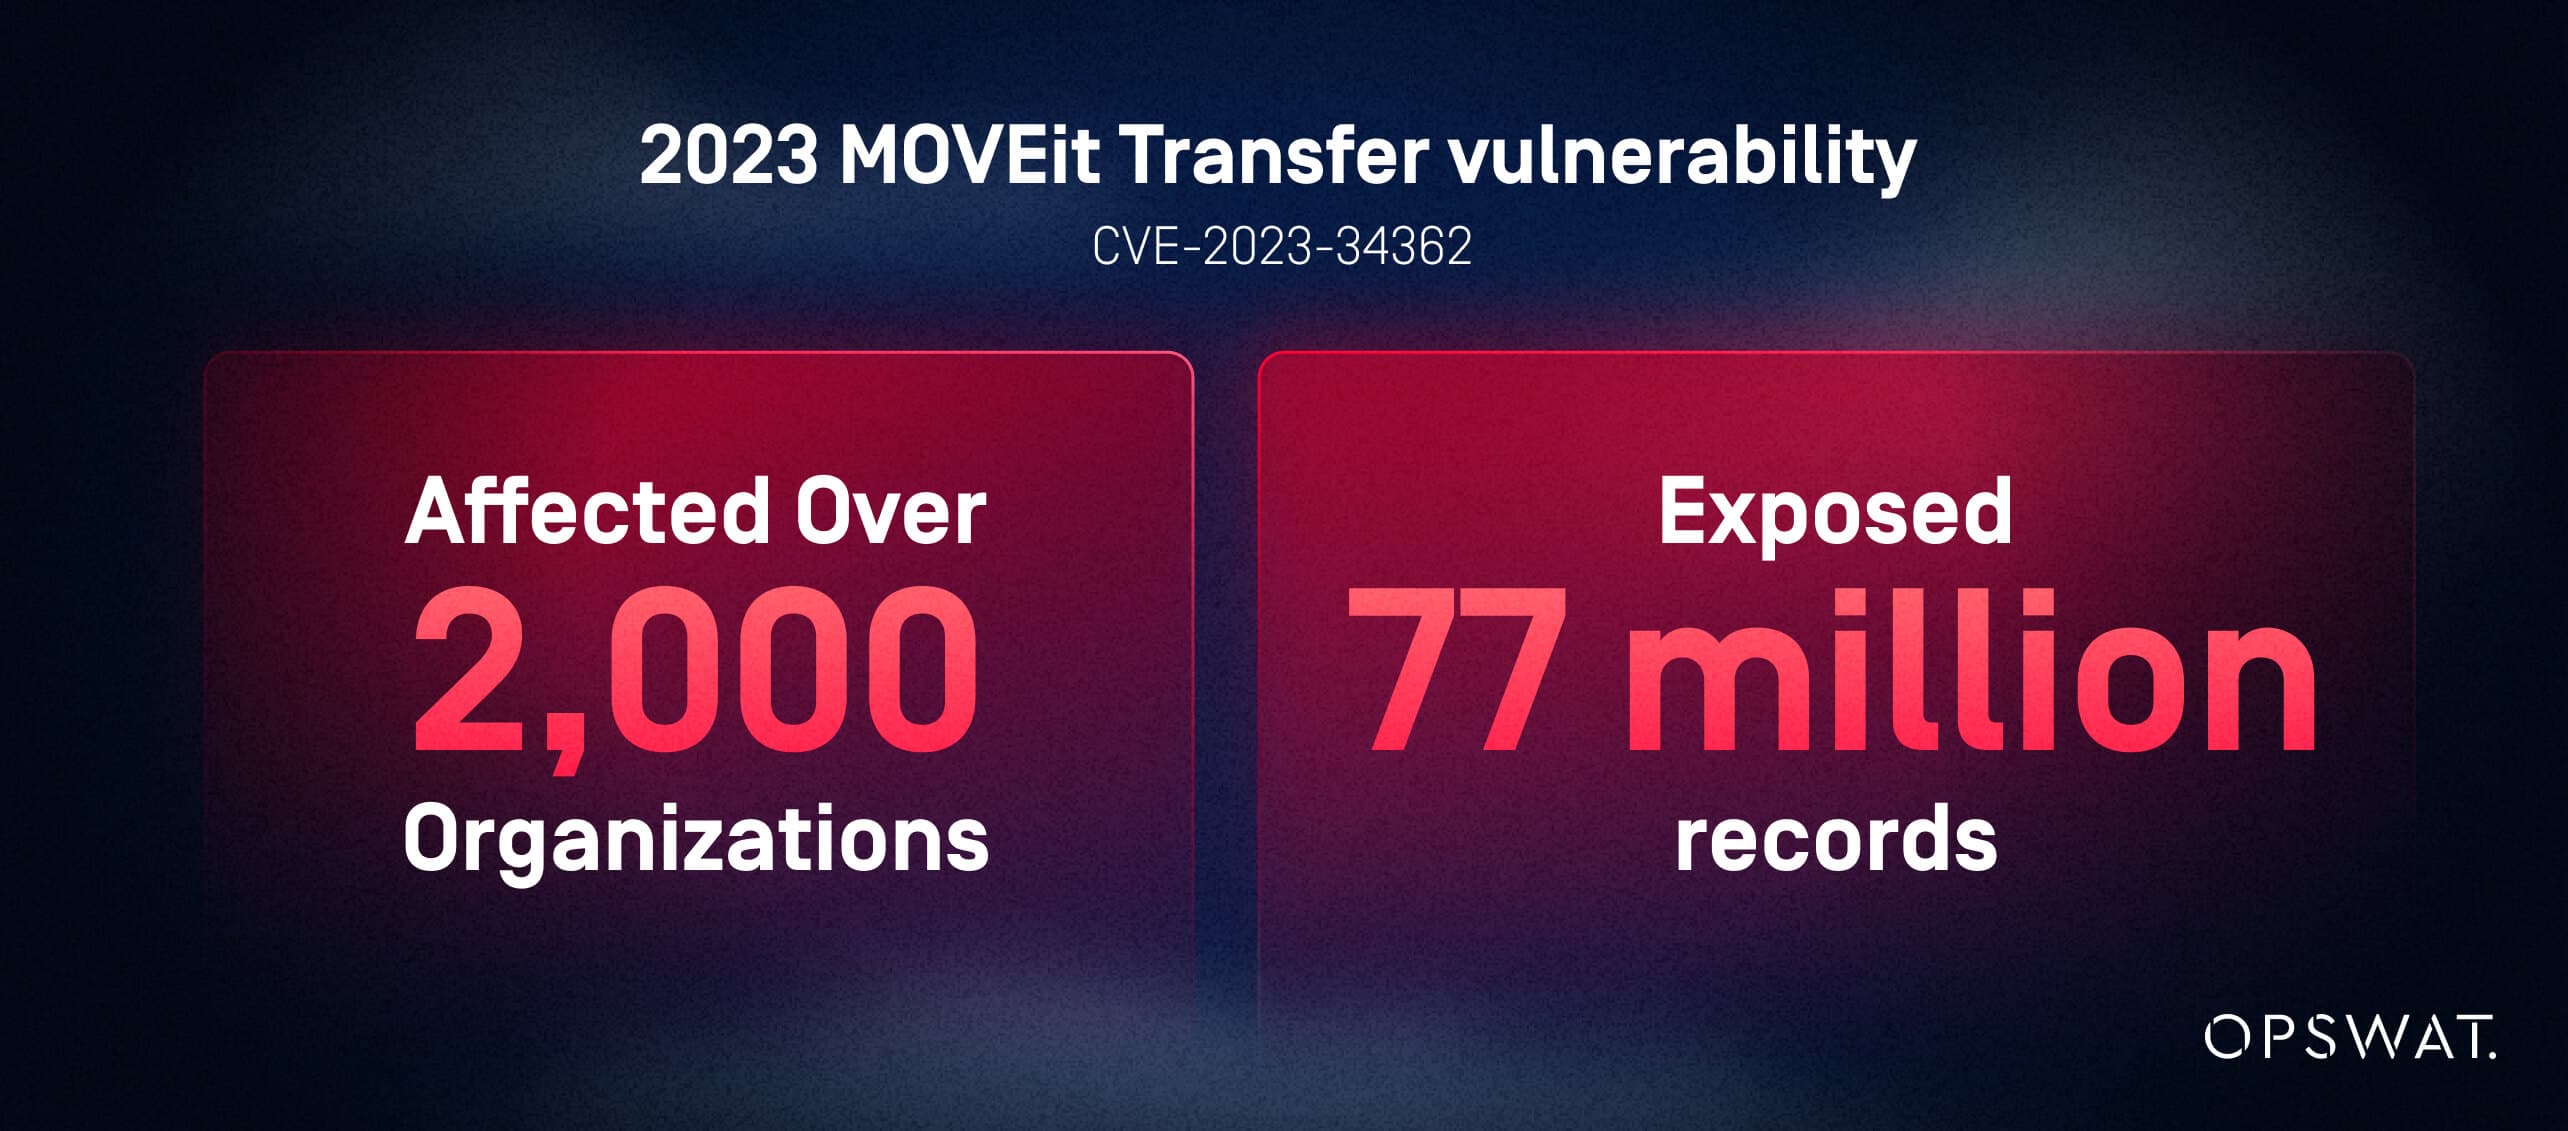
现实世界中的数据泄露事件表明,不完善的安全控制措施存在风险。例如,根据Emsisoft的数据泄露追踪数据,2023年MOVEit Transfer漏洞(CVE-2023-34362)影响了超过2,000家组织,导致7,700万条记录泄露。这些事件表明,传统的MFT 平台可能会让攻击者悄无声息地侵入关键系统。
安全能力对比:安全MFT 传统MFT
以安全为先的MFT 平台与传统 平台,表面上往往看起来很相似。两者都能促进系统、合作伙伴或用户之间的文件传输。但深层来看,它们在架构上的差异却十分显著。
下表重点展示了每种方法如何处理内置安全功能与可选附加组件。
MFT 中哪些安全功能是内置的,哪些是附加的?
能力 | 安全优先的MFT | 传统MFTFT |
|---|---|---|
恶意软件扫描 | 内置多扫描与文件净化(CDR) | 通常附加或缺失 |
DLP 控制 | 集成化、自动化、基于策略的 | 通常外部或手动 |
加密 | 强制性且具有强制执行力 | 可选或应用不一致 |
零信任访问 | 持续验证与最小权限原则 | 基于周长基础的访问 |
Threat Intelligence | 原生,实时 | 稀有且外部的 |
审计日志记录 | 不可变、粒度化、持续运行 | 部分或手动配置 |
自动政策执行 | Core 特性 | 需要脚本或管理员操作 |
文件验证 | 深度文件类型验证 | 有限或不存在 |
事件响应钩子 | 原生SIEM/SOC集成 | 可选连接器 |
MFT 本质上并非安全平台,而是自动化工具,需要借助其他产品才能实现基础防护。
安全优先型与MFT在用户访问控制和监控方面有何差异?
以安全为先的MFT 采用细粒度、符合零信任原则的访问控制和实时监控机制,以最大限度地降低内部风险和外部威胁。用户仅被授予必需的权限,且所有操作都会接受持续验证。
传统的MFT 平台依赖于静态权限、有限的基于角色的访问控制(RBAC)模型以及零星的监控。它们可能会记录访问日志,但很少能检测到异常的用户行为或未经授权的访问模式。
安全优先的控制措施包括:
- 基于策略的基于角色的访问控制
- MFA/身份整合
- 持续会话验证
- 行为分析
- 实时监控仪表盘
这些能力降低了账户遭入侵导致数据被盗或运营中断的可能性。
安全优先MFT 如何MFT 主动威胁防护?
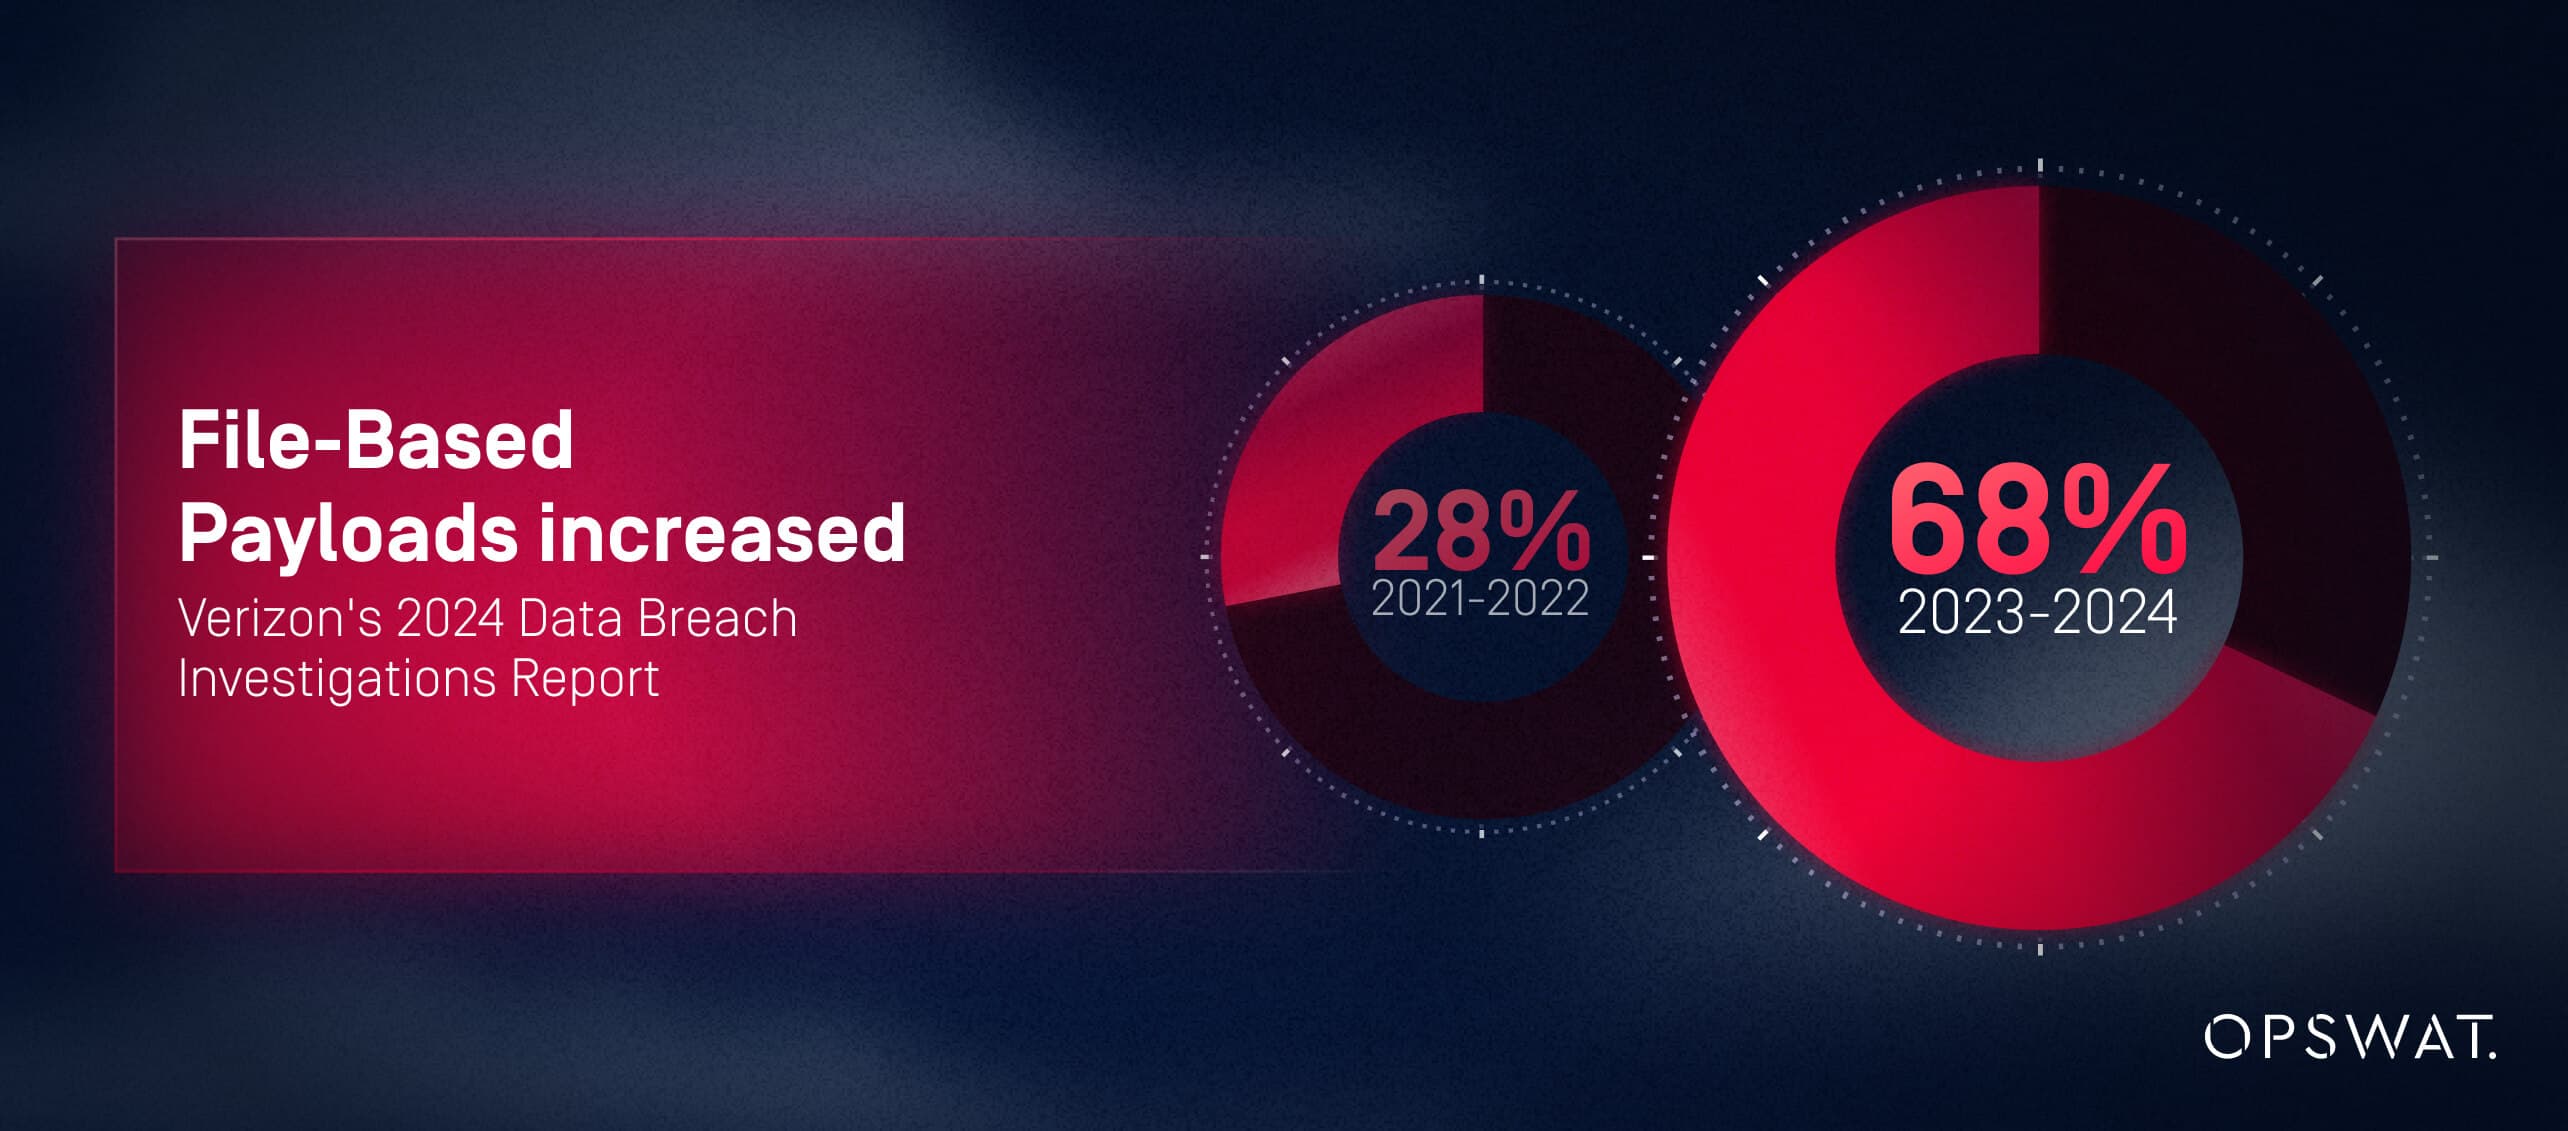
以安全为先的MFT 可在文件到达目的地之前就将其中的威胁扼杀在萌芽状态。 根据威瑞森(Verizon)发布的《2024年数据泄露调查报告》,2023-2024年期间68%的攻击利用了嵌入在文档、PDF、图像或压缩文件中的基于文件的有效载荷——这一比例较2020-2021年增长了40%。这些攻击途径专门针对文件传输系统。传统的MFT 系统不会对这些文件进行检查;而以安全为先的MFT 则会进行检查。
主动威胁预防的示例包括:
- 恶意软件自动多重扫描
- CDR(内容无害化与重组)——移除恶意活动内容
- 对未知文件进行沙盒隔离
- 威胁情报驱动的风险评分
- 基于策略的隔离或阻止
安全优先MFT 如何MFT 合规管理与审计准备
合规复杂性是现代企业面临的最大挑战之一。安全优先MFT 通过将治理、验证和可审计控制直接嵌入传输工作流,MFT 合规流程。
传统的MFT 将合规责任交由管理员承担,通常需要通过手动配置、打补丁、编写脚本以及零散的文档来实现。
通过安全优先MFT满足GDPR、HIPAA、PCI-DSS及行业标准
一款以安全为首要考量MFT 其设计本身就满足关键的监管要求:
- 传输中和静止状态下的加密(GDPR第32条、HIPAA第164.312(a)(2)(iv)款、PCI-DSS第4项要求)
- 不可篡改的审计追踪,用于监控访问和数据流动(GDPR第30条、HIPAA第164.312(b)款、SOX第404节)
- 数据驻留执行(《通用数据保护条例》第44-50条,各国数据保护法)
- 基于最小权限原则的访问控制(NIST SP 800-53 AC-6,ISO 27001 A.9.2.3)
- 实时预警潜在违规事件(GDPR第33条——72小时通知要求)
- Secure 文件验证以确保数据完整性(《健康保险流通与责任法案》(HIPAA)第164.312(c)(1)条,PCI-DSS第11.5条要求)
这些内置控制措施可减少合规缺口,并提供监管机构要求的可验证证据。
减轻审计负担,简化证据收集
由于日志记录不完善、控制措施不一致或数据缺失,传统的MFT 审计可能需要数周时间。以安全为先的MFT 解决方案通过提供以下功能,消除了这一负担:
- 自动生成的审计报告
- 集中日志管理,实现完整传输可视化
- 预配置的合规映射与模板
- 事件级元数据用于取证重建
这可减轻审计负担,加快证据收集速度,并增强监管信任度。
安全优先MFT 如何在不断演变的法规环境中MFT 持续合规
安全优先MFT 通过策略驱动的控制、自动化更新和可配置的治理框架,能够快速适应不断演变的监管标准。这些能力使合规工作具备前瞻性,让企业能够持续证明合规性——这是传统MFT 维持MFT 。
风险缓解与事件响应:为何安全优先MFT 数据泄露风险
现代安全方案以其快速、有效地缓解安全事件的能力来衡量成功与否。以安全为先的MFT 显著提升了检测和响应能力,既降低了安全事件的影响,又加强了取证结果。
传统的MFT 通常缺乏快速响应所需的可视性、智能和自动化功能。
安全优先MFT 如何MFT 分支机构检测与威胁响应能力
安全优先的平台能够实现:
- 可疑文件活动的实时警报
- 自动触发机制,用于隔离或阻止恶意文件
- 与SIEM和SOC工作流集成,实现快速升级
- 基于用户和文件行为的异常检测
根据庞诺蒙研究所(Ponemon Institute)发布的《2024年内部威胁成本报告》,传统的MFT (基于规则的检测)依赖于人工监控,平均检测延迟为24至72小时。与能够实时(5分钟内)检测威胁的“安全优先”解决方案相比,这导致数据泄露暴露时间增加了300%。检测窗口的延长使得横向移动和数据外泄得以不受控制地进行。
通过高级审计追踪支持法证调查
事件响应依赖于高保真可见性。安全优先MFT :
- 不可变、带时间戳的日志
- 文件完整性验证
- 完整的用户活动历史记录
- 传输级元数据(源、目标、已应用策略)
这些能力支持快速根因分析和具有可辩护性的监管报告。
解决传统MFT中最常见的安全漏洞
传统MFT 组织MFT 以下风险:
- 过时或未打补丁的加密库
薄弱的身份或访问模型
- 合作伙伴或第三方集成中的盲点
- 未经检查的文件在网络间的传输
安全优先MFT 通过集成威胁防护、持续监控和内置治理框架,全面MFT 这些缺陷。
迁移至安全优先Managed File Transfer时的运营与资源考量
从传统MFT向安全优先MFT 转型MFT 周密规划,但能带来显著回报:降低运营开销、减少数据泄露风险并提升合规效率。
从传统MFT向MFT转型的关键步骤是什么?
结构化的迁移路线图包括:
- 评估——盘点工作流程、合作伙伴、加密依赖关系以及合规性缺口。
- 设计——定义零信任策略、安全控制措施和架构要求。
- 试点—— 在受控的推广过程中验证工作流程。
- 分阶段部署—— 在各部门及高价值工作负载中逐步推广。
- 治理协调——更新政策、职责及合规文件。
将安全优先的MFT 现有IT基础设施集成
安全优先的MFT 在以下情况下MFT 无缝MFT :
- 身份治理(IAM/MFA)是集中的
- SIEM平台处理MFT
- DLP工具强制执行内容治理
- Cloud 并且本地文件存储库可安全同步
- API和自动化框架支持工作流编排
通过分阶段部署和基于连接器的集成,可以缓解诸如系统孤岛或对旧系统的依赖等常见挑战。
评估安全MFT的总体拥有成本与投资回报率
虽然“安全第一”的MFT 可能需要更高的初期投资,但其投资回报率主要源于:
- 降低违规风险及相关成本
- 审计工作量减少
- 通过自动化降低运营成本
- 更少的手动安全层
- 提升运行时间和工作流程稳定性
对于受监管的行业而言,这些节省的费用可能相当可观,通常在第一年就能收回初始投资。
决策框架:何时及为何升级至安全优先MFT
企业在经历审计失败、运营复杂化或威胁活动增加后,往往意识到升级的必要性。决策框架有助于领导者确定升级时机并提供战略依据。
关键触发因素表明需要优先考虑MFT性的MFT
常见诱因包括:
- 安全或合规性审计失败
- 日益增多的勒索软件和文件传播型恶意软件攻击企图
- 文件移动缺乏可见性
- 过度依赖人工或脚本驱动的流程
- 数据驻留或跨境合规挑战
- 需要现代化的数字化转型计划
若存在多个触发因素,该组织极有可能成为安全MFT的理想候选对象。
评估与选择安全MFT 最佳实践
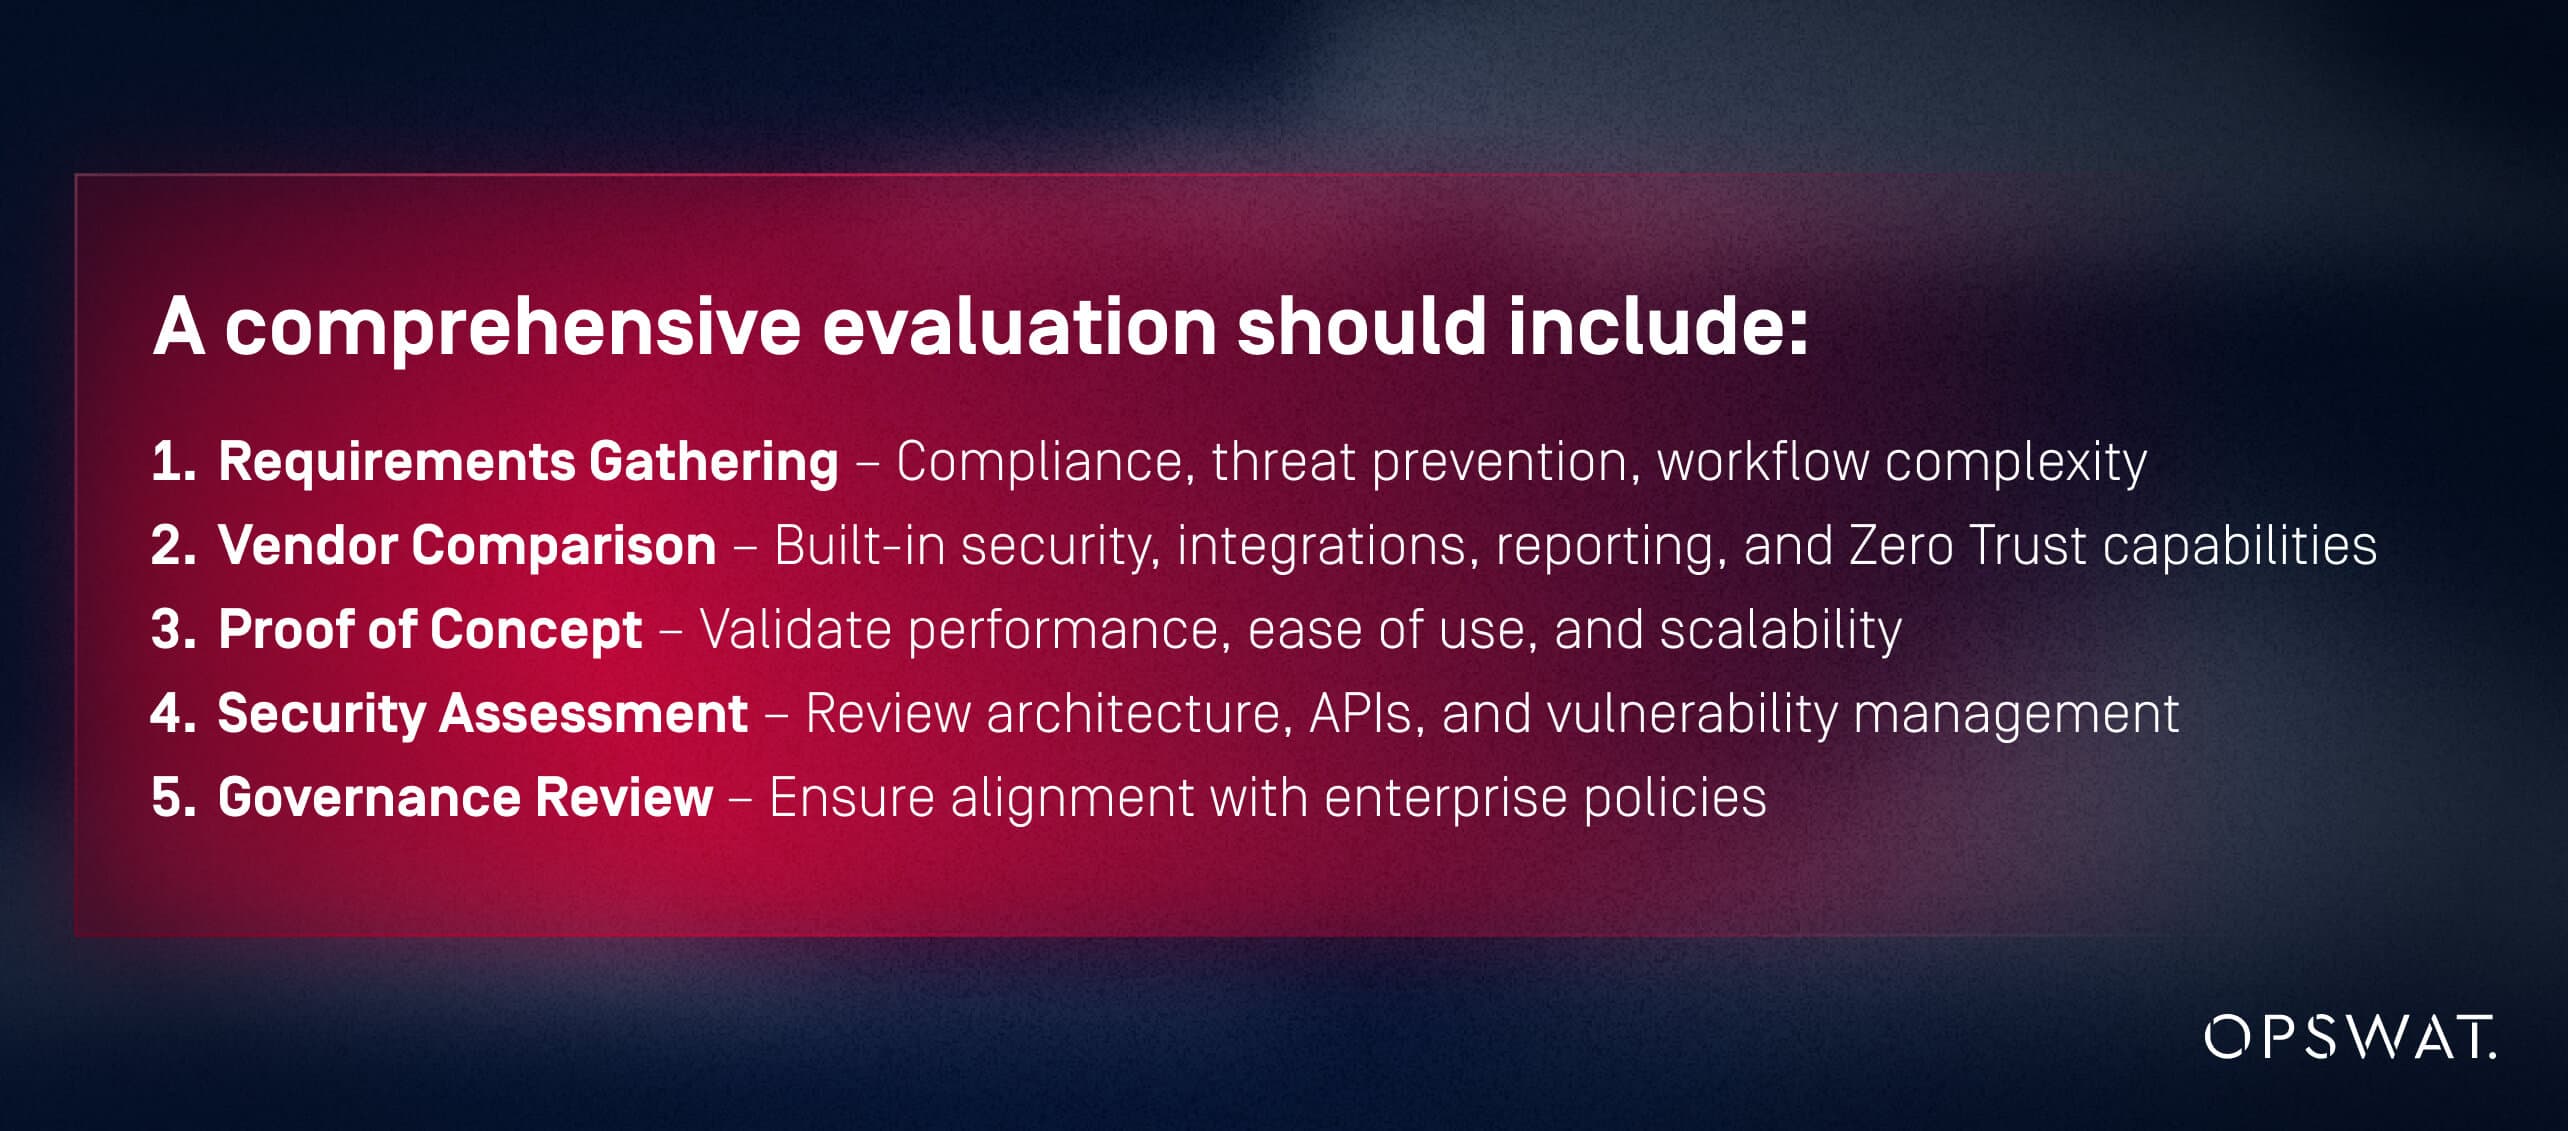
全面评估应包括:
- 需求收集——合规性、威胁防范、工作流复杂性
- 供应商对比——内置安全功能、集成能力、报告功能和零信任能力
- 概念验证——验证性能、易用性和可扩展性
- 安全评估——审查架构、API 和漏洞管理
- 治理审查——确保与企业政策保持一致
向供应商提出的问题:
- 安全控制是原生功能还是附加组件?
- 威胁是如何被检测和消除的?
- 你能演示一下合规映射吗?
- 您如何支持零信任策略的实施?
需要警惕的情况包括:依赖外部反恶意软件扫描、日志不完整、架构过时或集成能力有限。
为何OPSWAT 在安全优先的Managed File Transfer OPSWAT
OPSWAT MFT OPSWAT 安全MFT 行业标杆:
- 集成了多重扫描、CDR、沙箱和文件类型验证功能
- 零信任架构,采用最小权限原则并持续验证
- 设计合规控制措施
- 不可篡改的审计日志与支持SIEM的遥测数据
- 高性能、混合部署就绪的部署模型
- 在关键基础设施和受监管行业中取得的显著成效
这些功能直接弥补了MFT 的不足MFT 助力企业安全实现现代化转型。
下一步行动:如何联系OPSWAT 安全评估或演示
首席信息安全官和IT领导者可通过以下方式迈出下一步:
- 申请定制化安全评估
- 下载合规检查清单
- 预约MetaDefender MFT 演示
- 聘请OPSWAT专家评估迁移准备情况
安全优先MFT 战略性转型。OPSWAT 实现该转型所需的架构深度和可靠安全保障。
常见问题
哪些安全特性使安全优先MFT 传统MFT区别开来?
安全MFT MFT 四大核心架构特性MFT :内置威胁防护(多层扫描、沙箱隔离、CDR技术)、持续验证的精细化访问控制、零信任设计原则以及完整的不可篡改审计日志。MFT 这些功能作为可选附加组件提供,而非核心能力。
安全优先MFT 如何更有效地MFT 威胁?
通过集成多扫描、沙箱、内容检测与响应(CDR)及实时监控。
从传统MFT迁移到安全优先MFT时会遇到哪些挑战?
遗留依赖关系、工作流映射、IAM集成与策略对齐。
自动化威胁情报如何降低数据泄露风险?
通过持续更新政策并即时检测新的威胁模式。
投资回报率的差异体现在哪些方面?
以安全为先的MFT 运营开销、合规风险及事件成本。
以安全为先MFT 如何MFT 事件响应?
通过不可变日志、精细化元数据和自动化警报实现快速调查。
贵组织是否已采用安全MFT进行防护?
随着网络威胁不断演变及监管要求日益严格,传统MFT 与安全MFT 之间的差距MFT 。传统系统无法抵御现代文件传播威胁、内部人员风险及合规复杂性。安全MFT 更强大的基础架构——其设计旨在防范数据泄露、加速合规进程并提供深度运营可视性。
现代企业已无法承受被动或局部防护的代价。通过采取安全优先策略,组织能够降低风险、增强信任,并确保在整个生态系统中实现安全、合规且具有弹性的文件传输。
哪些安全特性使安全优先MFT 传统MFT区别开来?
安全MFT MFT 四大核心架构特性MFT :内置威胁防护(多层扫描、沙箱隔离、CDR技术)、持续验证的精细化访问控制、零信任设计原则以及完整的不可篡改审计日志。MFT 这些功能作为可选附加组件提供,而非核心能力。
安全优先MFT 如何更有效地MFT 威胁?
通过集成多扫描、沙箱、内容检测与响应(CDR)及实时监控。
从传统MFT迁移到安全优先MFT时会遇到哪些挑战?
遗留依赖关系、工作流映射、IAM集成与策略对齐。
自动化威胁情报如何降低数据泄露风险?
通过持续更新政策并即时检测新的威胁模式。
投资回报率的差异体现在哪些方面?
以安全为先的MFT 运营开销、合规风险及事件成本。
以安全为先MFT 如何MFT 事件响应?
通过不可变日志、精细化元数据和自动化警报实现快速调查。
