微软Office文档仍是网络入侵最有效的工具之一。它们值得信赖、使用广泛,且深度嵌入日常运营。近期与俄罗斯威胁行为者相关的活动,结合CVE-2026-21509等漏洞,揭示了Office为何持续成为可靠的入侵入口——尤其针对高价值和敏感环境。
漏洞:设计中的信任利用
CVE-2026-21509 使攻击者能够将一个合法的 Office 文档作为攻击工具,从而在正常的文件处理过程中实施攻击。没有宏。没有警告。没有明显的异常迹象。该文档看起来很普通,因为从结构上讲,它确实如此。
这就是问题所在。Office 文件是复杂的容器。它们支持嵌入式对象、引用以及旨在提高工作效率的动态内容。正是这种复杂性,让攻击者有机会在正常的文档处理过程中隐藏执行路径。
漏洞利用机制解析
Microsoft Office 包含一个“安全管理器”,其作用是作为嵌入式对象的“守门人”。当 Office 遇到一个 OLEObject 时,它会检查黑名单(Kill Bits),以确定该对象是否危险。
CVE-2026-21509 直接利用了这一信任机制。攻击者会在文档的 XML 结构中嵌入特定的属性与标志。这些标志实质上是向安全管理器出示凭据,表示“此对象是可信的,无需检查”。安全管理器会遵从这一指示,从而导致恶意的OLEObject在未经审查的情况下被执行。
该漏洞在早期阶段就会触发,即在解析和渲染过程中。文档无需看起来具有恶意,只需被打开即可。
一种模式,而非特例
CVE-2026-21509遵循了熟悉的模式。
在 CVE-2024-30103 漏洞中,攻击者利用了 Office 处理远程模板的方式,从而无需宏且仅需极少用户交互即可执行恶意代码。此前,与国家有关联的组织曾通过精心制作的 Office 文档积极利用 CVE-2023-36884 漏洞,这些文档会在正常渲染过程中触发。
每个案例都印证了同一个观点:漏洞利用发生在早期阶段,即解析和渲染过程中。文档无需看起来具有恶意,只需被打开即可。
这种方法与俄罗斯威胁团体的运作方式非常吻合。他们倾向于采用那些能融入正常工作流程、避免产生明显迹象,并利用信任关系而非强行获取访问权限的技术。
办公室零日事件的真正教训
这堂课的重点并非某个漏洞或某次攻击活动,而是攻击面本身。
Office 文档通常被视为数据,而非可执行内容。现代攻击手段正是利用了这一假设。安全团队无法仅凭对当前活跃漏洞或流传中的攻击手段的了解来应对威胁。零日漏洞之所以有效,恰恰是因为在被利用时其存在尚不为人所知。
对于运行关键系统的组织而言,这改变了安全格局。重点不能放在文档打开后才识别漏洞上,而必须放在彻底消除文档执行隐藏逻辑的能力上。
OPSWAT 如何应对这一威胁
OPSWAT 通过两项互补技术OPSWAT Office零日漏洞挑战:Deep CDR™技术通过消除执行能力阻止漏洞利用,而Adaptive Sandbox 则通过行为分析Sandbox 恶意文档的真实意图。
深度CDR™技术:通过结构化净化中和漏洞利用
Deep CDR™ 技术采用零信任方法处理文件结构,从而从源头解决该问题。
Deep CDR™ 技术不判断文档是否恶意,而是默认将复杂文件视为潜在威胁。它通过分解文档,移除所有可被利用的活动元素——包括脚本、嵌入对象和异常结构——最终重建出保留业务内容的洁净版本。
CDR™技术如何深度阻止CVE-2026-21509漏洞
Deep CDR™ 技术的工作原理与 Office Security Manager 截然不同。它不评估可信度,也不检查黑名单或分析标记。它只是直接移除所有不符合策略的内容,包括 OLEObjects。
Deep CDR™ 技术通过在重建文档之前对其进行拆解,并清除所有活跃且可被利用的元素,从而使攻击机制失效。无论是否被视为可信,文档中均不再存在任何可执行的 OLEObject。最终生成的文档保留了业务内容,但不再具备执行能力。
这种方法无需了解 CVE-2026-21509 或其任何未来变体。如果该漏洞利用依赖于嵌入式对象能够存活到用户环境中,那么它将因设计缺陷而失败。
对于首席信息安全官而言,这重新定义了风险讨论的框架。办公软件零日漏洞不再是情报问题,而是设计选择。文档或许会抵达,但其隐藏逻辑将无法执行。
Adaptive Sandbox:通过行为分析揭露恶意意图
Deep CDR™ 技术通过结构化净化防止恶意利用, Adaptive Sandbox 则采取了不同策略:在受控环境中执行文档,并观察其实际行为。
行为分析为何重要
CVE-2026-21509 说明了静态分析为何存在局限性。与 APT28 针对乌克兰的攻击活动相关的恶意文档在结构上看似正常。嵌入在 XML 中的标记并未被识别为明显的恶意软件特征码。由于无法发现任何明显的“异常”之处,传统检测方法难以应对。
Adaptive Sandbox 其工作原理有所不同。它并非试图在静态代码中识别恶意模式,而是将文档在受控环境中执行,并观察其实际行为。
Adaptive Sandbox 如何Sandbox APT28行动
当Adaptive (Sandbox )分析利用CVE-2026-21509漏洞的恶意文档时,并未寻找已知的漏洞利用特征码。而是直接运行了该文档,并观察其运行过程。
利用CVE-2026-21509漏洞的实际恶意文档
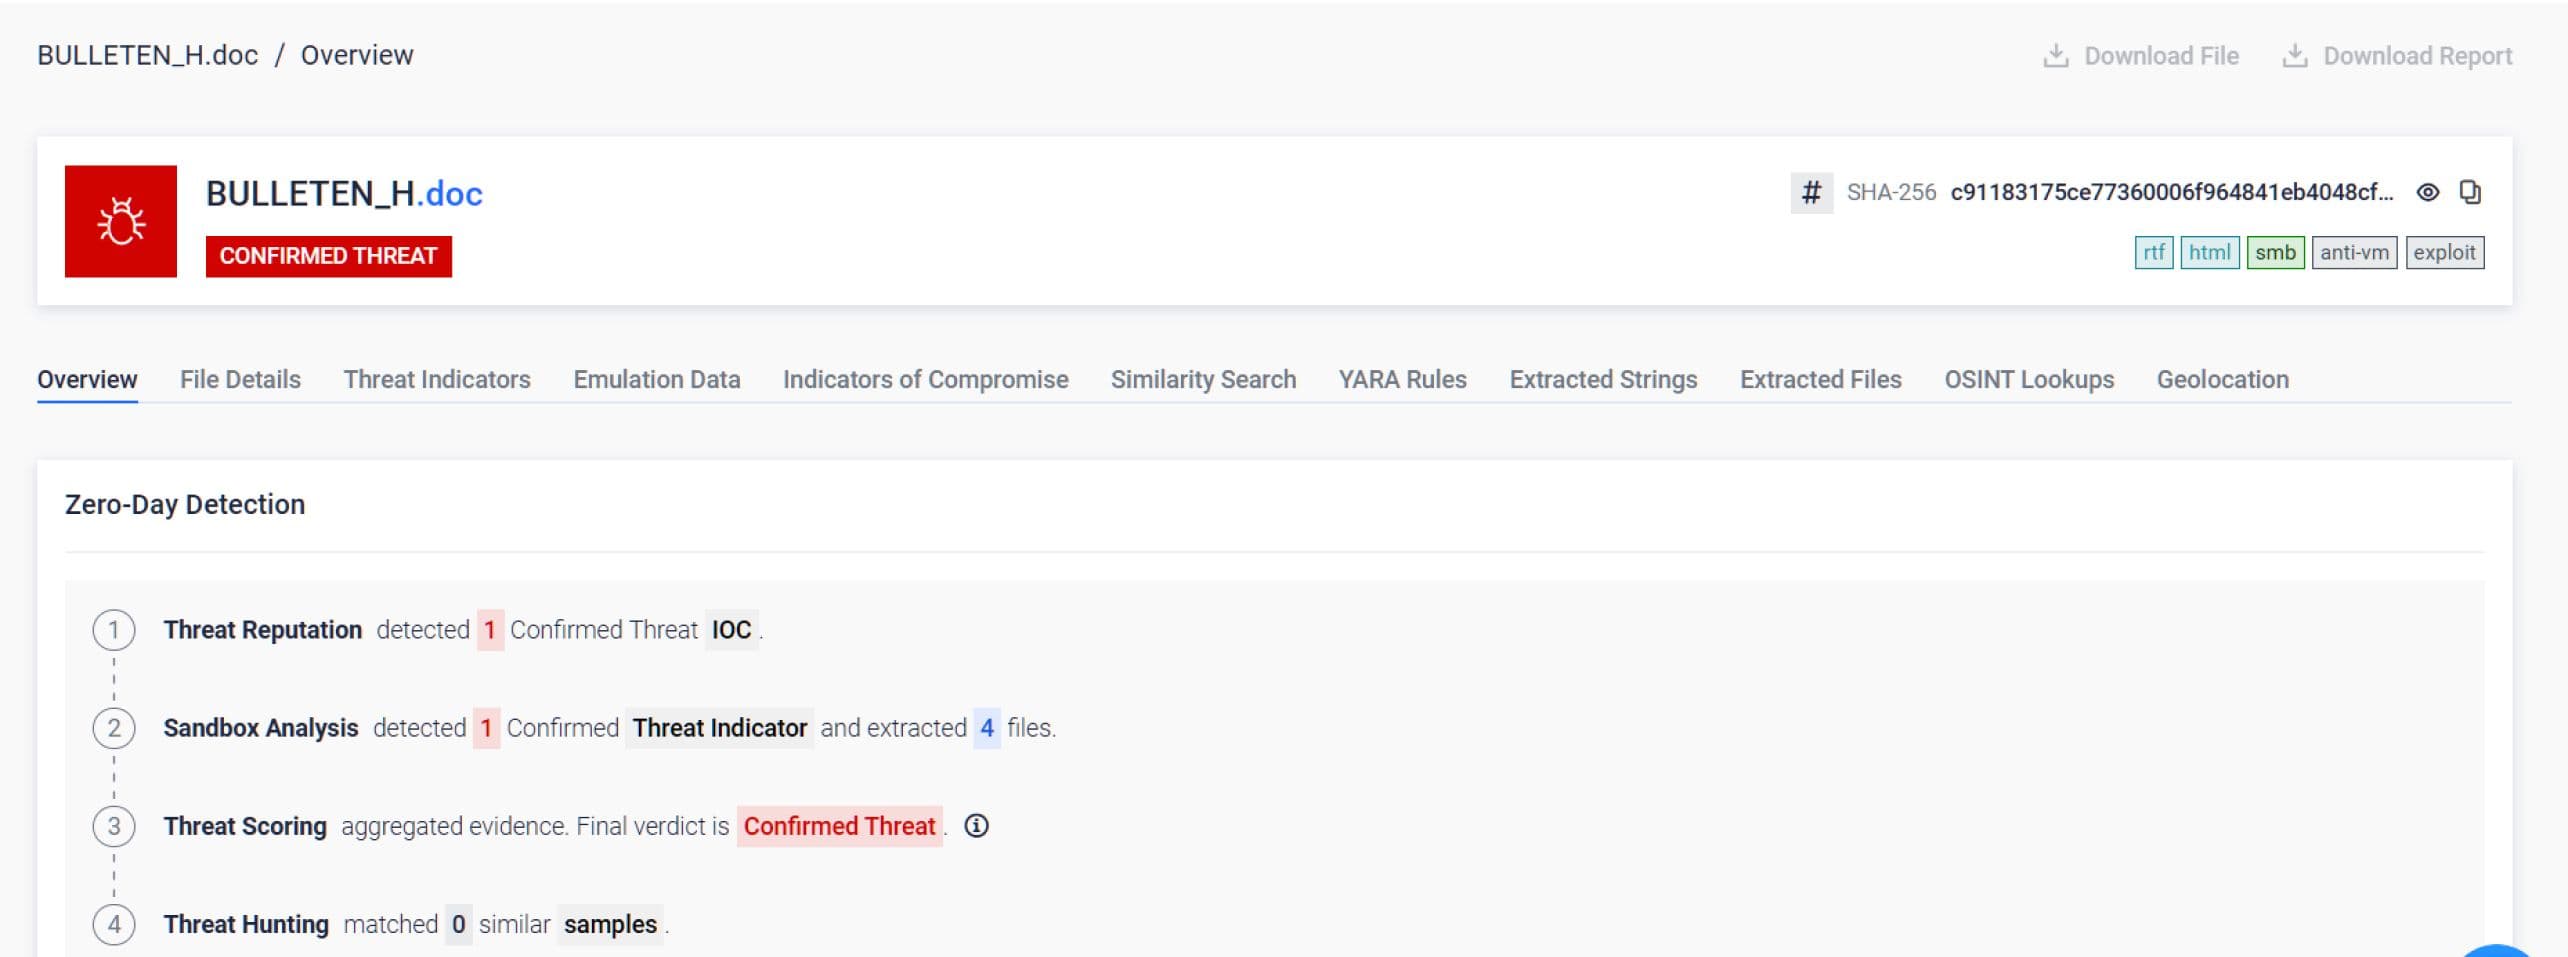
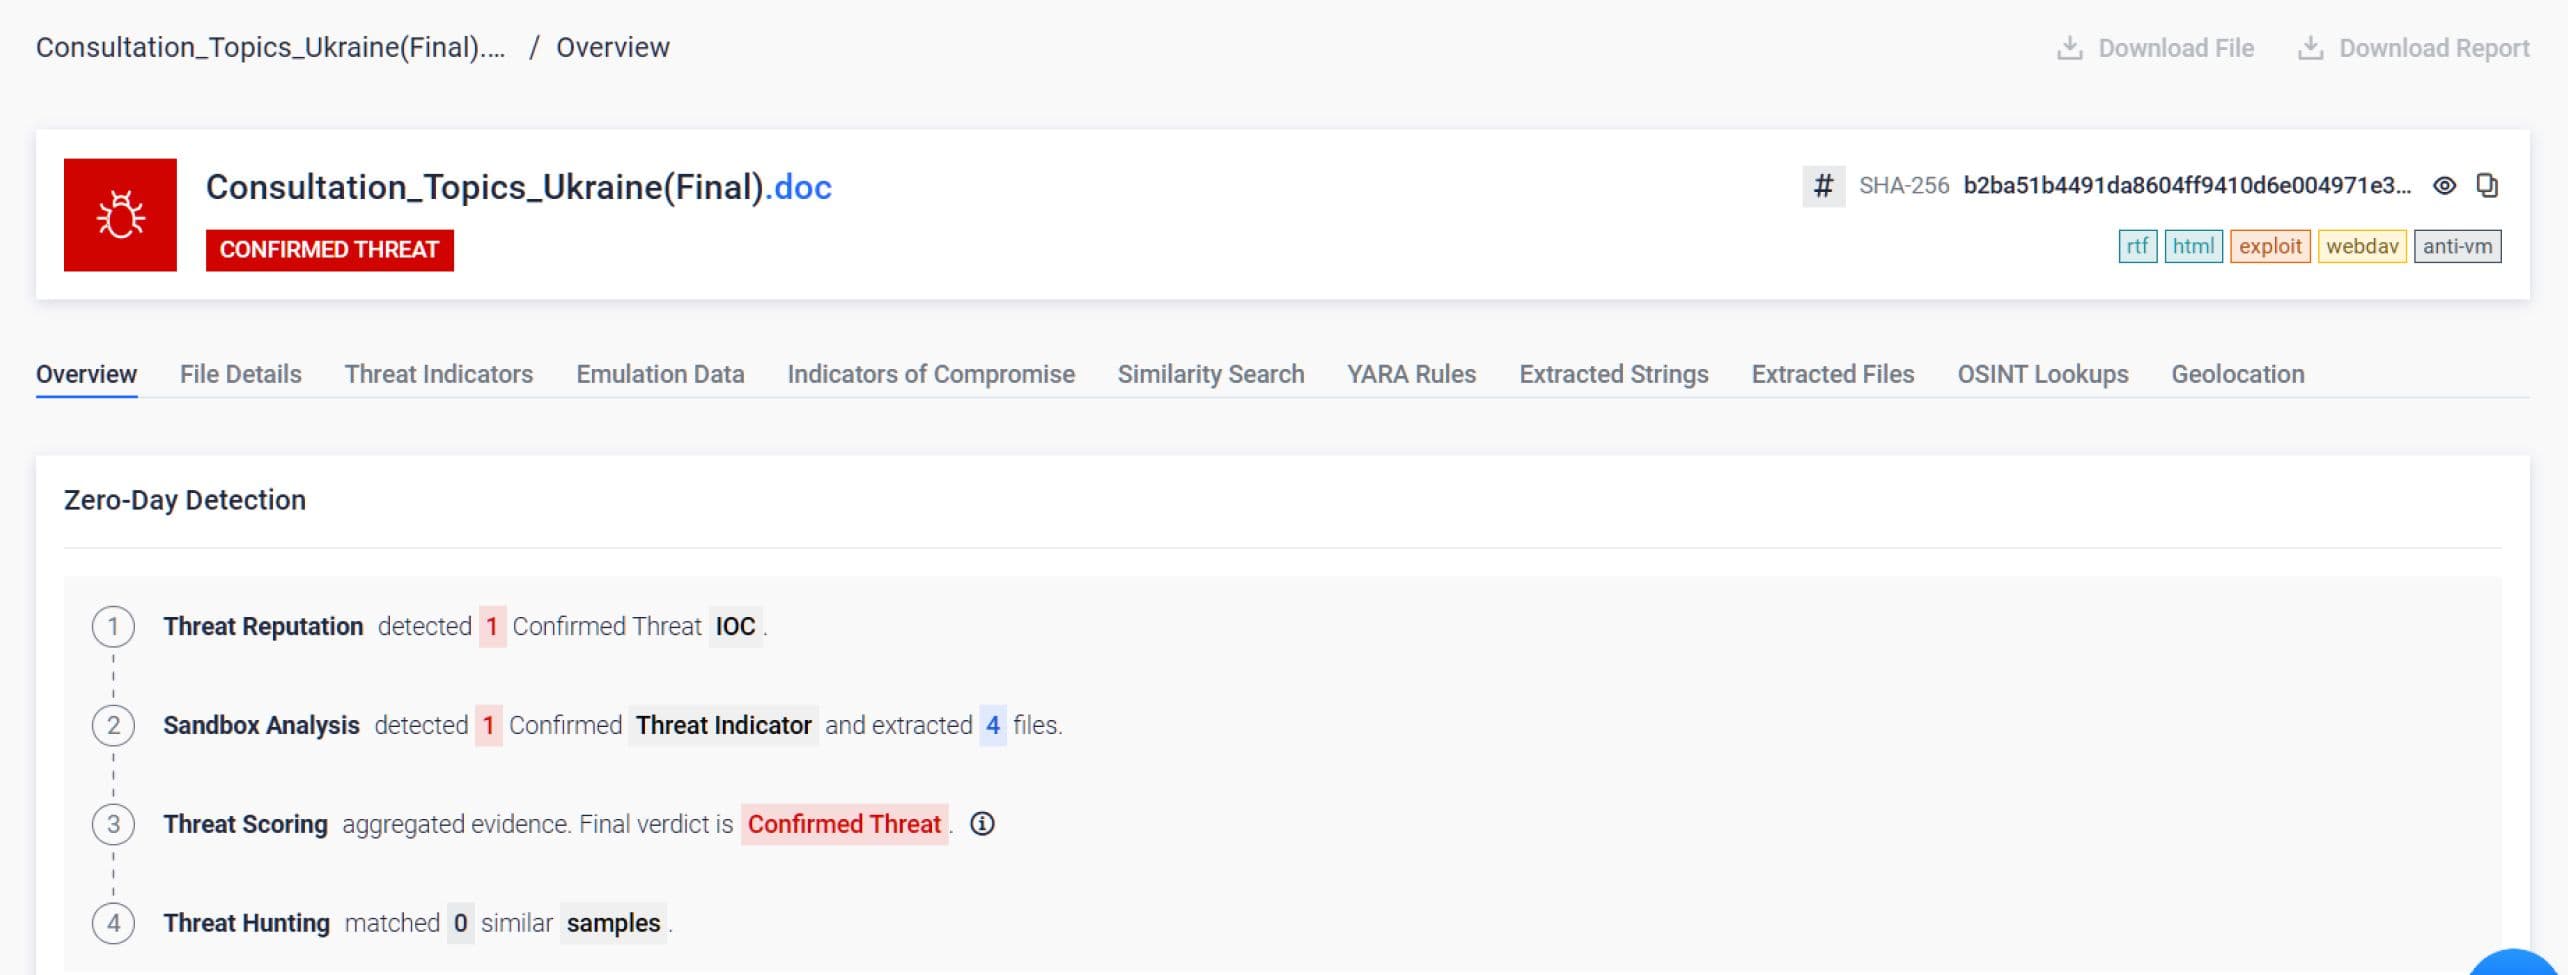
文件打开的瞬间,嵌入的OLE对象便如攻击者预期的那样触发。但它并未连接受害者网络,而是暴露了真实目的:通过WebDAV连接外部威胁行为者基础设施,以获取下一阶段的有效载荷。
关键在于网络行为本身。而非XML结构。也非特定标志的存在。而是文档在获得执行机会时所采取的实际行动。
Adaptive Sandbox 并模拟所有活跃且可被利用的元素,从而创建完整的行为特征档案。即使面对未知漏洞,当文档试图连接外部服务器、下载额外有效载荷、执行隐藏指令或建立命令与控制连接时Adaptive Sandbox 文档触达用户前将其行为Sandbox 。
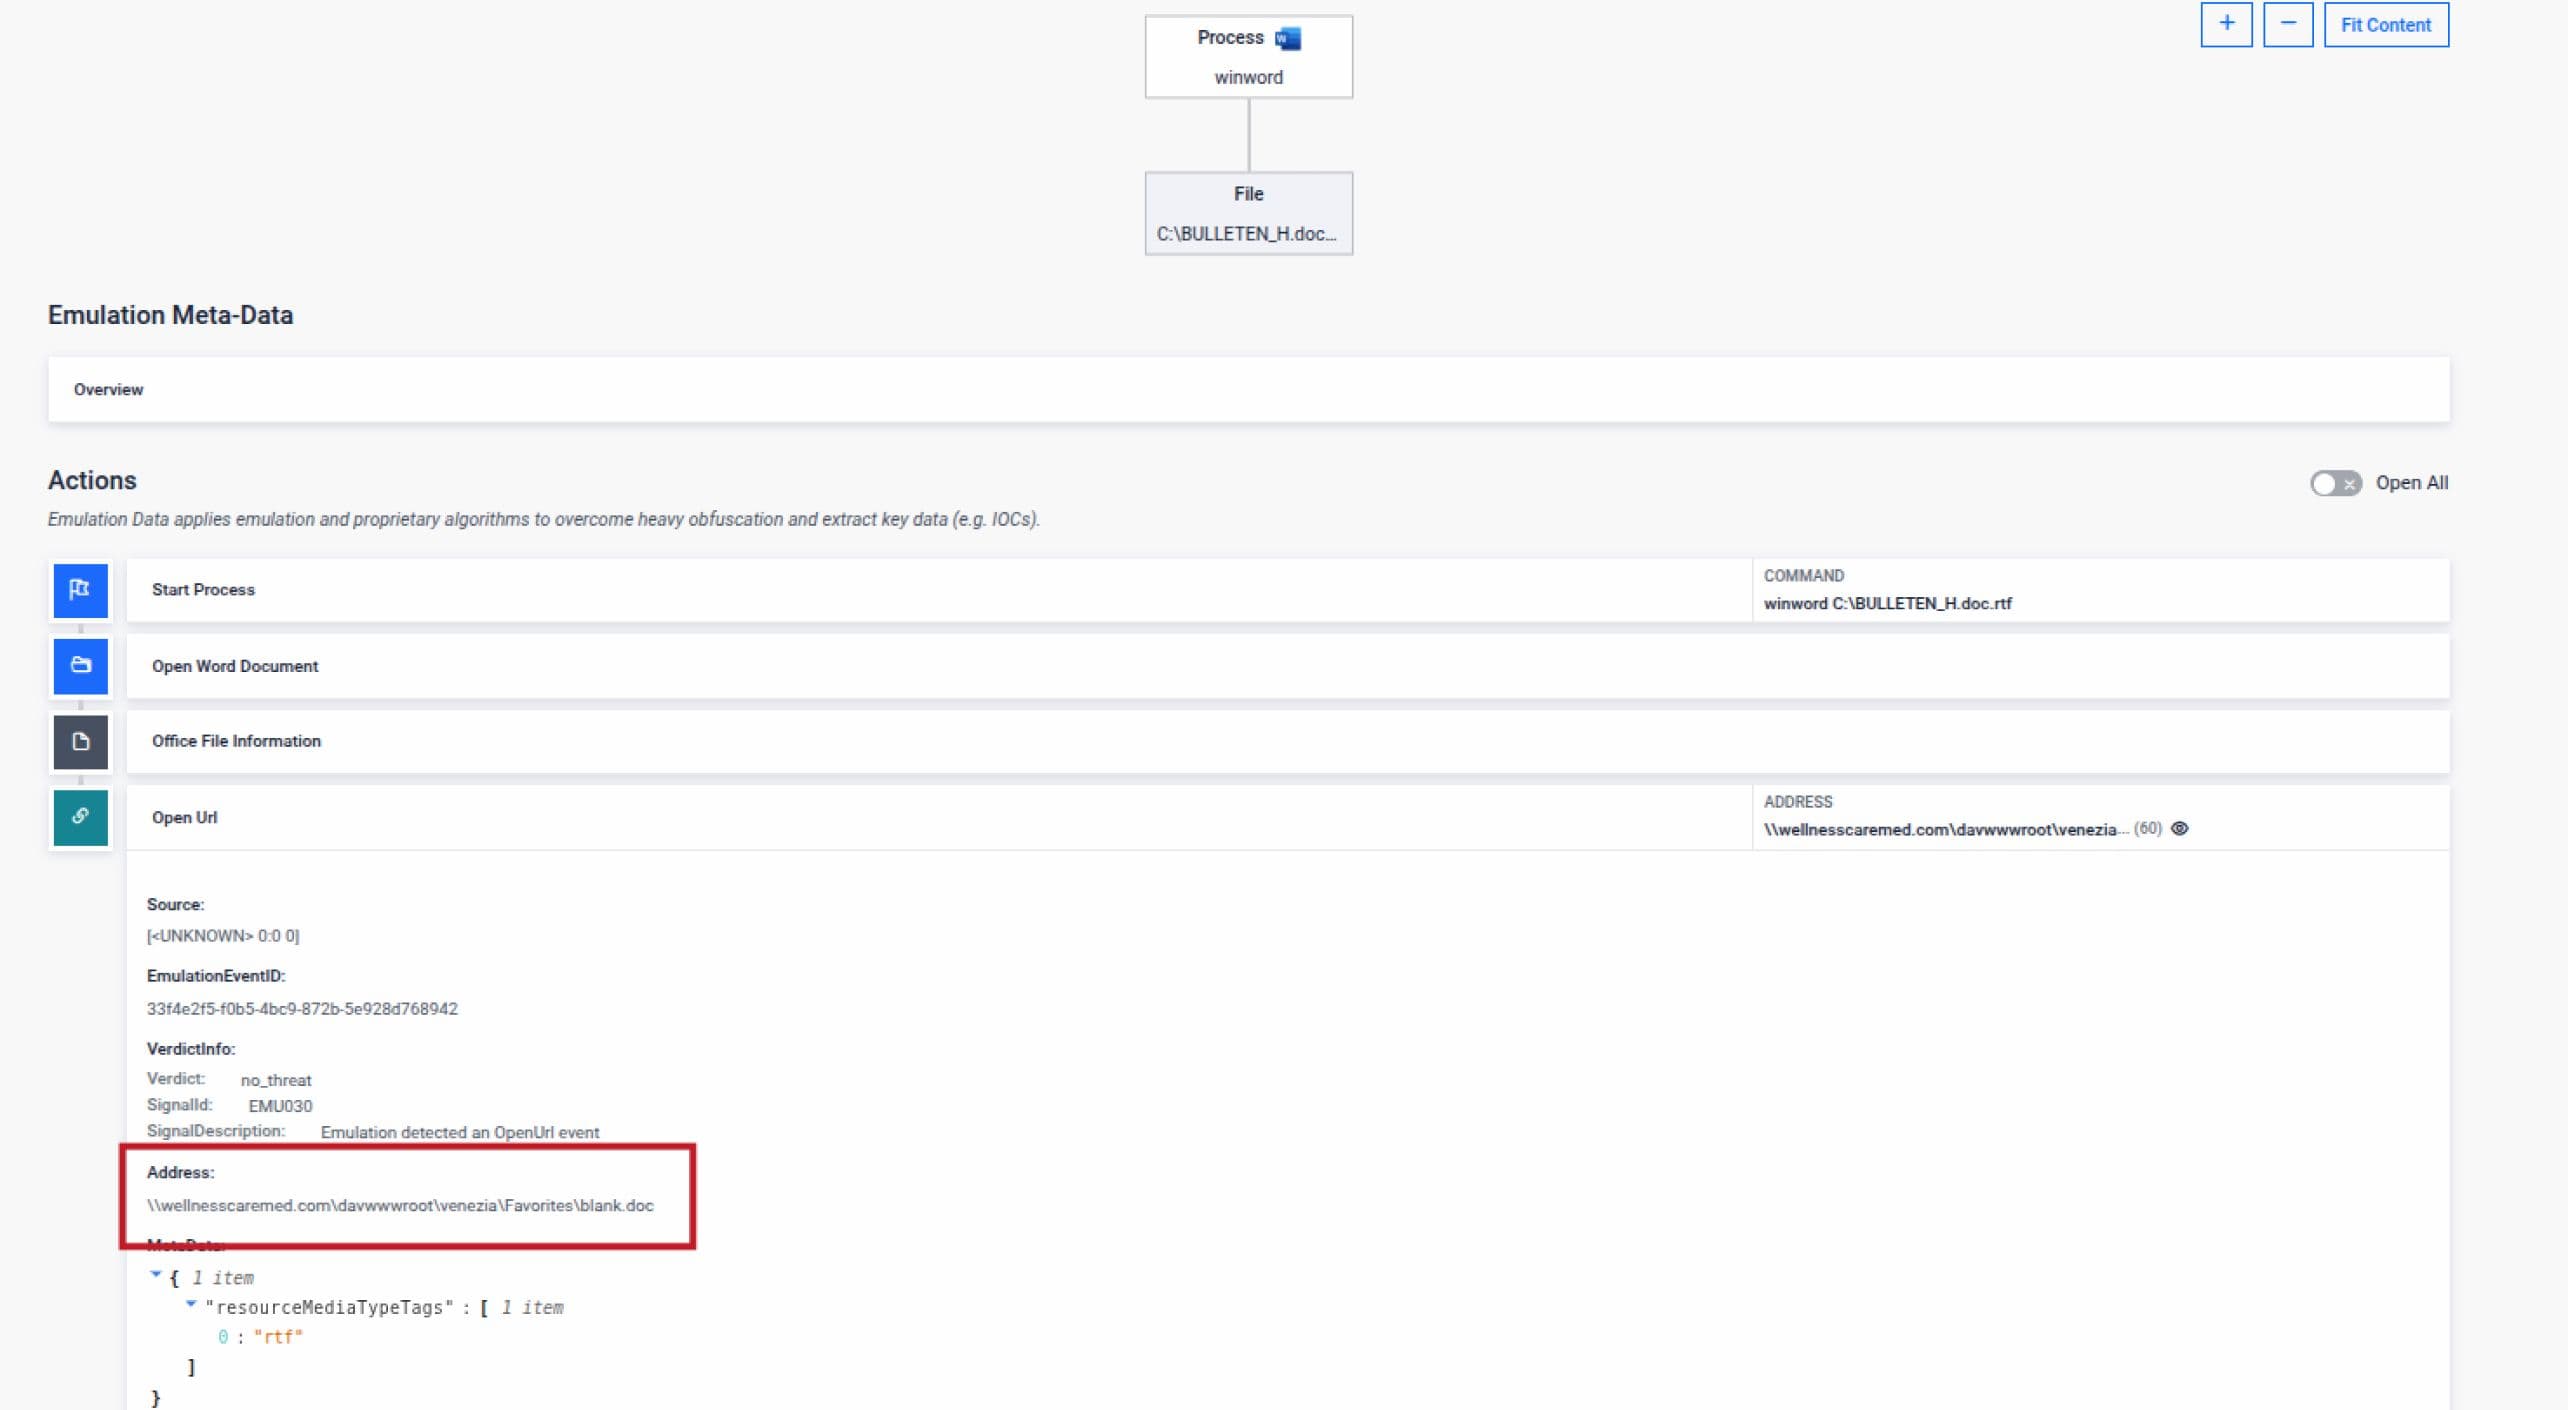
如果OLE对象包含恶意代码,Adaptive Sandbox 通过行为执行Sandbox ,而非签名匹配。
两种技术的协同运作
对于在高风险环境中运营的组织,Deep CDR™ 技术与Adaptive Sandbox 不同但互补的作用:
- 深度CDR™防护技术:确保进入环境的文档无法执行恶意逻辑。在文件到达用户之前,其利用能力已被清除。当文档必须经过安全处理才能交付给最终用户时,请使用此技术。
- Adaptive Sandbox : 通过受控执行揭示 可疑文档的行为意图,支持威胁情报、事件响应及取证分析。当您需要精确了解文档设计目的时,请使用此工具。
CVE-2026-21509利用了对文件结构的信任。Deep CDR™技术可消除可被利用的结构。Adaptive Sandbox 漏洞利用的实际设计意图。
这两种方法都不需要事先了解漏洞。它们都能确保当下一个Office零日漏洞出现时,贵组织不必坐等其危害显现。
结论:安全源于设计,而非检测
Office 漏洞将持续出现。威胁行为者会继续利用文件的复杂性,因为这种手段行之有效。实际的启示很简单:在高风险环境中,Office 文档应从设计之初就确保安全。而不是靠监控,也不是“可能没问题”,而是打开时就安全。
CVE-2026-21509 不会是俄罗斯黑客利用的最后一个 Office 漏洞。下一个漏洞可能已经存在。唯一值得深思的问题是,这些文档是否会在您的环境中获得执行隐藏逻辑的机会。
深入了解如何将Deep CDR™技术和Adaptive Sandbox 集成到您现有的安全体系中。
