我们非常激动地推出网络安全韧性领域的最新里程碑MetaDefender v1.9.3。此次发布彰显了我们致力于帮助各类组织抵御新兴威胁的承诺。
Python 解包与反编译:揭开隐藏威胁的面纱
随着对 PyInstaller、Nuitka 和 py2exe 的Python 解包与反编译支持的加入,MetaDefender v1.9.3 得以揭示此前隐藏的恶意项目。通过剖析和分析编译后的 Python 文件,企业能够发现隐藏的威胁并主动加以防范。
扩展恶意软件配置提取功能,支持 Cobalt Strike 系列恶意软件:打击高级威胁
The enhanced malware configuration extractor now supports the Cobalt Strike (CS) malware family. Widely utilized by threat actors, cracked versions of CS enable the deployment of an in-memory agent (known as a beacon) onto the victim host, bypassing disk interactions. CS beacon facilitates command and control (C2) communication through various protocols, offering a plethora of functionalities such as privilege escalation, credential extraction, lateral movement, and data exfiltration.
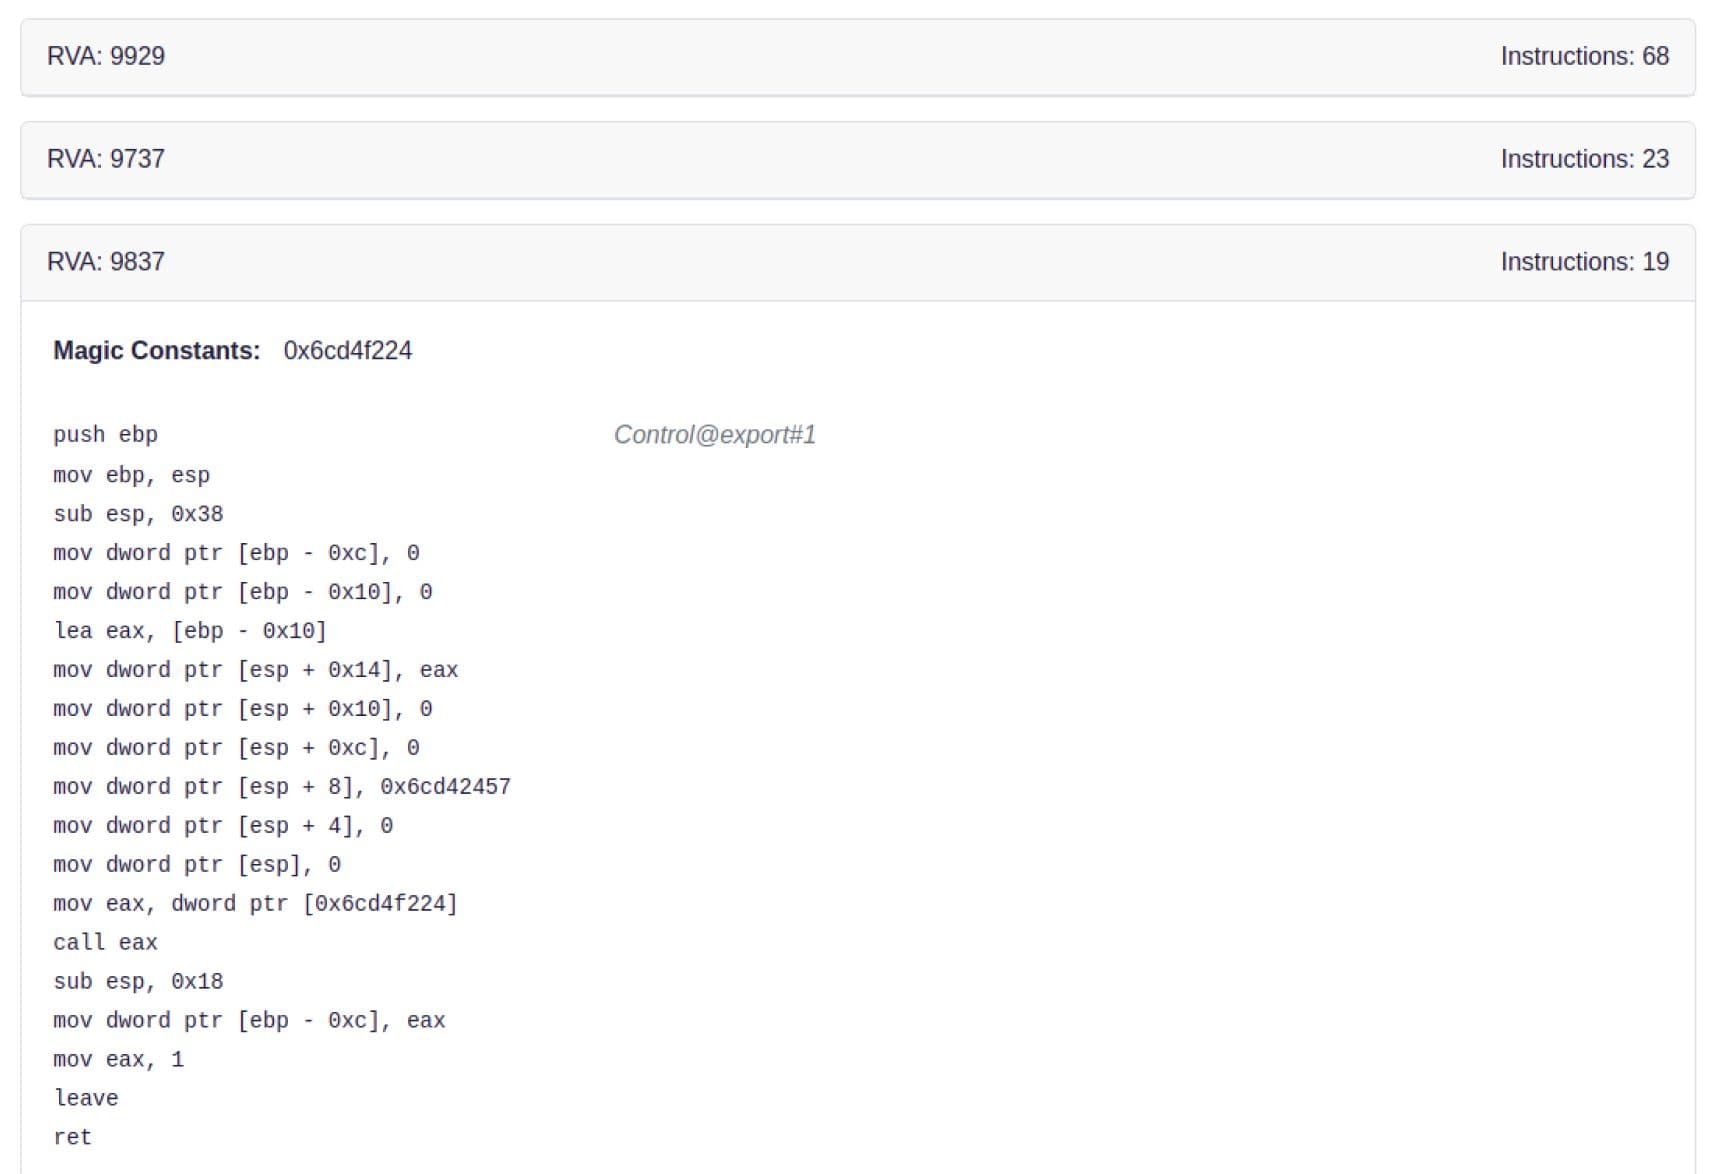
反汇编导出函数:了解 Windows 二进制文件
MetaDefender 不仅进行表面层面的分析,还能显示二进制函数,从而观察文件在 Windows 环境中的运行行为以及哪些函数被执行(例如,当导出的函数试图建立网络连接并打开恶意 URL 时)。如今,企业能够深入了解这些行为及其潜在风险,从而做出明智的安全决策。
完善威胁指标:识别可疑活动
Our new threat indicator flags executable files with two different sections bearing the same name as a preventive measure; these same section names can confuse AV engines. This measure helps organizations identify potential IOCs before they can escalate.
VBA 宏代码提取:揭开 DWG 文件中的恶意意图
该版本包括从 DWG 文件中提取 VBA 宏代码,以便更深入地了解隐藏在 AutoCAD 文档中的潜在威胁。AutoCAD 文件可以执行 "杀死 "功能,这可能表明存在恶意意图。通过揭示 DWG 文件中嵌入的恶意代码(不包括勒索软件关键字),企业可以降低与这些经常被忽视的攻击载体相关的风险。
MITRE Att&ck 技术映射:与行业标准接轨
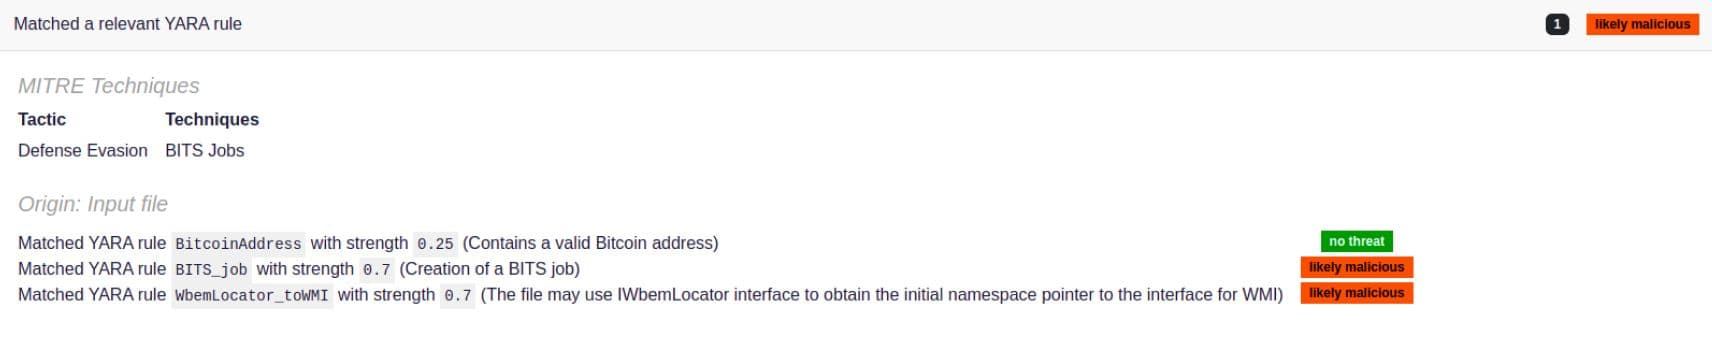
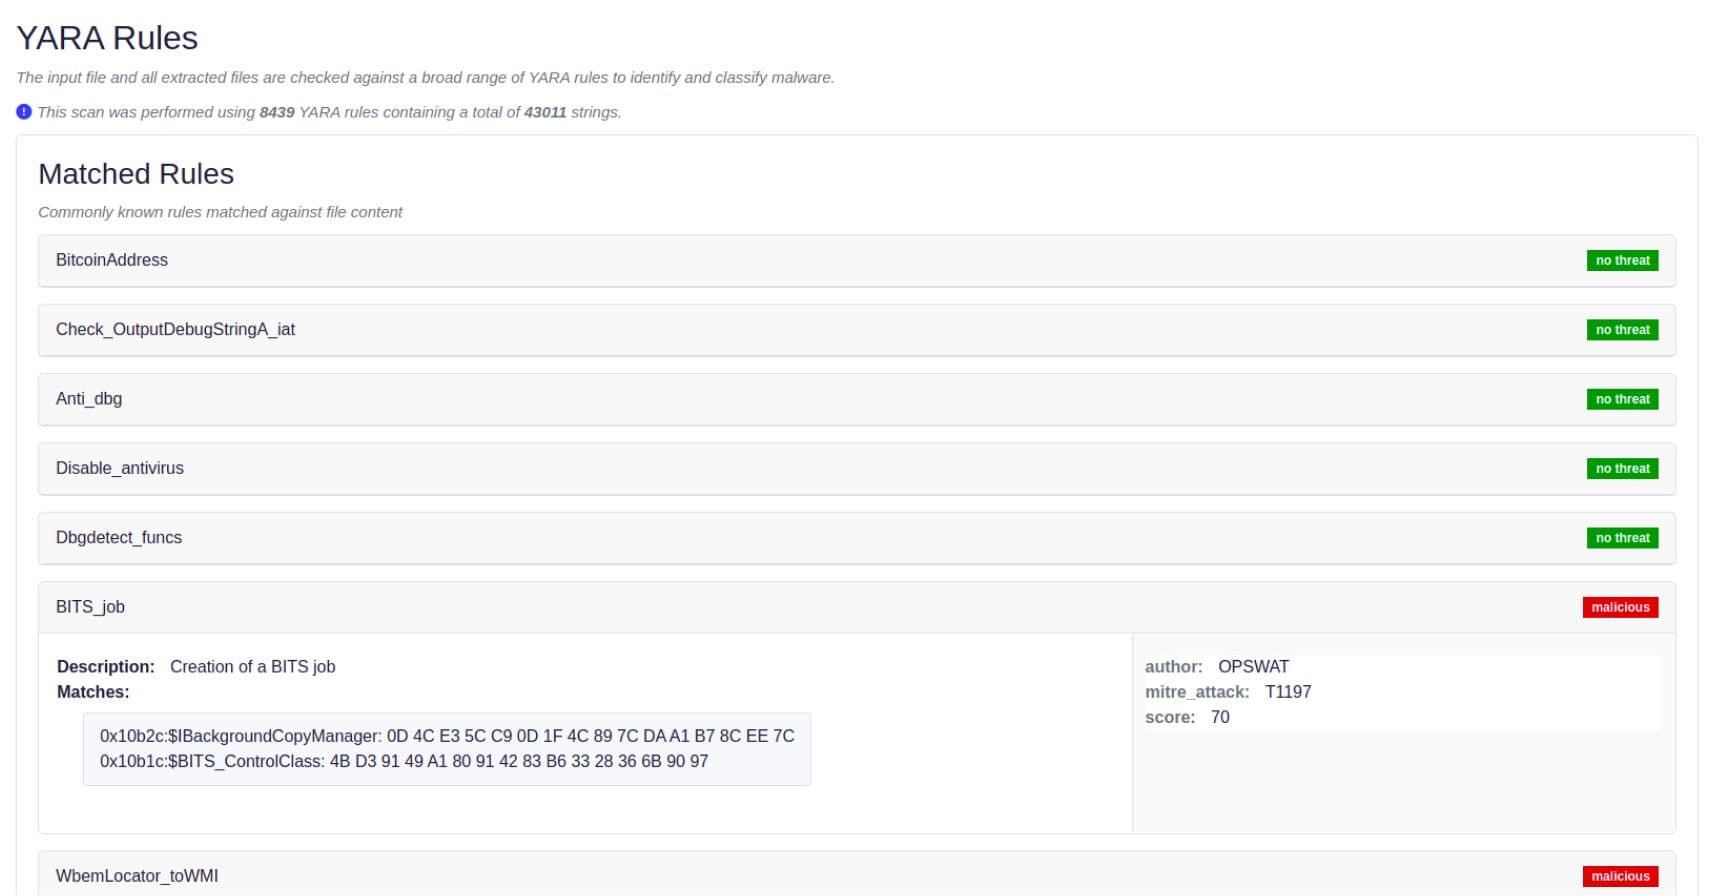
MetaDefender 现已支持根据 YARA 规则元数据映射 MITRE Att&ck 技术。通过遵循行业标准,企业能够提升其威胁情报能力。
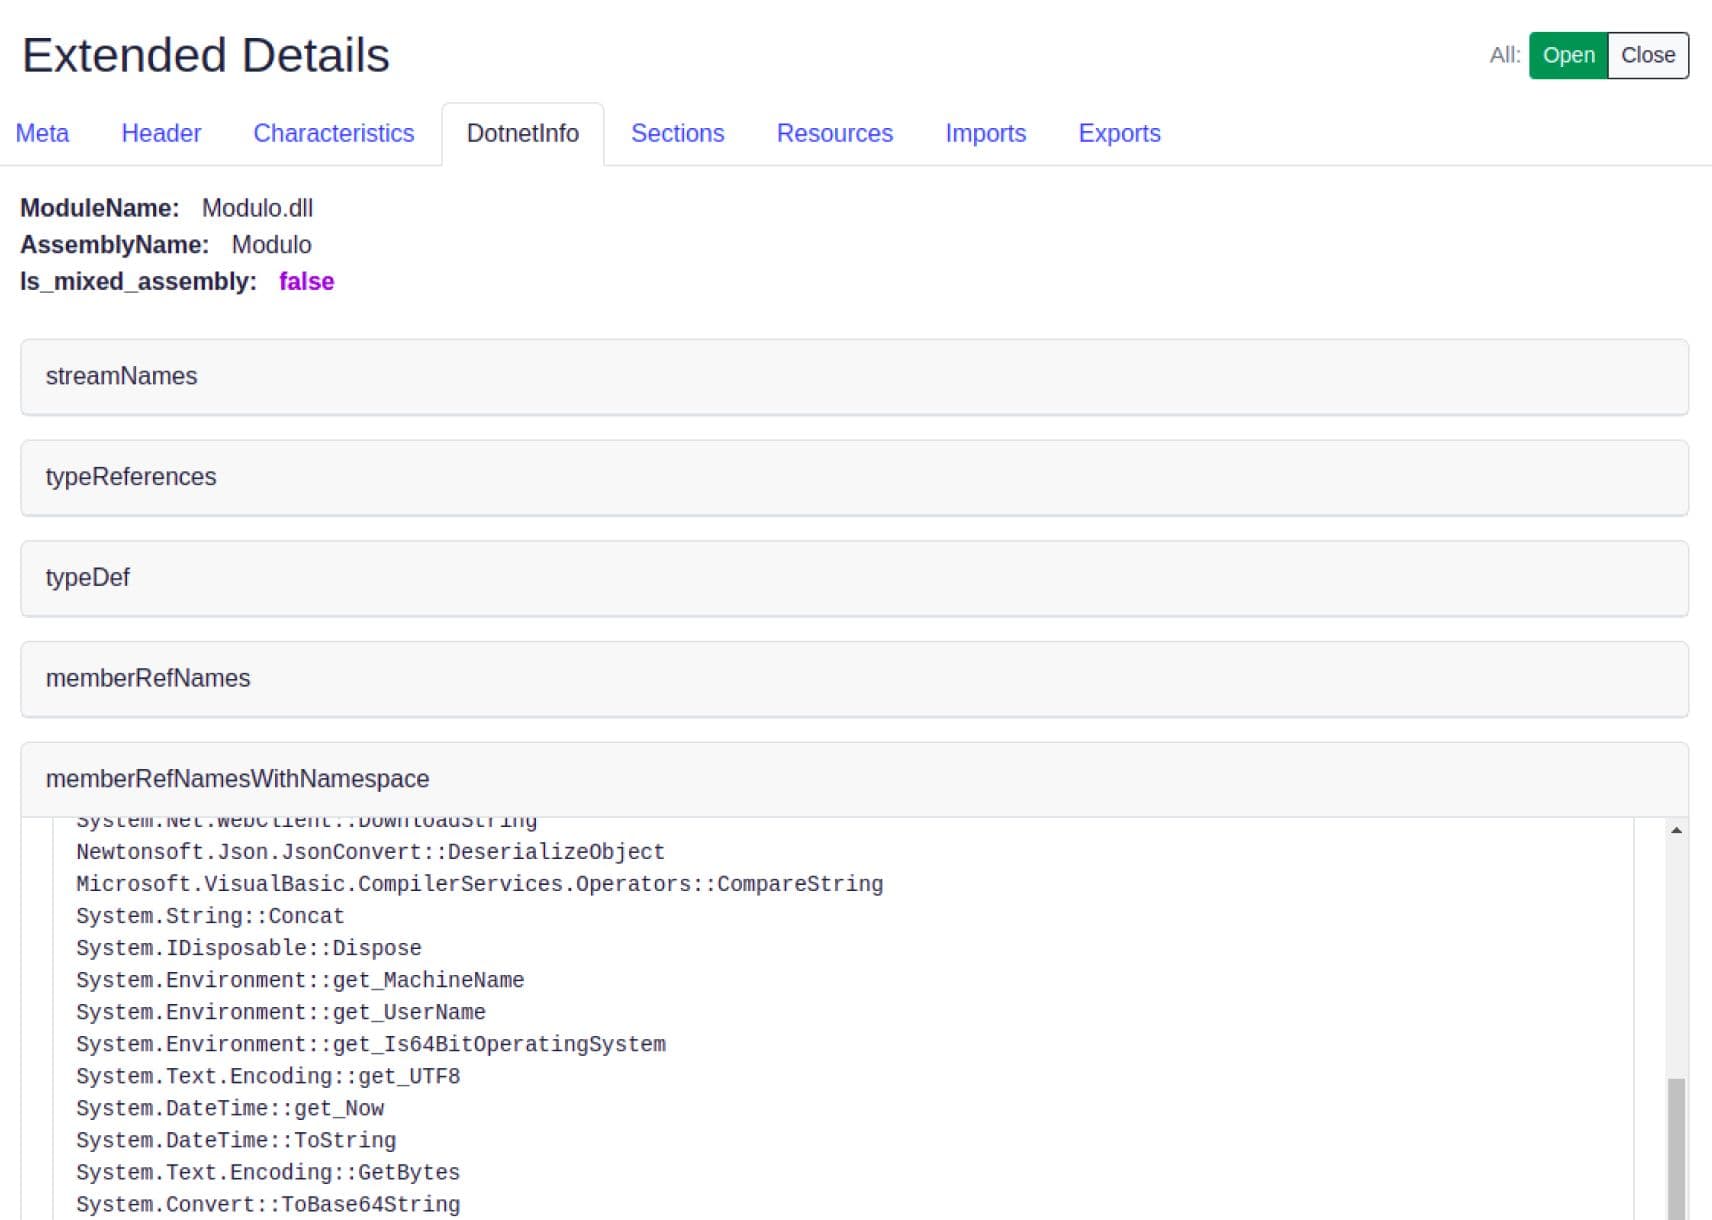
在 .NET 可执行文件的文件详细信息部分新增 DotnetInfo 标签
新的 "DotInfo "选项卡直接针对 Dotnet 的特殊性,便于反汇编并提供对功能的宝贵见解。我们的Sandbox 拥有自己的一系列指标,从 "杀死 "等果断行动和 "睡眠 "等进程的微妙操作,到 "加载 "等避免静态检测的战略规避。
加强行政管理:精简业务
除了先进的威胁检测功能外MetaDefender v1.9.3 还引入了多项管理增强功能,旨在简化操作流程并提升效率。从改进的代理处理到增强的队列管理,这些功能确保了沙箱环境的平稳、无缝运行。
MISP 整合
这种整合大大加强了威胁情报 的结构化共享,使各组织能够积极主动地管理其预防措施。
此外,为了满足日益增长的需求,我们还创建了一个新的审计员角色,以解决 "只读 "管理角色的必要性,在整个平台上提供更灵活的权限和可见性。
如需了解有关这些更改和更新的更多信息,请查阅MetaDefender v1.9.3 的发布说明。
