上午6点58分,一名患者将一份转诊单上传至贵院的门户网站。这看起来只是成千上万份无害PDF文件中的一份。到上午7点15分,该文件已复制到三个备份层。但没人意识到,其中隐藏着一种任何终端杀毒软件都未曾见过的零日漏洞利用程序。到中午时分,勒索软件已将贵院的影像系统加密,放射科瘫痪,医疗团队正手忙脚乱地应对。
这并非一个夸张的假设。这是现代医疗保健网络安全领域正在发生的现实。它揭示了一个残酷的事实:仅靠终端防护已不足以确保患者数据和医院运营的安全。
目前,医疗保健行业面临着所有行业中最高的数据泄露成本,平均每起事件高达742万美元,其中近三分之一涉及勒索软件。文件传输速度过快、范围过广,且流经的系统过多,因此仅靠终端设备已无法作为唯一的防御线。
为何Endpoint 无法阻止医疗领域中的文件传播威胁
传统的端点安全工具是为桌面环境设计的,而非为那些文件在影像系统、云存储、供应商网络和人工智能管道之间流转、却从未接触过受保护端点的庞大医院生态系统而设计的。这导致了巨大的安全盲区,而攻击者正是利用了这些盲区。
文件传播型恶意软件如何规避Endpoint
现代恶意软件经过精心设计,能够绕过基于签名的防护机制,甚至突破行为检测终端工具的防线。零日漏洞利用程序潜藏于PDF和DICOM文件之中。多态恶意软件持续变异。在终端代理程序介入之前,备份系统和云存储库已完成恶意文件的复制。
在许多医院中,感染的最初迹象可能表现为放射科工作站被锁定或影像档案损坏,而非文件被阻塞。
让医院暴露在风险中的误区
尽管如此,整个行业仍存在若干危险的误解。医院常认为:
- Endpoint 防护就足够了。”
- Cloud 承担安全责任。
- “先存货再扫描,一网打尽。”
- 加密解决了这个问题。
但威胁往往通过存储或影像网络侵入,完全绕过终端设备,而云服务提供商仅保障基础设施的安全,并不保障医院上传的内容的安全。
“先存储后扫描”的做法危害尤为严重。如果直到文件复制到备份或下游系统后才检测到恶意软件,遏制疫情的难度将呈指数级增加。恢复工作将耗时数天甚至数周,而非数小时。
勒索软件与文件传播威胁如何在医院系统中扩散
医院的运营依赖于文件的持续流动:患者资料上传、转诊信息、影像检查、实验室报告、保险理赔、供应商文件,以及如今的人工智能训练数据。每一次文件流动都可能成为潜在的攻击途径。
典型攻击时间线
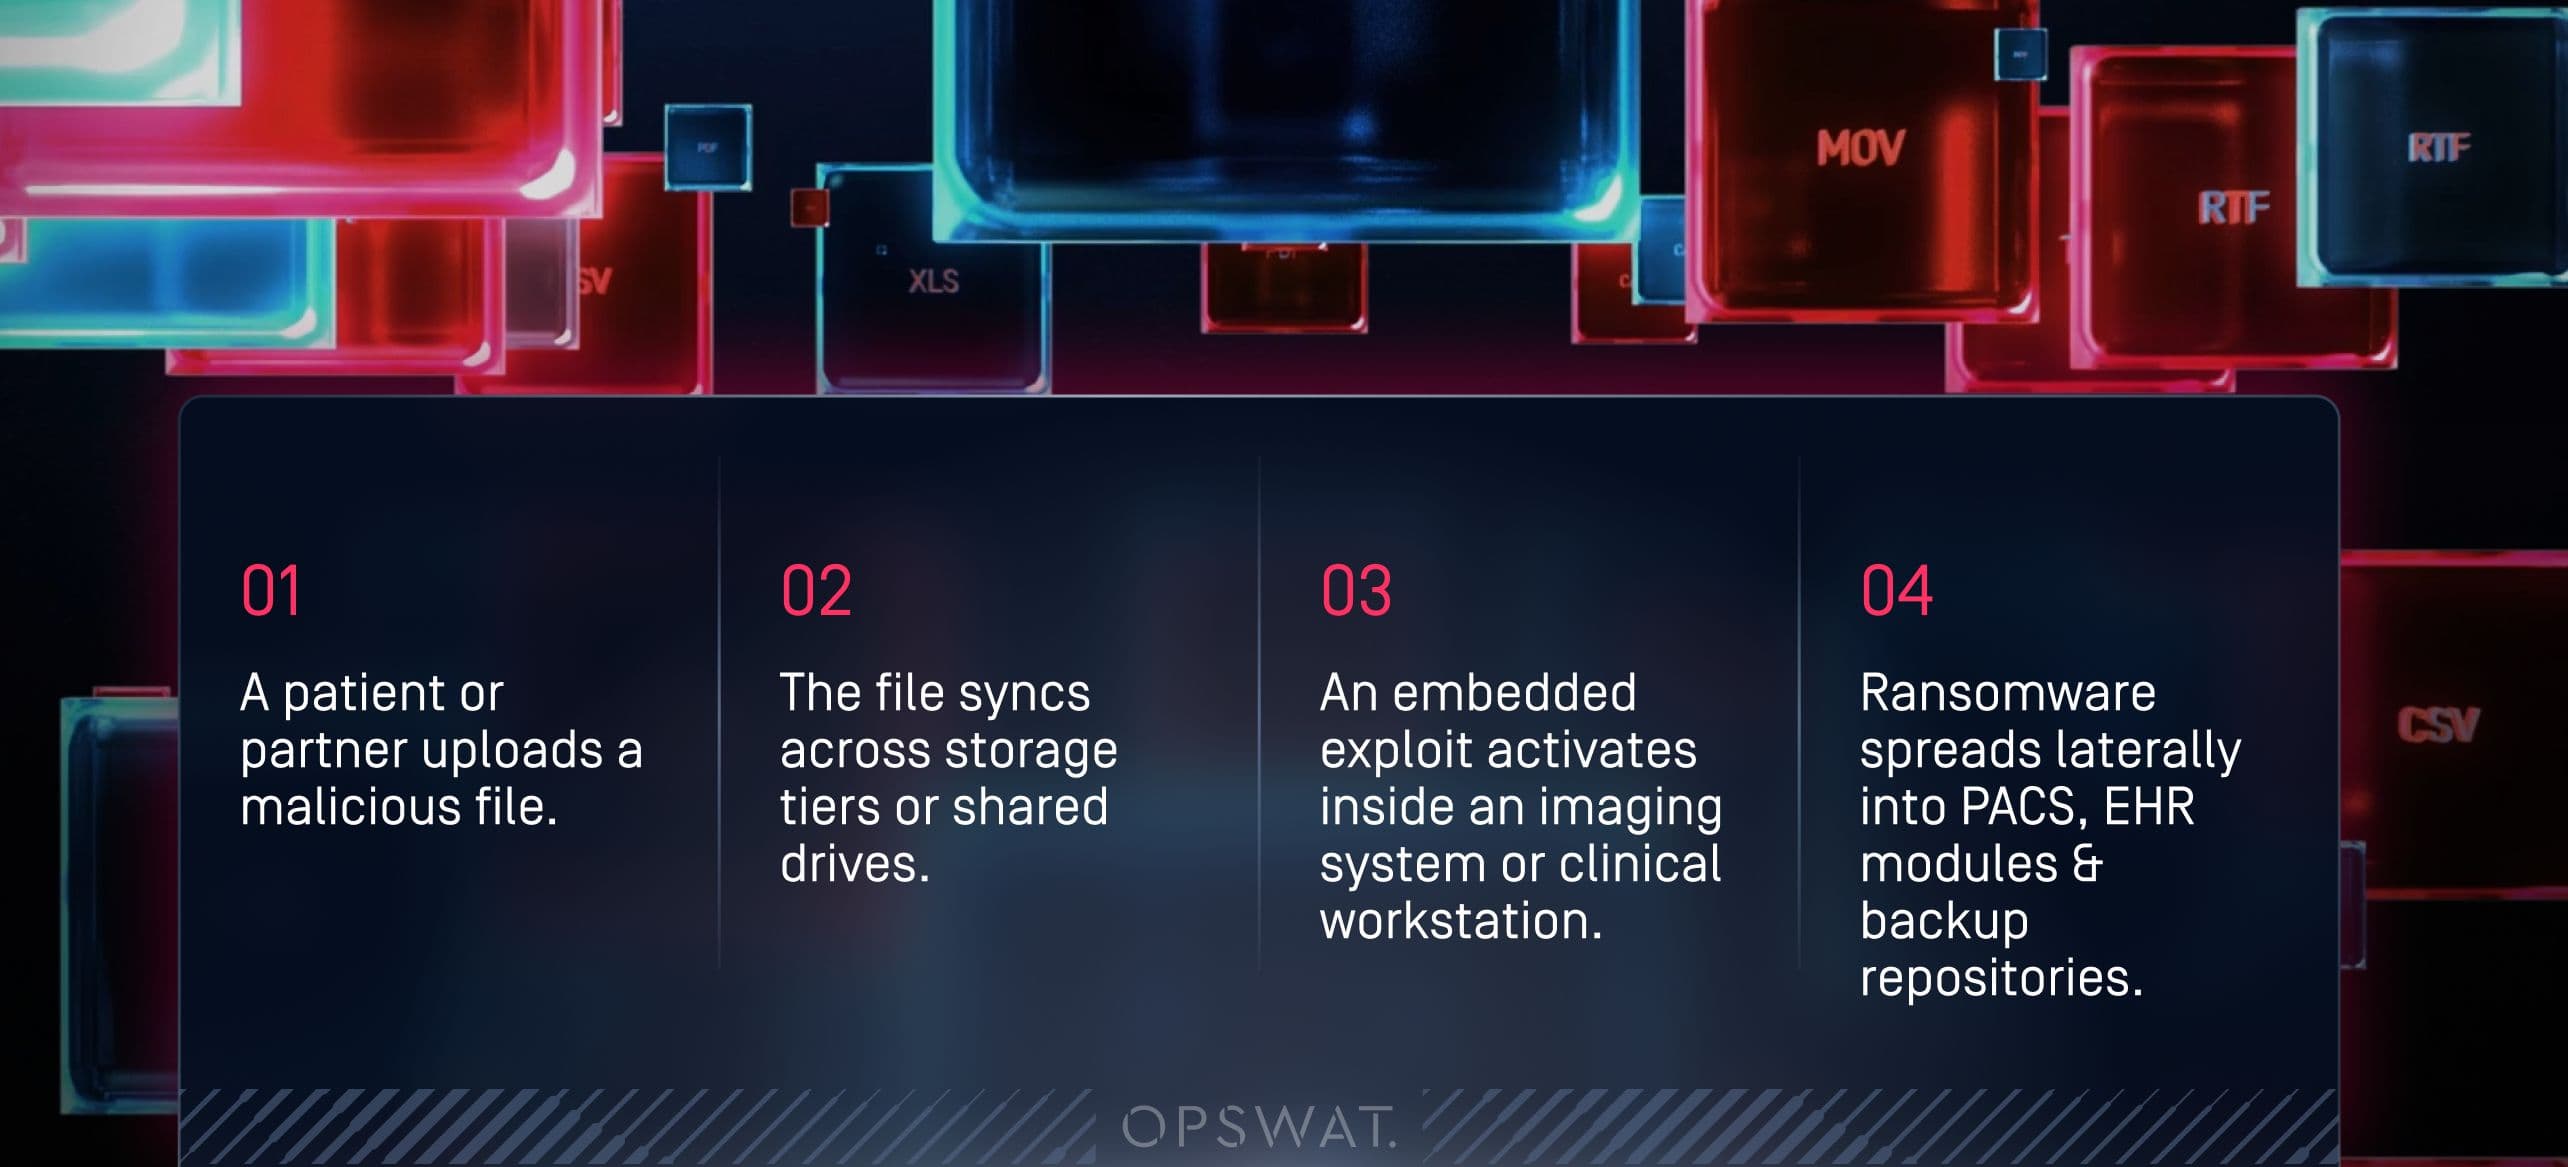
一个恶意文件能在数分钟内从外部入口点渗透至关键系统。其传播路径通常如下:
- 患者或伴侣上传了恶意文件。
- 文件在存储层级或共享驱动器之间进行同步。
- 一个嵌入式漏洞在成像系统或临床工作站内部被触发。
- 勒索软件横向扩散至PACS系统、电子健康记录模块及备份存储库。
一旦备份文件遭到感染,事件恢复就变成了一场与时间赛跑的竞赛。
影像、PACS及联网设备:高价值目标
医疗影像系统存在一些最为独特且危险的漏洞。DICOM 文件中可能包含隐藏的脚本或恶意软件。老旧设备和过时的操作系统会形成安全漏洞。相互关联的影像工作流为横向移动提供了温床。
若攻击者篡改单个影像文件,其连锁反应可能导致放射科停摆数日。
AI管道:文件传播攻击的新前沿
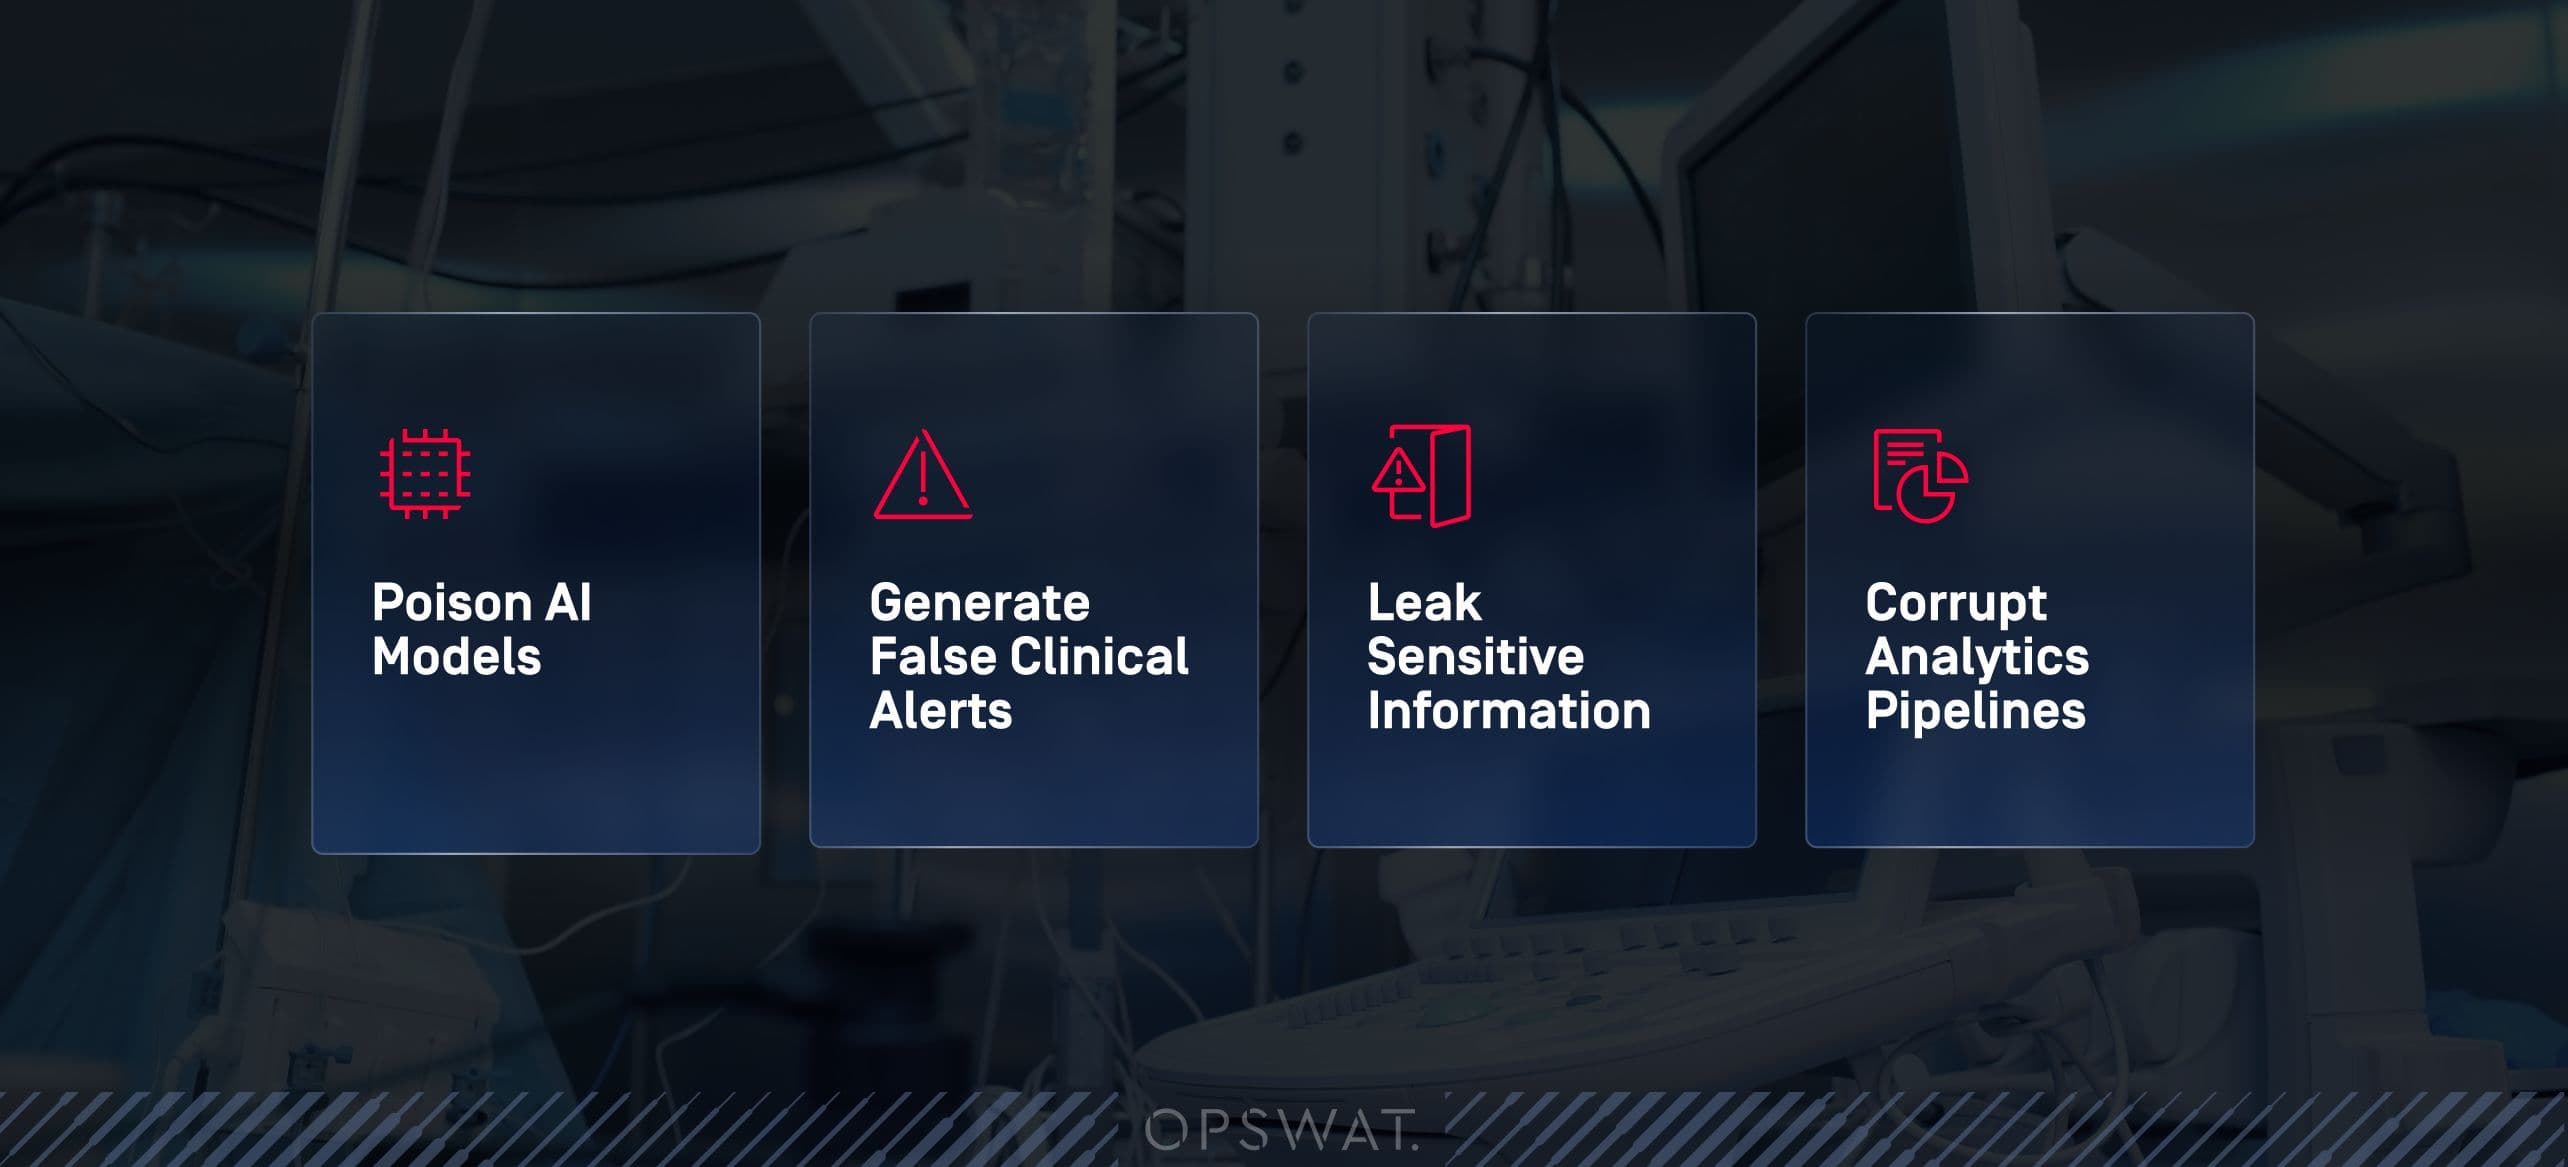
人工智能和机器学习模型会处理海量的文档、表单和图像。这些工作流虽然功能强大,但也极大地扩大了攻击面。恶意或经过篡改的文件可能会:
- 毒性AI模型
- 生成虚假临床警报
- 泄露敏感信息
- 损坏的分析管道
采用OPSWAT 解决方案的医院现在会在每个文件进入AI工作流之前对其进行净化和审核,从而确保临床AI始终是一项资产,而非负担。
文件安全:合规的必要条件,而非可勾选的选项
医疗文件的安全性往往被误解为仅仅是加密或访问控制。但《健康保险流通与责任法案》(HIPAA)、《通用数据保护条例》(GDPR)和《网络安全指令2》(NIS2)等法规要求组织采取更全面的措施,不仅要确保患者数据的机密性,还要确保其完整性。
在文件安全背景下理解电子健康信息(ePHI)
电子受保护健康信息无处不在:存在于影像文件、转诊文件、任务清单、人工智能数据集、实验室报告,甚至元数据中。任何包含标识符或临床背景信息的文件都必须受到保护、受到监控,并可进行审计。
合规要求正在收紧
监管机构现在要求医院证明:
- 文件移动的全流程可视性
- 快速事件检测与报告
- 防止数据篡改的完整性控制
- 可审计的扫描和清理事件日志
分散或被动的文件安全措施使得这些要求几乎无法满足。
文件安全与患者安全:直接关联
当文件传播的威胁干扰影像、实验室系统或用药工作流程时,患者安全会立即受到影响。勒索软件不仅仅是一个IT问题,它还危及整个医疗机构的运营完整性。
医疗行业多层文件安全的高级策略
具有前瞻性的医疗保健机构正在突破终端防护的局限,转向多层级的、主动式的文件安全架构。
Multiscanning:力量在于数量
OPSWAT的 Metascan™Multiscanning并非仅依赖单一杀毒引擎,而是同时利用 30 多种引擎,可检测出 99% 以上的已知和未知威胁。
这极大地缩短了暴露窗口期,并能发现其他工具未能察觉的威胁。
内容无害化与重建:清除文件中嵌入的威胁
Deep CDR™ 技术可清除 文件中的活动内容、漏洞利用代码和嵌入式威胁,随后生成该文件的安全且可正常运行的版本。该技术在以下方面尤为强大:
- PDF文件和Office文档
- DICOM影像
- 患者或合作伙伴上传的表格
- 包含嵌套归档的文件格式
Deep CDR™ 技术获得了SE Labs 100% 的防护率和准确率评分,可在毫秒内阻止已知和未知威胁,同时确保文件功能完好无损。
Adaptive 与人工智能驱动的数据泄露防护
当文件需要更深入的审查时,OPSWAT基于仿真的 Adaptive Sandbox 可实时分析其行为。由人工智能驱动的Proactive DLP™能够检测并拦截或屏蔽电子受保护健康信息(ePHI)及其他敏感内容,从而协助企业履行《健康保险流通与责任法案》(HIPAA)和《通用数据保护条例》(GDPR)规定的义务。
内联文件净化:守护每个入口点
“内联检查”是指在文件进入您的环境之前就对其进行扫描和清理——而不是几个小时之后。它能够实现:
- 即时威胁清除
- 完整的木材产销监管链
- 快速事件响应
- 跨门户、电子邮件、MFT、影像和AI工作流的一致性保护
实际案例研究:多层文件安全机制行之有效的证明
全球各地的医疗机构都在采用这种方法,并取得了可衡量的成效。
克拉利特医疗服务:每日管理数百万份档案
作为全球最大的医疗保健机构之一,克拉利特(Clalit)部署了 MetascanMultiscanning 和 Deep CDR™ 技术,每天对数百万份文件进行检查。结果是:成功拦截了零日威胁,加强了合规性,并为大规模文件安全树立了新的标杆。
无需关机即可从勒索软件中恢复
某大型医疗保健服务提供商采用了MetaDefender 的Managed File Transfer™(MFT )——这是一款安全的MFT 解决方案,可与OPSWAT的文件安全技术无缝集成——在勒索软件恢复过程中对恢复的文件进行数据清除。该机构由此确保了业务连续性,并证明了合规性,从而避免了巨额法律罚款。
卢塞恩精神病学股份有限公司:阻止通过电子邮件传播的恶意软件
面对频繁的网络钓鱼攻击 ,卢塞恩精神病学股份有限公司(Luzerner Psychiatrie AG)部署了Adaptive 、Sandbox 以及MetaDefender Email Security™,以防止携带恶意软件的附件传送到临床工作人员手中。患者数据得以妥善保护,数据泄露事件降至零。
突破Endpoint 局限的可行步骤
医疗安全负责人若要加强文件安全防护,应从制定结构化路线图着手。
绘制所有文件工作流(患者门户、PACS、云存储、AI 处理流程),并查明文件在何处未经扫描或数据净化便进入系统。
强制执行DICOM文件的扫描和CDR流程,保障供应商间的安全数据交换,确保每个文件接触点的可审计性。
在数据导入前,应对所有数据进行清理和验证,以防止数据污染和数据泄露。
结合多层扫描、CDR、沙箱技术、基于人工智能的DLP以及内联数据净化功能,提供全面且符合合规要求的保护。
准备好迈出下一步了吗?
请阅读完整的白皮书,了解领先的医院如何利用多层文件安全措施,在威胁尚未到达工作站或患者之前就将其消除。
