能源与公用事业领域的“预防优先”网络安全
从核电站控制室到海上平台,OPSWAT 能在文件和设备传播的威胁到达关键 OT 系统之前将其拦截。
- 以预防为主的安全策略
- 符合审计要求的合规性
- 无缝的业务连续性
OPSWAT 以下机构信赖
1,500+
1,800+
30+
13,000+
能源基础设施安全何时出现漏洞
可拆卸的Media 盲点
现场技术人员依赖USB 移动硬盘来维护SCADA系统,并默认信任其中的存储介质。由于在使用环节未强制执行病毒扫描,仅一个受感染的移动硬盘就可能危及关键资产,且不留任何痕迹。
未受检查的文件跨越IT/OT边界
数据必须在IT和OT之间传输,但如果不在边界进行检查,那么每次传输、补丁更新和供应商上传都会成为通往生产系统的未经验证的途径。
传统系统已无法应对现代威胁
那些已有数十年历史的控制系统无法支持现代终端安全或补丁管理,但它们构成了关键运营技术(OT)基础设施的主体,且无法一蹴而就地替换。
有合规而无执法
NERC CIP、IEC 62443 和 NRC 10 CFR 73.54 均要求实施可接受审计且可验证的控制措施。许多组织虽然能够制定政策并形成书面记录,却无法证明这些政策得到了始终如一的执行,这一缺口导致了数百万的罚款和声誉损失。
攻击者率先采用了人工智能
如今,攻击者生成多态恶意软件和逼真的诱饵的速度,已经超过了基于签名的防御系统进行更新的速度,而运营技术(OT)环境的更新速度则是所有环境中最慢的。
- 可移动Media
可拆卸的Media 盲点
现场技术人员依赖USB 移动硬盘来维护SCADA系统,并默认信任其中的存储介质。由于在使用环节未强制执行病毒扫描,仅一个受感染的移动硬盘就可能危及关键资产,且不留任何痕迹。
- IT/OT 转账
未受检查的文件跨越IT/OT边界
数据必须在IT和OT之间传输,但如果不在边界进行检查,那么每次传输、补丁更新和供应商上传都会成为通往生产系统的未经验证的途径。
- 传统系统
传统系统已无法应对现代威胁
那些已有数十年历史的控制系统无法支持现代终端安全或补丁管理,但它们构成了关键运营技术(OT)基础设施的主体,且无法一蹴而就地替换。
- 合规的复杂性
有合规而无执法
NERC CIP、IEC 62443 和 NRC 10 CFR 73.54 均要求实施可接受审计且可验证的控制措施。许多组织虽然能够制定政策并形成书面记录,却无法证明这些政策得到了始终如一的执行,这一缺口导致了数百万的罚款和声誉损失。
- 人工智能驱动的威胁
攻击者率先采用了人工智能
如今,攻击者生成多态恶意软件和逼真的诱饵的速度,已经超过了基于签名的防御系统进行更新的速度,而运营技术(OT)环境的更新速度则是所有环境中最慢的。
端到端“预防优先”保护
OPSWAT 在威胁到达控制系统之前就将其拦截——通过物理防护、深度检测和集中式策略控制。
在每个入境口岸实施实体管控
MetaDefender™Kiosk 、Drive 、Media 、Firewall 以及Endpoint 通过在可移动存储介质和临时设备访问关键 OT 系统之前对其进行扫描、验证和控制,从而确保其安全性。
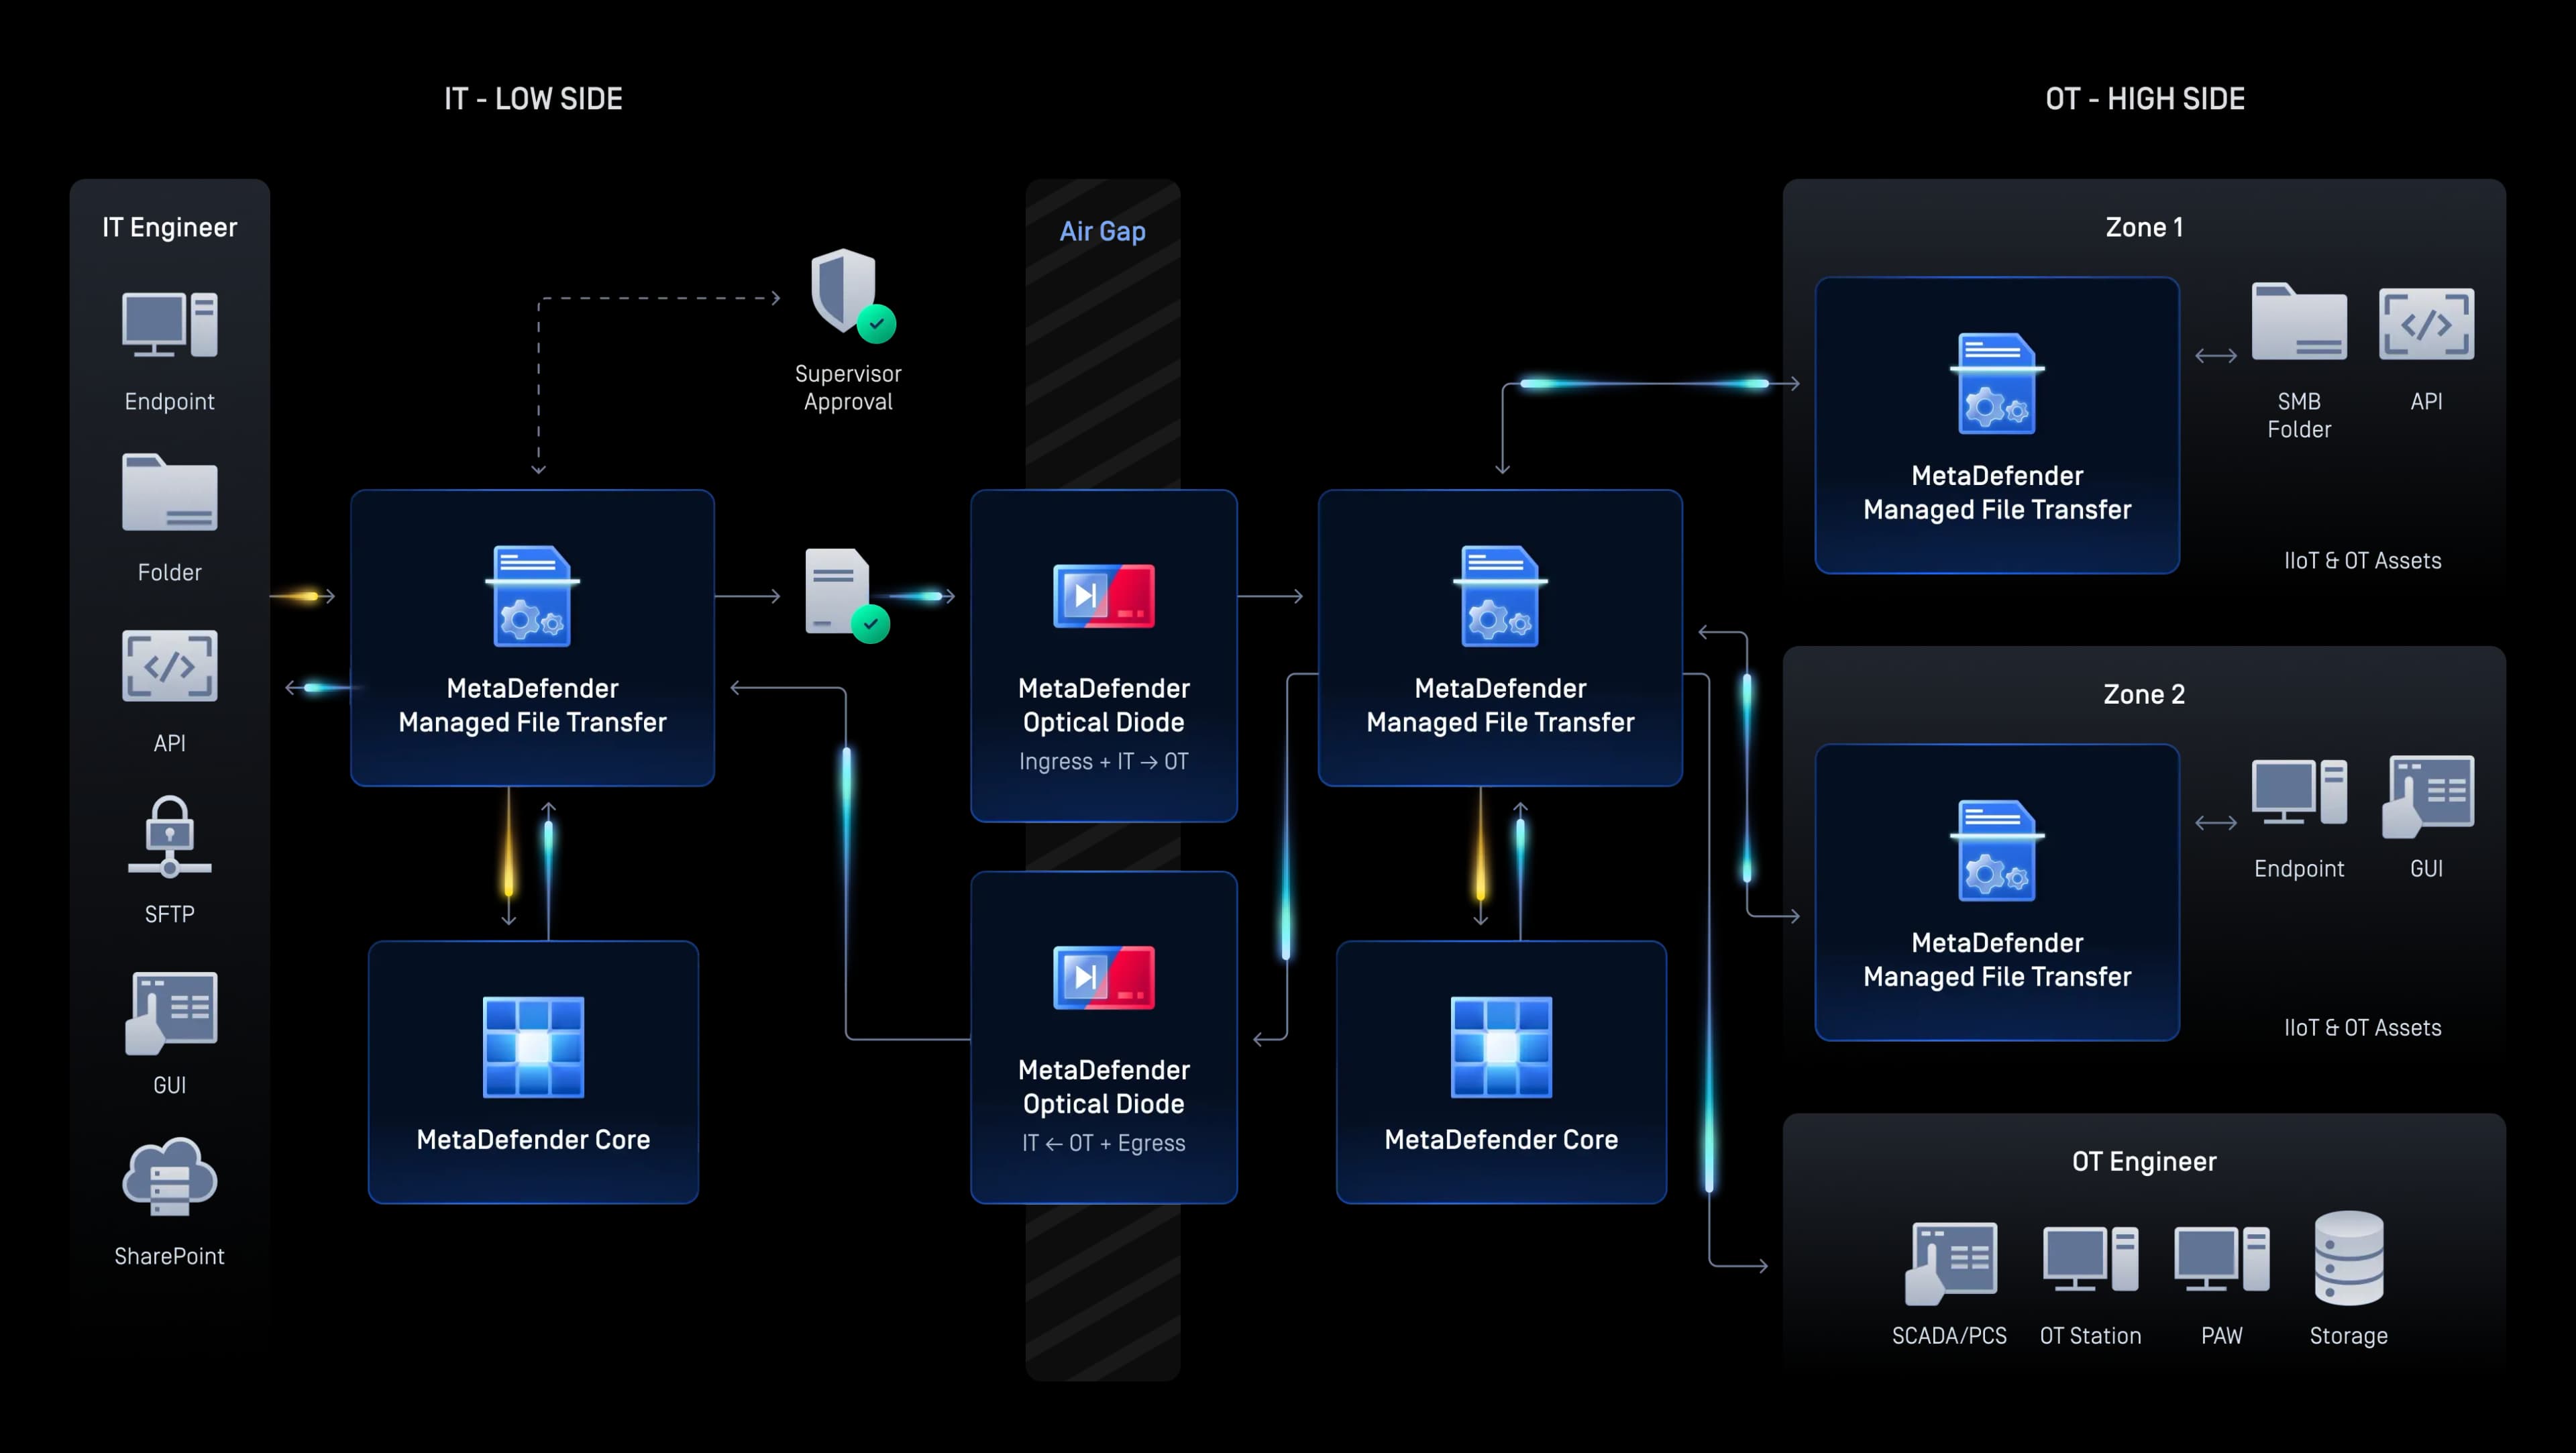
Secure IT/OT 数据传输
MetaDefender Managed File Transfer, NetWall™ 和Industrial Firewall 会检查并控制每个穿越 IT/OT 边界的文件,强制实施单向或基于策略的传输,且无任何盲区。
可视性、访问与威胁防范
Industrial Firewall,而OT Access 则将OT资产可视化、安全远程访问和网络保护功能相结合,从而降低网络安全风险。
集中式可视化与合规性
My OPSWAT™Central Management 能够统一管理所有站点、产品和地区的策略执行、扫描日志及合规性报告,其设计初衷便是确保随时准备接受审计。

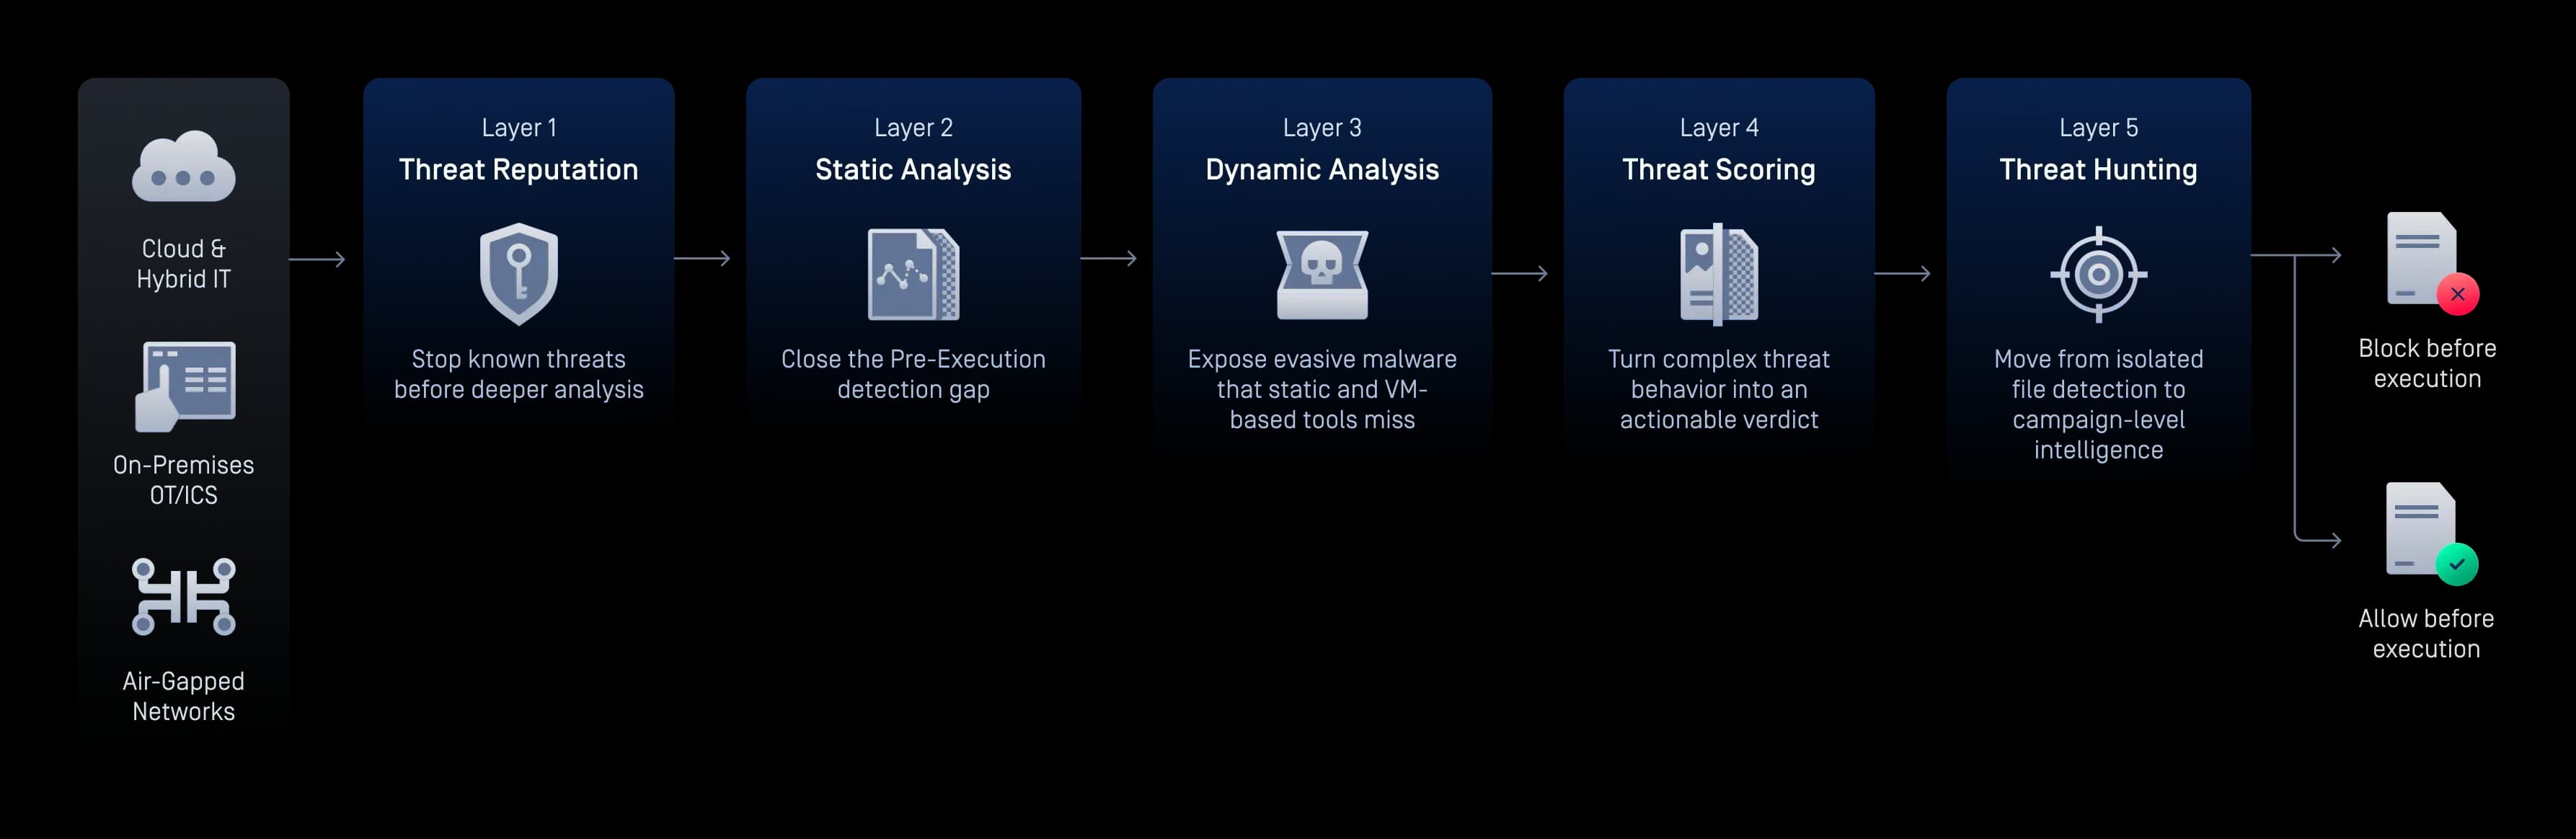
基于人工智能的零日漏洞检测
MetaDefender Aether™ 将威胁声誉、预测性AI、基于仿真的沙箱技术、威胁评分和威胁狩猎整合到一个五层解决方案中。在零日漏洞和隐蔽型恶意软件到达用户和系统之前将其检测出来,并对每个文件给出单一且可操作的判定结果。
Secure 能源与公用事业运营
使用案例
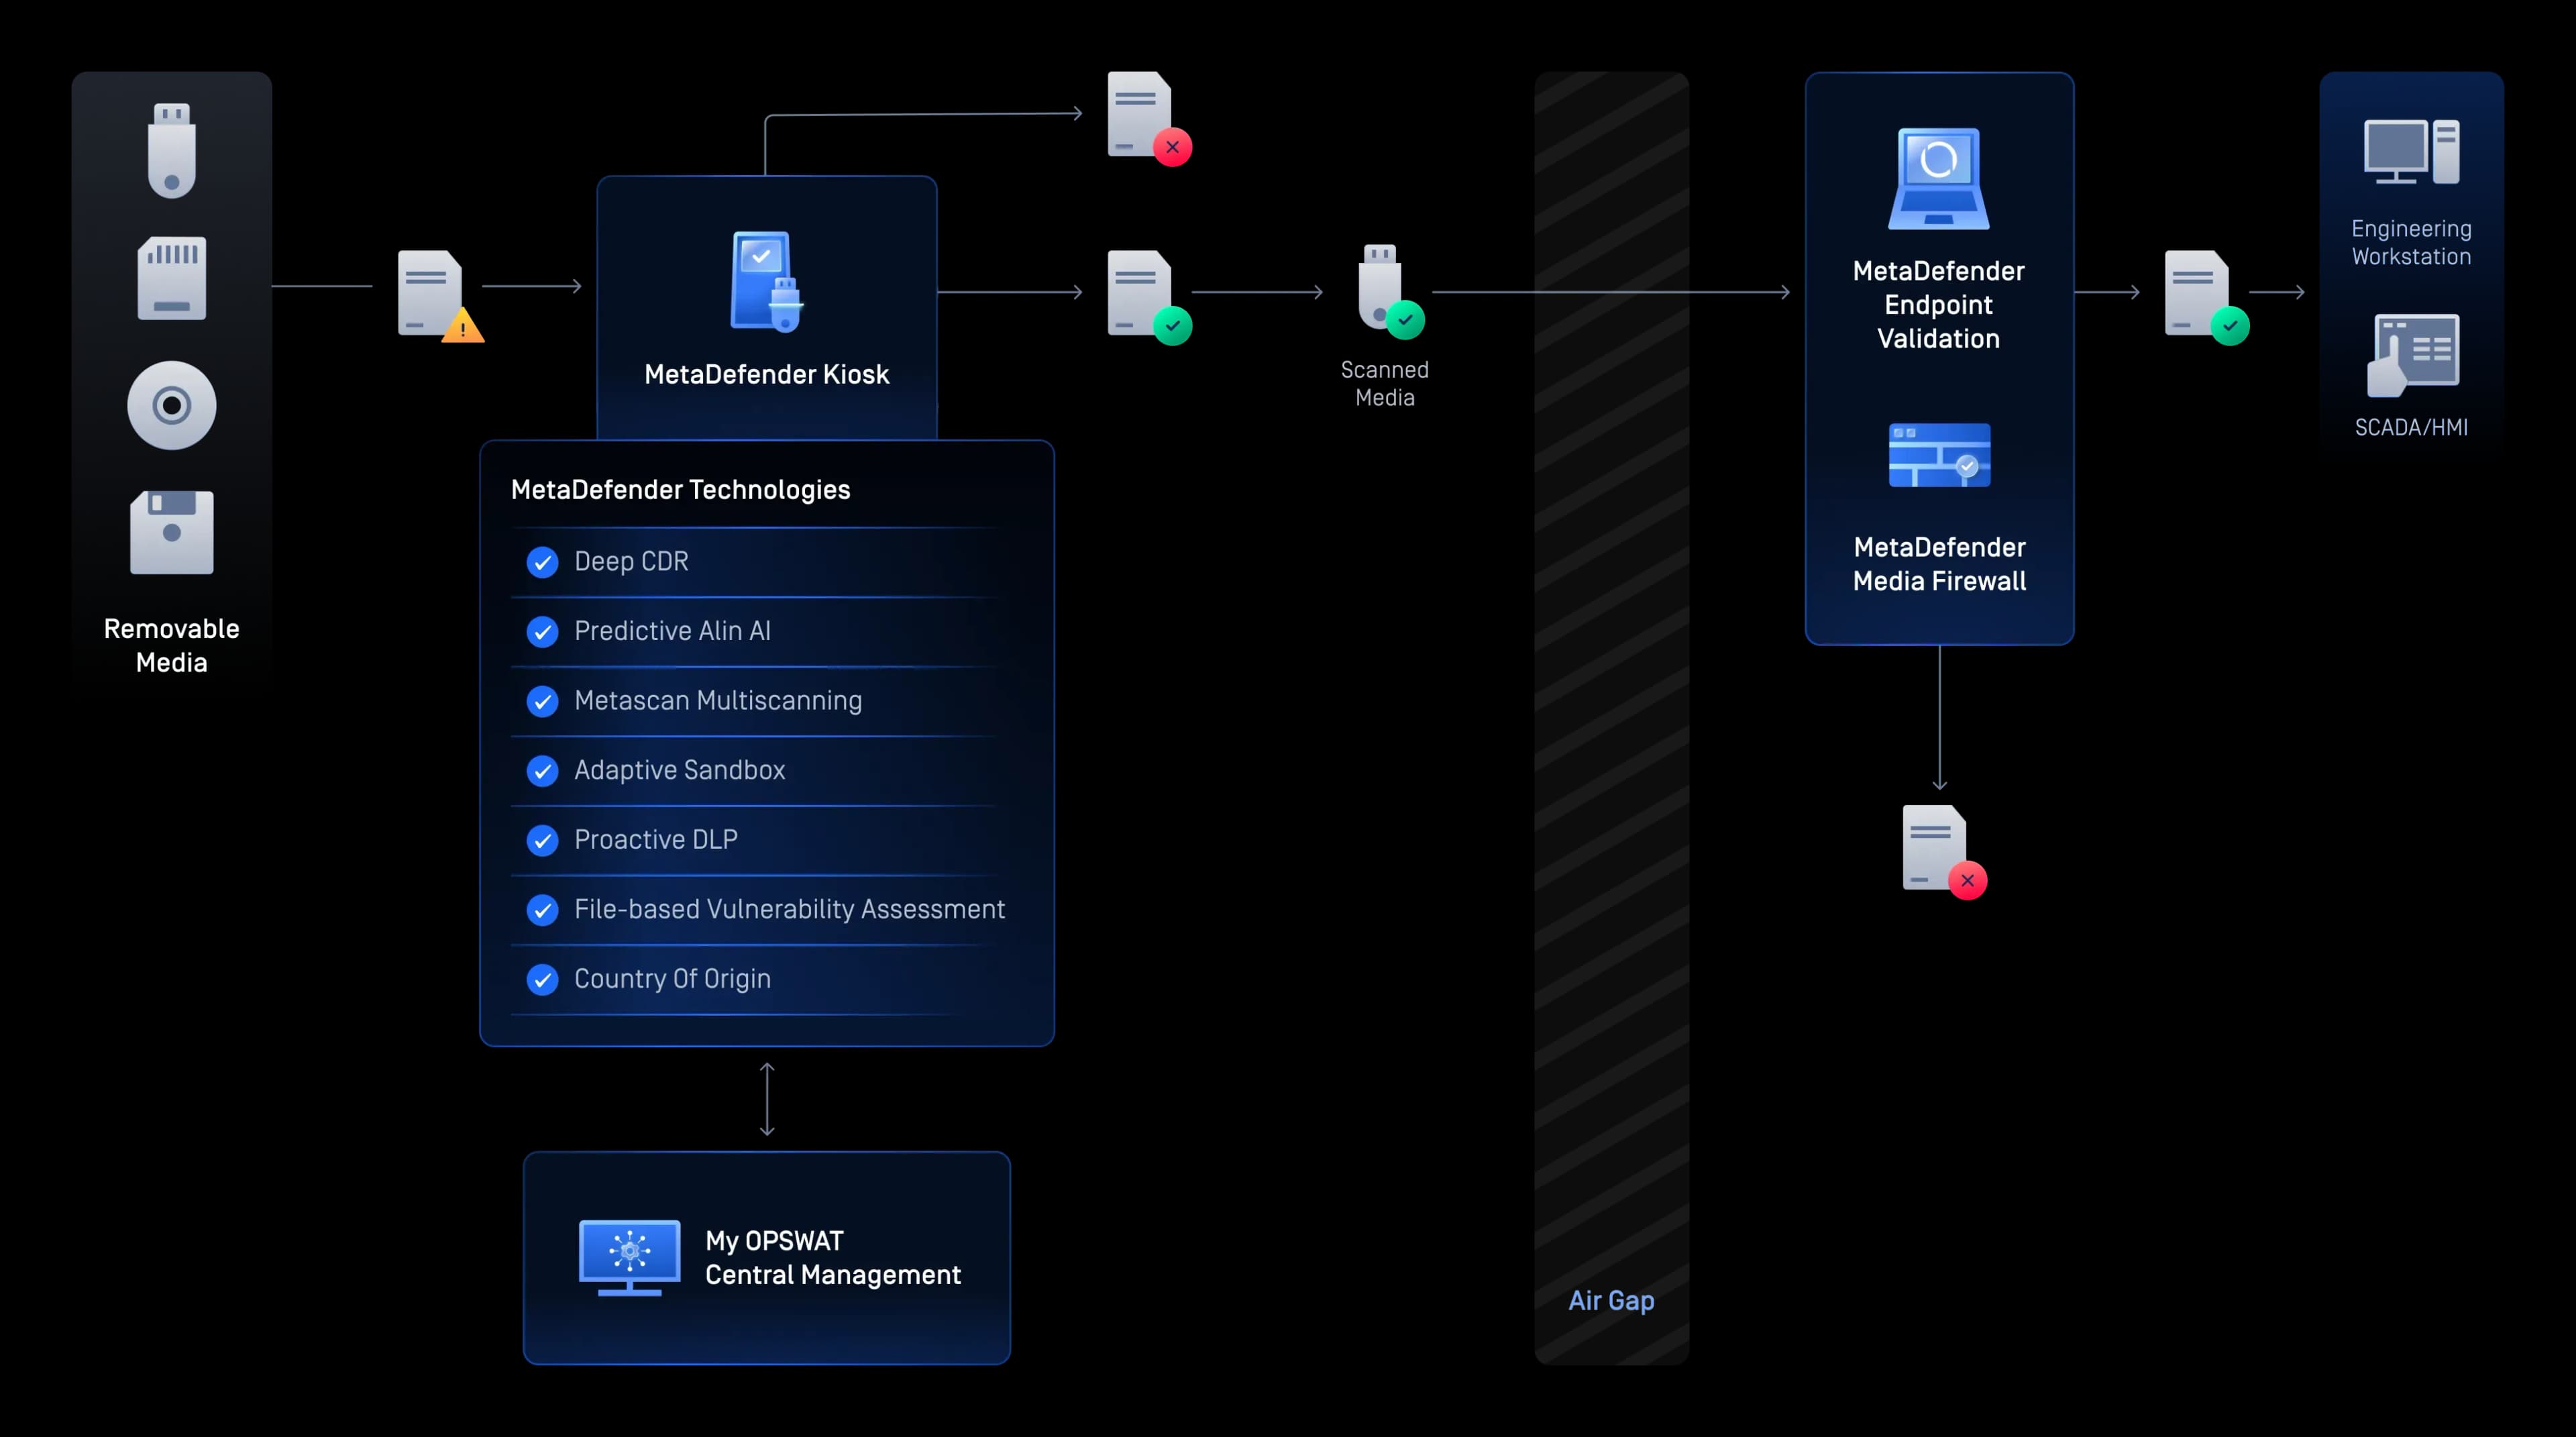
Secure 可移除的Media 入口点
在可移动存储介质接入运营系统之前,对其进行扫描、清理和验证,从而防止恶意软件进入关键的运营技术(OT)环境。
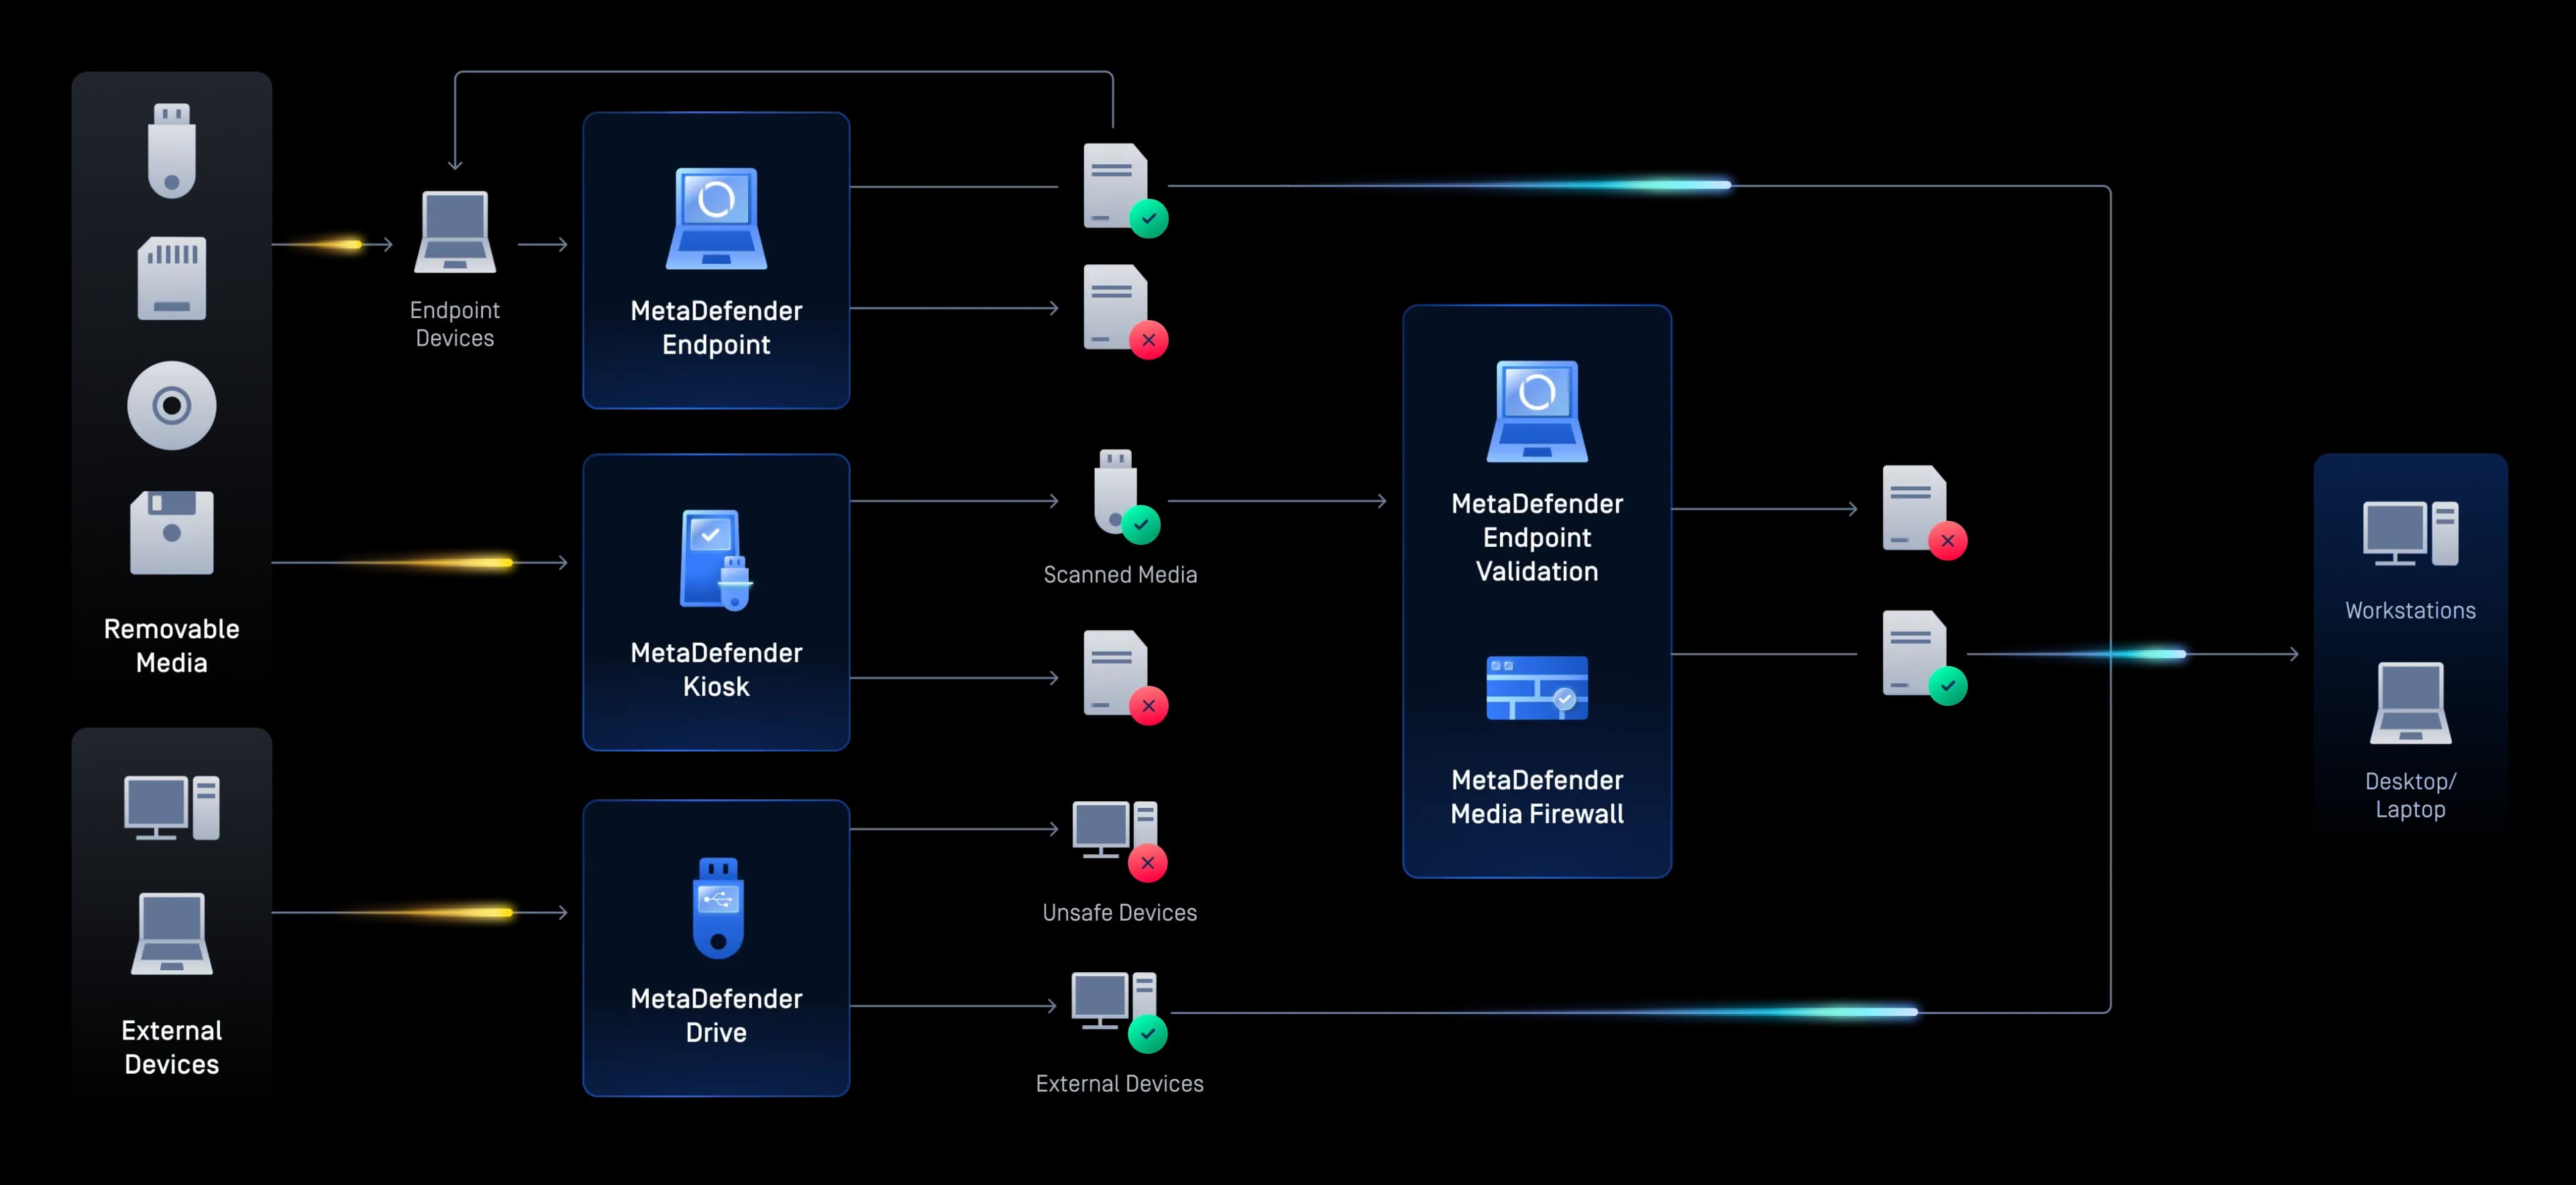
保护临时设备和终端
Secure 供应商笔记本电脑、工程工作站以及临时设备,支持开机前扫描、设备控制和安全补丁部署。
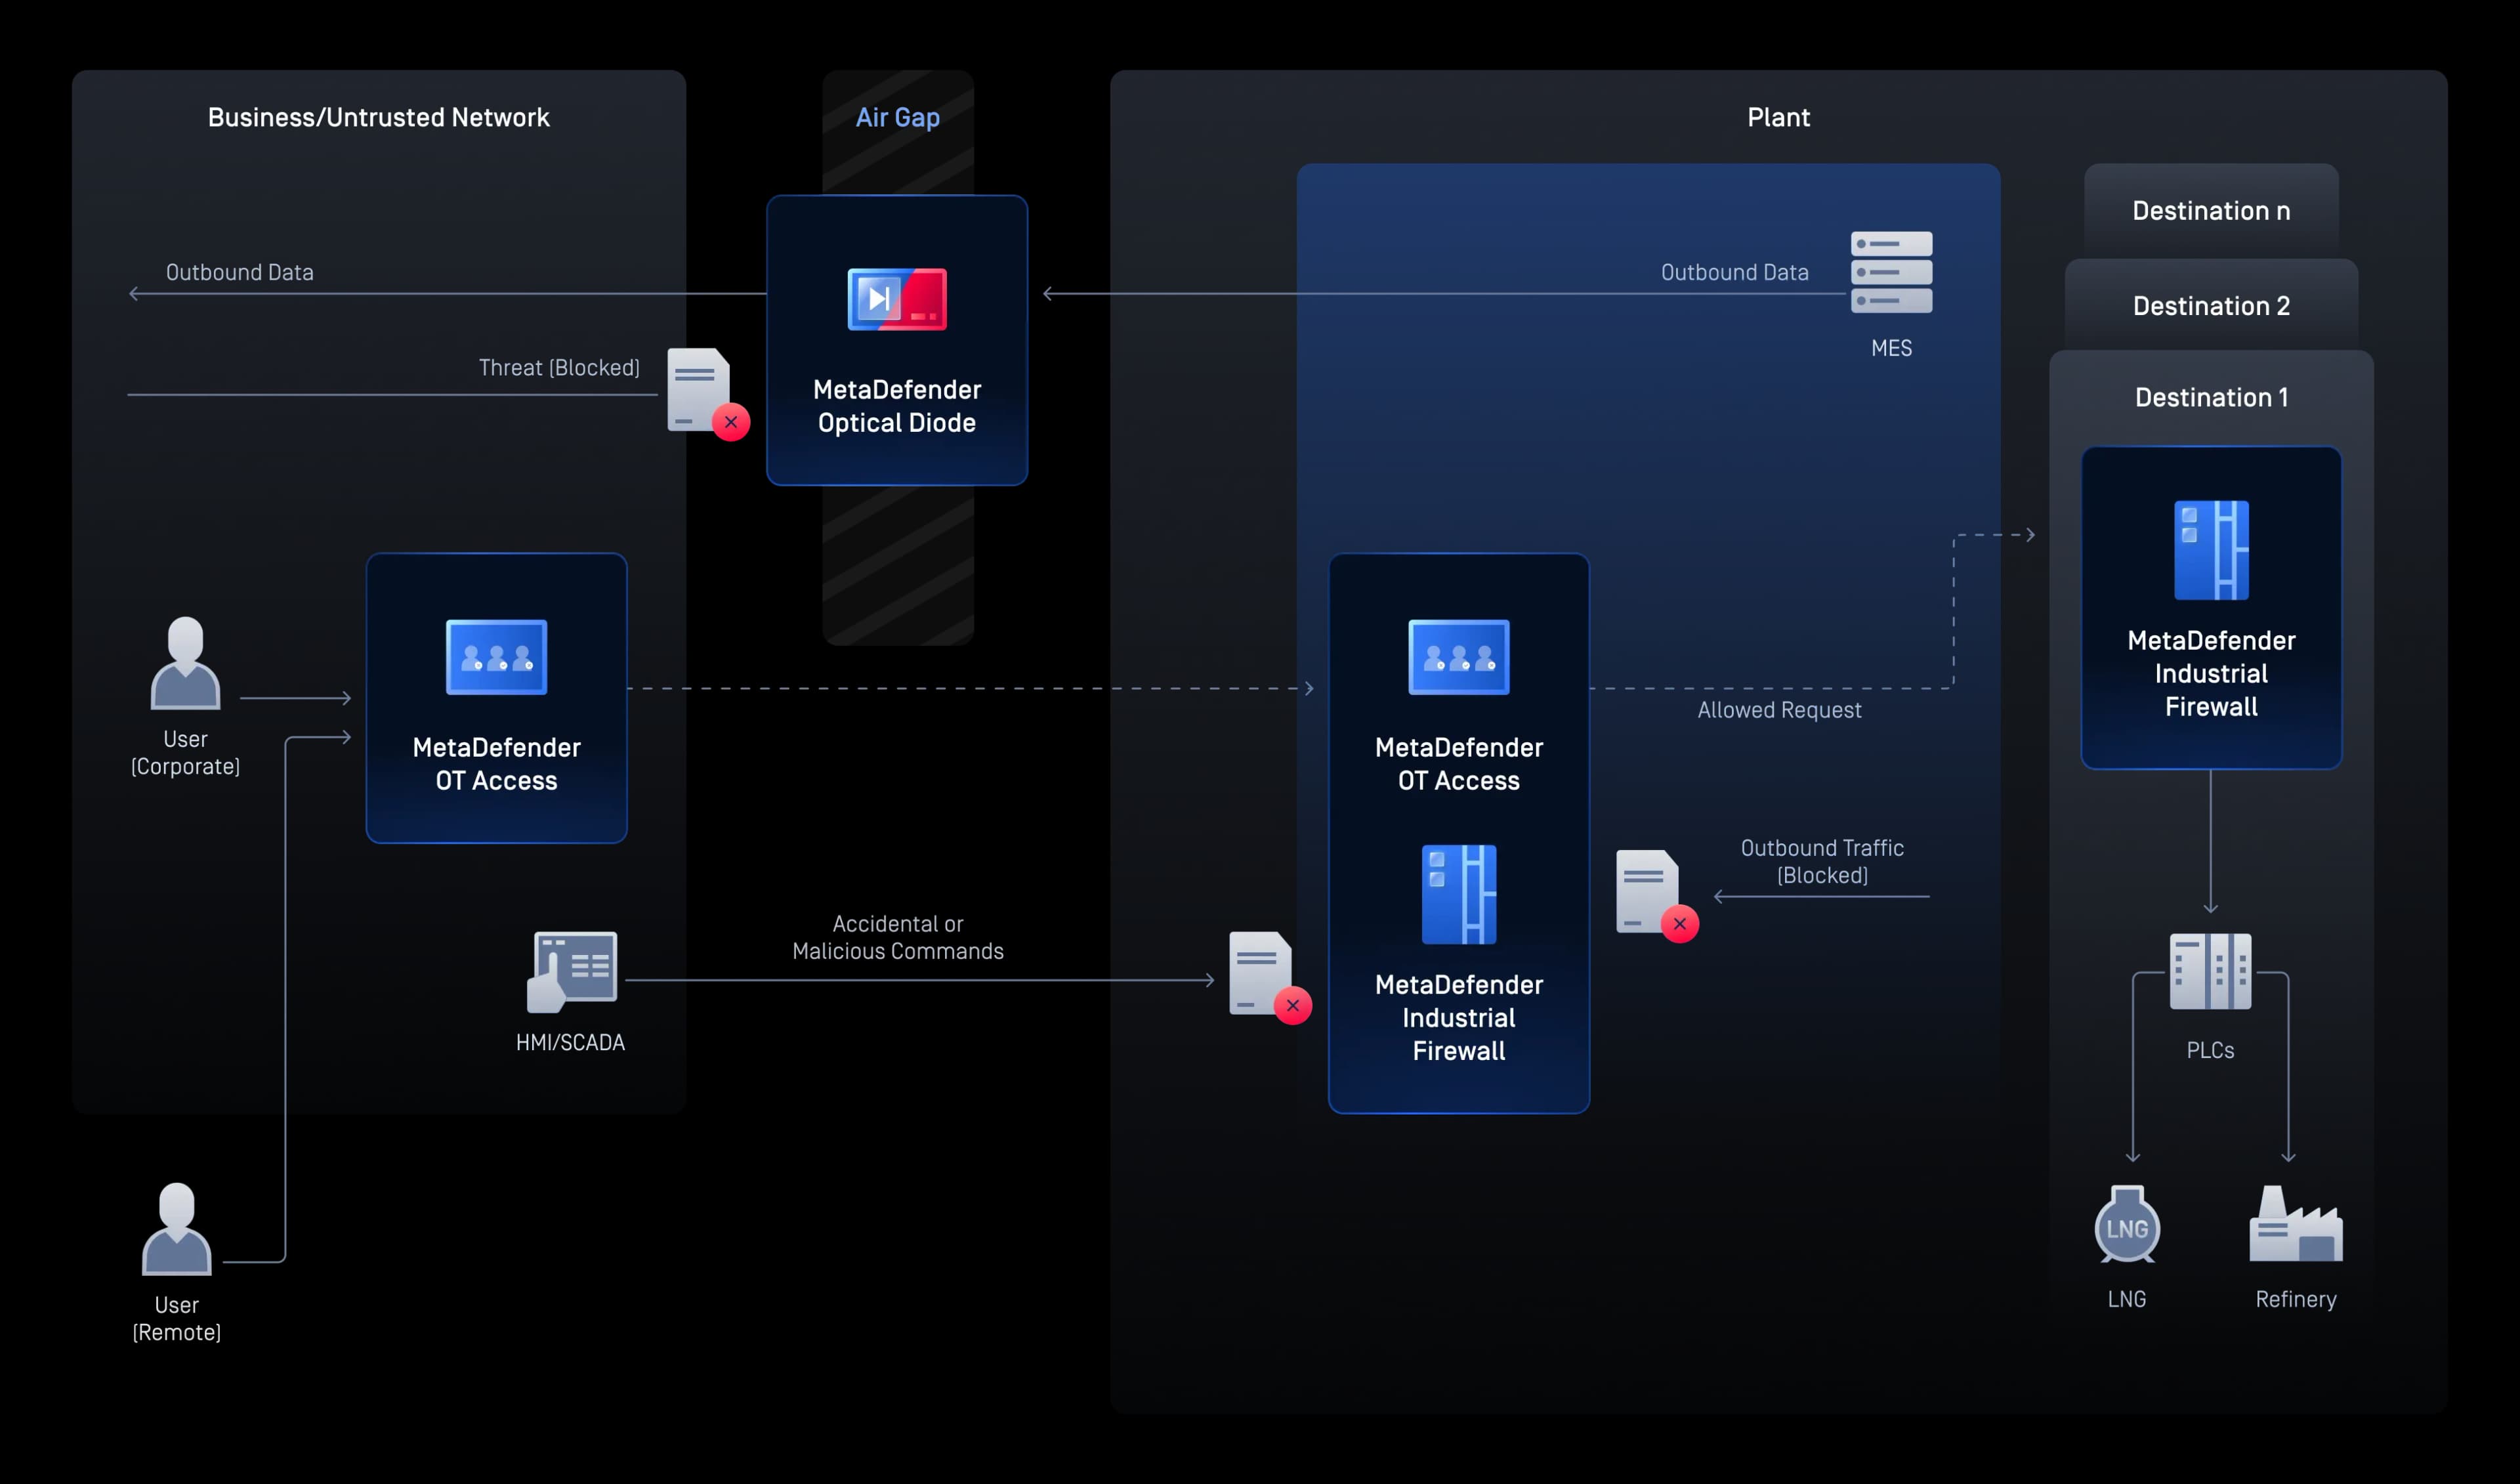
保护联网的运营技术(OT)运营
通过主动网络防护、安全的远程访问以及在传统和现代运营技术(OT)环境中由硬件强制实施的单向数据传输,保障工业运营安全。
Secure 所有 IT/OT 文件传输
在IT和OT环境之间对文件进行检查、消毒和安全传输,同时实施基于策略的控制措施。
在执行前检测高级威胁
利用机器学习、自适应沙箱和威胁情报,在云端、本地及物理隔离环境中,在零日攻击和人工智能驱动的威胁执行之前将其拦截。
- 可拆卸式Media 保护可拆卸式Media 保护
Secure 可移除的Media 入口点
在可移动存储介质接入运营系统之前,对其进行扫描、清理和验证,从而防止恶意软件进入关键的运营技术(OT)环境。
- 设备安全设备安全
保护临时设备和终端
Secure 供应商笔记本电脑、工程工作站以及临时设备,支持开机前扫描、设备控制和安全补丁部署。
- OT 和 CPS 保护OT 和 CPS 保护
保护联网的运营技术(OT)运营
通过主动网络防护、安全的远程访问以及在传统和现代运营技术(OT)环境中由硬件强制实施的单向数据传输,保障工业运营安全。
- Secure 转会Secure 转会
Secure 所有 IT/OT 文件传输
在IT和OT环境之间对文件进行检查、消毒和安全传输,同时实施基于策略的控制措施。
- AI检测AI检测
在执行前检测高级威胁
利用机器学习、自适应沙箱和威胁情报,在云端、本地及物理隔离环境中,在零日攻击和人工智能驱动的威胁执行之前将其拦截。
专为满足全球最严格的能源法规而设计
OPSWAT 通过集中化的扫描日志、策略执行记录和合规仪表盘,支持 NERC CIP、IEC 62443、NRC 10 CFR 73.54、欧盟 NIS2、美国运输安全管理局(TSA)管道安全指令、澳大利亚《SOCI 法案》等标准的文档记录、执行及审计准备工作。
用领先市场的技术阻止威胁
OPSWAT的技术久经考验、全球信赖、屡获殊荣且市场领先,可防止文件传播的恶意软件进入并传播到您的关键环境中。
阻止他人忽视的威胁
- 支持 200 多种文件格式
- 递归消毒多级嵌套档案
- 重新生成安全可用的文件
基于人工智能的内容真实性与文件造假检测
- 对图像元数据进行去重、验证和规范化处理
- 评估视觉取证信号、文本风格特征以及文档结构线索
- 为AI生成的文本、AI生成的图像以及文档伪造分类器分别设置独立的门控
防止敏感数据丢失
- 利用人工智能驱动的模型将非结构化文本定位并分类到预定义的类别中
- 自动对125多种文件类型中的已识别敏感信息(如个人身份信息、个人健康信息、支付卡信息)进行脱敏处理
- 支持图像中的光学字符识别 (OCR)
已获得1,500多家能源机构的信赖
- “通过使用OPSWAT 这类产品(MetaDefender Core ),我们成功解决了这一问题。我得以将日立能源(Hitachi Energy)的所有全球服务集中到一台服务器上。”杰里米-摩根日立能源全球网络安全经理
- “我们需要对进出我们设施的持续数据流进行追踪和管理。MetaDefender [Kiosk] 使我们能够针对特定用户制定详细的安全策略,并跟上不断变化的行业要求。这为我们增添了一层保护。”Malie Combs网络安全分析员 OPPD 信息技术
推荐资源
在能源和公用事业领域的成熟部署
NERC CIP 合规性
ICS/OT 网络安全预算:支出趋势、挑战和未来
SANSOT Security 状况报告
《运营技术(OT)网络安全终极指南》
重新定义弹性:跨 IT-OT 的统一安全
使用数据二极管保障关键网络安全:高可用性配置方案
数据二极管终极指南
常见问题
并非仅靠自身。通过USB 驱动器、承包商笔记本电脑和供应商工具引入的恶意软件经常能绕过物理隔离,正如Stuxnet、Industroyer等案例所示。
并非始终如此。在缺乏物理强制执行机制的情况下,运营商往往将系统正常运行时间置于协议合规性之上,尤其是在维护窗口期间。
未必如此。ICS系统的平均驻留时间超过200天——未检测到安全事件并不意味着系统未遭入侵。
不。NERC CIP、NRC 和 TSA 等监管机构要求采取可验证且经得起审计的执法措施,而不仅仅是书面程序。
不。单引擎反病毒软件在新型恶意软件变种刚出现时,会漏检其中30%至40%。能源领域需要多引擎扫描和内容无害化技术。
许多物理执法点(例如MetaDefender 和Kiosk )在现场安装后数小时内即可投入运行。
是的。Predictive Alin AI和MetaDefender Aether(适用于Core )均可完全离线运行,支持物理隔离的核设施、管道和电网环境。