文件结构验证
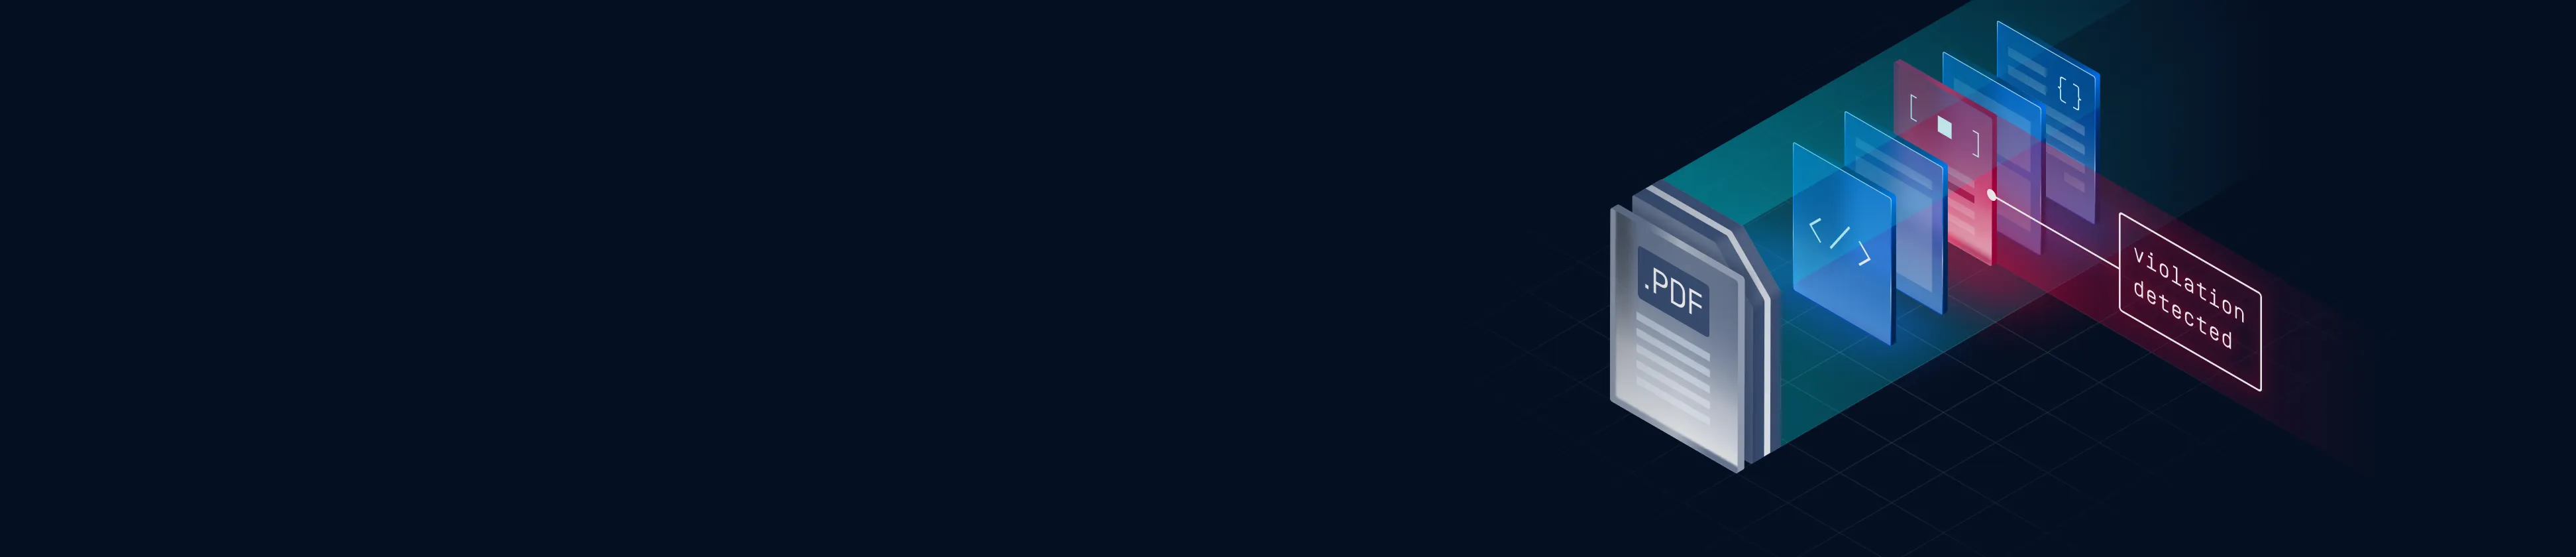
文件结构验证通过在传统安全工具介入之前从结构层面分析文件,从而提供早期阶段的可视性和控制能力。
- 早期文件控制
- 深入的内容洞察
- 优化处理
OPSWAT 得到以下机构的信任
在执行安全操作前验证文件结构
提取潜在风险对象
例如:宏、超链接或元数据
街区
格式错误或可疑文件
早期
支持
160多种文件类型
包括复杂格式和AI模型文件
减少不必要的沙箱隔离和繁重的分析
提升下游发动机性能
启用
对象级
安全政策
文件过于复杂
以至于传统安全措施难以应对
现代文件格式——包括任何能够封装或嵌入其他文件的格式——都隐藏着传统工具无法妥善分析的风险,从而造成盲点、效率低下以及风险敞口增加。
能见度有限
基于签名的安全工具将复杂的文件格式视为单一的二进制对象,仅扫描已知的模式,却会遗漏宏、嵌套归档文件和隐藏有效载荷等嵌入式组件。
安检流程效率低下
无论风险高低,所有文件都会经过严格检查,这增加了处理延迟并浪费了资源。
保护不周
基于检测的方法难以应对未知威胁,而文件修改方法可能不适用于对文件完整性要求较高的环境。
先分析,再决定。
文件结构验证会在强制执行之前检查文件结构和组件,从而能够做出更智能、更快速且更精准的安全决策。
结构文件验证
根据格式规范对文件进行验证,以便尽早检测异常和格式错误的内容。
深度内容可见性
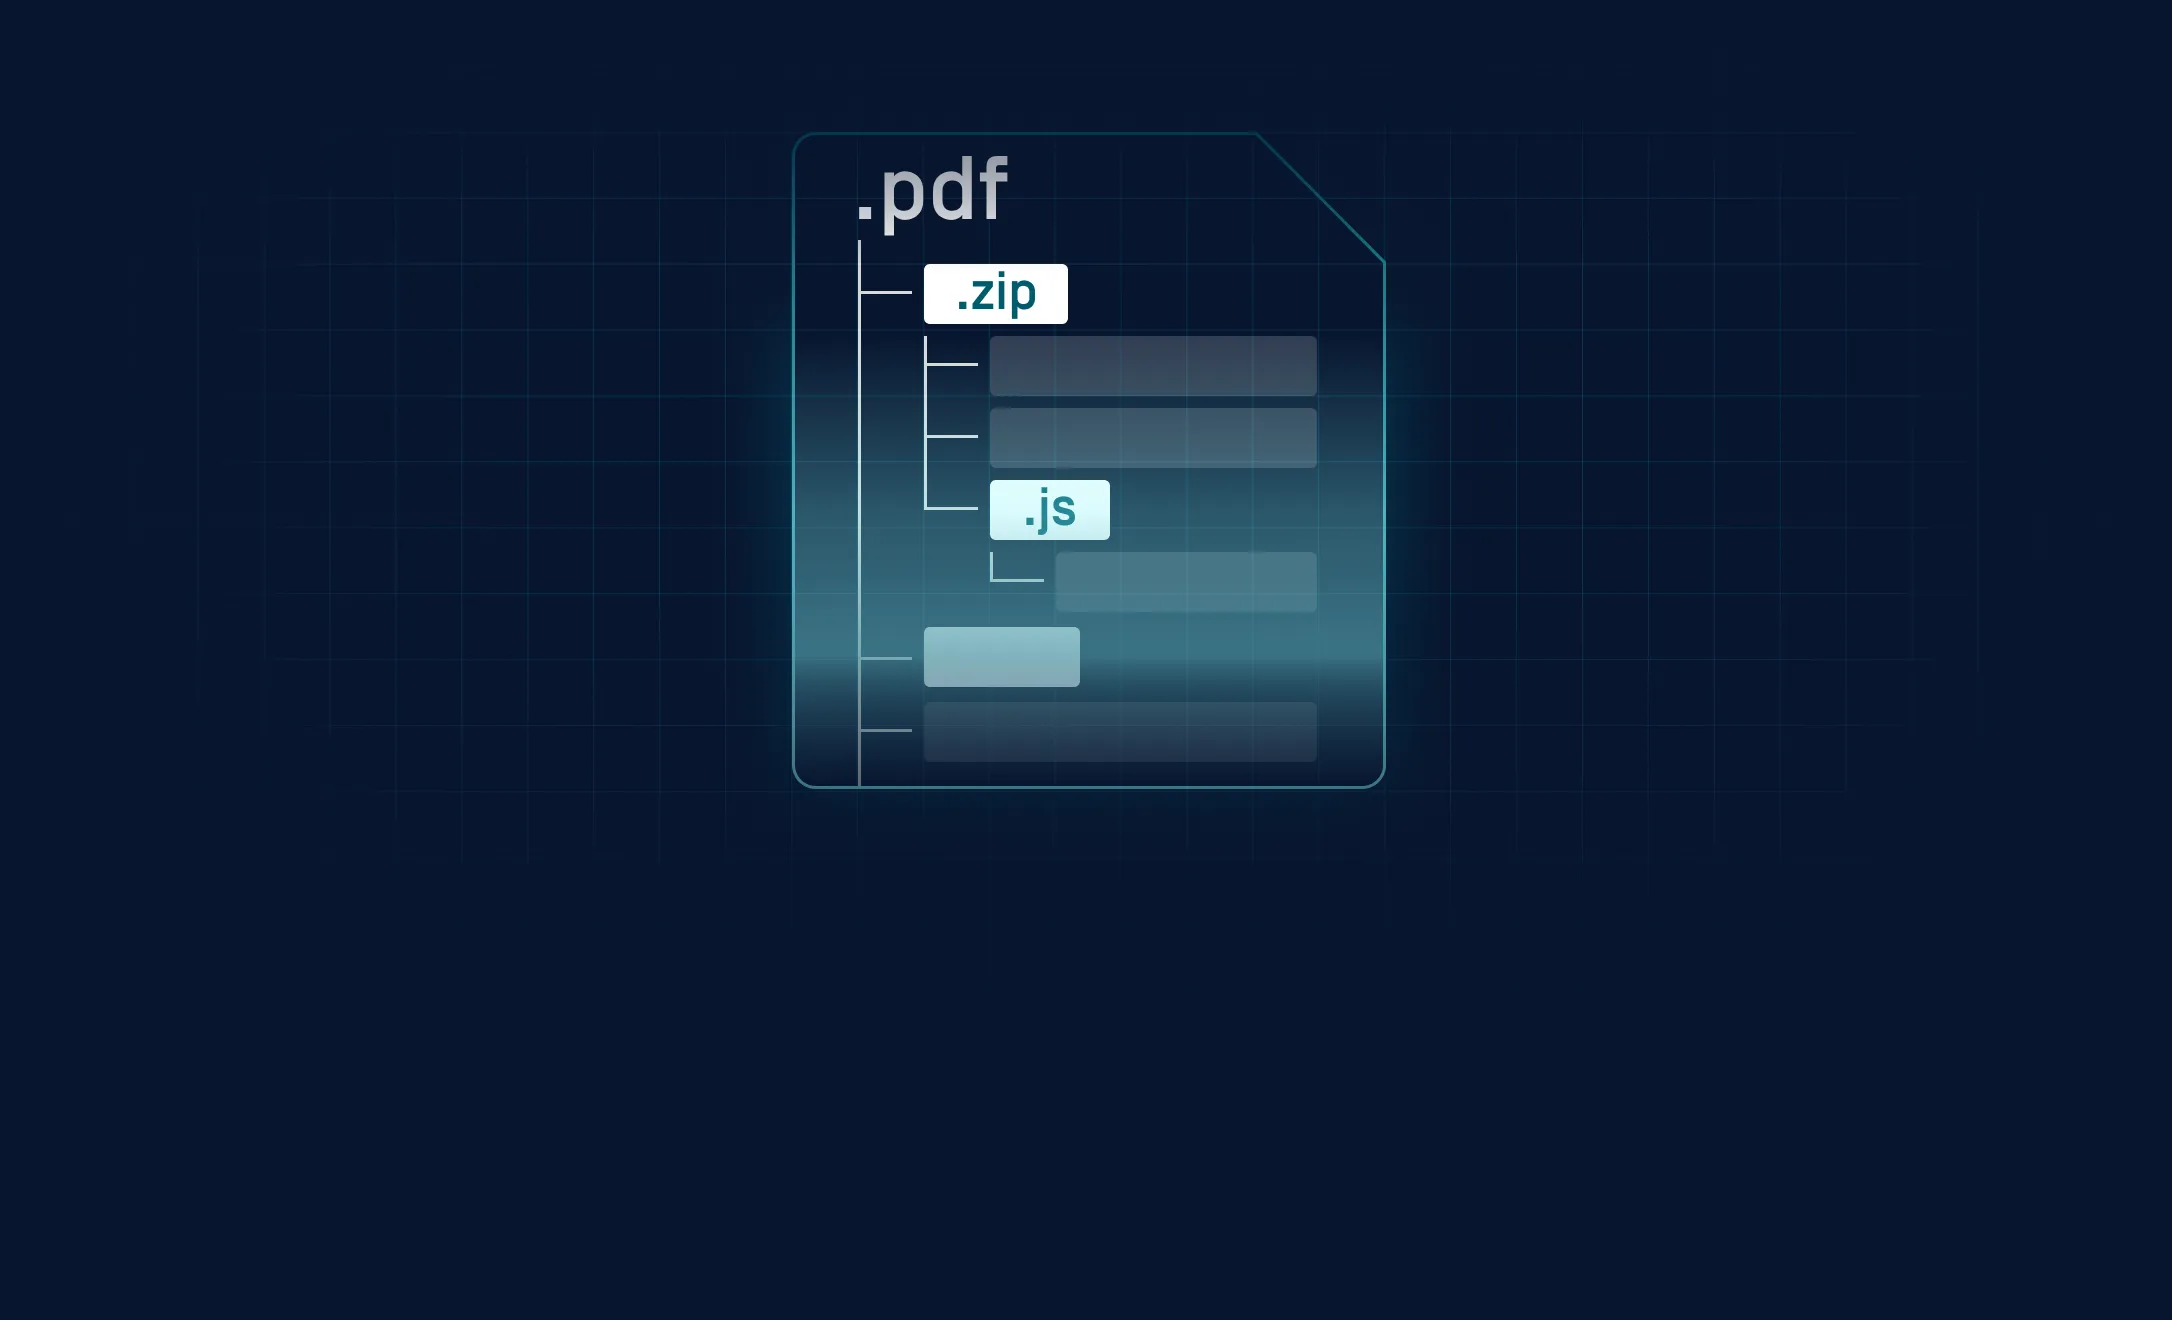
利用“内容无害化与重建”(CDR)原理,提取并揭示宏、链接和元数据等嵌入式对象,以便进行全面检查——直至最深层的文件层。
智能路由与控制
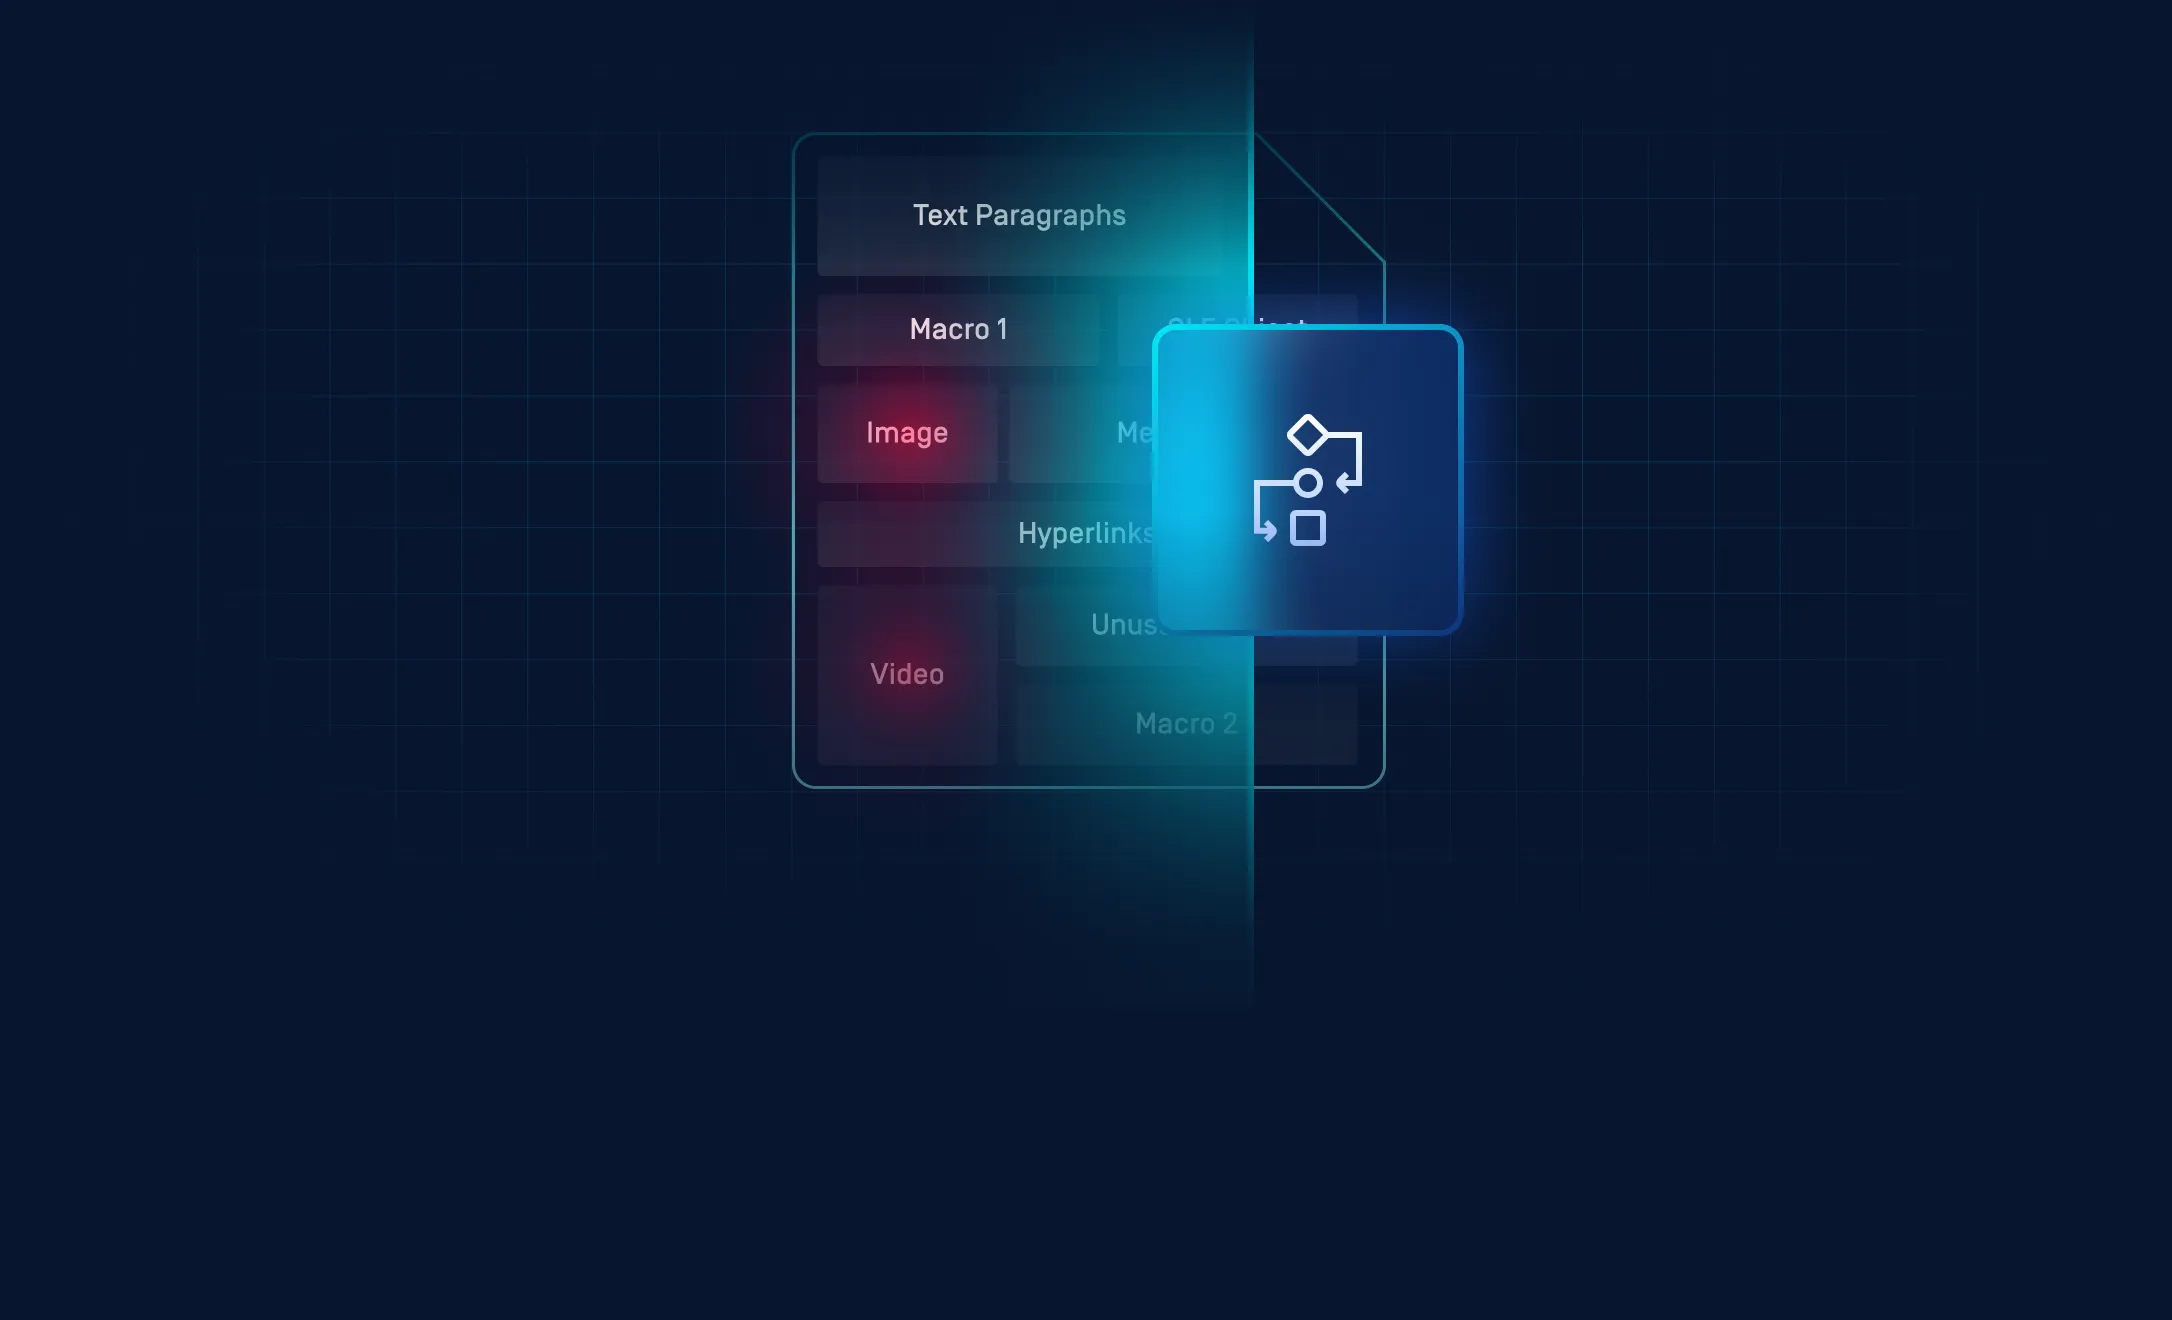
应用对象级策略,并将相关内容定向发送至相应的安全引擎。
为每个文件提供早期智能分析
文件结构验证在高级安全引擎之前运行,对文件进行预处理和结构化处理,以便后续分析更有效。
 步骤 1
验证文件结构
根据规范检查文件格式的完整性,以便尽早识别格式错误或可疑的结构。
- 步骤 2
提取嵌入对象
将文件分解为宏、附件和链接等组成部分,以便进行细致检查。
- 步骤 3
执行策略和路由
应用对象级规则,并将风险内容发送至Predictive Alin AI、Metascan、Proactive DLP 、Adaptive 、Sandbox 、Reputation或Country of Origin。
主要特点与优势
文件结构验证
尽早检测格式错误或不符合规范的文件,在开始更深入的检查之前降低风险。
对象级提取
全面掌握所有嵌入式组件的情况,从而做出精准且有依据的安全决策。
选择性处理
仅向下游引擎发送相关内容,从而提升性能并降低处理开销。
基于策略的阻断
启用内置和可配置的策略,以阻止符合定义条件的文件和对象。
查看文件结构验证的实际应用
了解“文件结构验证”如何对风险对象进行结构检查、提取信息并强制执行策略,或将其发送至下游引擎。
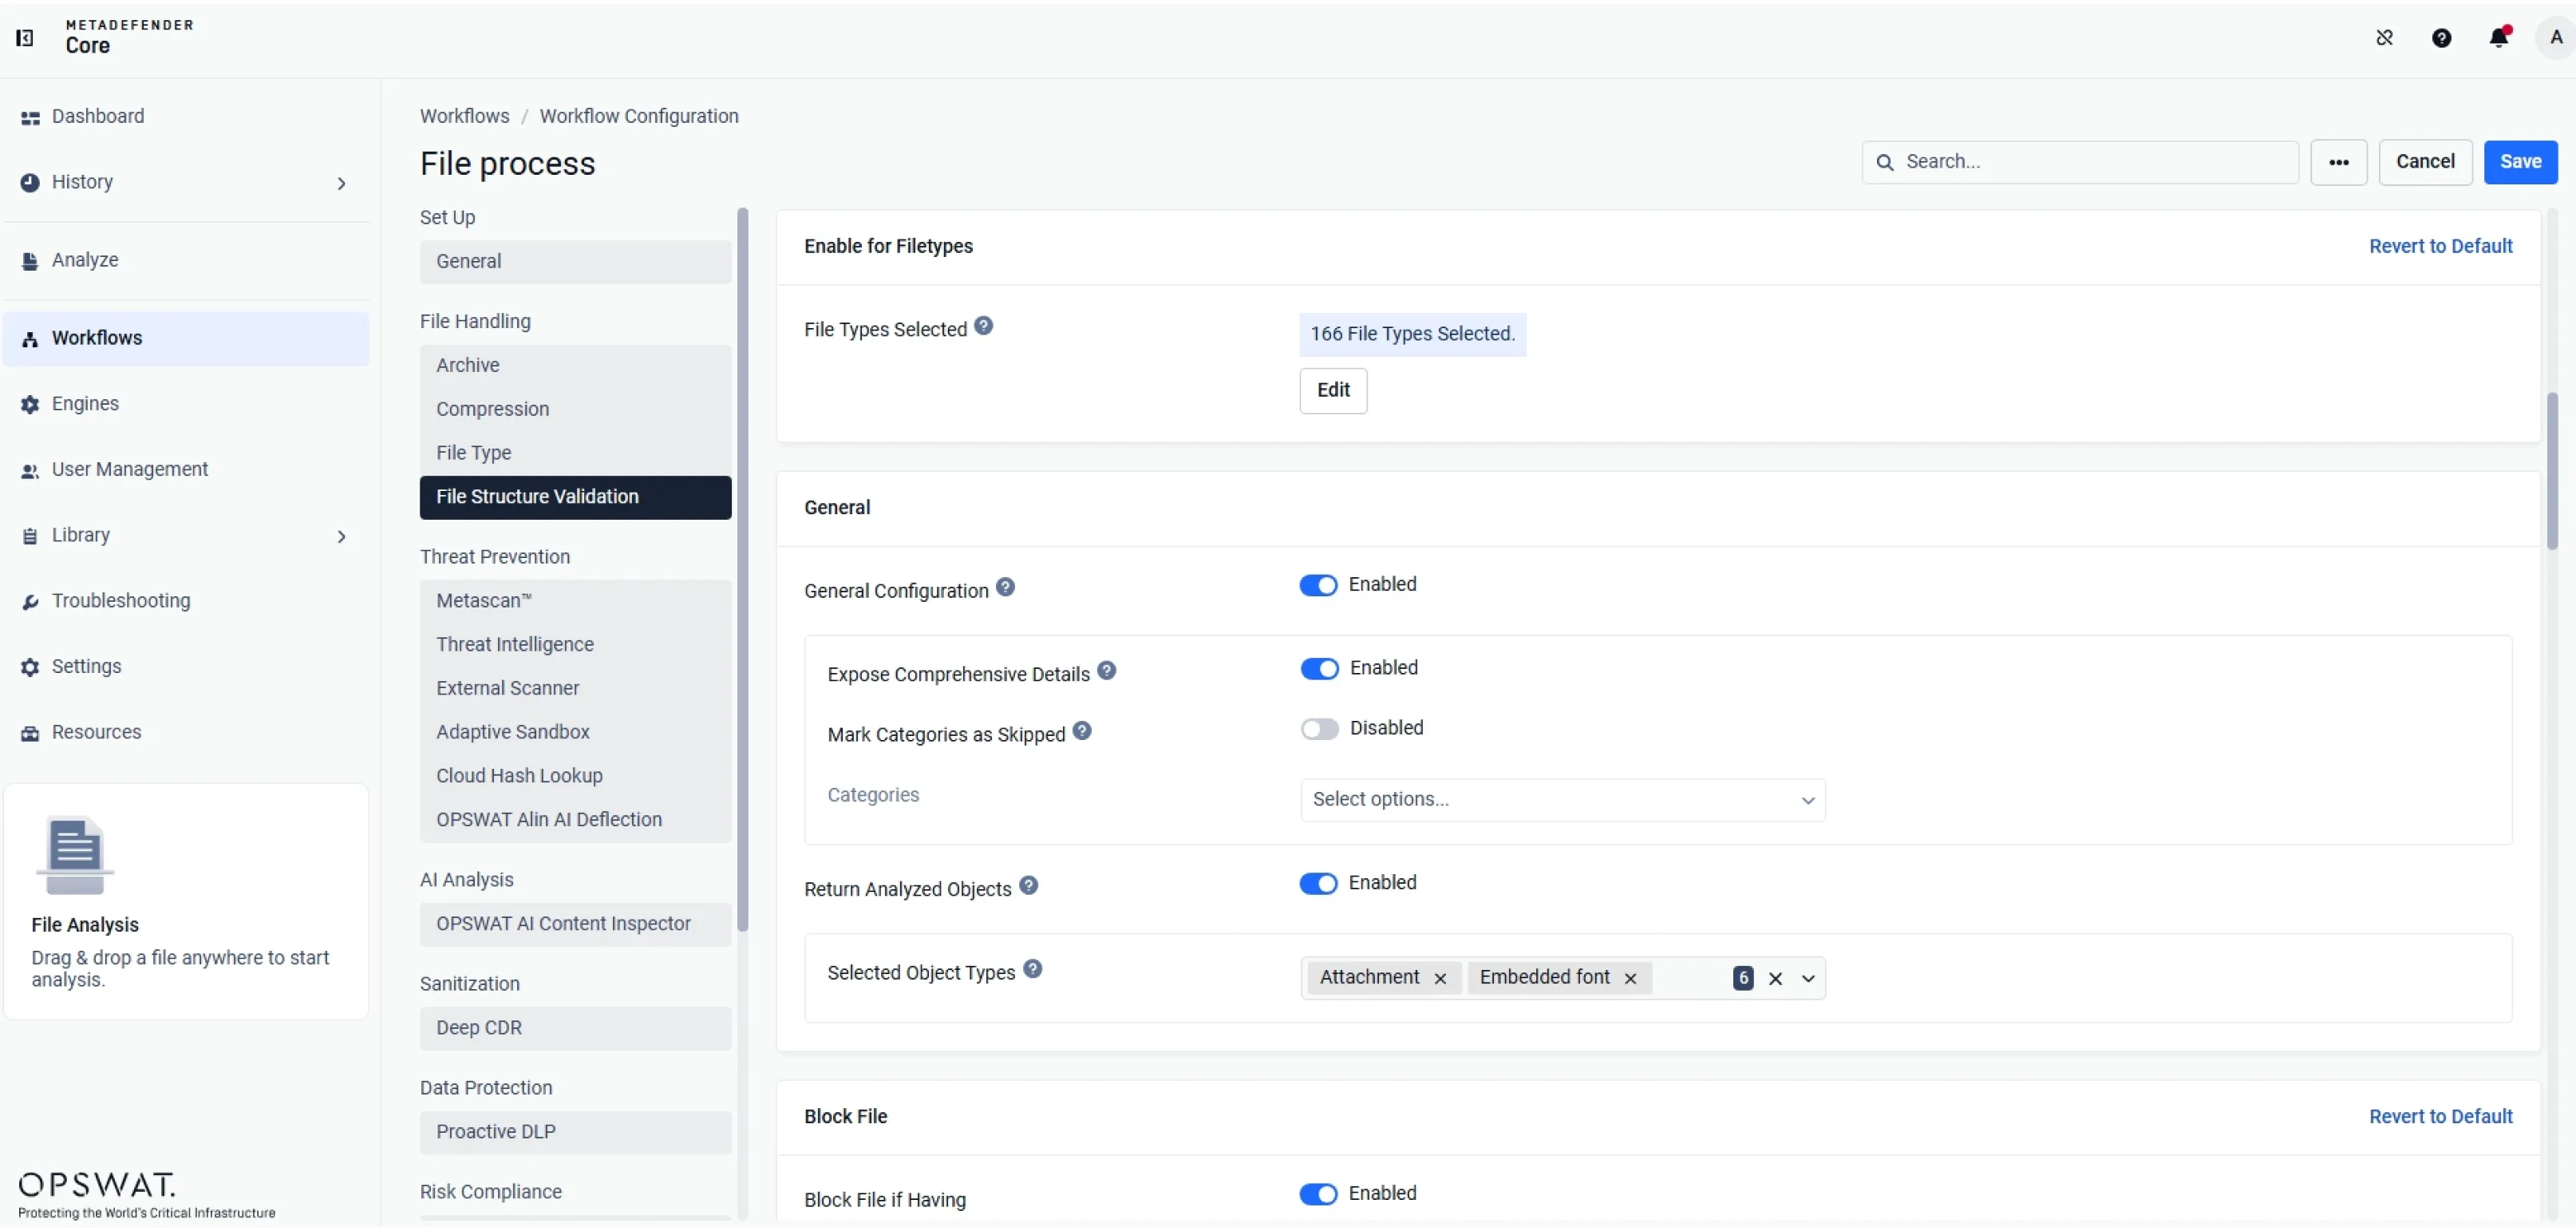
可验证 160 多种文件类型的格式规范。
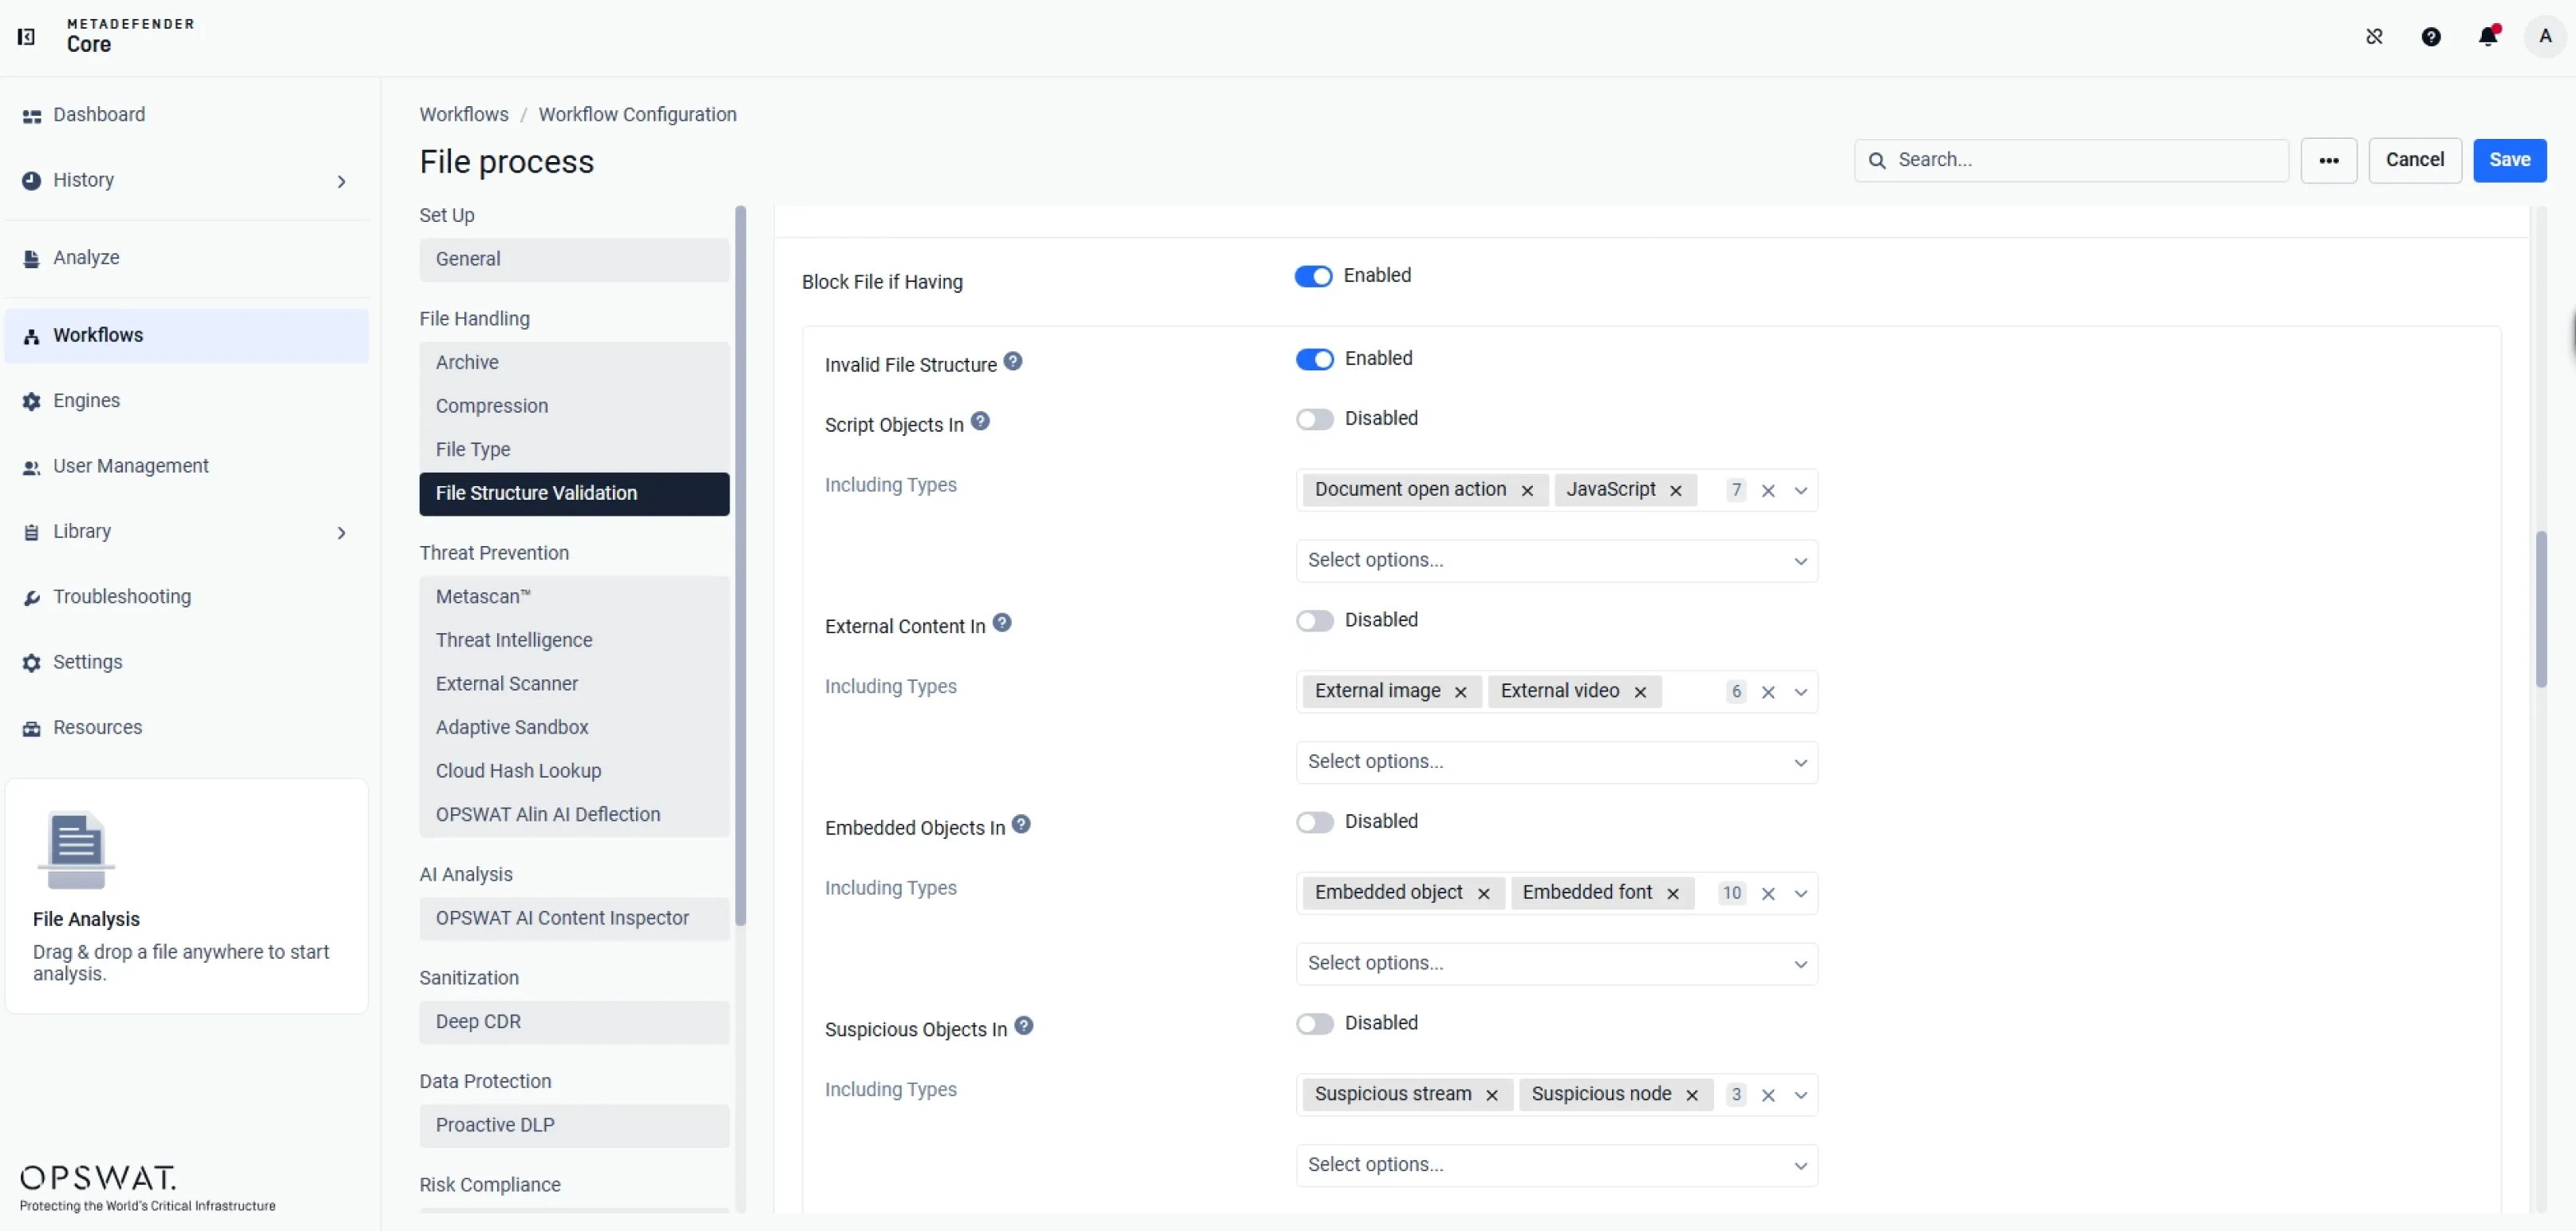
应用内置规则和基于 JSON 的规则来屏蔽特定内容和对象类型。
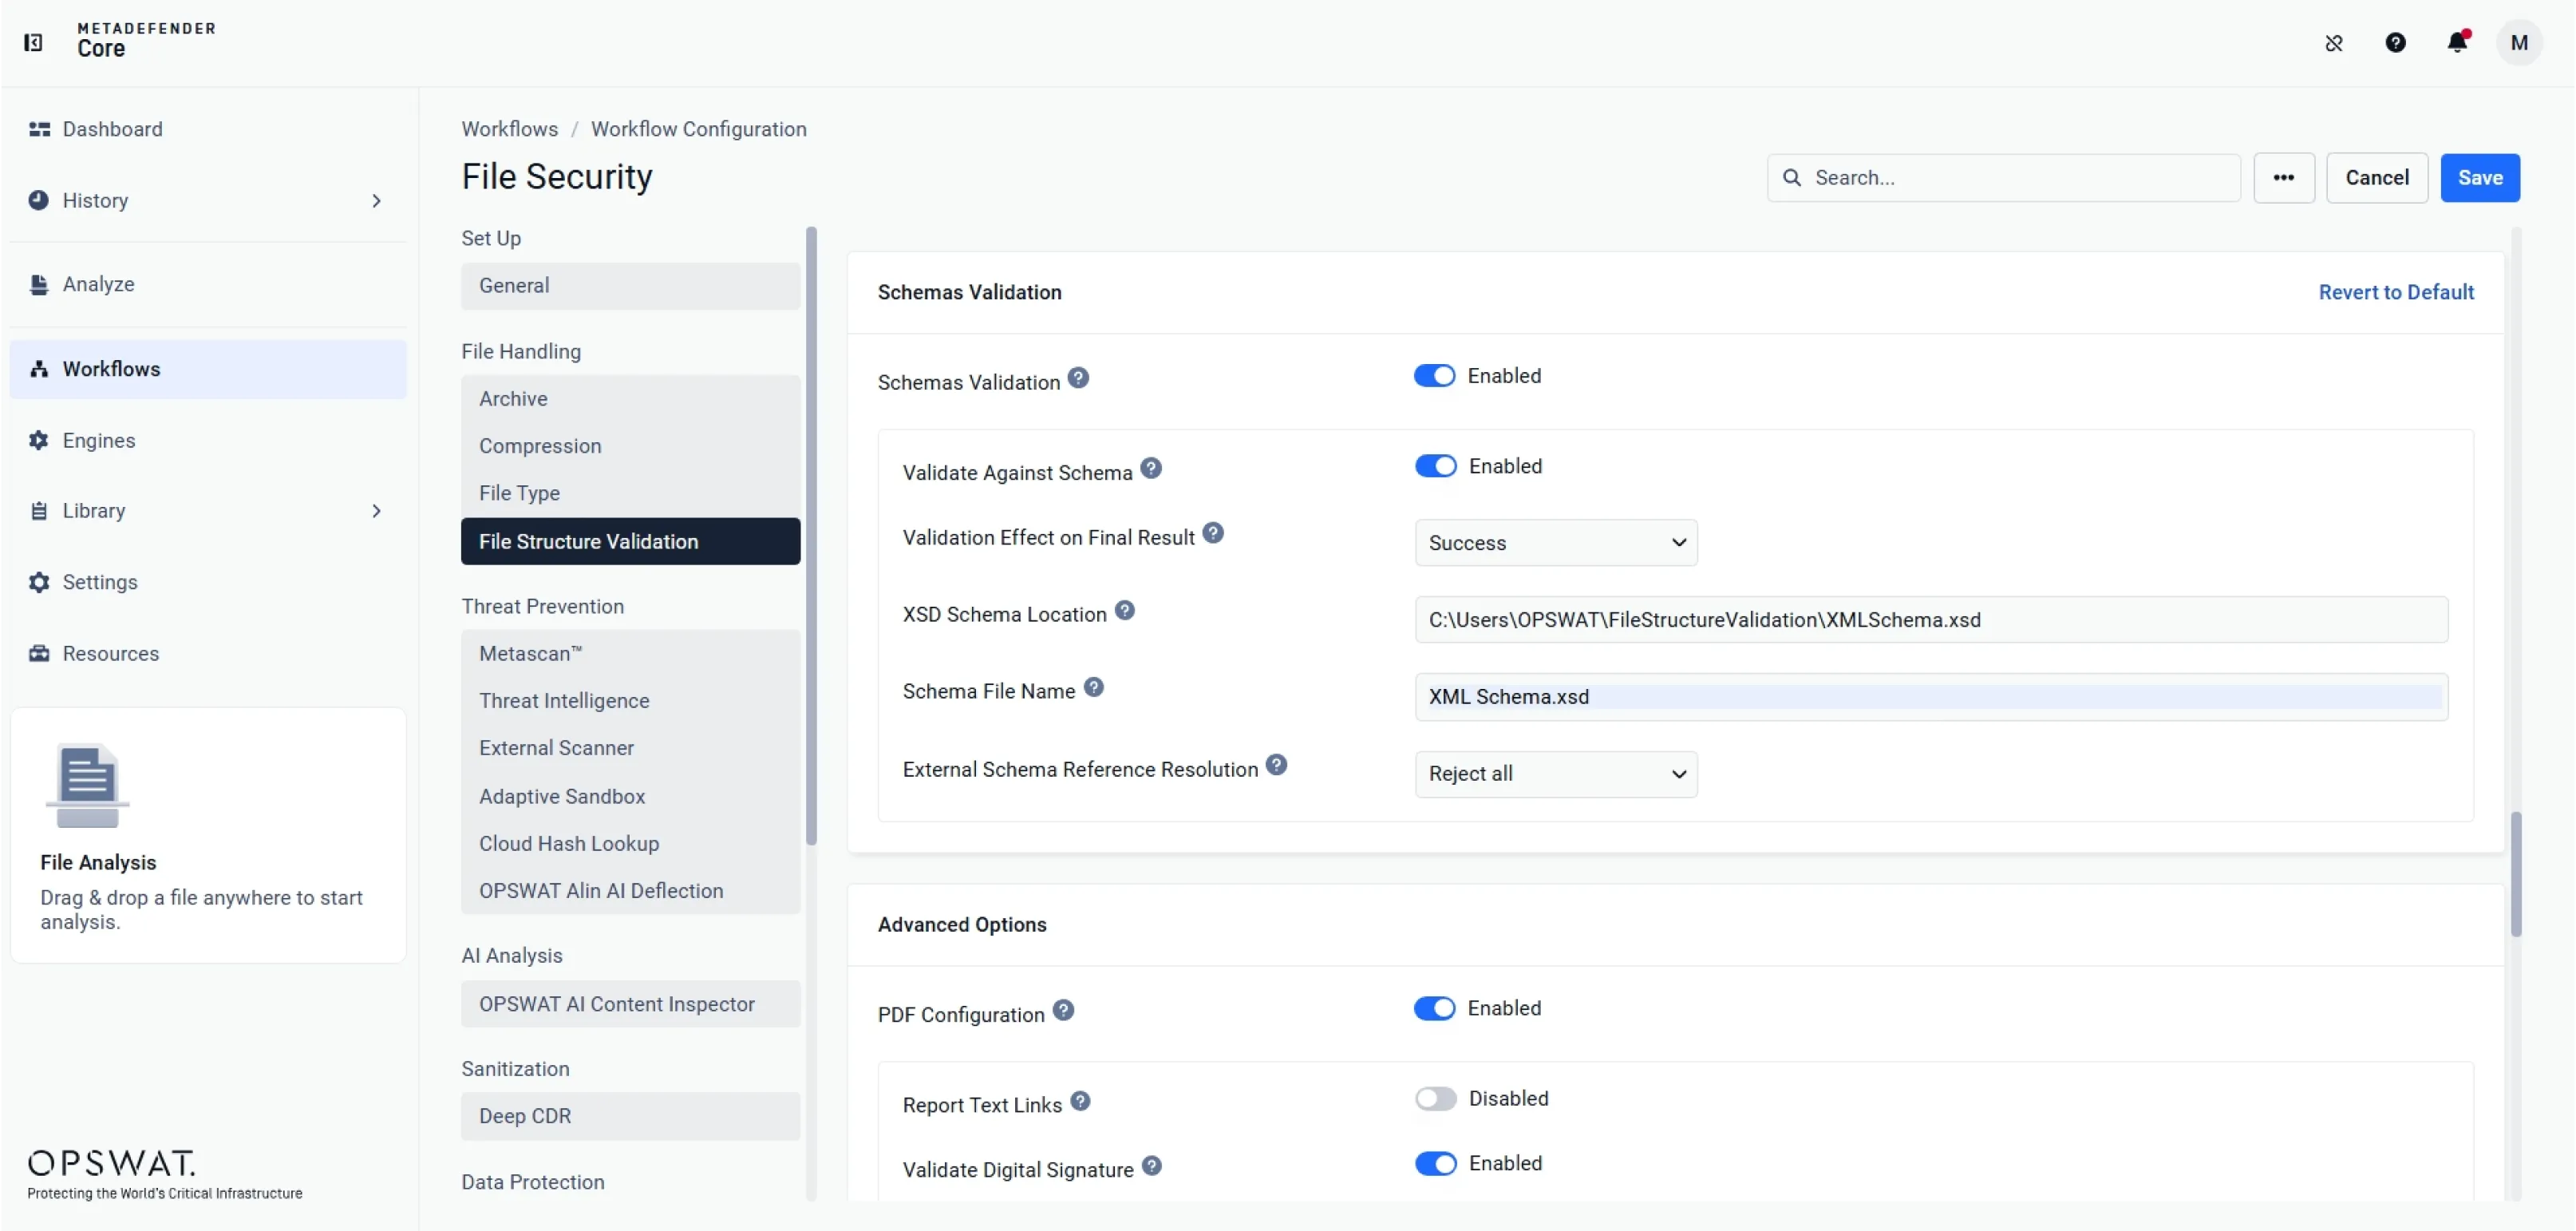
根据 XSD 模式对文件进行验证。适用于 XML、ZEI、JNLP、TDS、RDF、BML、MPD 和 TTML
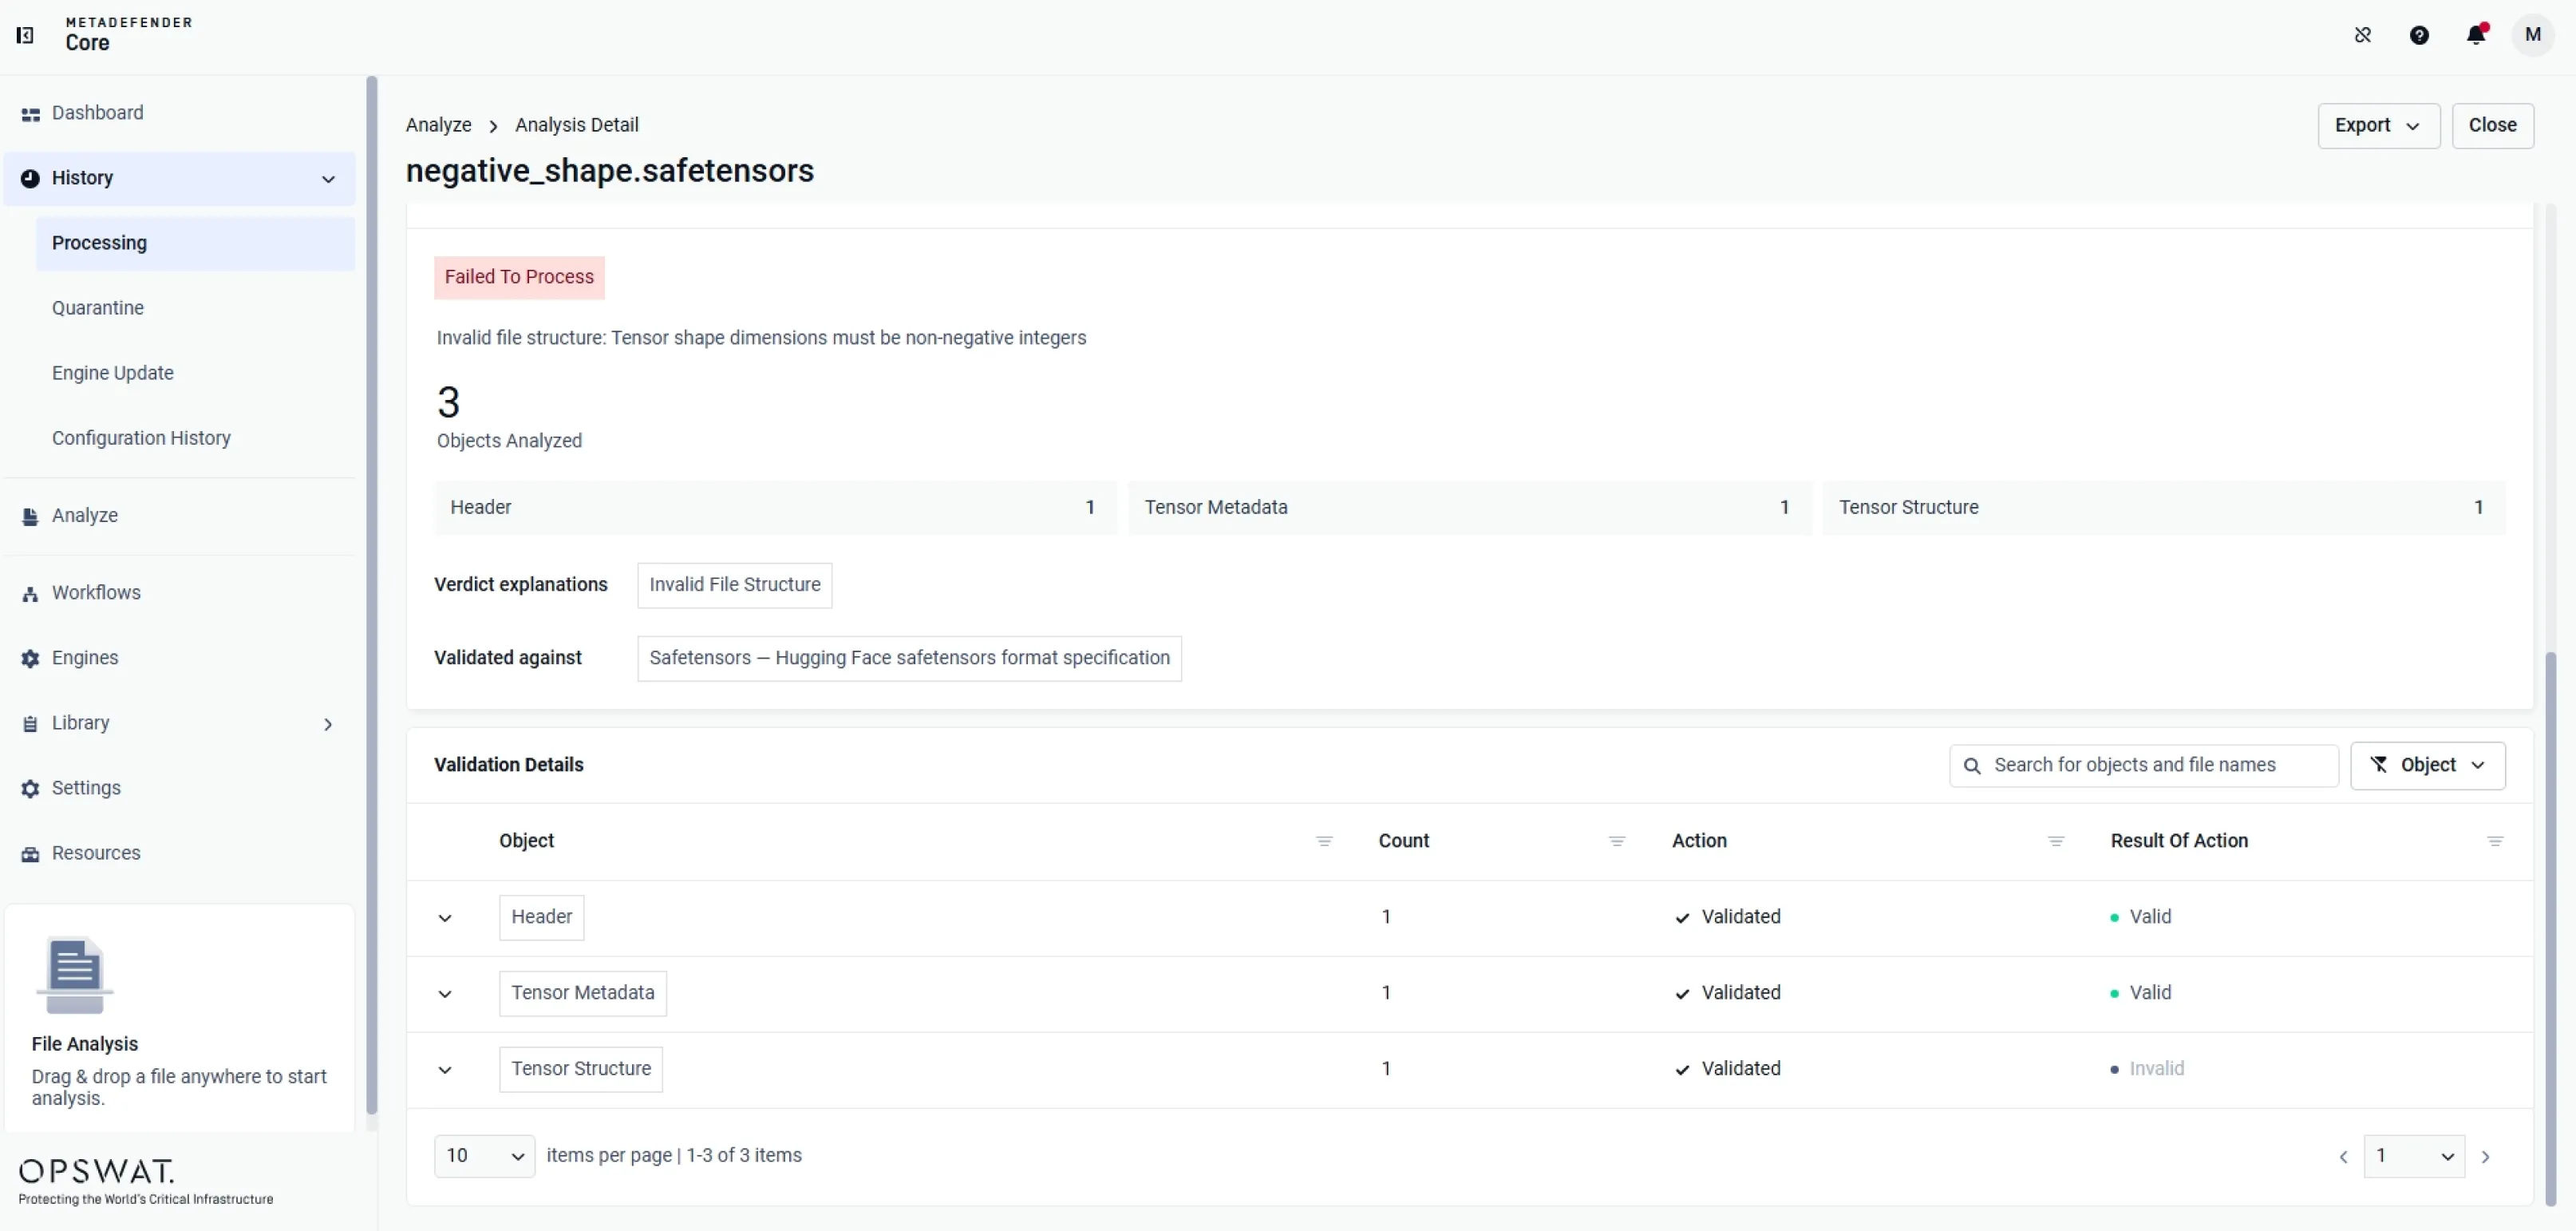
在其他引擎介入之前,就将结构检查未通过的文件拦截在入口处。
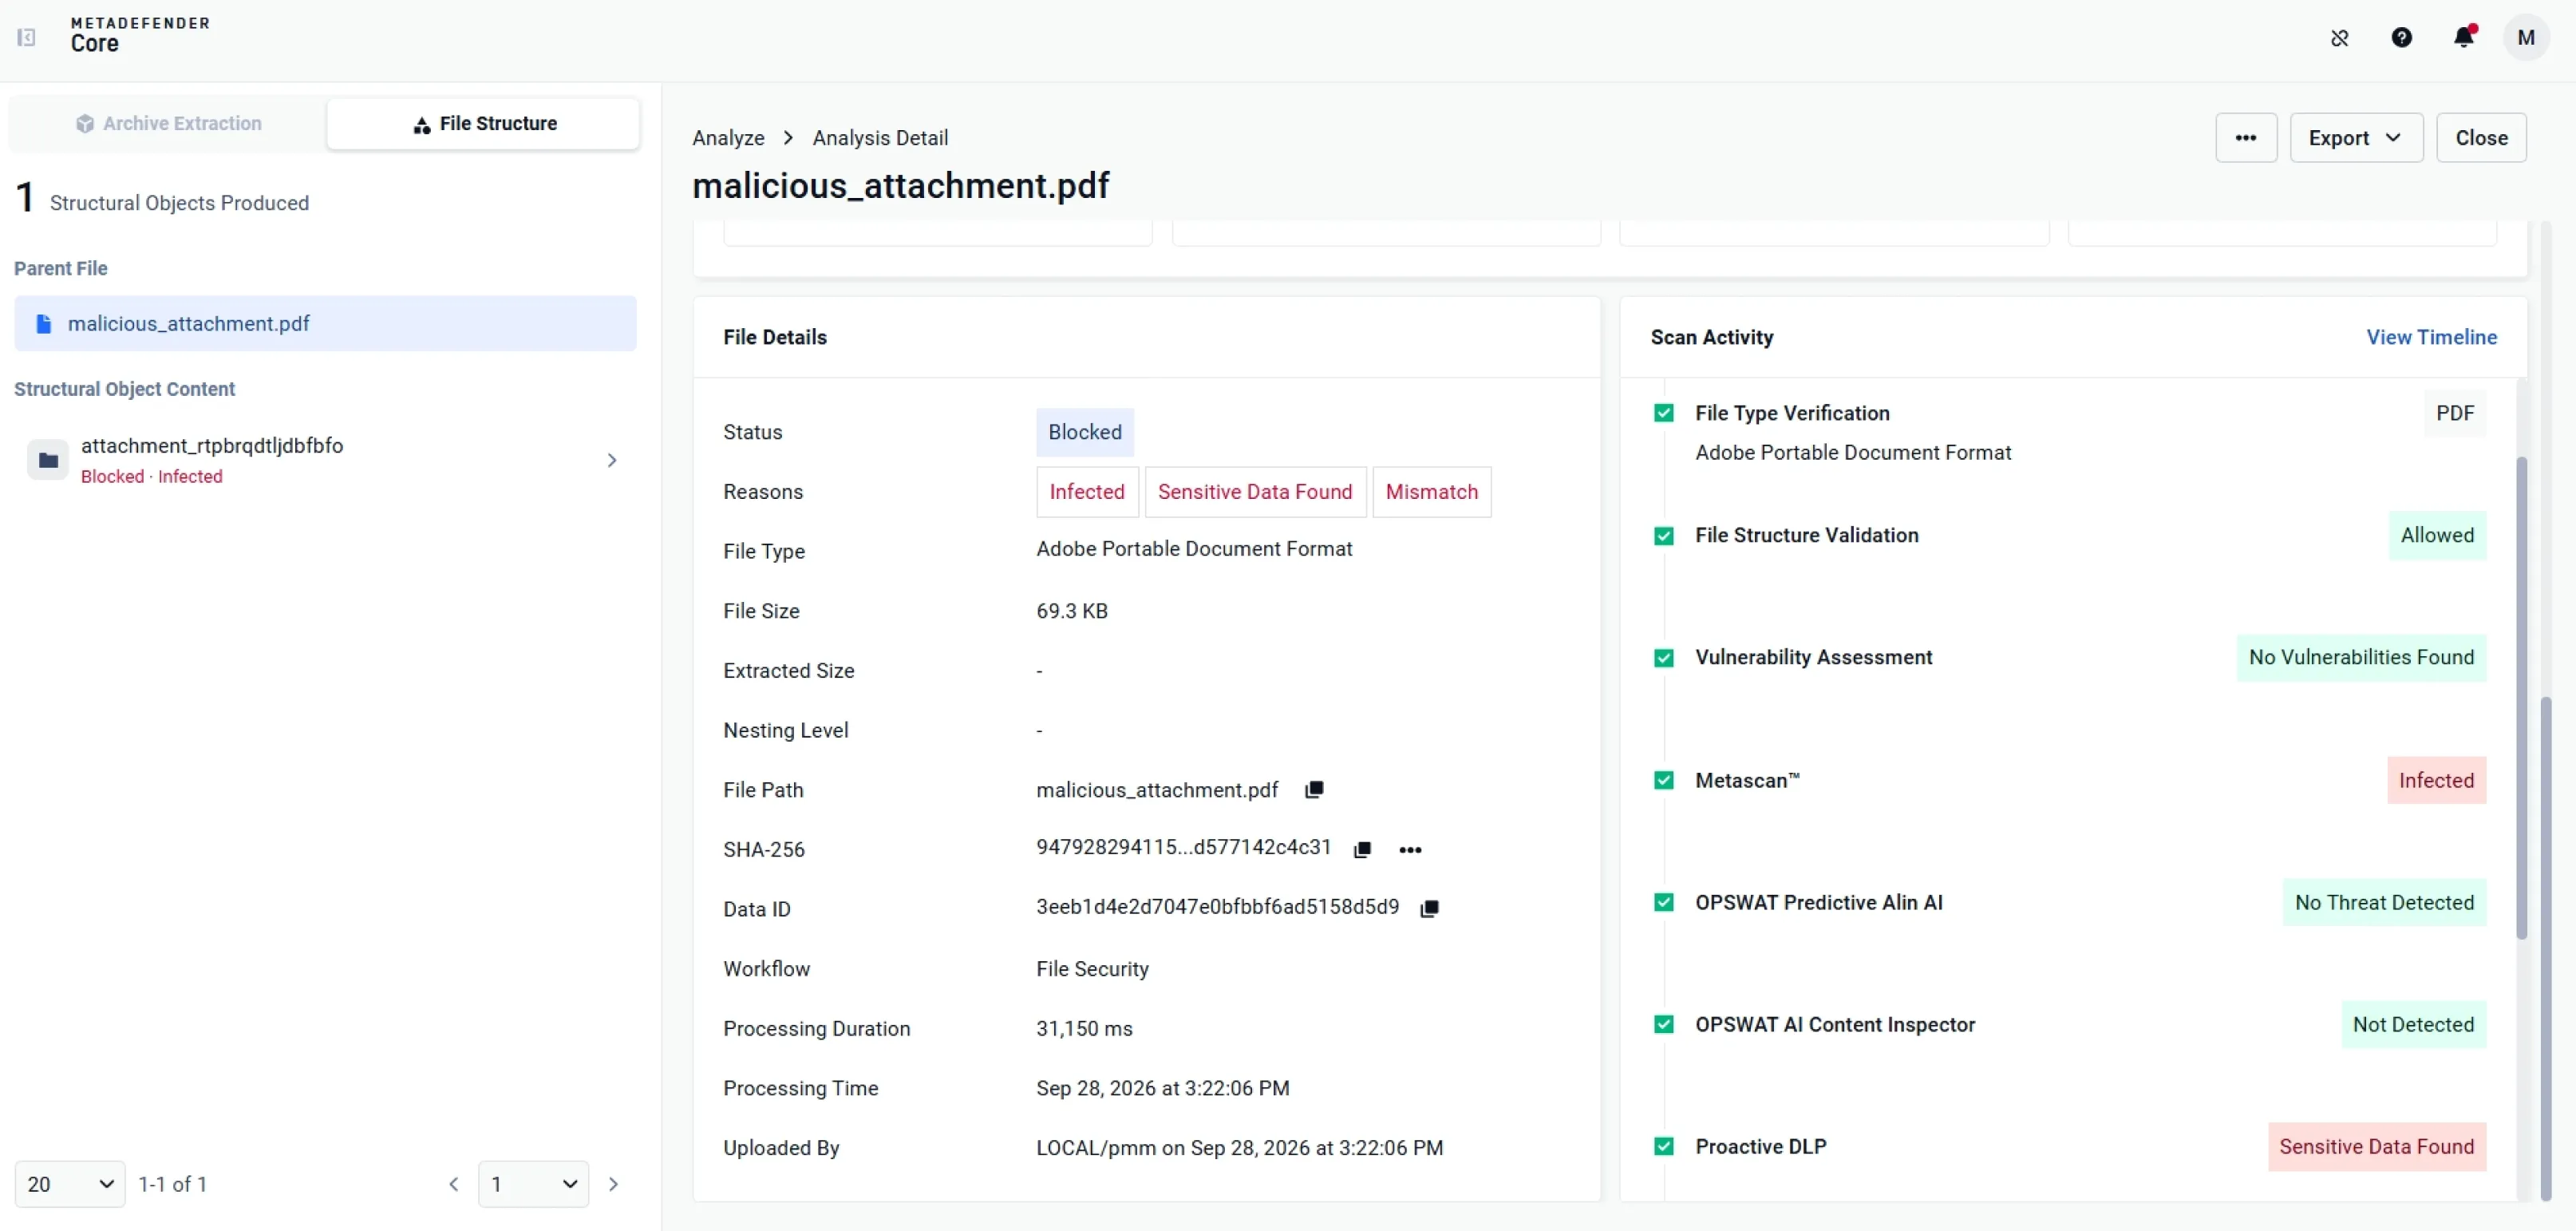
提取风险对象并将其转发至下游引擎以供进一步检查。
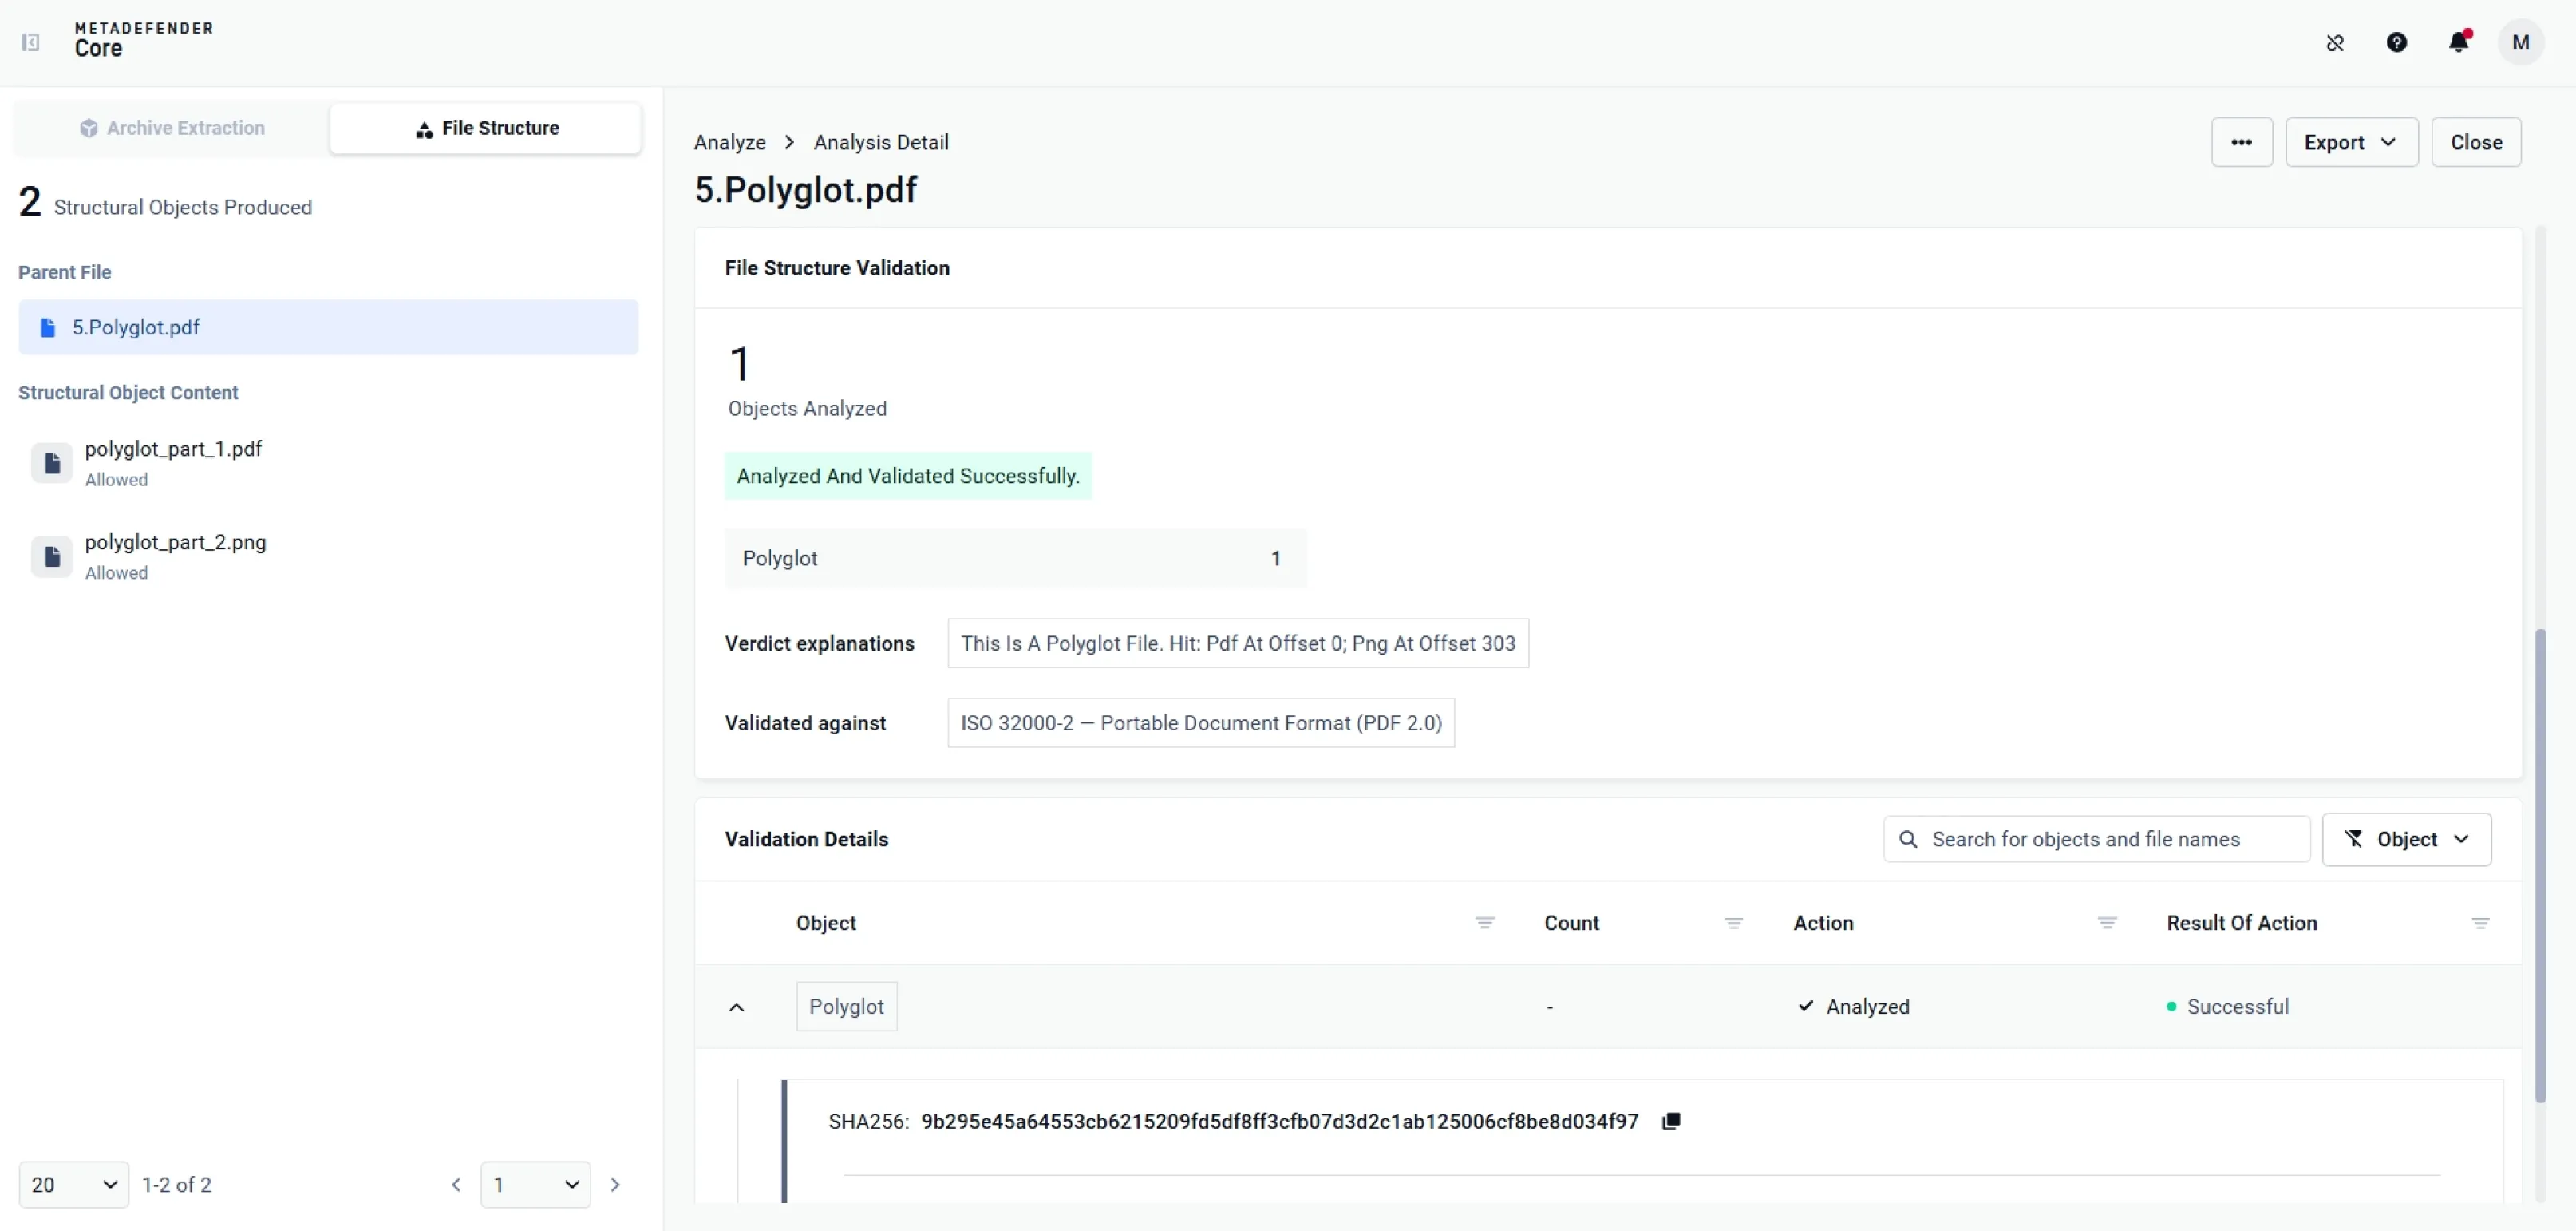
将主格式和隐藏格式提取并扫描为单独的文件
 文件格式验证
可验证 160 多种文件类型的格式规范。
- 内置和自定义阻断
应用内置规则和基于 JSON 的规则来屏蔽特定内容和对象类型。
- 模式验证
根据 XSD 模式对文件进行验证。适用于 XML、ZEI、JNLP、TDS、RDF、BML、MPD 和 TTML
- 无效文件阻塞
在其他引擎介入之前,就将结构检查未通过的文件拦截在入口处。
- 物体提取与路径规划
提取风险对象并将其转发至下游引擎以供进一步检查。
- 多语言检测
将主格式和隐藏格式提取并扫描为单独的文件
部署选项
Cloud
可扩展、受管部署,可实现快速集成。非常适合寻求灵活性并希望降低基础设施开销的企业。
混合动力
将云的可扩展性与本地控制相结合。在性能、合规性和运营灵活性之间取得平衡。
企业内部
在内部环境中实现全面控制。适用于受监管行业和敏感环境。
资源

文件验证的必要性

为何文件传输是恶意软件的主要入侵途径

