每一项证据都可能暗藏风险
团队必须快速行动,但传统的传输和存储工具只能保障传输通道的安全,而无法保障内容的安全,因此隐藏在文件和设备中的恶意软件仍能趁虚而入。
被扣押的设备和文件可能含有恶意软件。一个受感染USB、笔记本电脑、压缩文件、视频、图像或文档,就可能危及取证工作站的安全,破坏分析环境,并导致正在进行的调查陷入停滞。
数字证据在采集点、法医实验室、存储库和合作机构之间流转。如果没有哈希值、审计轨迹和受控的传输流程,组织将面临更高的错误风险、篡改隐患以及文档不完整的问题;如今,这些风险又因人工智能生成的图像、经过篡改的视觉证据以及可能在未被察觉的情况下进入案件的伪造文件而进一步加剧。
案件档案、查获的存储介质以及公民提交的材料中可能包含信用卡号、身份证号、个人数据和机密案件信息。各机构需要在共享或存储证据之前,找出并管控这些数据。
调查人员往往需要花费大量时间来验证证据、扫描文件、传输数据以及管理安全控制措施。手动流程会造成运营瓶颈,并增加本已人手紧张的团队的工作量。
在工作流的每个阶段Secure
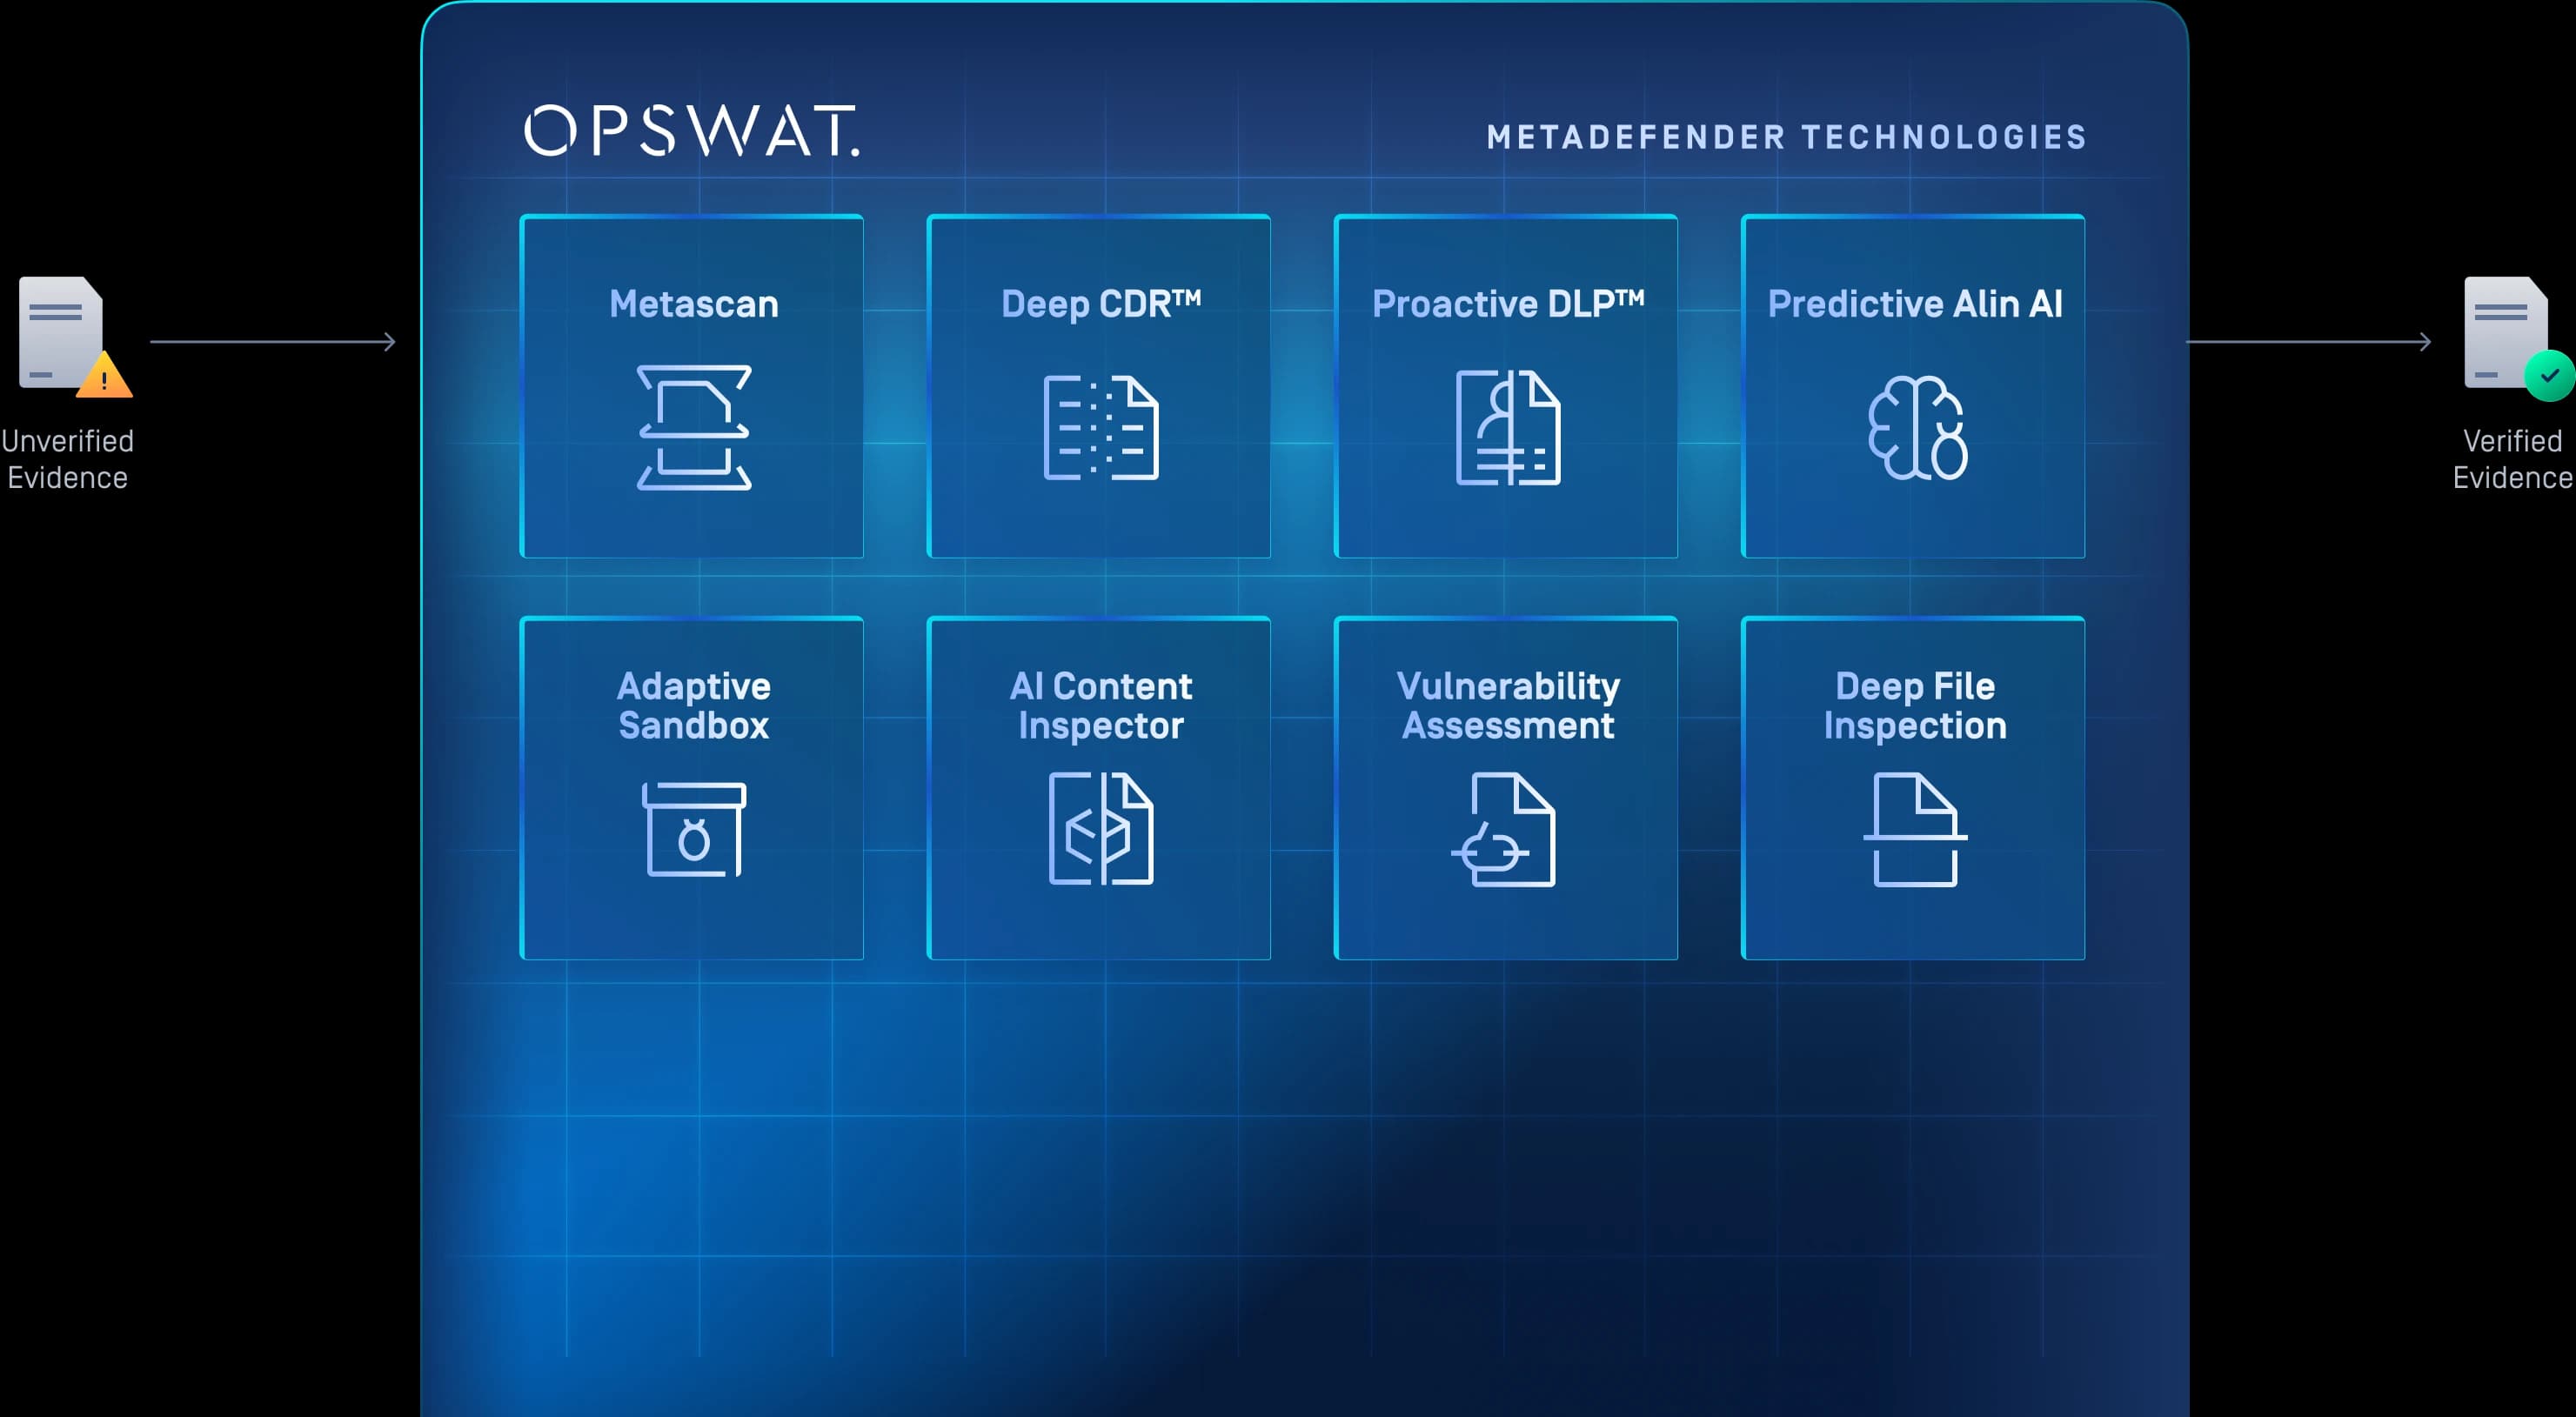
基于 MetaDefender® 平台构建的OPSWAT ,在整个调查工作流程中,既OPSWAT 、清理和传输数字证据,又能保护敏感数据。
通过Secure 流程收集证据
利用MetaDefender 、MetaDefender 、MetaDefender 和MetaDefender Managed File Transfer为物理介质、终端设备、现场采集设备、笔记本电脑以及文件上传建立受控的入口点。
检查每个文件是否存在威胁
利用MetaDefender 通过多杀毒软件扫描、基于仿真的沙箱、行为分析、人工智能驱动的检测、file-based vulnerability assessment、深度文件检查以及 AI 内容检查器来分析证据,从而在 AI 生成的图像、经过篡改的视觉证据和伪造文件进入调查环境之前将其标记出来。
使用Deep CDR™技术对文件进行消毒
在政策允许的情况下,利用 Deep CDR™ 技术移除或重建包含宏、脚本和嵌入式对象等高风险元素,从而生成干净且可用的证据文件。
发现敏感数据
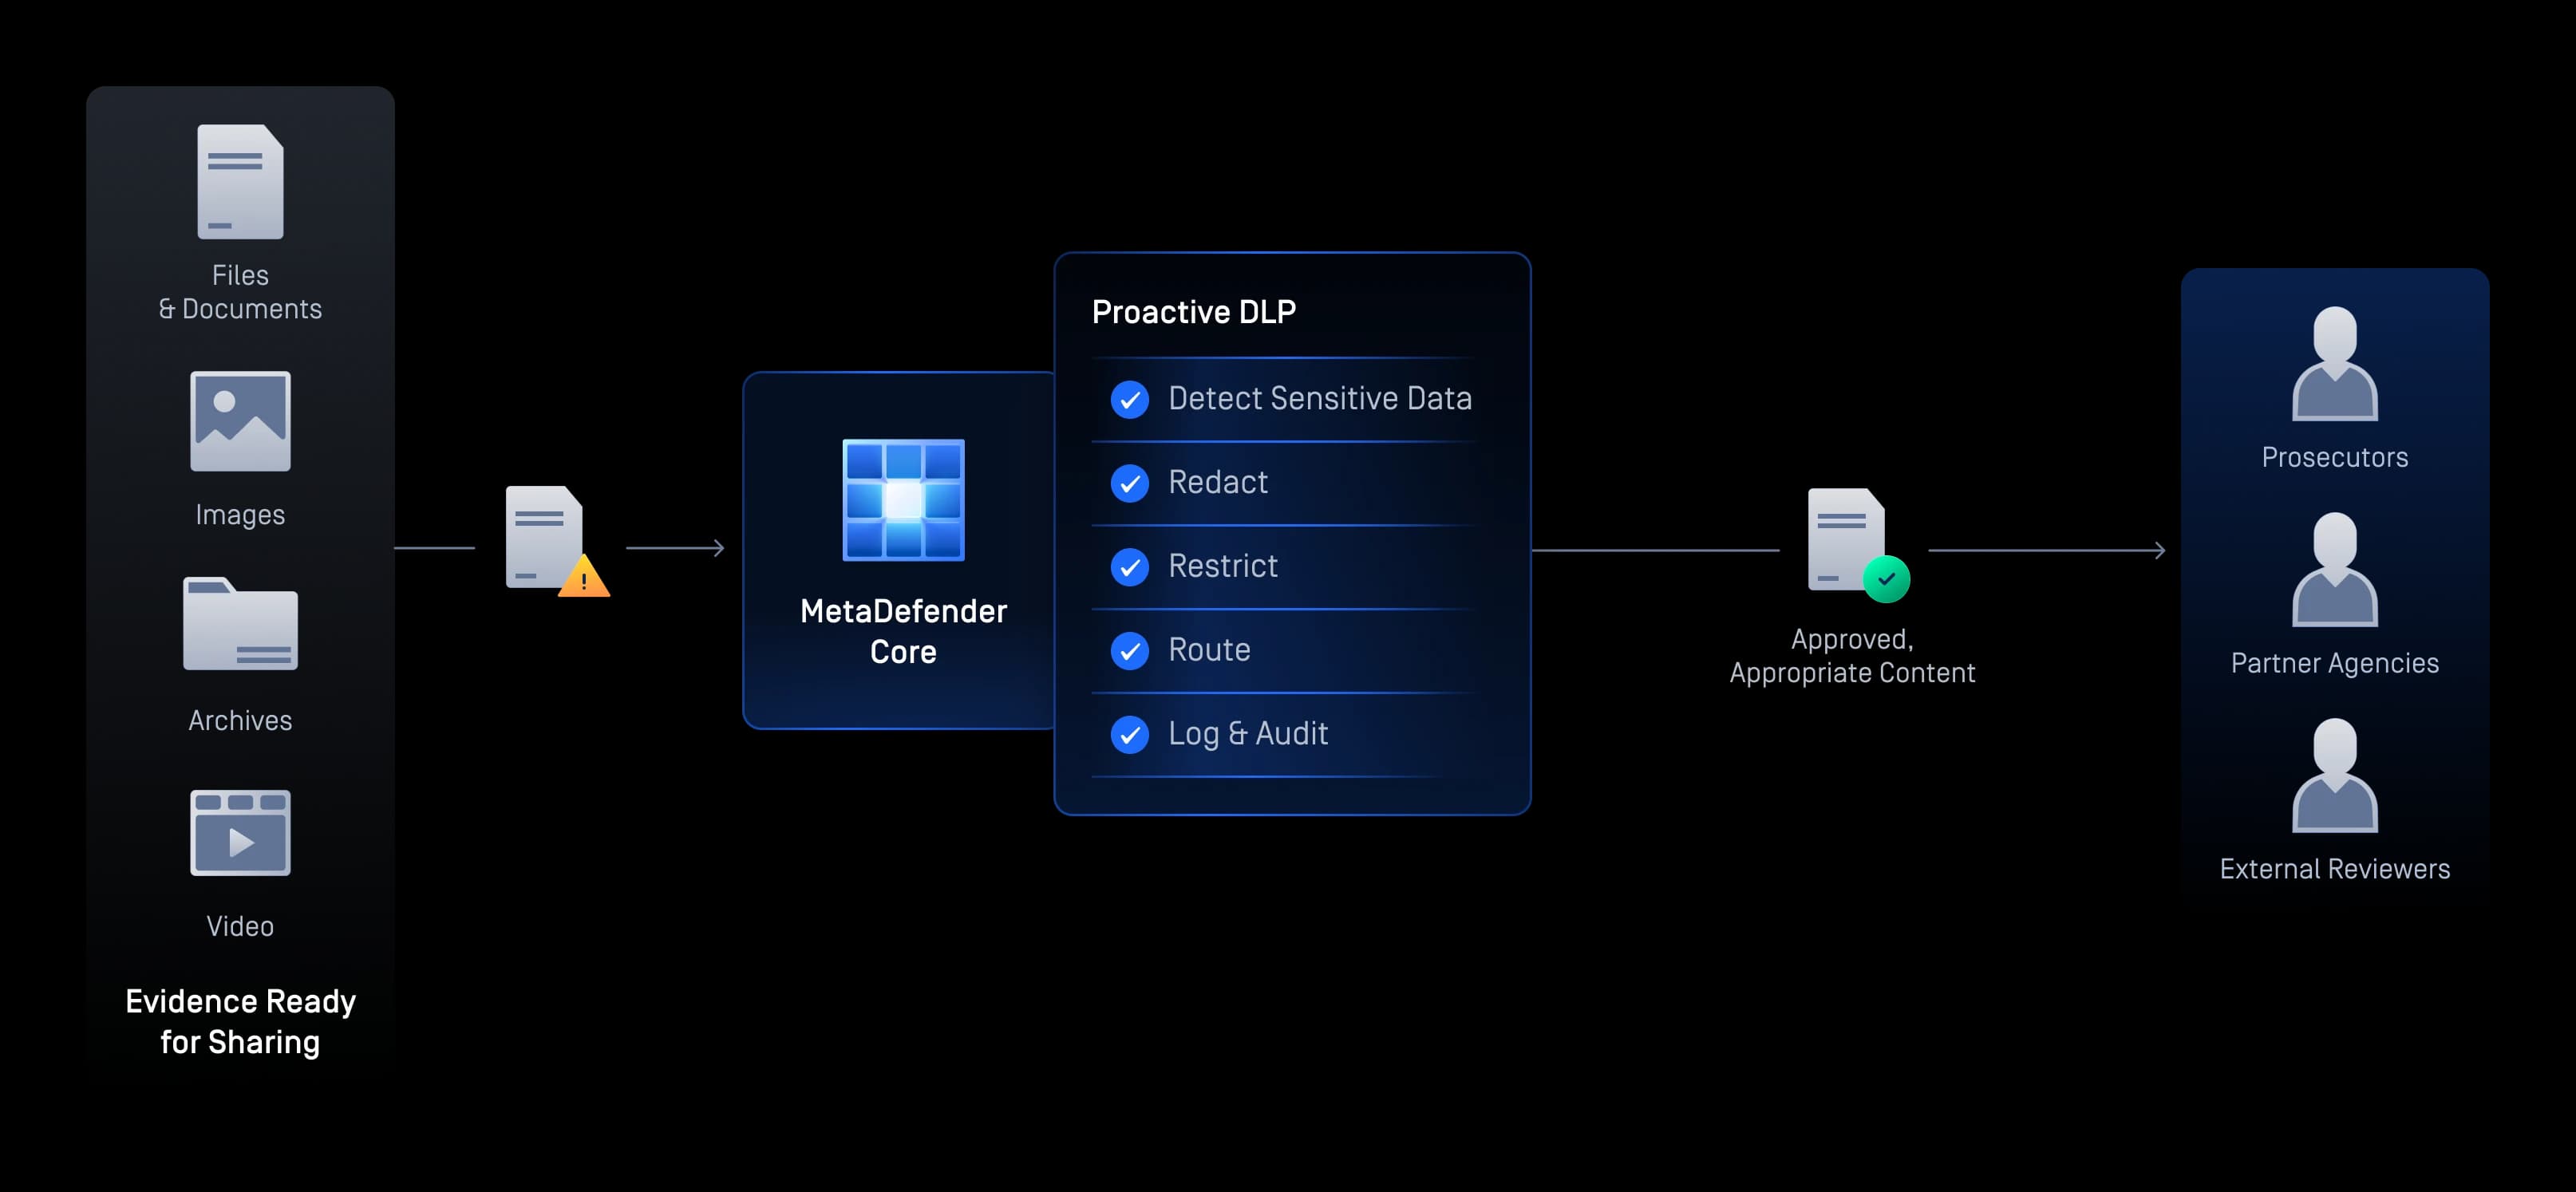
利用 Proactive DLP™ 对文档、图像、归档文件和视频进行检查,筛查其中的信用卡号、国民身份证号、个人数据及机密案件信息,以便各机构能够根据政策对证据进行分类、遮盖、分发或限制。
安全地传输和交付证据
通过MetaDefender Managed File Transfer,利用加密、审批工作流和审计日志,将证据传输至法医实验室、案件管理系统、检察机关、合作机构以及物理隔离的存储库。
覆盖整个
证据处理工作流的统一平台
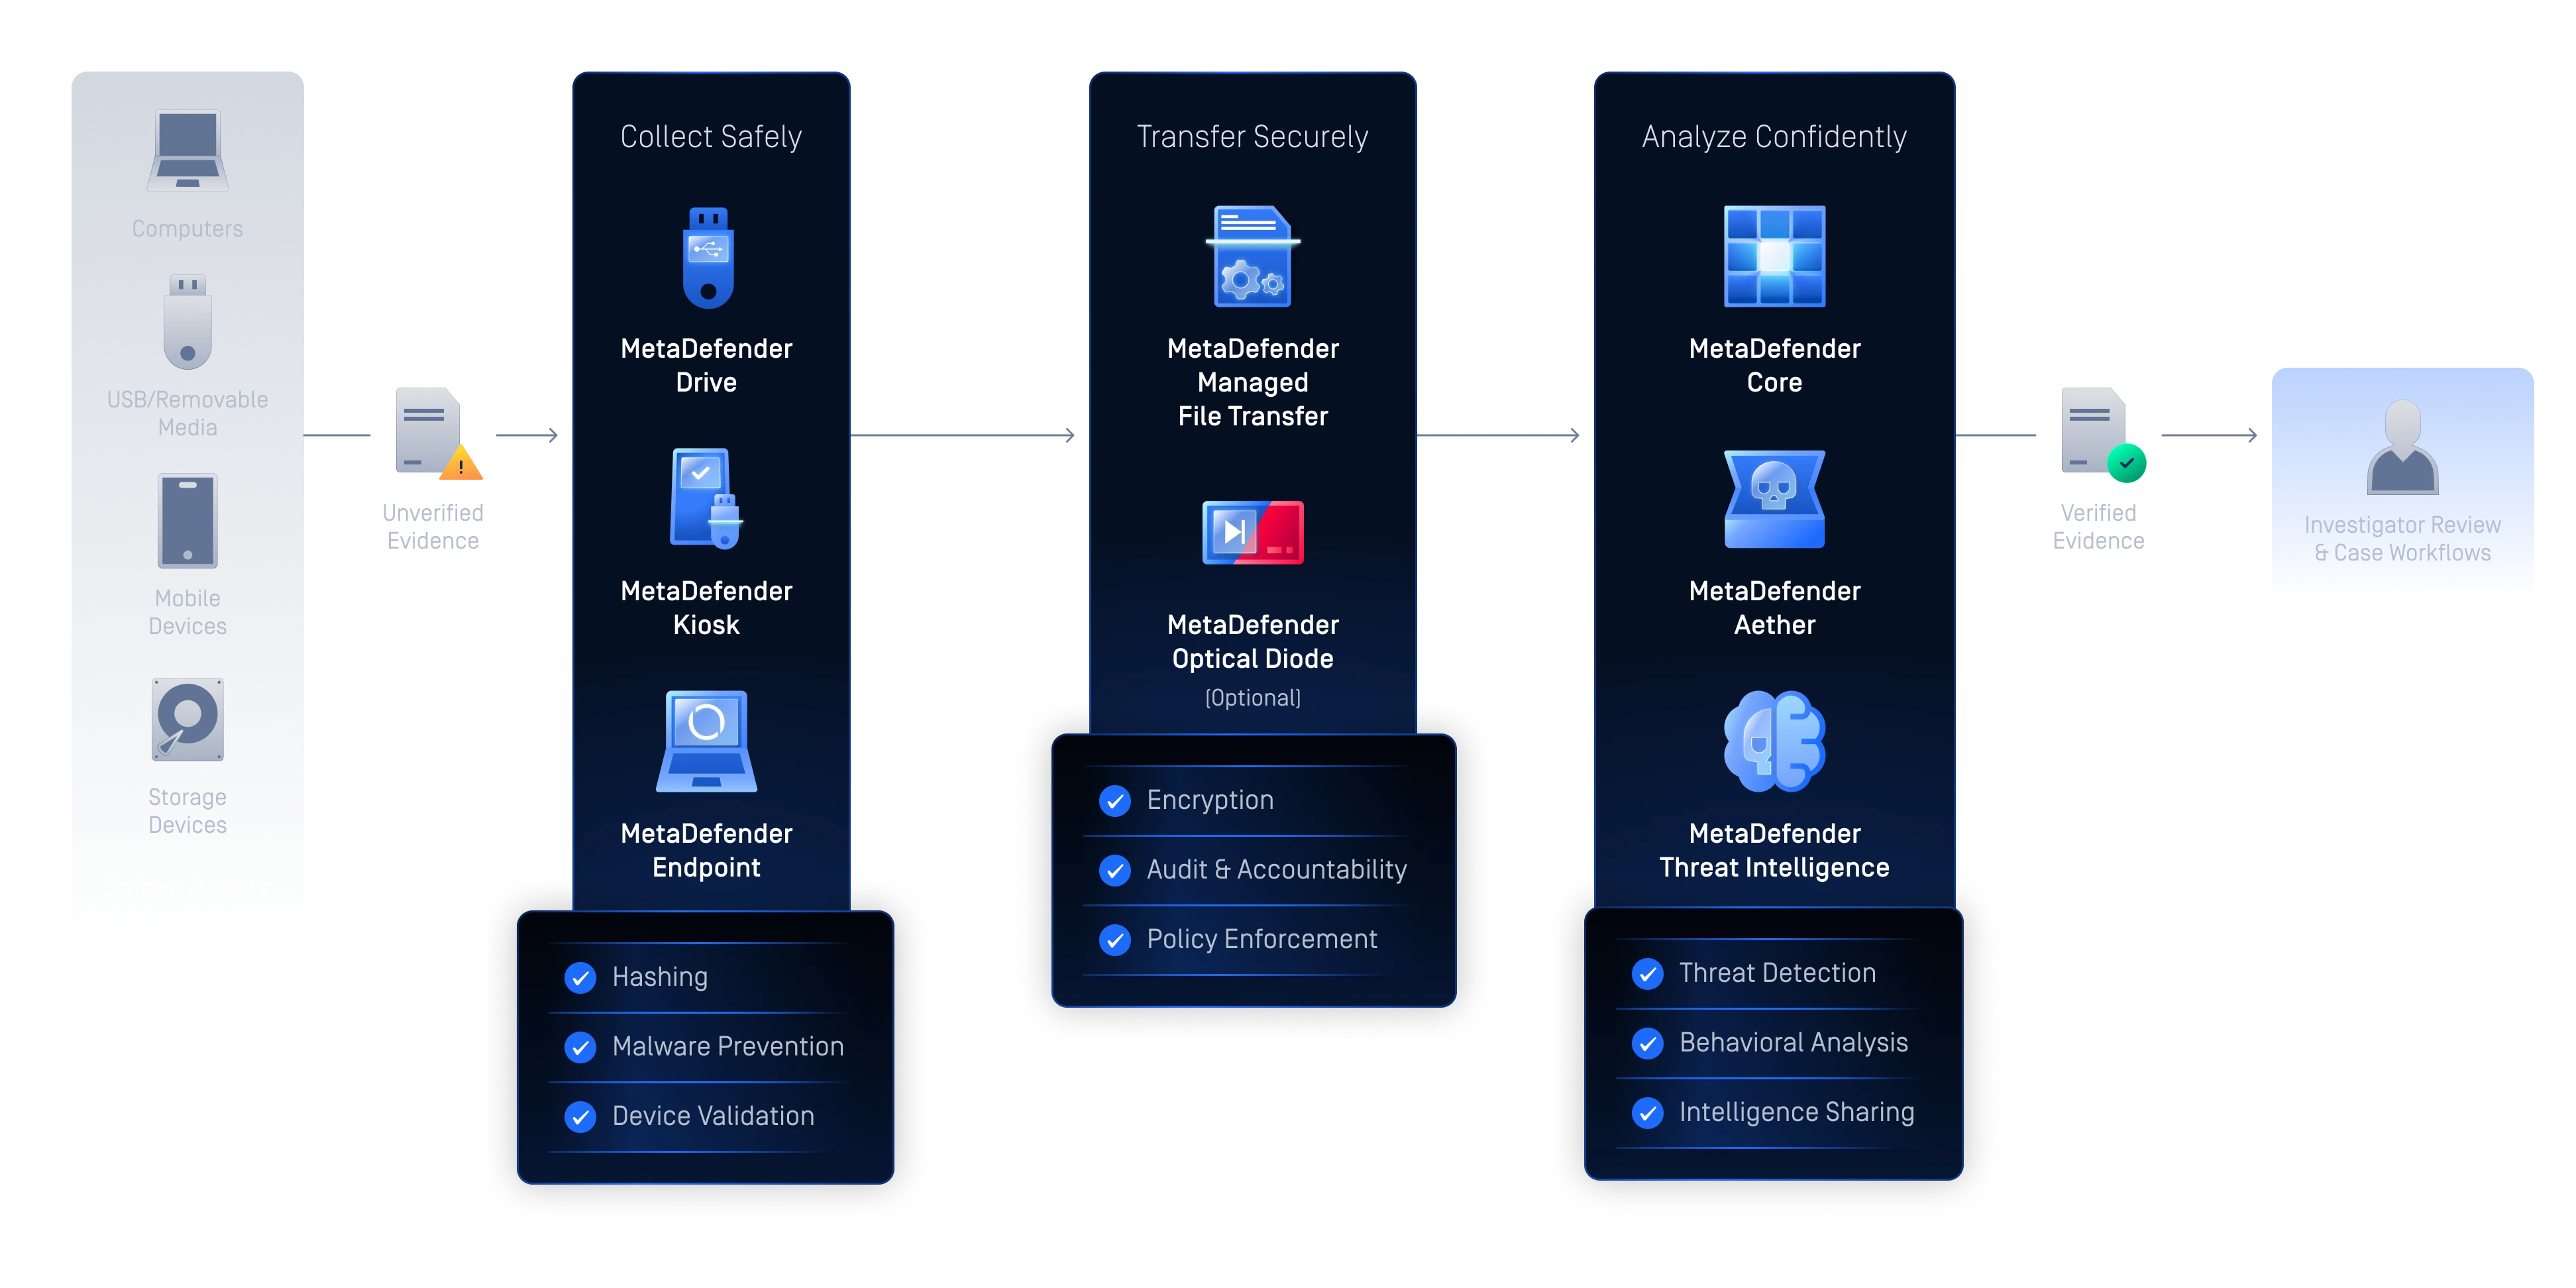
证据如何安全转移——分步指南Simplified Chinese (Mainland)
跟踪一件证据物品,从受控接收开始,直至确认送达、完成检查、消毒和放行,然后才能继续后续流程。
保障每项调查,从受理
到交付
消除隐藏威胁,保护敏感数据,并在整个证据处理流程中实现安全自动化,从而帮助调查人员加快工作进度并确保安全。
Secure 接收Secure
在证据收集和接收过程中,防止恶意软件进入取证环境。
交付干净、可用的文件
利用 Deep CDR™ 技术清除隐藏威胁,为调查人员和检察官提供安全且可用的文件和媒体版本。
检测敏感内容
在文档、图像、归档文件和视频中查找受监管和敏感的数据,例如信用卡号、身份证号、个人数据以及机密案件信息。
加强证据处理管控
通过哈希算法、审计追踪、安全传输、策略执行以及真实性验证等措施,支持证据链流程,并能标记由人工智能生成或经过篡改的内容。
确保业务连续性
让调查人员能够继续处理证据,同时降低恶意软件风险,从而确保安全控制措施能够保护业务运营,而非拖慢其进度。
支持现场和实验室工作流程
将自助服务终端、便携式扫描、终端数据采集和安全传输整合到一个证据工作流中,覆盖现场和法医实验室。
优化调查工作流程
通过自动化的扫描、传输和分析工作流,减少手动安全任务。
零信任
证据处理
在系统访问敏感证据环境之前,需验证设备是否符合合规要求并执行安全策略。
端到端
证据
保护
已在……中得到验证
高安全性
环境
使用案例
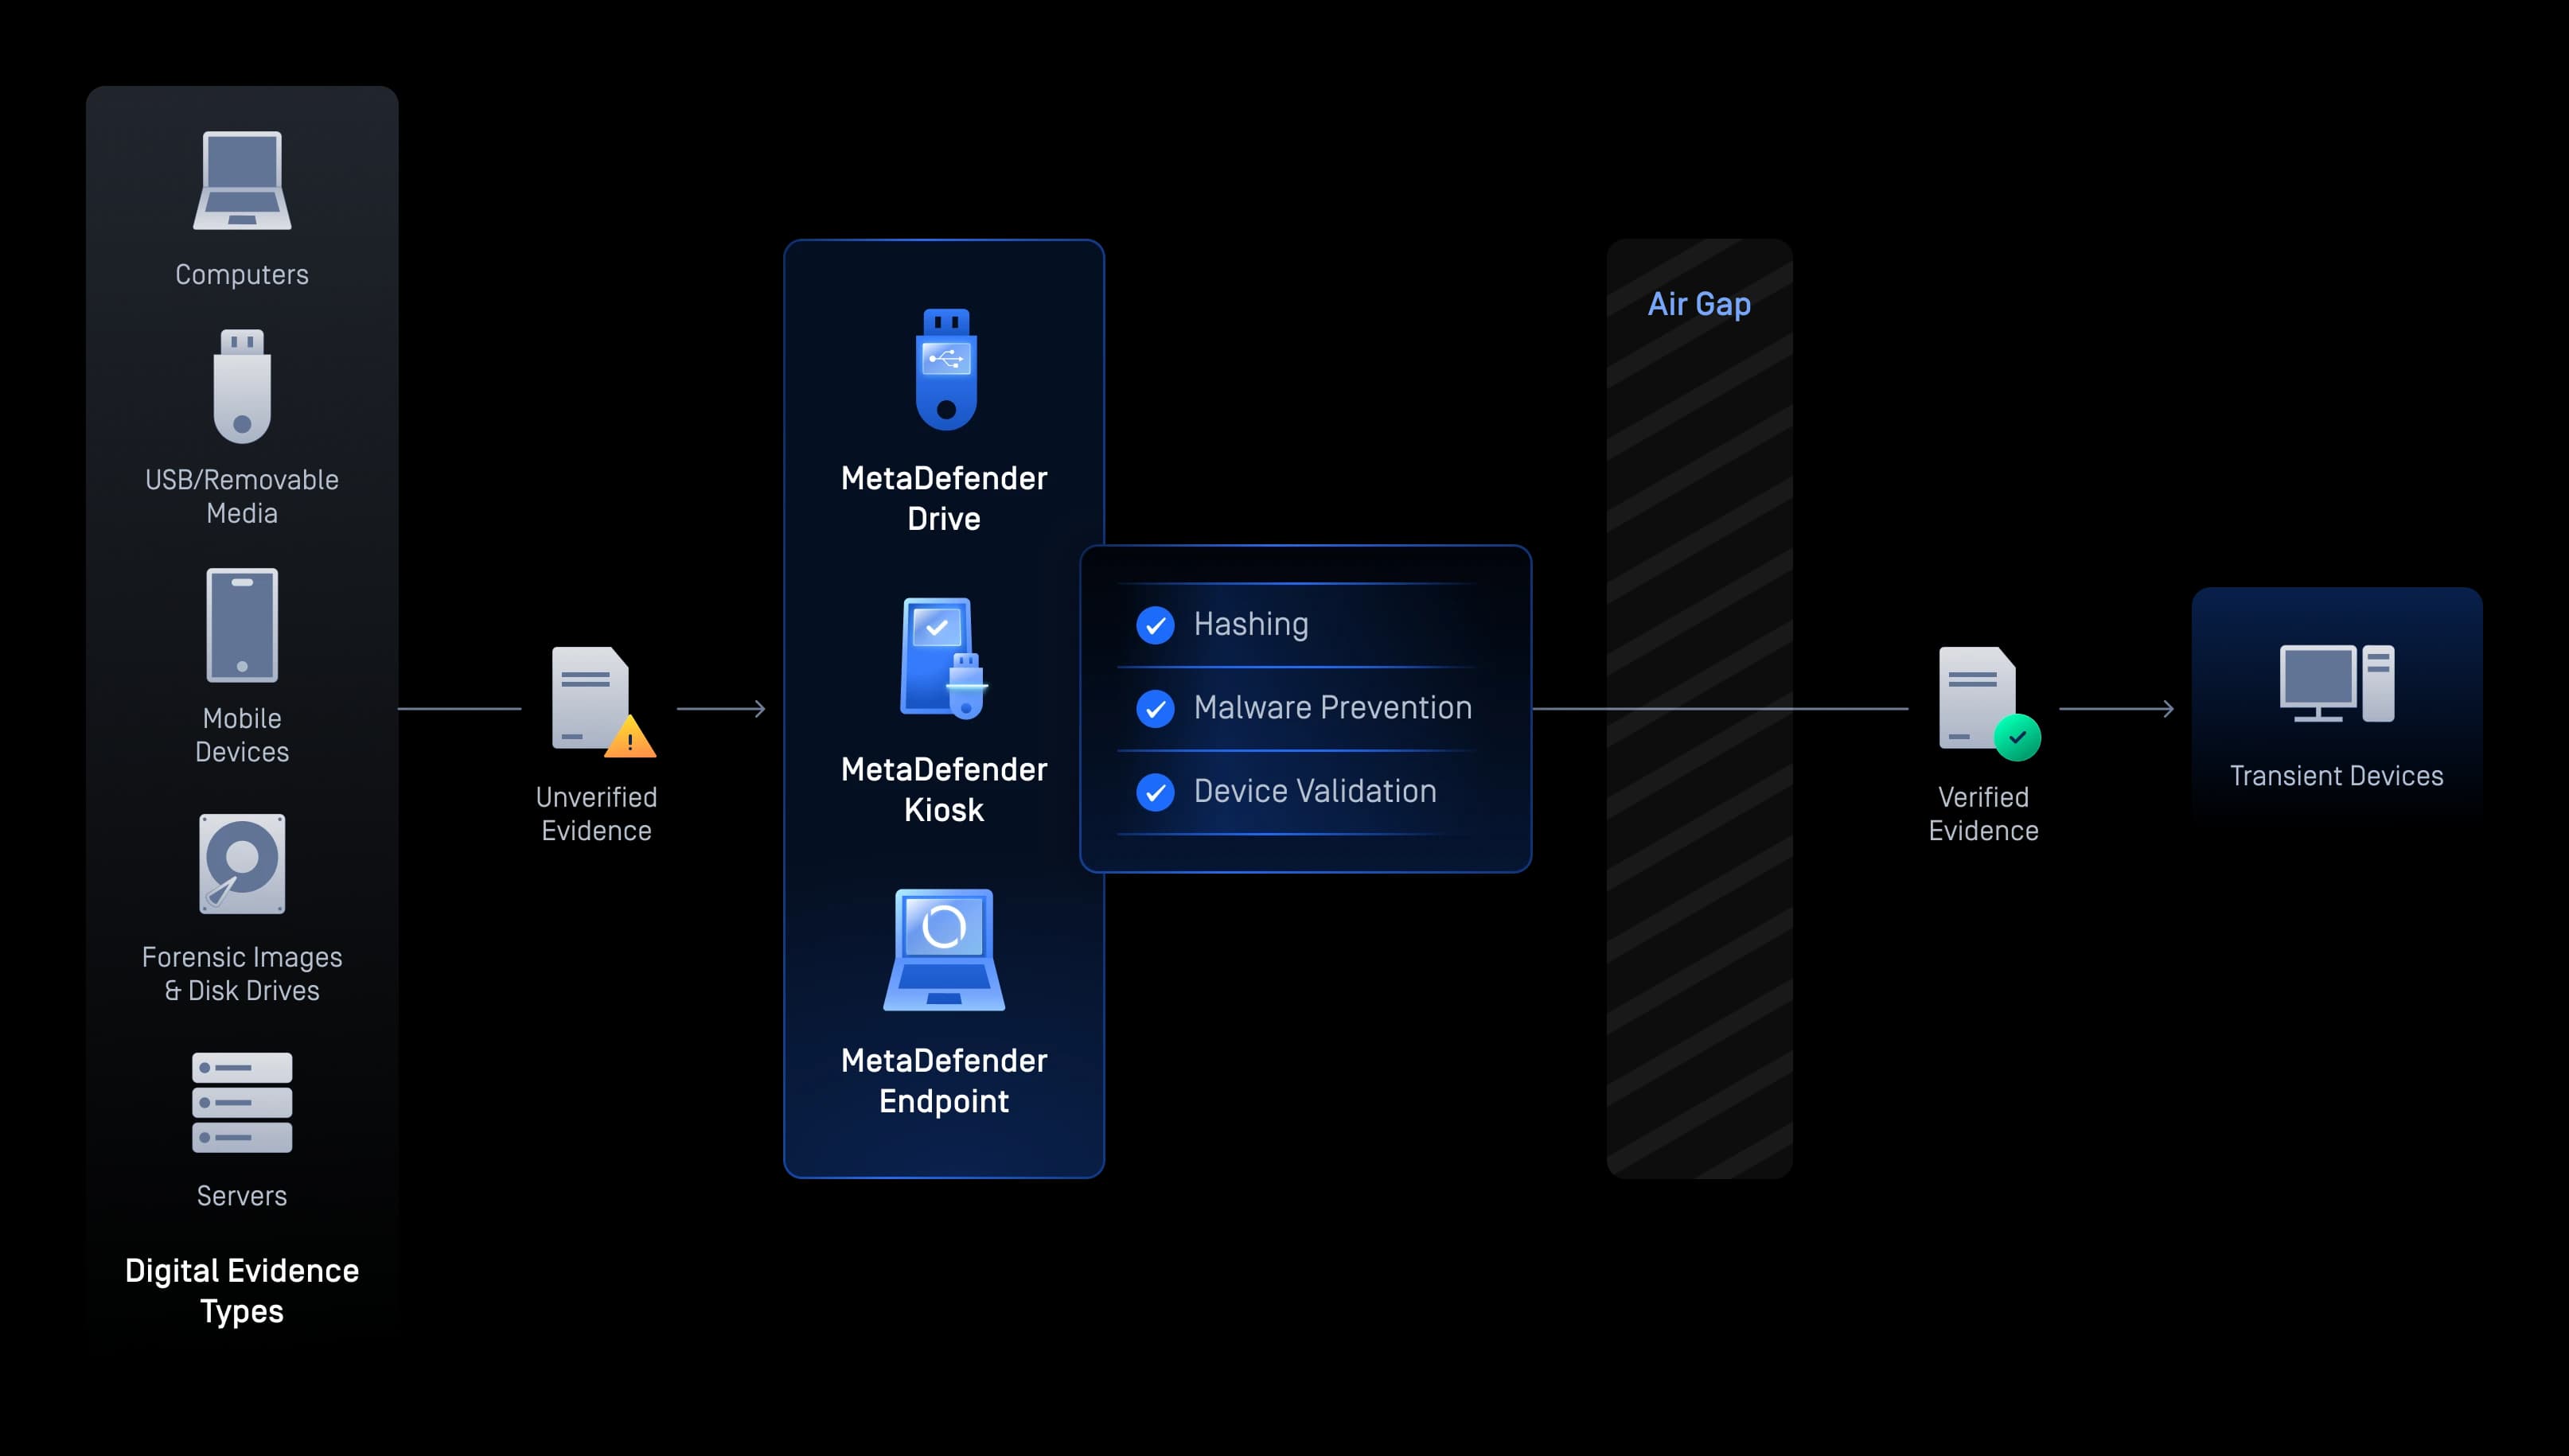
犯罪现场证据采集
调查人员经常会遇到被扣押的笔记本电脑、可移动存储介质、mobile 外部存储mobile ,mobile 可能含有恶意软件。OPSWAT 团队在证据进入调查环境之前,安全地访问、扫描和验证这些证据。
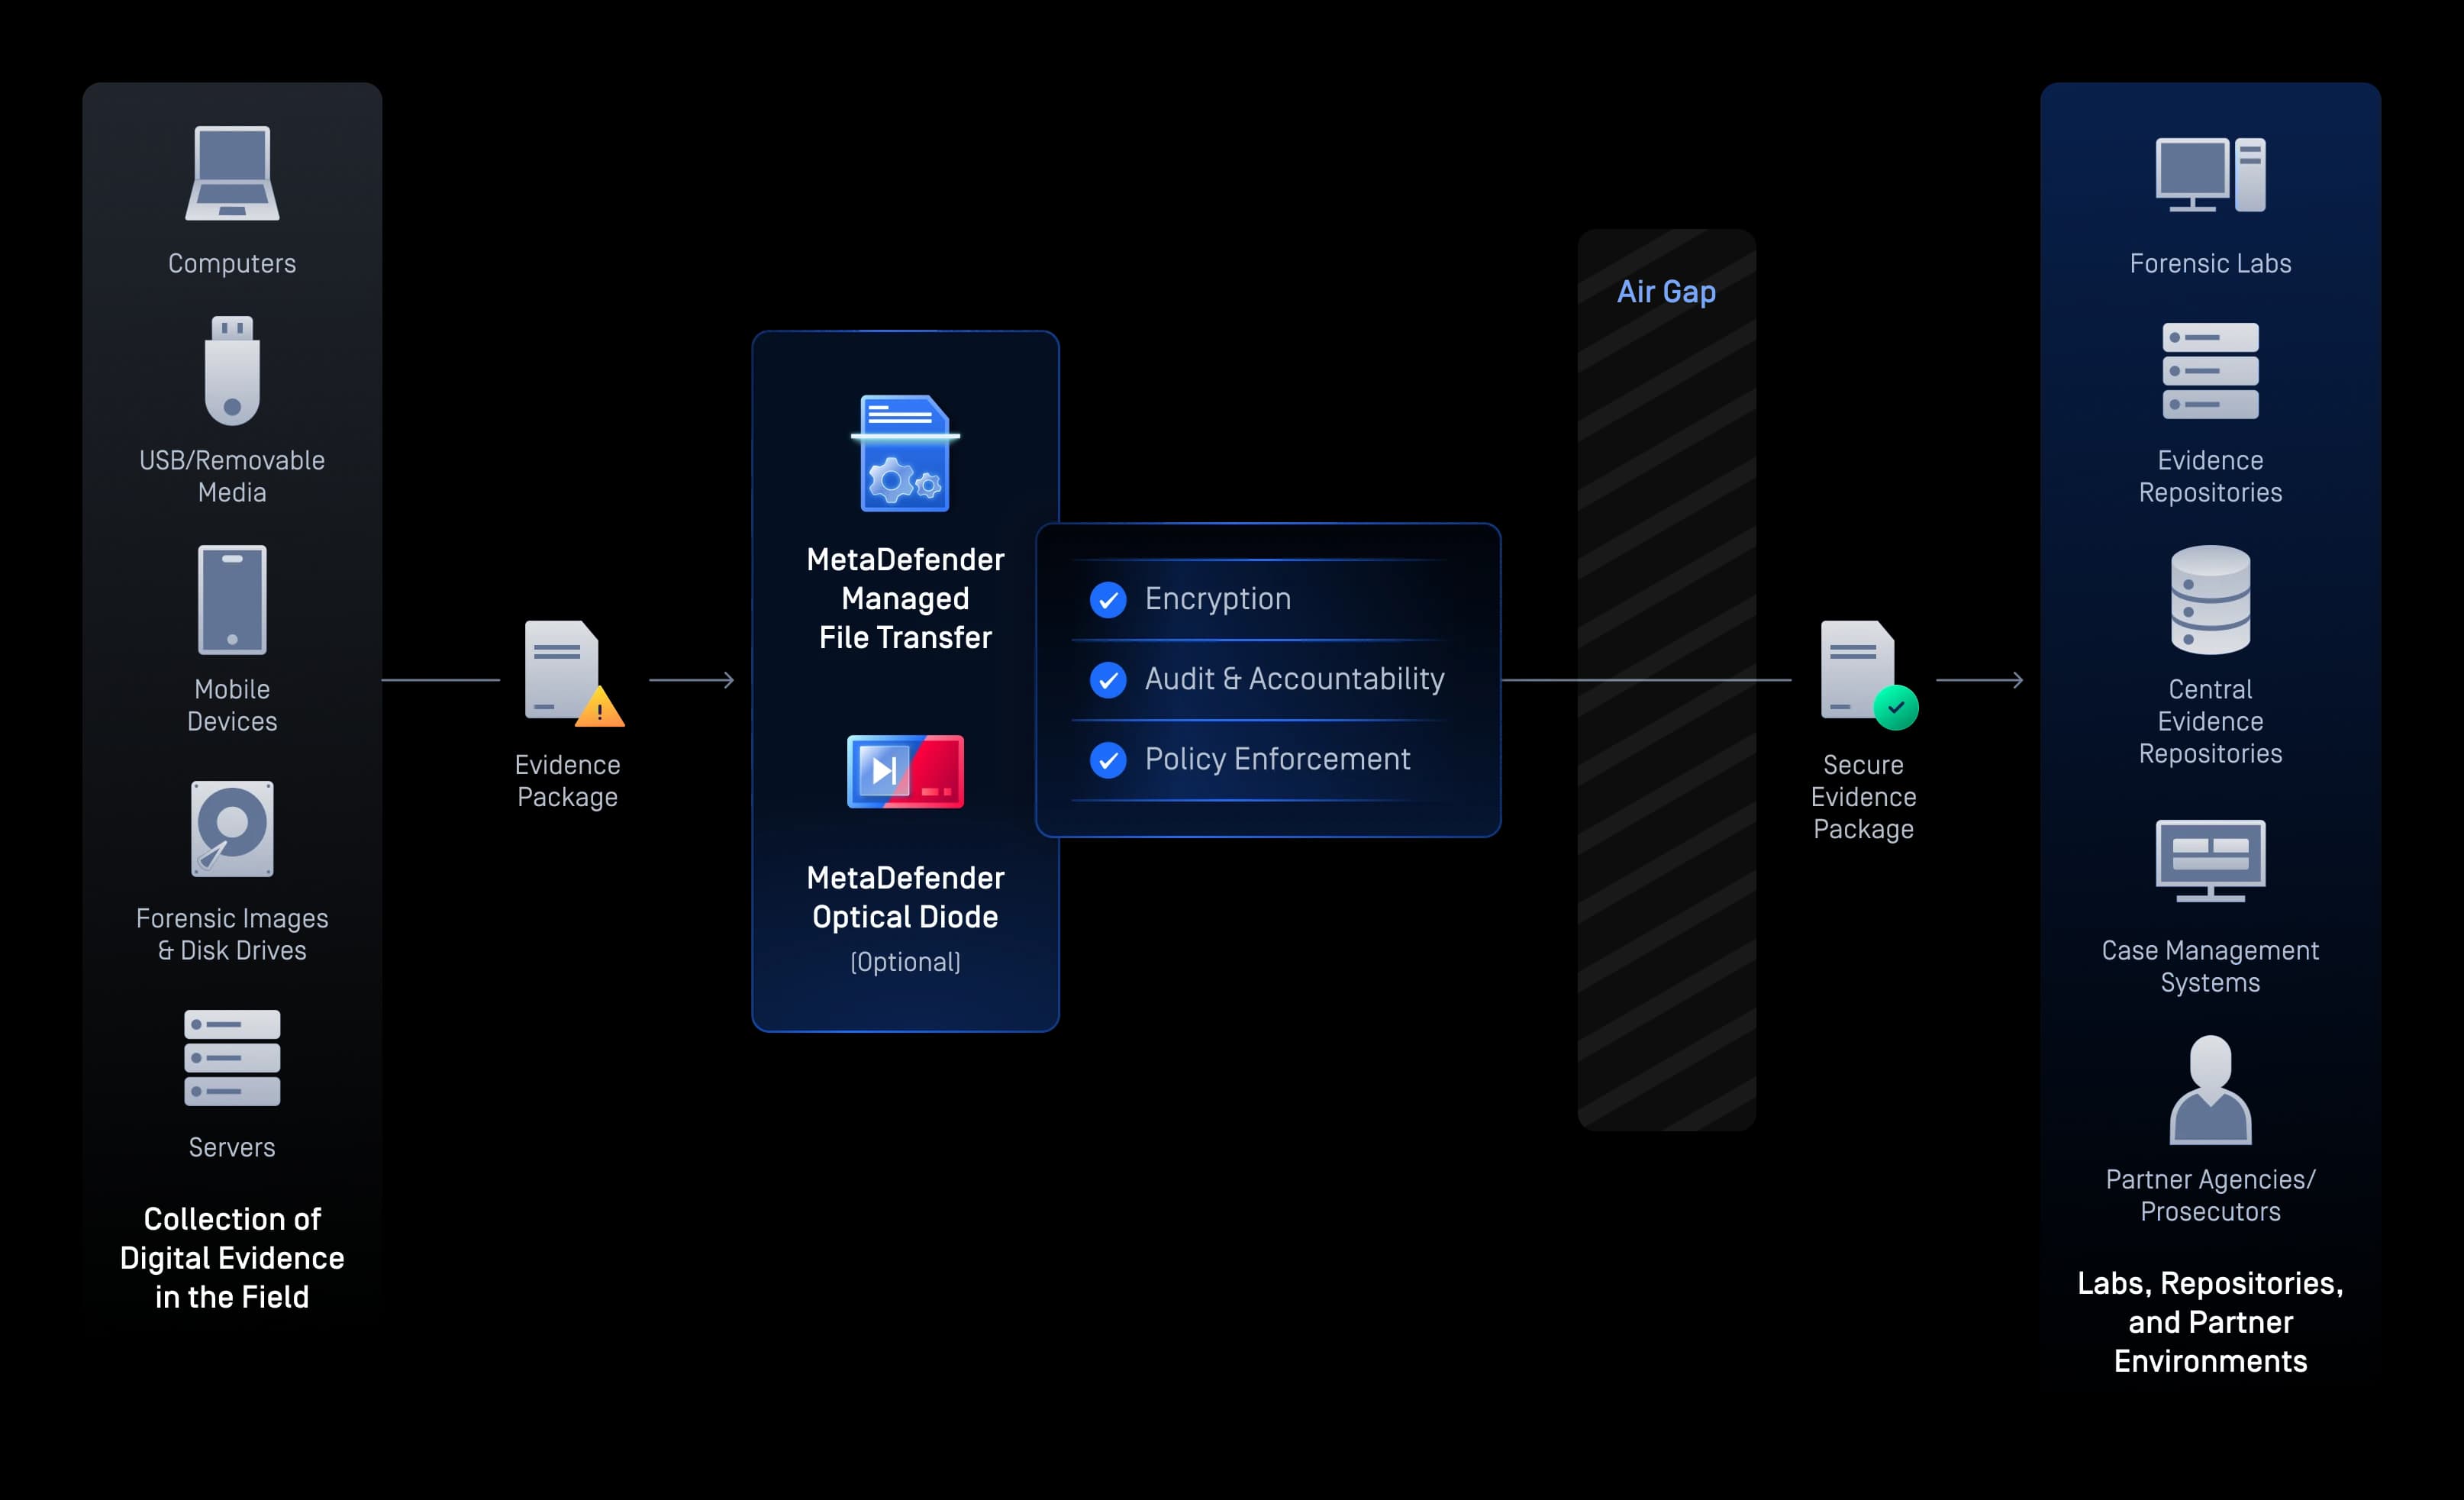
不同地点之间Secure 传输Secure
数字证据通常会在现场办事处、取证实验室、证据存储库、检察机关和合作伙伴机构之间流转。OPSWAT 通过加密、敏感数据检测、策略执行以及防篡改审计日志,OPSWAT 组织保障这些传输的安全,其中包括通过NetWall 二极管将数据单向传输至物理隔离的取证环境。
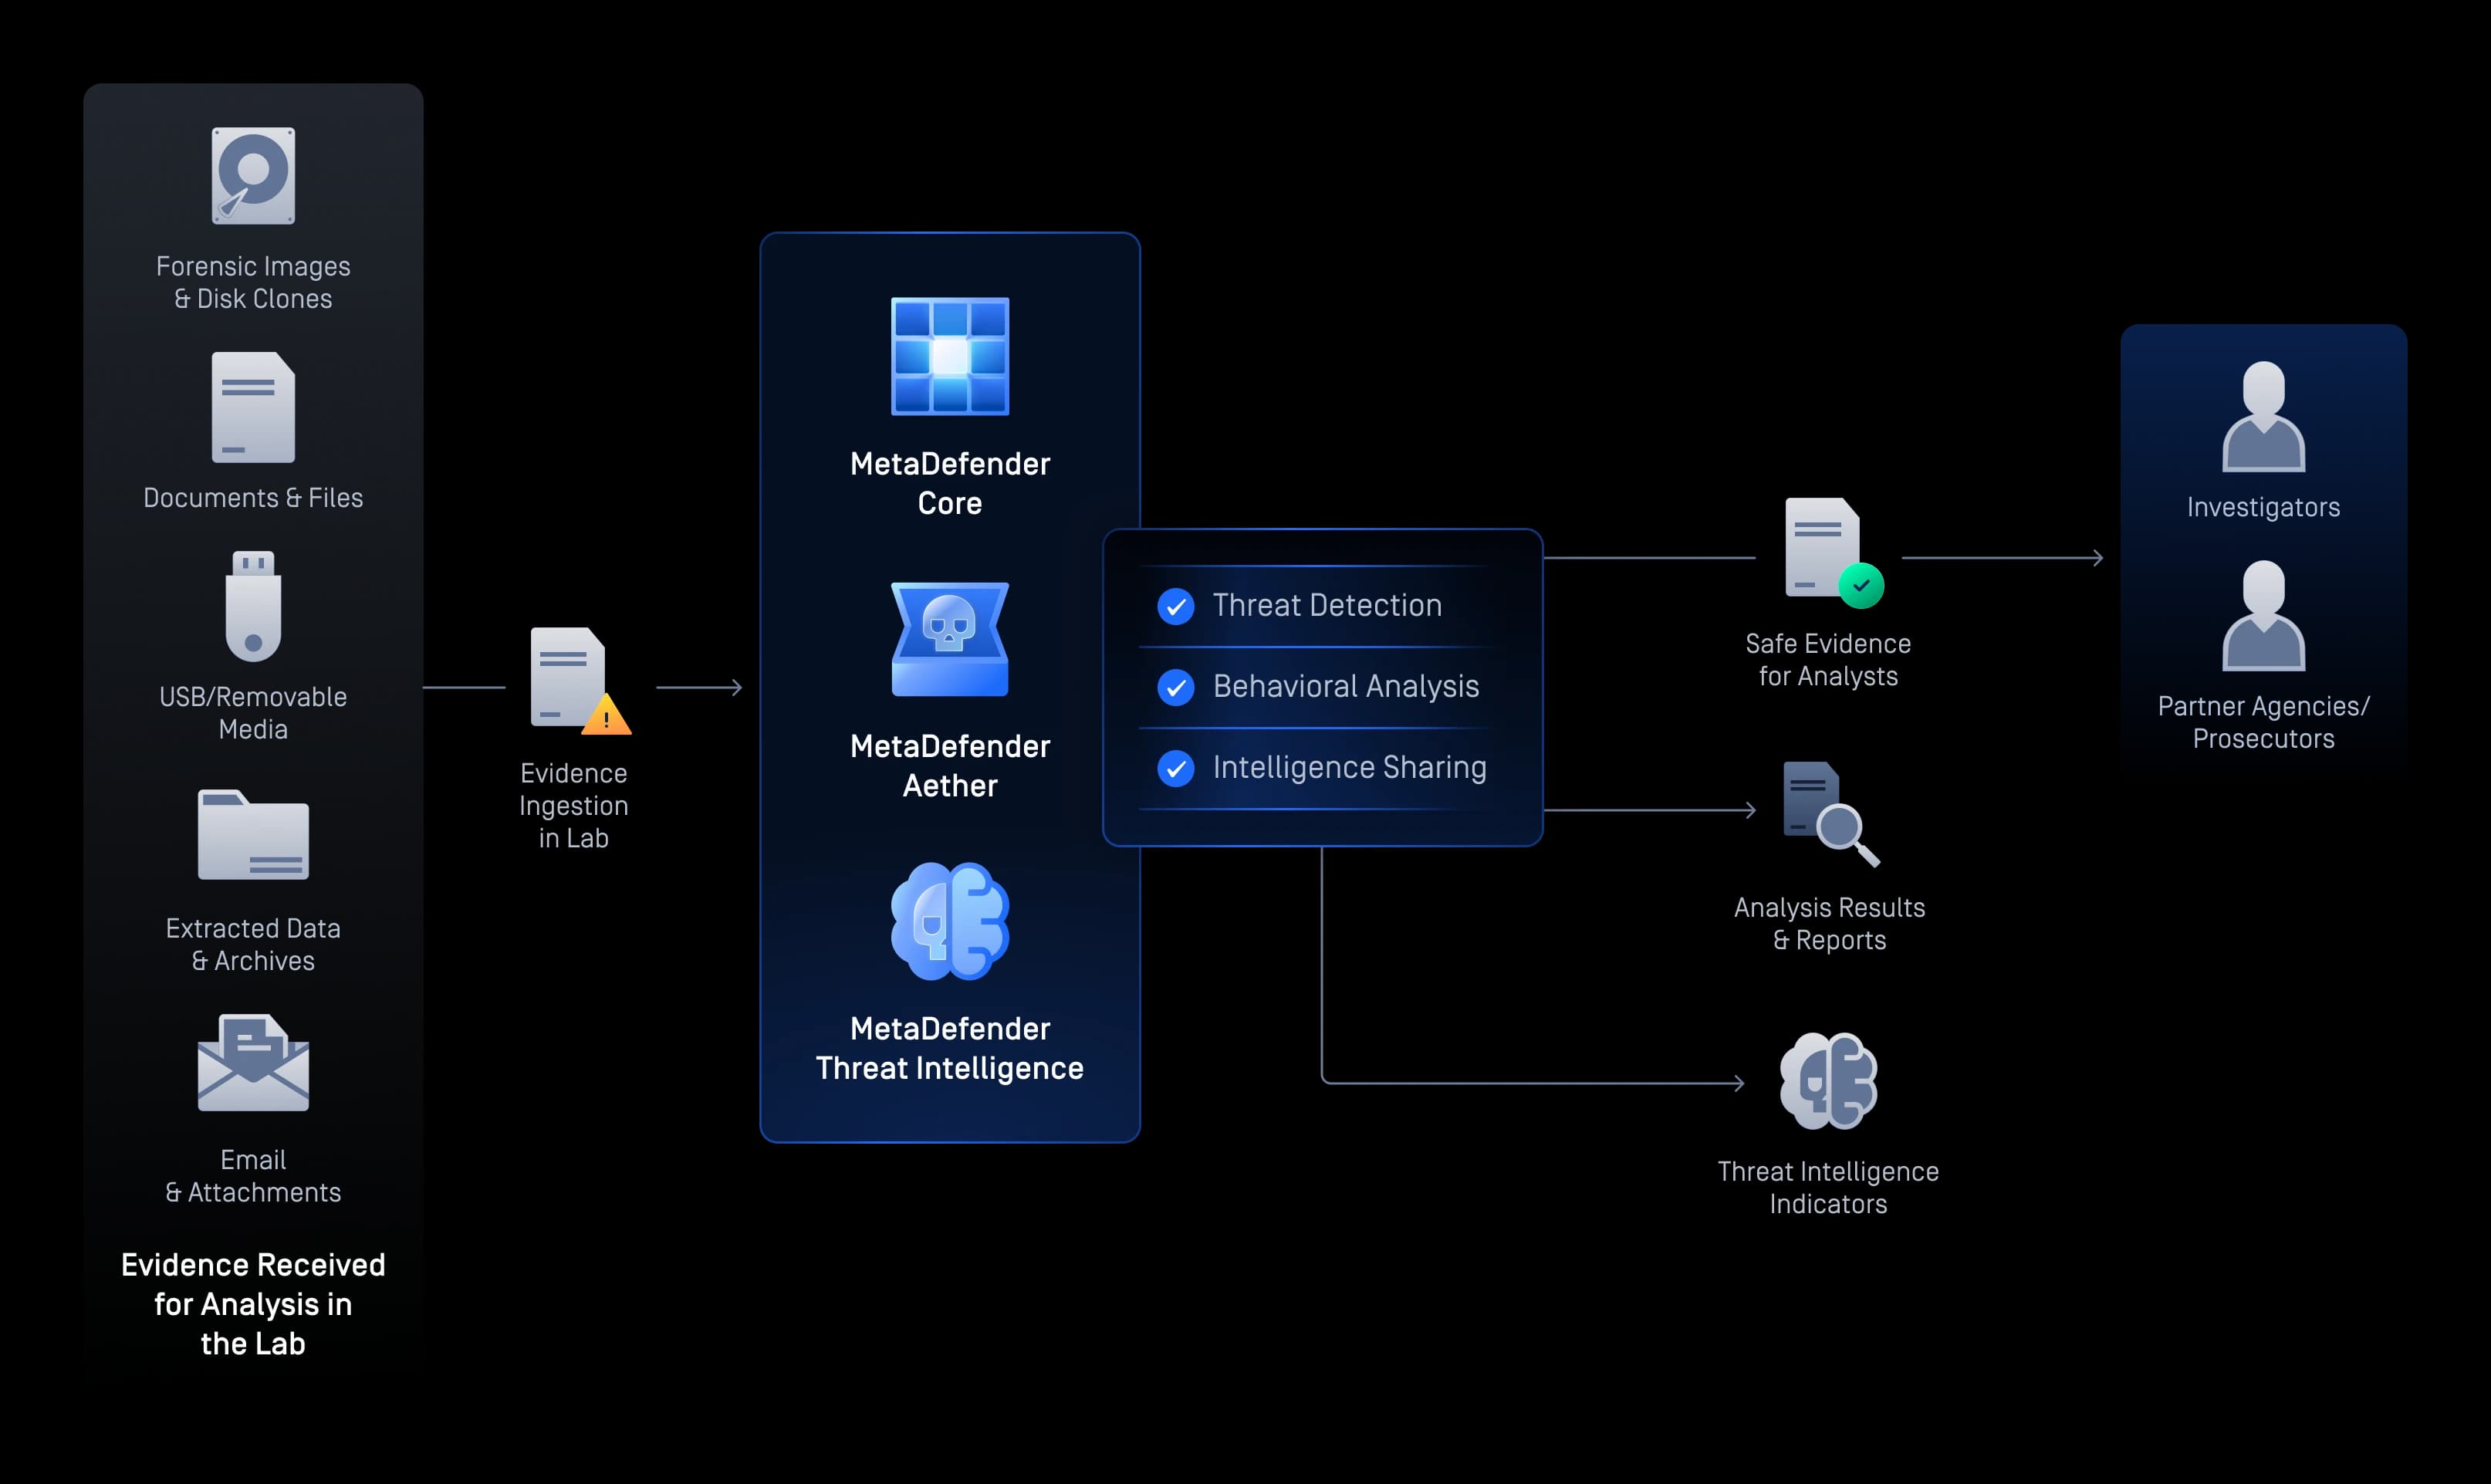
法医实验室中的受保护证据分析
通过检测恶意软件和隐藏威胁,并利用 Deep CDR™ 技术在调查人员和检察官接触文件、取证镜像或提取的证据之前生成干净且可用的副本,从而安全地分析数字证据;这样,这些干净的副本即可在不会暴露内部系统的情况下进行共享。
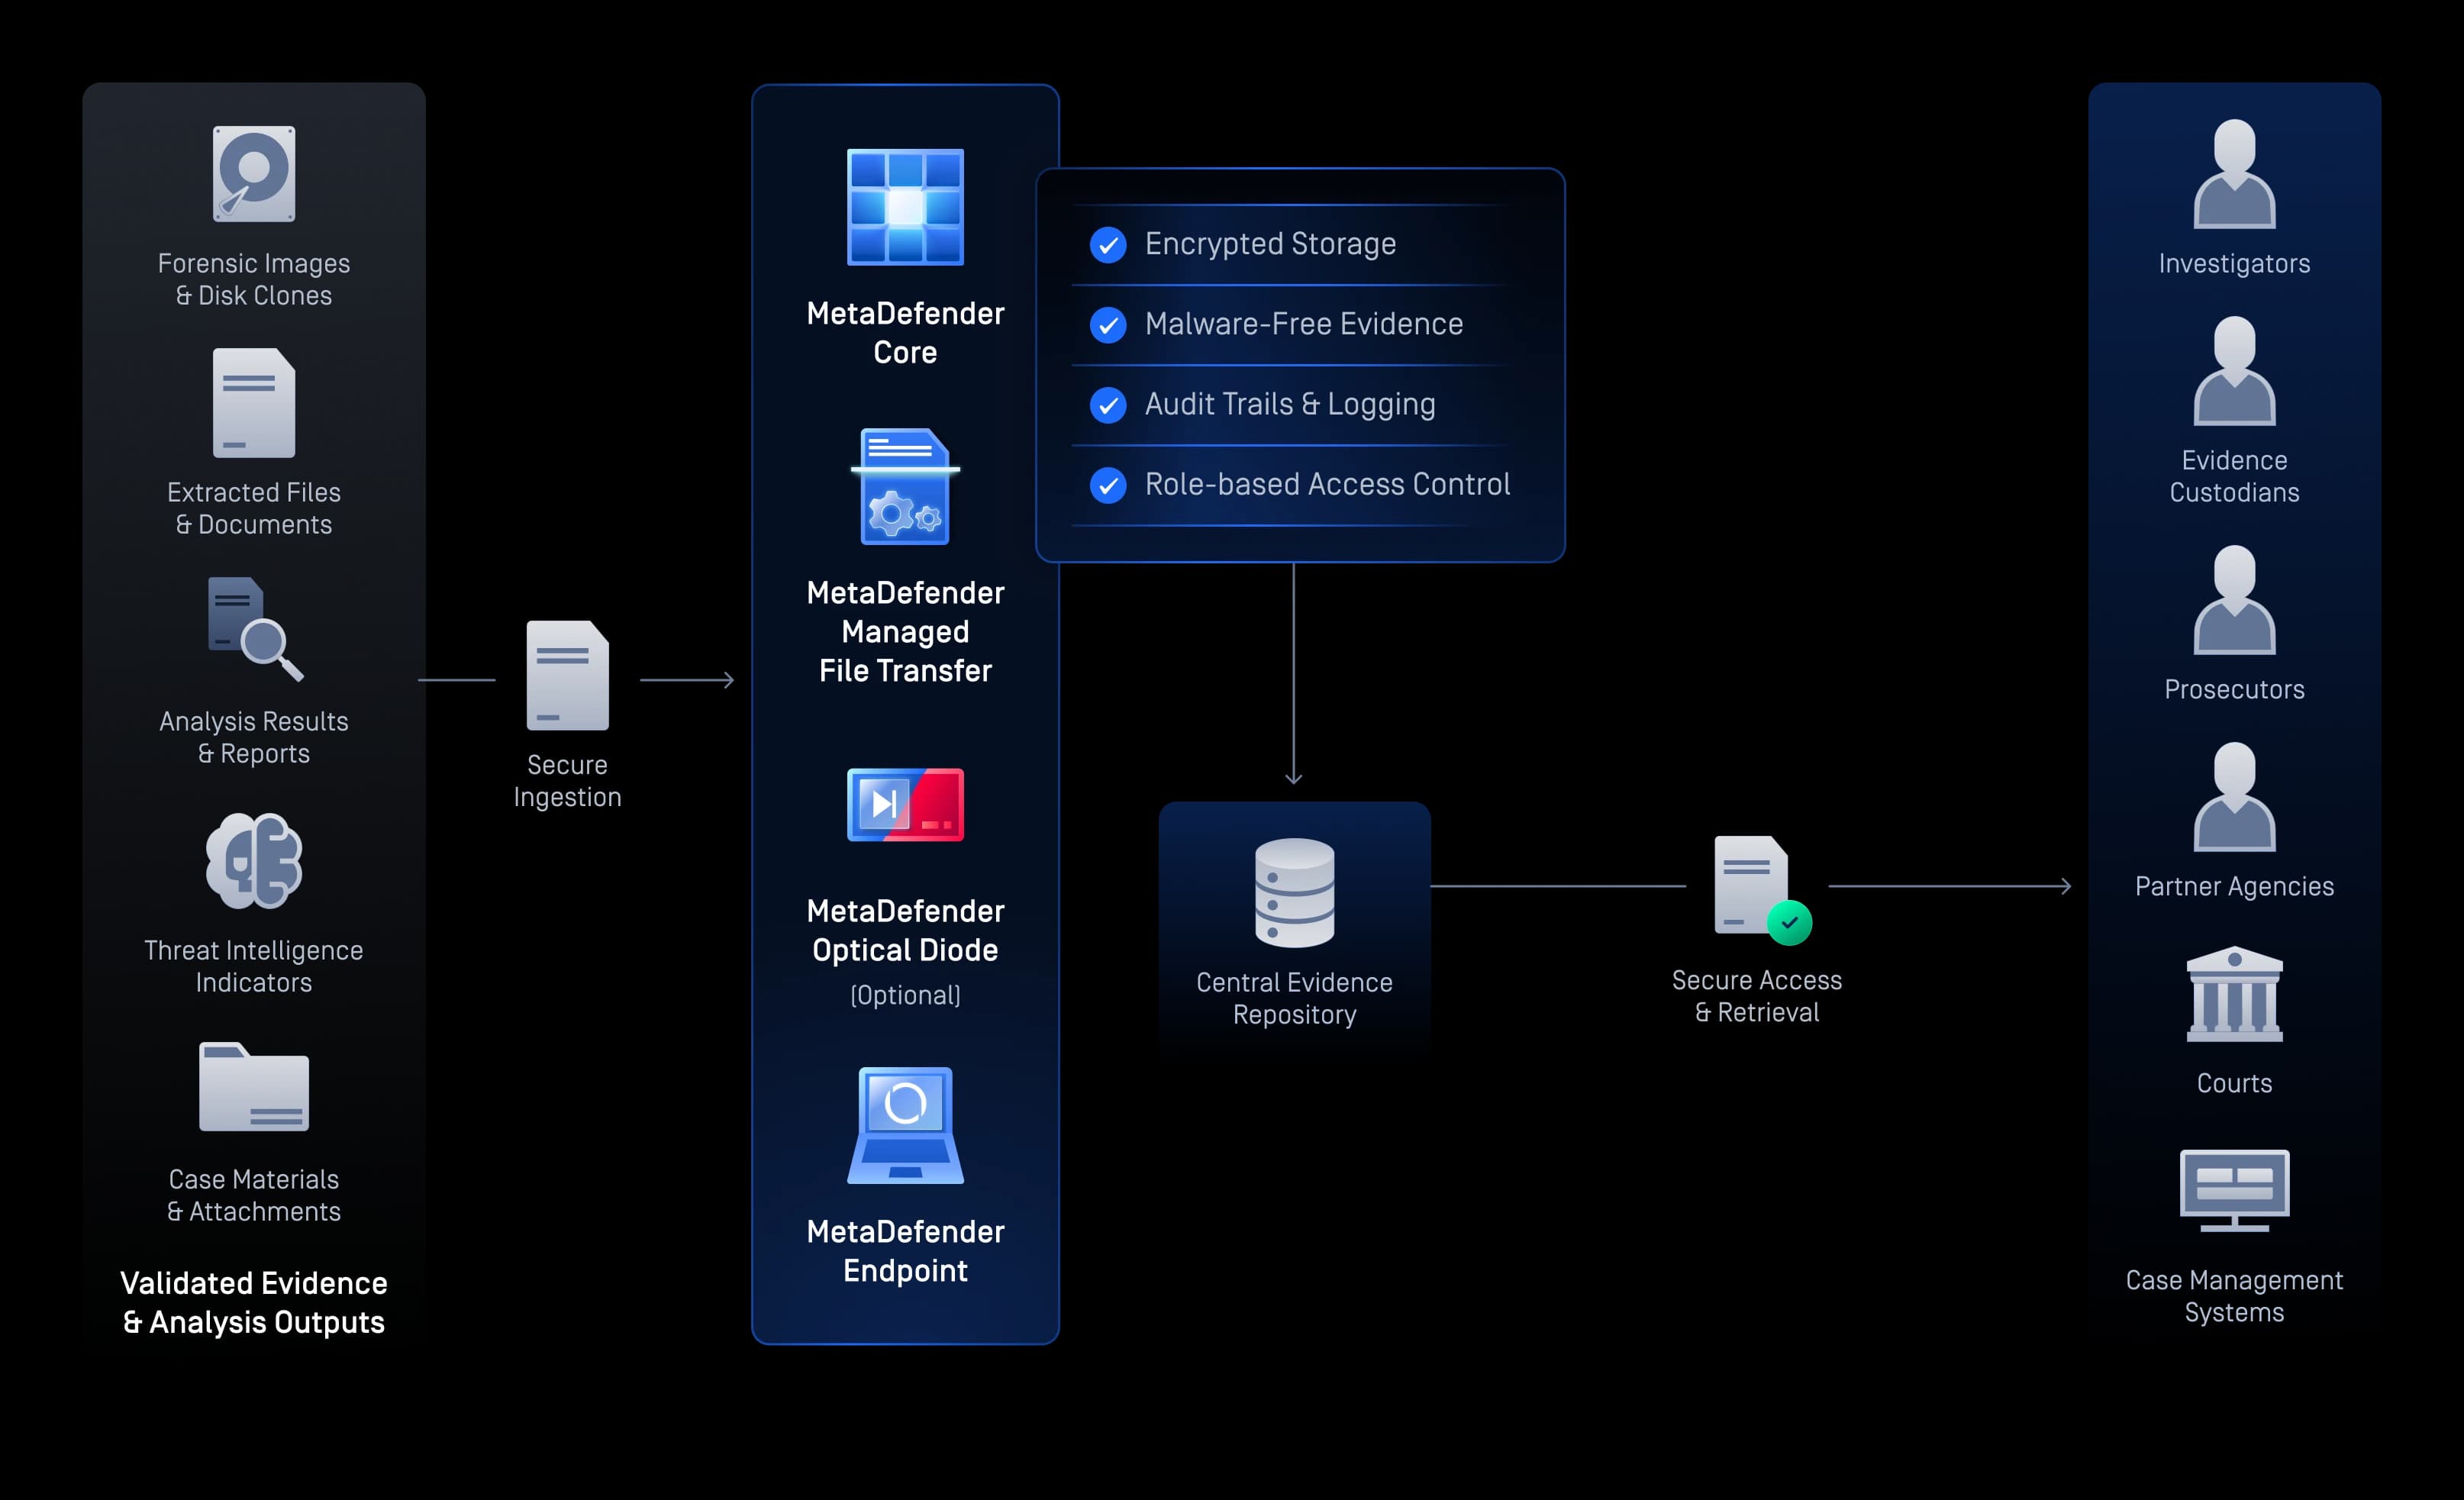
Secure 证据存储
通过恶意软件扫描、安全传输控制、访问验证和持续监控来保护数字证据存储库,以支持安全的长期存储和检索。
共享前的敏感数据检测
在将证据分享给检察官、合作伙伴机构或外部审查人员之前OPSWAT 文档、图像、存档文件和视频OPSWAT 以查找信用卡号、国民身份证号、个人数据和敏感图像,从而使相关机构能够首先对受监管的内容进行遮盖、限制或转交处理。
- 证据收集
犯罪现场证据采集
调查人员经常会遇到被扣押的笔记本电脑、可移动存储介质、mobile 外部存储mobile ,mobile 可能含有恶意软件。OPSWAT 团队在证据进入调查环境之前,安全地访问、扫描和验证这些证据。
- Secure 传输
不同地点之间Secure 传输Secure
数字证据通常会在现场办事处、取证实验室、证据存储库、检察机关和合作伙伴机构之间流转。OPSWAT 通过加密、敏感数据检测、策略执行以及防篡改审计日志,OPSWAT 组织保障这些传输的安全,其中包括通过NetWall 二极管将数据单向传输至物理隔离的取证环境。
- 受保护证据分析
法医实验室中的受保护证据分析
通过检测恶意软件和隐藏威胁,并利用 Deep CDR™ 技术在调查人员和检察官接触文件、取证镜像或提取的证据之前生成干净且可用的副本,从而安全地分析数字证据;这样,这些干净的副本即可在不会暴露内部系统的情况下进行共享。
- Secure 保管
Secure 证据存储
通过恶意软件扫描、安全传输控制、访问验证和持续监控来保护数字证据存储库,以支持安全的长期存储和检索。
- 证据共享
共享前的敏感数据检测
在将证据分享给检察官、合作伙伴机构或外部审查人员之前OPSWAT 文档、图像、存档文件和视频OPSWAT 以查找信用卡号、国民身份证号、个人数据和敏感图像,从而使相关机构能够首先对受监管的内容进行遮盖、限制或转交处理。
在整个生态系统中连接Secure 处理工作流
取证与案件处理工作流
通过 REST API 和ICAP将安全的证据扫描和传输工作流与取证工具、案件管理系统及证据存储库相连接。
安全运营
将恶意软件检测结果、威胁情报和分析结果与 SIEM、SOAR、EDR 和 SOC 工作流共享,以提升可视性和响应能力。
Threat Intelligence
使用 STIX 和 MISP 等标准化格式交换威胁指标和与调查相关的情报,以支持跨机构协作。
全球信赖,捍卫关键所在
全球OPSWAT 超过 2,100 家组织OPSWAT 借助其解决方案保护其关键数据、资产和网络免受来自设备和文件的威胁。
满足安全和证据处理要求
三步轻松入门
推荐资源
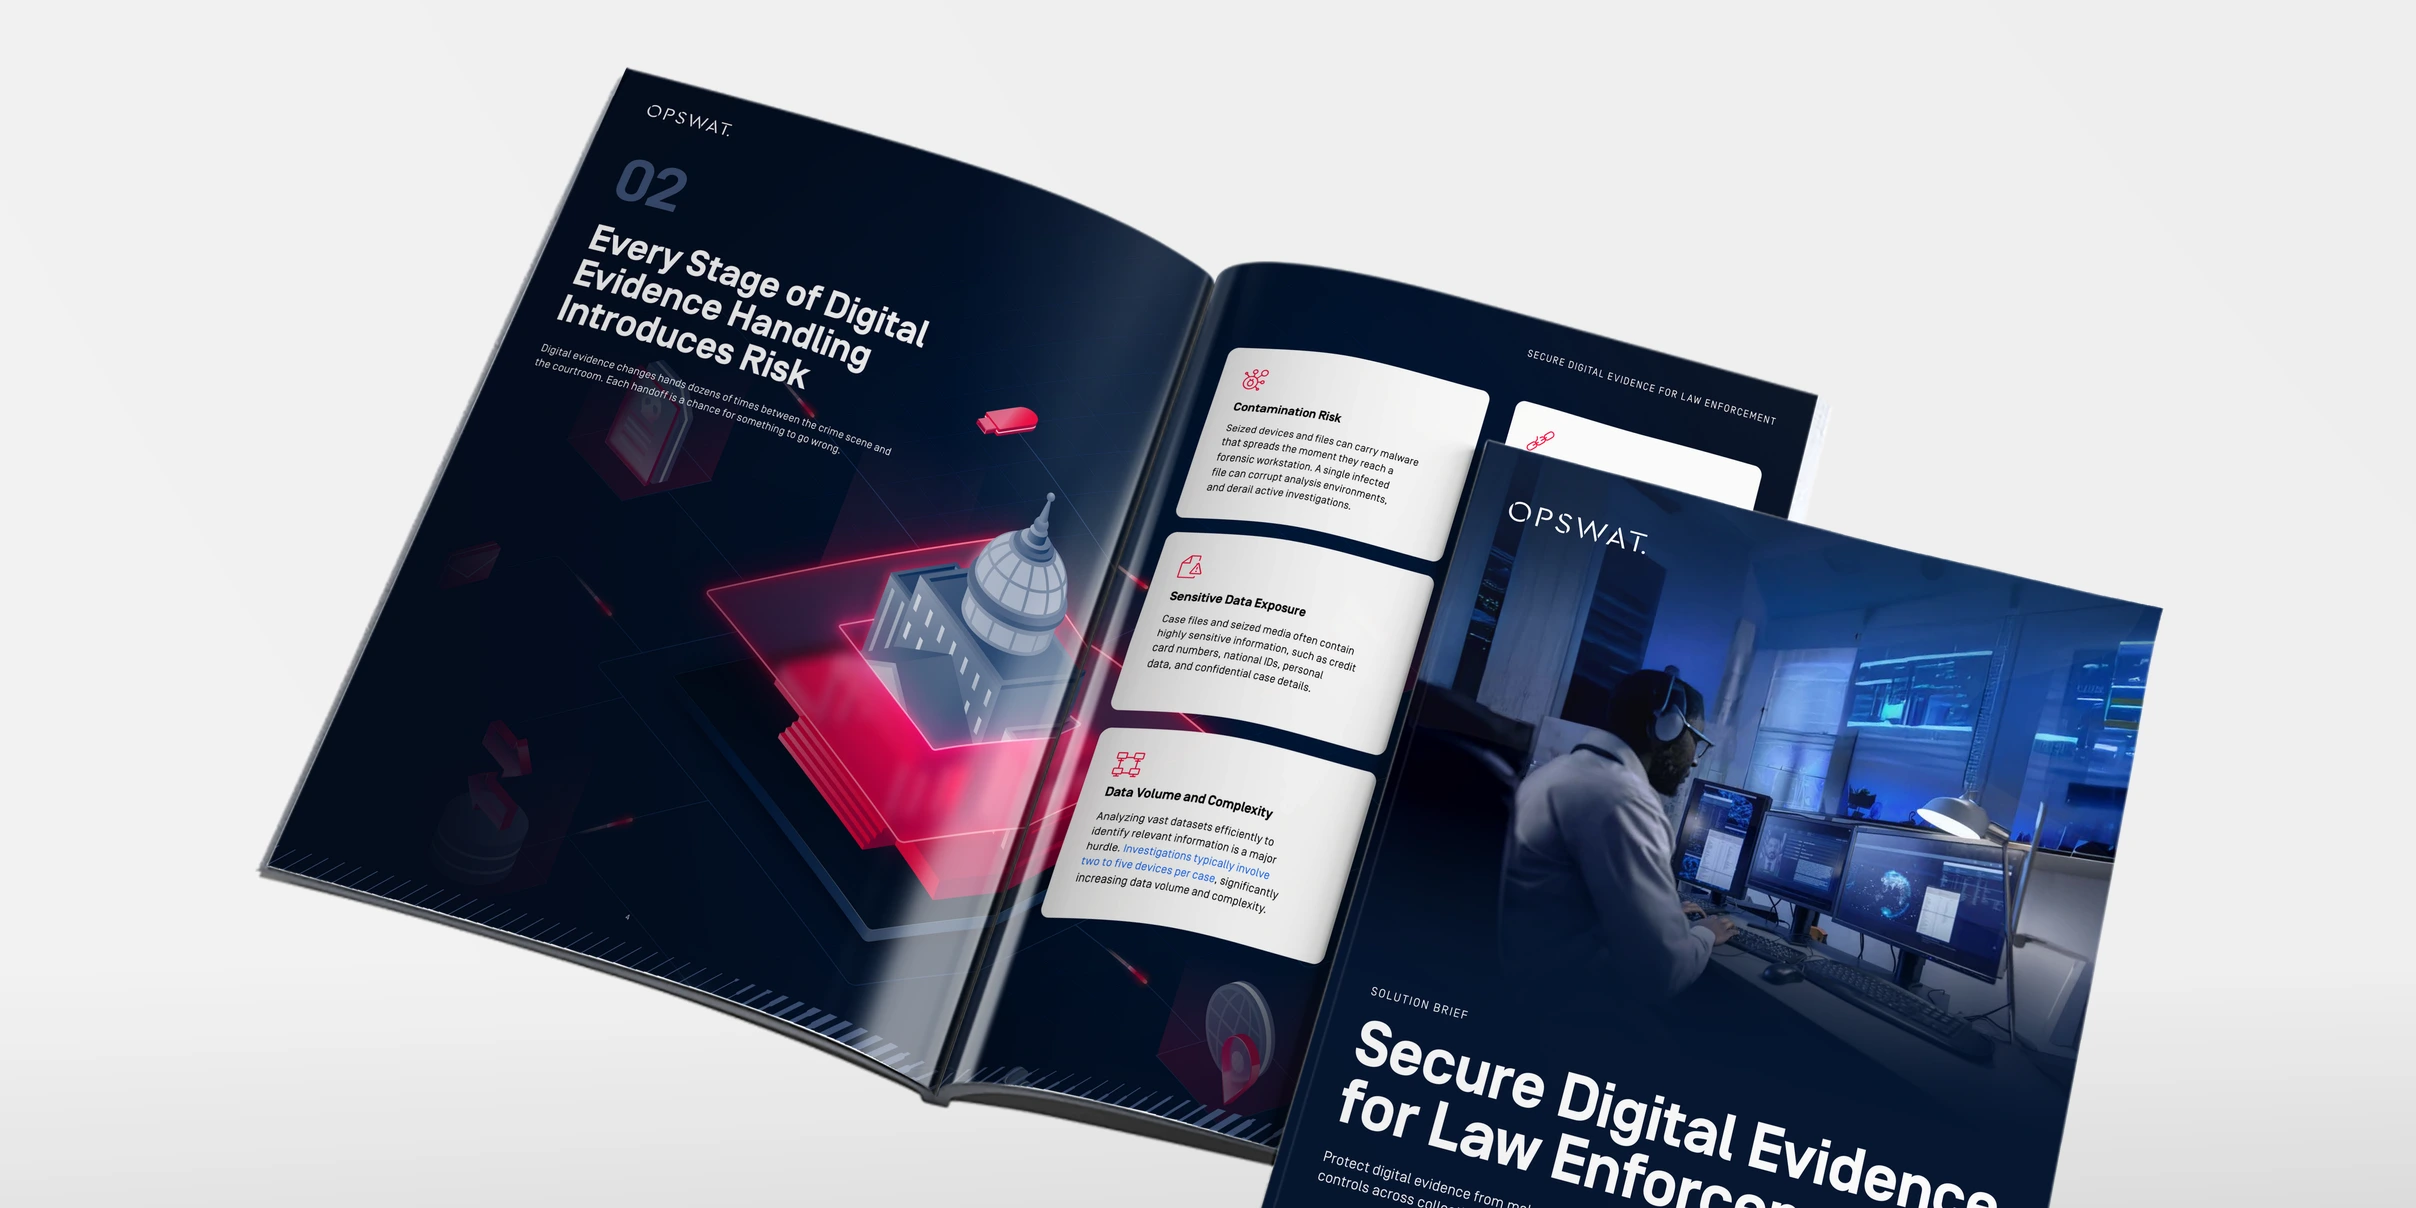
面向执法部门Secure 调查
保障人工智能数据管道和基于大型语言模型的应用程序的安全
MetaDefender Core 产品型录
MetaDefender Drive 产品型录
MetaDefender Kiosk 手册
MetaDefender 终端产品型录
MetaDefender Managed File Transfer MFT)产品数据表
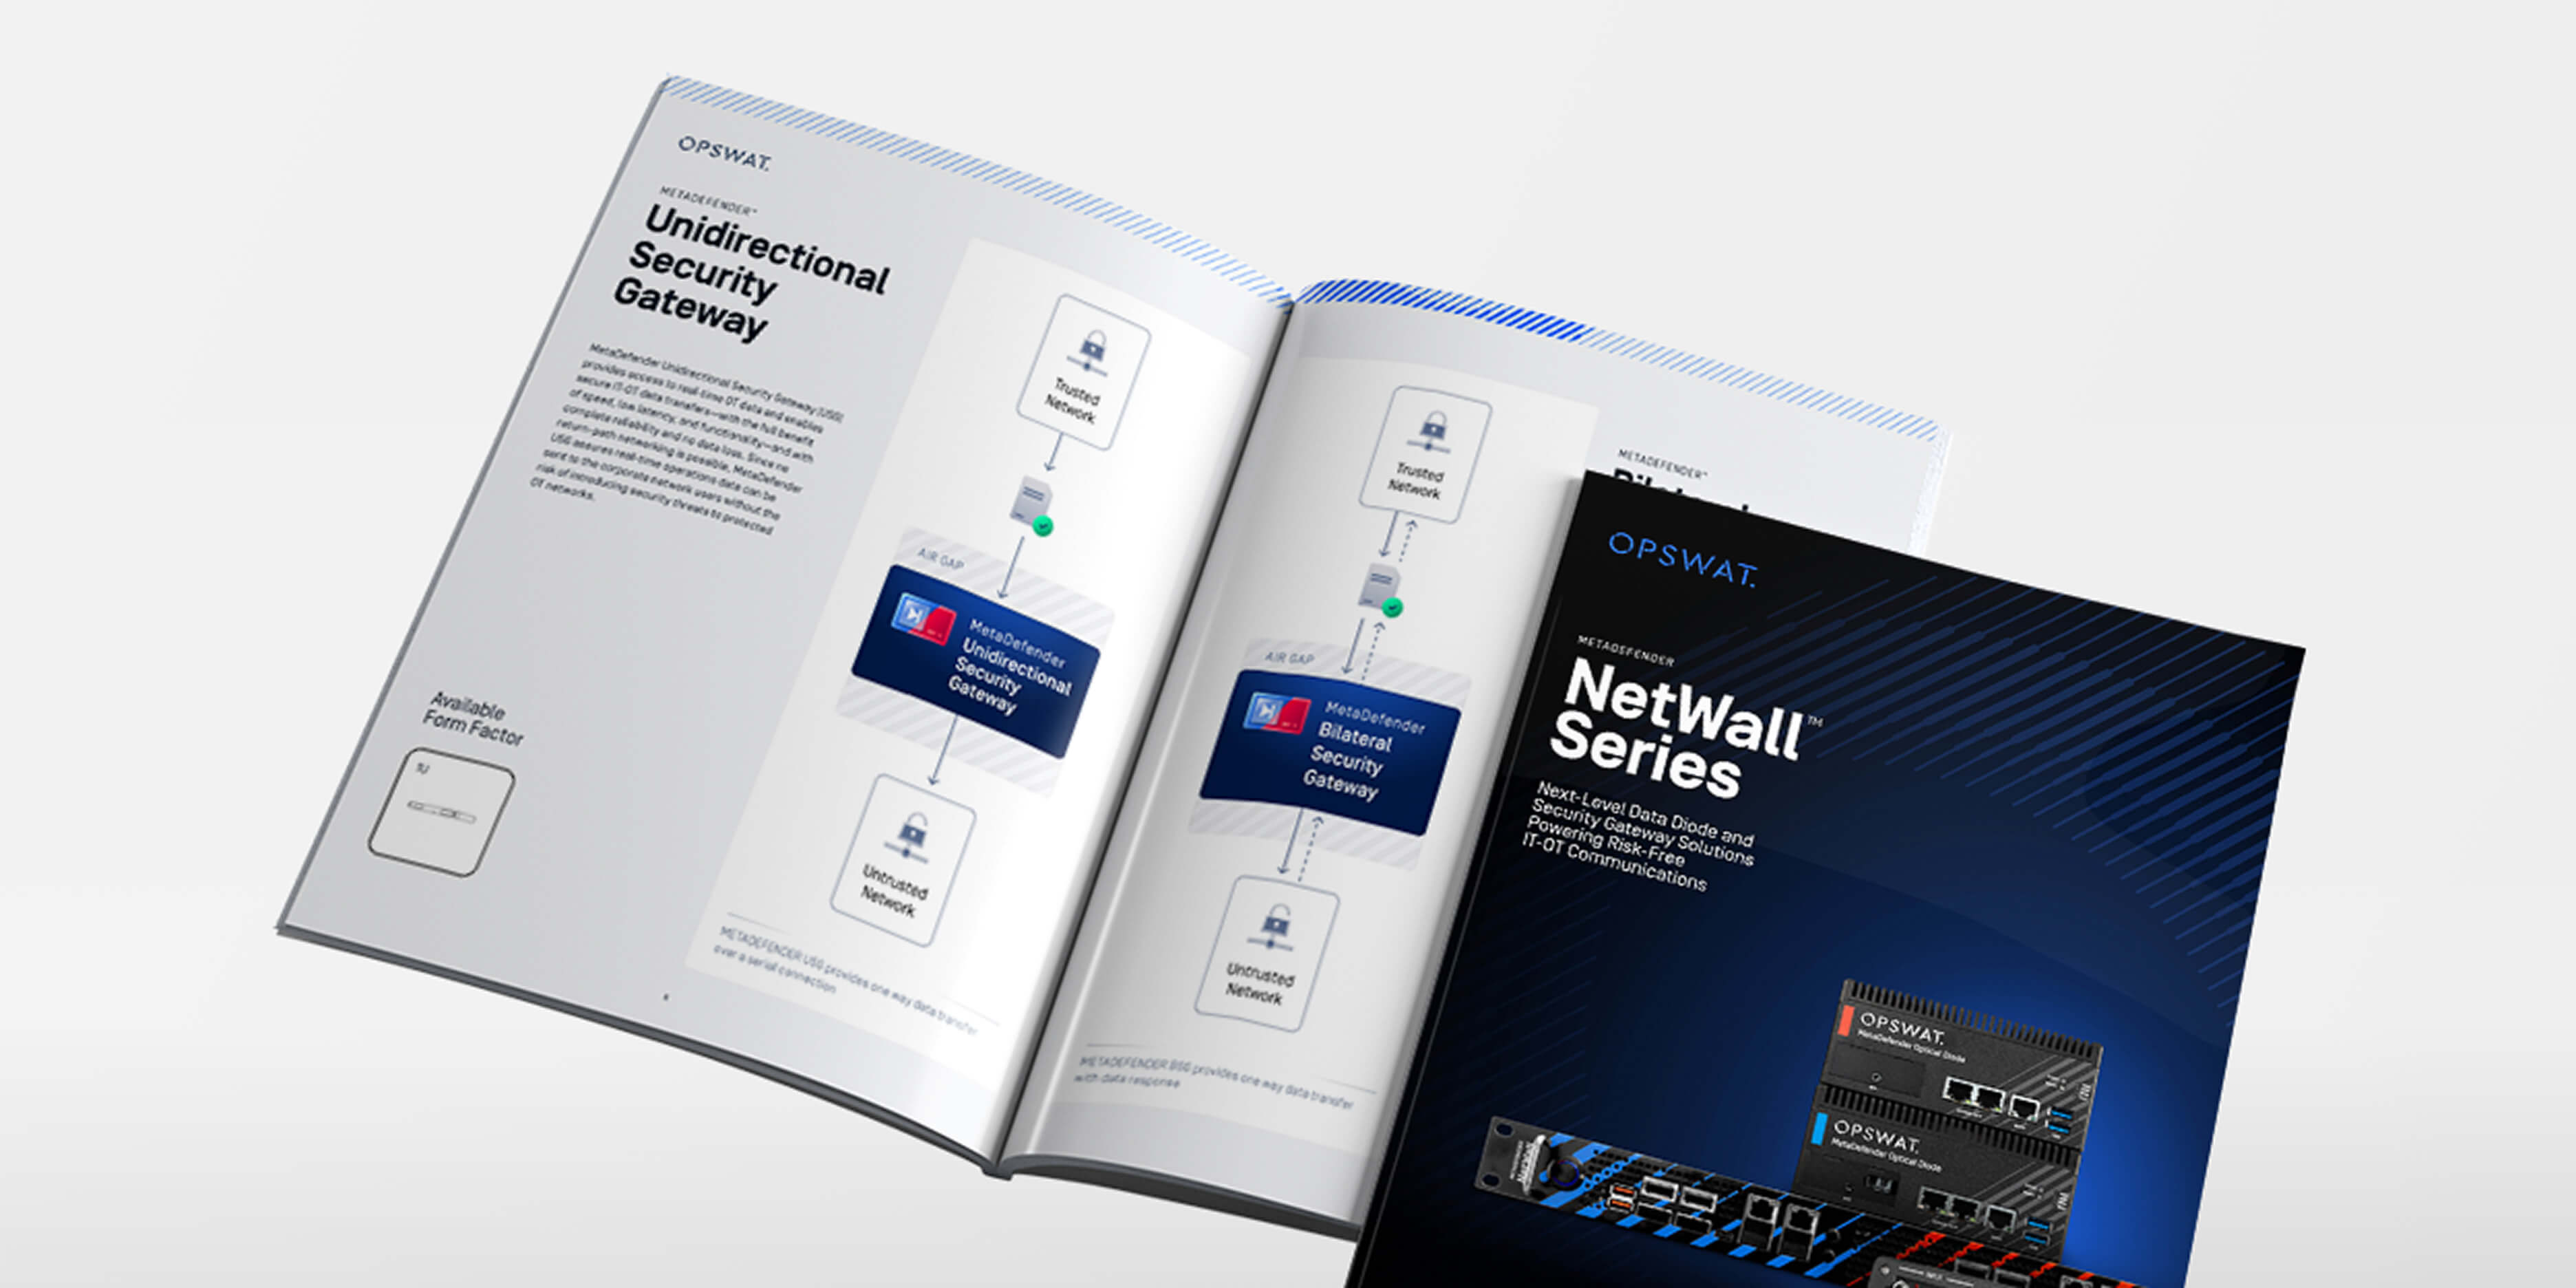
MetaDefender Netwall 系列
常见问题
MetaDefender Drive 无需启动被扣押计算机的原生操作系统Drive 并对其进行扫描,帮助调查人员在将设备连接到调查环境之前对其进行评估。MetaDefender Kiosk 可在独立检查点Kiosk 可移动存储介质Kiosk ,并可根据组织政策实施额外的安全控制措施。MetaDefender Endpoint 在允许设备访问受保护的系统和资源之前,Endpoint 其合规性,从而有助于防止遭到入侵或不符合合规要求的设备访问敏感案件数据。
MetaDefender Core 利用 Metascan™Multiscanning 30 多个反恶意软件引擎Multiscanning 取证镜像、磁盘克隆及提取的证据文件Core 。它在取证人员开始调查之前,即可计算文件哈希值、识别已知和新兴威胁,并提供超链接提取等额外的文件分析功能。此外,它还能利用 AI 内容检查器来标记由 AI 生成的图像、经过篡改的视觉证据以及伪造文件,从而帮助取证人员验证证据的真实性。
是的。MetaDefender Core Deep CDR™ 技术,在策略允许的情况下,移除或重建高风险元素(如宏、脚本和嵌入式对象),并生成一个干净且可用的文件版本。这使得调查人员和检察官能够在不使系统暴露于文件传播威胁的情况下处理文档和媒体文件。
是的。MetaDefender Core 通过光学字符识别(OCR)和模式匹配技术,对文档、图像、归档文件和视频进行检查,以查找敏感信息,例如信用卡号、国民身份证号以及个人数据,包括图像和视频中的文本内容。各机构随后可根据相关政策,在证据被共享或存储之前对其进行分类、遮盖、分发或限制访问。
MetaDefender 利用先进的沙箱技术和威胁情报能力,安全地分析未知和具有隐蔽性的威胁。通过将行为分析与威胁情报增强相结合,它有助于揭露隐藏的恶意活动,包括勒索软件行为、命令与控制通信以及潜在的数据外泄尝试,同时不会使取证系统面临风险。
MetaDefender Managed File Transfer 基于角色的访问控制、加密以及防篡改审计日志。MetaDefender Core 文件哈希值,这些哈希值可用于在证据在采集点、现场办公室、取证实验室和存储库之间传输时验证文件的完整性。这些功能共同支持证据处理和验证工作流。
是的。MetaDefender 可帮助机构对源自数字证据的威胁情报进行调查、丰富和共享。通过采用 STIX 和 MISP 等标准化格式,组织可以在不同团队和合作伙伴机构之间交换威胁指标、威胁背景以及与调查相关的发现。MetaDefender 还可与 SIEM、SOAR 和 EDR 平台集成,以支持协作和运营工作流。
可选的NetWall 二极管可通过硬件强制实现将证据单向传输至受保护或物理隔离的存储库。这使得经批准的数据能够进入安全环境,同时防止反向通信路径的建立。
不。OPSWAT 通过帮助组织安全地收集、传输、分析和存储数字证据,OPSWAT 现有的取证工作流程OPSWAT 。该解决方案与取证采集和分析工具协同工作,提供恶意软件防护、安全传输、威胁分析和证据保护等功能。
是的。该解决方案支持完全物理隔离的部署,适用于机密、离线以及高度安全的调查环境。
专为高信任环境设计
执法取证工作流程需要速度、控制和信任。OPSWAT 执法机构建立安全的数字取证系统,以保护证据、调查人员以及任务背后的基础设施。在受污染的数据进入您的网络之前,Secure 数字取证工作流程Secure 。