OPSWAT 得到以下机构的信任
























自动生成 SBOM、
、CBOM 和 AIBOM
CycloneDX 与 SPDX 在 SBOM 中的应用
870万+
第三方开源
Software
CI/CD 管道与
的集成
Software & AI 许可信息
已知漏洞与加密风险可见性
库存盲点带来风险
由于资产清单不完整,团队不得不重新收集证据,以应对安全漏洞、进行加密迁移以及审查人工智能模型。
文件已收到,但未附带组件详细信息
供应商提供的软件和人工智能模型文件在送达时可能未附带可用的库存信息,这使得团队在审核前必须先确定软件包版本、加密依赖项、模型来源以及声明的许可协议。
日益严格的合规与文件记录要求
新出现的 CVE 导致需要手动检查组件
当披露新的CVE时,由于缺少软件包名称和版本信息,会导致初步工作——即确定哪些软件组件需要调查——被延误。
分析、盘点、导出
 步骤 1
扫描支持的文件和相关文件
扫描源文件、二进制文件、证书、容器内容以及 AI 模型文件。分析覆盖范围取决于文件类型和已启用的 BOM 模块。
- 步骤 2
运行已启用的BOM模块
已启用的模块会在一个扫描结果中生成最多三个清单,具体数量取决于提交的文件和支持的分析类型。
- 步骤 3
导出单个或合并的报告
以 SPDX 或 CycloneDX 格式生成独立的 SBOM,或与 CBOM 和 AIBOM 一起以 JSON 或 PDF 格式生成,为应用安全、PQC、AI 治理、法务和 GRC 团队提供与其工作相关的格式。
三种库存。更全面的风险可视性。
识别软件包及
已知漏洞
列出870万个第三方库的包名、版本、许可信息、关键软件更新及已知漏洞。
评估加密风险
检查算法、库、证书、协议及相关加密材料。审查经典和量子风险,并在可行的情况下提供替代方案建议,以辅助迁移决策。
将 AI 模型与
上已发布的仓库进行匹配
将模型文件与已知发布相同字节内容的存储库进行匹配,并报告已声明的可用许可证,从而为审阅者提供关于来源和许可核查的具体参考依据。
在
的间隙环境中分析文件
分析隔离网络中的受支持文件。在本地安装所需数据库后,团队在扫描过程中无需连接云端即可进行物料清单(BOM)审核。
合并物料清单分析
通过一个引擎生成软件、加密和人工智能资产清单,从而减少为每种清单类型分别配置扫描工作流的需求。
配置基于BOM的
阻断策略
设置软件漏洞阈值和软件包许可限制。根据您的工作流要求,分别启用针对加密风险和选定 AI 模型许可的阻止功能。
探索统一的物料清单扫描结果
查看扫描摘要,在 SBOM、CBOM 和 AIBOM 检测结果之间切换,并导出您需要的报告。
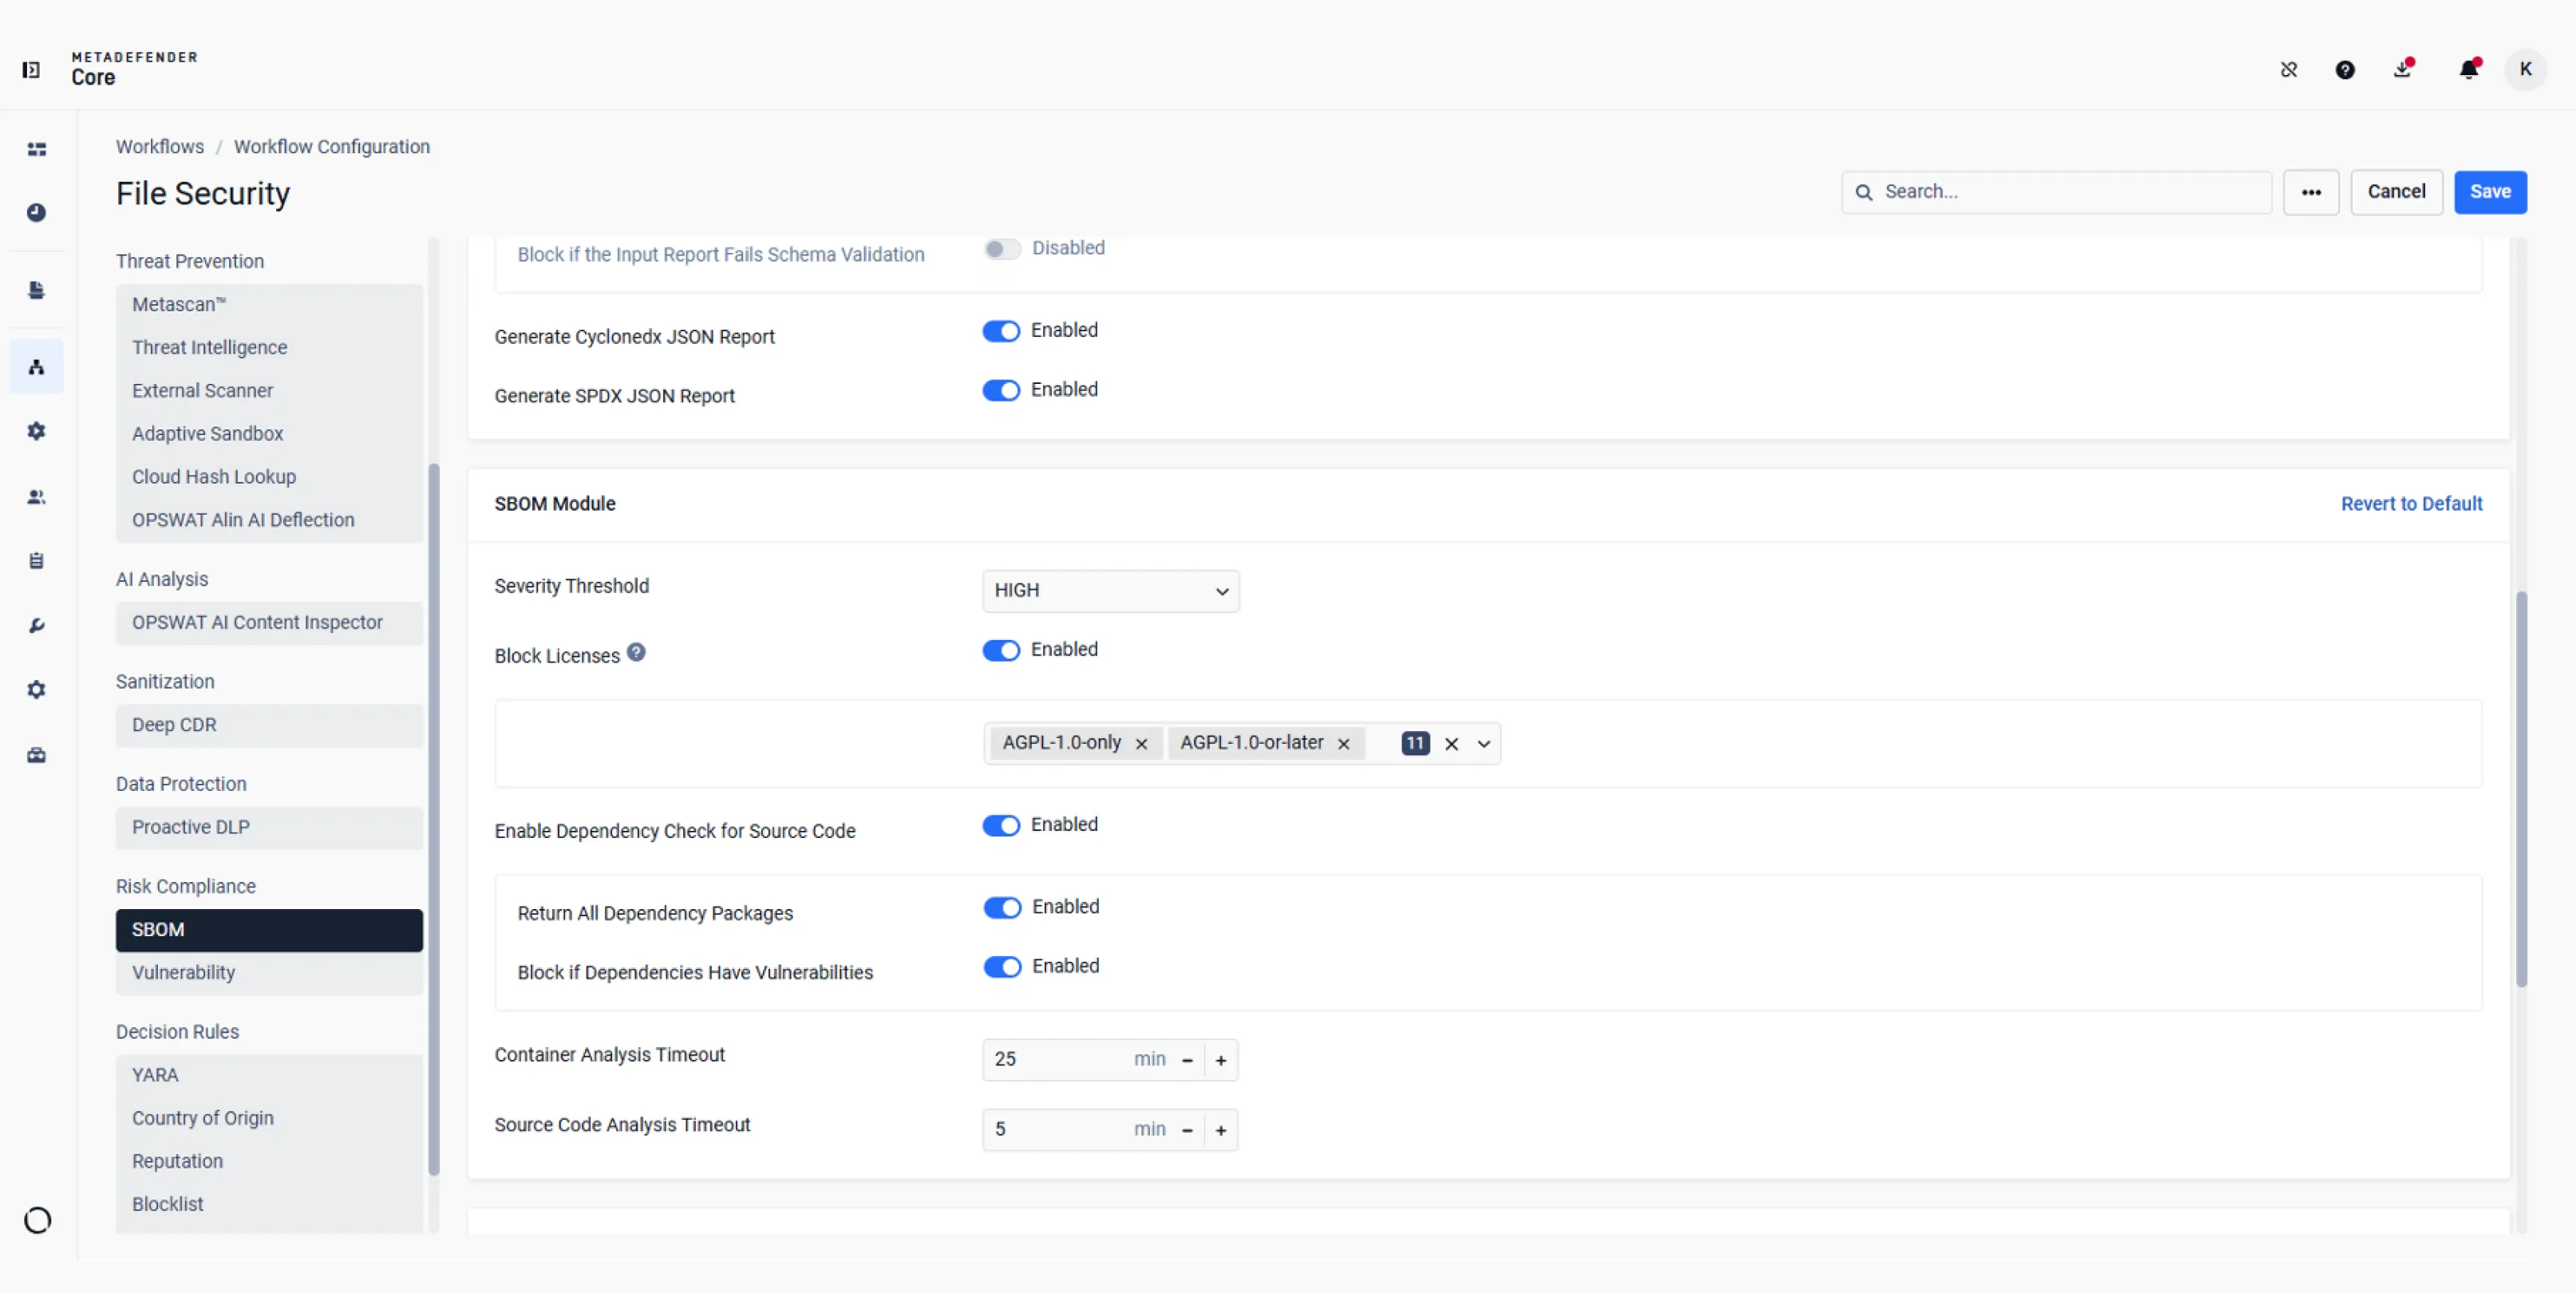
设置漏洞严重性阈值,选择要屏蔽的软件包许可证,并启用源代码的依赖项检查。
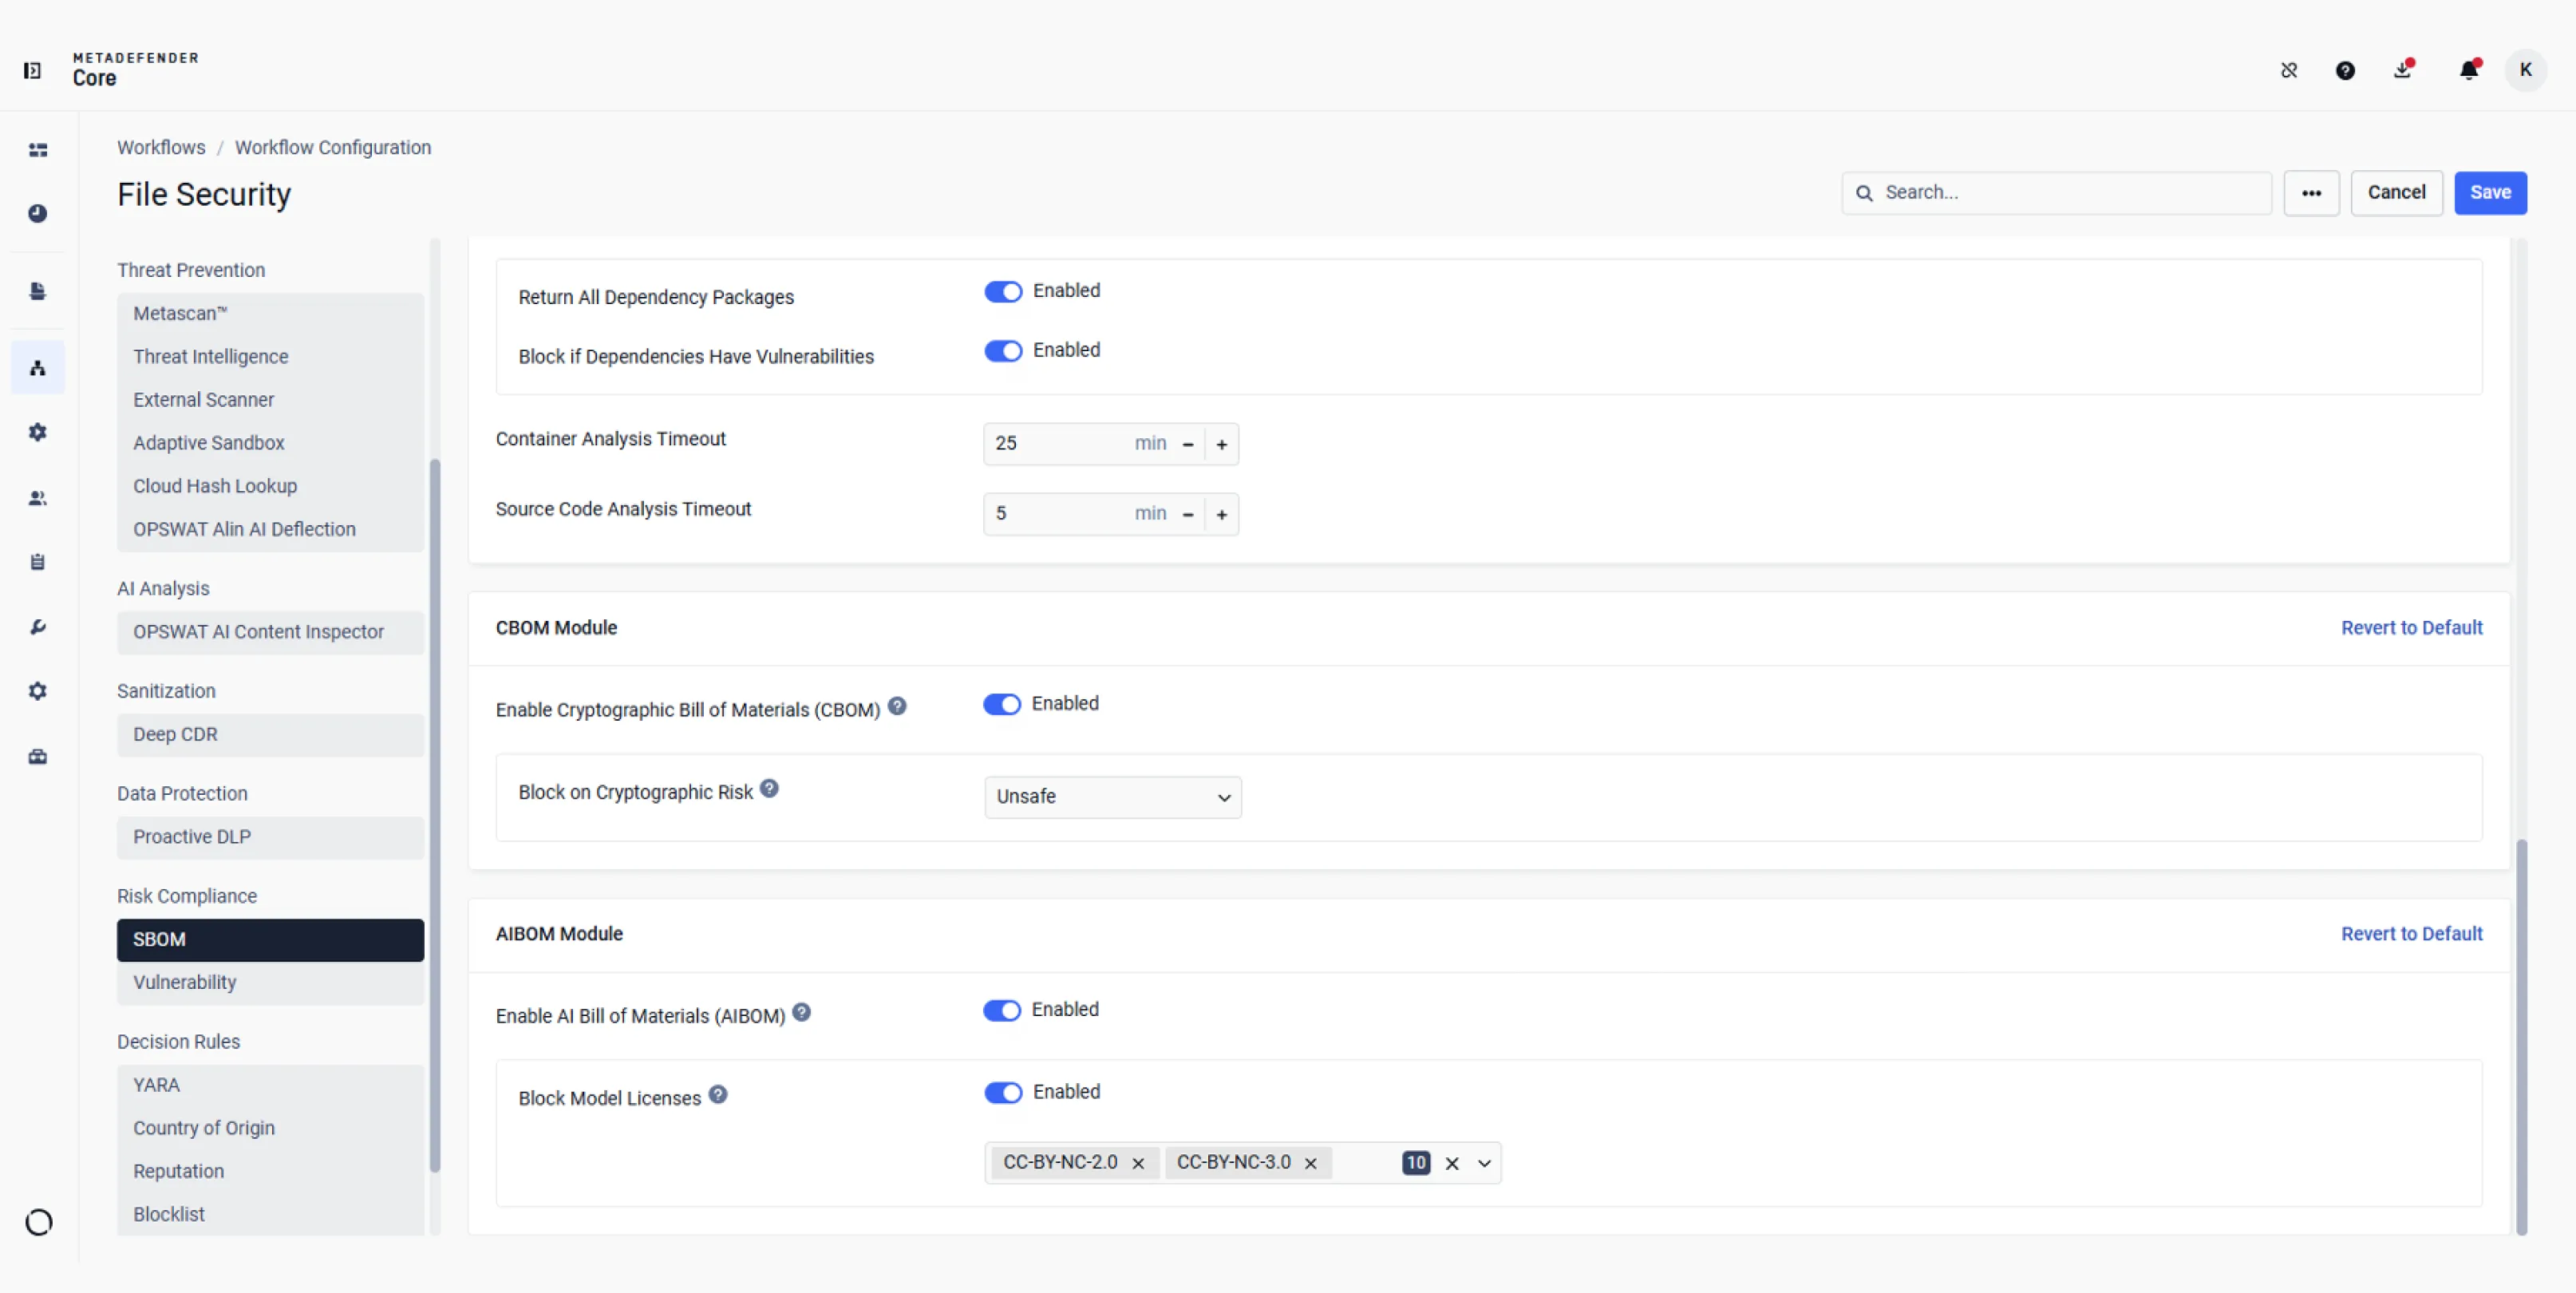
选择是基于加密风险进行封锁,还是限制哪些人工智能模型的许可。
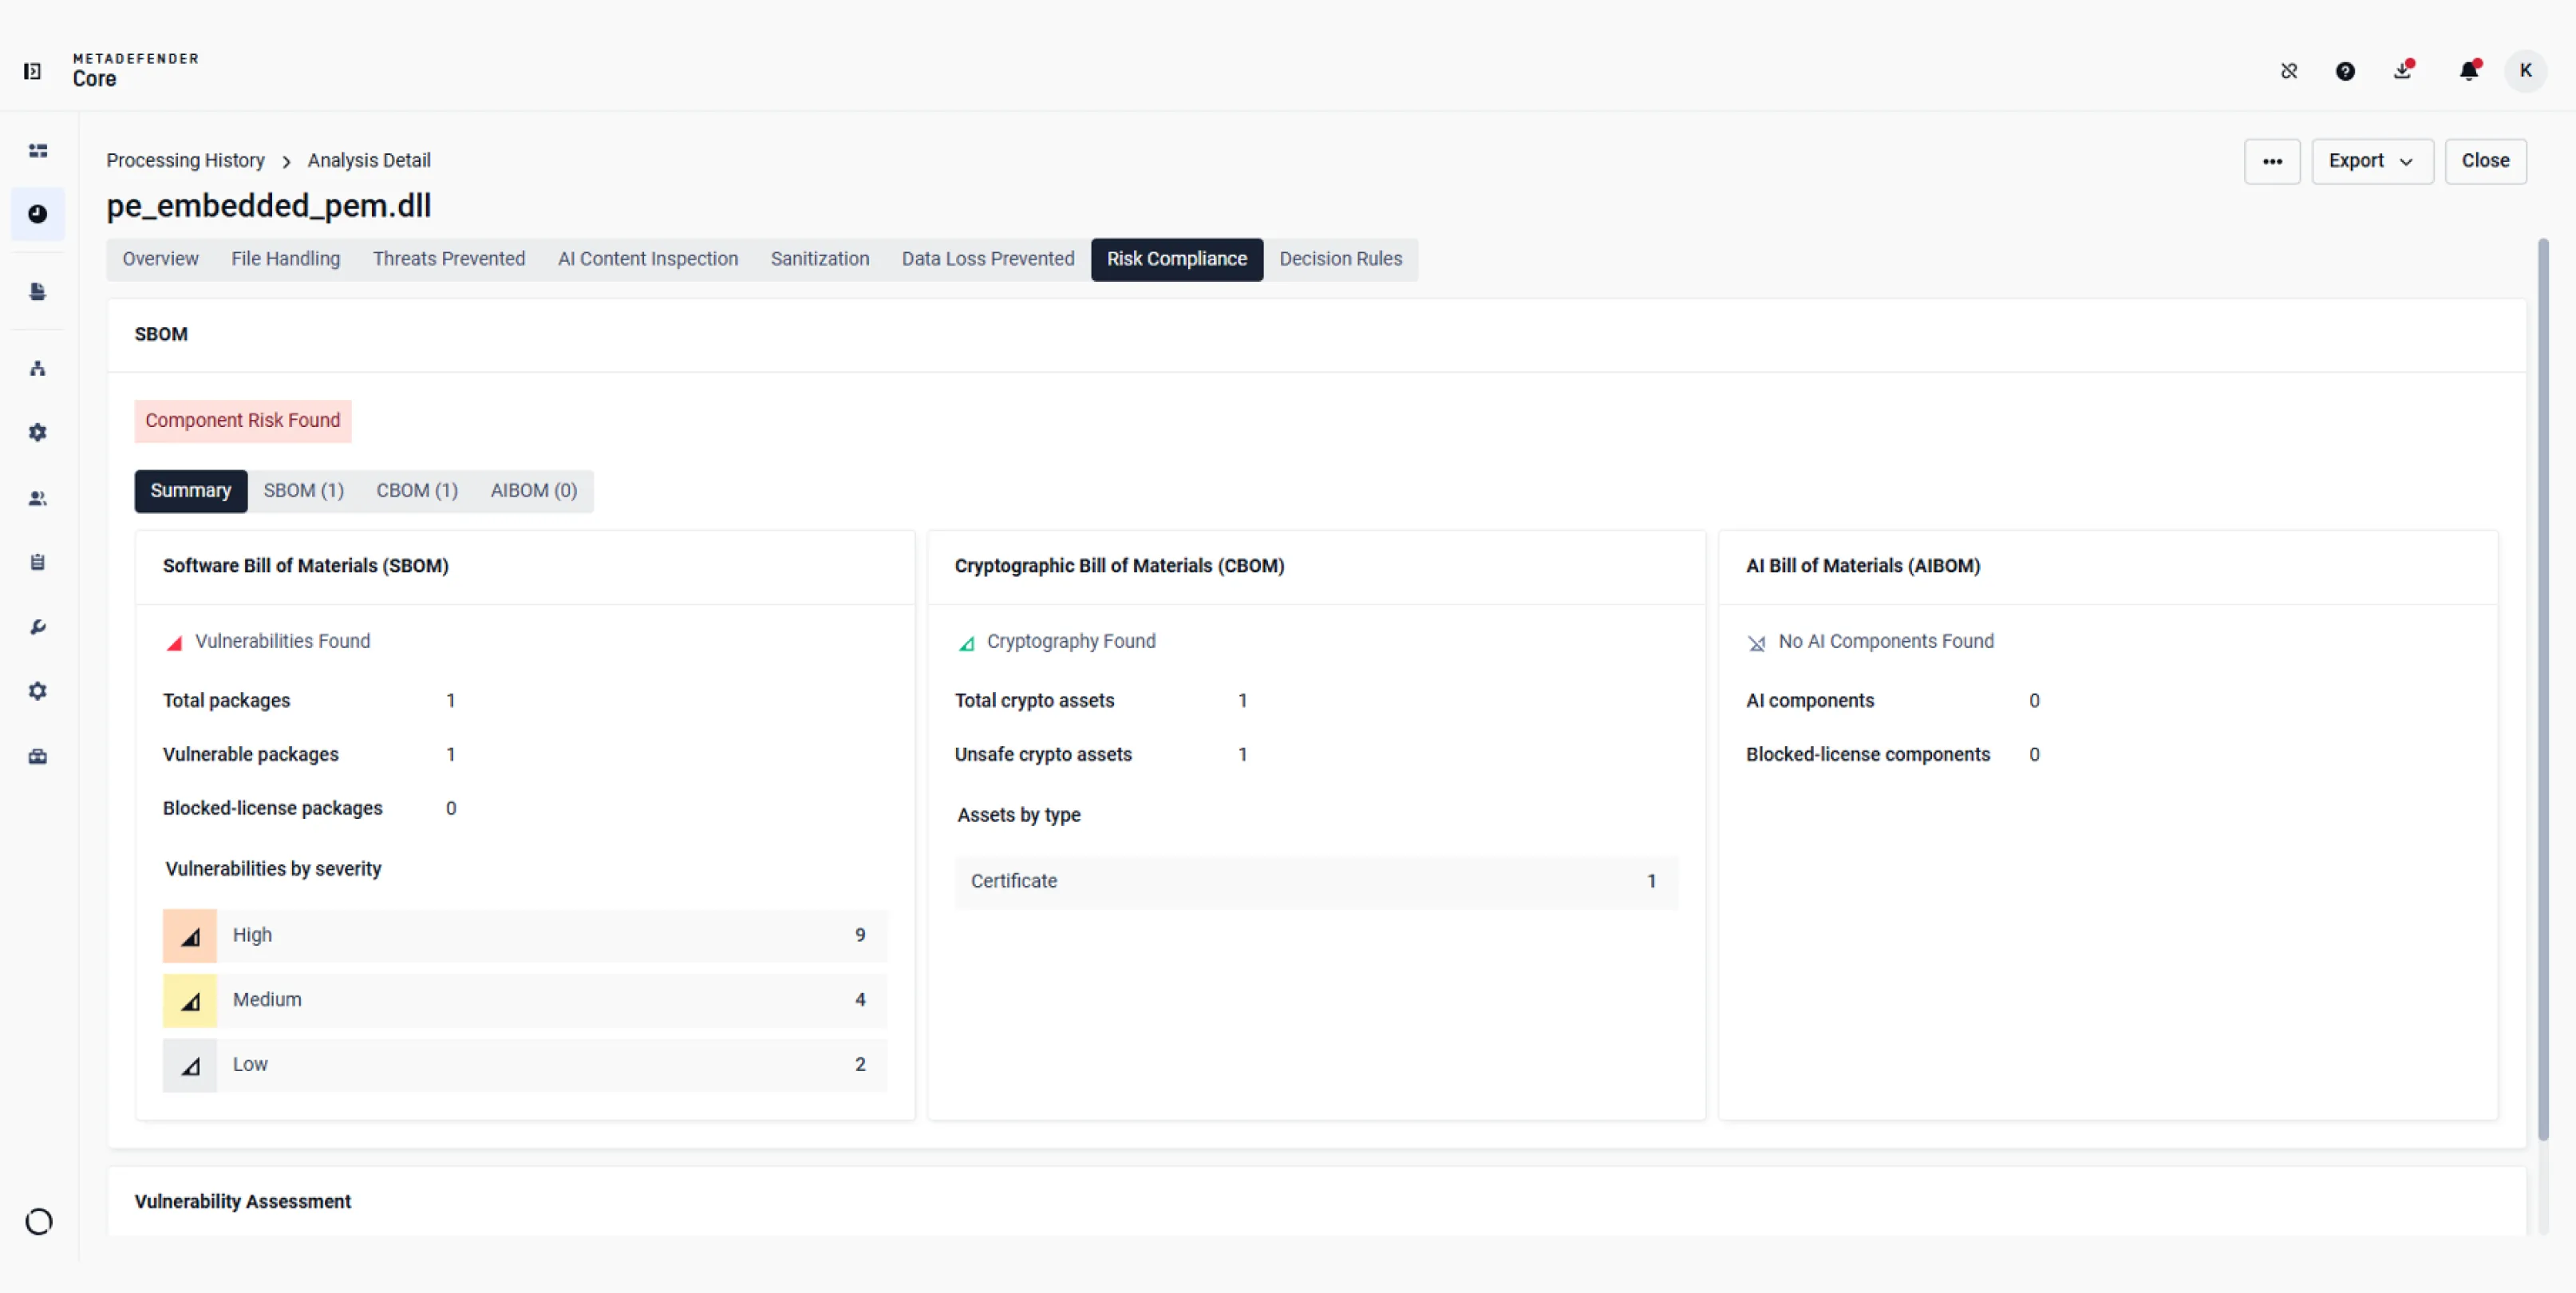
比较针对已扫描文件的软件、加密或人工智能检测结果,然后打开每个模块查看详细信息。
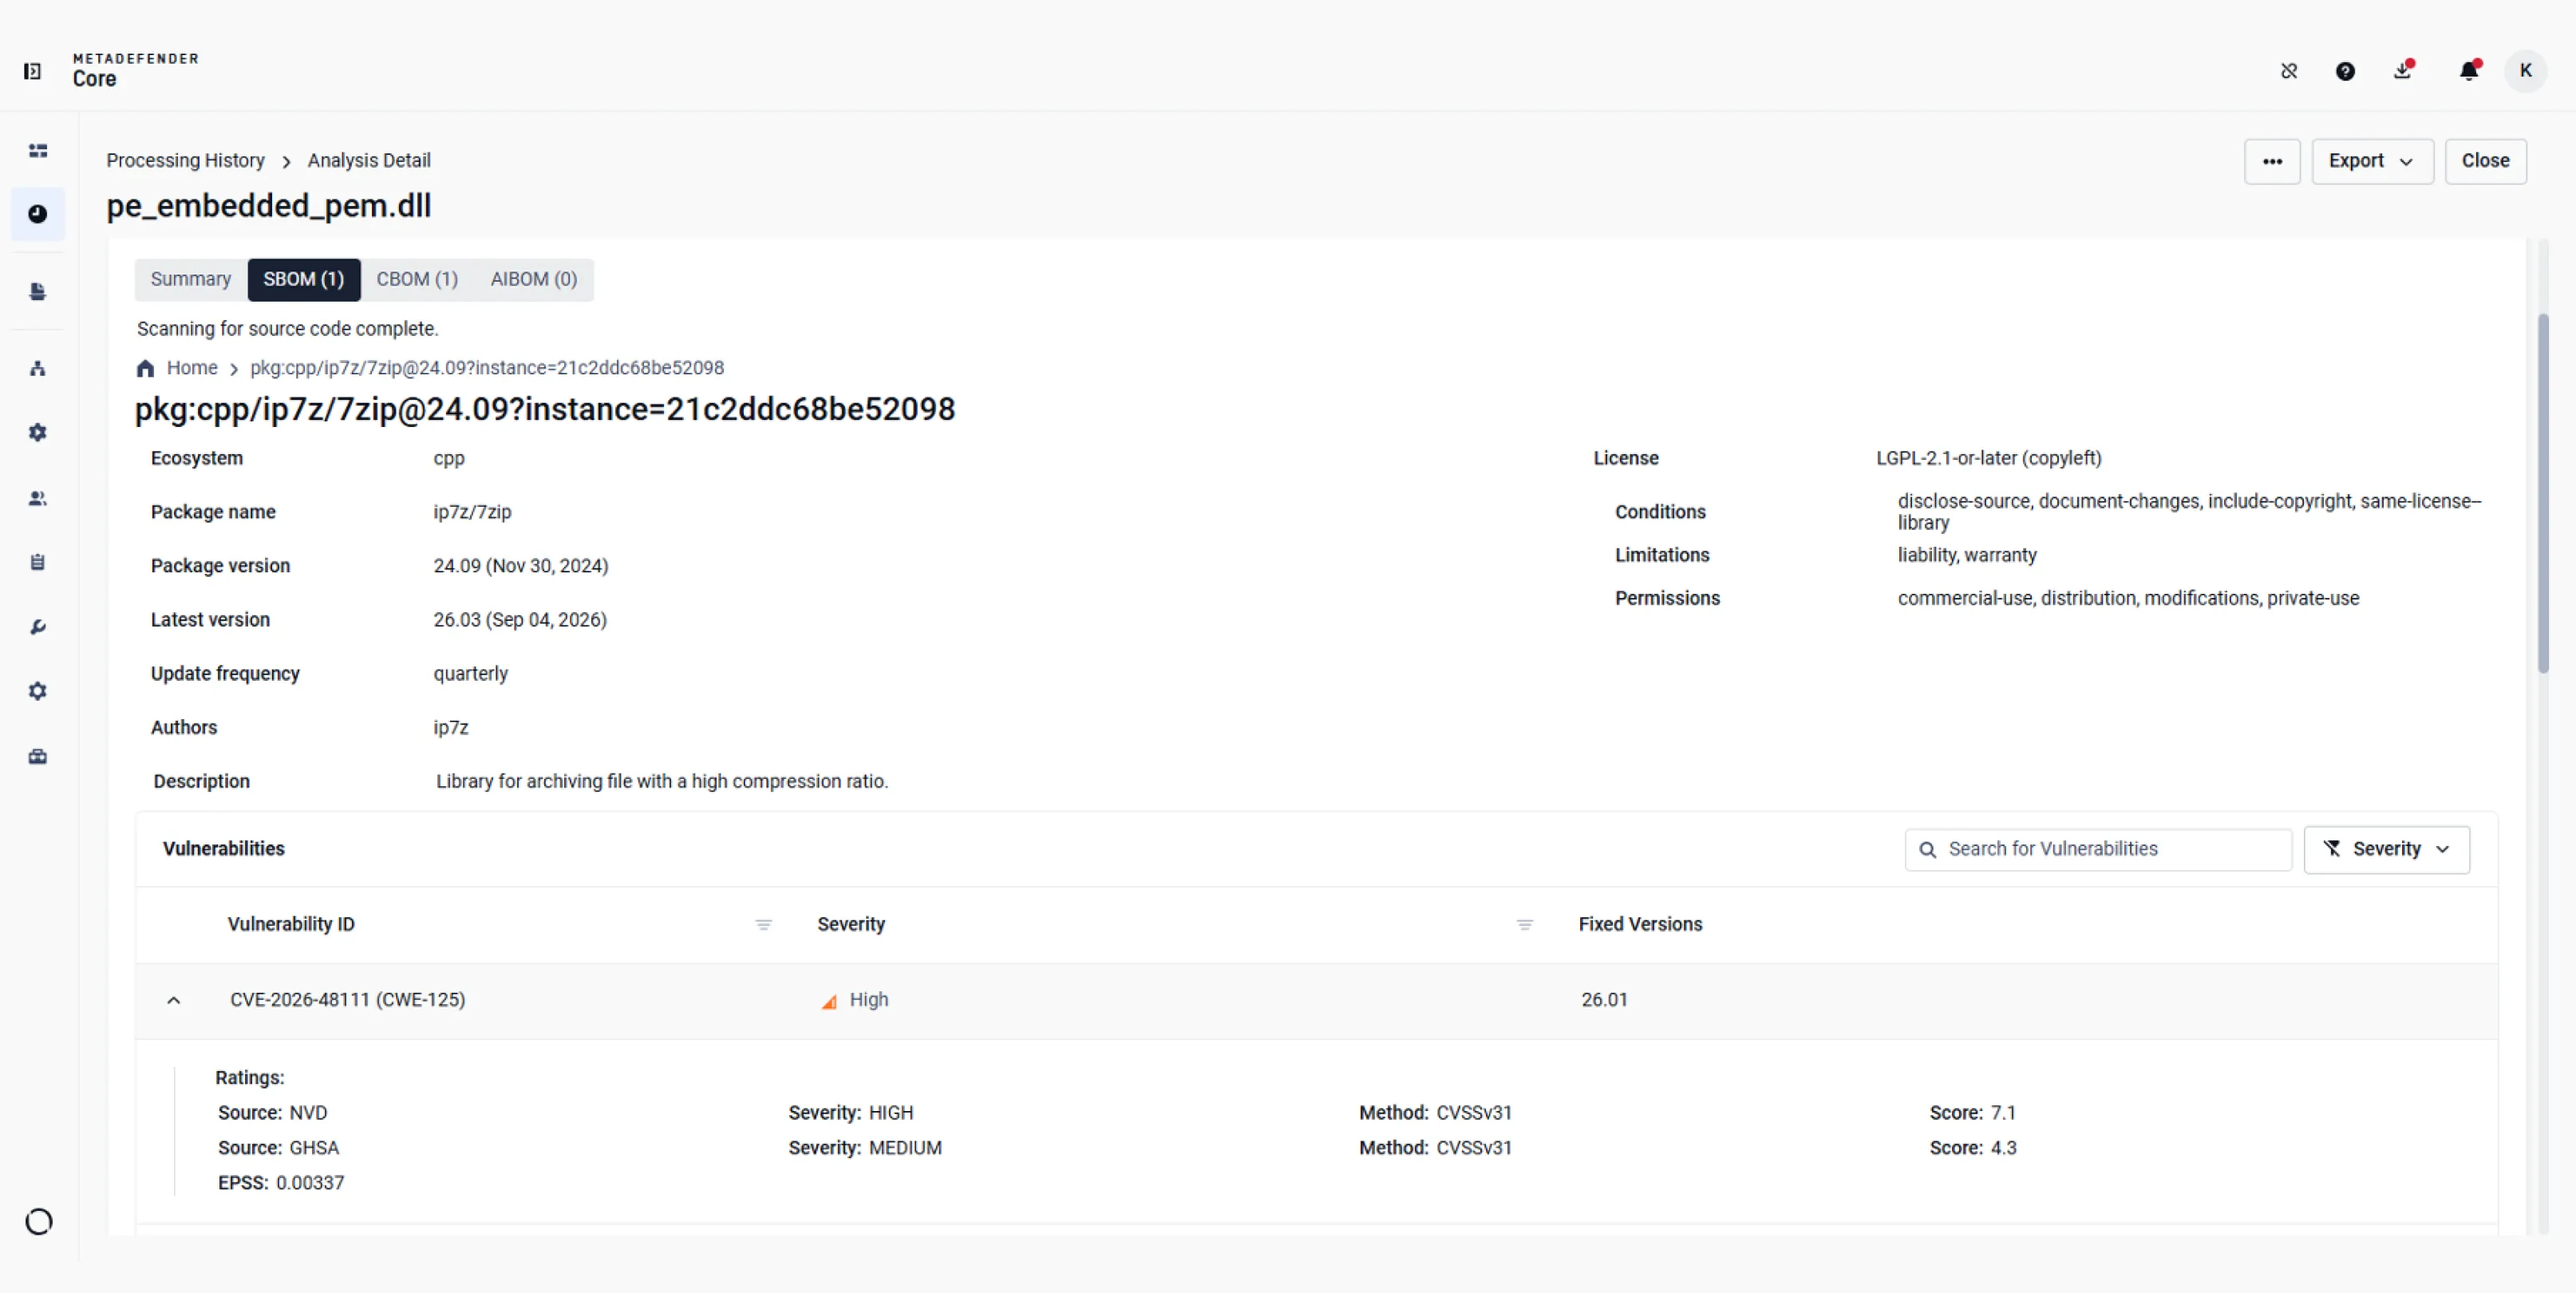
查看软件包版本、报告的许可证、相关的 CVE 以及严重性评级。
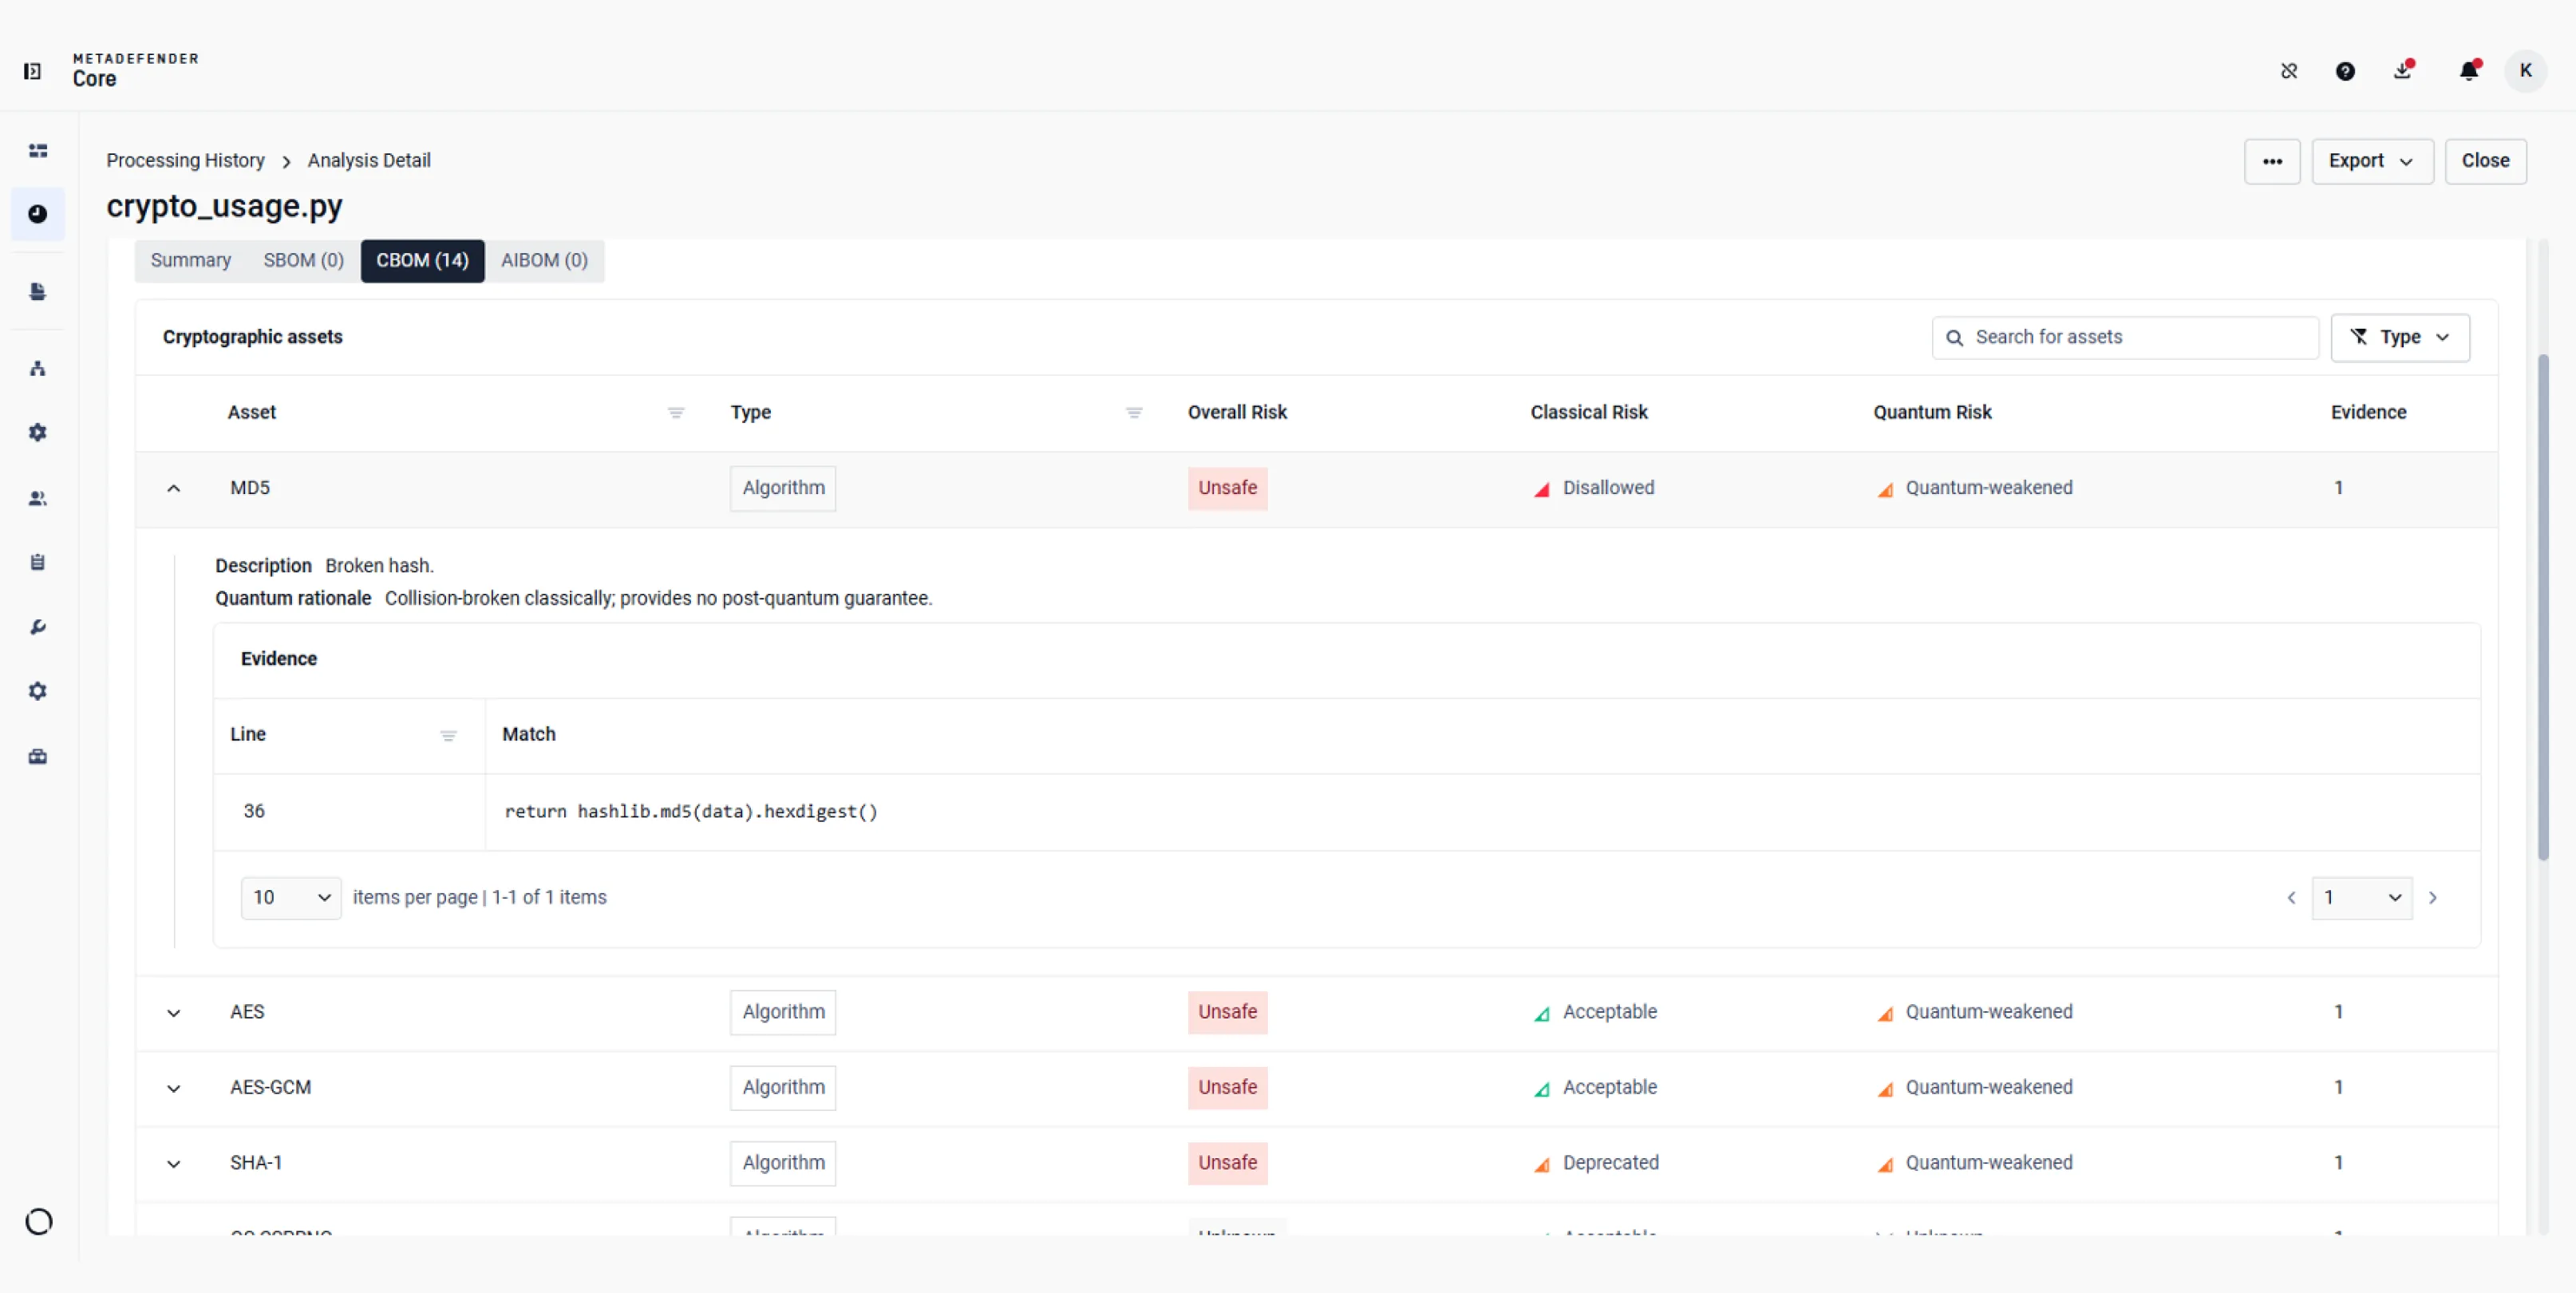
回顾经典风险和量子风险的分类,并结合相关证据,说明加密资产是在何处被发现的。
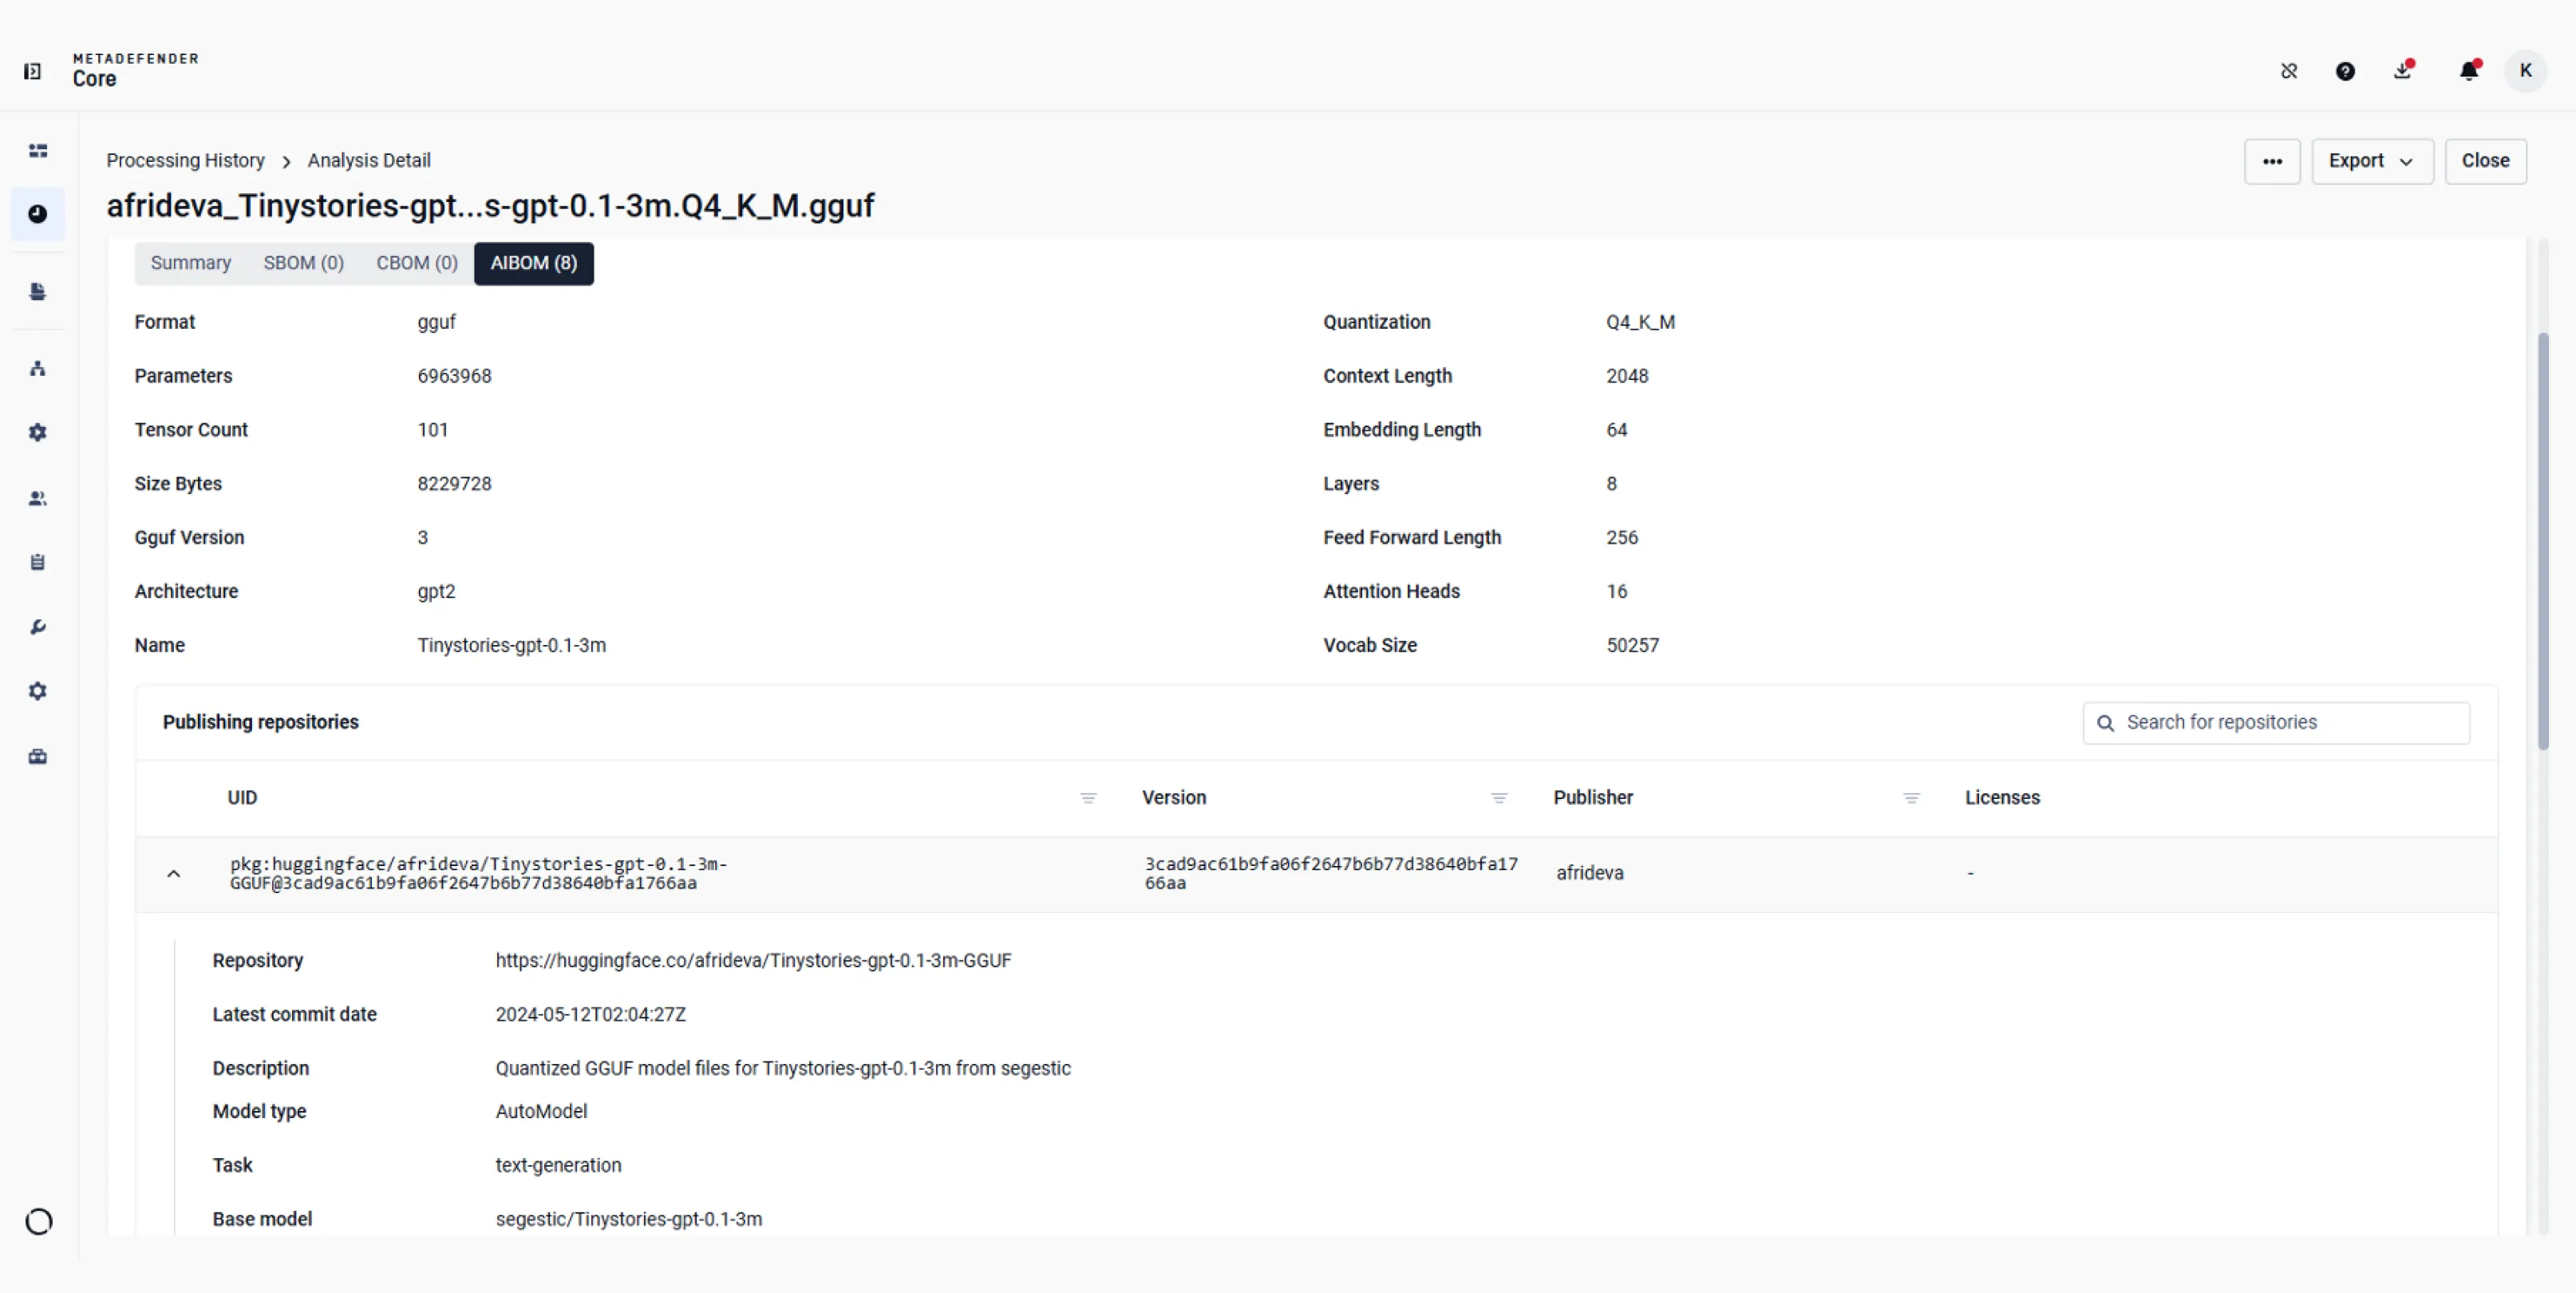
检查模型的格式和架构,然后查看已知发布相同文件的代码库。
 配置 SBOM 策略
设置漏洞严重性阈值,选择要屏蔽的软件包许可证,并启用源代码的依赖项检查。
- 配置 CBOM 和 AIBOM 策略
选择是基于加密风险进行封锁,还是限制哪些人工智能模型的许可。
- 查看统一物料清单摘要
比较针对已扫描文件的软件、加密或人工智能检测结果,然后打开每个模块查看详细信息。
- 检查Software 中的漏洞
查看软件包版本、报告的许可证、相关的 CVE 以及严重性评级。
- 审查加密风险和证据
回顾经典风险和量子风险的分类,并结合相关证据,说明加密资产是在何处被发现的。
- 检查 AI 模型的溯源信息
检查模型的格式和架构,然后查看已知发布相同文件的代码库。
集成与支持的语言
使用案例
调查一个新披露的CVE
规划后量子迁移
利用加密分析结果和推荐的替代方案,在制定迁移计划之前,确定哪些资产需要专家审查。
在部署前审查 AI 模型
在批准模型用于应用程序之前,请审查已知的发布库和可用的声明许可。
资源
2026年软件材料清单指南:将合规转化为安全资产
从《沙丘》到 npm:沙伊-胡鲁德巨虫重新定义Supply Chain
Shai-Hulud 2.0:如何Secure Software Supply Chain 第二波冲击
最近的 ESLint 黑客事件将Software Supply Chain 问题提升到新的高度
20 亿次 npm 下载面临加密恶意软件的风险:为开源Supply Chain 安全敲响警钟
软件 Bill of Materials (SBOM) 解读
软件 Supply Chain 安全:什么是软件供应链安全?
0 条结果。请重试。
