一个实现全面文件信任的平台
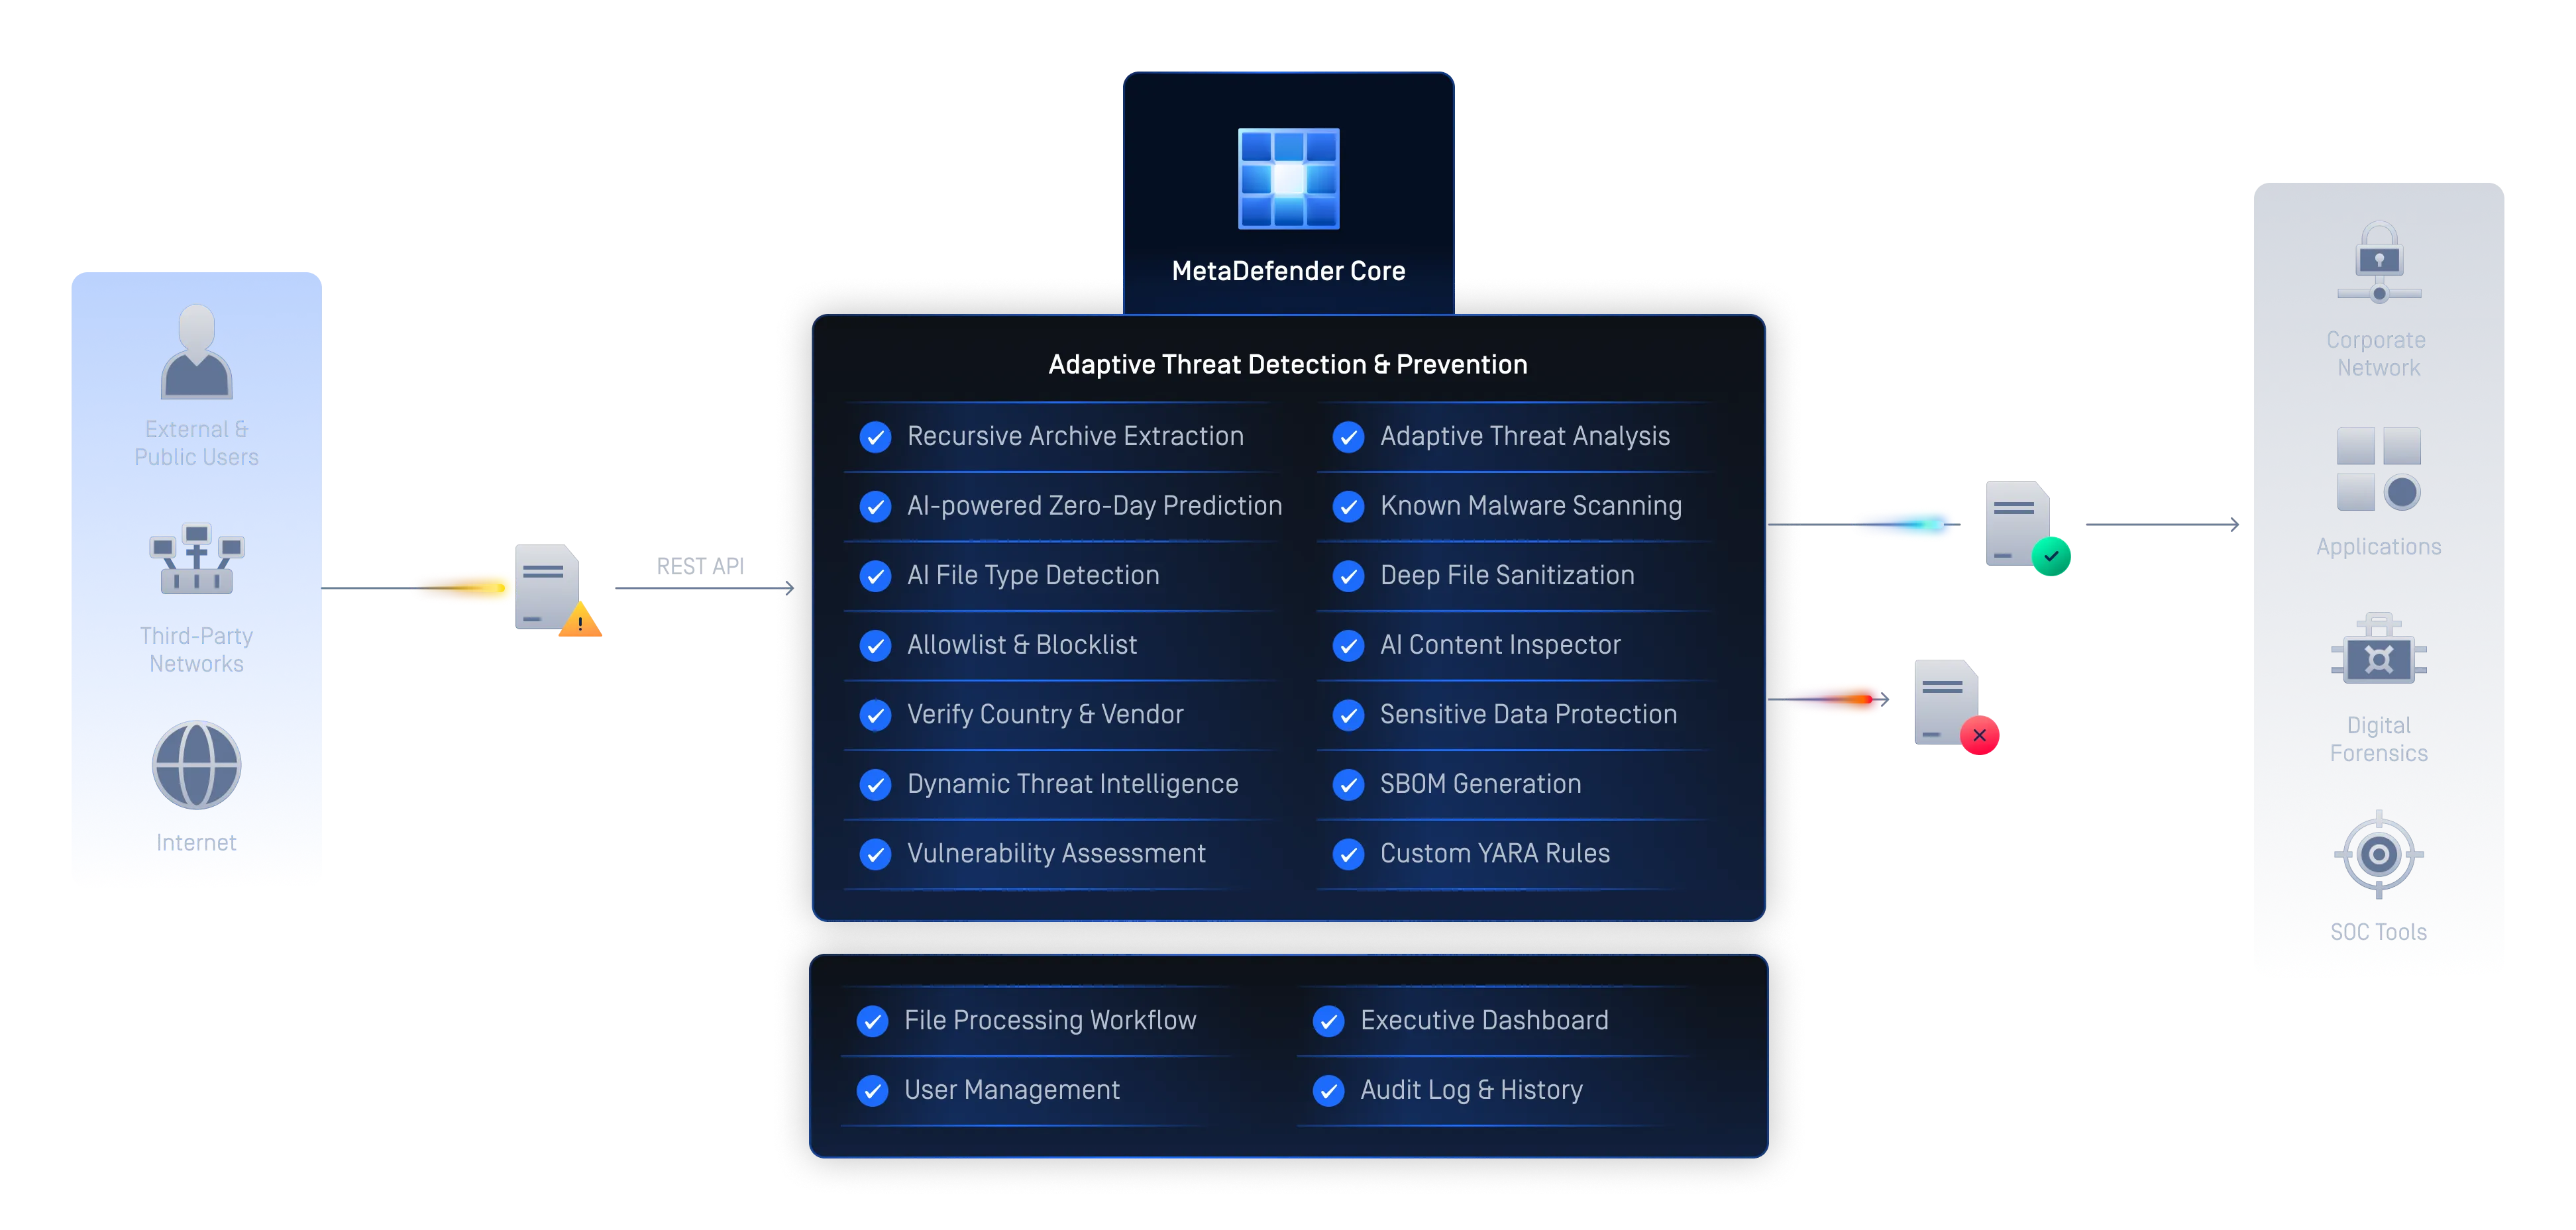
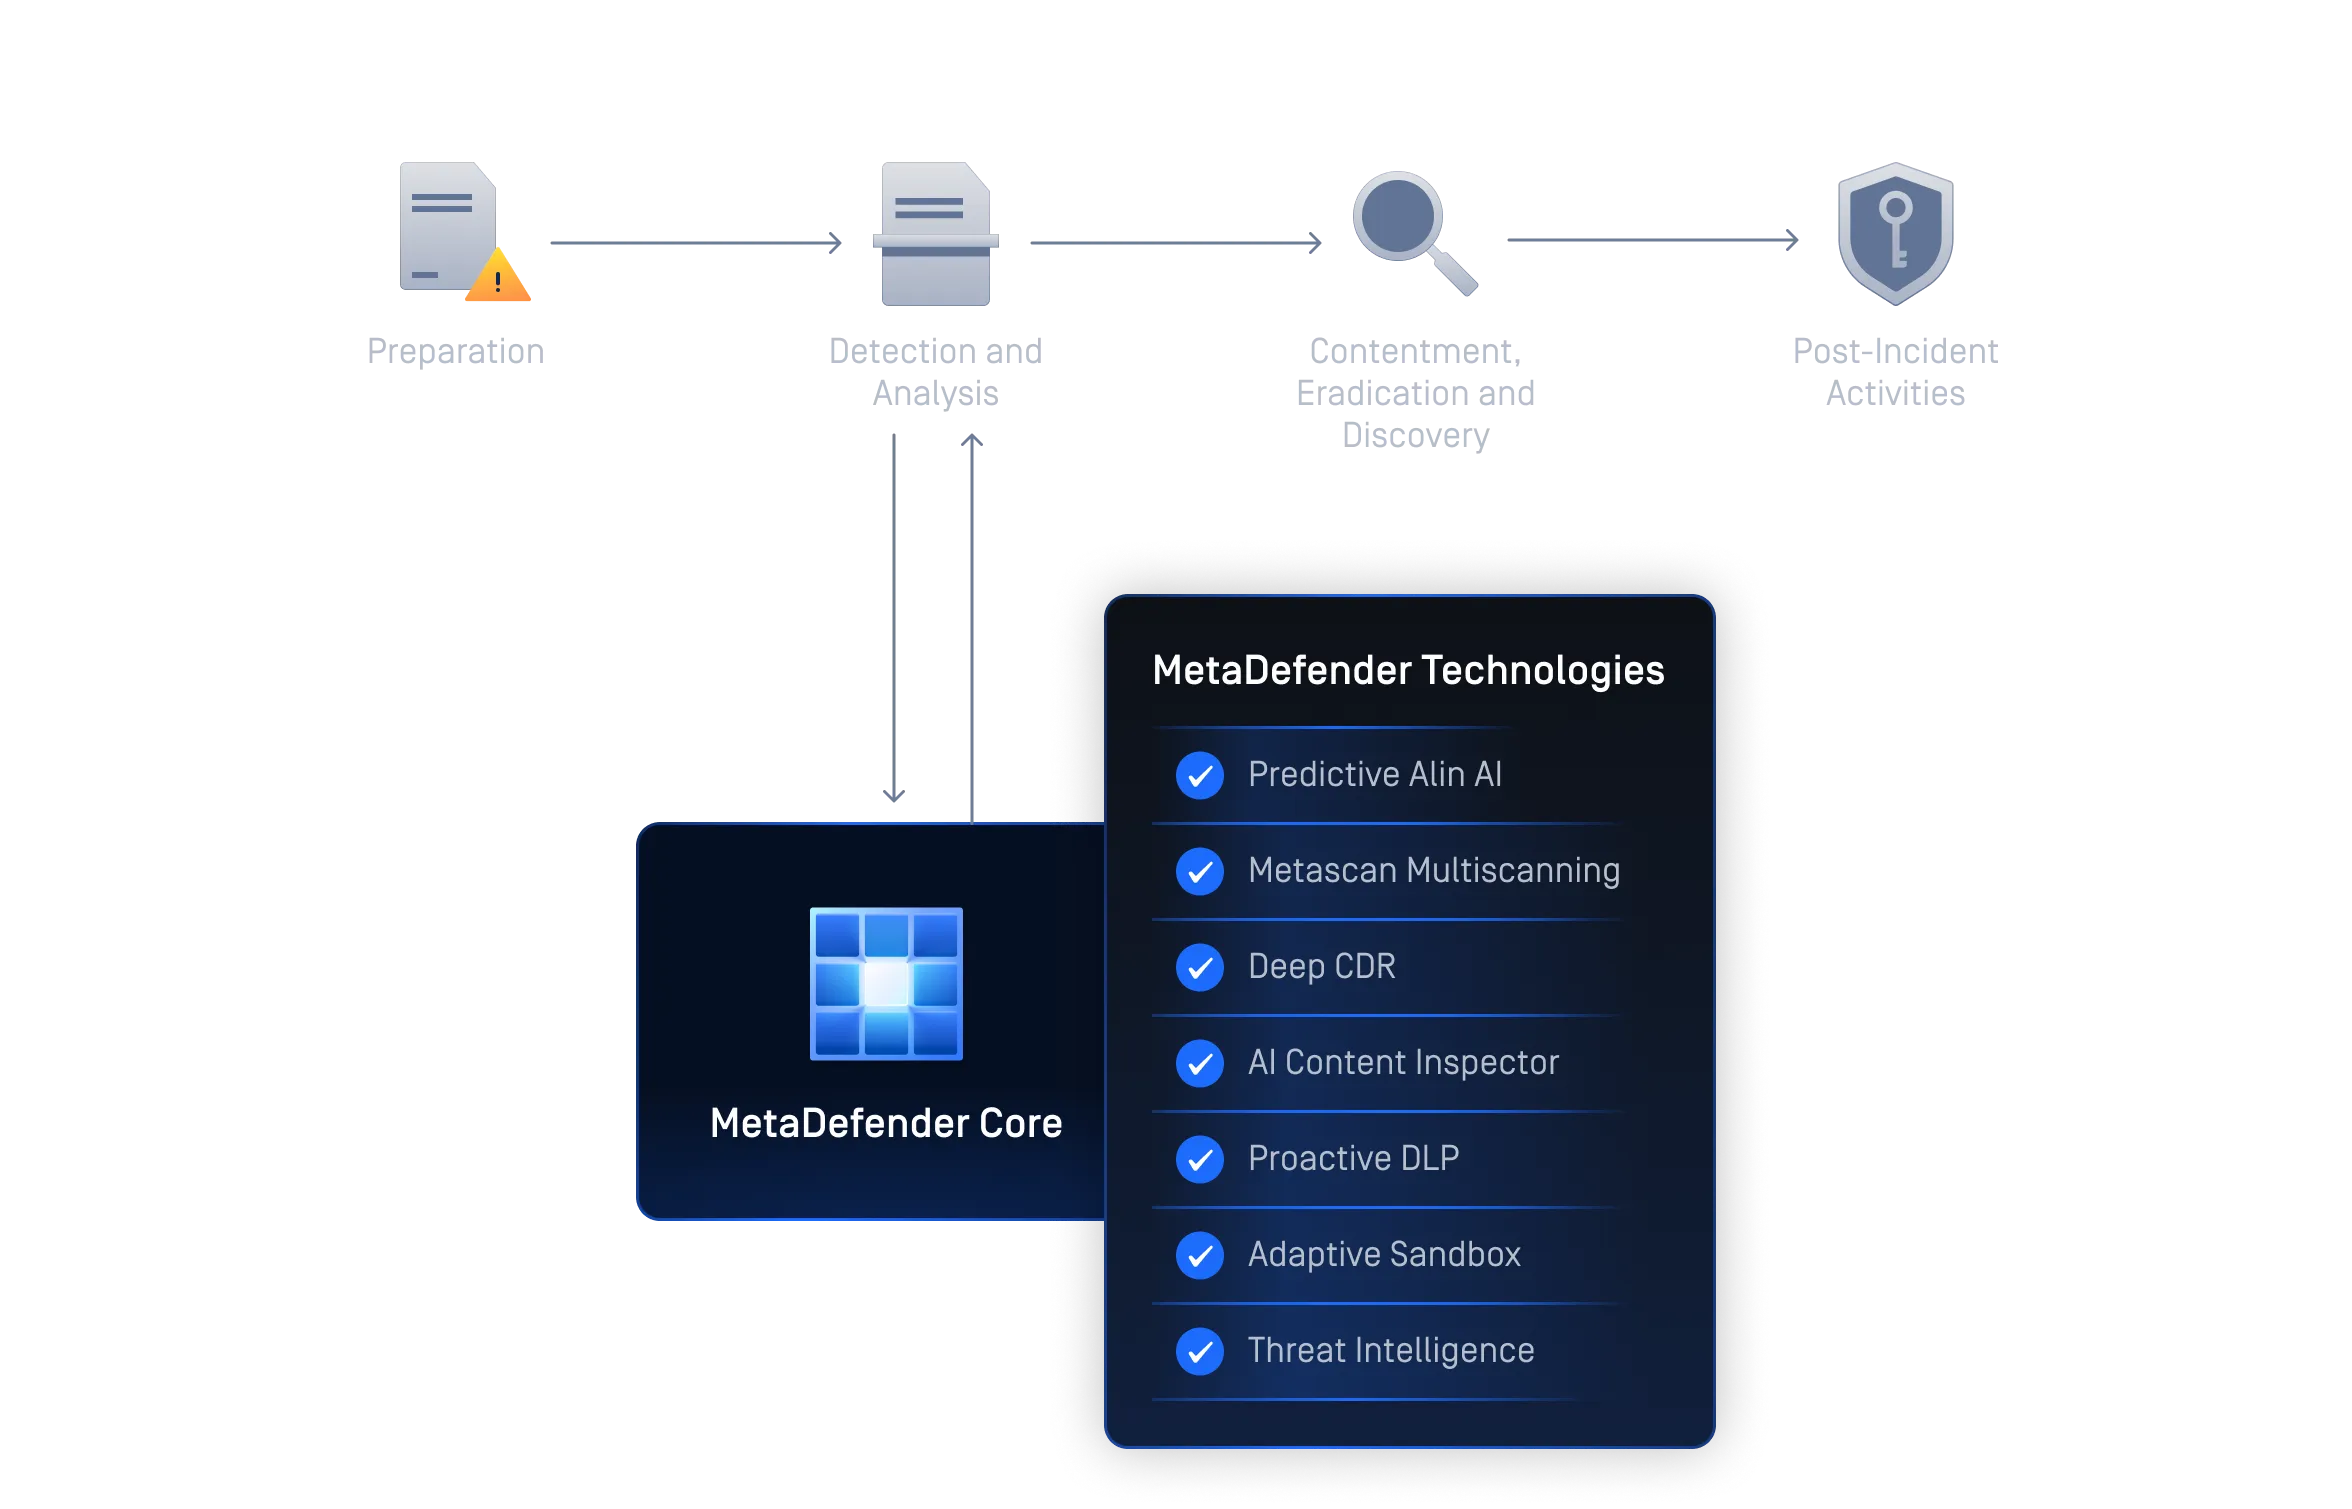
MetaDefender Core 为受监管环境提供先进的威胁检测与防范能力。通过运用Predictive Alin AI、Deep CDR™技术、Metascan™Multiscanning 、AI Content Inspector、Proactive DLP™、Adaptive Sandbox 、Threat Intelligence 、File-based Vulnerability Assessment 以及SBOM,该解决方案能够阻止零日攻击、协助合规,并在不影响业务运行的情况下,保障安全工作流中每个文件的安全。
检测、分析并清除恶意软件 及零日攻击
高阶威胁防御
MetaDefender Core 融合了 MetascanMultiscanning Deep CDR™ 技术等业界领先的技术,Core 并清除嵌入式恶意软件和零日威胁。
多层安全架构
一种模块化、基于策略的设计,可协调扫描、清理、漏洞评估和威胁情报,从而在各种环境中提供一致且高容量的防护。
基于人工智能的威胁防御
利用人工智能和机器学习,优化每一项威胁检测与防御引擎,从而提供更快、更智能、更具适应性的防护。
集中式策略执行
管理员可以定义并自动化文件处理策略,以确保整个组织内安全标准的一致性,从而简化合规性和治理工作。
无缝集成与可扩展性
可通过 API、ICAP 和 SDK 与现有的 IT 和 OT 系统轻松集成,适应复杂的基础设施,且不会中断运营。
经实践验证的防护方案,适用于受监管环境
MetaDefender (Core )深受各国政府、关键基础设施运营商以及全球超过 2,100 家组织的信赖,它不仅能对数据安全提供全面管控,还能帮助组织满足监管要求。
用领先市场的技术阻止威胁
OPSWAT的技术久经考验、全球信赖、屡获殊荣且市场领先,可防止文件传播的恶意软件进入并传播到您的关键环境中。
阻止他人忽视的威胁
- 支持 200 多种文件格式
- 递归消毒多级嵌套档案
- 重新生成安全可用的文件
基于人工智能的内容真实性与文件造假检测
- 对图像元数据进行去重、验证和规范化处理
- 评估视觉取证信号、文本风格特征以及文档结构线索
- 为AI生成的文本、AI生成的图像以及文档伪造分类器分别设置独立的门控
在传统安保介入前的结构分析
- 根据官方规范和自定义模式验证文件结构
- 提取并解析嵌入式对象,以便进行恶意软件扫描和沙箱测试
- 在下游引擎启动之前,拦截无效结构和多语言代码
防止敏感数据丢失
- 利用人工智能驱动的模型将非结构化文本定位并分类到预定义的类别中
- 自动对125多种文件类型中的已识别敏感信息(如个人身份信息、个人健康信息、支付卡信息)进行脱敏处理
- 支持图像中的光学字符识别 (OCR)
利用基于仿真的高级沙箱技术检测规避性恶意软件
- 高速分析文件
- 反规避沙箱引擎提取 IOC
- 识别零时差威胁
- 通过API 或本地集成实现深度恶意软件分类
利用实时Threat Intelligence加强检测
- 在 50B 以上的人工制品中关联全球 IOC、IP、URL 和文件声誉
- 更快地阻止新出现的威胁
- 丰富下游分析
揭示Software 软件包、加密资产和AI模型中的组件风险
- 检测源代码、二进制文件和容器中的软件包版本、许可证及已知漏洞
- 评估加密资产面临的经典和量子风险,并提供替代方案建议
- 将 AI 模型文件与已知的代码库进行匹配,并审查声明的许可证
在安装之前检测应用程序漏洞
- 安装前检查软件是否存在已知漏洞
- 在设备静止时扫描系统,查找已知漏洞
- 快速检查运行中的应用程序及其库是否存在漏洞
- AI 内容检查器
基于人工智能的内容真实性与文件造假检测
- 对图像元数据进行去重、验证和规范化处理
- 评估视觉取证信号、文本风格特征以及文档结构线索
- 为AI生成的文本、AI生成的图像以及文档伪造分类器分别设置独立的门控
1000多亿张图片摘自谷歌SynthID检测99%的准确率适用于大型图像生成器 - 文件结构验证
在传统安保介入前的结构分析
- 根据官方规范和自定义模式验证文件结构
- 提取并解析嵌入式对象,以便进行恶意软件扫描和沙箱测试
- 在下游引擎启动之前,拦截无效结构和多语言代码
160+格式,包括数据库、GIS、AI模型文件 - 威胁情报
利用实时Threat Intelligence加强检测
- 在 50B 以上的人工制品中关联全球 IOC、IP、URL 和文件声誉
- 更快地阻止新出现的威胁
- 丰富下游分析
更快缩短整体分诊时间透明以更清晰的视野守护关键环境
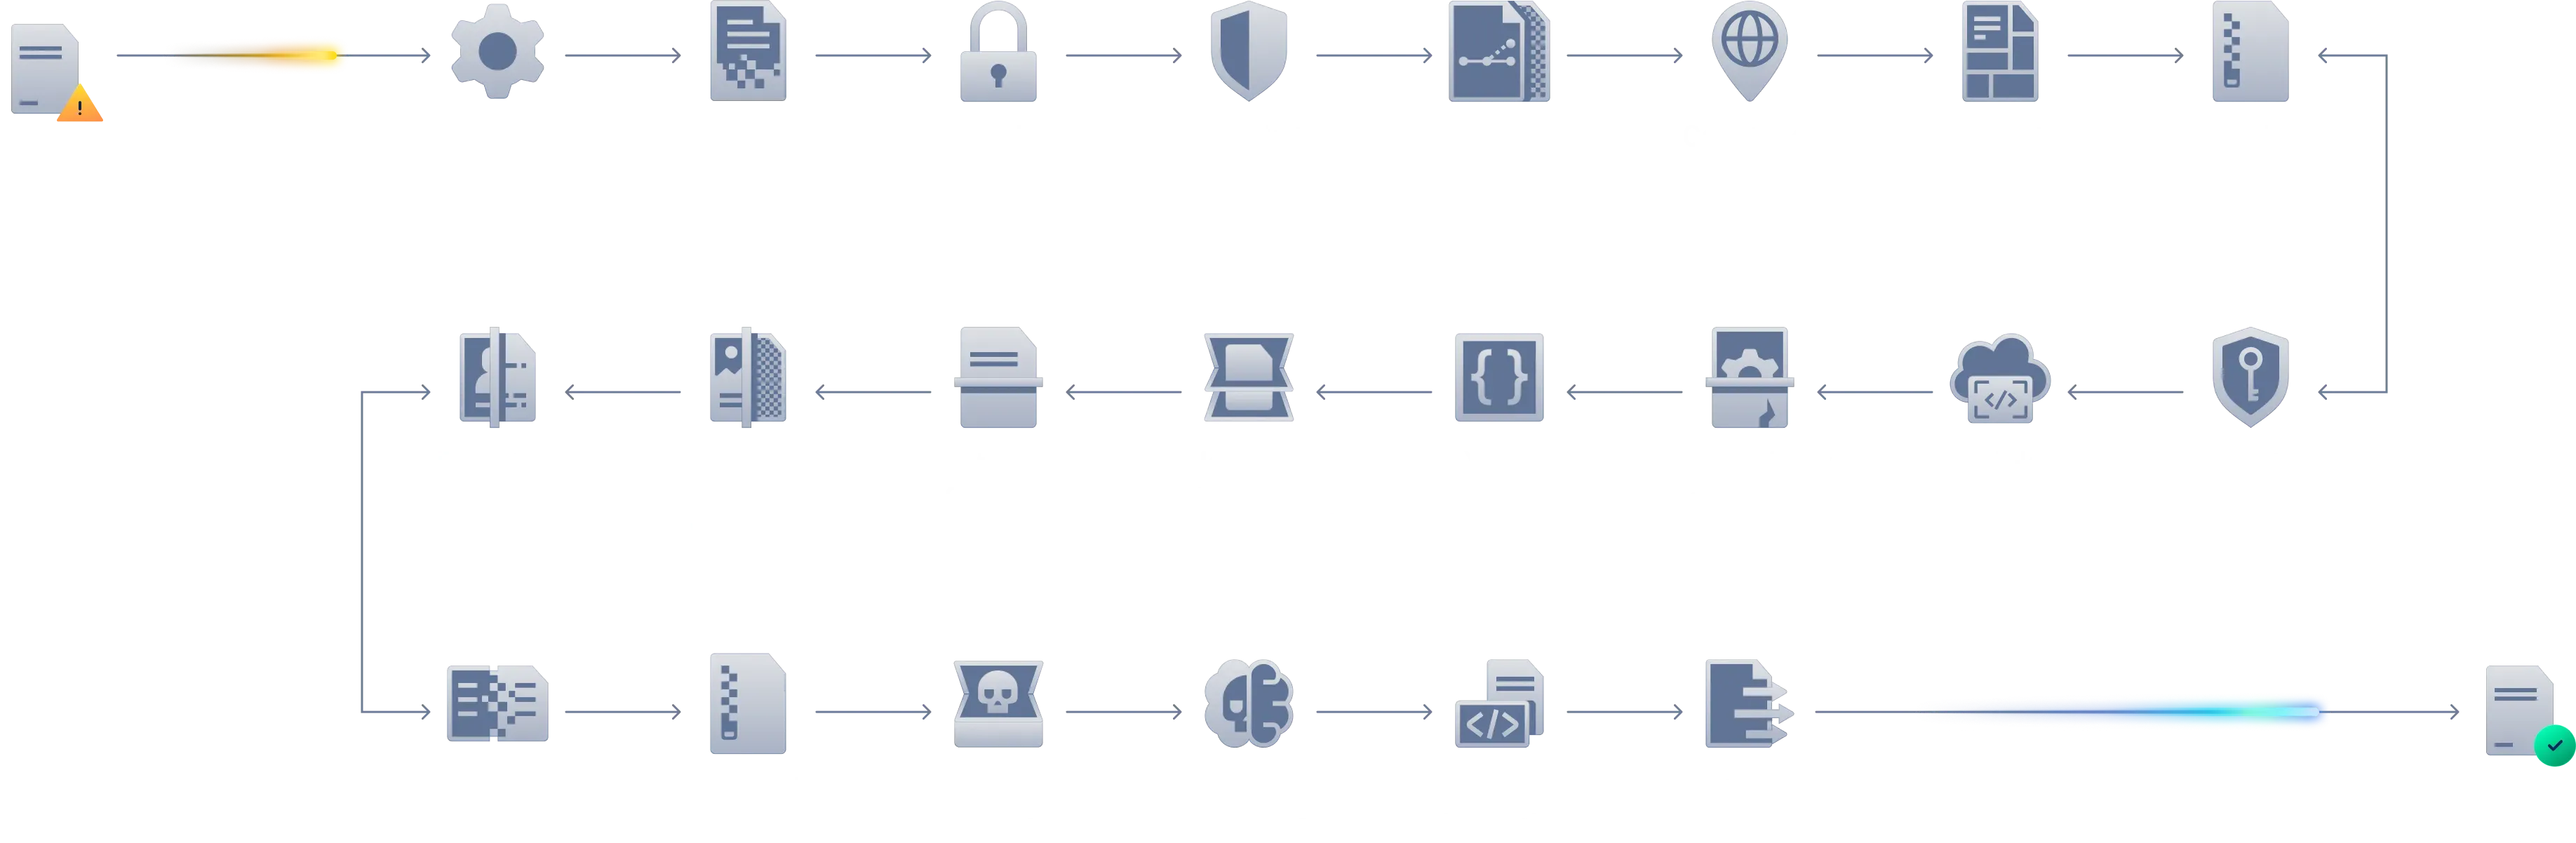
MetaDefender Core 处理工作流
每个环节都旨在保护您的数据。任何进入MetaDefender Core 文件Core 一个受控的多阶段工作流,该工作流旨在在文件被释放到安全网络之前对其内容进行检测、清理和验证。此流程可确保即使是最复杂的嵌套文件也能得到全面分析,并符合组织的安全策略。每个阶段均采用模块化设计,由策略驱动,并在 IT、OT 以及物理隔离环境中针对性能和准确性进行了优化。
产品概览
观看视频,了解MetaDefender (Core )如何将先进的恶意软件检测和防护功能集成到您的现有解决方案和基础设施中,以保障文件上传安全、增强网络安全产品功能,并为定制化的恶意软件分析系统提供支持。
MetaDefender Core 实际应用
全面掌握文件安全状况并实施管控,涵盖从检测、清理到验证及交付的各个环节。
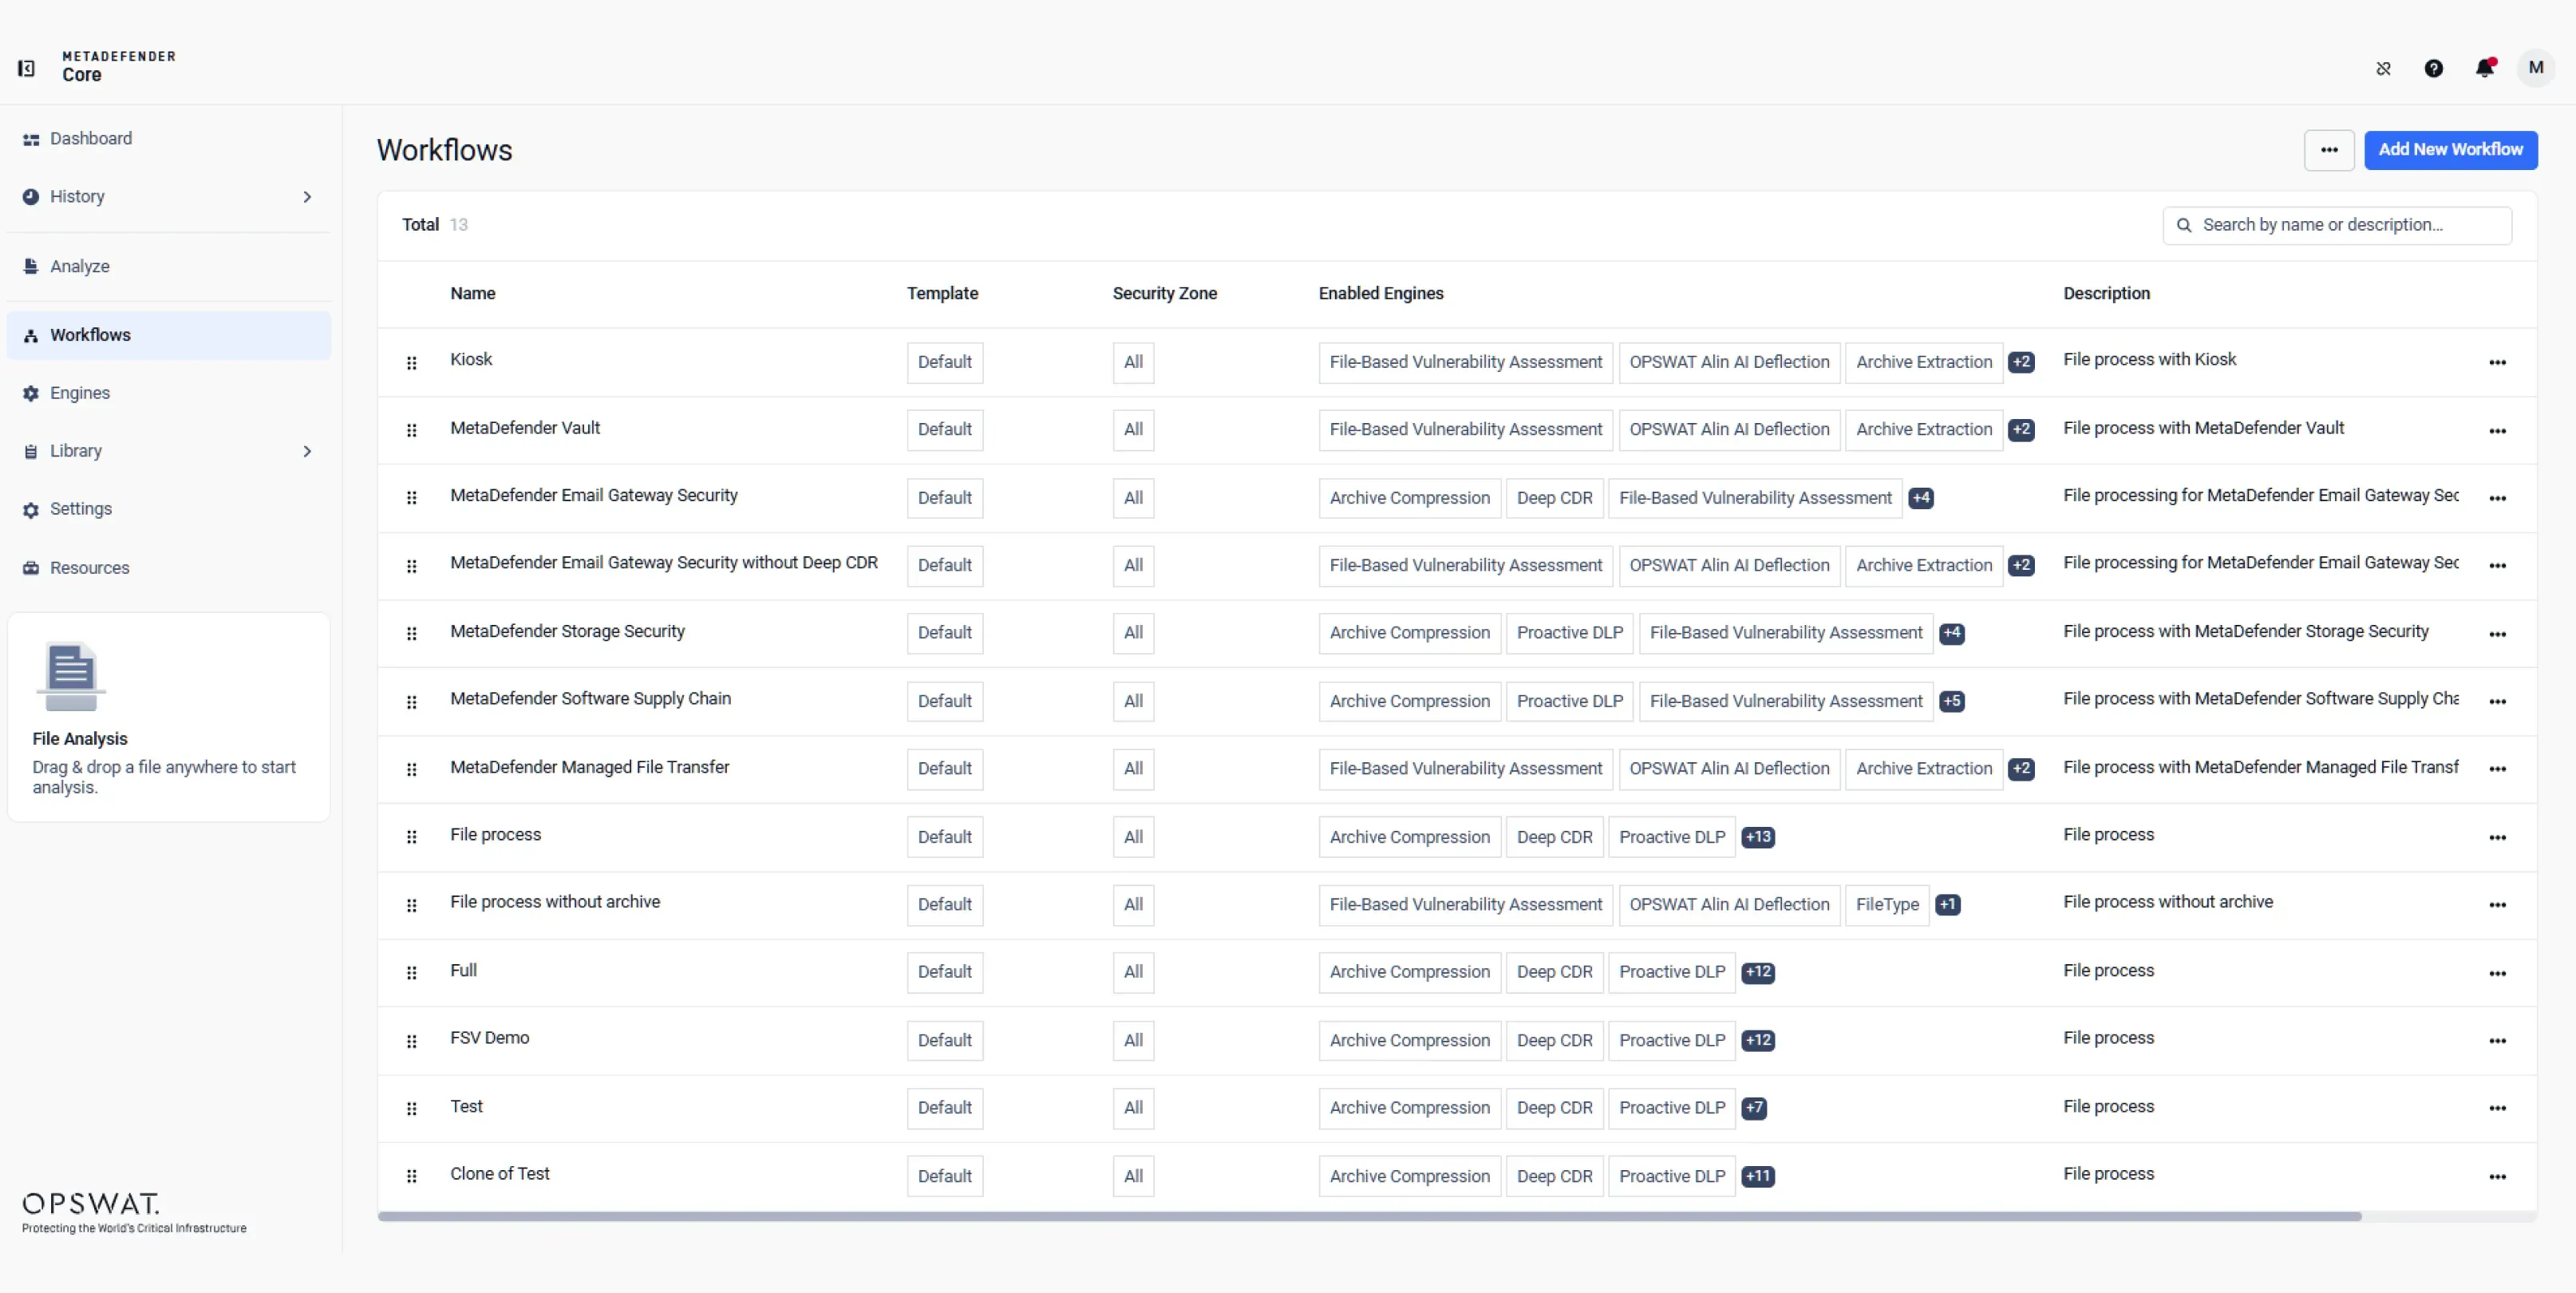
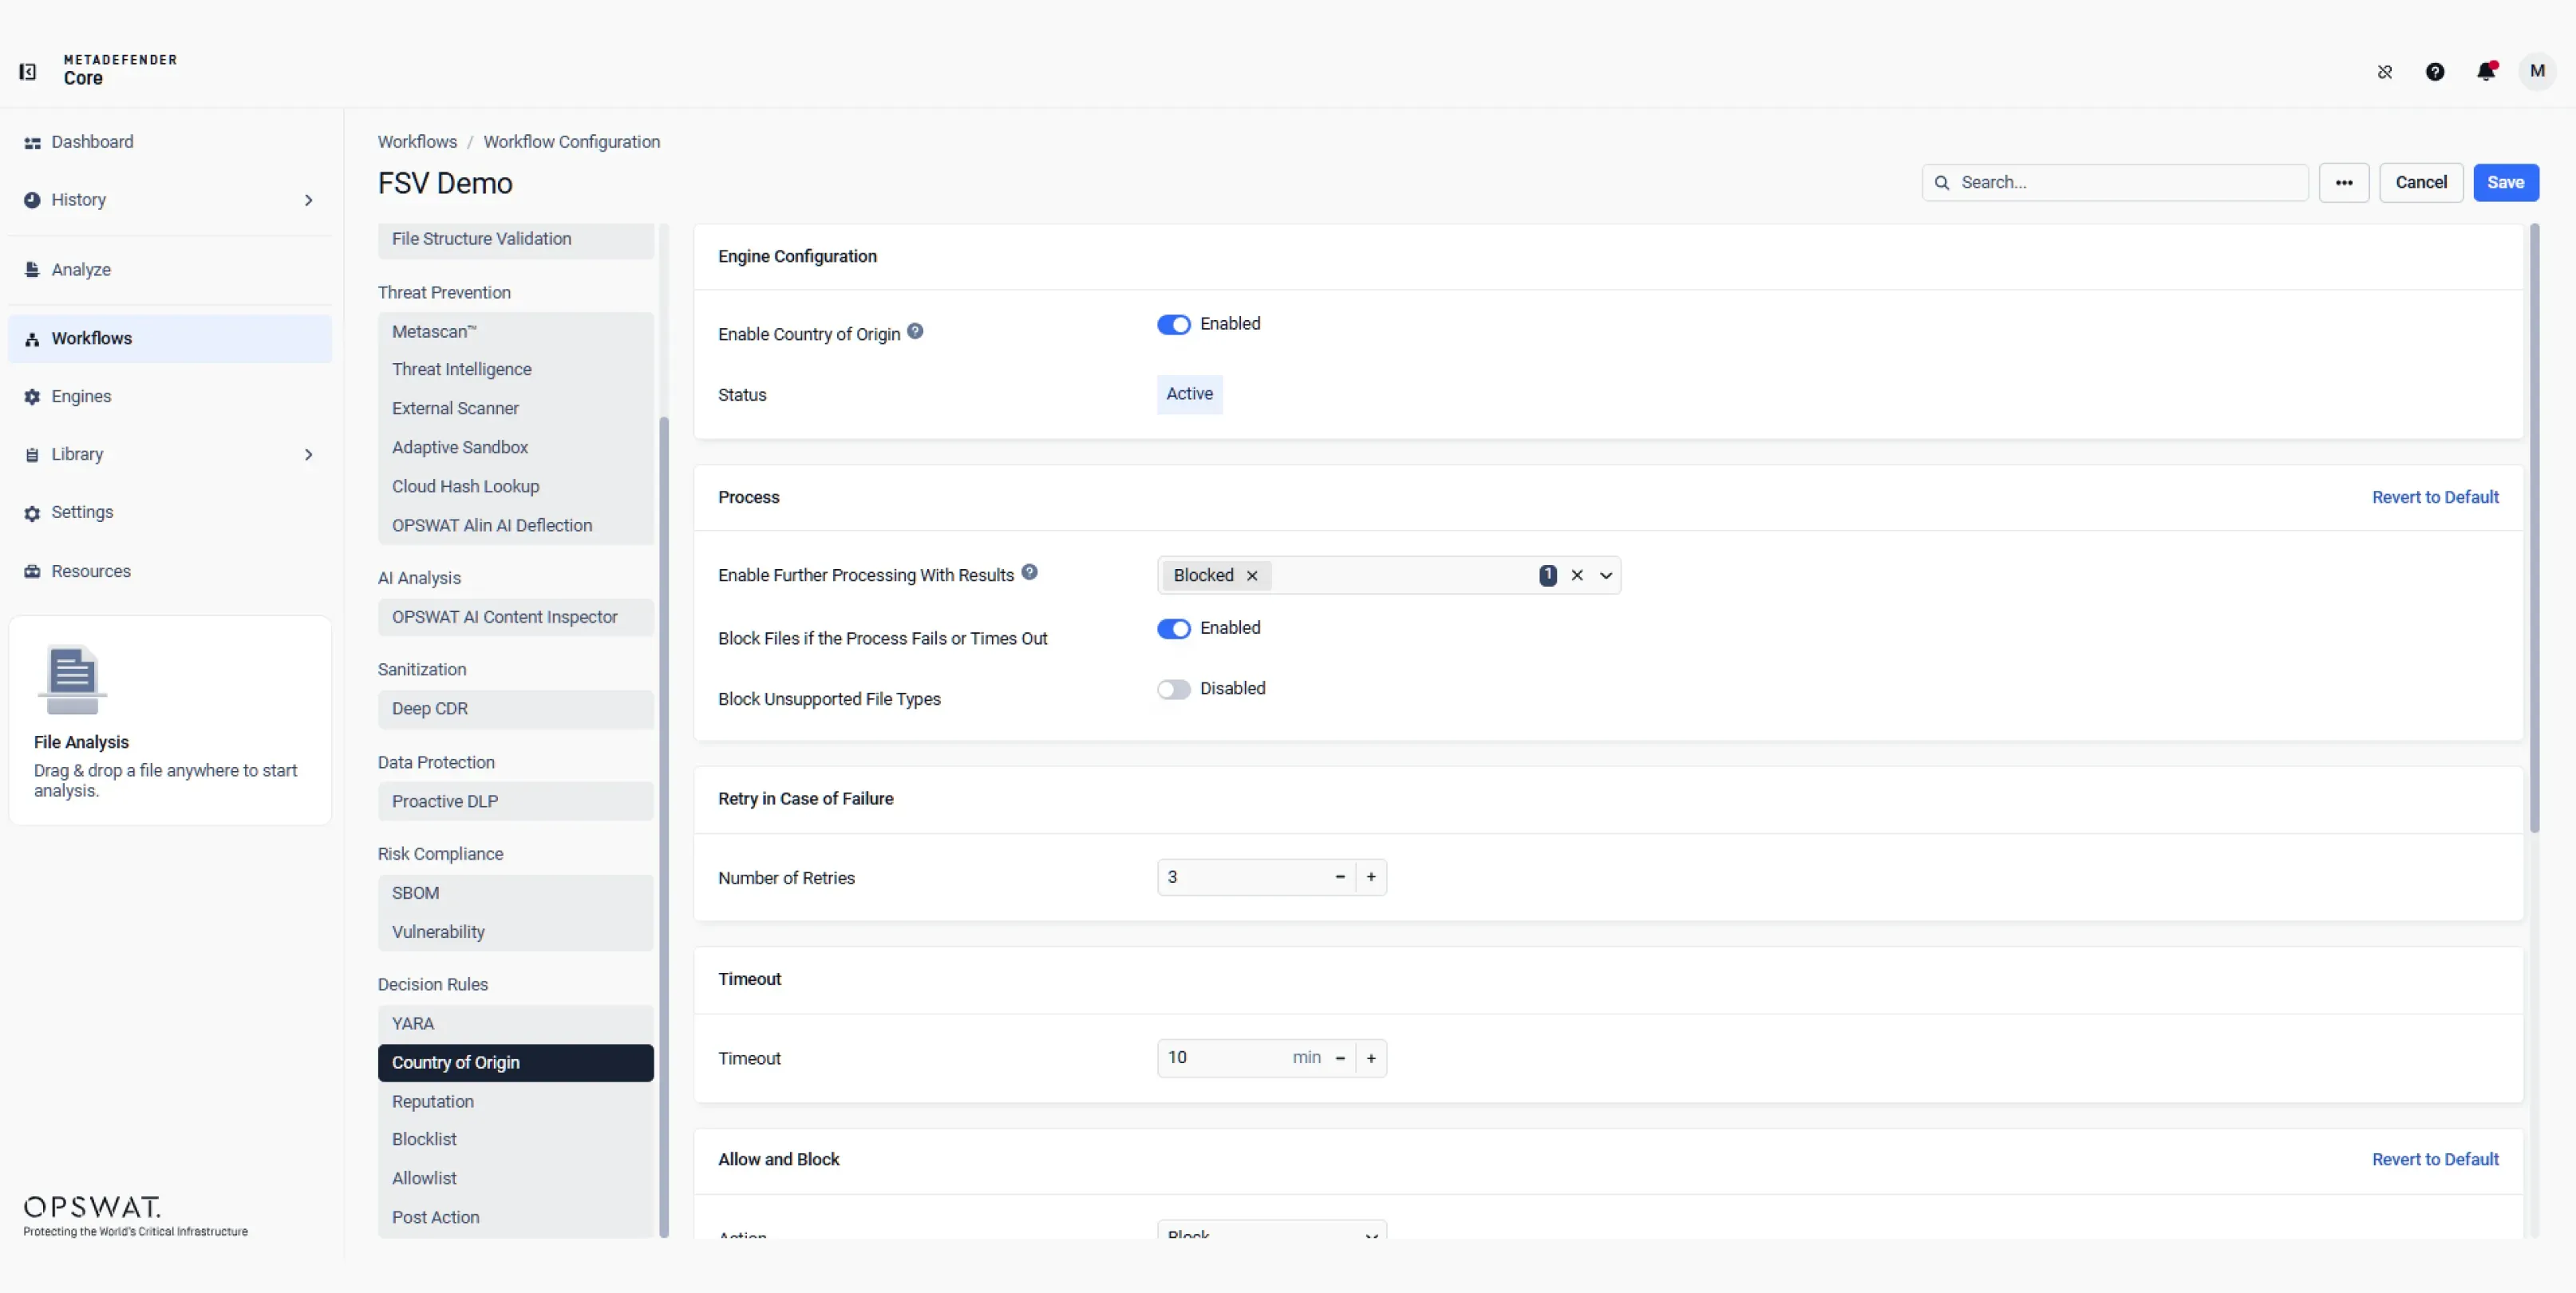
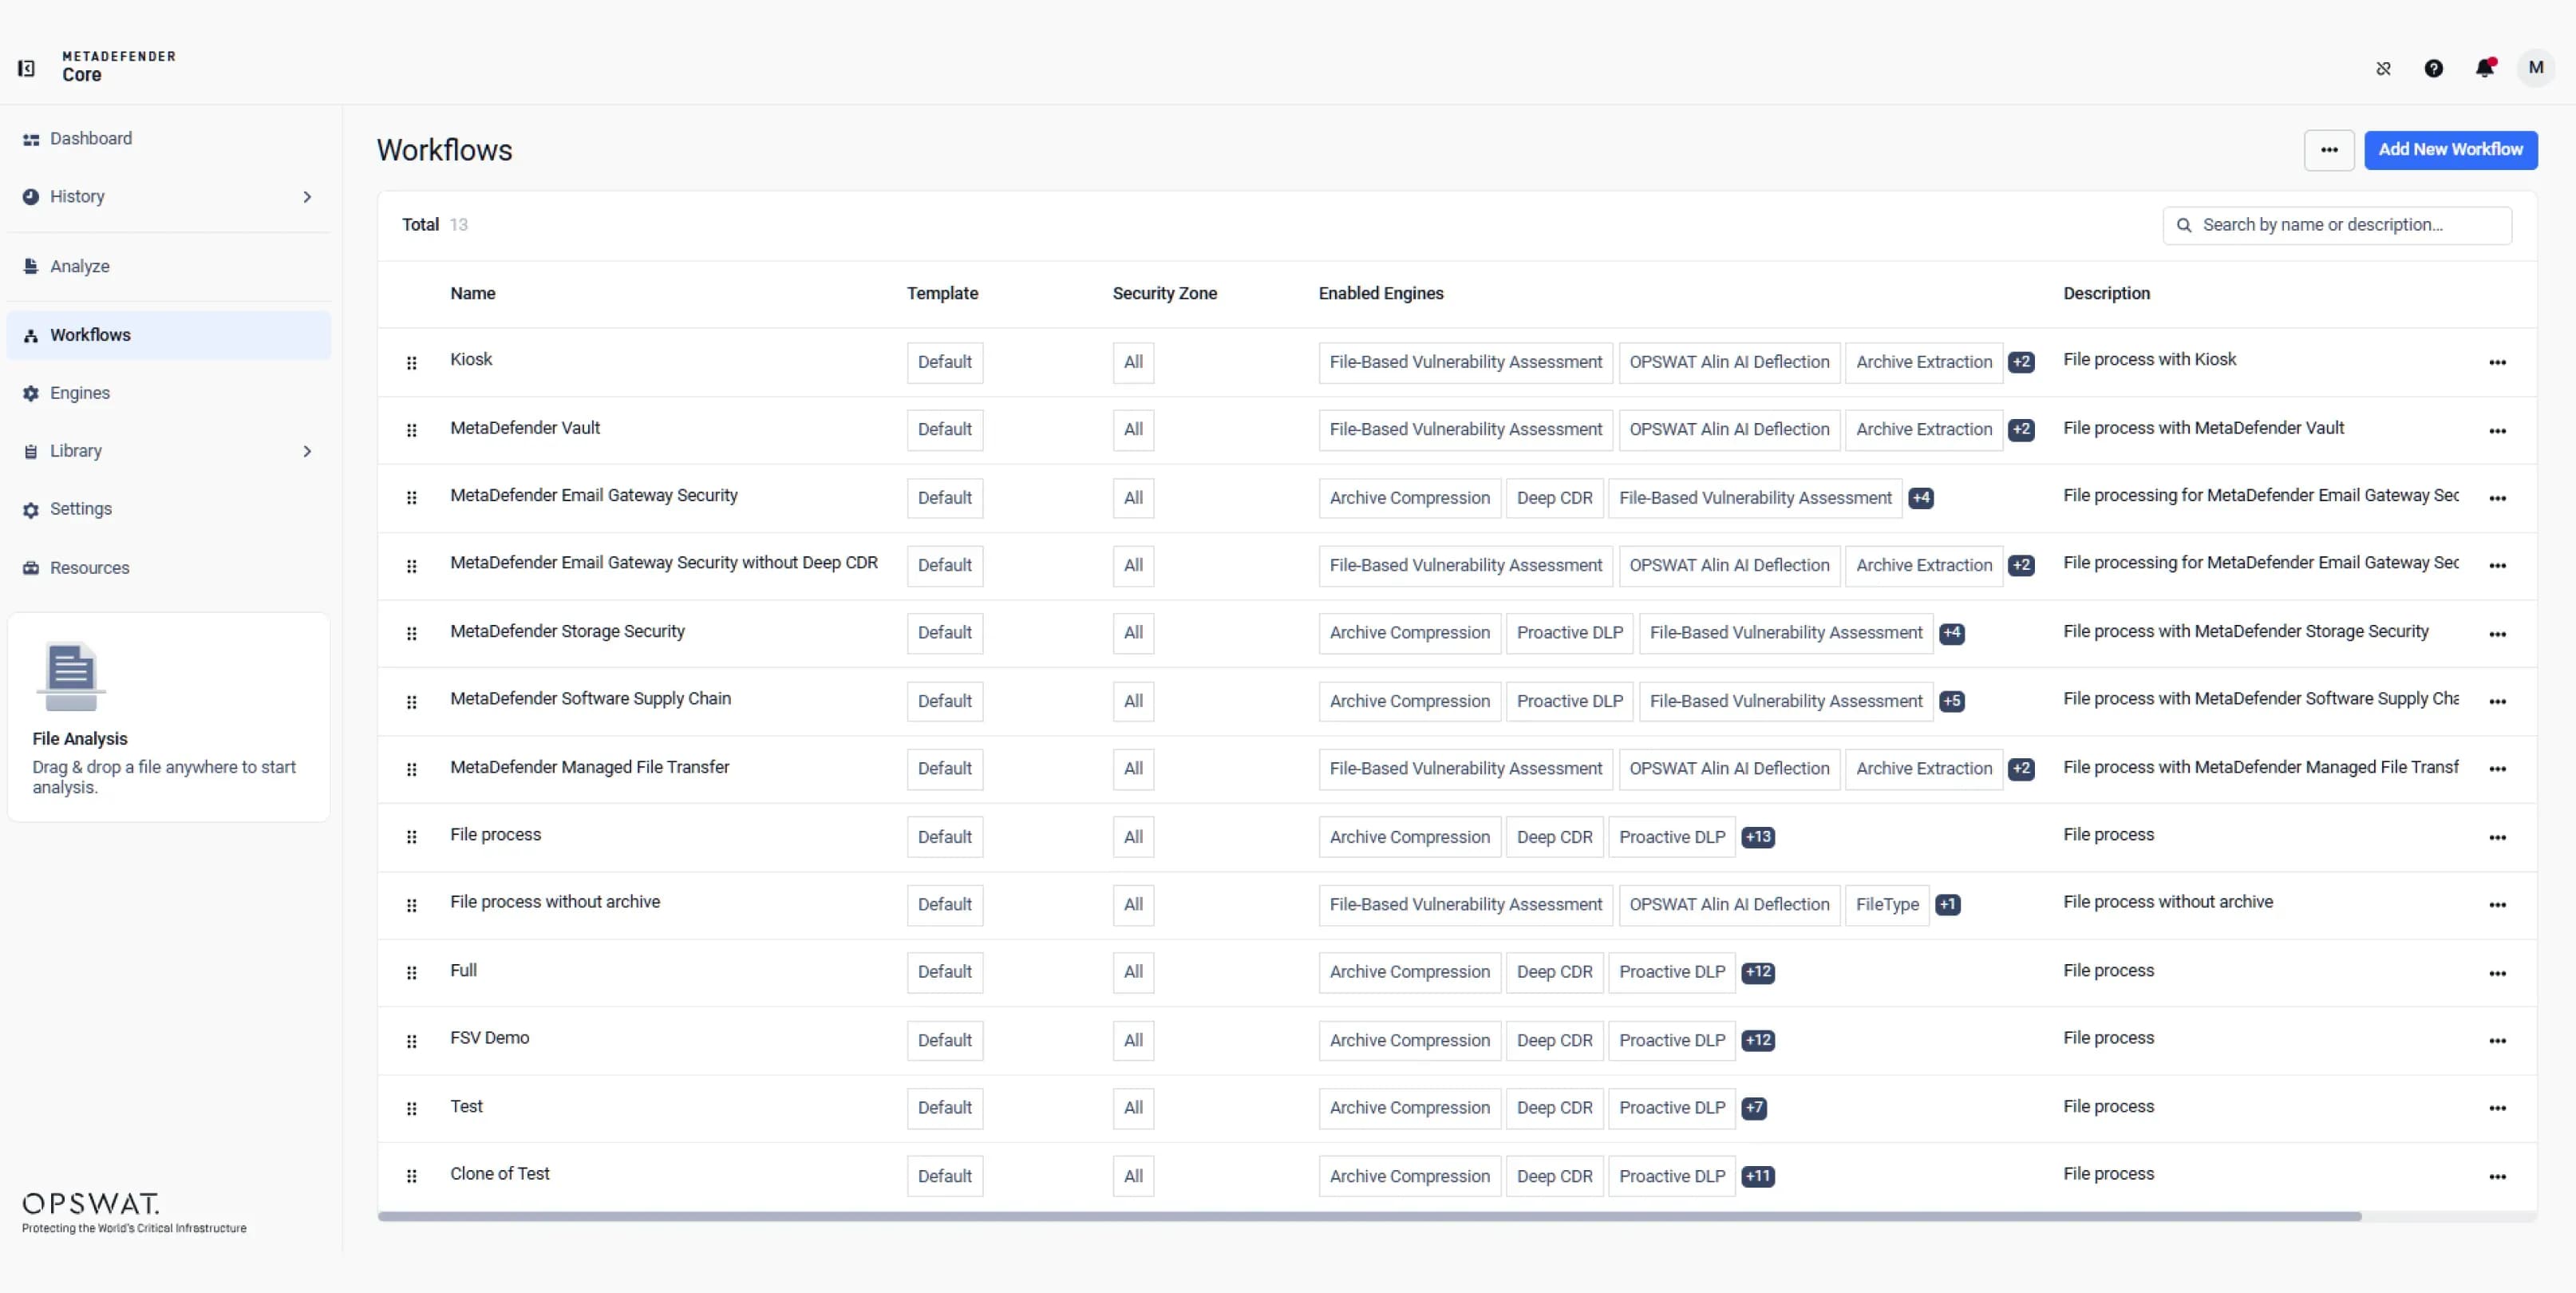
配置符合安全要求的工作流,以适应您在电子邮件、文件传输、存储或自定义环境中的运营政策。明确文件如何进入系统以及如何进行处理。
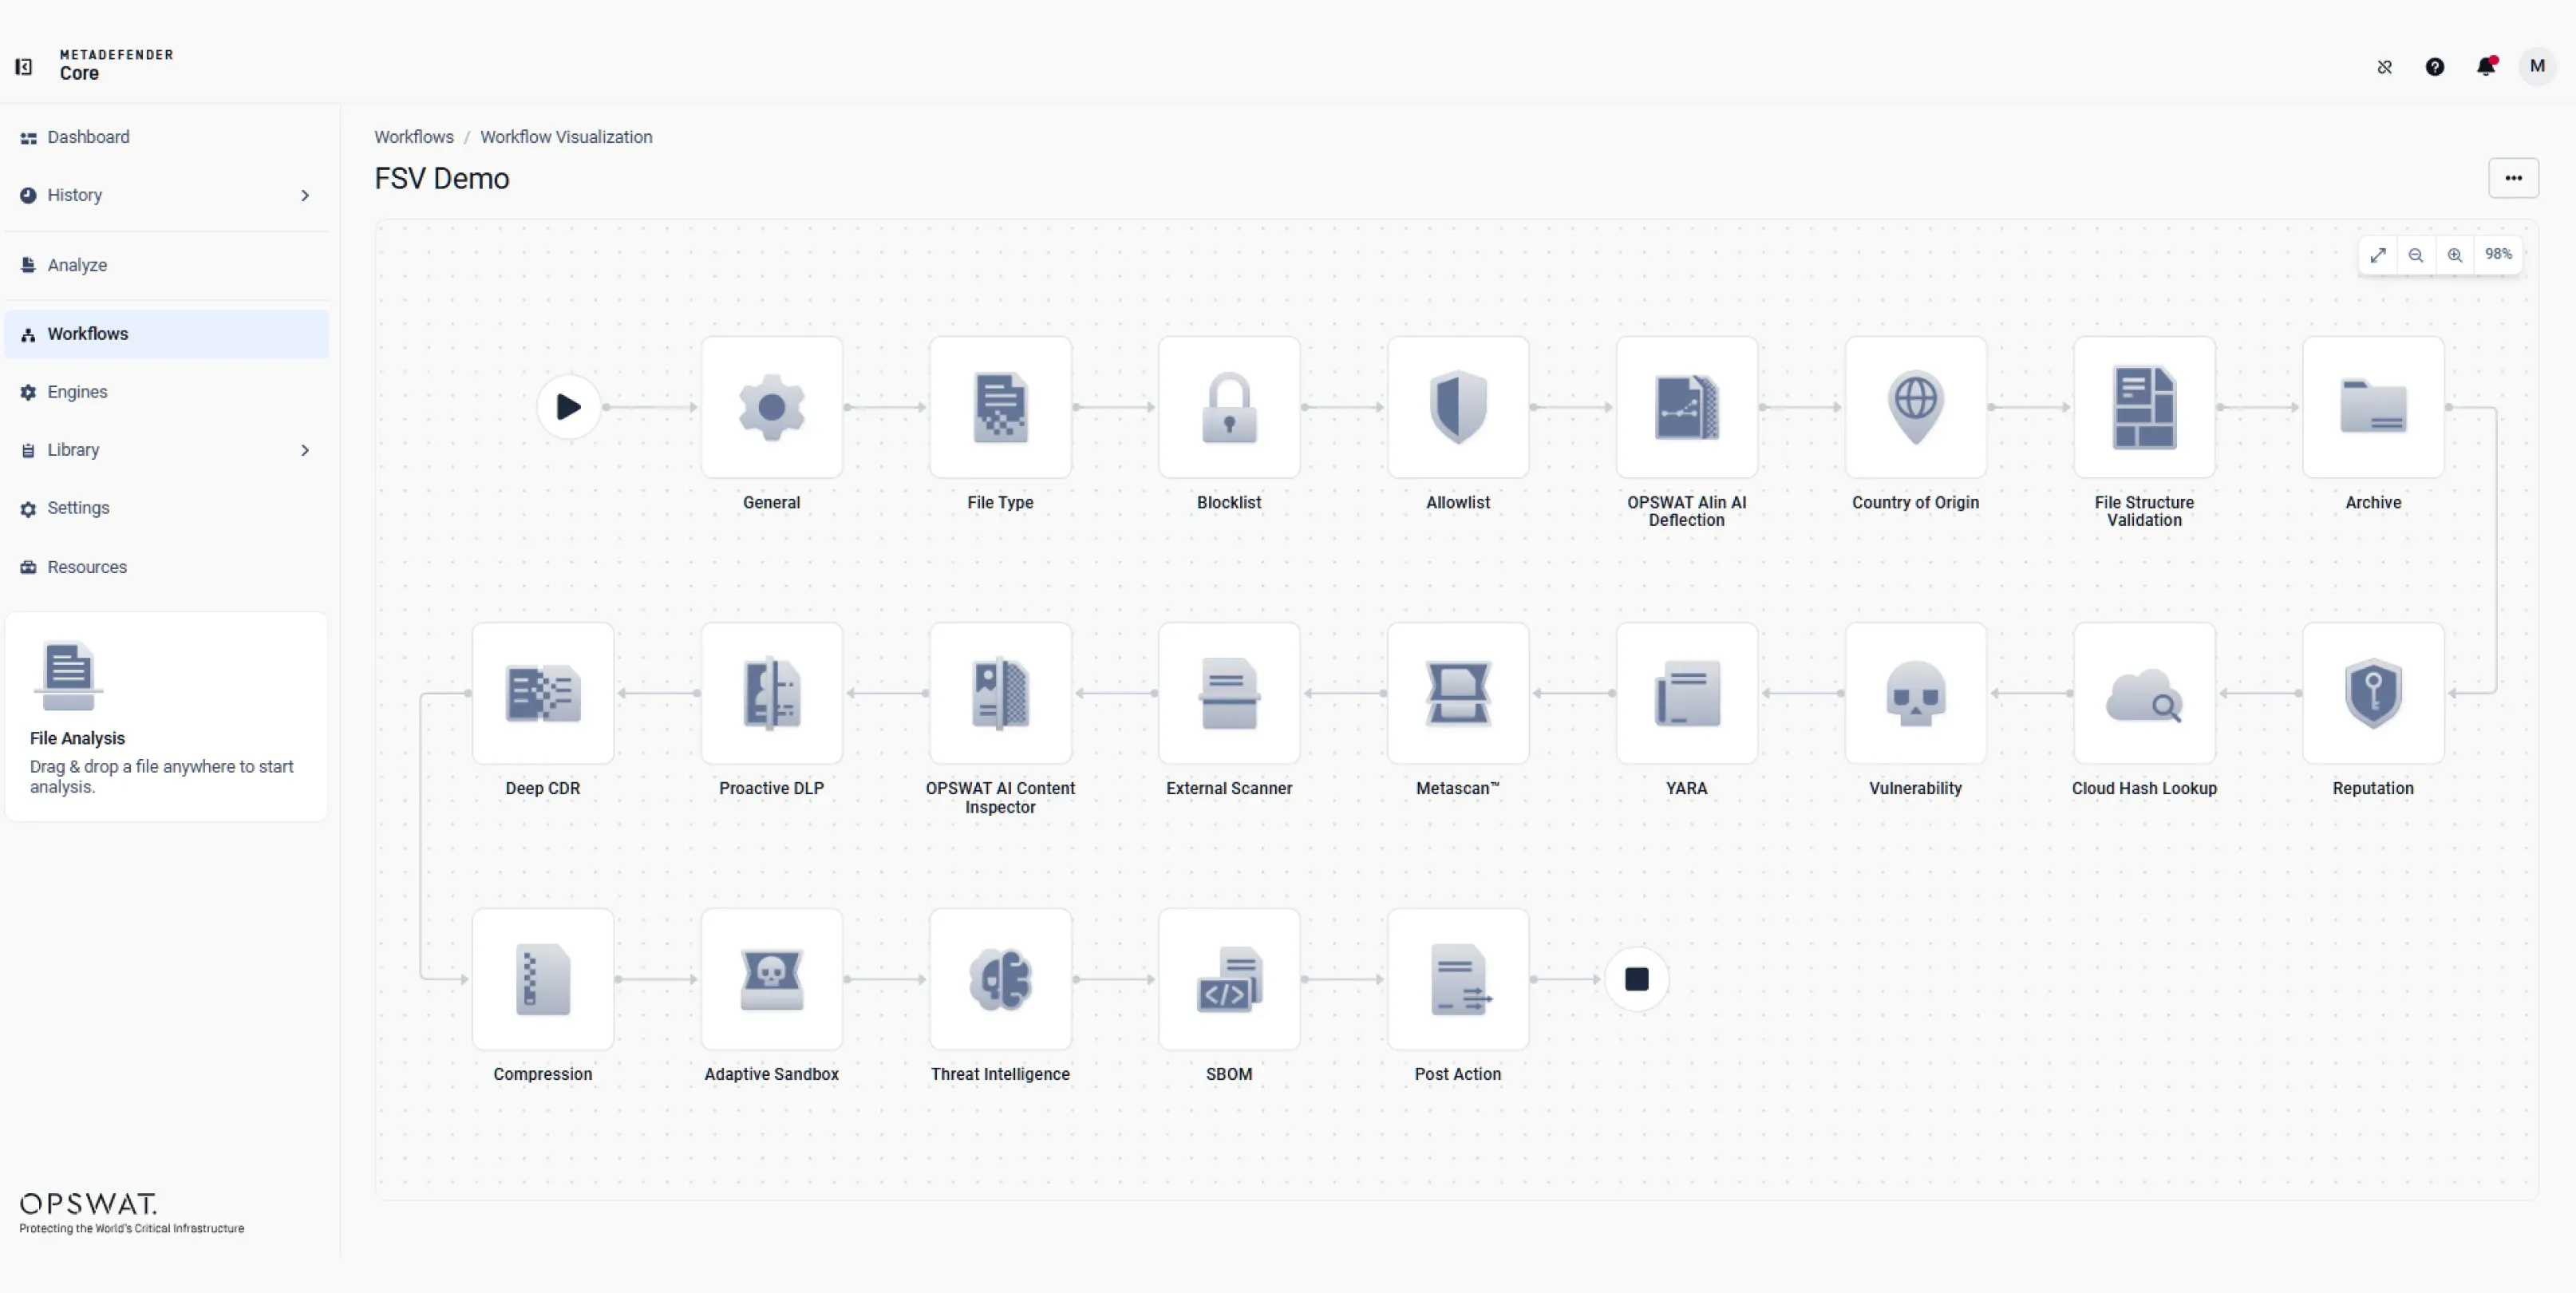
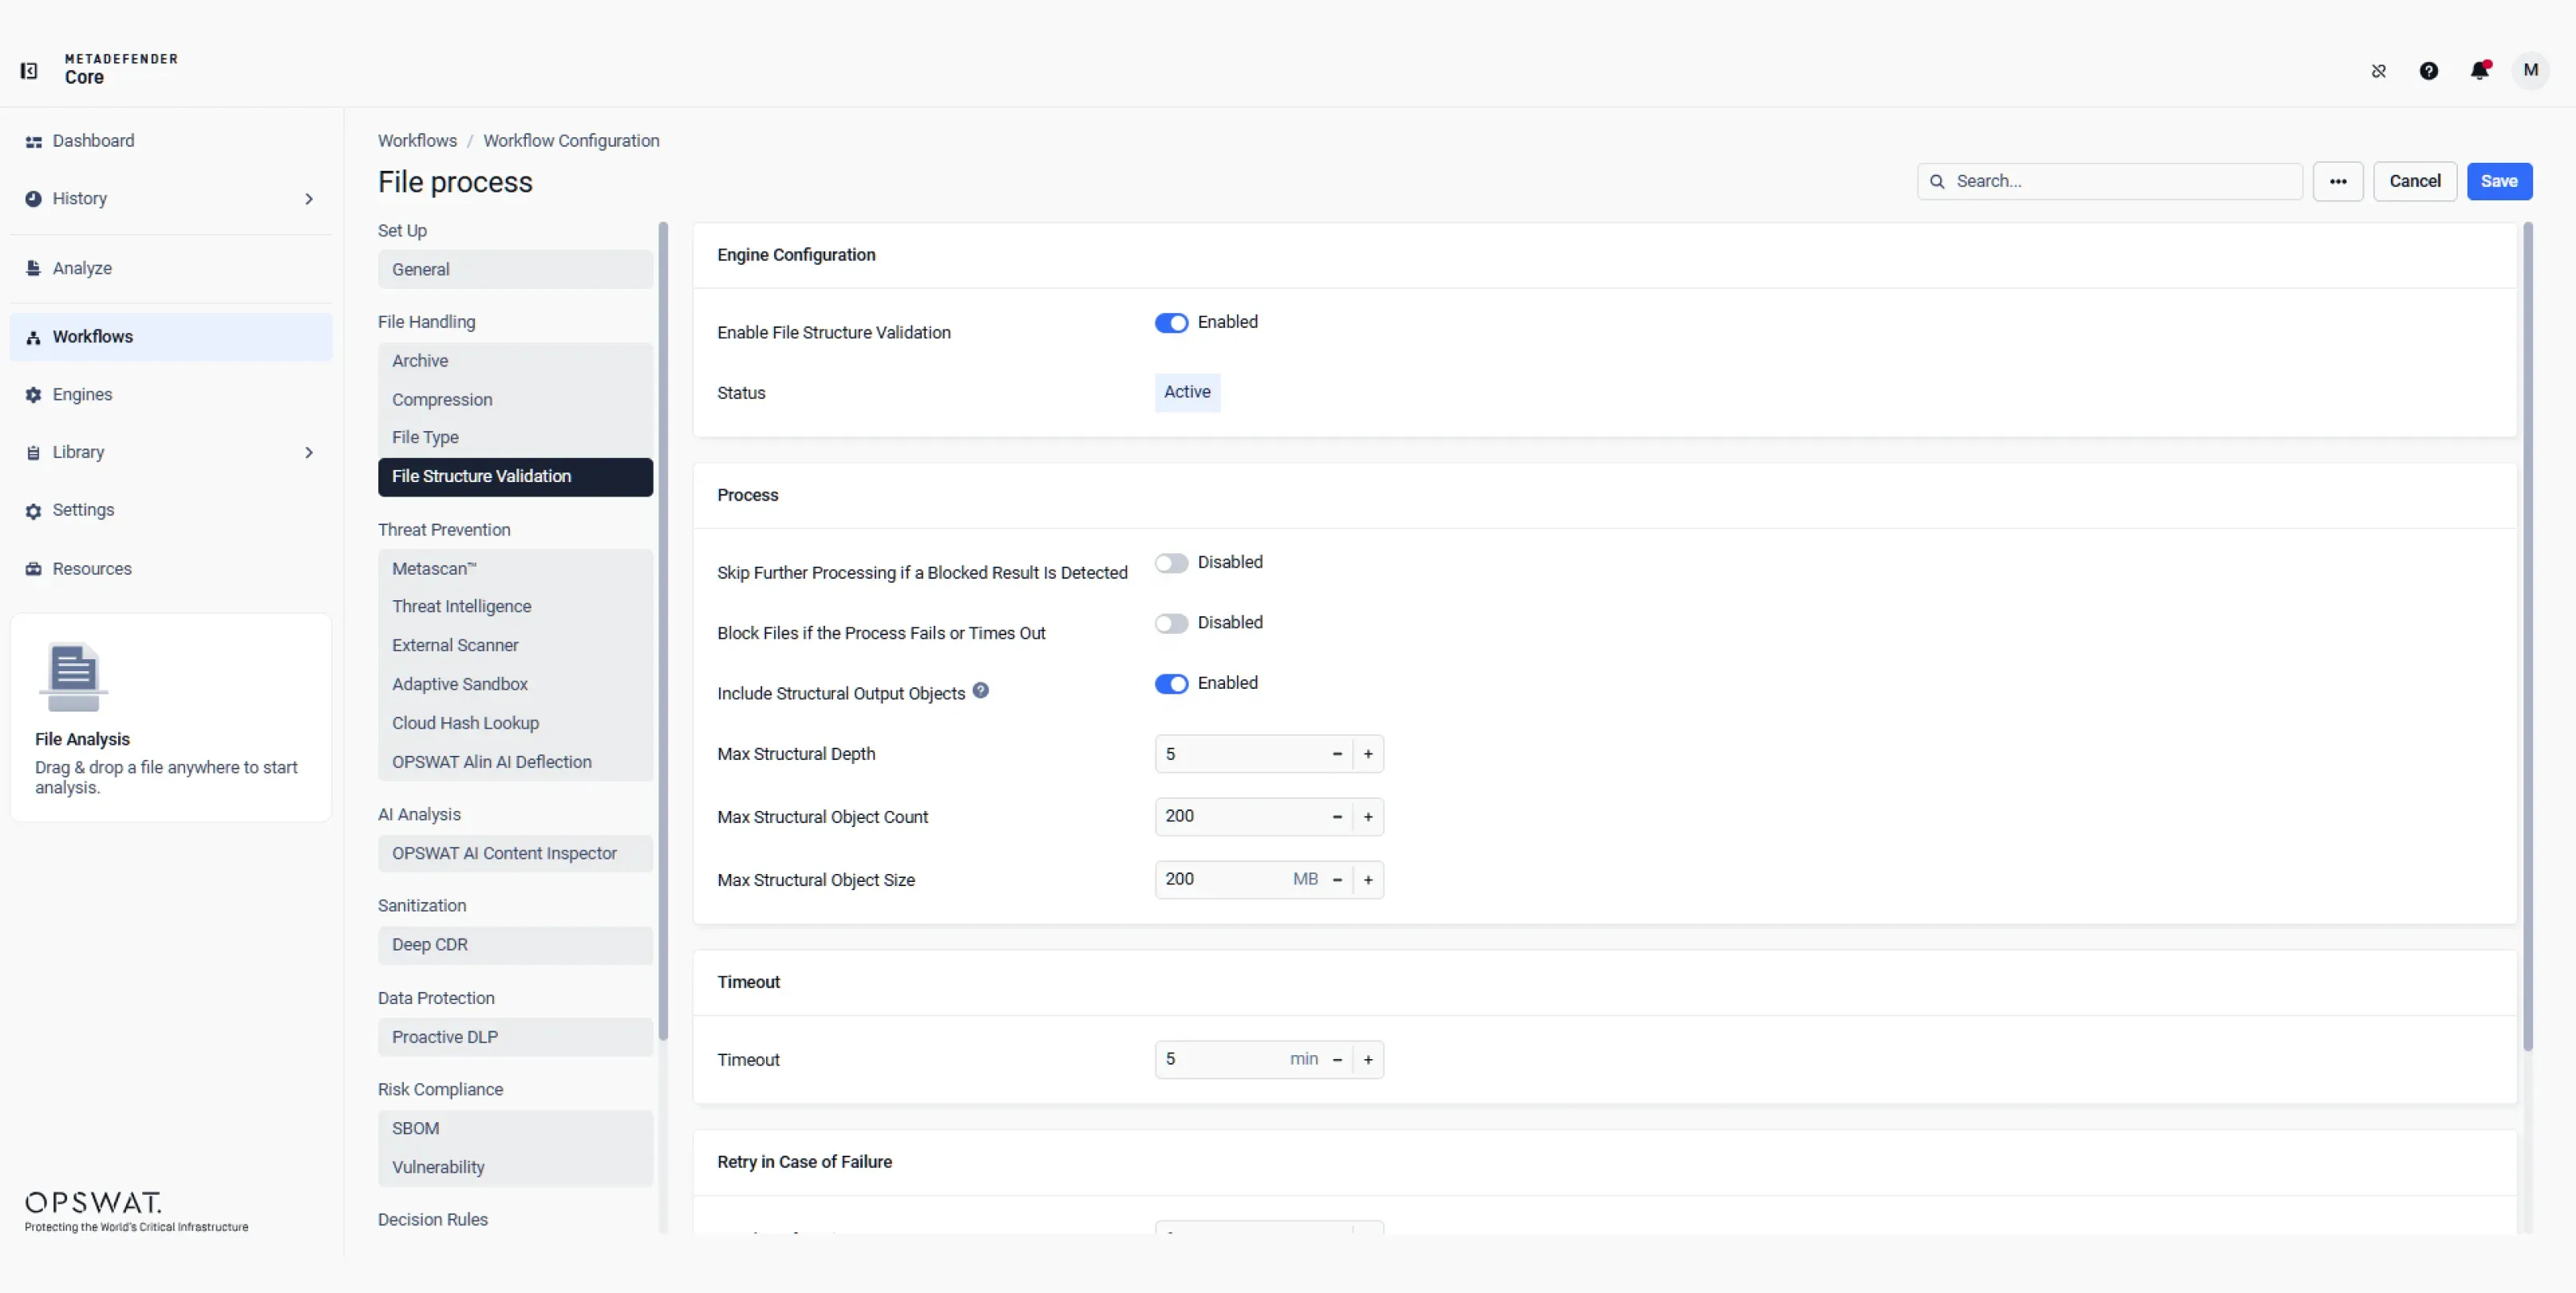
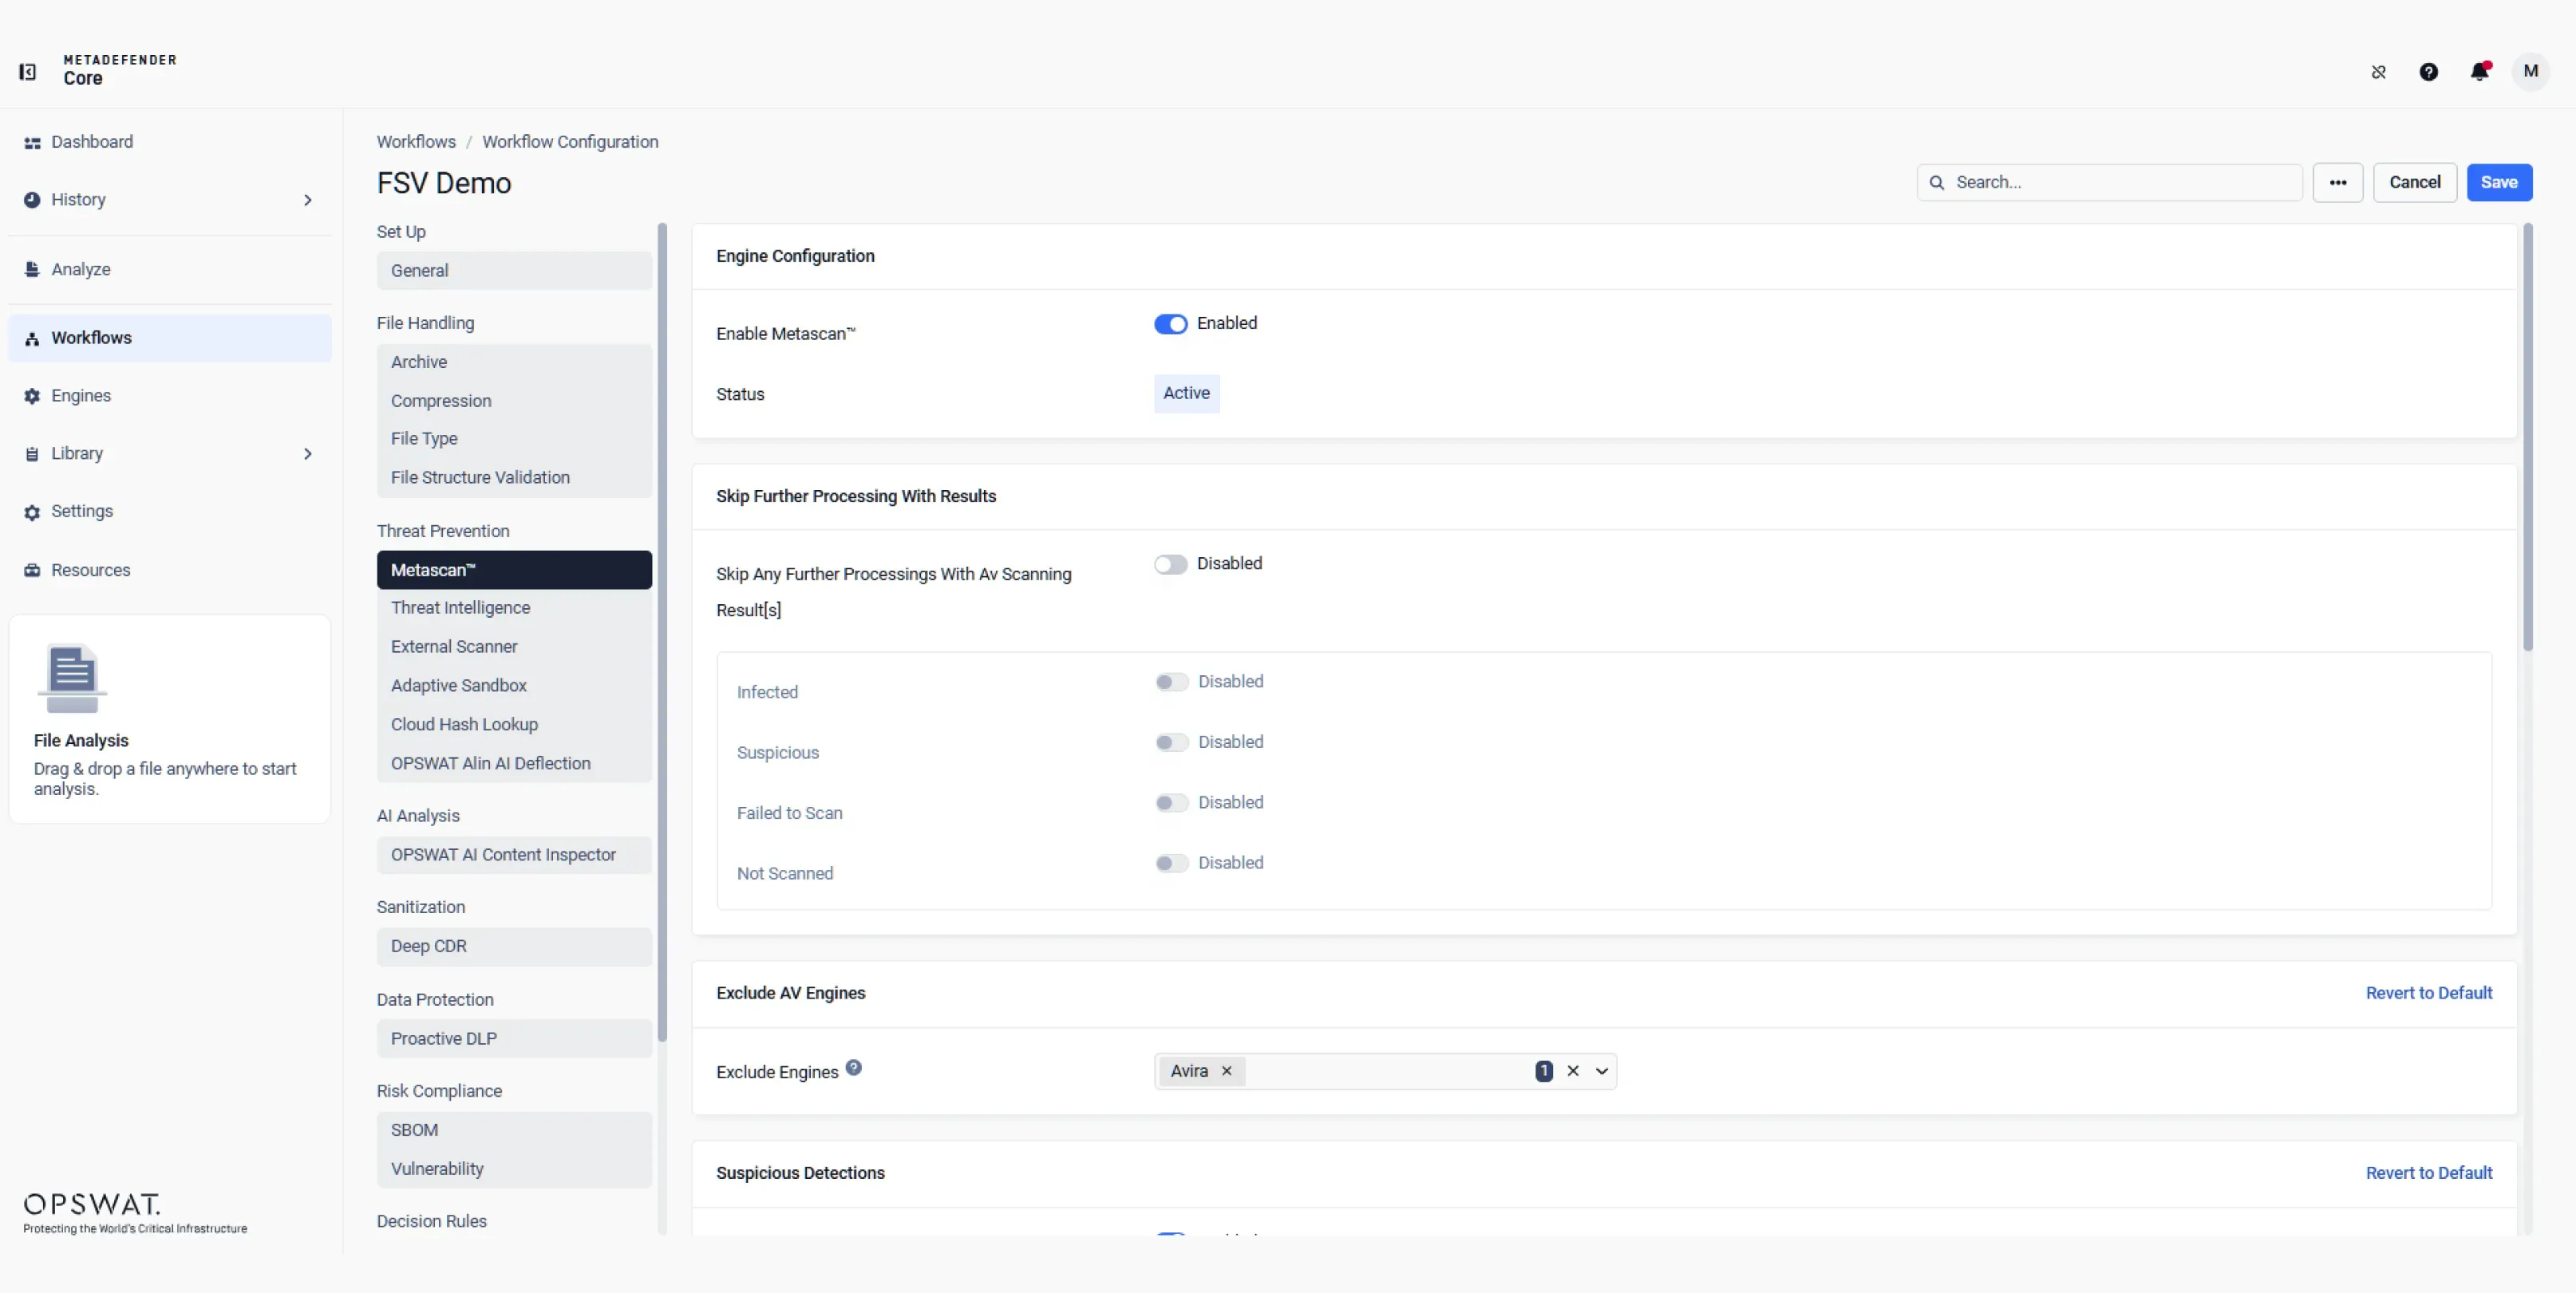
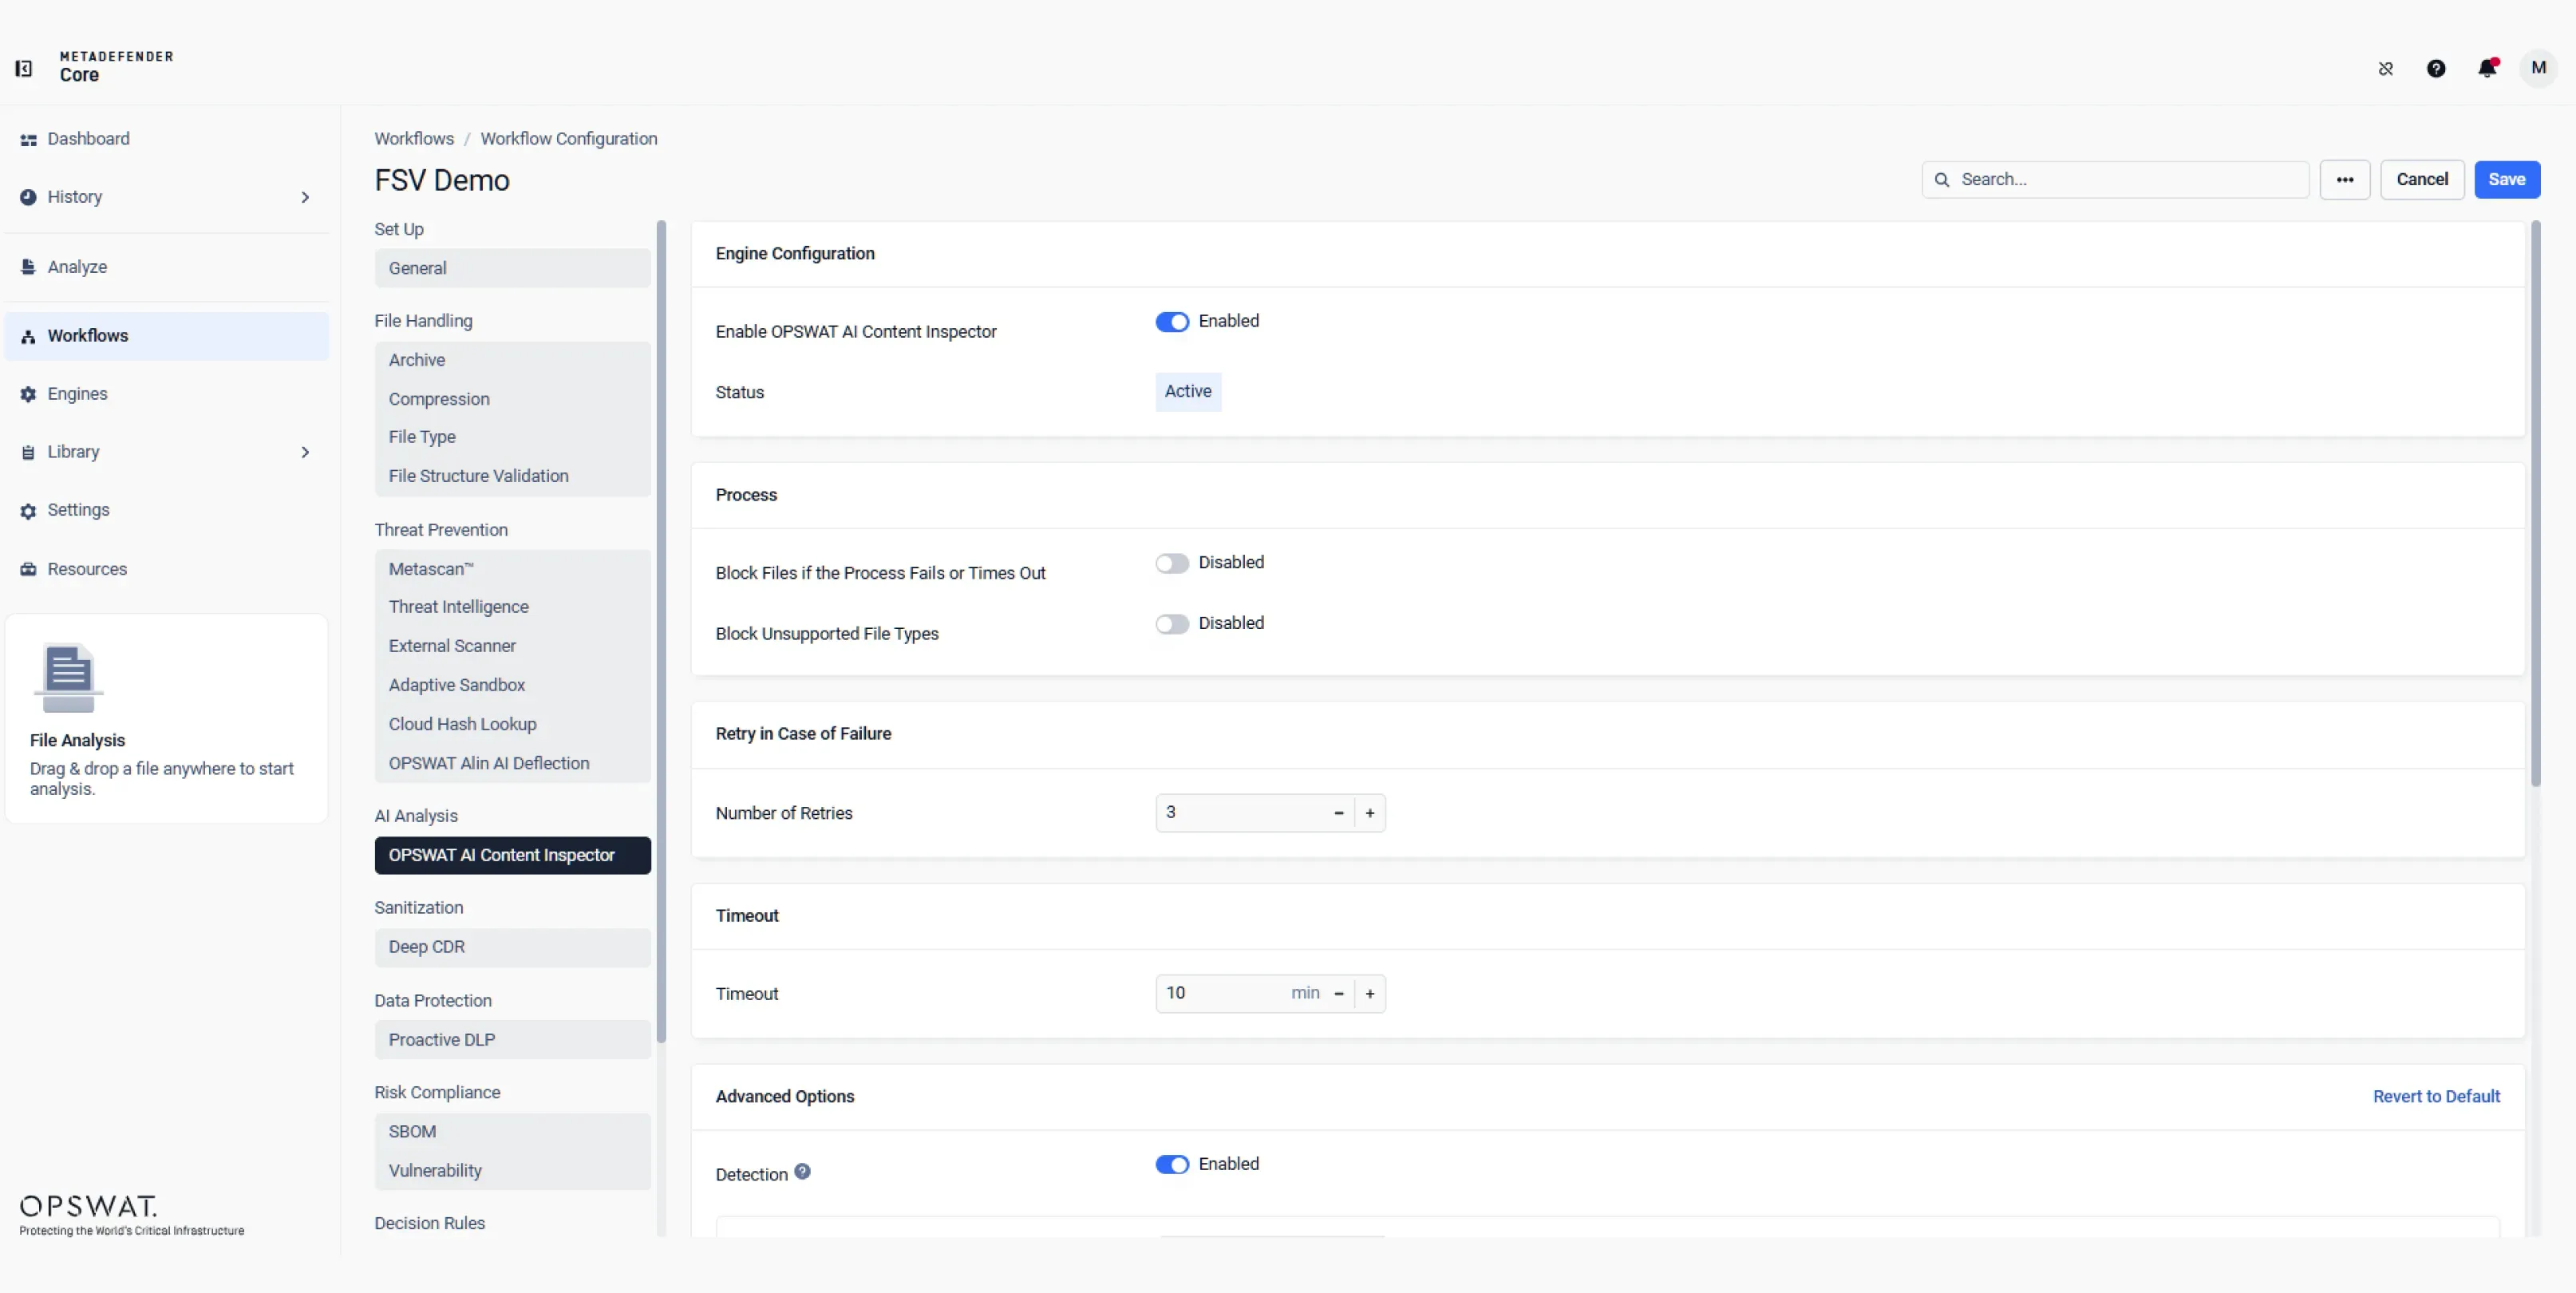
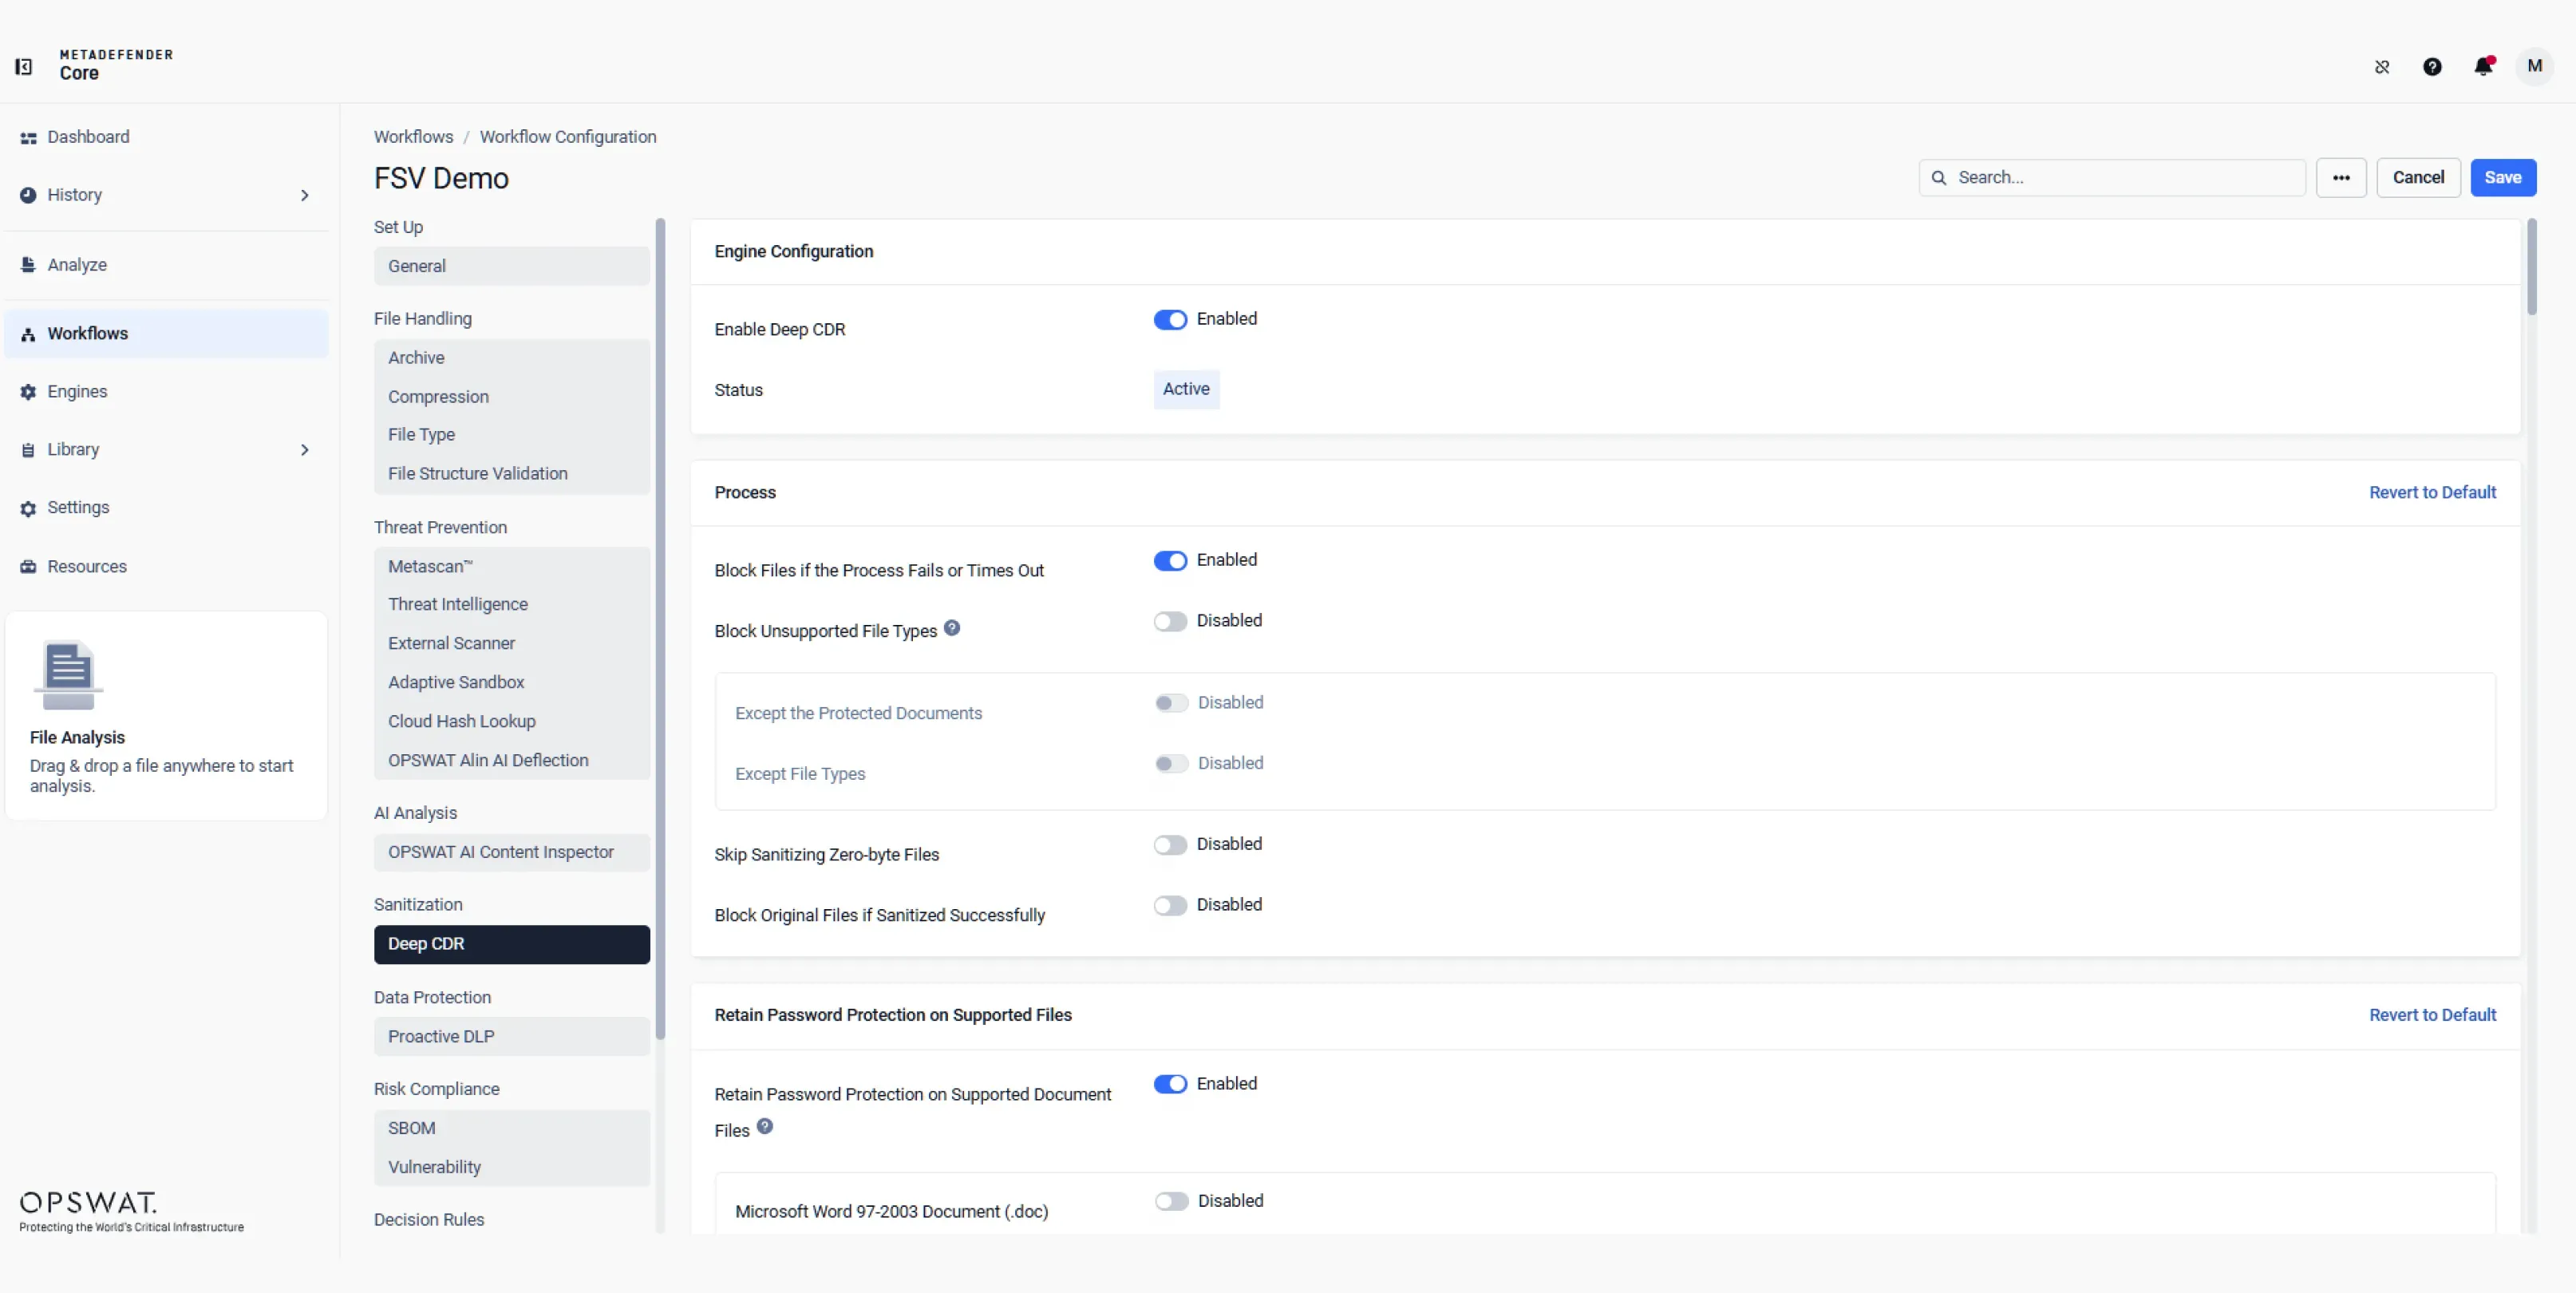
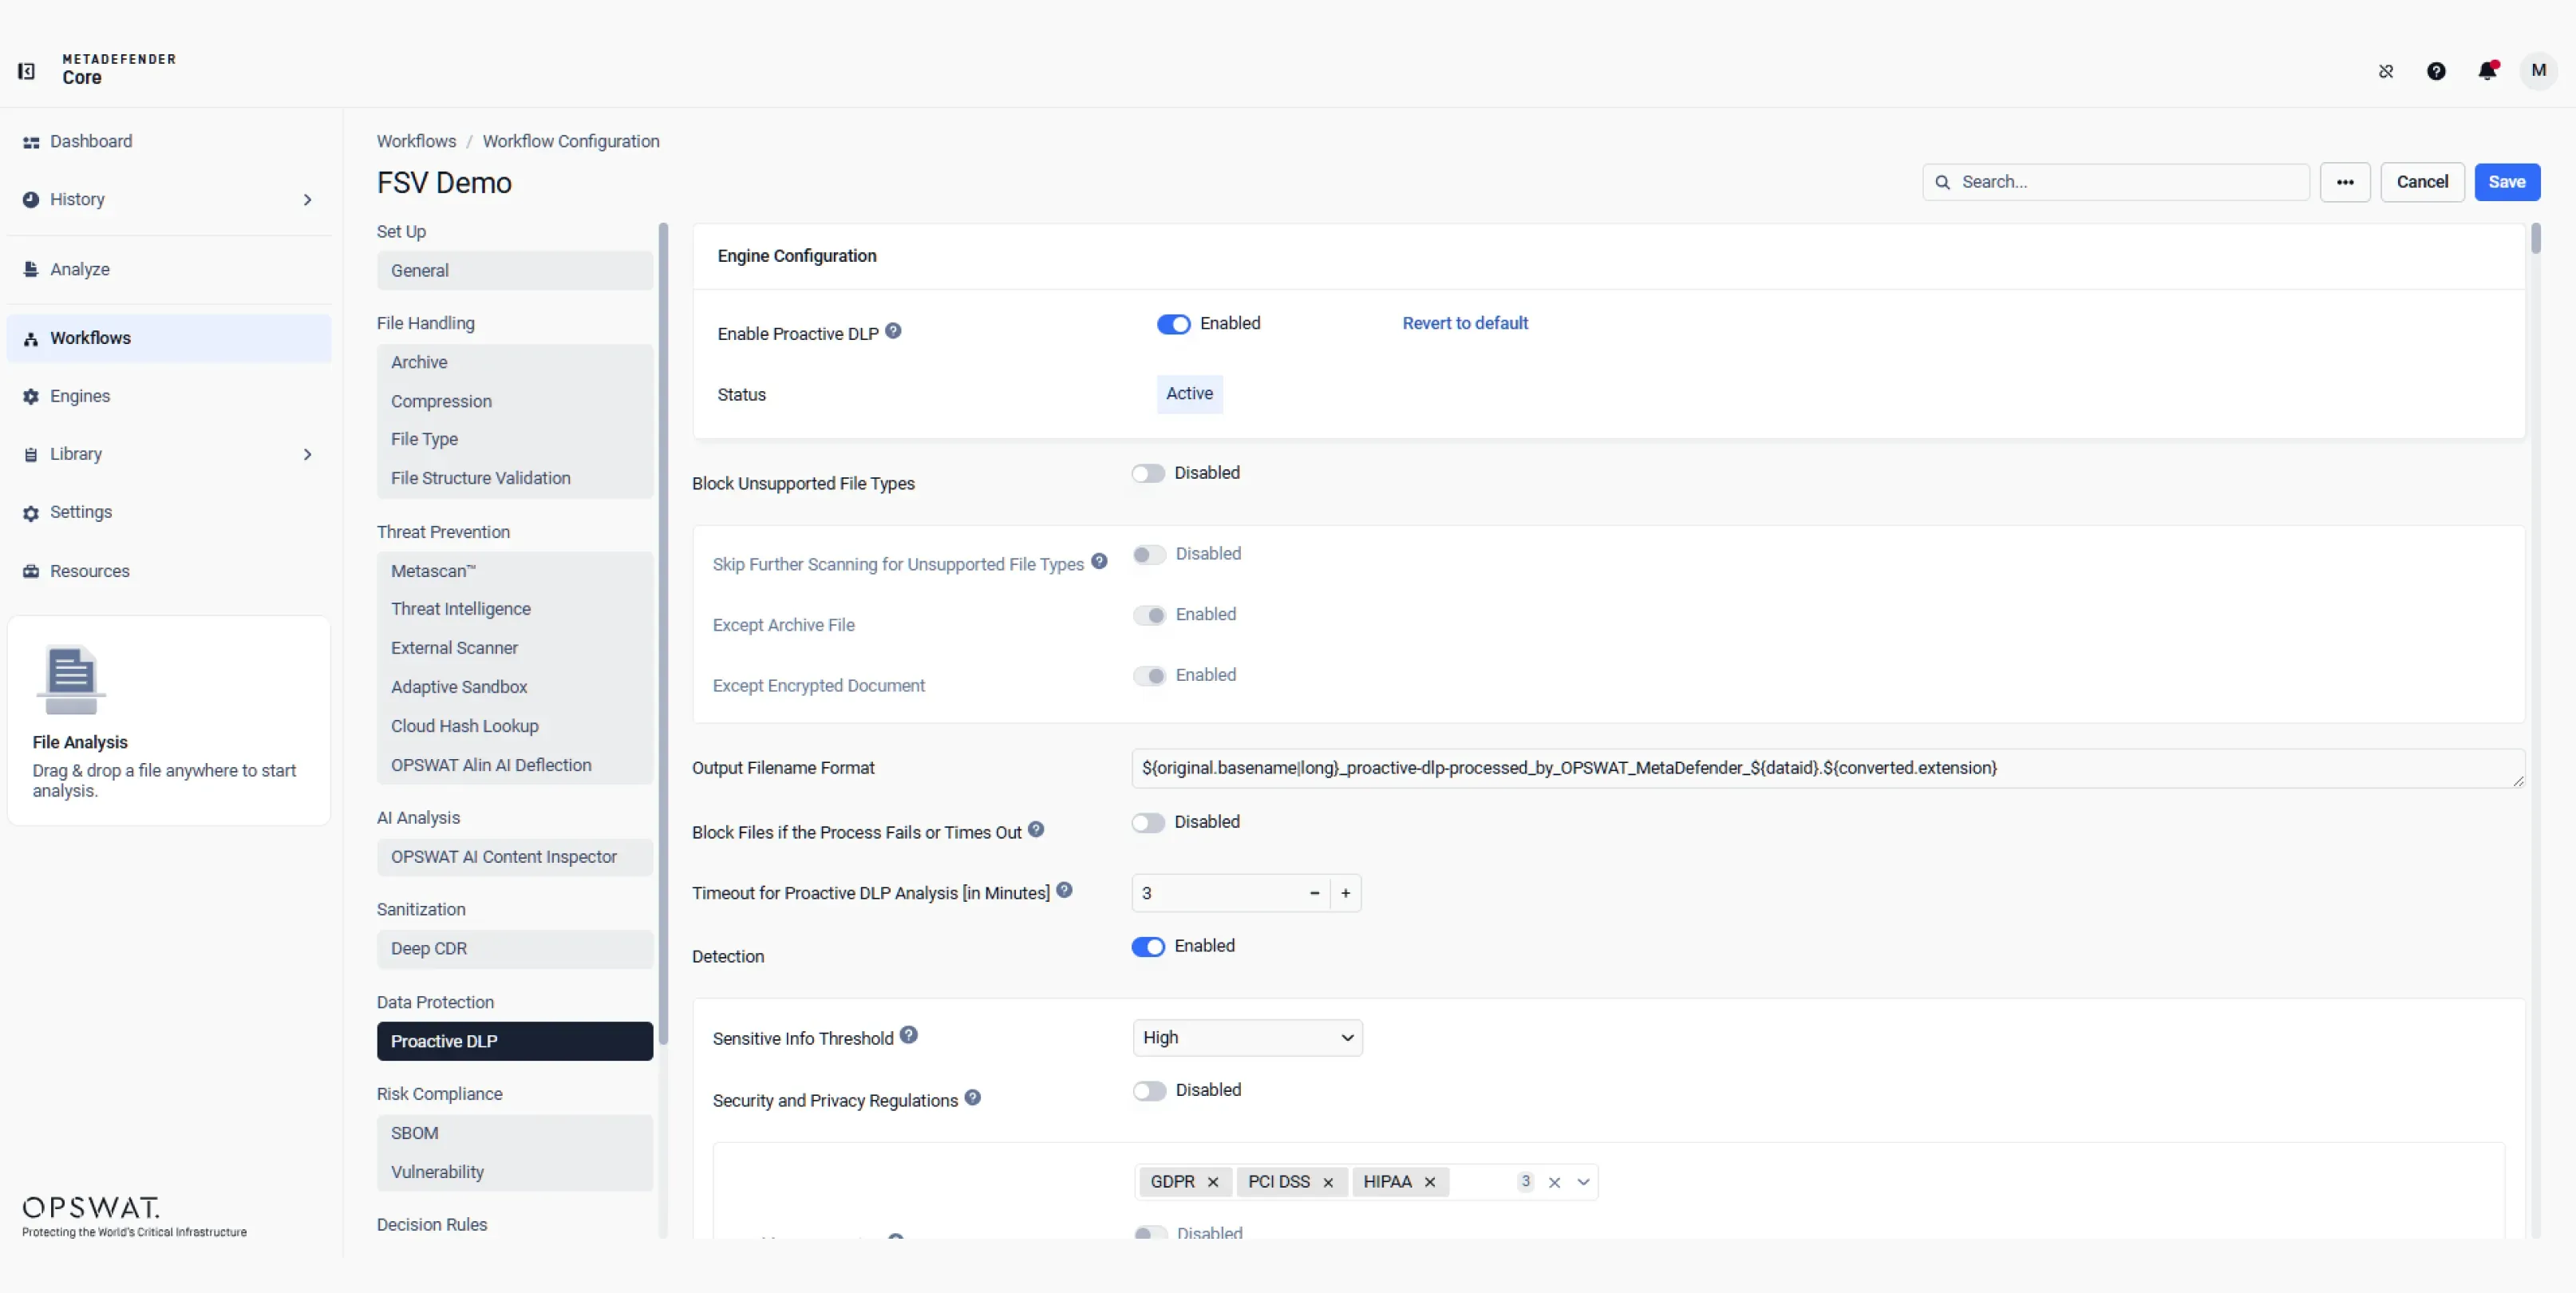
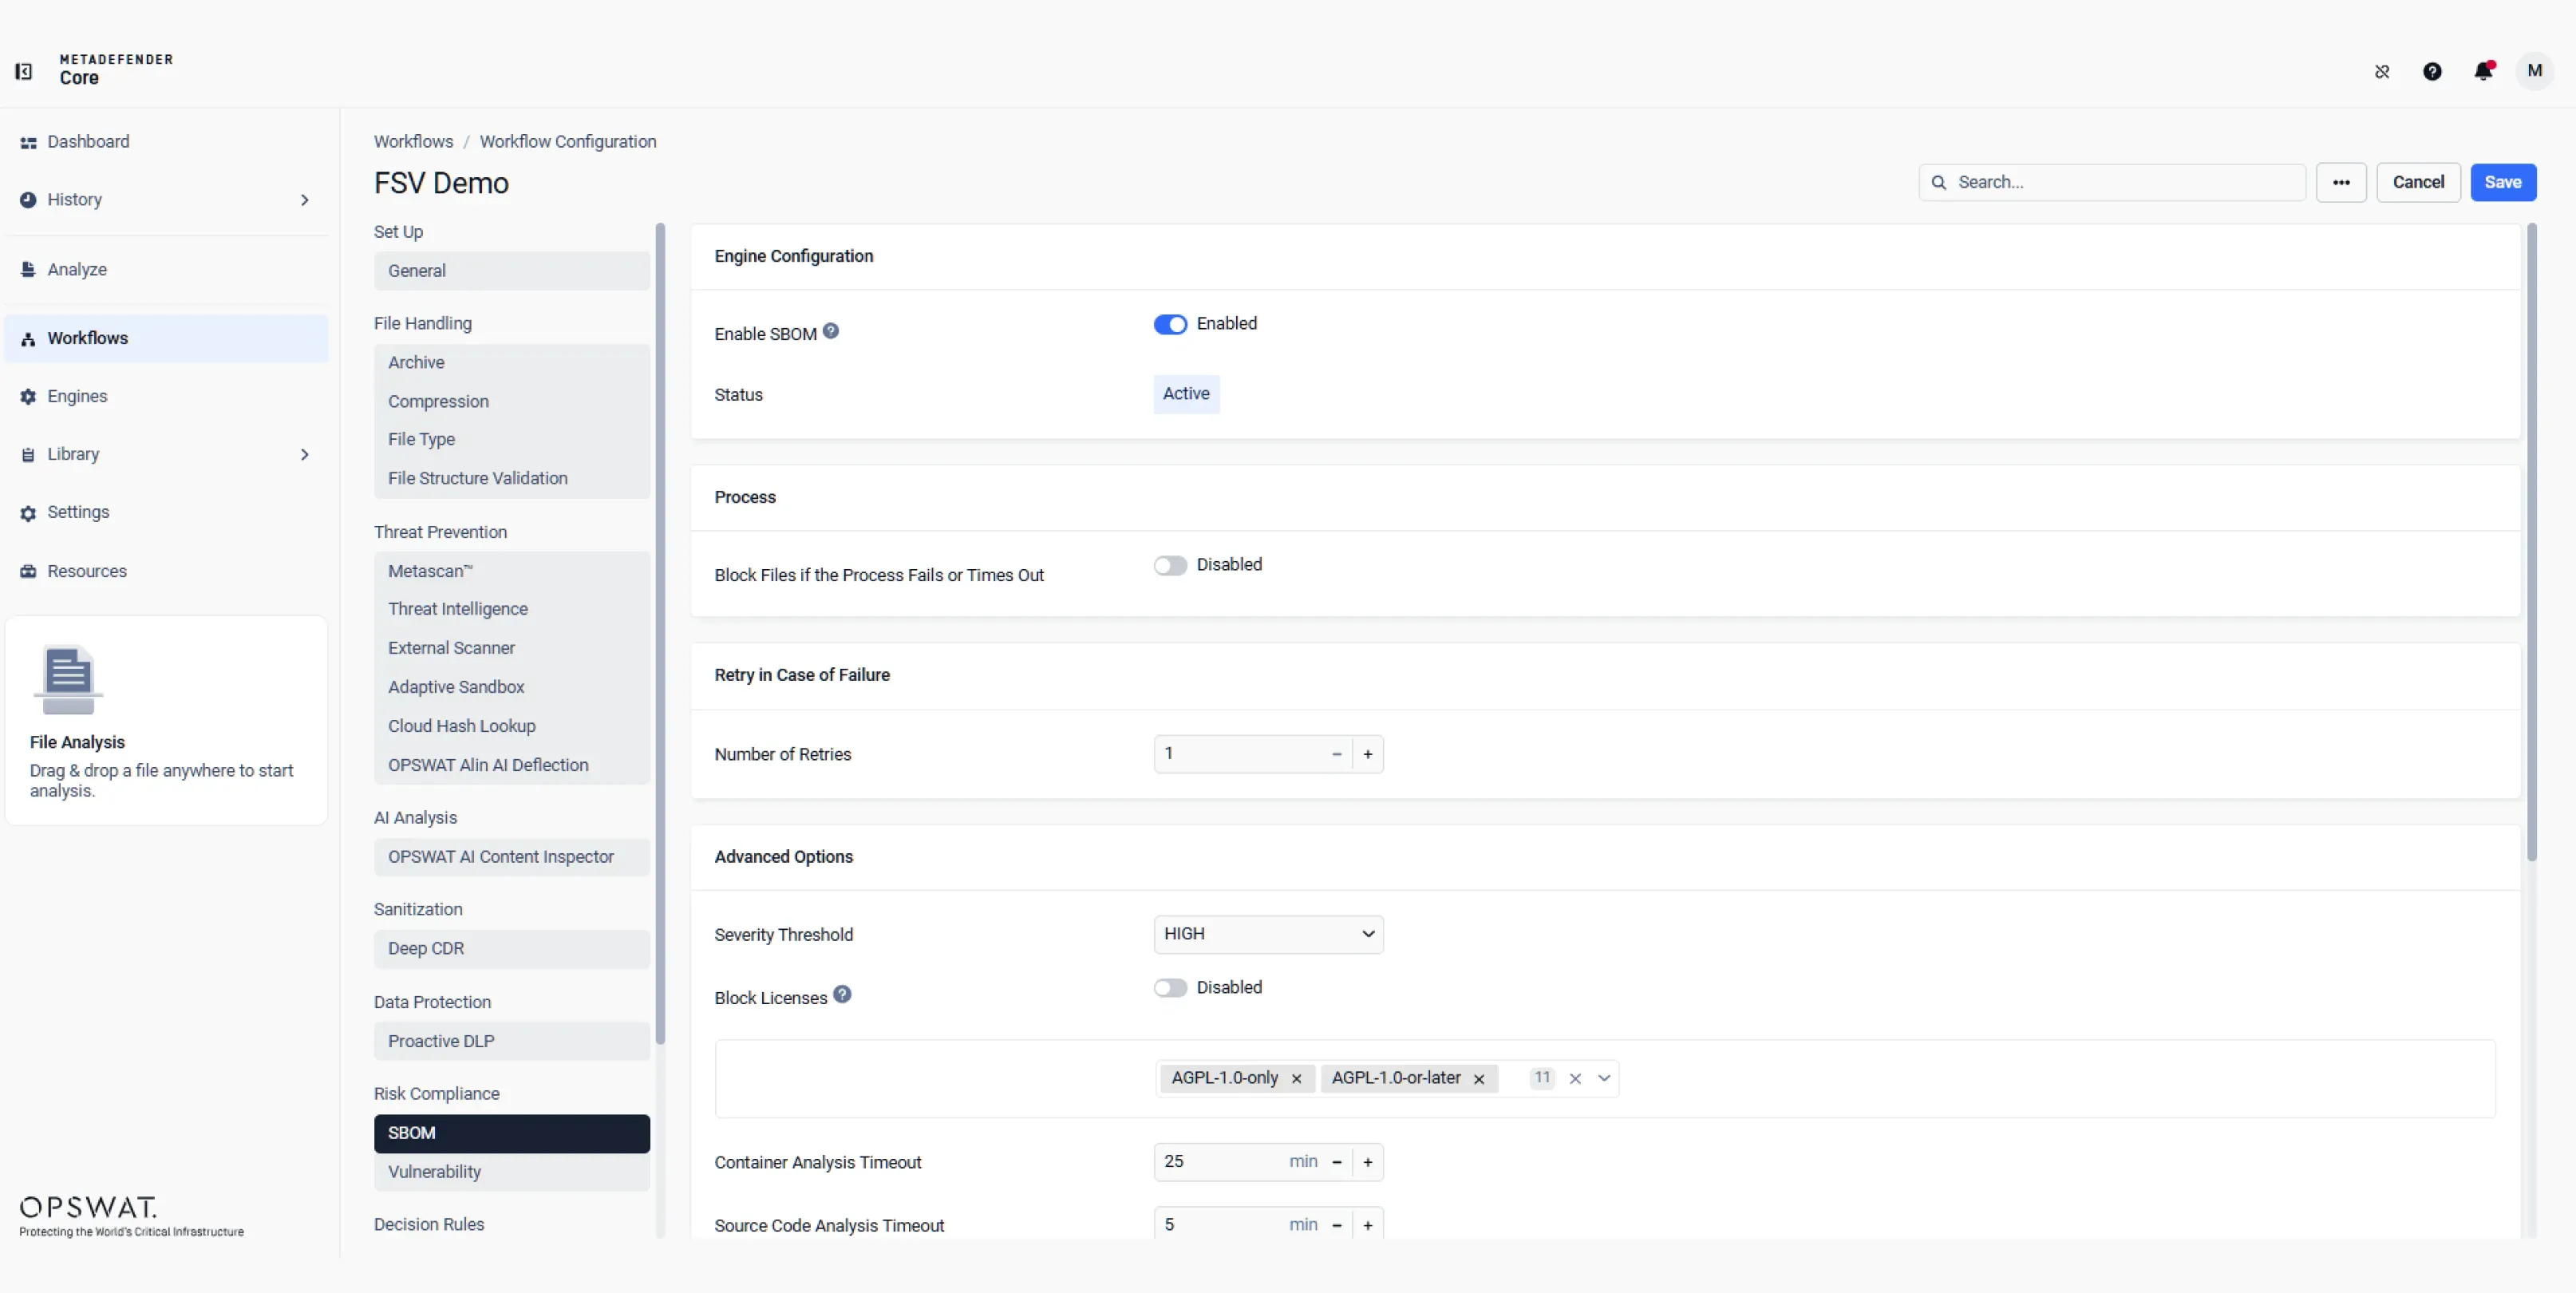
 自定义工作流管理
配置符合安全要求的工作流,以适应您在电子邮件、文件传输、存储或自定义环境中的运营政策。明确文件如何进入系统以及如何进行处理。
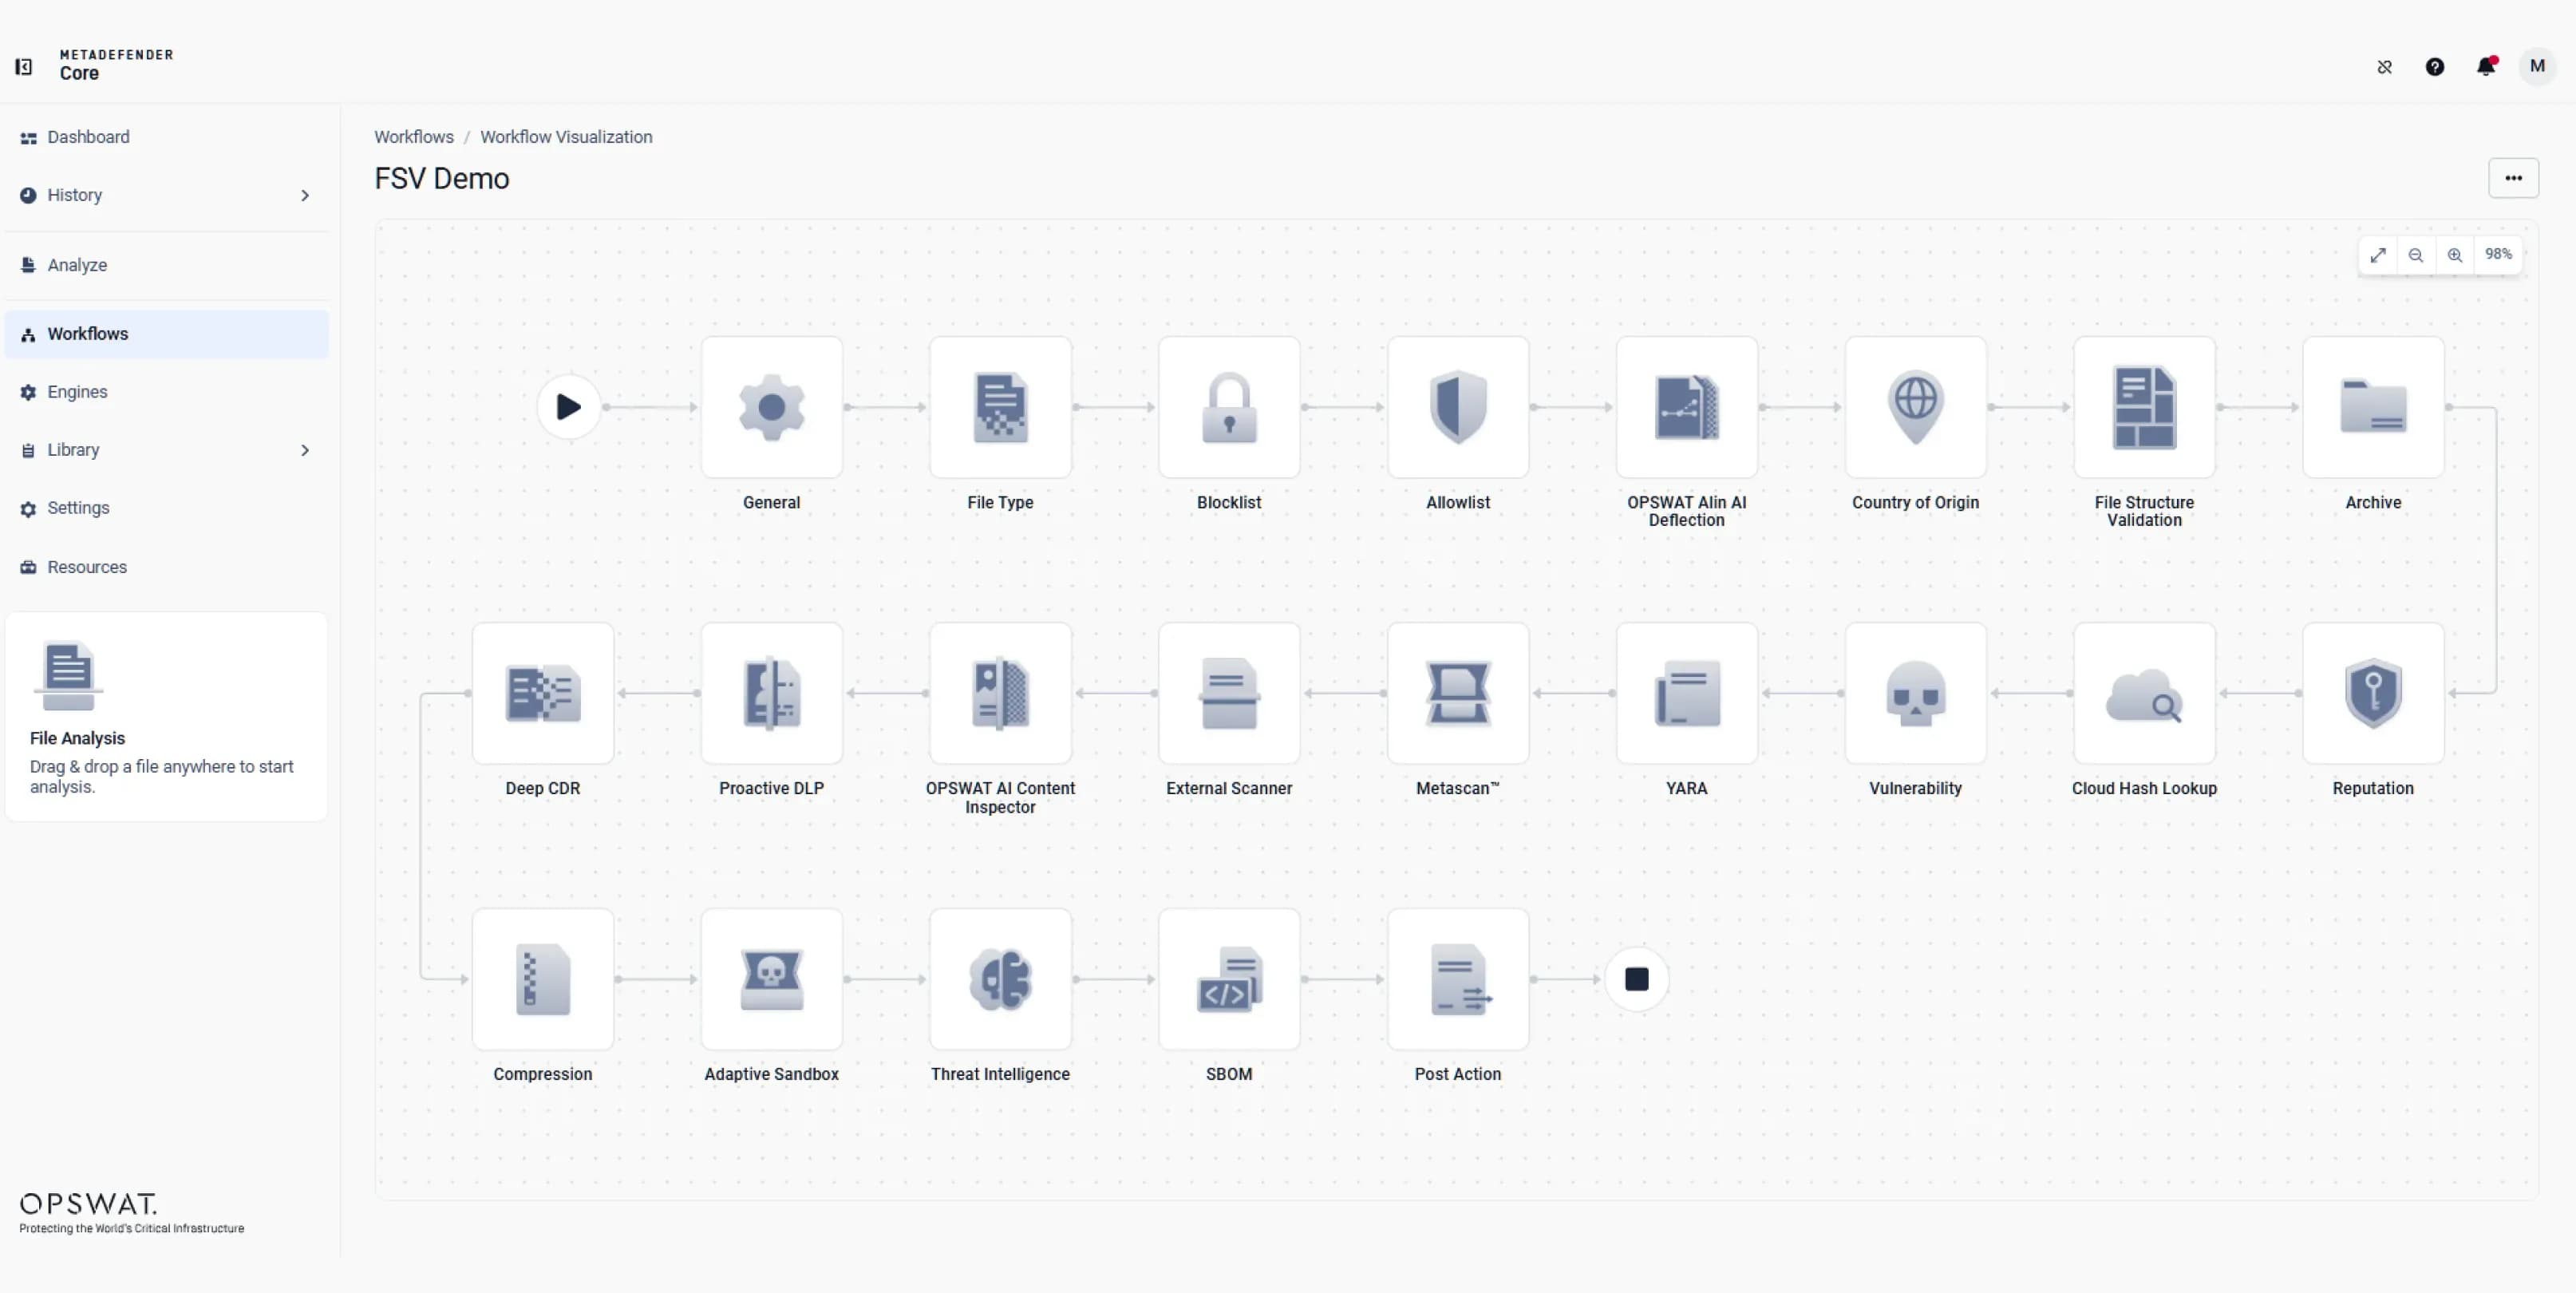 基于模块的功能
利用模块化、分层的检测和防护引擎,包括预测性Alin AI、Deep CDR™技术、Multiscanning、AI内容检查器、Proactive DLP、Adaptive Sandbox Threat Intelligence根据您的运营需求和安全要求定制文件处理流程。
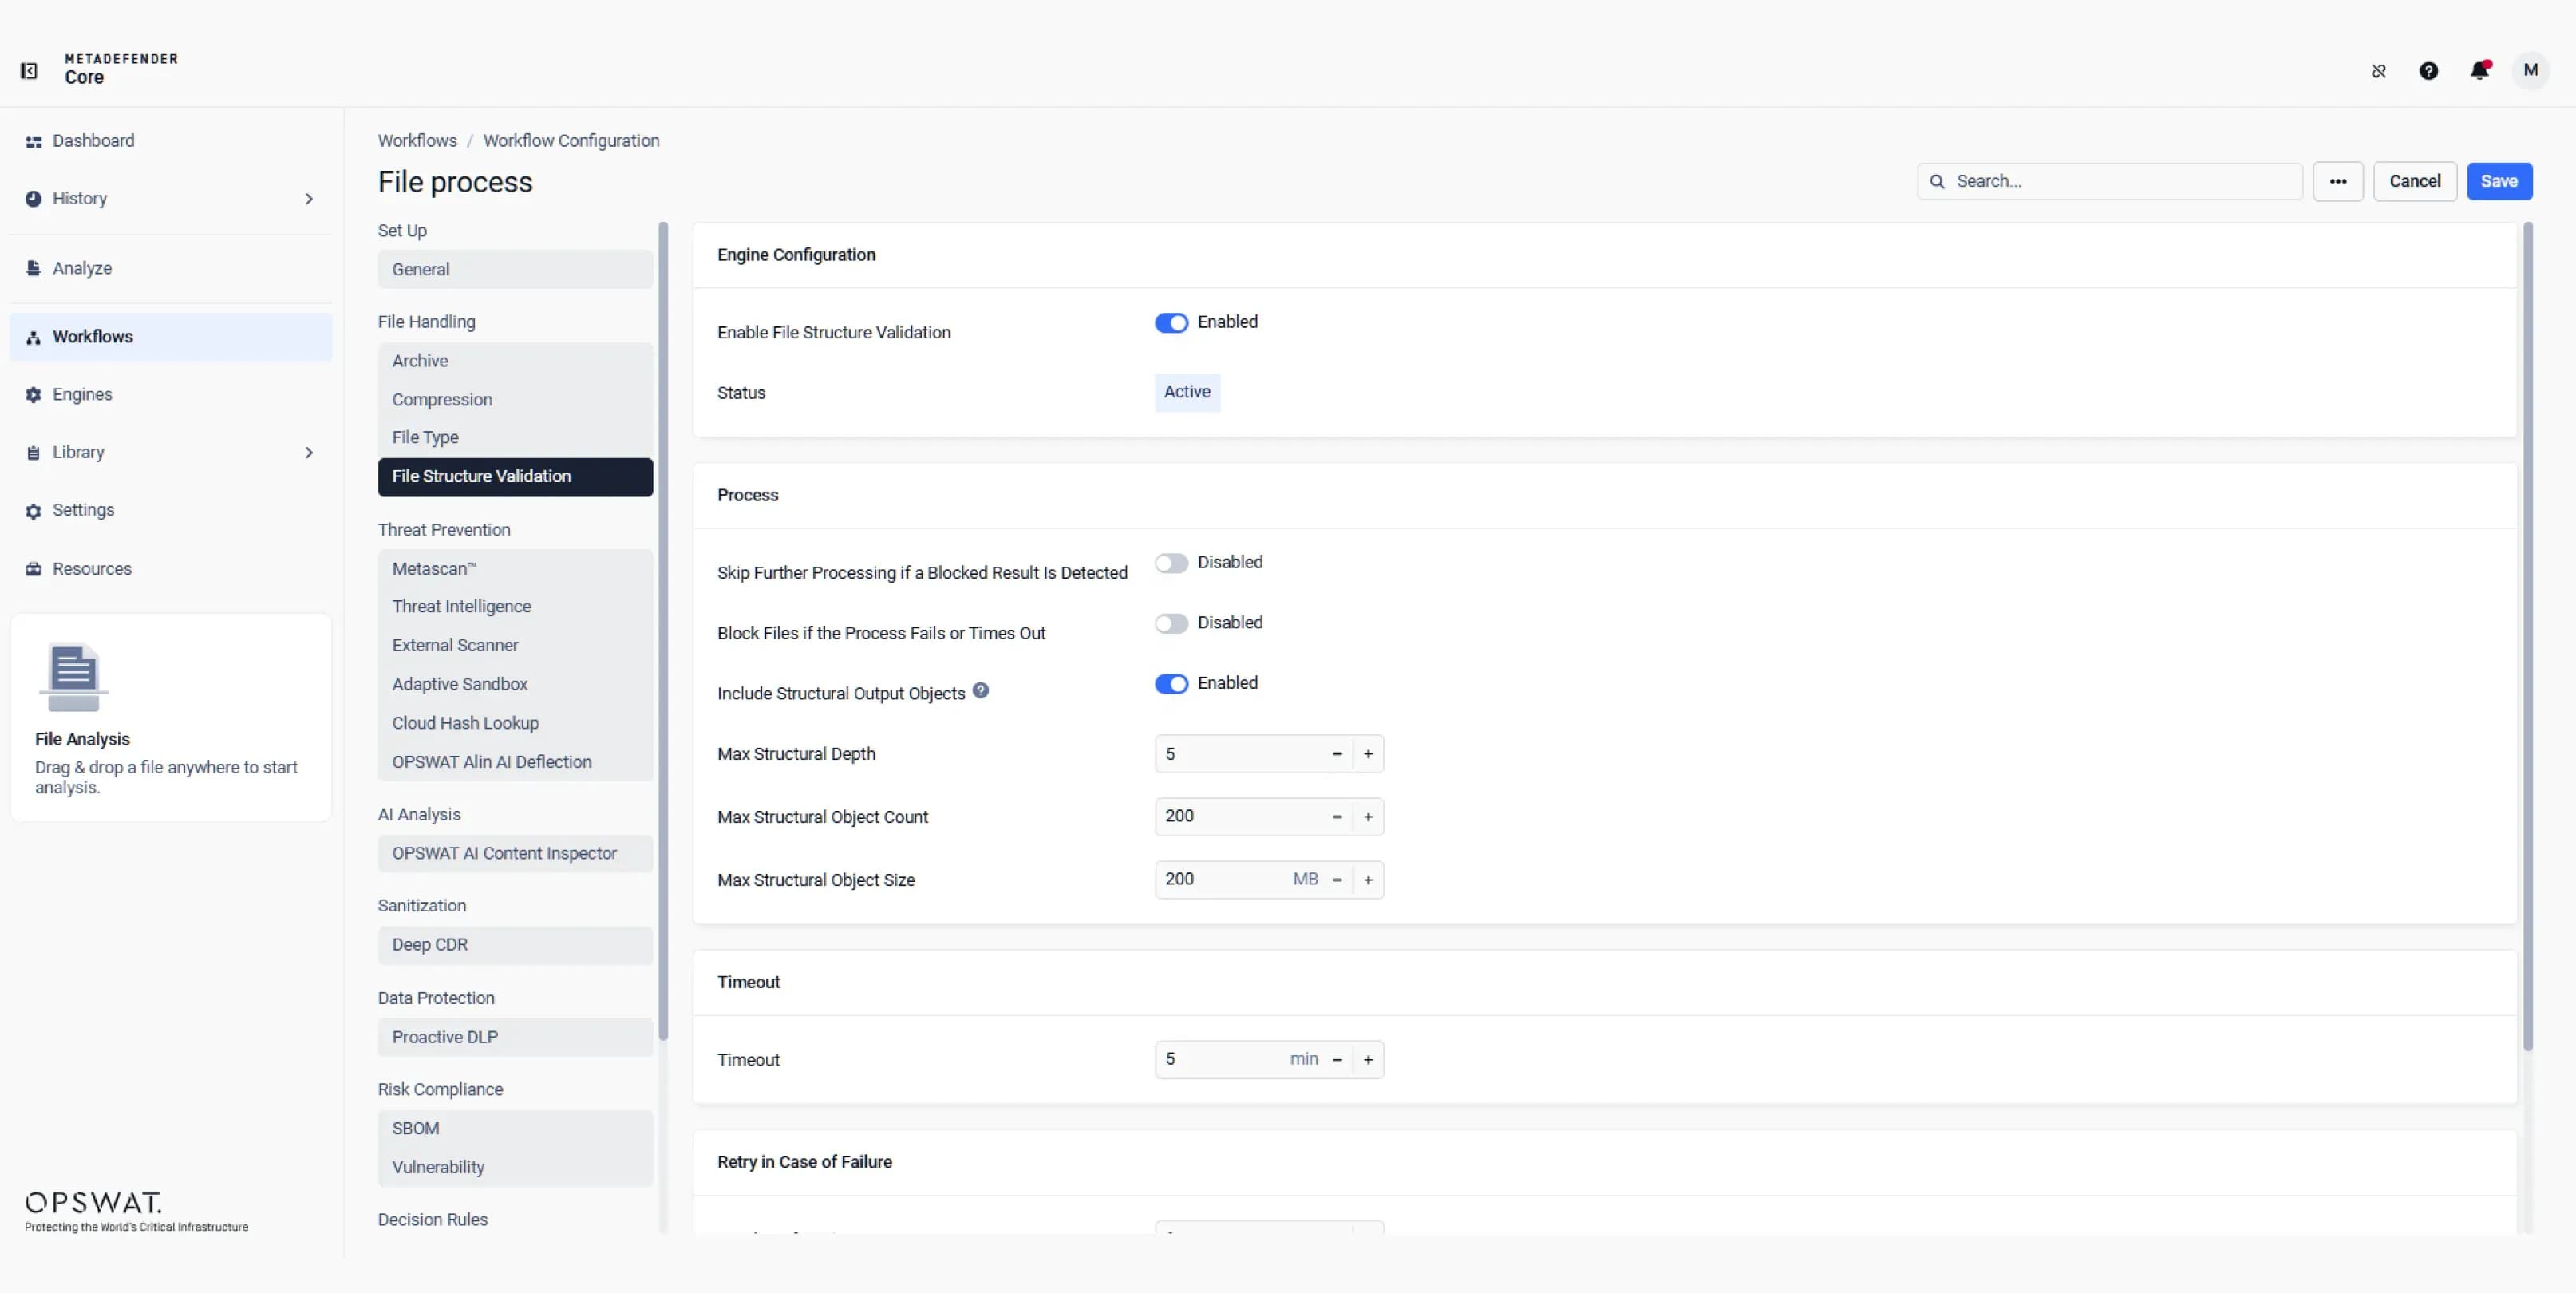 Secure 文件处理与验证
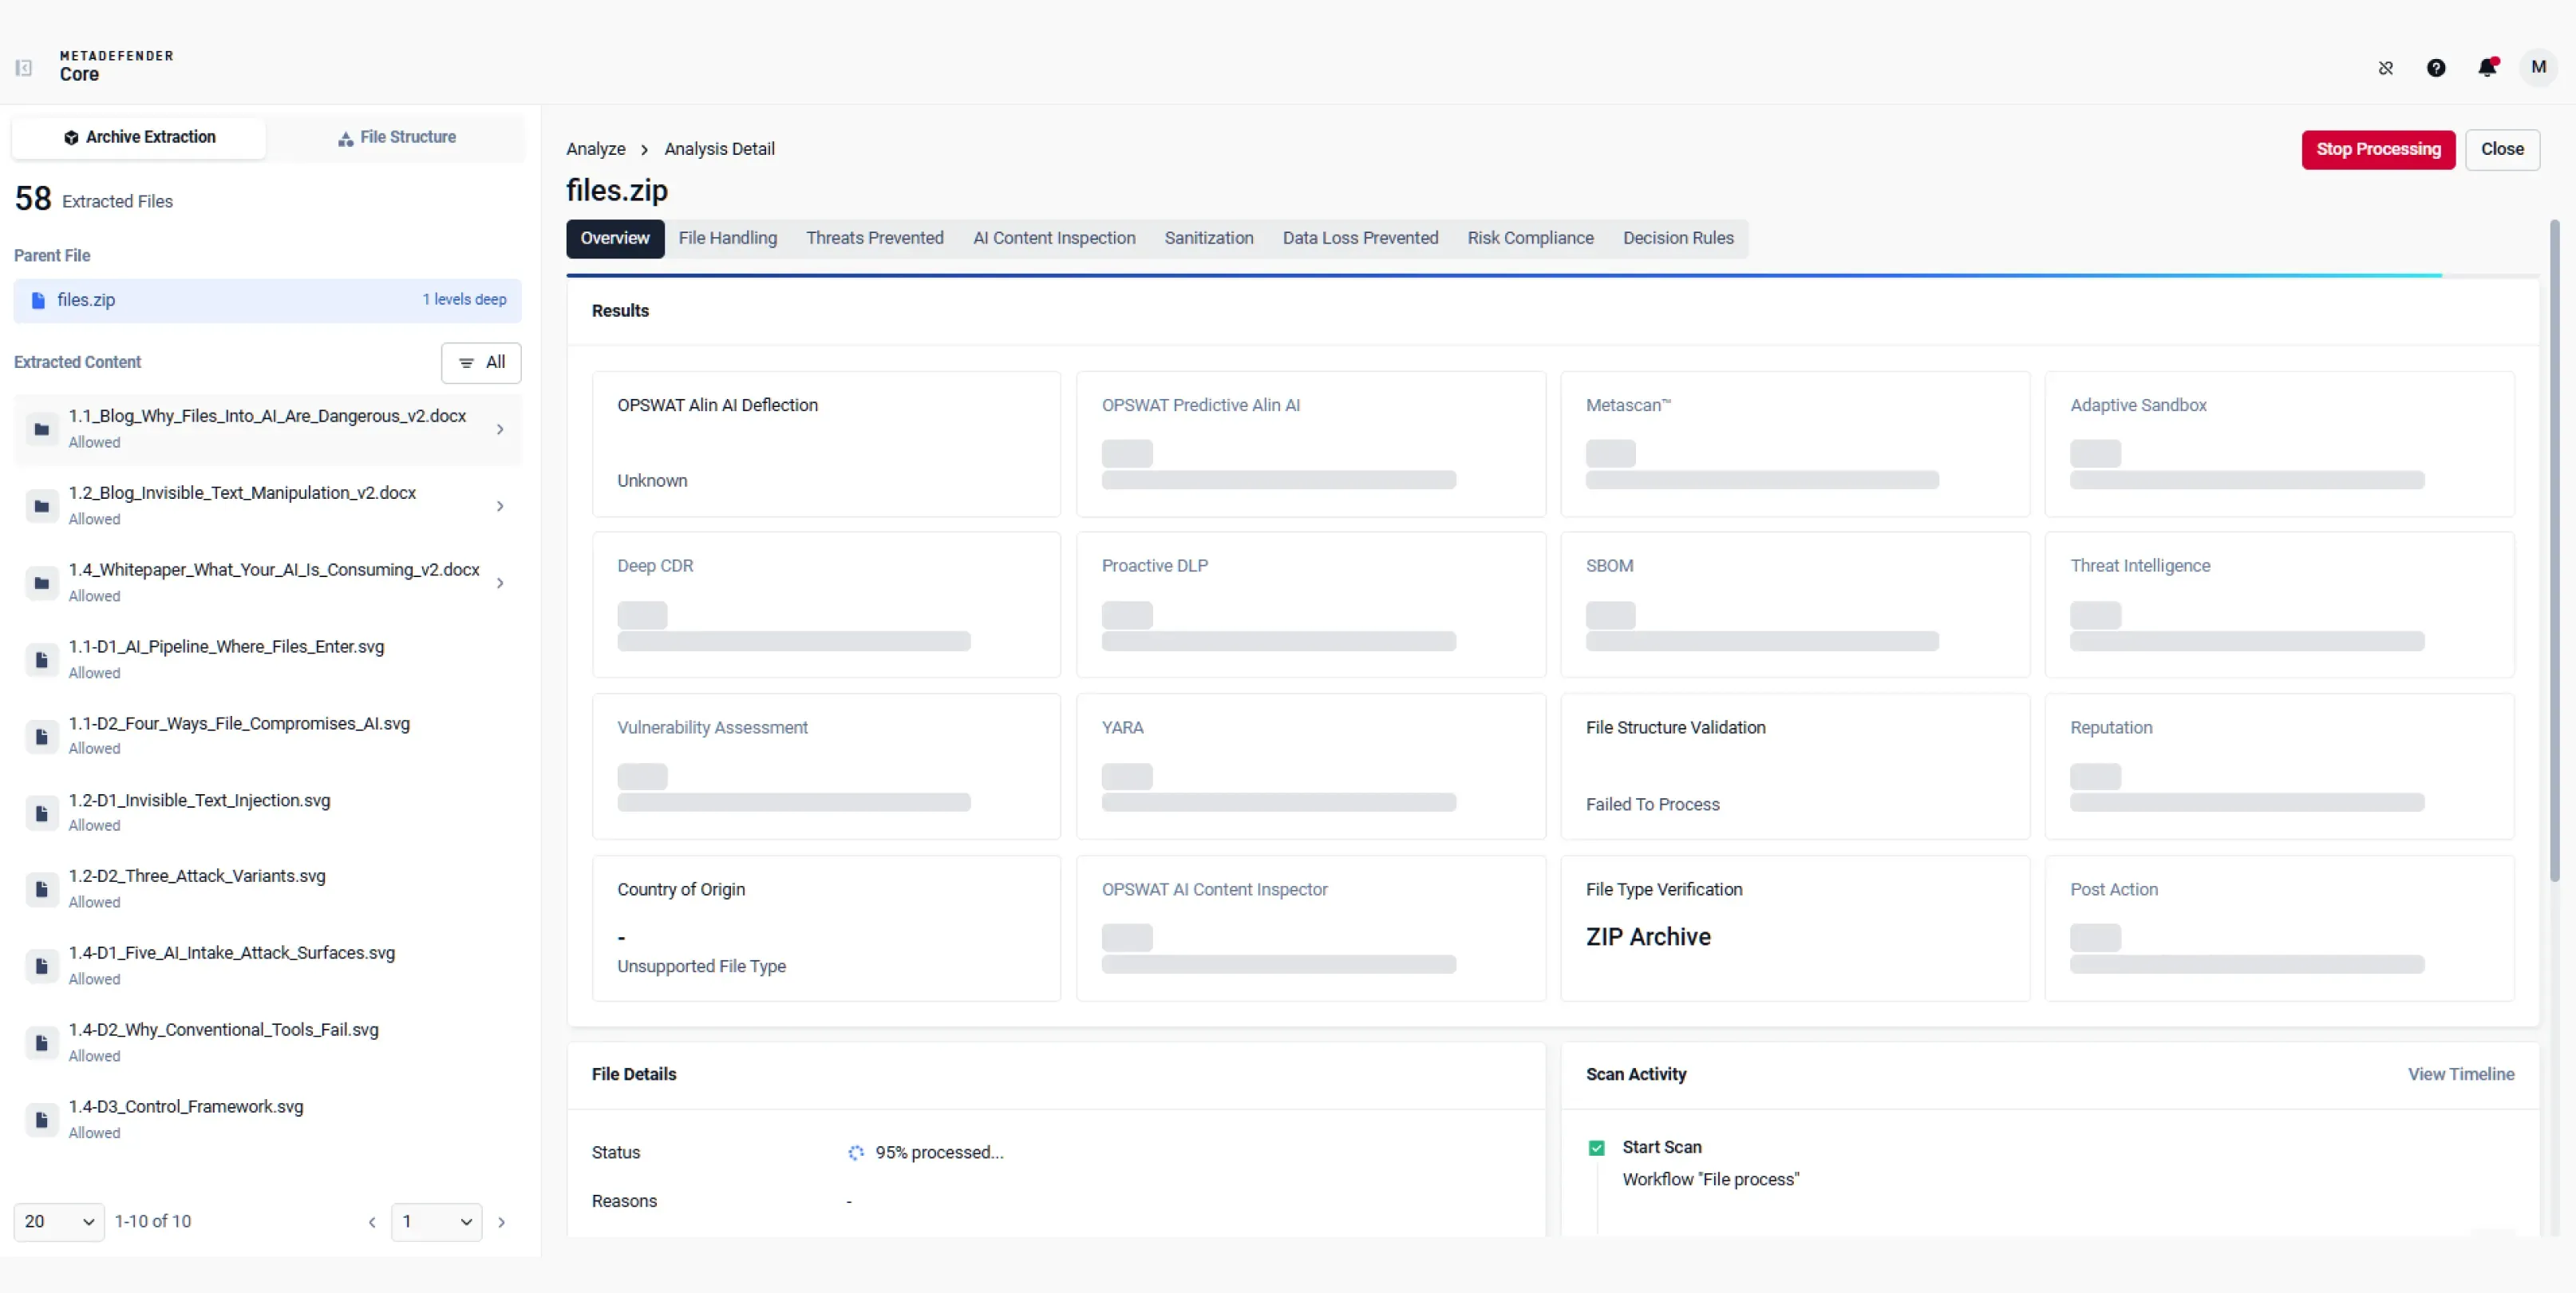
配置归档文件解压、压缩、真实文件类型检测和文件结构验证,以确保在进行后续分析之前,文件能够被正确识别、解压、处理和验证。
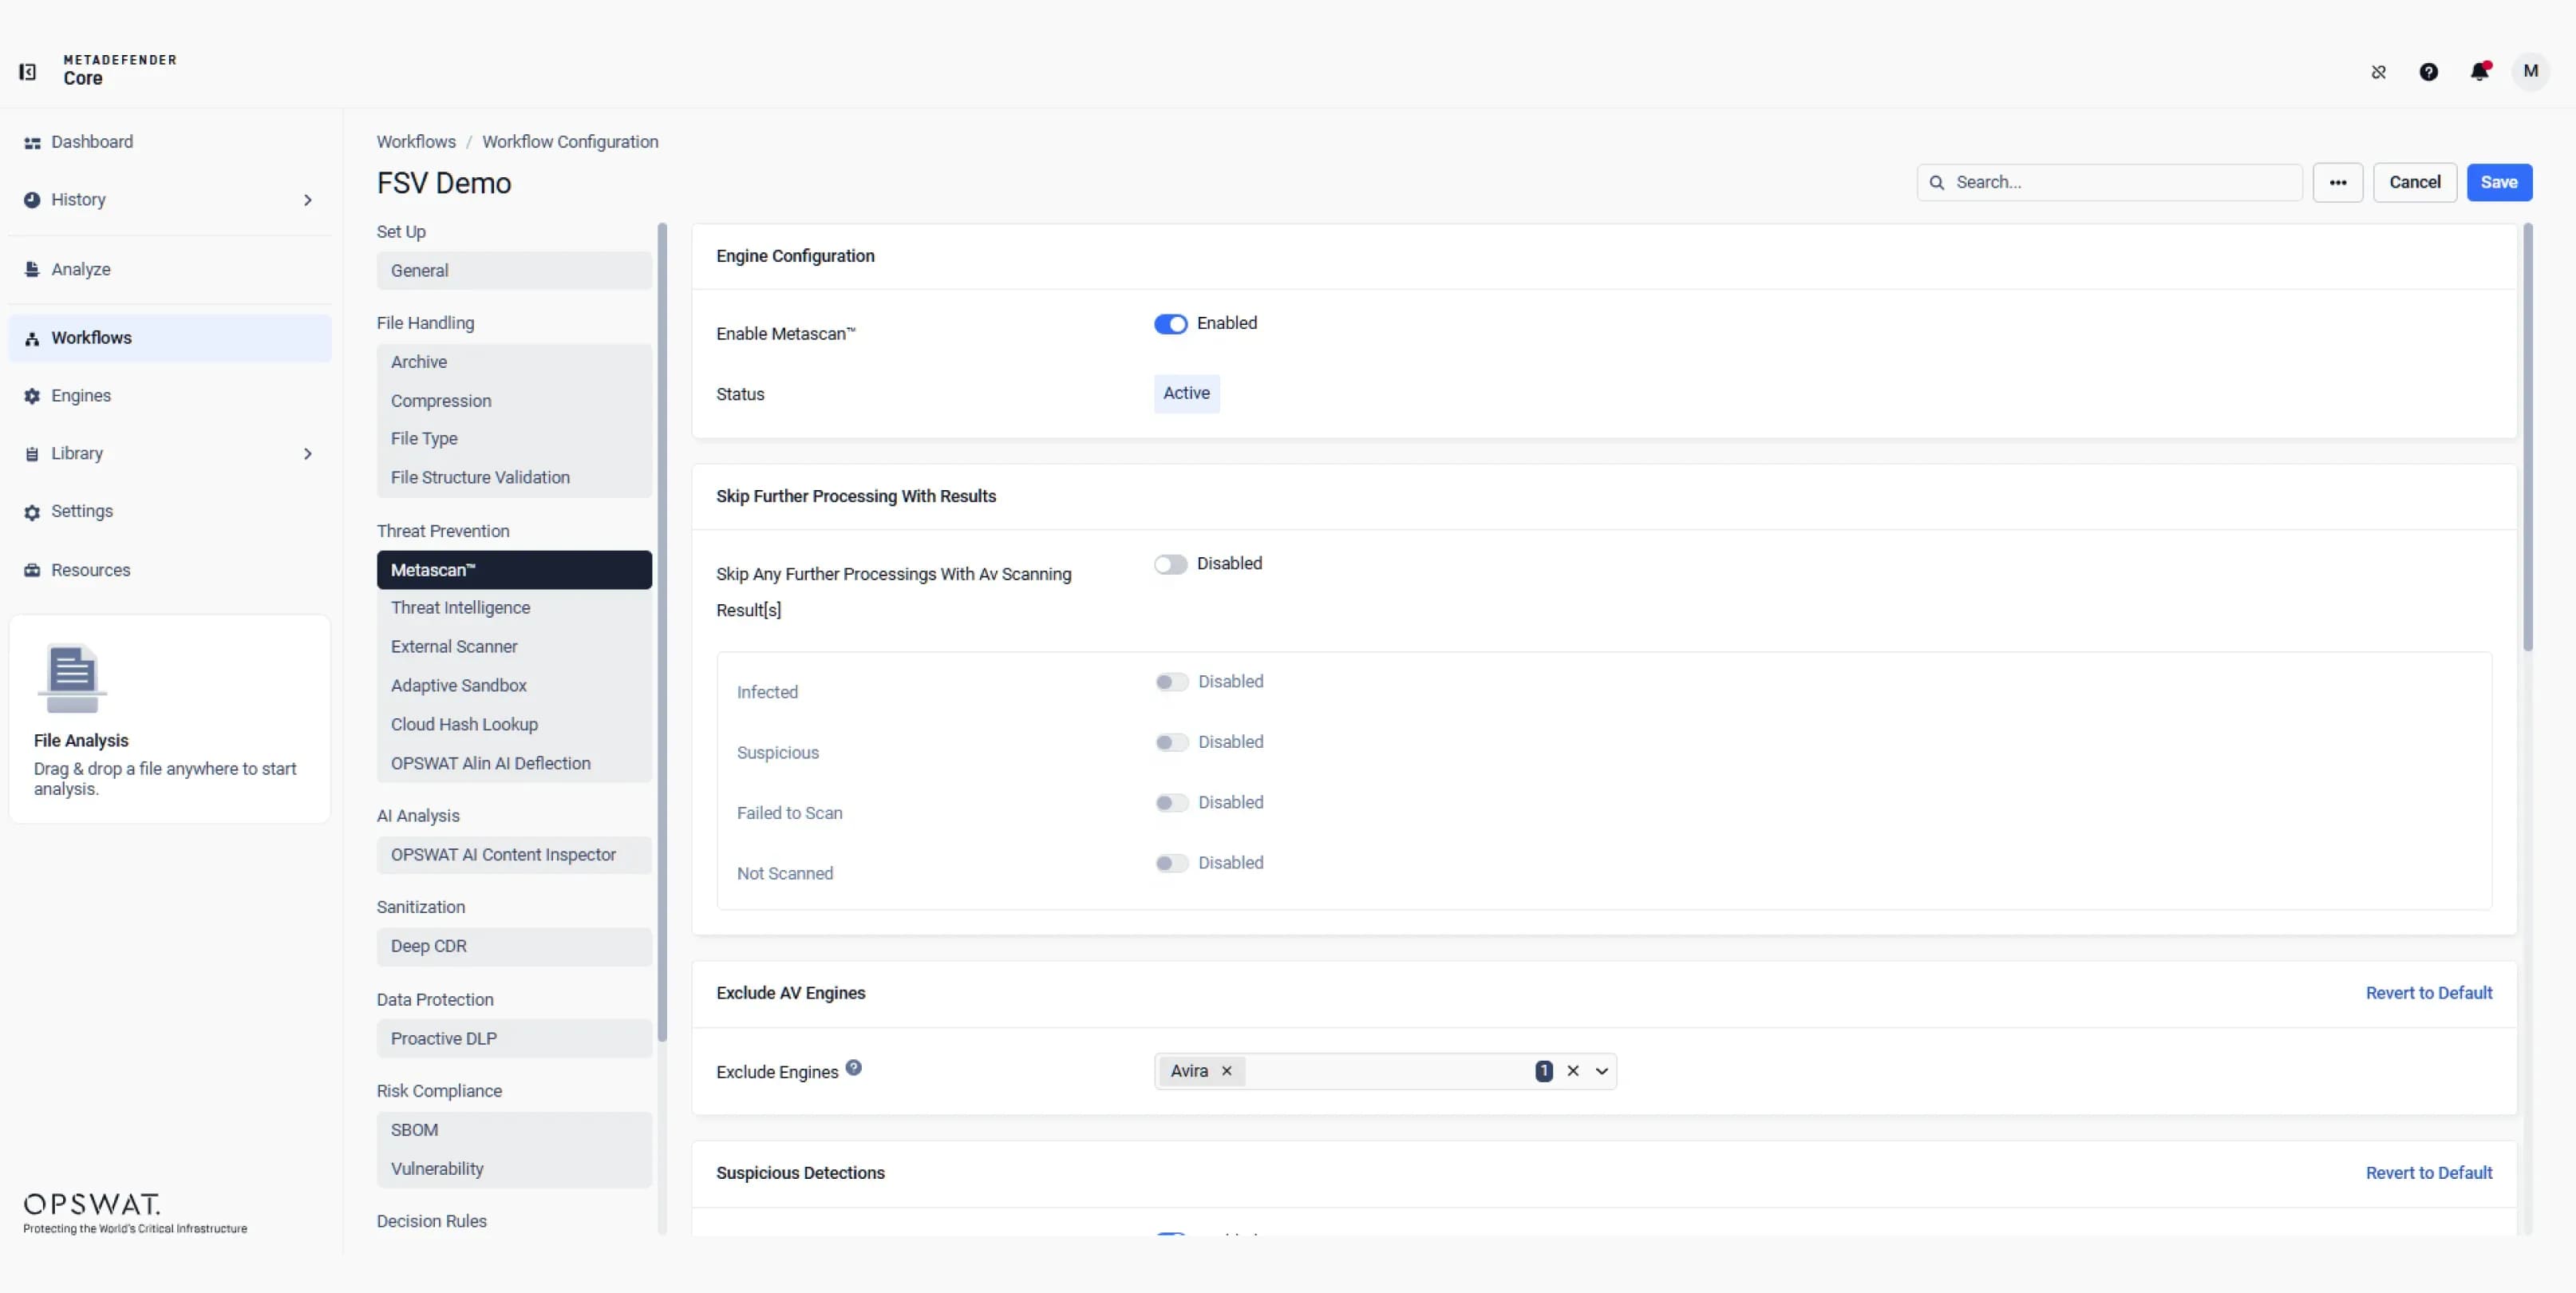 分层威胁防护与人工智能驱动的检测
结合 Metascan、Predictive Alin AI、Threat Intelligence 、Adaptive 、Sandbox 以及 Alin AI Deflection,通过多引擎扫描、信誉情报、行为分析和智能路由,识别已知、未知以及由人工智能生成的威胁。
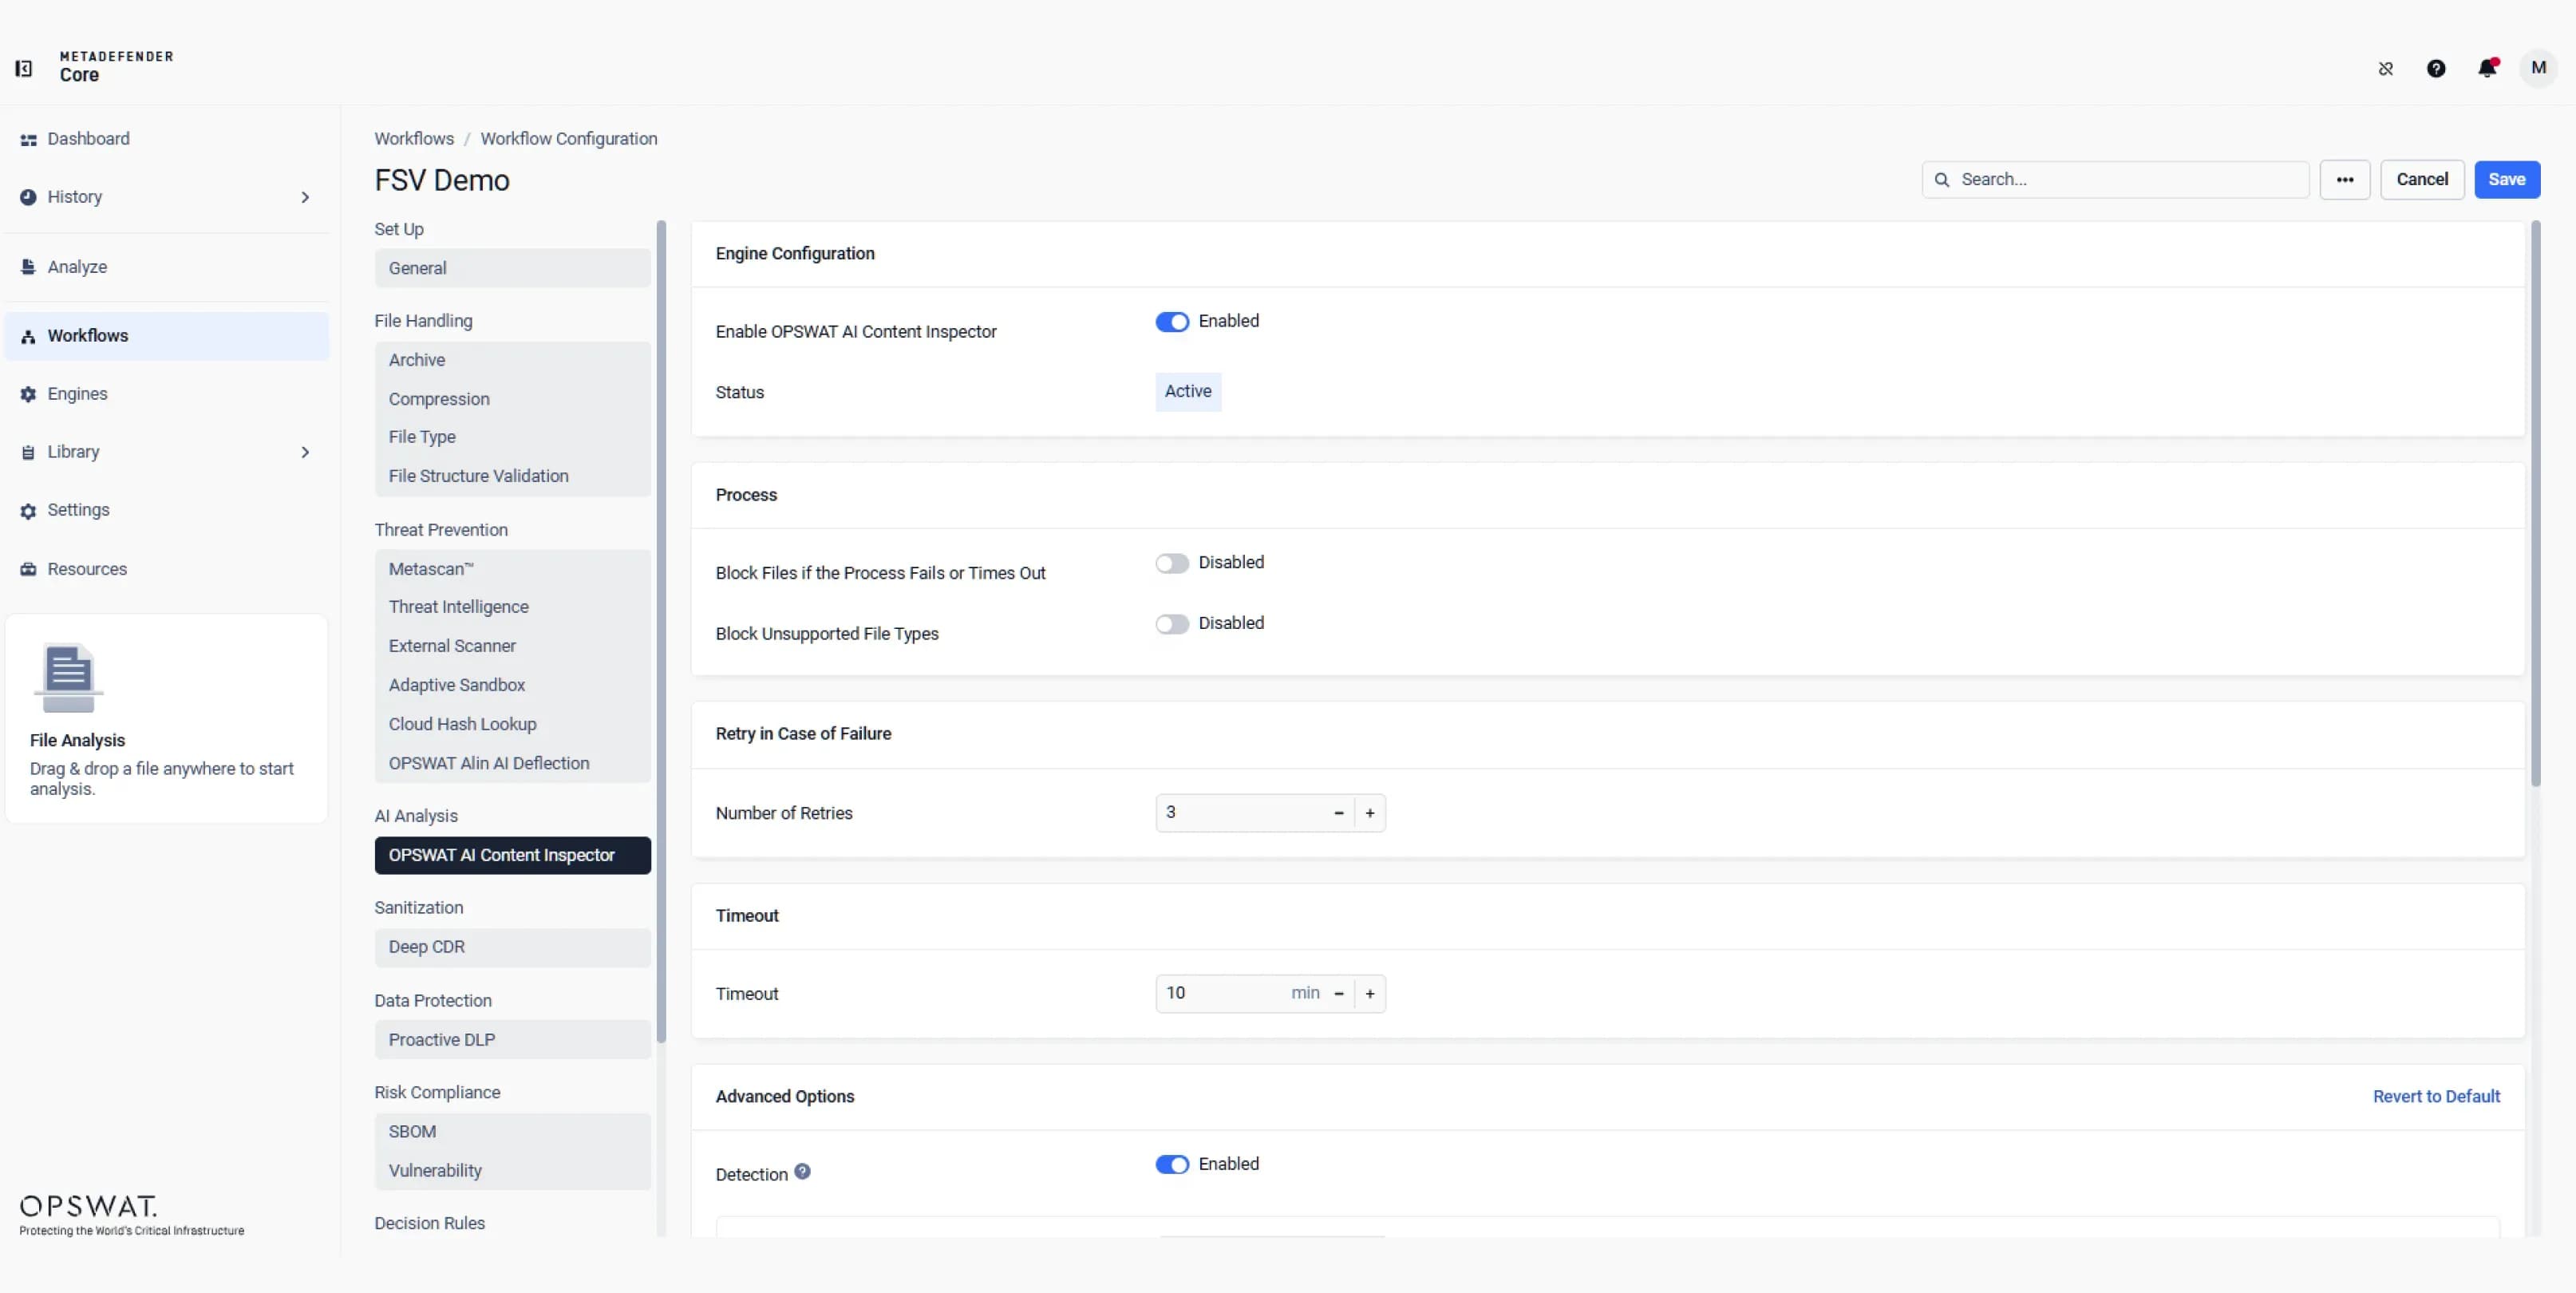 AI内容与欺诈检测
配置 AI 内容检查器以分析文本和图像,识别 AI 生成的内容,并检测潜在欺诈行为。在文件进入关键工作流之前,利用其判定结果来评估风险。
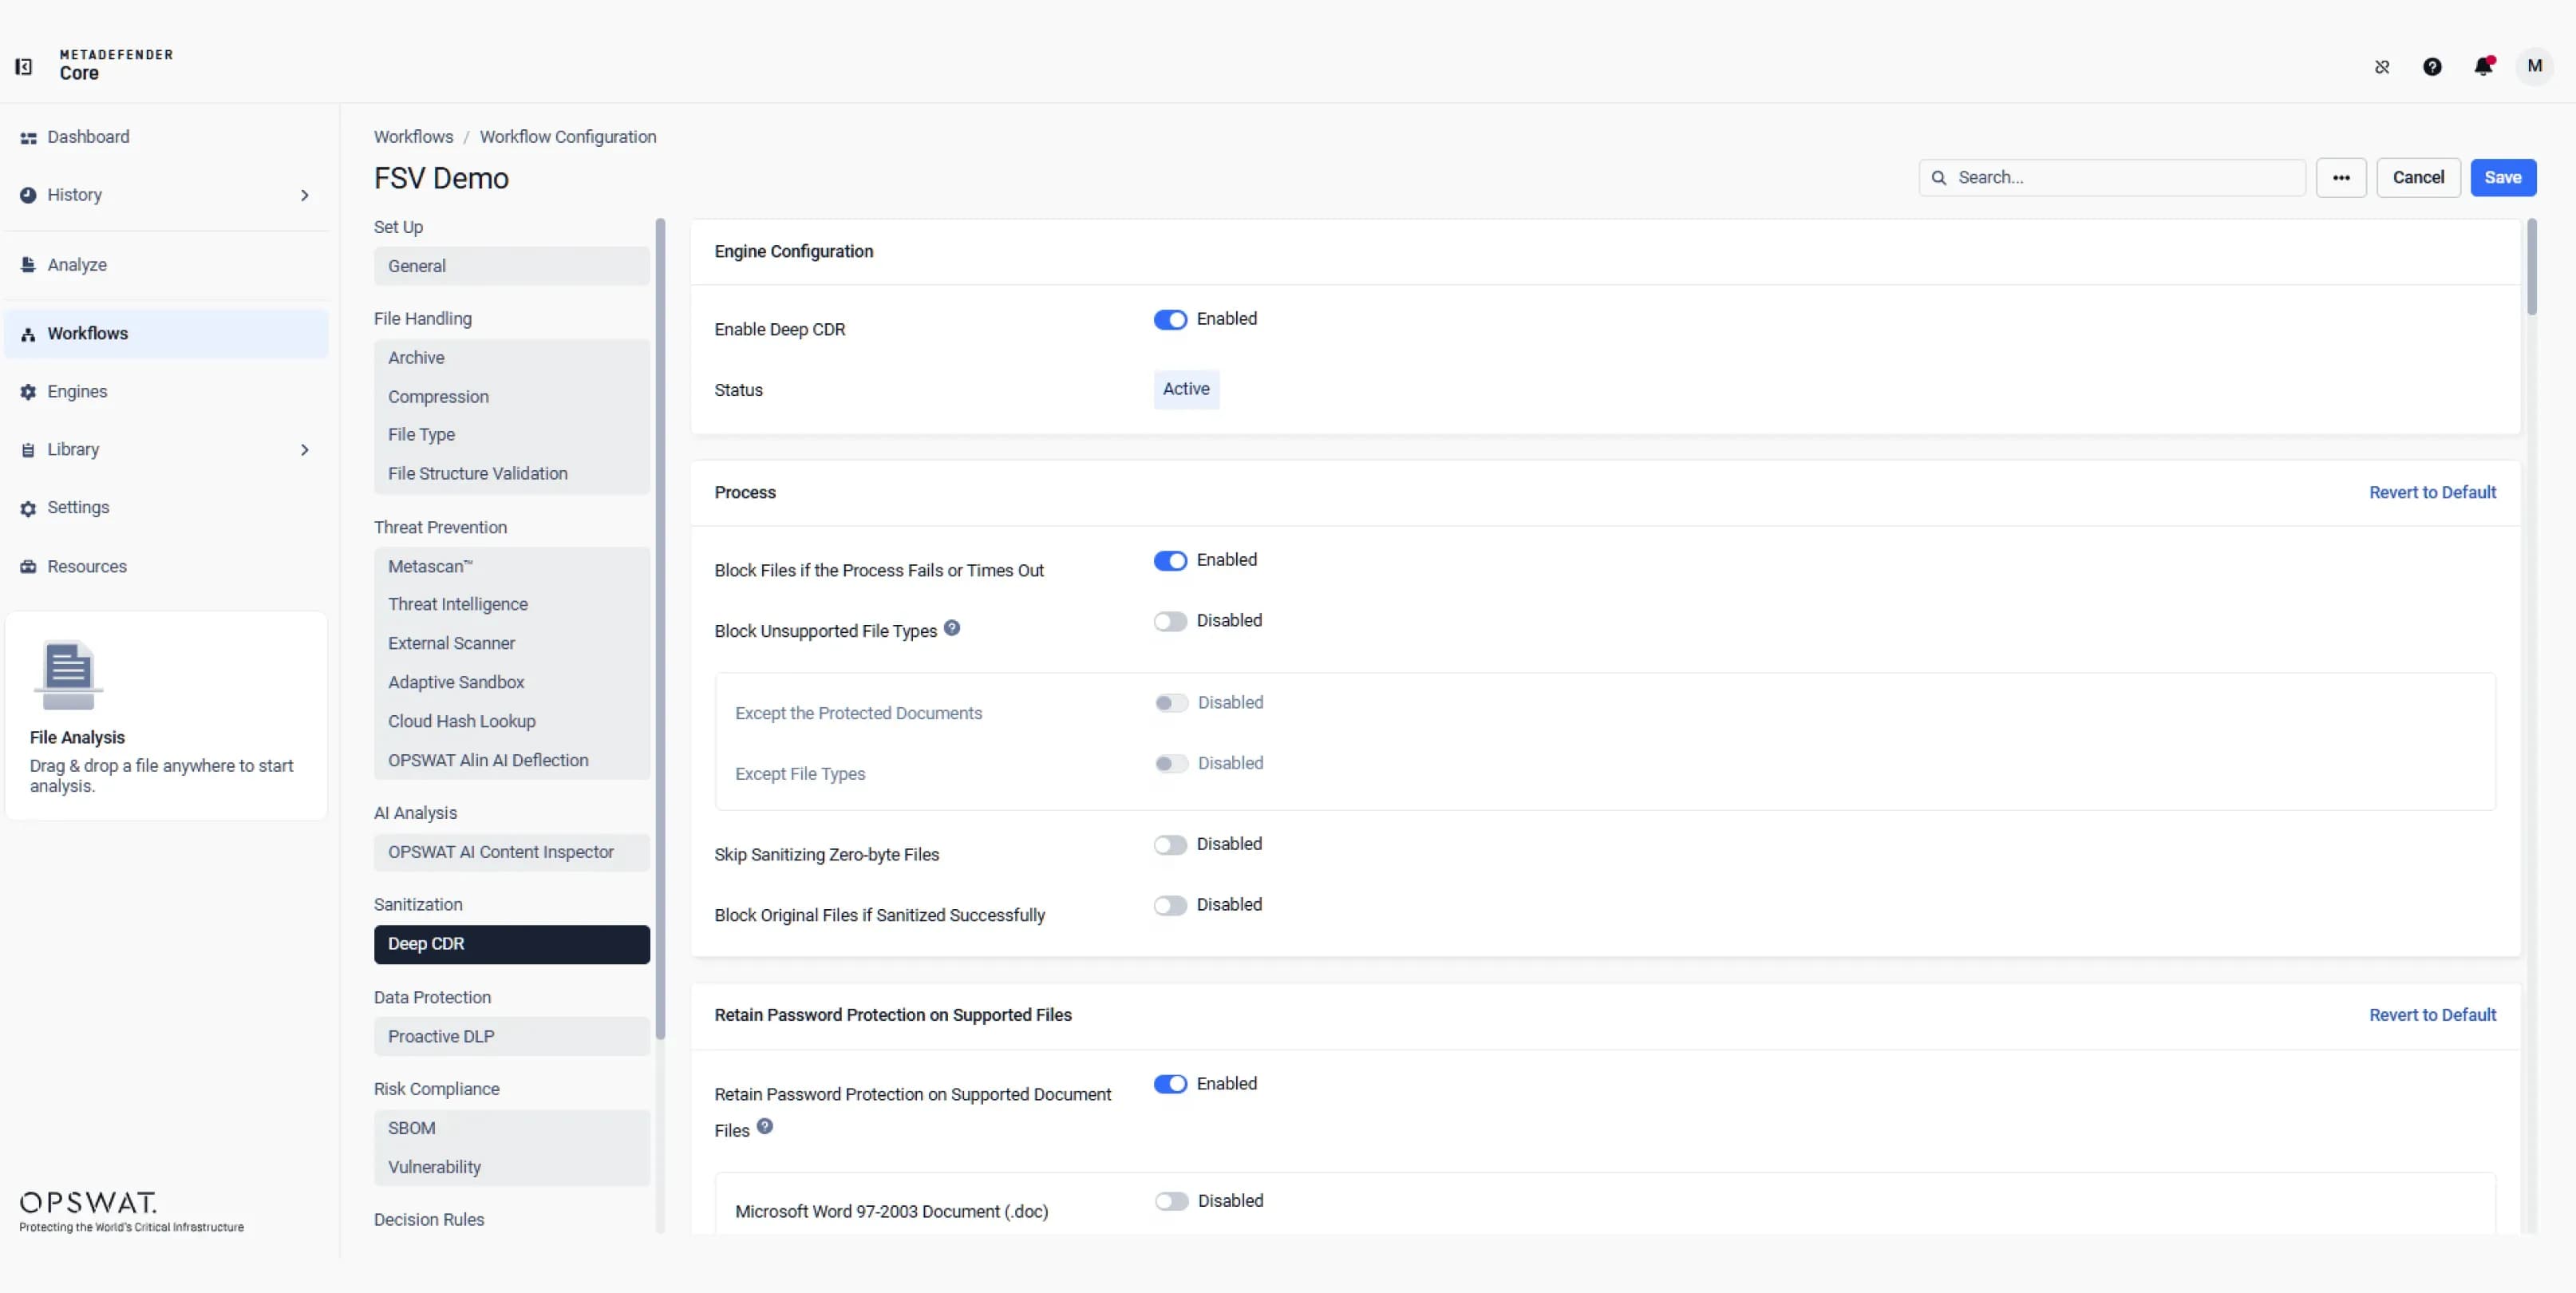 基于深度文件净化技术的零日漏洞检测
配置 Deep CDR™ 技术,在文件进入下游工作流之前,通过移除潜在恶意内容并重建安全、可用的版本,在保留业务关键功能的同时对文件进行净化处理。
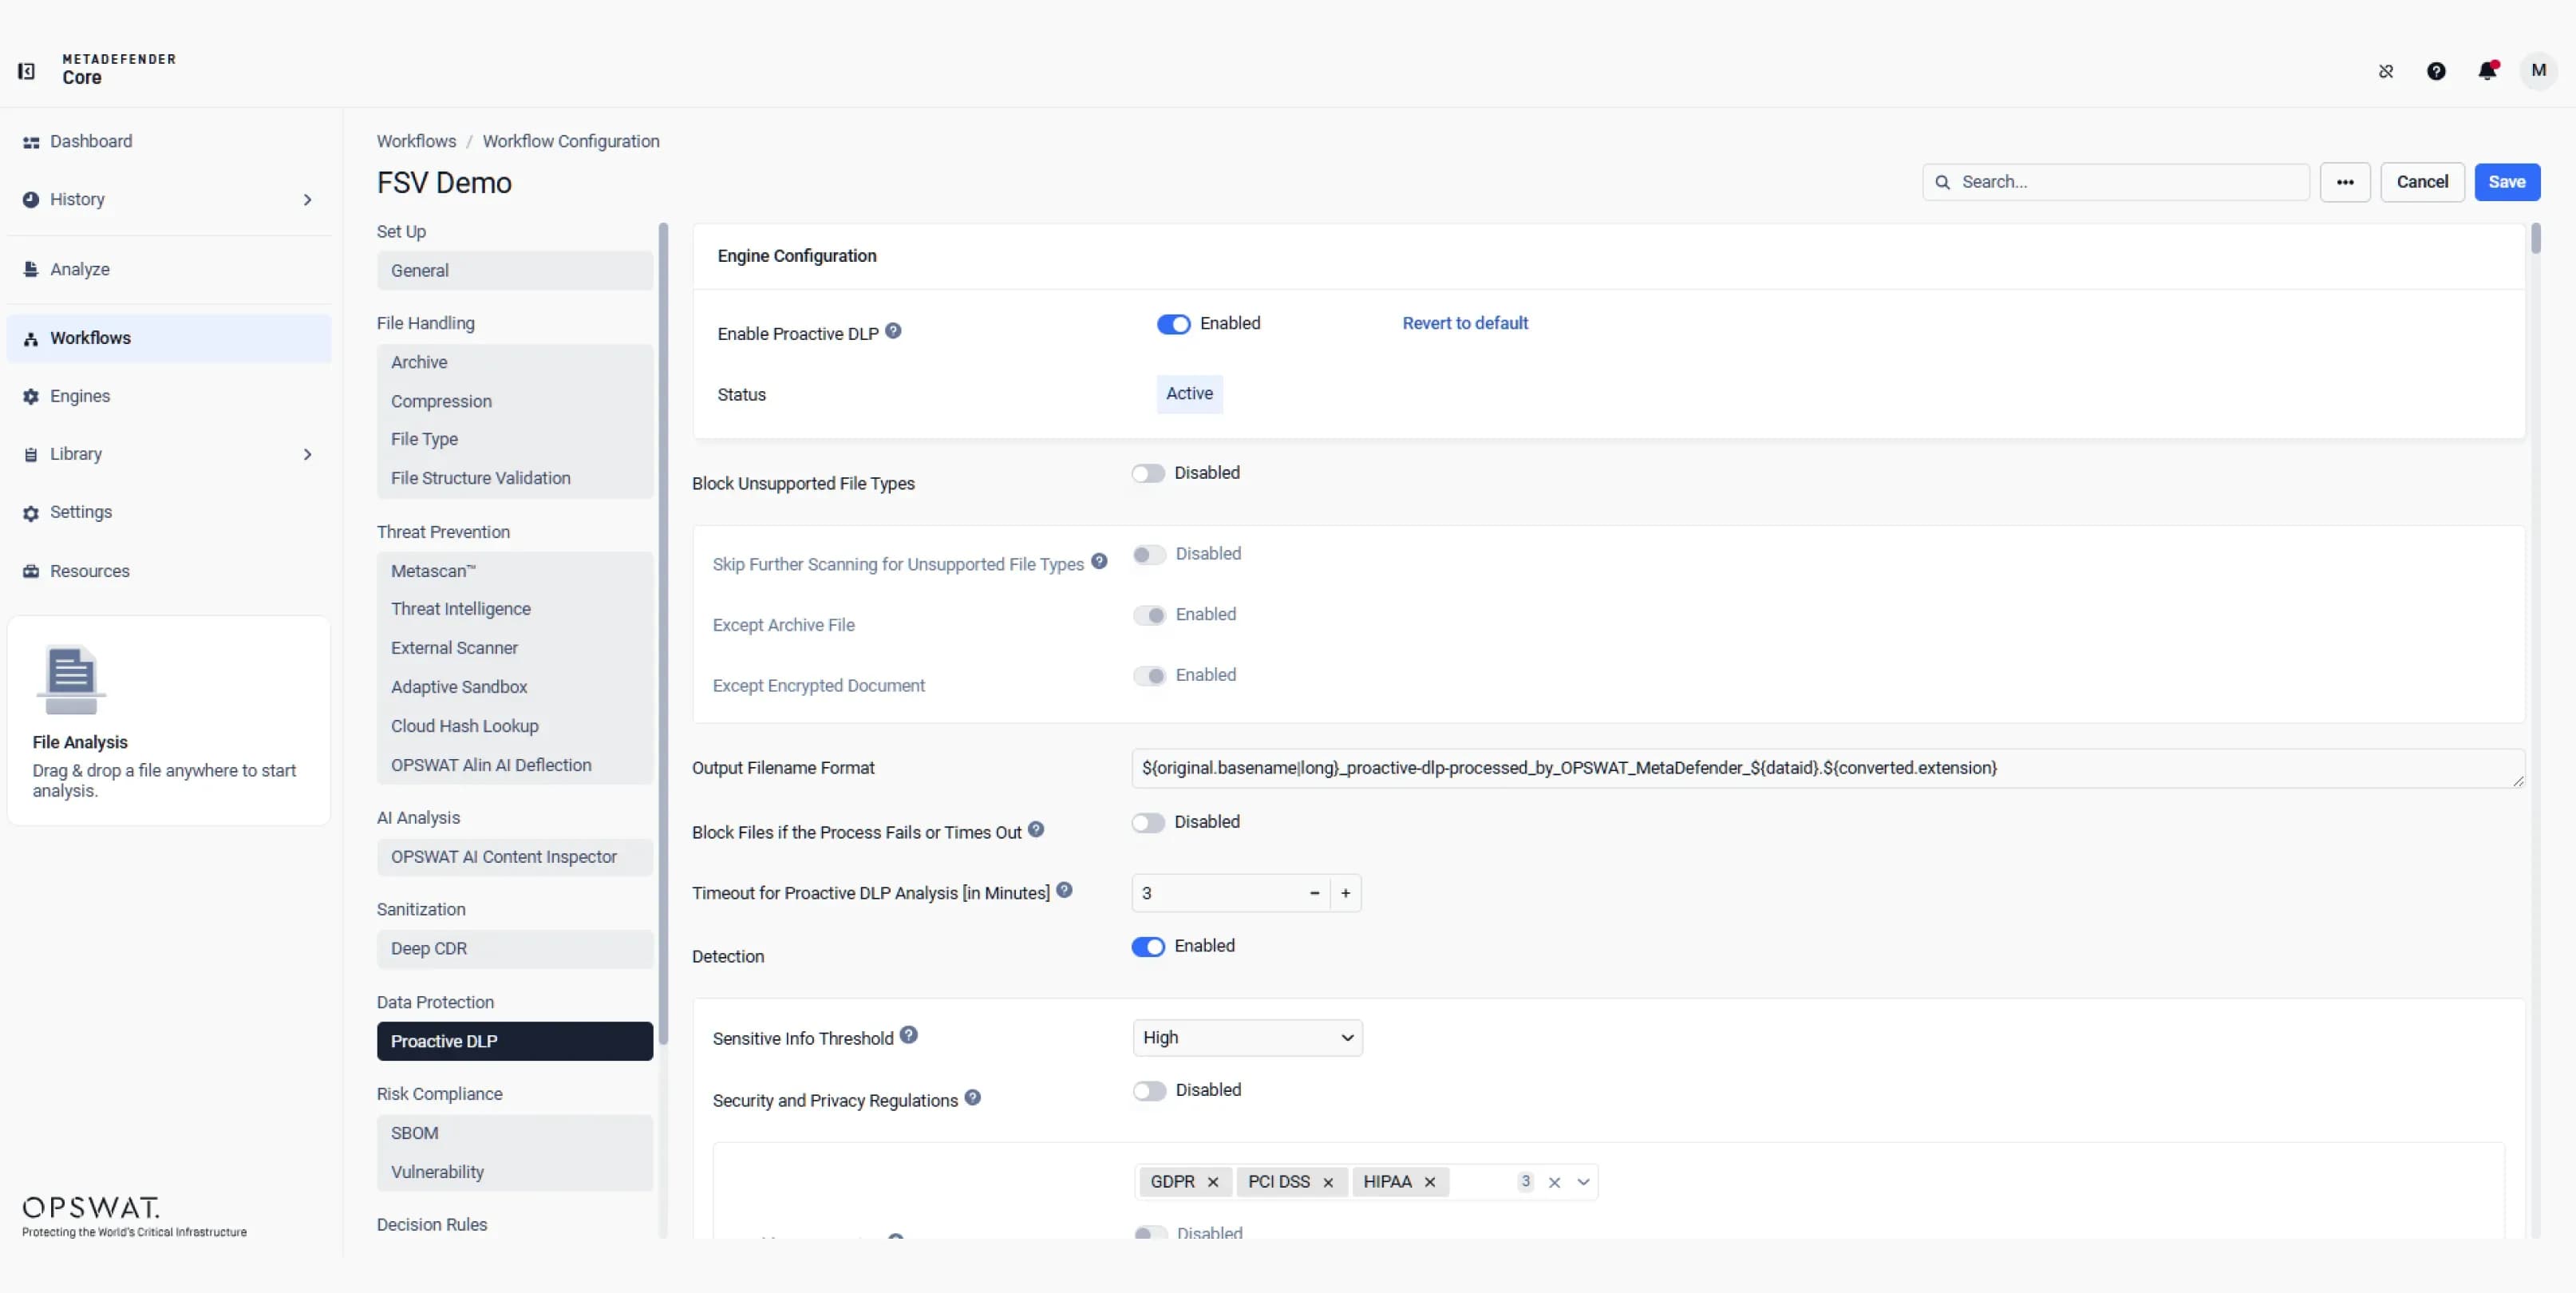 敏感数据的保护
利用基于人工智能的分类和模式检测功能,识别并保护敏感数据。配置规则以监控文件移动情况,降低内部人员风险,并根据策略进行信息遮盖、阻止或发出警报。
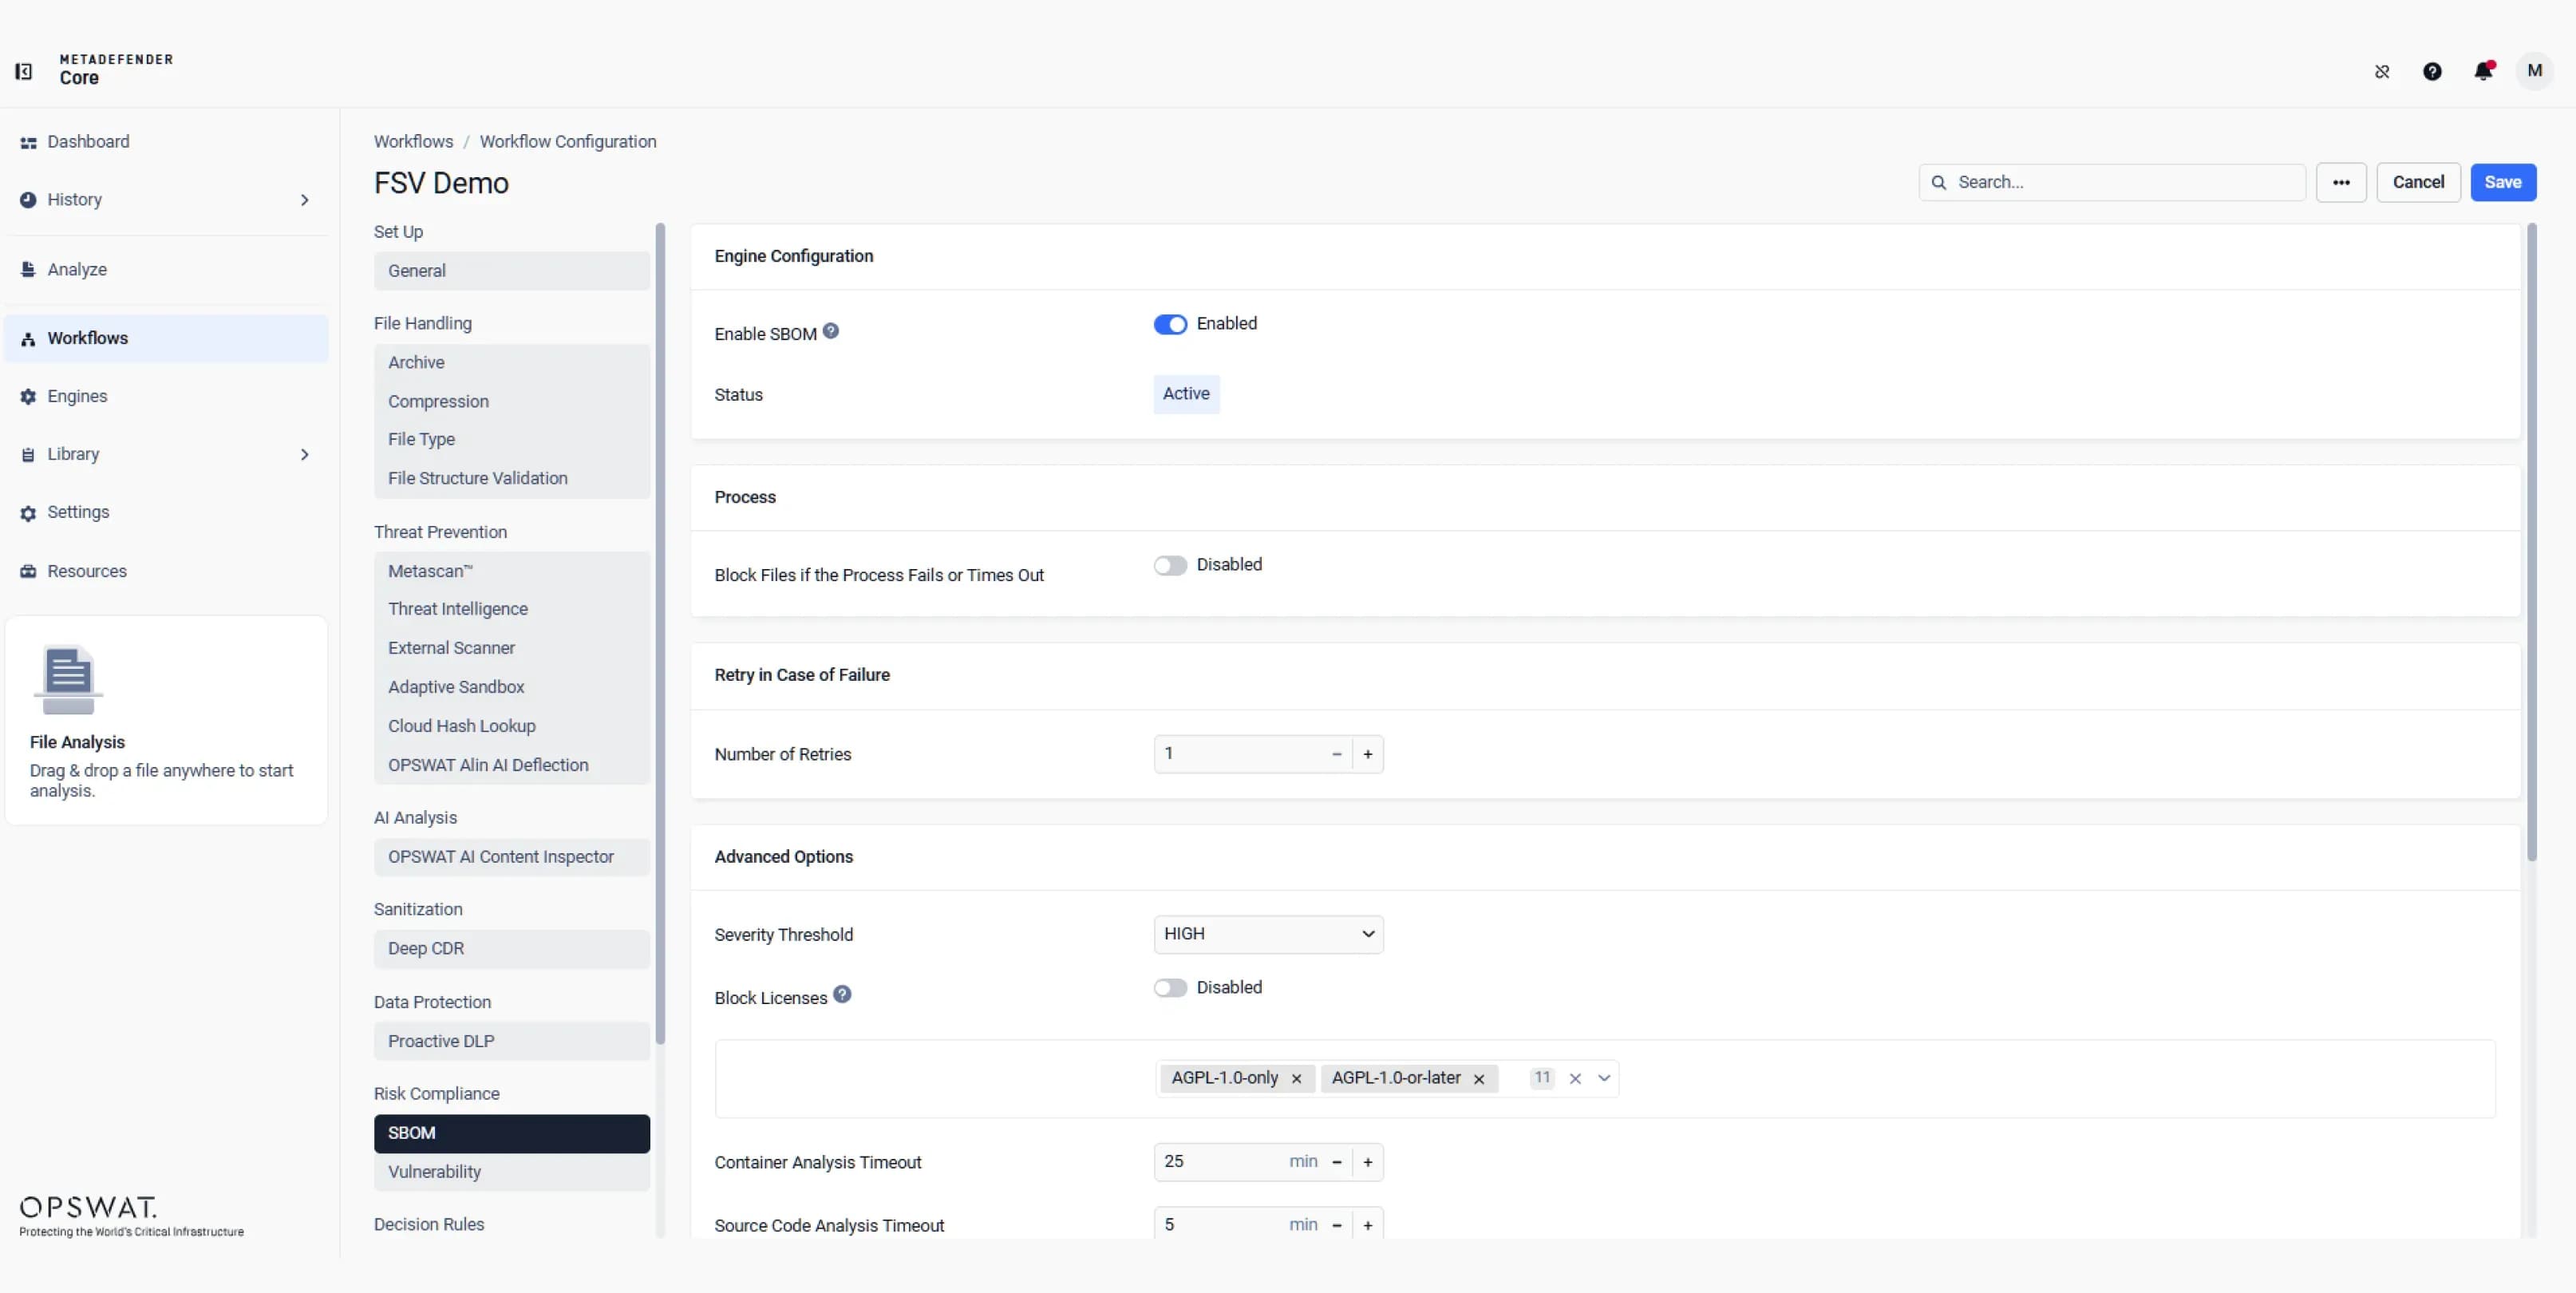 SBOM 生成与漏洞评估
分析文件、安装程序和可执行文件,以生成包含组件、版本、许可证和依赖关系的软件物料清单(SBOM)。在软件进入关键环境之前,识别已知漏洞并执行基于风险的策略。
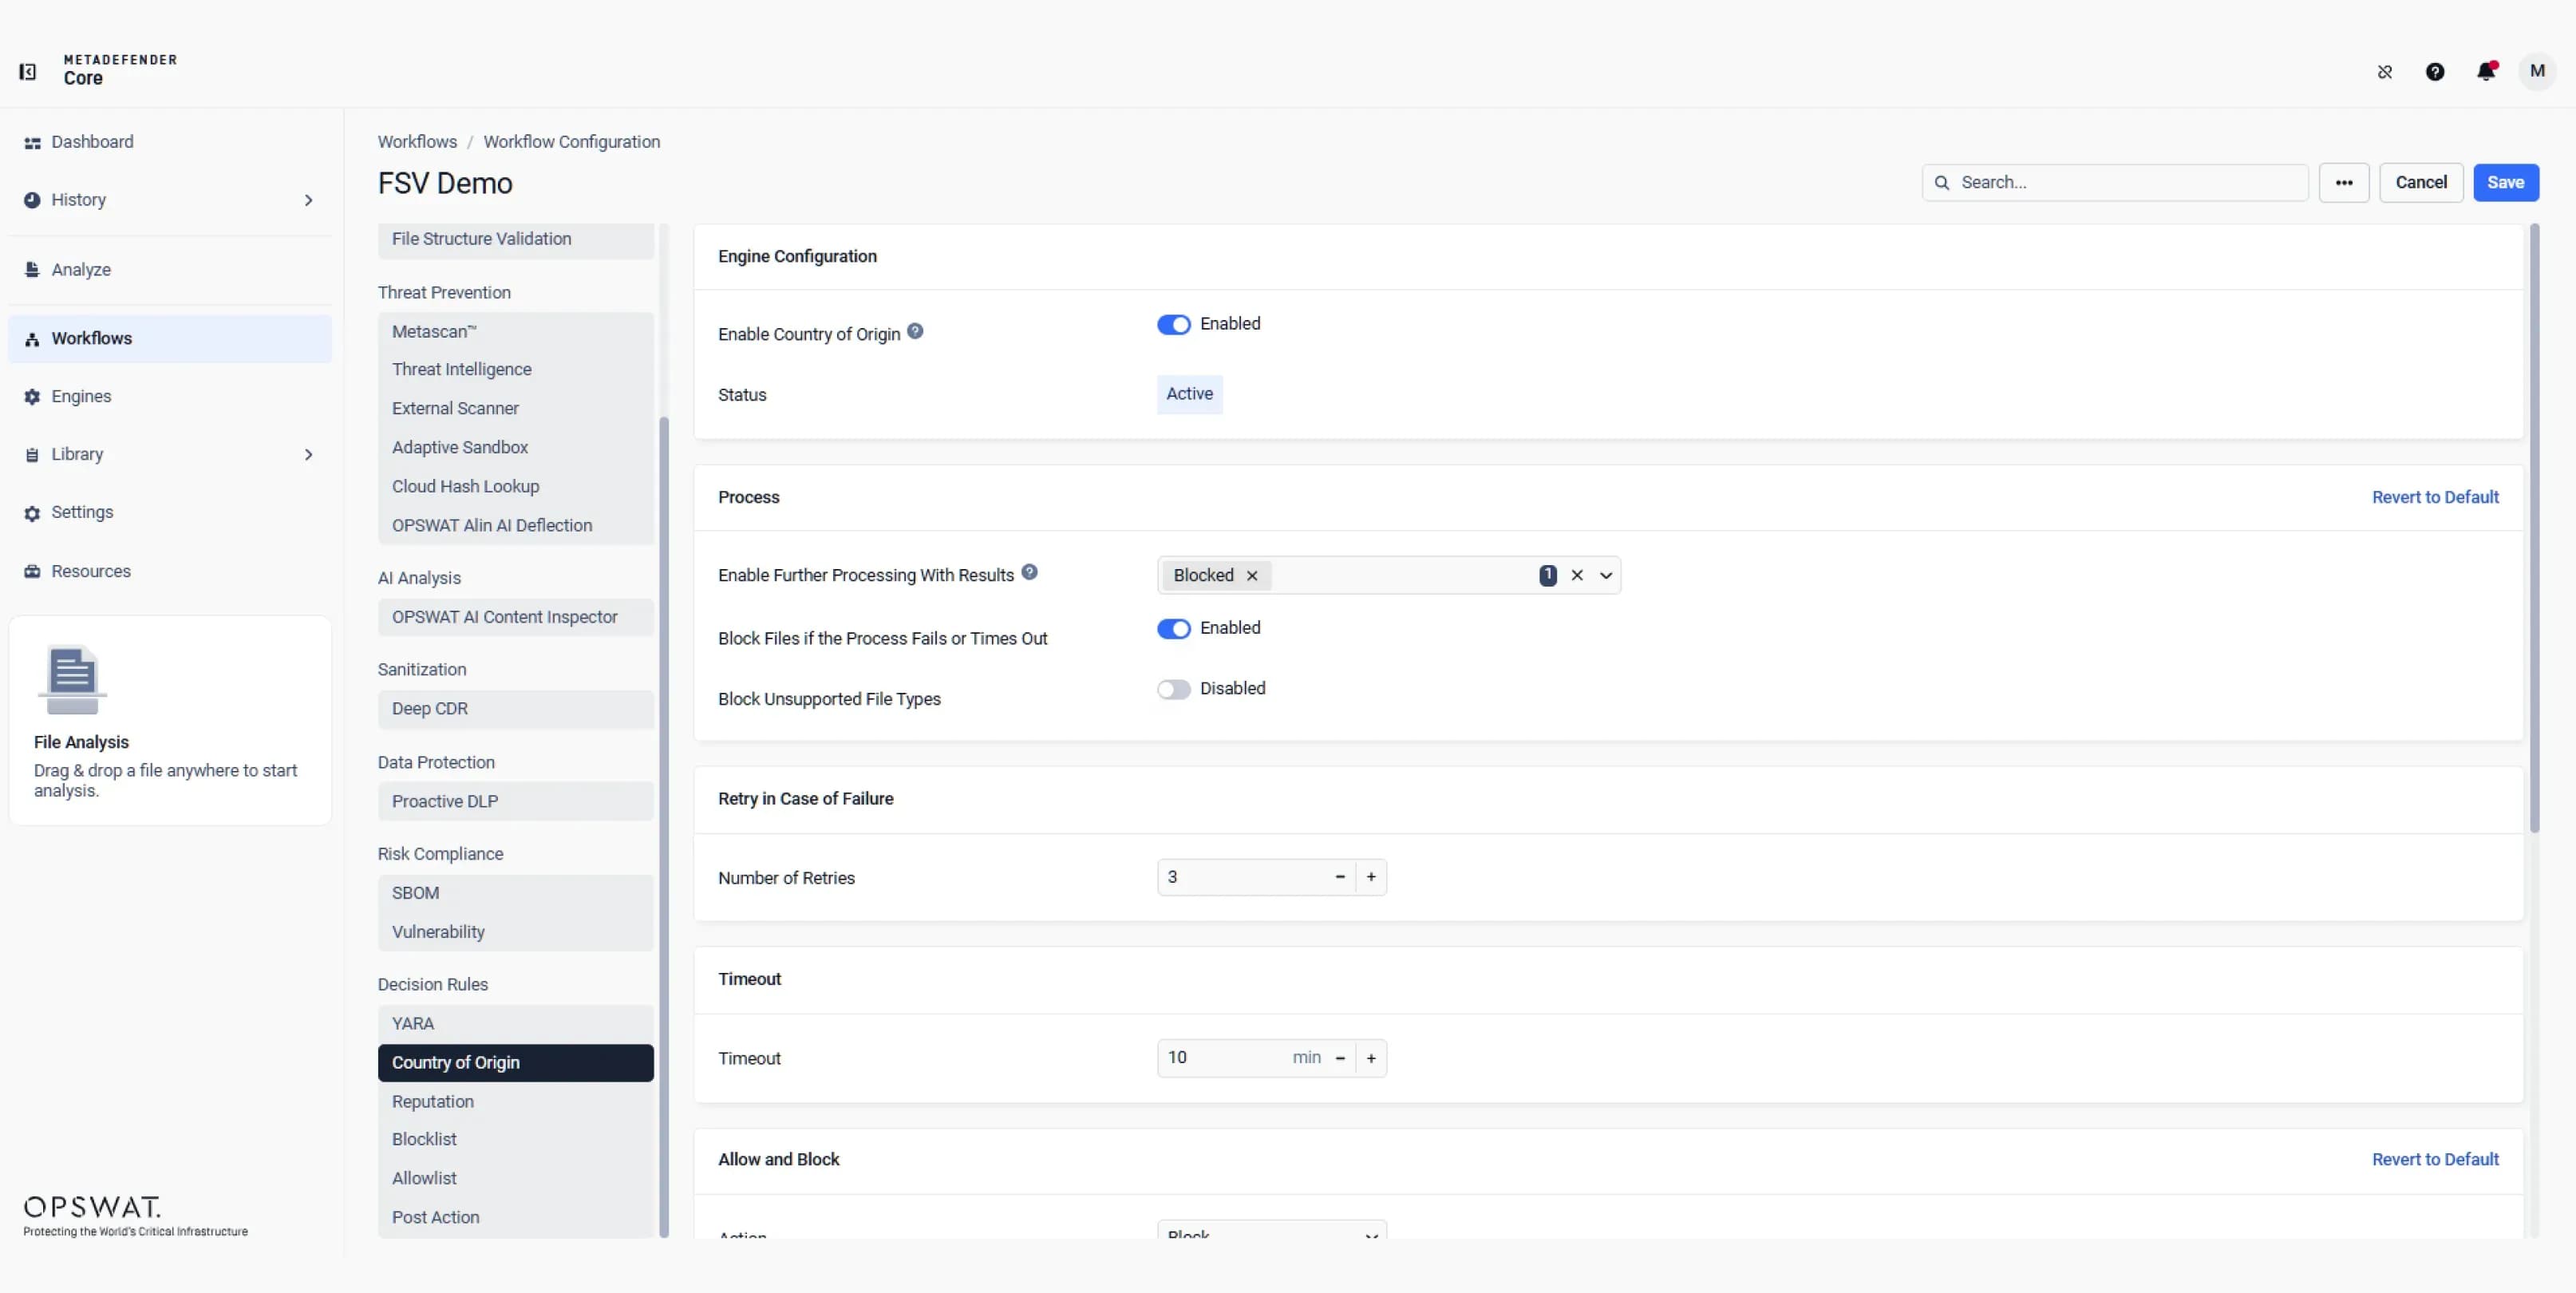 决策规则与政策执行
配置 YARA、来源国、信誉、黑名单、白名单和后处理规则,以评估文件上下文和扫描结果,然后根据策略自动允许、阻止或转发文件。
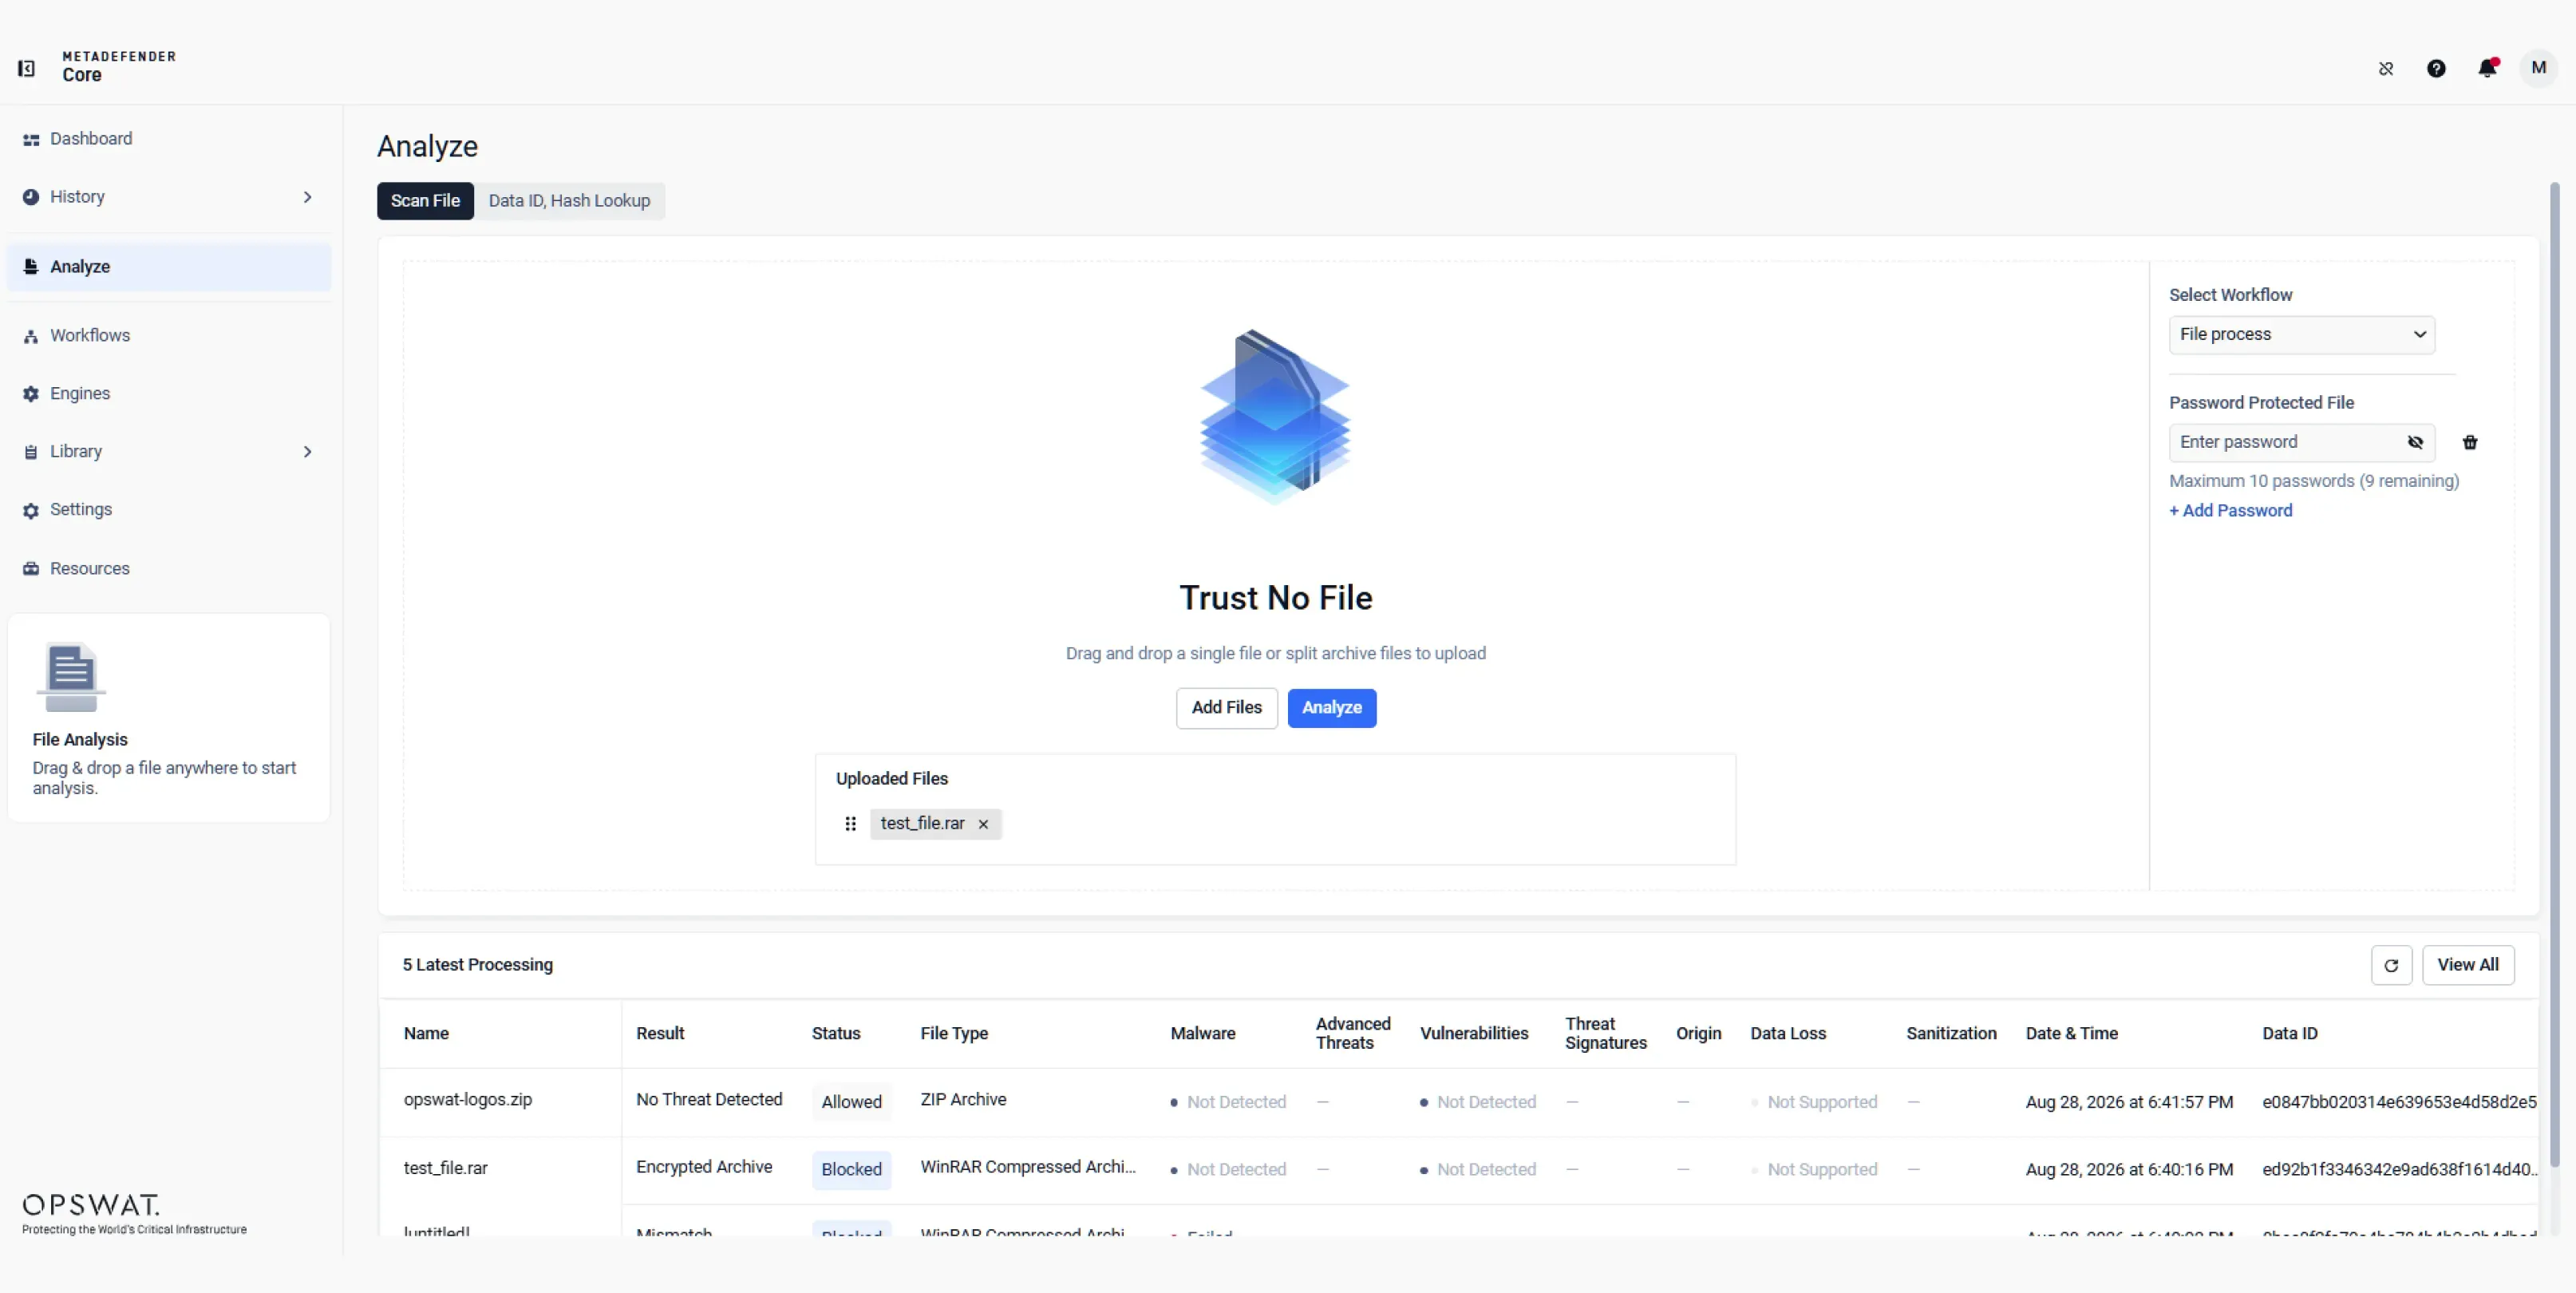
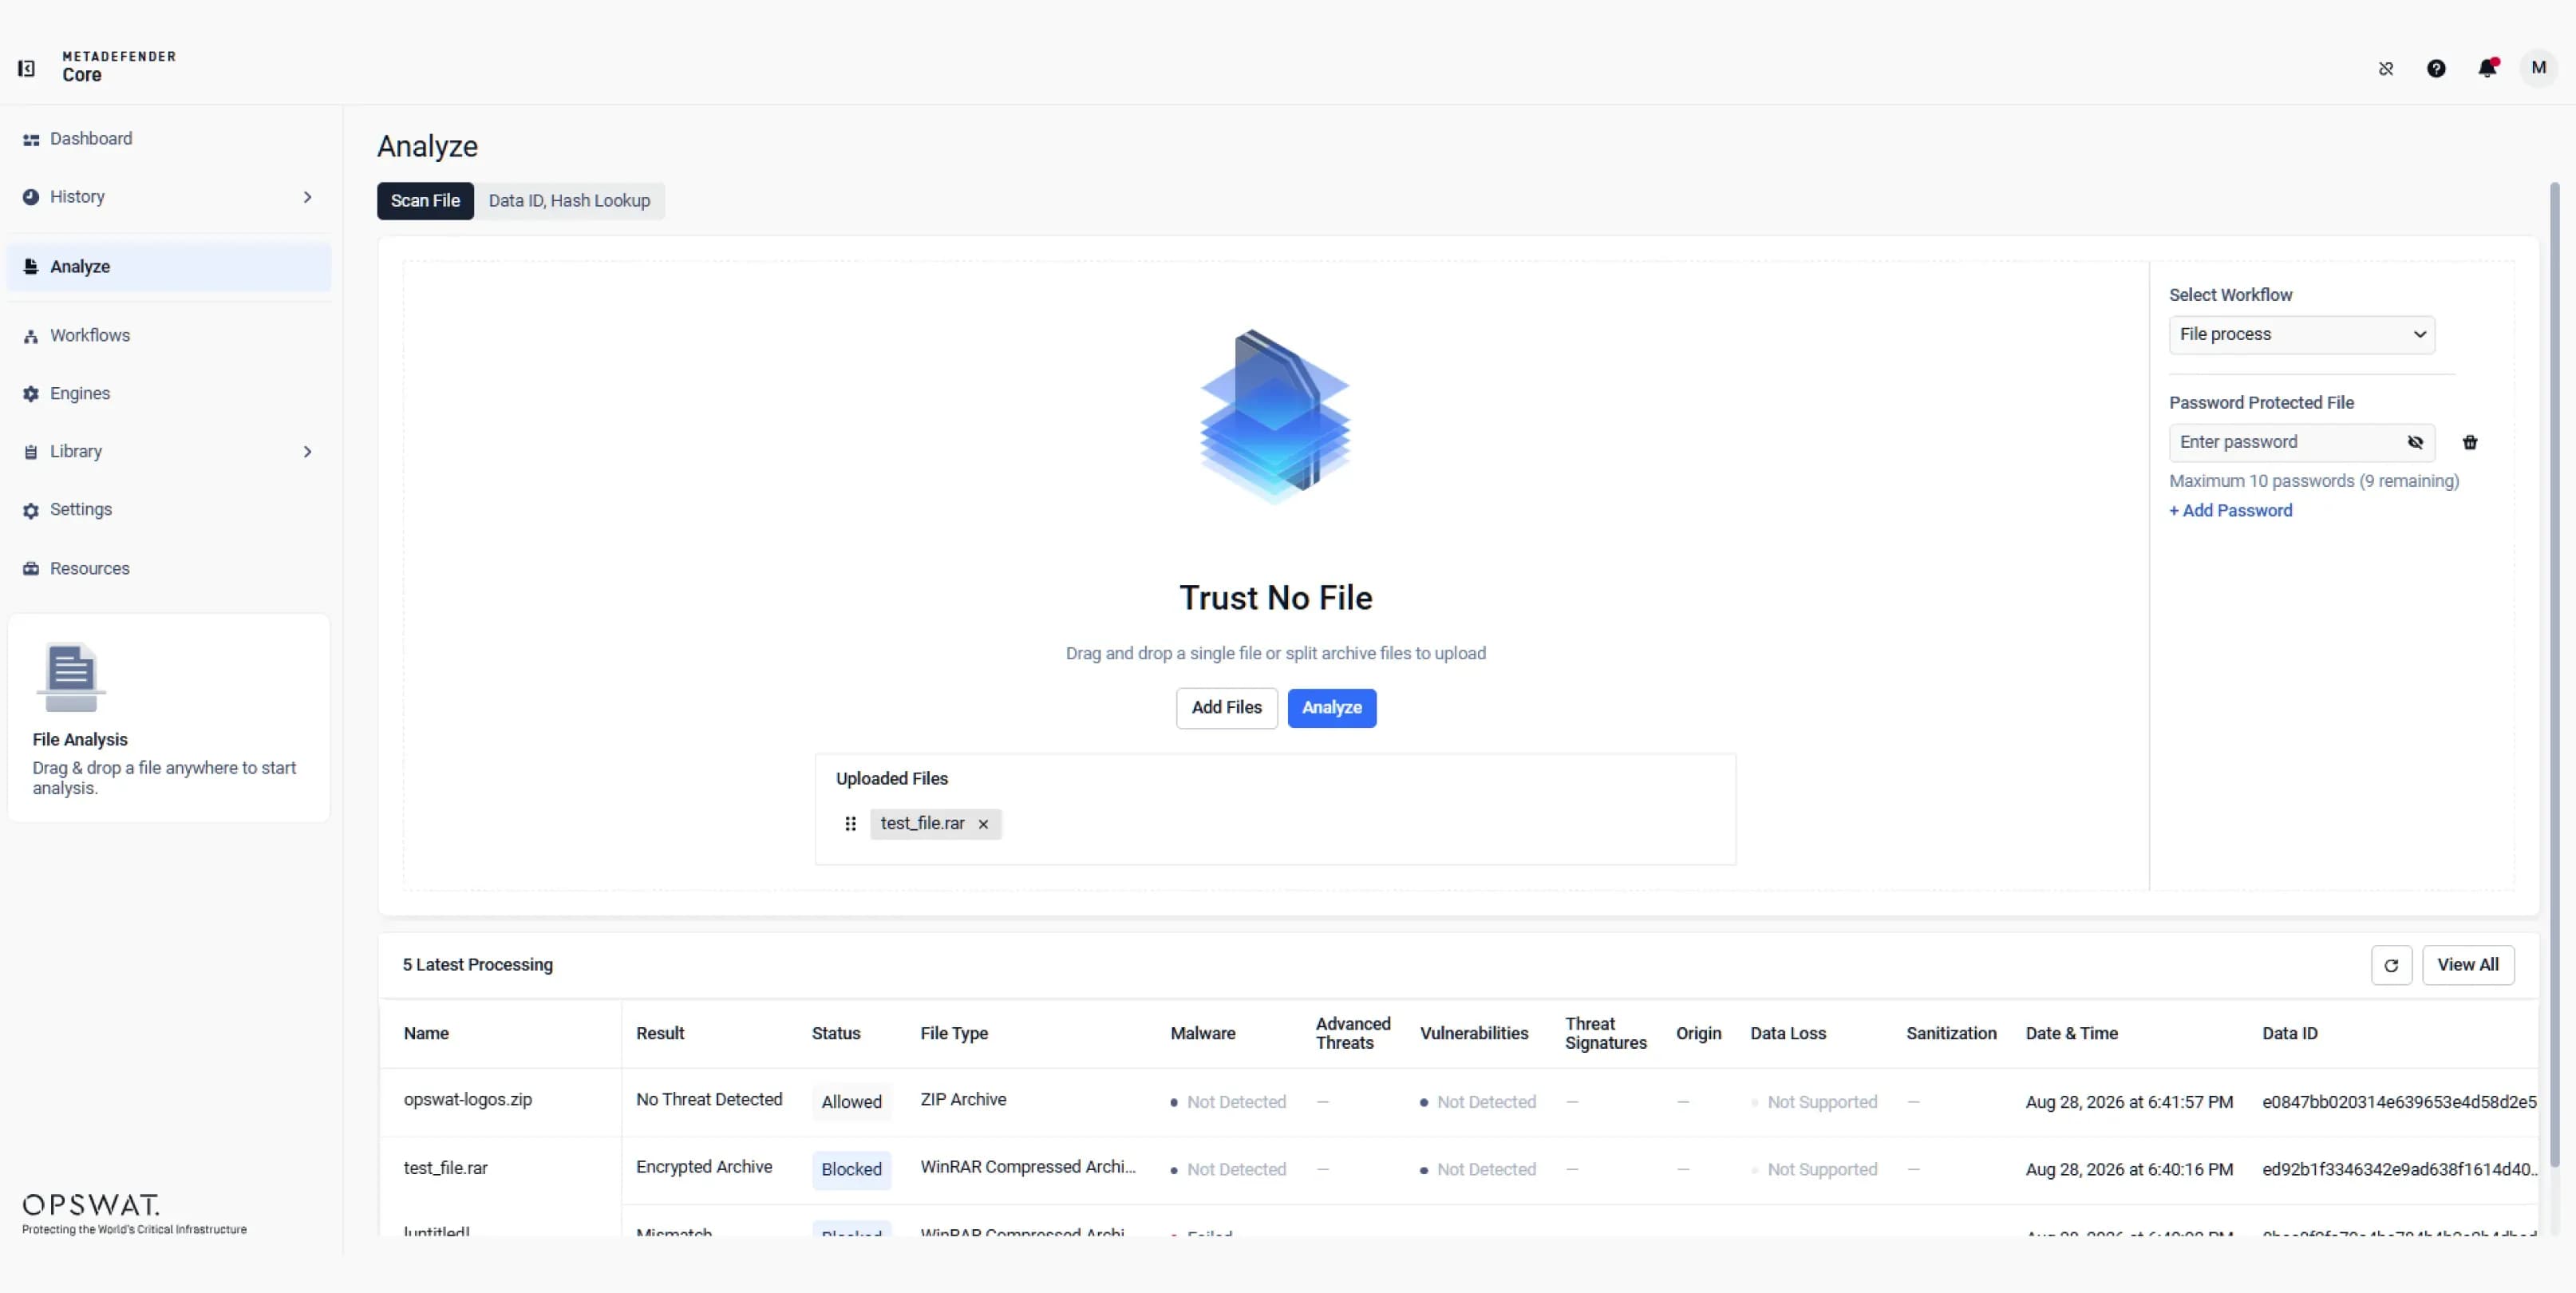 选择或上传文件,选择所需的工作流,并在需要时设置密码。点击“处理”按钮,系统将使用已配置的安全引擎开始扫描该文件。
选择或上传文件,选择所需的工作流,并在需要时设置密码。点击“处理”按钮,即可使用已配置的安全引擎开始扫描该文件。
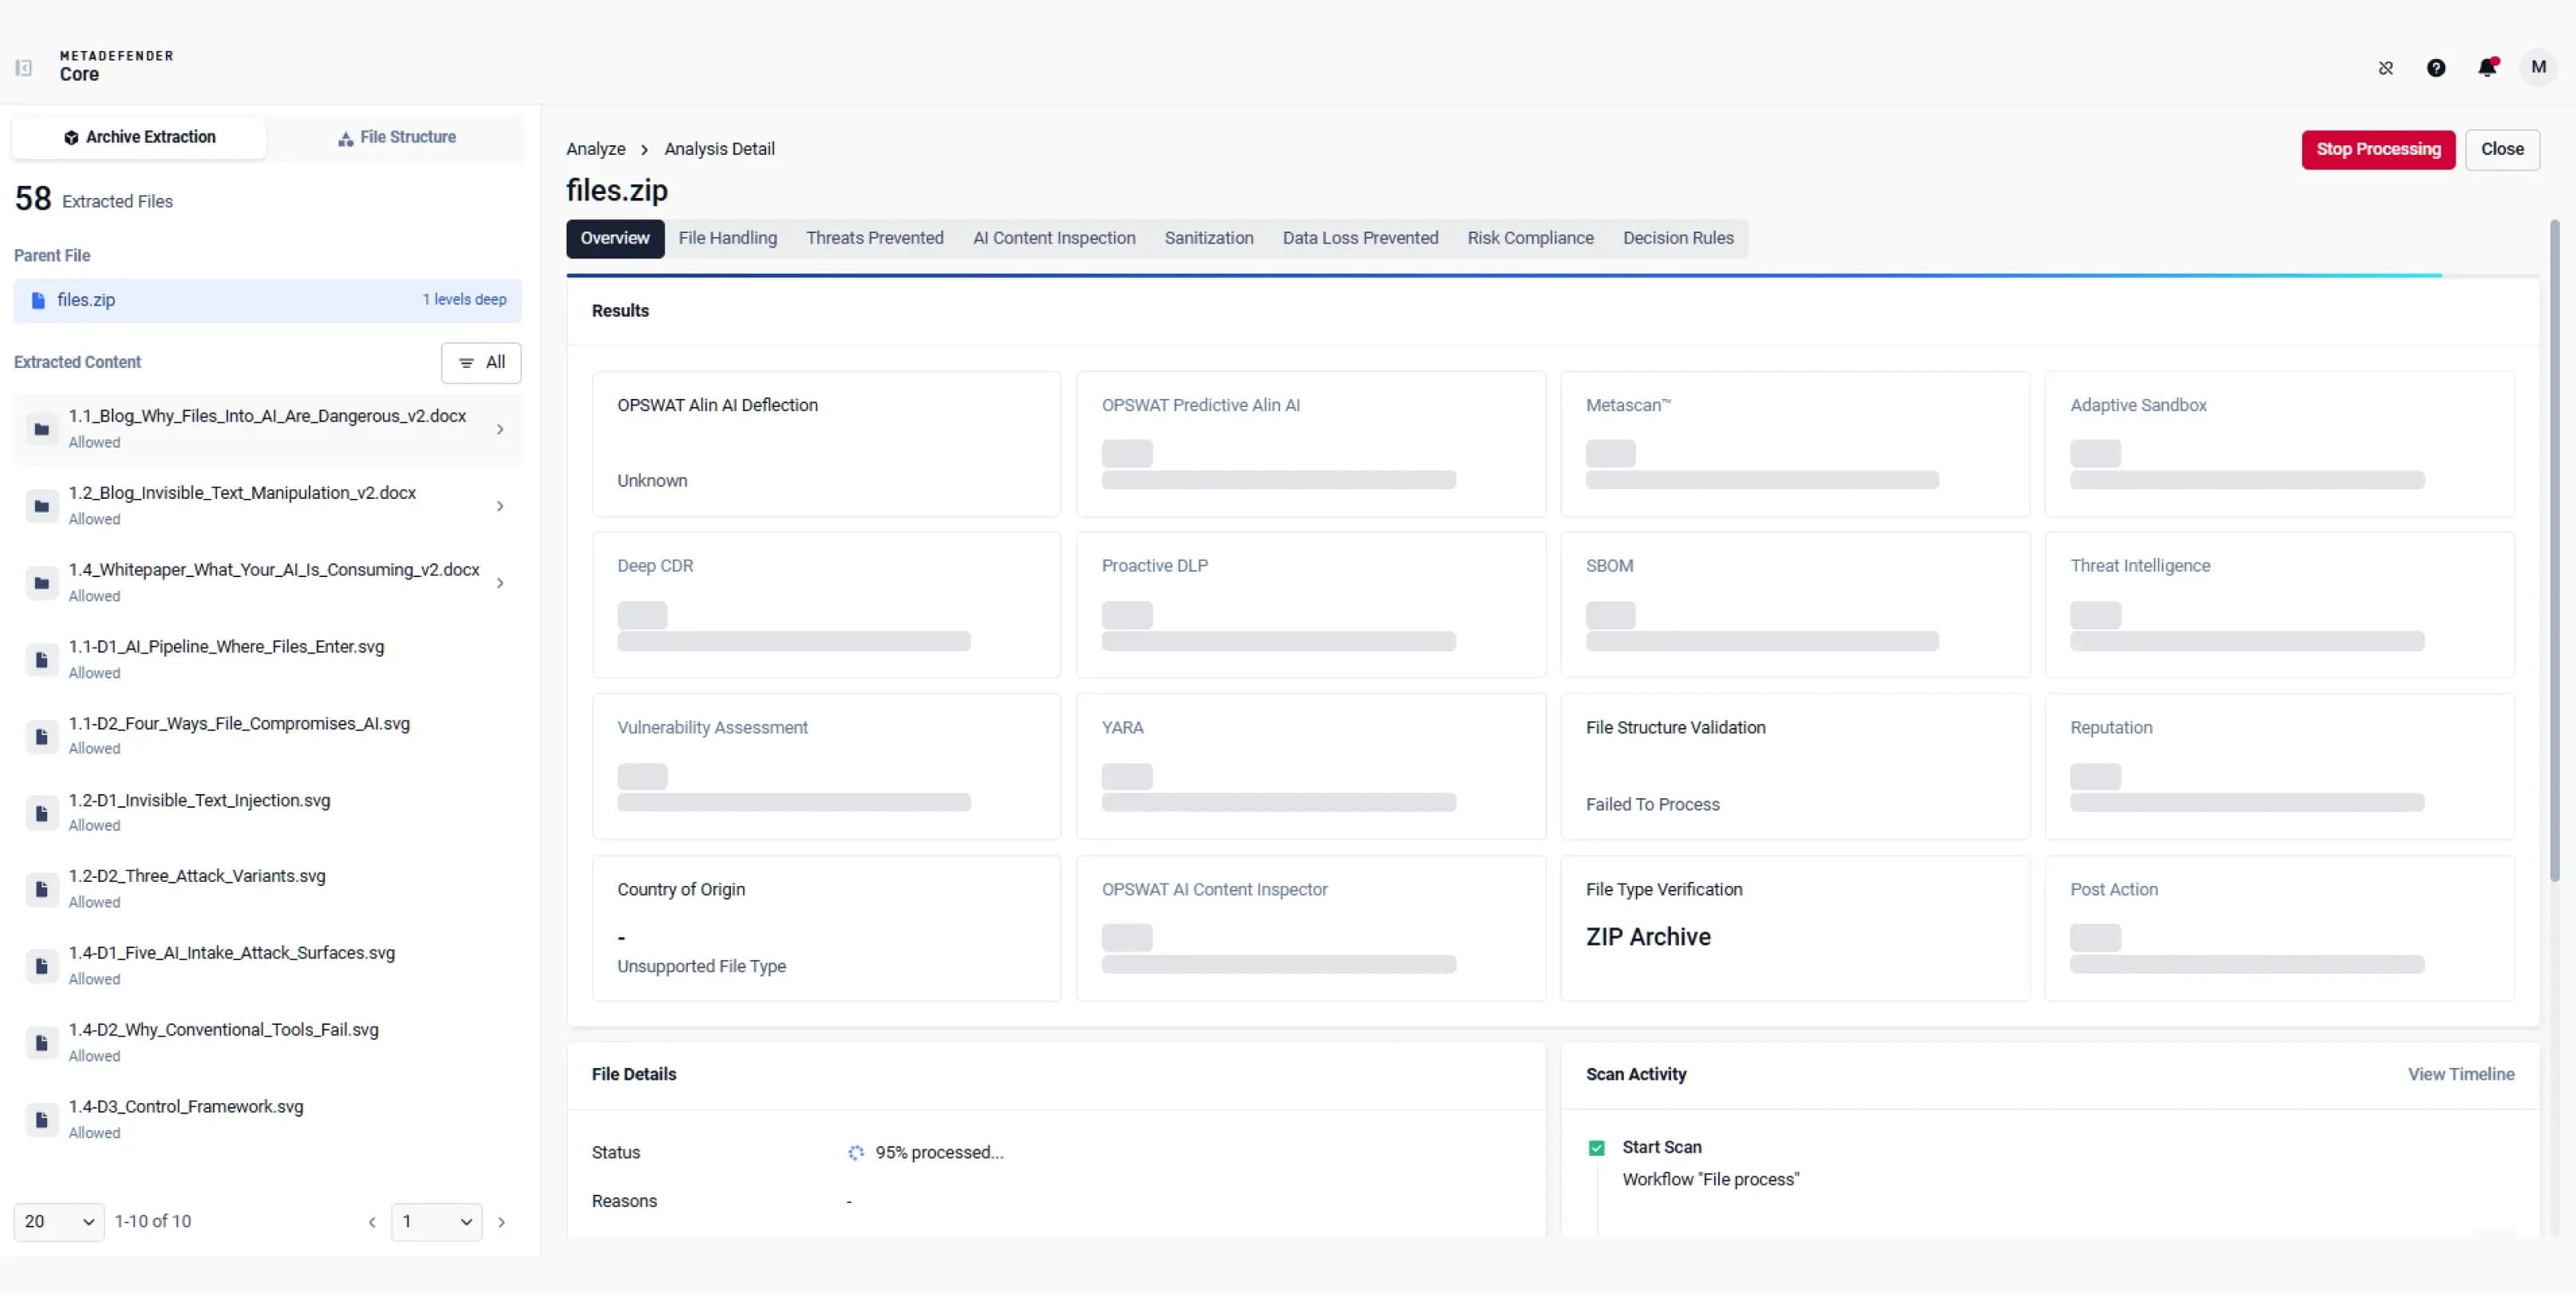 使用多个引擎进行并行扫描
文件会经过不同的引擎进行恶意软件和风险检测。这一流程可确保任何潜在的恶意内容都无法突破防护边界,从而触达终端用户。
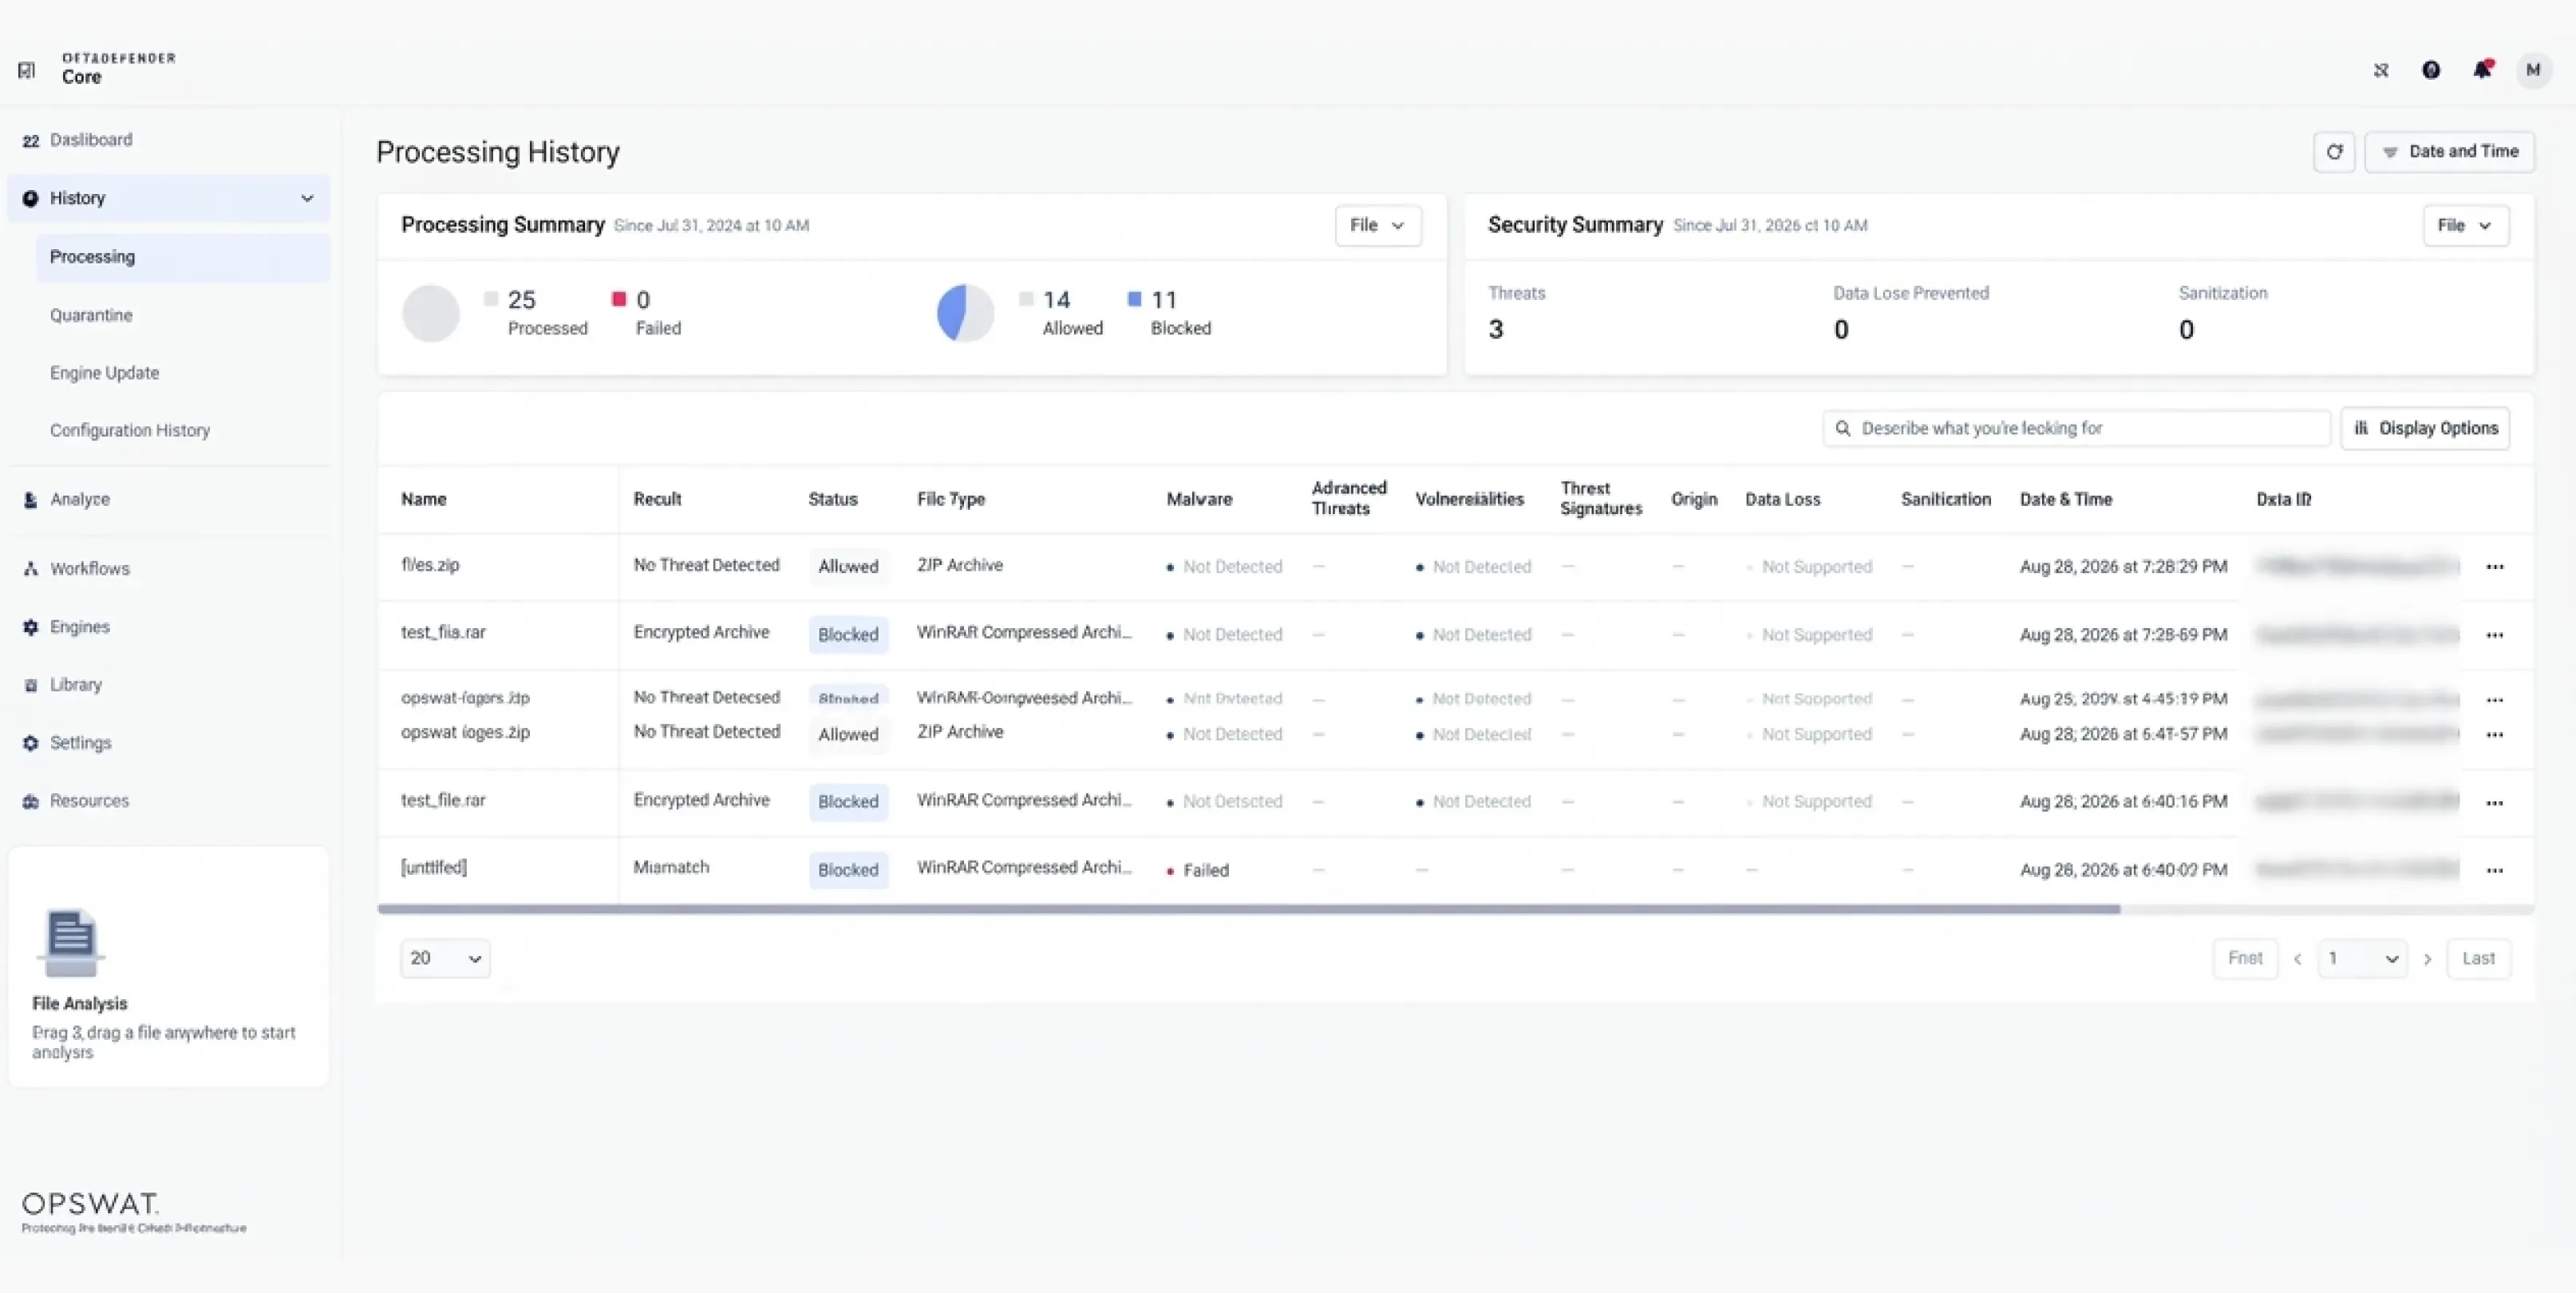
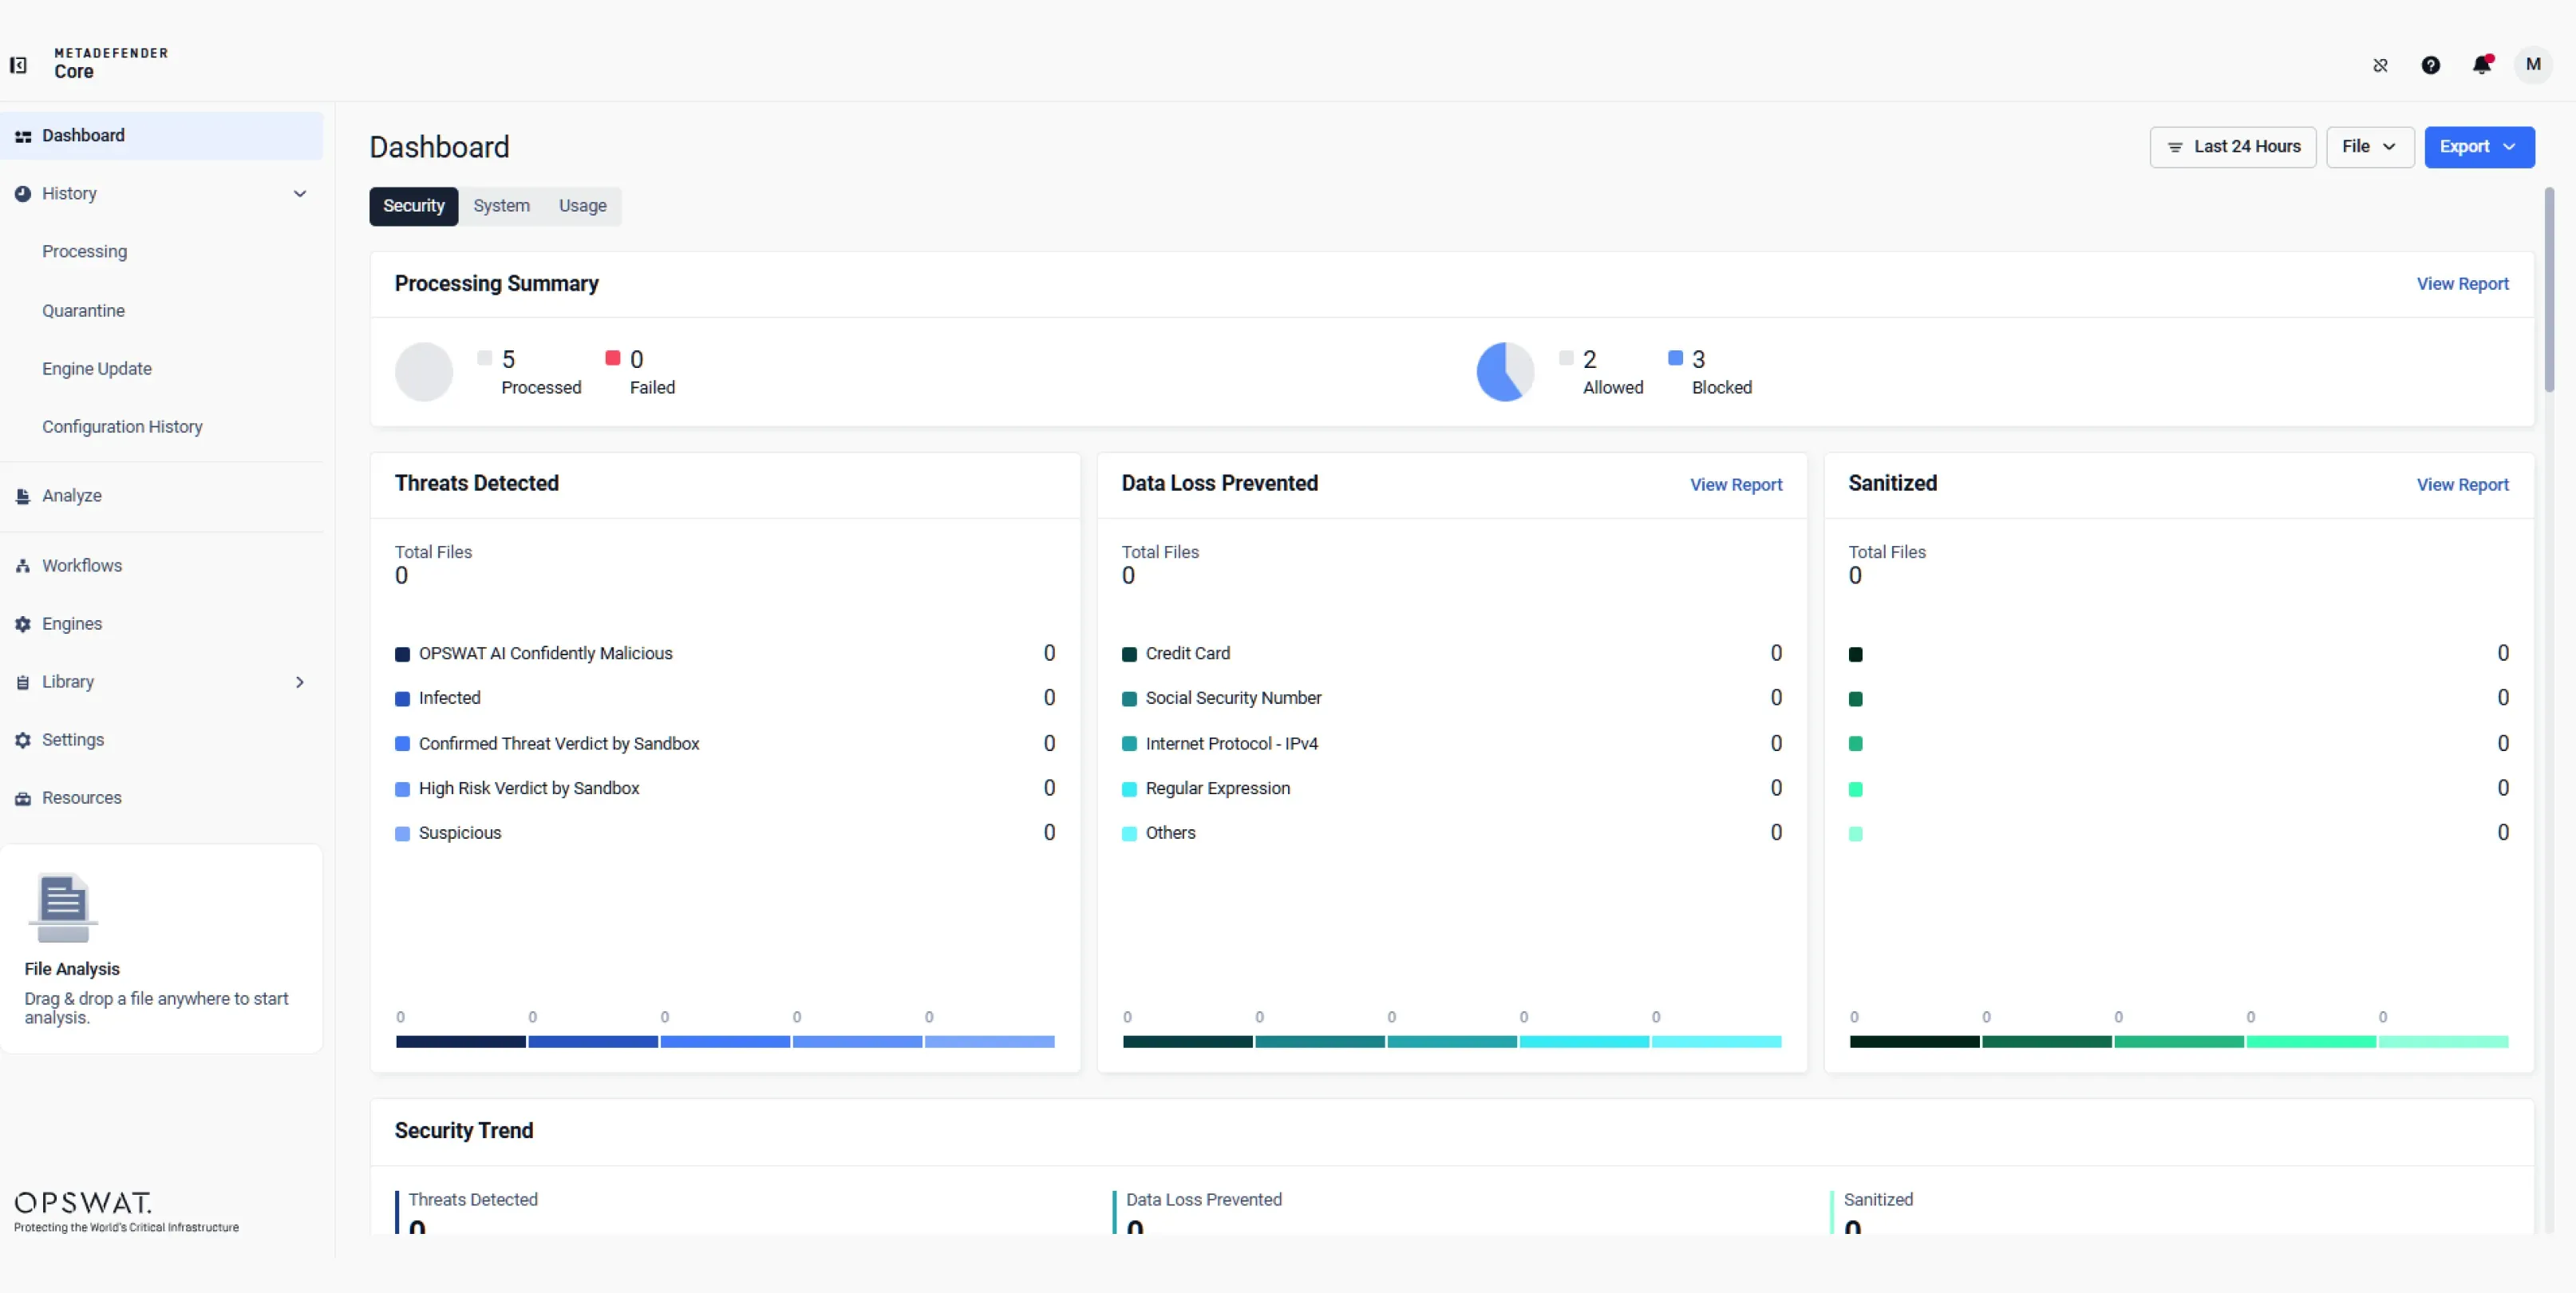
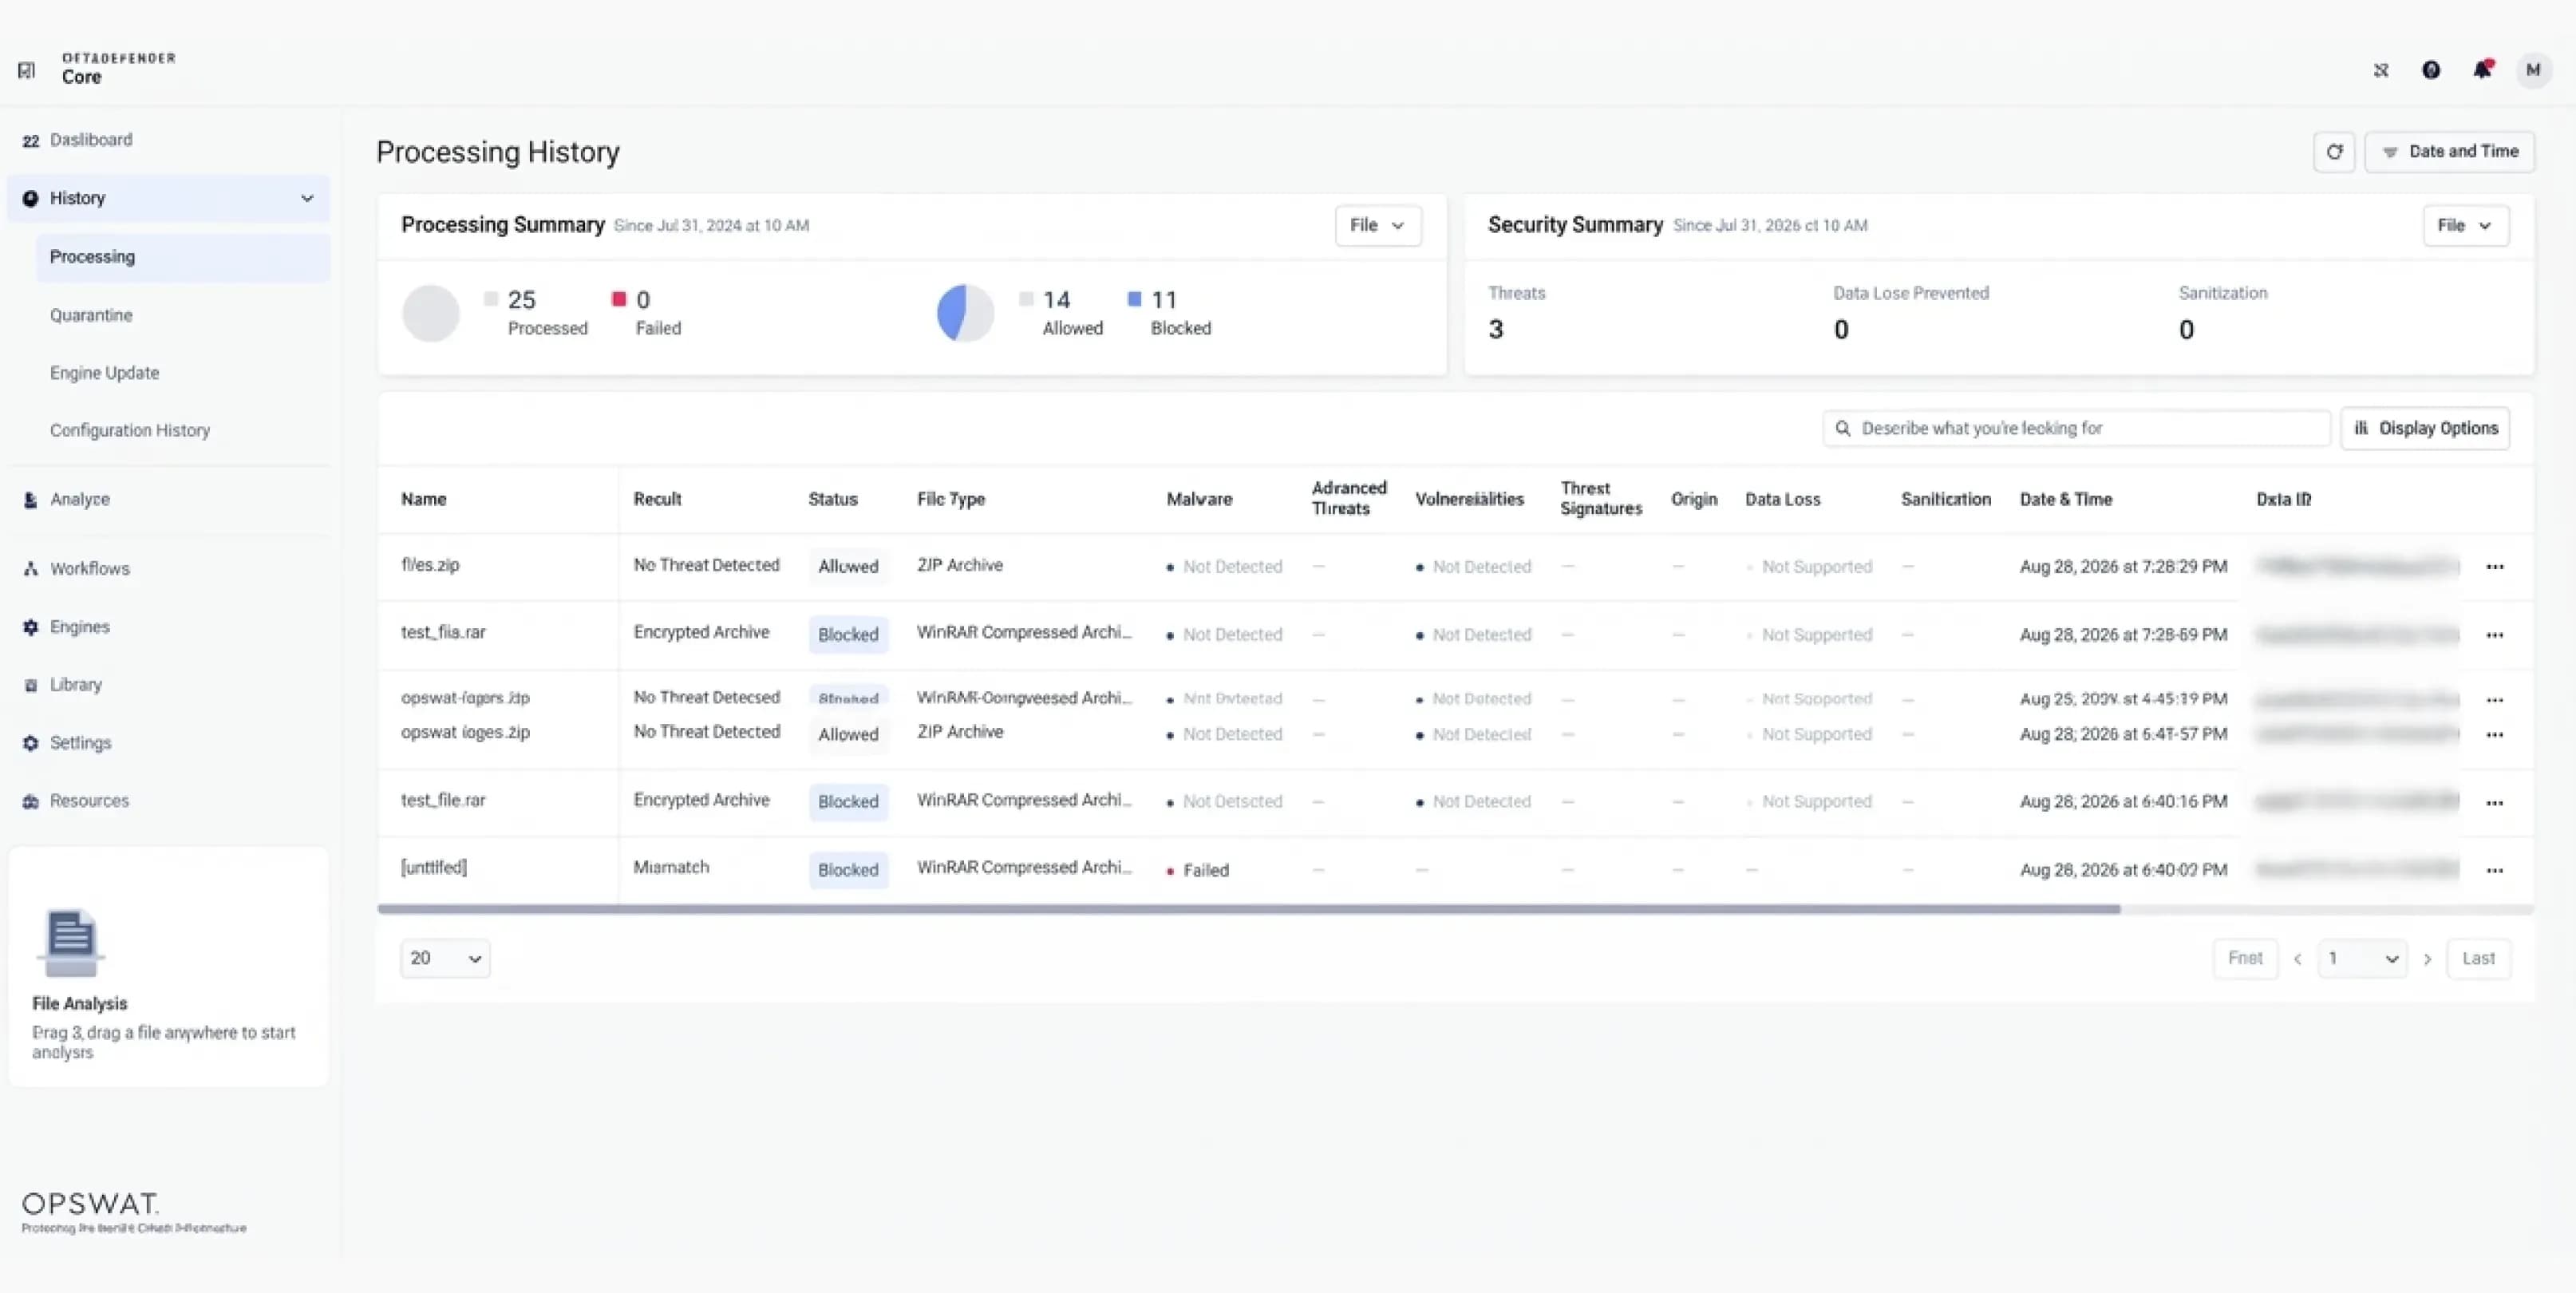 处理历史与安全结果
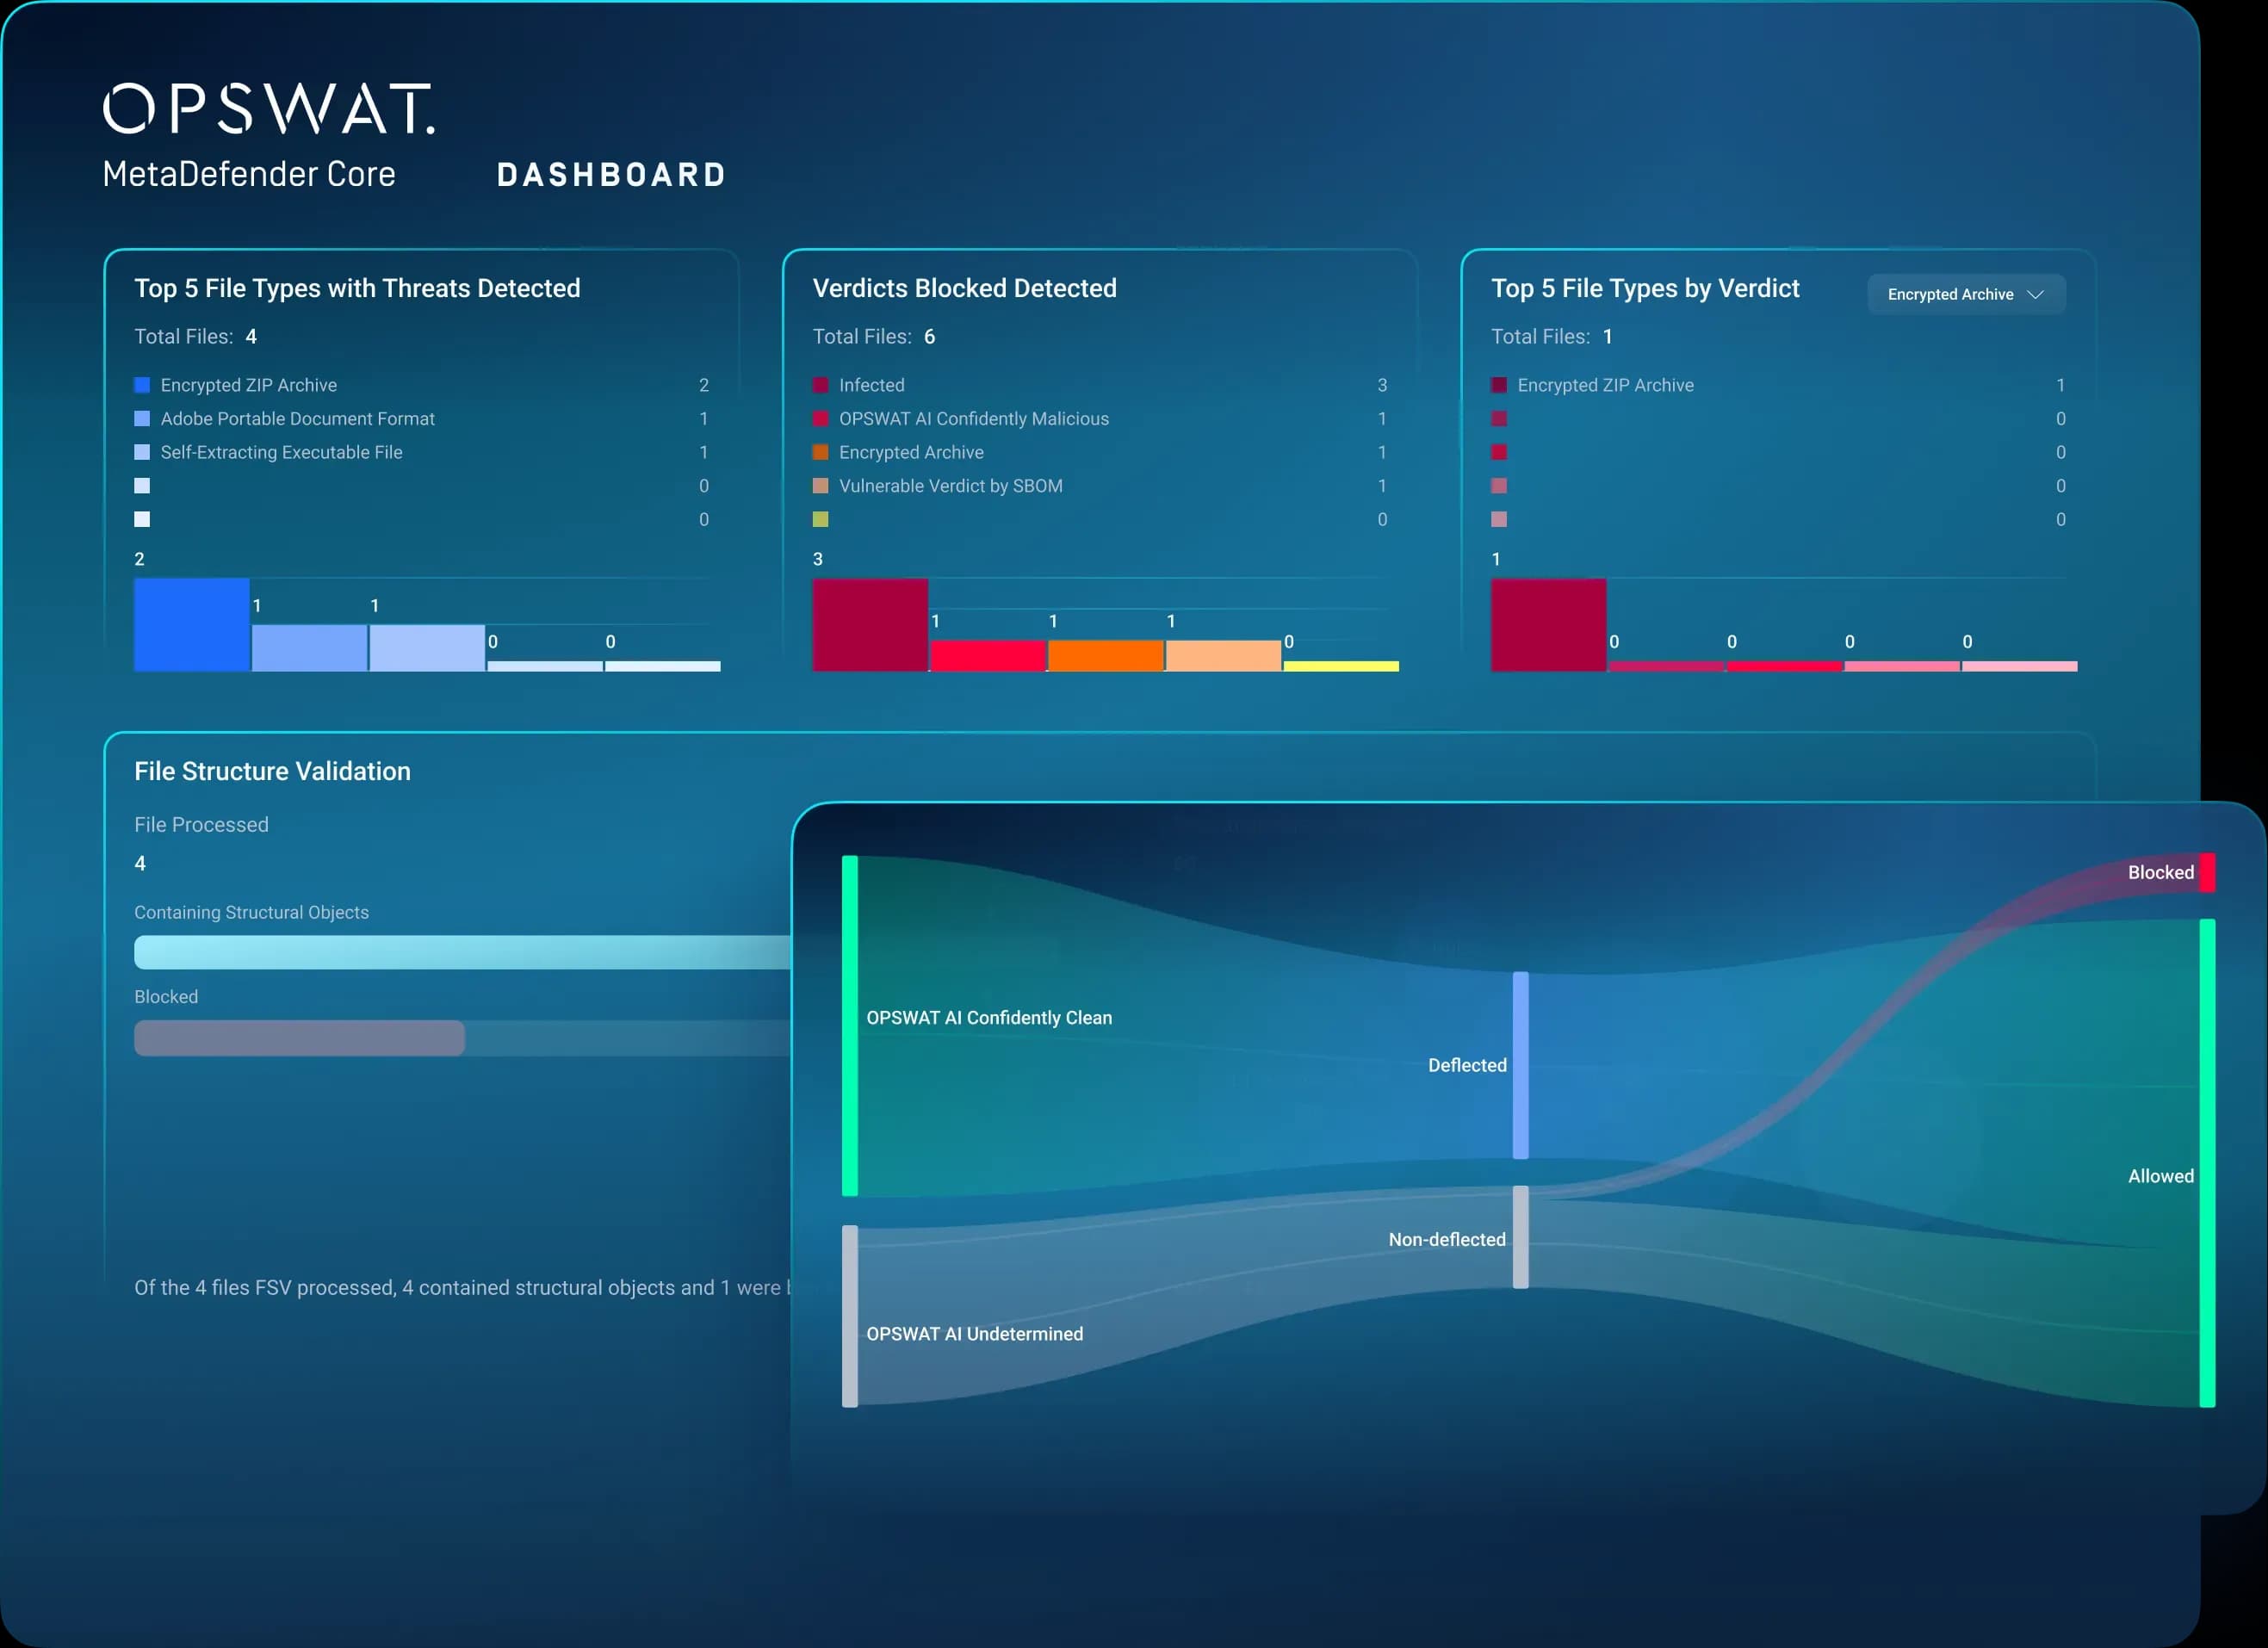
监控已处理、已允许、已阻止和处理失败的文件。可按文件类型、威胁判定、漏洞、净化处理、来源和处理时间搜索并筛选结果。
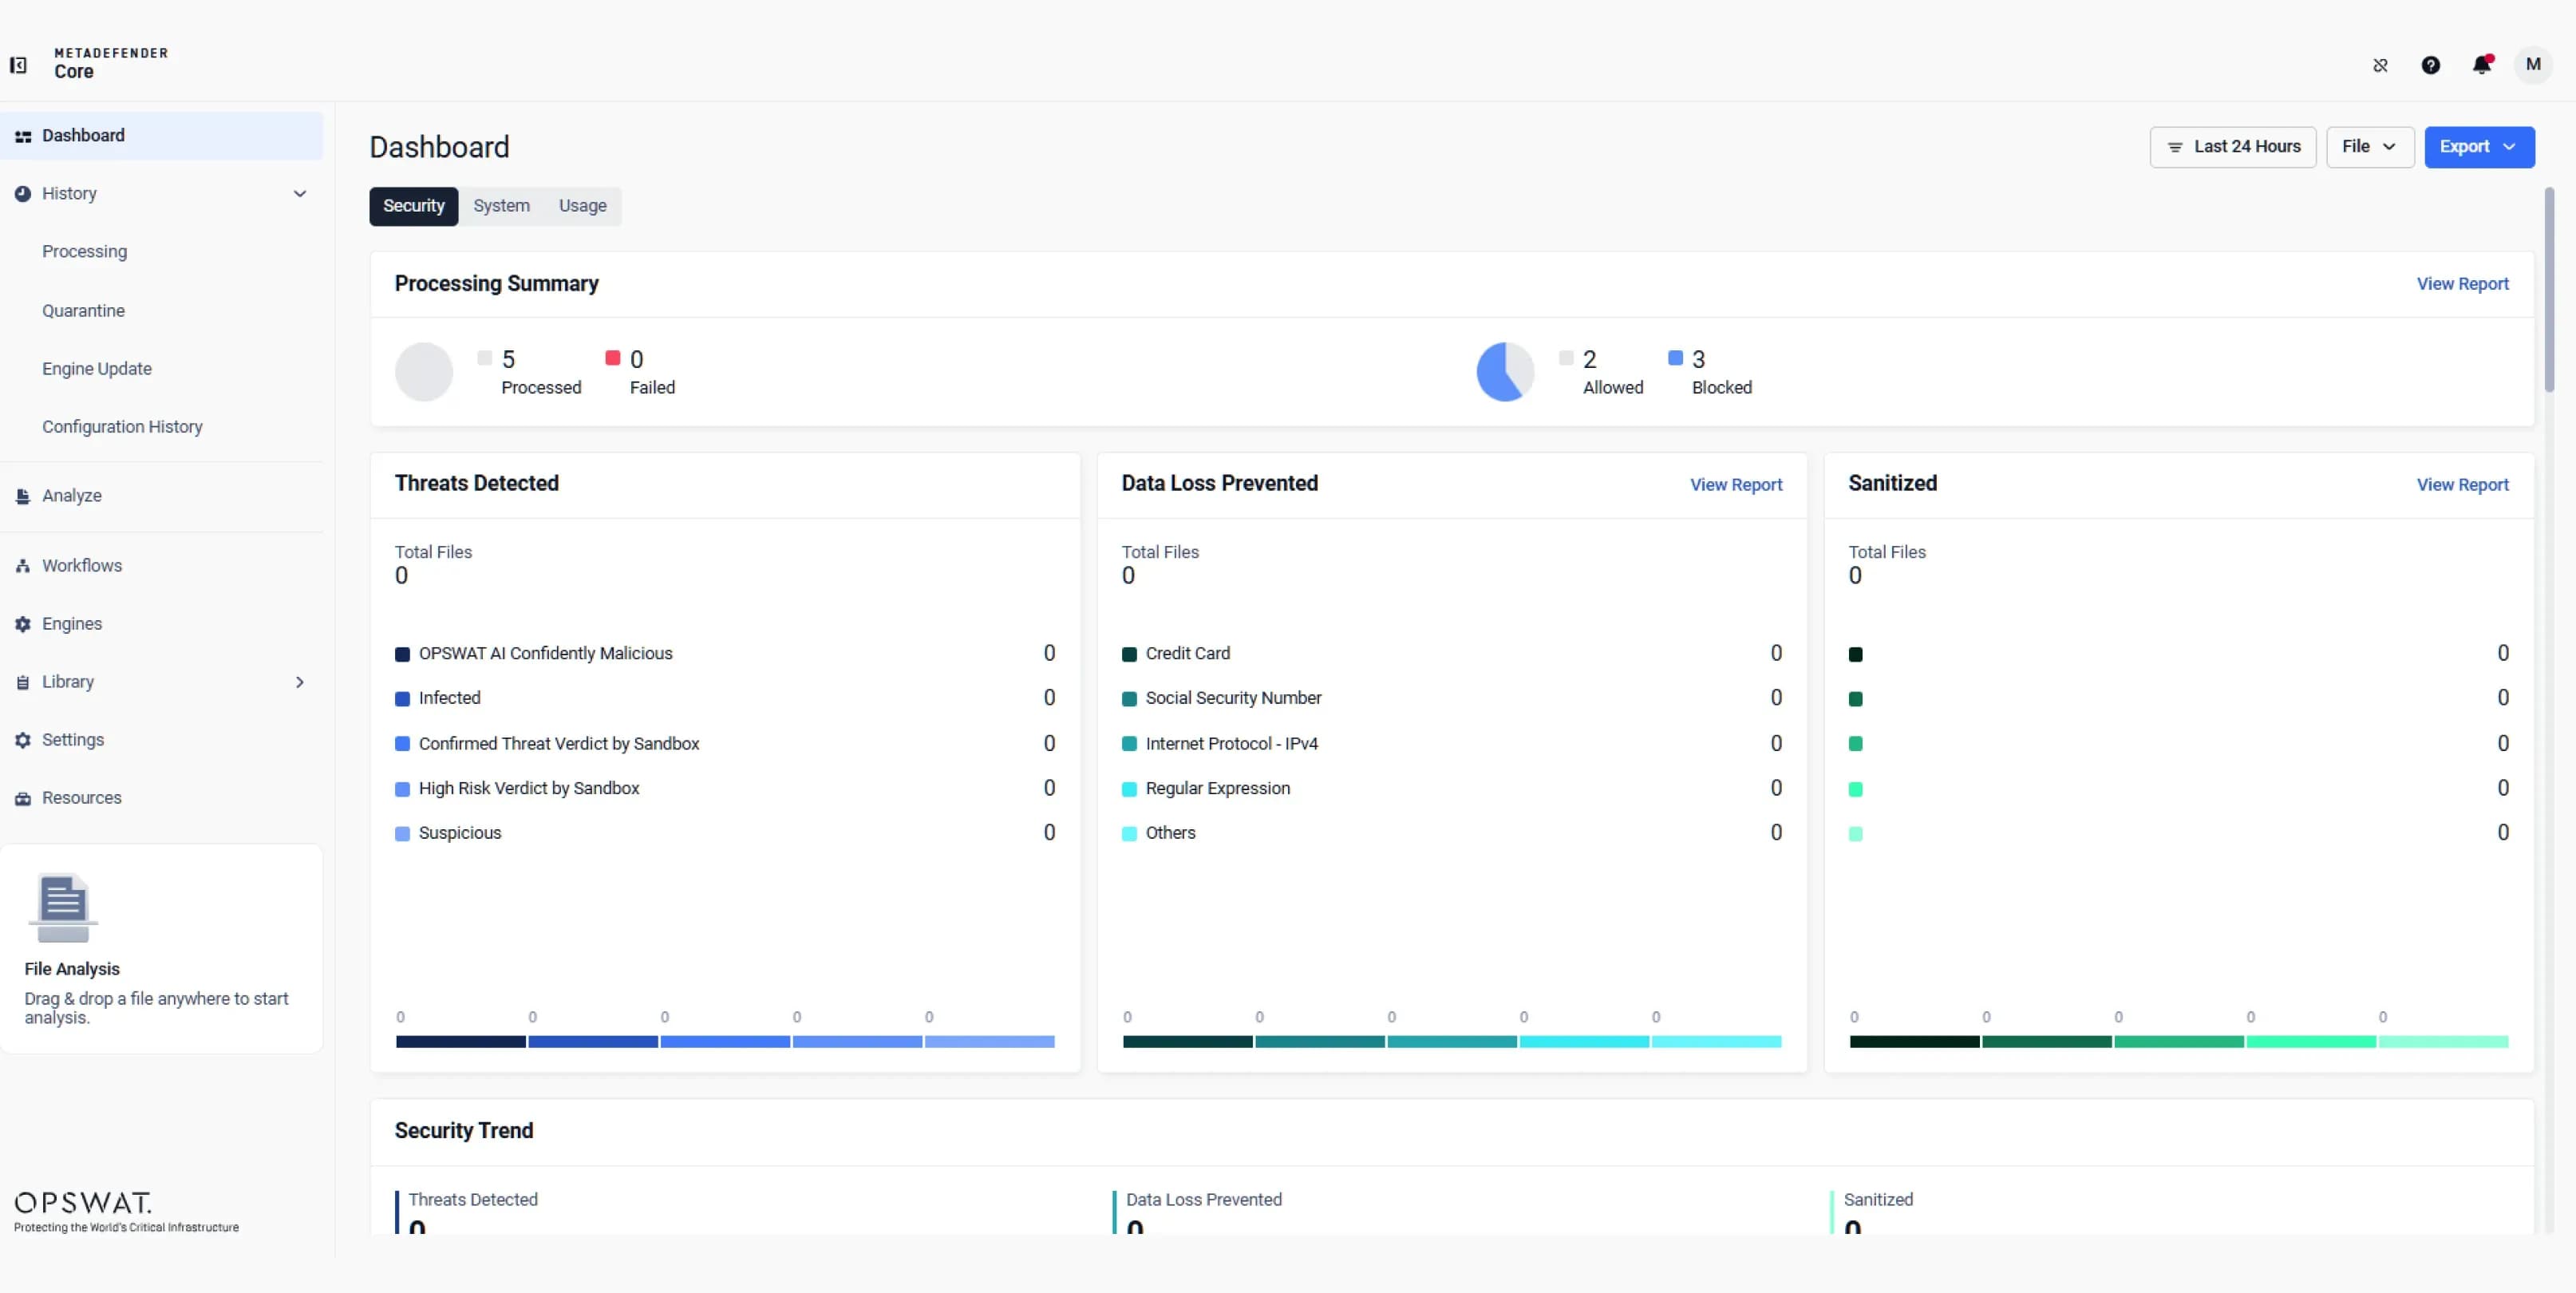 安全报告与趋势分析
查看有关“检测到的威胁”、“防止的数据丢失”、“已清理的文件”、“CVE 趋势”和“检测到的国家/地区”的安全报告,以及系统健康状况和使用情况分析。可按时间范围和文件类型进行筛选,查看趋势,并导出结果。
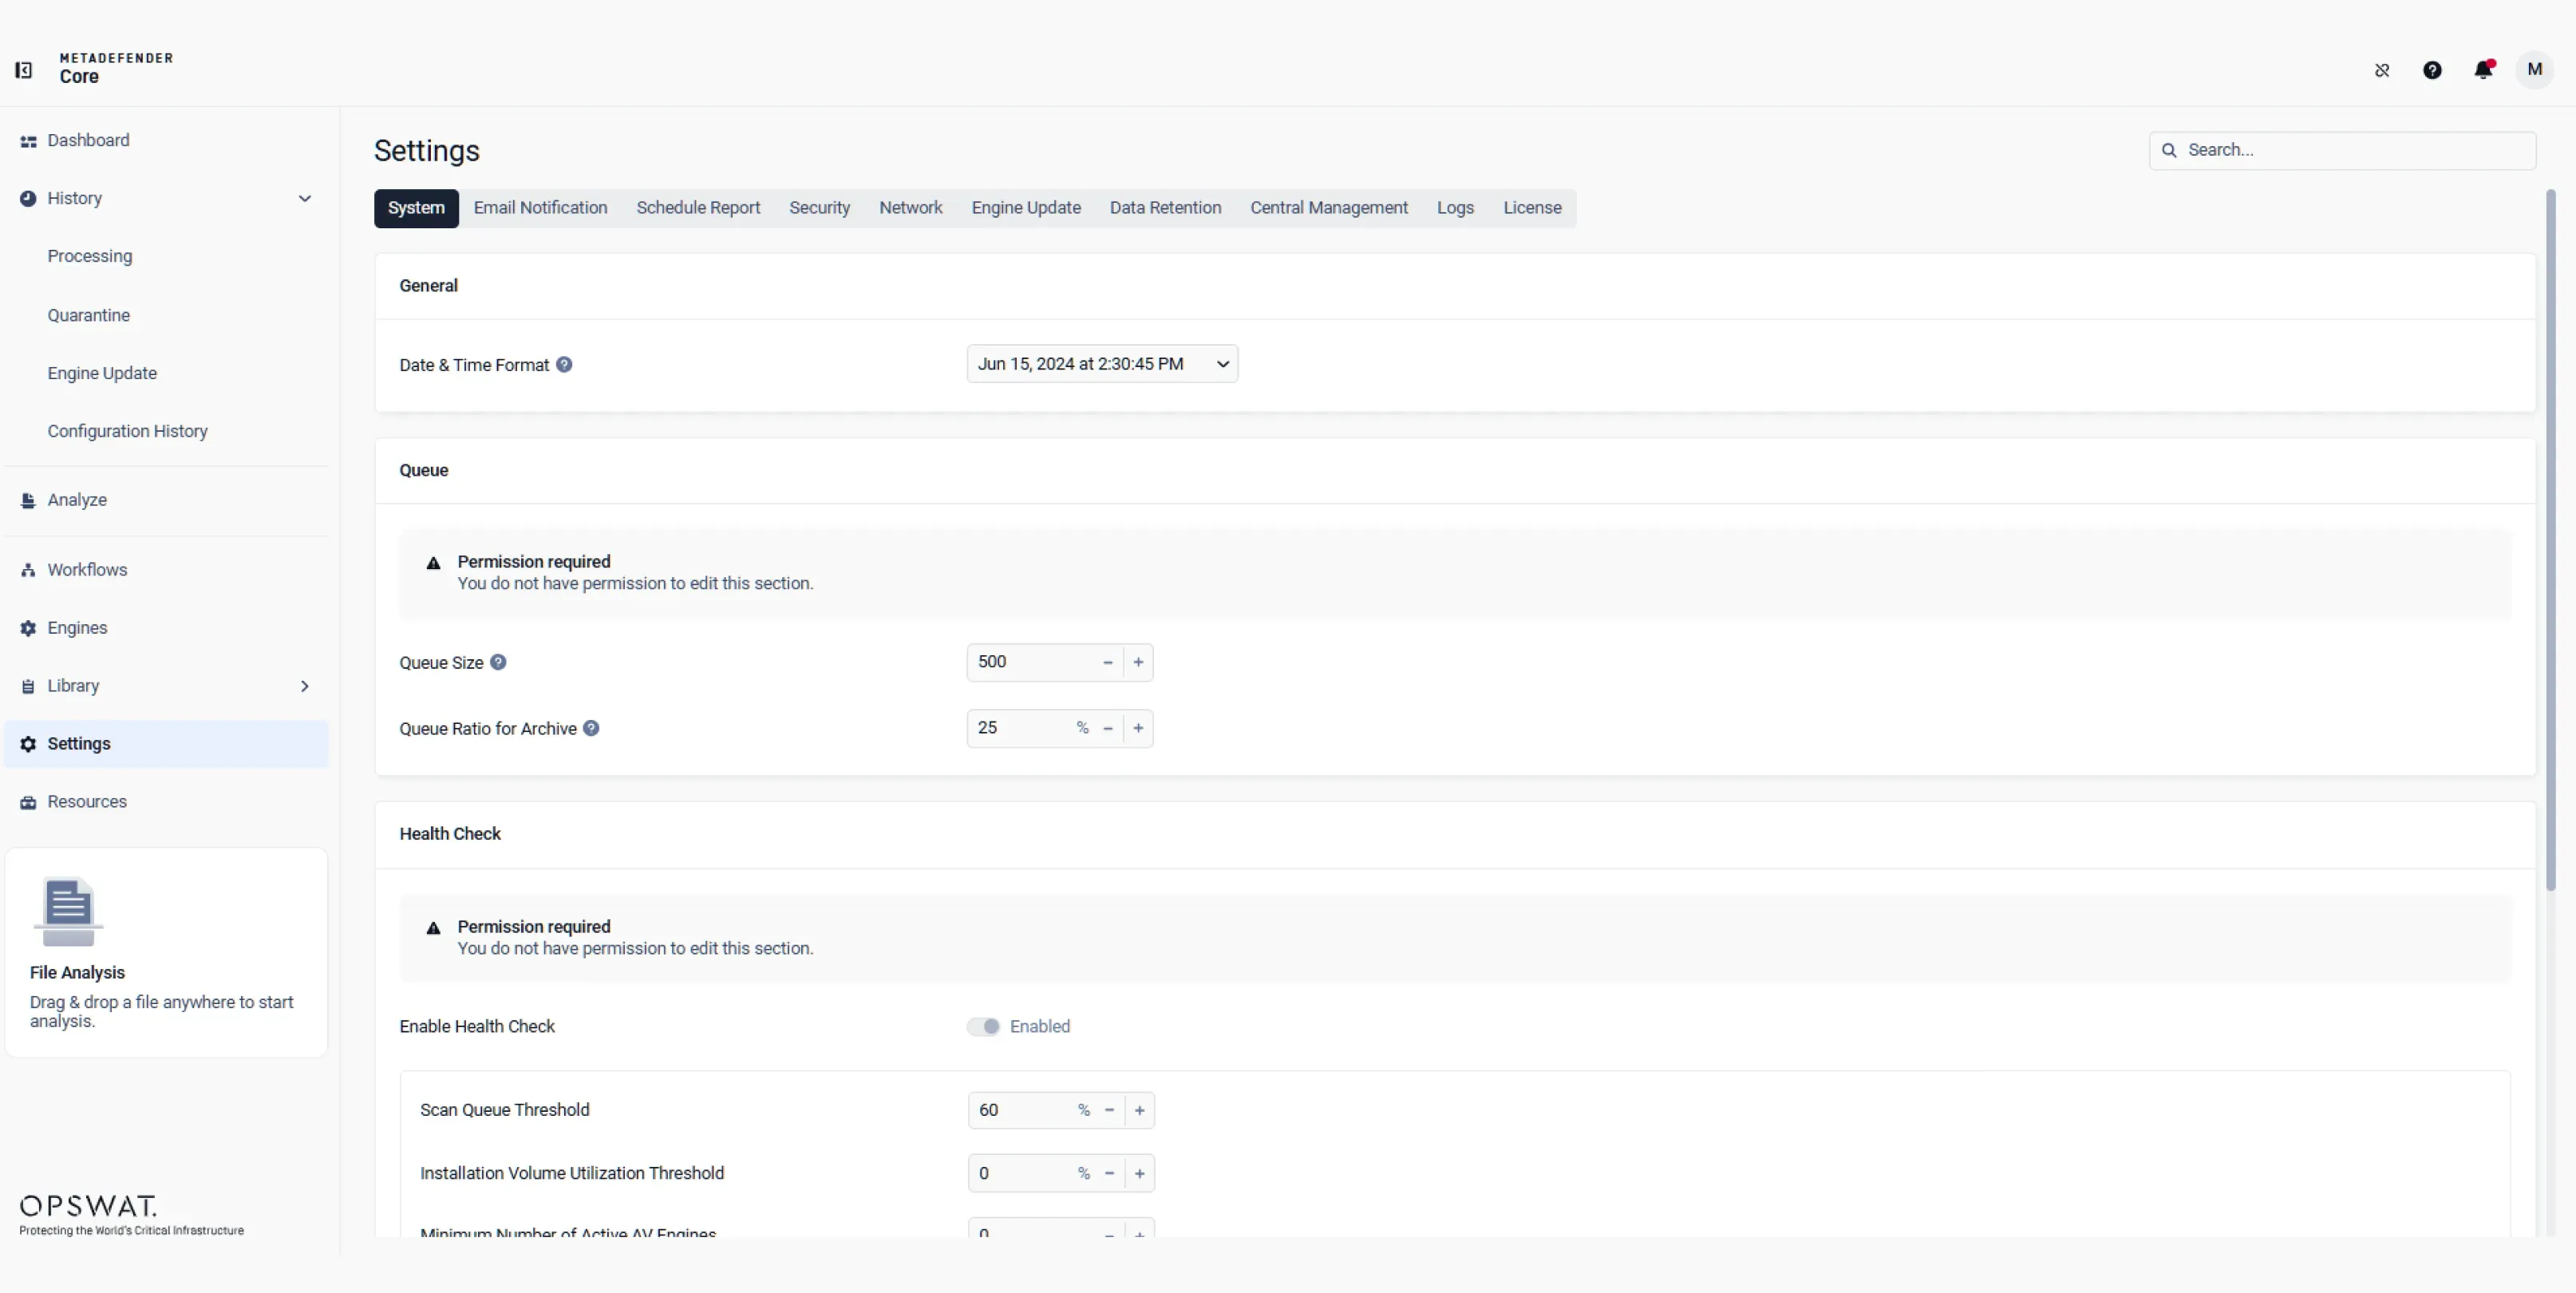
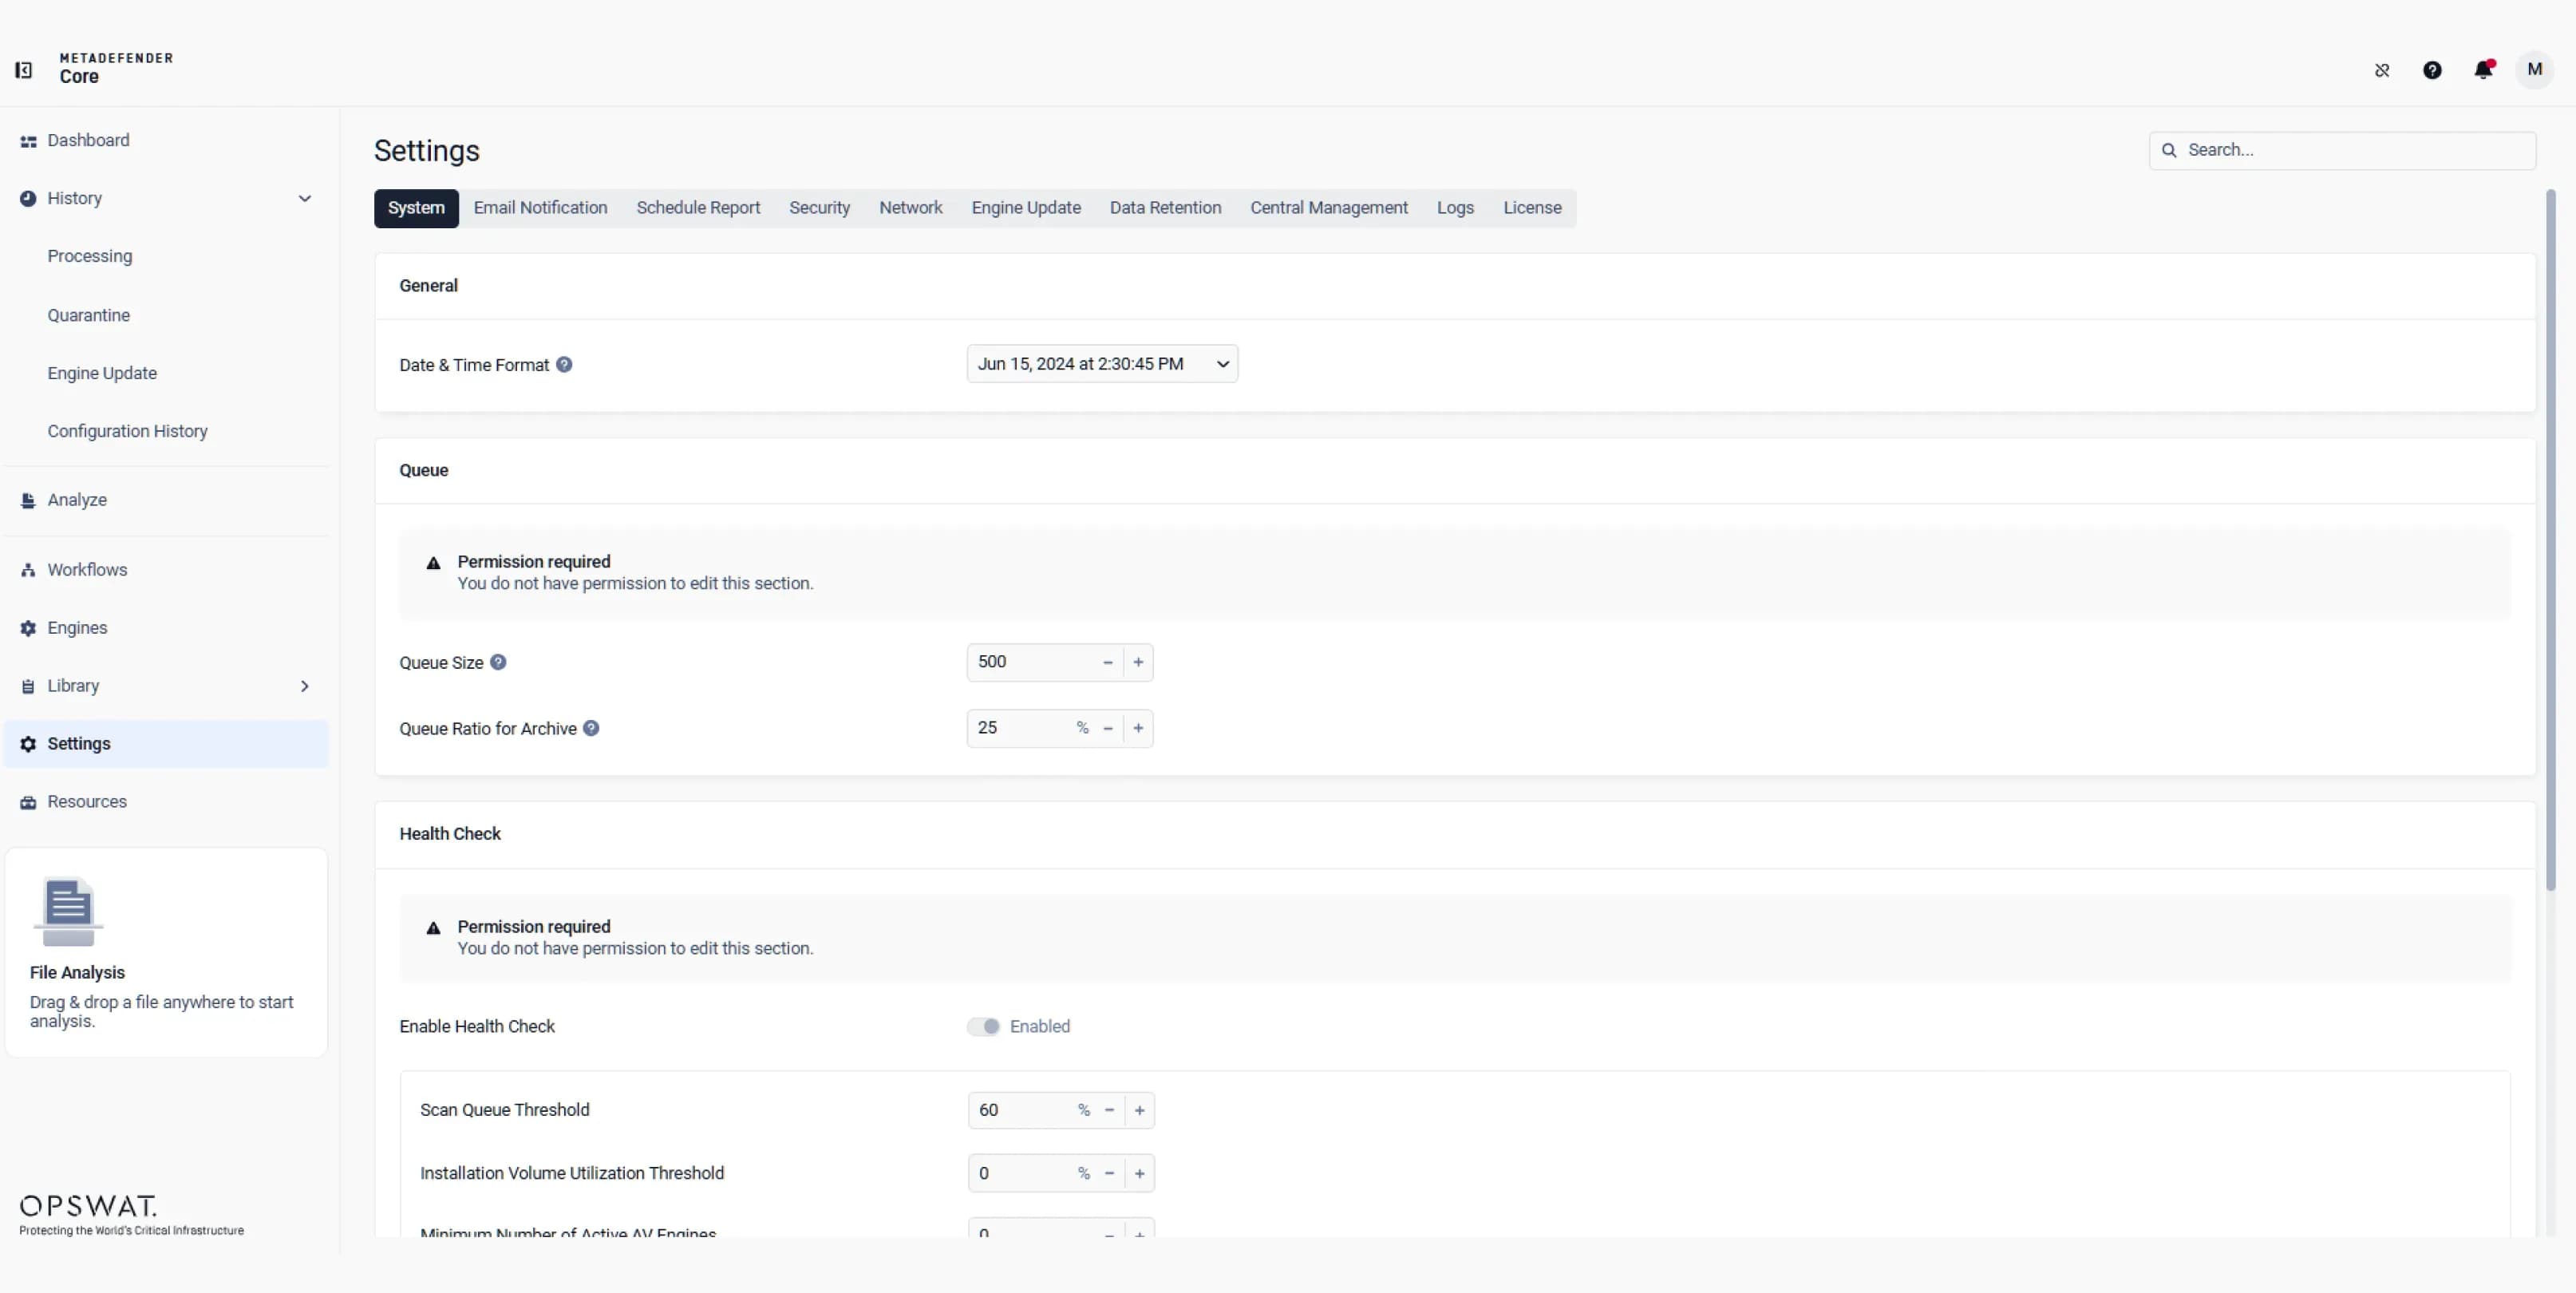 系统配置与管理
配置系统操作、电子邮件通知、定时报告、安全设置、网络设置、引擎更新、数据保留、集中管理、日志和许可。管理队列容量和健康阈值,以保持可靠的性能。
基于人工智能的引擎
100% 保护
Deep CDR™ 技术,抵御零日攻击和人工智能辅助型恶意软件
值得信赖
2,100+
全球机构
99%+
30 多个反恶意软件引擎的恶意软件检测准确率
200多种文件类型和
的30多种压缩格式
#第一市场领导者
借助MetaDefender Core™实现全面的文件信任
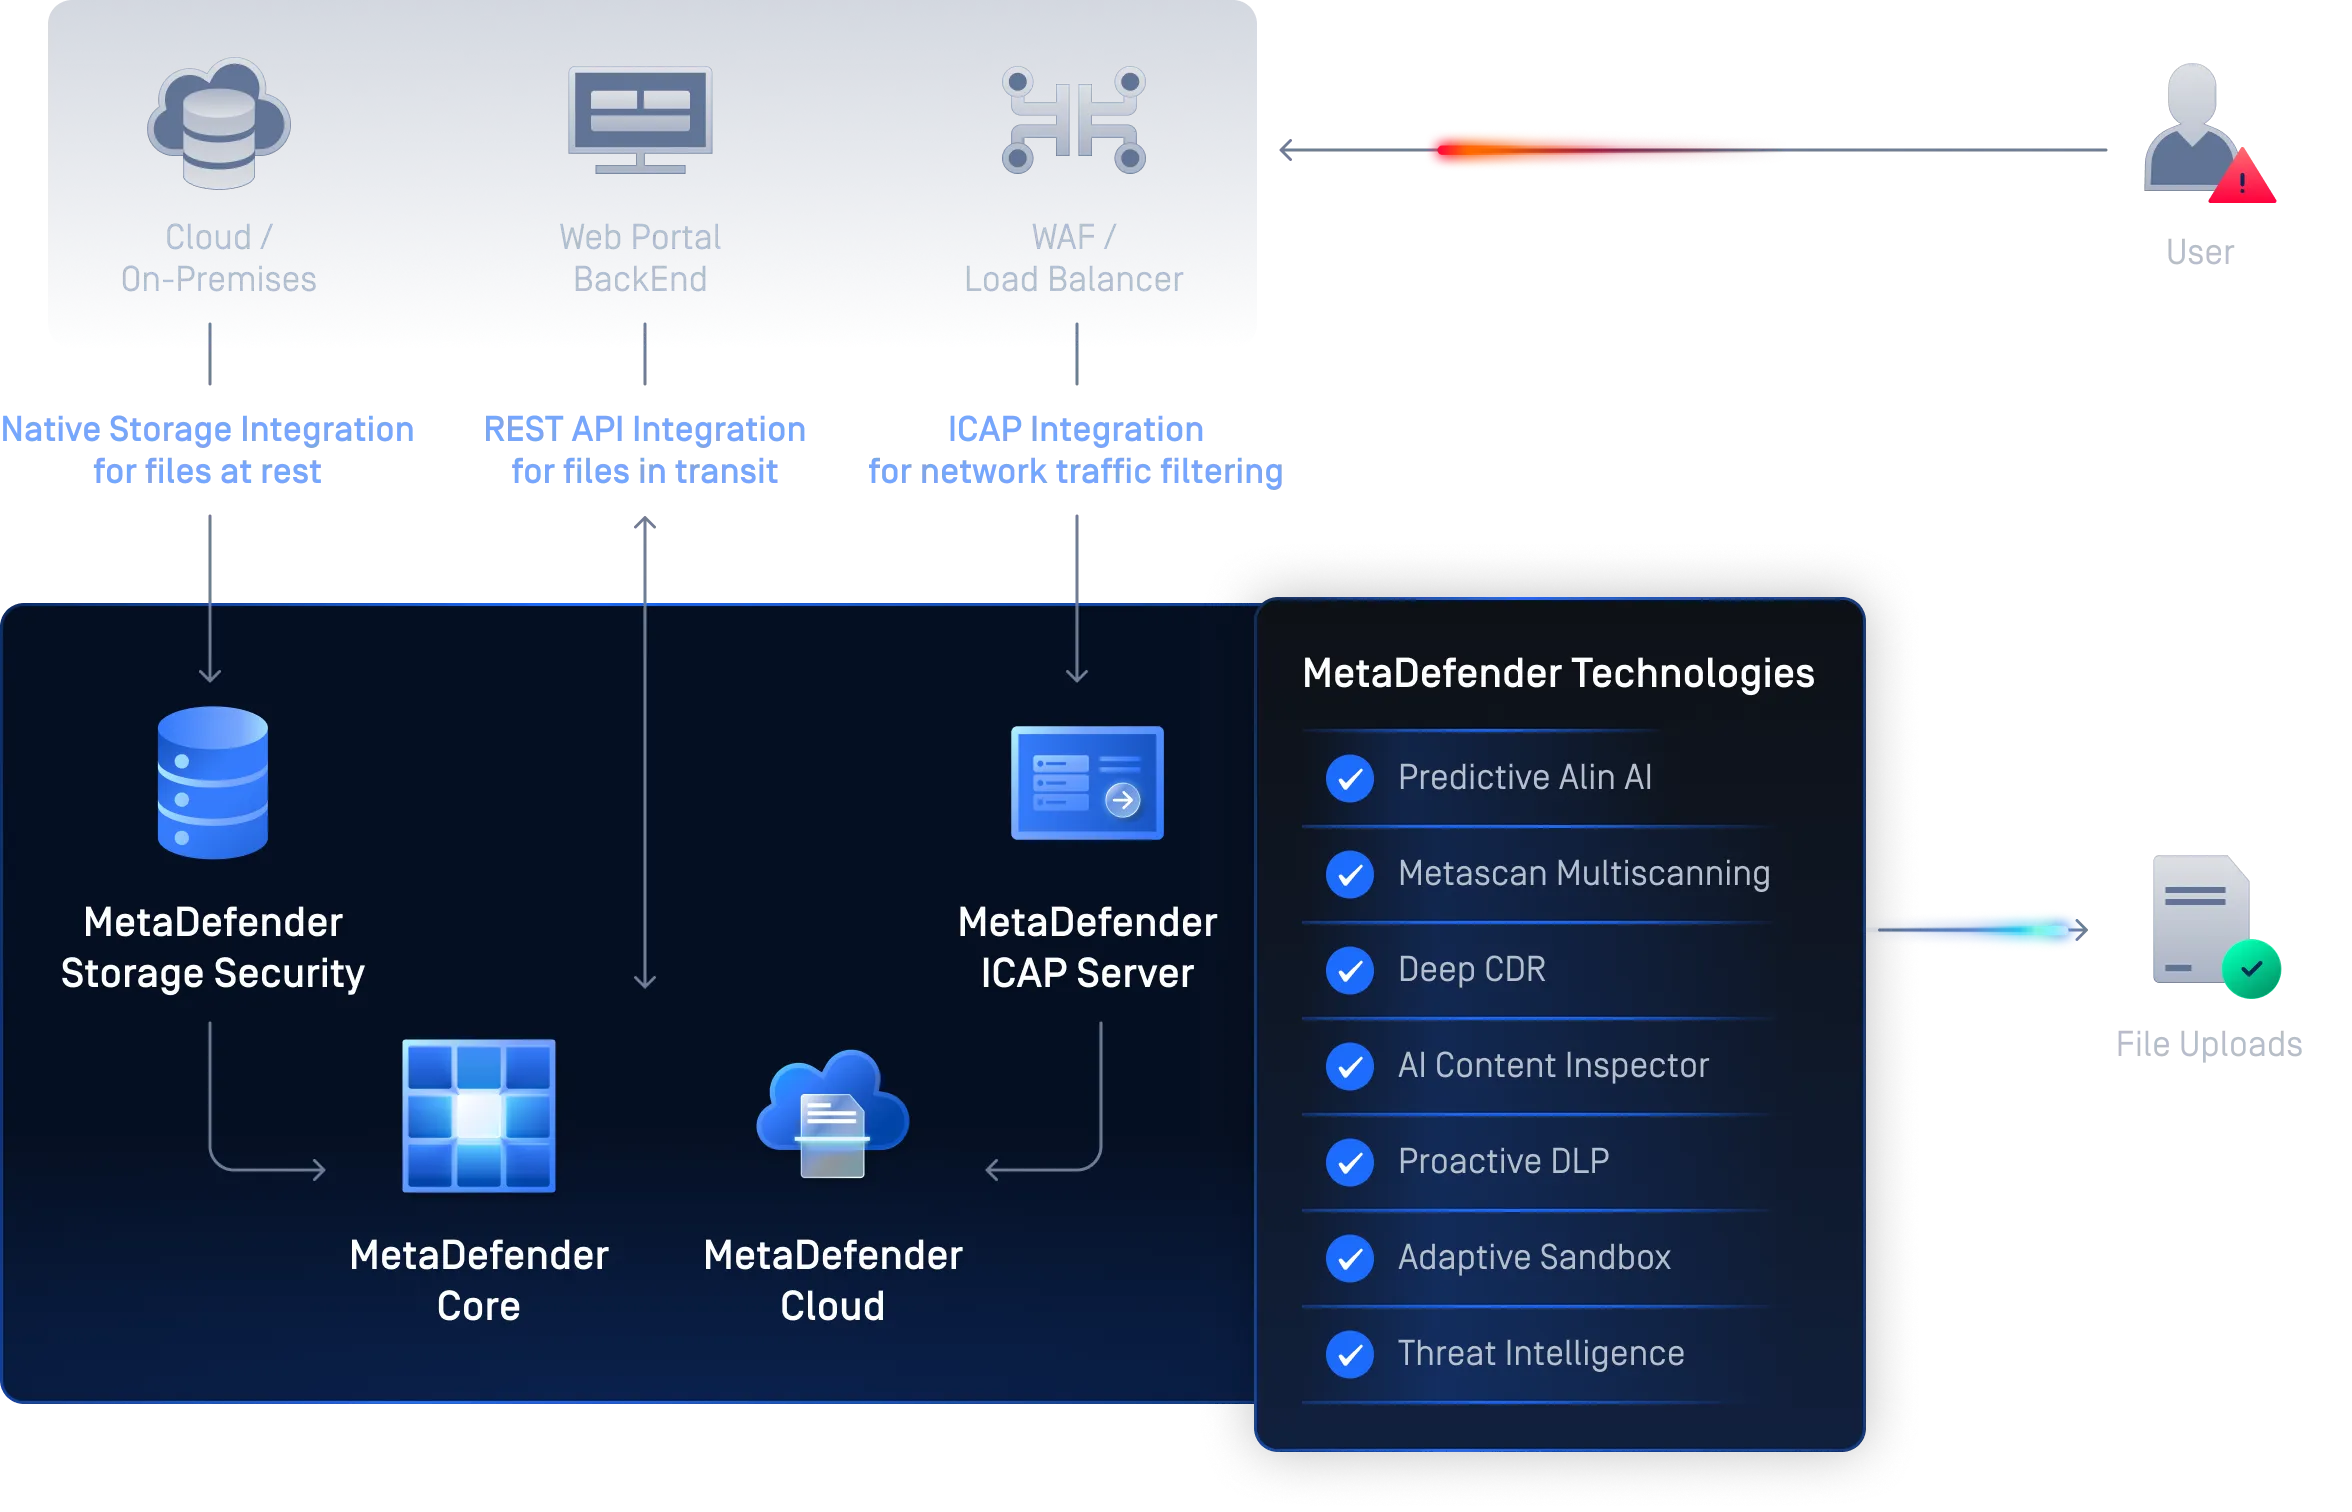
文件上传安全
MetaDefender Core 通过采用 Deep CDR™ 技术对每个上传文件进行净化处理,并配合 30 多个反恶意软件引擎进行并行扫描,Core 公共门户和应用程序免受文件传播威胁。该解决方案在网络边界实施零信任原则,检测伪造的文件类型,并检查加密压缩包,在不影响用户体验的前提下,有效防范勒索软件和数据泄露。
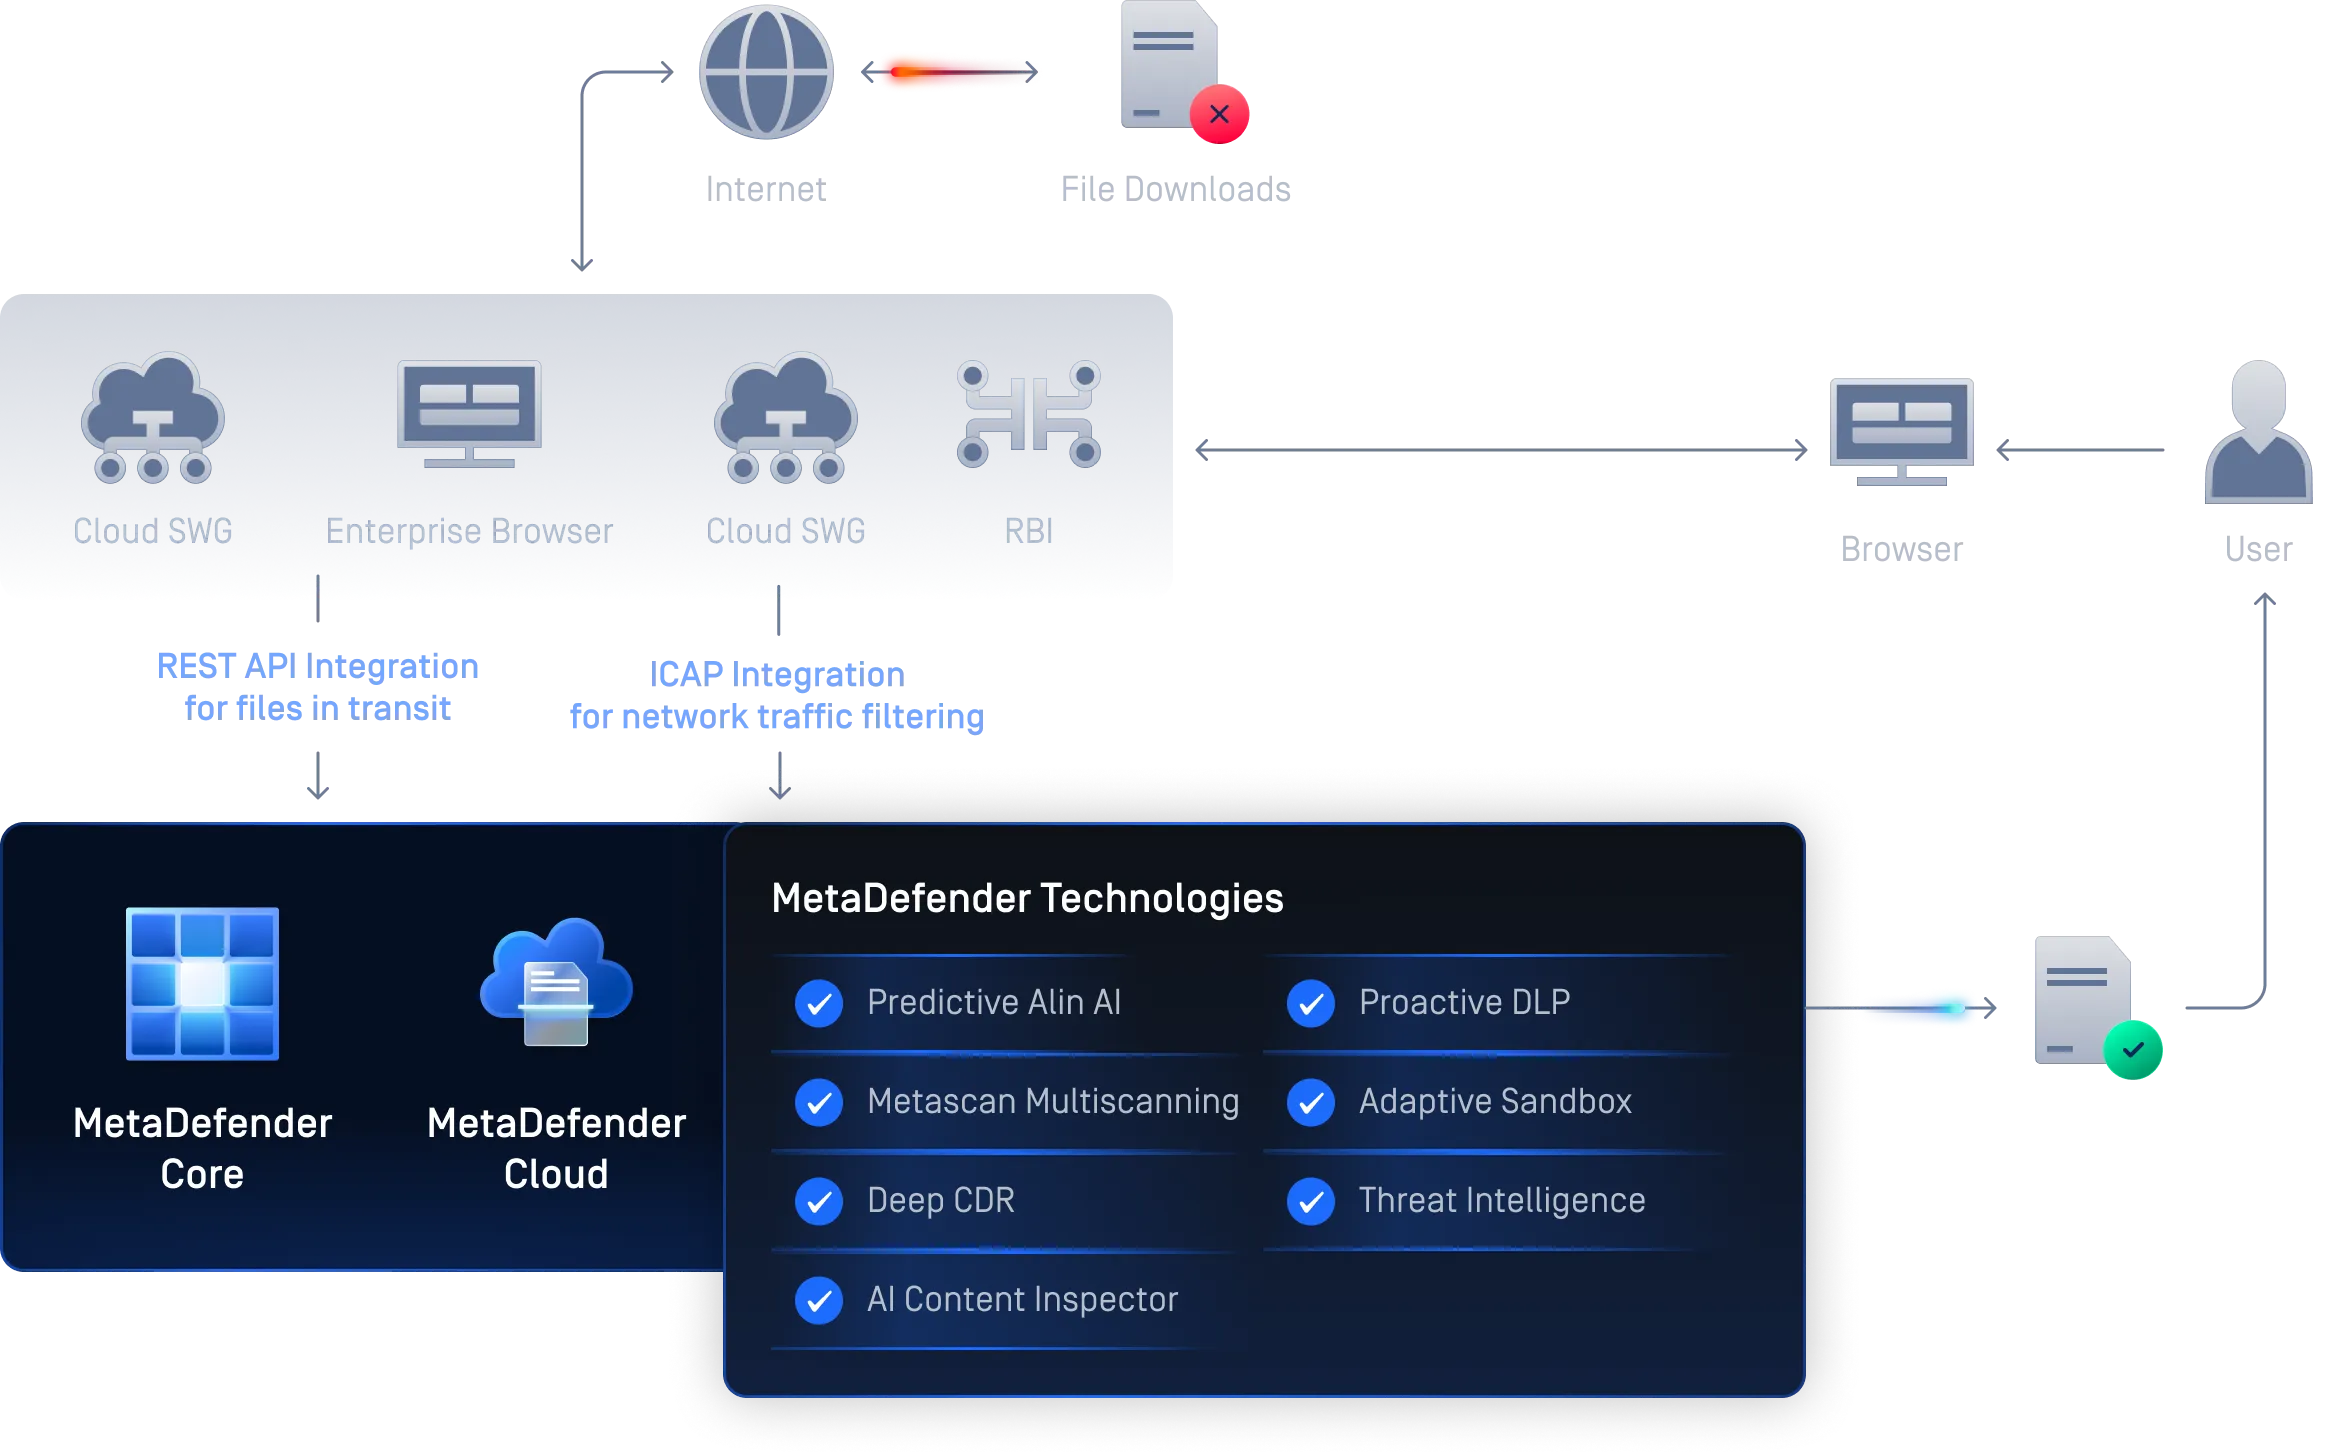
文件下载安全
MetaDefender Core 通过在文件执行前进行深度文件净化和多引擎恶意软件扫描Core 在各类浏览器和安全网络网关中下载的文件均不含潜在恶意软件。它能够拦截标准过滤器无法检测到的伪装或规避型威胁,保障工作效率,并为合规审查和调查提供全面的审计可见性。
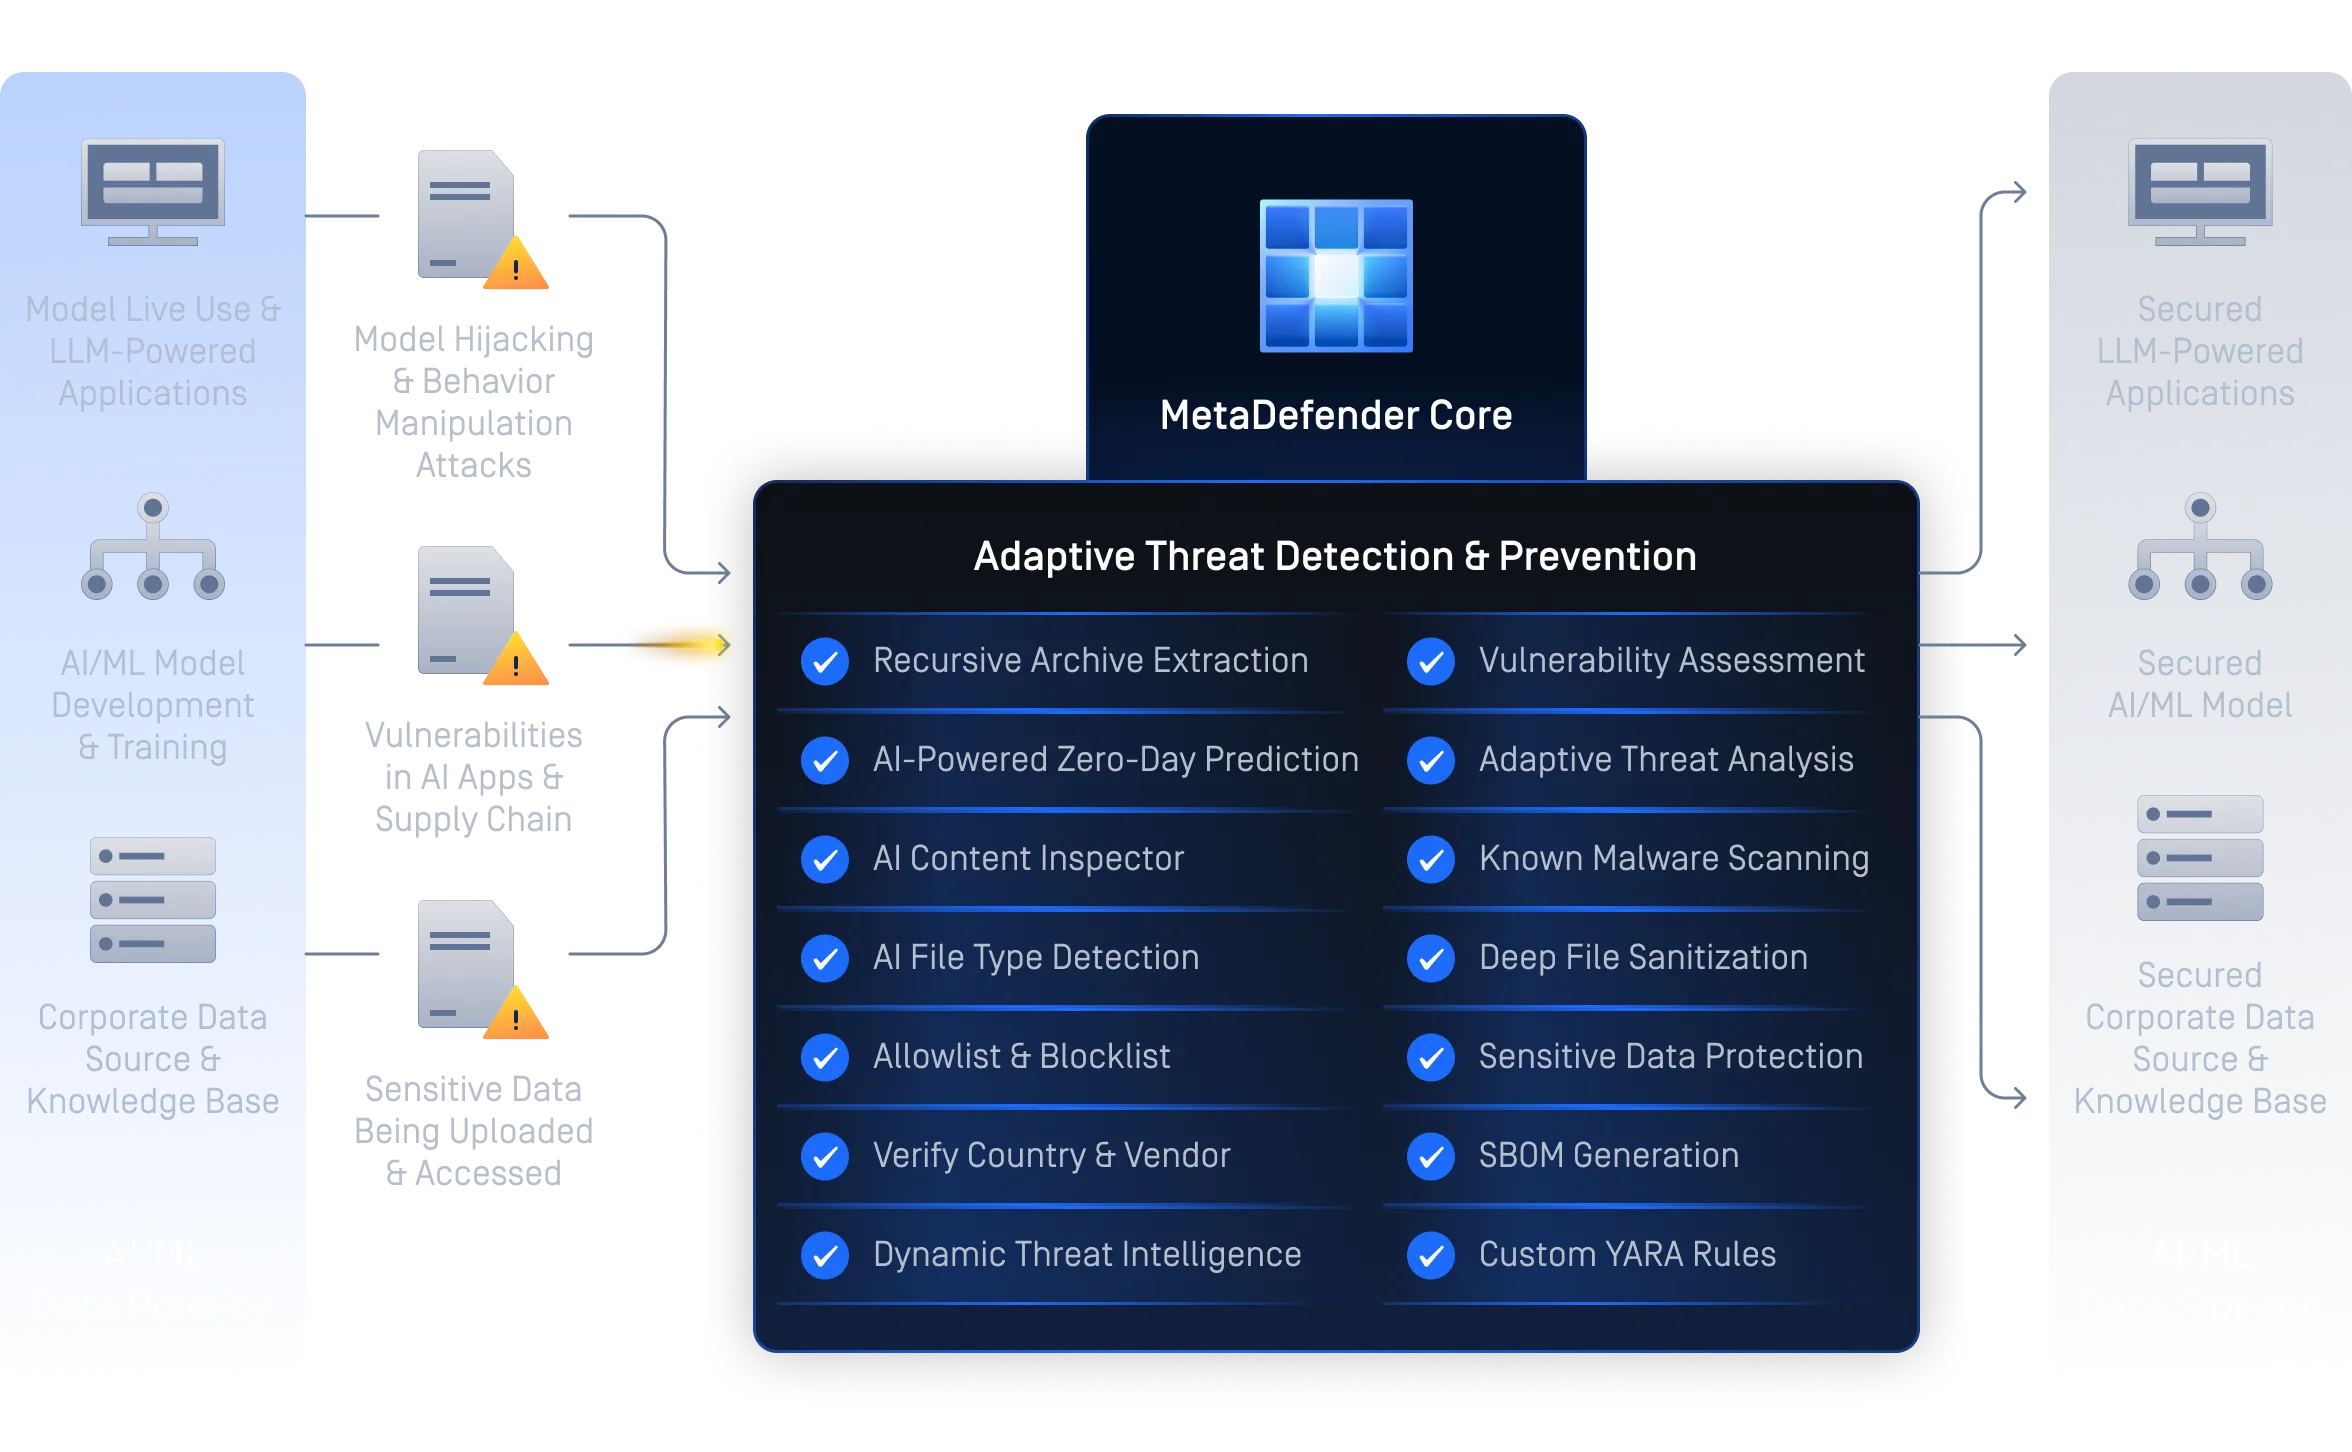
Secure 和机器学习数据管道
MetaDefender Core 通过在使用前对每个数据集、模型和依赖项进行清理和验证Core AI 数据管道和工作流Core 。它能够检测机器学习构建中的恶意软件和漏洞,生成软件组件清单 (SBOM) 以提升软件透明度,并应用Proactive DLP 保护敏感数据,从而实现值得信赖且符合合规要求的 AI 开发与部署。
面向SOC团队Secure 调查
MetaDefender Core 安全运营中心(SOC)和取证团队能够在不执行文件的情况下安全地分析可疑文件。它利用 Deep CDR™ 技术消除嵌入式威胁,通过自适应沙箱技术检测隐蔽型恶意软件,并提供符合审计要求的日志以维护证据链,从而在离线或物理隔离的环境中加速事件分级与调查。
随处部署,Secure 。
MetaDefender Core 专为复杂且受监管的环境设计,Core 您的架构和安全需求,又能确保性能、弹性和合规性。
经实践验证的防护方案,专为全球最Secure 而设计
- "我们相信,OPSWAT 和 FileZen S 对于我们的城市来说是不可或缺的,这样我们才能开展安全且不影响效率的行动"。泽田尚室兰市政府企划财政部 ICT 推进科科长
- 通过缩短分诊时间、减少资源需求以及借助自动化提升可靠性,该团队如今能够更高效地应对不断演变的数字威胁态势。这一成功案例充分彰显OPSWAT创新精神,也印证了行业领先的技术如何正在改变打击网络犯罪的格局。Genesis Energy公司系统基础设施政府网络安全专家工程经理
协助遵守监管要求
MetaDefender Core 专为受监管环境设计,Core 符合全球主要标准的安全文件处理和文档管理规范。在不影响业务连续性的前提下,提升您的合规水平。
三步轻松入门
推荐资源
MetaDefender Core 产品型录
MetaDefender Core 产品手册
Core Secure 调查的MetaDefender Core
为 SOC 团队提供高级Threat Intelligence MetaDefender Core
MetaDefender Core Secure 数据管道和大型语言模型(LLM)应用
MetaDefender Core - 平台指南