文件共享安全风险
门禁控制
与外部合作伙伴合作会使权限管理复杂化,导致未经授权访问的风险。
政策执行
企业难以在多设备、远程工作人员中实施一致的文件安全策略。
集成限制
与现有安全工具的有限集成会破坏工作流程自动化,并使安全管理复杂化。
可扩展的安全性
安全解决方案往往无法在云环境中有效地大规模运行
缺乏补救措施
如果不对检测到的恶意软件或敏感数据做出自动响应,潜在的风险就无法得到解决。
OPSWAT 解决方案
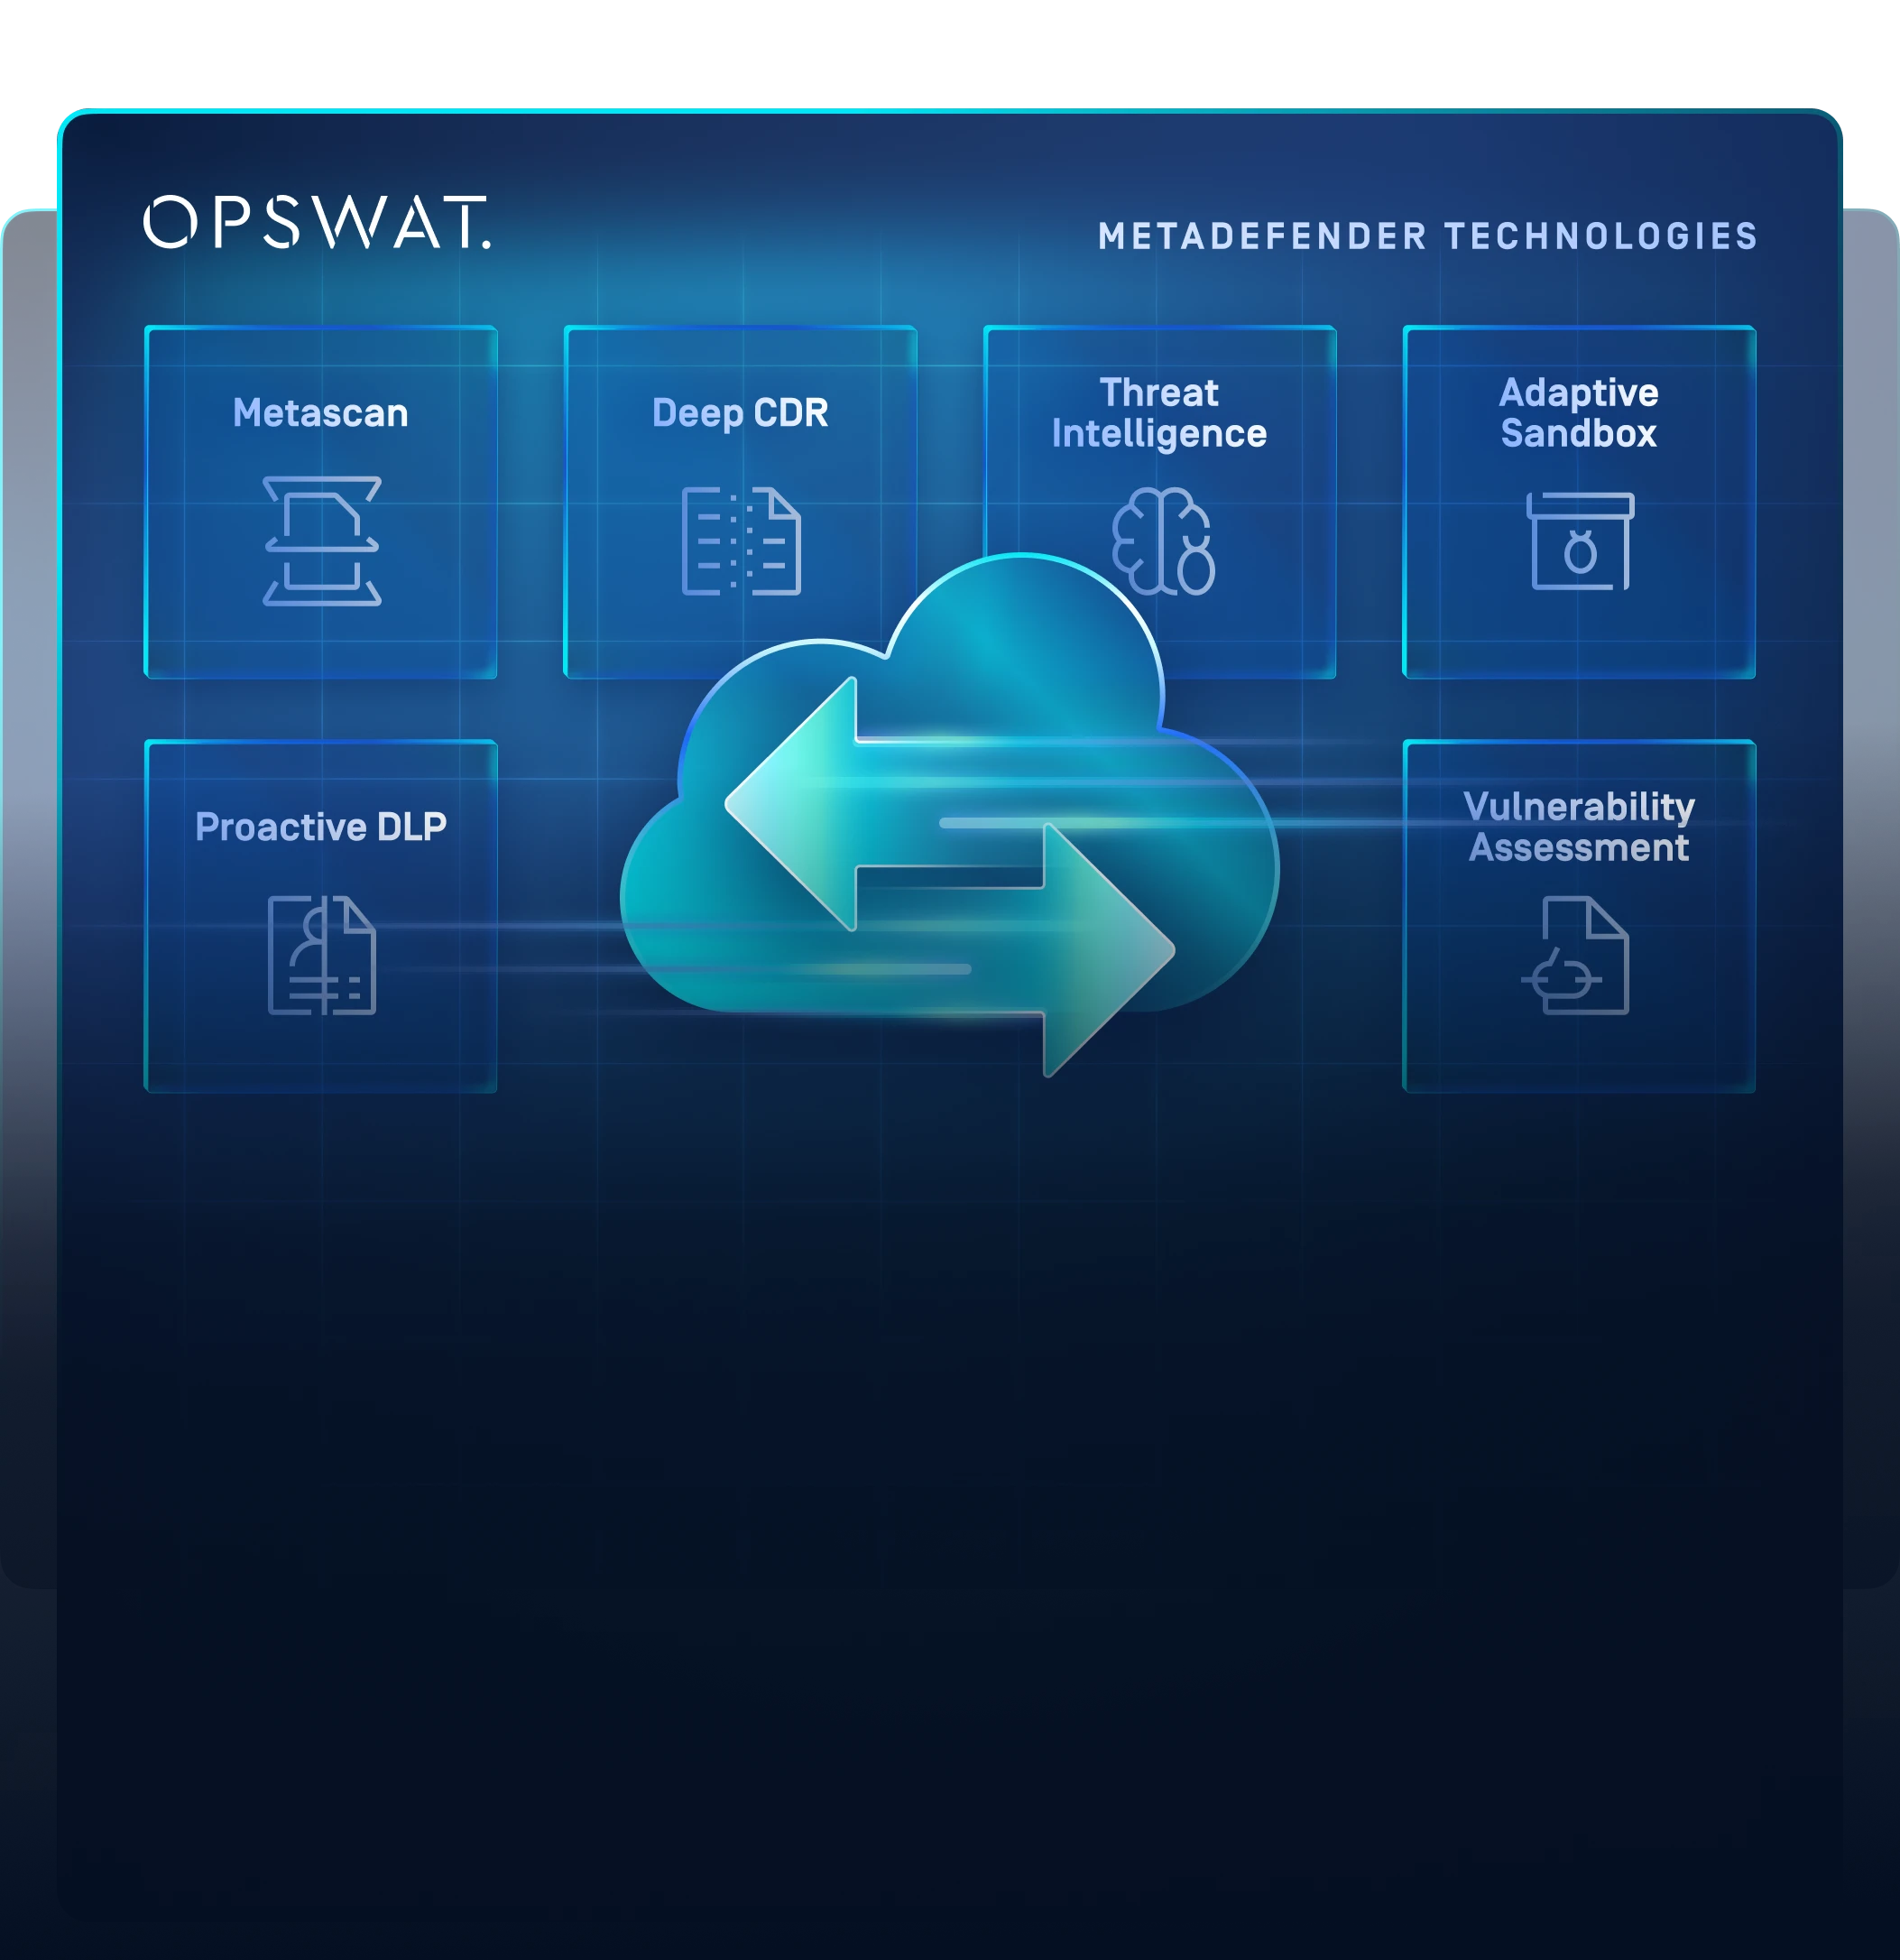
阻止他人忽视的威胁
- 支持 200 多种文件格式
- 递归消毒多级嵌套档案
- 重新生成安全可用的文件
利用基于仿真的高级沙箱技术检测规避性恶意软件
- 高速分析文件
- 反规避沙箱引擎提取 IOC
- 识别零时差威胁
- 通过API 或本地集成实现深度恶意软件分类
防止敏感数据丢失
- 利用人工智能驱动的模型将非结构化文本定位并分类到预定义的类别中
- 自动对125多种文件类型中的已识别敏感信息(如个人身份信息、个人健康信息、支付卡信息)进行脱敏处理
- 支持图像中的光学字符识别 (OCR)
在安装之前检测应用程序漏洞
- 安装前检查软件是否存在已知漏洞
- 在设备静止时扫描系统,查找已知漏洞
- 快速检查运行中的应用程序及其库是否存在漏洞
利用实时Threat Intelligence加强检测
- 在 50B 以上的人工制品中关联全球 IOC、IP、URL 和文件声誉
- 更快地阻止新出现的威胁
- 丰富下游分析
- 威胁情报
利用实时Threat Intelligence加强检测
- 在 50B 以上的人工制品中关联全球 IOC、IP、URL 和文件声誉
- 更快地阻止新出现的威胁
- 丰富下游分析
更快缩短整体分诊时间透明以更清晰的视野守护关键环境
无缝部署
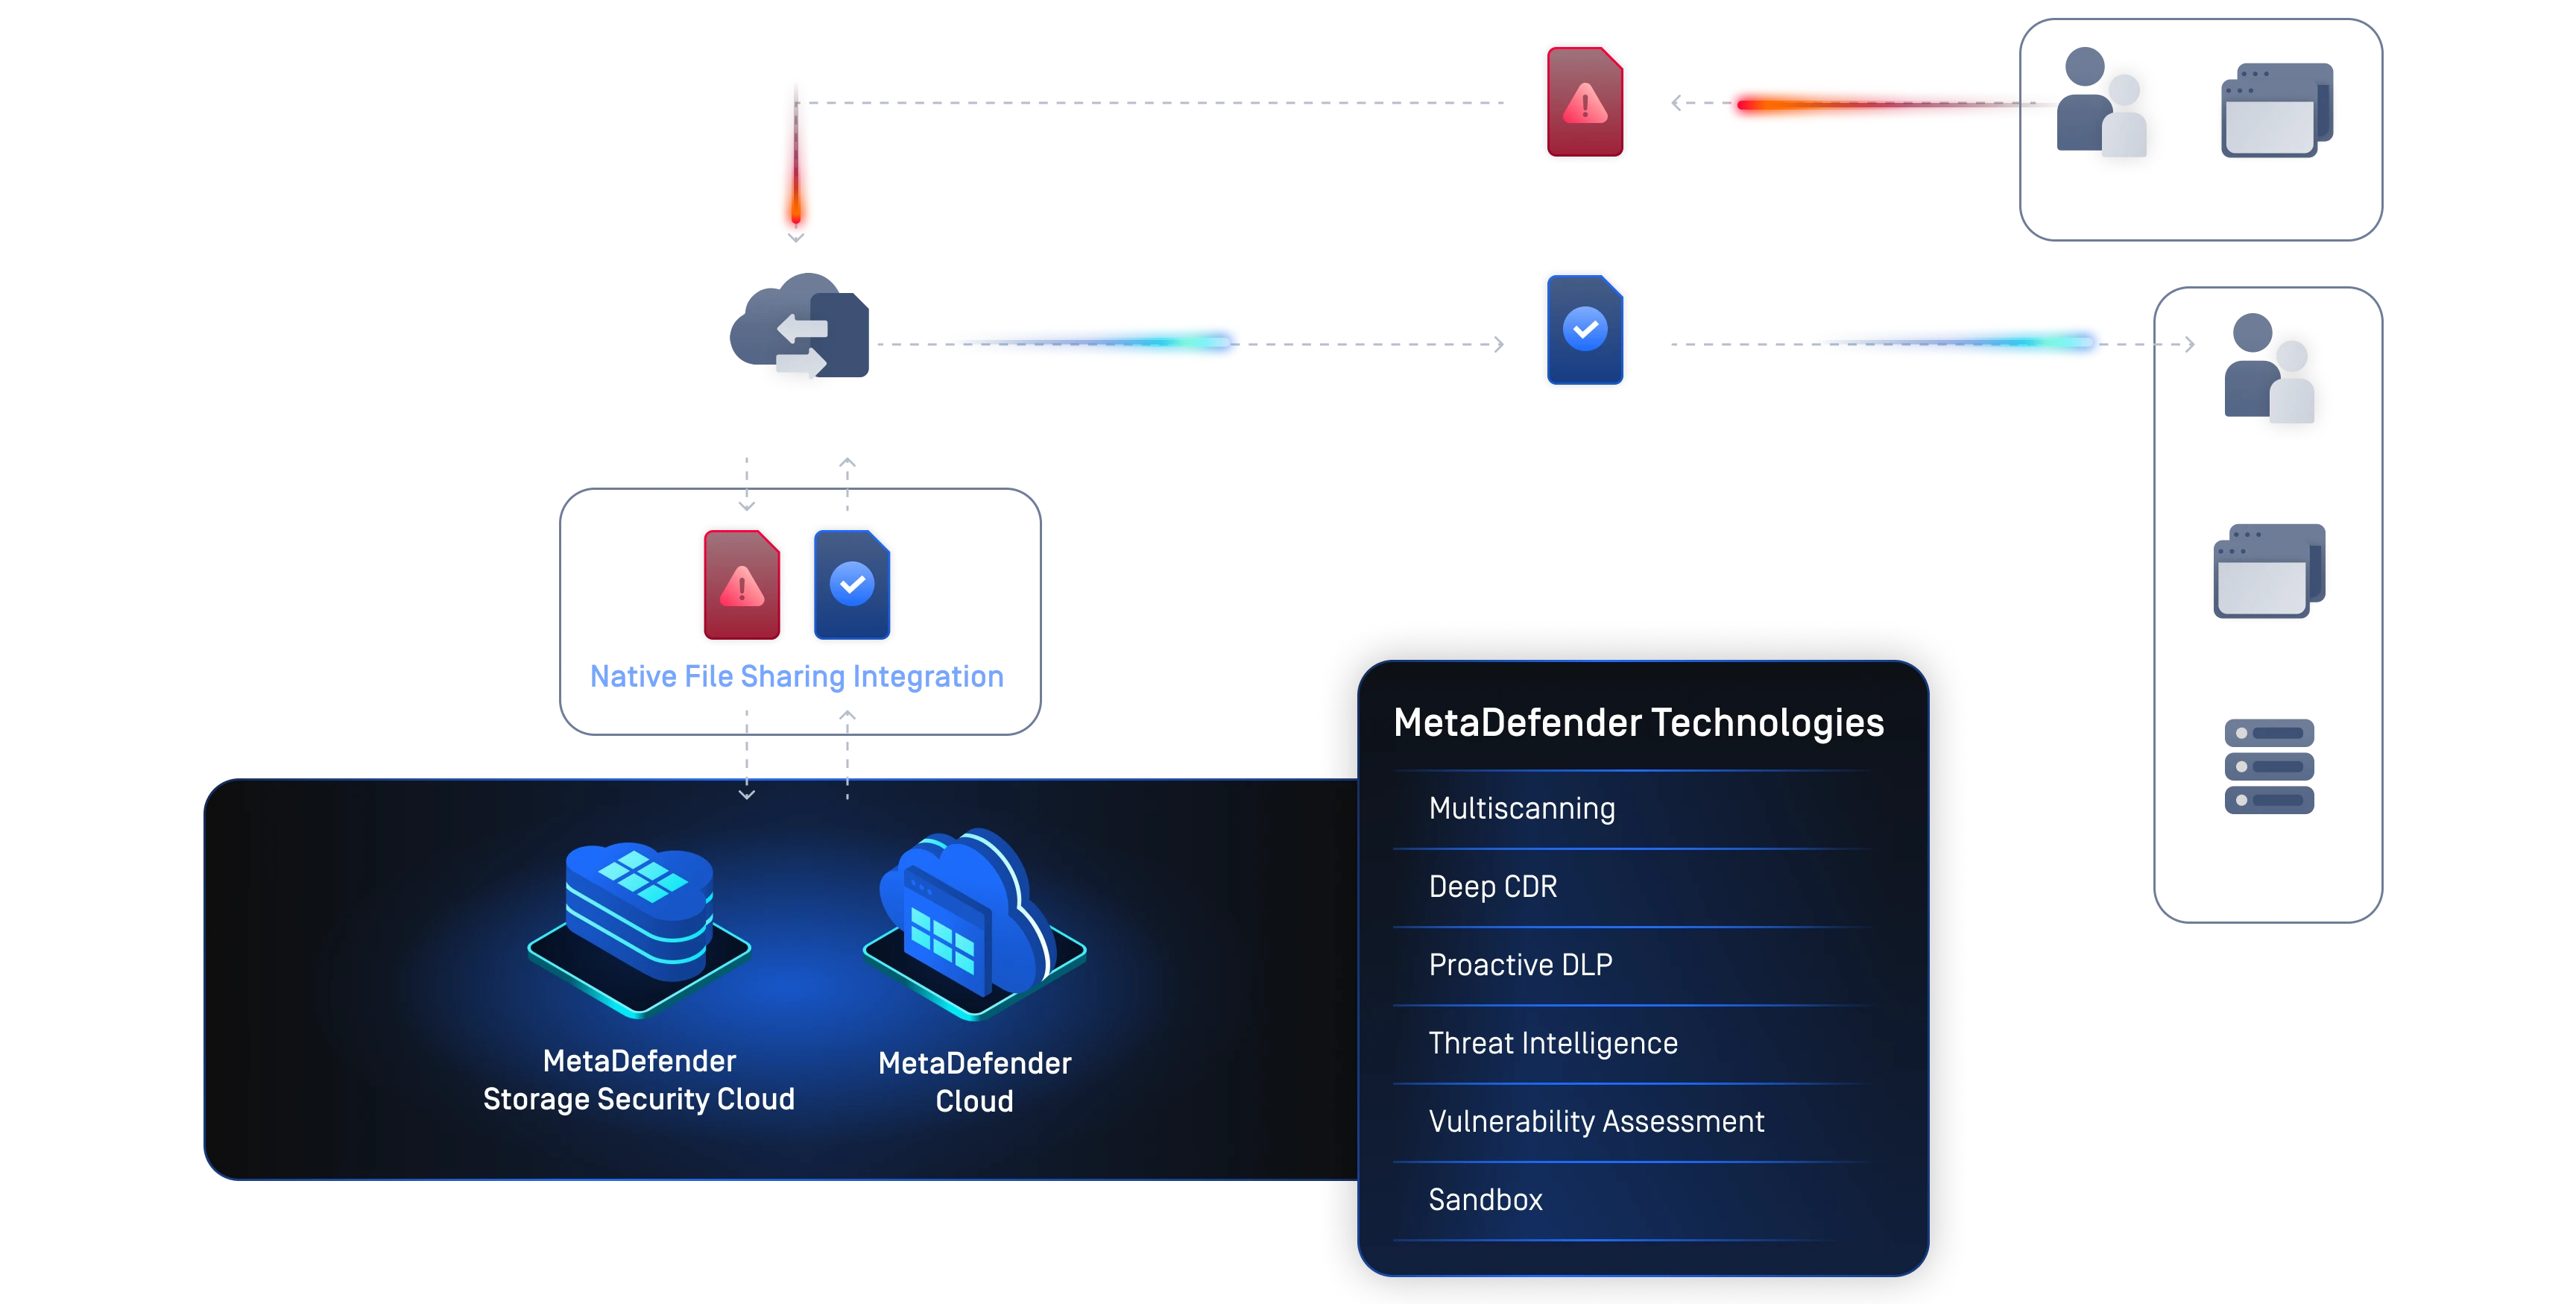
通过可扩展的 RESTAPI 和支持本地连接器的平台进行部署,与现有的文件上传网络应用程序和安全基础设施无缝集成。

配置MetaDefender Secure 共享
MetaDefender 工作流引擎允许安全专业人员自定义安全策略、文件处理和管理选项,以满足特定的安全要求和服务级性能承诺。为共享资产实施安全措施的组织应配置文件安全策略,以满足每个特定工作流的需求。
每个工作流程都应考虑安全与用户体验之间的平衡,并应考虑文件的来源。
以下是构建文件共享工作流程时需要考虑的参数:
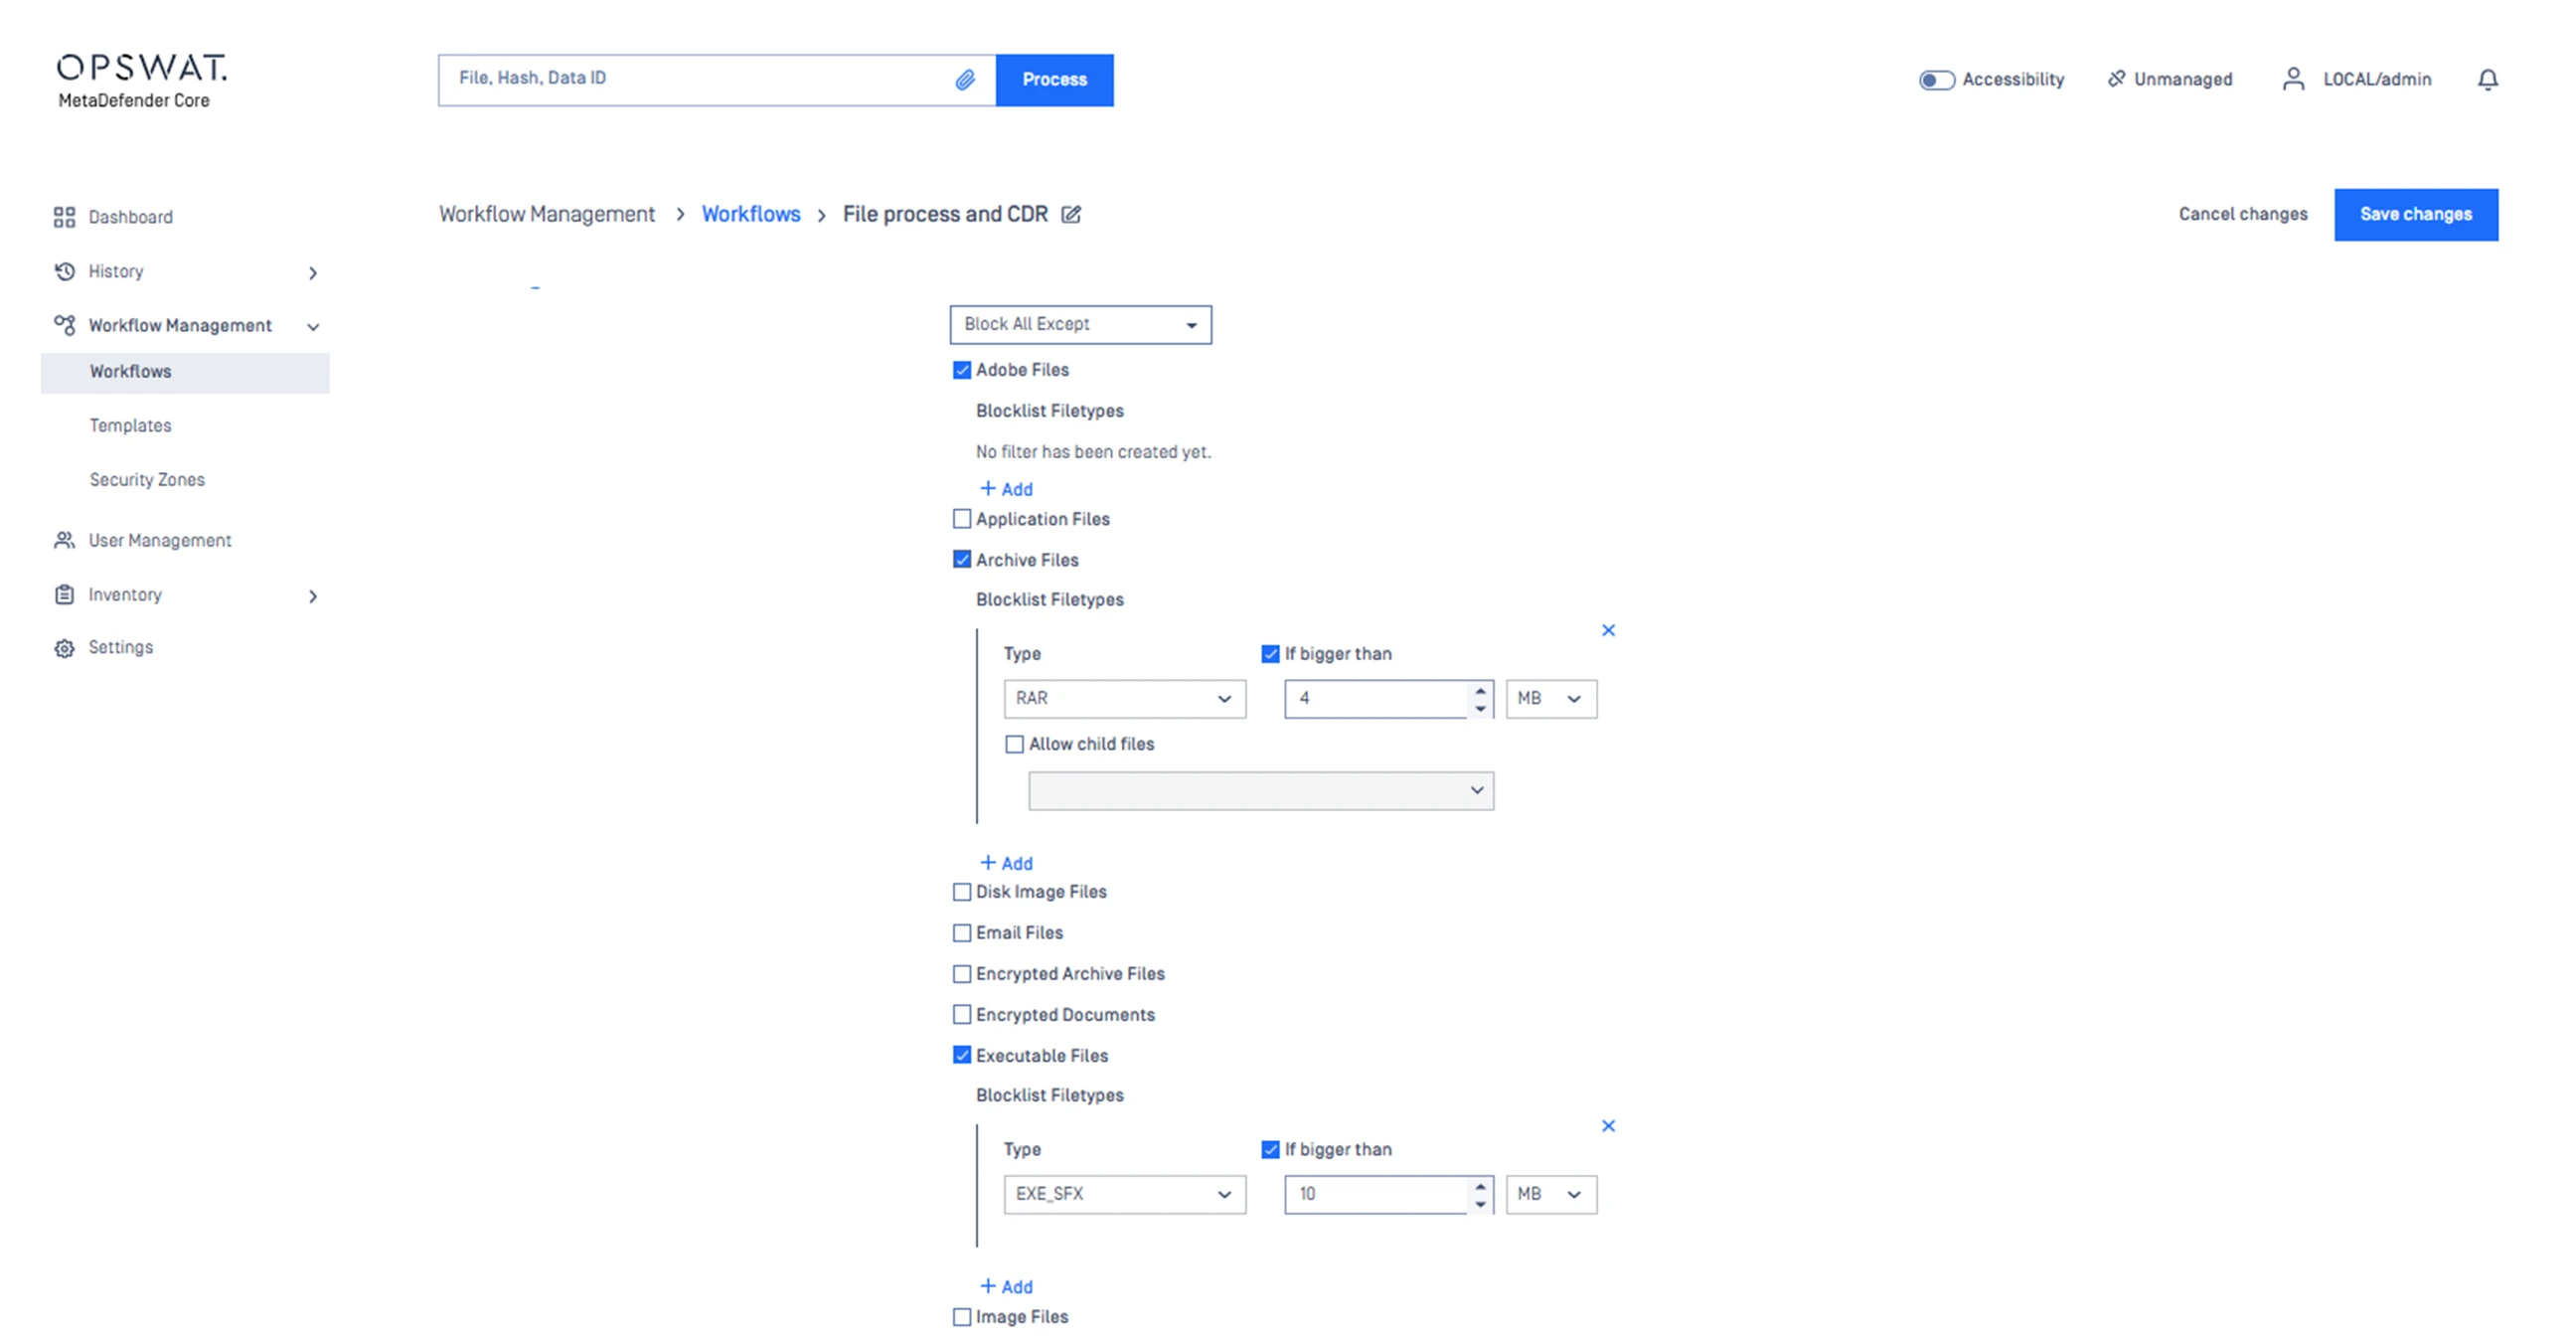
每个 每个工作流程都应定义接受的文件类型,包括生产率、介质、系统和存档、 媒体、系统和存档,并指定允许的最大文件大小。
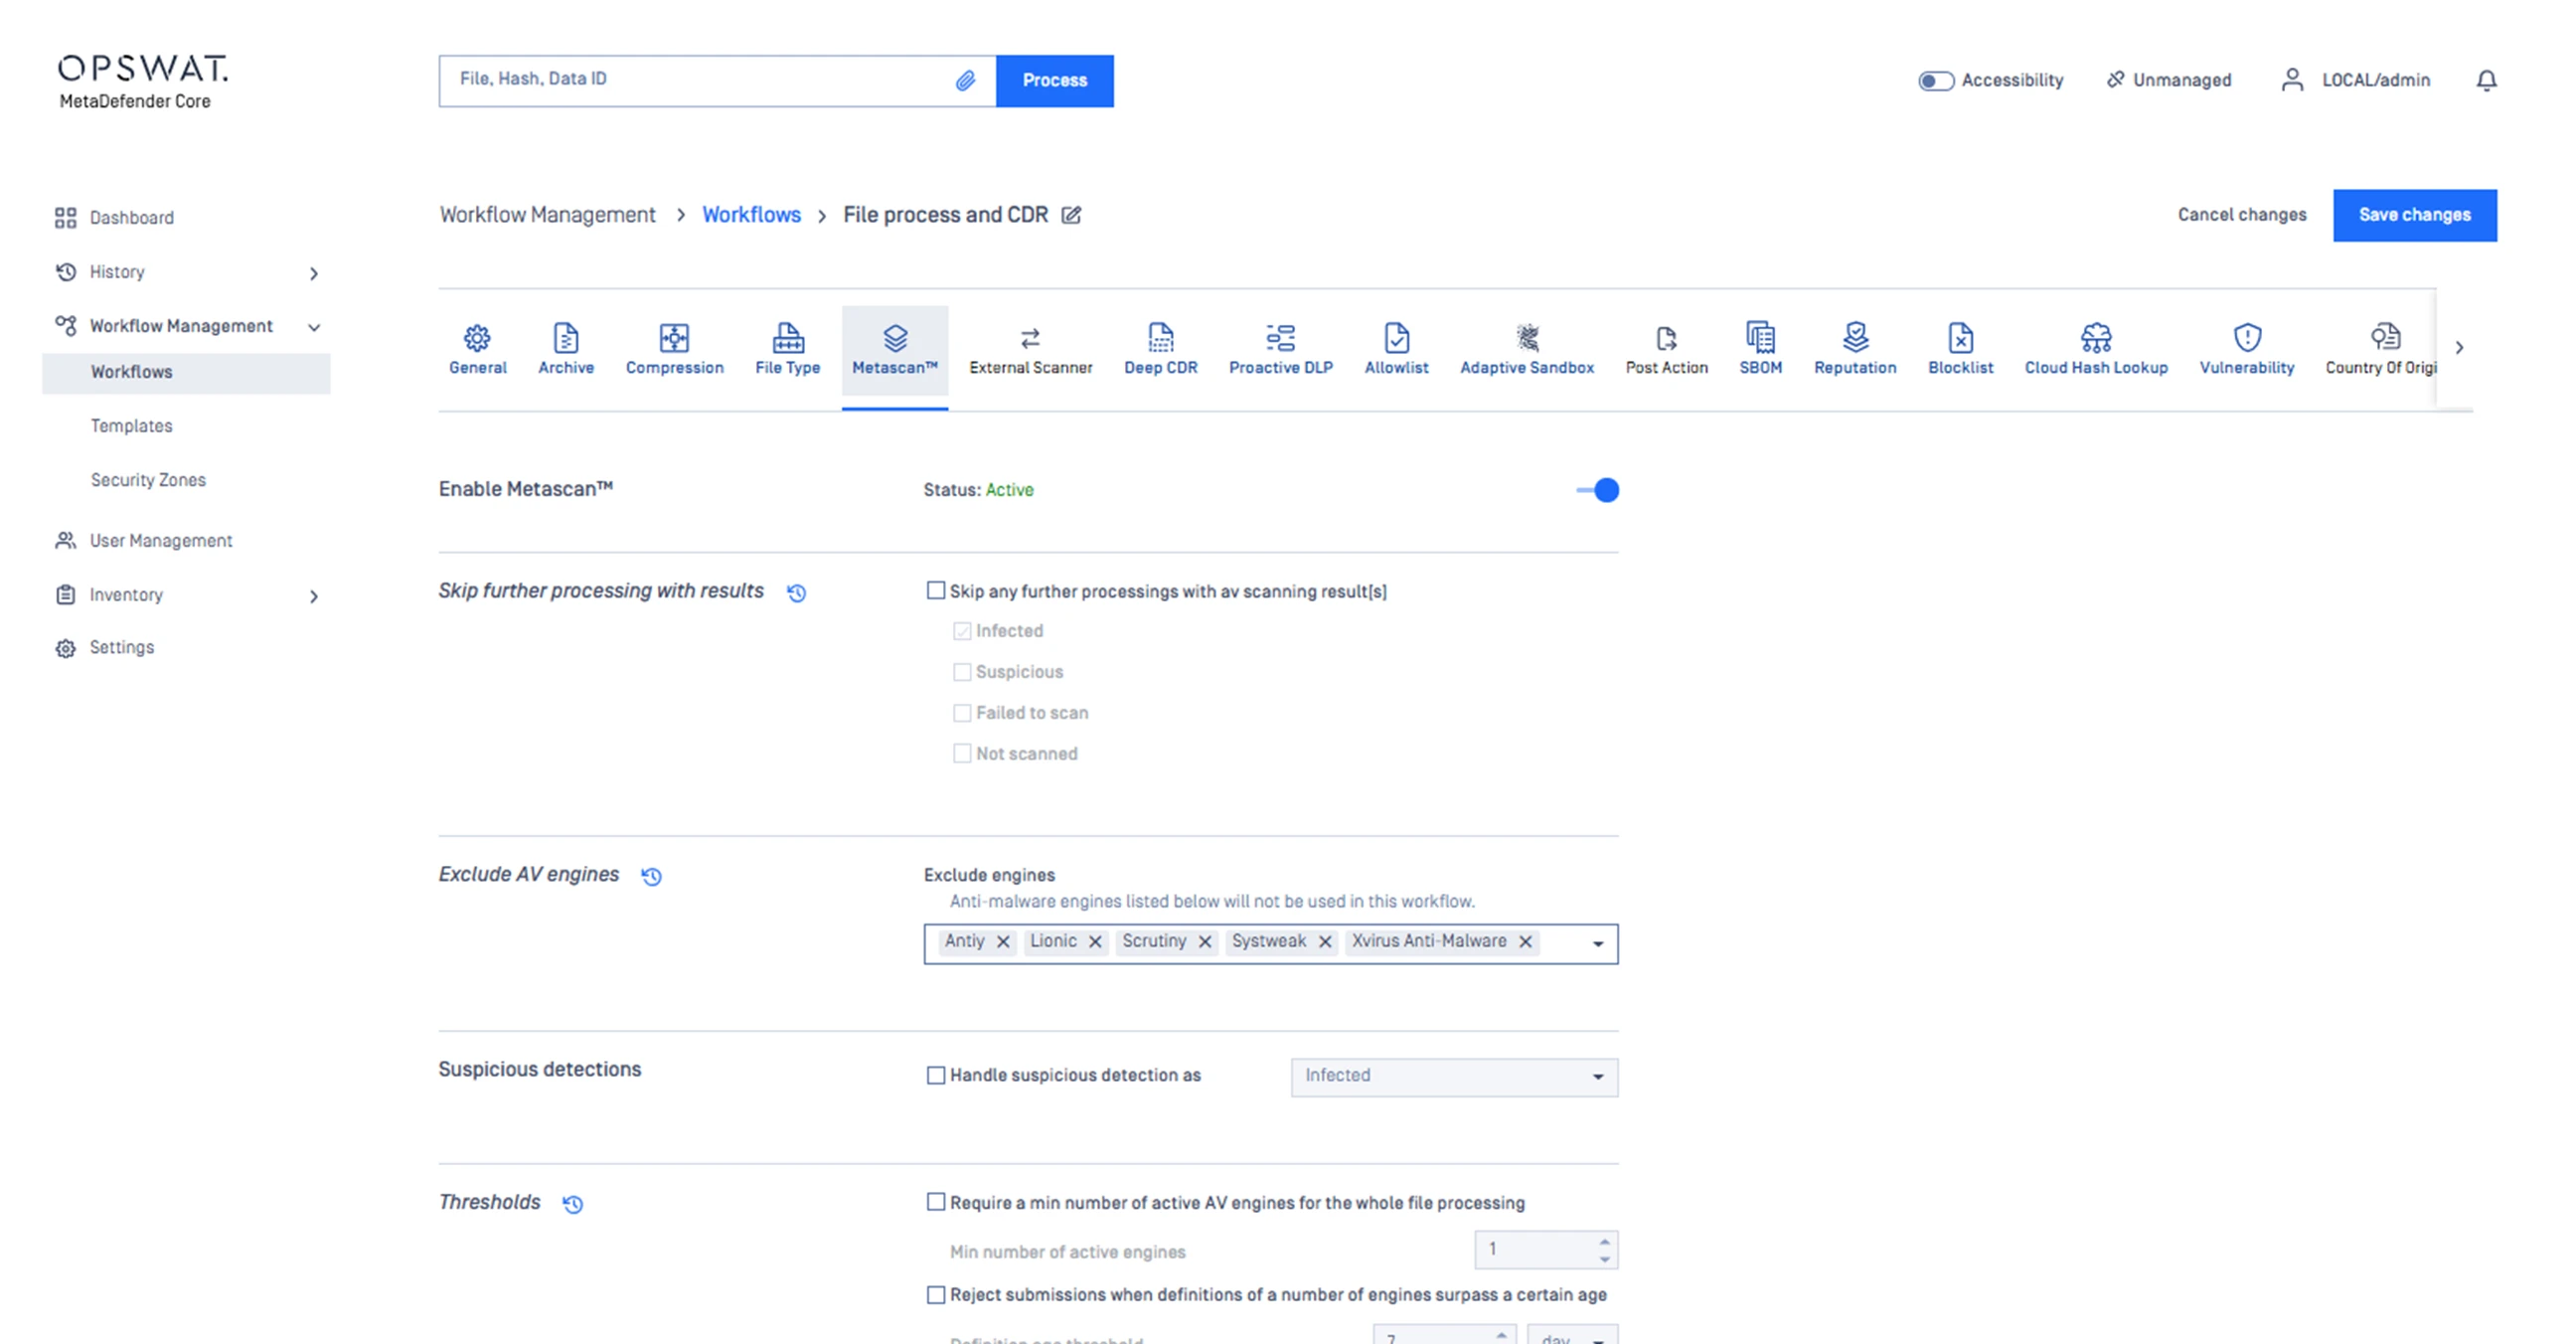
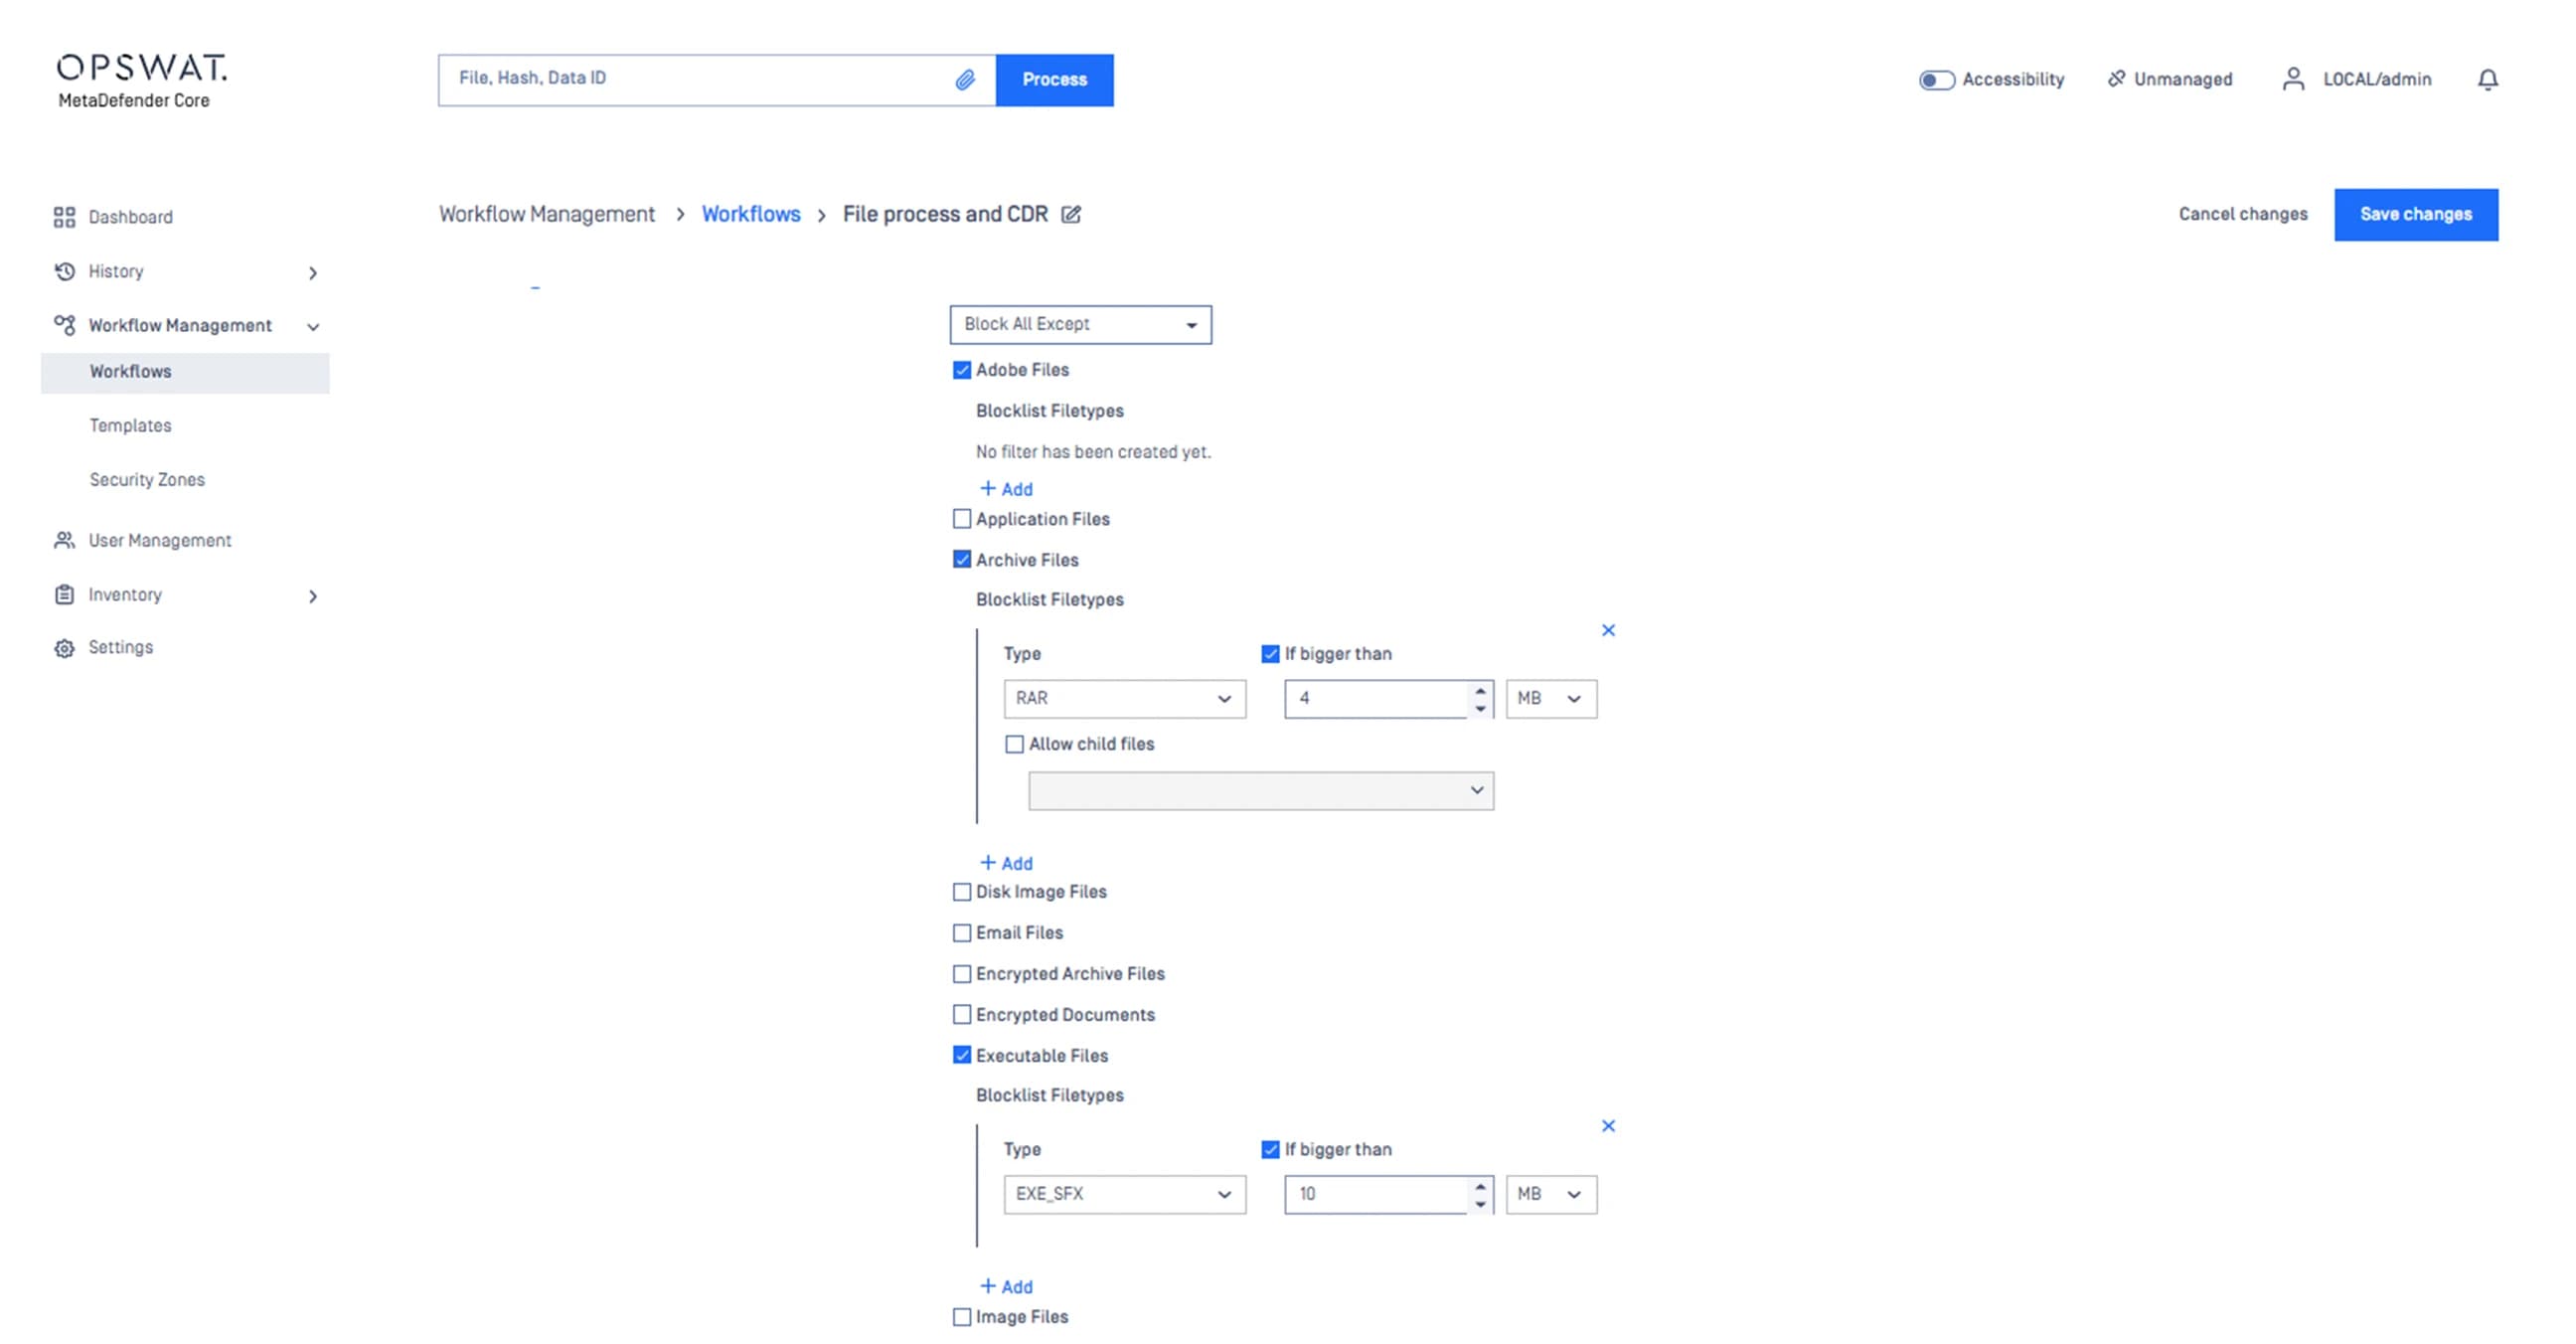 文件验收标准
每个 每个工作流程都应定义接受的文件类型,包括生产率、介质、系统和存档、 媒体、系统和存档,并指定允许的最大文件大小。
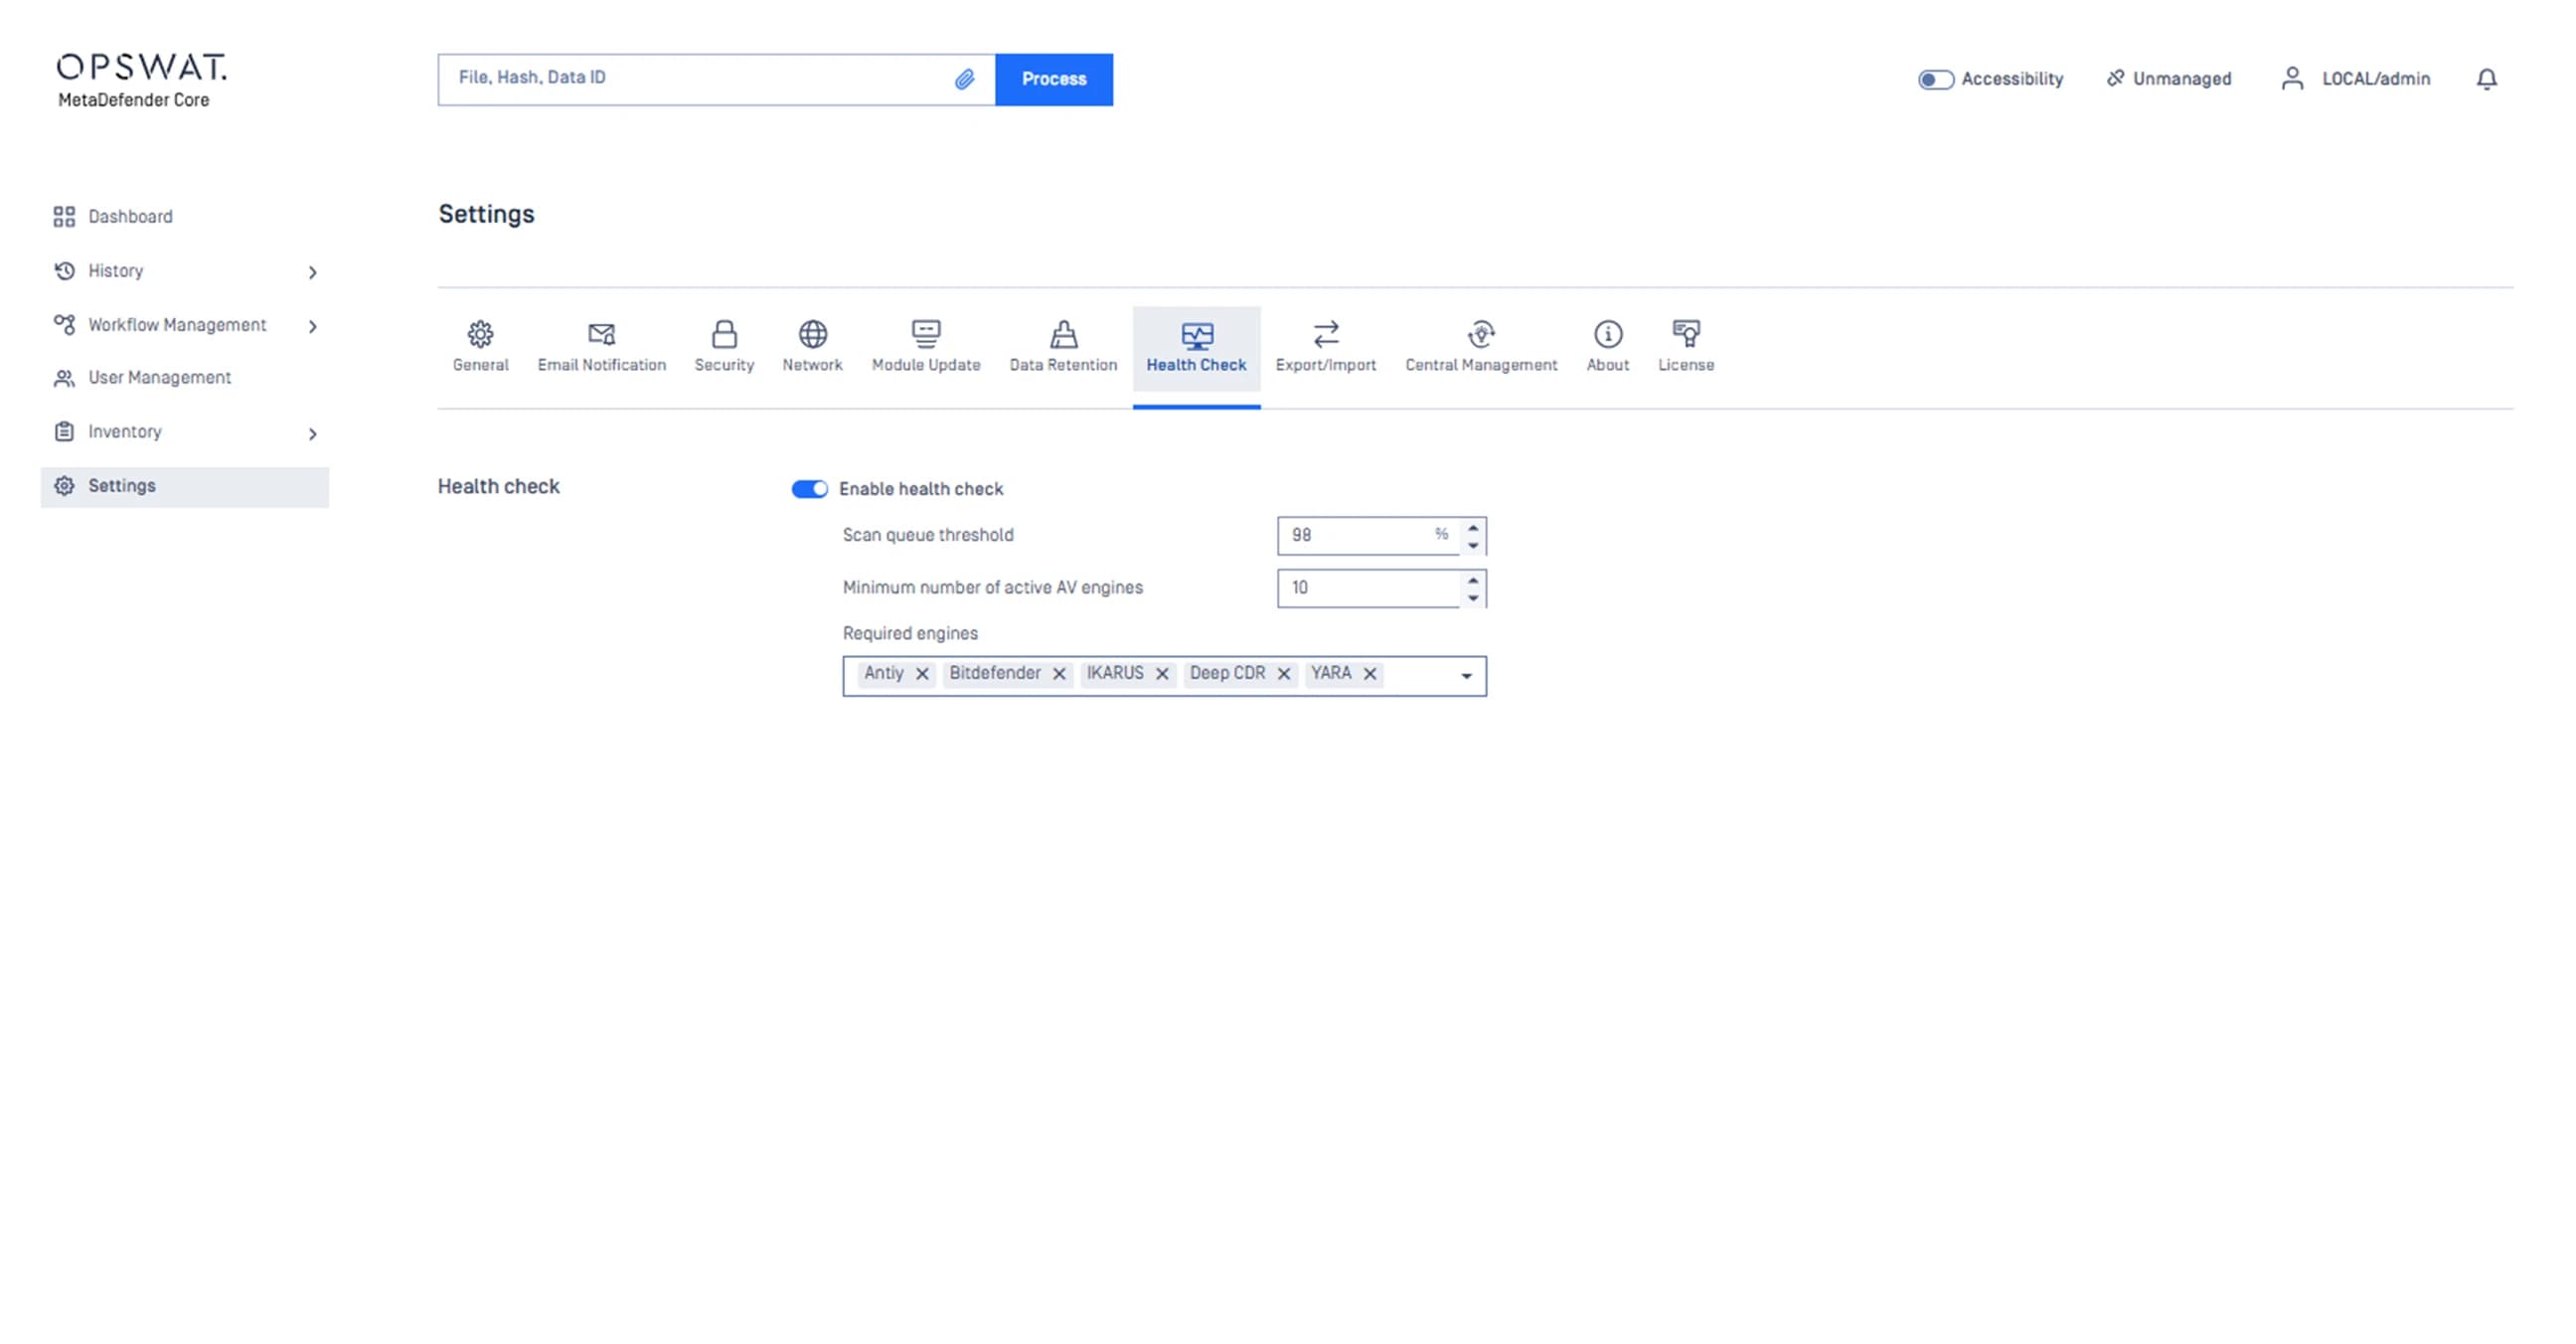 可扩展的处理支持
扩展 通过调整扫描请求队列和定义与扫描引擎通信的并行线程数量,支持文件处理量。 定义与扫描引擎通信的并行线程数量。
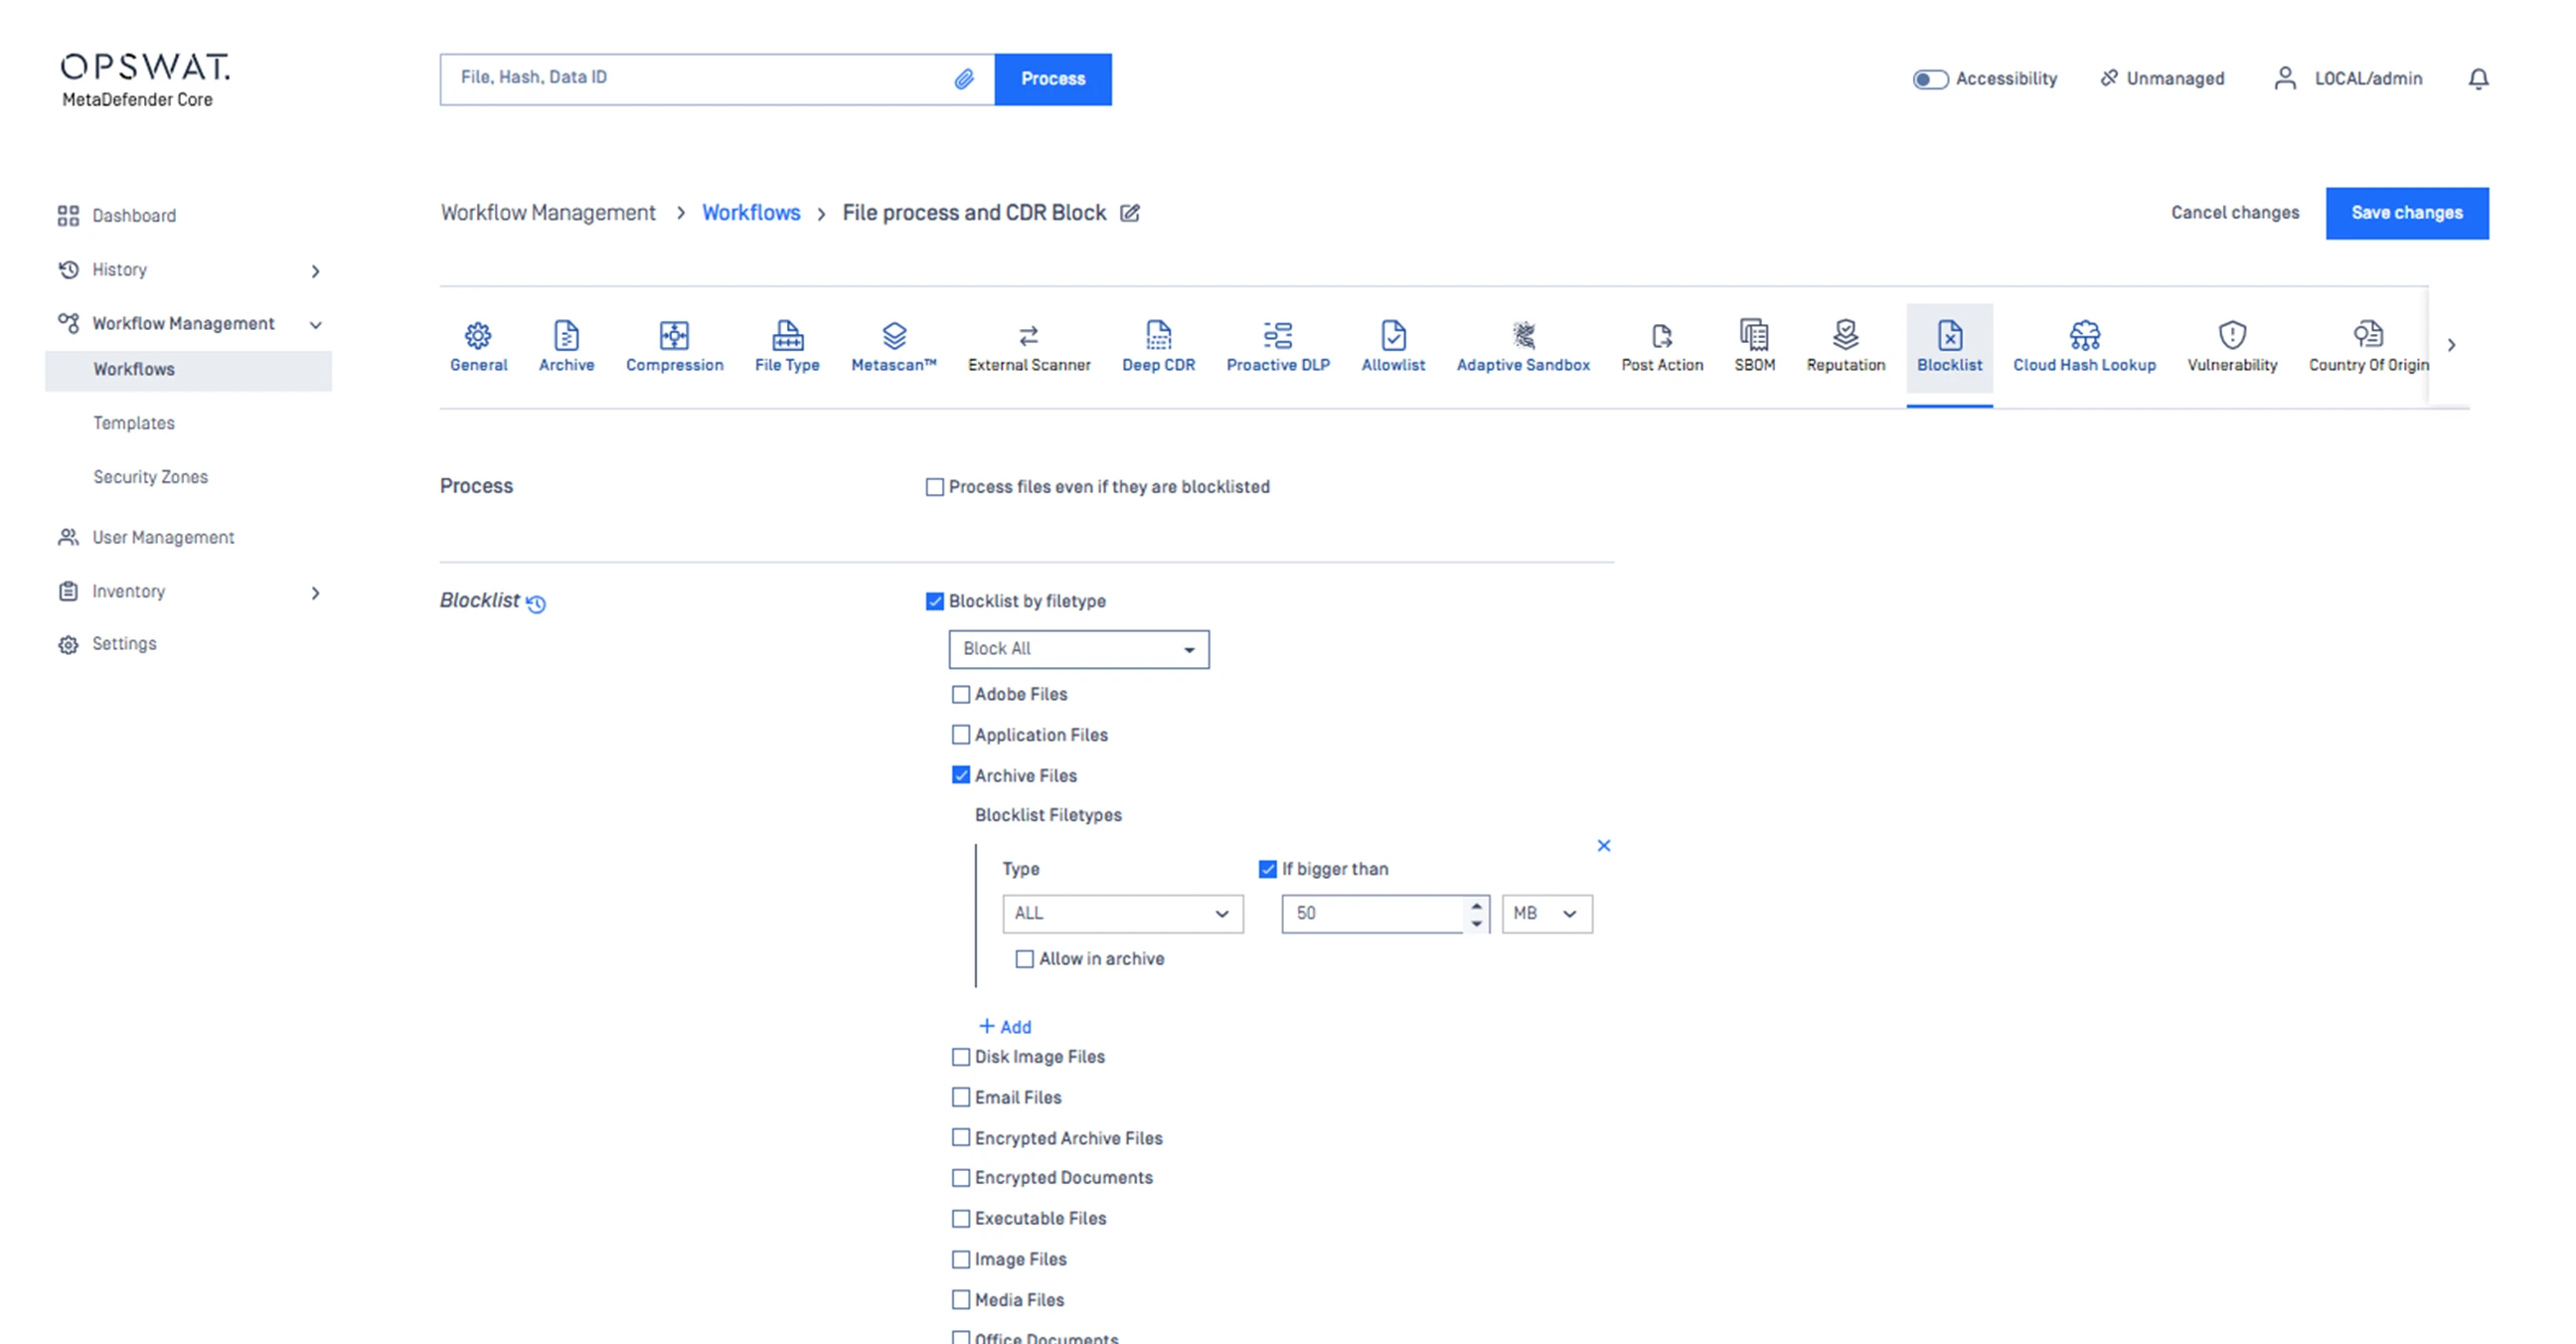
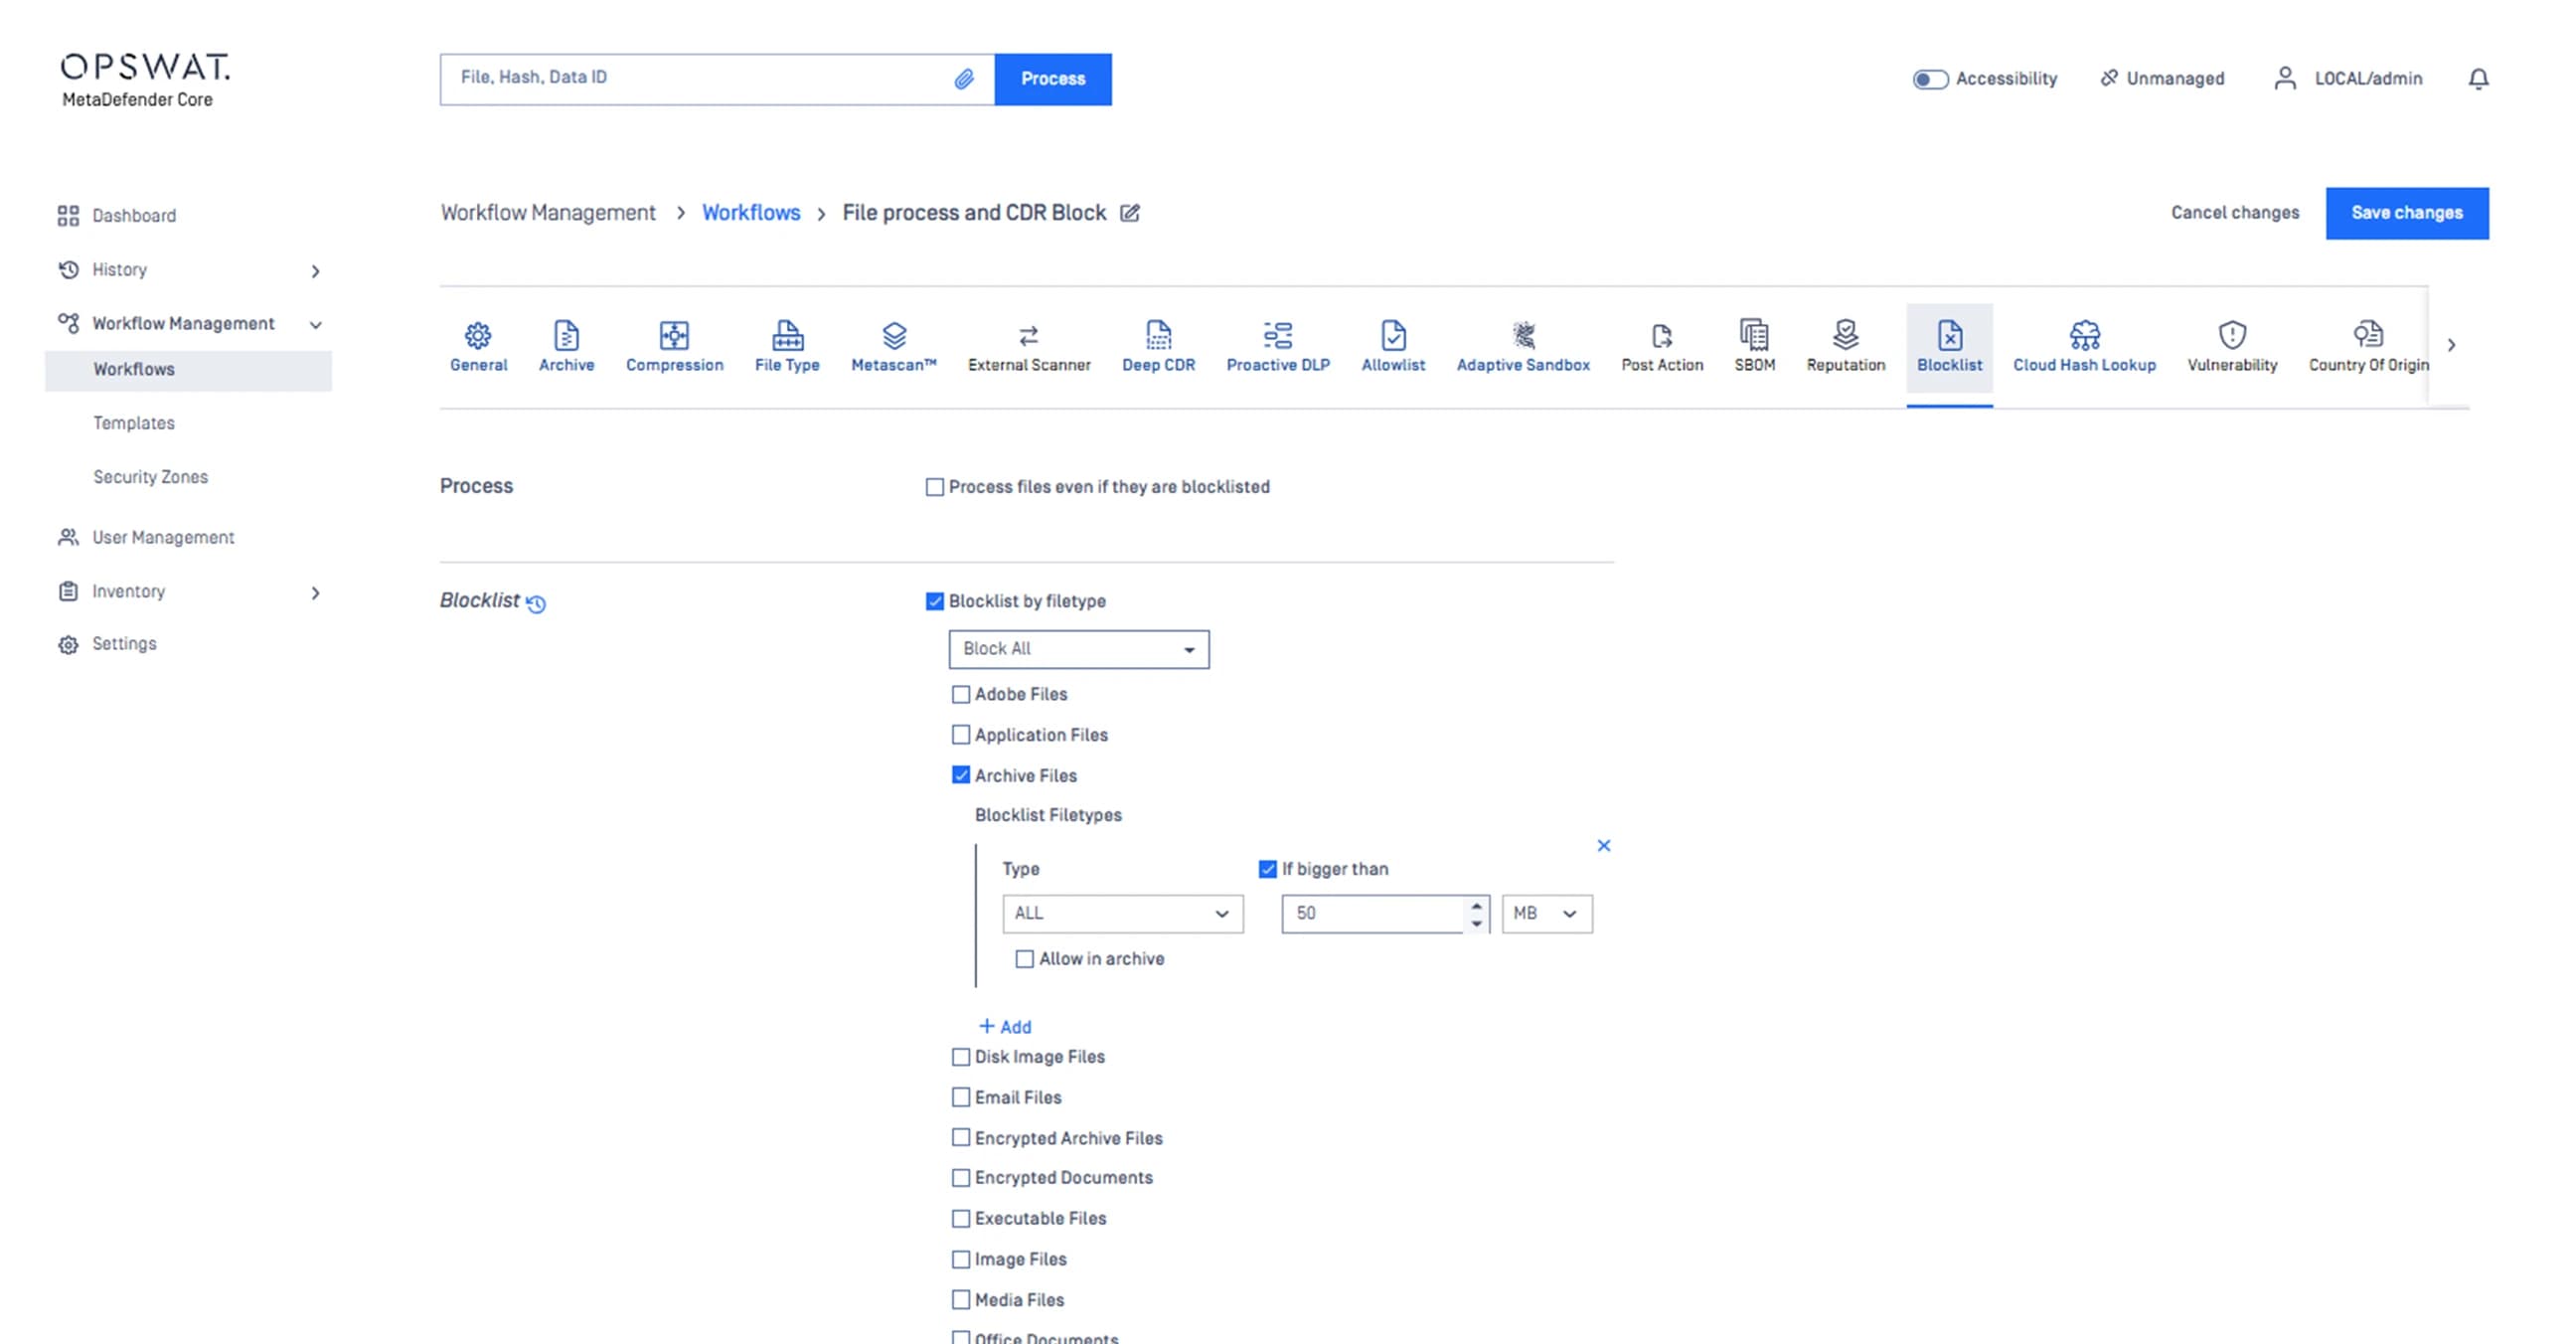 归档文件政策
定义 是否接受存档文件,以及最大文件大小(如果 允许。
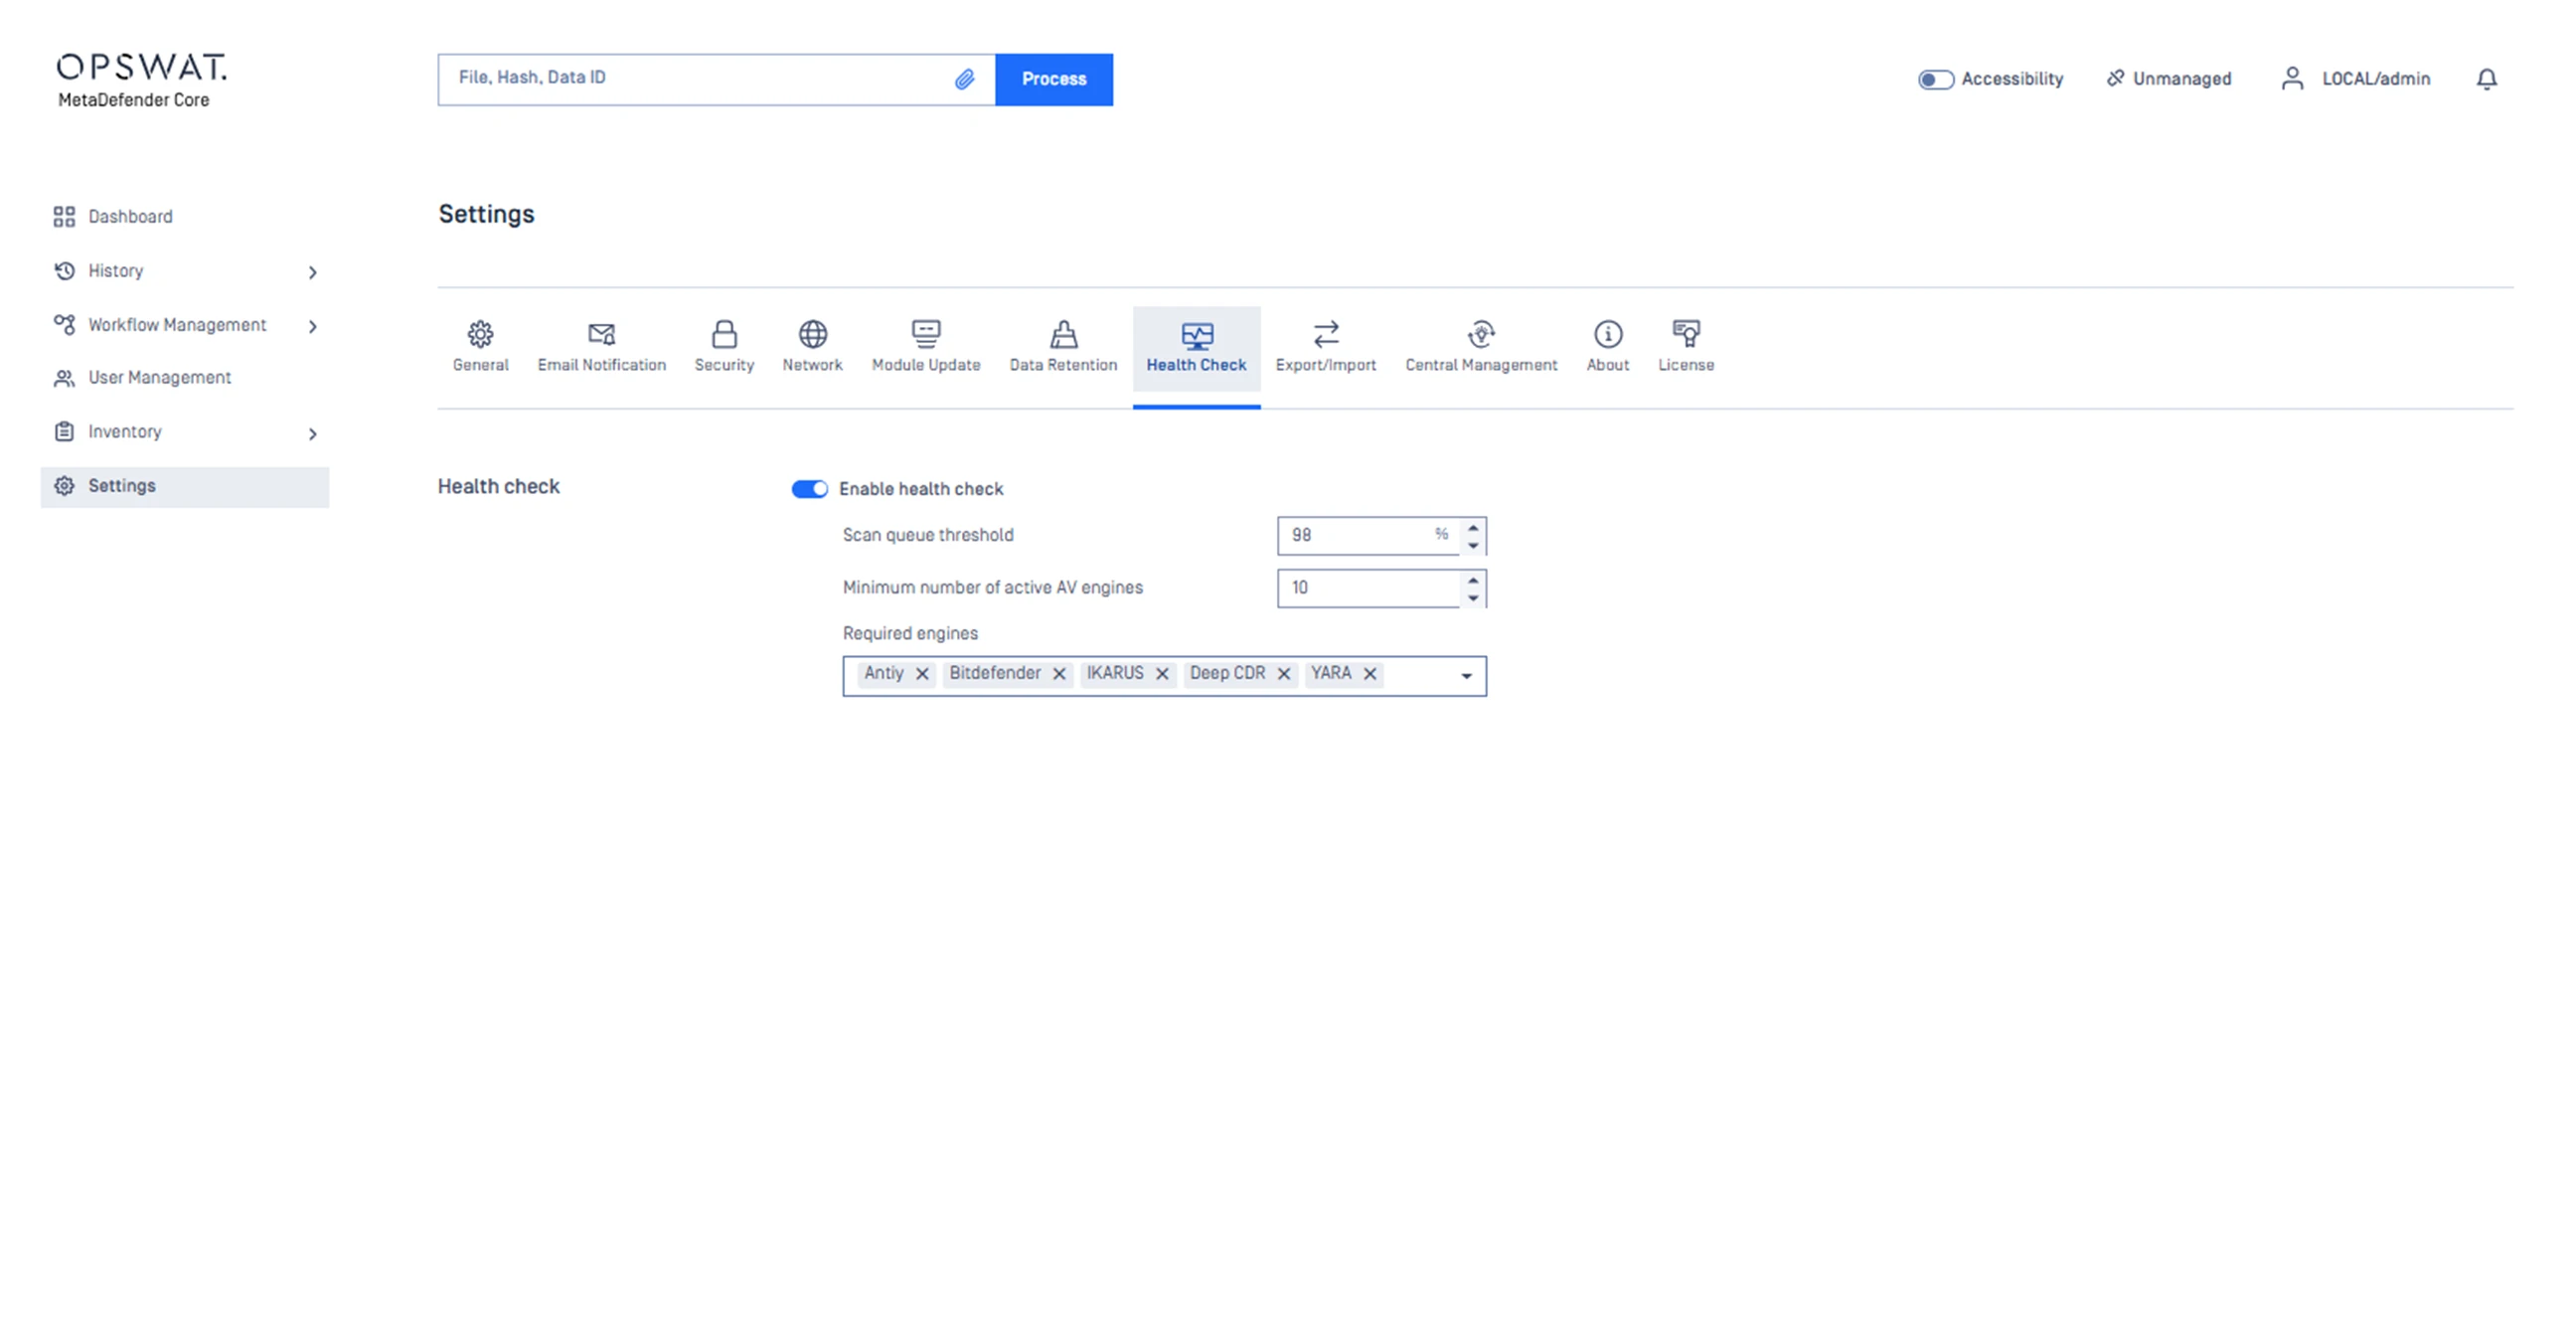
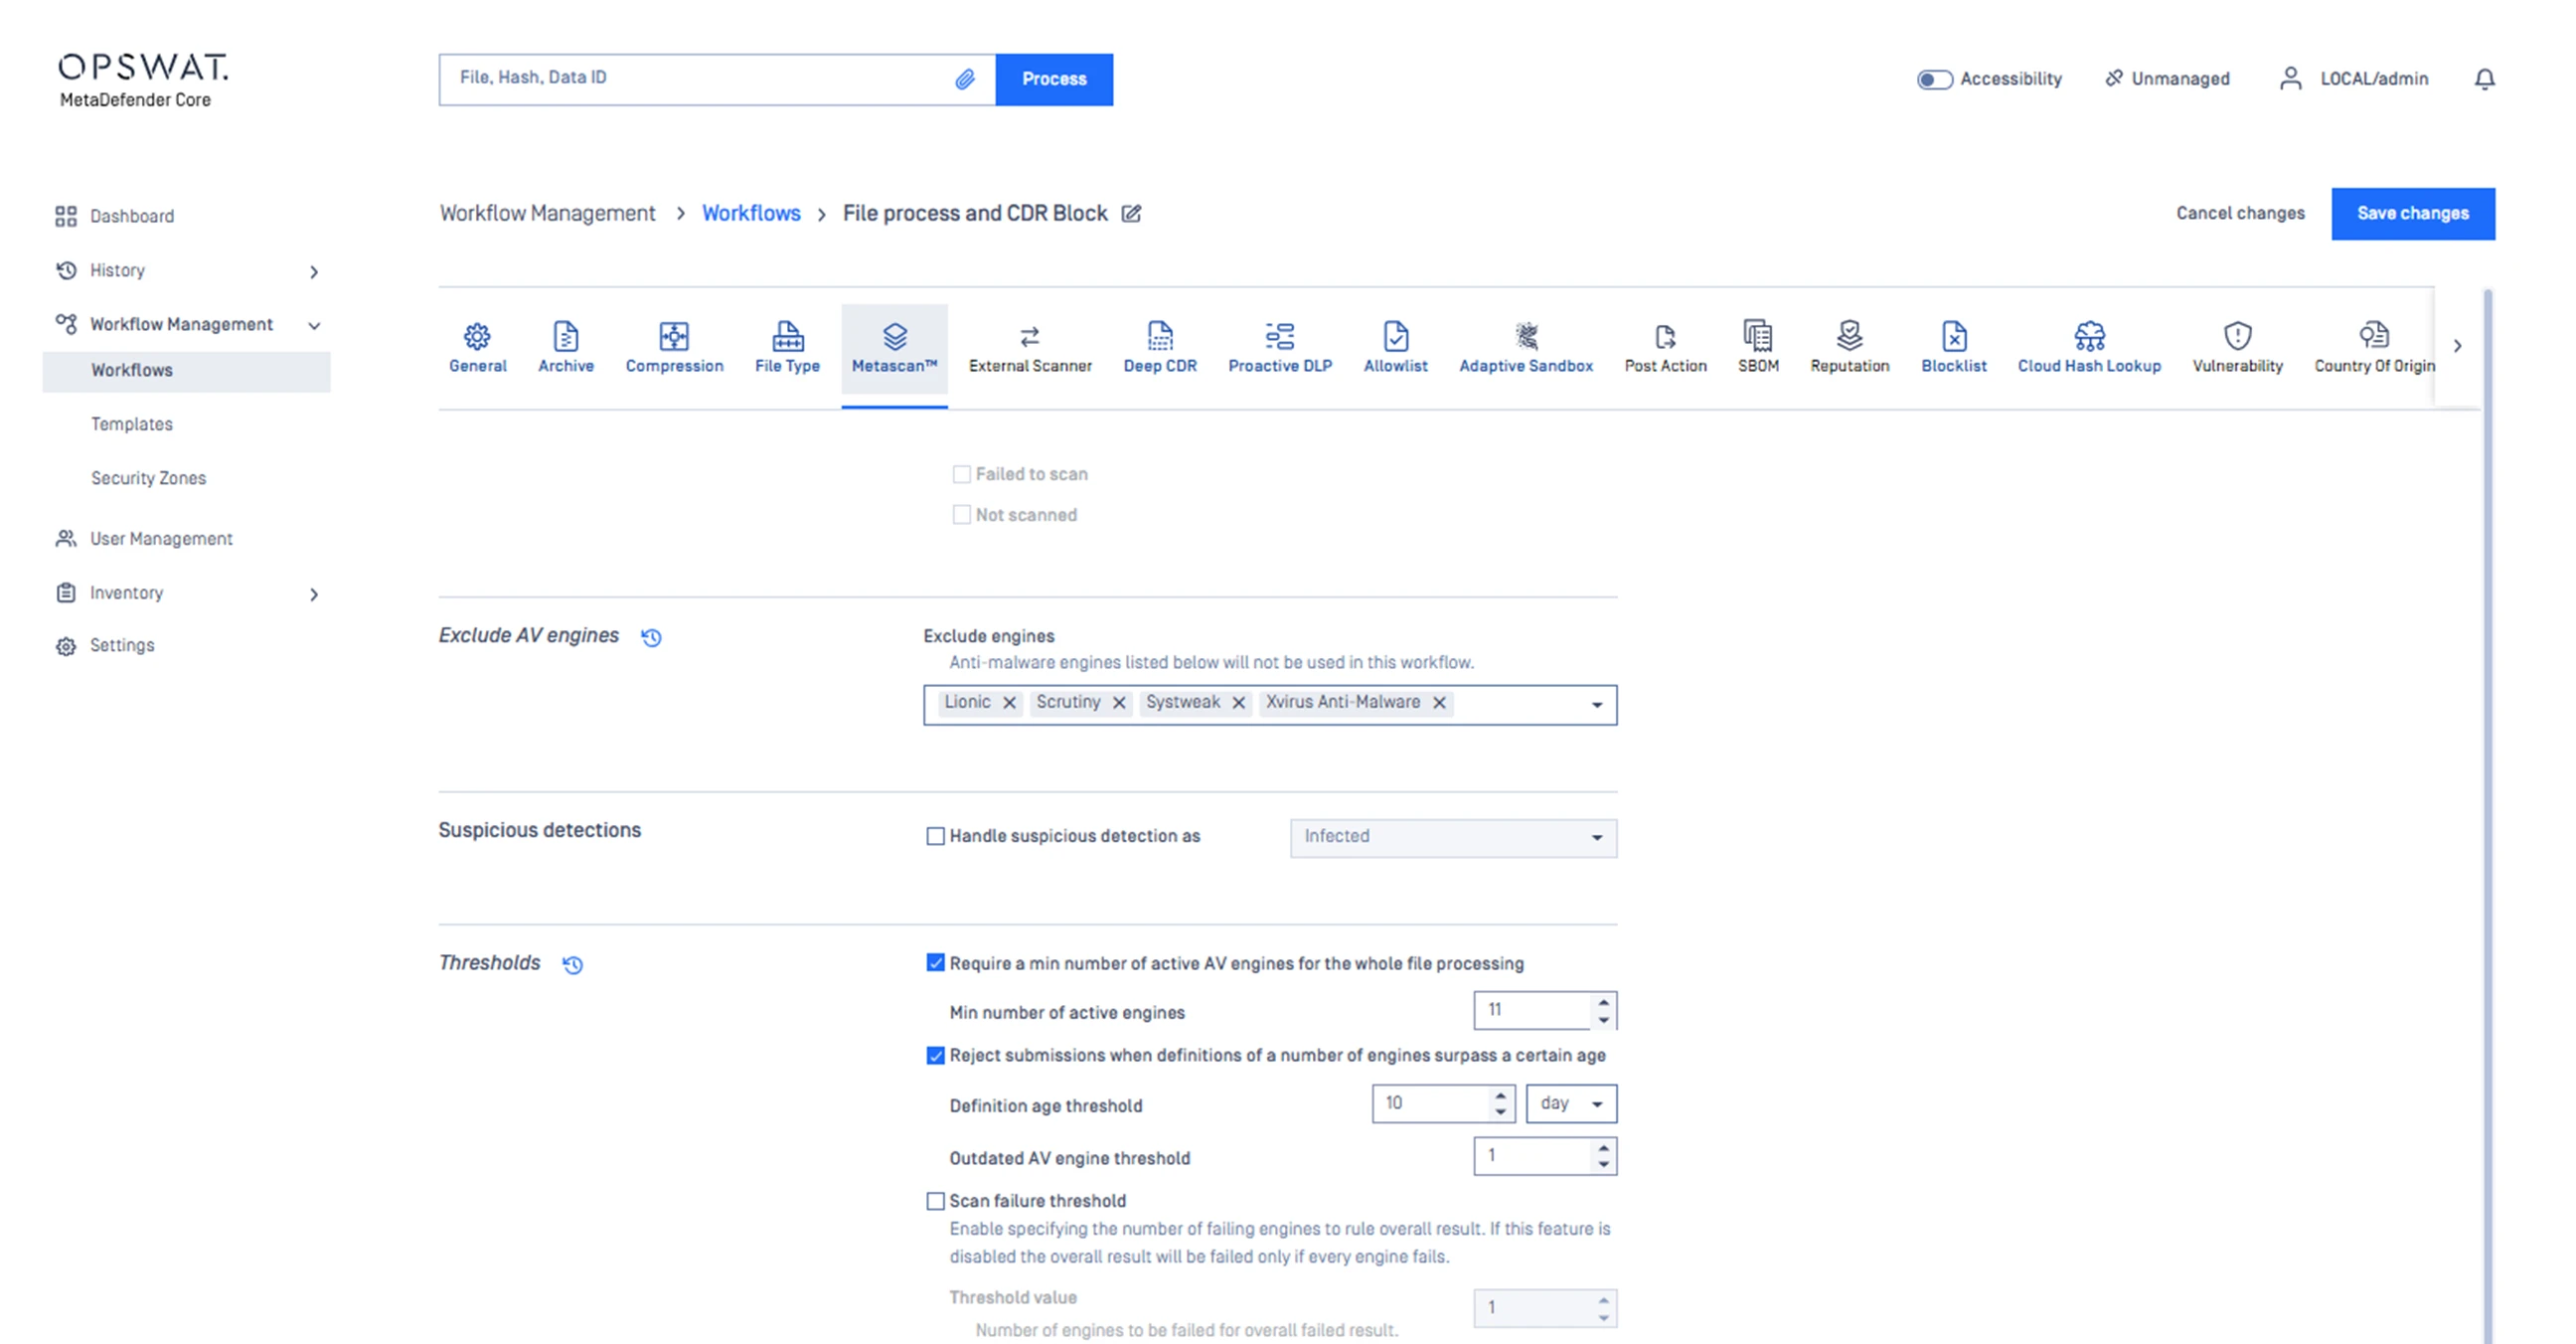
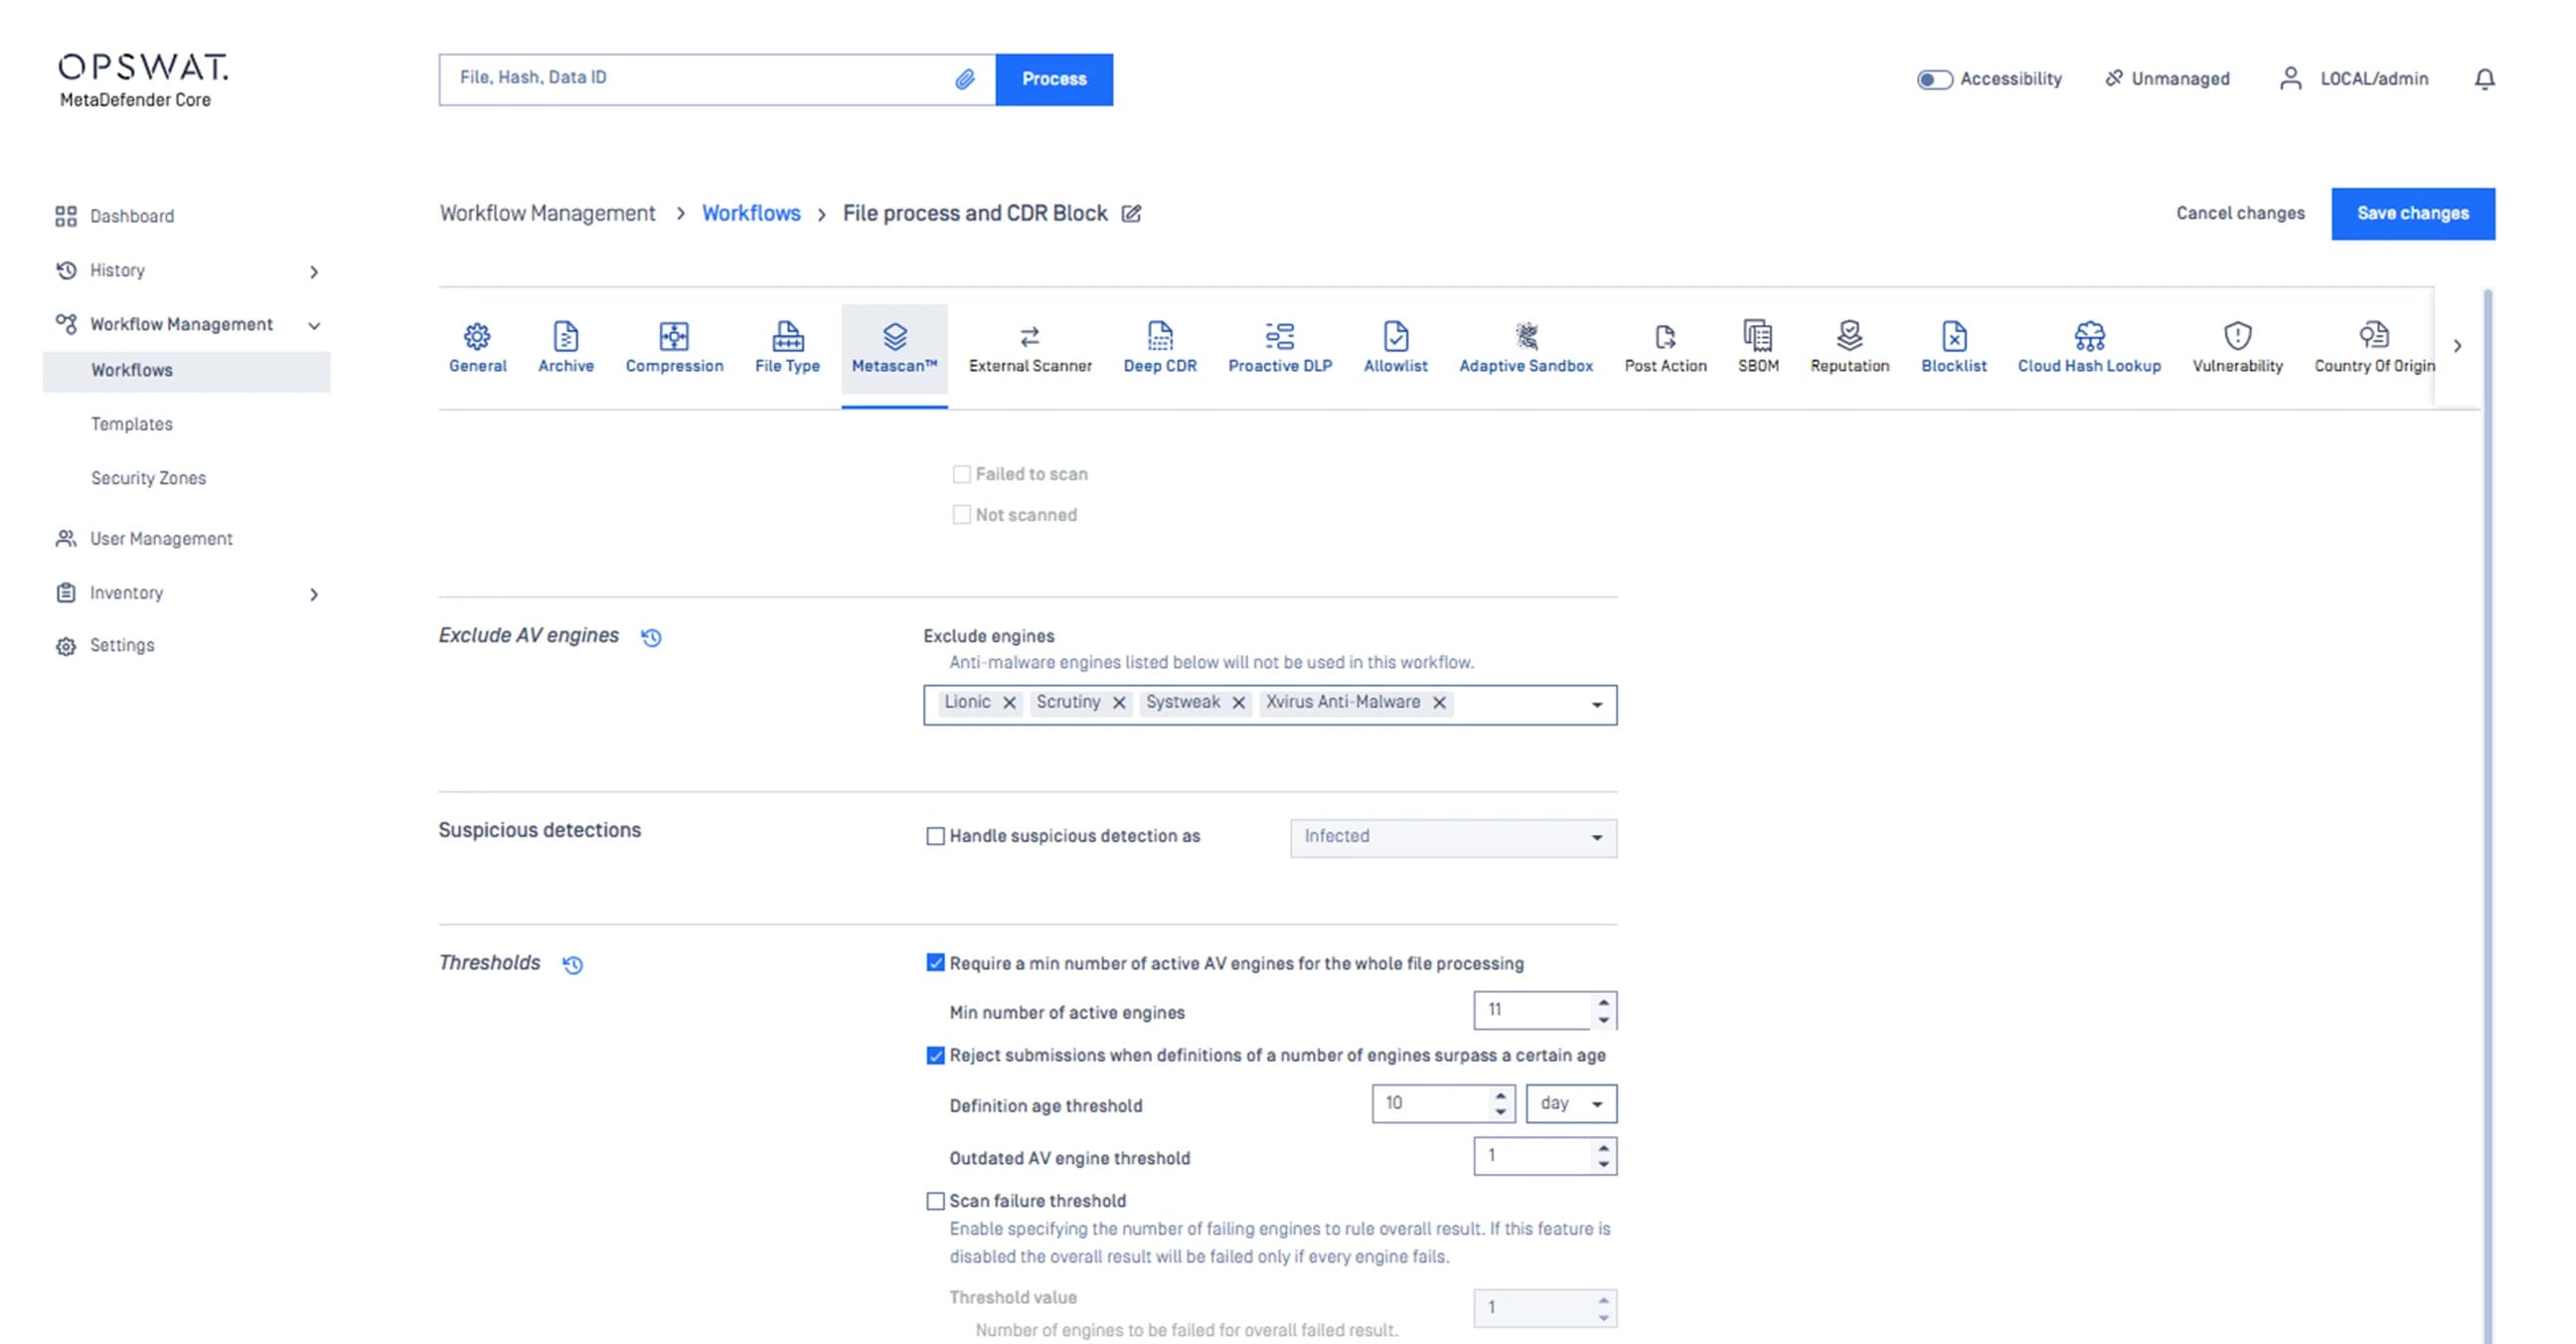 Multiscanning 检测阈值
建立 建立多重扫描阈值,规定必须有多少个引擎检测到威胁才会 发出受感染警报。阈值越高,误报的可能性越小,但所需的资源也会稍多一些。 误报的可能性,但所需资源略多。
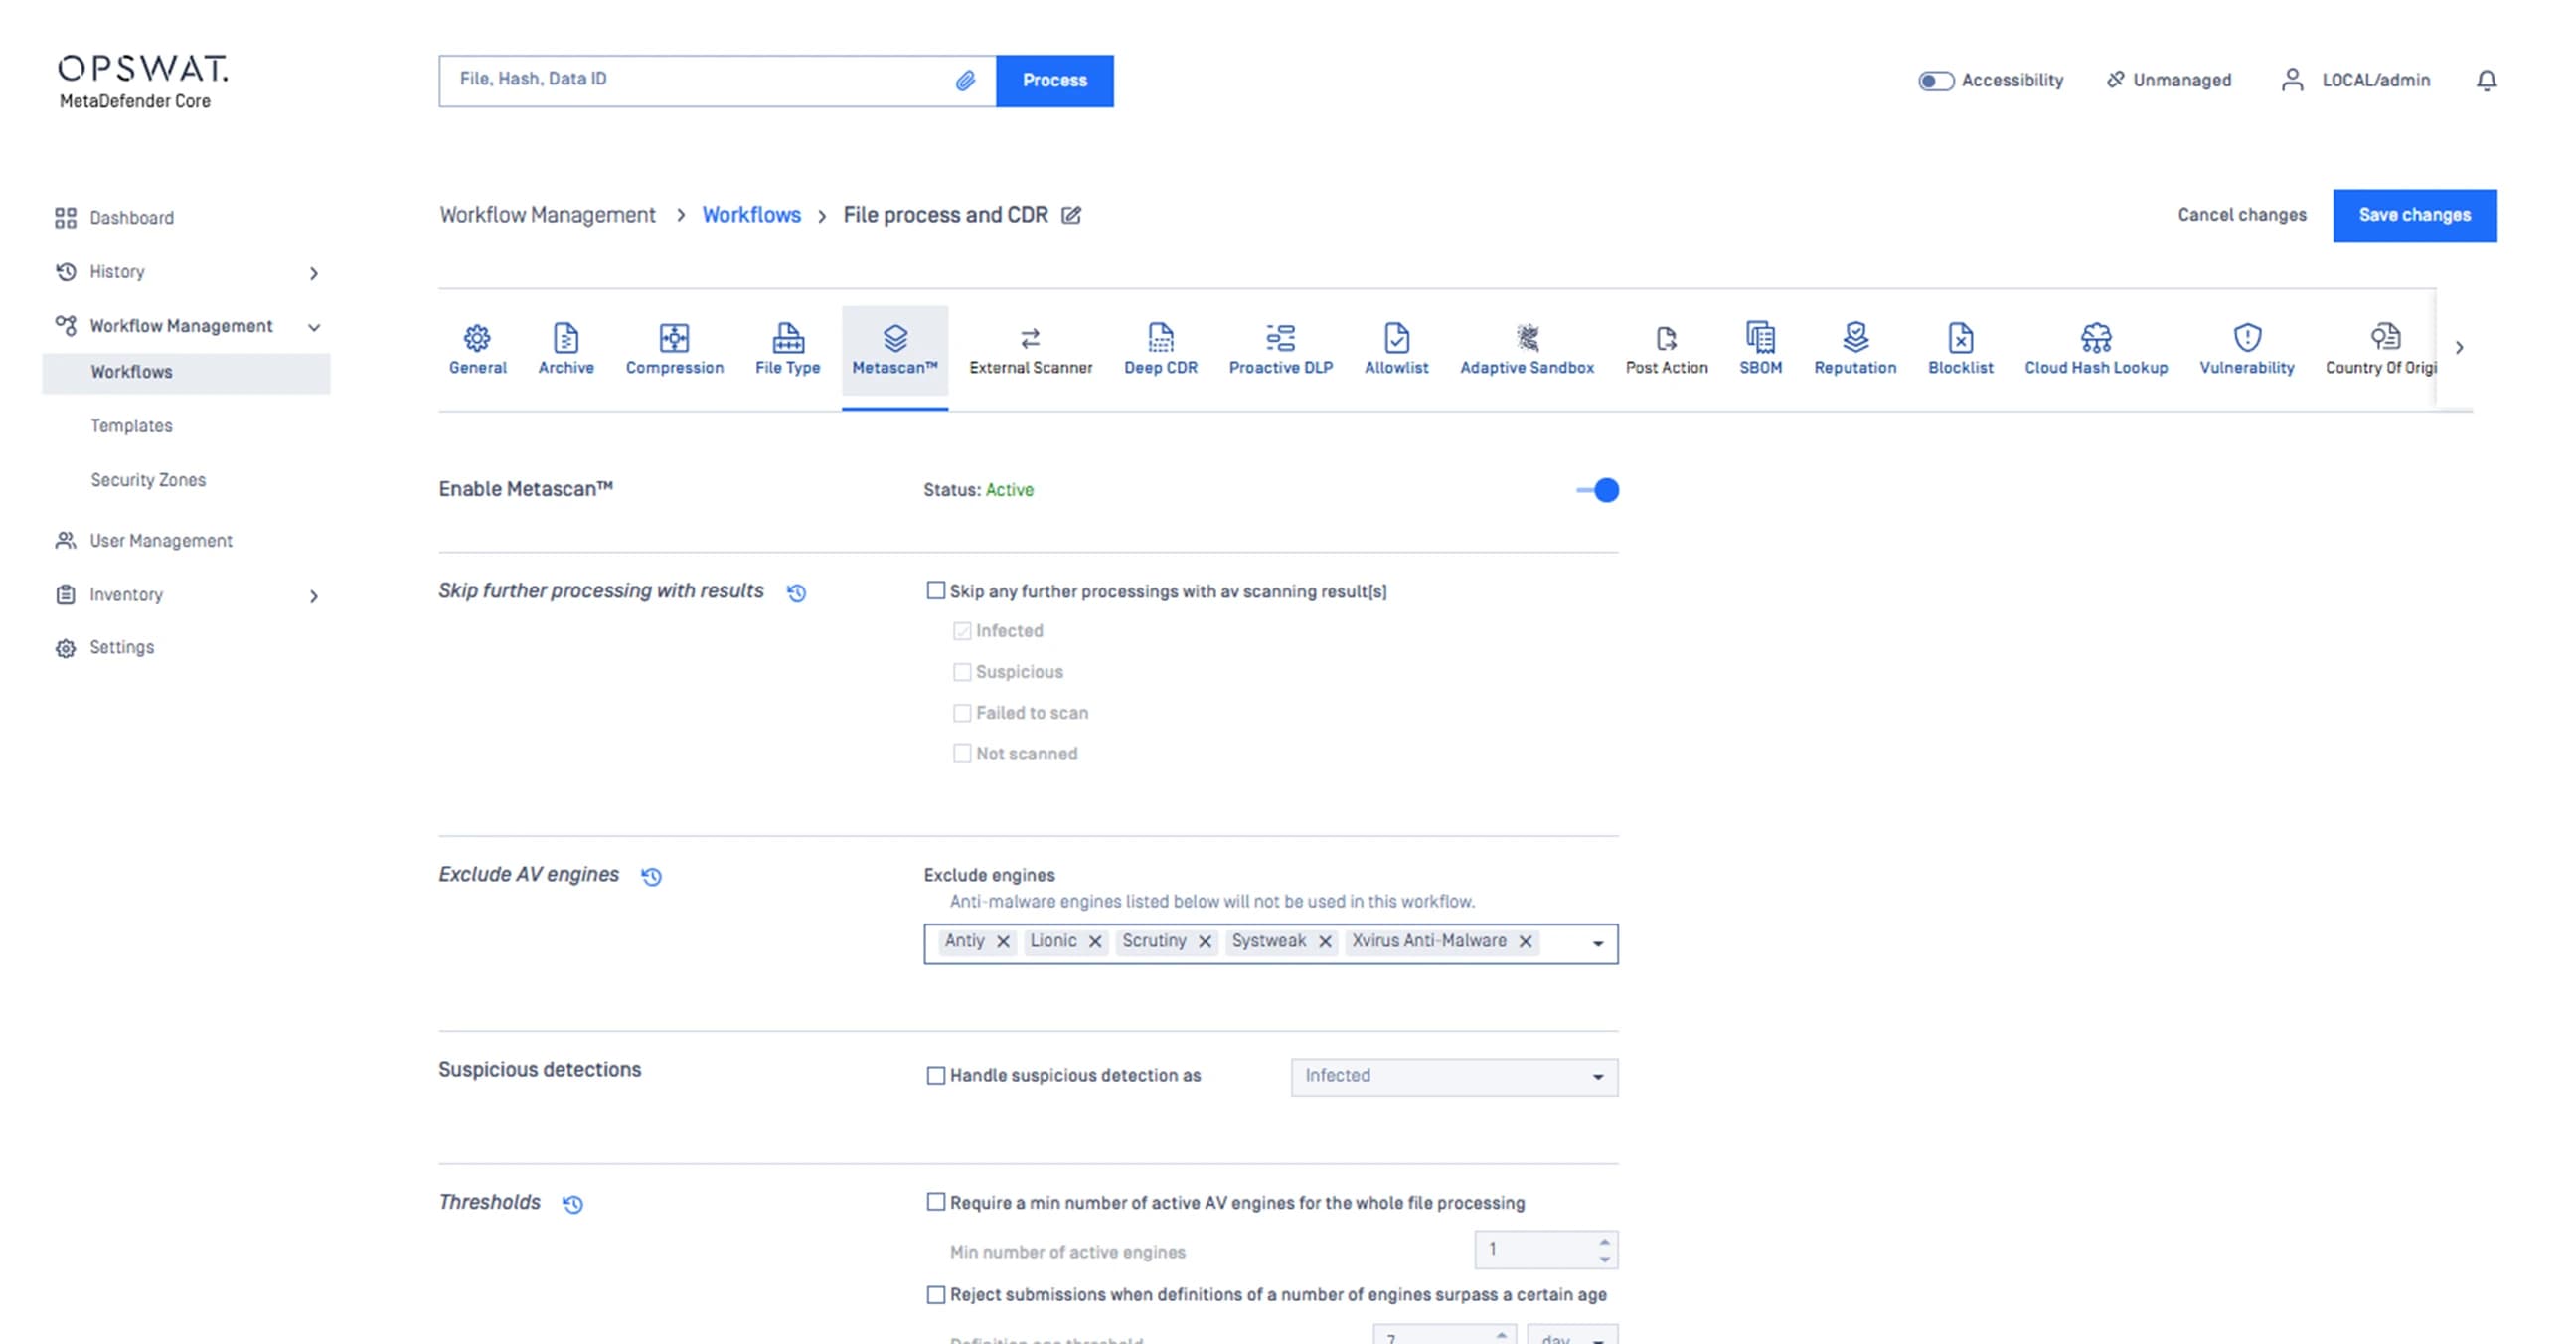 自定义安全工作流程
定义 涵盖 MetascanMultiscanning、Deep CDR™ 技术、 Proactive DLP 以及Adaptive Sandbox 检测与防护工作流, 根据数据源的可信度级别Sandbox 相应级别Sandbox 。
我们的合作伙伴
立即开始使用 OPSWAT
OPSWAT 是网络安全解决方案的领导者,因为我们了解现代组织所面临的风险和挑战。<br>我们开发了威胁情报功能,使您的团队能够比以往更快地了解威胁并做出反应。
立即与我们的团队联系,了解我们的文件安全解决方案。