在我们DevSecOps博客系列的上一篇文章中,我们探讨了源代码和构建产物中可能存在恶意软件的问题,以及团队如何利用MetaDefender for Jenkins来保障其软件构建管道的安全。本篇博客将继续探讨DevOps安全这一主题,我将演示如何使用MetaDefender for Jenkins来检测Docker镜像中的恶意软件和漏洞。
Container 基础设施:Supply Chain 攻击面不断扩大
微服务和容器的发展势头迅猛。由于其轻量级和快速部署的特性,容器技术在未来只会继续发展。然而,容器也经常容纳过时和脆弱的软件。不良行为者利用这种自动构建平台创建供应链攻击活动,使目标组织及其相关方面临风险。
对 Docker Hub 上 400 万个公共镜像的分析揭示了容器中的隐形风险。这些镜像中有一半(51%)包含至少一个关键漏洞,13%存在高严重性漏洞。超过 6400 个镜像被认为是恶意的,因为它们包含加密货币矿工、恶意 Node Package Manager(NPM)包、黑客工具和恶意软件。
在另一起事件中,攻击者使用 Docker 镜像进行加密挖掘。2021 年,五个恶意镜像被调用超过 12 万次。该活动涉及 typosquatting--一种混淆技术,使用拼写错误或误导性的标题,如 "openjdk "和 "golang",来代替 Docker Hub 中的官方 "OpenJDK "和 "Golang "镜像。其目的是诱使受害者触发二进制 xmrig--一种可被滥用来劫持组织资源的 Monero 加密货币。
Docker 是最流行的容器化平台之一,拥有 700 万用户,在2020 年将创建 700 万个存储库和 2420 亿次拉动。现在是企业认真考虑将保护容器基础设施作为其网络安全最佳实践之一的时候了。
克服 Docker 映像中的风险
避免意外拉动非法图像的最佳方法是采用零信任安全模式。必须将所有文件视为潜在风险,并进行彻底扫描,以便在第一时间发现威胁。
一种方法是使用漏洞扫描工具,如本地 Docker Scan 或类似的替代工具。但如果没有此类解决方案,可以将 Docker 映像保存为归档文件,然后将其发送到分析服务。
另一种简单的方法是使用MetaDefender for Jenkins 插件扫描 Docker 映像。
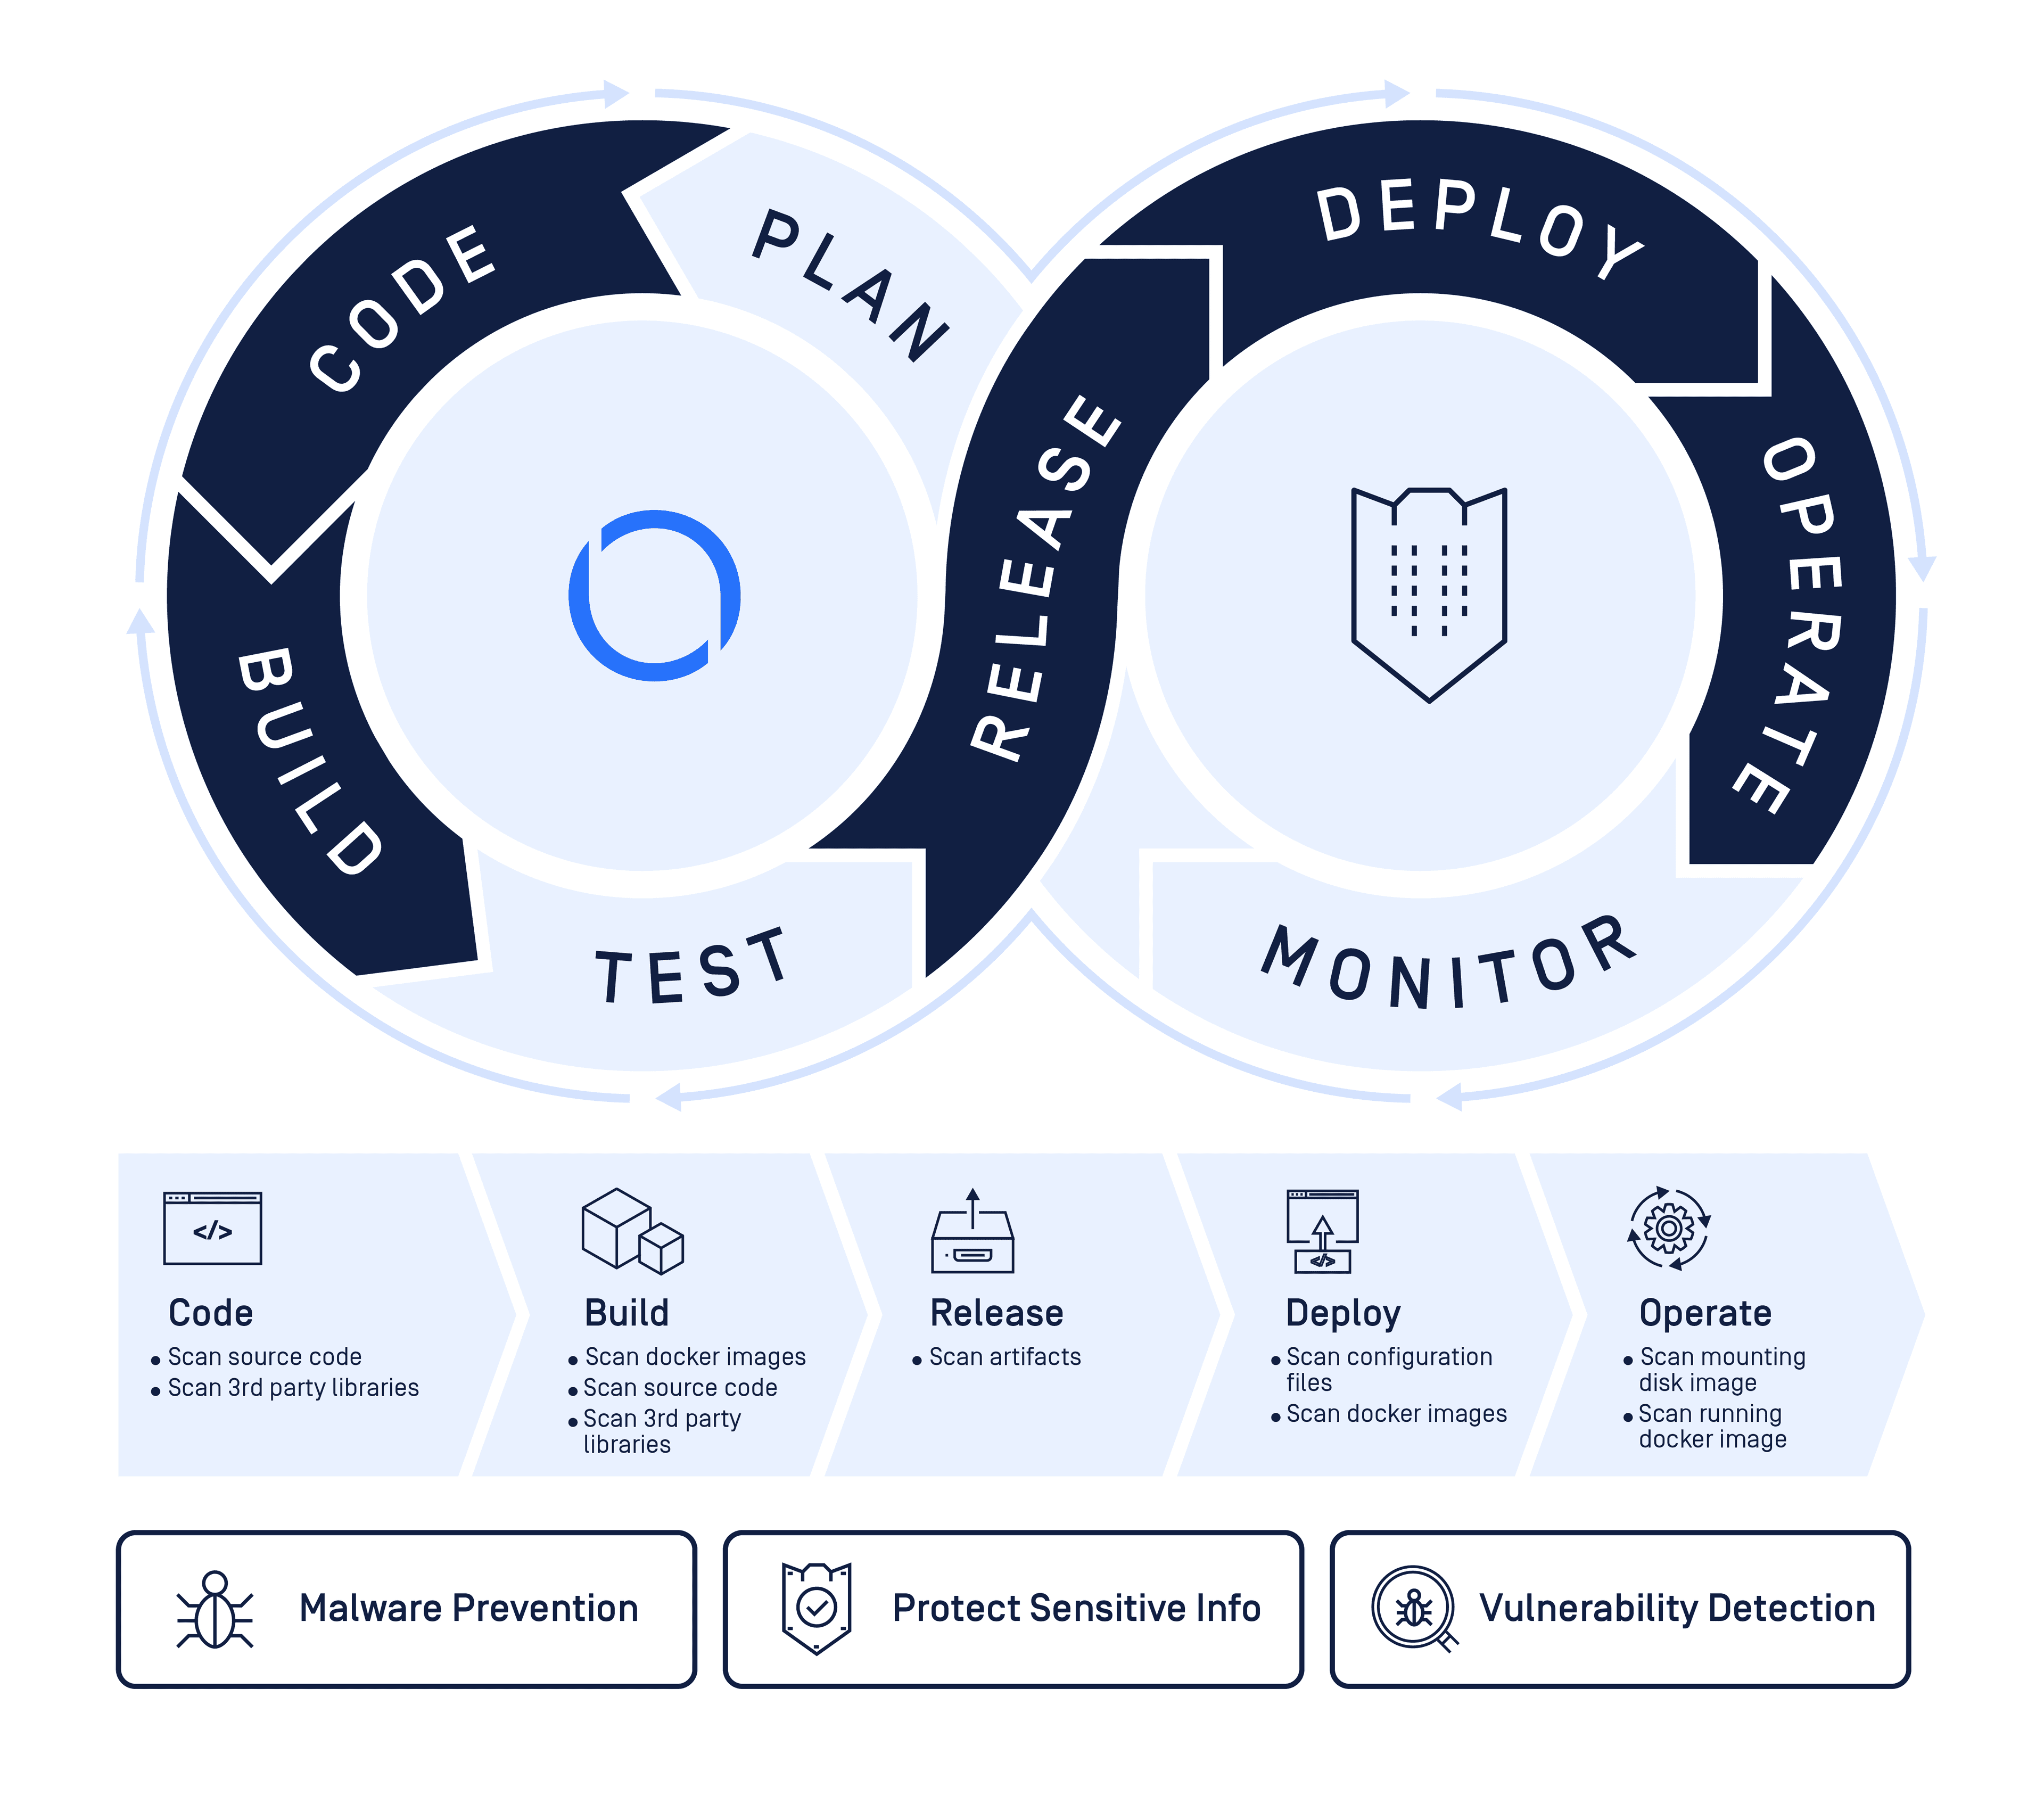
使用MetaDefender for Jenkins 检测恶意软件和漏洞
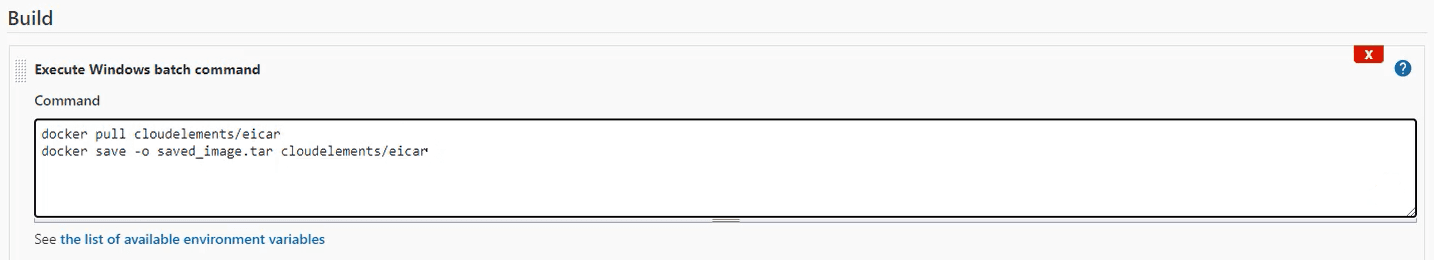
第一步,我创建了一个带有命令行构建步骤的构建扫描配置,如下所示。构建将检查 Docker 镜像,并将其保存为 TAR 文件。为了演示,我使用了一个包含 EICAR 文件的 Docker 镜像。
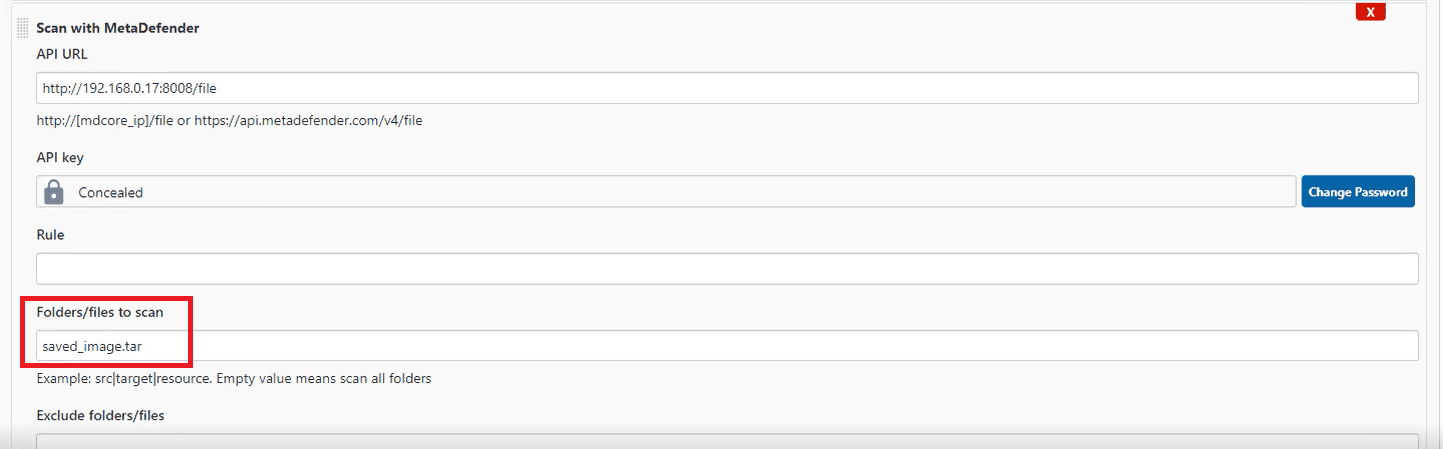
接下来,我添加了一个构建步骤,用MetaDefender Core 扫描保存的图像,然后开始构建。
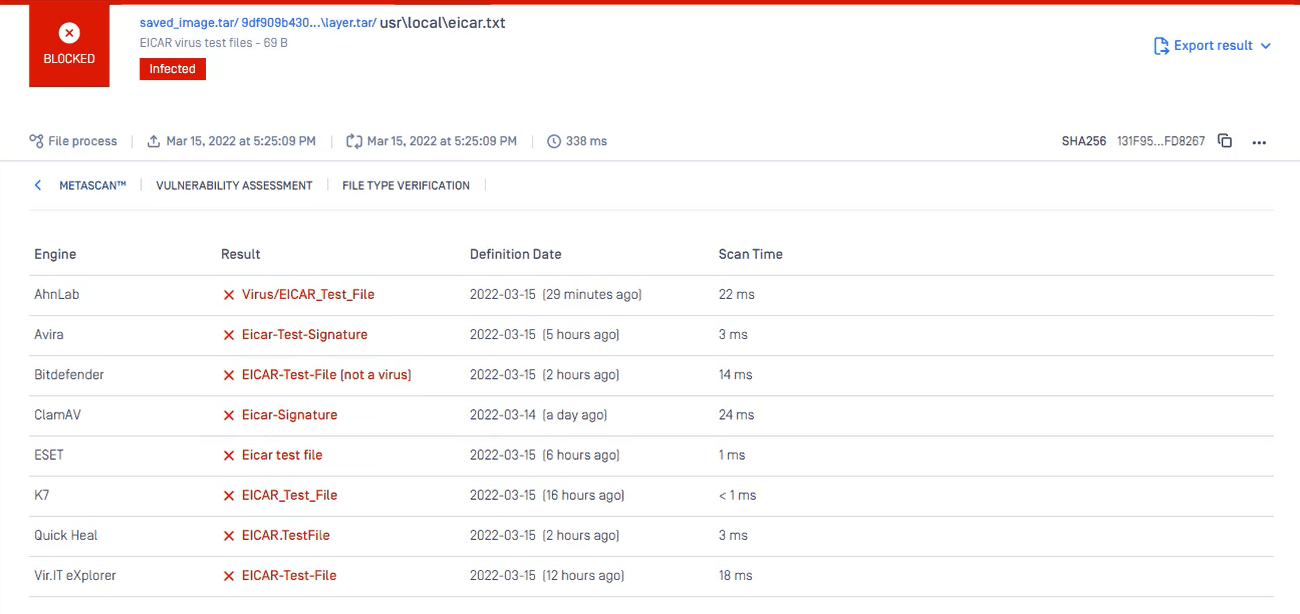
构建完成后,MetaDefender 就在 Docker 镜像中检测到了恶意软件。
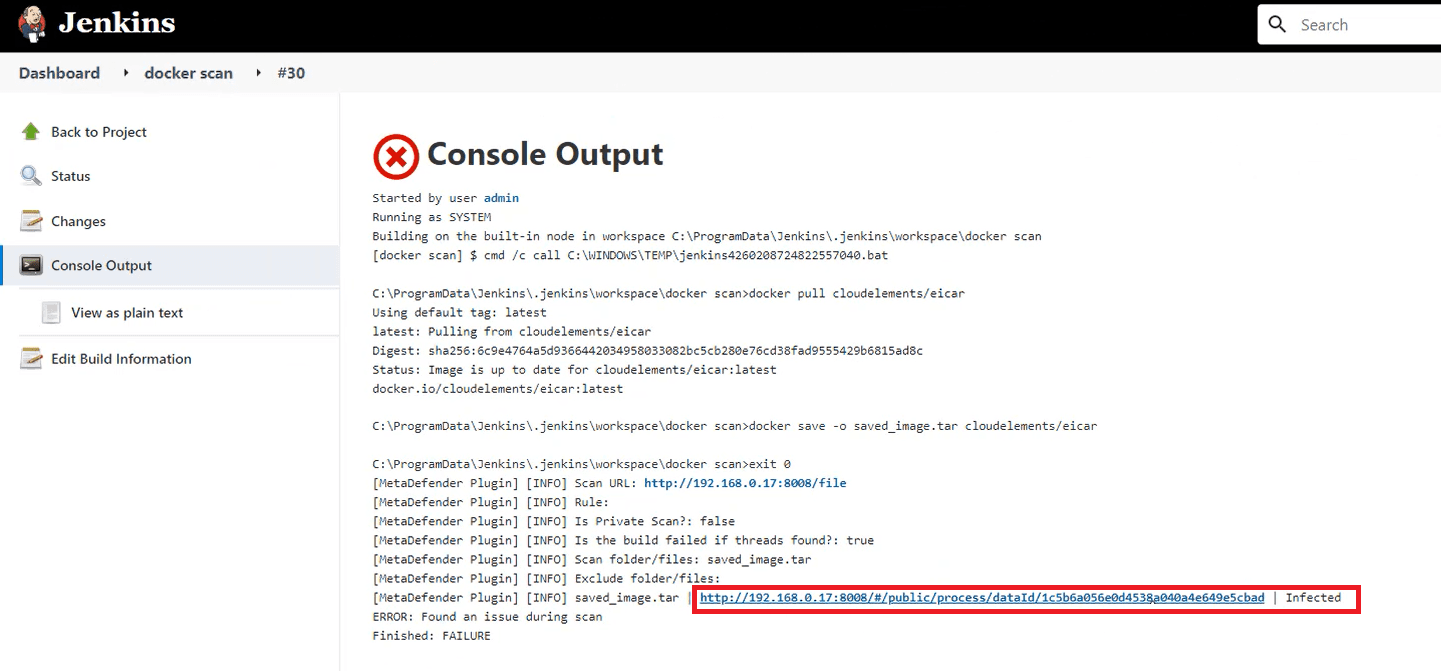
我点击了 URL,查看MetaDefender Core 中的详细结果。
完整演示请参阅本视频:
关于OPSWAT MetaDefender for Jenkins
OPSWAT MetaDefender Jenkins助力企业保障Software 生命周期(SDLC)安全。该插件在应用程序公开发布前,对构建版本进行恶意软件和机密信息检测,有效防范软件供应链攻击。MetaDefender Jenkins 完整继承MetaDefender 的核心能力——包括Metascan 扫描引擎、Deep CDR™ 深度检测技术、 Proactive DLP及漏洞评估——全面扫描所有源代码、构建产物及依赖项中的威胁与漏洞。了解更多MetaDefender 及其他OPSWAT 工具 MetaDefender 。
如需了解更多信息,请联系我们的网络安全专家。
- DevSecOps,
- Web 应用程序安全,
- Multiscanning 技术,
- MetaDefender Core
