关键要点:MetaDefender™ Aether 将 MetaDefender™Cloud的沙箱功能扩展为一个五层检测管道,该管道整合了信誉分析、基于人工智能的静态分析、动态分析、威胁评分和威胁狩猎功能。这种集成能够提供更丰富的洞察、基于风险评分的判定结果,以及关于恶意文件和攻击活动的更全面的背景信息。
自10月1日起,MetaDefender™ Aether将全面集成到MetaDefender™Cloud 中;该集成可在沙箱检测到受感染文件后,从中提取更丰富的洞察和情报。
沙箱化步骤现已增加了信誉上下文、执行前分析、评分判定以及相关的活动级情报。
什么是MetaDefender Aether
MetaDefender Aether 是OPSWAT推出的一款基于人工智能的恶意软件检测解决方案,旨在检测已知、未知、具有隐蔽性以及零日文件型威胁。MetaDefender Aether 将威胁信誉、预测性人工智能、Adaptive Sandbox 、威胁评分以及基于机器学习的威胁狩猎功能整合为单一判定结果,从而帮助安全运营中心(SOC)团队更快采取行动、避免不必要的警报,并在不同环境中合理分配资源。
MetaDefender Aether 为威胁狩猎人员和安全运营中心(SOC)团队提供更深入的洞察和更多背景信息
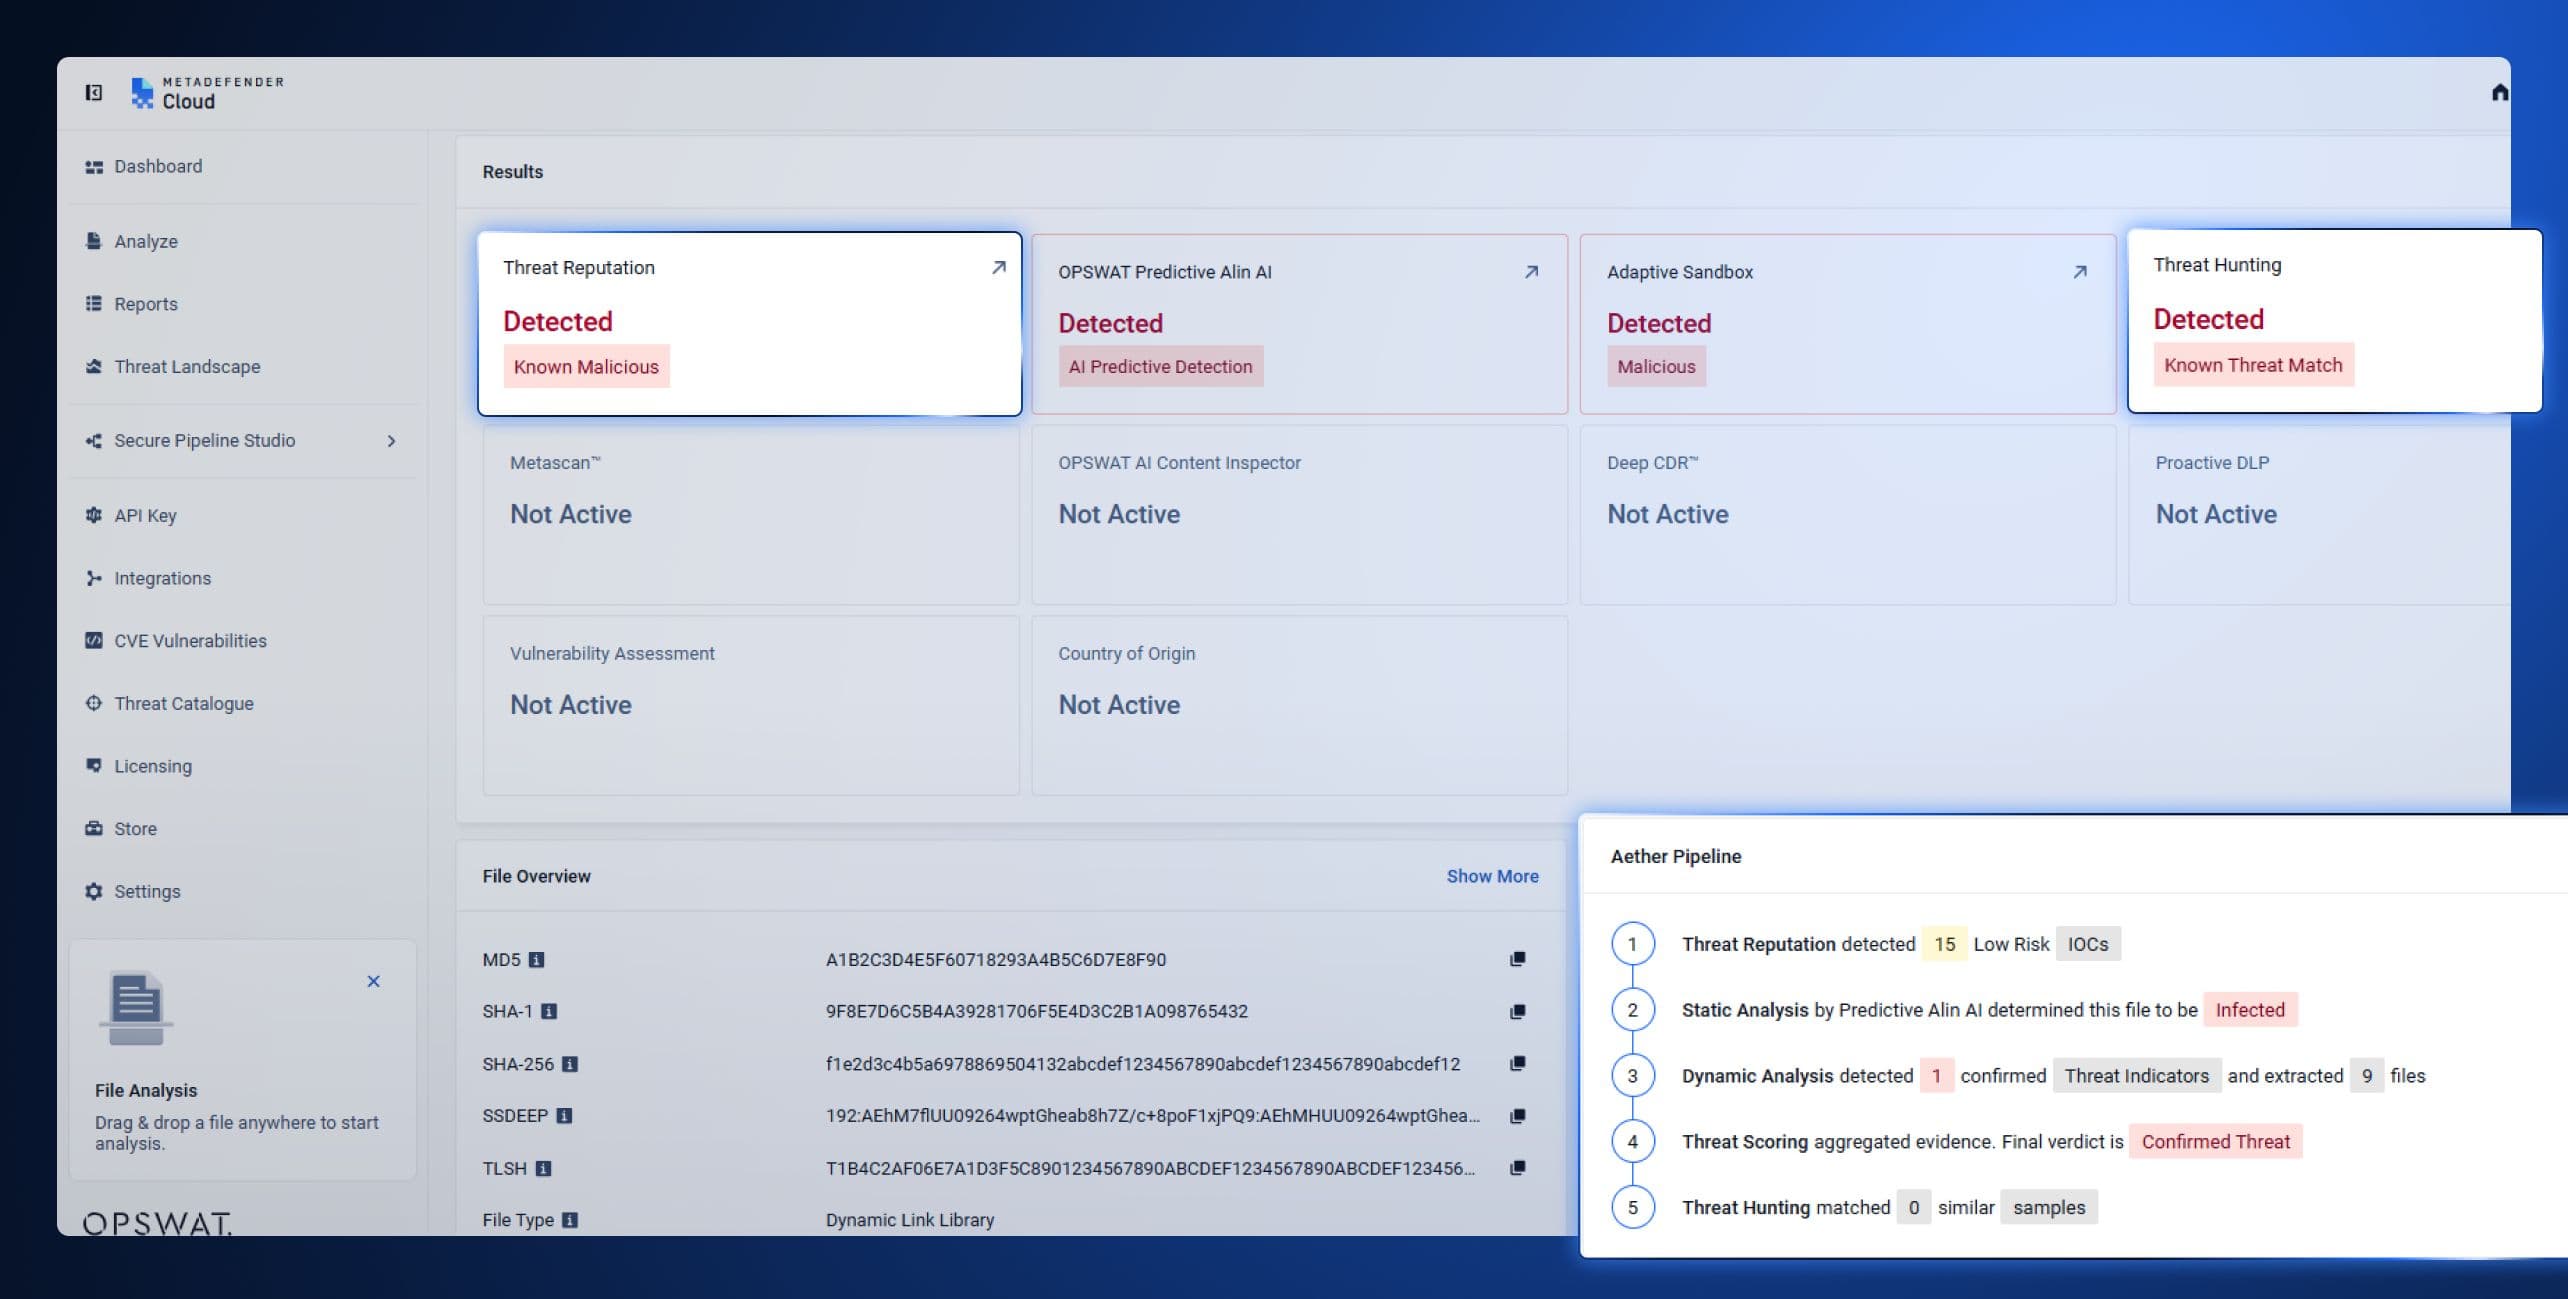
通过集成MetaDefender 的Aether,沙箱触发将生成MetaDefender 。Cloud 通过MetaDefender 的Aether五层管道,在威胁声誉、执行前预测、威胁评分以及威胁狩猎(含归因分析)方面得到了增强。
现在,提交至MetaDefender Cloud 的每个文件都会经过这条分析流程,最终生成一份综合评估结果,而非分析师必须手动拼凑的五份独立报告。以下是MetaDefender Aether 为分析带来的新功能:
层 | 行动 | 结果 |
1. 威胁声誉 | 无论在线还是离线,均会根据持续更新的信誉数据对文件、URL、IP 和域名进行核查 | 在无需对其进行更深入分析之前,即可拦截被重复利用的恶意软件和已知的攻击者基础设施;迫使攻击者更快地销毁攻击指标。 |
2. 静态分析 | 预测性Alin AI在文件执行前对其进行分析,无需人工检查。它通过分析文件结构、嵌入对象、脚本和有效载荷特征,能在几毫秒内预测恶意意图,且无需签名,也无需触发执行。 | 可检测到从未出现过的恶意软件,以及每次感染时都会发生变异的恶意软件。 |
3. 动态分析 | 利用指令级仿真技术强制执行规避检测的代码路径,从而揭示行为日志、注册表更改、生成的文件、进程注入、C2回调以及反分析技术 | 提供了声誉分析和静态检查无法单独提供的深入行为证据。有助于分析师记录攻击事件并丰富威胁情报。 |
4. 威胁评分 | 将来自声誉分析、静态分析和动态分析的证据(包括执行流程、混淆技术、持久化技术,以及与 MITRE ATT&CK / 恶意软件行为目录的映射关系)整合为一个基于可信度的风险评分 | 将分散的输出结果整合为一个按优先级排序的结论,分析师可据此立即采取行动。实时严重性评分有助于节约资源并减少警报干扰。 |
5. 威胁狩猎 | 基于机器学习的相似性搜索和威胁模式关联功能,可将未知样本与已知的恶意软件家族、基础设施、战术及相关变种建立关联 | 将检测范围从单个标记文件扩展到活动级情报。揭示恶意软件变种,迫使攻击者重新考虑其工具、基础设施和攻击手法 |
这对MetaDefender Cloud 的用户意味着什么
Aether 推出了一项新的工作流,客户可通过 UI 仪表盘和API 直接使用。文件可通过任一界面提交,而沙箱将继续执行其一贯的触发测试工作。在后台,该工作流对分析结果的呈现内容及展示方式进行了调整。
基于风险评分的裁决结果/ 生成文件而非原始输出
一旦沙箱标记某个文件,威胁评分层就会将其与信誉信息和静态分析结果进行关联,从而生成一个基于可信度的风险评分。分析师获得的是经过评分的判定结果,而非需要手动解读的原始沙箱输出结果。
广告系列层面的洞察
威胁狩猎会将标记出的文件进行关联分析,并将其与已知的恶意软件家族、基础设施及攻击活动联系起来。以往仅以“该文件具有恶意”为结论的检测,如今已扩展为“该文件属于该家族,使用这些工具,且符合这种活动模式”。
分析师获得什么
该管道会输出一个综合判定结果,其中包含基于置信度的风险评分,并由静态和运行时指标共同支撑。该判定结果附带了与 MITRE ATT&CK 及恶意软件行为目录的映射关系、已解压的有效载荷以及提取的恶意软件配置信息。分析人员在审查被标记的文件时,不仅能看到评分本身,还能了解评分背后的推理依据,而不仅仅是一个数字。
这些功能均无需单独的工具或二次登录。它们会显示在分析师们已经使用的同一款MetaDefender (Cloud )仪表盘中。
集成与生态系统
该集成功能已内置于平台中。它支持MetaDefender Cloud 提供的用于文件、哈希值和 URL 的公共 API,支持用于提交文件、URL、IP 和域名的外部 REST API,并可通过API 或事件导出功能直接连接到 SIEM 和日志记录平台。它可与 CI/CD 工具、代码仓库、SDK 和插件集成,并能与 SOAR 编排平台协同工作以实现自动化响应。
访问模型
作为套餐激活流程的一部分,MetaDefender Aether 的完整访问权限将由OPSWAT 的代表授予。
一旦启用,无需学习任何单独的界面。判定结果、风险评分和IOC会直接显示在MetaDefender (Cloud )仪表盘中,客户平时就是通过该仪表盘提交和审查文件的。
为Sandbox 检测添加上下文信息
MetaDefender Cloud该沙箱一直能够发现静态分析工具遗漏的内容。MetaDefender Aether 提供了额外的上下文信息:判断该文件是否与已知内容存在关联、评估检测结果的可信度,以及确定其所属的家族或攻击活动。
了解MetaDefender 中的零日漏洞检测功能Cloud 。请访问metadefender.com 注册一个免费的社区账户,即可扫描文件并亲身体验信誉评估和沙箱分析功能。
如需全面使用MetaDefender Aether的五层检测管道,请联系销售部门。
其他资源
MetaDefender Cloud 版 Aether(产品页面)
MetaDefender Cloud 的 Aether —— 解决方案简介 (PDF)
MetaDefender Aether - 解决方案简介 (PDF)
常见问题:MetaDefender 与 Aether 的集成MetaDefender Cloud
什么是 MetaDefender™ Aether?
MetaDefender™ Aether 是OPSWAT 推出的一款基于人工智能的恶意软件检测和沙箱解决方案,它将威胁声誉、预测性人工智能、Adaptive Sandbox 、威胁评分以及基于机器学习的威胁狩猎技术整合为单一判定结果。该解决方案旨在检测已知、未知、具有隐蔽性以及零日文件型威胁。
MetaDefender™ Aether 如何改进 MetaDefender™Cloud 的沙箱技术?
MetaDefender™ Aether 为每次沙箱触发操作提供了信誉背景信息、执行前预测、风险评分以及基于攻击活动层级的归因分析。分析师无需再手动整合五份独立报告,而是能获得一份集成的、带有风险评分的分析结果,其中包含与 MITRE ATT&CK 的映射关系以及提取的恶意软件配置信息。
什么是五层检测模型?
该分析流程包括威胁信誉评估(根据已知指标进行核查)、静态分析(执行前的人工智能预测)、动态分析(对规避检测代码进行沙箱模拟)、威胁评分(将所有证据整合为一个可信度评分)以及威胁狩猎(将样本与已知的恶意软件家族和攻击活动关联起来)。每一层都会为最终判定提供不同类型的证据。
MetaDefender™ Aether 能否与现有的 API、SIEM 和 SOAR 工作流集成?
是的。它支持MetaDefender Cloud 提供的公共 API、用于提交文件/URL/IP/域名的外部 REST API、SIEM 和日志集成、CI/CD 工具,以及用于自动化响应的 SOAR 平台,所有这些功能均可在现有仪表盘内实现。
MetaDefender™ Aether 是否提供免费版和/或社区版?
免费社区版账户提供基于信誉和沙箱分析的基本文件扫描功能。如需完全访问完整的五层处理流程,需通过OPSWAT 的销售代表激活该套餐。