2026年11月10日,Git项目披露了一个高危漏洞CVE-2026-111760(CVSS 8.0),攻击者可能通过一个经过特殊构造的Git仓库在受害者的机器上执行任意命令。
Git 是现代软件开发的基础组件,被开发人员、企业以及自动化构建环境广泛使用。一种可能将常规仓库操作转化为任意代码执行的漏洞,引发了重大的安全担忧,特别是对于开发环境和软件供应链而言。
在OPSWAT 第515单元展开调查之初,公开的技术信息十分有限。该漏洞已在 GitHub的安全公告(GHSA-vp2w-7xxj-jvxr)中有所记载,但当时该团队尚无法通过CVE计划或国家漏洞数据库(NVD)获取详细的漏洞记录。
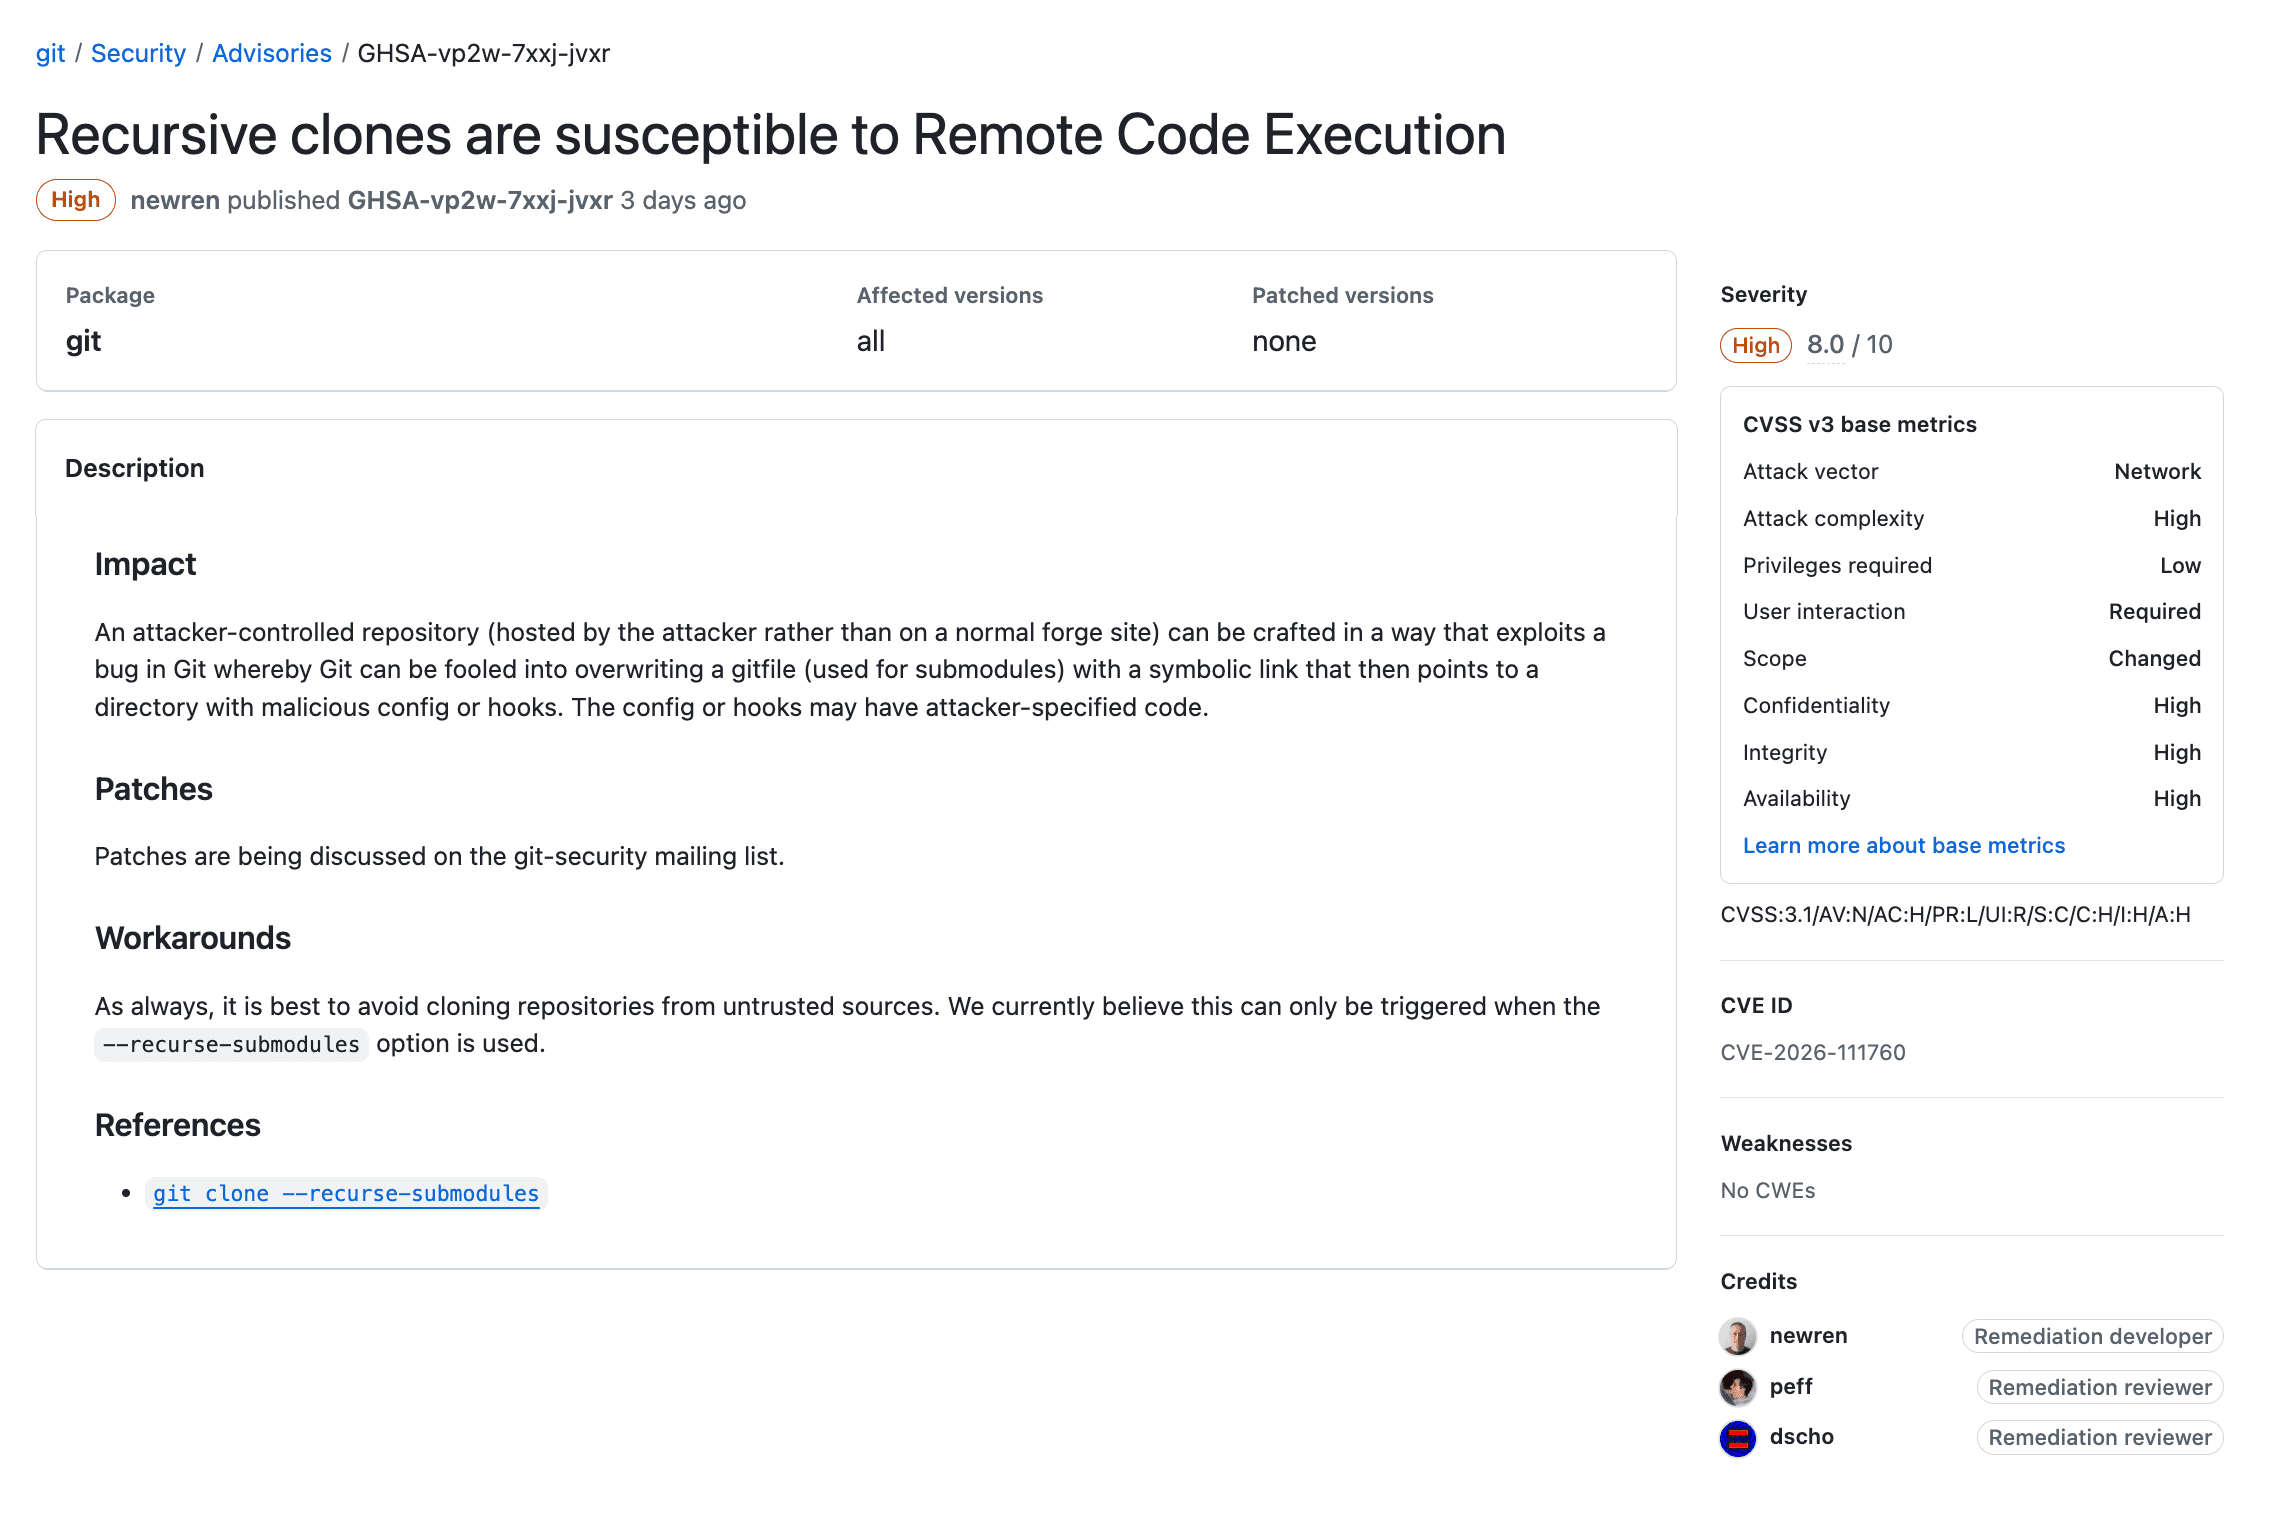
OPSWAT 515小组对该漏洞进行了独立调查,分析了其根本原因,并通过一个可运行的概念验证(PoC)成功复现了远程代码执行。该团队还通过对存在漏洞和已打补丁的Git版本进行测试,验证了供应商安全补丁的有效性。
本文对 CVE-2026-111760 进行了高层次的技术分析,介绍了我们的概念验证(PoC)验证结果,并探讨了其安全影响及建议的缓解措施。
了解 CVE-2026-111760
CVE-2026-111760 是 Git 在执行仓库检出操作时处理文件路径长度过程中存在的一个整数截断漏洞。在特定条件下,该漏洞可能导致恶意仓库在处理它的系统上执行任意命令。
Git 通常会在将文件路径写入本地文件系统之前对其进行验证,其中包括旨在防止仓库内容覆盖受保护的 Git 元数据的检查。然而,此漏洞导致 Git 验证文件路径的方式与其后续写入该路径的方式之间出现不一致。
问题的根本原因在于 Git 对索引的处理方式:文件路径长度虽然使用 64 位值进行计算,但存储在 32 位字段(ce_namelen)中。当处理超过 32 位限制的异常长路径时,存储的长度可能会被截断,导致 Git 在验证原始路径的同时,却将数据写入另一个较短的位置。
攻击者可以利用这一不一致性,覆盖子模块或关联工作树所使用的.git文件,从而将 Git 重定向到攻击者控制的、包含恶意仓库配置的目录。此后执行的 Git 操作可能会执行攻击者控制的命令。
该漏洞展示了广泛使用的开发工具中存在的整数截断漏洞如何绕过文件系统保护机制,并导致任意代码执行。
攻击场景
攻击者可以准备一个经过特殊构造的 Git 仓库,其中包含经过篡改的文件路径和子模块引用。当受害者使用存在漏洞的 Git 版本在启用递归子模块的情况下克隆该仓库时,该攻击可能会导致任意代码执行。
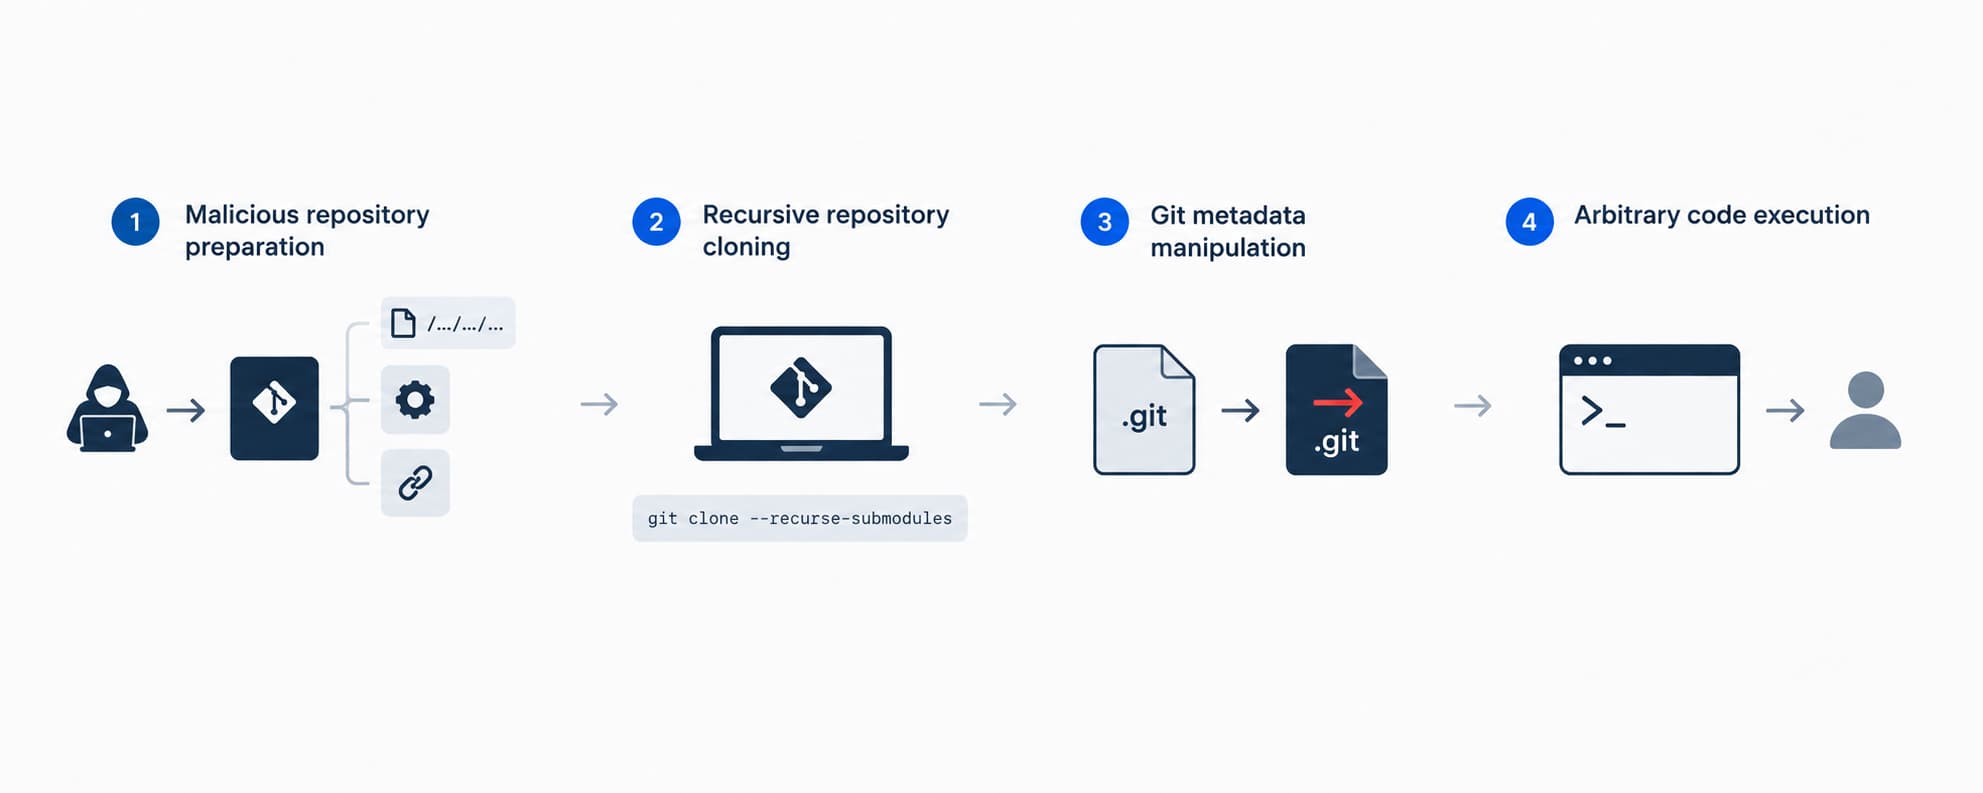
在由OPSWAT 第515单元验证的递归克隆场景中,该攻击分为四个阶段:
- 恶意仓库的准备:攻击者准备了一个包含异常长的文件路径、恶意Git配置目录以及引用了经过特殊构造的仓库的子模块的仓库。
- 递归克隆仓库:受害者使用“git clone --recurse-submodules”命令克隆攻击者控制的仓库,从而在检出子模块时触发存在漏洞的路径处理行为。
- Git 元数据操纵:由于整数截断,Git 会用攻击者控制的 gitfile 覆盖子模块的.git文件,从而将仓库元数据重定向到一个恶意目录。
- 任意代码执行:在递归初始化子模块期间,Git 会处理被重定向的仓库配置。随后,由攻击者控制的core.fsmonitor设置将以受害者的权限被执行。
概念验证:重现 CVE-2026-111760
OPSWAT 第515部门成功开发并验证了一个概念验证(PoC),该验证在受控测试环境中演示了通过恶意Git仓库实现远程代码执行。
针对Git 2.56.0进行的测试证实,在启用递归子模块的情况下克隆经过特殊构造的仓库,可能会覆盖子模块的.git文件,并通过恶意的 Git 配置执行攻击者控制的命令,且无需受害者手动执行任何仓库脚本。
缓解措施和建议
Git 项目于 2026 年 11 月 10 日发布了针对 CVE-2026-111760 的安全更新。该补丁引入了额外的路径长度验证机制,以防止整数截断绕过 Git 的安全检查。
为降低风险,各组织应考虑采取以下措施:
- 更新 Git:升级到可用的最新修补版 Git 版本。 对于维护旧版发布分支的组织,Git 2.56.1、2.55.1、2.54.1、2.53.1、2.52.1、2.51.3 和 2.50.2 版本也已修复了该漏洞。请确保开发环境、CI/CD 管道和自动化构建系统中的所有 Git 安装均已更新。
- 对不可信的仓库应谨慎对待:避免从不可信来源递归克隆仓库,并在链接的工作树中检出不可信分支时保持谨慎。这些预防措施并不能替代安全更新的必要性。
- 利用 SBOM 保持软件可视性:使用Software Bill of Materials (SBOM) 来追踪软件组件并识别潜在存在漏洞的依赖项。 OPSWAT MetaDefender 可支持软件组成可见性及漏洞管理相关工作。
- 利用威胁情报:使用 OPSWAT MetaDefender Threat Intelligence 及时掌握新兴威胁动态,调查潜在的入侵迹象,并支持安全响应活动。
结论
CVE-2026-111760 凸显了广泛使用的开发工具中的漏洞如何给软件开发和供应链工作流带来安全风险。在特定条件下,一项常规的 Git 操作可能会成为执行任意代码的入口点。
OPSWAT Unit 515 的独立分析、成功利用以及补丁验证,充分说明了该漏洞在实际安全方面的影响。各组织应优先部署安全更新,保持对开发环境的可视性,并在处理不可信代码库时保持谨慎。
