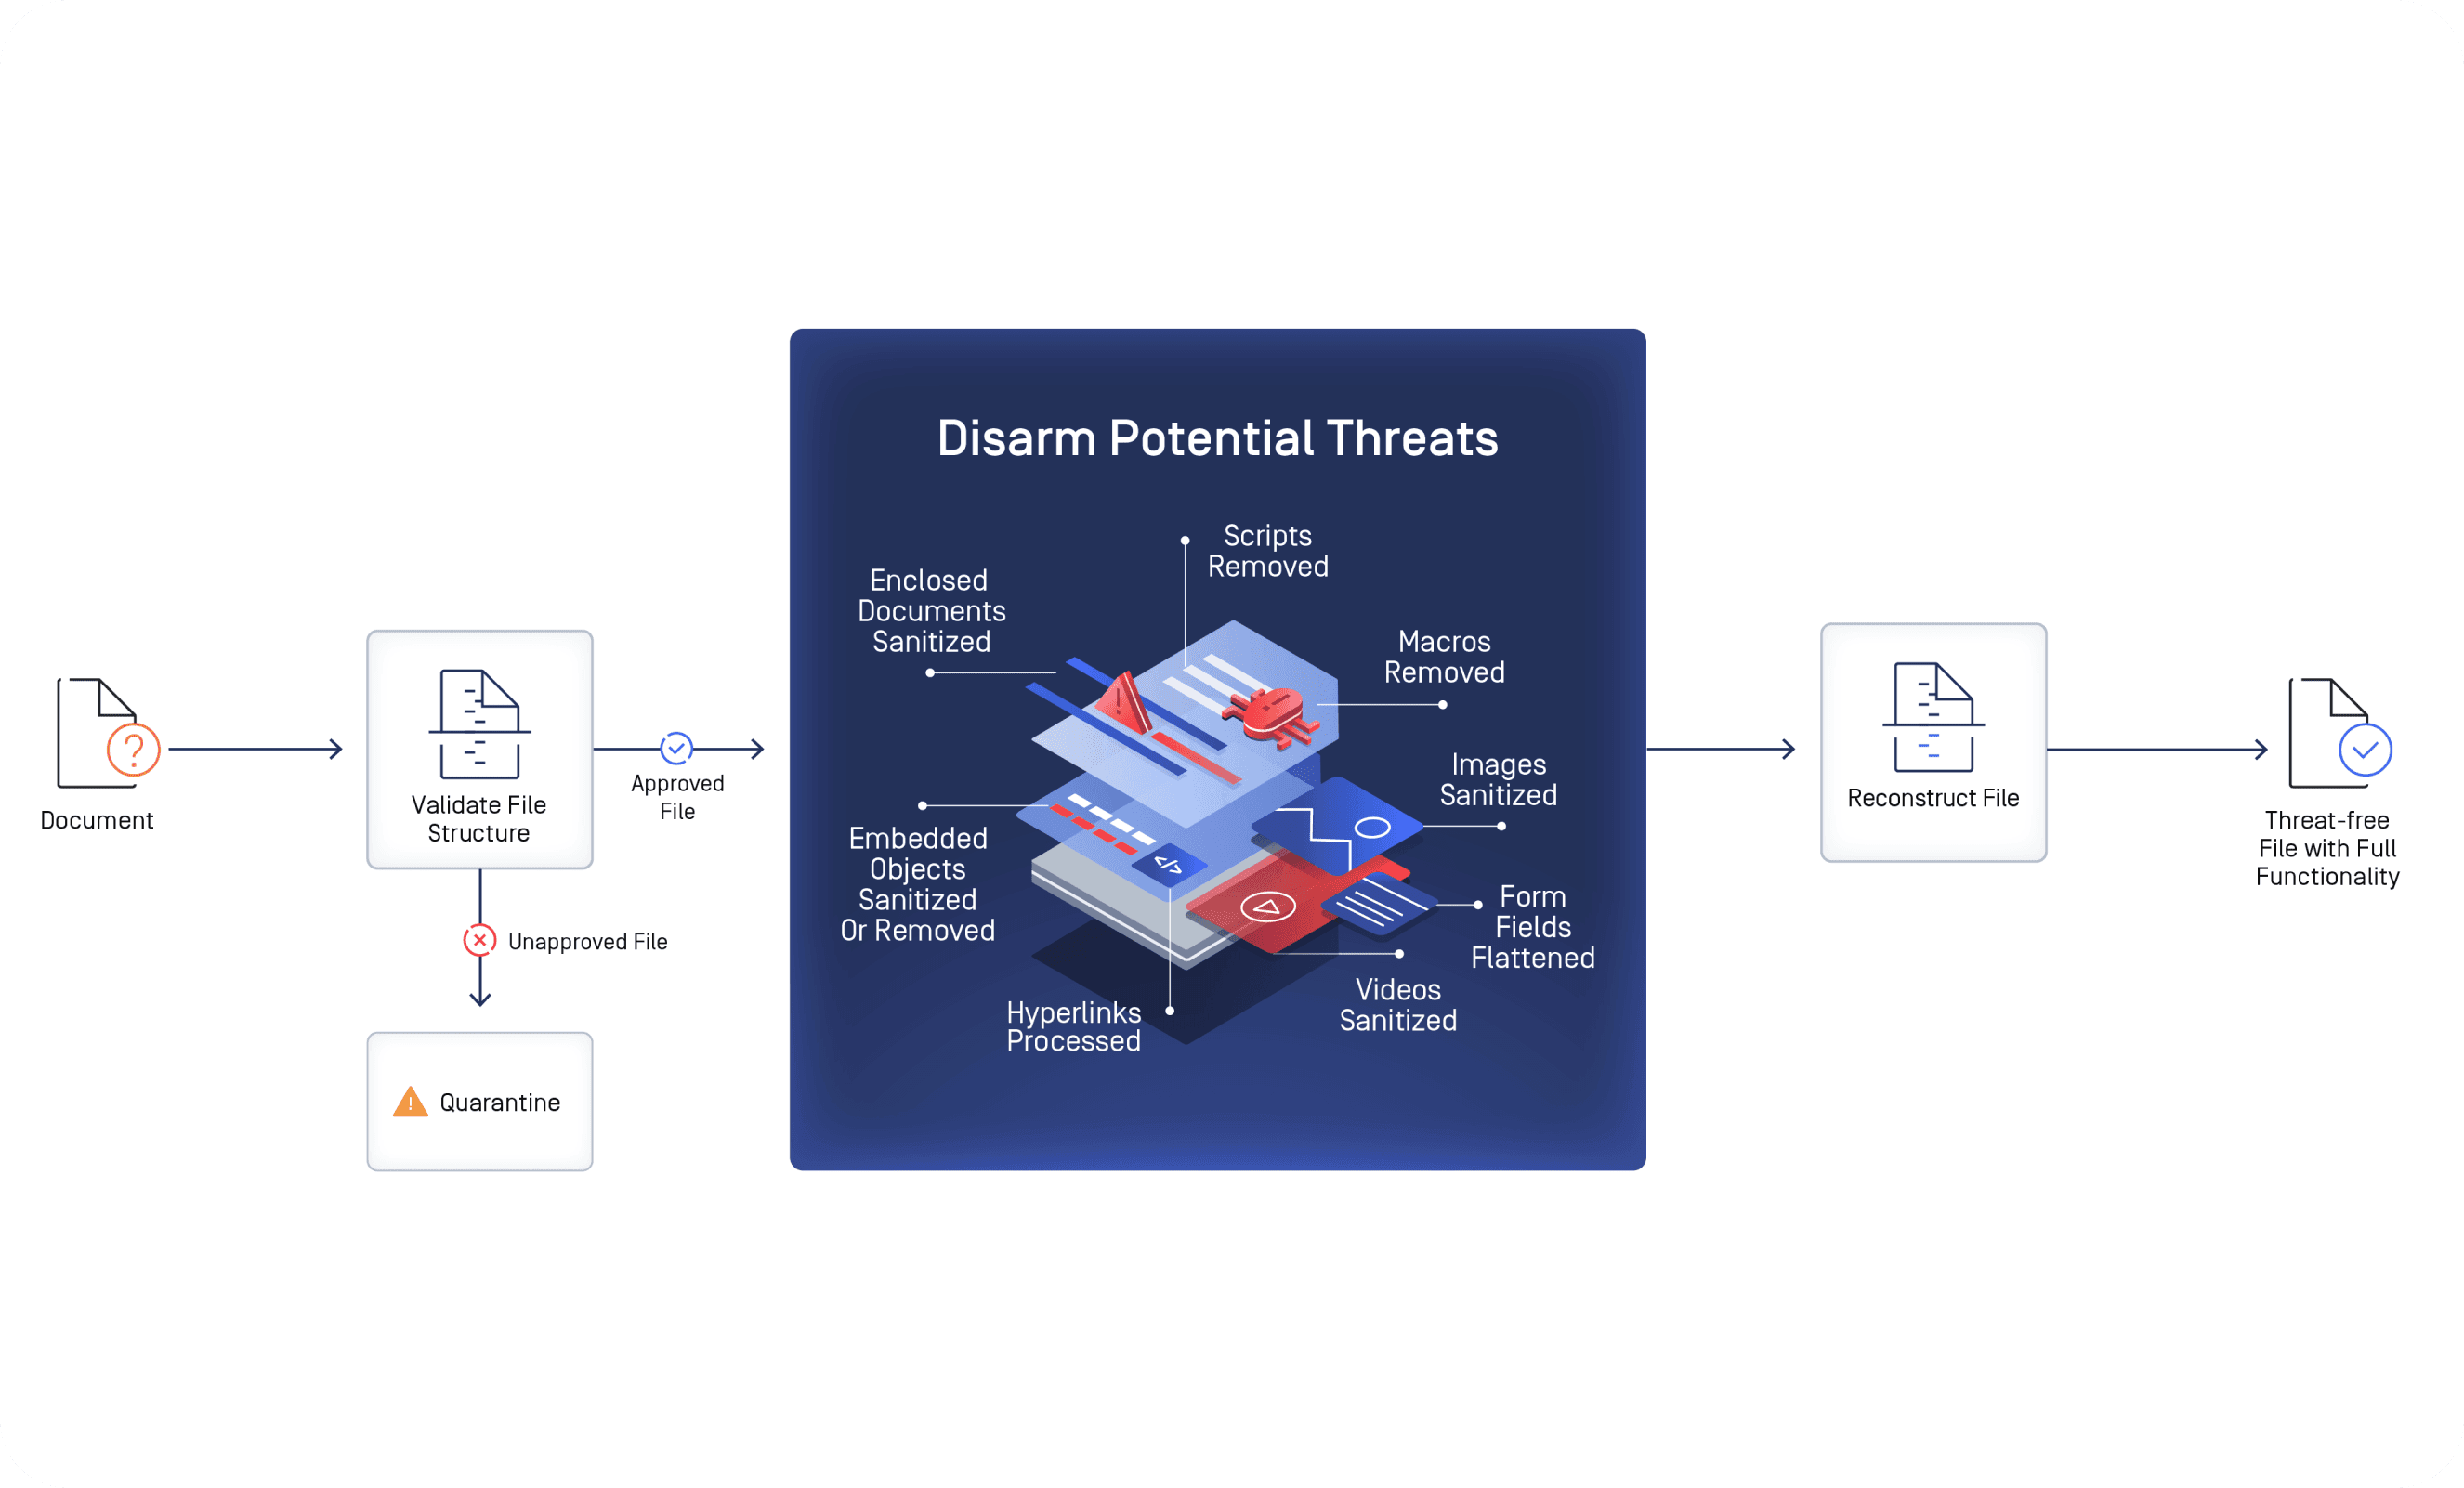
深度CDR™技术
深度CDR™技术是一种先进的威胁防护技术,其运作原理并非依赖检测机制。该技术默认所有文件均具潜在威胁,通过清除潜在风险并重建文件内容,最终生成可安全使用的文件。深度CDR™技术在防范已知与未知威胁方面成效显著,涵盖零日攻击、采用恶意软件规避技术的威胁(如完全不可检测的恶意软件、VMware检测规避及混淆技术等)。
Metascan™
Multiscanning 是一种先进的威胁检测和防御技术,可通过多引擎扫描提高检测率、最大限度地缩短恶意软件爆发时间并增强网络复原力。OPSWAT 率先提出了使用 30 多种反恶意软件引擎扫描文件的概念,以提供针对各种网络威胁的增强型保护。
| 組合 | 检测 | |
|---|---|---|
| 政府与国防 | ||
| 马克斯发动机 | 99.2% | |
| 20引擎 | 96.4% | |
| 16引擎 | 95.1% | |
| 12引擎 | 92.3% | |
| 8引擎 | 89.9% |
定制发动机
提高恶意软件检测率,并根据您的要求使用附加引擎定制威胁检测解决方案。
| 組合 | 检测 | |
|---|---|---|
| 马克斯发动机 | 98.1% | |
| 10 台发动机 | 91.2% | |
| 5 台发动机 | 88.5% |
定制发动机
提高恶意软件检测率,并根据您的要求使用附加引擎定制威胁检测解决方案。
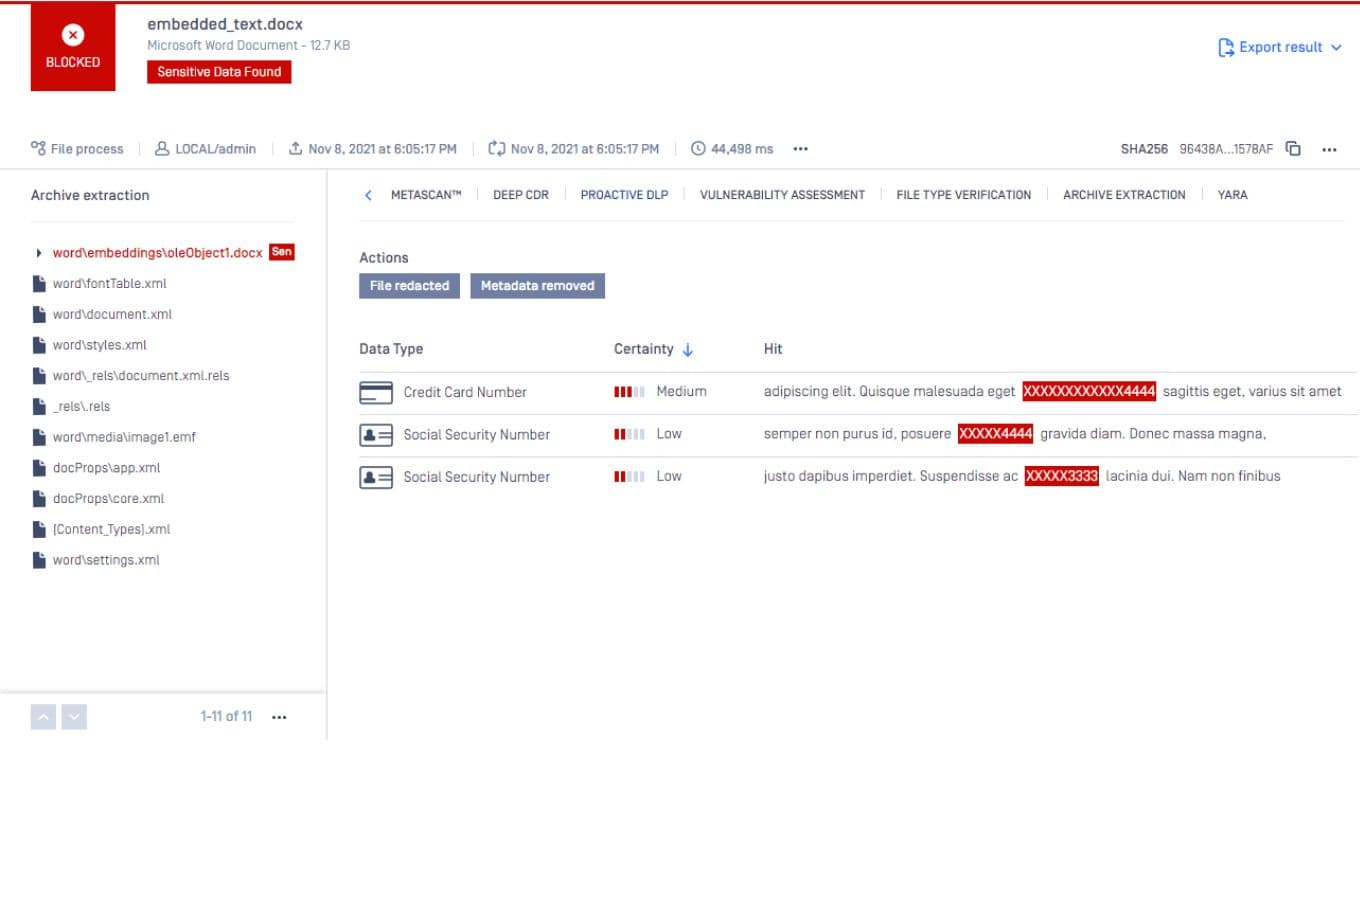
主动式 DLP(Proactive DLP)
OPSWAT Proactive DLP 支持各种文件类型,包括 Microsoft Office、PDF、数字成像和医学通信 (DICOM) 匿名化。利用我们的人工智能驱动的命名实体识别 (NER) 模型,将非结构化数据(如个人身份信息 (PII))定位并分类到预定义的类别中。
Adaptive Sandbox
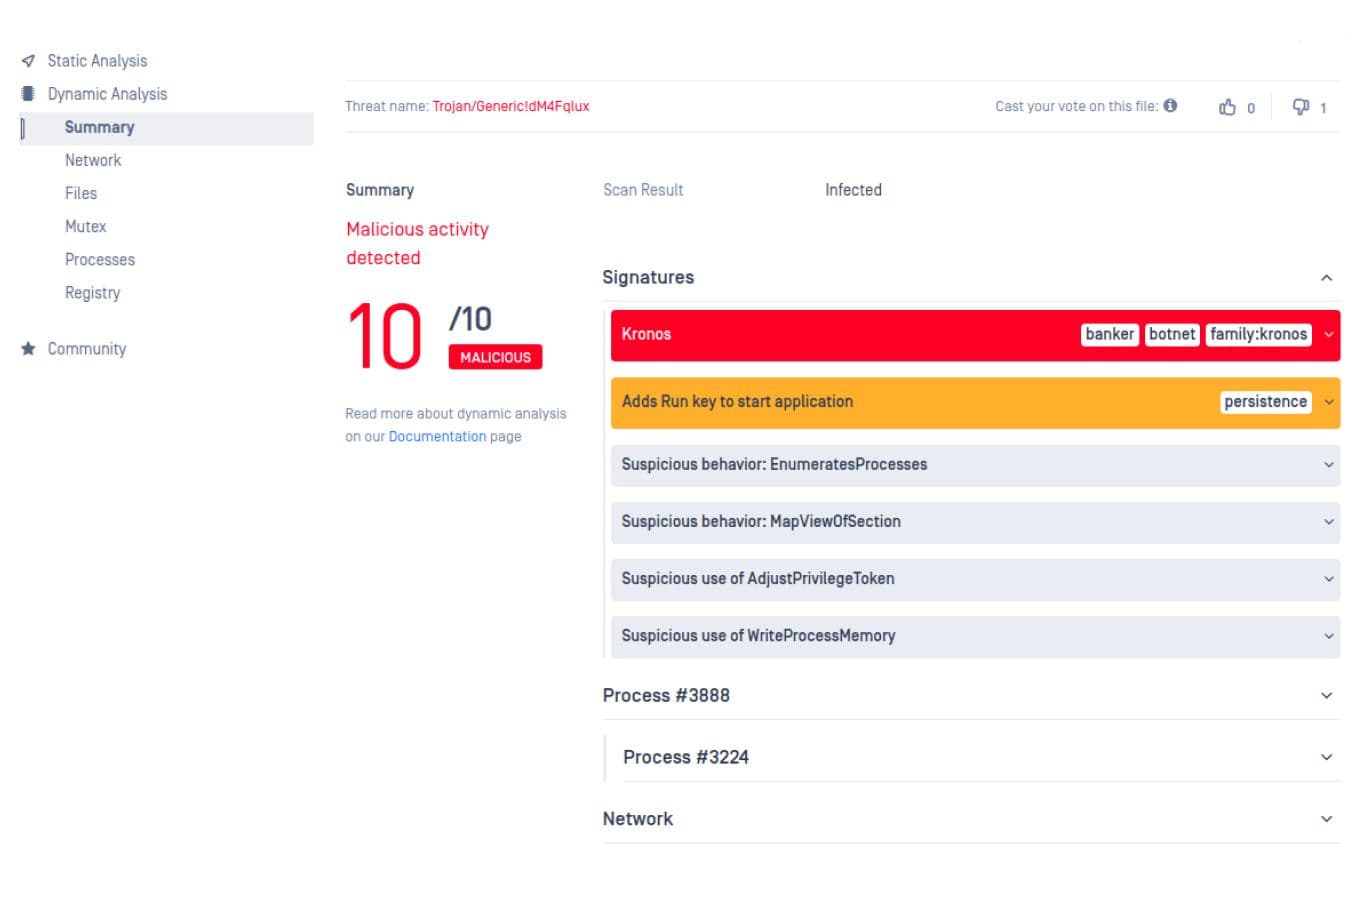
在可控环境中引爆和分析恶意软件。MetaDefender 利用了 OPSWAT Sandbox提供一整套恶意软件分析技术,可模拟目标应用程序(Microsoft Office、PDF 阅读器等),分析包括恶意文件和 URL 在内的各种威胁,提取更多的出错指标 (IOC),并检测零时差恶意软件。
威胁情报
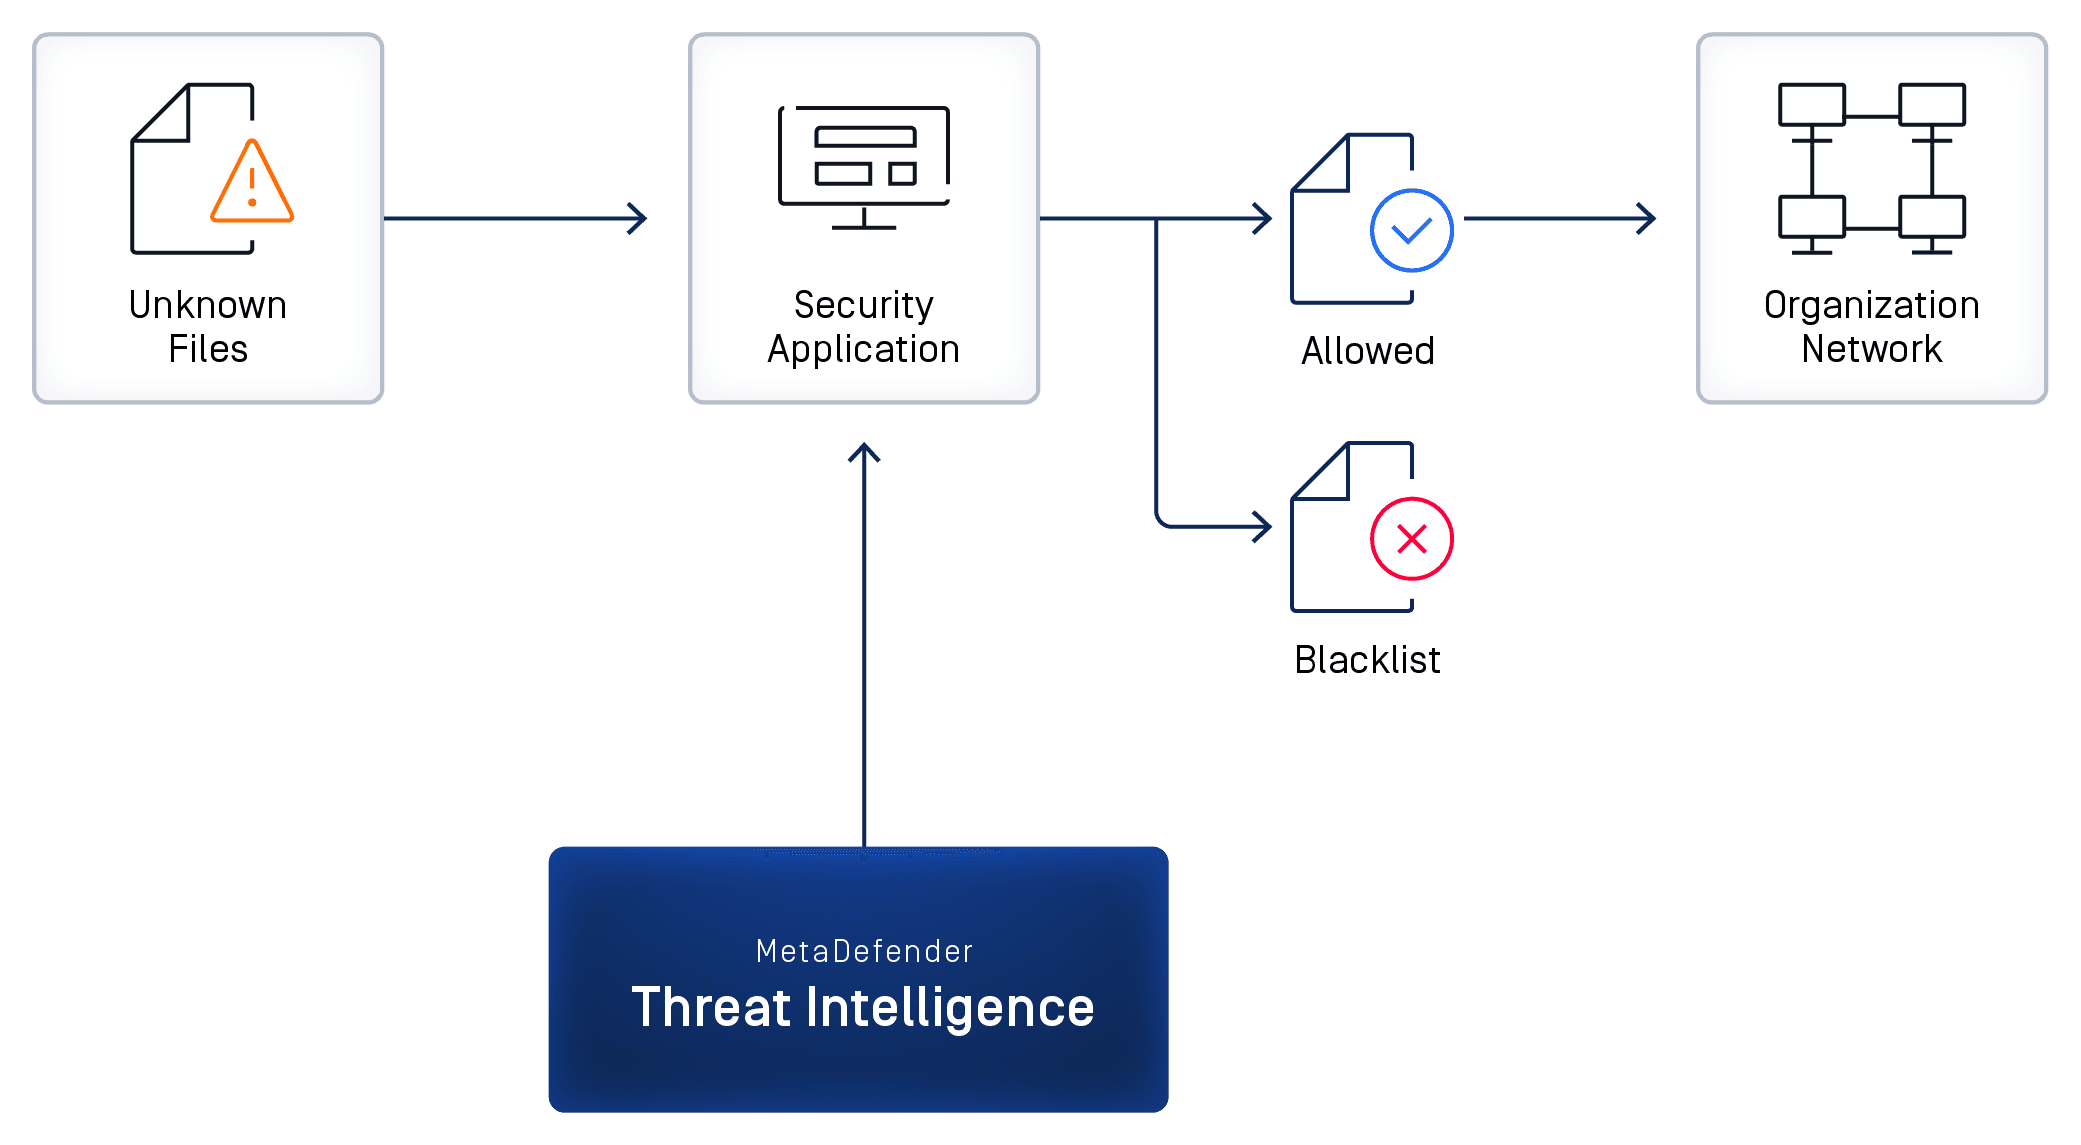
有效搜索、分析和检测已知和未知威胁。在分析被隔离的文件时,用户可以申请高级分析报告。我们的威胁情报 引擎汇总了来自数十亿哈希值、IP 和域的信息,可实时洞察威胁。
File-based Vulnerability Assessment
我们的File-Based Vulnerability Assessment 技术可在安装前检测应用程序和基于文件的漏洞。我们利用我们的专利技术(美国专利号:9749349 B1)将漏洞与软件组件、产品安装程序、固件包以及从广大用户和企业客户社区收集的许多其他二进制文件关联起来。
开始使用MetaDefender
请填写表格,我们将尽快与您联系。