关键基础设施、制造业和政府机构面临着一个共同的挑战:在满足更严格的合规要求并控制运营成本的同时,确保更多分布式站点的安全。
对于负责管理这些地点MetaDefender™ 部署的安全管理员而言,这一挑战也延伸到了日常运营中。故障排除、软件维护和安全监控等常规任务可能需要切换控制台、手动协调以及现场访问。
My OPSWAT™Central Management提供了集中管理功能,可简化这些日常挑战,使管理员能够通过单一控制台查看、操作和管理分布式 IT 和 OT 环境中的部署。
如果贵组织计划从Central Management 第7版或第8版进行升级,本文将介绍第10版带来的五项新功能,说明这些功能如何简化日常运营,并提供迁移资源以帮助您为过渡做好准备。
五项专为规模化而打造的能力
My OPSWAT Central Management 提供了五项功能,可帮助团队减少手动操作,更轻松地管理部署:
- 无需现场访问的远程支持服务包
- 利用维护窗口进行远程应用程序升级及回滚
- 涵盖所有联网产品的集中式报告
- 支持的OPSWAT 工作流中的文件审计日志
- 检测并修复终端设备中缺失的补丁
这些功能相结合,使管理员能够对跨站点的受支持的OPSWAT 部署进行集中式安全管理,从而减少了在监控和管理操作时在不同的产品控制台之间切换的需要。
无需现场访问即可获取支持包
当某个问题需要OPSWAT 技术支持时,管理员首先需要收集诊断文件。
在分布式环境中,这可能需要前往各个站点,并手动访问每台设备。如果多个实例受到影响,这一过程不仅会增加差旅和人力成本,还会延误故障排查。
借助My OPSWAT Central Management ,现在无论是在Cloud 还是本地部署环境中,均可远程收集支持包。
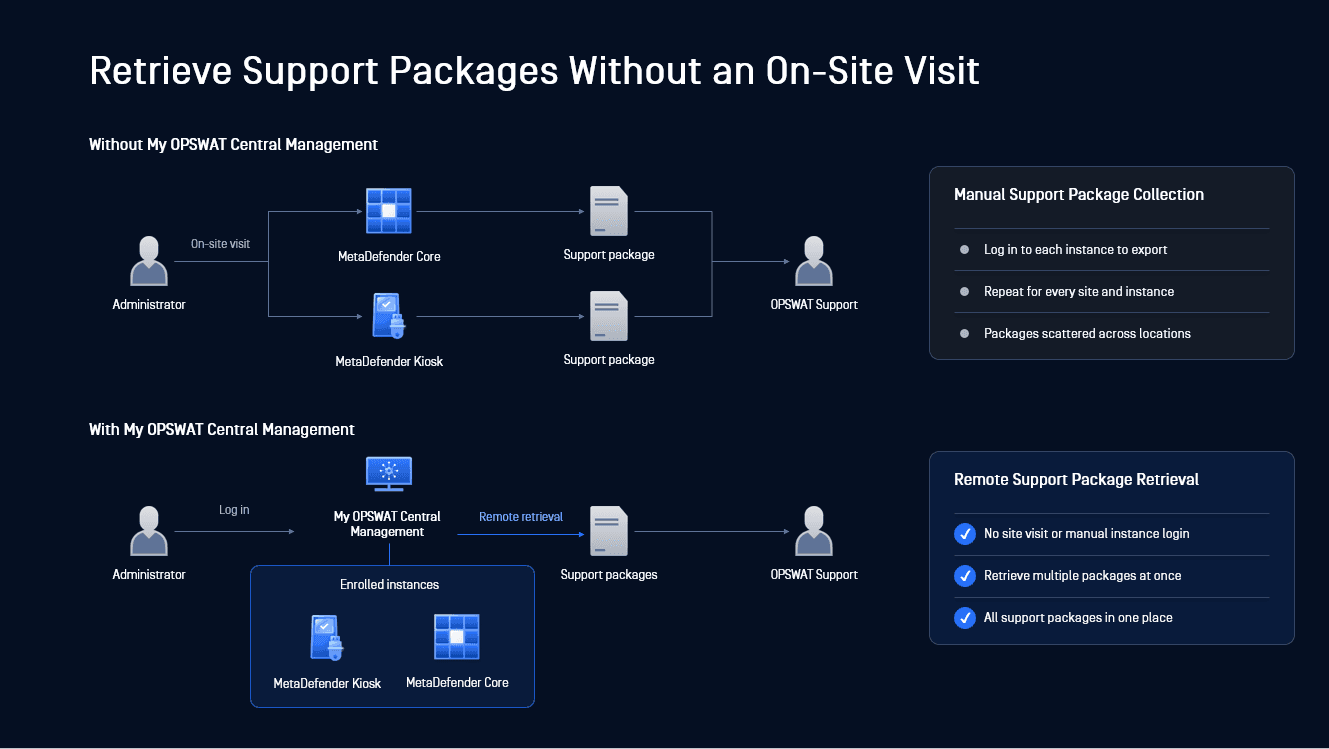
通过一台控制台,您可以:
- 检索已连接的MetaDefender 、Core 以及 MetaDefender Kiosk 实例
- 一次性为一个或多个实例生成支持包
- 在一个位置监控生成状态并下载软件包
团队无需等待现场访问即可查看诊断数据,而且将所有导出的包集中存放在一个地方,便于在故障排除过程中查找和查看这些文件。
使用回滚路径远程升级应用程序
软件升级不仅仅是部署最新版本那么简单。管理员需要配合运营计划安排工作,跟踪哪些设备已完成更新,并做好恢复方案的准备。
My OPSWAT Central Management 允许管理员通过单一控制台远程管理所有已连接实例的软件升级,并监控其进度。
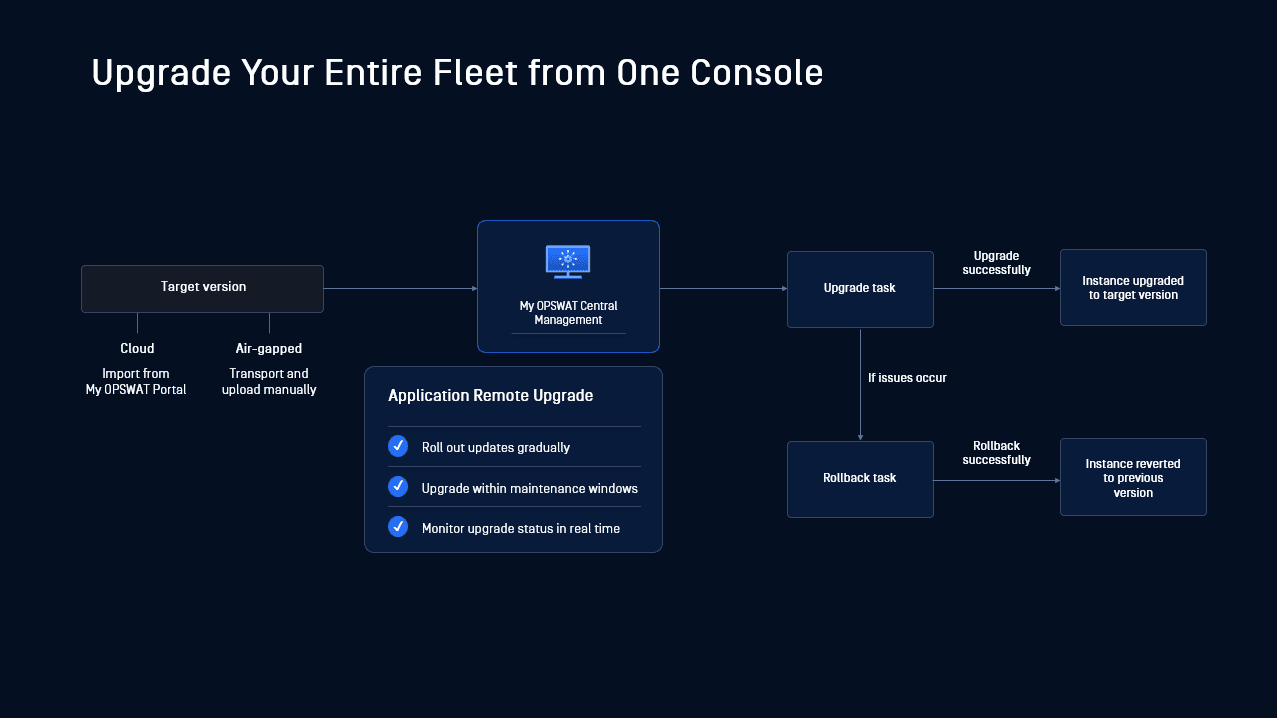
这使管理员能够:
- 在计划的维护时段内为选定的设备安排升级
- 如果更新导致问题,请将实例回滚到之前的版本
- 实时监控升级和回滚进度,清晰显示任务状态、软件版本和实例详细信息
这些管控措施确保升级工作得到集中协调,既免去了逐个站点协调的必要,又在整个过程中提供了清晰的可视性和治理机制。
了解有关 MetaDefender Kiosk 更新的集中部署 。
整个部署范围内的集中式报告
当安全数据分散在多个产品界面中时,管理员需要花费时间在各个控制台之间切换,才能了解整个环境中的情况。一份集中式的报告
My OPSWAT Central Management 将联网产品中的安全数据和运行数据整合到统一的仪表盘中,从而无需分别检查各产品,即可更轻松地查看各部署环境中的活动情况。
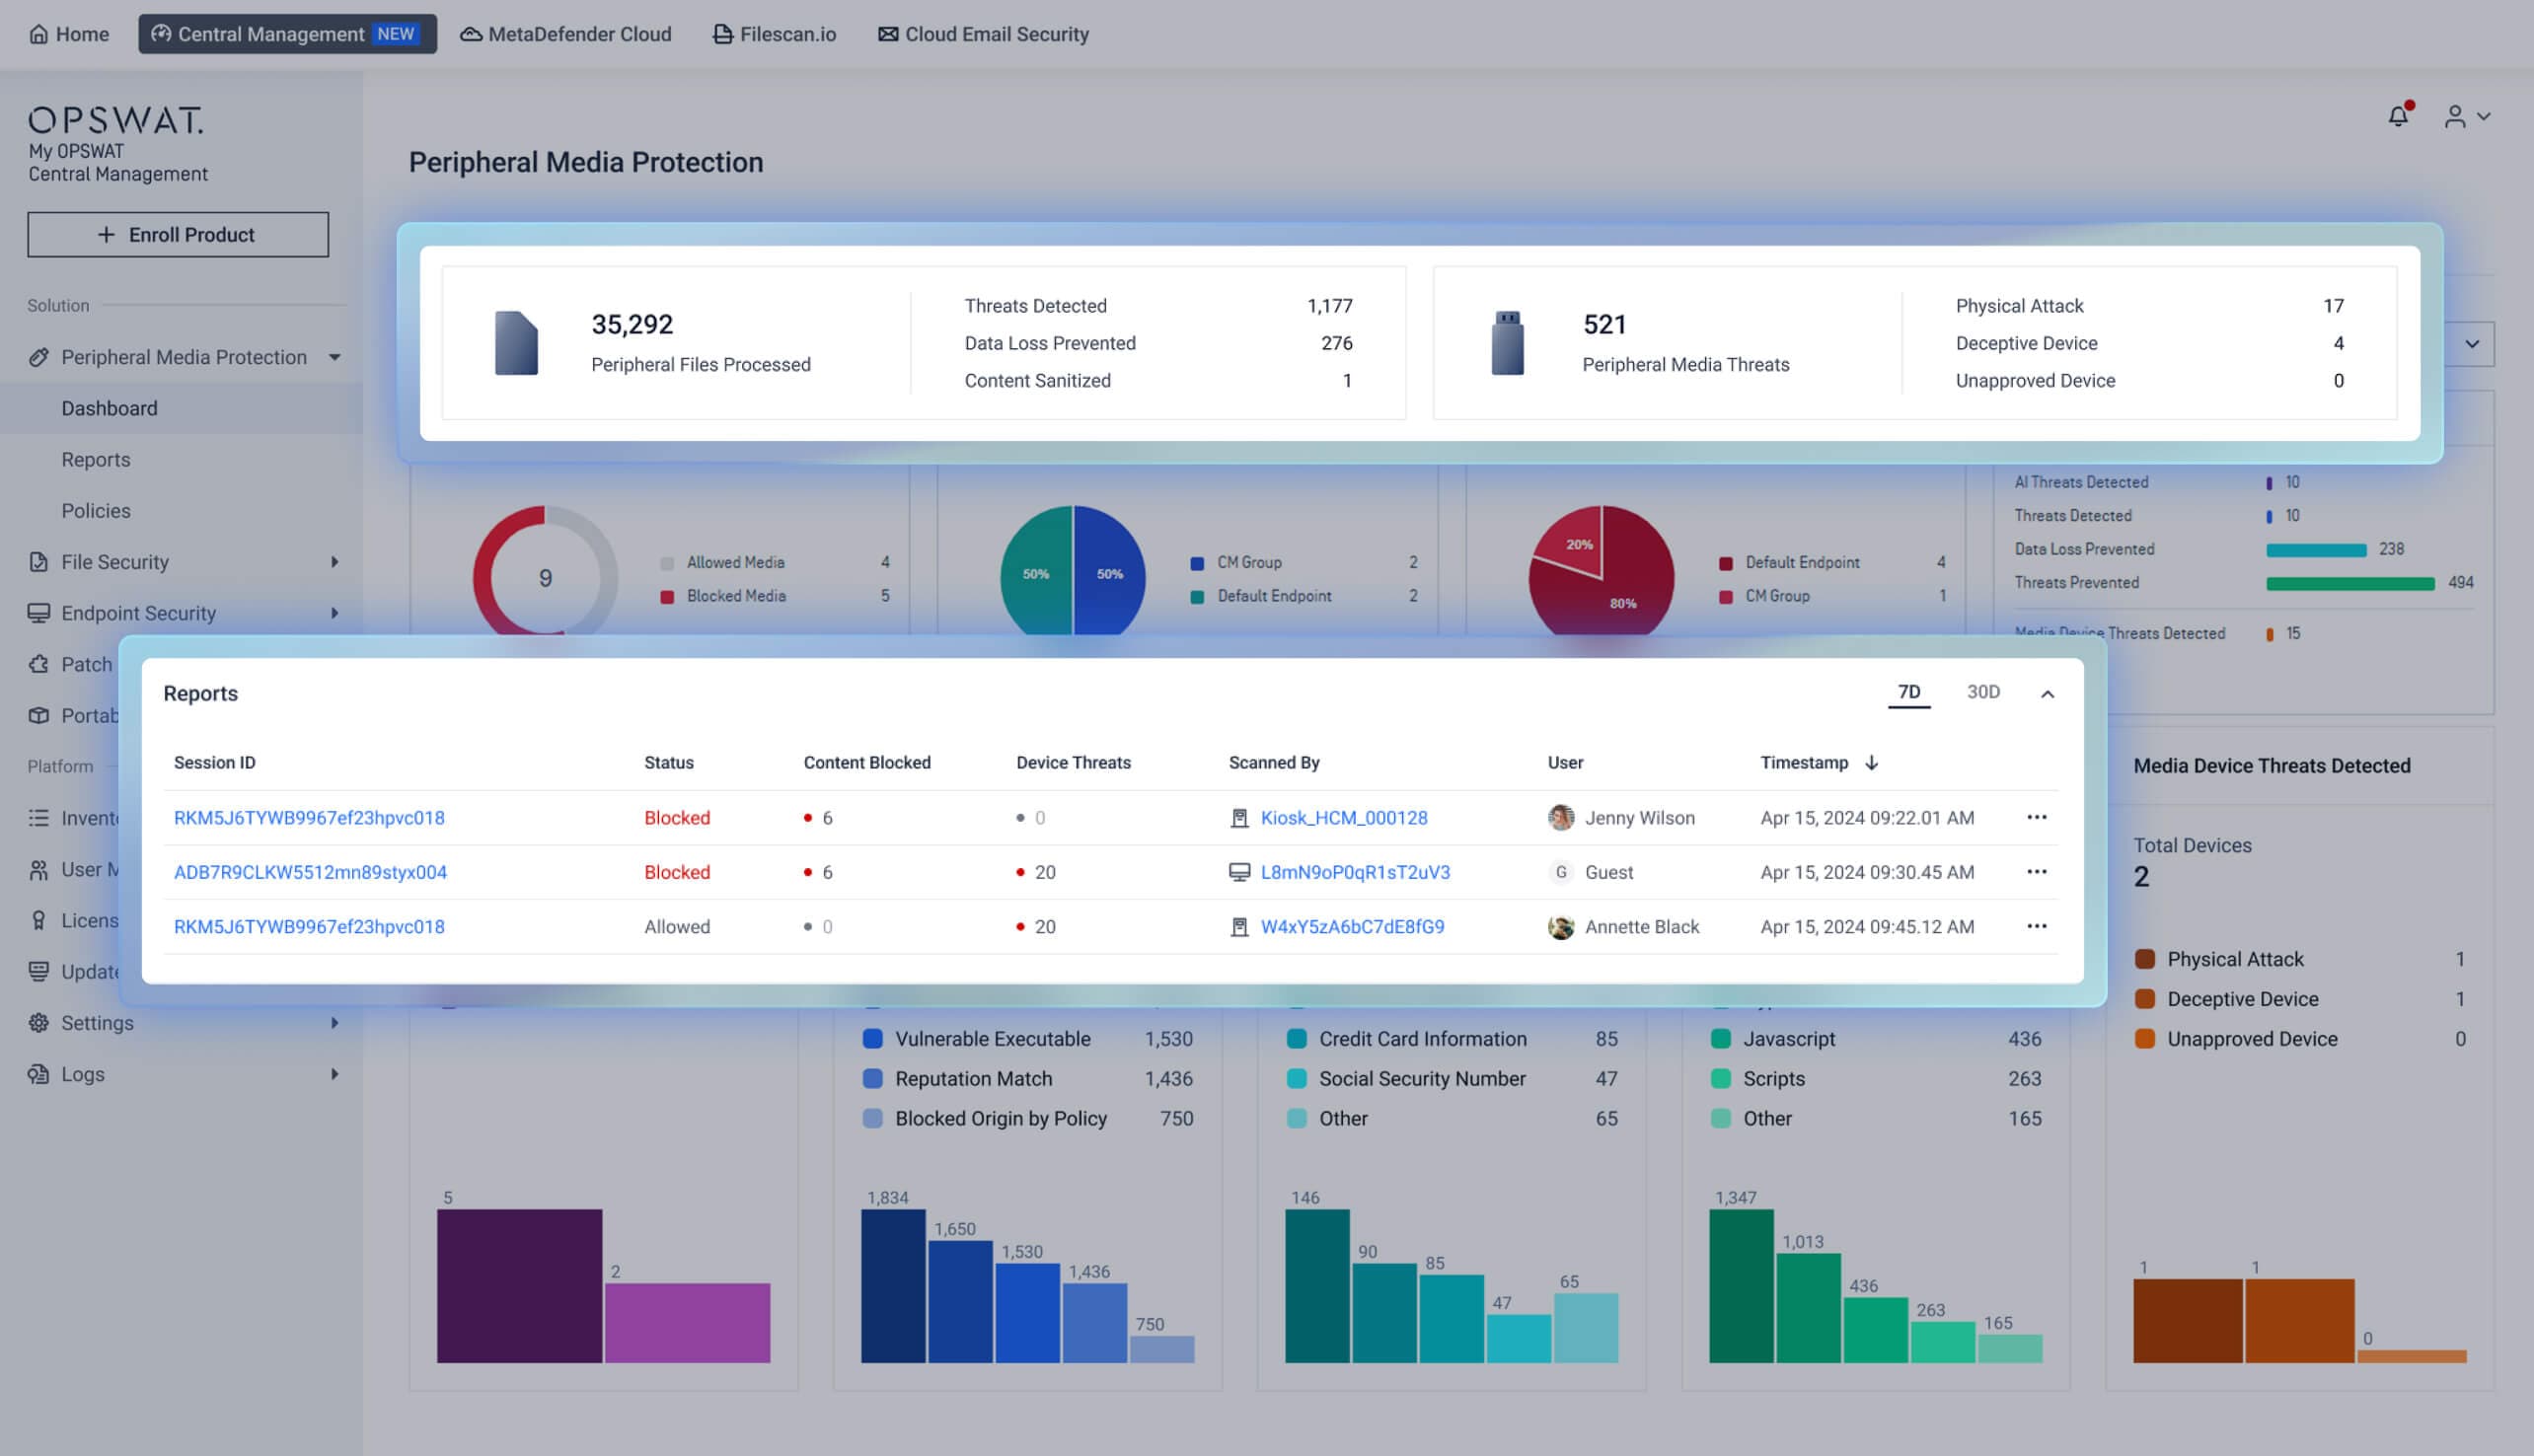
管理员可以从一个界面监控系统运行状况、查看安全事件,并识别跨部署环境中的潜在风险。当需要进一步调查时,他们可以从全企业范围的汇总信息逐步深入到具体的事件细节,例如被拦截的媒体会话及其详细扫描报告,而无需在不同产品的控制台之间切换。
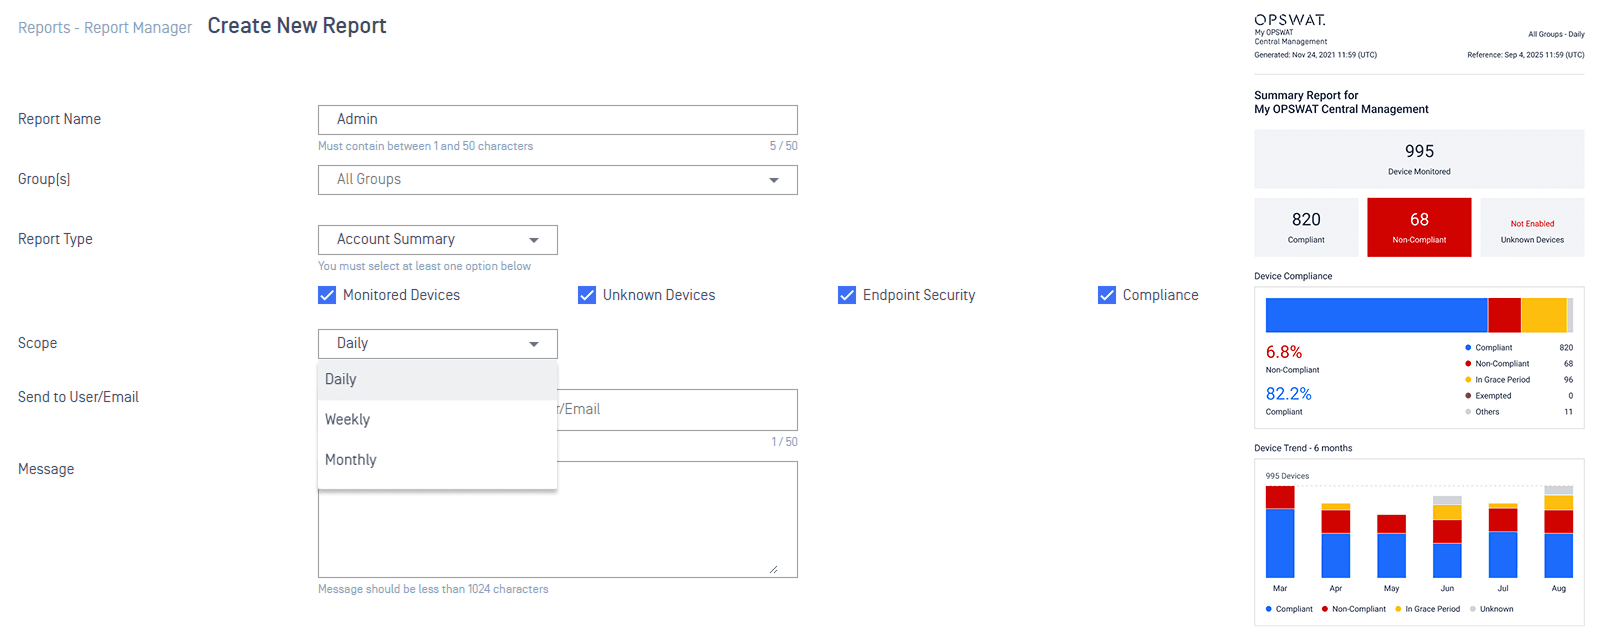
该平台还支持定时生成报告,从而减少了手动收集数据的工作, 并为合规审查和审计提供一致的安全与运营信息。
通过文件审计跟踪记录每个文件的流转过程
当一个文件经过多个安全产品处理时,要确定它从何处进入、哪些产品对其进行了处理以及是否被修改,就需要查阅各自的记录。
文件审计日志 在My OPSWAT Central Management 中,该功能汇总了受支持的OPSWAT 工作流的相关信息,例如文件从MetaDefender Kiosk →MetaDefender Managed File Transfer →MetaDefender Core 的移动路径。
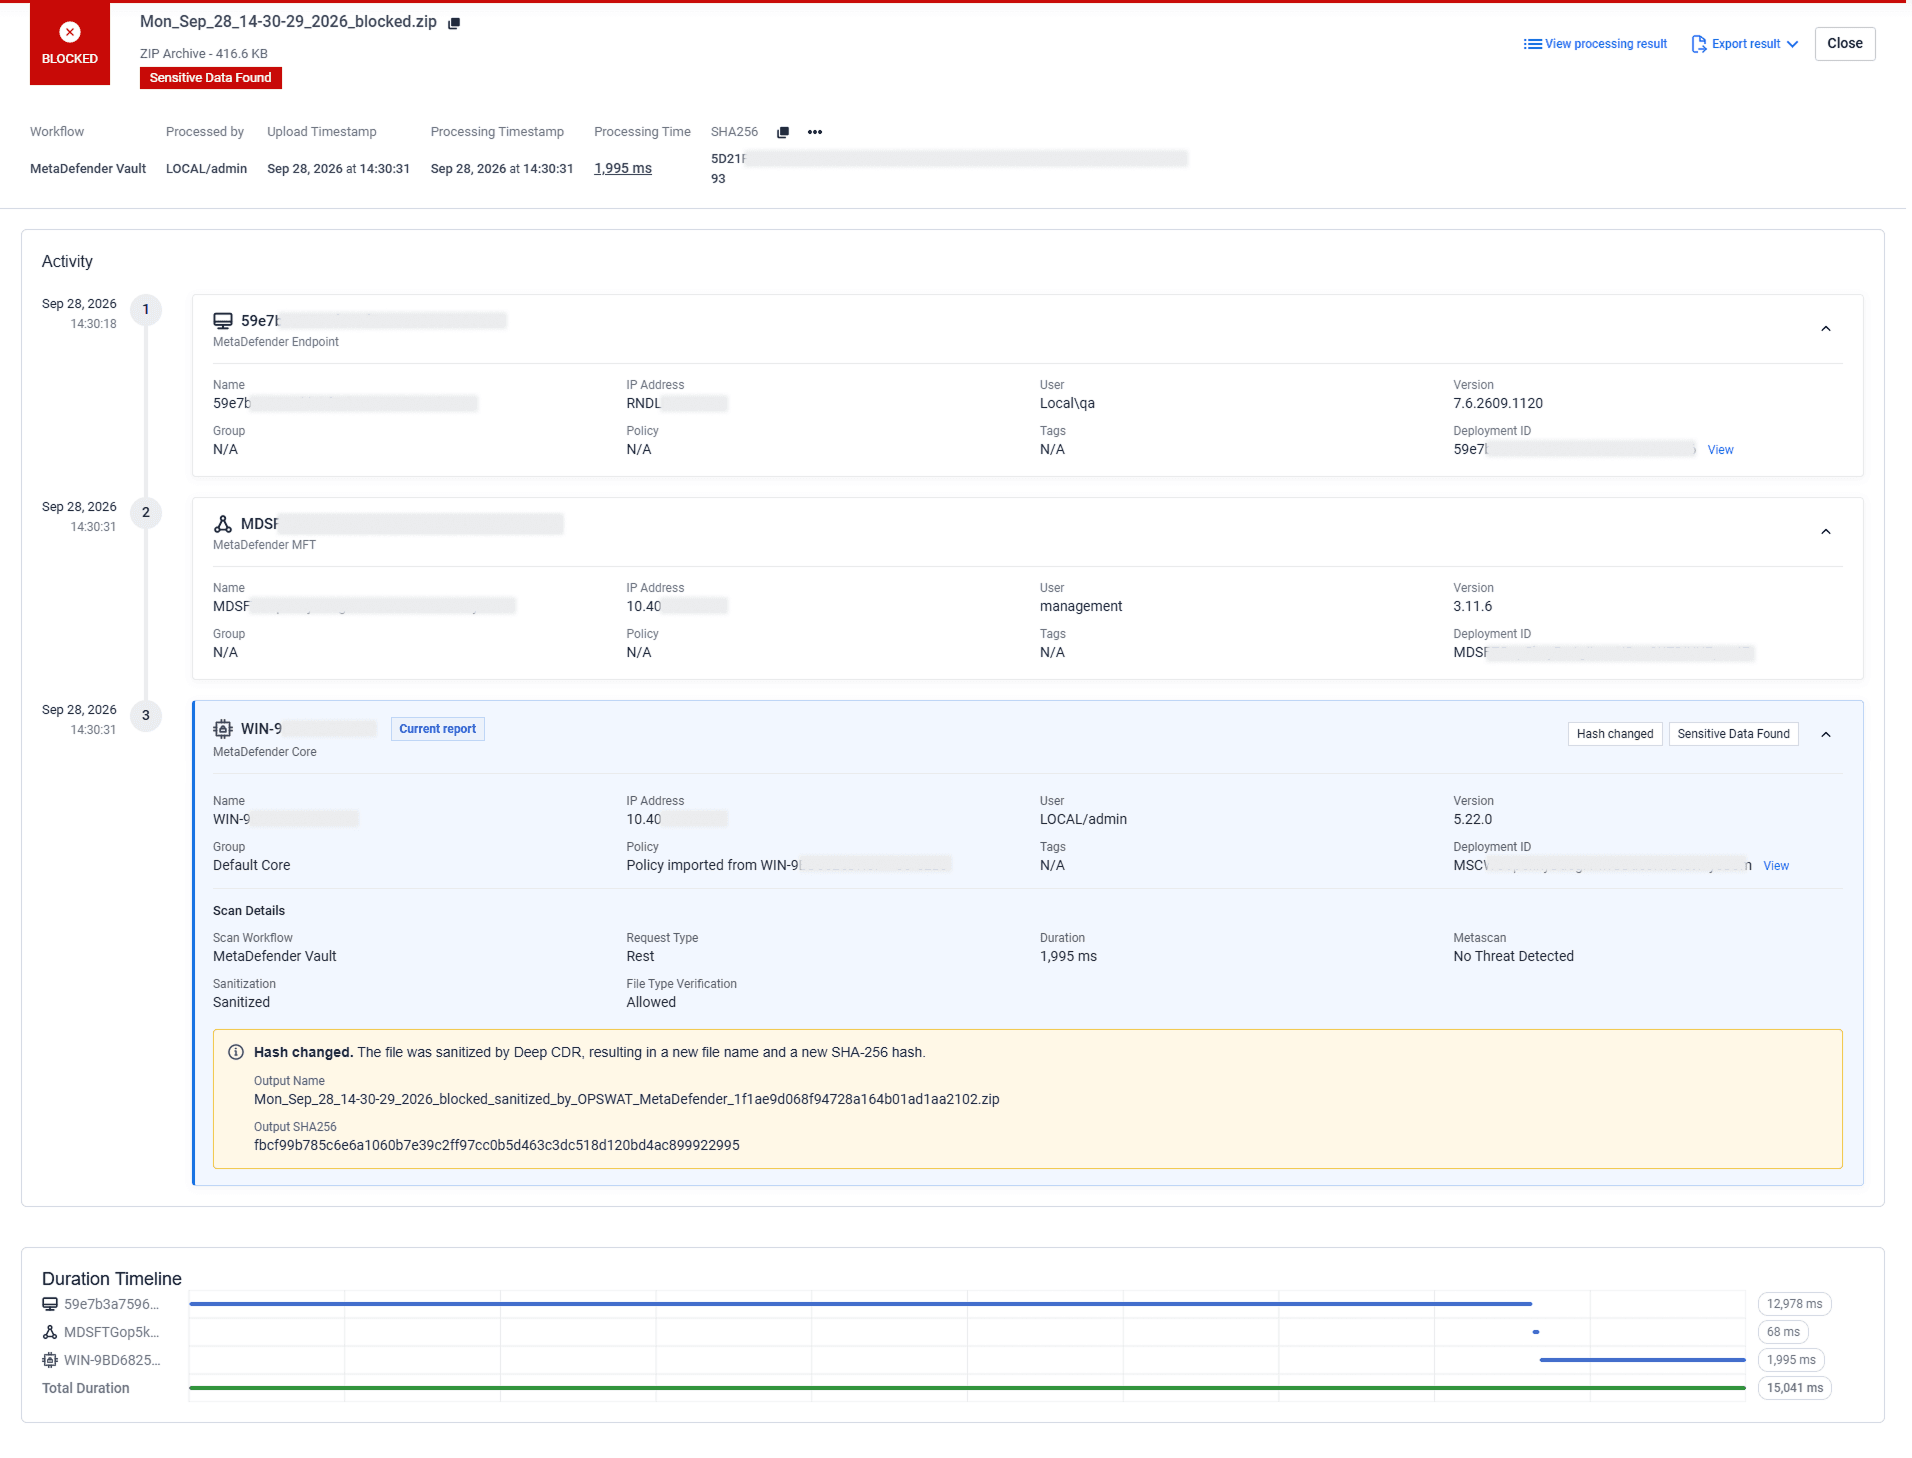
对于每个文件,管理员可以查看该文件何时进入该环境、哪些产品以何种顺序处理了该文件、每个相关阶段的扫描结果,以及该文件在处理过程中是否发生了变化。
团队无需再将来自不同产品的记录拼凑起来,而可以在一个视图中按时间顺序追踪文件的流转路径。这使得调查文件活动并了解文件在部署过程中的流转情况变得更加容易。
识别并修复缺失的补丁
未打补丁的系统可能仍会面临已知威胁。安全团队需要了解哪些终端设备未安装更新、漏洞的严重程度如何,以及应优先部署哪些补丁。
Patch Management 解决方案可监控端点设备,以检测操作系统和第三方应用程序是否存在未安装的更新。对于戴尔和联想的Windows设备,该解决方案还涵盖驱动程序、固件和BIOS更新。
管理员可以通过一个界面查看补丁的严重程度、受影响的设备、合规状态以及部署准备情况。
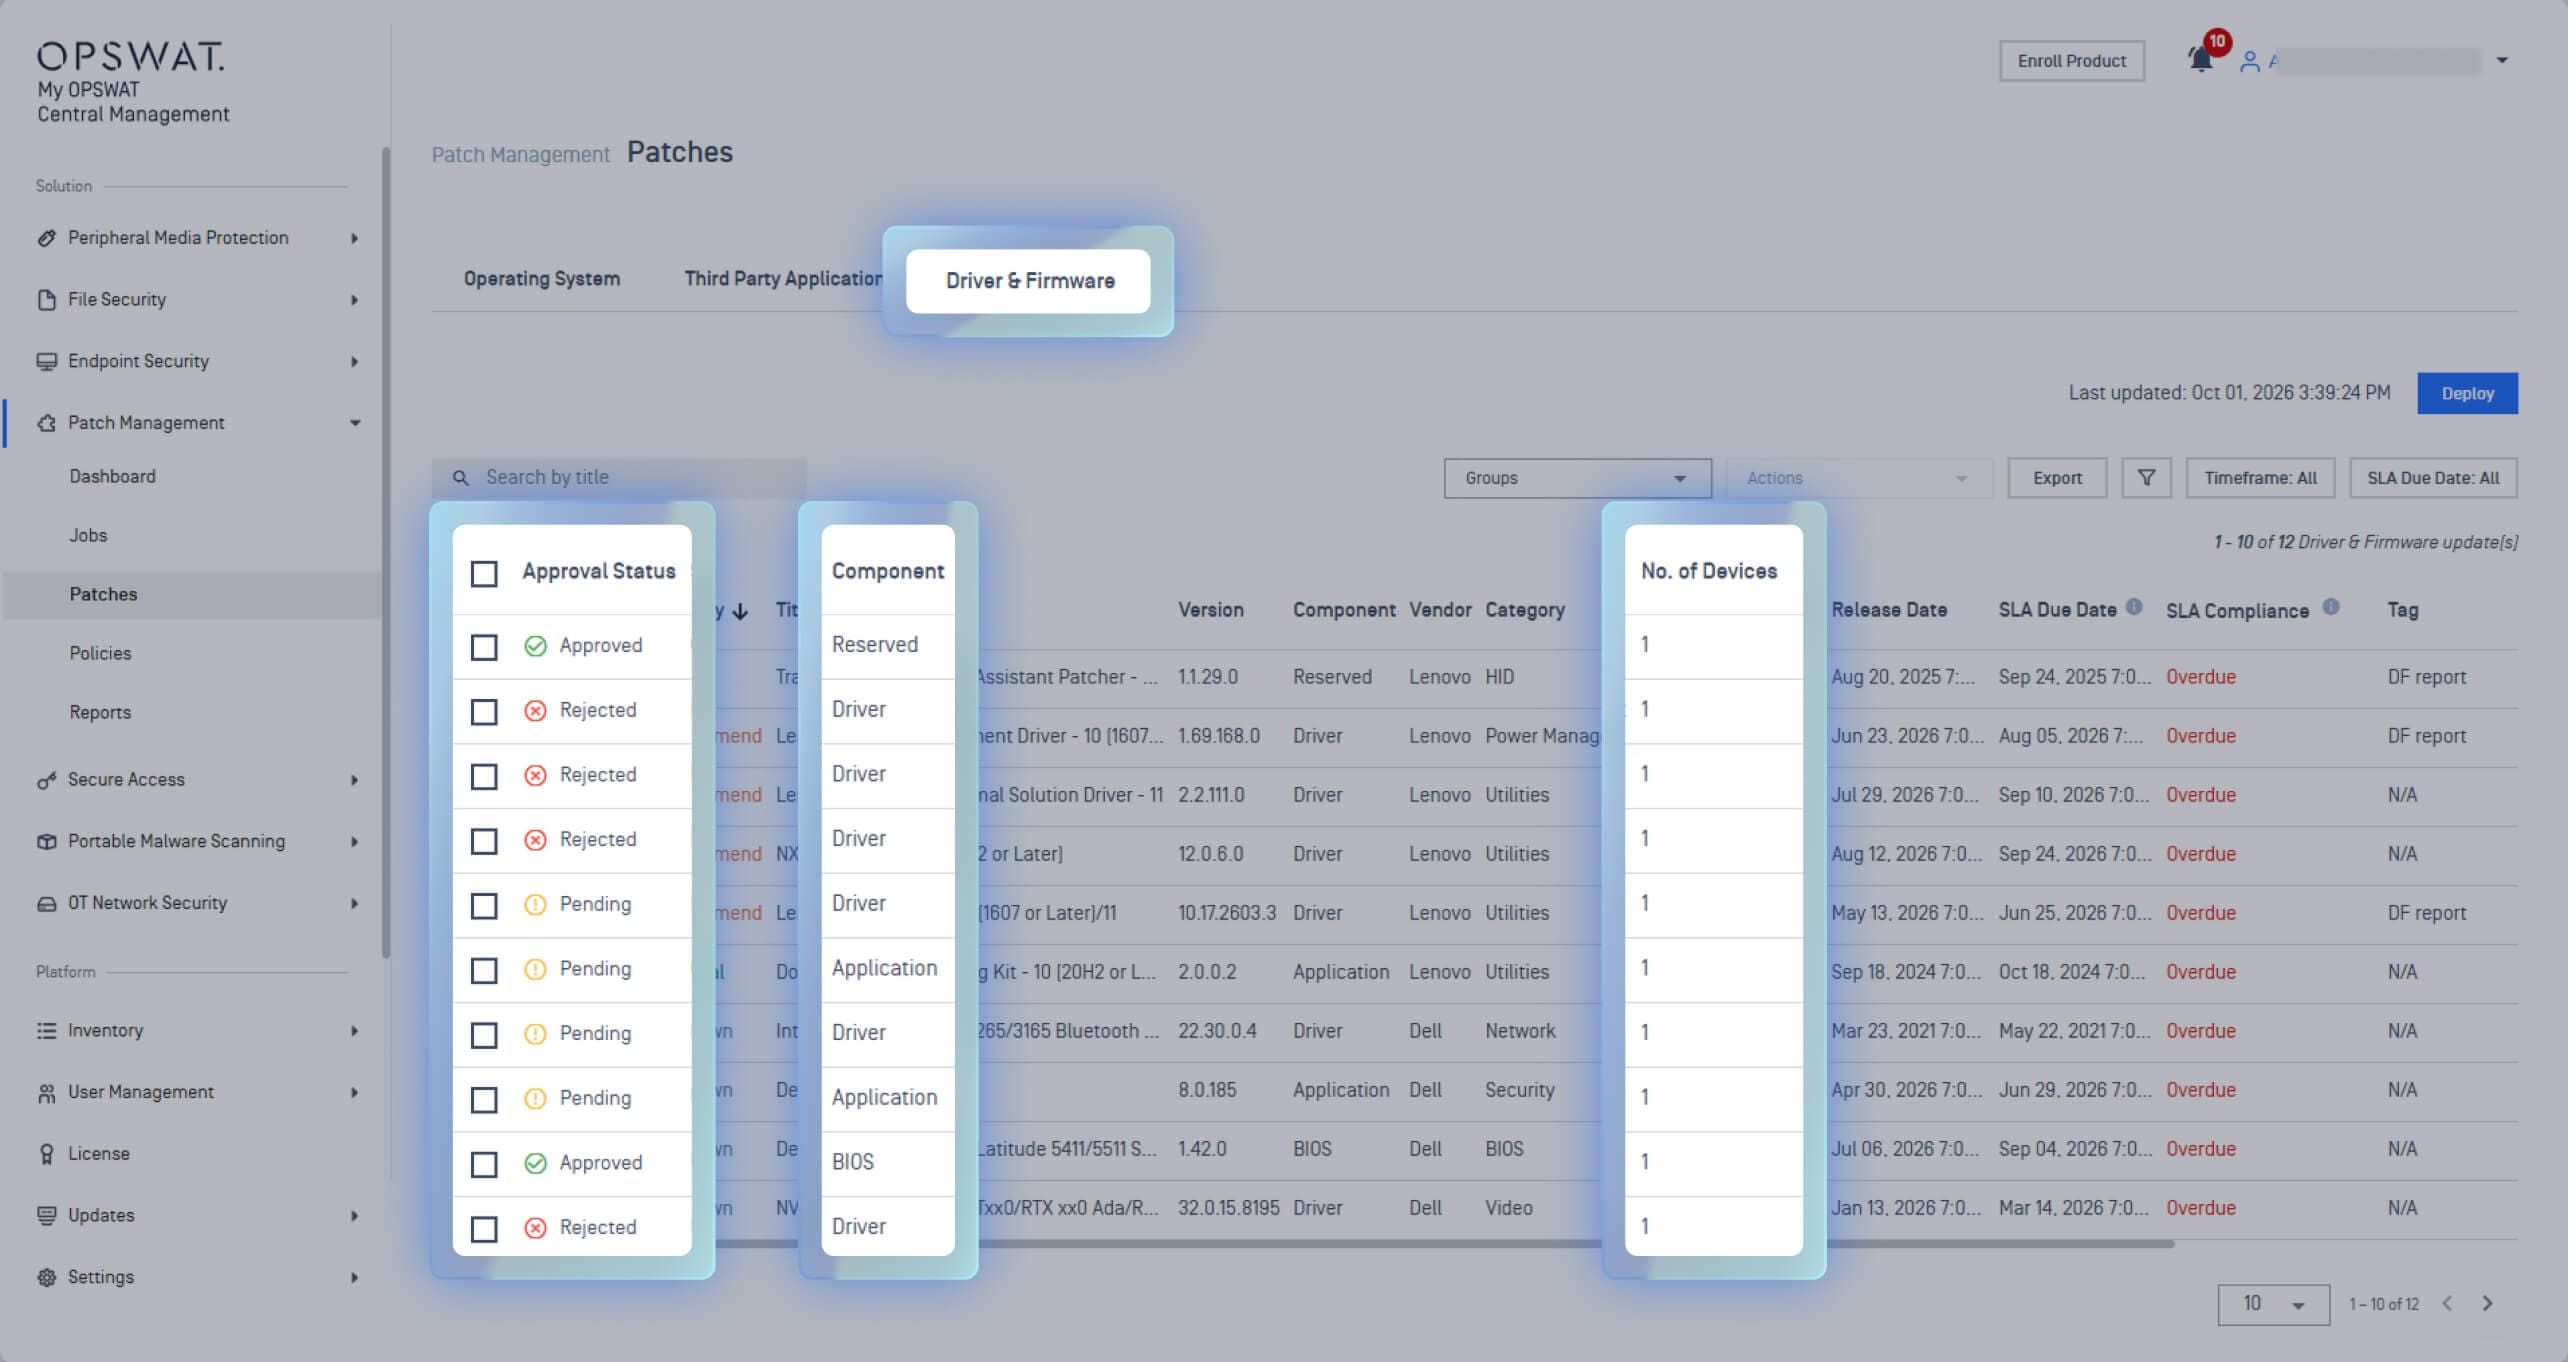
一旦确定了缺失的补丁,团队可以选择如何部署它们:
- 在需要进行修复时,按需部署已批准的更新
- 通过基于策略的计划进行计划部署
- 用于在选定设备组中分阶段部署的部署环
- 对于物理隔离的环境,管理员可以实施离线补丁更新:将补丁上传到本地存储库,并通过缓存节点进行分发
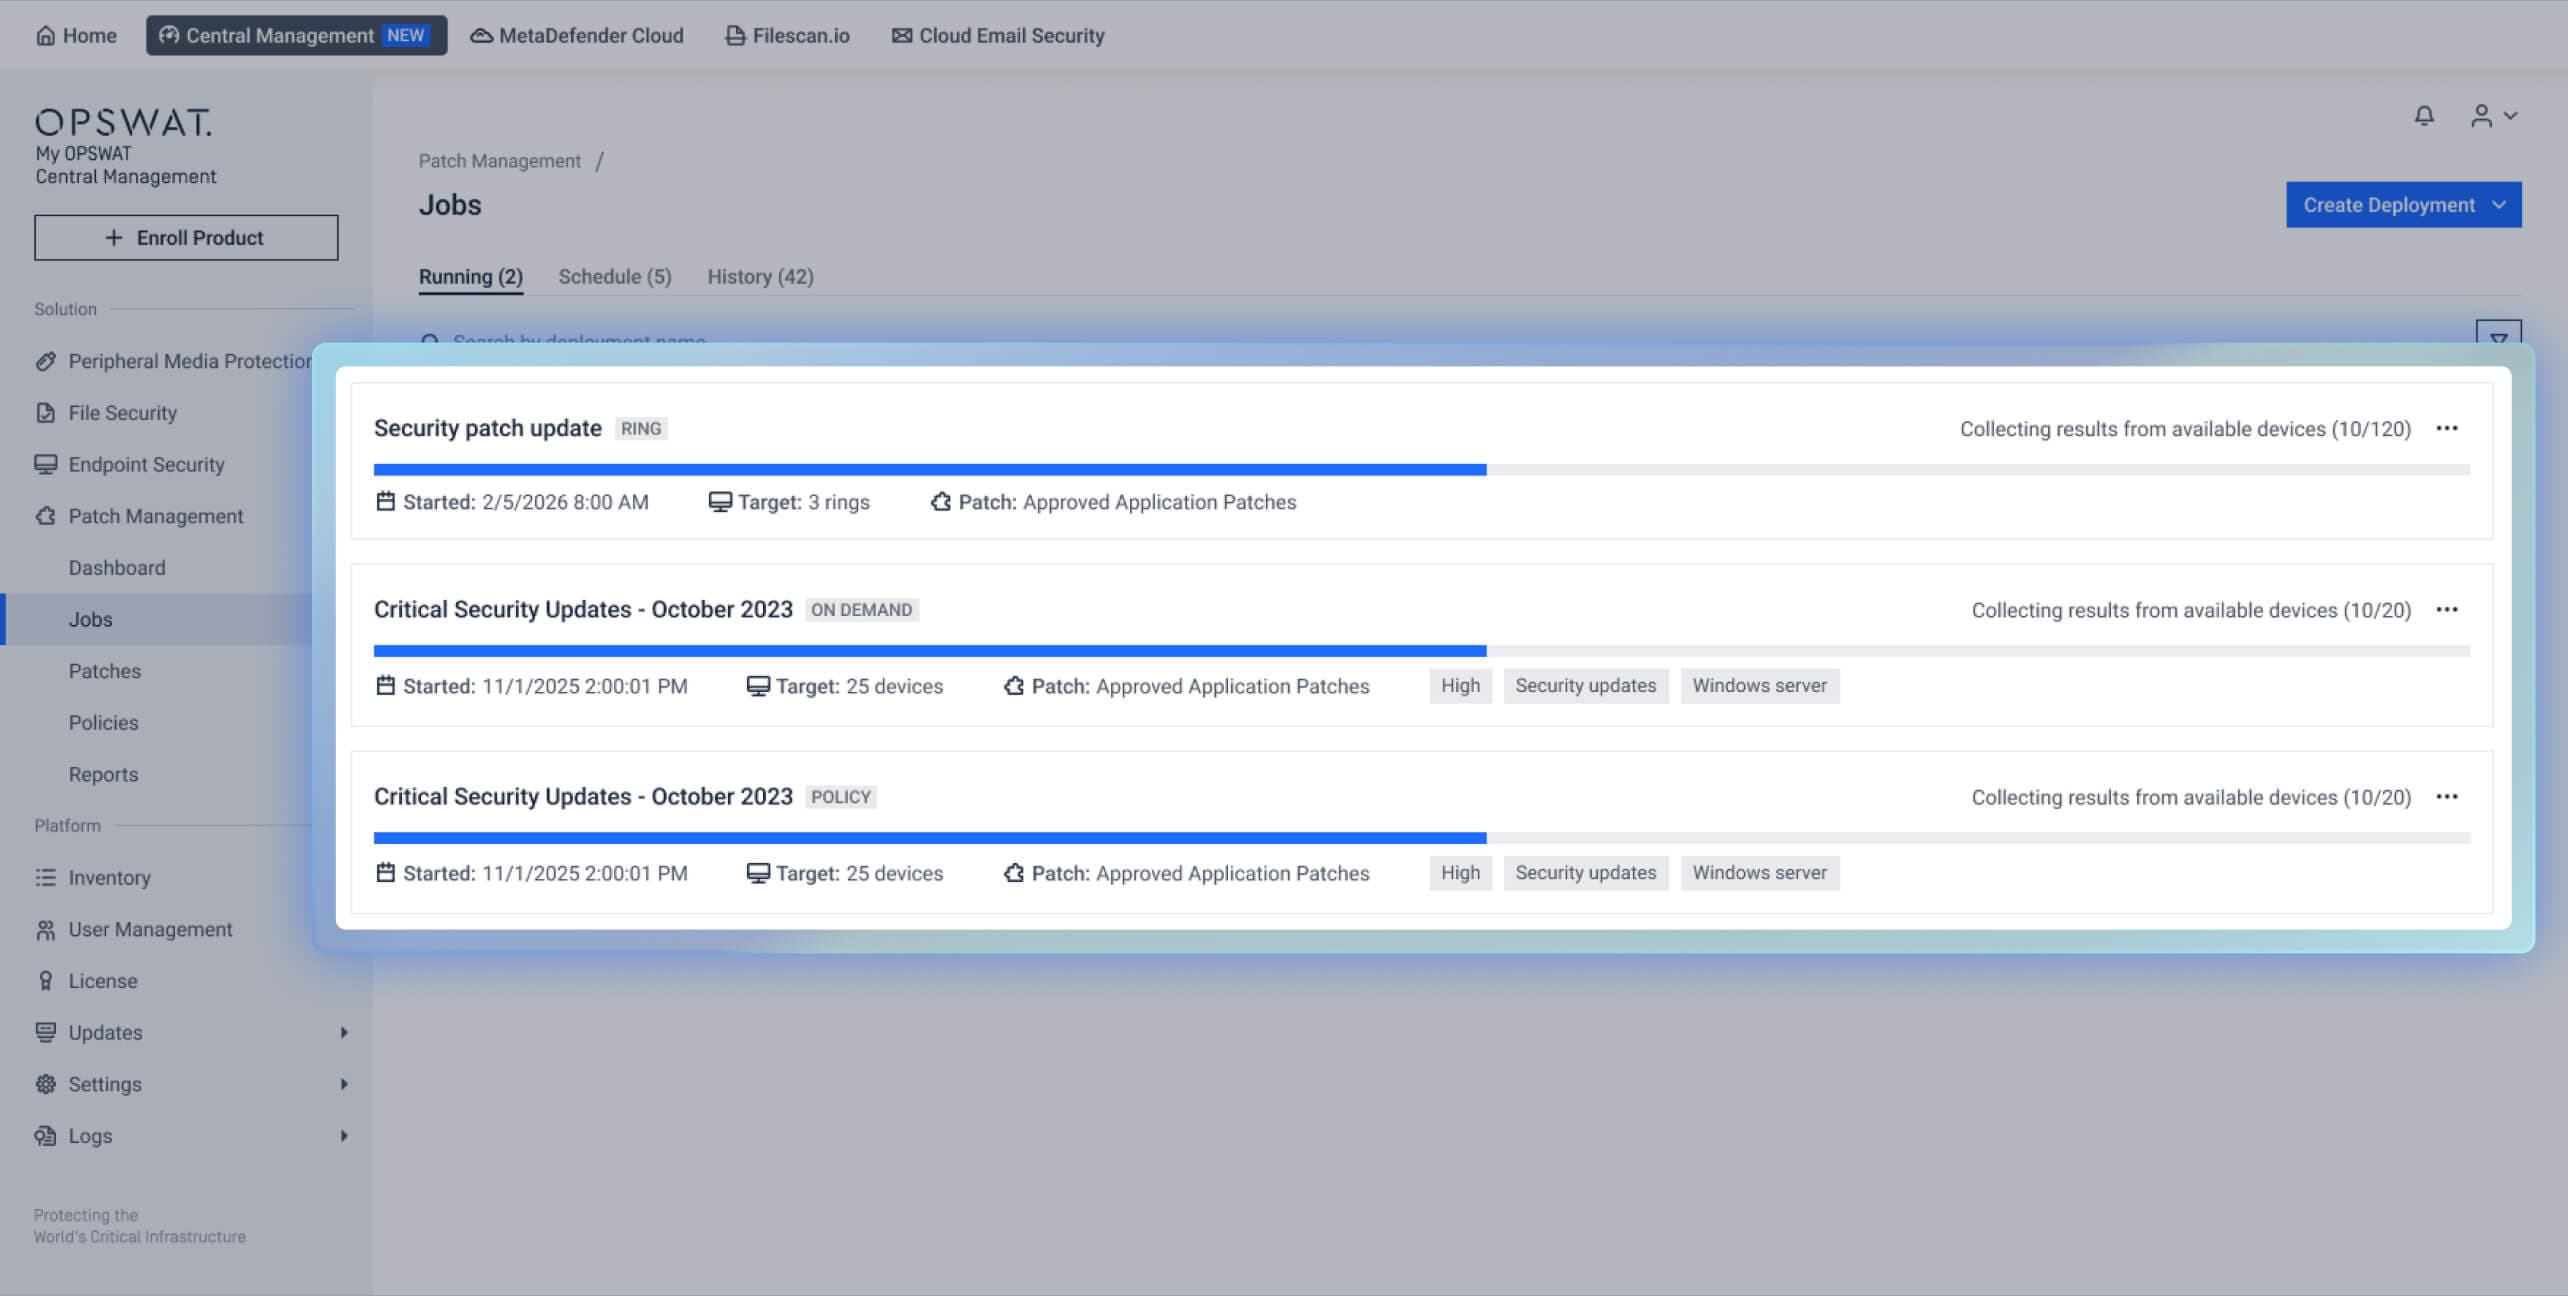
这为团队提供了一个端到端的工作流,用于查找缺失的补丁、对更新进行优先级排序,并在受管终端(包括受限环境)上部署修复措施。
重新设计的界面,让安全管理更轻松
全新的My (OPSWAT Central Management )采用了重新设计的用户界面,与之前的版本相比,使安全解决方案的管理更加简单直观。
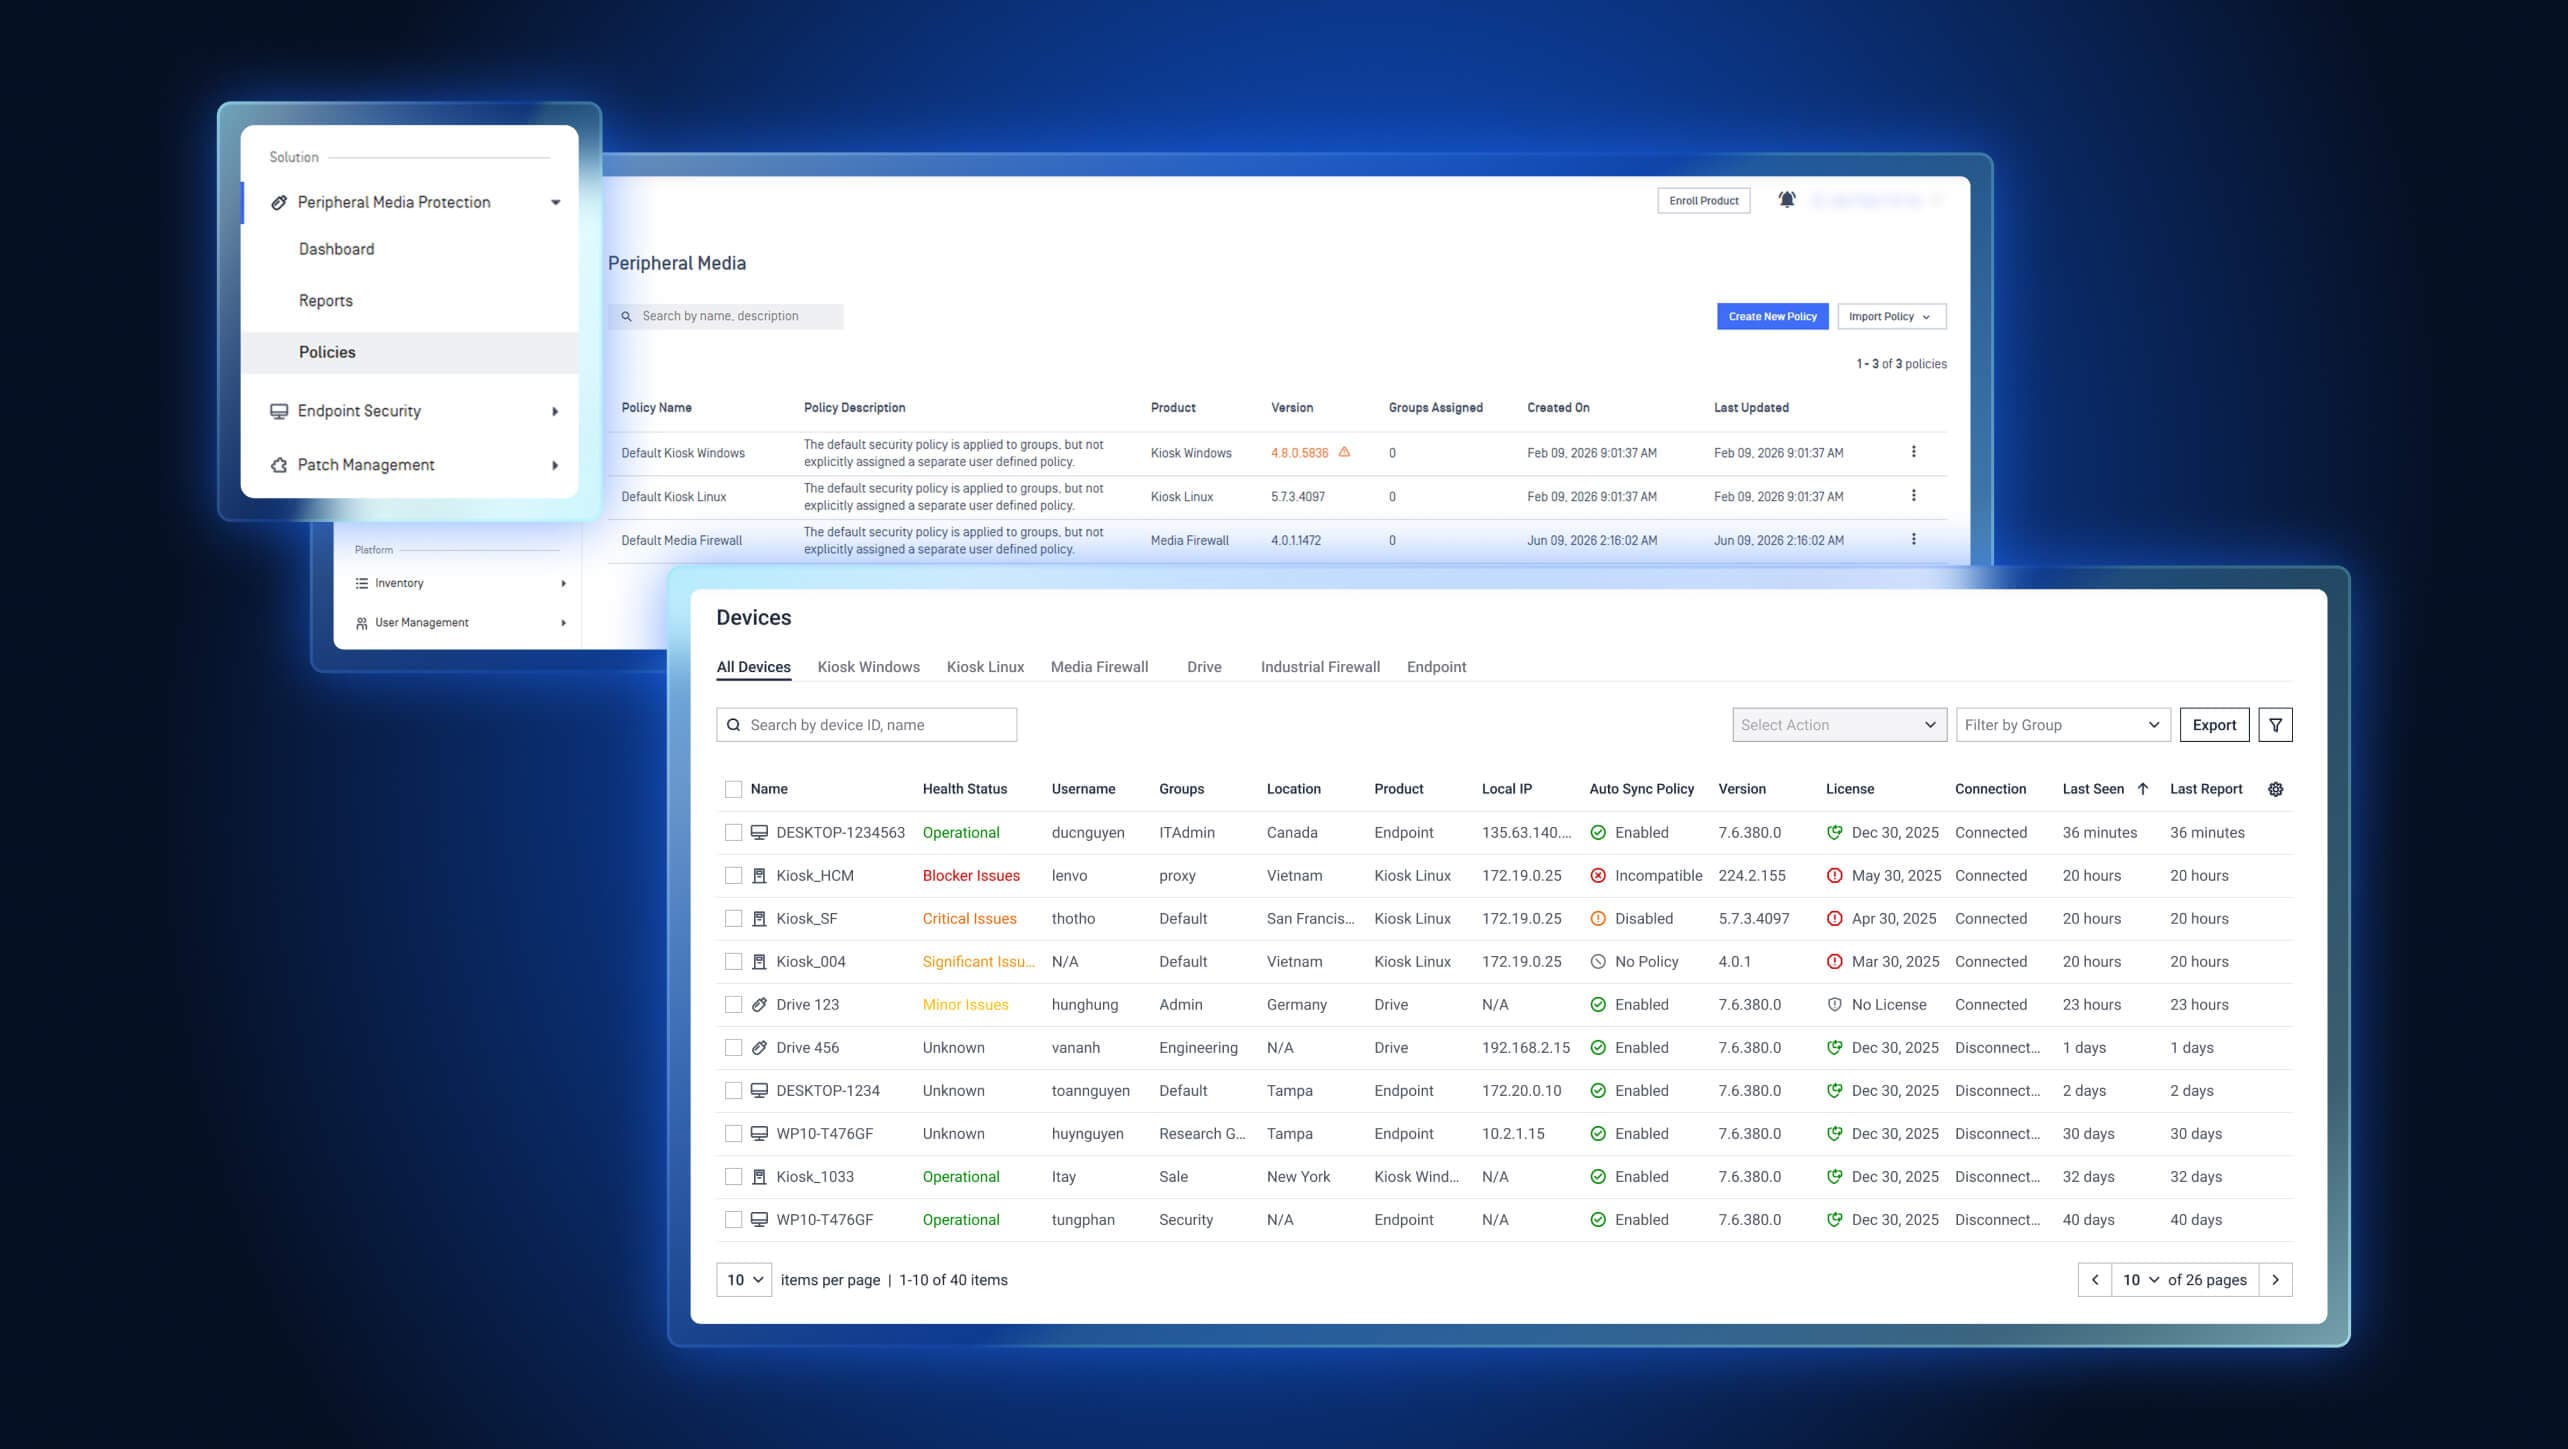
借助重新设计的控制台,管理员可以:
- 按安全解决方案进行浏览,相关仪表盘和控制项分别归类于“外围Media 防护”、“Endpoint 安全”及其他解决方案之下。
- 通过一个设备清单管理设备和服务,其中包含运行状态、软件版本、标签、筛选条件和导出选项。
- 自定义仪表盘,以便重点关注相关的安全和运营指标。
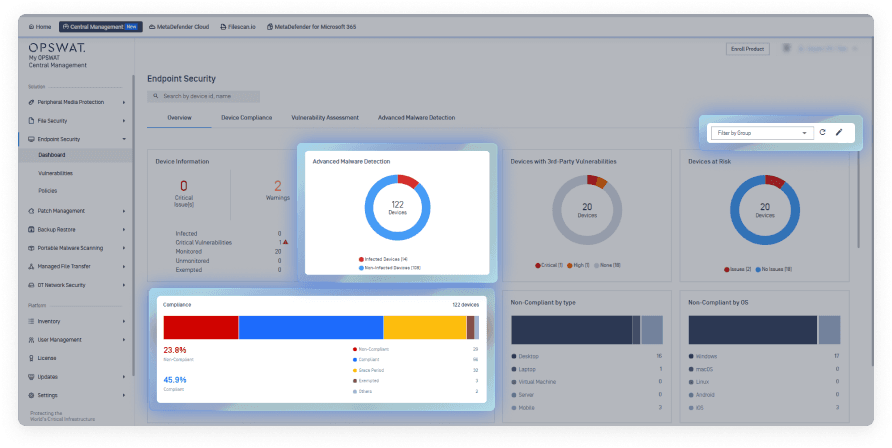
凭借增强的导航和界面功能,管理员可以更轻松地查找所需信息,更省力地在各项任务之间切换,并通过更流畅的操作体验来管理其安全环境。
准备好借助My 统一您的安全运营了吗?OPSWAT Central Management ?
My OPSWAT Central Management 该解决方案旨在成为OPSWAT 解决方案的统一管理平台,帮助团队简化安全运维、降低成本,并在分布式IT和OT环境中加强合规性。
对于仍在使用Central Management 第7版或第8版的组织而言,鉴于2027年1月31日的支持终止日期,迁移规划已成为当务之急。
请利用以下资源规划迁移:
与OPSWAT 专家在线交流,或访问 My OPSWAT Central Management 解决方案页面 了解更多信息。
