一个文件在处理完成之前可能会经过多个安全产品的处理。它可能会通过 MetaDefender™Kiosk 部署进入系统,经过 MetaDefender™MFT ,并由 MetaDefender™Core 进行处理。
当安全团队调查该文件时,仅了解该文件是被允许还是被阻止,只能解答部分问题。他们仍然需要了解完整的情况:
- 该文件是从哪里进入该环境的?
- OPSWAT 的哪些产品支持这一功能?
- 每个阶段发生了什么?
- 文件本身在过程中是否发生了变化?
直到现在,要回答这些问题,还必须分别从每款产品中调取记录。
My 中的文件审计日志OPSWAT™Central Management 为安全团队提供了在OPSWAT 部署环境中文件路径的关联视图。
在一个地方追踪每个文件的流转过程
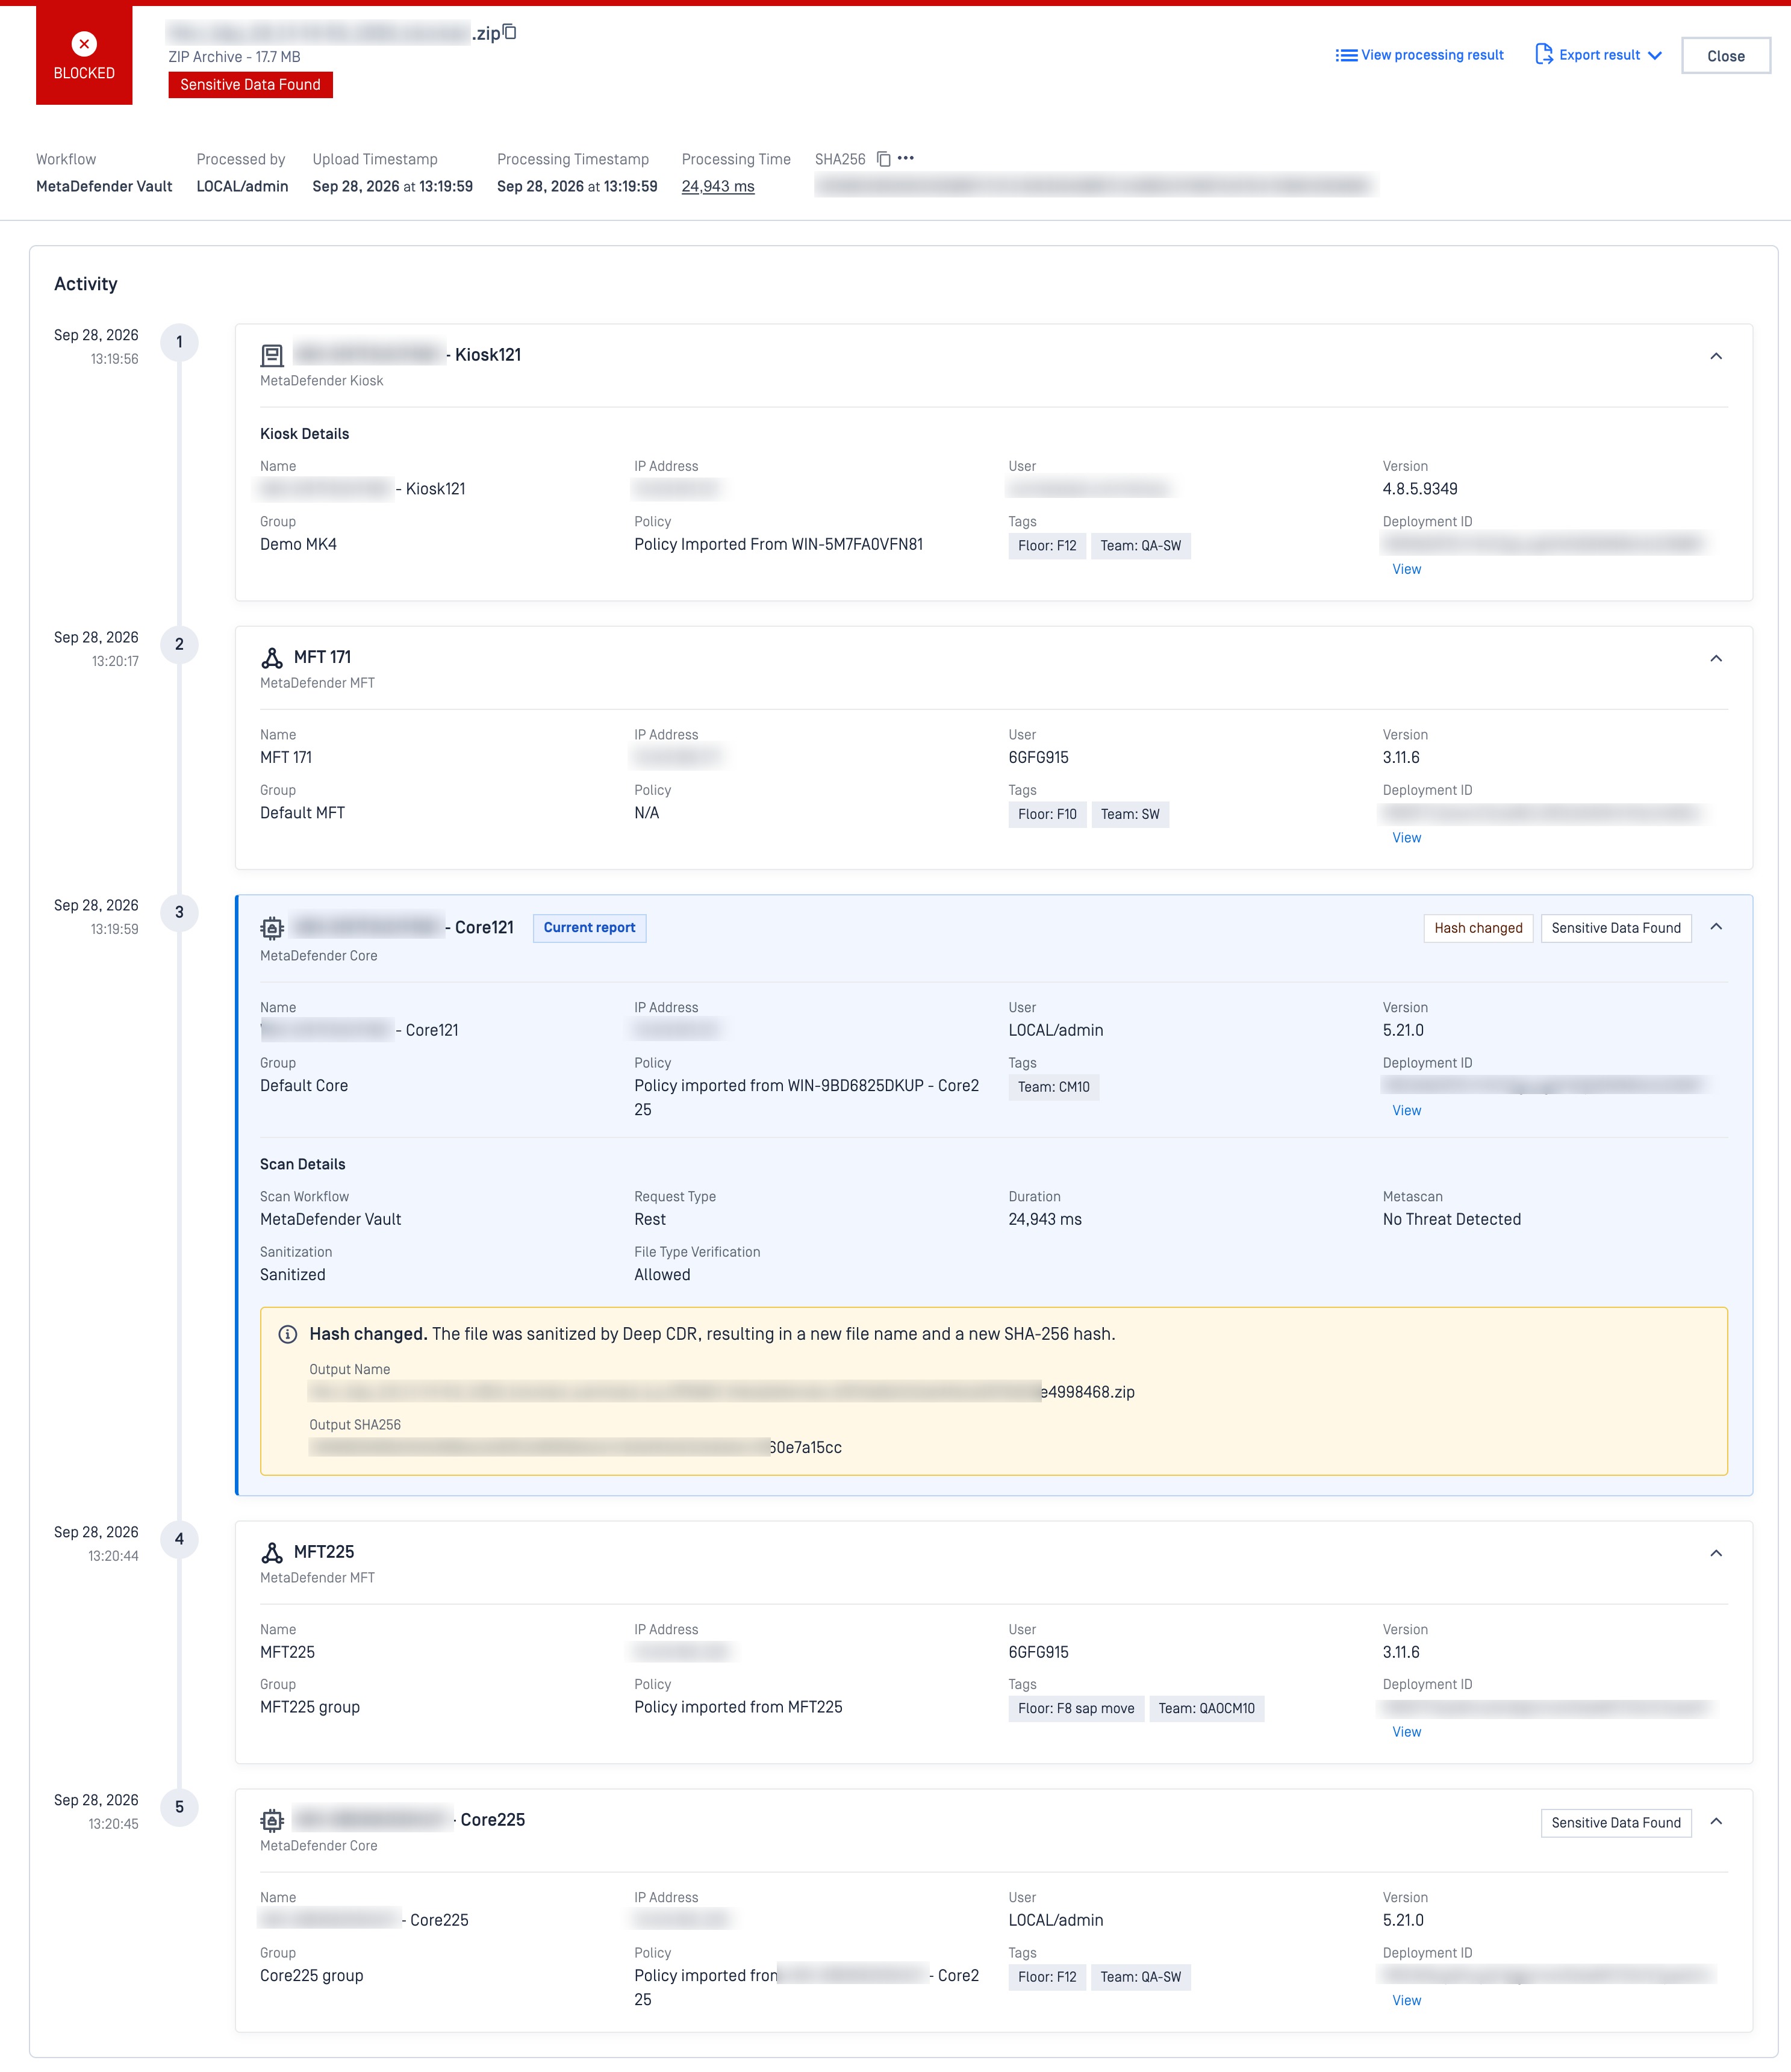
文件审计跟踪旨在为在受支持的OPSWAT 工作流中流转的文件提供端到端的可追溯性。管理员不再仅能看到单一产品生成的孤立结果,而是可以追踪该文件背后的更全面的处理过程。
对于任何文件,您都可以看到:
- 它出现在哪些地方,例如MetaDefender Kiosk ,MetaDefender Endpoint ,或者MetaDefender Drive
- 按发生顺序,接下来处理该产品的每个环节,包括通过MetaDefender 、Managed File Transfer 进行转发,以及由MetaDefender Core
- 对 该文件进行扫描后的结果 ,例如“允许”或“阻止”
- 文件的完整性状态,当清理操作导致其哈希值或名称发生变化时会触发该标记
- 每个步骤的完整上下文,包括实例名称、用户、版本、策略和时间戳
你的团队无需在控制台之间切换,而是按照实际发生的情况读取文件的路径。
它所追踪的工作流
文件审计日志可根据您的配置,提供跨多个工作流的可见性,例如:MetaDefender Kiosk →MetaDefender MFT →MetaDefender Core ,或者更长的流程,如:MetaDefender Endpoint →MetaDefender Core →MetaDefender MFT →MetaDefender Core
在上下文中查看预期转换
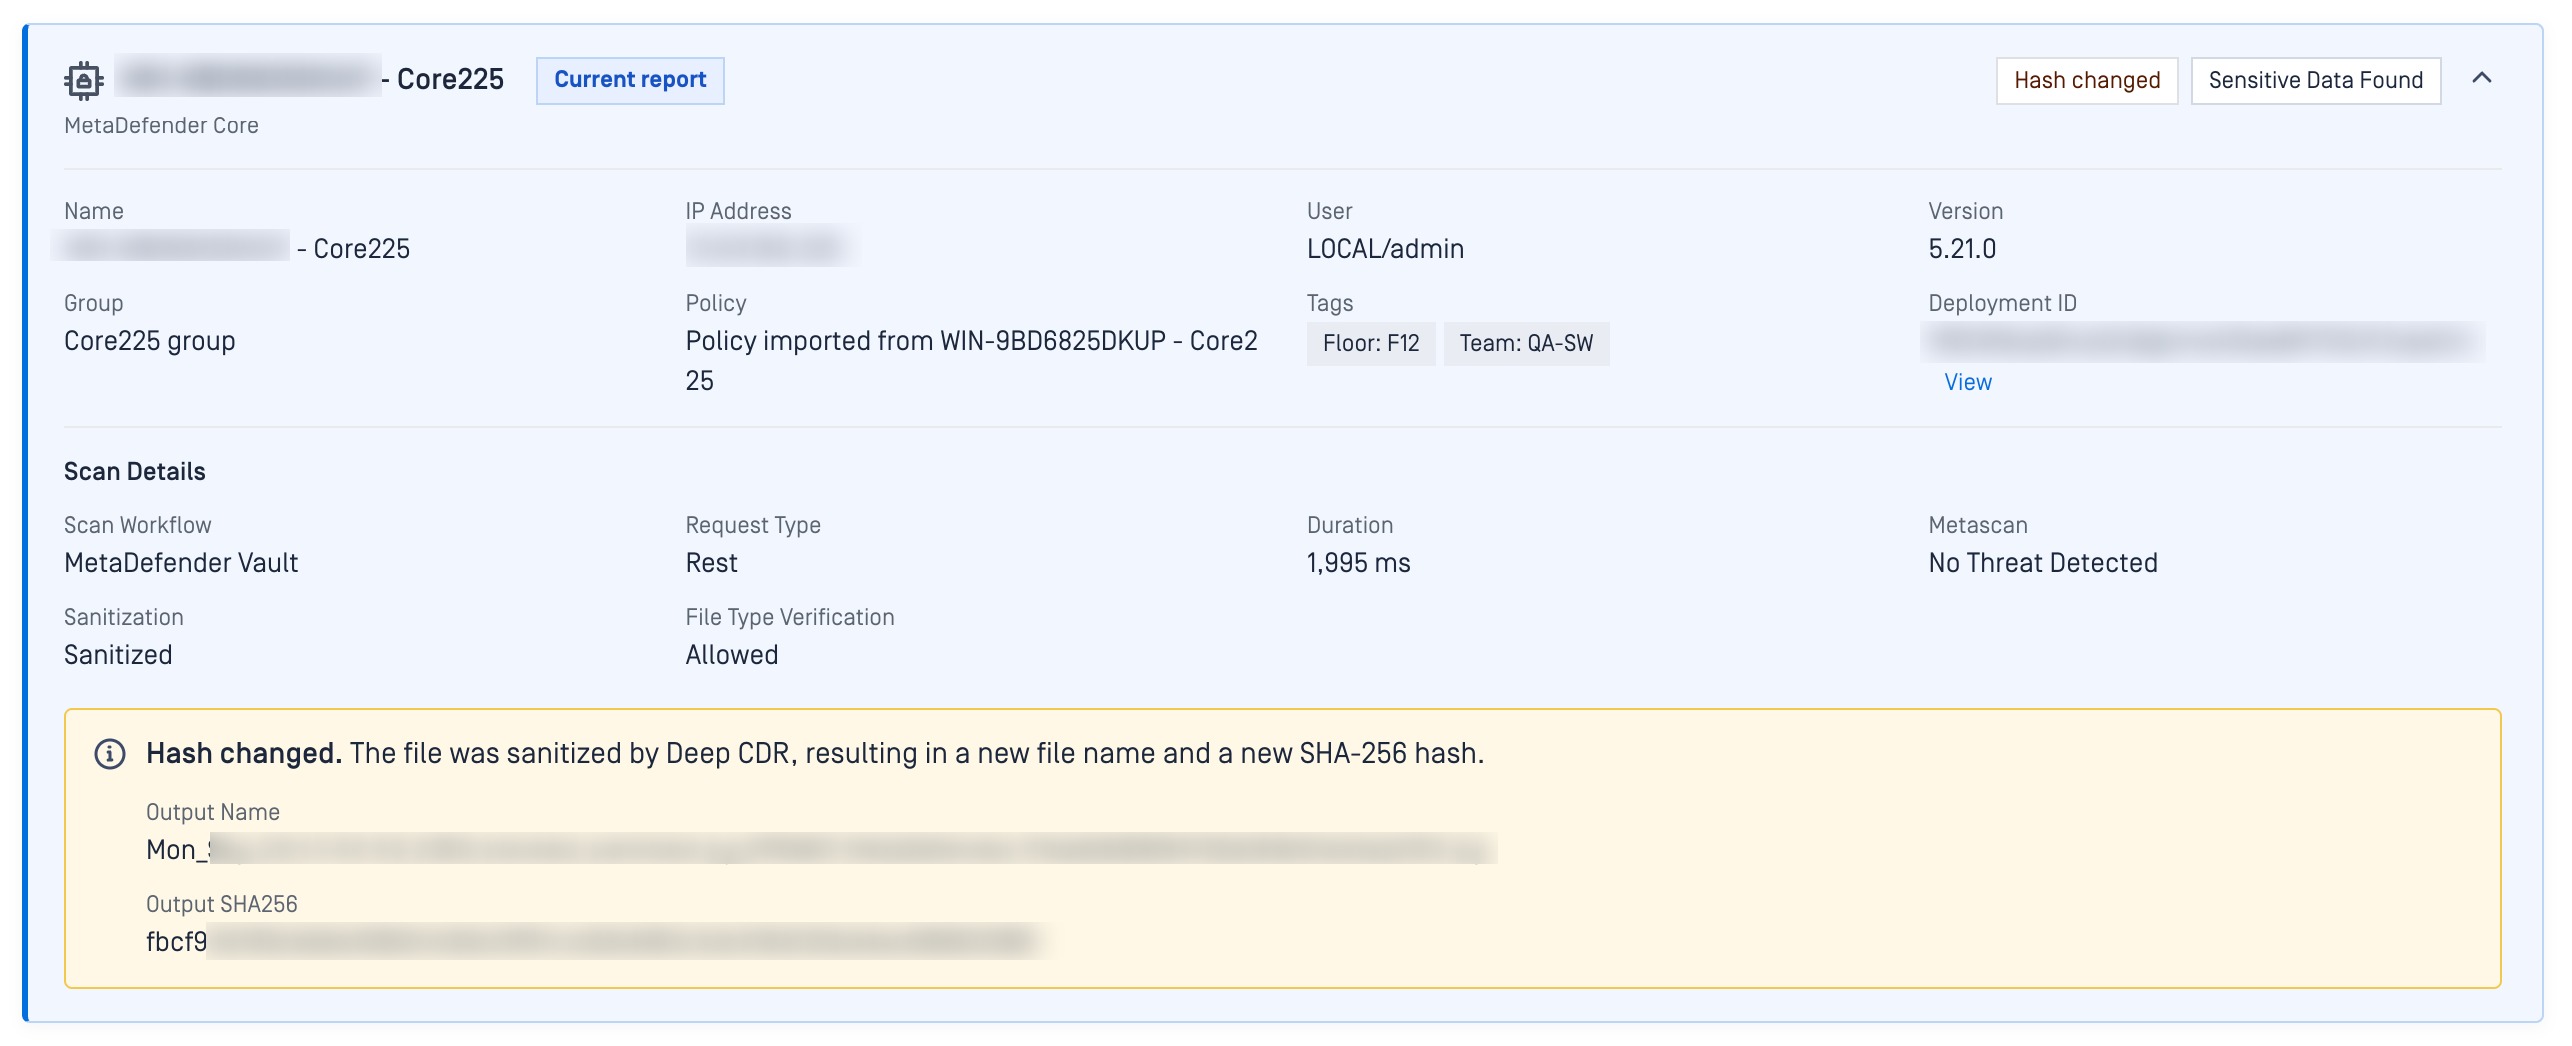
文件可能会发生一些变化。例如,Deep CDR™ 技术可能会对文件进行净化处理,并生成一个带有新名称和 SHA-256 哈希值的安全版本。
文件审计日志显示了文件流转过程中的转换情况。“预期哈希值已更改”指示符和输出哈希值向管理员表明,该文件是由经过批准的安全流程重写的,因此这种差异属于预期范围,而非无法解释的偏差。
查看时间去向:《时长时间轴》
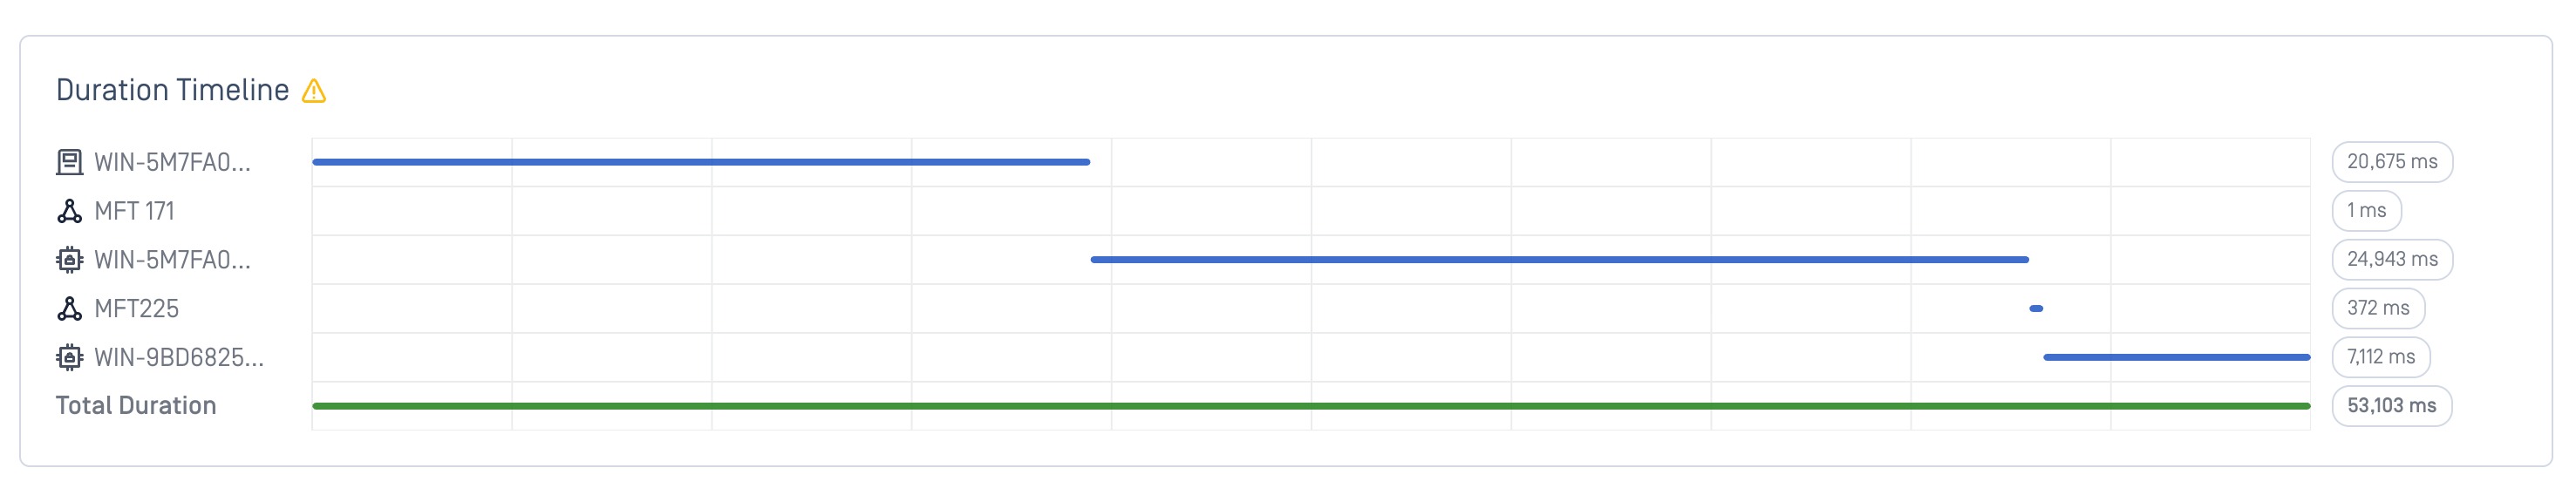
“路径”显示了文件流向了哪里。“持续时间时间轴”则显示了每个阶段耗时多久。
每个步骤都会以条形图的形式显示,表明该产品处理该文件所花费的时间,并显示在整个流程的总时间旁边。速度较慢或异常的阶段一目了然,因此您的团队无需逐一打开每条记录,就能发现瓶颈。
这对您的安全运营为何重要
更快的事件响应
当威胁浮出水面时,首要任务是追溯该文件此前经过的路径。您无需手动在各产品间追踪该路径,而是能一目了然地看到其完整轨迹:处理过该文件的每个产品和实例,以及在各处检查时的扫描结果。
自信地确保合规并做好审计准备
监管框架越来越要求组织证明文件在每个关键检查点都经过了扫描。“文件审计追踪”功能可为您提供可审计的端到端证据,证明您的安全策略已在整个OPSWAT 部署环境中得到执行,而无需构建自定义报告。
值得信赖的运营可视性
安全团队会问:这个多产品部署是否按照我们的设计运行?文件审计日志功能可帮助您进行核查。您可以查看每个文件的实际流转路径,并确认其是否与您预期的流程一致,从而将假设转化为证据。
跨产品智能与上下文
大多数安全工具仅显示其自身“孤岛”内的事件。File Audit Trail 将MetaDefender Core 、MetaDefender Kiosk 、MetaDefender Drive 、MetaDefender Endpoint 以及MetaDefender Managed File Transfer 中的事件串联成一个完整的故事,为您提供单独日志无法提供的跨产品上下文信息。
准备好加强您的安全运营了吗?
My OPSWAT™Central Management 是 OPSWAT 解决方案的核心管理与控制层,使管理员能够在一个统一的界面中查看、操作和管理分布式 IT 和 OT 环境中的部署情况。
文件审计跟踪将这种可视性延伸至单个文件层面。您的团队无需再在各个控制台之间来回查找文件,而是在一个视图中按时间顺序完整查看文件的整个流转过程。
与OPSWAT 专家在线交流,或访问 My OPSWAT™Central Management 解决方案页面 了解更多信息。

