每个文件净化引擎最终都会遇到一个专门设计来破坏读取它的软件的文件。OPSWAT 开发了Deep CDR™技术,确保在处理此类文件时仅消耗一个进程,而引擎则继续对其他所有内容进行净化。
为什么解析器会成为攻击目标
解析器是一种能够读取文件格式,并将原始字节转换为软件可处理的结构的代码。每种格式都需要一个解析器。PDF 和 Microsoft Office 等格式相当复杂,其解析器存在实际风险,攻击者会专门制作文件来利用这些漏洞。专门设计用于导致 PDF 解析器崩溃或被篡改的文件,已成为一种标准攻击手段。
清理引擎需要对这些文件进行拆解,也就是对它们进行解析。在单体架构中,此类引擎可视为一个独立程序,其所有解析器共享同一个进程。一旦有一个格式错误的 PDF 文件导致解析器崩溃,整个系统都会随之瘫痪:包括排在它后面的 Word 文档、引擎本身,以及该引擎所保护的业务工作流。
一个解析器状态不佳时,其影响范围将波及整个引擎。
建立在不信任基础上的设计
Deep CDR™ 技术的微服务架构采用了一种名为“不信任分解”的安全设计模式。该模式将系统拆分为多个独立的程序,这些程序相互检查,且彼此之间不给予自动信任。
卡内基梅隆大学的SEI(Software 工程研究所)在其 Secure 设计模式 报告,使用诸如 qmail 和 Postfix 作为参考示例。
Deep CDR™ 技术通过以下三项设计决策,实现了此类模式的分解和相互不信任:
- 每个解析器都作为可替换进程运行。 引擎核心绝不会接触任何不可信的字节。每个解析器家族都在其专属的服务进程中运行,该进程由核心启动并管理。打开恶意文件的那个进程,恰恰是引擎可以承受其丢失的进程,因为它只处理一个请求的工作,除此之外别无他物。
- 核心将自己的工作进程视为可疑对象。 核心系统绝不轻信任何工人的健康状况。它会定期检查每个服务是否仍在响应,为每个文件设定时间限制,并监控系统是否出现卡死或崩溃。当某个服务停止响应时,核心系统的监控程序会将其关闭并启动一个新的服务。该设计预设了故障会发生,并为此做好了应对准备。
- 服务与内核不共享内存。 服务通过窄带、序列化的消息通道与内核通信,既无共享内存,也无共享地址空间。无论恶意文件对解析器的内存造成何种破坏,这种破坏都无法蔓延至内核或其他服务。唯一能跨越边界的是消息,而接收方会根据自身规则对消息进行解析。
请考虑该设计所针对的场景。当一个经过特殊处理的 PDF 文件传入引擎后,在解析该文件的过程中会导致 PDF 服务崩溃。
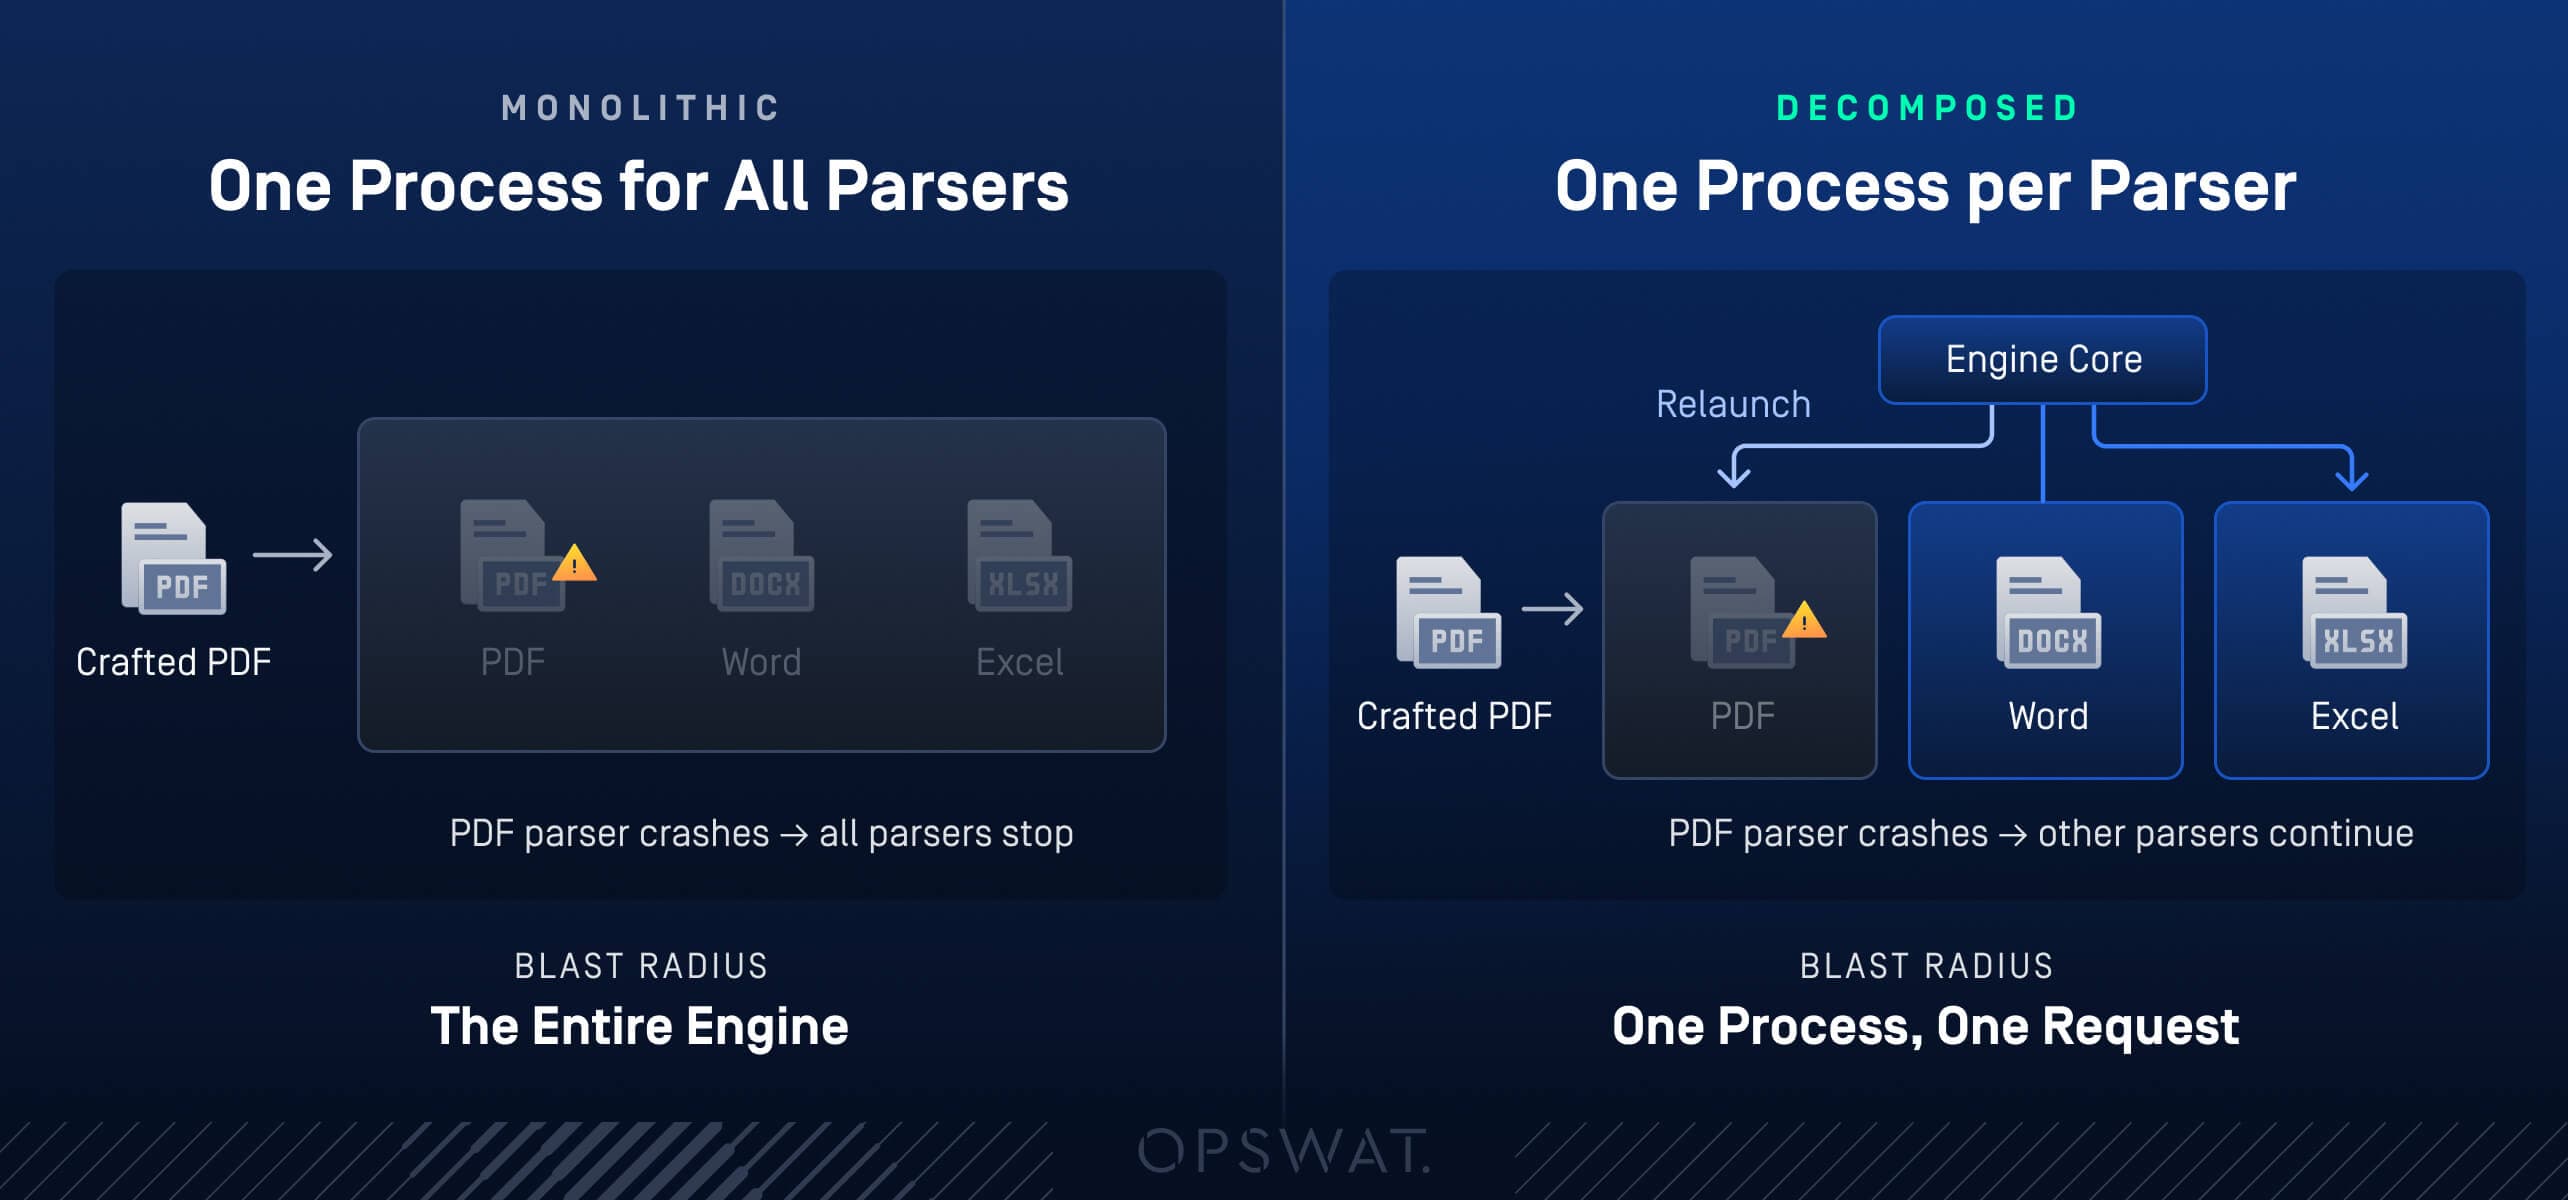
- PDF 服务进程会单独终止。其内存以及其中被漏洞利用程序破坏的内容,都会随之消失。
- 该请求以干净利落的方式失败:核心针对该文件返回了错误结果,而不是让工作进程挂起或崩溃
- 正在运行的 Word 和 Excel 文档对此毫不知情。由于它们的服务在不同的进程中运行,因此数据净化过程得以不间断地进行
- 监视程序(内核监视器)重新启动了 PDF 服务,PDF 净化过程随之恢复
武器化文件的爆炸半径是一个进程和一个请求。在单体架构下,同一个文件会阻止所有正在传输的文档。
教科书式模式的一个维度位于引擎之外:即按进程的权限限制。权限属于部署环境,即主机产品和操作系统。这种分解将进程边界精确划定在部署环境能够分层施加这些限制的位置,从而为安全团队提供了明确的实施“最小权限”原则的场所。
这对您的文件流意味着什么
攻击者会不断制造能够进行反击的文件,而某处的某个解析器也会不断遭遇这些文件。基于“不信任”原则的分解机制,从设计上确保了这种遭遇不会导致系统崩溃。危险的操作发生在引擎可以放弃的进程中。一个对所有进程均不信任的核心负责监视这些操作,并且确保这些受损部分之间无法建立连接。
对于依赖文件流的团队而言,单次恶意上传不会导致服务中断。一个恶意文件只会导致一个进程和一个请求受影响,而 Deep CDR™ 技术会持续进行清理,且不会造成服务中断。
了解 Deep CDR™ 技术如何在检测到恶意文件时确保文件流的正常运行。
Nhut Ngo 现任OPSWAT 公司Software 工程总监,负责领导开发 Deep CDR™ 技术以及MetaDefender Core™ 中其他文件处理技术的工程团队。凭借在软件工程和网络安全领域超过十年的经验,他致力于使文件净化过程更快、更准确,并能满足关键基础设施的需求。Nhut 于 2015 年获得信息科学博士学位。
