要在分布式环境中管理安全控制措施,仅部署防护工具是不够的。关键基础设施运营商需要一种可靠的方法,来监督配置、监控运行情况,并在多个站点和系统之间保持一致的管理。
安全解决方案管理为大规模管理这些控制措施提供了一种集中式运营模式。My OPSWAT™Central Management 将这一方法引入OPSWAT 环境,为受支持的MetaDefender™部署提供了一个贯穿IT、OT、本地及物理隔离环境的统一管理层。
主要收获
- 远程和分布式站点使得安全控制的管理更加困难。可视性缺口、工具分散以及手动工作流,可能会导致已部署的实例出现配置不一致或软件过时的情况。
- 集中式安全解决方案管理将日常管理转移到共享的管理层。团队可以在支持的部署环境中保持控制、监控和策略执行,而无需单独管理每个站点。
- 集中式监管必须维护运营技术(OT)的安全保障措施。 Secure 物理隔离 和分段环境仍依赖于受控的同步机制、经批准的更新流程以及本地操作限制,而非站点之间广泛且始终在线的连接。
- My OPSWAT Central Management 将此管理模型应用于受支持的OPSWAT 产品,使管理员能够在一个地方查看、操作和管理分布式 MetaDefender 部署 。
为何管理分布式站点的安全解决方案具有挑战性
分布式安全部署很难保持一致性。
它们通常覆盖制造工厂、变电站、处理厂、远程办公室以及日常物理访问受限的运营环境。
当每个站点或产品实例都通过独立的控制台进行管理时,您的团队将无法全面掌握已部署的内容、当前状态以及需要关注的事项。
信息透明度缺口与监管碎片化
可视性缺口使得难以对分布式安全实例进行一致的监控。根据 SANS《2025年ICS/OT Security 现状报告》,仅有约13%的组织表示能够全面掌握其ICS/OT系统的状况。
在偏远或无人值守的站点,受限于能见度,某些情况可能会变得陈旧、偏离已批准的基准,甚至停止报告,而这些情况却无法被立即发现。
工具的分散化给问题增添了另一层复杂性。IBM商业价值研究院于2025年进行的一项全球调查显示, IBM商业价值研究院 于2025年对1,000名高管进行的一项全球调查显示,各组织平均使用来自29家供应商的83种安全解决方案。超过半数的高管(52%)将复杂性视为安全运营的最大障碍。
每增加一台控制台,就意味着部署的解决方案可能在某个地方悄无声息地处于无人管理的状态。
手动、按站点管理的工作流
手动管理会将例行行政工作转化为重复性的操作工作。关键基础设施运营商的设备可能分布在多个场所,而负责这些设备的团队未必能定期亲临每个地点。
随着每次部署,工作量都在增加:
- 本地管理员应用了偏离已批准基准的一次性例外
- 事件响应人员必须确定受影响的实例所适用的控制台、所有者及策略
- 生成报表时,通常需要手动整合来自不同系统的数据
您的团队并没有将环境作为整体来管理,而是通过反复登录、报告整合、本地协调,有时还包括出差等方式,来确保环境保持最新状态。
该站点的占地面积越大,这种运营模式就越难维持。
OPSWAT 如何实施安全解决方案管理
OPSWAT 通过My (OPSWAT™Central Management )——即OPSWAT 解决方案的控制层——实施安全解决方案管理。它为管理员提供了一个统一平台,用于在分布式环境中监控、操作和管理受支持的MetaDefender™部署。
该平台满足了分布式MetaDefender 部署的若干实际需求:
要求 | My 、OPSWAT 和Central Management 如何提供帮助? |
集中式库存 | 记录已部署的实例信息,包括版本、配置、许可证状态和运行状况。 |
物理隔离支持 | 在不移除将这些环境与其他网络隔离的安全防护措施的前提下,管理这些孤立的环境。 |
远程协调 | 无需亲临各站点,即可协调支持相关的产品更新和管理措施。 |
配置管理 | 在所有受支持的部署中一致地应用和维护配置策略。 |
您的团队无需再通过多个独立控制台来拼凑环境信息,而是基于一个统一视图,清晰掌握已部署的内容、当前状态以及需要关注的事项。
My 、OPSWAT 、Central Management 在各站点上分别提供哪些服务
My OPSWAT Central Management MetaDefender 这是OPSWAT 的集中式安全管理平台,可在IT、OT、本地及 物理隔离环境中,提供统一的可视化、策略执行和合规性报告。
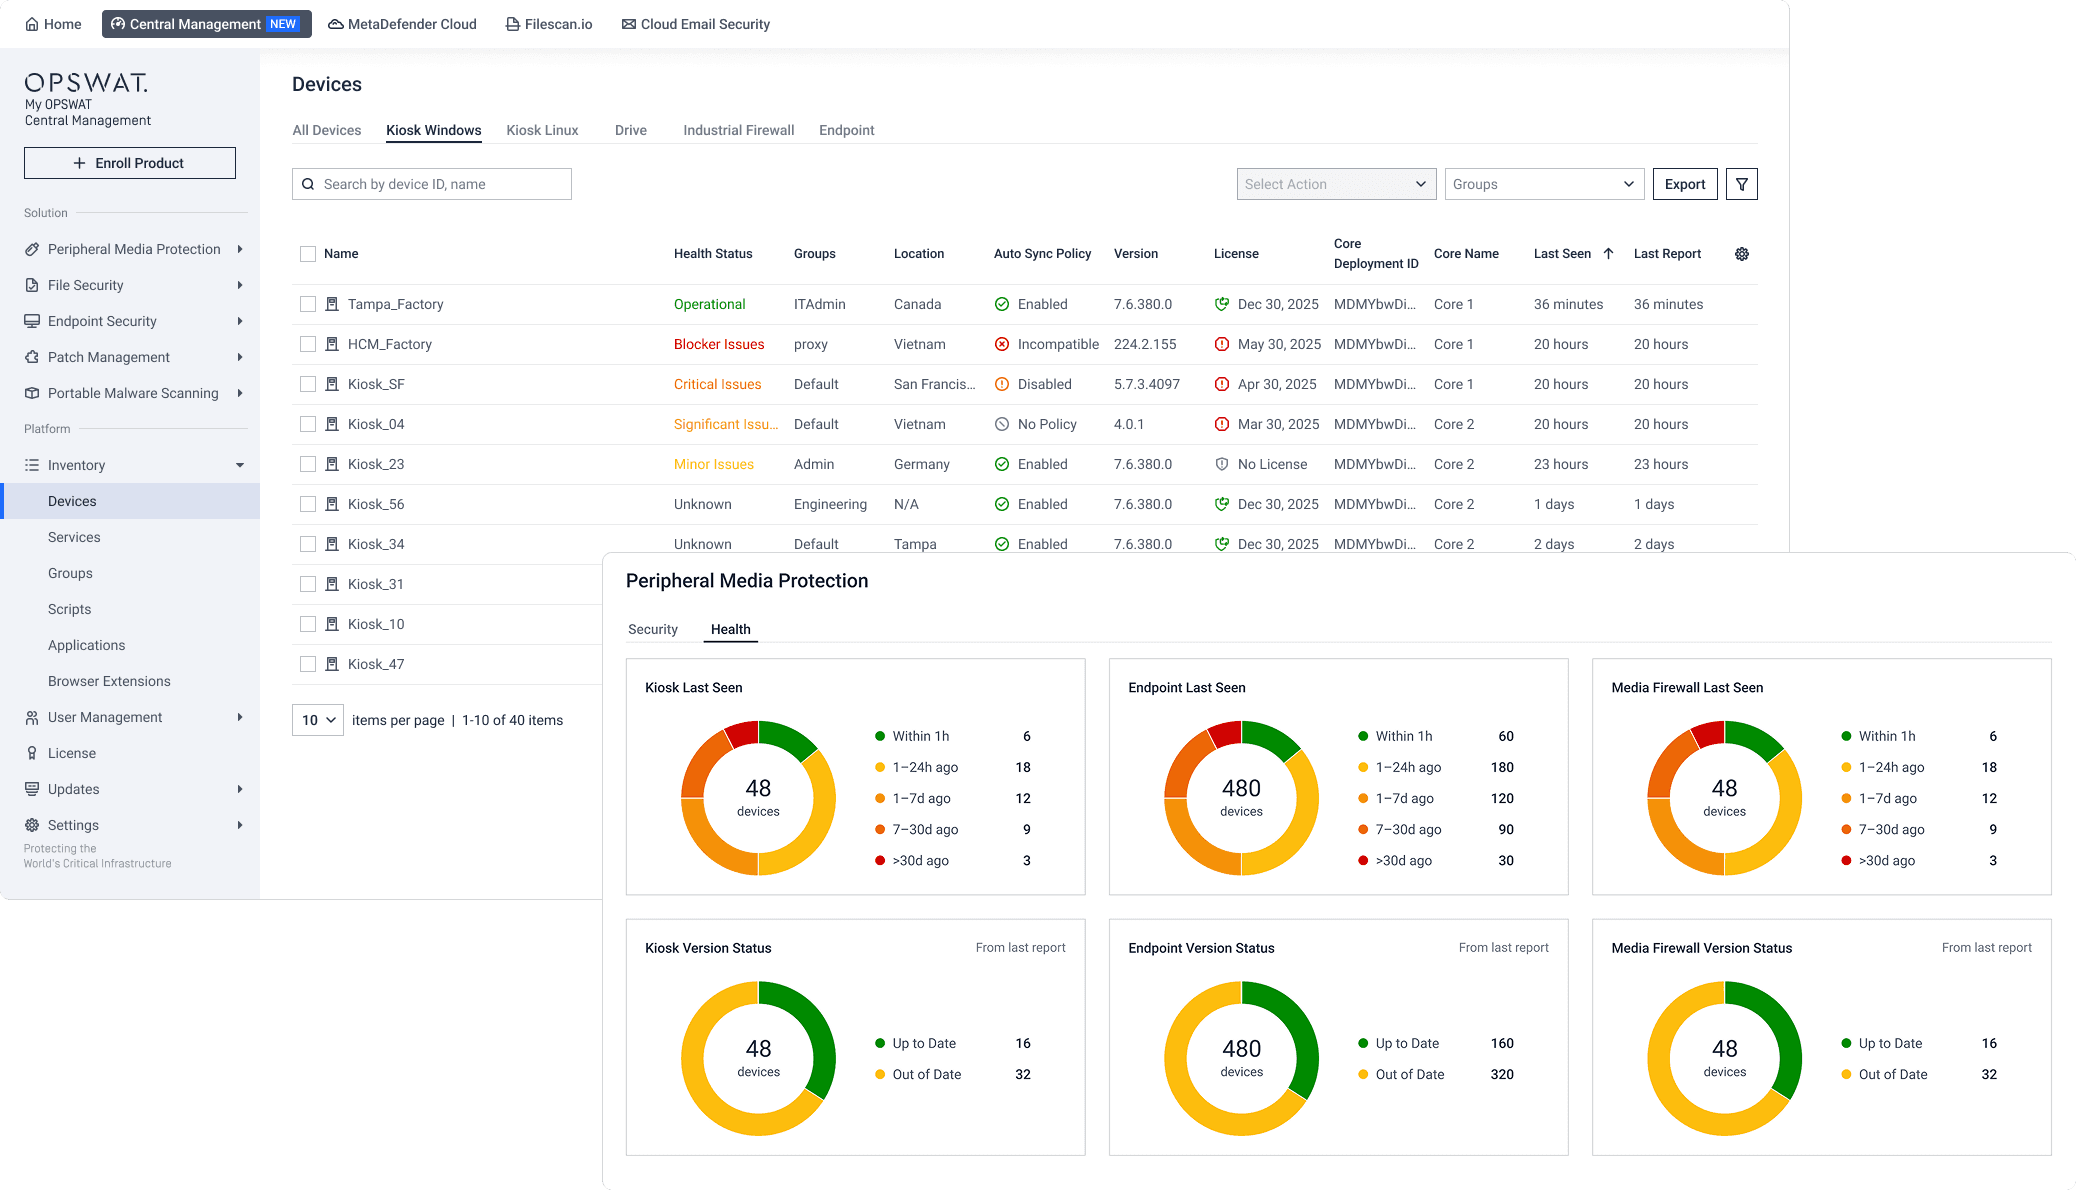
集中式库存与健康状况监控
集中化的库存和健康状况监控会为每个已部署的MetaDefender 实例维护权威记录,包括版本、配置、许可证状态以及最后检测状态。来自每个站点的健康状况遥测数据可在问题升级为事件之前,及时发现偏差、错误和中断情况。
例如, 一家位于东南亚的智能制造工厂 利用My OPSWAT Central Management 实现了占地45万平方英尺的园区内设备监控的统一管理,使安保团队能够全面掌握生产端点和系统的状况,而无需依赖彼此孤立的监控工具。
远程产品管理
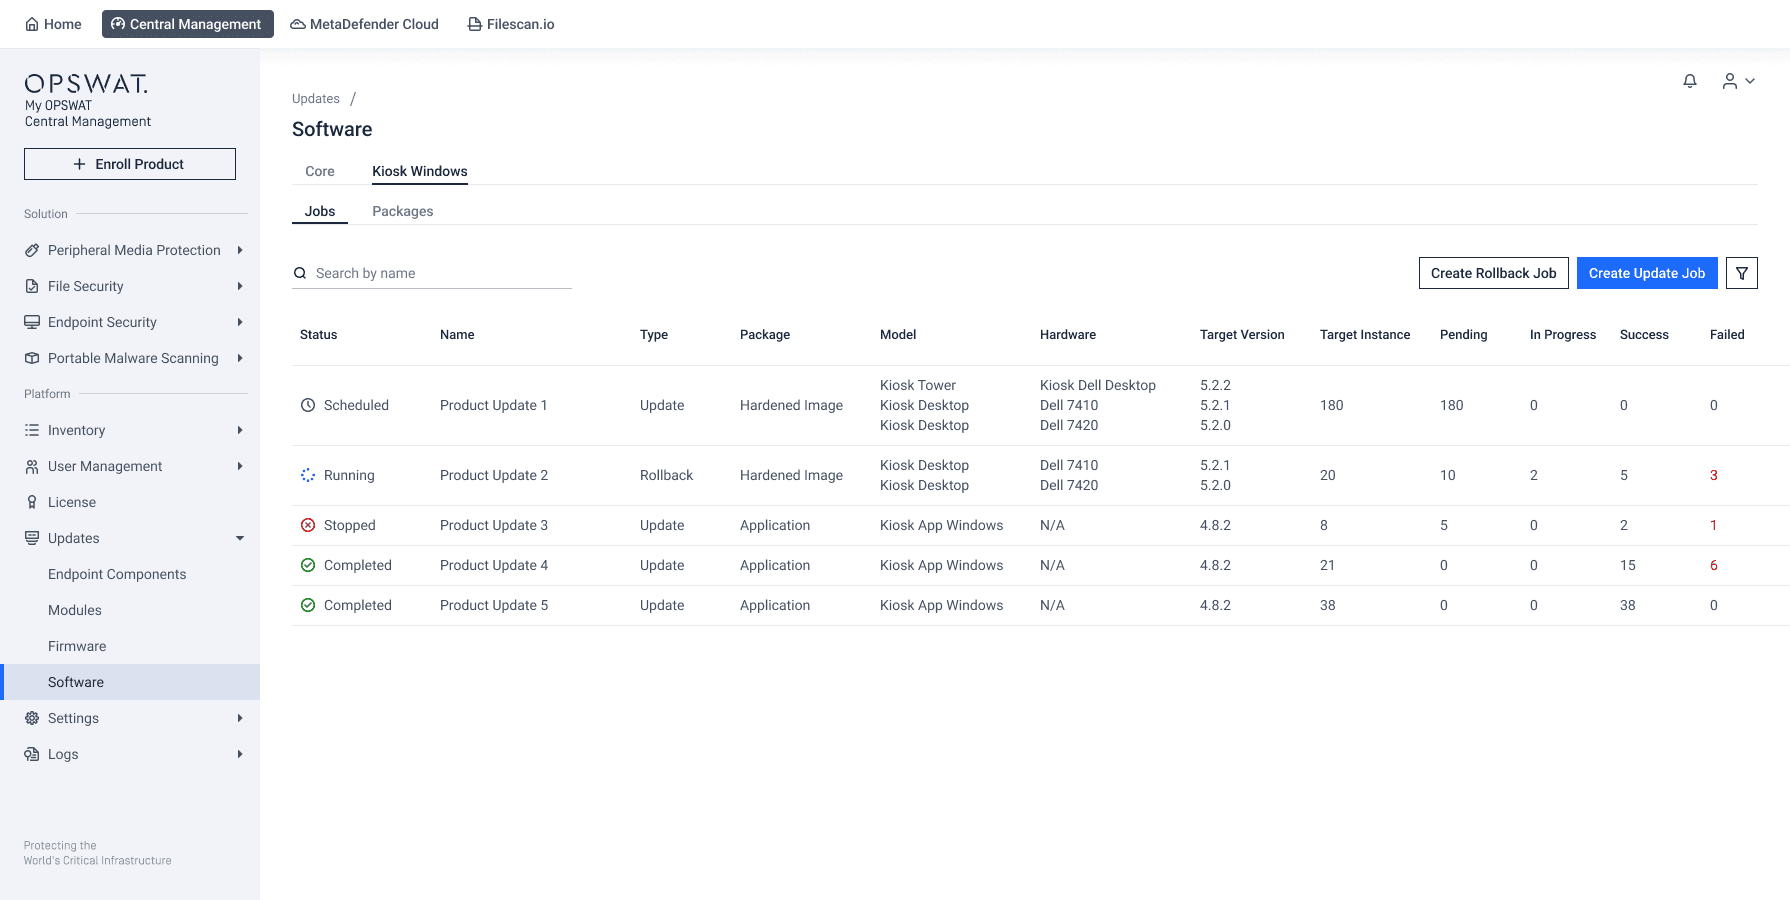
远程产品管理为安全团队提供了一种方式,使其能够在无需依赖常规本地访问的情况下管理受支持的部署。管理员可以利用中央控制台协调应用程序更新、收集日志和支持包、监控实例健康状况,并管理难以触及的环境中的部署活动。
整合这些工作流,可以减少在每个地点重复执行相同管理流程的必要性。各团队可以在分布式部署环境中协调维护和故障排除工作,同时仍能满足各个站点的运营需求。
大规模配置管理
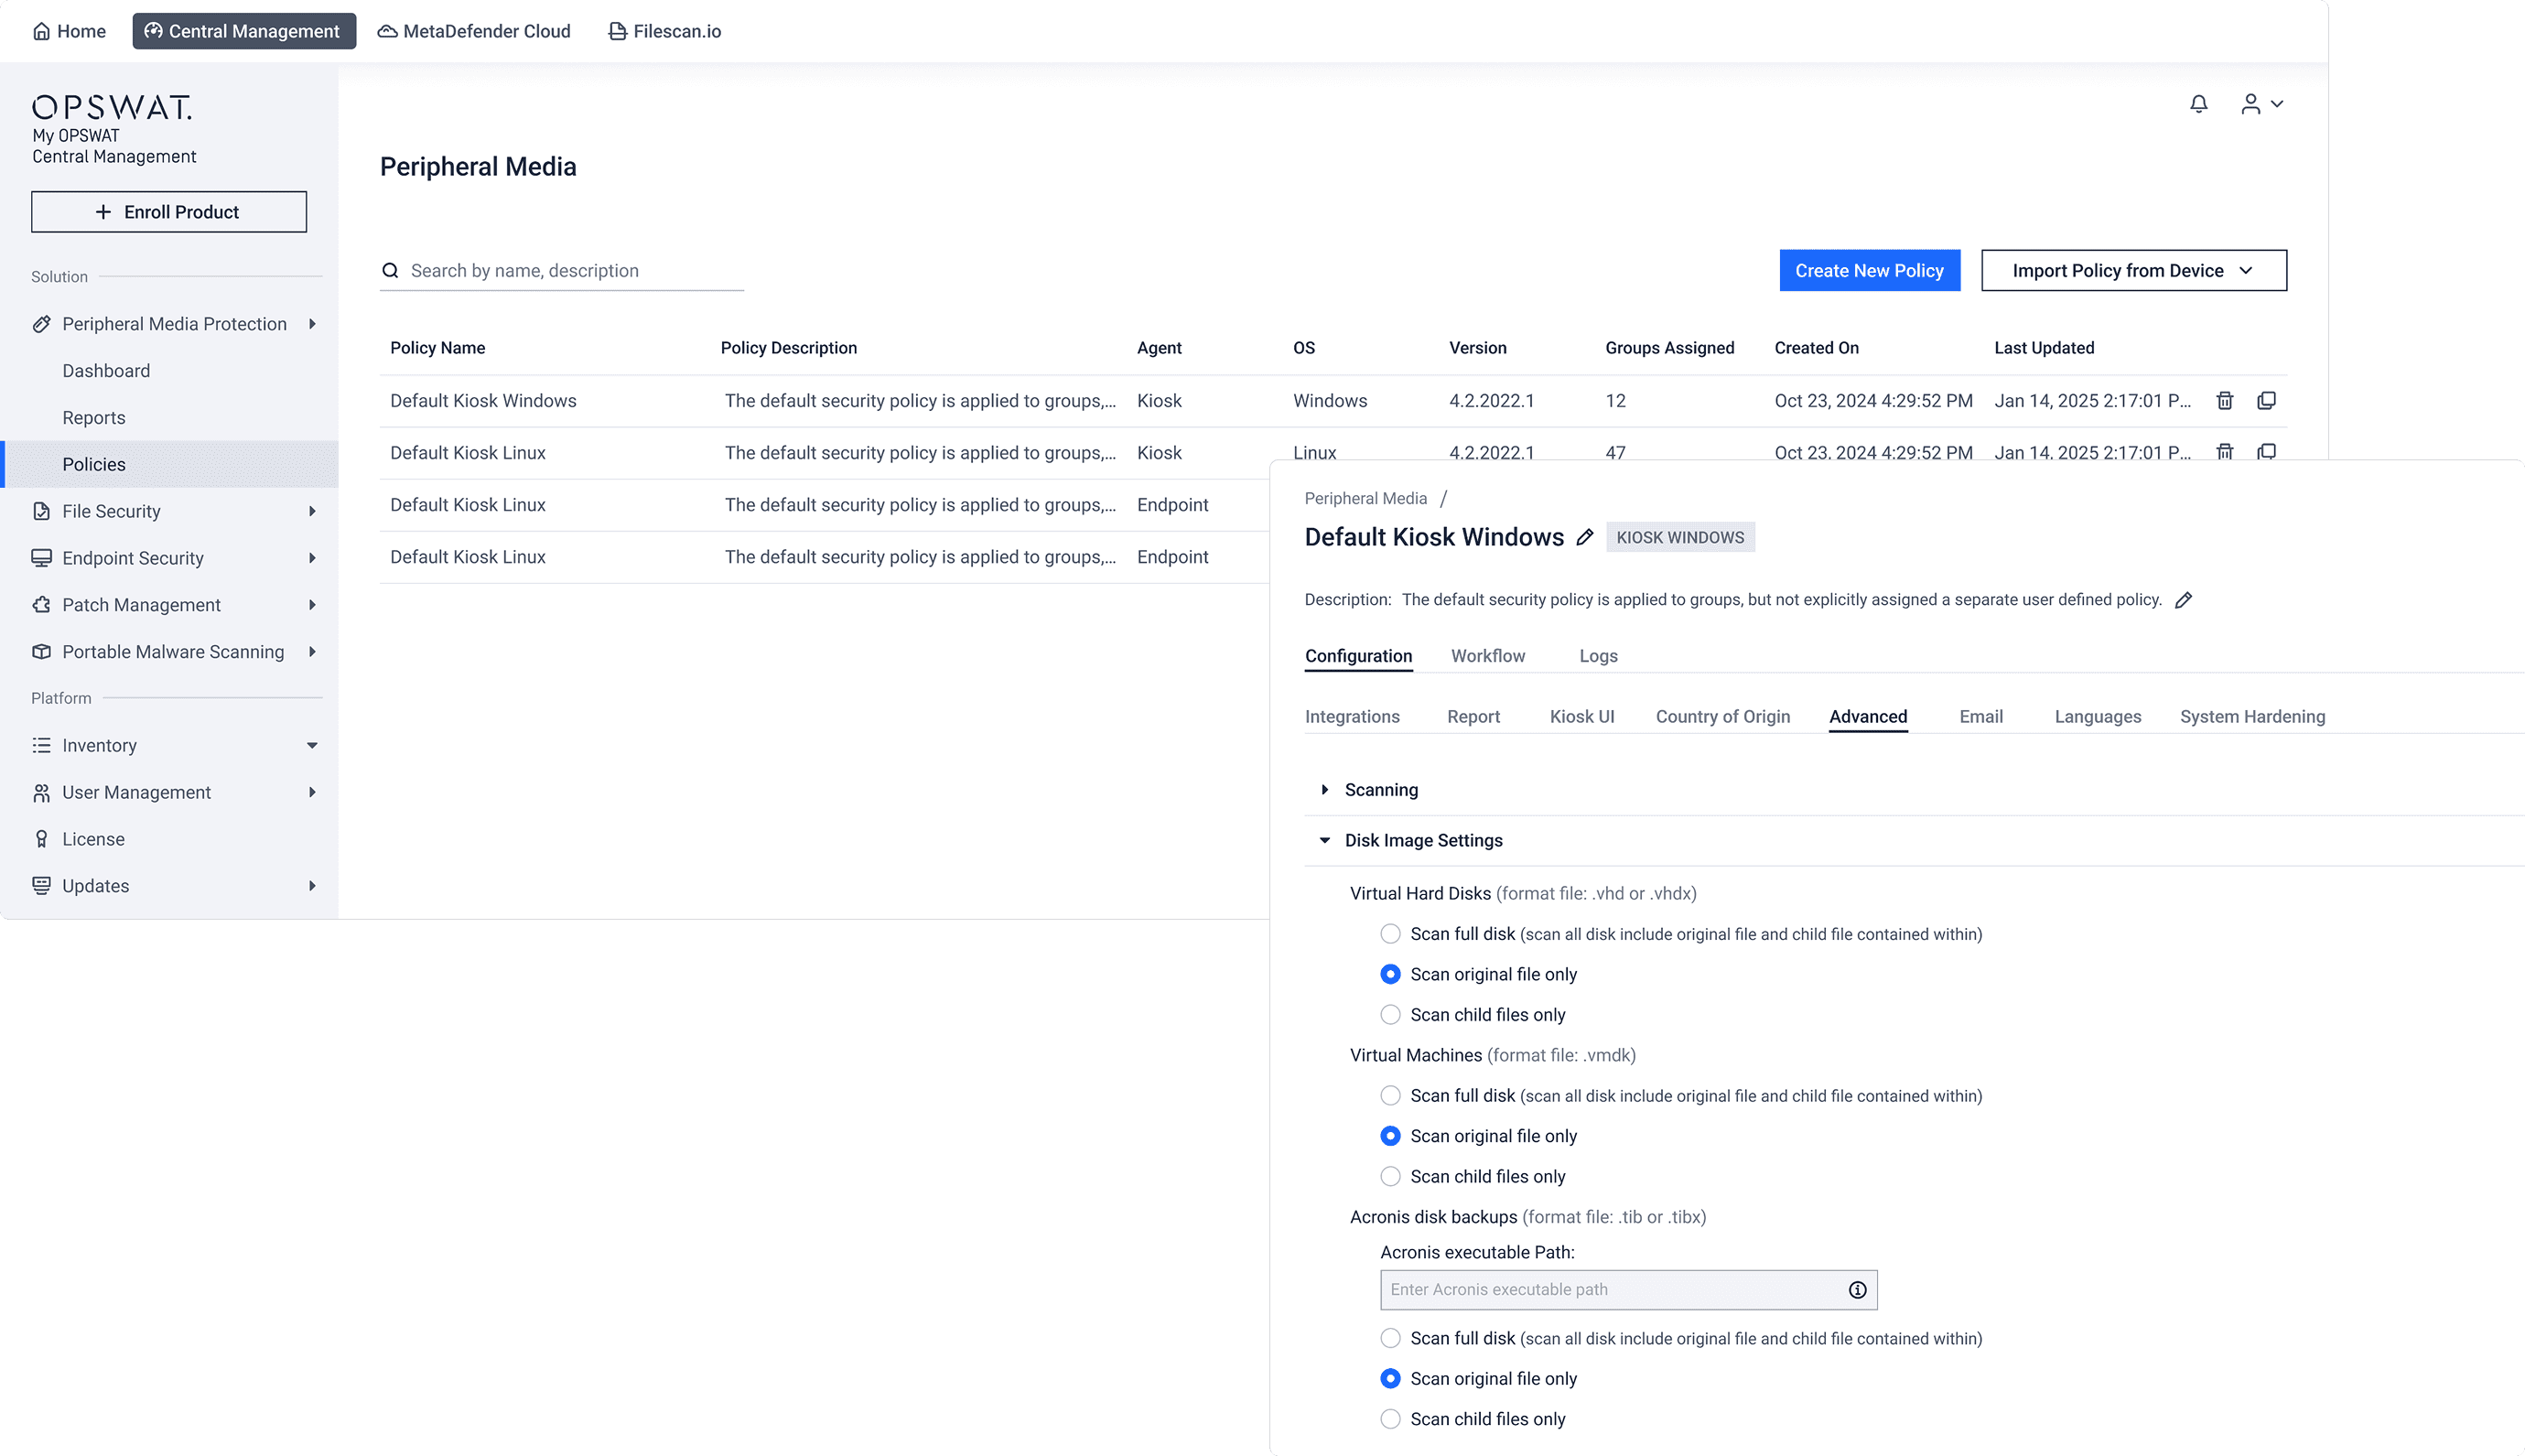
MetaDefender 大规模配置管理使管理员能够通过一个 集中式控制台对所有互联的xml-ph-0000@deepl.internal实例进行安全设置的定义、部署和维护。安全团队无需逐个部署站点进行手动配置,而是可以标准化策略、更新配置、保持一致的防护水平,并在云端、本地及物理隔离环境中协调配置变更。
汇总扫描报告和风险数据
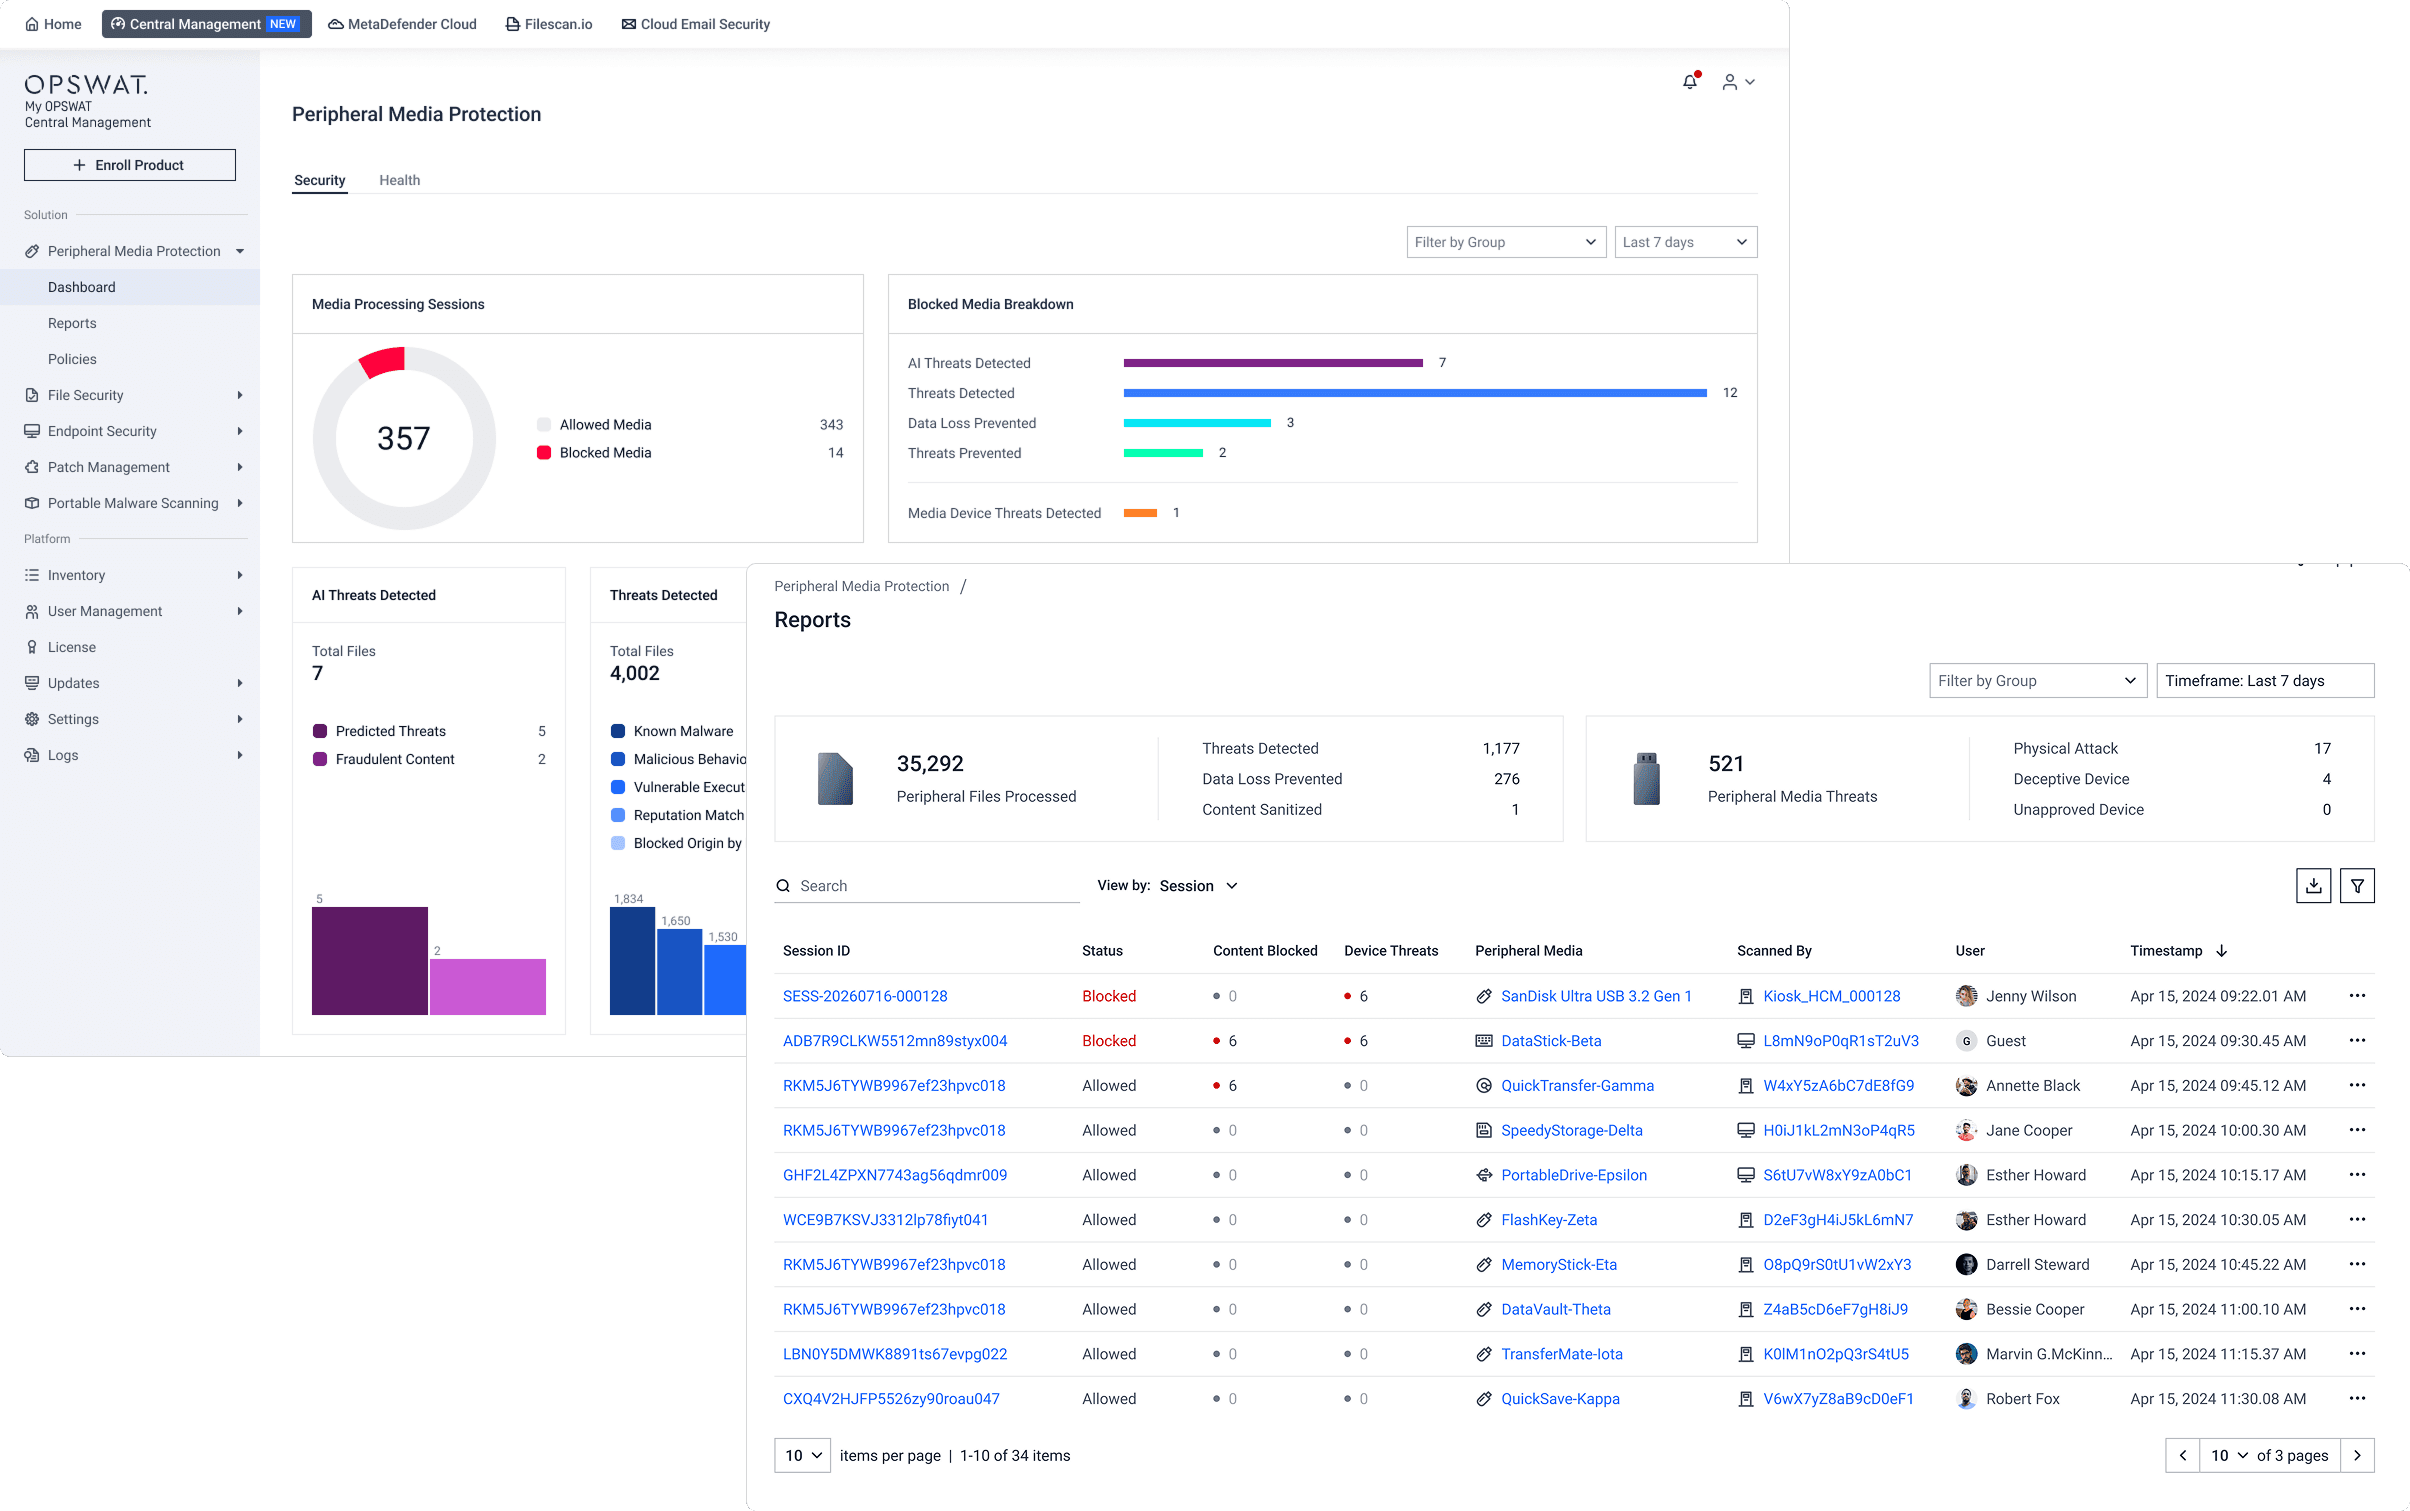
通过汇总扫描报告和风险数据,可将连接的MetaDefender 产品中的信息整合到一个共享的运营视图中。安全团队可以跨不同地点比较检测活动、策略状态及其他报告数据,而无需单独审查每个站点。
跨站点背景信息可帮助团队识别检测量的异常变化、反复出现的政策违规情况,或需要额外关注的地点。一致的报告层还能为审计人员和安全团队提供跨设施的可比证据,而非基于不同本地流程生成的独立报告。
何时使用My OPSWAT Central Management
My OPSWAT Central Management 该解决方案专为管理跨多个站点部署的受支持MetaDefender 环境的组织而设计,这些站点可能难以到达、网络连接不稳定或涉及敏感运营。当团队面临以下情况时,该解决方案尤为有用:
- 在 无法定期前往的地点(例如海上钻井平台、变电站或偏远处理厂)运行数十或数百个MetaDefender 实例。
- 在事件响应过程中,由于 没有单一视图能显示当前哪个实例状态正常、最新且符合策略,导致在切换控制台时浪费了时间 。
- 需要在多个站点上同时部署更新或配置更改,并且 需要分阶段部署和回滚,而不是手动逐个站点推送。
- 管理由联网站点、间歇性联网站点和物理隔离站点组成的混合环境,这些站点 各自需要通过不同的数据路径连接到同一个中央库存系统。
- 调查文件在OPSWAT 部署环境中的流转路径,包括文件进入的位置、哪些OPSWAT 产品处理了该文件、每个阶段发生了什么,以及文件在流转过程中是否发生了变化。请参阅 文件审计跟踪 博客以获取更多详细信息。
集中式安全解决方案管理如何支持合规性和韧性
集中式安全解决方案管理能够生成可追溯且带有时间戳的记录,这些记录是合规审查和事件调查所依赖的基础。虽然某个平台可能支持这些审查工作,但这并不意味着能够自动保证合规性。
标准化报告取代了反复向本地管理员索要截图、电子表格和导出日志的做法,而统一的数据定义则使不同设施和地区之间的审计证据具有可比性。对于遵循 NIST 指南或 NERC CIP 等框架的关键基础设施运营商而言,已部署安全解决方案的权威清单将成为整个合规计划的基石。
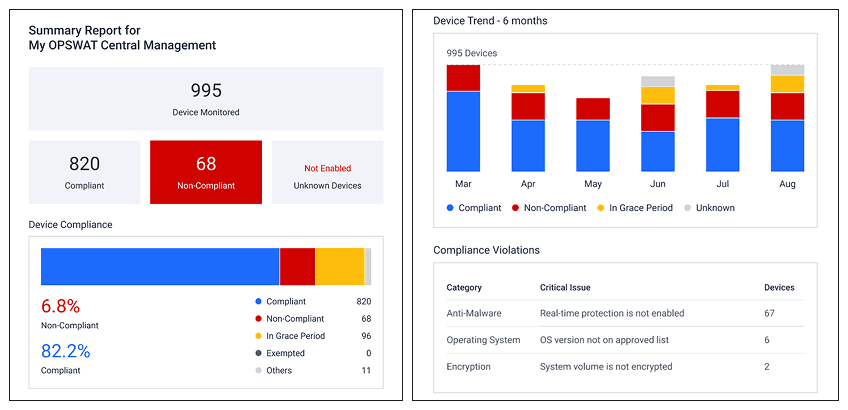
My OPSWAT Central Management 该解决方案为分布式MetaDefender 部署奠定了基础,为IT、OT以及物理隔离站点提供了一个统一的设备清点、健康状况监控和策略控制平台。请咨询OPSWAT 专家,或访问My 、OPSWAT 、Central Management 解决方案页面,了解集中化管理如何提升您的安全运营水平。
相关主题
集中式安全解决方案管理为 团队提供了 必要的信息背景,以便对远程站点的安全部署进行管理。下一步是了解这种可视性如何支持持续监控:检测变化、识别高风险行为,并缩短攻击者或未受管控的活动未被察觉的时间。
若想更深入地了解同一项安全运维挑战的这一方面,请阅读相关文章: 什么是网络安全中的持续监控以及如何实施。
常见问题
集中式安全解决方案管理平台应具备哪些功能?
至少应具备:对您部署的每一类资产进行权威性的清点、健康状况和配置监控、支持分阶段部署和回滚的远程更新协调、集中式策略执行,以及汇总扫描和风险报告。该平台还应能够扩展至数千个站点,且无需相应增加管理人员数量。
集中式安全解决方案管理如何检测那些离线、更新失败或偏离配置的实例?
集中式平台通过结合部署时的注册、持续状态检查以及健康状况遥测功能,能够标记那些离线、更新失败或偏离批准配置基线的实例。这种机制适用于平台已知的解决方案,但不适用于那些从未注册过的实例。因此,对于从未注册过的实例,需要通过资产发现功能将其识别出来。其价值在于能够实时捕捉已知设备群中出现的此类情况。
在物理隔离或间歇性连接的站点中,集中式管理是否可行?
是的,但其连接模式与持续连接的站点不同。物理隔离和间歇性连接的站点采用受控同步、带签名的更新包以及本地管理,并在经批准的传输窗口结束后,将相关证据和状态信息回传至中央控制台进行核对。
集中式安全解决方案管理平台应如何与现有安全工具集成?
集中式安全解决方案管理平台应将稳定的资产标识符、健康状态和策略状态导出到安全团队现有的 SIEM 或 SOAR 平台,以便分析人员在进行警报分级处理时,无需切换控制台即可获取站点和所有权背景信息。
集中式安全解决方案管理如何支持合规性报告?
集中式安全解决方案管理可生成带有时间戳的、可追溯的配置、所有权和策略状态记录,从而取代了从每个站点手动收集证据的做法。这些记录支持对 NIST 指南和 NERC CIP 等框架的控制验证,尽管合规性仍取决于组织自身的控制措施和流程。
要实现对分布式站点的安全解决方案进行集中管理,第一步是什么?
首先确定哪个系统将作为身份、所有权、配置和运行状态的权威来源,然后注册已知的实例,之后再分层添加对未受管资源的发现机制。先确立这一权威来源,可以避免在多个站点连接后出现记录冲突的情况。
