主要收获
- KYC 核查仅能确认提交的文件符合预期格式,并不能证明文件背后所代表的身份真实有效
- 合成身份欺诈将真实的被盗数据(通常是从儿童或很少查询个人信用记录的人那里获取的社会安全号码)与伪造的详细信息相结合,这些信息经过精心设计,旨在随着时间的推移通过账户开通审核。
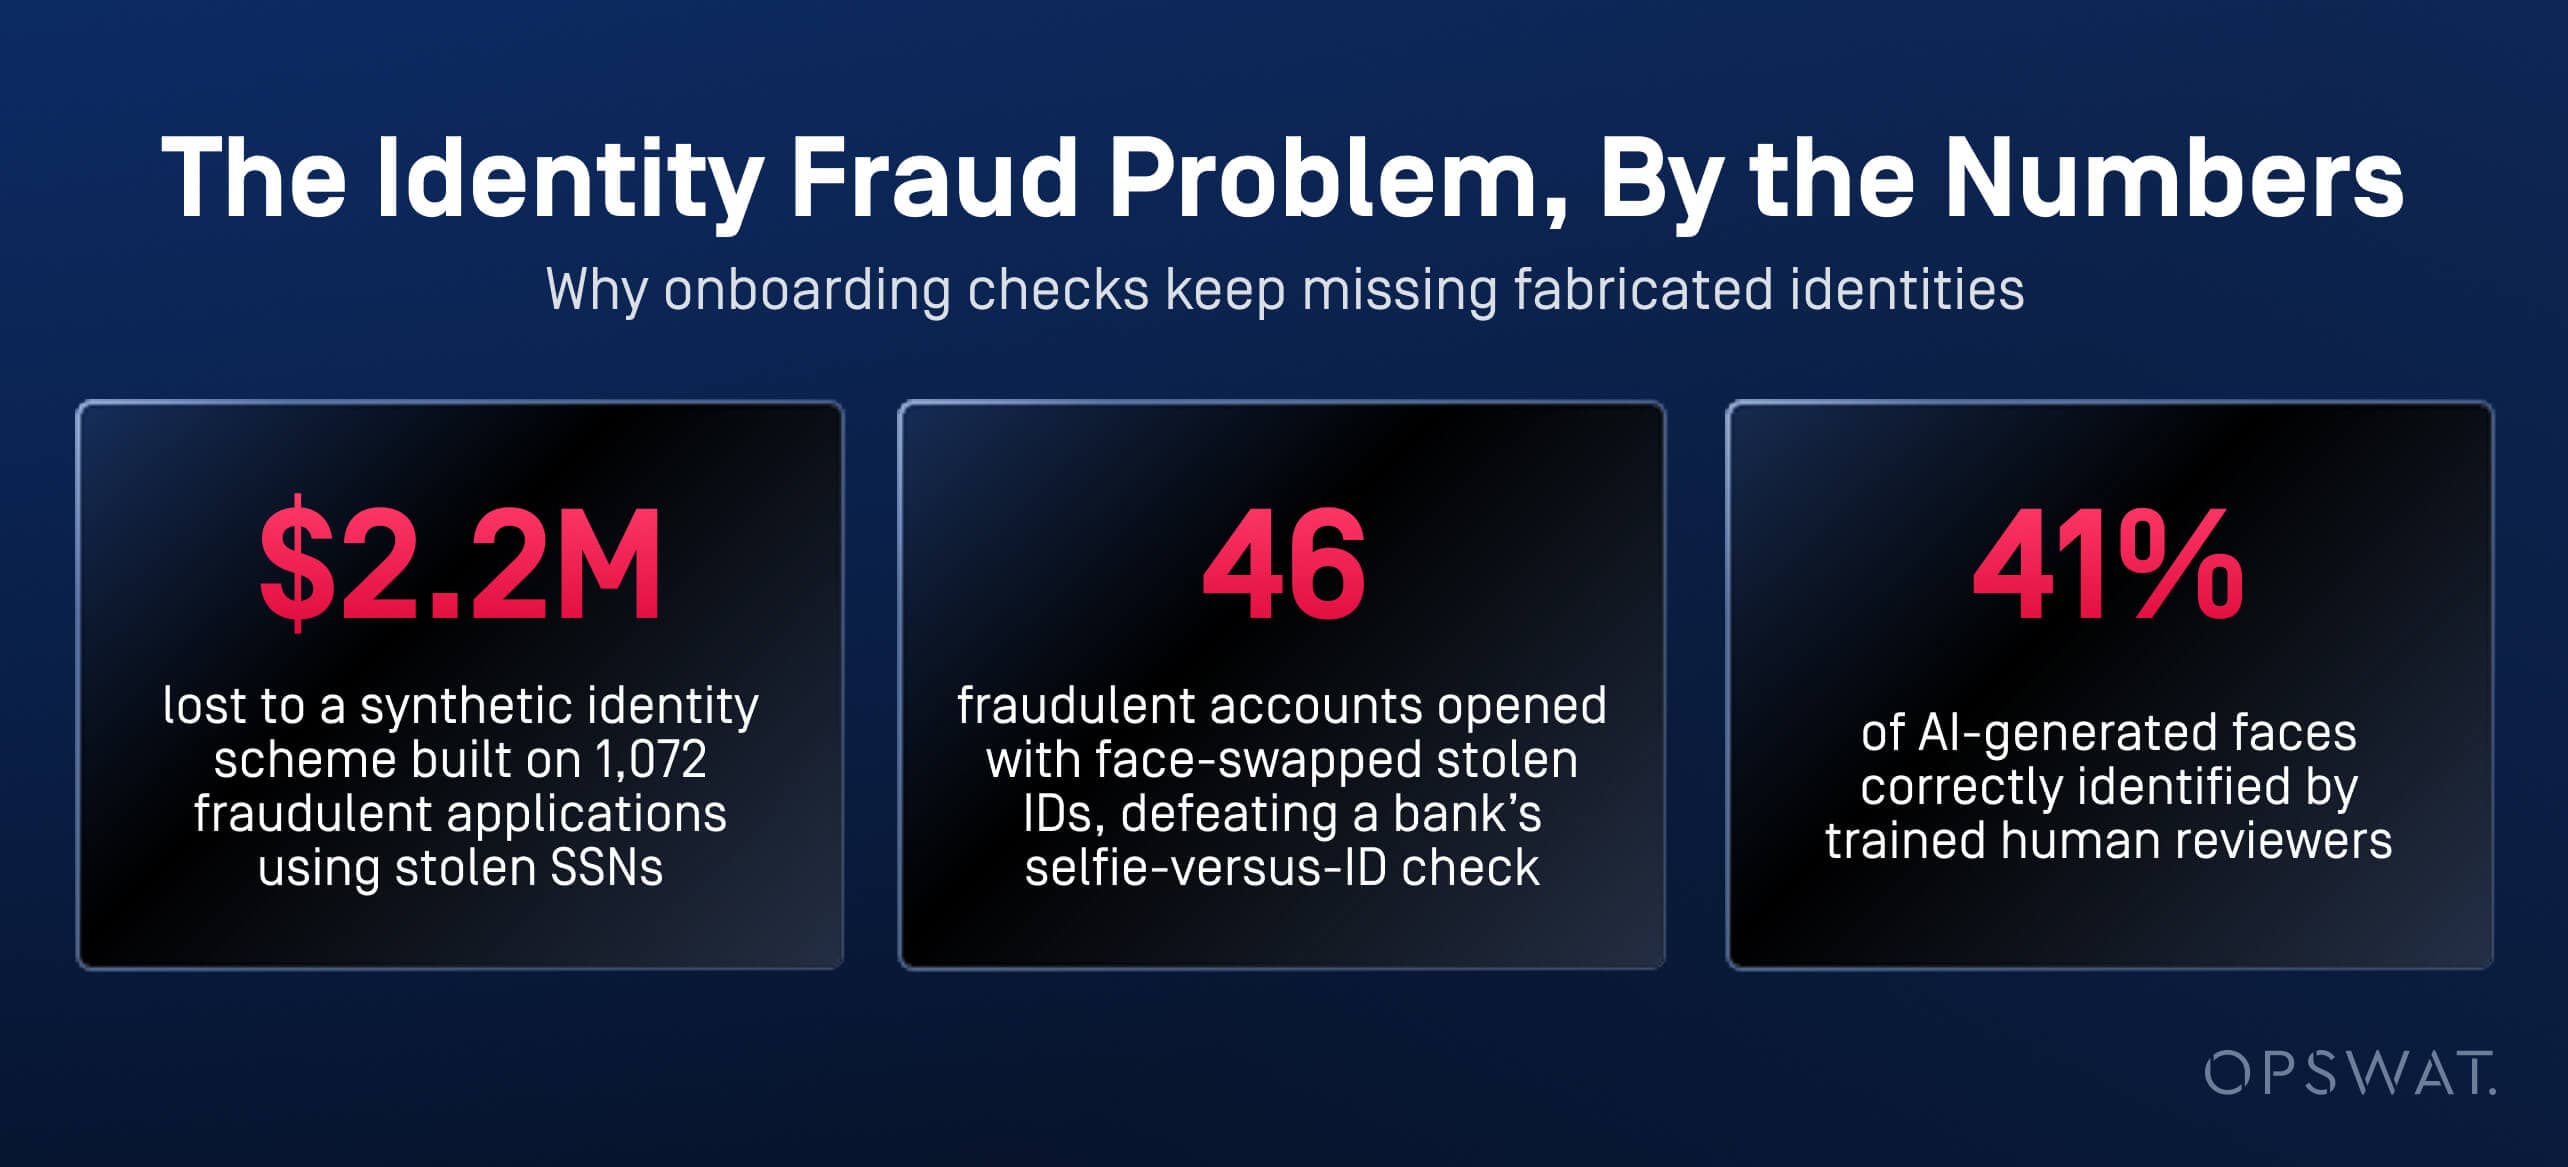
- 一份于2026年8月解封的联邦起诉书指控两名嫌疑人参与了一起涉及220万美元的合成身份诈骗案,该案基于1,072余份欺诈性信用卡申请
- 一名于2026年6月被定罪的男子,通过将盗取的身份证明文件上的照片与自己的照片进行人脸替换,成功骗过了荷兰某银行的“自拍与身份证件比对”验证机制,并以此开设了46个欺诈账户。
- AI 内容检查器将用于检测发票和索赔欺诈的图像、文本和元数据检测信号,同样应用于身份证件图像、自拍照以及开户所需的支持文件
金融开户过程中,由人工智能生成的身份欺诈表现为何种形态
在用户注册过程中,由人工智能生成的身份欺诈主要有两种形式:一种是利用真实的被盗数据构建的合成身份,另一种是将深度伪造图像叠加到被盗文件上的做法。这两种方式都旨在通过身份验证环节,而非经得起调查。
利用真实被盗的社会保障号码构建的虚假身份
2026年8月,一个联邦大陪审团公布了一份包含19项指控的起诉书,指控两名嫌疑人于2012年左右至2024年期间实施了一项合成身份诈骗计划。检方称,这两人利用有效的社会安全号码(其中许多属于儿童)提交了约1,072份在线信用卡和借记卡申请,造成约220万美元的损失。
在数字化入职过程中提交的深度伪造自拍照
另一起案件则揭示了该问题的“图像”层面。一名于2026年6月被定罪的男子利用换脸软件,将自己的面部特征合成到盗取的身份证件上,从而绕过了荷兰某银行的mobile “自拍与身份证件比对”验证机制,并开设了46个欺诈账户。
问题的规模
据《生物识别更新》报道,某金融机构在八个月内记录了8,065次深度伪造(deepfake)验证尝试,由此造成的损失高达3.47亿美元。Check Point发布的《2026年人工智能安全报告》显示,经过培训的审核员仅能正确识别约41%的人工智能生成的面部图像,这证实仅靠人工审核已无法识别生成式模型生成的内容。
这些身份信息如何融入入职和开户工作流程
虚假身份信息通过与合法申请人相同的渠道进入系统:数字注册门户、mobile 应用账户创建,以及与KYC系统相连的文件上传队列。在任何核查机制评估底层数据真实性之前,该身份信息就已经进入了审核流程。
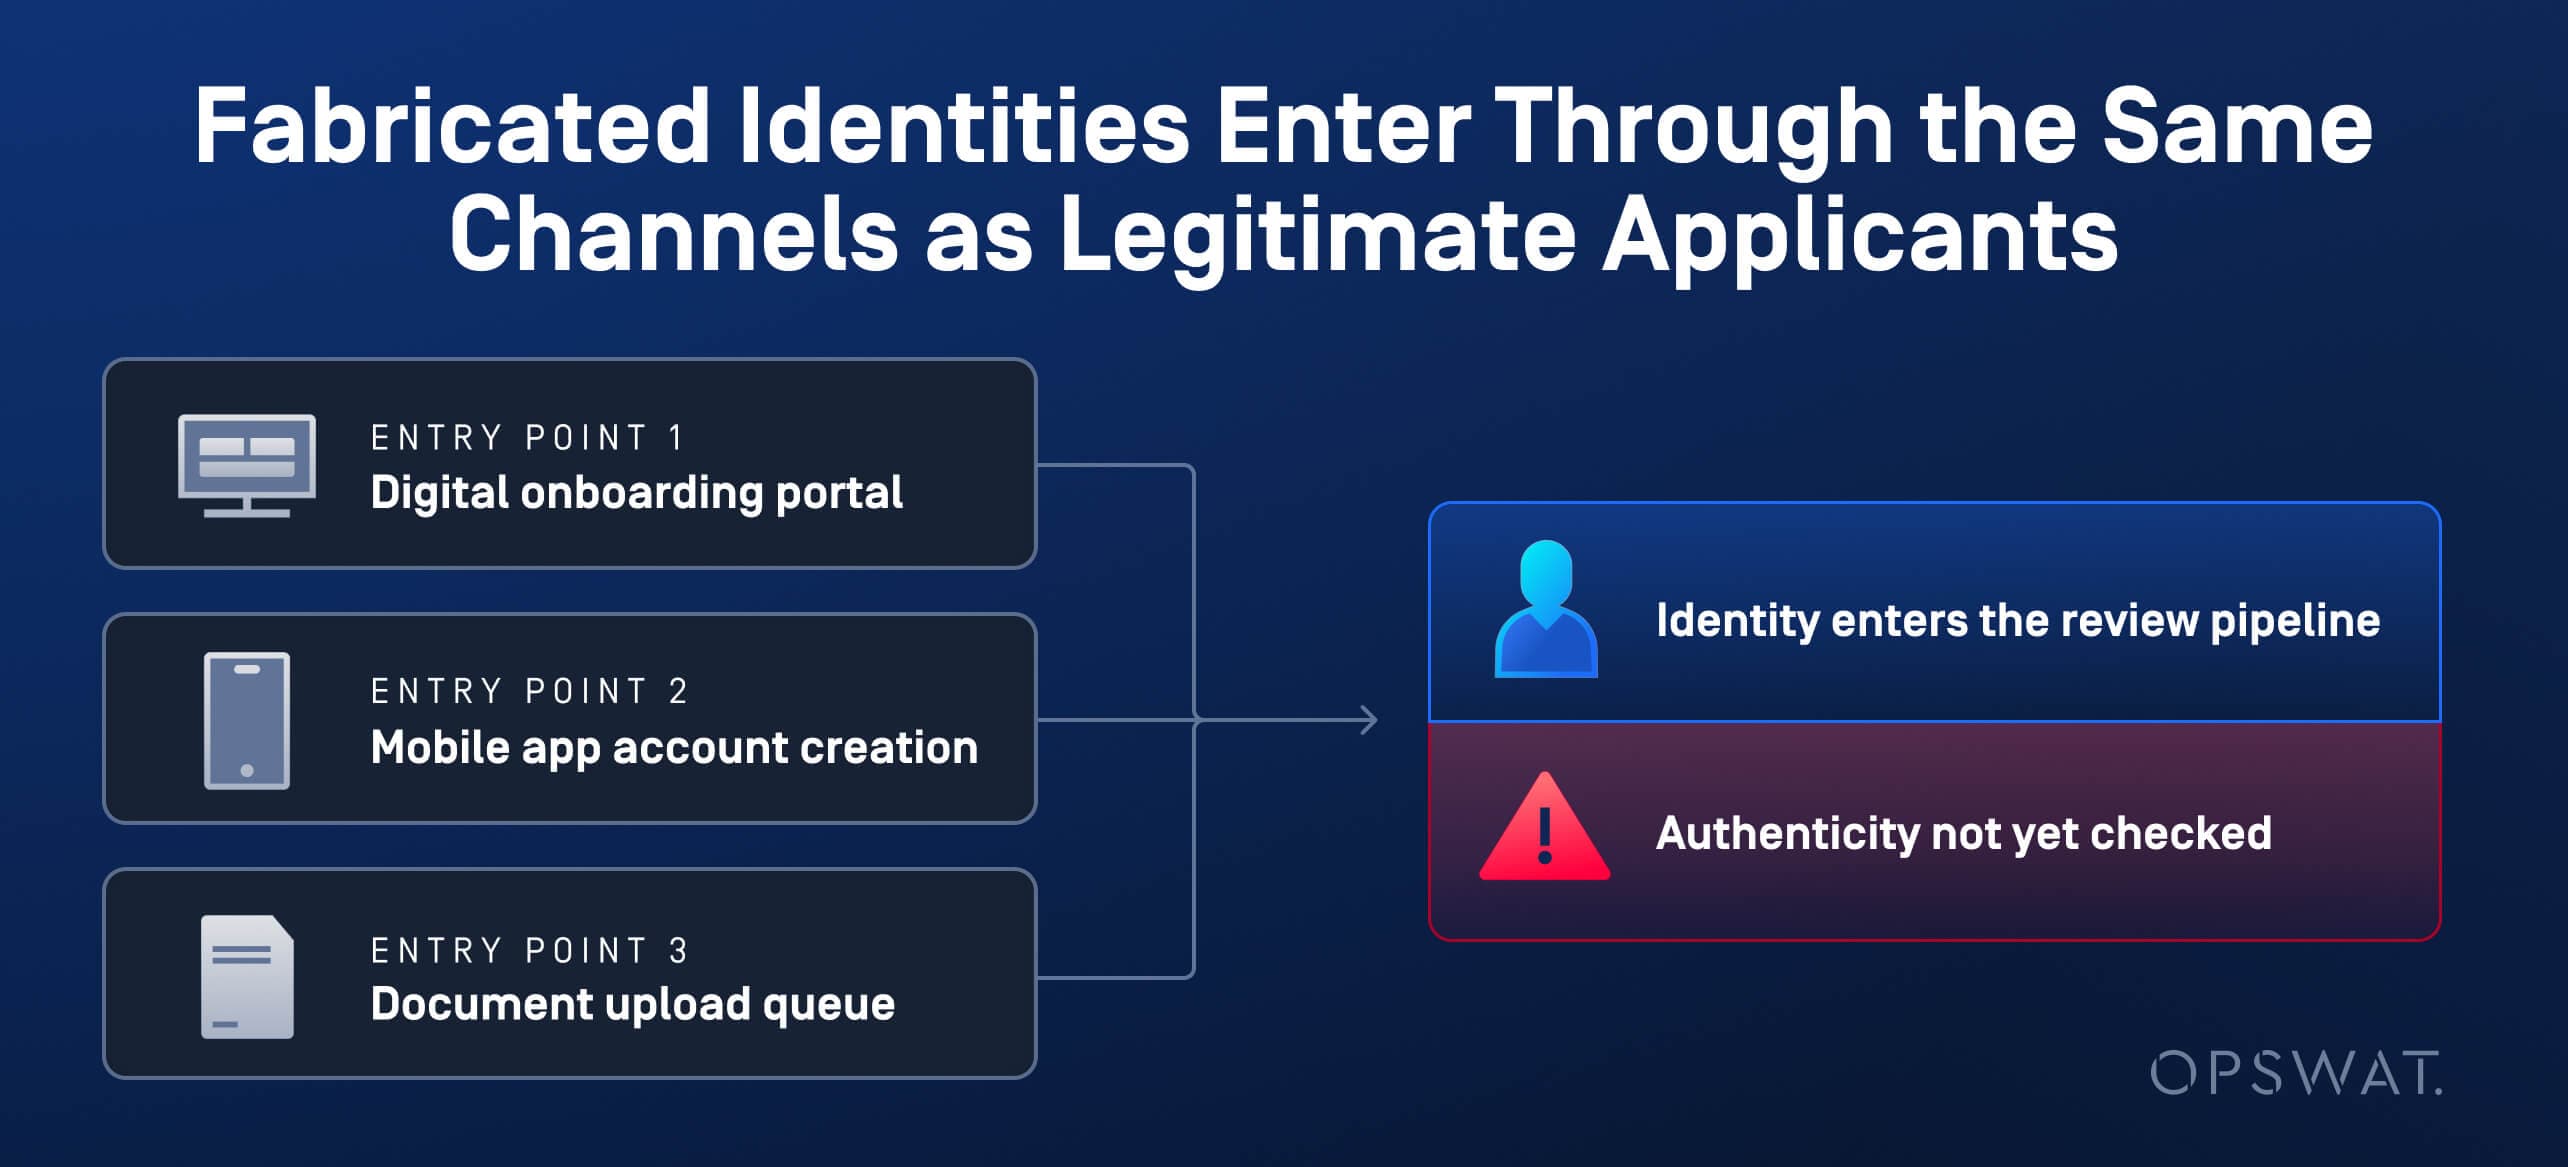
这家荷兰银行的案例完整展示了整个作案流程。不法分子通过虚假租房信息和社交媒体收集身份证明文件,随后通过该银行标准的mobile 照片和自拍验证流程提交这些文件——这与合法申请者使用的流程完全相同。
标准KYC核查无法识别伪造或合成身份的三个原因
文件上传校验仅能确认文件是否完整且格式正确,而无法验证其中所载身份信息的真实性。这一漏洞使得合成身份和AI生成的身份得以混入其中。
“自拍与身份证照片比对”技术假设提交的照片是真实面孔未经修改的拍摄图像。该技术并非为识别被替换面部或叠加在被盗证件上的AI生成图像而设计,而这正是导致荷兰某银行的mobile 验证系统失效的原因。
虚假身份的表现也与真实的、逐步建立的申请者无异。单个申请看起来没有任何紧急之处,因为欺诈行为是通过数月看似正常的活动逐步构建起来的,而非由单一可疑事件构成。Check Point的《2026年人工智能安全报告》将此视为更广泛趋势的一部分:人工智能正从辅助实施欺诈转向直接主导欺诈行为。
暴露AI生成的身份证件和自拍照的迹象
AI Content Inspector是OPSWAT 为 MetaDefender™ 平台开发的、基于人工智能的内容真实性与文件欺诈检测引擎。它将用于发票和理赔欺诈检测的相同检查架构应用于身份证照片、自拍照和入职文件,对每个文件同时运行多个独立的检测信号,而非仅依赖单一检查。
“AI生成的图像检测”功能会像检查理赔图片一样,对提交的身份证照片和自拍照进行检查:检查传感器指纹不一致、压缩伪影,以及能够区分相机拍摄图像与生成或篡改图像的像素级和频域信号。
文件欺诈筛查适用于地址证明文件和新客户入职的支撑文件,通过比对元数据和结构一致性,验证其是否符合该来源合法文件应有的样式。
Google SynthID 水印检测功能可检测某些 AI 图像生成器生成的嵌入式水印。在测试中,OPSWAT 从超过 21,000 张 AI 生成的图像中移除了 SynthID 标记;虽然水印检测器未能识别出这些图像,但取证分析和深度分类信号仍保持了 90% 以上的检测准确率,这证实了该引擎并非仅依赖水印进行检测。
每个结果都会以带置信度评分的判定形式返回,而非简单的“通过”或“未通过”二元结果,因此入职团队可以设定在文件被自动放行、标记或转交人工审核之前所需的确定性程度。
开户前如何验证身份真实性
在开户前核实身份真实性需要同时进行两项核查,仅靠其中任何一项都无法发现那起荷兰案件或合成身份指控。
文件真实性分析旨在评估身份证、自拍照和住址证明文件是否真实且内容前后一致。
申请人记录验证会将申报的身份信息与已知信息进行比对:即社会安全号码、地址和联系方式是否与既往记录相符,而非近期才拼凑出来的信息。
对于结果不明确的审核,应交由人工复核,而非自动批准或自动拒绝。入职团队还应将多种风险信号(例如新账户、联系方式变更以及申请频率异常高)视为一个综合决策,而非将这些单独看起来都可接受的检查项目孤立处理。
如何构建以预防为先的新员工入职工作流程
以预防为先的入职工作流程会在账户创建之前,而非在可疑交易触发审核之后,在每个文档和图像的输入点实施真实性核查。
用于防范身份欺诈的用户入职控制层
控制层 | 安置 | 评估内容 | 已解决的欺诈途径 |
文件和图片接收 | 入职门户或通过mobile 上传 | 格式、完整性、恶意软件 | 伪装成身份证上传文件的恶意文件 |
内容真实性分析 | 数据采集点,在KYC决策之前 | AI生成的信号、元数据、处理 | AI生成的自拍照、换脸的身份证 |
自拍与身份证照片比对 | KYC 验证步骤 | 面部相似度 | 被盗或不符的身份证明文件 |
申请人记录验证 | 账户审批前 | 社会安全号码和地址记录 | 利用被盗的社会安全号码制造的虚假身份 |
异常路由和人工审核 | 高风险决策队列 | 不确定的判决,加剧了风险 | 仅靠单次检查无法解决的案例 |
AI内容检测器新增ID真实性检测功能
AI Content Inspector 将身份证明文件真实性检测功能直接集成到MetaDefender 流程中,无需再使用单独的工具来审核身份证明和自拍照。对于受监管的客户入职团队而言,这意味着可以在原本仅通过“自拍与身份证明比对”环节的同一环节,对合成身份和AI生成的面部进行检测。
AI Content Inspector 作为独立引擎运行于 MetaDefender™Core 和 MetaDefender™Cloud 之中,与 Metascan™Multiscanning 、Deep CDR™ 技术以及 Proactive DLP™ 技术并行运作。已部署MetaDefender 的企业无需引入新供应商或开展单独的集成项目,即可添加身份证明文件真实性判定功能。
将 AI 内容检测器添加到您的MetaDefender 部署中,将用于检测发票和理赔欺诈的内容真实性检测功能扩展至身份证件照片、自拍照和入职文件。
常见问题
什么是合成身份欺诈?
合成身份欺诈是将真实的被盗数据(通常是社会安全号码)与虚构的个人信息相结合,以此构建一个与真实申请人不符的身份。这种身份旨在长期通过入职审核,而非仅触发单次可疑申请。
在用户注册过程中,人工智能生成的身份欺诈是如何运作的?
诈骗者通过合法申请人使用的同一平台提交由人工智能生成或经过篡改的身份证照片、自拍照及证明文件。由于这些文件中不含有恶意软件,标准文件安全工具会将其放行,只有在对内容本身进行验证时,诈骗行为才会暴露。
KYC 核查能否检测出深度伪造或由人工智能生成的身份证件?
标准的KYC核查会确认图片格式和完整性,并将自拍照与身份证照片进行比对。这两个步骤均未设计用于检测提交的图片是否由AI生成或经过篡改,因此,经过换脸处理的自拍照也能通过自拍与身份证照片的比对。
哪些迹象能揭露AI生成的身份证件或自拍照?
传感器指纹不一致、压缩伪影、元数据不匹配以及结构异常,每一种都提供了一部分线索。AI Content Inspector 将这些线索与水印检测(例如 Google SynthID)相结合,最终得出一个带有可信度评分的判定结果。
身份欺诈与我们之前在关于AI生成发票欺诈的博客中提到的发票欺诈有何不同?
发票欺诈是利用伪造的文件(如发票或收据)来针对支付决策实施欺诈。身份欺诈则是利用伪造或篡改的身份证明文件、自拍照或地址证明文件来针对身份验证决策实施欺诈。这两种欺诈都利用了同一个漏洞:文件即使不含恶意软件,其所声称的内容仍可能属于欺诈。
