将 OT(运营技术)或 ICS(Industrial 控制系统)网络与互联网隔离,是目前最有效的控制措施之一。这种隔离使得系统在被故意断开与分发补丁的网络连接后,难以保持系统补丁的及时更新。
2025年披露的新CVE(通用漏洞与暴露)数量创下历史新高, 超过48,000个,其中约40%被评定为“严重”或“高”级别。因此, 针对运营技术(OT)和工业控制系统(ICS)环境的行业研究发现,大多数组织并未按固定时间表为这些系统打补丁,这主要是出于对计划外停机的担忧。
为什么在孤立网络中补丁更新会失效
构建物理隔离和孤立网络的初衷是使其与互联网之间不存在常规连接路径。这意味着无法通过连接供应商的更新服务来执行常规补丁更新。组织通常会通过可移动存储介质导出更新文件,并人工将其运送至网络边界之外,以此来解决这一问题。
这种手动方法本身存在风险。它依赖于操作人员能够按正确步骤和时间表完成每个步骤,而且可移动存储介质已被广泛证实是恶意软件侵入受保护环境的途径之一。
在持续的运营压力下,关键系统往往无法承受计划外的停机,而且许多运营技术(OT)组件运行在较旧的、供应商专有的平台上,这些平台的补丁可能难以测试或根本无法获得。再加上已披露的漏洞数量日益增多,这正是研究发现大多数运营技术(OT)组织未能按照固定时间表打补丁的原因之一。
关键网络补丁管理方面日益严格的监管要求
NERC(北美电力可靠性公司) CIP-007 要求针对大电网系统的网络资产制定有据可查的补丁管理计划。IEC(国际电工委员会) 62443-2-3 以及 62443-4-1 规定了工业自动化和控制系统在补丁及漏洞管理方面的要求,而诸如 NIS2 (欧盟第二份《网络与信息安全指令》)和美国国家标准与技术研究院(NIST) SP 800-40 等框架,越来越要求组织提供证据,说明系统何时以及如何进行了补丁更新。
Hardware-强制单向数据流
数据二极管是一种通过硬件强制实现的安全设备,它允许数据在两个网络之间仅沿一个物理方向传输。 MetaDefender Optical Diode 提供1U机架式设备、DIN导轨式以及紧凑型 Fend (XE/SE/CE) 外形规格。它采用光纤架构,通过真正的协议中断来强制实现这种单向数据流。无论两侧的软件行为如何,均不存在可路由的连接返回源网络。它原生支持补丁分发所依赖的多种协议,包括文件夹和文件传输、SMB/CIFS,以及基于WSUS的补丁和杀毒软件定义更新。
由于该连接仅支持单向传输,因此依赖确认机制的标准双向网络协议无法在不进行修改的情况下通过该连接。通常会使用代理服务器或在线协议转换,将普通的文件传输和补丁分发协议转换为单向数据流,然后再转换回来,从而避免在边界上重新建立路径。
许多漏洞利用并不需要双向会话就能造成危害。只需一个文件在允许的方向上传输就已足够。为应对这一挑战,OPSWAT 推出了MetaDefender Diode X。该产品同样采用单向硬件传输技术,并结合内容检查功能,适用于补丁和更新分发等场景。
为 Diode 添加内容验证功能
补丁基础设施本身并不一定值得信赖。例如, WSUS——微软推荐将其用于为脱机网络打补丁——默认情况下不会对其导出的更新元数据进行数字签名。只有更新包本身才带有签名。安全研究人员利用 WSUSpect(2015) 和 WSUSpendu(2017)等工具演示了这一漏洞,这些工具通过篡改WSUS元数据,使客户端在例行更新的掩护下安装攻击者选定的、带有微软签名的可执行文件。由于该可执行文件本身带有有效的签名,仅靠签名验证无法将其拦截。
MetaDefender Diode X 结合了与MetaDefender™Core 相同的、由硬件强制执行且不可路由的单向传输机制。对于补丁分发而言,这意味着每个跨越边界的文件都可以:
- 通过 Metascan™(Multiscanning )使用多达十种反恶意软件引擎进行扫描,以增强对已知恶意软件的检测能力
- 使用以下工具对安装程序、二进制文件和应用程序中的漏洞进行了评估:File-Based Vulnerability Assessment
- 采用 Deep CDR™ 技术进行清理,该技术能够清除文件中的嵌入式威胁,而非仅仅对其进行标记
- 与威胁情报进行比对,以查找已知的入侵指标,从而帮助发现零日漏洞和此前未被发现的威胁
- 已对结构进行验证,包括文件类型和架构符合性检查,以确认该软件包符合更新通道的要求
基于二极管的贴片给药的分层架构
适用于需要将Windows、Linux或OEM/ICS供应商补丁从连接互联网的更新存储库传输到受保护网络的组织。MetaDefender Diode X可利用MetaDefender Core 对每个补丁文件进行扫描、评估和净化,随后仅通过其硬件强制实施的、不可路由的光纤连接传输经过验证的文件。 对于无需文件级检查的更简单的单向传输(例如遥测、屏幕预览和日志转发),相同的硬件基础架构可单独作为MetaDefender Optical Diode 提供。
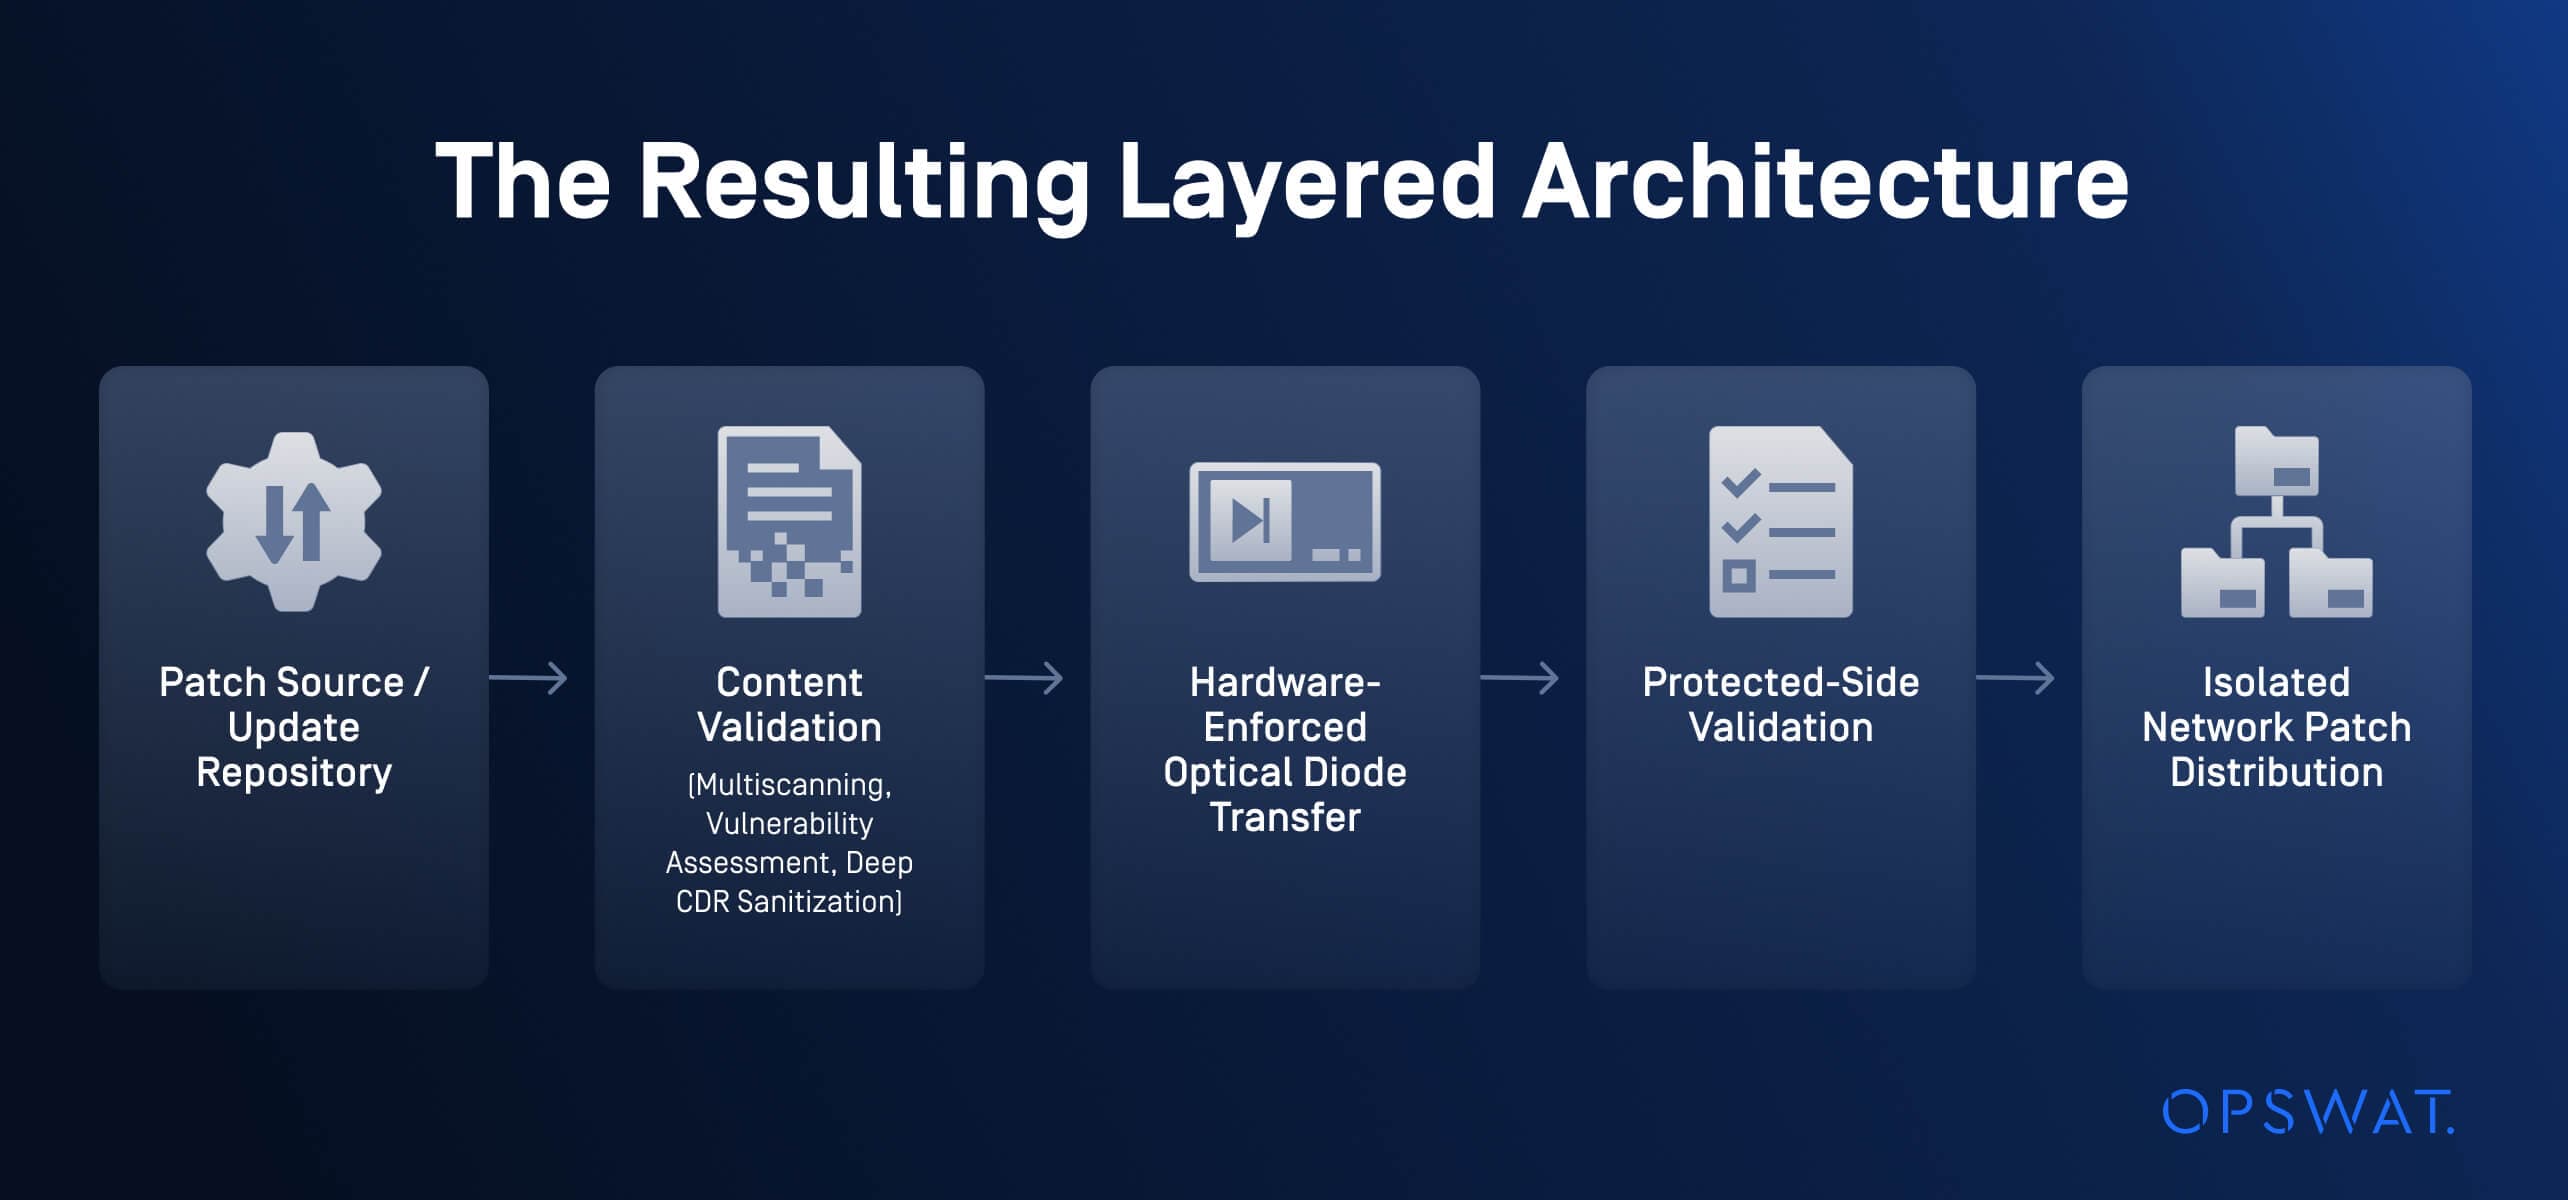
对二极管两侧进行验证至关重要。低侧检查可防止明显有问题的文件进入边界;高侧检查则在将文件释放到受保护网络的补丁分发流程之前,验证实际到达文件的完整性。对两侧每个步骤的结果进行日志记录,可为该环境提供一份涵盖网络控制和文件的记录。当组织需要向审计员或认证机构证明该流程时,这将非常有用。
关键基础设施各领域的应用
Hardware- 具有内容验证功能的强制单向数据流可支持多种安全的补丁分发场景:
- 能源与公用事业:作为更广泛的补丁管理策略的一部分,将经过验证的 Windows、Linux 以及 OEM/ICS 供应商补丁部署到变电站、发电厂以及供水/污水处理控制网络中,而无需将互联网连接扩展至这些网络。
- 制造业和工业运营技术(OT):确保工程工作站和控制系统软件保持最新状态,如制药和生物技术生产环境中所见
- 政府与国防:在对机密或任务系统应用供应商安全更新时,同时保持认证所需的一向性边界
- 受监管的关键基础设施运营商:建立一个可重复、可审计的补丁分发流程,以满足 NERC CIP、IEC 62443 和 NIS2 等框架下的证据要求
- 隔离且采用物理隔离的网络: 用受控、可记录且由硬件强制执行的补丁和更新内容传输路径,取代 临时性的可移动存储介质更新传输方式
立即咨询专家,了解MetaDefender 、Optical Diode 以及MetaDefender Diode X如何通过硬件强制实现带内容检查的单向数据传输,从而帮助保障您在物理隔离网络和运营技术(OT)网络中的补丁管理安全。