OPSWAT 以下机构信赖
10个中有7个
2,100+
100+
什么是金融服务的网络安全?
金融服务的网络安全是指保护银行、保险公司和资本市场公司所依赖的数据、文件和交易系统,同时满足相关合规要求,包括《数据保护法》(DORA)、《支付卡行业数据安全标准》(PCI DSS)、《通用银行法》(GLBA)、《萨班斯-奥克斯利法案》(SOX)以及纽约州金融服务局(NYDFS)第500部分的规定。
由于金融机构会与客户、供应商和监管机构不断交换文件,因此每个上传的文件都可能成为恶意软件的入侵点。
OPSWAT 为关键基础设施提供基于人工智能的网络安全解决方案。我们的MetaDefender™平台可保障金融系统中文件和数据层的安全,在金融机构现有的终端、网络和身份控制措施的基础上,对进入其环境的每个文件进行检查和清理。
为何文件风险就是财务风险
KYC 提交材料、交易文件和支付文件可能携带恶意软件或包含篡改过的信息。恶意文件可能会危及金融系统,而伪造的身份证明文件则可能助长合成身份欺诈,并破坏客户身份验证机制。
DORA、PCI DSS、GLBA、GDPR 和 NYDFS 第 500 部分规定了安全和数据保护义务,各框架对文档和证据的要求各不相同。防范恶意软件有助于组织履行这些义务。
针对上传、传输和存储分别采用不同的安全工具,可能会导致策略不一致和可视性分散。金融机构需要无论数据位于何处,都能实现协调一致的文件保护。
在整个金融文件生命周期中,对任何文件都不要轻信
OPSWAT 在每个文件流经财务工作流之前、期间和之后,对其进行检查、清理并记录。
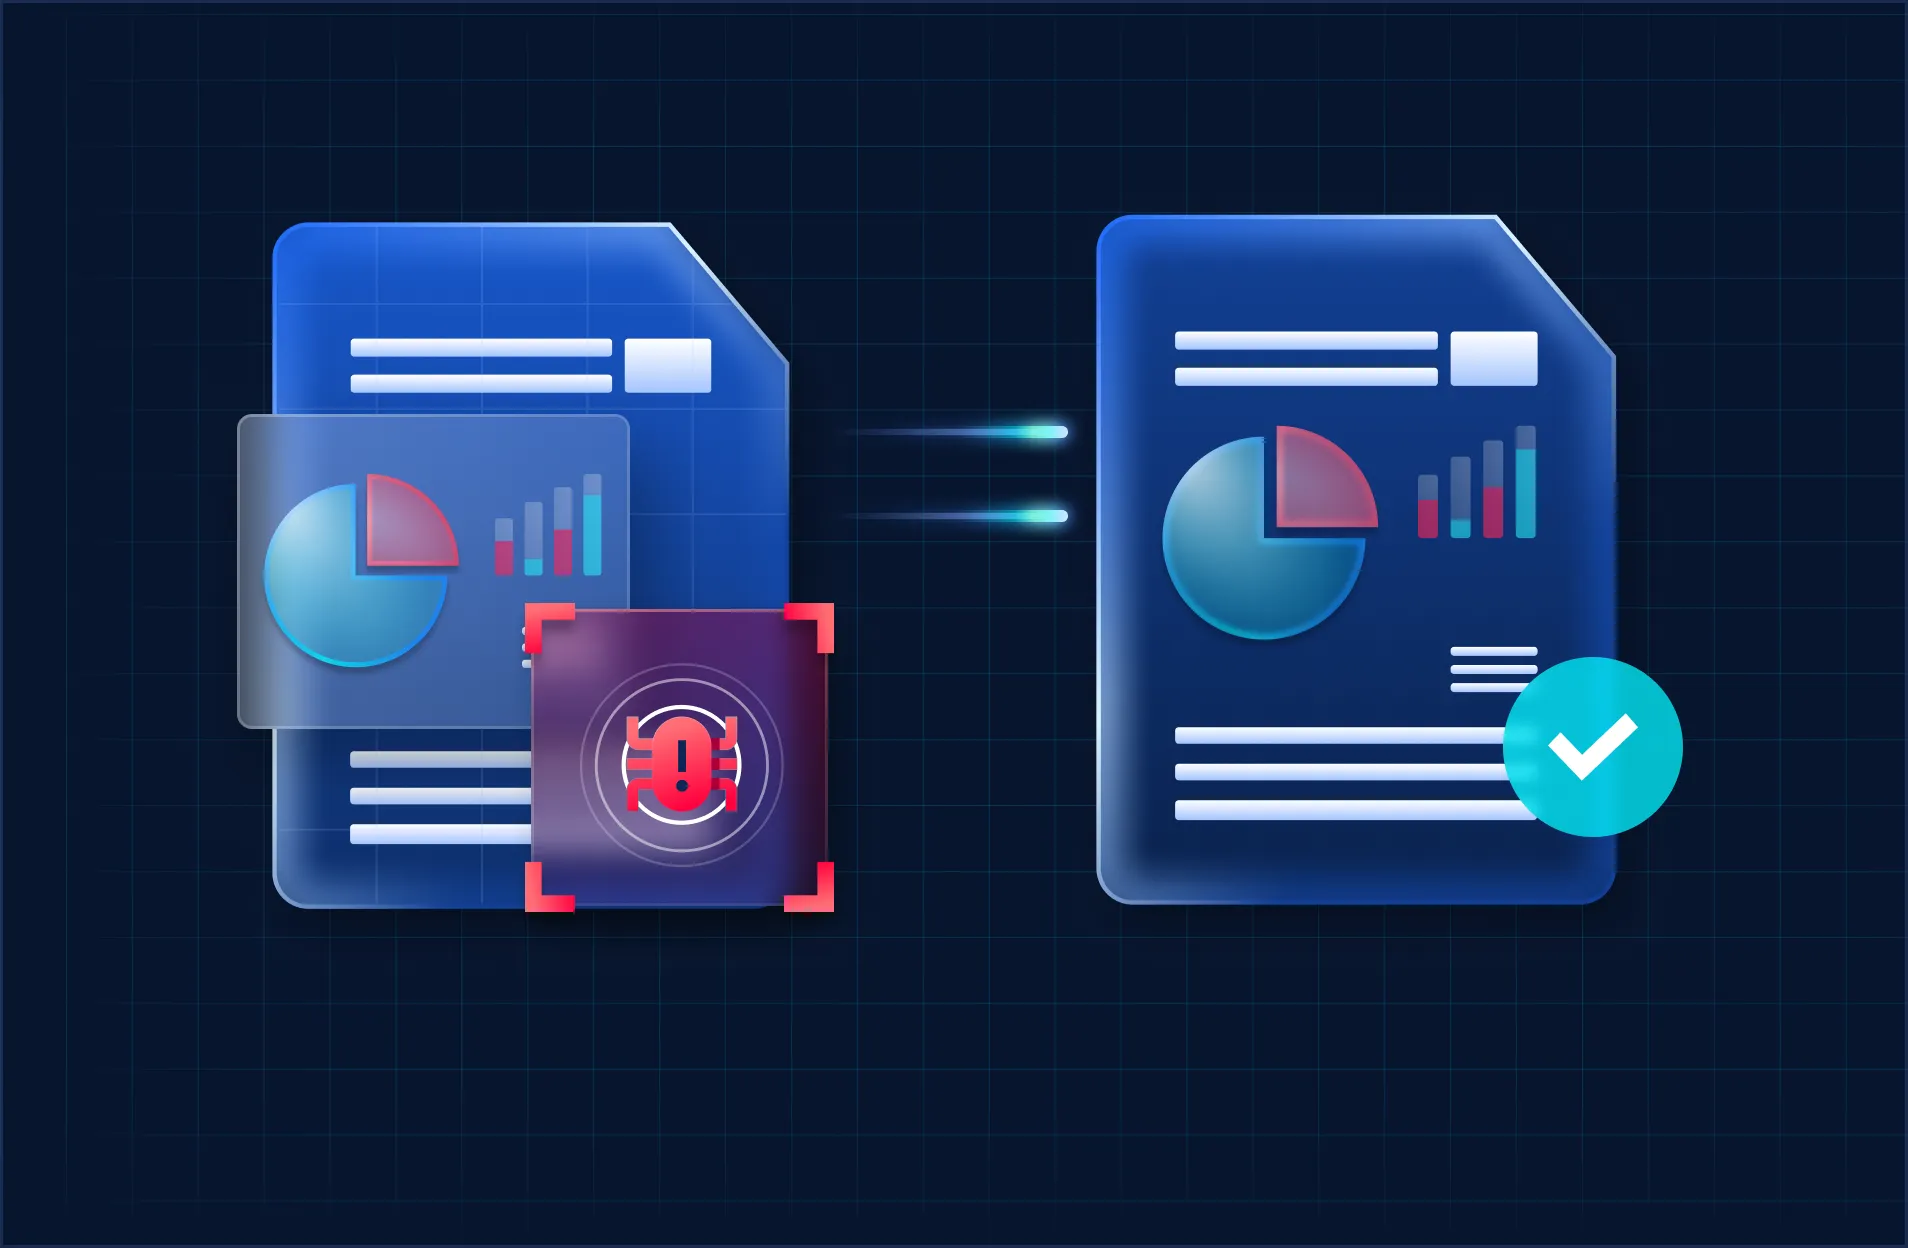

OPSWAT 在您的财务保障体系中扮演什么角色
OPSWAT 可保障文件和数据层的安全,并与您现有技术栈中的端点、网络和身份识别工具协同工作。
金融机构通常会部署终端检测与响应、网络安全以及身份与访问管理等系统。这些控制措施可保护设备、网络流量和用户。
OPSWAT 并通过专门的文件检查和内容净化功能对其进行补充。MetaDefender 会检查进入金融机构的文件,无论这些文件是通过客户上传、电子邮件附件、受管文件传输、云存储还是可移动存储介质传入的。
在文件到达核心系统之前,其中的嵌入式威胁就会被清除;MetaDefender™ 平台可与现有的 EDR、防火墙和身份识别解决方案协同运行,帮助客户保护任何位置的数据。
| Endpoint (EDR) | 检测并应对在设备上运行的威胁 |
|---|---|
| 网络 | 控制流量并划分环境 |
| 身份(IAM) | 规定哪些管理员可以访问哪些系统 |
| 文件与数据(OPSWAT ) | 检查、清理并记录财务工作流中的内容 |
使用案例
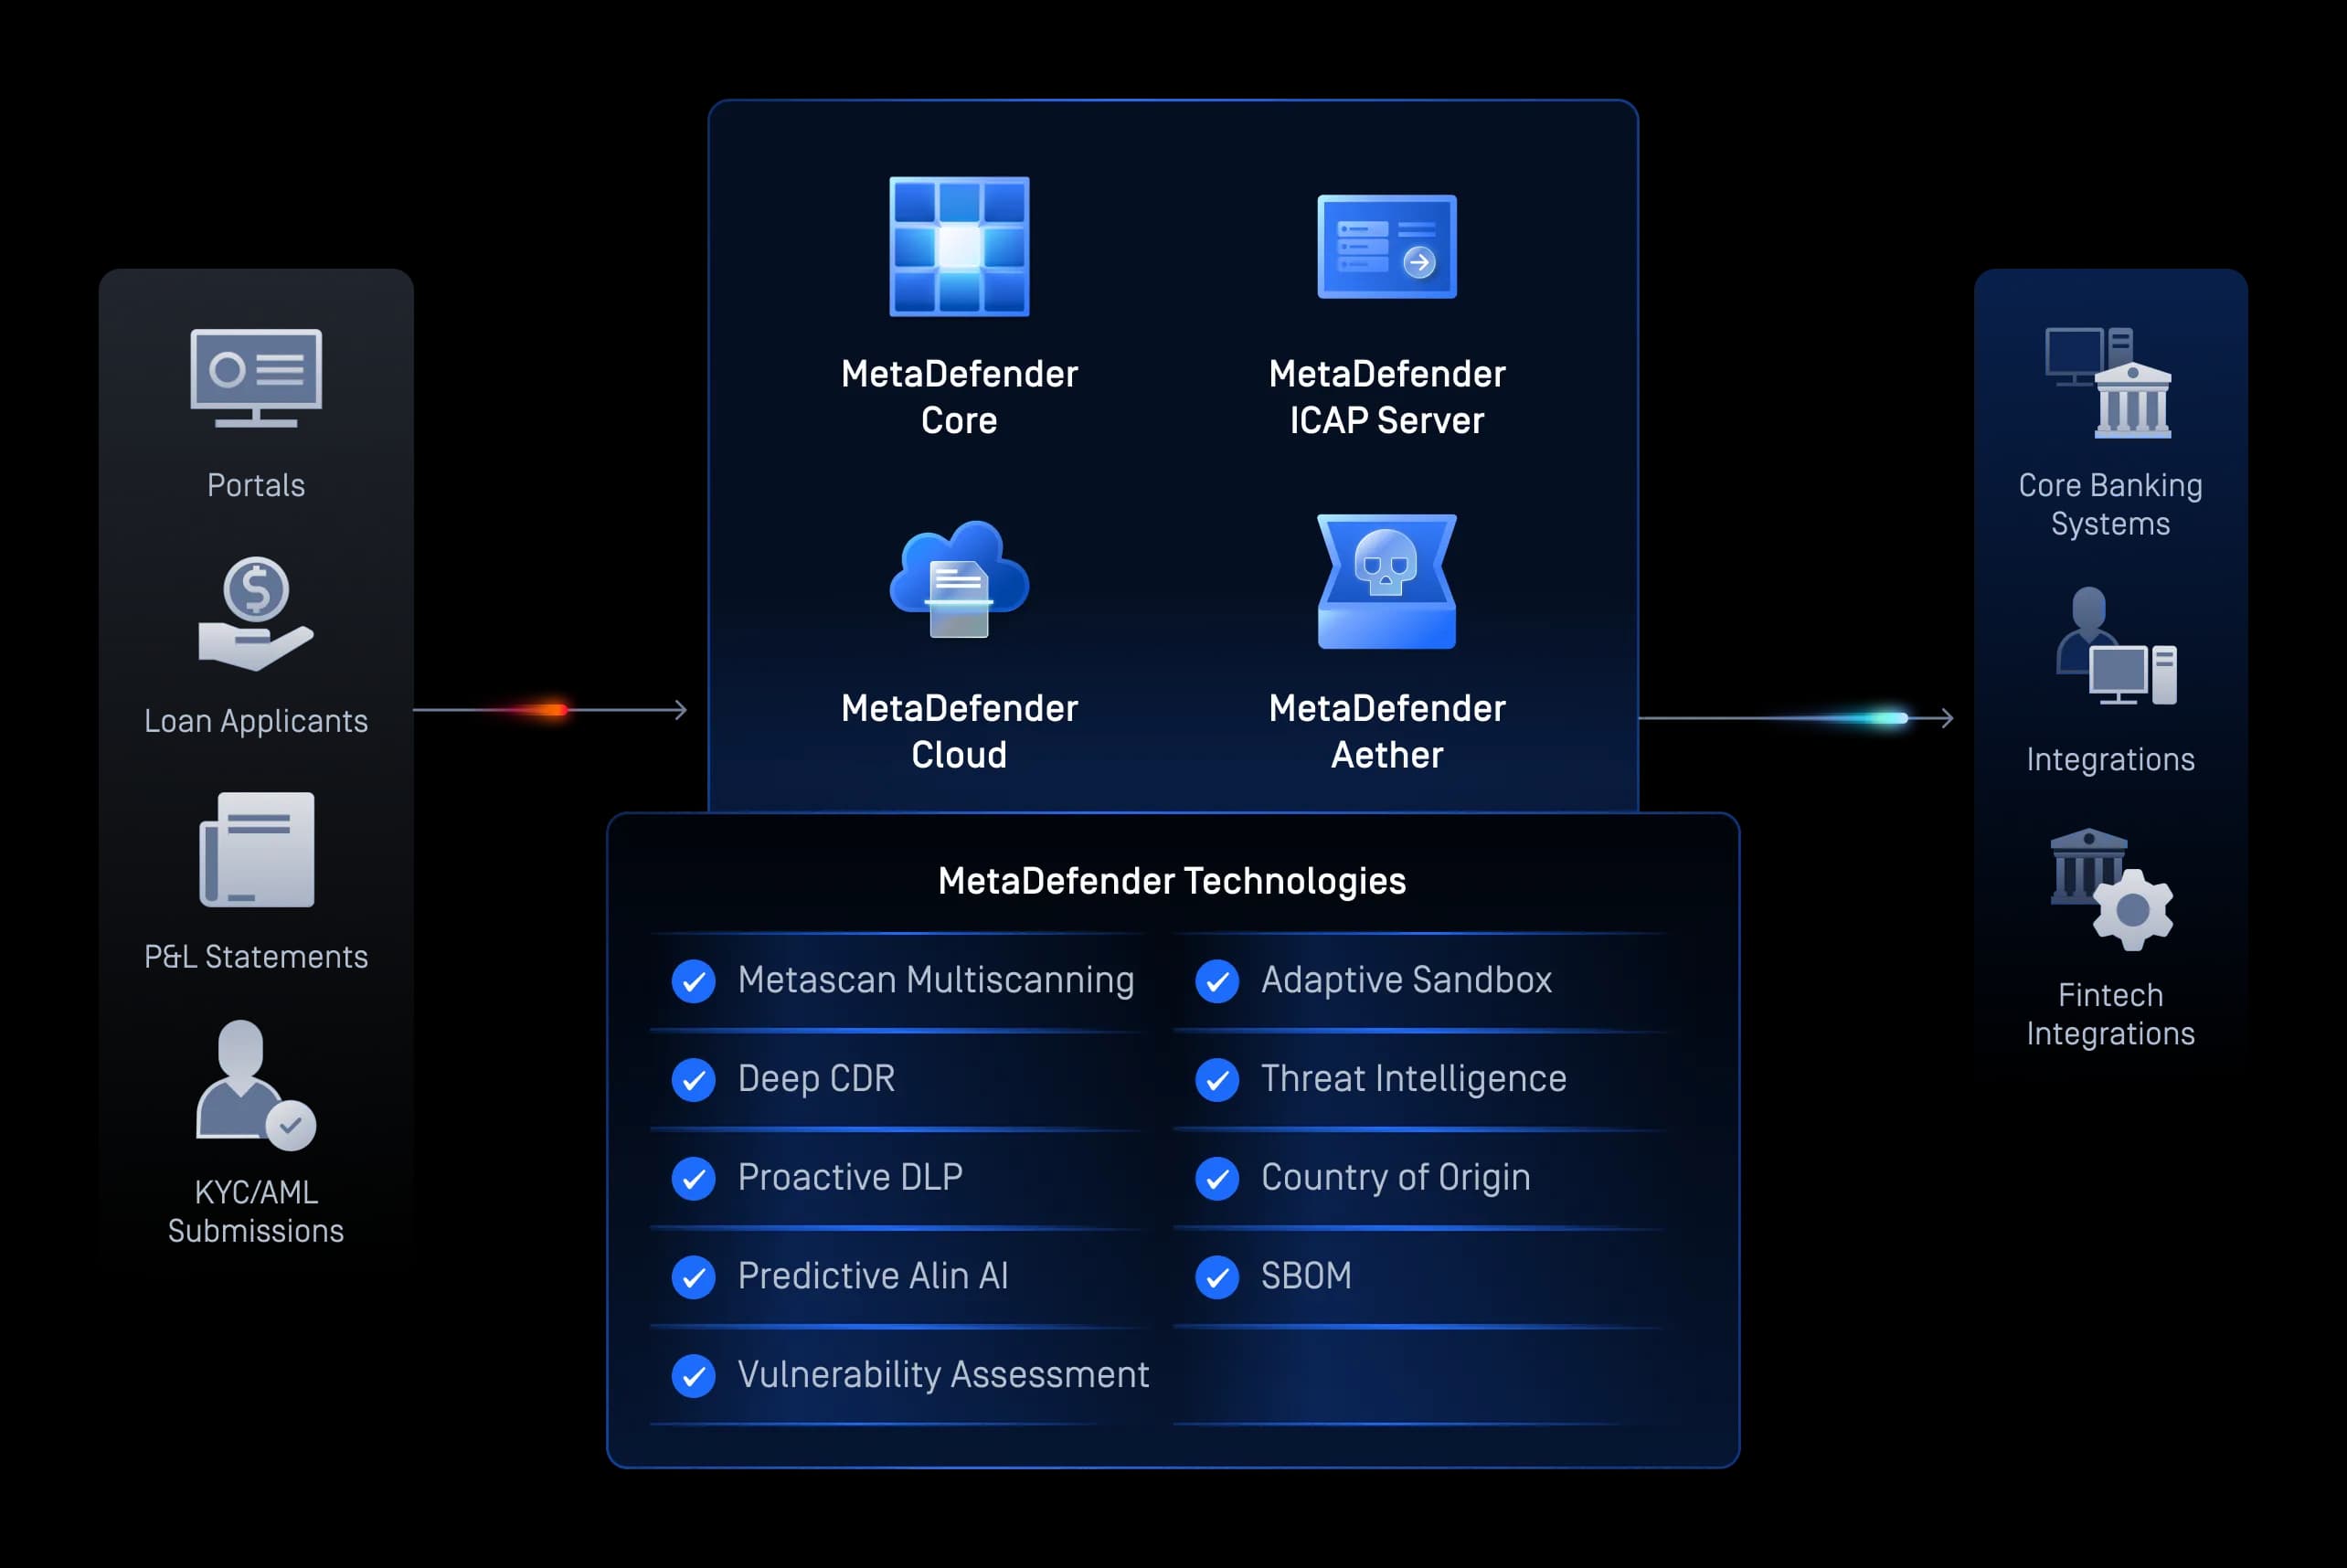
文件上传
Secure 和公众文件上传Secure
检查并清理客户提交的文件(包括KYC文件、贷款申请、税务表格和合同),以在上传时清除其中的恶意软件、零日漏洞和暴露的敏感数据,同时不影响客户入职流程。
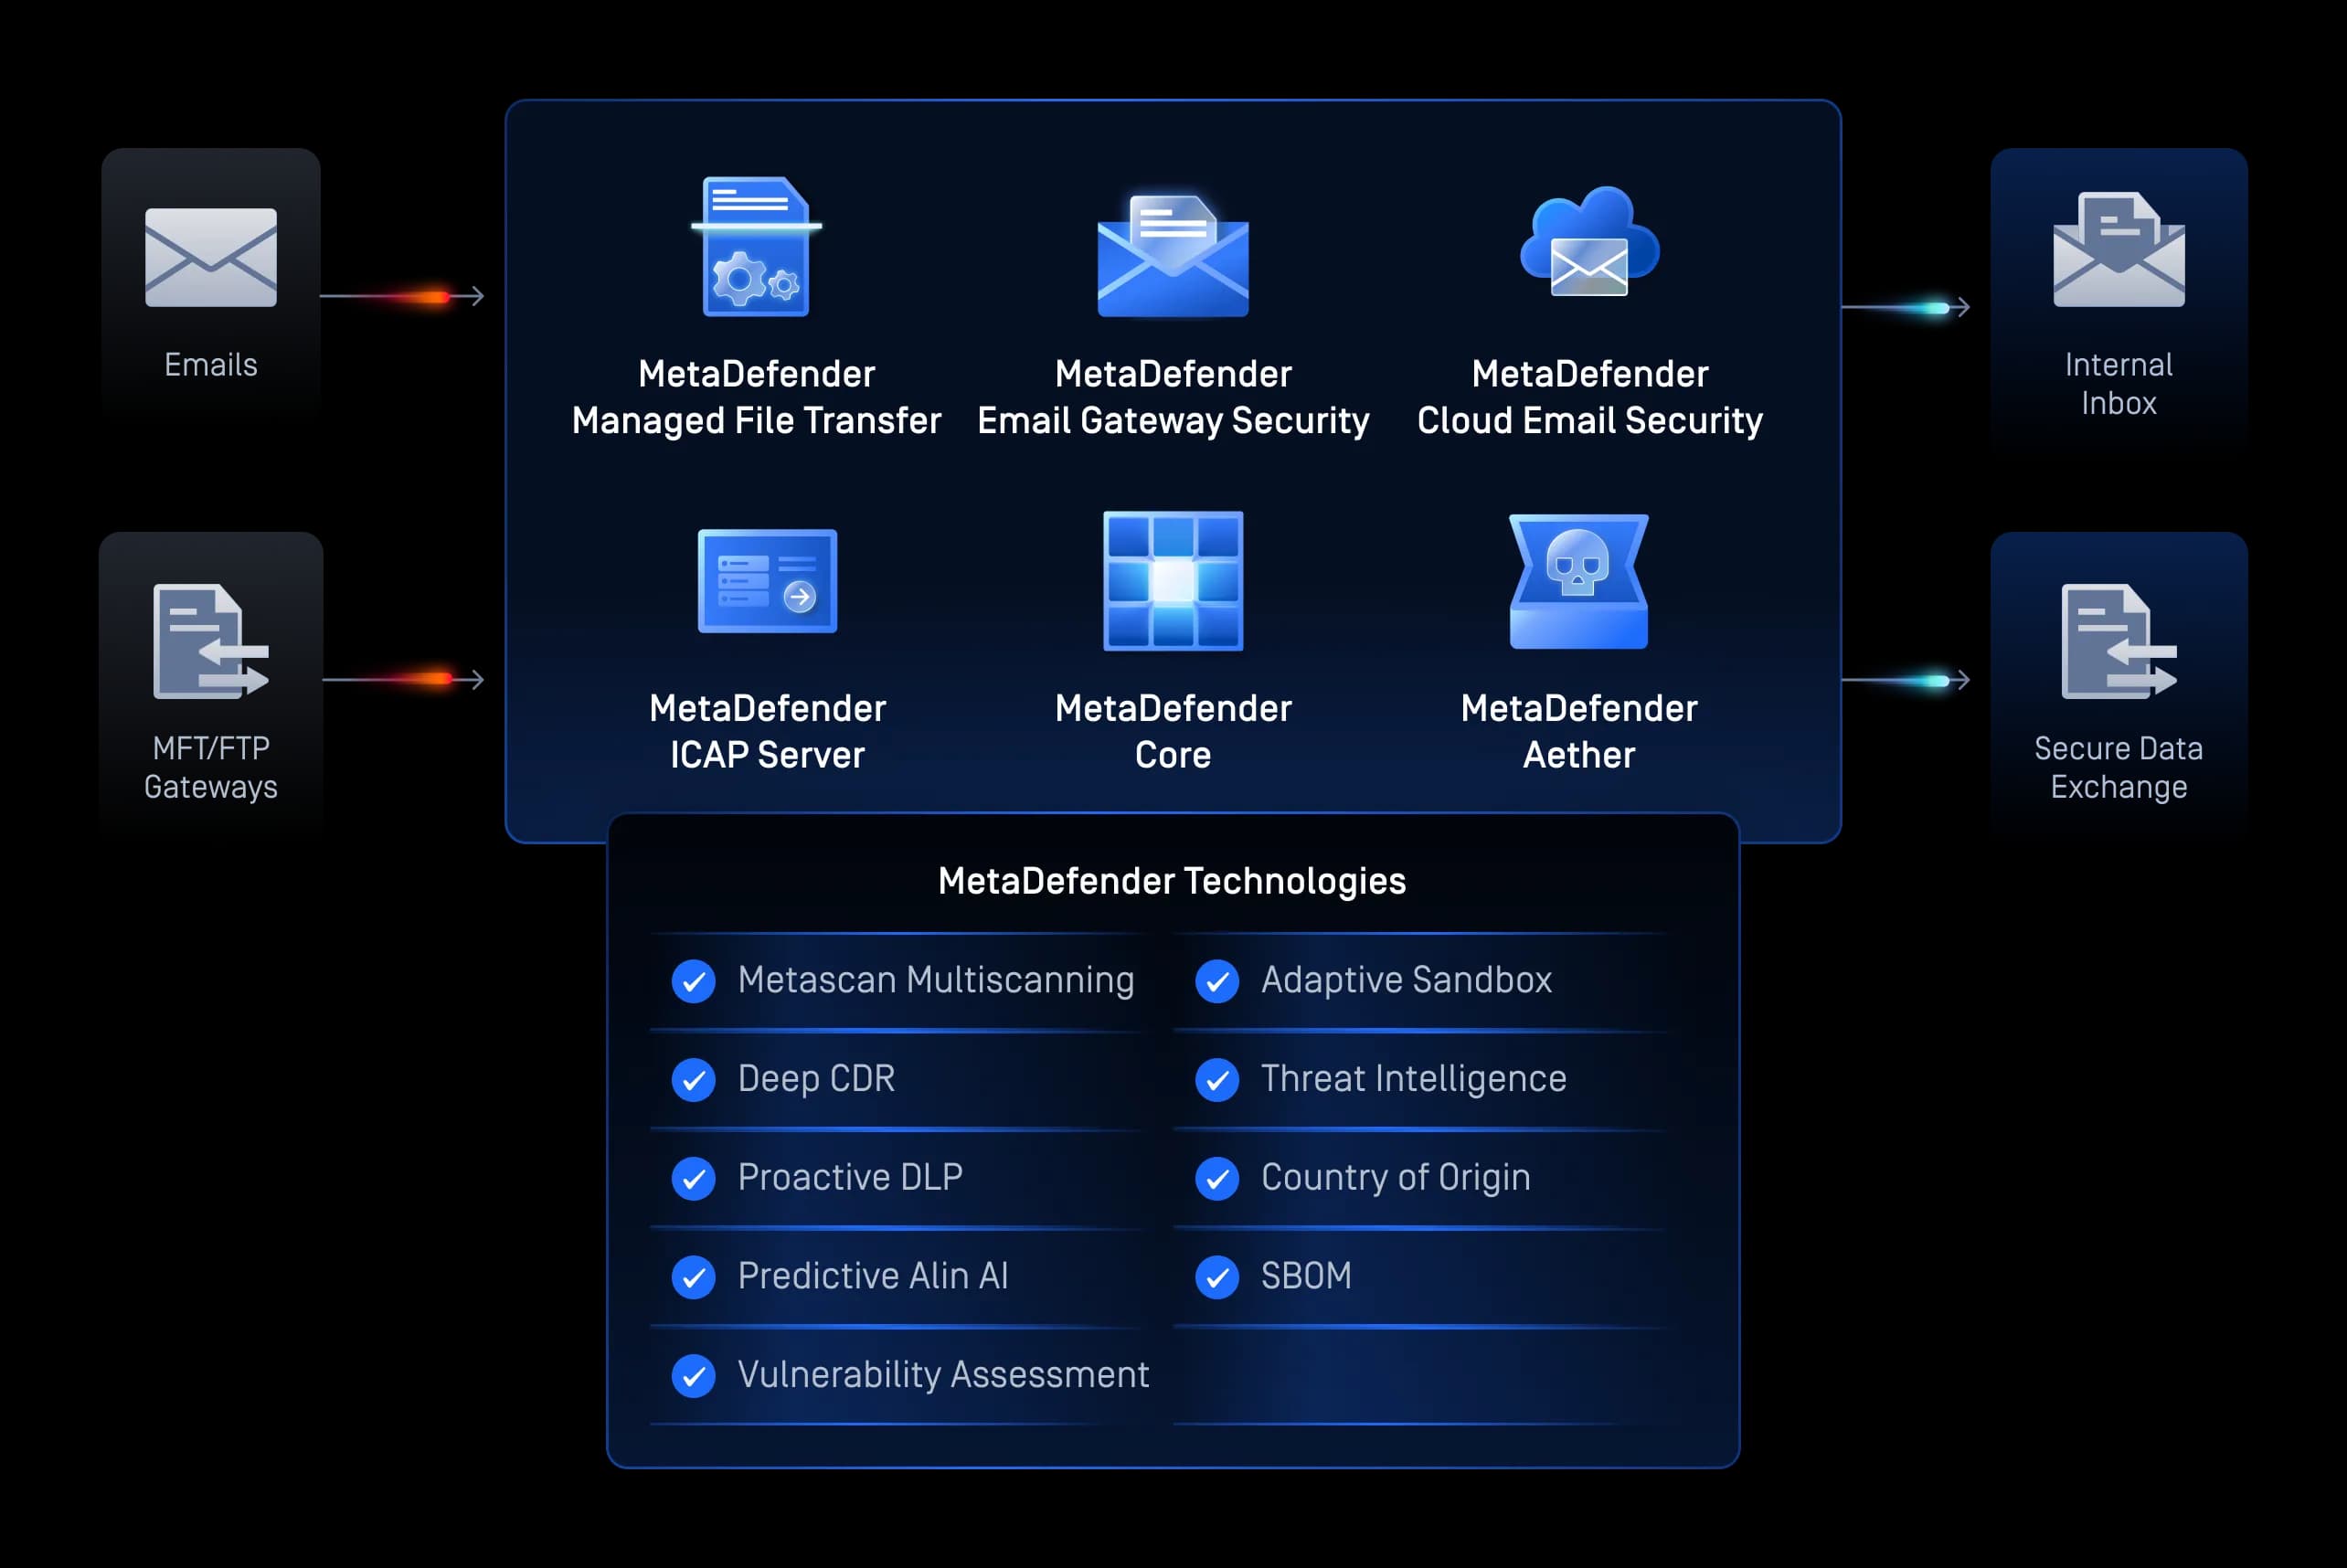
文件传输
Secure 传输与电子邮件协作
在金融数据交换工作流中,保护数据传输和电子邮件附件免受恶意软件、网络钓鱼有效载荷以及数据泄露的威胁。
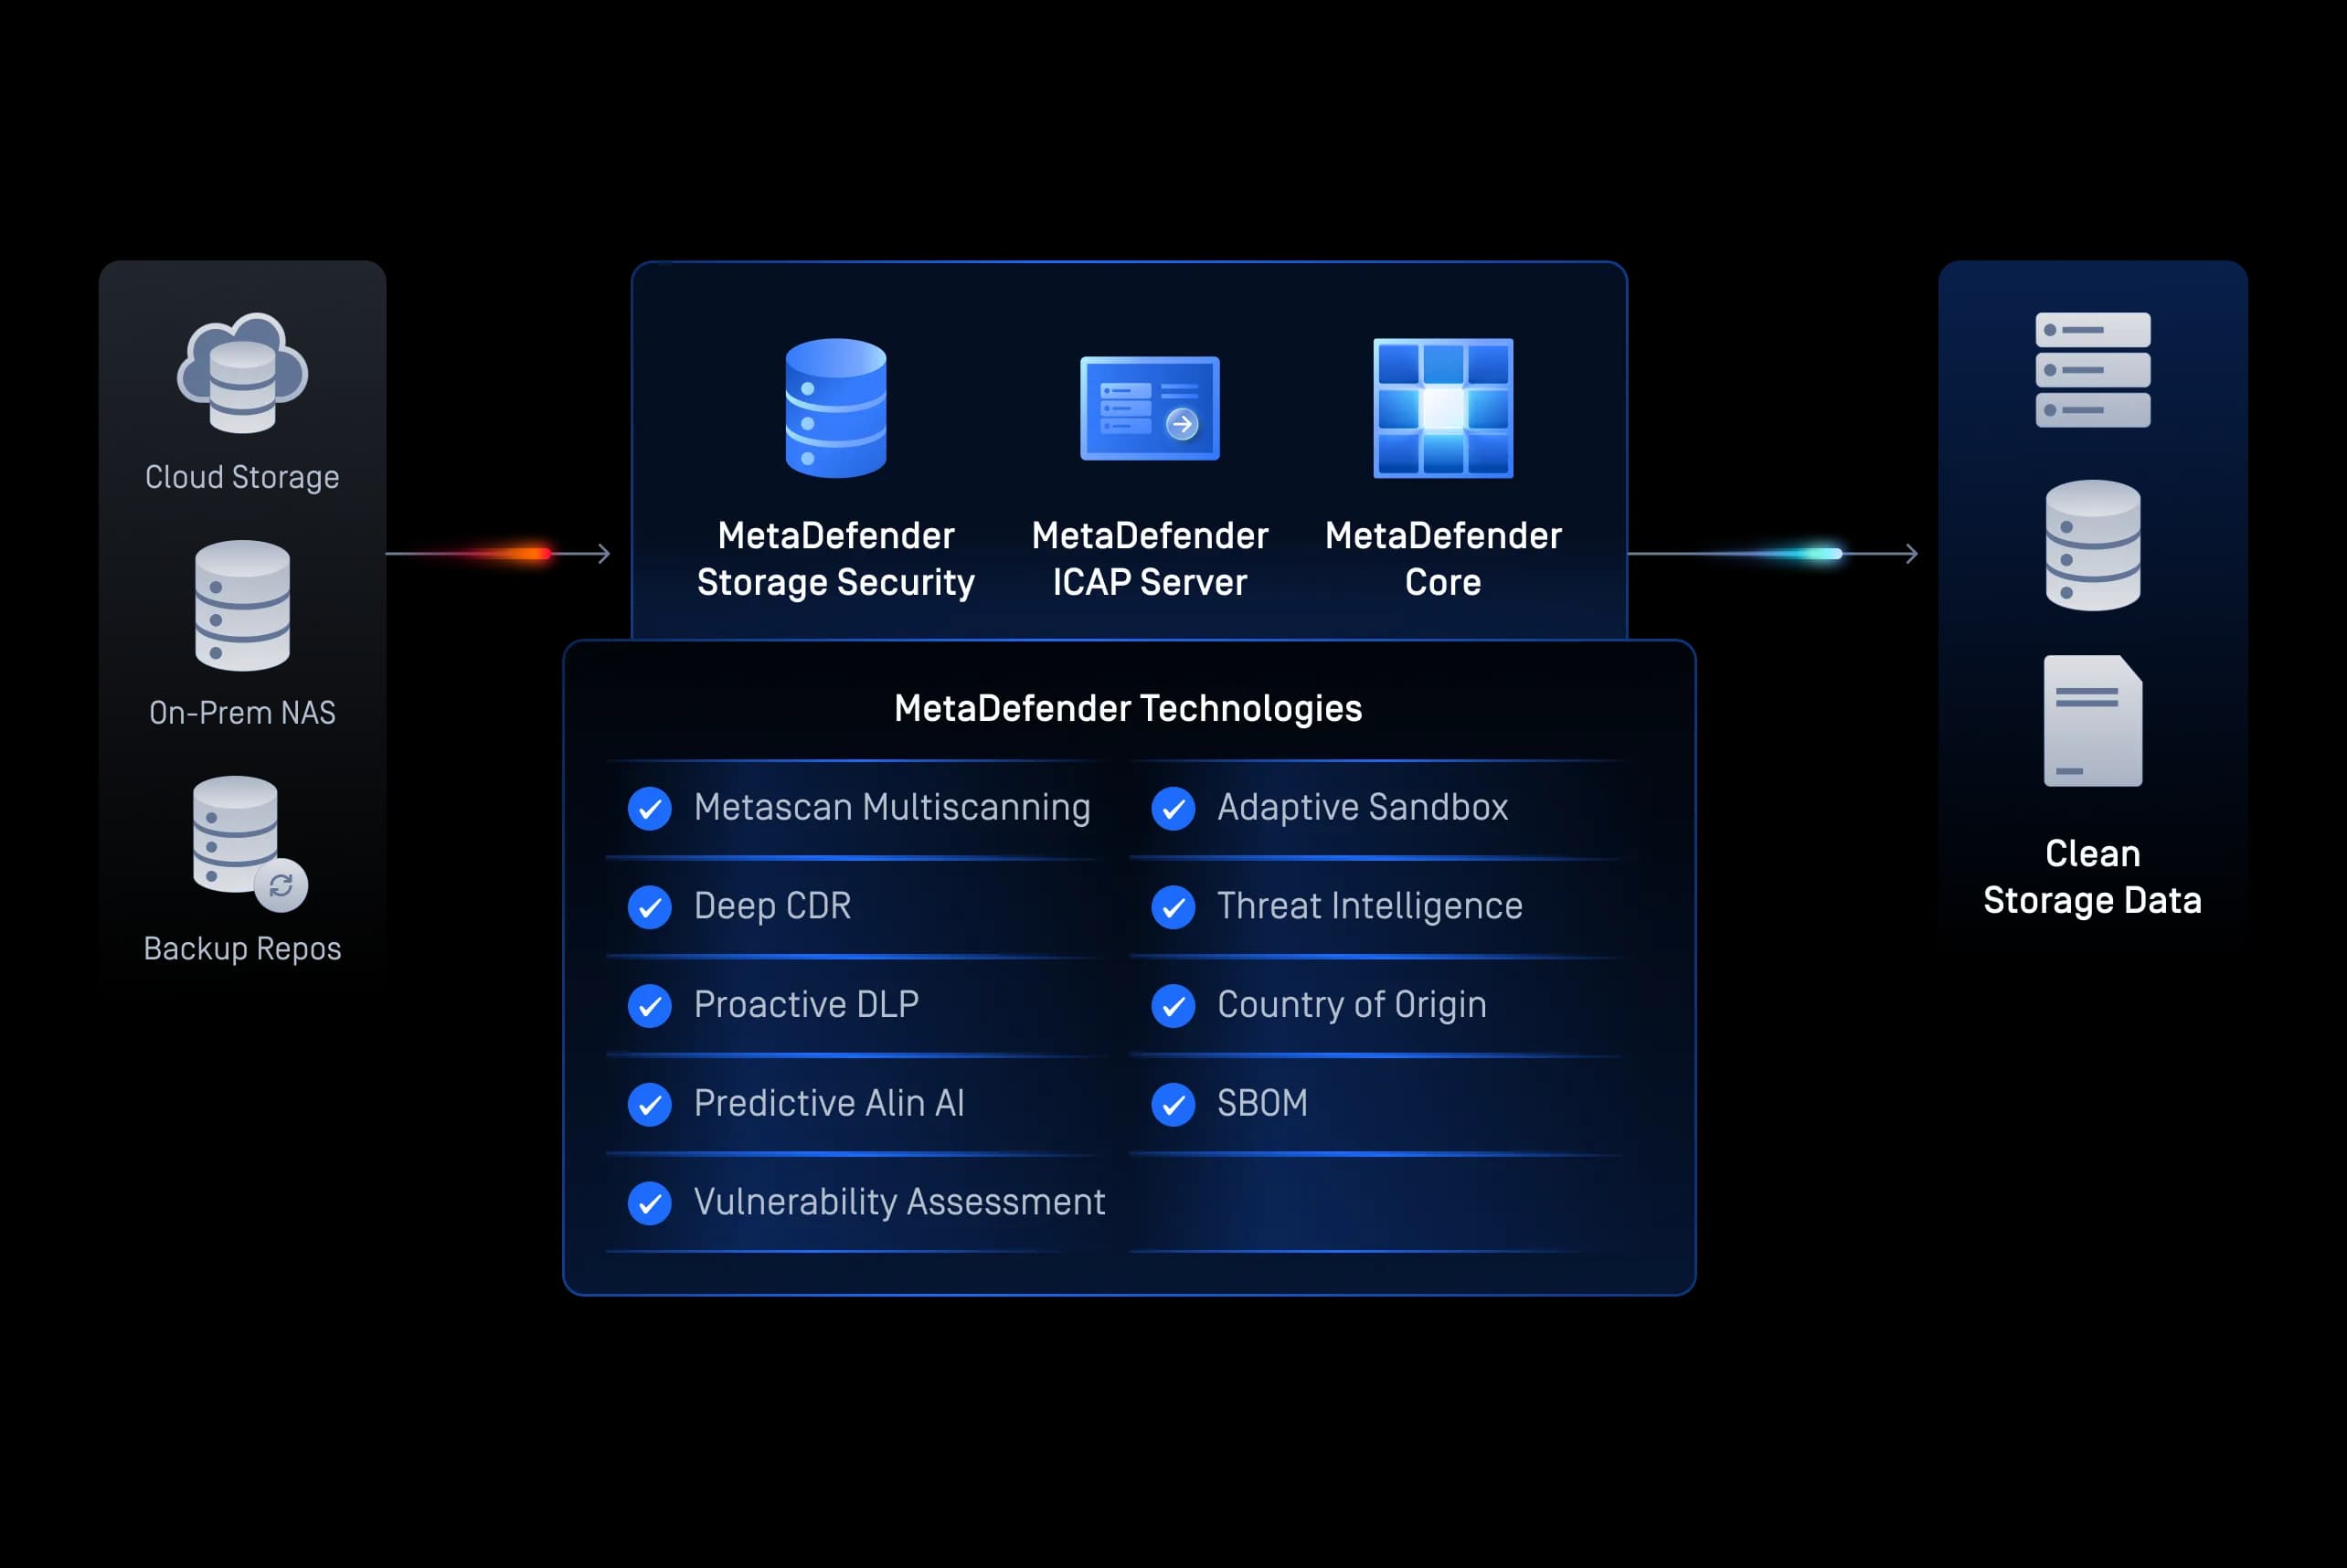
文件存储
Secure 存储与备份
持续检查存储的财务文件、云存储库和备份文件,以防范潜在威胁,并满足长期审计和数据保留要求。
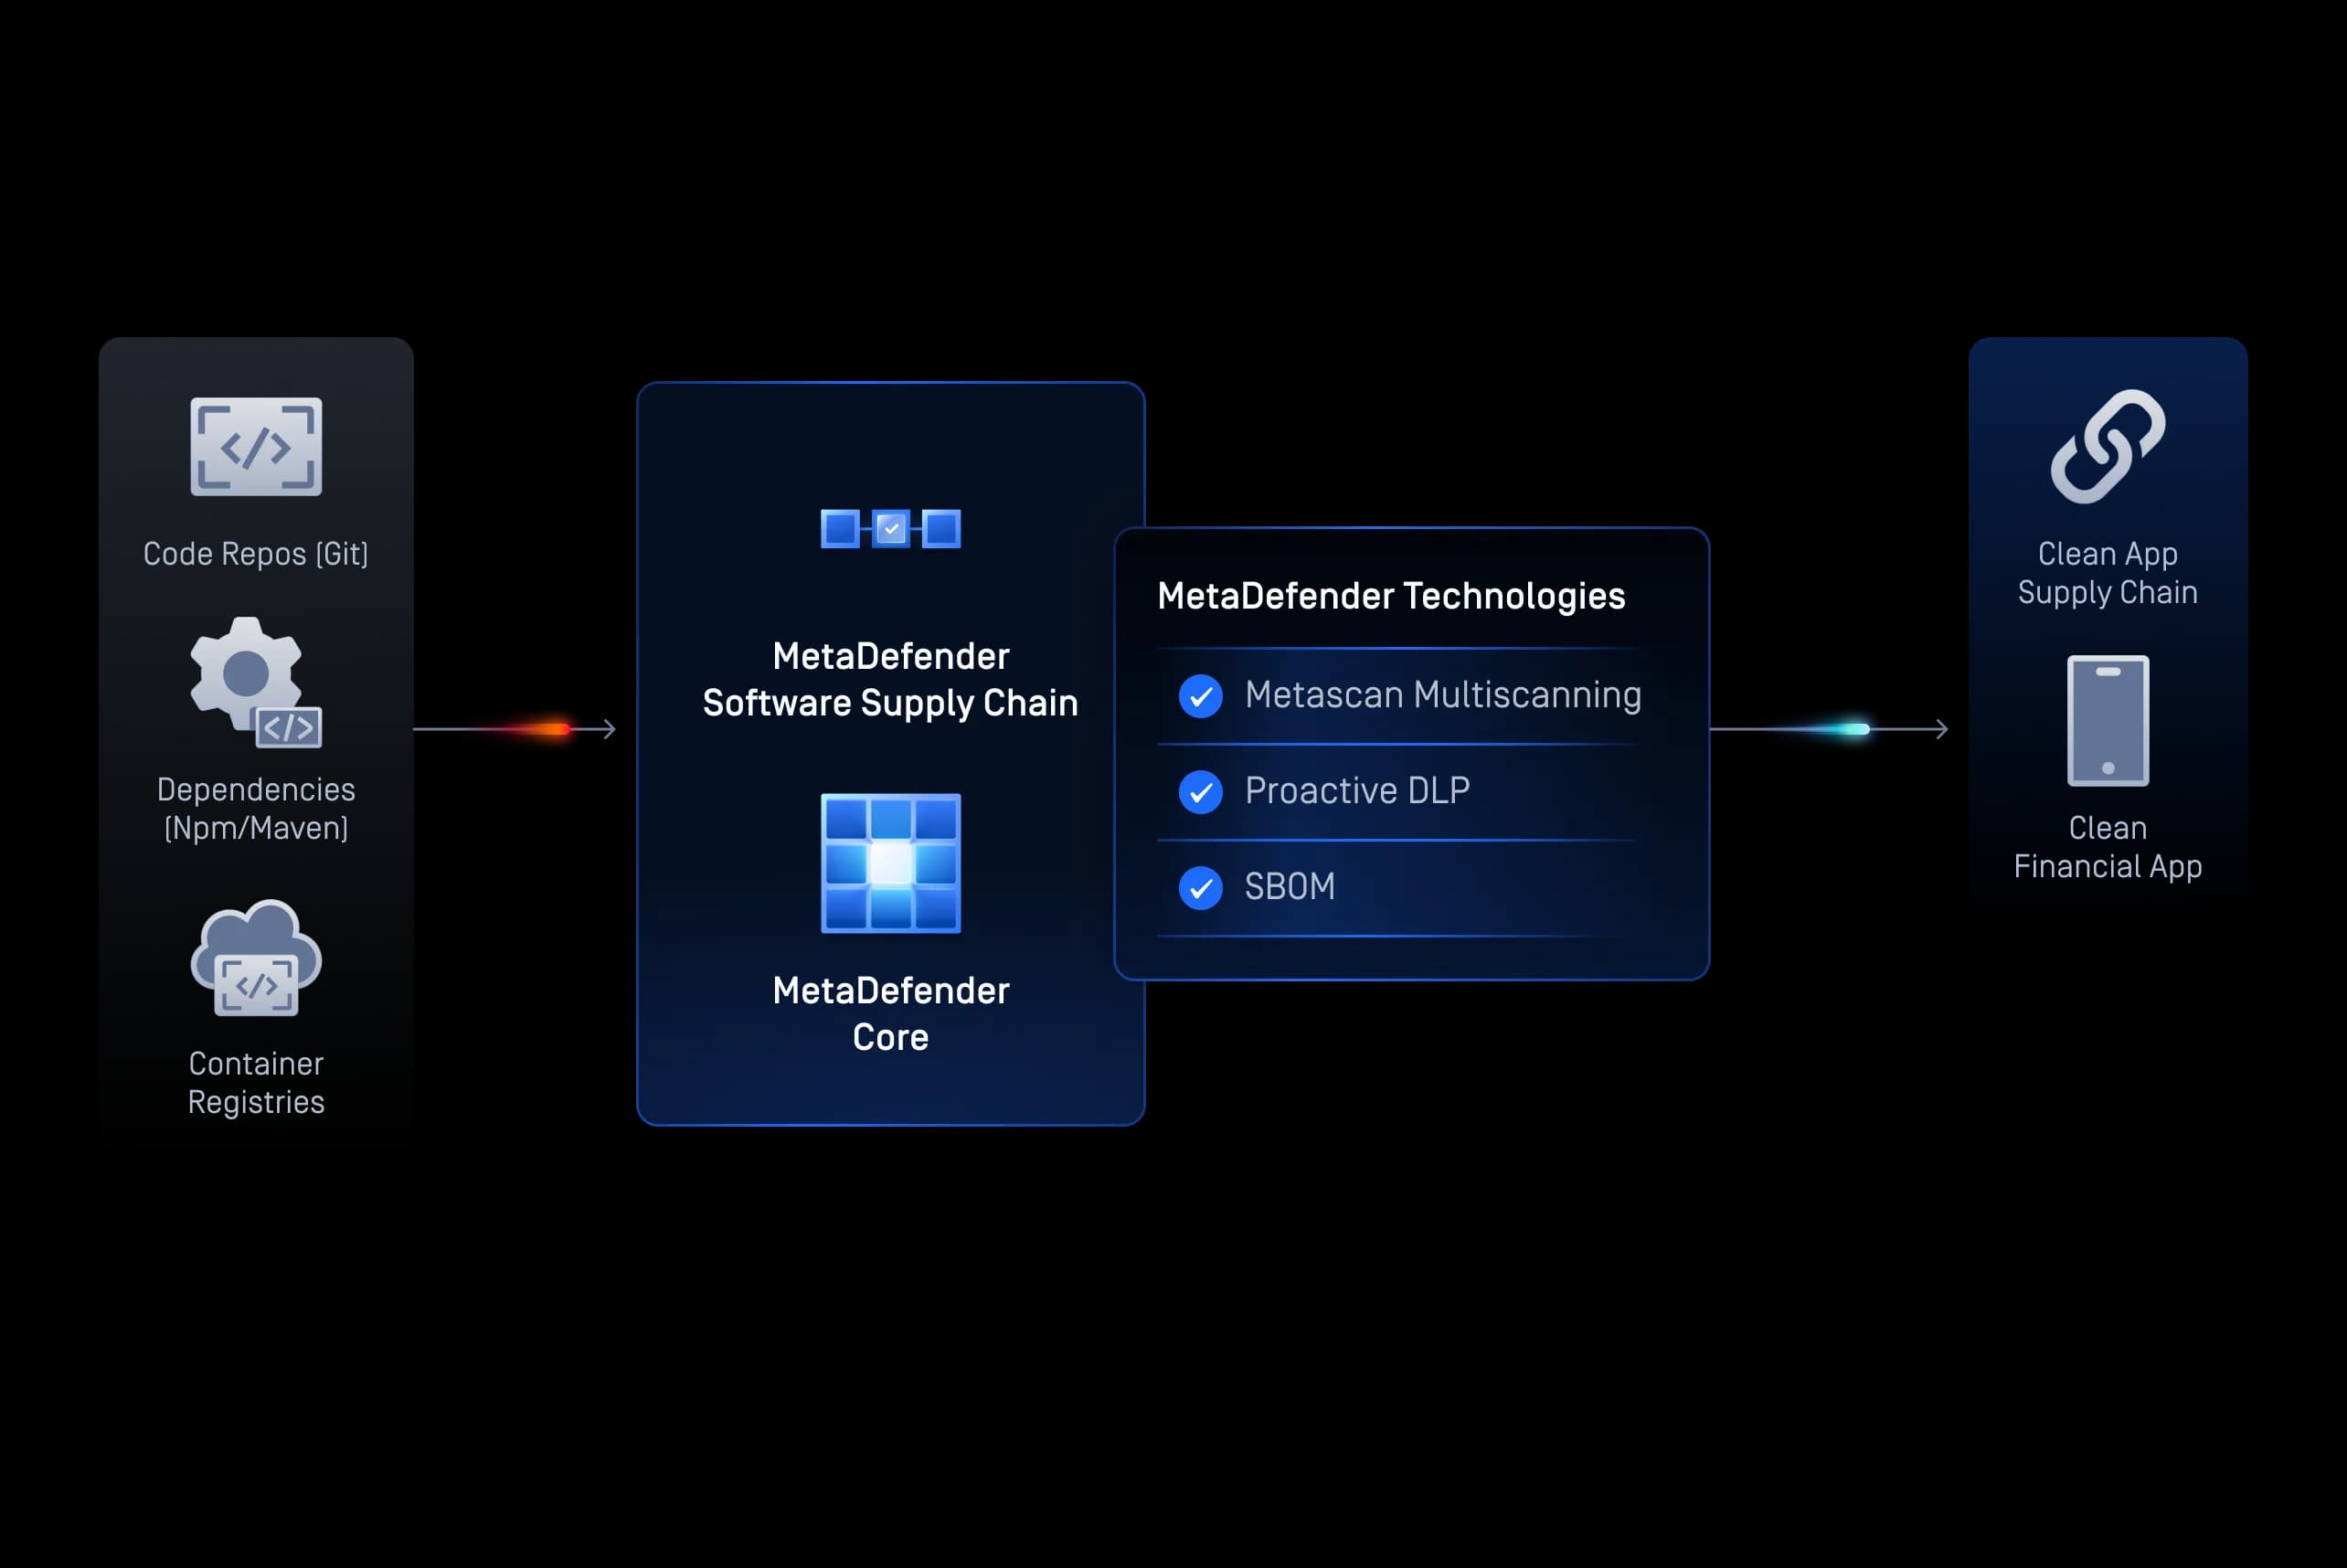
DevSecOps
Secure 应用程序
检查构建产物、开源依赖项、容器以及 CI/CD 管道的输出结果,以防止威胁侵入云原生银行应用程序。
后量子
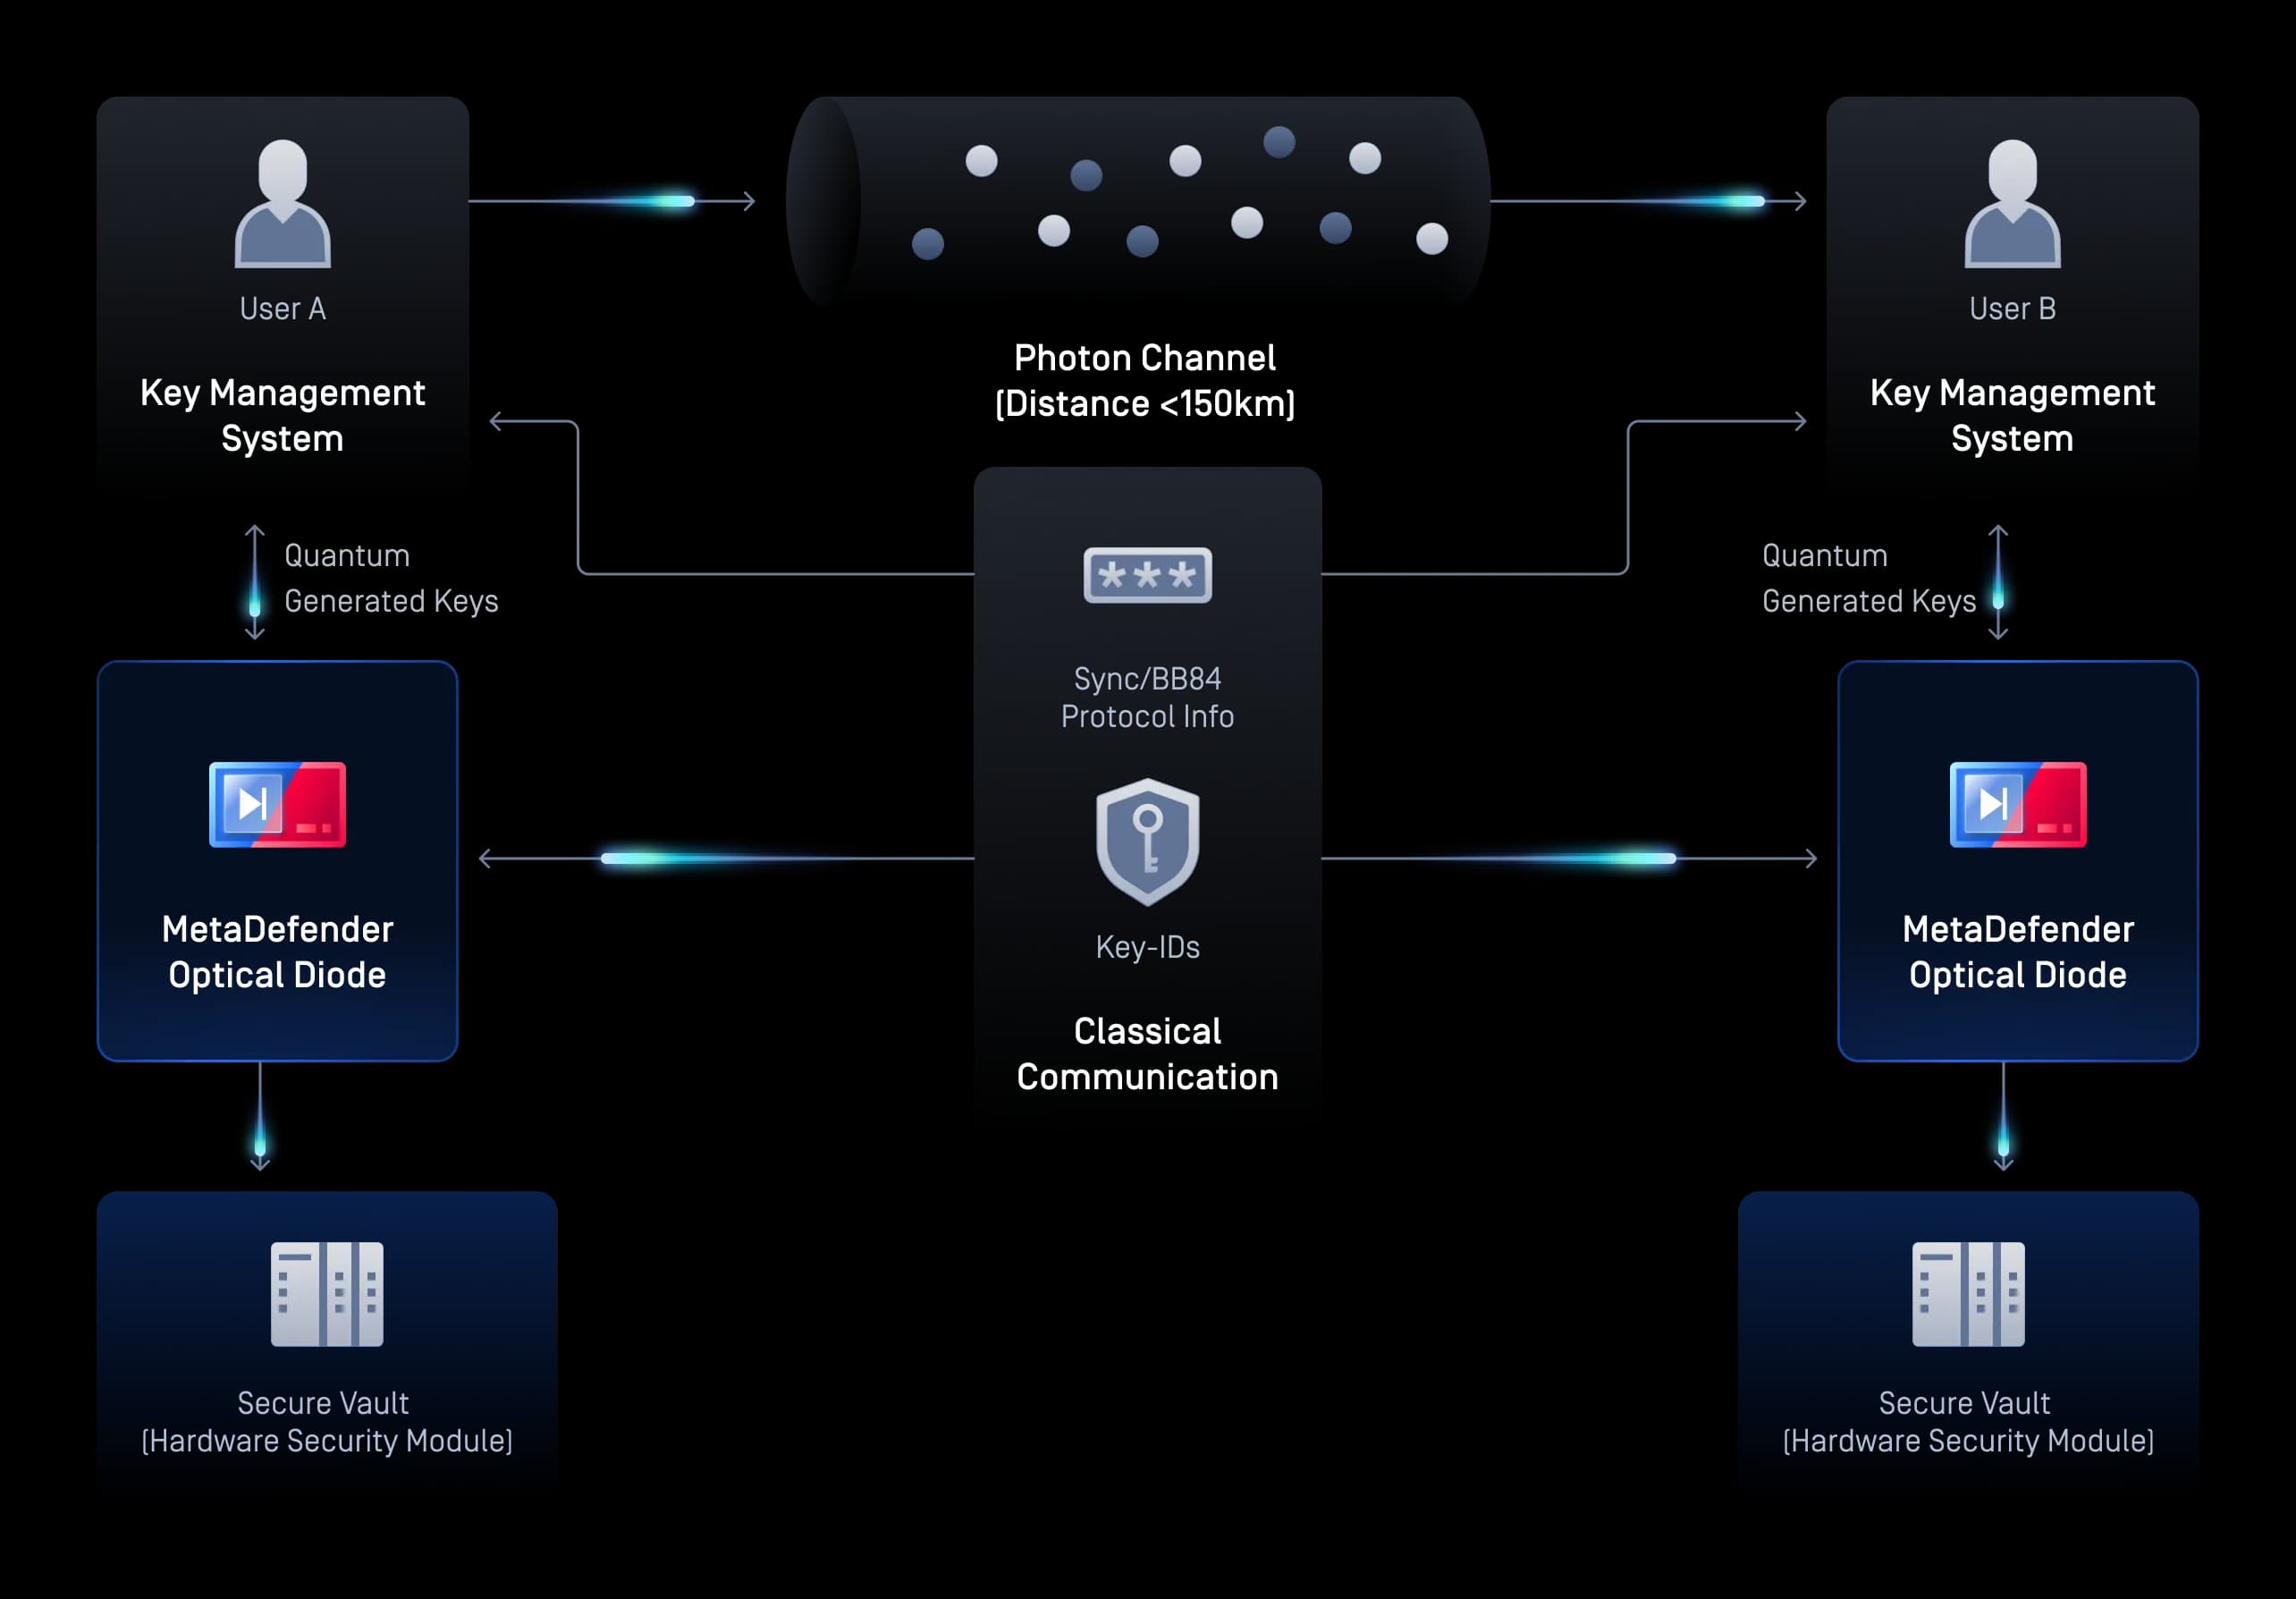
Secure 量子密码学的过渡
通过硬件强制实施的单向网关,将抗量子密钥、熵和固件更新传输至您的可信环境。在物理隔离机制阻断任何外泄或后门通信的同时,有效防御“先收集,后解密”攻击。
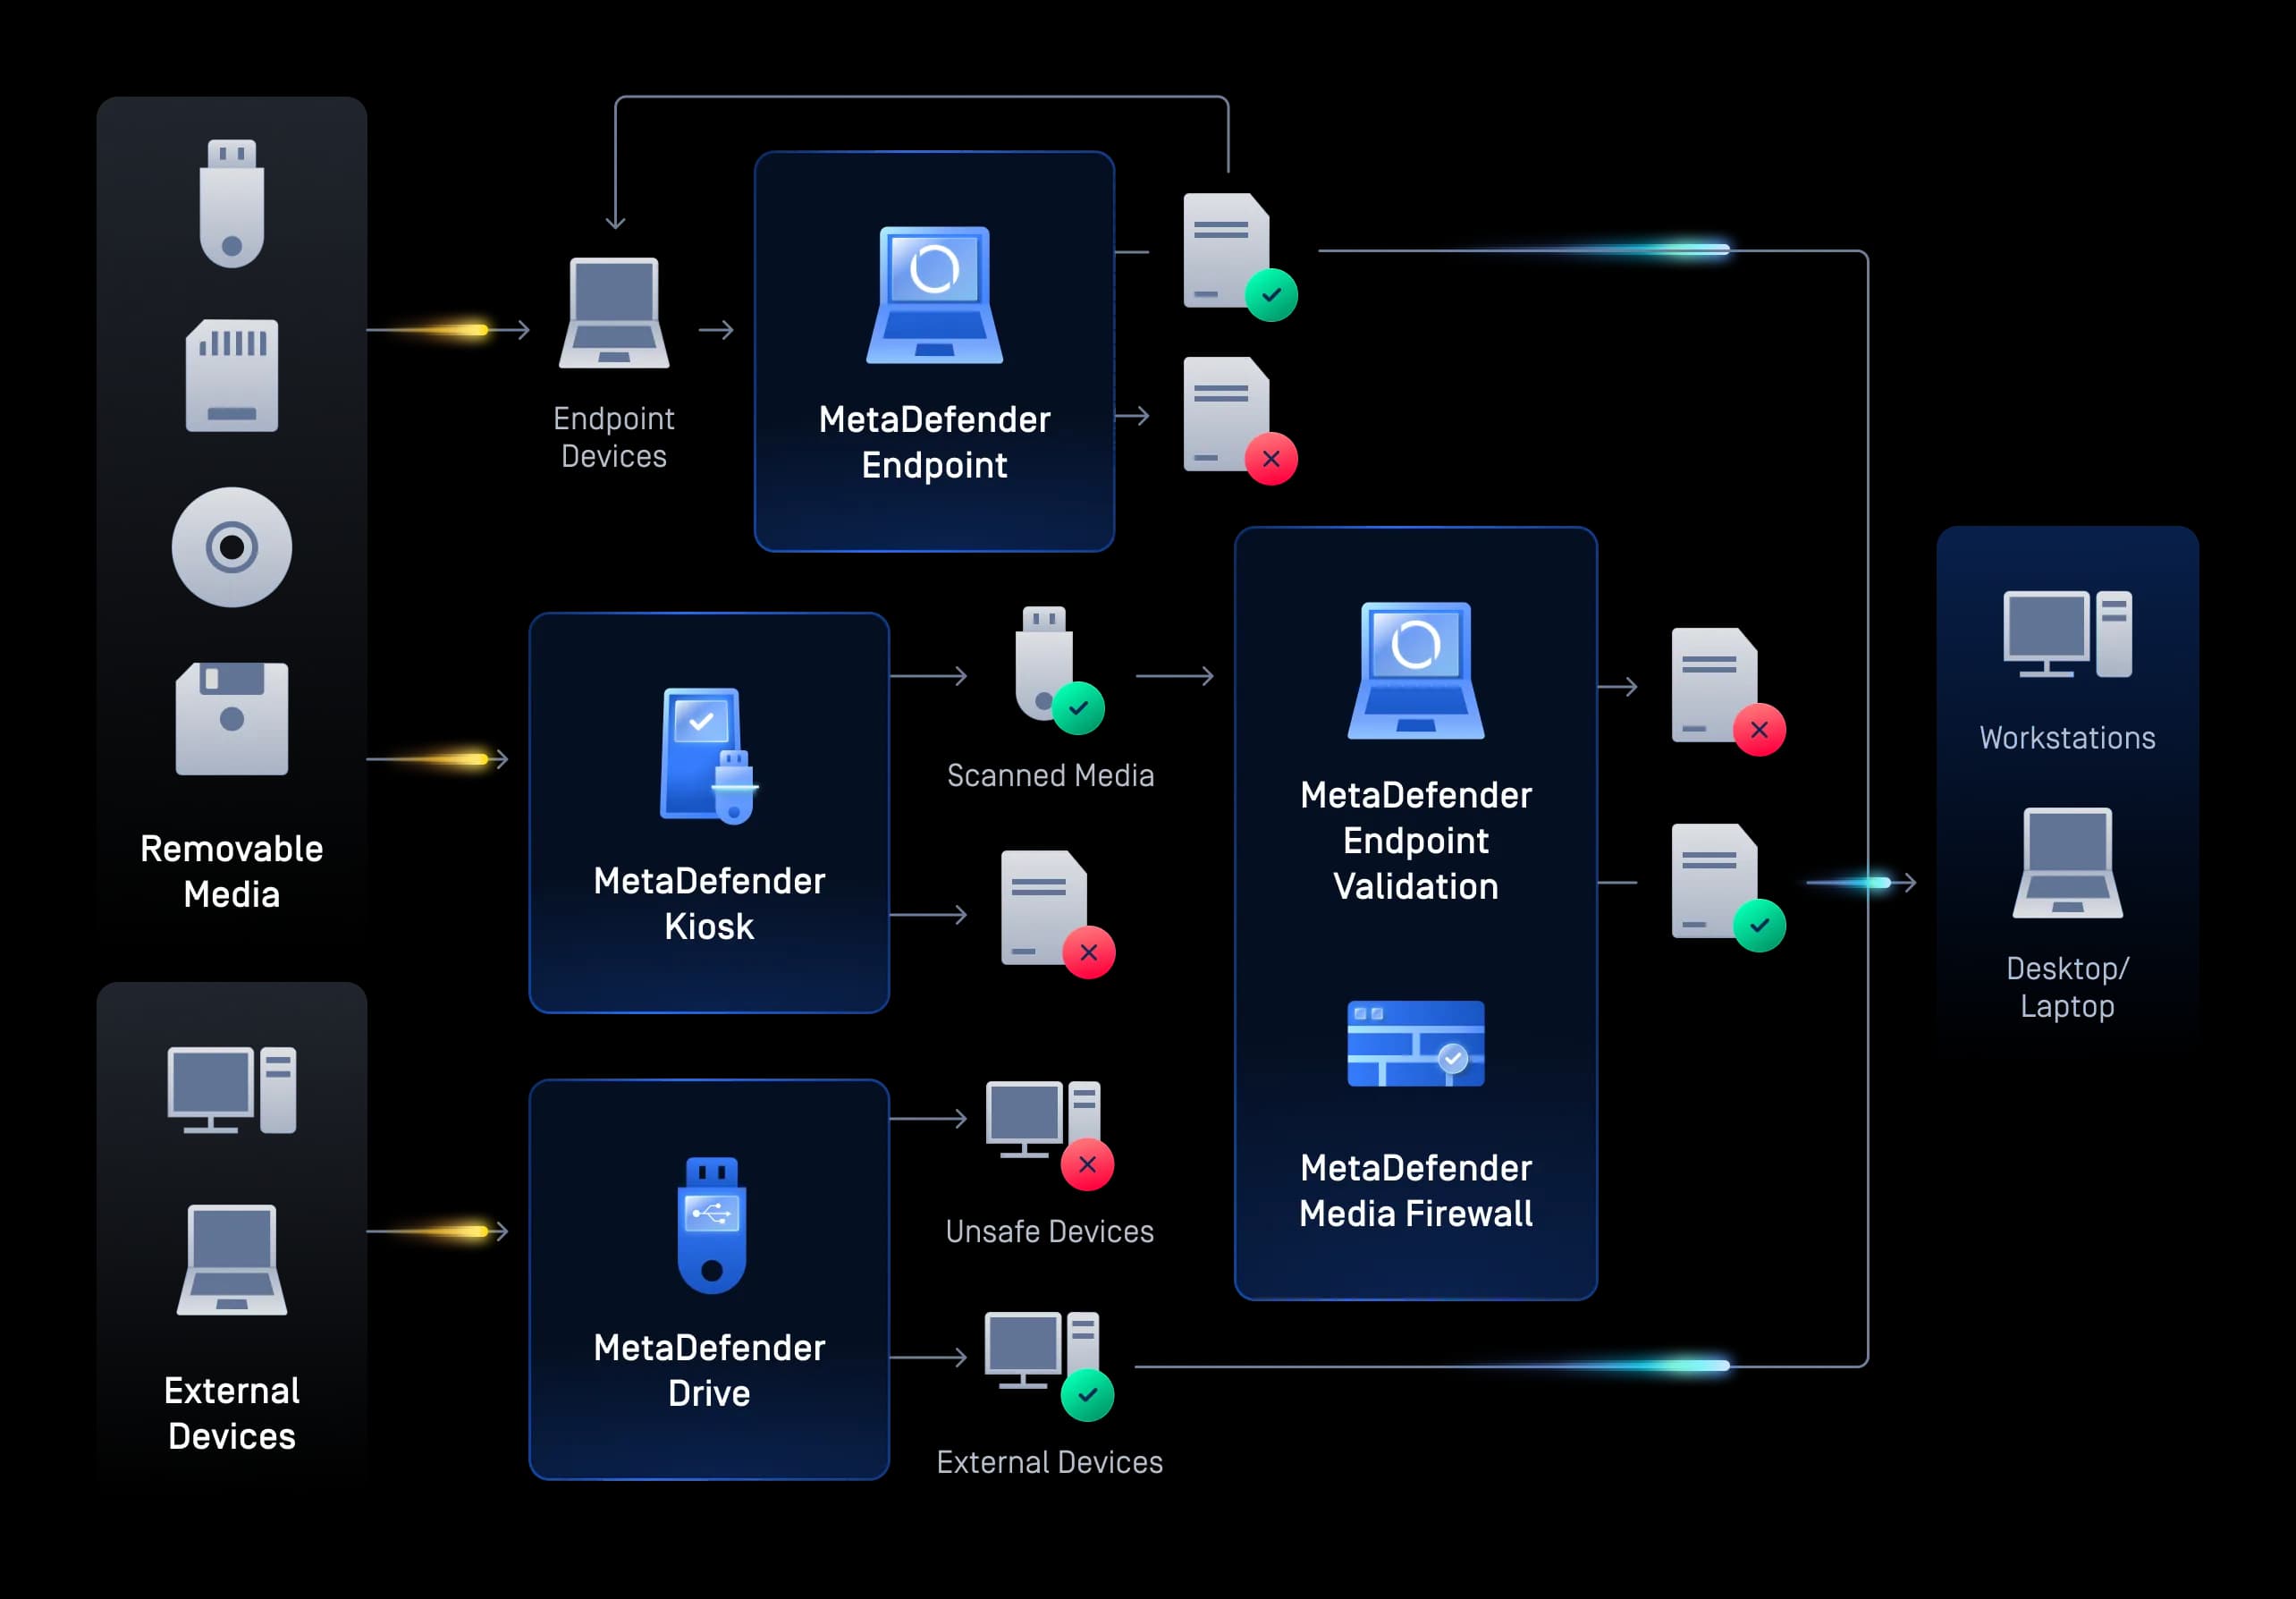
外围Media 保护
可移动Media 和外部设备
检查并控制通过USB 驱动器和外部设备在各分支机构及数据中心引入的文件,在恶意软件和零日漏洞利用到达内部金融系统之前将其拦截。
- 文件上传
文件上传
Secure 和公众文件上传Secure
检查并清理客户提交的文件(包括KYC文件、贷款申请、税务表格和合同),以在上传时清除其中的恶意软件、零日漏洞和暴露的敏感数据,同时不影响客户入职流程。
- 文件传输
文件传输
Secure 传输与电子邮件协作
在金融数据交换工作流中,保护数据传输和电子邮件附件免受恶意软件、网络钓鱼有效载荷以及数据泄露的威胁。
- 文件存储
文件存储
Secure 存储与备份
持续检查存储的财务文件、云存储库和备份文件,以防范潜在威胁,并满足长期审计和数据保留要求。
- DevSecOps
DevSecOps
Secure 应用程序
检查构建产物、开源依赖项、容器以及 CI/CD 管道的输出结果,以防止威胁侵入云原生银行应用程序。
- 后量子
后量子
Secure 量子密码学的过渡
通过硬件强制实施的单向网关,将抗量子密钥、熵和固件更新传输至您的可信环境。在物理隔离机制阻断任何外泄或后门通信的同时,有效防御“先收集,后解密”攻击。
- 外围Media 保护
外围Media 保护
可移动Media 和外部设备
检查并控制通过USB 驱动器和外部设备在各分支机构及数据中心引入的文件,在恶意软件和零日漏洞利用到达内部金融系统之前将其拦截。
专为金融监管现实而打造
OPSWAT 通过在文件和数据层实施恶意软件防护、数据保护及安全日志记录,帮助金融机构满足相关合规要求。这些功能为金融机构更广泛的安全与合规计划提供了支持。
DORA(欧盟数字运营韧性法案)
DORA是欧盟一项法规,为金融机构及其关键第三方信息通信技术(ICT)供应商建立了具有约束力的全面ICT风险管理和数字运营韧性框架。OPSWAT 通过保障数据流安全、在文件和设备周围实施零信任控制,以及支持韧性评估报告,帮助金融机构满足DORA在ICT安全、韧性测试、事件报告和第三方风险方面的要求。
PCI-DSS
PCI DSS(支付卡行业数据安全标准)是一套安全标准,旨在确保所有接受、处理、存储或传输信用卡信息的公司保持一个安全的环境。PCI DSS 旨在保护持卡人数据免遭窃取和欺诈。OPSWAT 解决方案在保护信用卡号码、安全码和其他持卡人数据安全方面发挥着重要作用,最大限度地降低了数据泄露和未经授权访问的风险,而这两点对于保持 PCI-DSS 合规性至关重要。
《格雷姆-里奇-比利雷法案》
《格雷姆-里奇-比利雷法案》(GLBA)是美国一项法律,要求金融机构通过书面信息安全计划和保障措施保护客户非公开个人信息的隐私与安全。OPSWAT 助力受监管实体实施传输中和静止状态数据的技术保障措施,监控文件与设备活动,并支持持续监控,以满足GLBA保障规则的合规要求。
萨班斯法案
《萨班斯法案》是美国一项旨在强化公司治理的法律,要求上市公司建立健全的内部控制体系、确保财务报告准确性并实施独立审计。OPSWAT 通过安全数据传输、恶意软件防护、文件完整性控制及审计日志记录等措施,助力企业提升财务系统与记录的完整性及保密性,支持《萨班斯法案》的IT治理控制(ITGC)及应用程序控制目标。
纽约州金融服务部第500部分
纽约针对金融服务公司的网络安全法规要求,必须制定书面控制措施和防御机制,以防范非公开信息遭到未经授权的访问。文件级检查和数据丢失防护功能有助于实施相关保护措施,而安全日志则有助于记录所采取的控制措施。
GDPR
GDPR(《通用数据保护条例》)是欧盟关于欧盟和欧洲经济区个人数据和隐私权保护的一项法规,适用于在这些地区针对或收集个人数据的任何组织。OPSWAT 通过确保个人数据的保密性、完整性和可用性,降低数据泄露和违规处罚的风险,帮助企业实现 GDPR 合规性。
NIST CSF 2.0
NIST CSF 2.0 为网络安全风险管理提供了非强制性的预期成果。文件检查、数据保护和安全日志记录均可有助于实现相关预期成果,其对应关系将根据机构的具体实施情况和所选优先事项而定。
防范威胁始于市场——
领先技术
OPSWAT的技术久经考验、全球信赖、屡获殊荣且市场领先,可防止文件传播的恶意软件进入并传播到您的关键环境中。
阻止他人忽视的威胁
- 支持 200 多种文件格式
- 递归消毒多级嵌套档案
- 重新生成安全可用的文件
防止敏感数据丢失
- 利用人工智能驱动的模型将非结构化文本定位并分类到预定义的类别中
- 自动对125多种文件类型中的已识别敏感信息(如个人身份信息、个人健康信息、支付卡信息)进行脱敏处理
- 支持图像中的光学字符识别 (OCR)
利用基于仿真的高级沙箱技术检测规避性恶意软件
- 高速分析文件
- 反规避沙箱引擎提取 IOC
- 识别零时差威胁
- 通过API 或本地集成实现深度恶意软件分类
与您的生态系统无缝集成
OPSWAT 可与现有的金融生态系统集成:包括受管文件传输平台、电子邮件网关、文件服务器、云存储以及自定义应用程序。它支持 AWS、Azure、GCP 以及传统的本地部署环境。
金融业领袖如何借助OPSWAT加强安全防护
- "作为评估的一部分,我们正在寻找一个同时支持 REST 接口和ICAP 的提供商。随后,我们进行了一次 POC,发现OPSWAT 是正确的选择,也是唯一支持 REST 接口的供应商。Cihan BalLLB 软件工程师
- 「MetaDefender 平台为瑞士再保险公司提供了一个全面、易于部署和维护的解决方案,既能满足监管合规要求,又能消除恶意软件进入企业的风险。」雷蒙德-布彻总监Cloud 云架构师,瑞士再保险公司
- MetaDefender Kiosk 依托MetaDefender Managed File Transfer MFT)和MetaDefender Endpoint 员工能够轻松、安全地传输USB 。我们已成功切断了文件传播型恶意软件入侵受保护环境的这一途径。”IT 运营总监
三步轻松入门
常见问题
欧盟《数字运营韧性法案》要求受监管的金融机构对其运营全流程中的信息通信技术(ICT)风险进行管理,包括由第三方以及进入其系统的数据所引发的风险。该法案配套的技术标准涉及防范恶意代码和信息泄露。对于文件和数据工作流而言,这意味着需对入站内容进行检查,防止恶意文件进入关键系统,并保留相关控制措施已执行的证据。OPSWAT 通过对进入金融系统的每个文件进行检查、净化和日志记录,从而支持履行这些义务。
PCI DSS 规定了针对支付账户数据及相关系统的安全要求,包括防范恶意软件以及对存储的账户数据采取保护措施。根据其存储、处理或传输的方式和位置,包含持卡人数据的文件可能属于该规范的适用范围。多引擎恶意软件检测和内容净化功能可满足反恶意软件的要求,而数据丢失防护则有助于防止持卡人数据通过文件渠道外泄。
《格雷姆-里奇-比利利法案》的《安全保障规则》要求美国金融机构保护客户信息,具体义务由相关监管机构确定。由于客户数据通常以对账单、申请表和税务文件等文件形式传输,因此检查和清理这些文件并记录每项处理结果,有助于落实该规则所要求的保障措施和访问控制要求。
银行可以通过在配置好的入口点对每个文件进行检查,而不是依赖于执行后的检测,从而减少基于文件的恶意软件。分层控制措施可提高检测率。 有效的防护措施结合了多引擎扫描和机器学习,以捕获已知和未知的恶意软件;结合内容无害化处理和重建技术,以递归方式中和文档中的零日漏洞利用;并结合文件类型验证,以识别伪造的文件扩展名。OPSWAT 在客户上传、电子邮件附件、文件传输、云存储和可移动存储介质中应用了这些防护措施。
OPSWAT 其运行层级与终端检测与响应(EDR)不同。EDR 平台用于检测和应对在设备上运行的威胁,而“OPSWAT ”则在文件内容到达设备或核心银行系统之前对其进行检查和清理。金融机构通常会同时部署这两者:EDR 用于监控终端行为,而“OPSWAT ”则用于处理流经其工作流的文件和数据。
是的。OPSWAT 支持在本地、混合环境和云端部署,并支持 AWS、Azure 和 GCP。金融机构可通过ICAP 、API 以及与现有受管文件传输平台、电子邮件网关、文件服务器和云存储的原生连接器将其集成。这包括扫描跨多个账户和区域的云对象存储中的文件。
OPSWAT该产品的文件安全功能可帮助金融机构实施恶意软件防护、数据保护和安全日志记录控制措施,以满足《DORA》、《PCI DSS》、《GLBA》、《GDPR》和《NYDFS 第 500 部分》的相关要求,以及 NIST 框架的相关成果。合规性始终取决于机构的整体控制环境,而非任何单一产品。如需了解OPSWAT 如何支持贵机构的合规工作,请联系我们的团队,与我们探讨您的具体需求。
性能影响因组织而异,具体取决于基础设施、文件特性以及已启用的安全控制措施。OPSWAT 将与您的团队通力合作,深入了解您的环境,并推荐最适合您工作流程、安全需求和性能要求的部署方案及扫描策略。
推荐资源
在银行和金融服务领域的成熟部署
PCI DSS 合规指南与检查清单

OPSWAT 金融服务:为金融行业Secure 创新方案
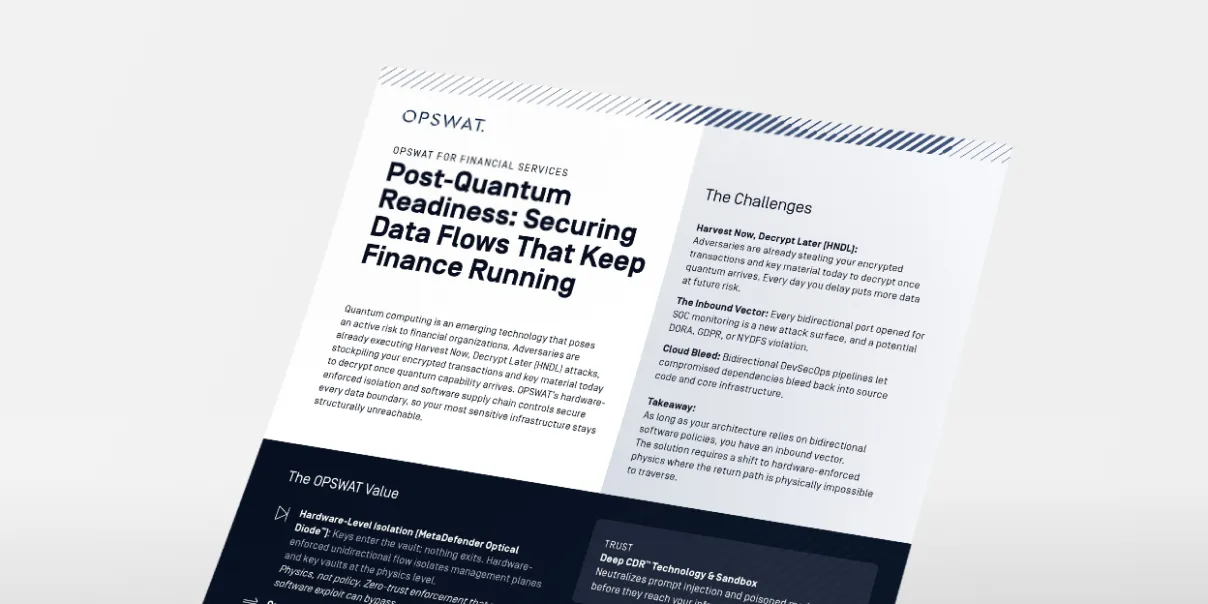
OPSWAT 金融OPSWAT :后量子安全准备
文件安全在银行和金融服务领域的成熟部署
从合规到信心:欧洲金融服务提供商如何Secure
基于文件的恶意软件:金融机构面临的隐性合规风险