在考虑于安全区域内使用可移动存储介质时,我们通常关注的是如何防止恶意软件或威胁进入我们的场所。但我们很少思考,当这些设备——有时甚至是我们的数据——离开场所后会发生什么。那些精心维护我们运营和设备的人员,终究会下班并继续他们的一天。在此过程中,他们往往会从场所带走文件、日志和各类内容。 最近,我们目睹了当敏感数据离开安全场所,且对该数据的控制权随之丧失时可能发生的情况。日本一名员工下班后前往酒吧小酌几杯。当晚,他弄丢了一支USB 闪存盘,其中存储着近50万人的个人信息。这些个人信息包括姓名、出生日期、地址、税务信息、银行账号,甚至还有领取社会保障金的家庭的相关数据。
此类可怕的事件表明,我们有必要重新评估我们的安全策略,看看我们能做些什么来防止此类事件在我们自己的网站上发生。如果我们可以通过引入关键补丁和更新来支持我们的业务需求,而不会像移动媒体那样带来风险呢?如果我们可以安全地将文件带入受保护区域,而没有数据回流的风险呢?有了正确的技术和政策,这些都是有可能实现的,OPSWAT 提供了多种选择。
MetaDefender Kiosk 到Vault (增强型数据丢失防护)
供应商和承包商通常需要从设施中提取文件以进行调试和分析。在此用例中,数据流可MetaDefender Managed File Transfer MFT)进行双向传输。外发数据将从MetaDefender Managed File Transfer MFT)发起,流向 MetaDefender Kiosk 进行文件提取。数据安全与隐私规则通过预设的数据脱敏规则在相关工作流中强制执行。
这些数据编辑和工作流规则旨在增强对GDPR、NIST、HIPAA、HITRUST、ISO/IEC及ISA/IEC数据安全与隐私合规性的保障。所有数据传输及工作流配置变更均被记录,以支持详细的审计报告。MetaDefender Kiosk 强大的"闭环"选项Kiosk 静态数据与传输中数据的安全性。 在此应用场景中Kiosk MetaDefender Unidirectional Security Gateway USG)将文件单向传输至目标网络MetaDefender Managed File Transfer MFT)系统,Kiosk 工作流控制。当文件在受保护网络分段间进行传输、存储及检索时MetaDefender Managed File Transfer MFT)提供分层监督认证、授权、审批及审计报告功能。
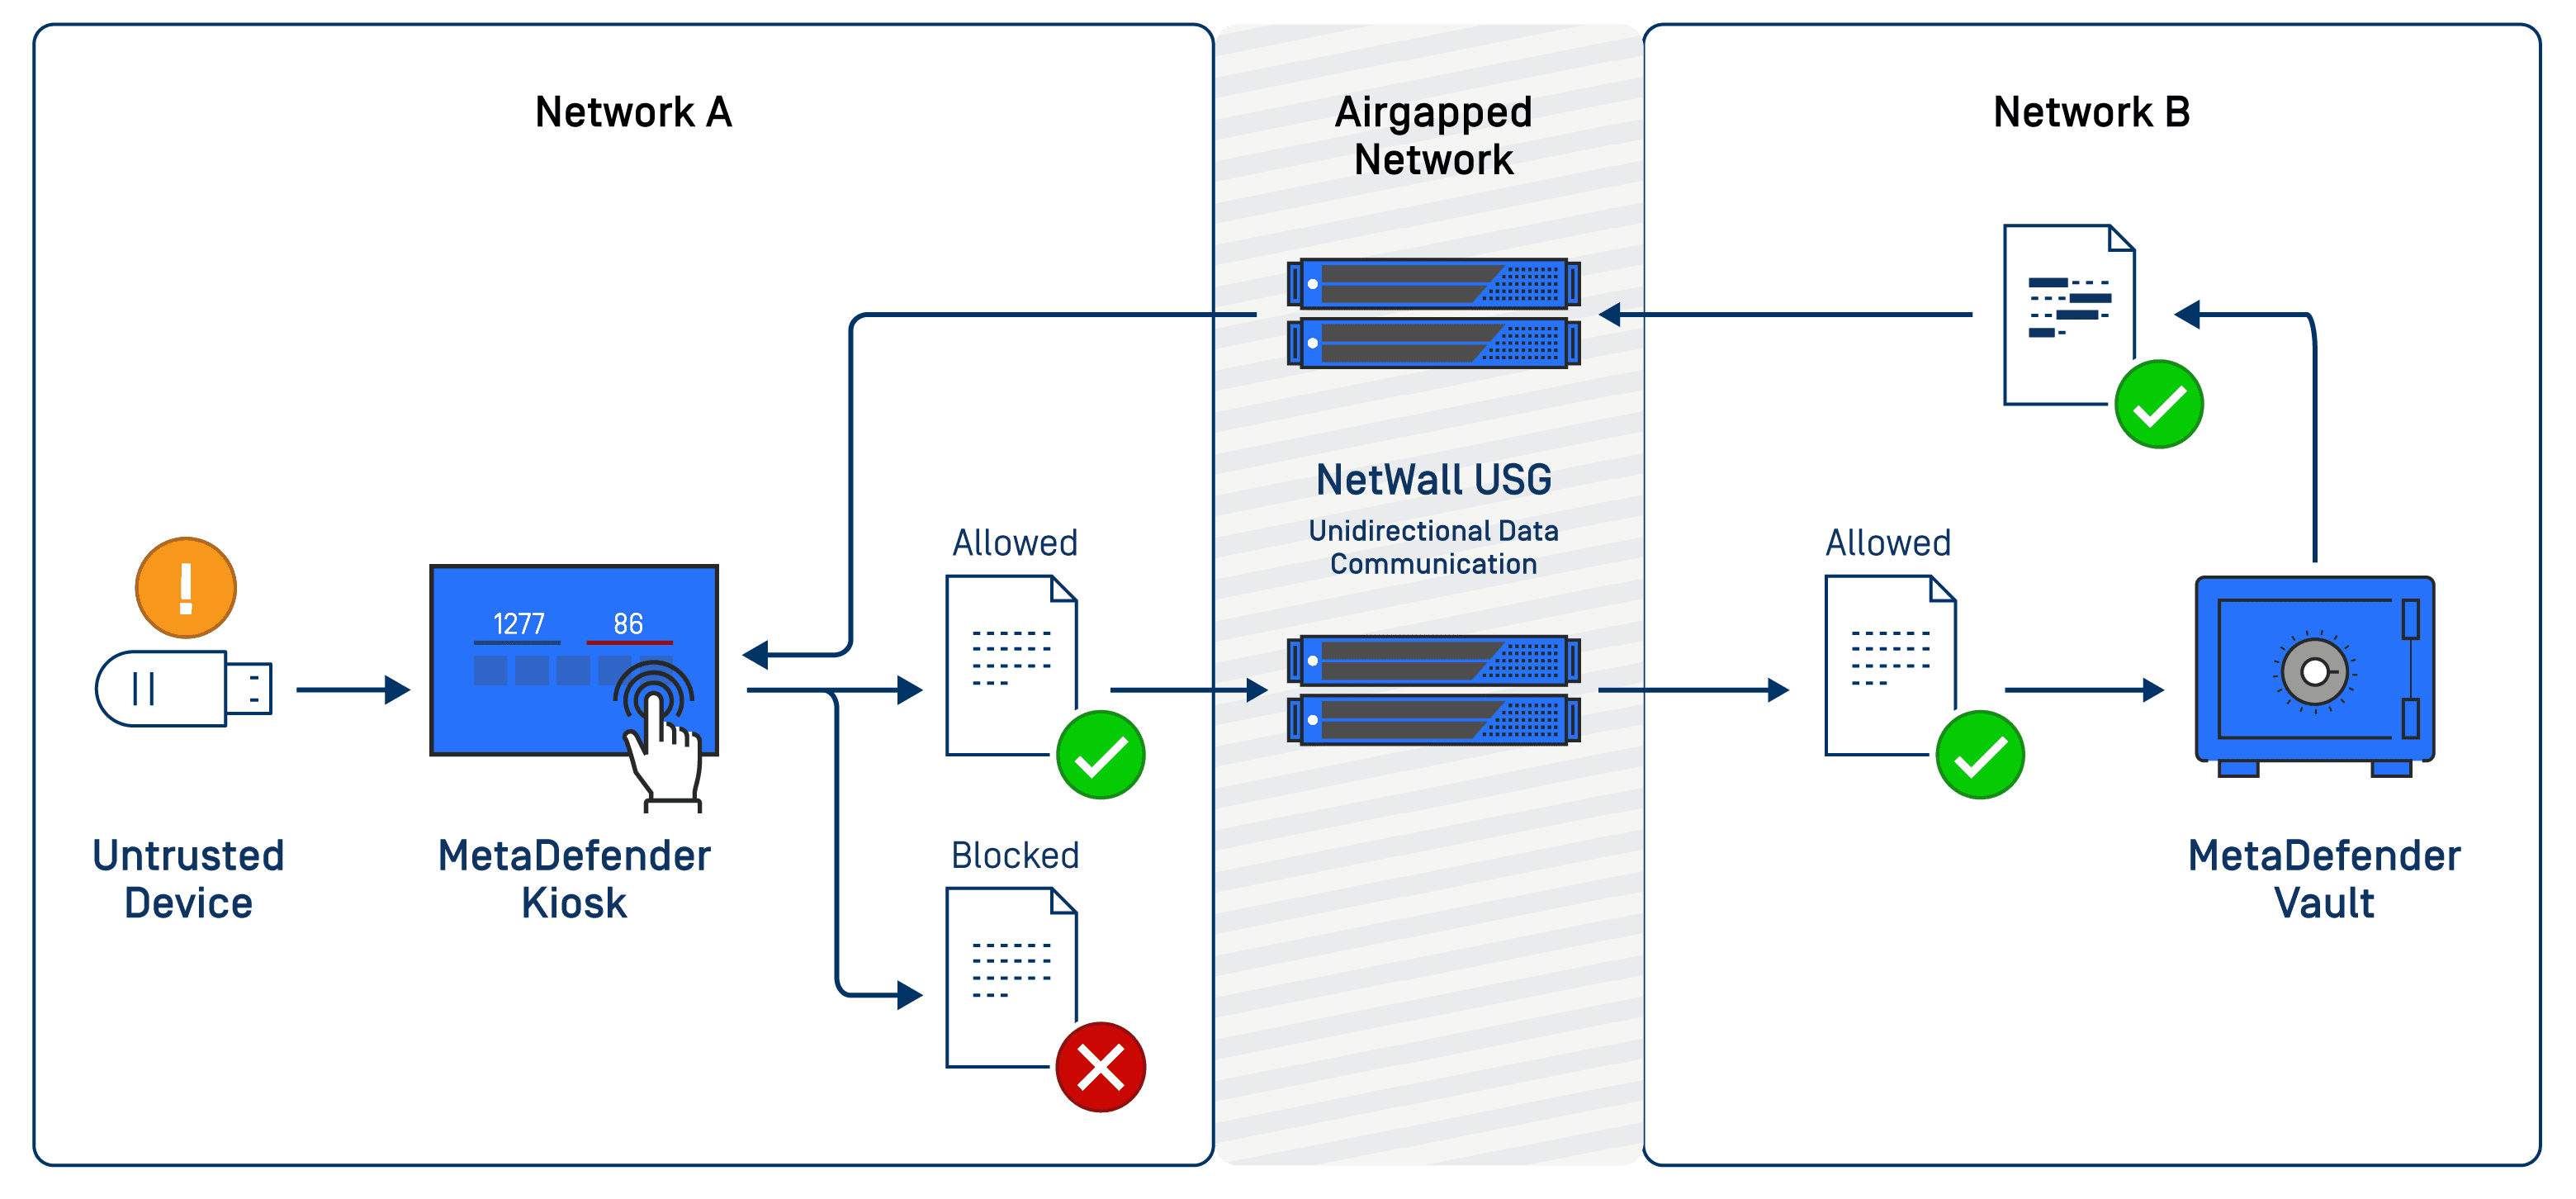
网络A到网络B的通信由一组NetWall设备负责,以实现单向通信。另一组NetWall设备将负责将数据回传至Kiosk ,并实施数据丢失防护措施。通过NetWall在源服务器和目标服务器之间采用不可路由的协议隔离机制,确保了网络A与网络B之间的隔离。
MetaDefender Managed File Transfer MFT)中的所有文件均采用AES加密技术进行保护,通过30余种反恶意软件引擎进行监控与检测,随后根据配置和工作流策略进行净化处理并实施隔离。
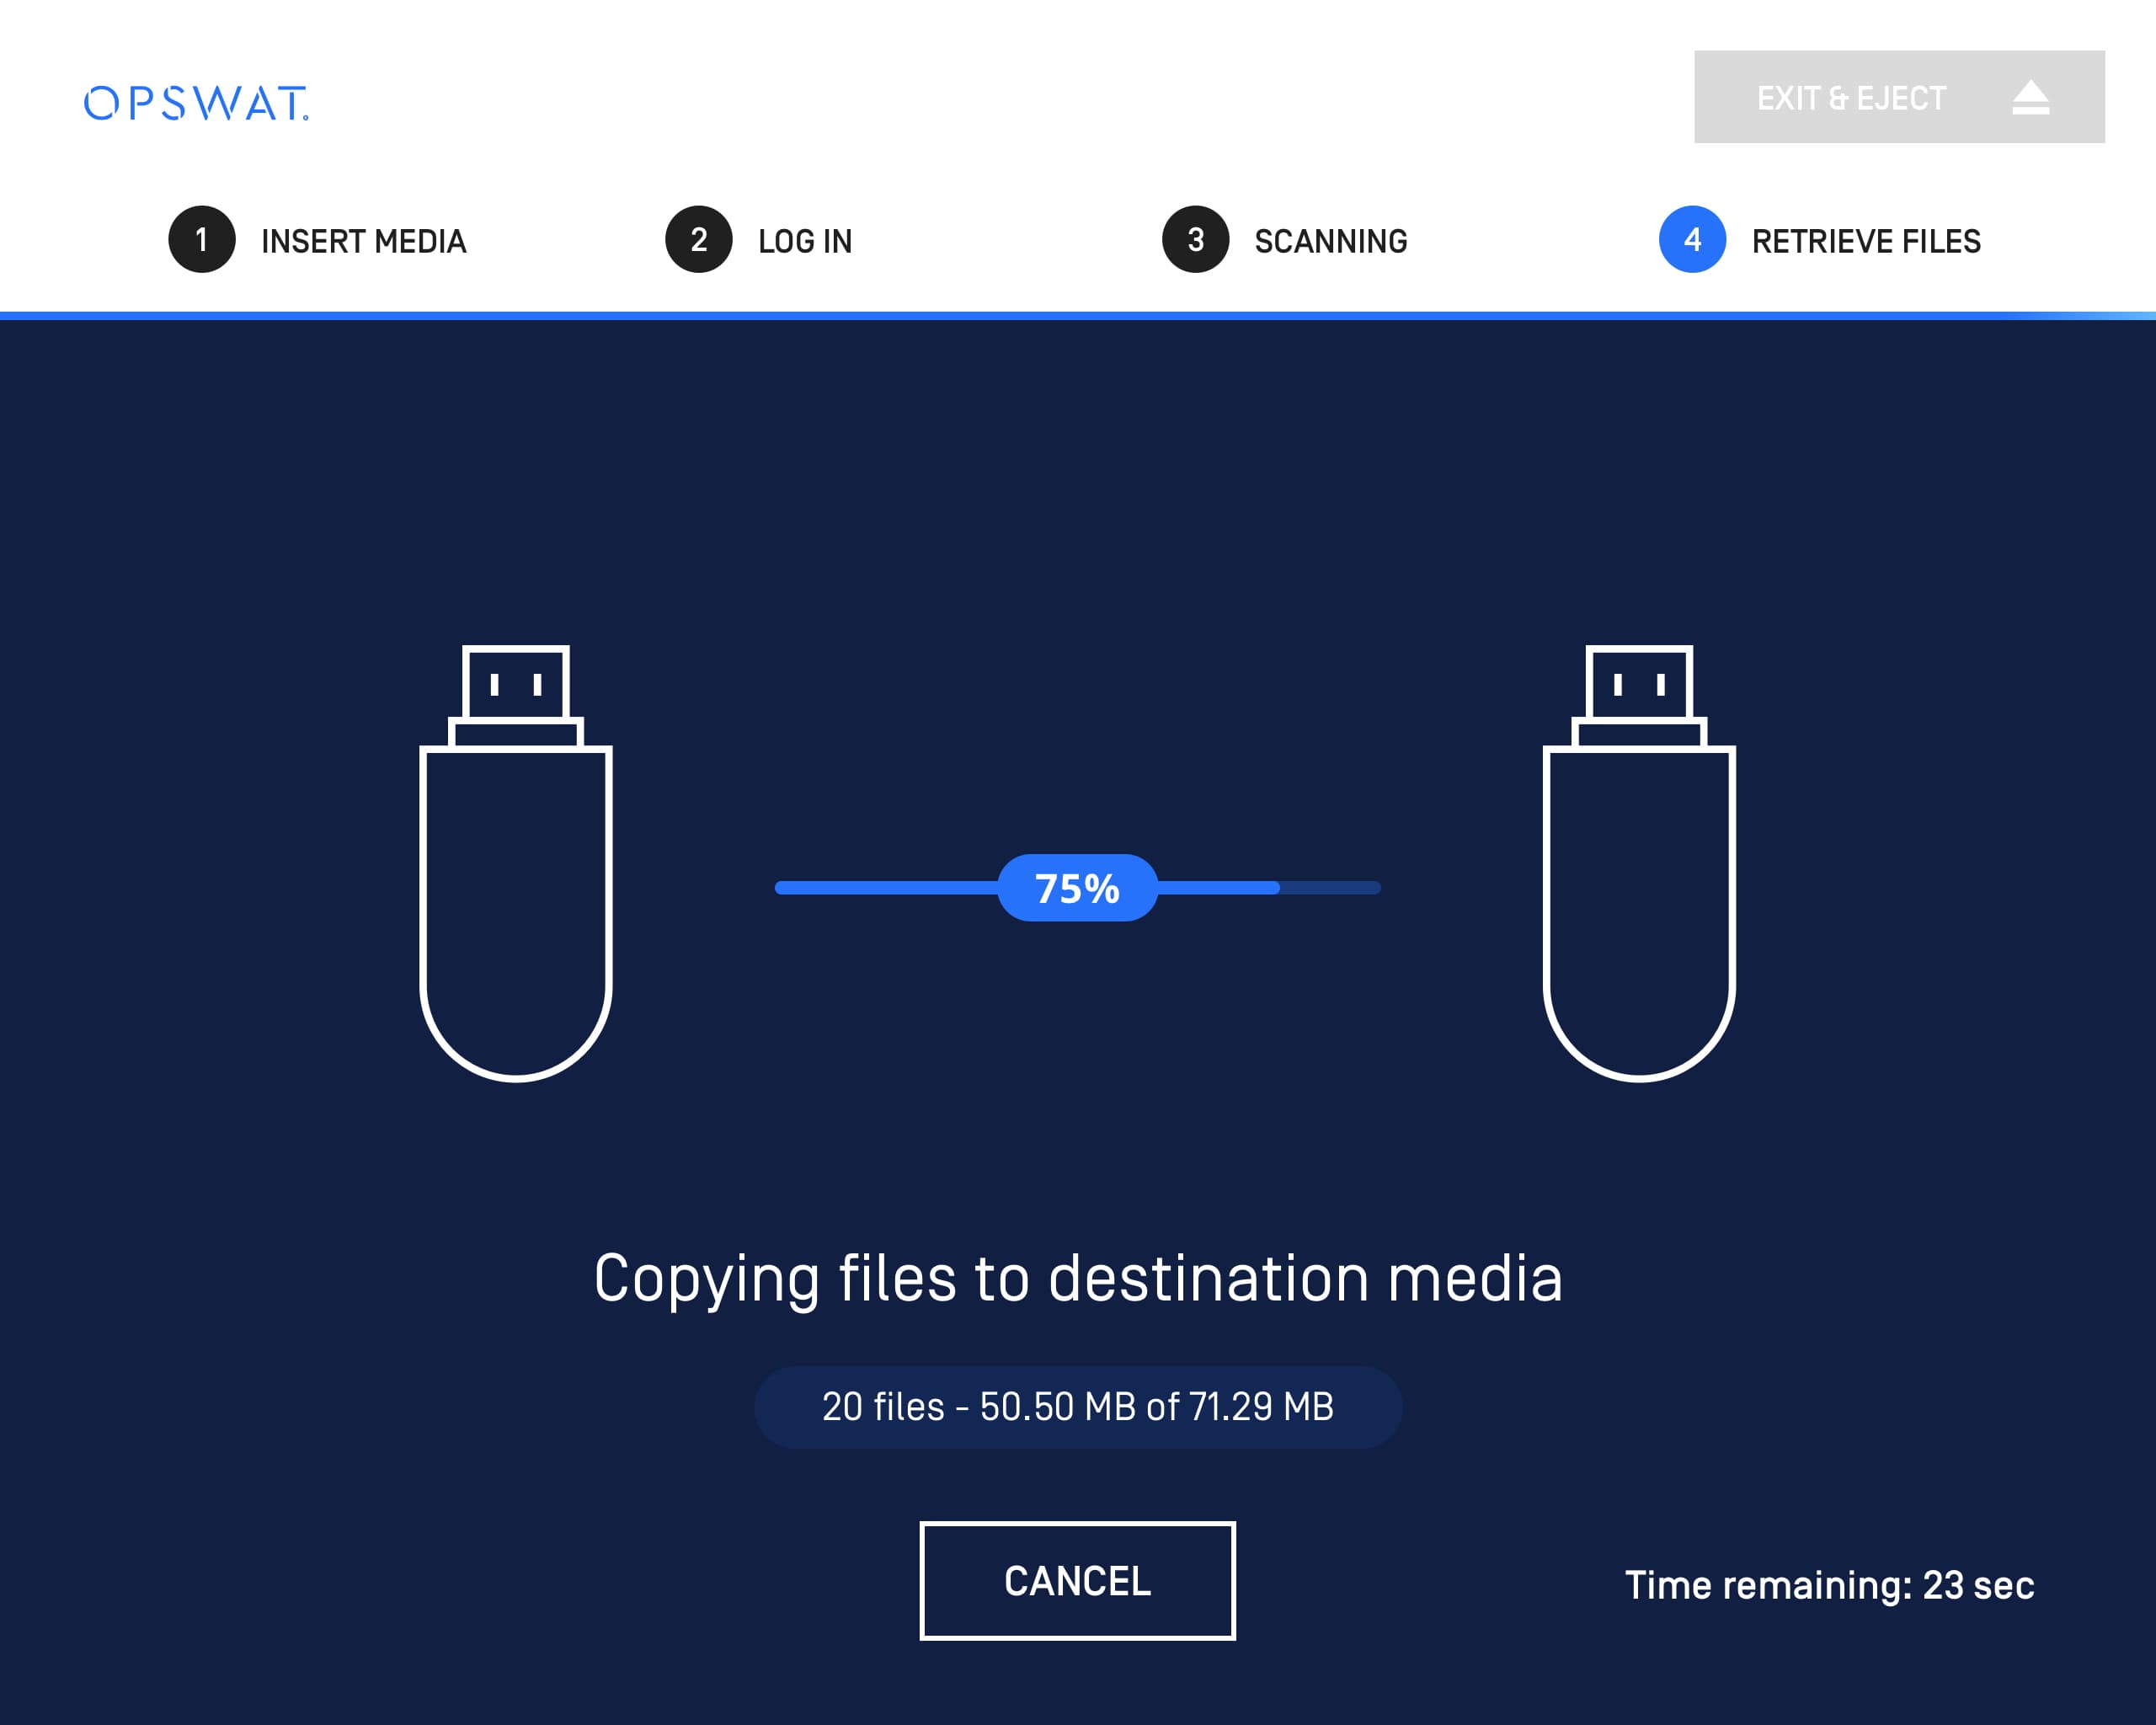
Kiosk 扫描和复制到批准的内部网站USB
防止敏感数据离开网站的另一种方法是使用复制功能,将其复制到一个受信任的内部专用USB 。在此过程中,访问者可以插入包含他们需要在网站上使用的文件的USB 。然后,这些文件会被扫描并复制到 "网站USB"。该设备永远不会离开网站。访客可以在执行任务(如安全更新OT 资产)时使用这个受信任的设备,然后在回家前将其交给网站联系人。他们原来携带的USB 设备将保持不变,永远不会进入网站内的保护区域。
现在,随着网络威胁的演变和更全面的网络安全技术的出现,我们比以往任何时候都需要继续利用现代技术重新评估我们的网络安全计划和政策,以更好地抵御导致敏感数据丢失的新威胁漏洞。