为什么文件安全对科技公司至关重要
在技术领域,文件为 CI/CD 管道、云应用程序和客户工作流提供了动力。但这些文件也越来越多地被武器化。
由于 95% 以上的代码库包含开源组件,而平均违规成本超过 470 万美元,因此只需一个受污染的文件就会在整个环境中造成风险,而不会引起任何人的注意。
现代开发速度和互联系统已经超越了传统防御。为了保持竞争力,技术公司必须采用文件安全策略,在保持零信任保证的同时,与云计算的发展速度同步。
科技界最常见的文件安全威胁
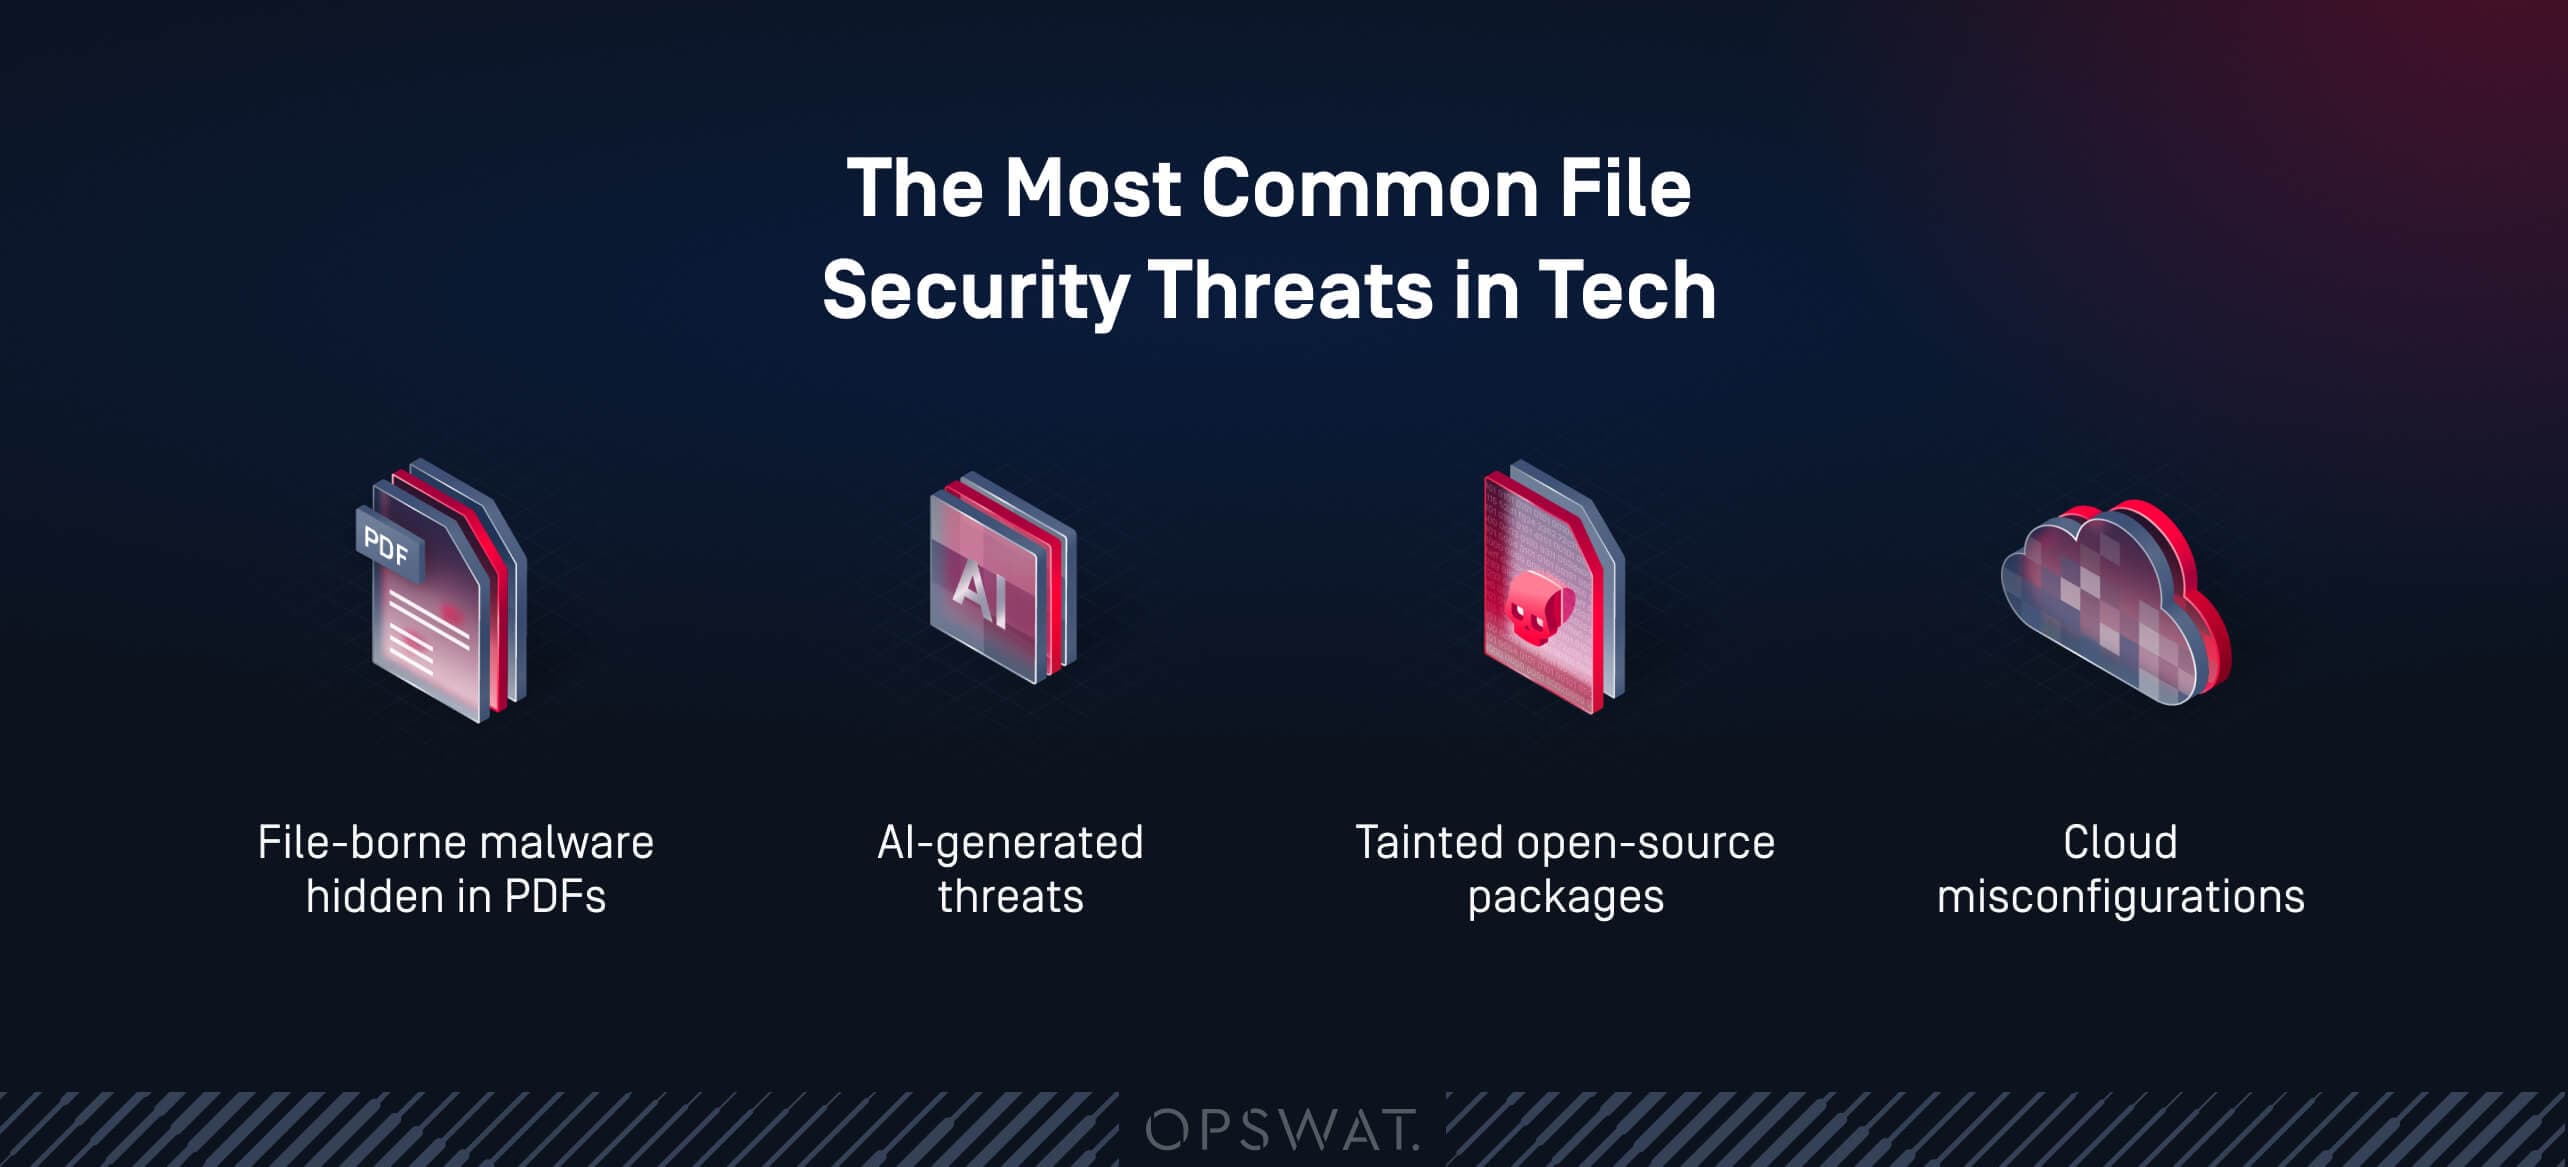
- 隐藏在 PDF、归档文件和 Office 文档中的文件型恶意软件可绕过外围检查。
- 人工智能生成的威胁加速了网络钓鱼、逃避和多态恶意软件的生成。
- 有污点的开源软件包会在依赖链中引入隐藏的漏洞。
- Cloud 错误配置和多租户暴露会在混合环境中传播风险。
从文件风险到业务和合规风险
未经检查的文件移动会产生多米诺骨牌效应:数据失窃、停机和不符合法规。SOC 2、ISO 27001 和 GDPR 等框架都要求提供文件管理、加密和审计跟踪的证据。
不达标不仅会引发合规性处罚,还会破坏合作伙伴和客户的信任。
为什么仅有外围防御是不够的?
防火墙和端点防病毒是必要的,但还不够。它们很少分析通过 CI/CD 管道、S3 存储桶或API 上传的文件中的嵌入内容。在现代分布式系统中,文件的移动速度比传统的检测点更快,这就给攻击者留下了可乘之机。
破除科技行业的顶级文件安全误区
即使是先进的科技组织,也经常在误解中运作,从而悄悄地增加了曝光率。让我们将神话与现实区分开来。
误区 1:"防火墙和云提供商负责文件安全"。
Cloud 提供商保护的是平台,而不是您的文件内容。在责任共担模式下,您拥有整个上传、存储桶和应用程序接口的数据和文件检测。
误区 2:"只有外部文件需要扫描"。
开发人员提交、支持工件或模型更新等内部上传可能会带来账户被入侵或内部威胁的风险。每个文件都必须经过验证,无论其来源如何。
误区 3:"合规等于安全"。
法规设定基线。有效的文件安全需要持续监控、自动审计跟踪和基于风险的控制措施,而不仅仅是简单的核对表。
误区 4:"一个杀毒引擎就够了"。
攻击者设计有效载荷来躲避单引擎反病毒软件。Metascan™Multiscanning结合了 30 多种商用引擎,可提供更强的检测能力和复原能力。
误区 5:"不可执行文件是安全的"。
PDF 文件、Office 文件和图像可能包含活动内容或嵌入脚本。每种文件格式都需要同样的审查。
跨 CI/CD、S3 和混合Cloud保护文件安全的最佳实践
现代文件安全策略可在数据摄取、处理、存储和分发阶段对数据进行保护,而不会带来摩擦。
在每个上传点实施实时扫描、CDR(内容解除和重建)和 DLP(数据丢失防护)。早期检查可在威胁向下游传播之前将其阻止。
使用写入扫描和读取扫描检测静态威胁。在多云存储中应用隔离和出处标记,以保持可追溯性并自动响应。
在 Jenkins、GitLab 或 GitHub Actions 中嵌入多重扫描、CDR 和 SBOM 检查。这样既能确保干净利落的构建和依赖关系的完整性,又不会减慢发布速度。
建立审计跟踪、RBAC(基于角色的访问控制)和 SIEM 集成,实现端到端的可视性。持续遥测将文件安全从被动反应转变为预测。
高级文件安全技术比较
技术 | 主要功能 | 优势 | 局限性 |
|---|---|---|---|
防病毒(AV) | 检测已知的恶意软件签名 | 快速、轻便 | 易规避、范围有限 |
Multiscanning | 使用多个 AV 引擎作为冗余 | 检测覆盖率高 | 需要协调 |
CDR | 净化文件中的活动内容 | 清除零日漏洞 | 可能会改变文件保真度 |
DLP | 防止数据泄露(PII、机密) | 合规推动者 | 需要调整政策 |
SBOM | 盘点软件组件 | 实现供应链可见性 | 需要整合 |
沙箱 | 安全执行可疑文件 | 识别未知威胁 | 资源密集型 |
结合这些技术的多层堆栈可为现代 DevOps 工作流程提供最强大的保护和合规性覆盖。
将文件安全与 SOC 2、ISO 27001 和 GDPR 相结合
安全架构师必须使文件安全与不断发展的合规性框架保持一致。
- SOC 2:要求证明控制的有效性,包括日志记录、扫描和数据保留。
- ISO 27001:要求确定风险管理、资产清单和安全存储。
- GDPR:要求数据最小化、加密和违规响应透明化。
自动化是关键。MetaDefender 审计日志、CMDB 连接器和 SIEM 集成可自动生成证据,从而简化审计和合规性审查。
成熟的文件安全部署蓝图
在数百家客户中,OPSWAT MetaDefender 在现场取得了可衡量的成果:
- HiBob可确保 S3 上传安全,在保护用户体验的同时降低恶意软件风险。
- FastTrackSoftware在部署过程中阻止了有风险的管理员安装。
- 一位全球工程领导者利用API S3 上架和 Splunk 日志获得了实时可视性。
- 一家 SaaS 提供商在零数据持久性的情况下,将Kubernetes 的每日扫描量扩展至6,000+次。
其成果包括更快的分流、审计就绪的发布,以及无需权衡就能提高开发人员的开发速度。
OPSWAT MetaDefender 平台如何帮助科技公司发送代码而非威胁?
MetaDefender 平台在零信任框架内统一了多重扫描、CDR、DLP、沙箱、SBOM 和威胁情报。
它能保护文件生命周期的每个阶段:
- 摄取- 通过MetaDefender ICAP Server™ 对上传内容进行验证和消毒。
- 流程 - 将扫描和 SBOM 检查整合到 CI/CD 流程中。
- 存储- 在MetaDefender Storage Security™ 中执行写入/读取扫描。
- 发布- 确保发布工件干净整洁、已签名且可审计。
MetaDefender 平台的核心是为云原生架构提供一个内聚的、可扩展的防御框架。
主要启示
技术公司不能再依赖传统的控制措施。文件安全必须是集成的、自动化的和持续的,从上传到发布。
借助MetaDefender 平台,您可以保护每个文件路径,帮助合规性,并在 2026 年及以后保持您的开发快速、安全并抵御高级威胁。
