负责运行 MetaDefender Core 在生产环境中运行的团队,需要了解其部署的实际性能表现,并在文件传输速度变慢之前及时发现问题。此外,他们还需要确保日志中不包含敏感信息,并避免对同一文件进行重复处理。
MetaDefender Core v5.24.0 版本新增了处理时间百分位数指标和容量警报,使 Deep CDR™ 技术、文件结构验证以及Adaptive Sandbox 的决策更加智能,当引擎达到支持终止时会发出警告,将文件名排除在日志之外,并让由My OPSWAT Central Management 管理的服务器能够更好地控制其自身设置。让我们来详细了解一下这些新功能。
更清晰地了解处理性能和容量
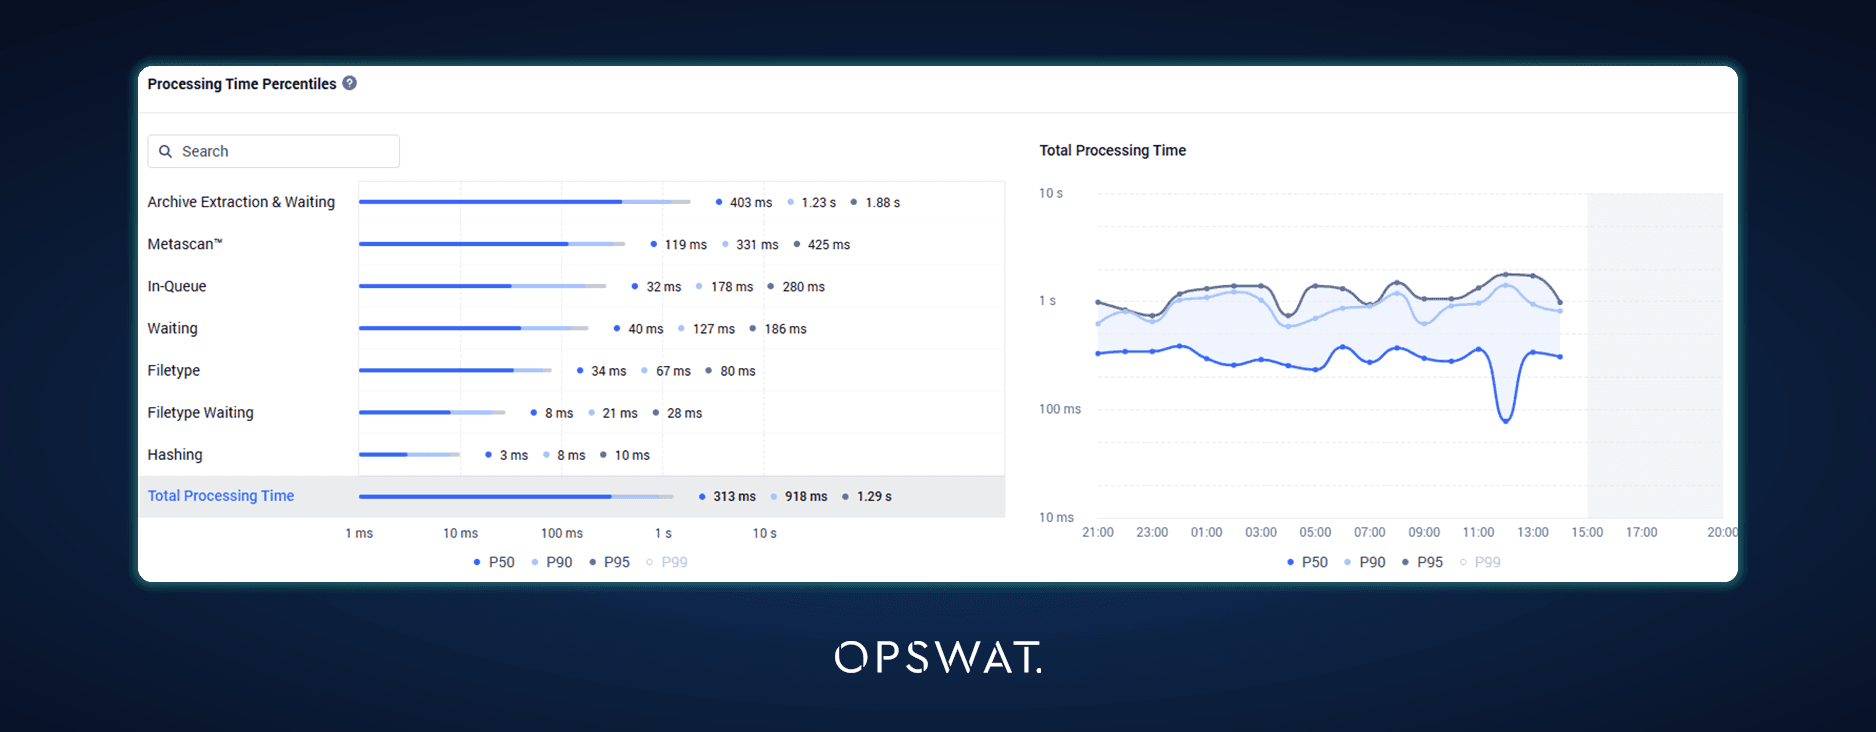
处理时间百分位数
当少数处理速度较慢的对象导致平均处理时间上升时,该数值可能会产生误导。现在,“高管报告”及相关仪表盘视图中新增了 P50、P90、P95 和 P99 处理时间指标,这样团队就可以在查看异常值的同时了解典型的处理速度,而不再仅依赖平均值和最大值。
处理能力过高时的电子邮件提醒
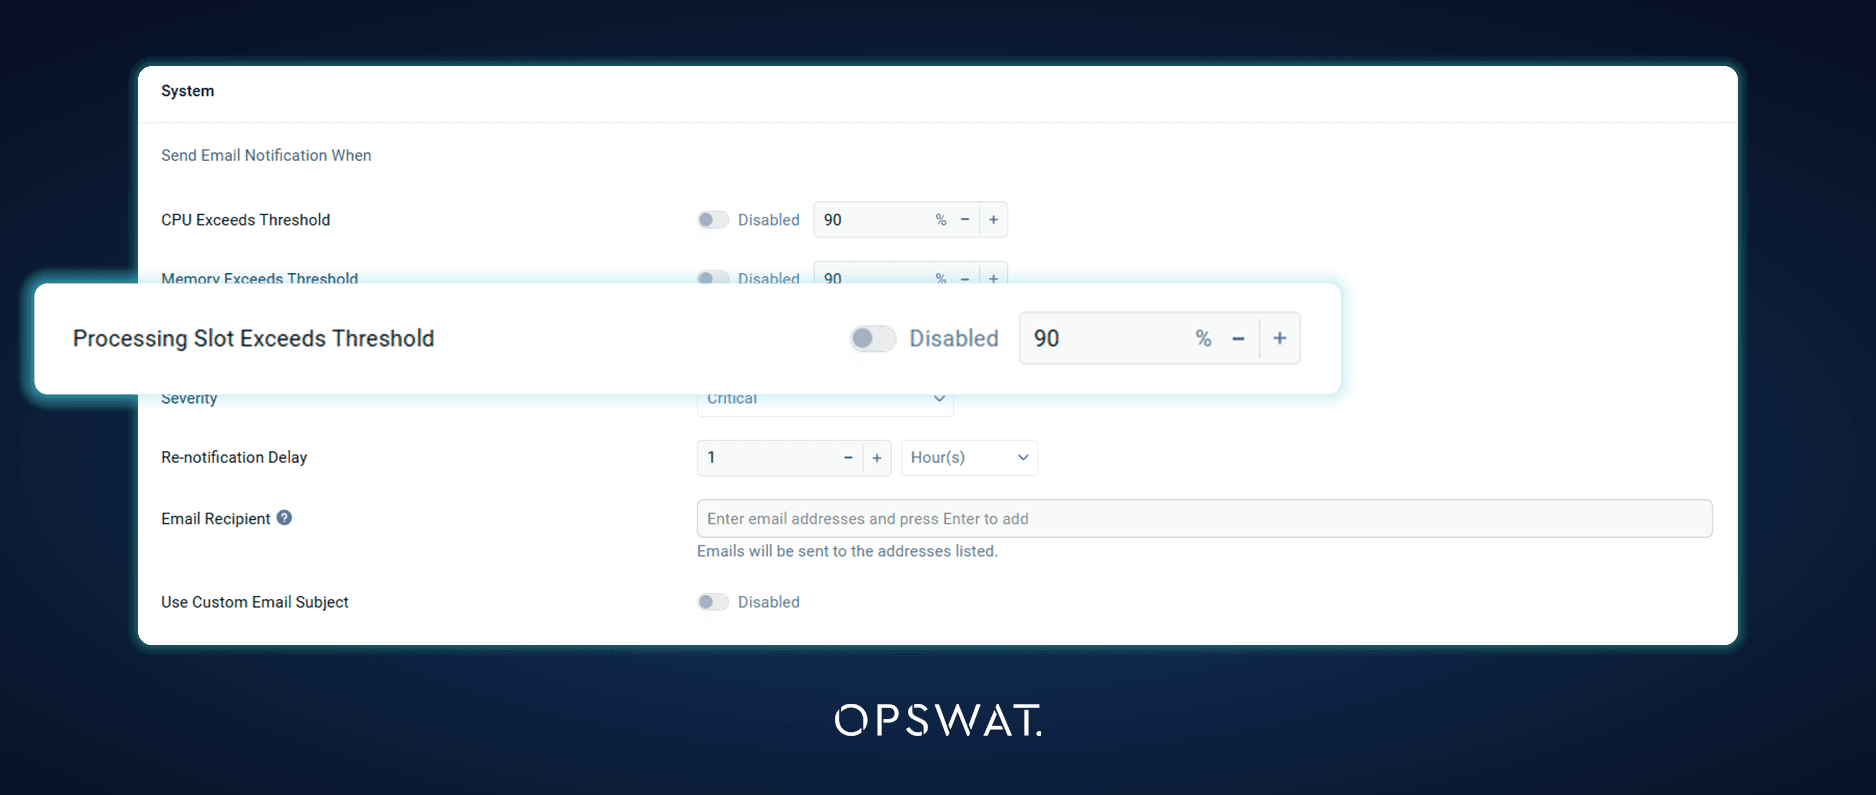
管理员可以配置警报,当扫描队列或处理槽的使用率超过预设阈值时触发。警报既可以通过电子邮件发送,也会显示在仪表盘上,这样团队就能在队列不断增长导致文件传输延迟之前,及时了解到部署资源即将达到上限。
更智能的消毒方案与Sandbox 决策
Deep CDR™ 技术的改进
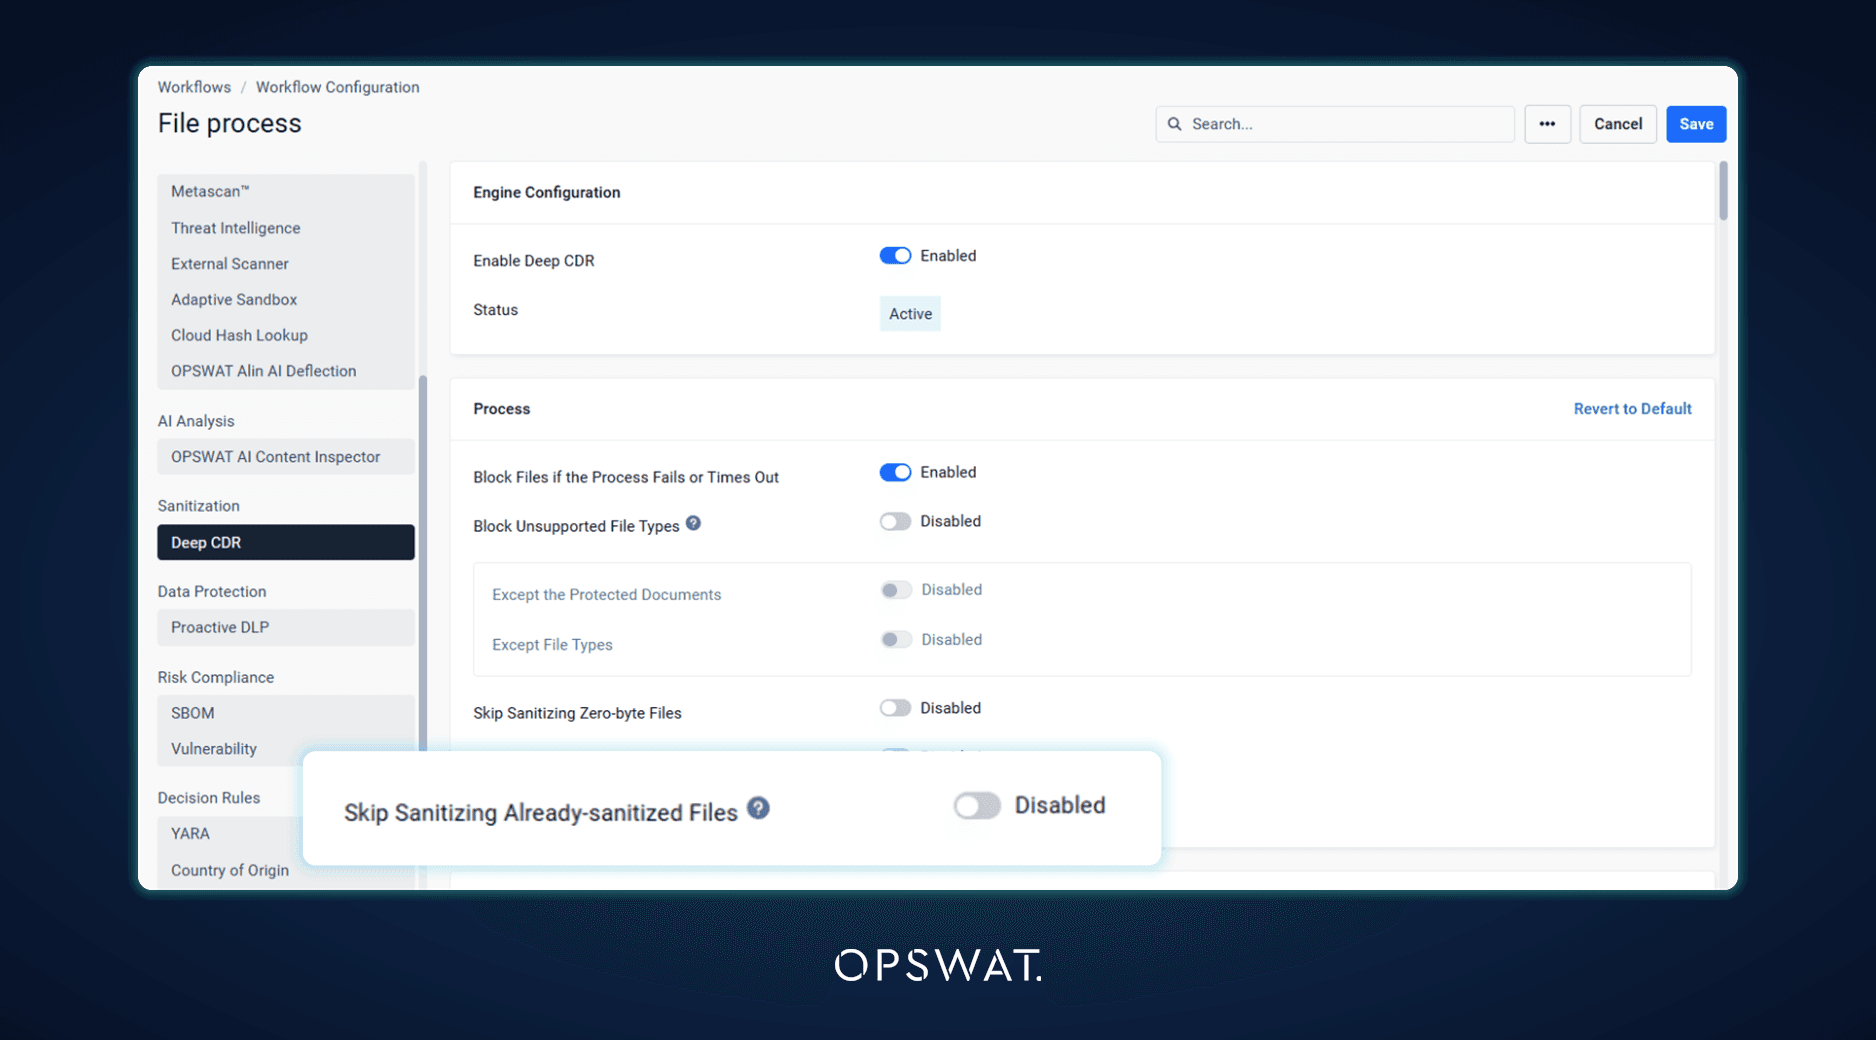
Deep CDR™ 技术会从头重建每个文件,因此对已经过清理的文件再次进行清理会生成另一份副本。新增的一项选项(默认关闭)可防止 Deep CDR™ 技术在MetaDefender Core 已生成清理结果后再次清理该文件。这有助于 MetaDefender KioskUSB 及其他重复扫描流程避免产生大量已清理的副本。
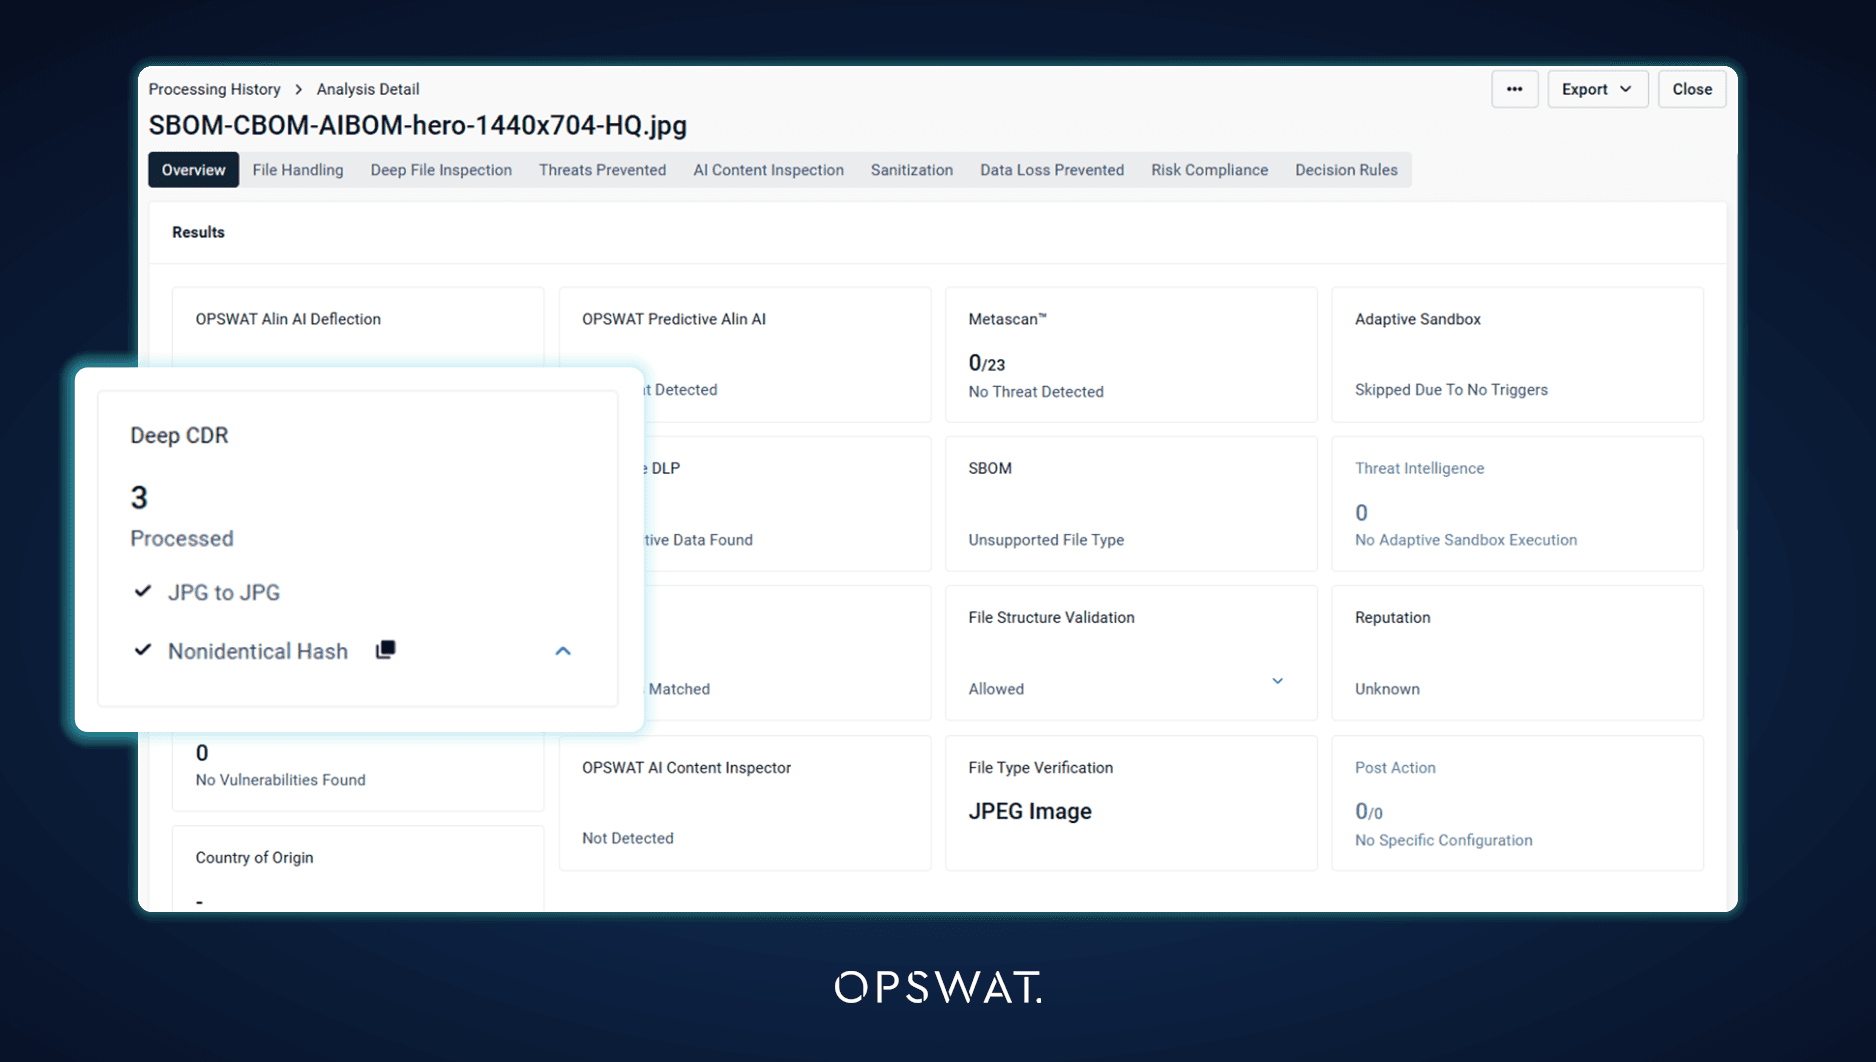
Deep CDR™ 技术生成的结果也一目了然。处理结果页面上的 Deep CDR™ 技术卡片现在首先显示已处理对象的总数,因此分析师无需打开详细信息即可了解文件中被清理的部分占多大比例。
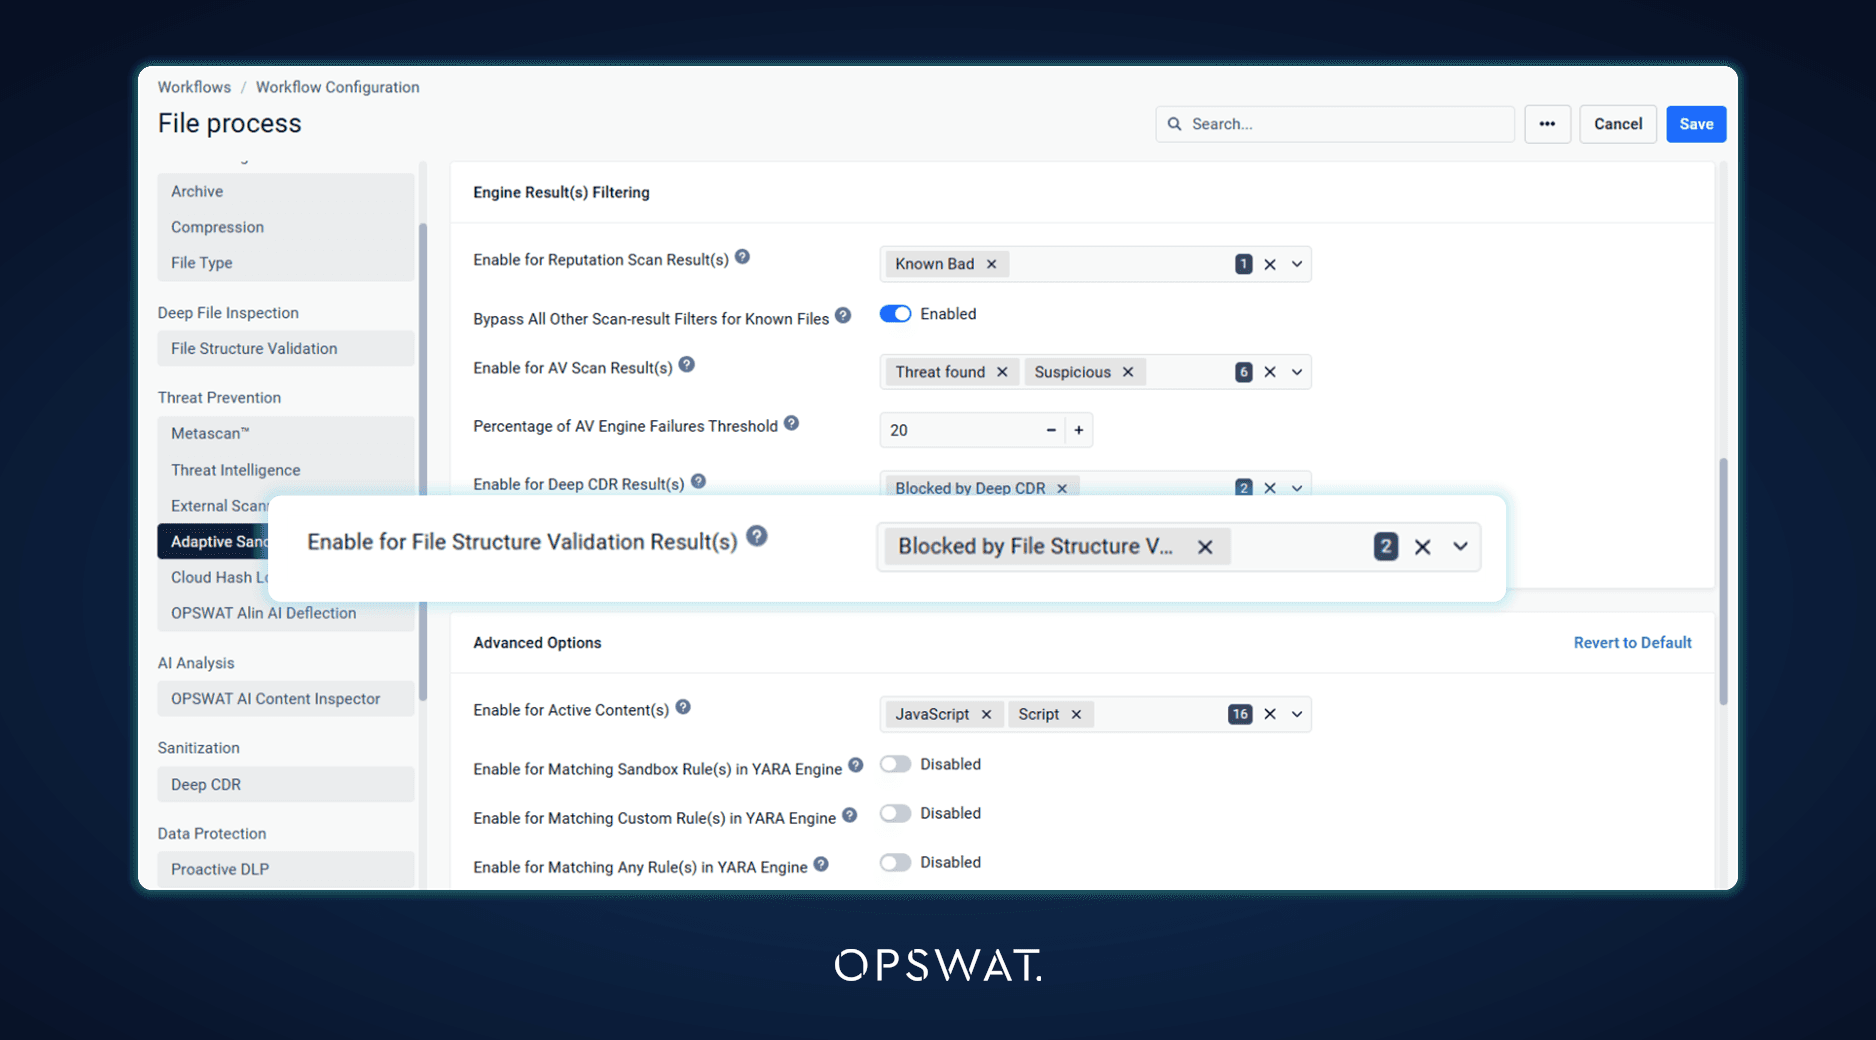
文件结构验证结果决定将内容发送至Adaptive Sandbox
文件结构验证的结果(例如宏和超链接)现在可以决定是否将文件发送至 Adaptive Sandbox,这与Deep CDR™技术检测结果的处理方式相同。依赖文件结构验证进行此类决策的组织,其Sandbox 的过滤行为保持不变。对于在处理过程中返回结果的引擎版本,文件结构验证提取的文件也会在引擎返回后立即进行扫描。
更简便的引擎维护和日志隐私保护
引擎支持终止警告
当某个引擎即将达到或已超过支持期限时,管理员现在会在控制台看到一条通知。如果某个引擎包需要更新版的MetaDefender (Core ),无论该包是通过下载、手动上传还是拾取文件夹获取的,系统都将不再安装该包,而当前的包将继续保持运行状态。“引擎”页面会在更新状态中显示安装被拒绝的信息,并建议升级而非重试;对于已安装但需要更新版本的引擎,其磁贴上会显示一条警告。
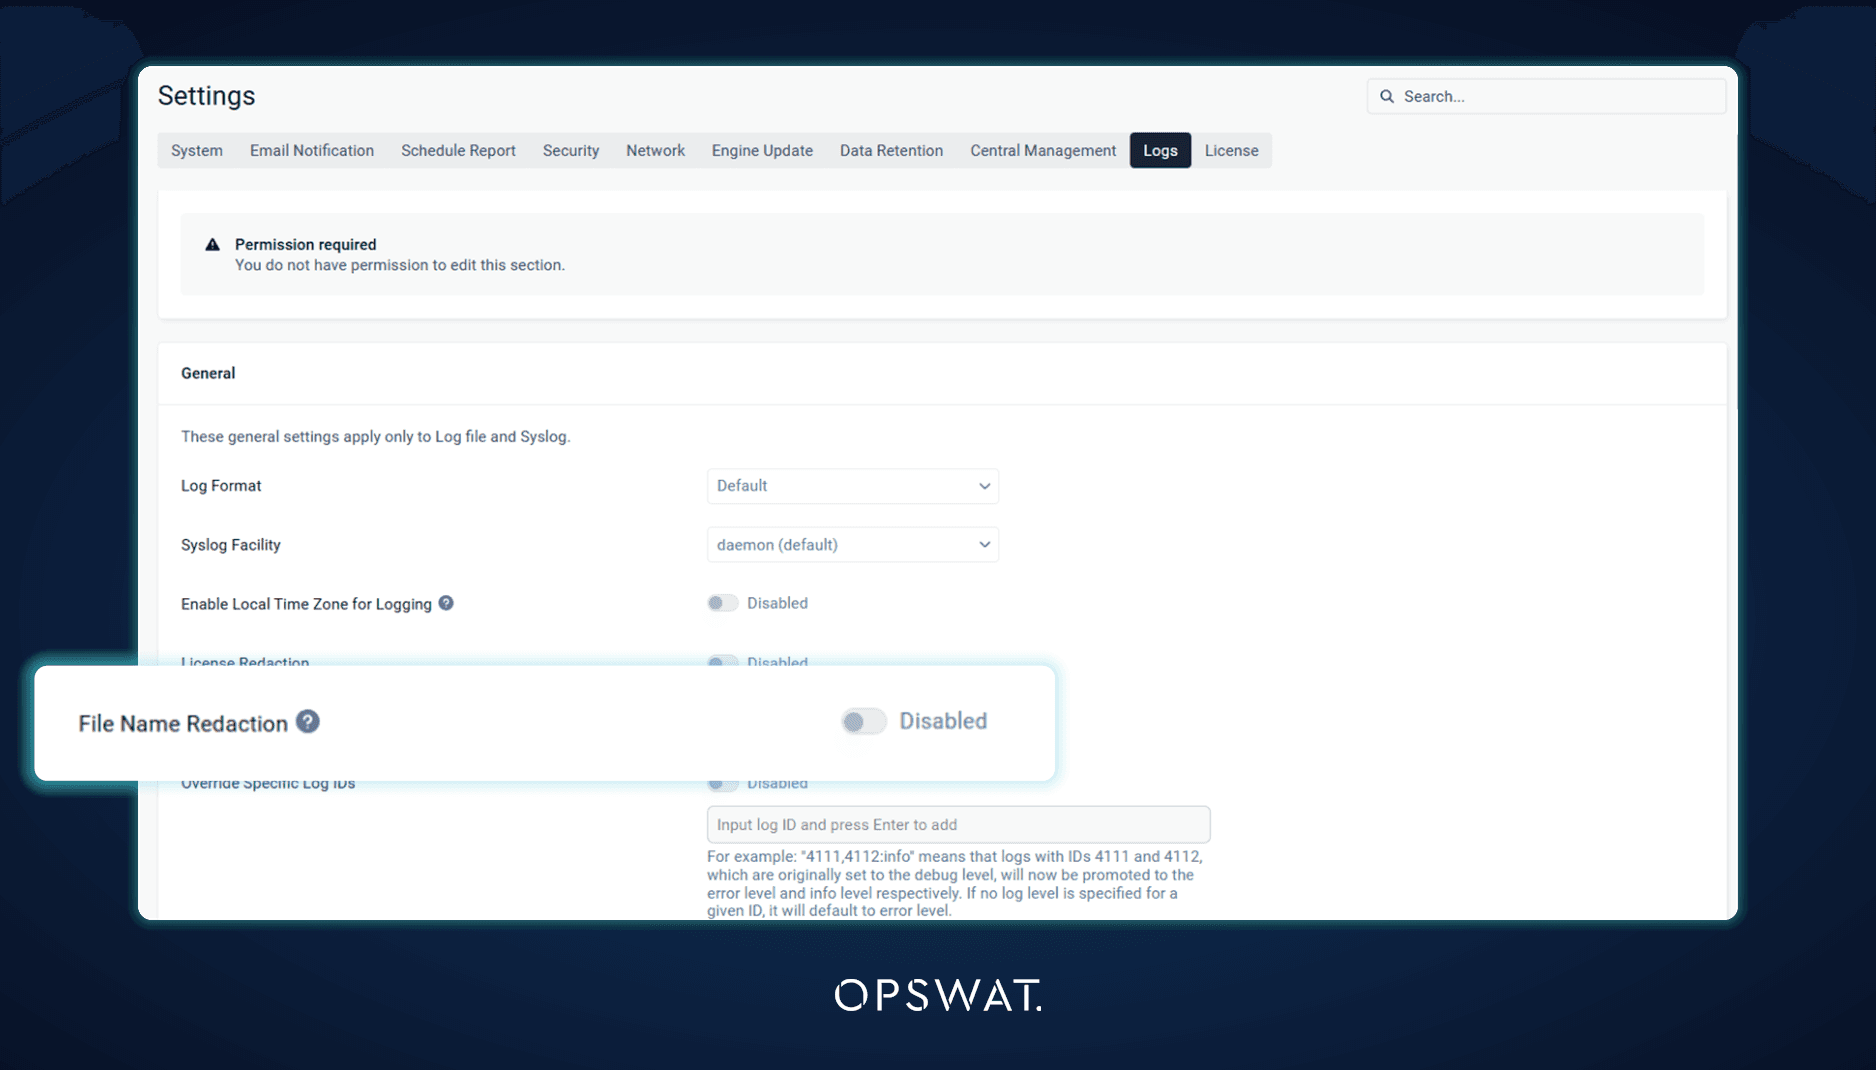
日志中文件名的遮盖处理
文件名可能会泄露敏感信息,例如项目、患者或客户信息。新的“文件名屏蔽”设置会将MetaDefender (Core )日志中的文件名替换为该文件的数据ID,因此日志文件和syslog输出中不再显示这些信息,同时每个条目仍可追溯至其扫描记录。
大规模集中式管理
Per-Server 证书和Sandbox 设置
My OPSWAT Central Management 组策略现可将选定的设置留给每台MetaDefender Core 服务器自行管理,而其他所有设置仍继续从策略中同步。 策略中的新“排除”选项卡涵盖了 HTTPS 证书,因此每台服务器都保留自己的主机专用证书,而不是为整个组接收一个证书;还涵盖了Adaptive Sandbox 连接,因此同一组中的服务器可以各自使用自己的Sandbox 服务器地址和API 密钥。关闭某项排除后,在下一次同步时将再次应用策略值,无需重新注册服务器。
来自 Splunk 的配置Central Management
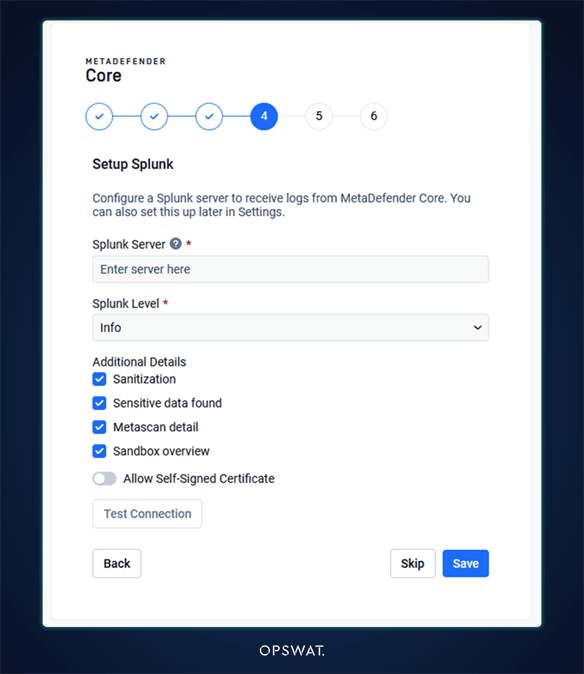
现在,可以通过My OPSWAT Central Management 为其管理的服务器配置 Splunk 集成,因此整个服务器群的 SIEM 转发只需配置一次。在设置向导中,Splunk 步骤现在位于“Central Management ”注册之前,且一旦服务器完成注册,该步骤将被跳过,因为此时Central Management 将接管该设置。
本版本还包含以下内容
5.24.0 版本还包含其他几项增强功能。现在可以从单个文件中添加证书及其私钥;在 SBOM 过滤器中,包含存在安全漏洞的软件包的文件会优先显示;此外,使用报告设置也被纳入了配置导出范围。 在安全性方面,已修复内部安全审查中发现的问题(MetaDefender ),Core 不再使用 7-Zip,Protobuf 和 gRPC 已分别升级至 v33.5 和 v1.84.0。对于由My OPSWAT Central Management 管理的服务器,现在即使在高负载扫描期间,报告也能通过低速或长距离连接可靠地发送;策略证书字段会列出分配给该策略的证书;“按哈希值跳过”列表会显示集中设置的过期时间。
需采取的行动
“文件类型”、“归档文件解压”、“归档文件压缩”、“原产国”和“Deep CDR™ 技术”模块的 8.0 版本需要 Microsoft Visual C++ 再分发包 14.44 或更高版本。在这些模块更新至 8.0 版本之前,请确保已在 Windows 主机上安装该软件包。
OPSWAT 此外,自 2027 年 4 月起,MetaDefender (Core )及其相关引擎也将停止对 Ubuntu 22.04 的支持。运行 Ubuntu 22.04 的团队应计划迁移至受支持的操作系统。
最新发布
正在从早期版本升级吗?以下简要回顾了MetaDefender Core v5.23.0 版本的更新内容:
- 超越 SBOM:CBOM 和 AIBOM 检测:盘点加密资产及其抗量子性,并识别带许可证的 AI 模型。
- 无需等待即可生成大型 SBOM 和漏洞报告:报告在后台生成,并配有报告托盘和可配置的导出超时设置。
- 更强大的工作流控制:当发现被阻止的文件时停止处理归档文件,仅接受受密码保护的文件,并根据文件类型配置Proactive DLP 。
- 从Central Management 中检索和管理隔离文件:无需打开入站端口即可下载和管理隔离文件。
- 与Central Management 同步的密码存储:密码存储在整个实例组中保持一致。
如需查看完整历史记录,请参阅发行说明。
下一步工作
准备好开始使用MetaDefender Core v5.24.0 了吗?请查看以下实用资源:
有疑问吗?请通过opswat联系我们
