OPSWAT AI 内容检查器 可帮助您的组织在批准或支付款项之前,针对提交的内容做出更明智的决策。通过离线验证 C2PA 内容凭证,可区分已验证凭证与未验证标签;而编辑历史记录分析则能检测到早期编辑步骤中记录的 AI 使用情况,包括 Office 文档和 PDF 文件中的图像。新增的 HTML 支持将检查范围扩展至页面文本和嵌入图像,更快的并发扫描功能则有助于团队处理更大的提交量。 |
|---|
主要收获
- 涵盖了可能包含欺诈内容的文件类型:检查带有图片附件的.eml 和 .msg 电子邮件;Word、Excel 和 PowerPoint 文件(包括现代格式、旧版格式以及启用宏的格式);RTF 和 OpenDocument 文件;包含嵌入图片的 PDF 文件;以及受支持的图片格式(包括 WMF 和 EMF)。v2.4.0 版本新增了对 HTML 的支持。
- 经过验证的来源:通过与官方 C2PA 信任列表进行离线比对,有助于将可信的内容凭证与关于文件来源的未经验证或无法验证的声明区分开来
- 揭示早期AI使用情况:C2PA编辑历史记录分析发现,AI曾参与早期编辑步骤,包括Office文档和PDF文件中的图片编辑
- 更明智的审核决策:更快的并行扫描和更清晰的結果,有助于团队在付款、理赔审批或用户入职前评估可疑提交内容
为什么文件覆盖率对人工智能欺诈检测至关重要
发票可能以Outlook邮件的形式发送过来。损坏照片可能嵌入在PDF文件中。供应商可能会提交一个包含生成文本和图片的HTML文件。每份文件都可能通过恶意软件检测,却仍包含虚假内容,从而误导审核人员或自动审批系统。
OPSWAT AI Content Inspector v2.4.0 通过扩展文件支持范围并加强对内容来源的验证,有效应对了这一风险。基于近期在文档检查、检测模型和扫描性能方面的改进,此版本为反欺诈、安全和运营团队提供了更多依据,以便决定哪些提交内容可以继续处理,哪些需要进一步调查。
该引擎结合了人工智能分类器、取证信号、元数据分析和水印检测技术,对提交的内容进行评估。贵组织可以在文件进入企业系统时对其进行检查,并在支付、理赔或入职决策推进之前应用审核政策。
检查贵公司实际收到的文件
基于内容的欺诈行为通过日常业务形式渗透到组织中。一个用于检查上传照片的工作流,还必须考虑到那些包含在文档中或作为电子邮件附件发送的图像。
2.4.0 版本新增了对 HTML 的支持,可检查 .html 和 .htm 文件中的页面文本及嵌入图片,以识别其中是否包含 AI 生成的内容。结合近期版本中新增的文档和电子邮件检测功能,AI 内容检测器现已涵盖:
- Microsoft Office 文档:Word 文档、Excel 电子表格和 PowerPoint 演示文稿,包括受支持的旧版格式和启用了宏的格式
- OpenDocument 文件:各种替代办公应用程序中使用的文本文档、电子表格和演示文稿
- 电子邮件文件:.eml 和 .msg 文件,包括对附件图片的元数据取证分析
- PDF、文本和图像:通过对 PDF 中嵌入的图像进行元数据取证分析,以及新增对 WMF 和 EMF 等图像格式的支持,进一步增强了现有功能覆盖范围
对于贵组织而言,这意味着需要对理赔文件包、发票提交及相关业务文件进行更全面的审查,同时减少对发件人选择特定格式的依赖。
在将内容凭证用作证据之前,应先对其进行验证
C2PA 内容凭证可以记录内容的创建和编辑过程,包括是否使用了人工智能。其在安全决策中的价值取决于这些凭证是否值得信赖。
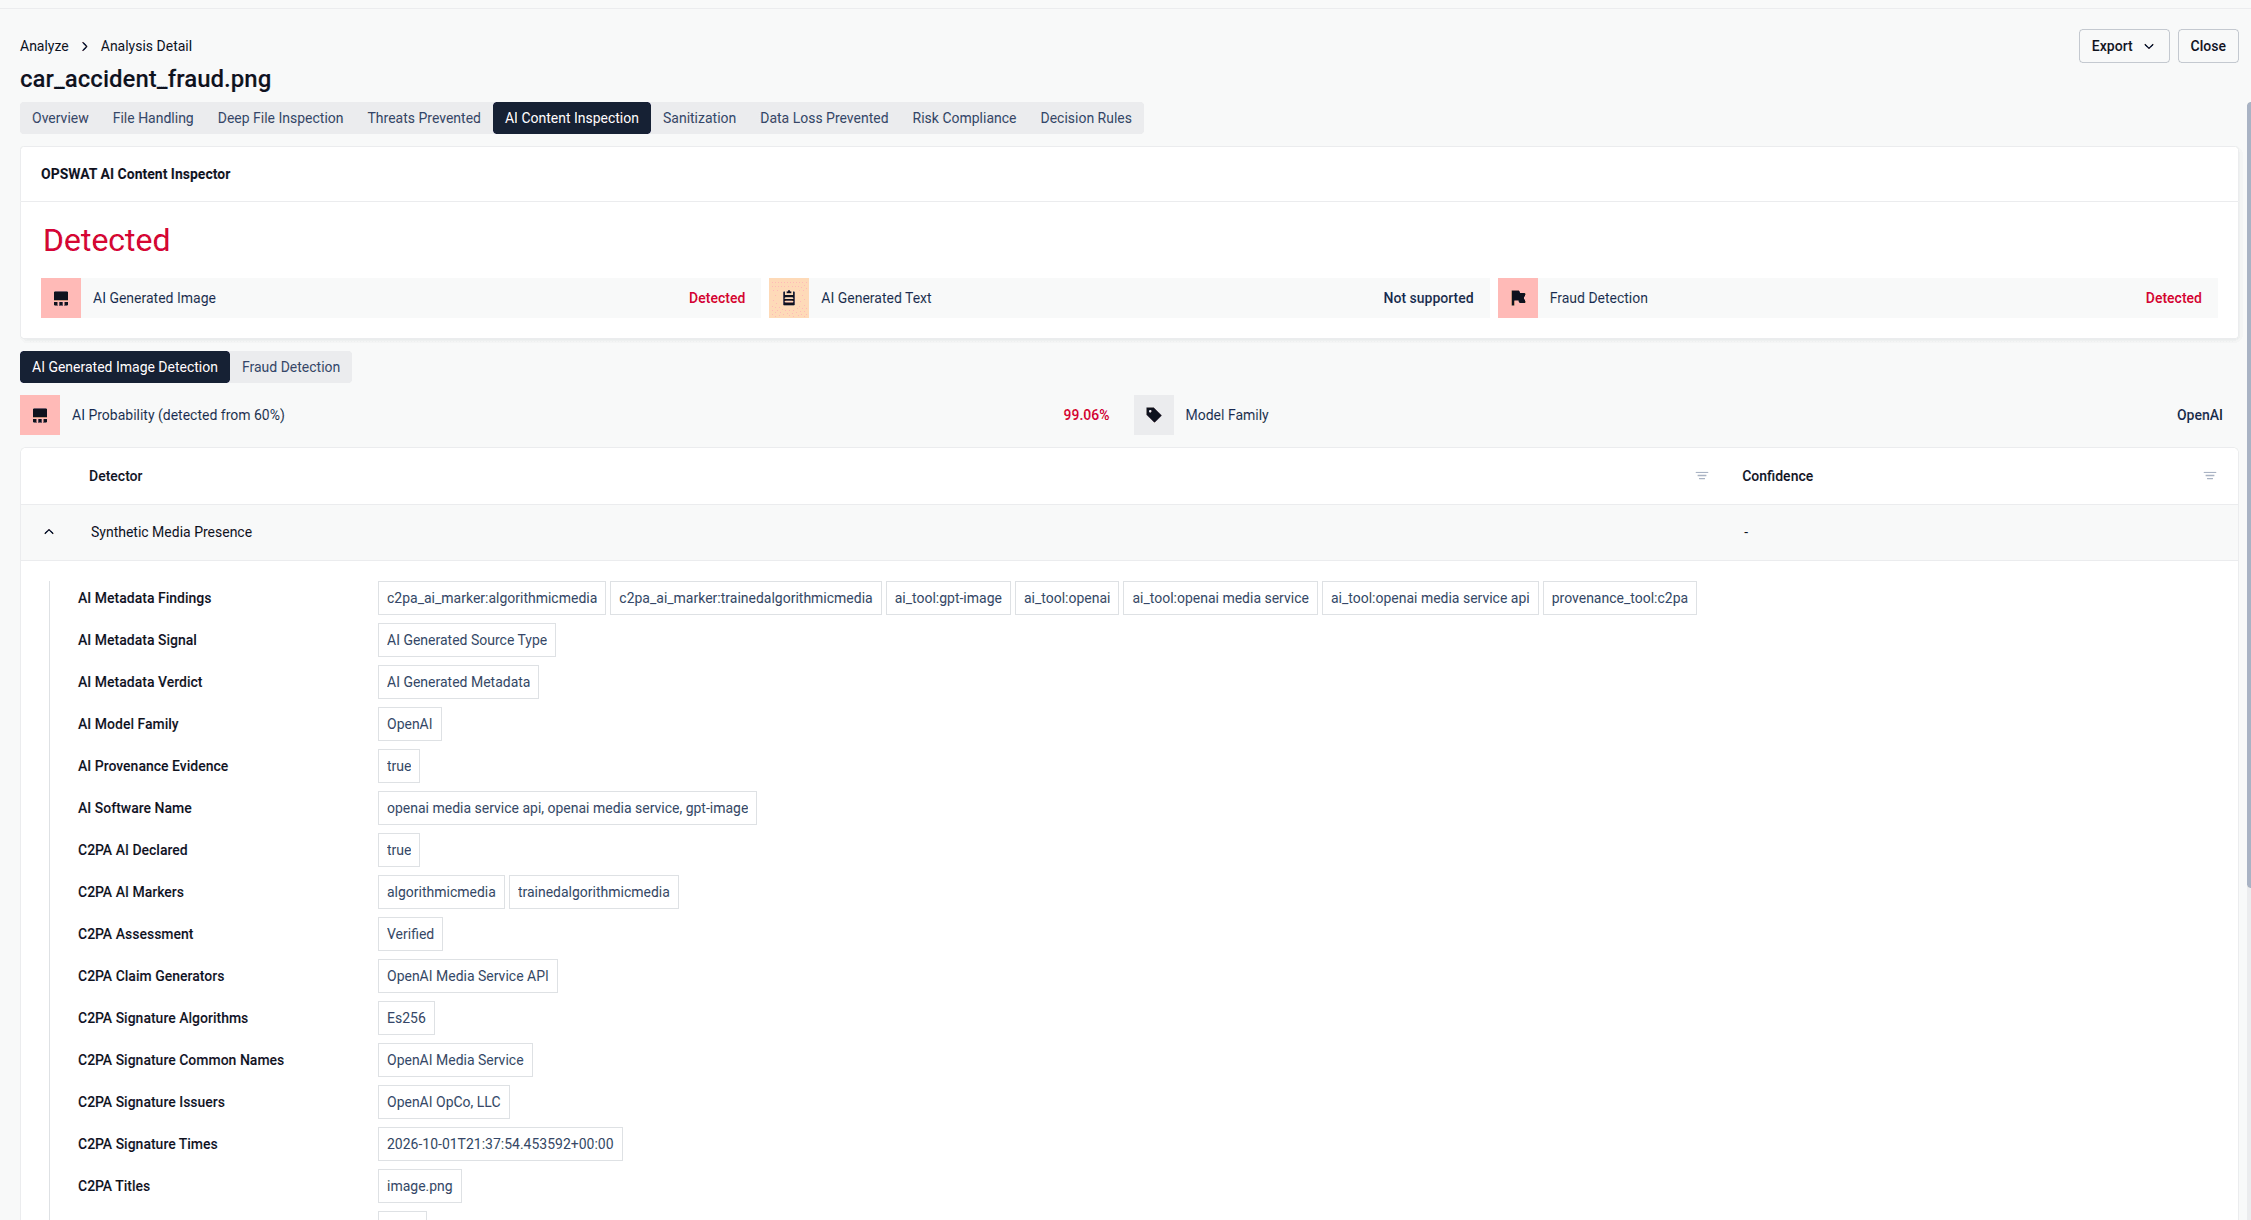
AI Content Inspector v2.4.0 会离线将 C2PA 凭证与官方 C2PA 信任列表进行比对。对于每个包含凭证的文件,该工具会报告其凭证是否已通过验证、是否由未经验证的签名者签名、签名是否已过期,或是无法验证。这为分析师提供了更清晰的依据,有助于区分可信来源与无法验证的标签。
只有经过验证的 C2PA 凭证才能提供基于 C2PA 的证据,从而提高 AI 评分或识别模型家族。使用测试证书或被封禁证书签名的凭证将不再被视为 AI 证据。这有助于防止未经信任的来源声明像经过验证一样影响评估结果。
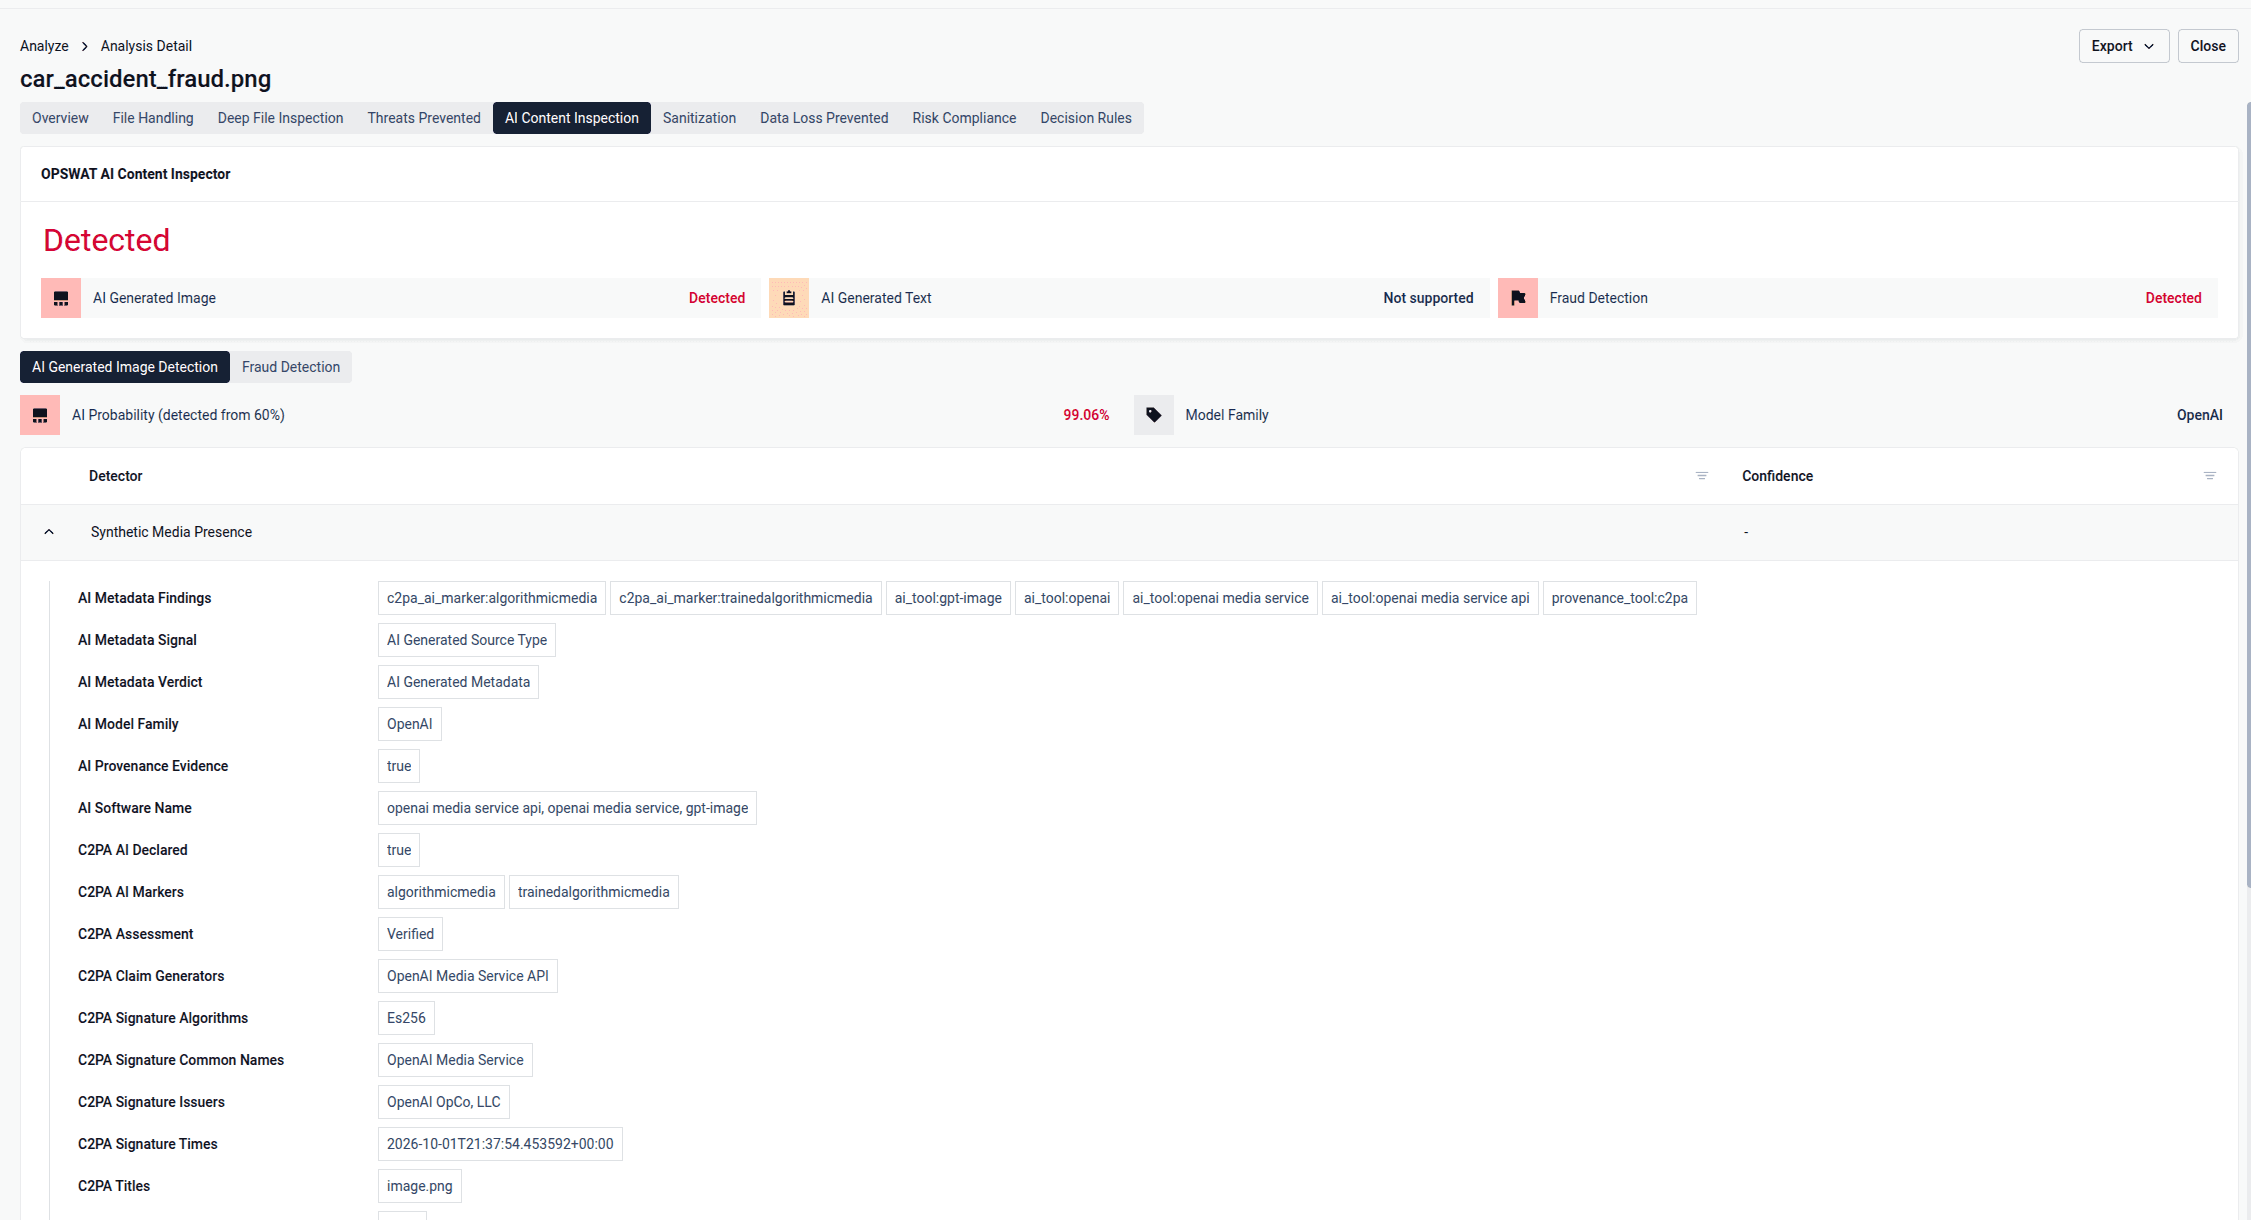
扫描结果还会报告凭证中提到的 AI 供应商是否与图像检测模型识别出的供应商一致,为调查人员提供了另一项一致性核查。这些核查支持那些在扫描时无需发起在线验证请求、但需要进行本地检查的敏感工作流程。经过验证的凭证确立了对来源记录的信任;但这并不意味着发票是合法的,也不意味着应支付该索赔款项。
在编辑历史记录中查找更早的AI使用记录
一张提交的图片在送交审核人员之前,可能已经历了多个编辑步骤。即使在最终编辑步骤中未标注,AI的介入也可能出现在该记录历史的更早阶段。
AI Content Inspector v2.4.0 可读取 C2PA 编辑历史记录,以查找早期步骤中记录的 AI 使用情况,包括 Office 文档和 PDF 文件中的图像。如果有该历史记录,调查人员可以更全面地评估内容的来源,而不仅仅依赖其最新记录的状态。 对于审查PDF中嵌入的损失照片的理赔团队而言,这能在证据影响损失估算或赔付金额之前,提供相关的背景信息。当缺乏凭证时,该引擎的法证分析和AI检测信号对评估仍至关重要。
将研究结果转化为更早期的商业决策
更广泛的覆盖范围和来源核查功能强化了若干常见的业务工作流程:
- 财产和汽车保险理赔:在进行自动化评估或赔付之前,检查提交的损失照片和证明文件中是否存在AI生成或欺诈迹象。将可疑证据转交理赔员或专项调查组处理。
- 应付账款和费用管理:在批准付款或报销之前,对发票、收据和随附的电子邮件材料进行审核。根据审核结果,确定与供应商或员工核对的优先顺序。
- 身份和账户开通:在支持的身份照片和地址证明文件进入身份验证工作流之前,检查其中是否存在合成内容的迹象,并为KYC审核人员提供相关证据。
- 医疗支付合规性:在理赔批准前,结合现有的支付合规性控制措施,对可疑的佐证图片和文件进行标记以便调查。
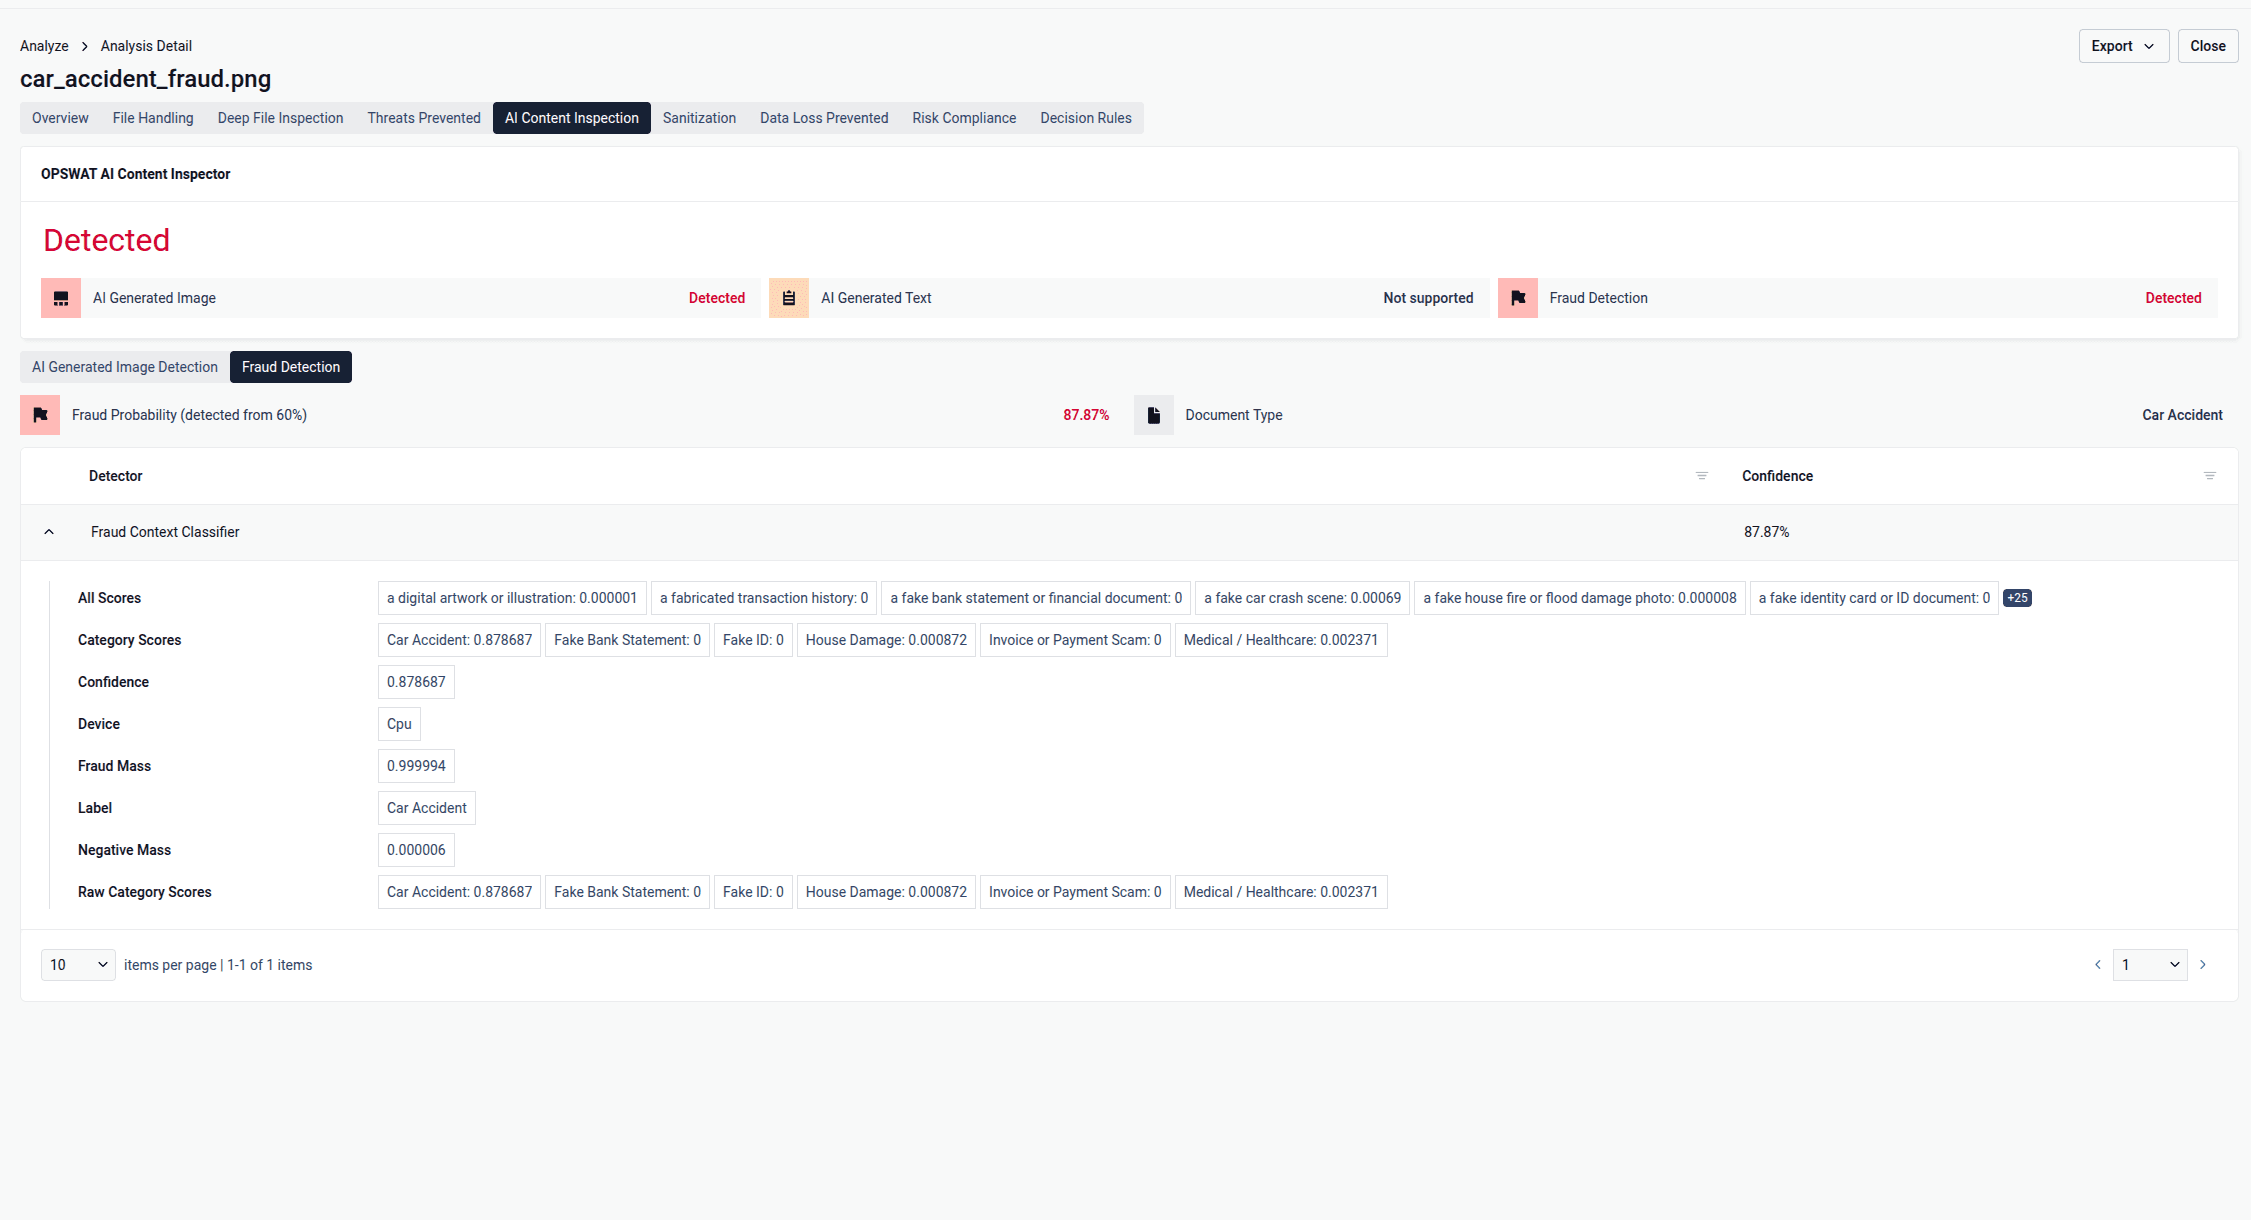
AI生成的内容并不一定就是欺诈性的。其价值在于将检测结果、来源信息和业务背景相结合,从而让团队能够将审核工作集中在最具价值的环节上。
根据工作流程调整检查深度
“快速”和“取证”模式让您的组织可以在针对快速响应而优化的分析,以及适合调查工作流的更深入检查之间进行选择。更新的图像和文本模型、改进的文档文本提取功能以及更快的 PDF 处理速度,进一步增强了支持这些选择的分析能力。
2.4.0 版本进一步提升了扫描速度,特别是在同时处理多个文件时,同时还能保留检测结果。这些改进相结合,有助于团队在繁忙的接收工作流中实施内容检查,同时为调查保留更深入的分析选项。
借助更清晰的扫描结果做出审核决策
可靠的自动化系统需要区分已完成的检查、结果不明确的情况以及无法获得结果的情况。最近的改进使这些区别更加清晰:少于45个单词的文本将被报告为“不确定”,而未运行的欺诈分类器将被报告为“未扫描”。
扫描结果中包含引擎和数据库版本信息,有助于团队追溯检测结果所使用的检测组件。对电子邮件、Office 文档和图像元数据的处理得到改进,从而减少了处理失败的情况。在 2.4.0 版本中,C2PA 解析在隔离进程中运行,因此格式错误且包含凭据的文件无法导致引擎停止运行。这些更改有助于团队根据实际可用的证据制定审查策略,包括确定何时需要对提交的内容进行进一步调查。
在您的MetaDefender™ 工作流程中添加内容真实性功能
OPSWAT AI Content Inspector 将 AI 生成内容和文档造假检测结果整合到现有的 MetaDefender™ 文件检查工作流中,与 Metascan™Multiscanning 、Deep CDR™ 技术以及 Proactive DLP™ 技术协同工作。应用程序可利用返回的判定结果和置信度信息,根据组织政策对内容进行允许、标记、阻止或转发。
在 2.4.0 版本中,您的组织可以检查更多收到的文件,并在更丰富的上下文中评估文件来源。这有助于理赔、财务、反欺诈和安全团队在可疑内容导致代价高昂的决策之前及时介入。
了解OPSWAT 的人工智能内容检查器,并联系您的OPSWAT 代表,探讨在您的工作流中添加或升级该引擎的事宜。有关已发布更新的技术详情, 请查阅发布说明。
