MetaDefender ICAP Server v5.16.0 现已发布,该版本提供了对扫描文件的更多控制权,可在处理过程中实时查看每个请求的状态,并支持通过 Web 界面对ICAP 集成进行故障排除。
5.16.0 版本的新功能
- 按文件类型扫描范围:扫描所有文件类型、除所选类型以外的所有文件类型,或仅扫描所选类型。
- 处理历史阶段:每个请求在到达时都会被记录,并显示其当前阶段,直至返回处理结果。
- 内置流量捕获功能:记录Web UI中的ICAP 和HTTP流量,并将其下载为可读的事务记录或.pcap文件。
- 文件安全仪表盘:在同一界面中查看请求结果、允许和阻止的原因以及系统性能。
- 远程升级和特定于实例的Server 配置文件:从My OPSWAT Central Management 进行升级,并在应用组策略时保留每个实例的Server 配置文件。
- FIPS 140-3 模式:通过 Web 用户界面强制实施,并对旧版 TLS 进行就绪性检查。
使用案例
符合以下条件的组织:
- 检查来自Web代理、托管文件传输(MFT )服务器以及其他支持ICAP 功能的设备的文件。
- 在某些工作流中,只需扫描几种高风险文件类型即可。
- 通过My OPSWAT Central Management 管理多个MetaDefender ICAP Server 实例。
- 在需要符合 FIPS 140-3 标准的环境中运行。
按文件类型扫描范围:仅发送需要扫描的文件
文件类型控制以前只能作为白名单使用。选定的文件类型会跳过扫描,其余所有文件类型都会被扫描,因此只扫描少数几种类型,实际上就意味着选中了几乎所有其他类型。
5.16.0 版本用“按文件类型设置扫描范围”取代了白名单,该功能提供三种扫描模式:
- 扫描所有文件类型(默认)。
- 扫描除所选文件类型以外的所有文件。
- 仅扫描选定的文件类型。
在“文件扫描”>“按文件类型设置扫描范围”下,为每个工作流选择一种扫描模式。
优势:对于只需检查少数几种高风险文件类型的工作流,可以仅选择这些类型(而非排除所有其他类型),并将这些文件发送至MetaDefender Core™。
处理历史阶段:查看每个请求的当前状态
此前,请求只有在扫描完成后才会出现在“处理历史记录”中。正在分析的文件与从未到达的文件在界面上看起来并无二致,要确认其状态,必须打开MetaDefender Core 控制台。
现在,一旦收到ICAP 请求,系统就会立即创建一条记录。该记录将经历五个阶段:
- 接收:该文件正从ICAP 客户端传入。
- 正在提交:该文件正在发送至MetaDefender Core 。
- 正在扫描: MetaDefender Core 正在分析该文件。
- 检索中:系统正在收集结果,同时还会收集经过净化或屏蔽处理的文件(如果 Deep CDR™ 技术或 Proactive DLP™ 生成了此类文件)。
- 响应:最终文件正在返回给ICAP 客户端。
在返回结果之前,每个请求都会显示其当前阶段。
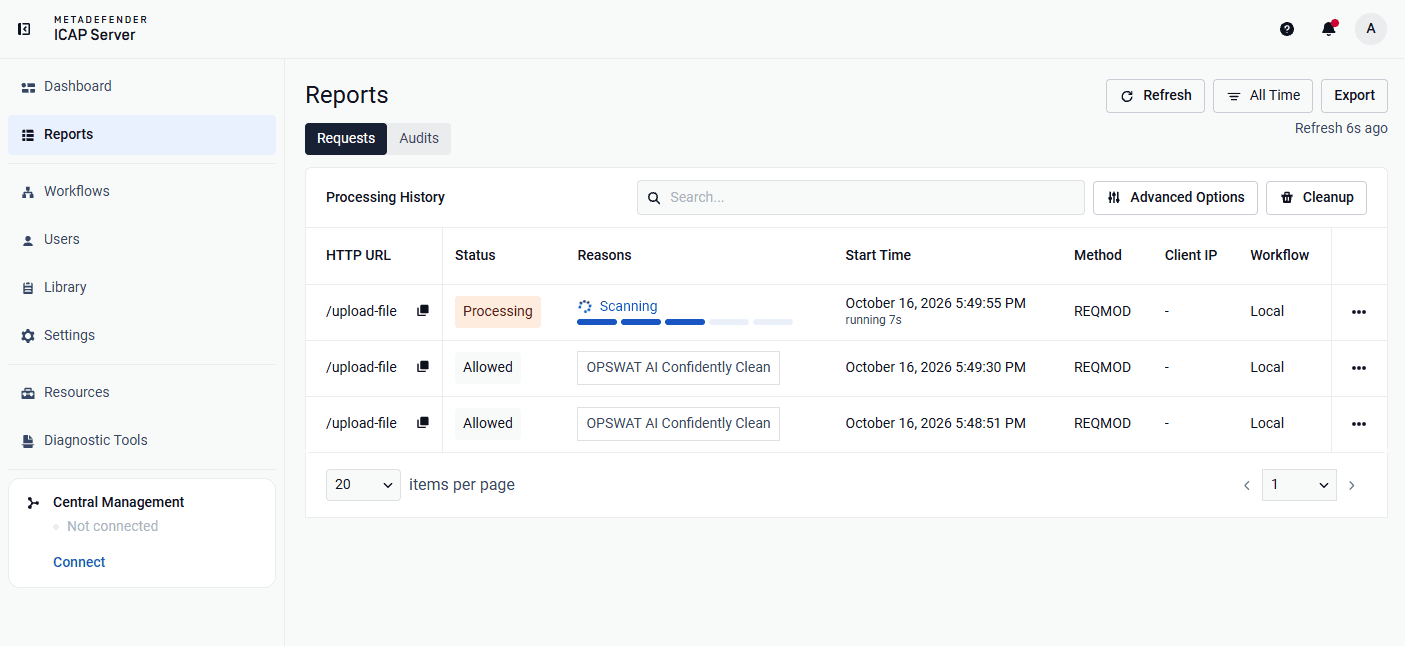
优点:管理员无需打开MetaDefender Core 控制台,即可区分扫描速度较慢的情况与请求从未送达的情况。处于“响应中”状态的大文件会显示为正在处理中,而非丢失。
内置流量捕获:通过 Web 用户界面排查ICAP 集成问题
当ICAP 客户端(例如代理服务器、MFT 服务器或其他ICAP 客户端)无法连接、收到意外响应或发生超时时,管理员现在可以通过Web界面捕获相关流量。
工作原理:启动抓包,重现问题,然后下载结果。每次抓包都会以两种方式记录相同的流量:
- 交易记录:所有ICAP 以及HTTP请求和响应,均在TLS终止后进行记录,因此ICAPS流量可被读取。这些记录显示了发送的内容以及被拒绝的原因。
- 数据包:以标准 .pcap 文件格式保存的原始流量,显示连接建立、重置、重传及时间信息。MetaDefender ICAP Server 在 Linux 系统上包含一个捕获工具,在 Windows 系统上则使用内置的“数据包监视器”(pktmon)。
捕获数据可按流量来源、网络接口和客户端 IP 进行筛选,并可命名以便日后轻松查找下载的文件。由于这些数据可能包含文件内容及其他敏感信息,因此该功能默认处于禁用状态。启用该功能只需在配置文件中进行一次修改,然后重启即可。
在“诊断”>“流量捕获”下启动、筛选和下载捕获数据。
优点:每次捕获都会同时记录通信内容和连接行为,且无需在服务器上安装单独的捕获工具。
全新的文件安全仪表盘:一站式可视化
重新设计的仪表盘显示了处理了多少流量、这些流量的处理情况以及原因。
“安全”选项卡打开后会显示“请求摘要”。该摘要详细列出了请求被允许的原因(按扫描结果、按配置(无需扫描)或按覆盖设置)以及被阻止的原因。客户端在请求完成前关闭的请求会单独列为“客户端中止”,因此总数会相加。趋势图和摘要卡片展示了随时间变化以及按文件类型划分的处理结果。
“系统”选项卡同时显示系统性能和安全活动。
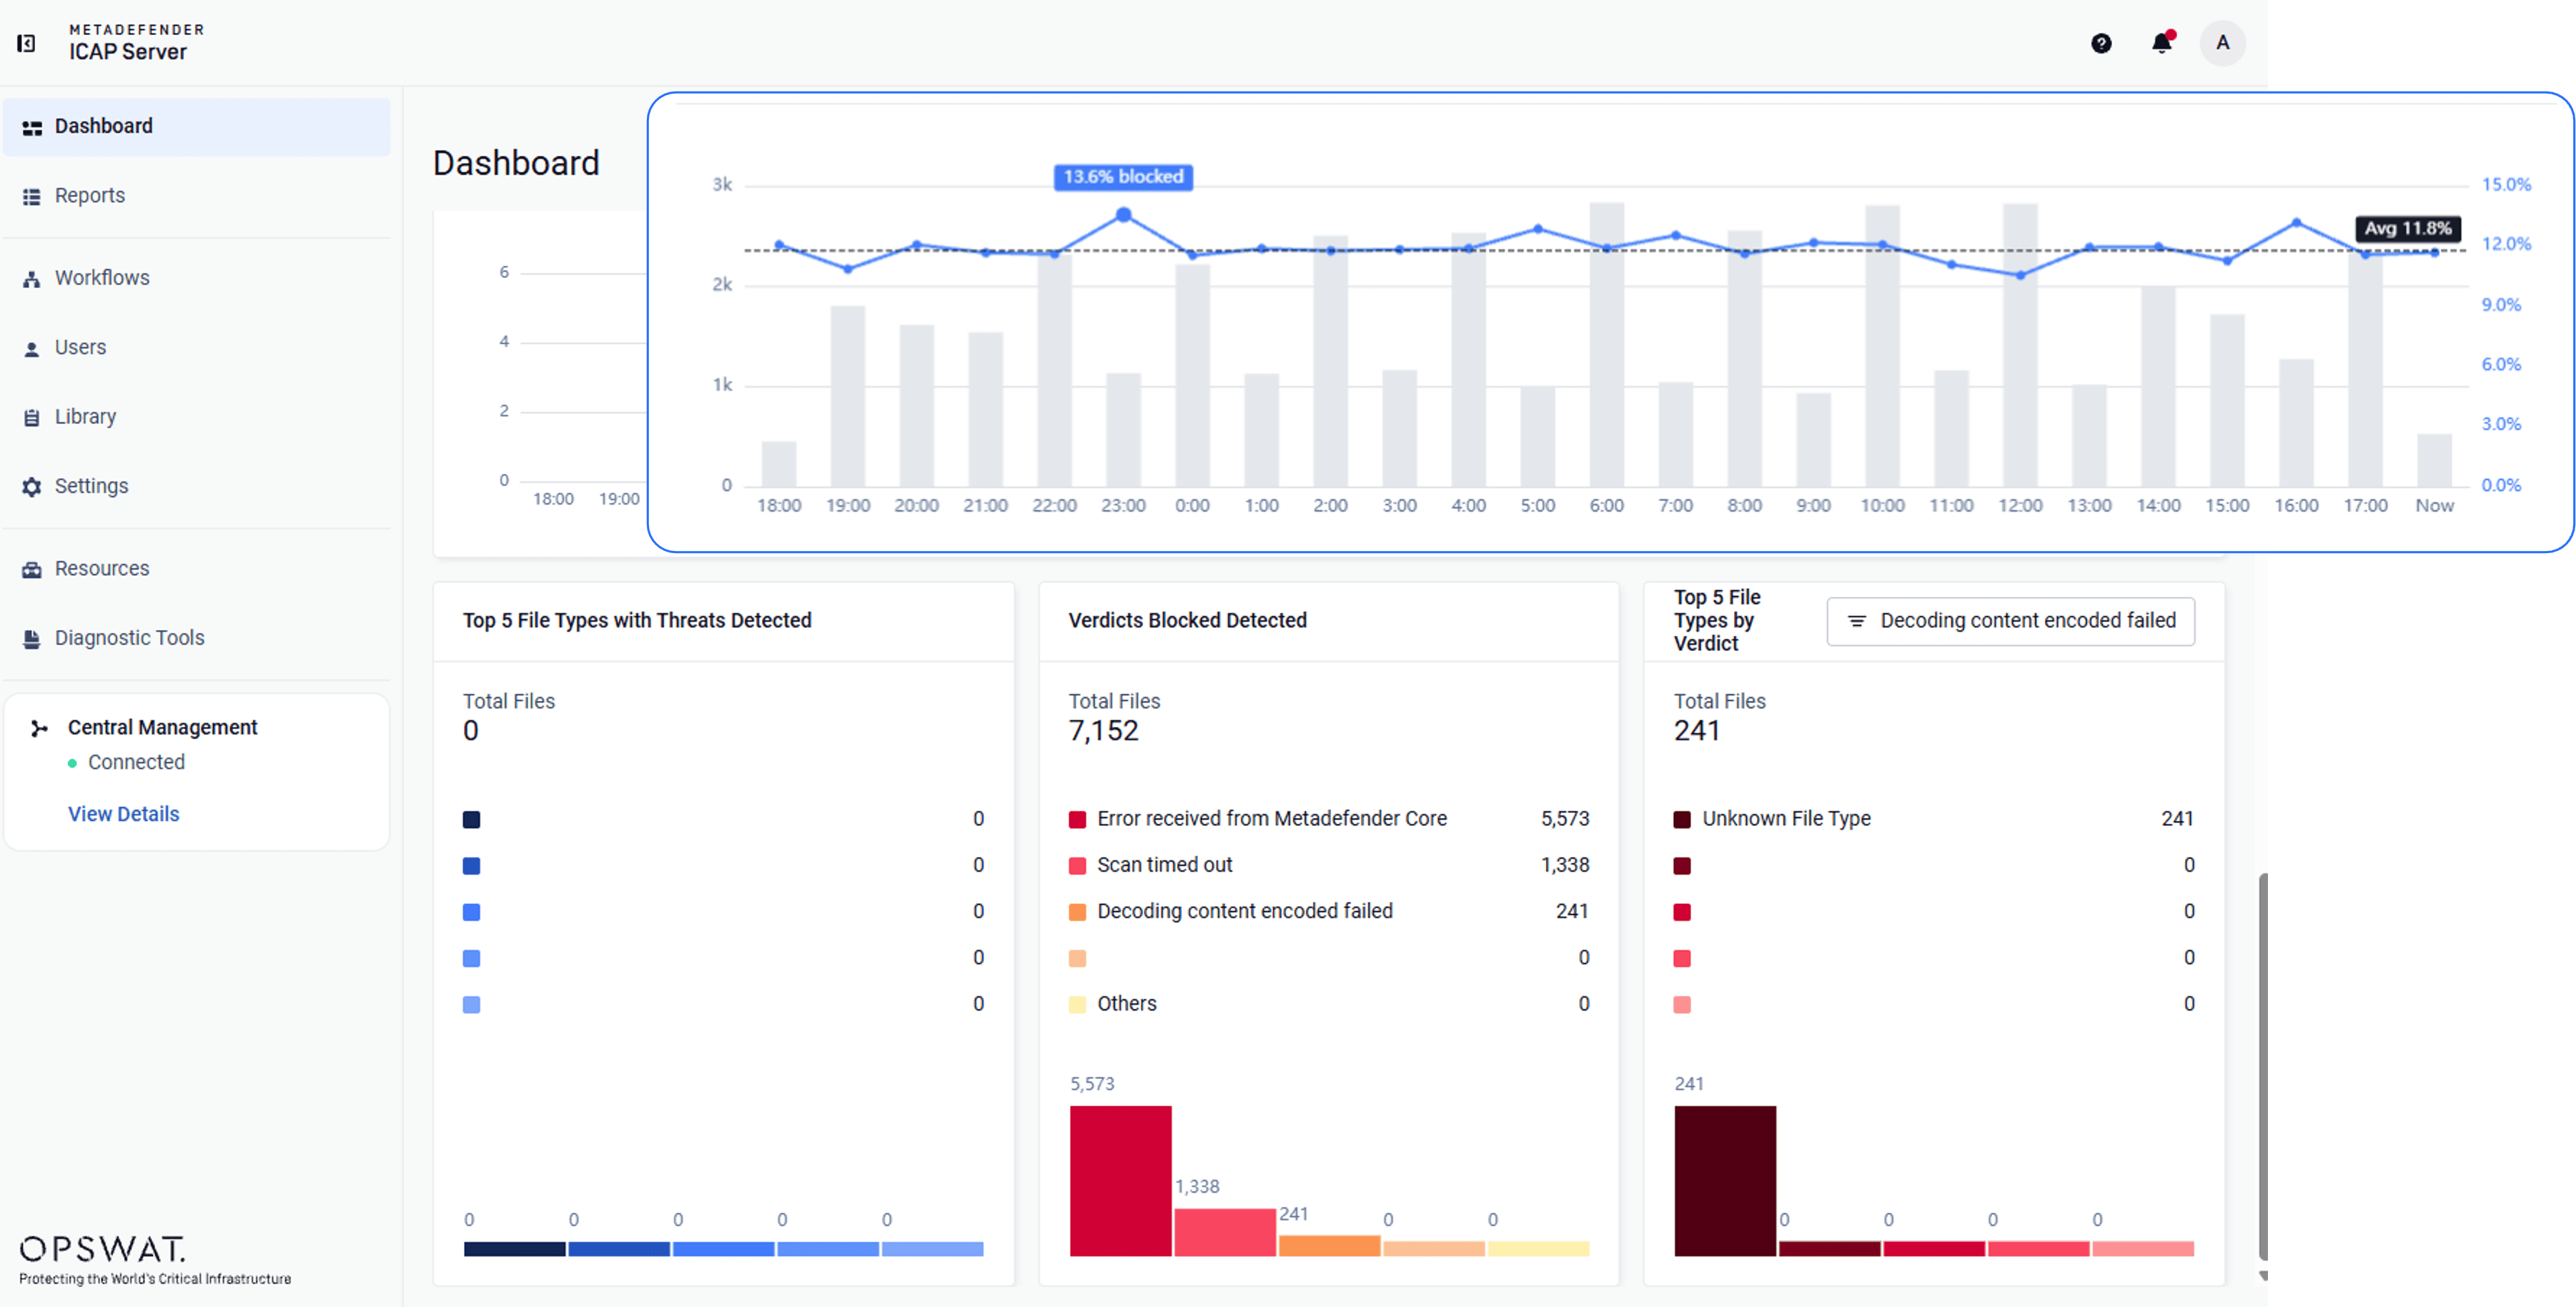
优势:团队可以在一个界面中查看允许和阻止的理由,包括配置中允许的、无需扫描的文件。鉴于“扫描范围”功能允许工作流有针对性地跳过某些文件类型,这种分类现在显得尤为重要。
My OPSWAT Central Management: 远程升级和针对特定实例的Server 配置文件
远程升级。已注册的实例可通过 Windows 和 Linux 上的Central Management 控制台进行升级。在部署之前会验证安装程序的校验和,之后实例必须通过健康状况和许可证检查。
运行 v5.15.0 或更早版本的实例需要先手动升级一次至 v5.16.0。
细粒度组策略:共享设置遵循组策略,而每个实例都保留自己的Server 配置文件。
优点:运行多个实例的管理员可以升级多个实例并应用共享策略,而无需登录每台服务器或重新建立MetaDefender Core 连接。
FIPS 140-3 模式:通过 Web 用户界面配合就绪性检查进行强制实施
- 单开关强制启用:通过单个开关强制启用 FIPS 模式,Web 服务器将重启以应用该设置。
- 就绪检查:仍允许使用 TLS 1.1、TLS 1.0 或 SSL 3.0 的连接会被阻止,并附有相应的修复链接。
- 受保护的配置:在 FIPS 模式开启时,无法选择旧版协议。
在“设置”>“安全”>“FIPS 140-3 模式”下启用 FIPS 140-3。
优点:管理员可以查看哪些 TLS 连接阻碍了 FIPS 强制执行,并在启用该功能之前予以修复。
本版本还包含以下内容
- 更清晰的Central Management 同步提示:如果实例在保存过程中无法连接到Central Management ,系统会报告该更改已保存,并单独提示该更改尚未同步。
- Linux 系统上的日志轮换: Central Management 传输器的日志现已设置为每天轮换、压缩,且文件数量上限为 30 个,与 Windows 系统保持一致。
- 库升级:已将 OpenSSL、NGINX、curl、PostgreSQL、libxml2 和 c-ares 升级,以修复已知的漏洞。
MetaDefender ICAP Server:专为保护进入您网络环境的流量而设计
MetaDefender ICAP Server 在文件进入贵组织并触达用户、应用程序或存储之前,于网络边界处对其进行保护。这是拦截威胁最有效的地方,也是可靠性或合规性方面的漏洞影响最大的地方。
ICAP (互联网内容适配协议) 是一项开放标准,允许将安全服务卸载至专用服务器,在保持深度检测能力的同时提高网络吞吐量。
所有经过您网络流量传输的可疑文件,在最终用户能够访问之前都会被拦截或进行清理。敏感数据会被屏蔽、删除或拦截,以帮助组织满足安全合规标准。核心防护功能——由多款反恶意软件引擎和人工智能驱动的 Metascan™Multiscanning 、Deep CDR™ 技术、Proactive DLP™、Adaptive Sandbox 、File-Based Vulnerability Assessment 以及其他技术——在本版本中保持不变。
下一步工作
MetaDefender ICAP Server 5.16.0 现已发布。现有客户可从 My OPSWAT™ 门户下载最新版本。如需查看完整的发布说明和升级指南,请访问 OPSWAT 文档。
您是否对采用ICAP 技术解决方案来保障网络流量安全感兴趣? 请联系我们的团队 ,了解MetaDefender ICAP Server 如何在网络边界保护您的文件流量。
