IBM Security X-Force 研究员最近的一份报告强调了一种名为 "Domino "的新型恶意软件的出现,该恶意软件是由一群前 Conti 勒索软件操作员和 Fin7 开发人员传播的。攻击者重点攻击价值较高的目标,并部署了 Domino 后门。这种恶意软件特别危险,因为它能够利用基于检测的方法绕过传统的电子邮件安全解决方案。
然而,这种恶意软件是可以避免的灾难。OPSWAT的MetaDefender Email Security 解决方案具有多层电子邮件保护功能,可提供先进的功能,使企业能够防止类似的高阶恶意软件。
多级杀戮链
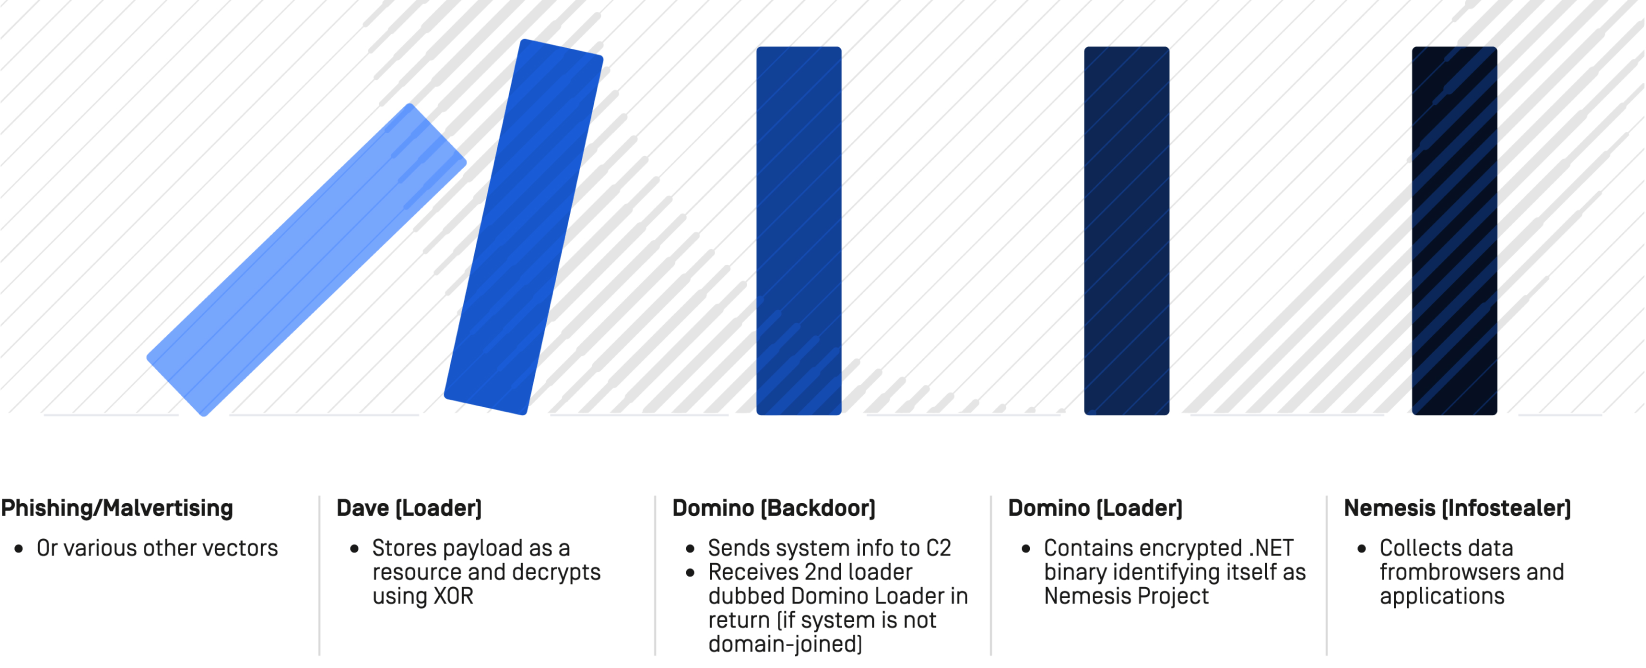
与一般的恶意软件相比,Domino 恶意软件更危险的地方在于它遵循一个多层次的杀伤链,其中恶意有效载荷的释放是延迟的。杀伤链从钓鱼邮件或恶意广告开始,当用户点击可疑链接时,其中就会包含一个名为 Dave 的加载器。然后,该加载器将安装 Domino 后门,该后门与攻击者的命令和控制服务器相连。
Domino 后门会下载 Domino 加载器,该加载器会安装一个名为 Nemesis 的 .NET 信息窃取程序。一旦嵌入,Nemesis 就会从用户的浏览器和应用程序中收集数据。
在杀伤链的后期阶段清除这种恶意软件是一项艰巨的任务,因此理想的策略是在杀伤链的起始阶段就阻止钓鱼邮件。MetaDefender™ for Microsoft 365(原名MetaDefender Cloud Email Security™)和MetaDefender™Email Gateway Security正是您所需的解决方案,可有效防范此类电子邮件威胁。
自 2026 年 9 月 23 日起,MetaDefender Cloud Email Security 将把深度文件威胁防护功能扩展至 Microsoft Teams 以及 Exchange Online。随着适用范围的扩大,MetaDefender Cloud Email Security 将更名为:MetaDefender for Microsoft 365。
多层次电子邮件保护,提供最大程度的保护
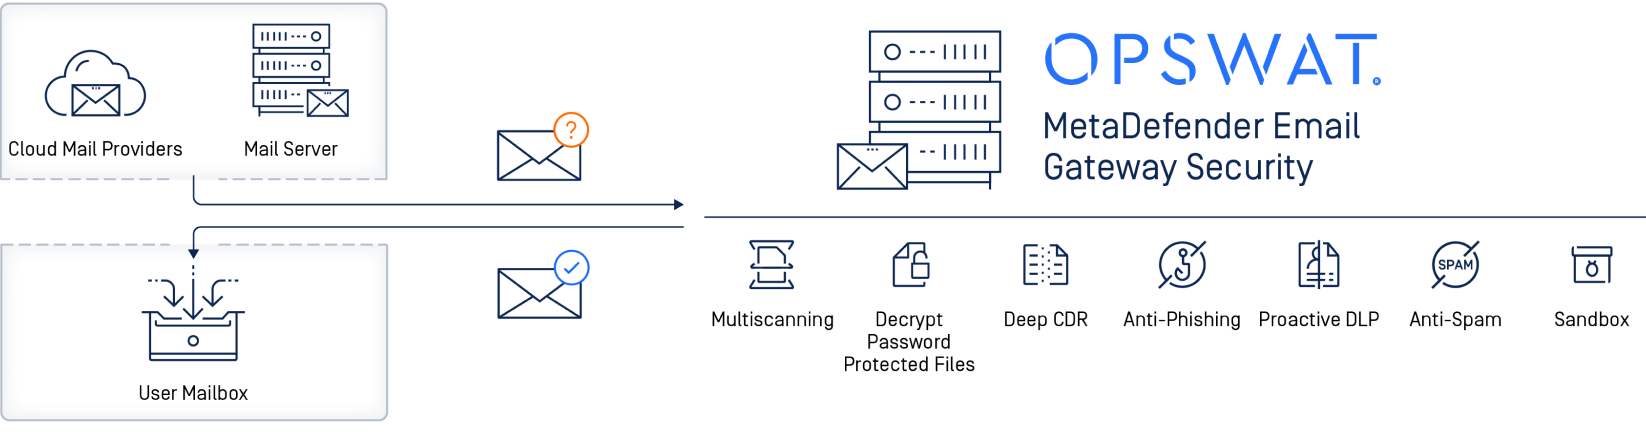
OPSWAT MetaDefender Email Security 解决方案采用多层次保护方法,具有先进的反钓鱼技术,可在点击时进行 URL 信誉检查,并采用市场领先的防病毒引擎,采用启发式和机器学习预测方法,从而防止未知漏洞和零日威胁。它还集成了内容解除和重建技术,可对可疑文件进行消毒,并创建具有相同特征的干净输出文件。这确保了即使是最复杂的威胁,如 Domino 恶意软件,也能在到达终端用户之前被检测到并拦截。
在 Domino 恶意软件的特定情况下,威胁将在攻击的最初阶段被有效化解。网络钓鱼电子邮件通过附件或可疑链接引诱用户下载恶意加载程序。
首先,带有已知网络钓鱼 URL 的电子邮件在到达用户收件箱之前就会被拦截。接下来,带有可疑 URL 的电子邮件可以通过将其显示为纯文本的方式加以消除。最后,只要点击 URL,就会对其信誉进行检查,从而在电子邮件发送后也能保护用户。
该信誉分析涵盖发件人的 IP 地址、电子邮件头信息(即发件人地址、发件人域名、回复地址)以及邮件正文(包括任何隐藏的超链接)。OPSWAT的MetaDefender Email Security 解决方案整合了多个实时在线数据源,为用户提供查询服务,并返回汇总结果。 此功能使OPSWAT的MetaDefender Email Security 解决方案能够识别诸如僵尸网络或网络钓鱼网站等威胁,而这些威胁在访问内容时仅通过文件扫描是无法发现的。
结论
OPSWAT MetaDefender Email Security 将使您的电子邮件安全防护达到极致,有效防范诸如 Domino 恶意软件等高级恶意软件威胁。其Multiscanning Deep CDR™ 技术,辅以高级反钓鱼功能,使其成为保护企业电子邮件通信免受高级网络威胁侵袭的强大解决方案。
了解更多有关如何利用MetaDefender 功能防范高阶威胁的信息!