Proactive DLP™
一款基于人工智能的DLP解决方案,能够智能检测、遮盖、匿名化或屏蔽125多种文件类型的敏感数据,从而协助企业符合合规要求并执行数据处理政策。
- 敏感数据的保护
- 数据泄露与内部威胁防范
- 法规合规支持
支持125多种文件类型
基于人工智能的检测
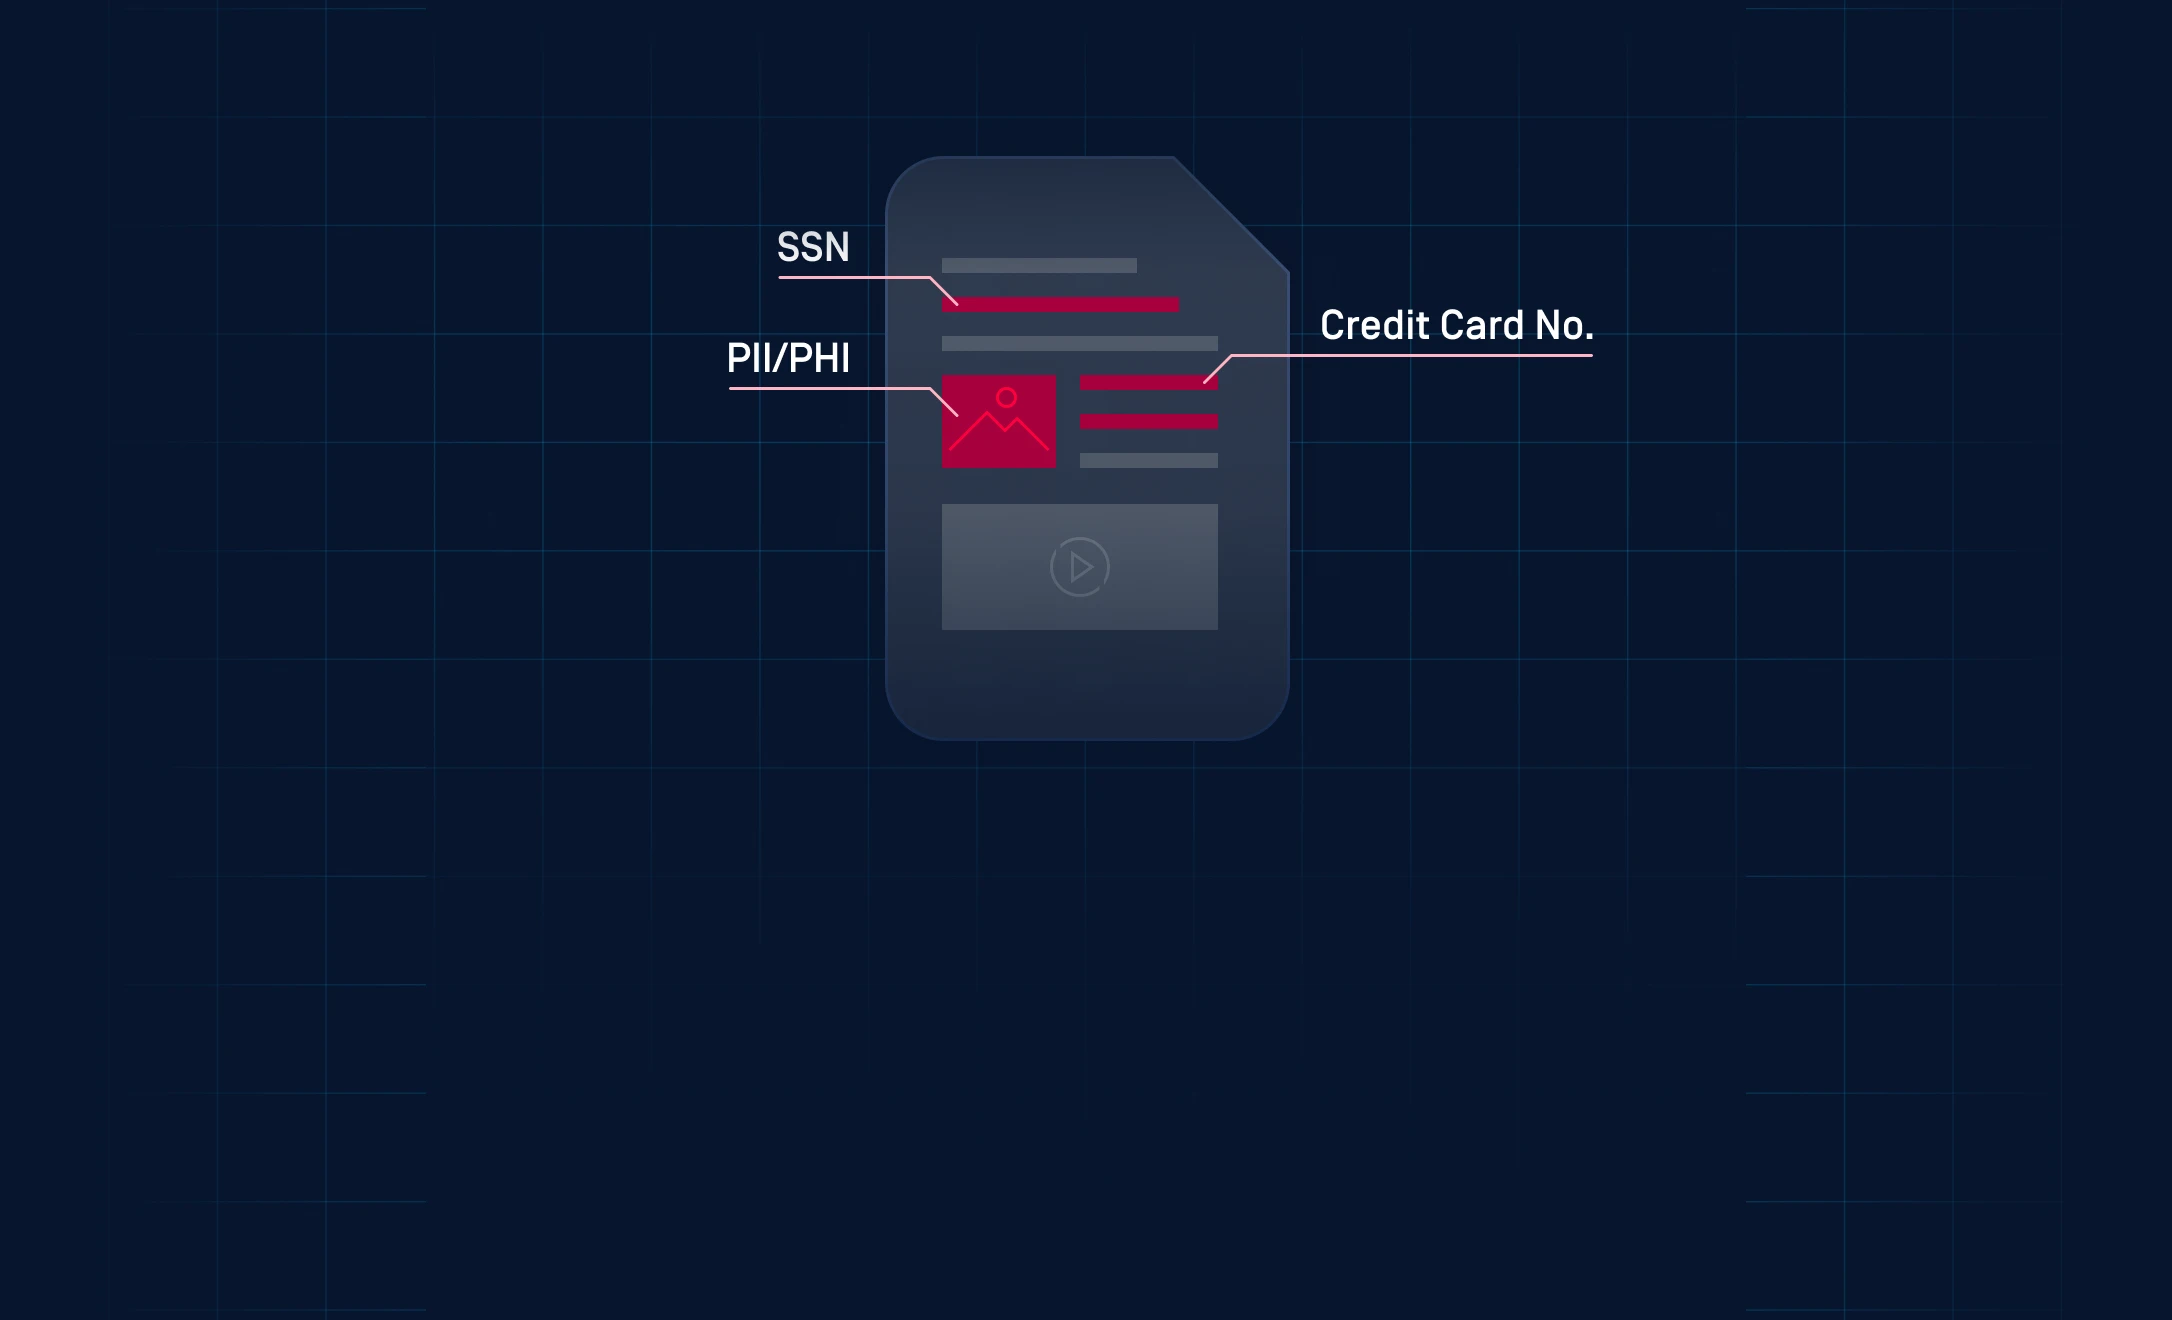
个人身份信息(PII)、社会安全号码(SSN)、客户编号(CCN)、不适合工作场所的内容(NSFW)及有害内容
符合HIPAA规定
DICOM 匿名化
单向哈希
用于敏感数据匿名化
发掘他人忽略的数据
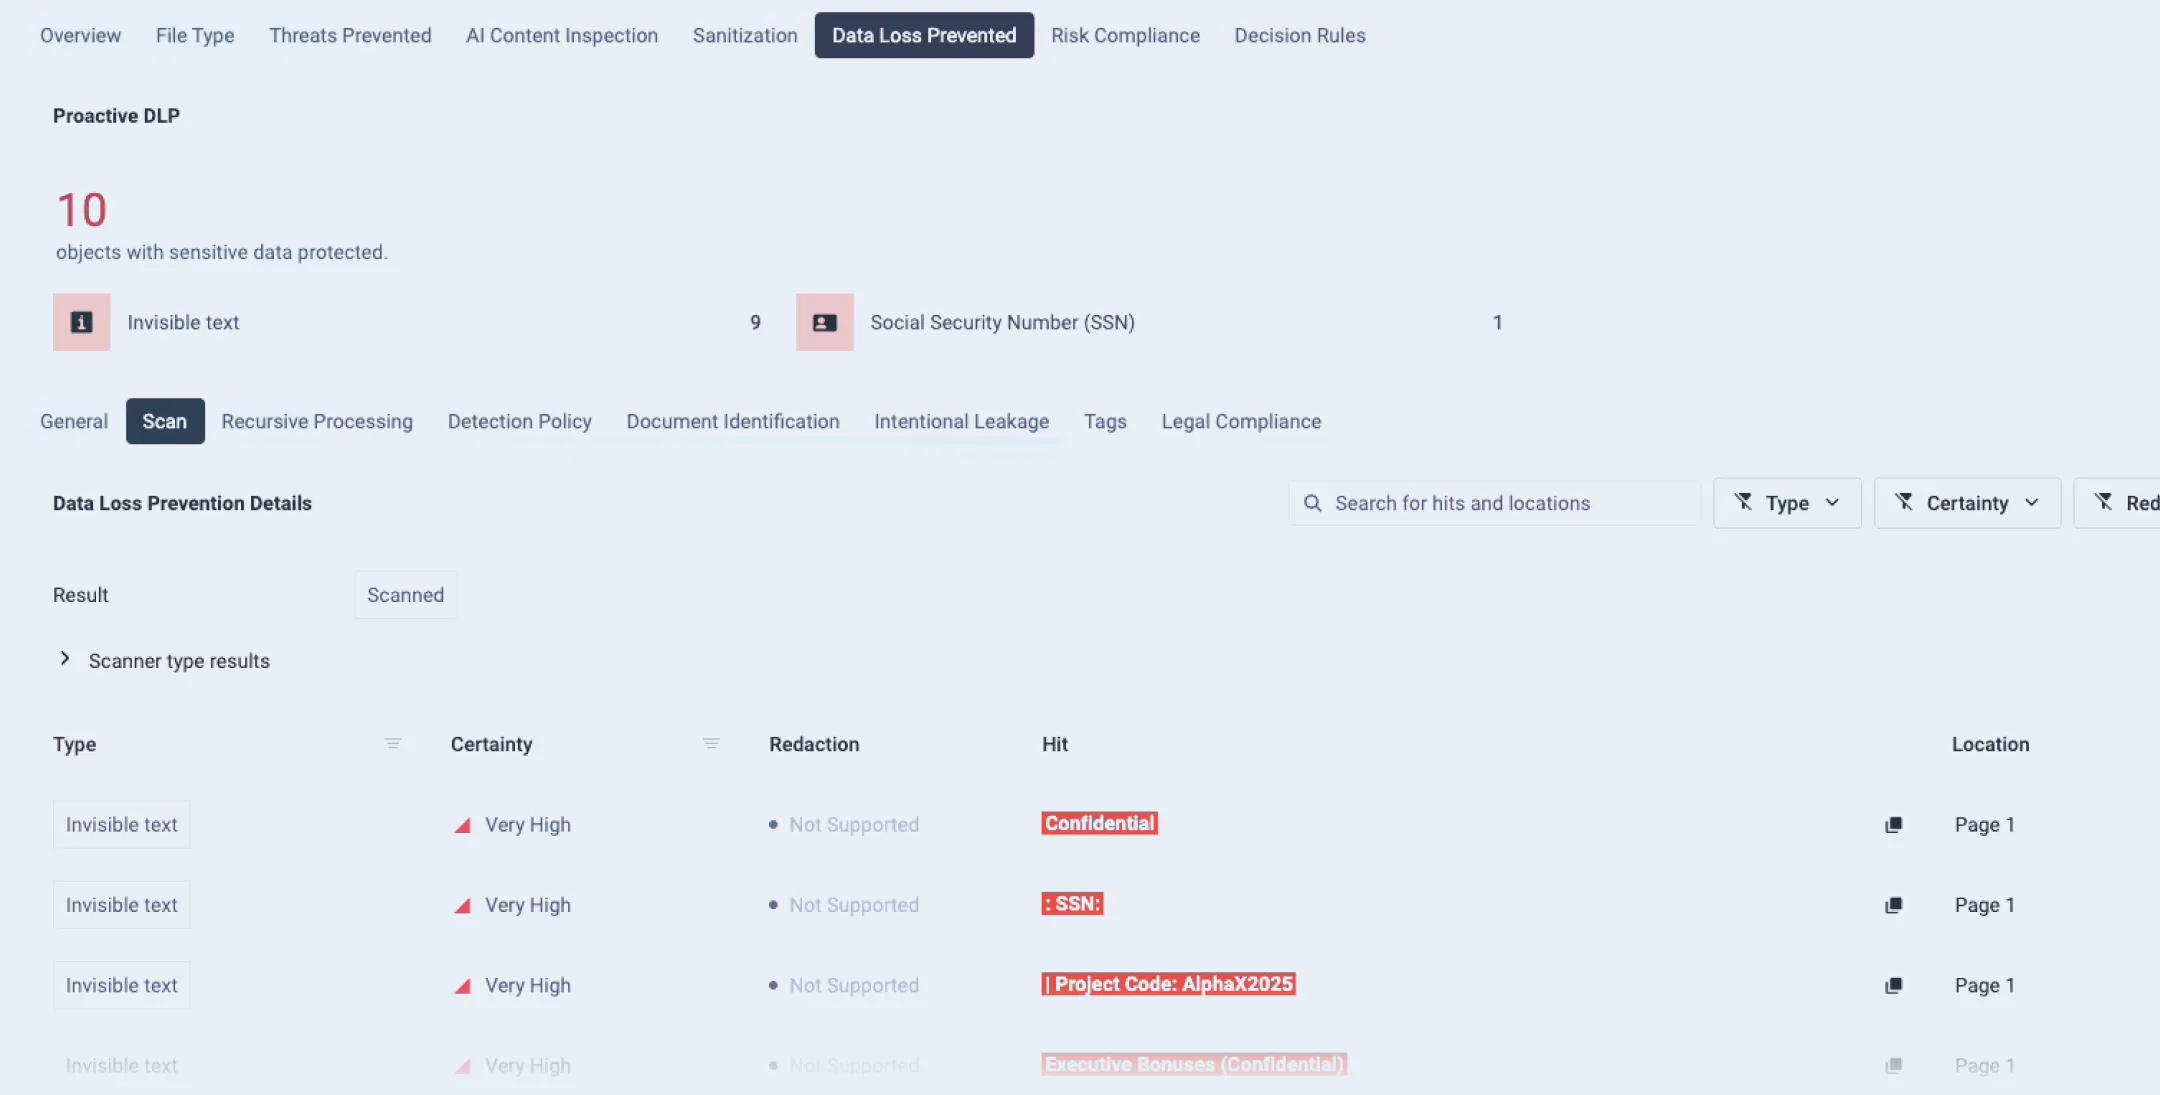
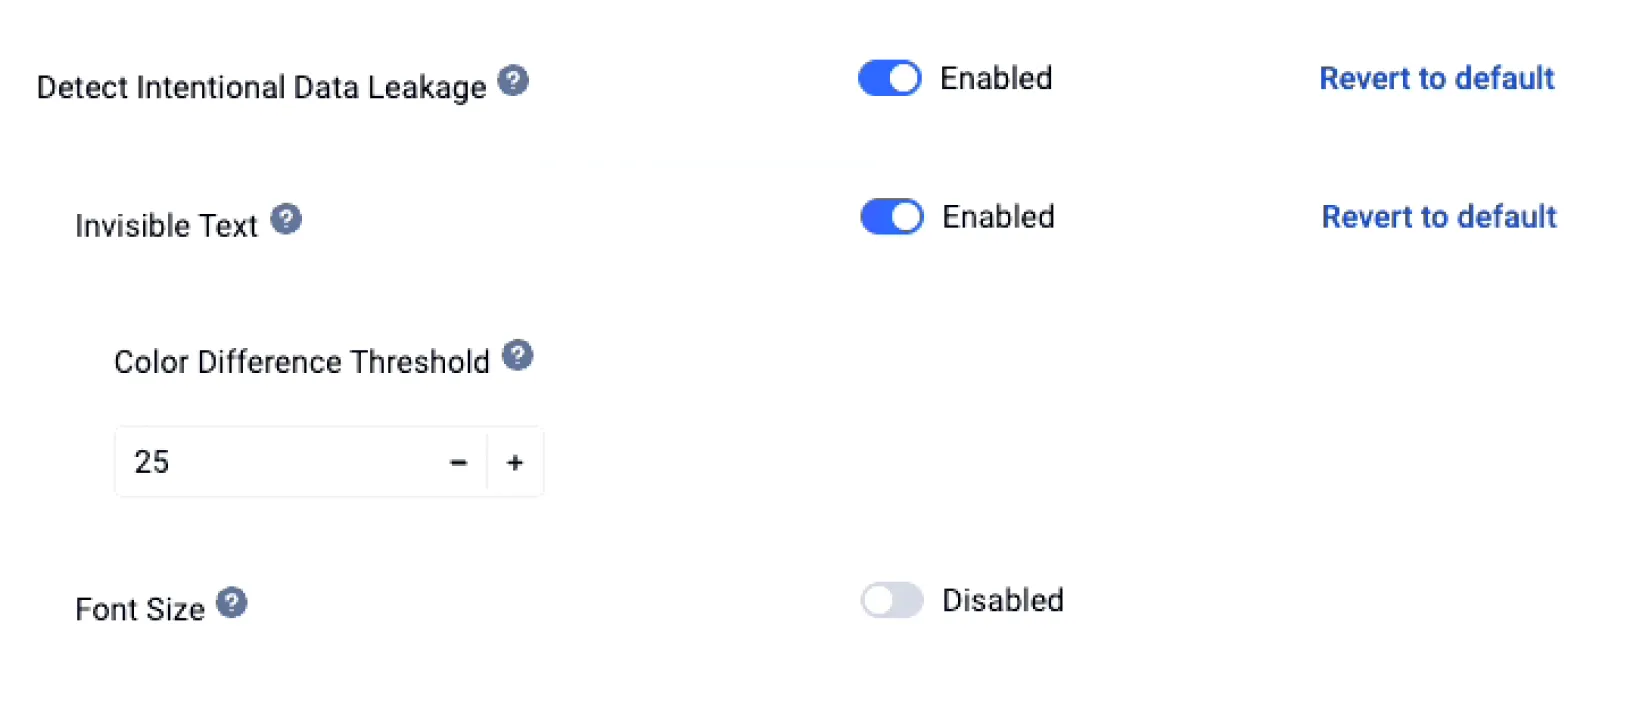
被截断、隐藏和不可见的文本
结构化与非结构化数据检测
元数据删除
隐藏的数据。未知的风险。
企业每天都要处理成千上万的文件、电子邮件和数据交换。如果没有深入的检查和策略执行,敏感信息可能会在不知不觉中泄露,从而引发严重的合规和安全风险。

复杂文件中隐藏的敏感数据
敏感或受监管的信息通常存在于文档、图像或档案中,而这些文件在网络中传输时往往未经检查。传统扫描仪可能无法察觉这些潜在风险,从而导致信息意外泄露。

缺乏政策管控
手动或不一致的数据处理政策使得企业政策和监管政策的执行变得困难。组织面临无法遵守《通用数据保护条例》(GDPR)、《健康保险流通与责任法案》(HIPAA)或《支付卡行业数据安全标准》(PCI DSS)等框架的风险,从而导致敏感信息暴露。

内部威胁
大多数数据泄露源于意外共享、访问权限配置错误或其他内部威胁,包括故意滥用数据。如果没有自动化检测和匿名化措施,员工无论是否有意,都可能泄露机密信息。

打破规律的数据
仅依赖基于模式和规则的匹配,只能捕获格式可预测的数据。以不规则或非结构化方式书写的敏感信息会因此漏检,留下仅靠固定模式无法填补的漏洞。
敏感数据进入人工智能工作流
当团队将文件和数据集输入到人工智能开发和数据管道中时,被模型吸收的敏感数据很难撤回。在这些系统摄入数据之前,必须对其进行检查和清理。
- 隐藏的敏感数据
复杂文件中隐藏的敏感数据
敏感或受监管的信息通常存在于文档、图像或档案中,而这些文件在网络中传输时往往未经检查。传统扫描仪可能无法察觉这些潜在风险,从而导致信息意外泄露。
- 缺乏政策管控
缺乏政策管控
手动或不一致的数据处理政策使得企业政策和监管政策的执行变得困难。组织面临无法遵守《通用数据保护条例》(GDPR)、《健康保险流通与责任法案》(HIPAA)或《支付卡行业数据安全标准》(PCI DSS)等框架的风险,从而导致敏感信息暴露。
- 内部威胁
内部威胁
大多数数据泄露源于意外共享、访问权限配置错误或其他内部威胁,包括故意滥用数据。如果没有自动化检测和匿名化措施,员工无论是否有意,都可能泄露机密信息。
- 打破规律的数据
打破规律的数据
仅依赖基于模式和规则的匹配,只能捕获格式可预测的数据。以不规则或非结构化方式书写的敏感信息会因此漏检,留下仅靠固定模式无法填补的漏洞。
- AI 工作流数据导入
敏感数据进入人工智能工作流
当团队将文件和数据集输入到人工智能开发和数据管道中时,被模型吸收的敏感数据很难撤回。在这些系统摄入数据之前,必须对其进行检查和清理。
基于人工智能的敏感数据保护
Proactive DLP 通过深度检查和自动化策略执行,Proactive DLP 敏感数据Proactive DLP 、遮盖和匿名化处理,从而在每次数据交换过程中协助实现合规与管控。
深度内容检查
扫描超过 125 种文件类型,包括 Microsoft Office、PDF、CSV、图像文件和压缩包,以检测敏感信息,例如社会安全号码、信用卡号、IPv4/CIDR 地址块以及文本中的机密信息。
基于内容的检测与匿名化
利用人工智能驱动的模型来检测非结构化文本、身份证明文件、不适合工作场所的图像以及有害言论,然后自动对个人信息进行遮盖或匿名处理,以保护隐私。

政策执行与合规
支持自定义策略规则,以确保符合监管要求(例如 GDPR、HIPAA 或 PCI DSS),移除元数据,嵌入分类标签并控制文件传输,从而确保在所有用户和渠道中实现自动化治理。
Deep CDR 如何运作
Proactive DLP 您的文件,在敏感数据离开贵组织或传至外部用户之前,对其进行检测、分类和保护。
屏蔽。遮盖。匿名化。
基于人工智能的敏感数据检测
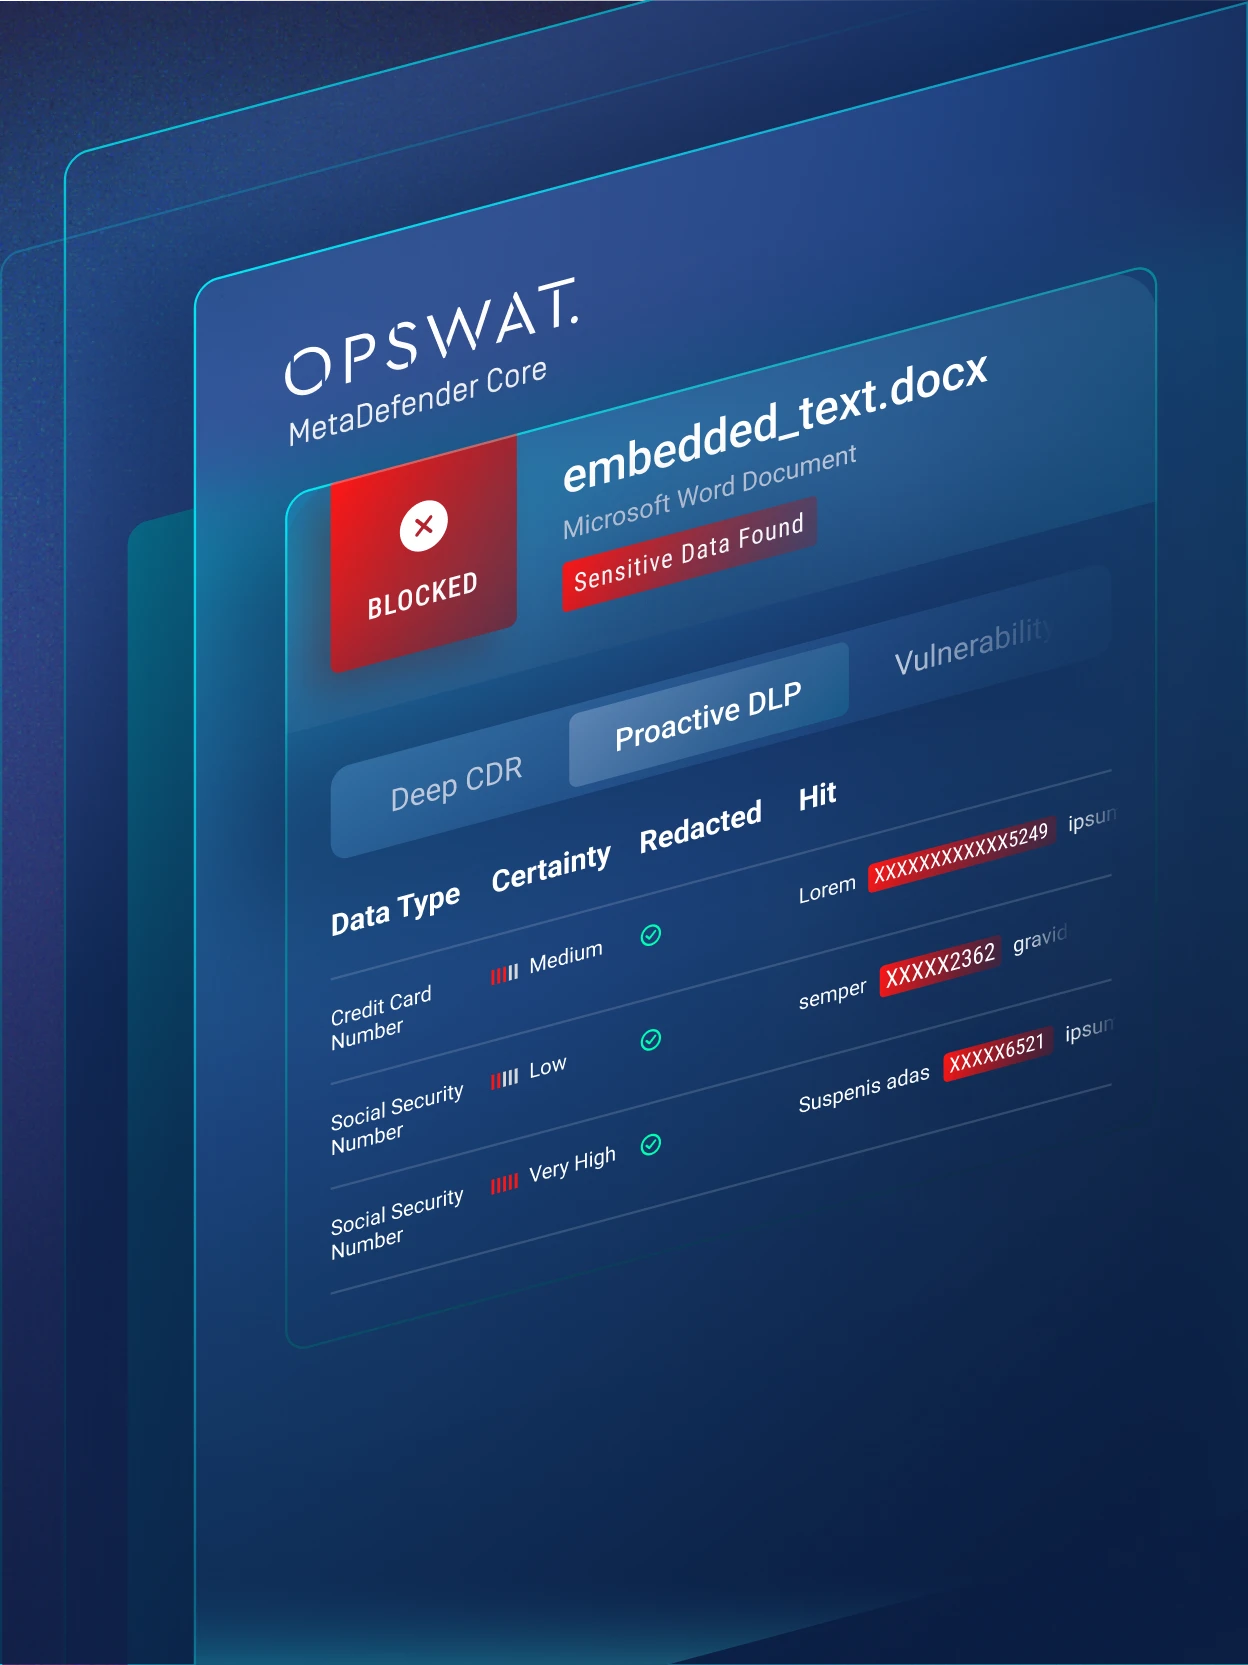
利用OCR和NER技术,在125多种文件类型(包括文本、图像和嵌入式文档)中识别个人身份信息(PII)、受保护健康信息(PHI)、凭证、财务数据、机密信息及不当内容,并具备高检测准确率。
基于内容的策略执行
通过根据文件敏感程度自动阻止或允许文件访问,并应用内容遮盖、替换、元数据删除、标记或水印等操作,自动执行基于内容的策略,从而支持安全且符合合规要求的数据共享。
检查将用于公共人工智能工具的文件
Proactive DLP™ 通过MetaDefender 、ICAP 和Server 部署在前端代理服务器之后,对上传至公共 AI 工具的文件进行检查,并拦截包含受监管数据的文件,其中包括通过 OCR 从图像和手写内容中识别出的敏感文本。
Integration with Multi-Layered Security Ecosystem
该功能与 Metascan™Multiscanning 、Deep CDR™ 技术、AI Content Inspector、Adaptive Sandbox 以及File-Based Vulnerability Assessment 在同一套MetaDefender 工作流中运行,提供多层次防护,在单次文件传输过程中即可实现数据丢失防护和恶意软件防护,无需部署单独的工具。
监管合规对齐
可检测并拦截受监管的数据类型,包括个人身份信息(PII)、受保护的健康信息(PHI)和财务信息,并提供可自定义的策略,帮助组织符合PCI-DSS、HIPAA和GDPR的要求。
Proactive DLP )如何Proactive DLP 您的数据
了解Proactive DLP 如何Proactive DLP 您的文件交换安全,在风险发生前及时发现并预防数据丢失。
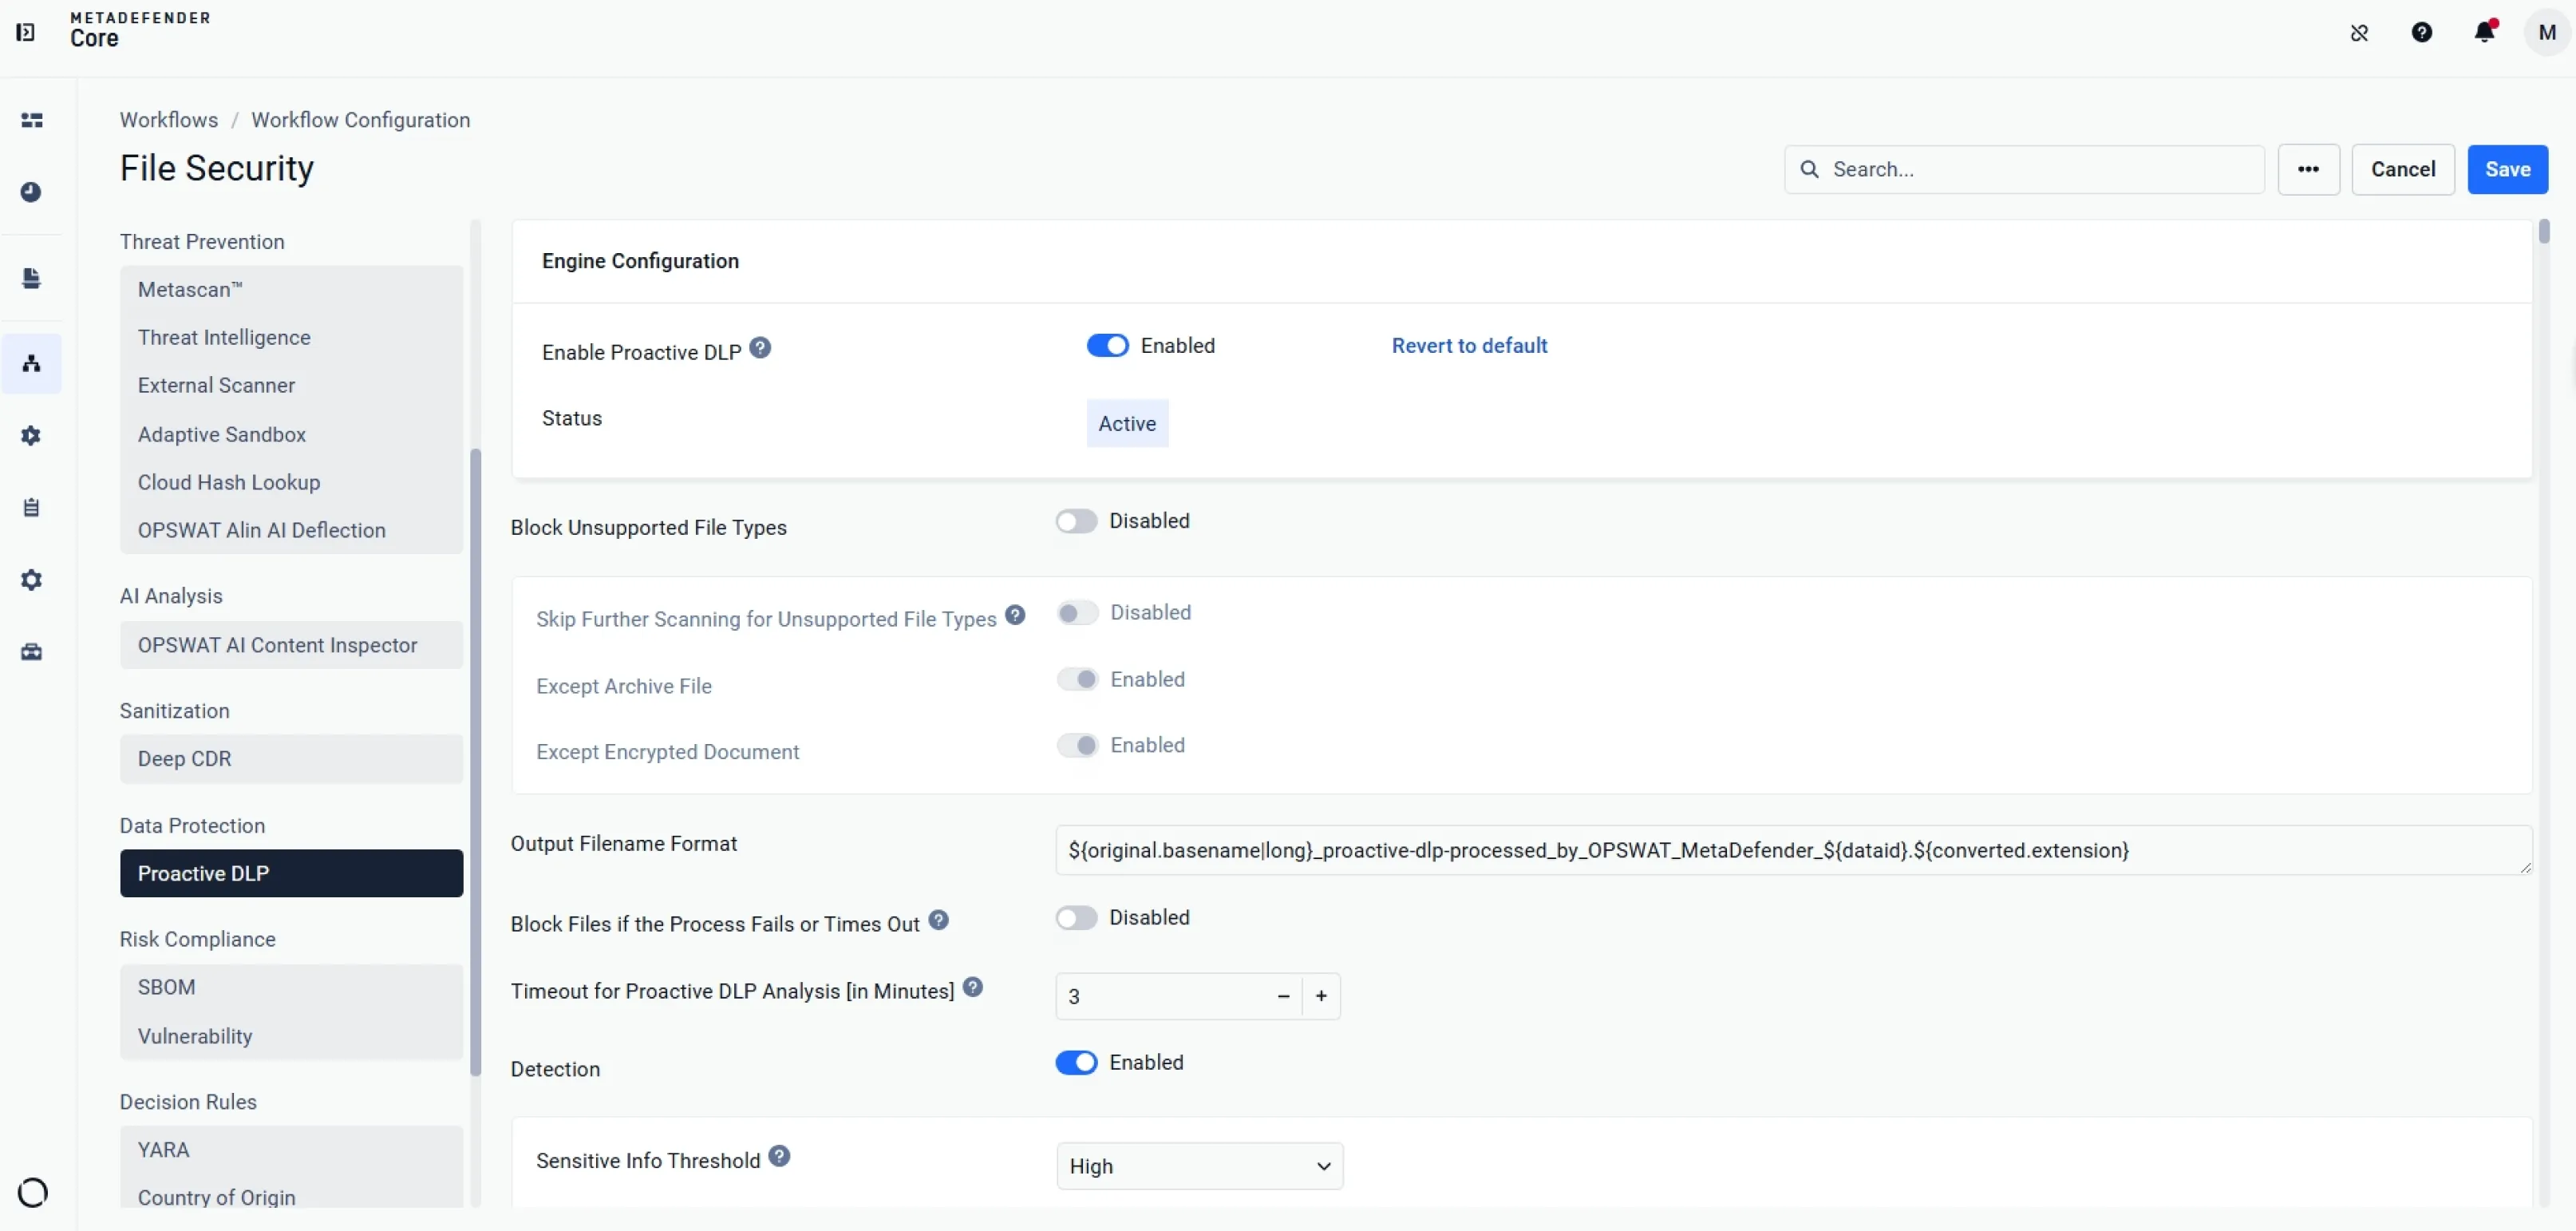
Enables AI-powered data protection to detect and safeguard sensitive data across various file types.
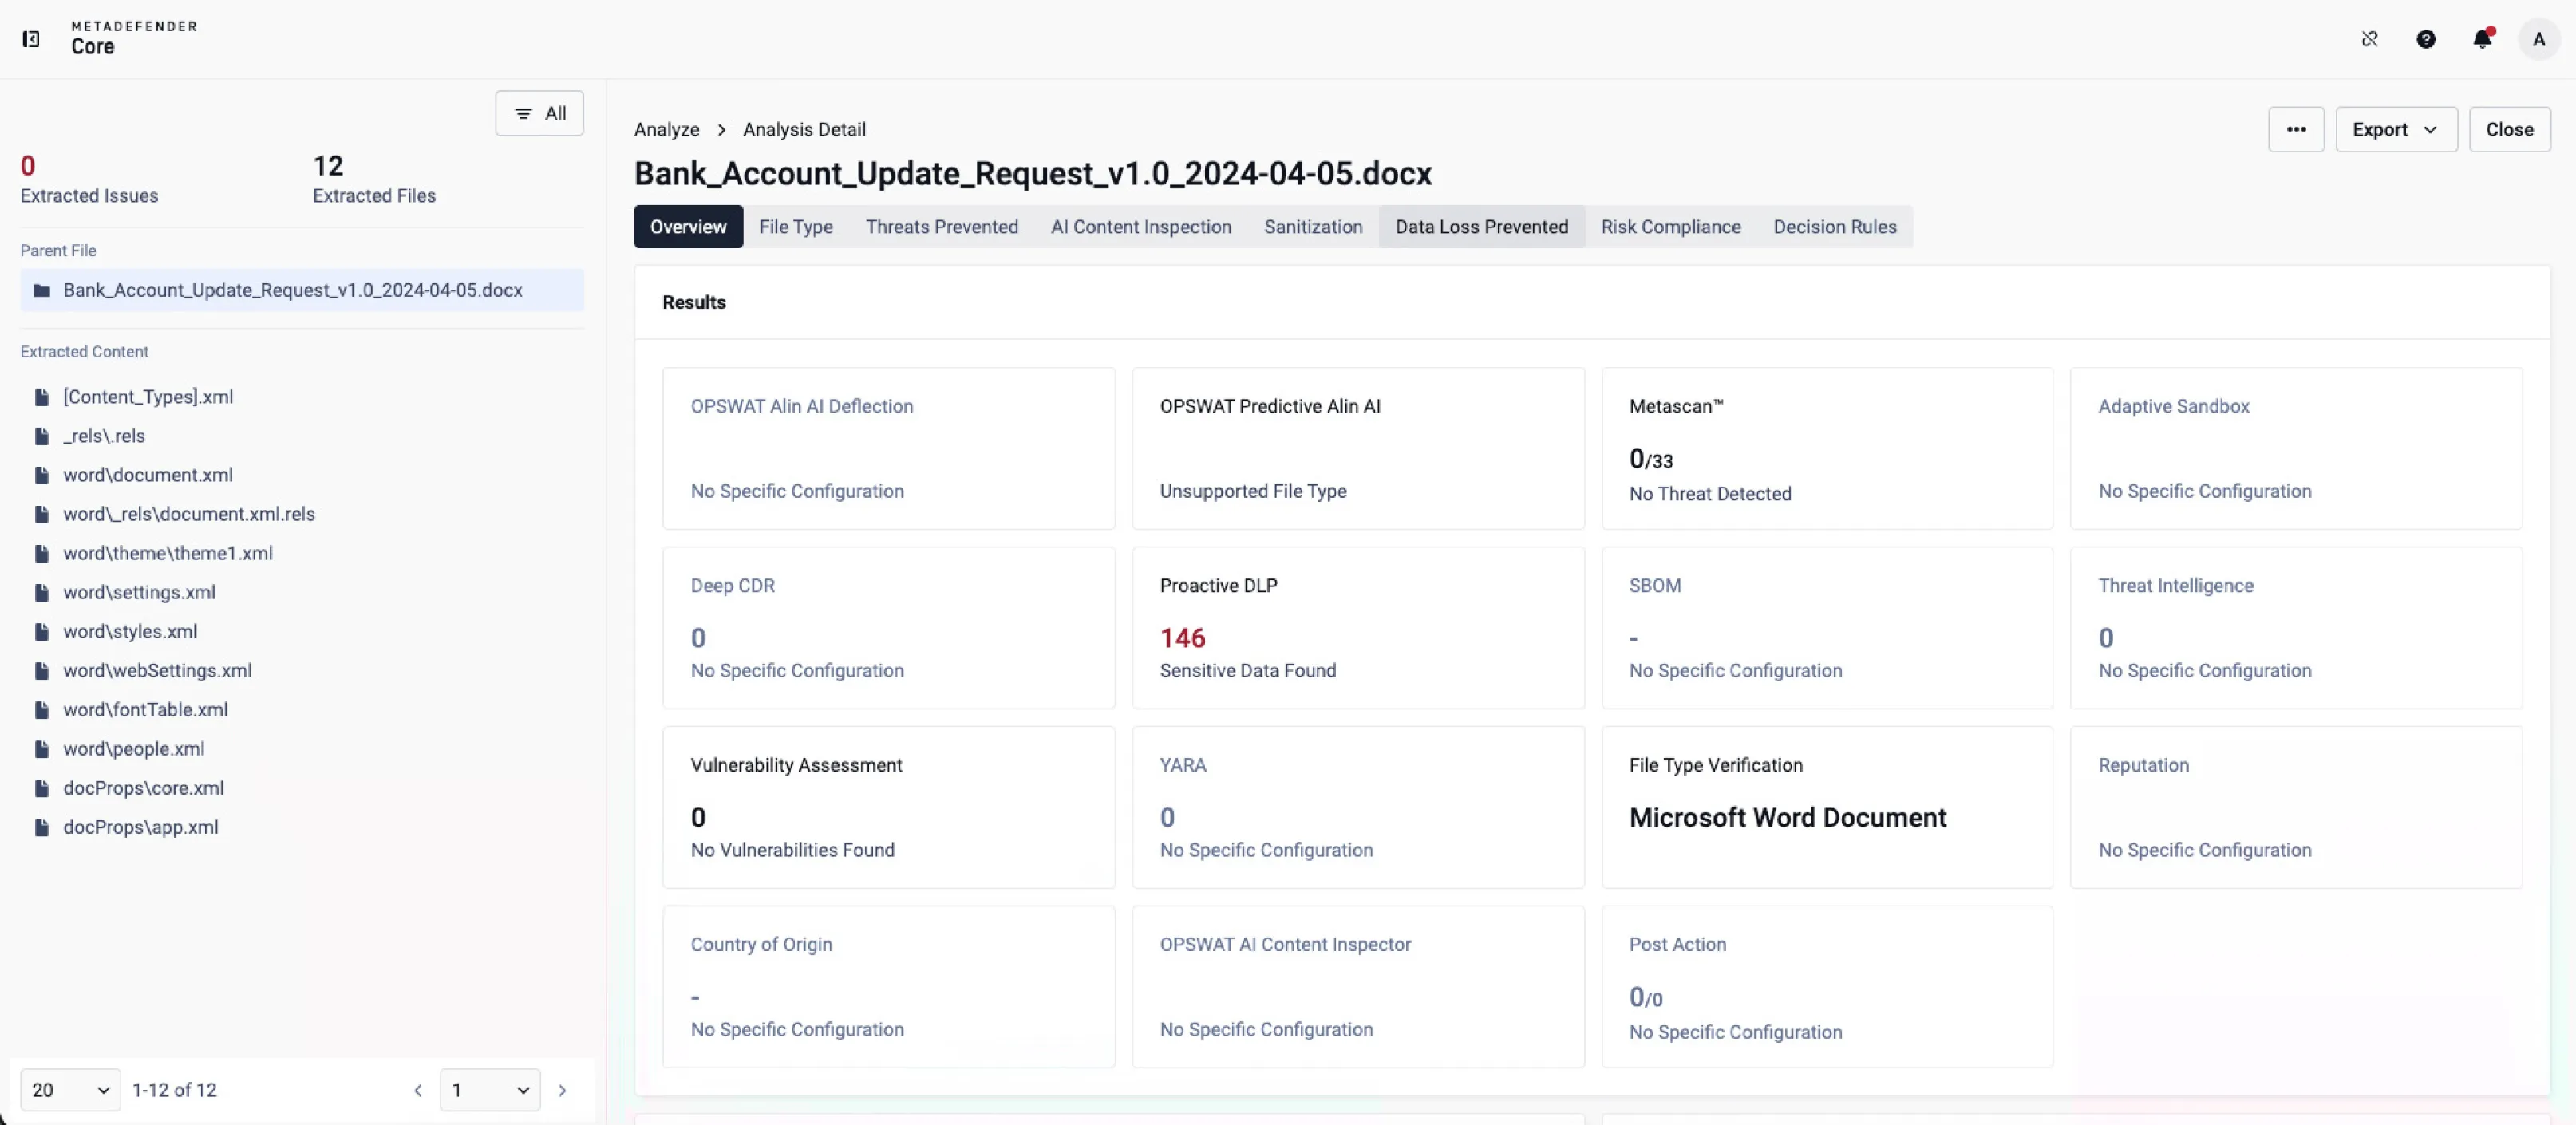
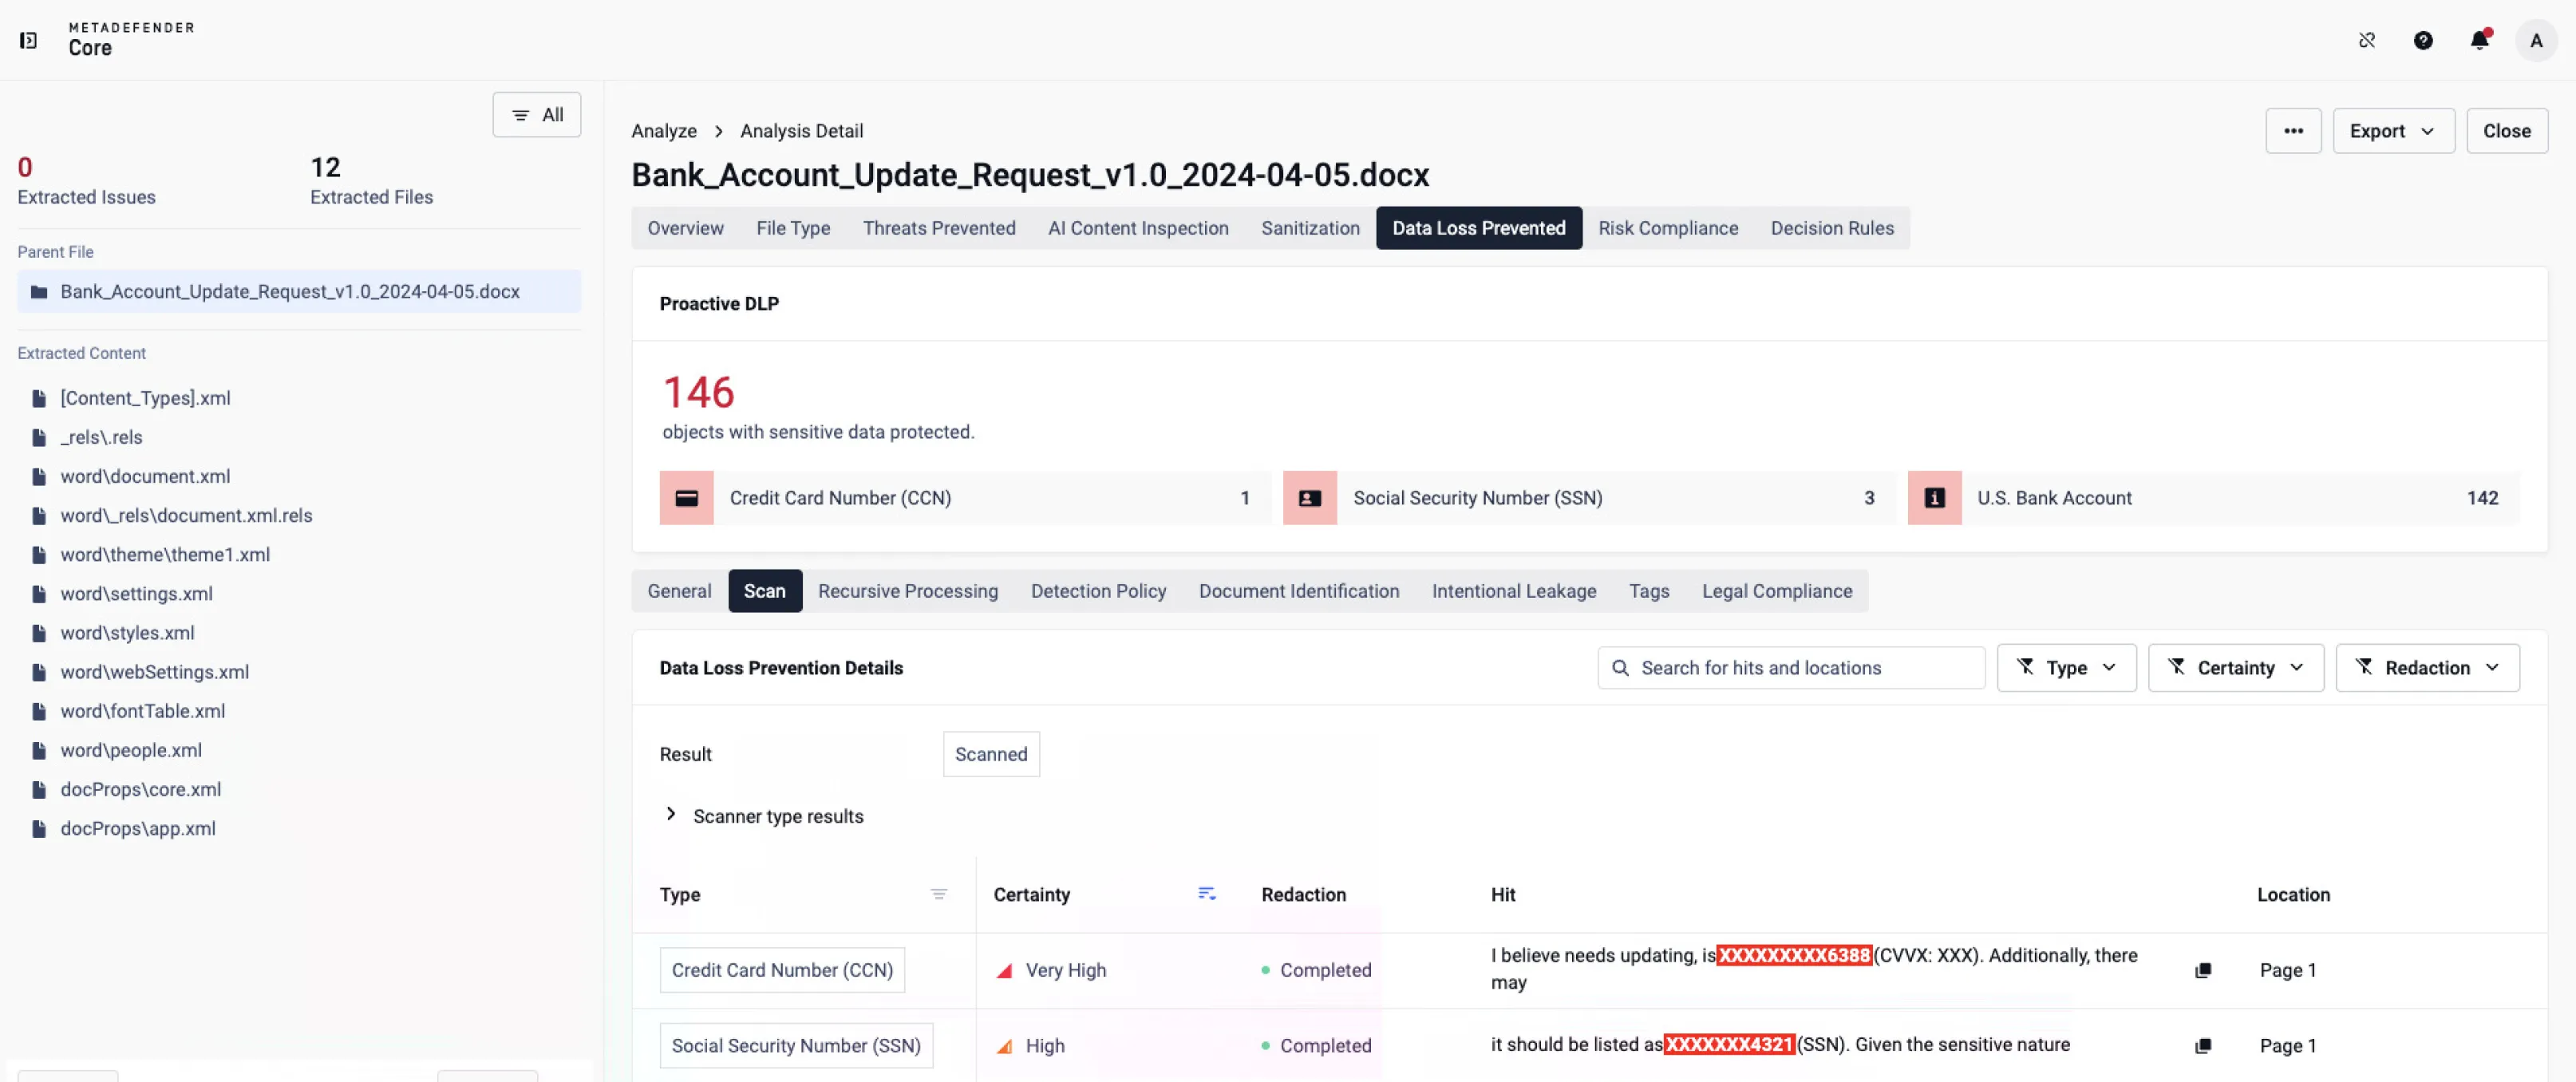
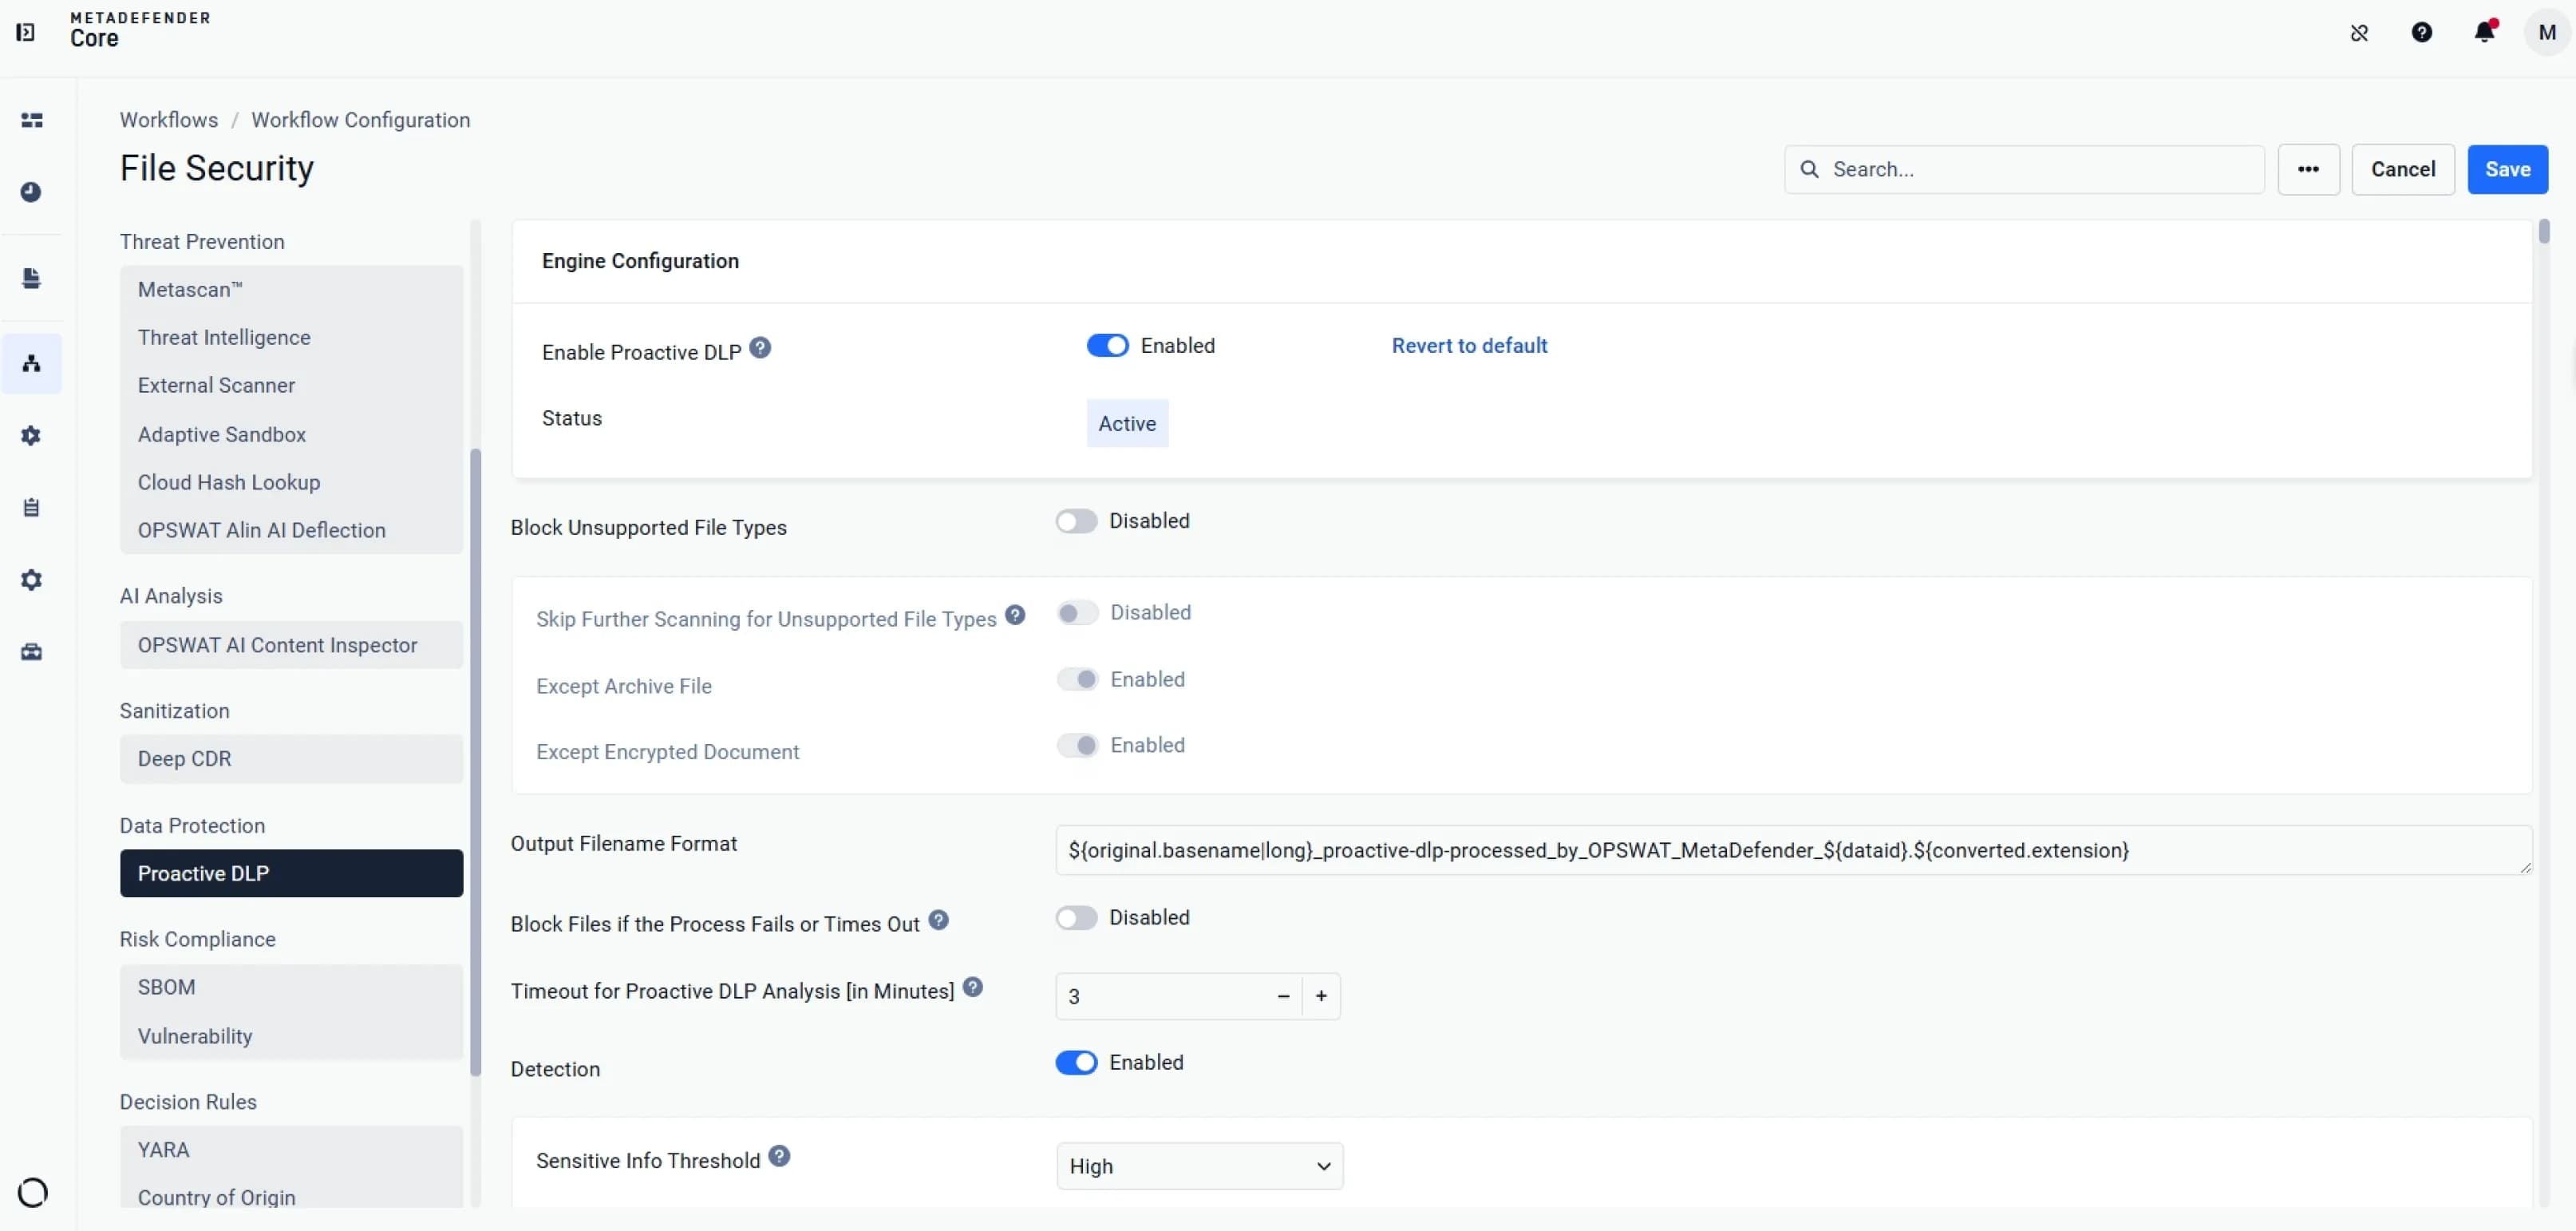 基于人工智能的敏感数据检测
Enables AI-powered data protection to detect and safeguard sensitive data across various file types.
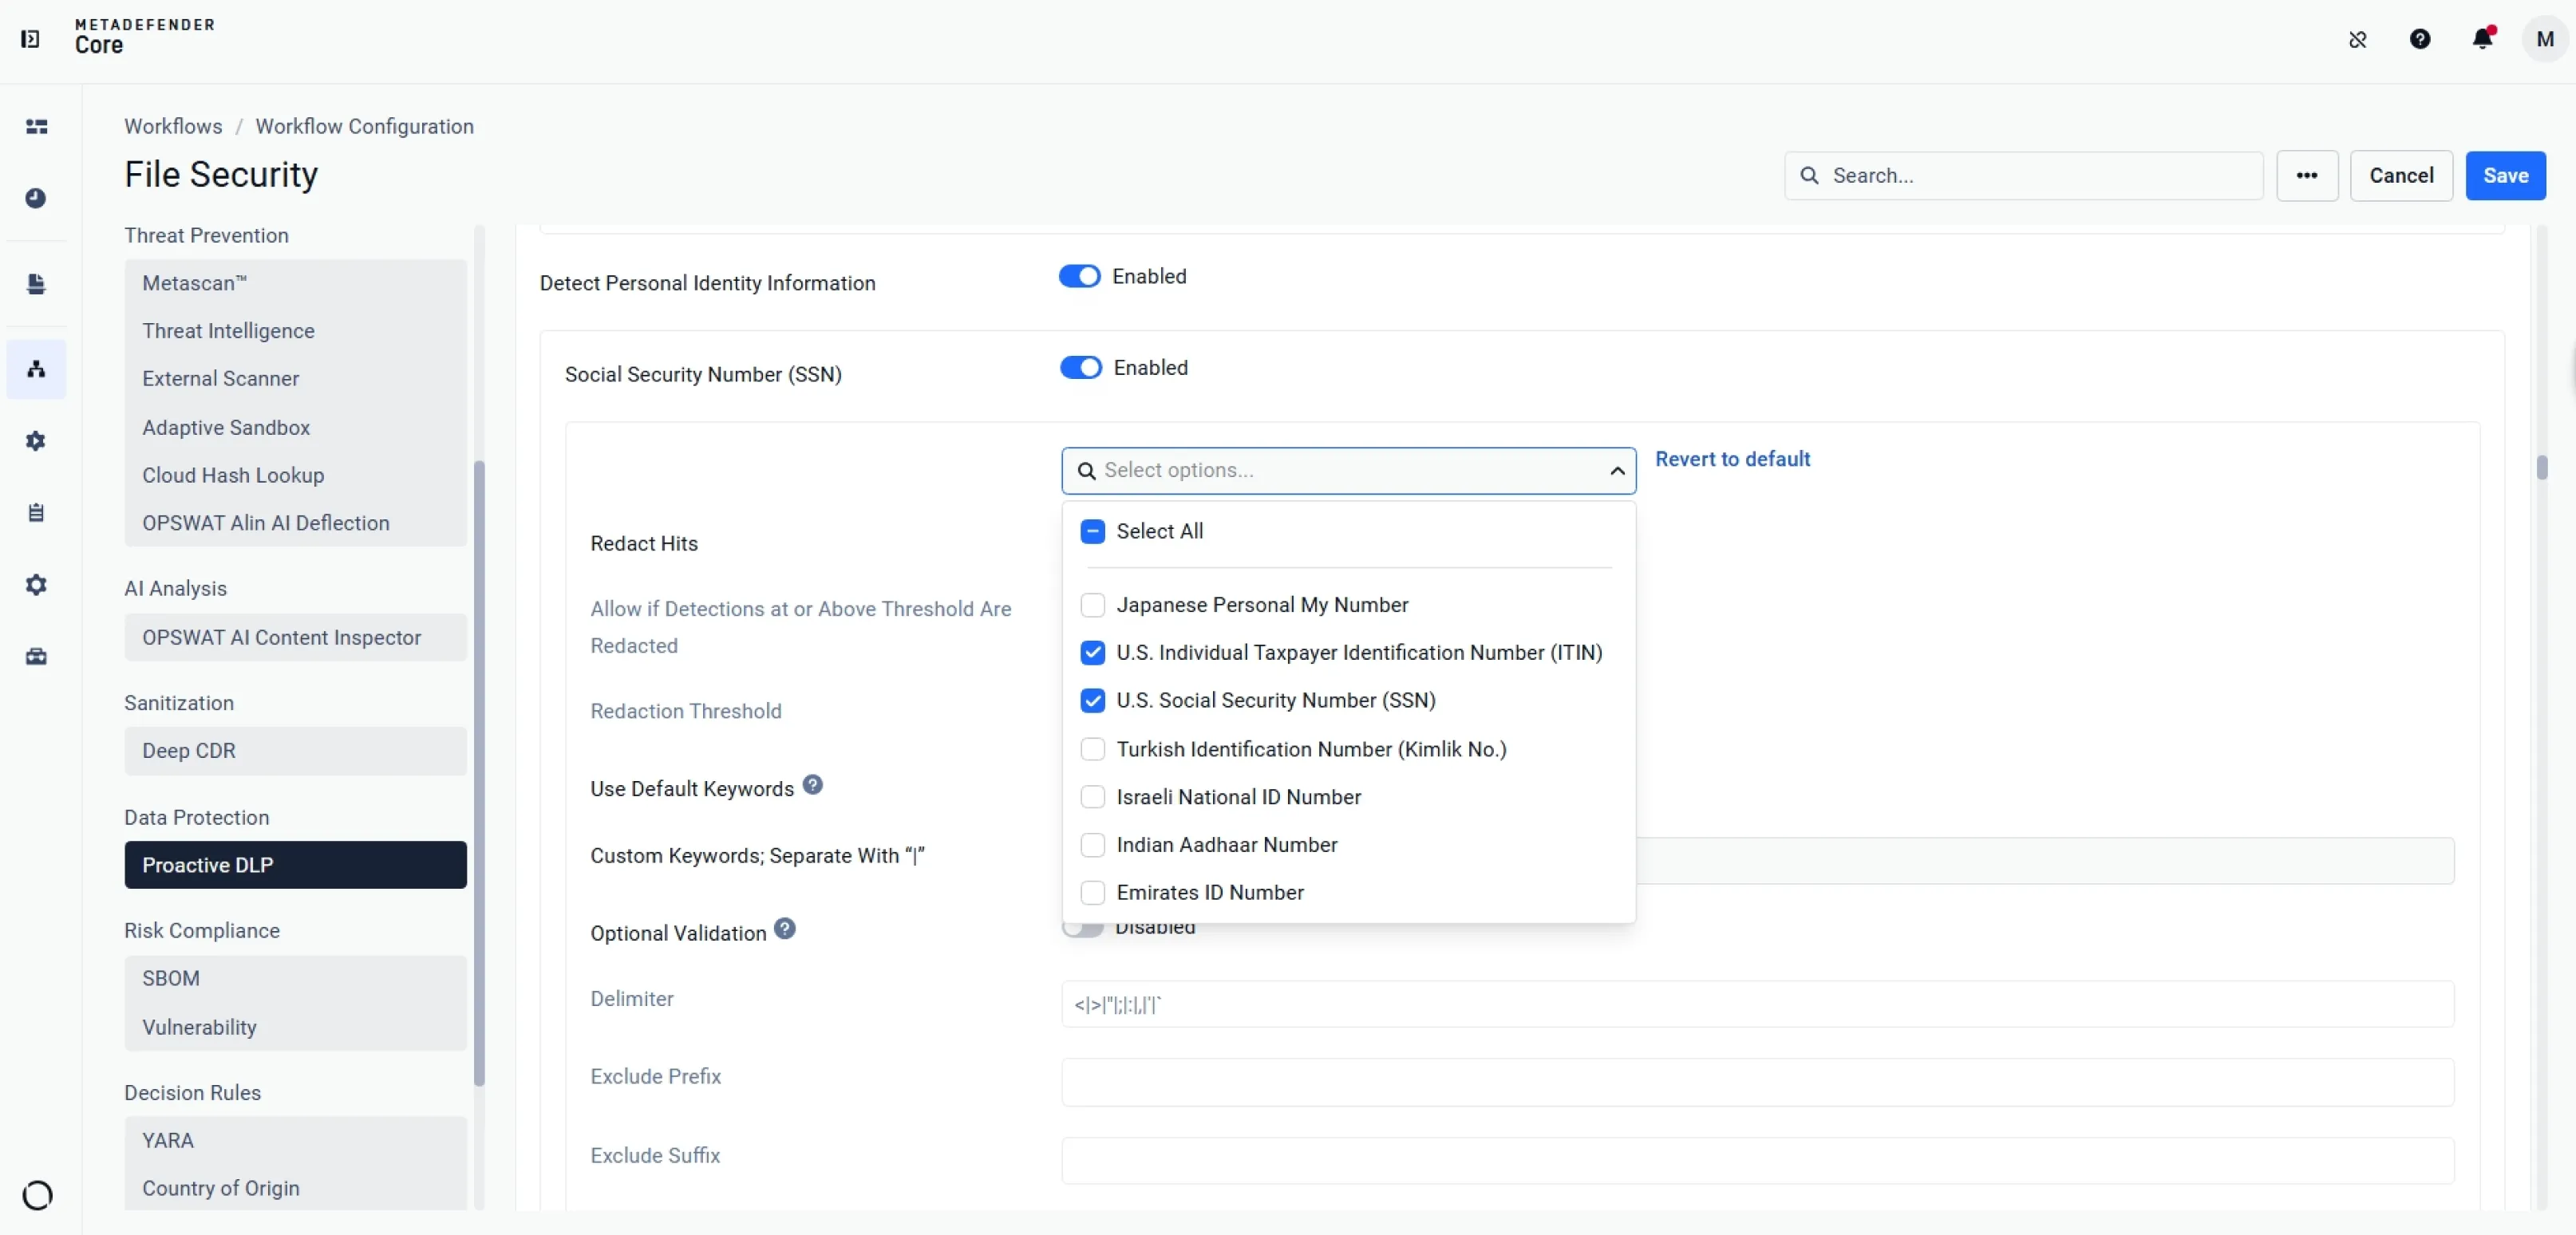
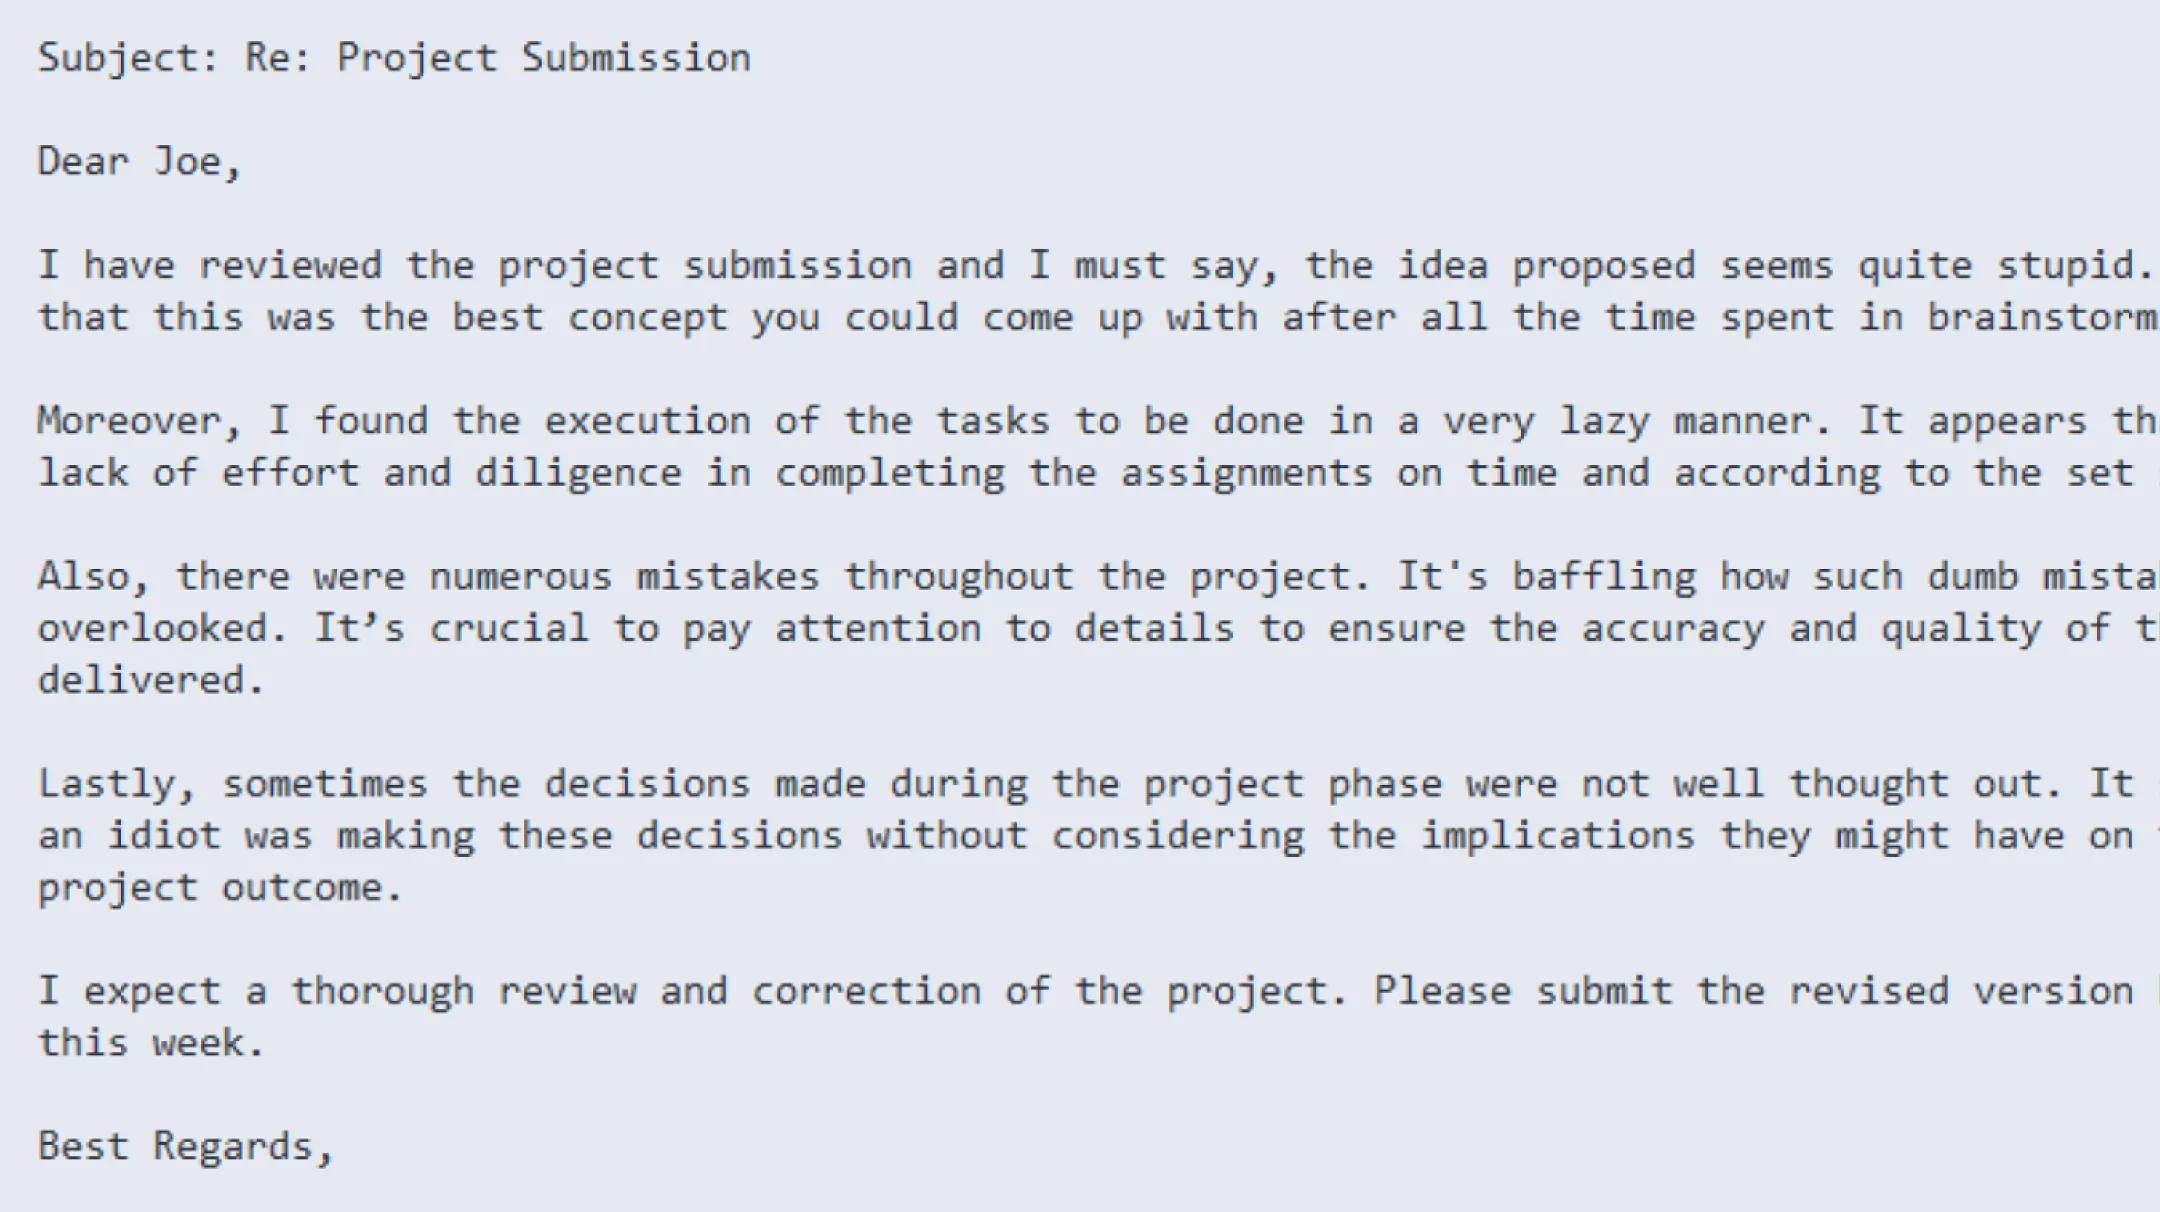
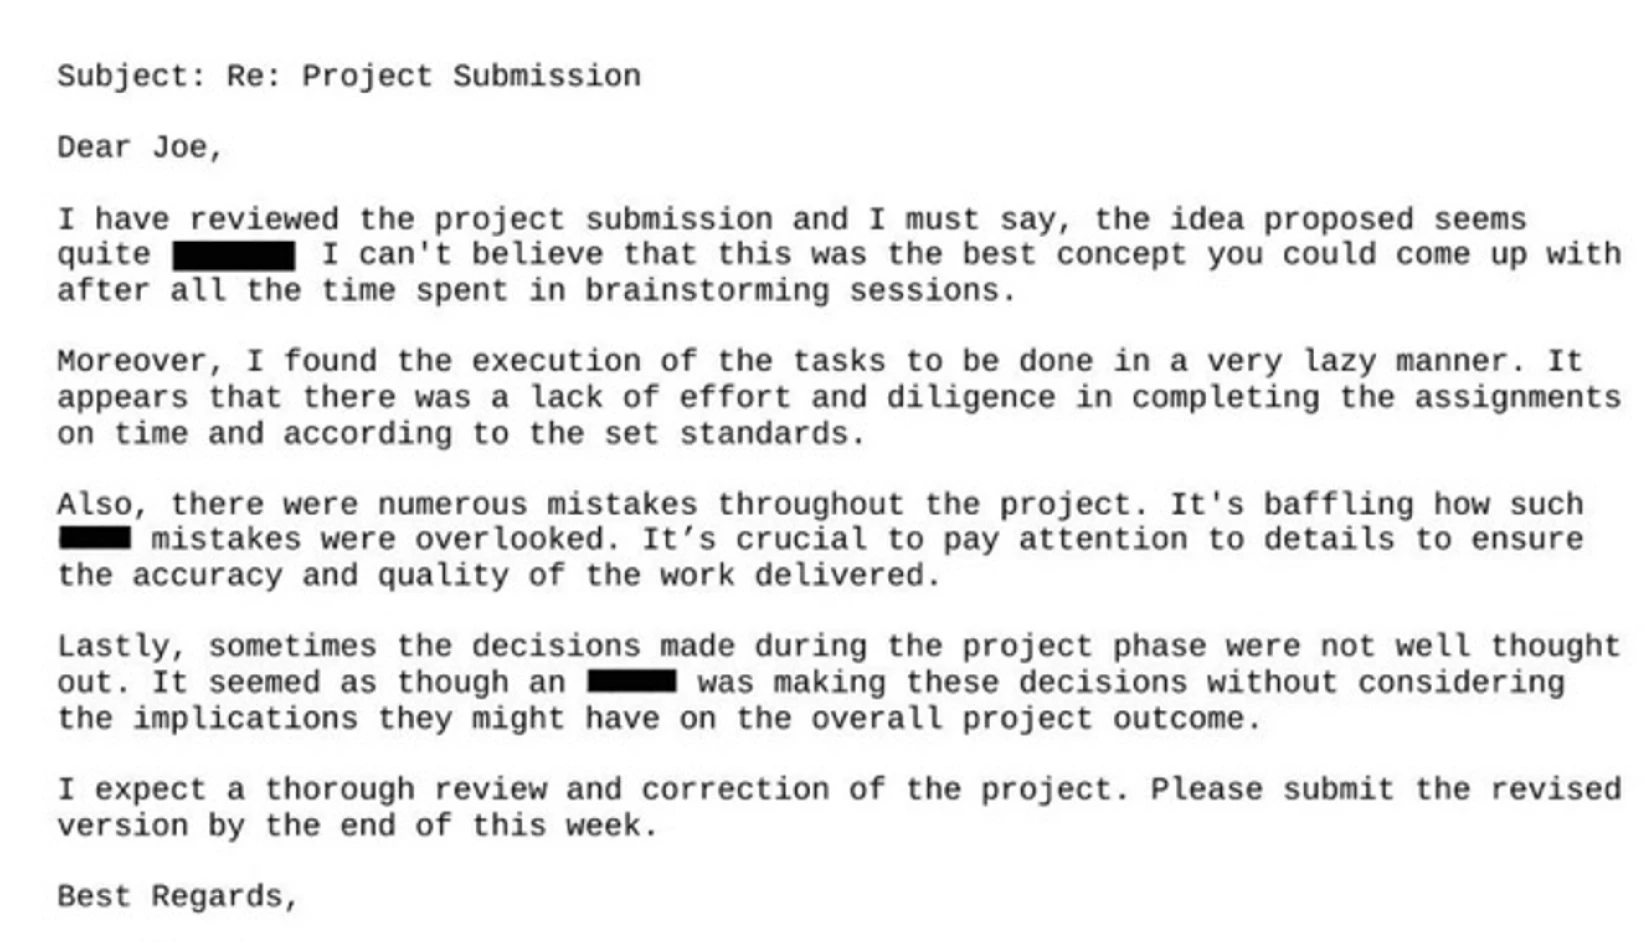
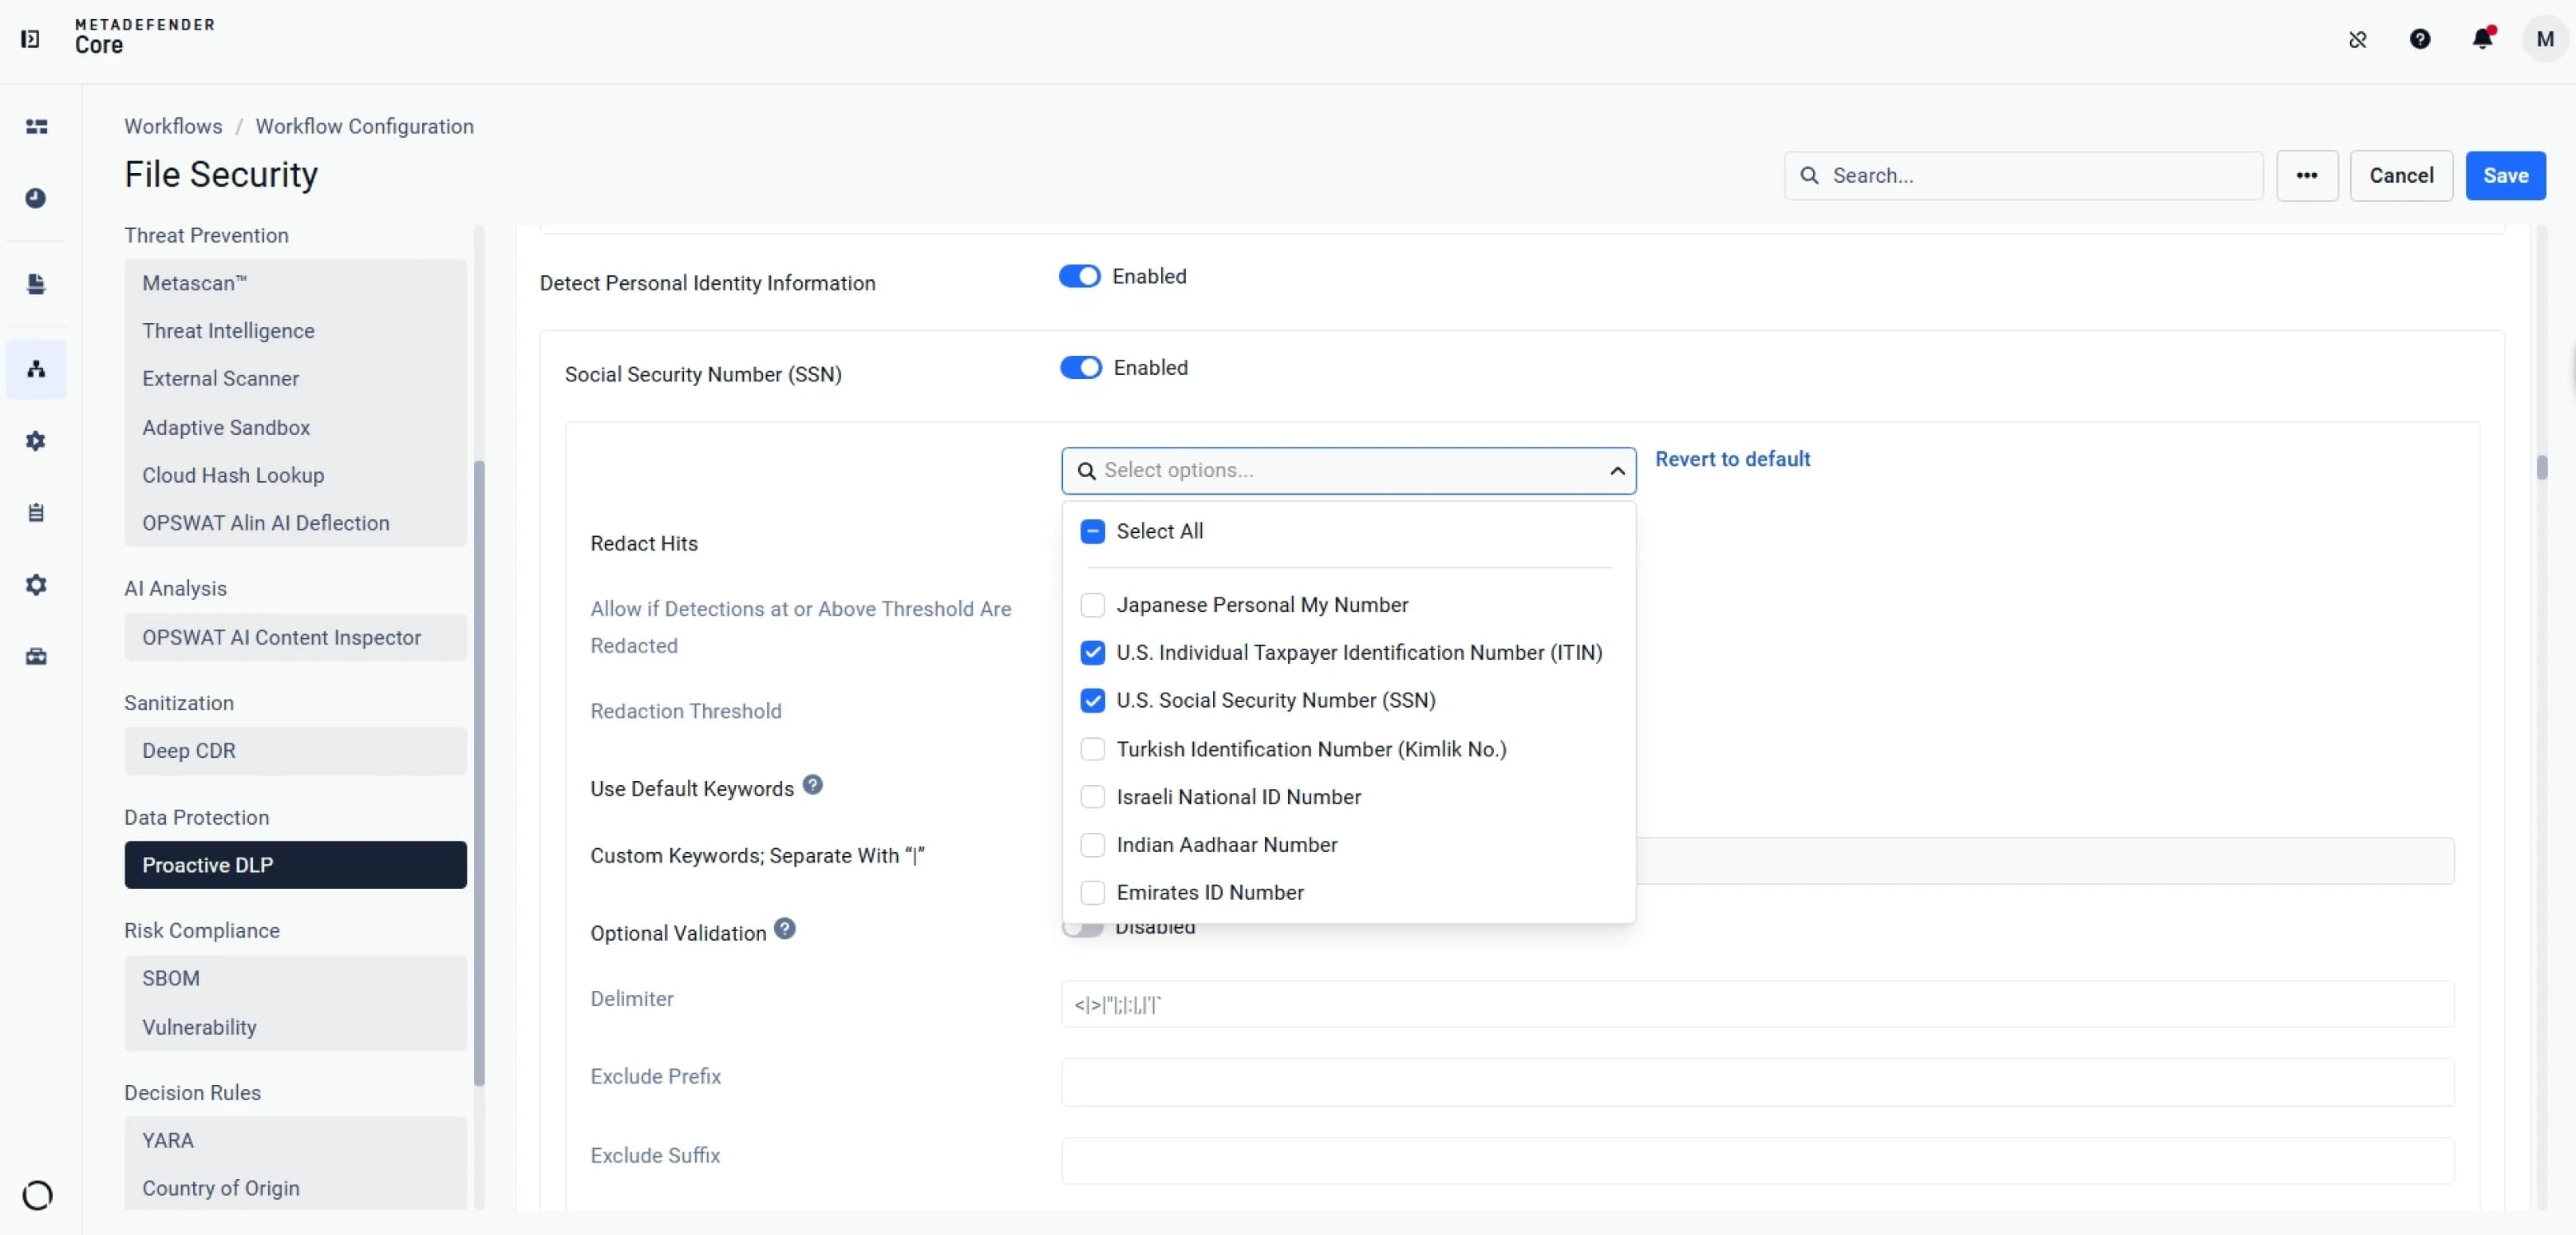 敏感数据遮盖
Easily redact sensitive data including financial info, personal identity, network and device info, secrets, regex, and metadata.
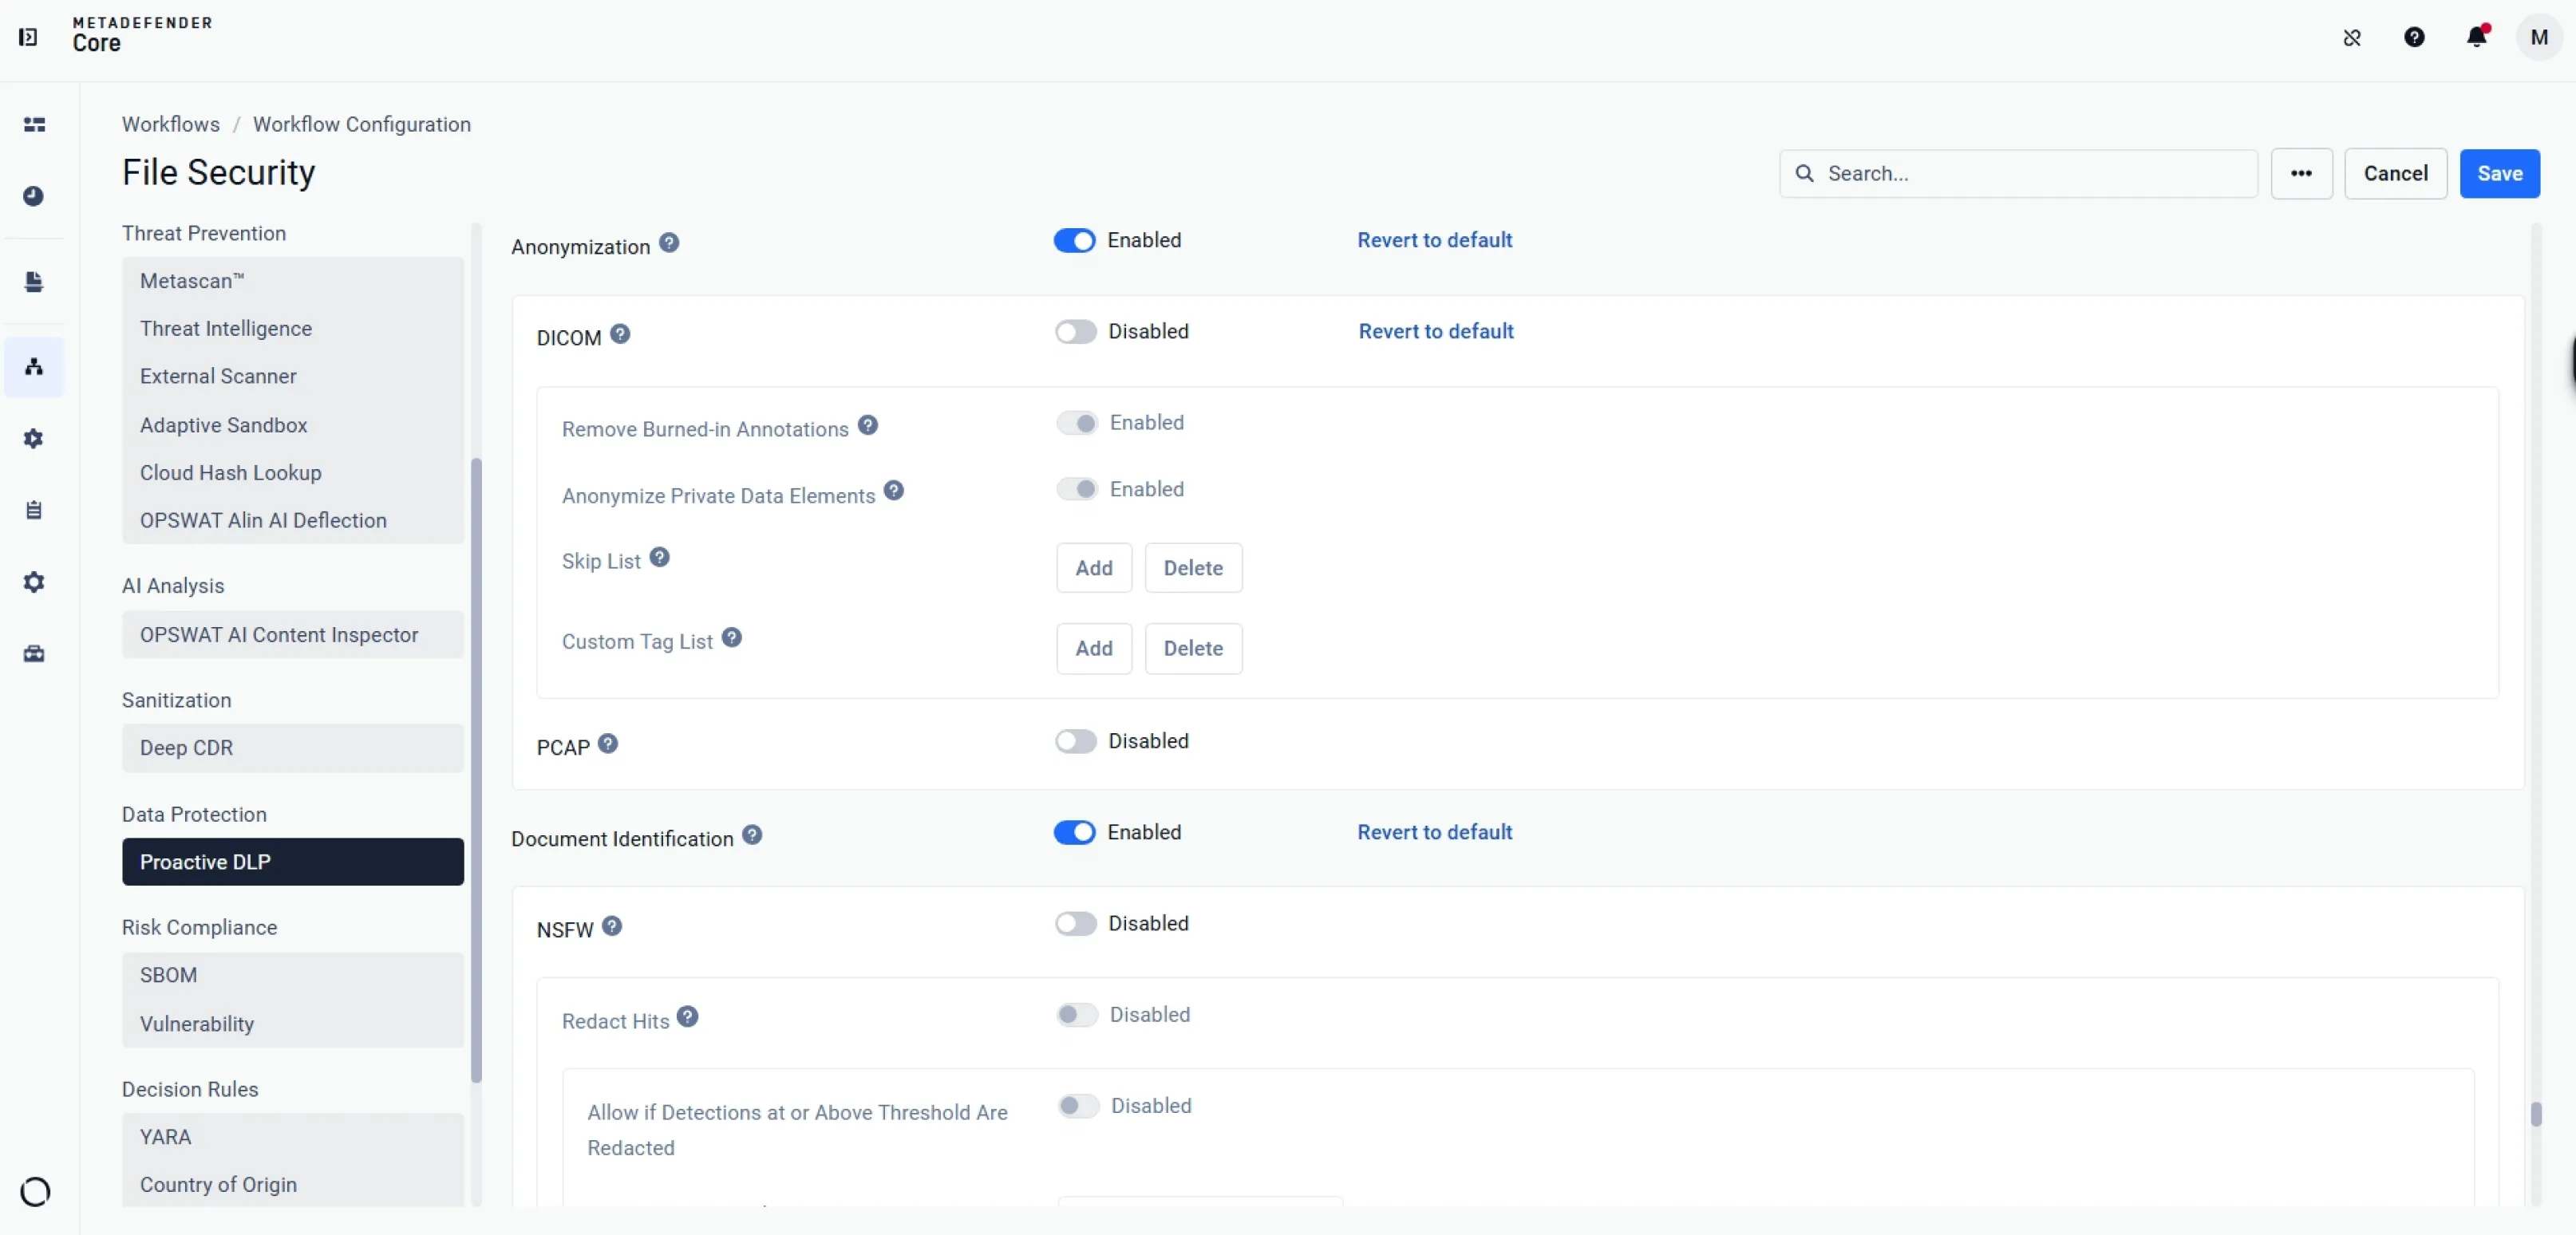
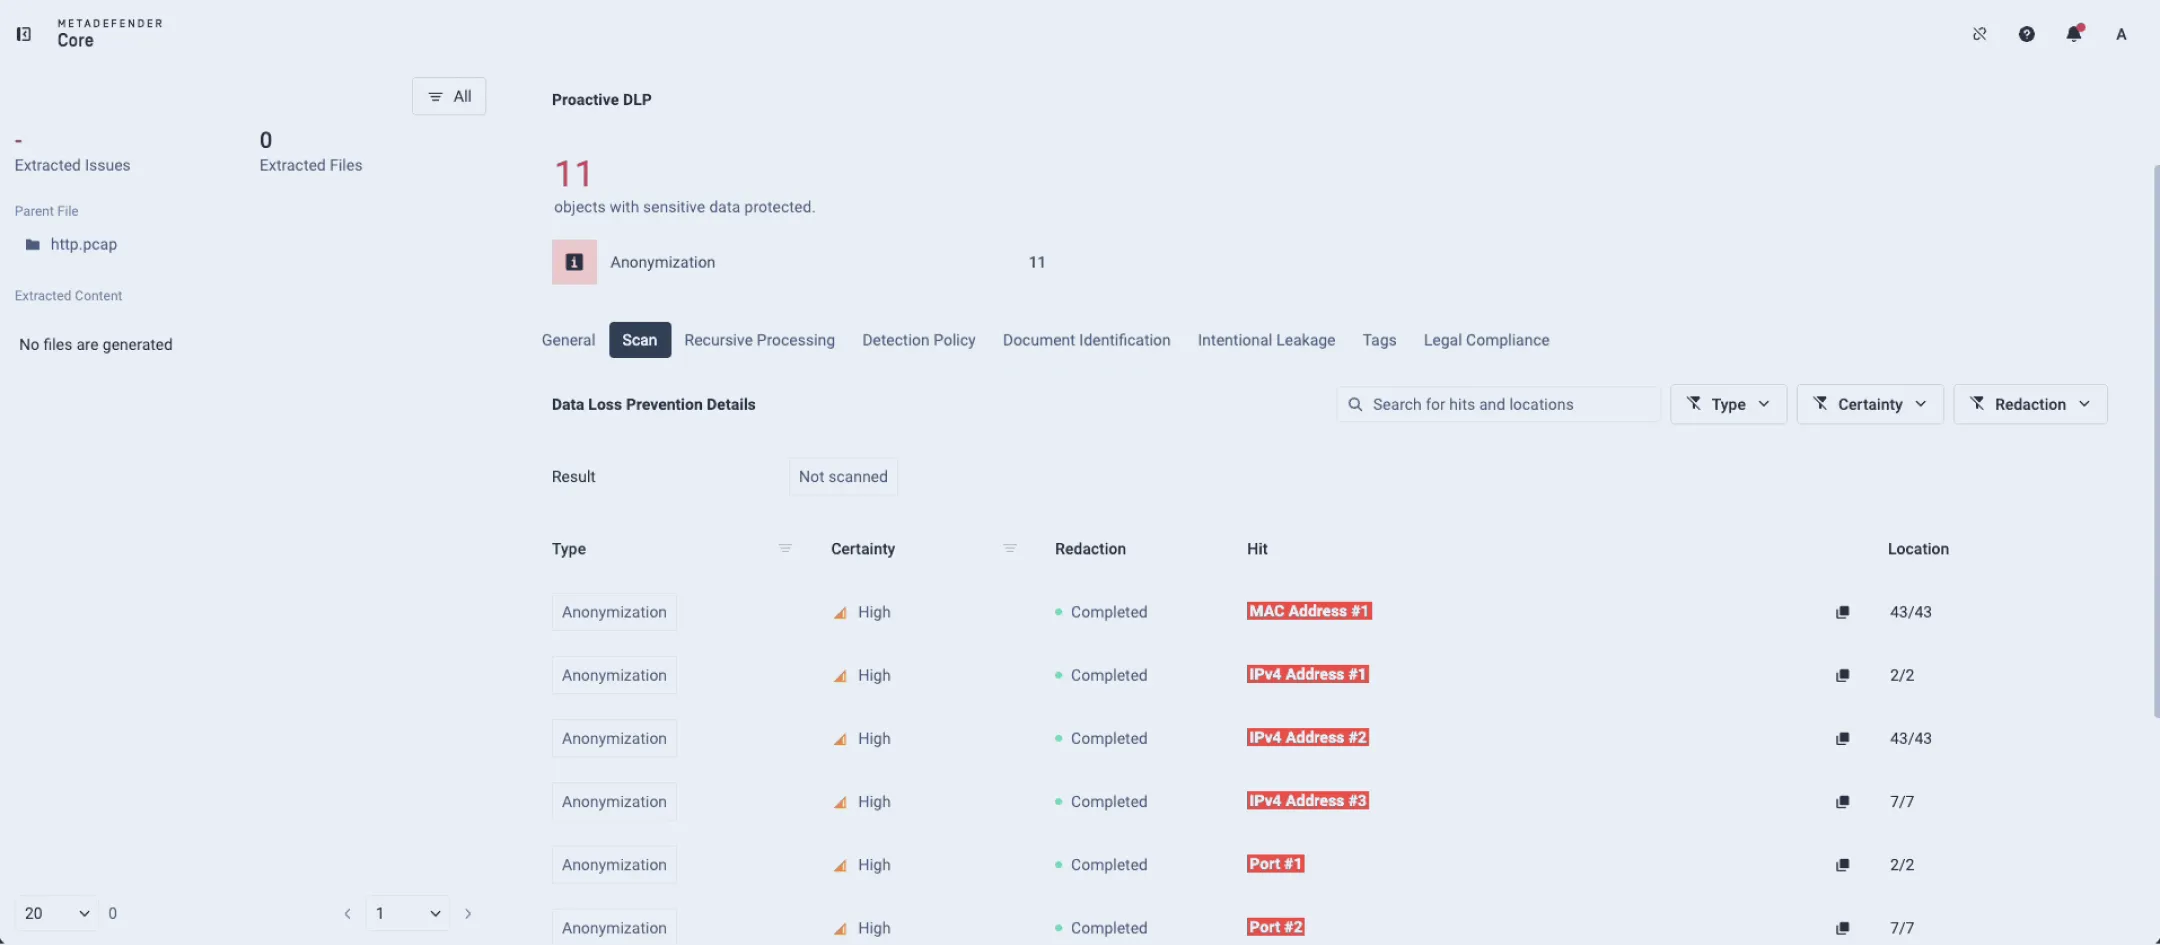
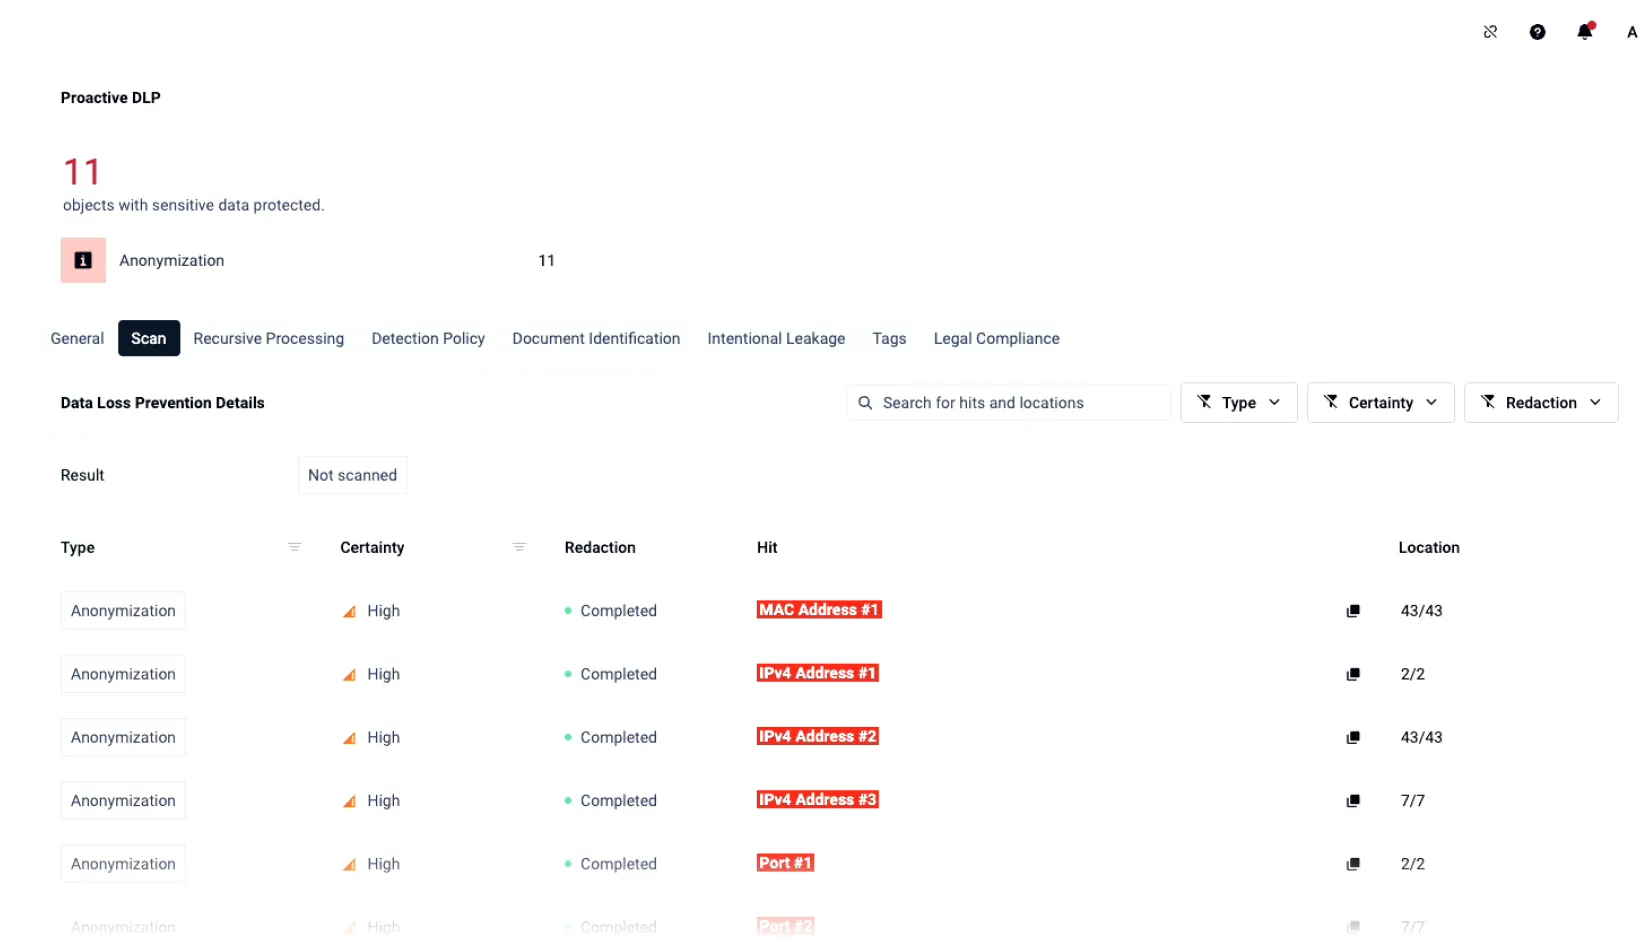
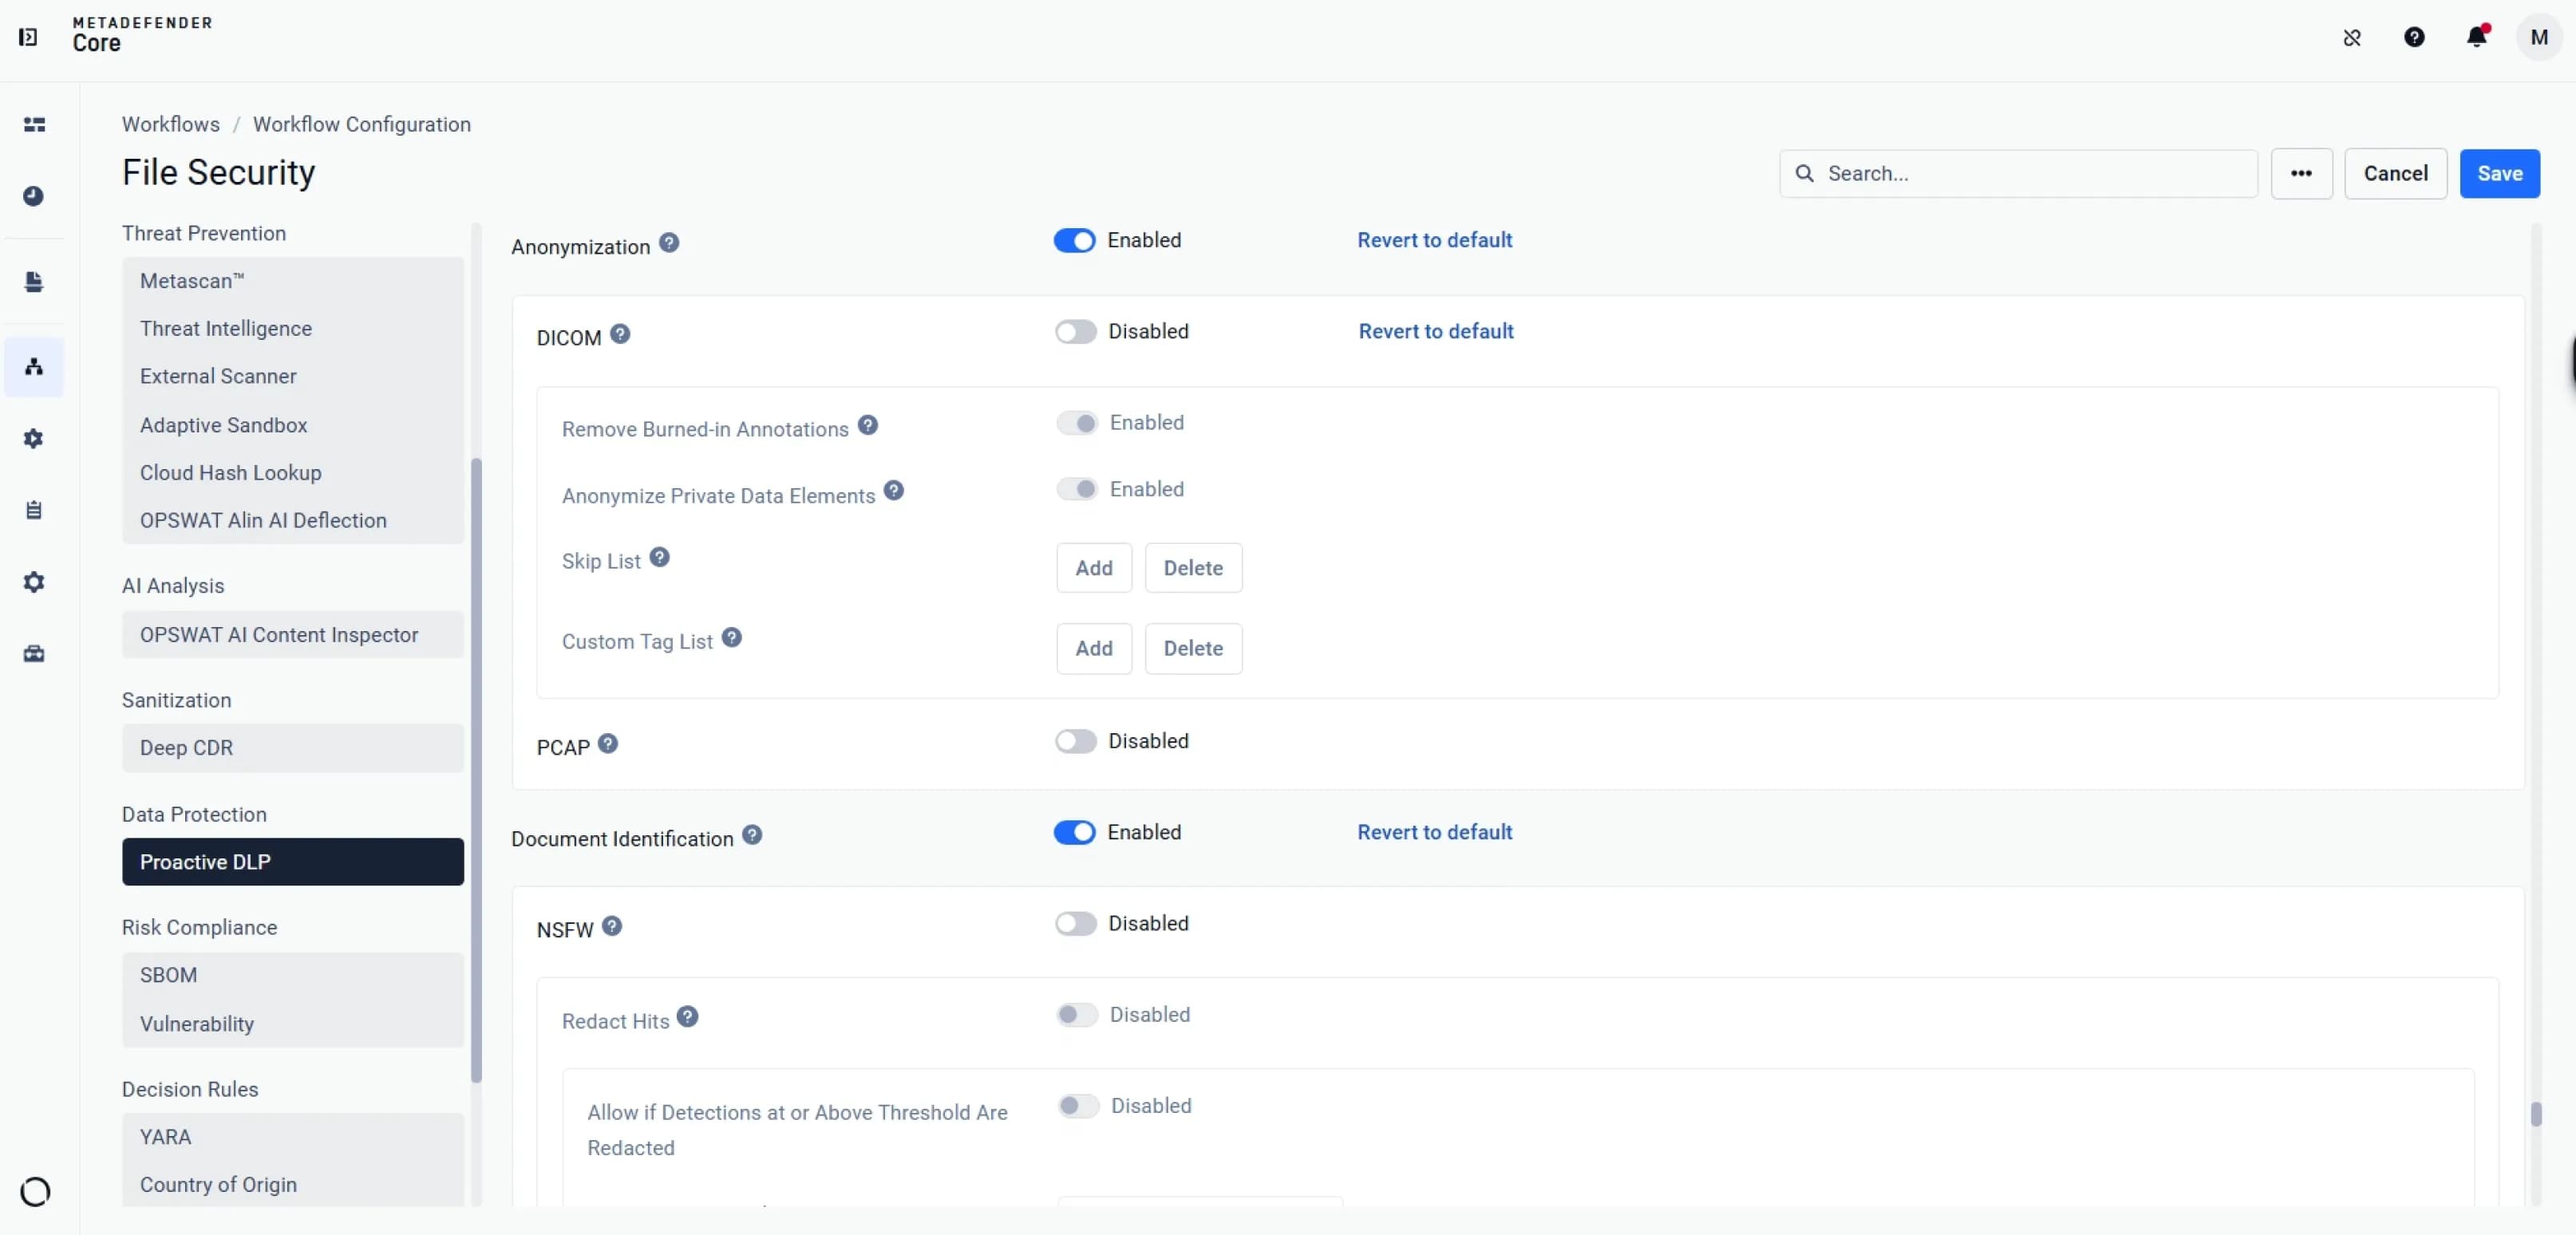 个人信息匿名化
Support anonymization across diverse file types such as DICOM and PCAP files to prevent intentional or accidental data leaks.
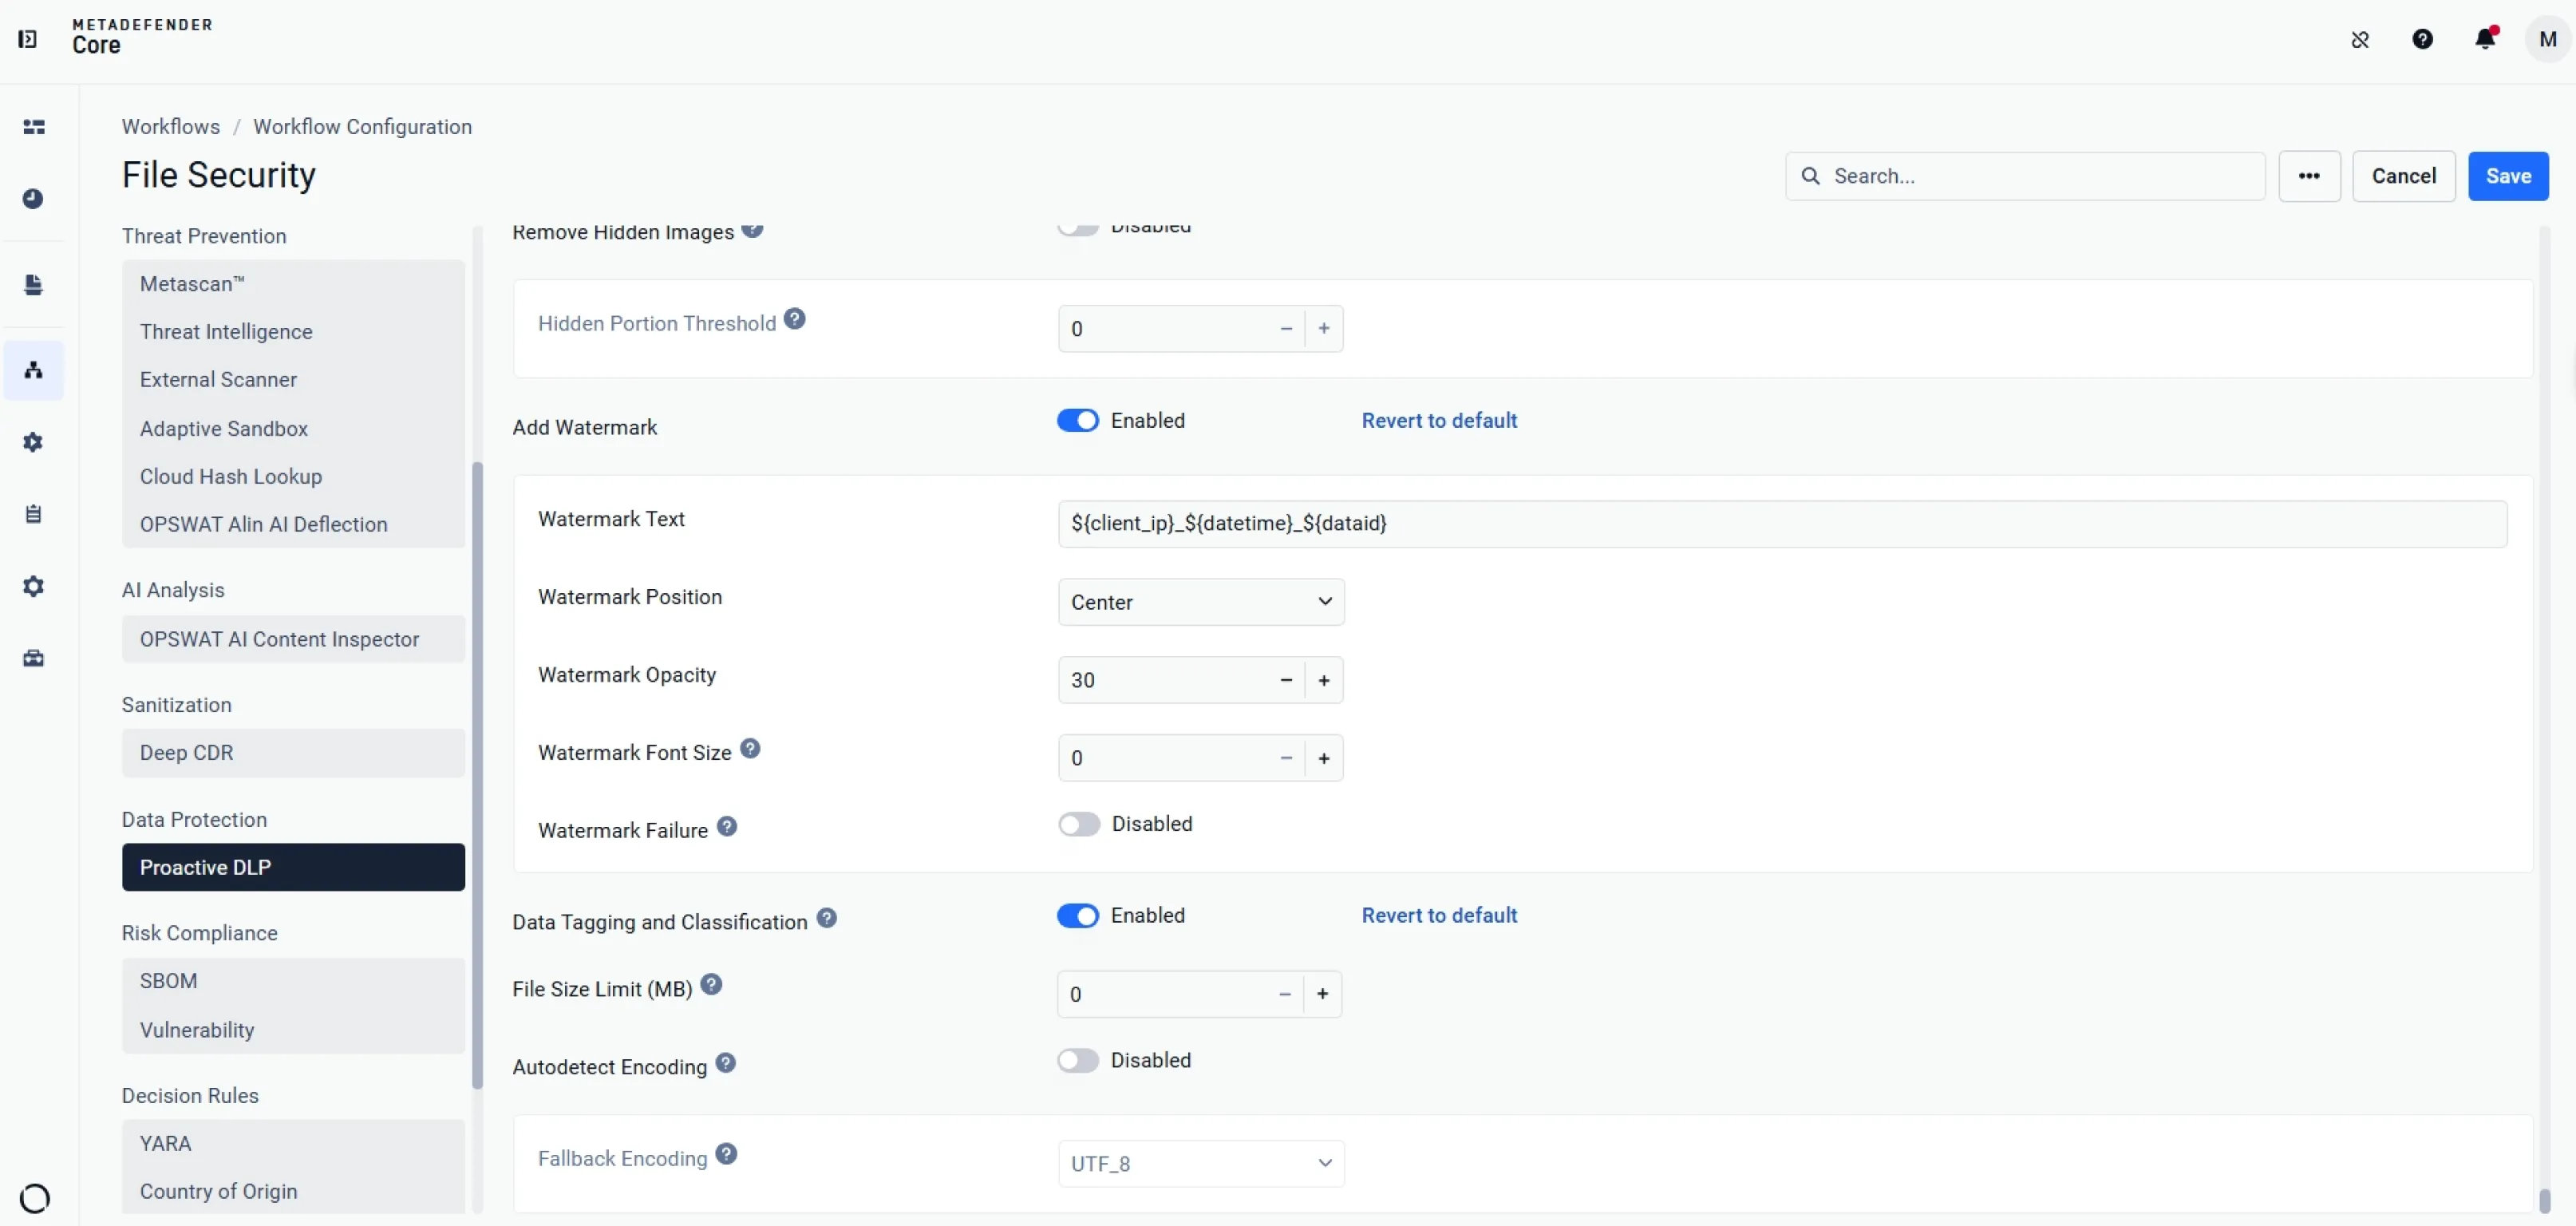
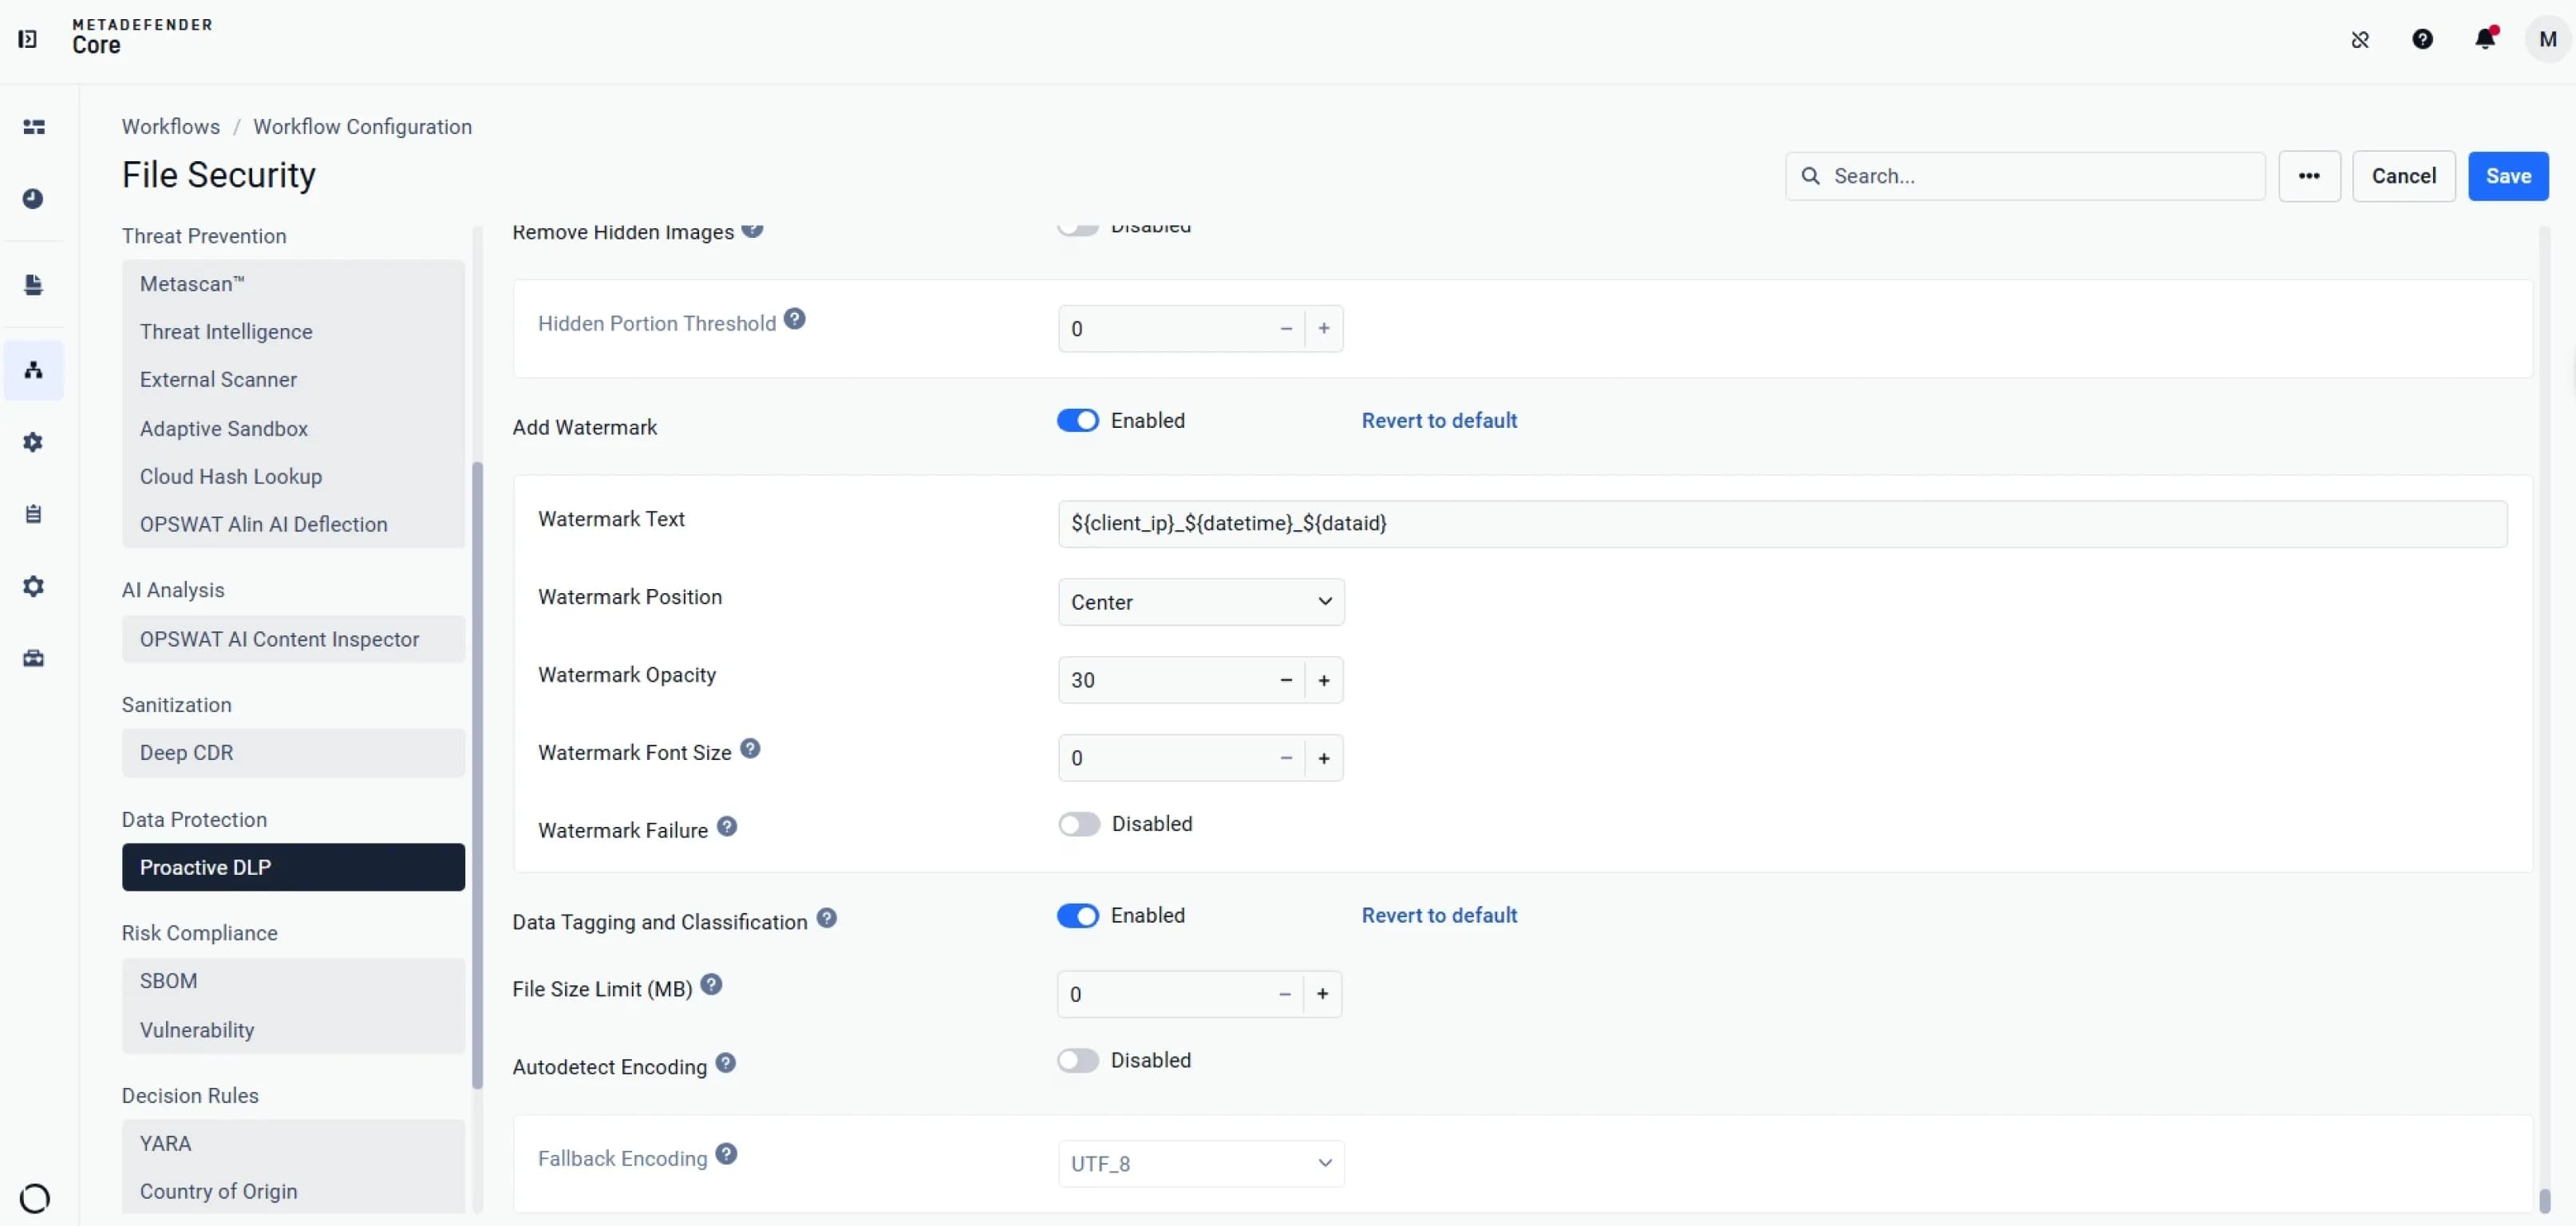 数据标注与分类
Applies tagging and classification to output files, removes embedded or cropped images, and automatically detects varied encodings.
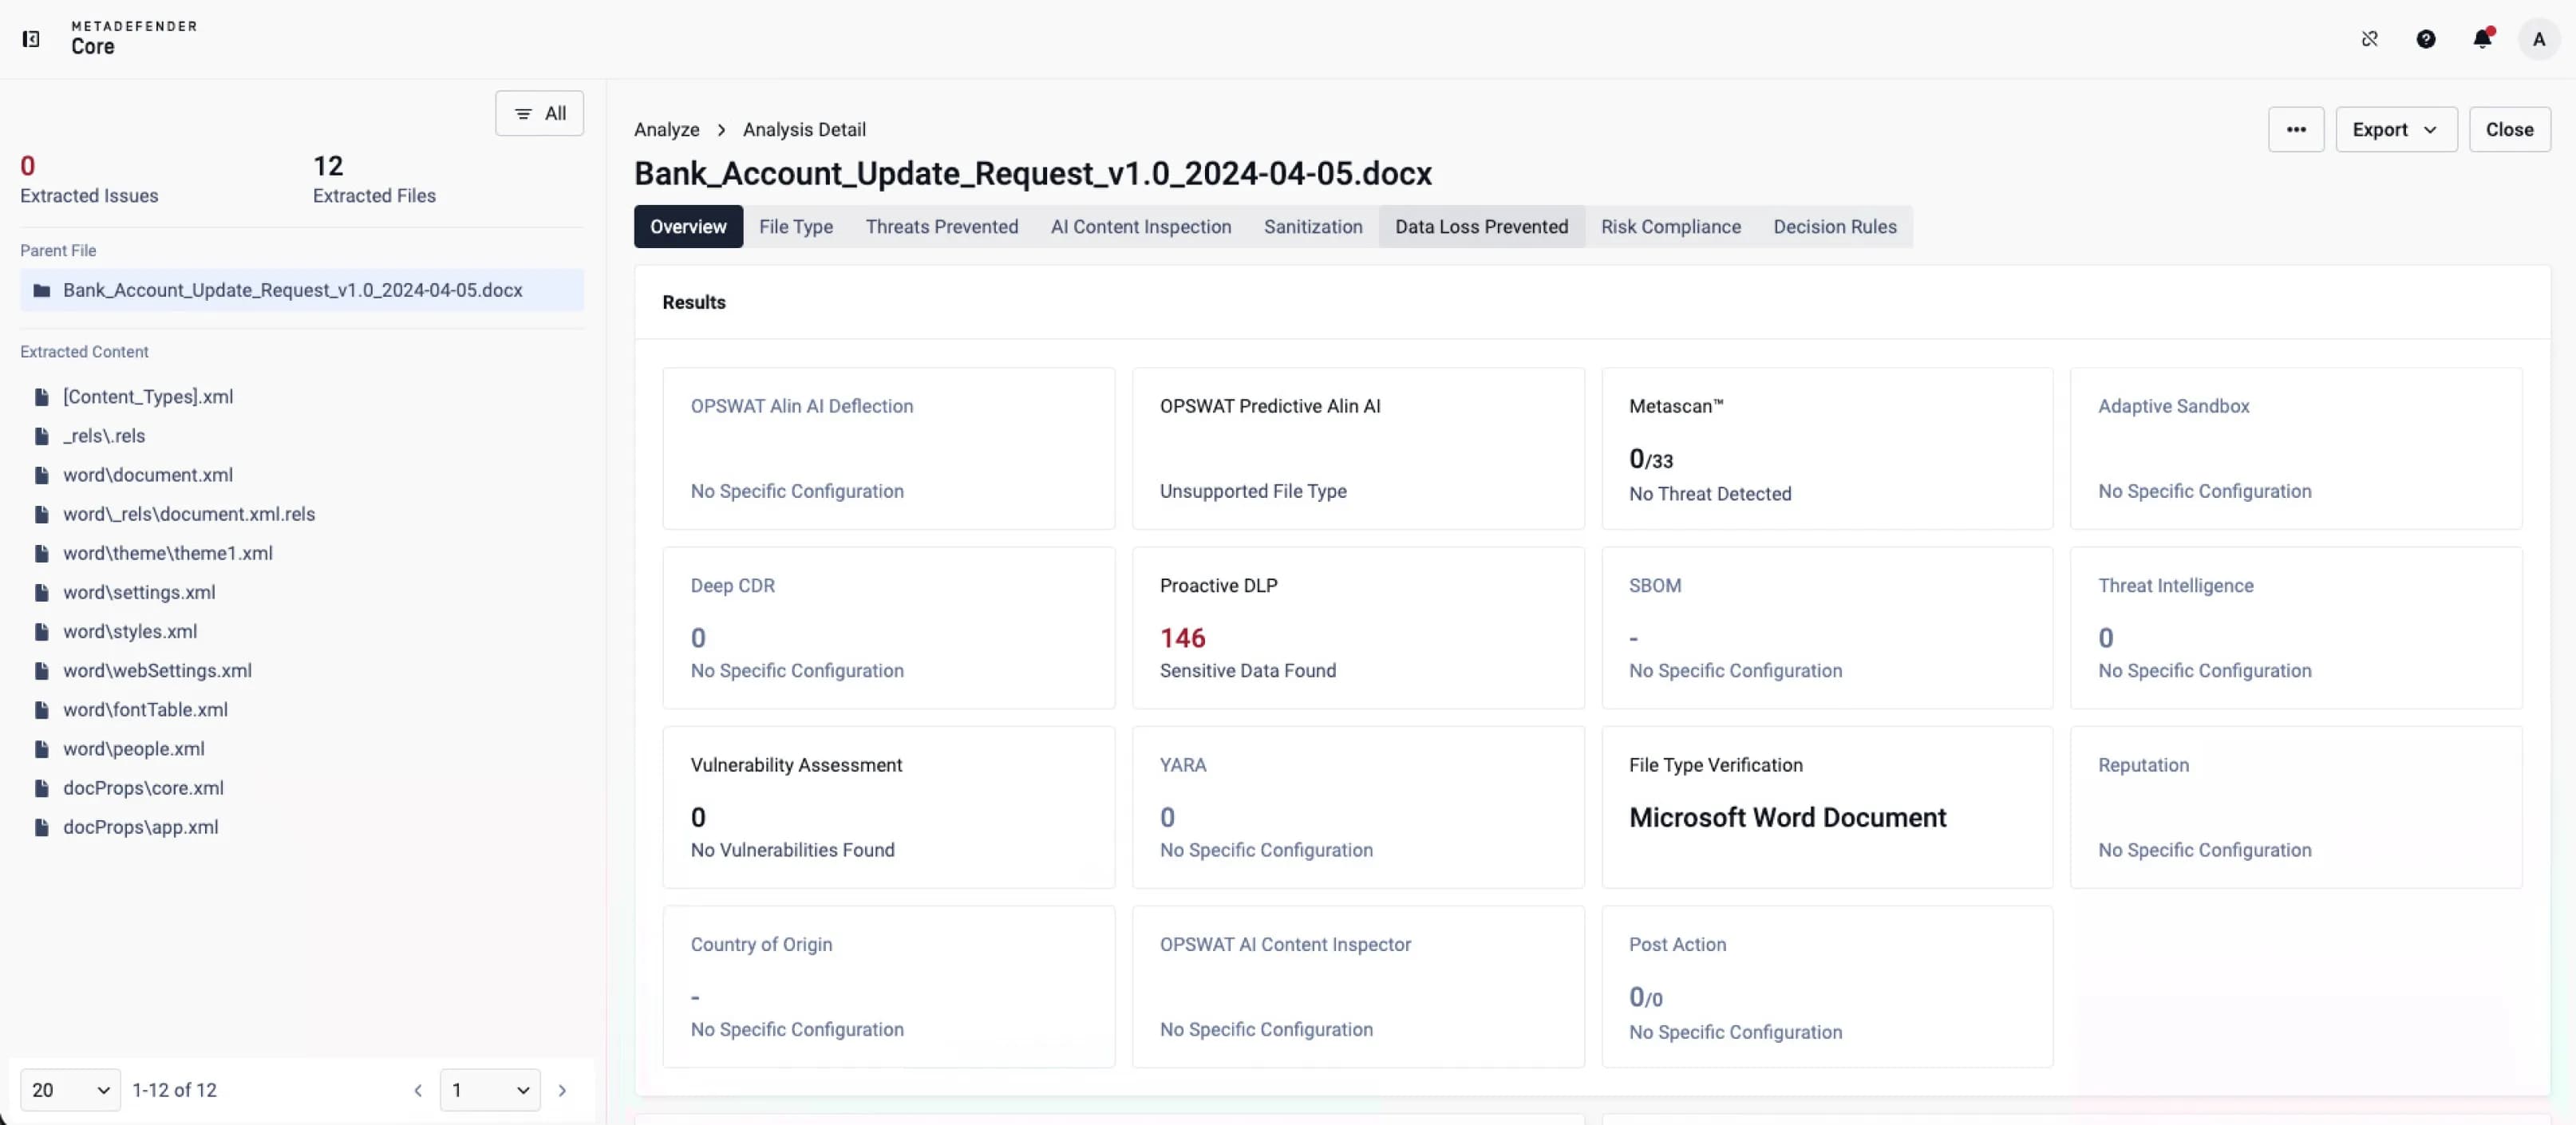 敏感数据分类
Automatically identifies and categorizes sensitive data, assigning clear verdicts such as Infected or Suspicious for faster response.
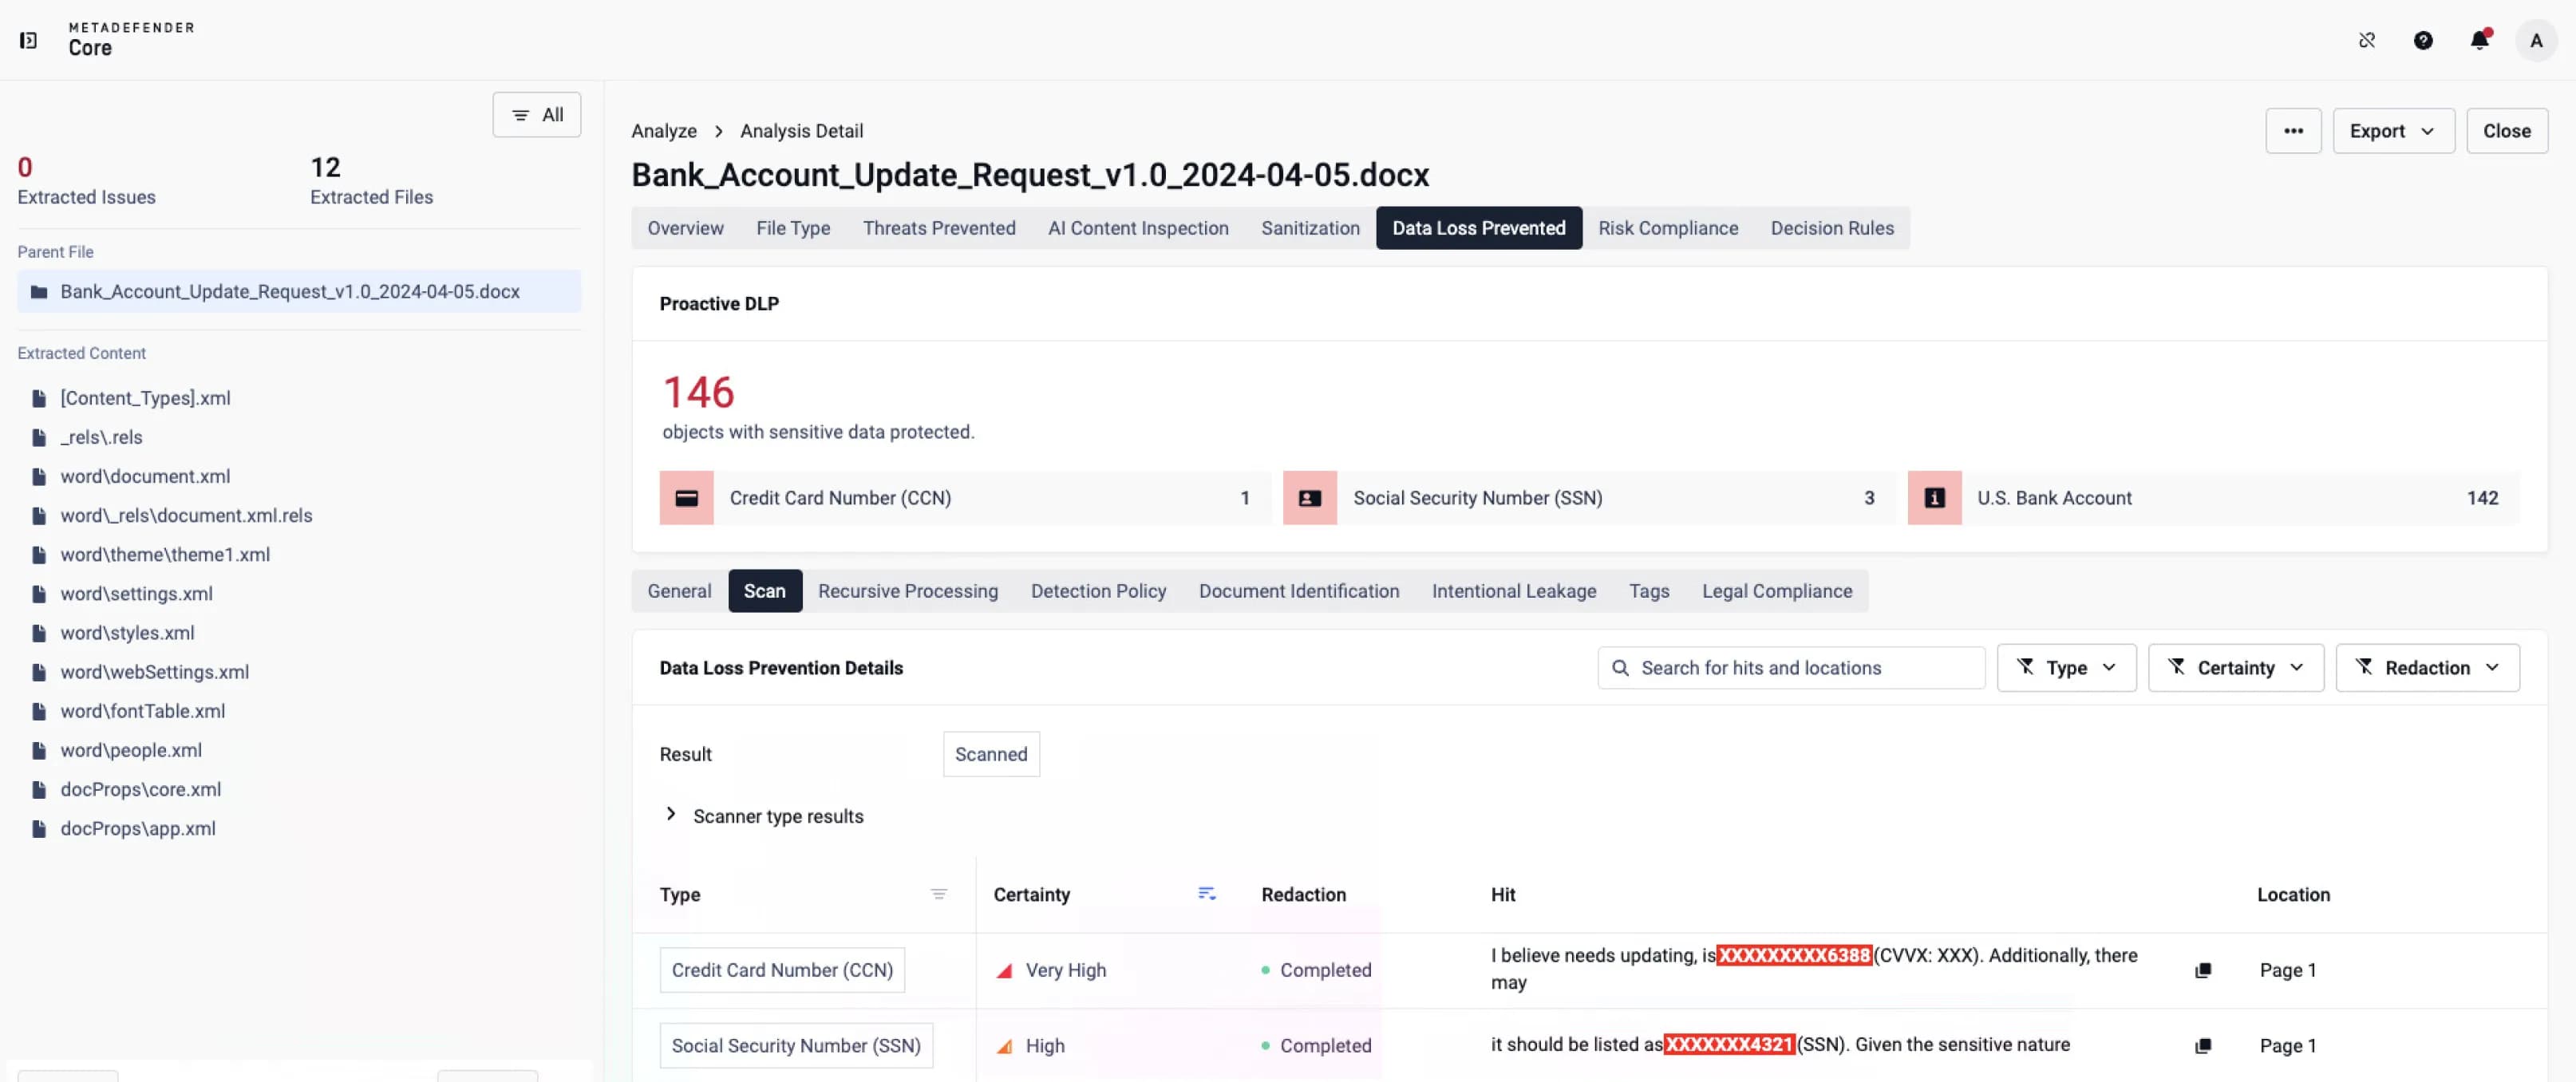 确定性水平分配
Delivers AI-powered scan results that evaluate predefined sensitive data types and assign certainty levels to identify highly critical information.
全面保护
适用于各类敏感数据
Proactive DLP 、分类、屏蔽和匿名化结构化及非结构化内容中的敏感信息,从而防止信息泄露,并支持大规模合规管理。
个人信息包括姓名、地址、联系方式以及日常业务流程中经常共享的其他标识信息。由于这些数据往往分散在各类文档和通信中,因此极易发生意外泄露。Proactive DLP 实时Proactive DLP 文件以标记个人信息,并通过遮盖或匿名化处理,确保未受监管但敏感的个人数据不会在内部或外部泄露。
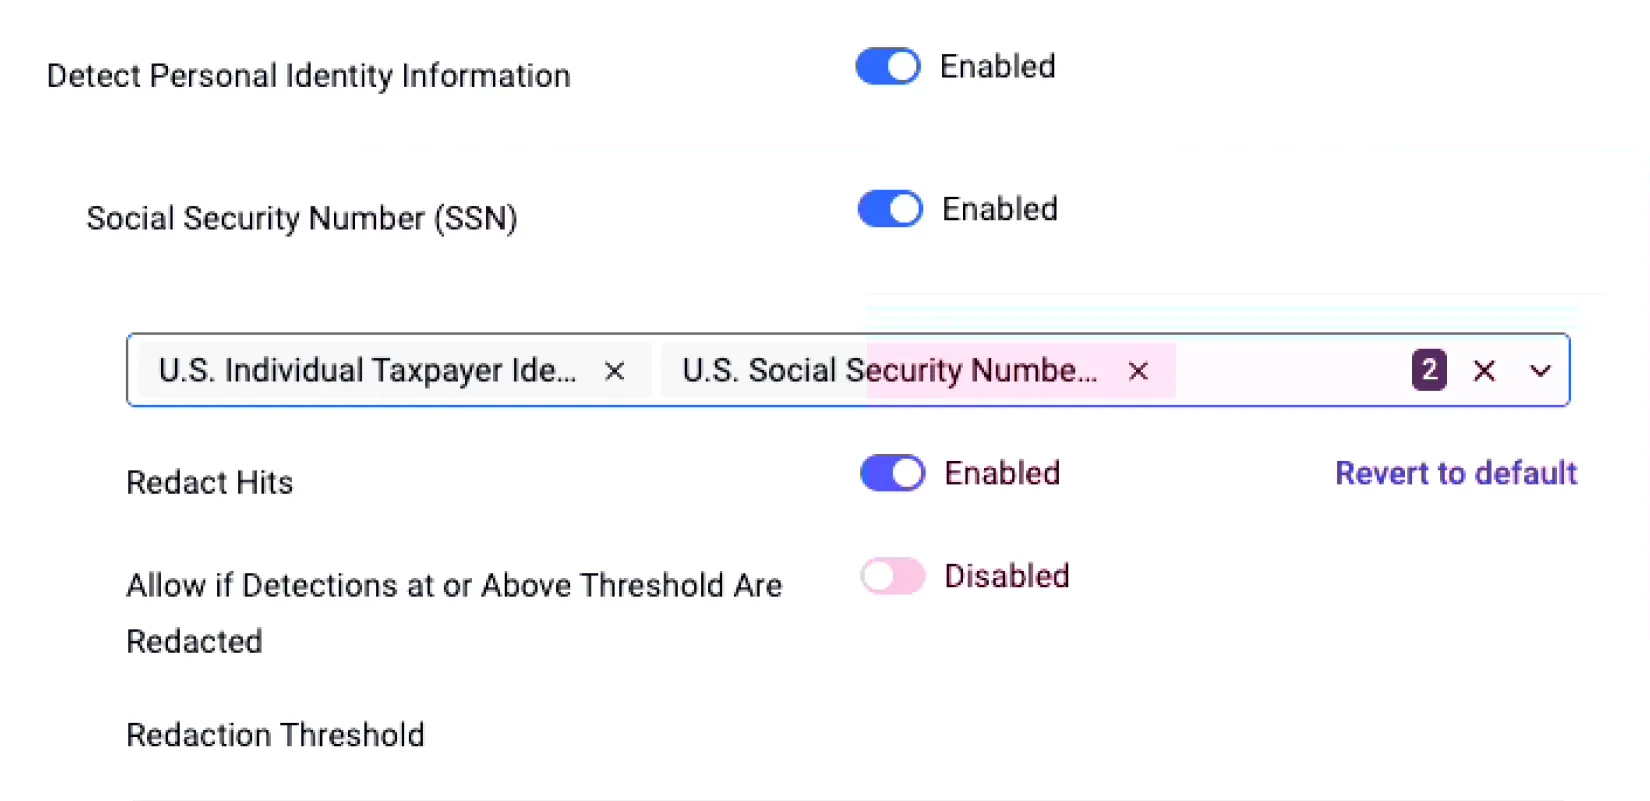
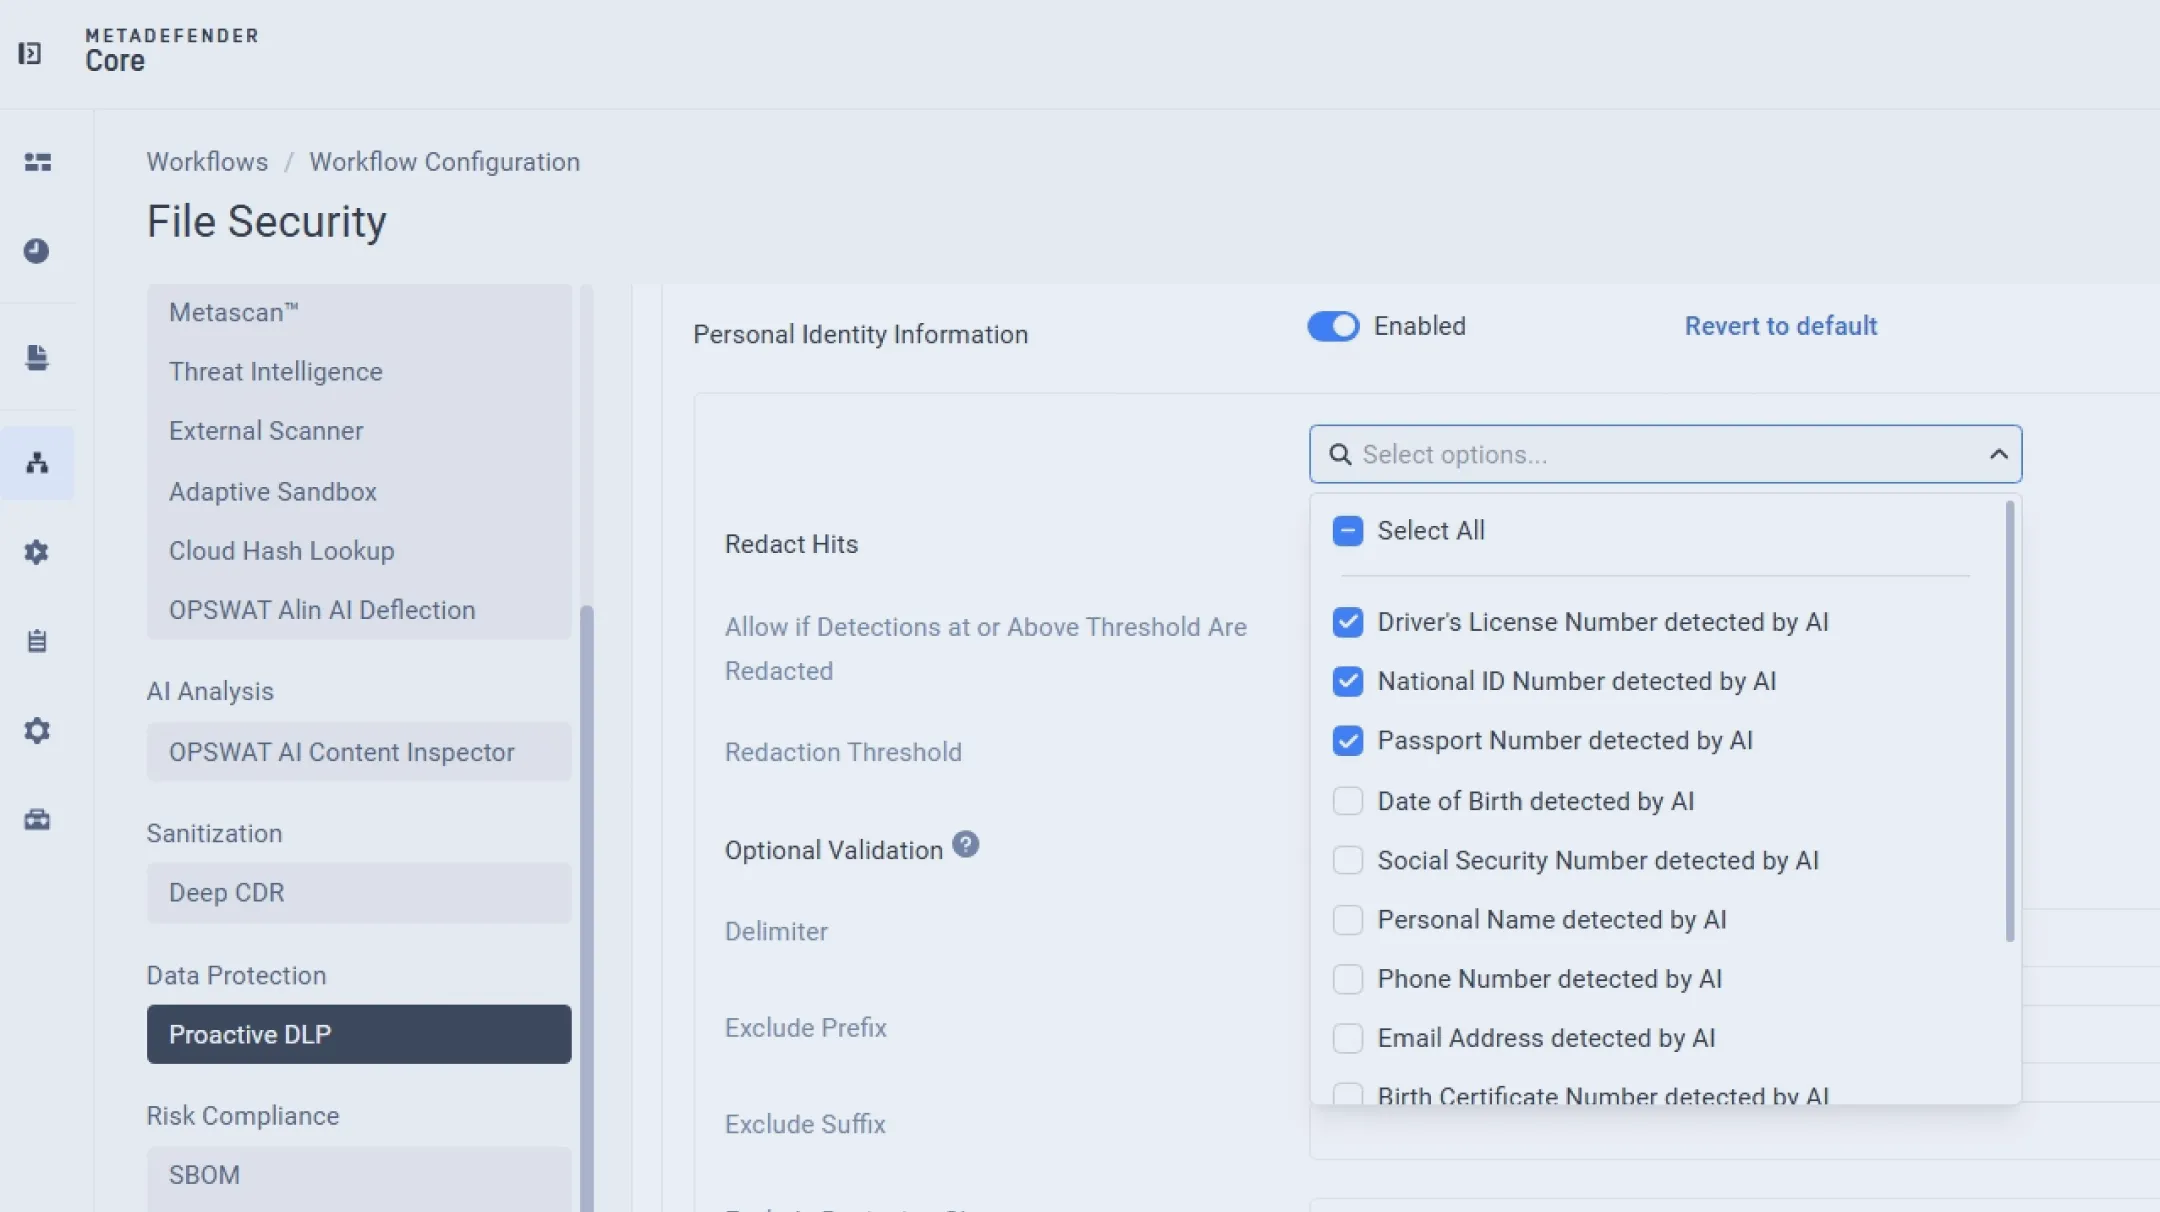
个人身份信息(PII)包括社会安全号码、护照和驾驶证信息、出生日期以及其他可用于欺诈或冒充身份的特定身份数据。由于其高度敏感,PII 往往成为数据泄露事件中的首要攻击目标。Proactive DLP 125 多种文件类型中的 PII 模式,对相关信息进行遮盖或屏蔽,并执行政策以防止员工共享受监管的数据,从而支持《通用数据保护条例》(GDPR)、美国国家标准与技术研究院(NIST)、支付卡行业数据安全标准(PCI-DSS)及其他合规框架。
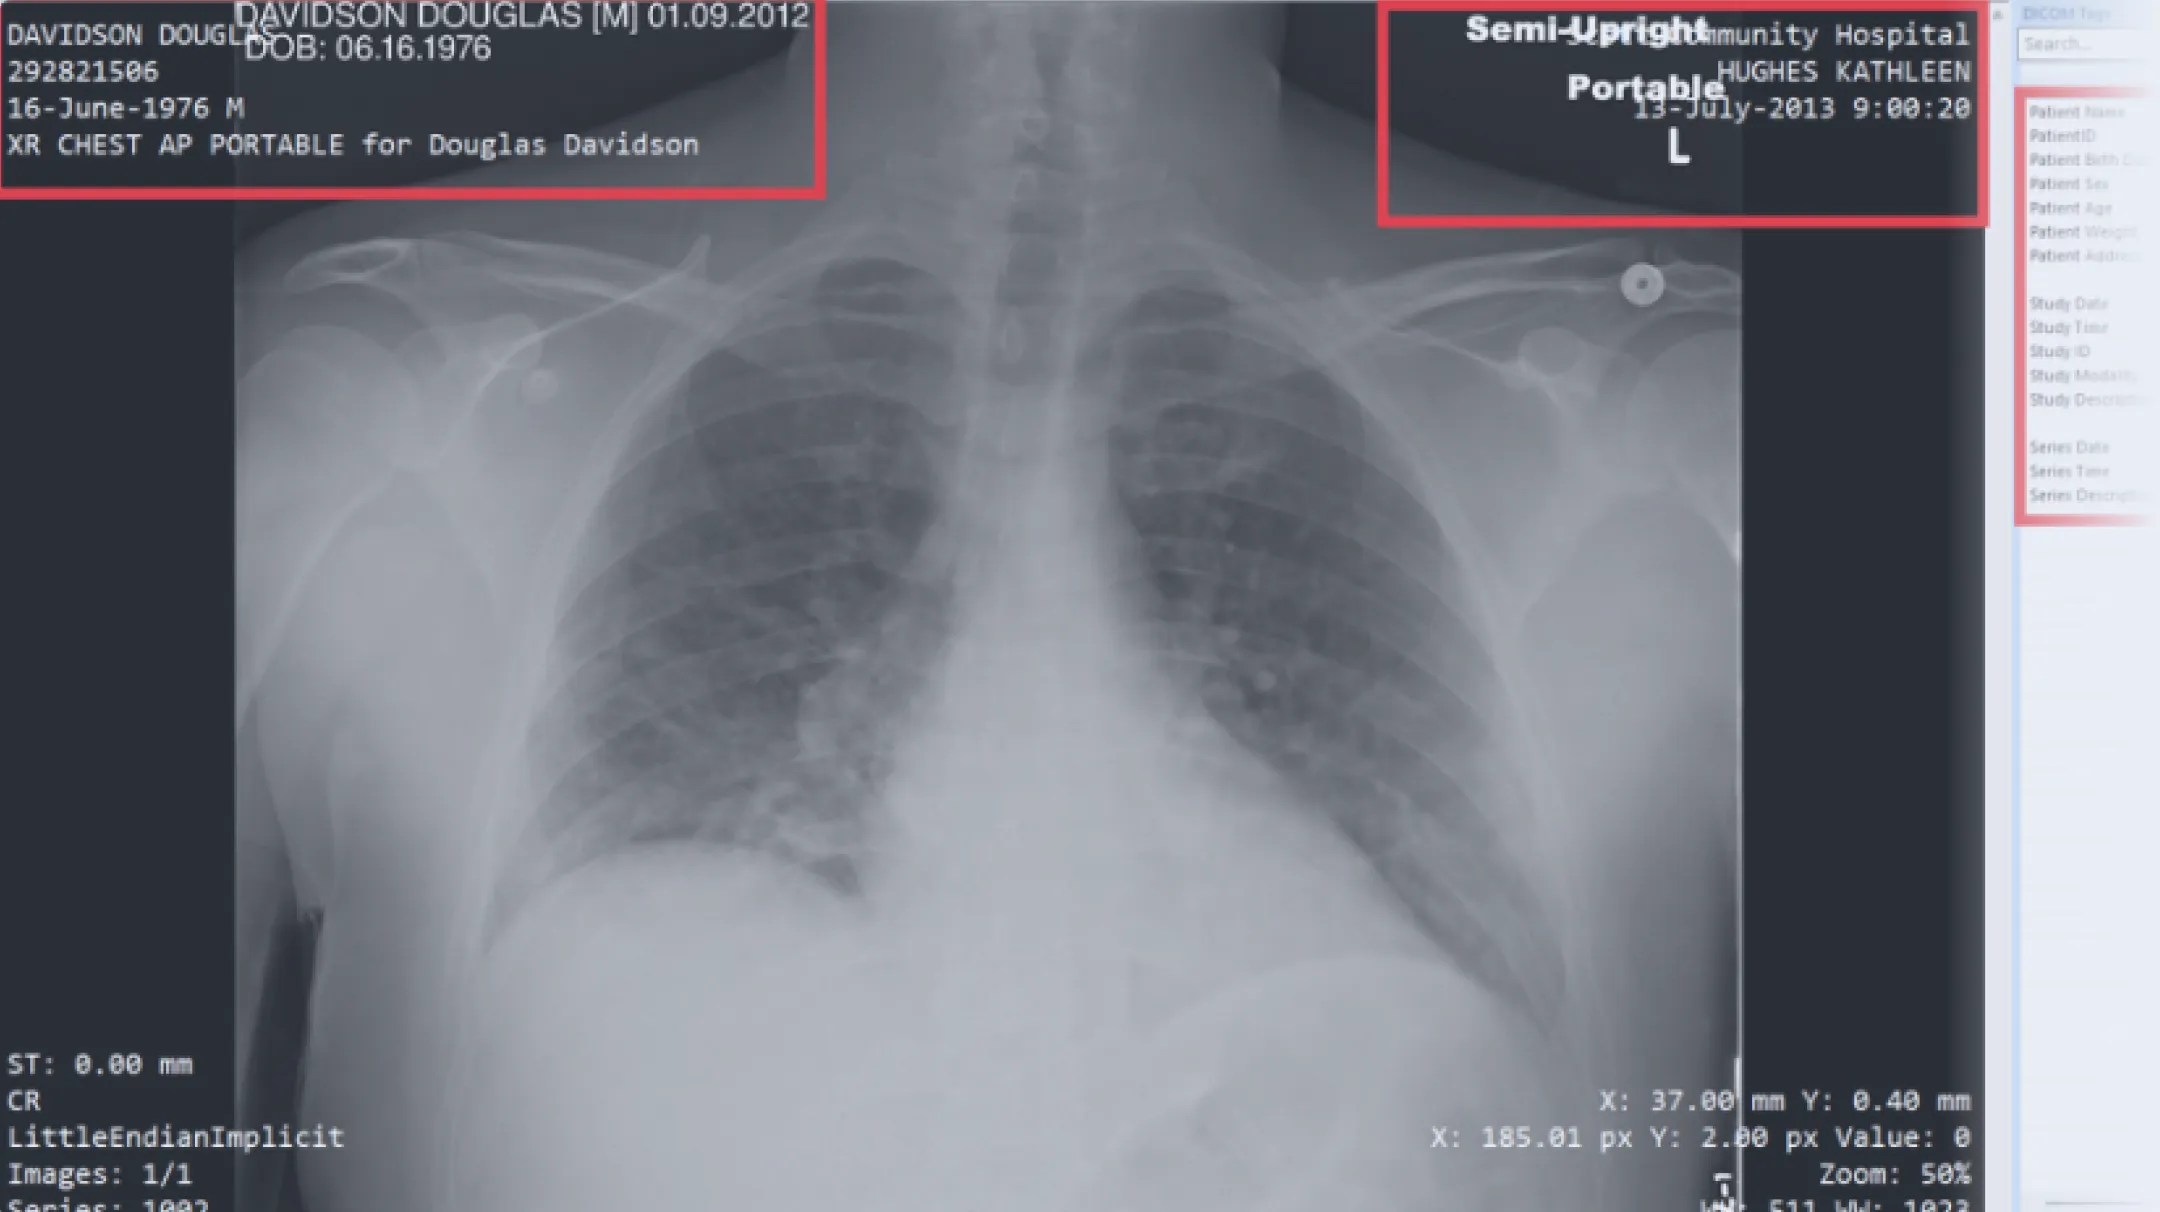
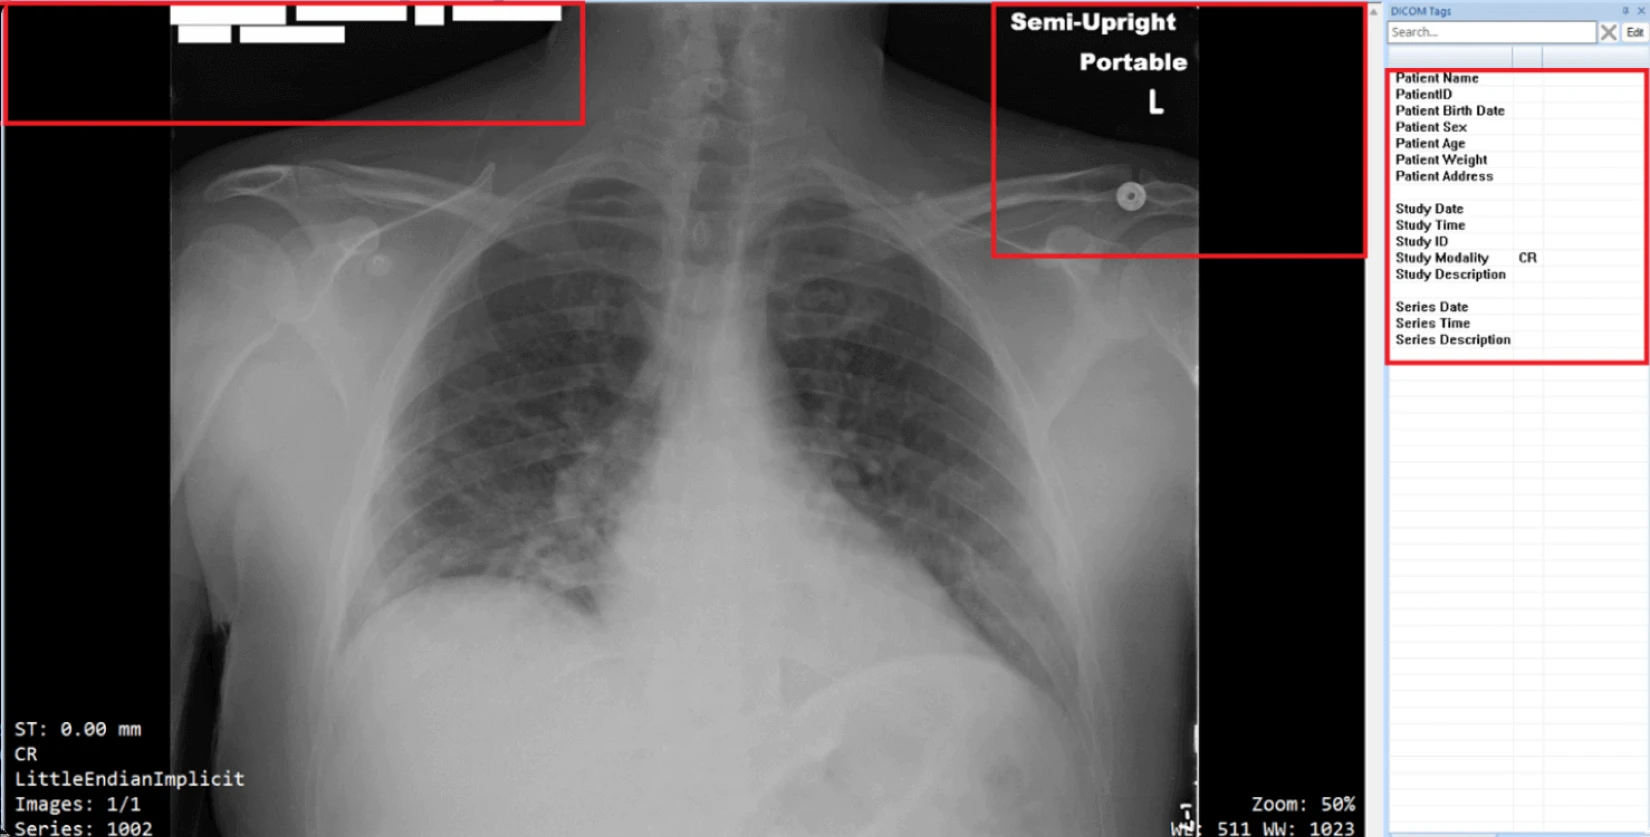
PHI 涵盖医疗记录、实验室报告、保险详情、DICOM 文件以及任何受《健康保险流通与责任法案》(HIPAA)监管的健康相关标识符。由于 PHI 在身份欺诈和医疗账单诈骗中具有极高价值,一旦泄露,可能会导致严重的财务和法律处罚。Proactive DLP 文本和图像中Proactive DLP PHI,对敏感字段进行匿名化处理,并确保医疗保健机构在内部系统和外部数据交换中均遵循 HIPAA 标准处理数据。
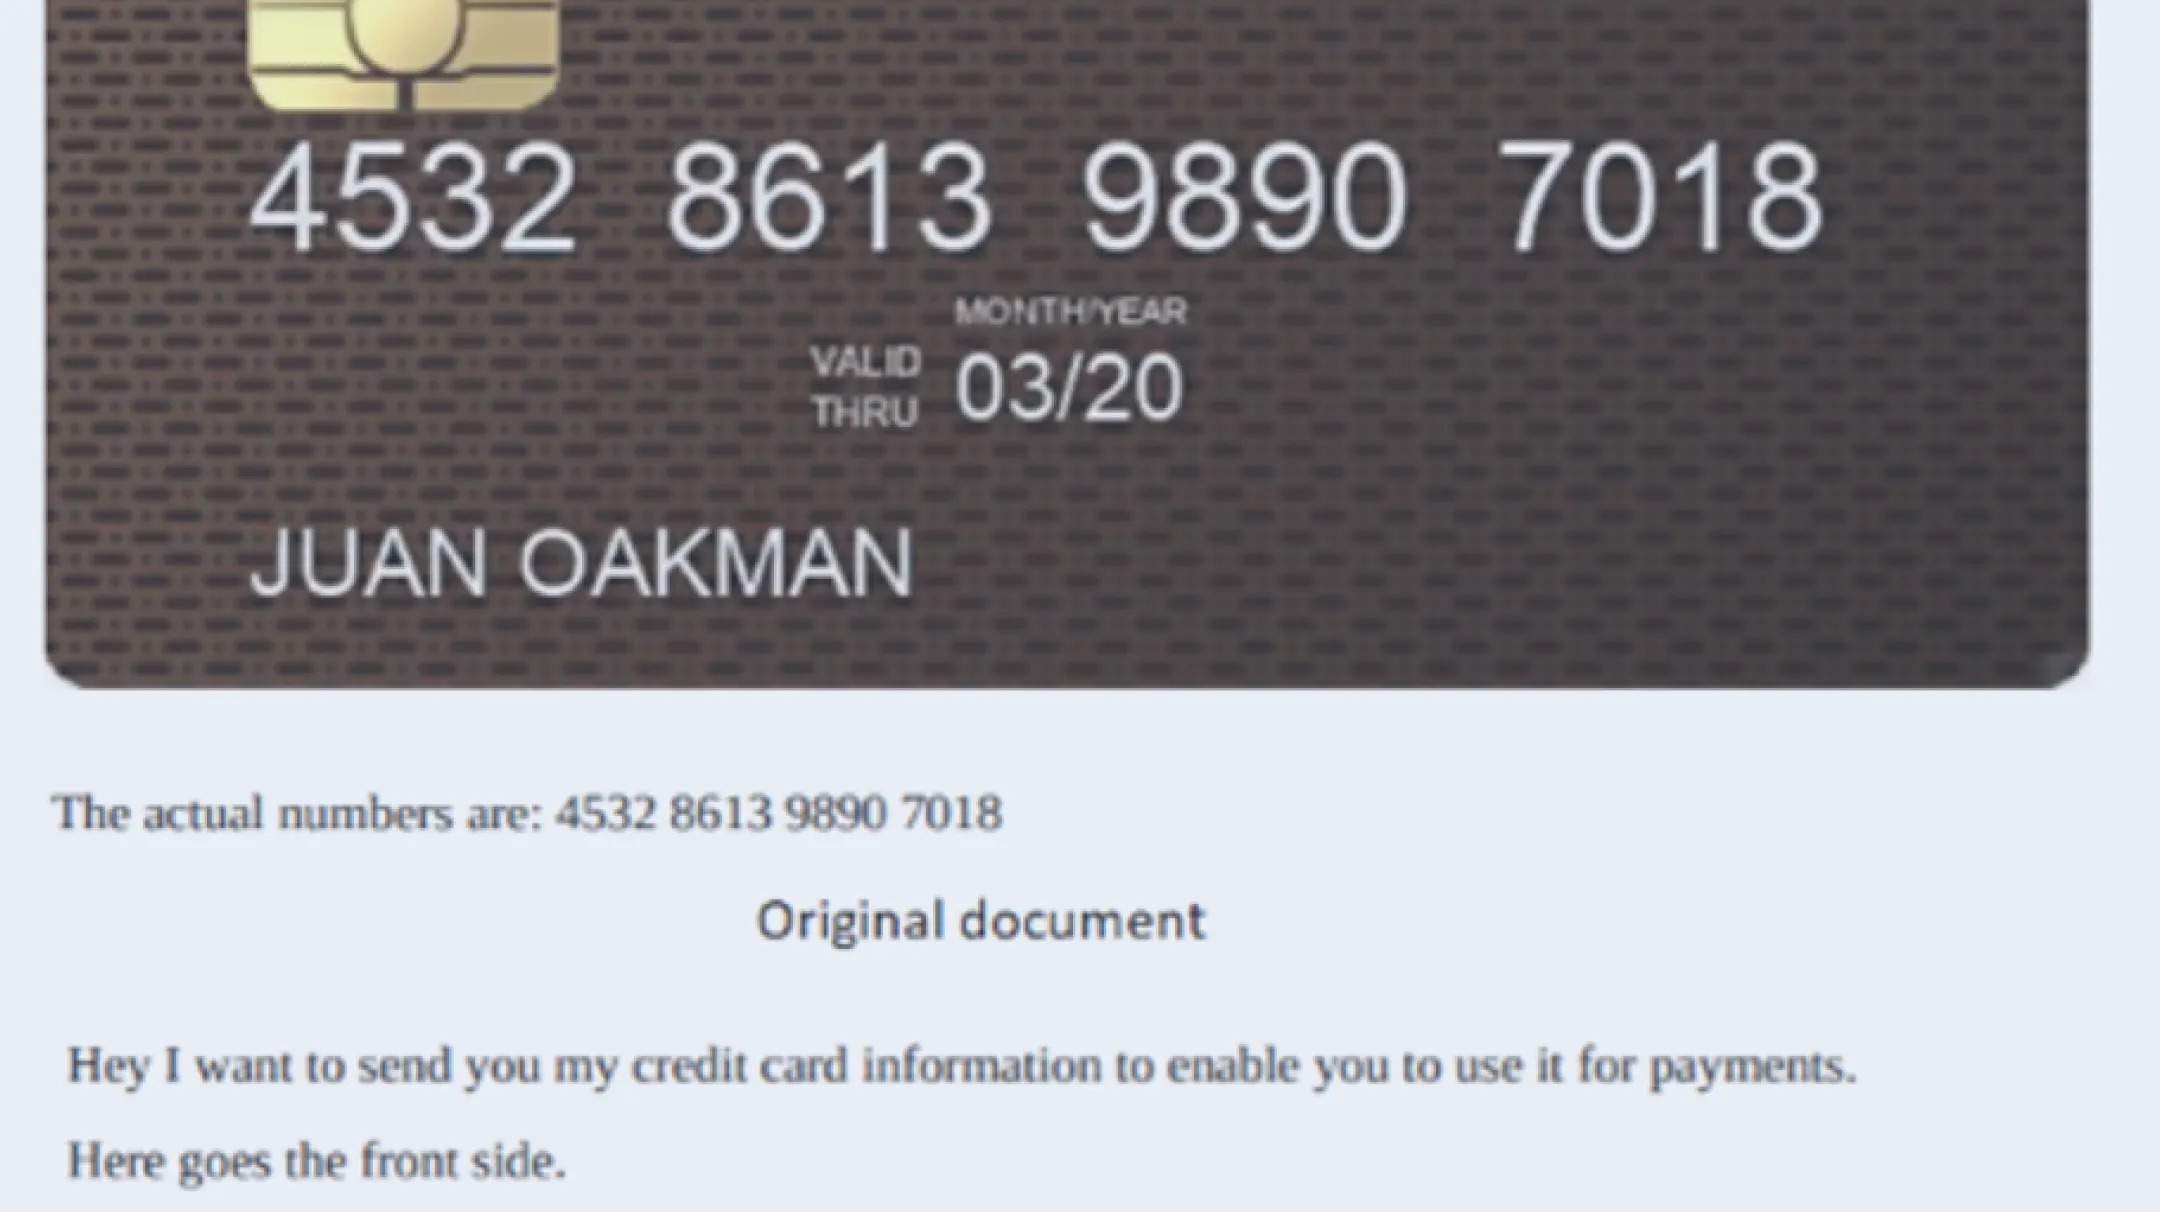
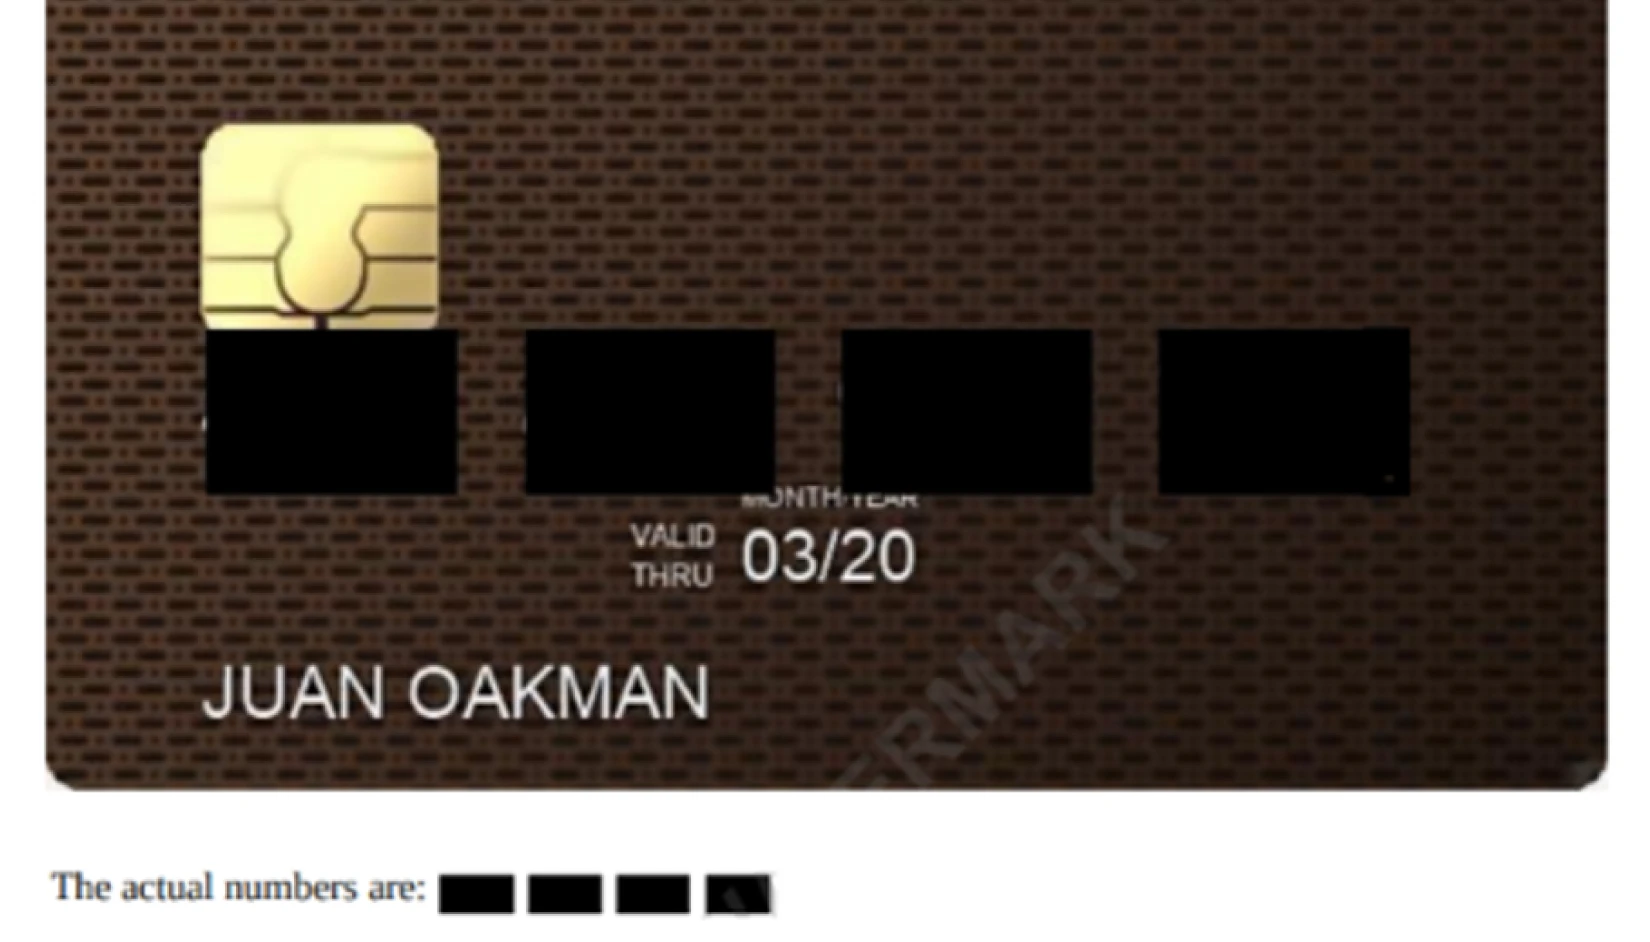
财务数据包括信用卡号、银行账户信息、交易记录、薪资信息和税务文件。这些资产经常成为欺诈、内部人员滥用和恶意利用的目标。Proactive DLP 利用基于模式和人工智能的检测技术Proactive DLP 文档、电子表格、PDF 文件和图像Proactive DLP 以识别财务特征。它能够屏蔽敏感数据、执行符合 PCI 标准的策略,并阻止未经授权的共享,从而保护组织免受财务损失和合规风险的威胁。
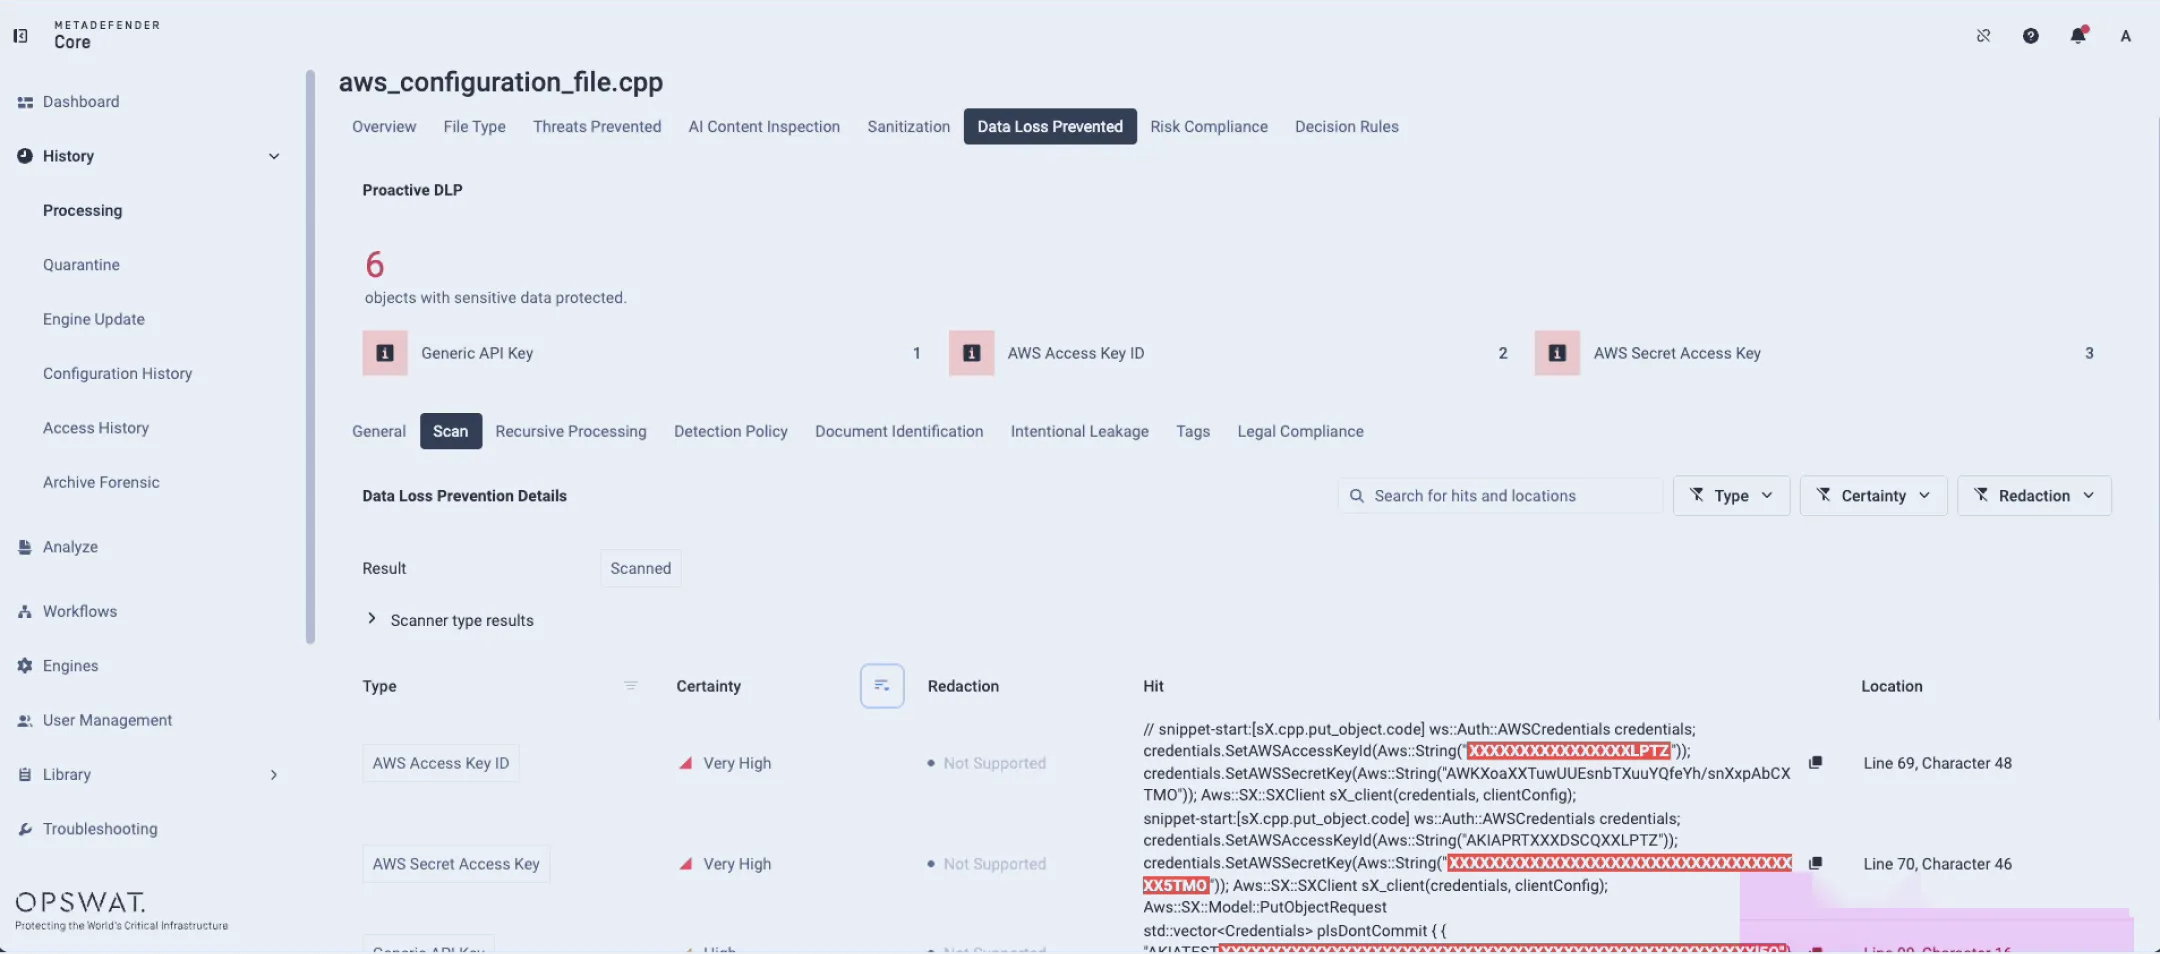
机密信息包括API 、密码、身份验证令牌、私钥以及通常嵌入在代码文件、文档和电子邮件中的配置字符串。一旦泄露,这些信息可能会使攻击者直接获得系统访问权限。Proactive DLP 利用先进的模式匹配和机器学习Proactive DLP 机密信息,自动对包含已泄露凭据的文件进行屏蔽或阻止,从而帮助防止未经授权的访问、权限提升以及供应链安全风险。
- MetaDefender 平台
- MetaDefender 平台
- MetaDefender 平台
- MetaDefender 平台
- MetaDefender 平台
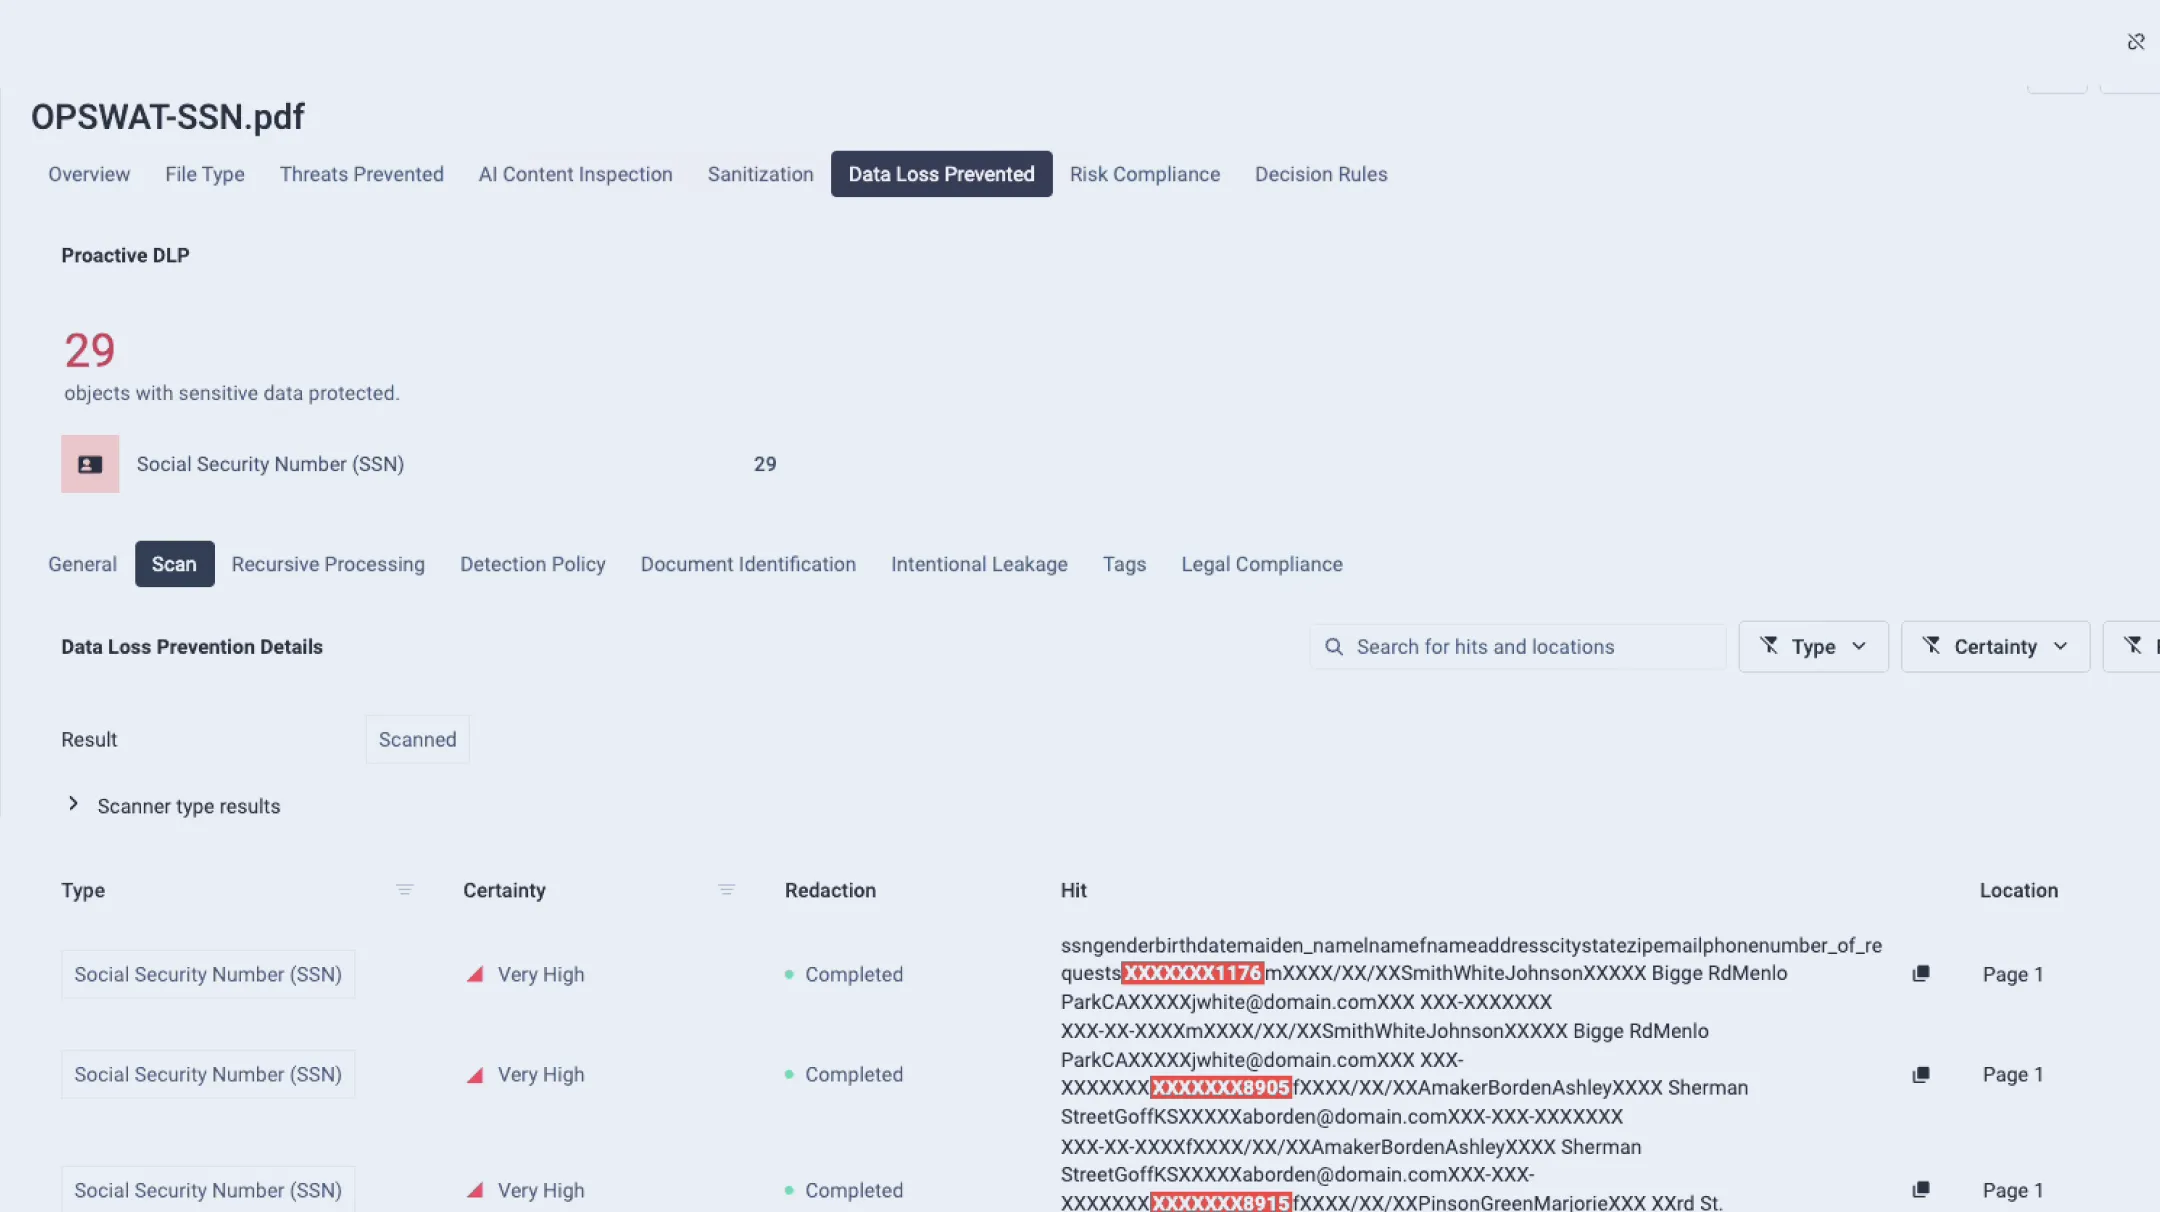
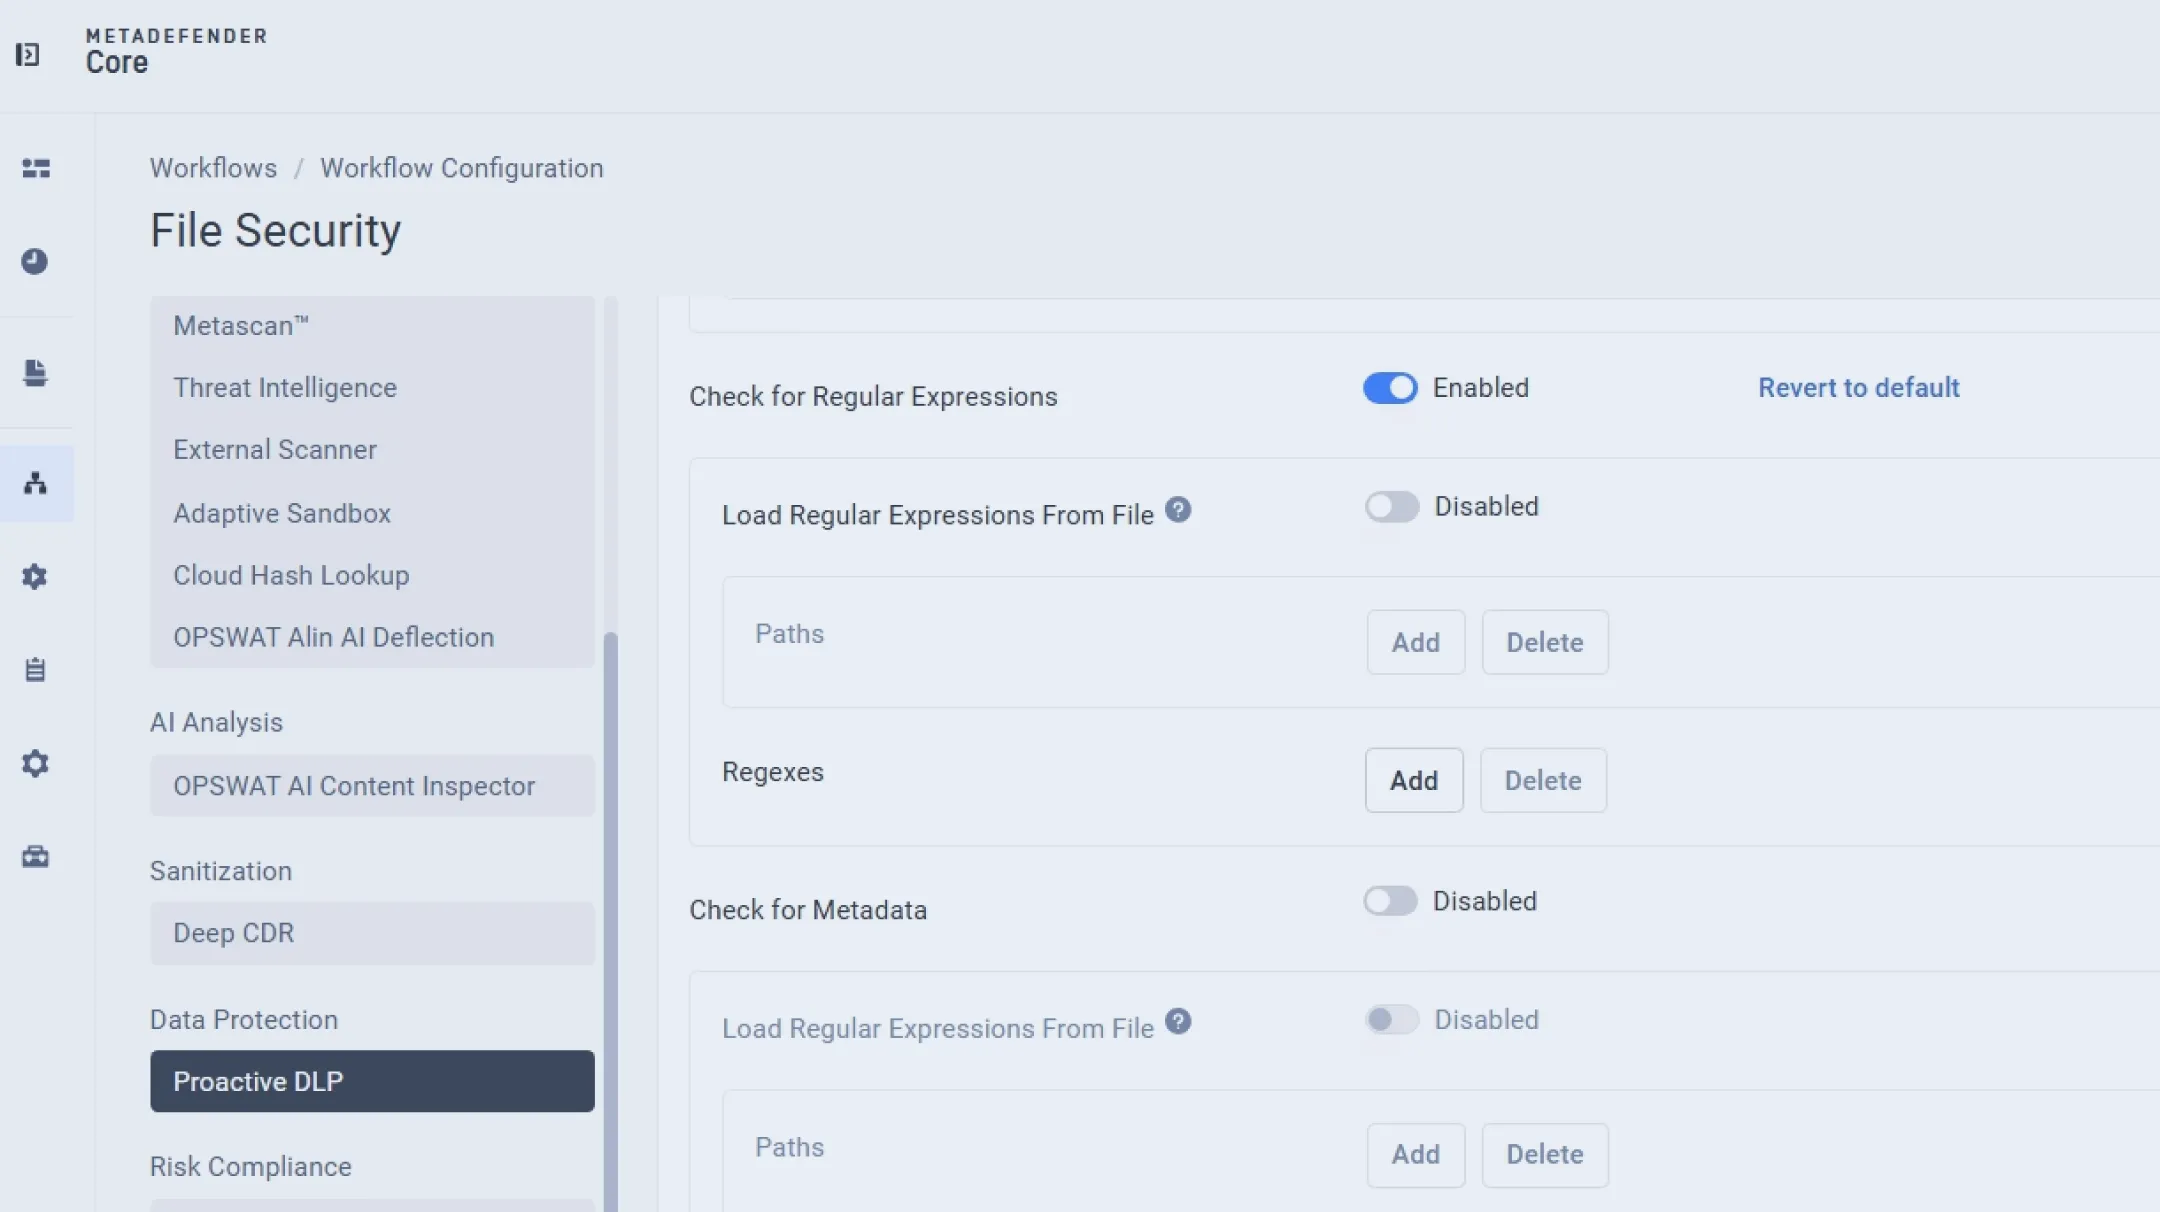
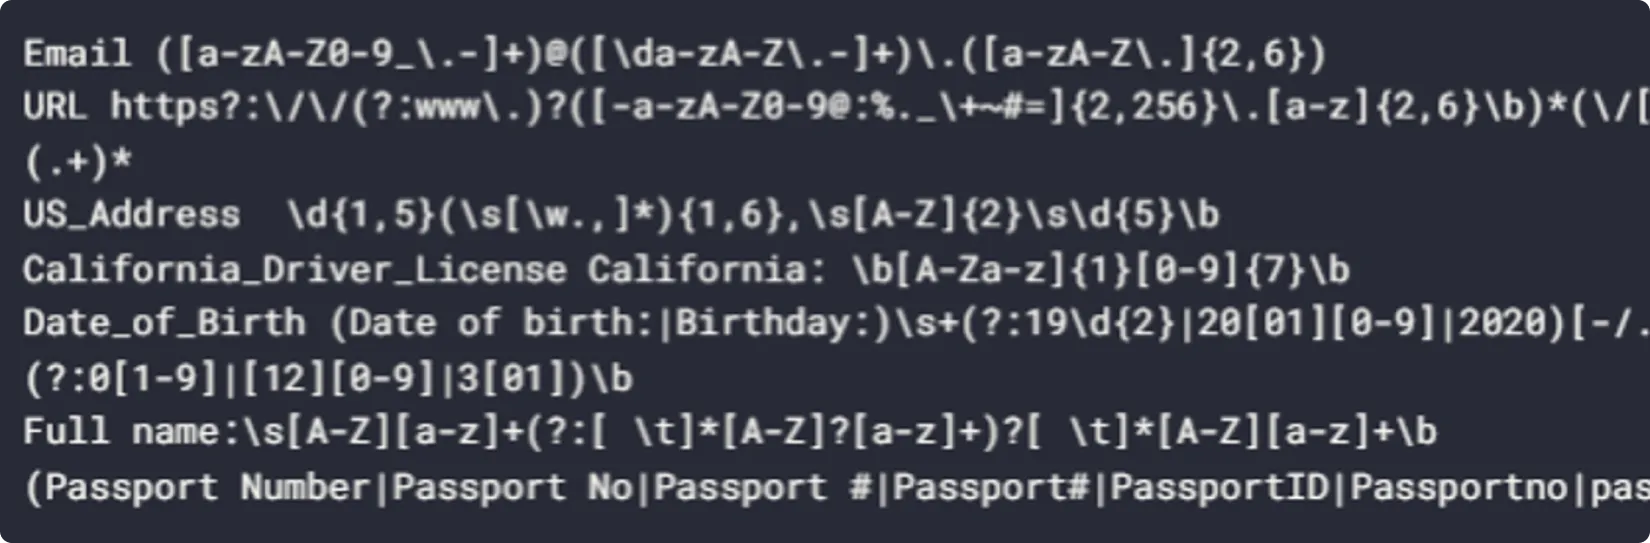
基于正则表达式的检测可覆盖任何自定义的敏感模式,例如客户 ID、内部项目代码、合同编号、专有标识符或行业特定格式。这些信息往往会通过共享文档或报告在无意中泄露。Proactive DLP 精细化的模式规则,并根据组织政策实施信息遮蔽或阻断。这种灵活性使企业能够保护那些传统 DLP 解决方案常被忽视的独特业务数据。
不适合工作场所(NSFW)的内容包括不恰当、冒犯性、色情或有害的图像和文本,此类内容可能导致工作环境恶化或引发法律责任。此类内容可能系故意发布、意外出现,或嵌入用户上传的文件中。Proactive DLP 基于人工智能的视觉和语言模型,在照片、截图、文档和归档文件中检测不适合工作场所的内容,并对相关材料进行标记或屏蔽,以确保合规性、维护企业标准及职业操守。
网络和设备标识符(例如 IP 地址、MAC 地址、主机名、系统日志和 PCAP 捕获数据)可能会暴露基础设施布局或内部配置。这些细节一旦泄露,便会助长侦察活动和定向攻击。Proactive DLP 结构化日志和复杂文件类型(包括 PCAP 和 CSV 文件)中的网络元数据和设备信息,随后对敏感值进行遮盖或匿名化处理,以防止运营洞察信息向外泄露。
蓄意数据泄露可能涉及故意共享机密文件、利用伪装内容进行数据外泄,或篡改文档以绕过安全控制。如果未能及时拦截,这些高风险情景可能会造成严重损害。Proactive DLP 行为、文件内容及政策违规情况来识别可疑模式,执行自动屏蔽或阻断操作,并在数据流出组织之前阻止恶意或违反政策的文件传输。
- MetaDefender 平台
- MetaDefender 平台
- MetaDefender 平台
- MetaDefender 平台
随处部署,随处集成
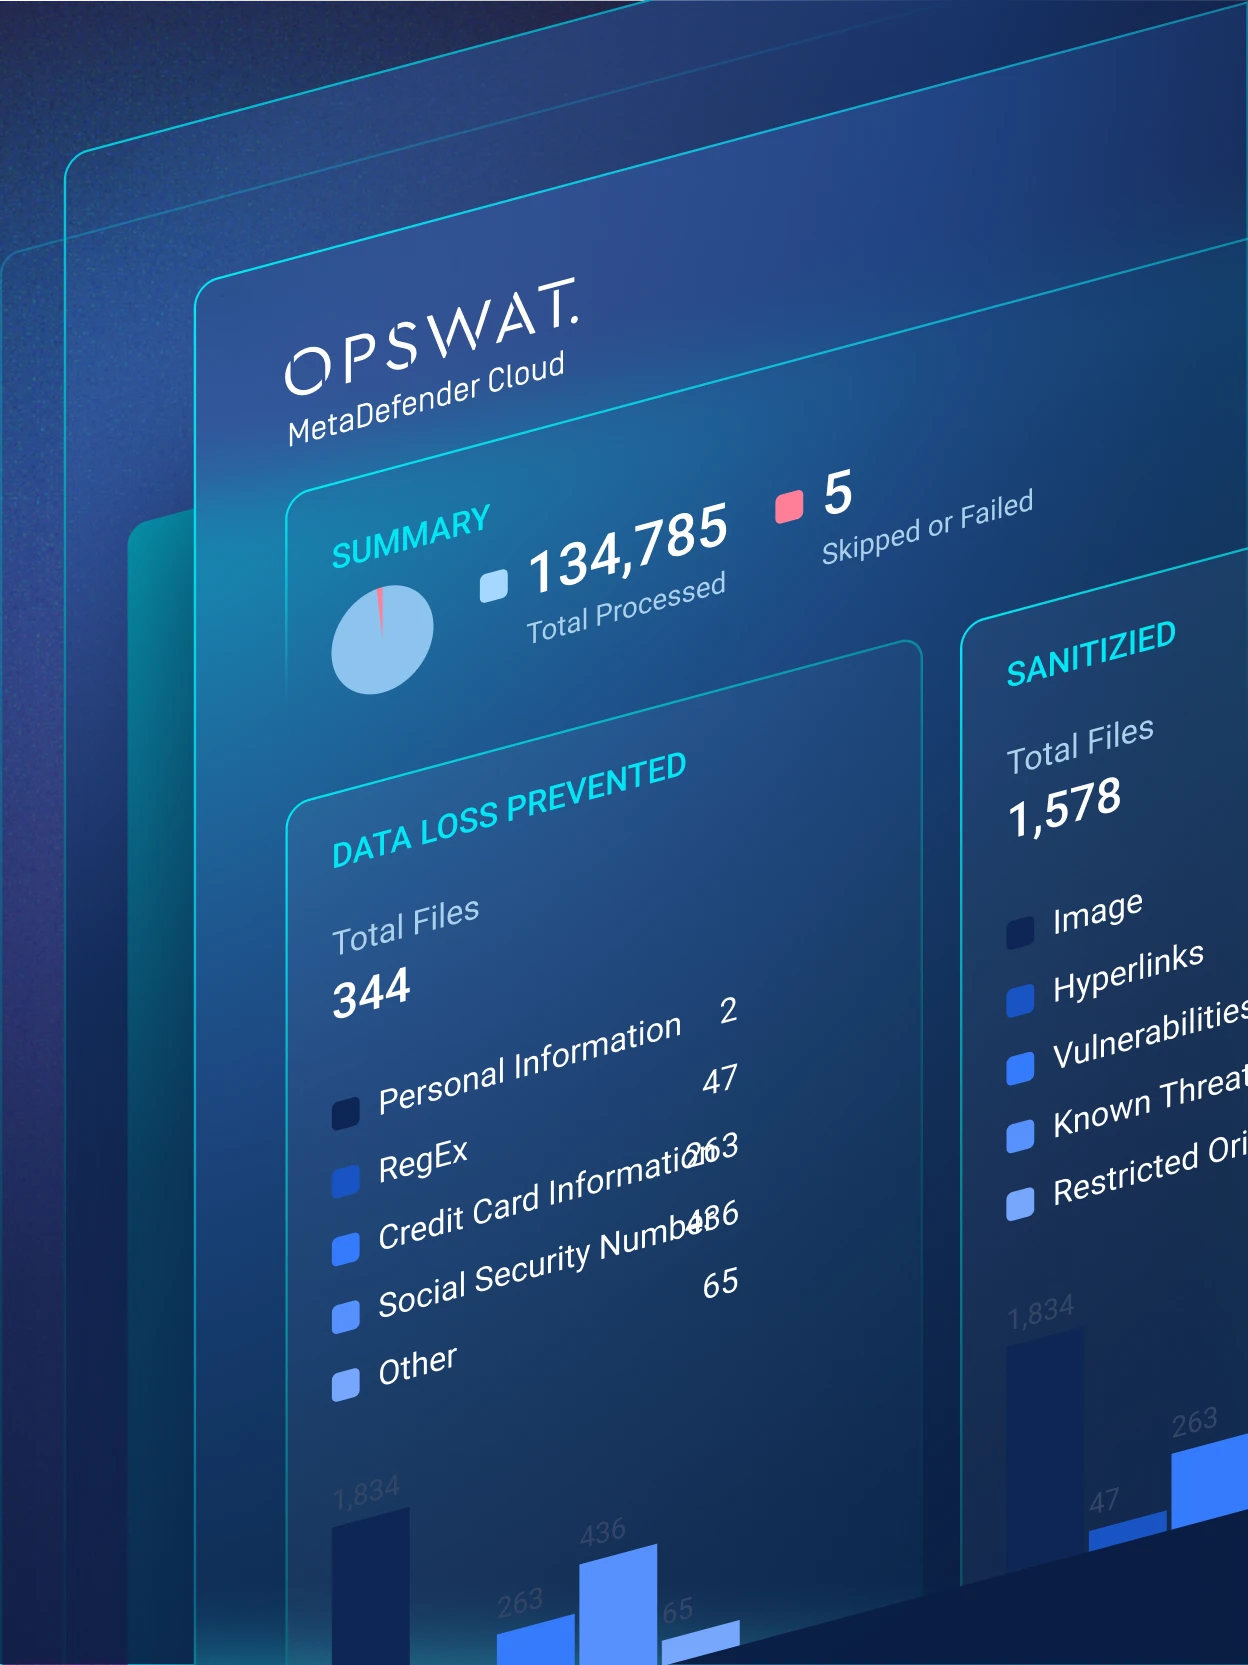
Cloud
提供可扩展的保护,确保持续可用性,并最大限度地降低运维开销。
企业内部
在您自己的环境中,对策略、引擎和性能保持完全的控制。
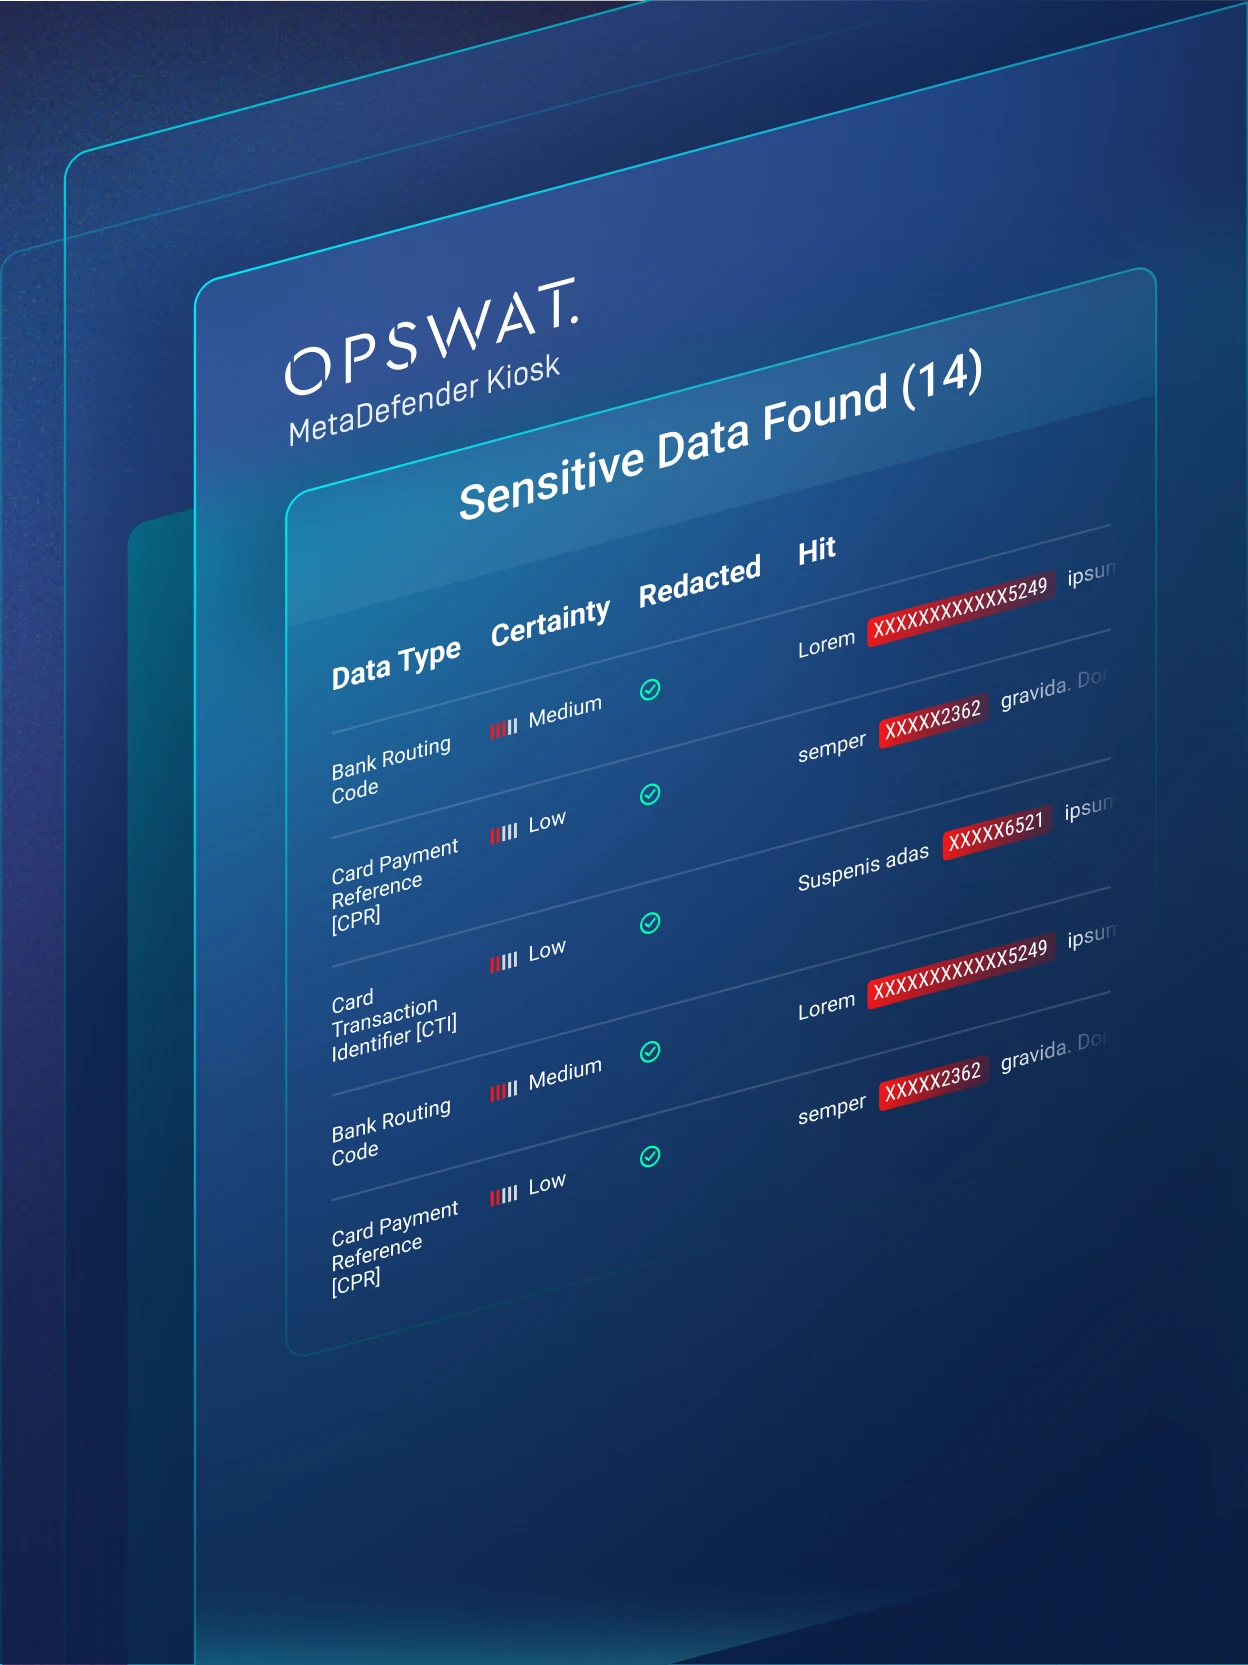
气隙式
在完全隔离且不暴露于外部网络的环境中,安全地执行数据防泄漏(DLP)策略。
深受全球领先企业的信赖
推荐资源
Proactive DLP
Proactive DLP 2.23.0 的新功能
什么是数据丢失防护(DLP)?
介绍由人工智能驱动的高级文档分类技术OPSWAT Proactive DLP
阻止网络钓鱼内容Proactive DLP
数据的价值以及如何确保数据安全
利用Proactive DLP (数据丢失防护)检测并删除 Word 文件中嵌入的裁剪图片中的敏感数据