最初发布于 2022 年 4 月 14 日。
北美电力可靠性公司(NERC)确保了北美电力系统运行所需资产的安全,
并在关键基础设施领域树立了卓越标准。 结合其相关要求,电力信息共享
与分析中心(E-ISAC)是网络安全成熟度的又一体现——这印证了网络安全对NERC的重要性。NERC于2月发布的《2021年年度报告》重点关注了供应链漏洞、勒索软件以及关键基础设施保护(CIP),以此概述了能源行业数字化转型过程中攻击活动日益加剧的现实情况。
可靠性对 NERC 也很重要,以至于有一个由 NERC 及其区域实体组成的电力可靠性组织 (ERO) 企业团队。虽然可靠性包含很多主题,例如恶劣天气,但网络安全也发挥着重要作用。随着与俄罗斯冲突的持续,2015 年乌克兰电网遭受的网络攻击成为每个人关注的焦点。
这些网络安全问题并非毫无根据。拜登政府因俄罗斯参与 SolarWinds 供应链黑客攻击事件而对其进行了制裁,该事件使黑客获得了远程访问权,并影响了九个联邦机构和大约 100 个私营部门的 SolarWinds 客户。NERC 报告称,E-ISAC 与各政府机构密切合作,并成立了一个老虎小组,以协调行业对此次攻击的响应。最近,Log4J 漏洞再次引发了对第三方风险的担忧。
俄罗斯也被视为勒索软件攻击的避风港,在过去两年中,勒索软件攻击达到了破纪录的水平。Colonial Pipeline 攻击及其相关的停运对电力行业的打击尤为严重,NERC 呼吁继续关注通过 E-ISAC 加强信息共享来提高防御能力。
通过信息共享、分析和参与为安全提供动力
据 NERC 称,E-ISAC 长期战略计划的三大支柱是信息共享、分析和参与。这些原则旨在促进整个行业的信息共享,但必须从内部开始。建立安全运营中心(SOC)和事件响应团队(IR)对提高网络安全成熟度大有裨益,但最先进的组织正在转向可帮助自动化和协调相关人工流程的工具。
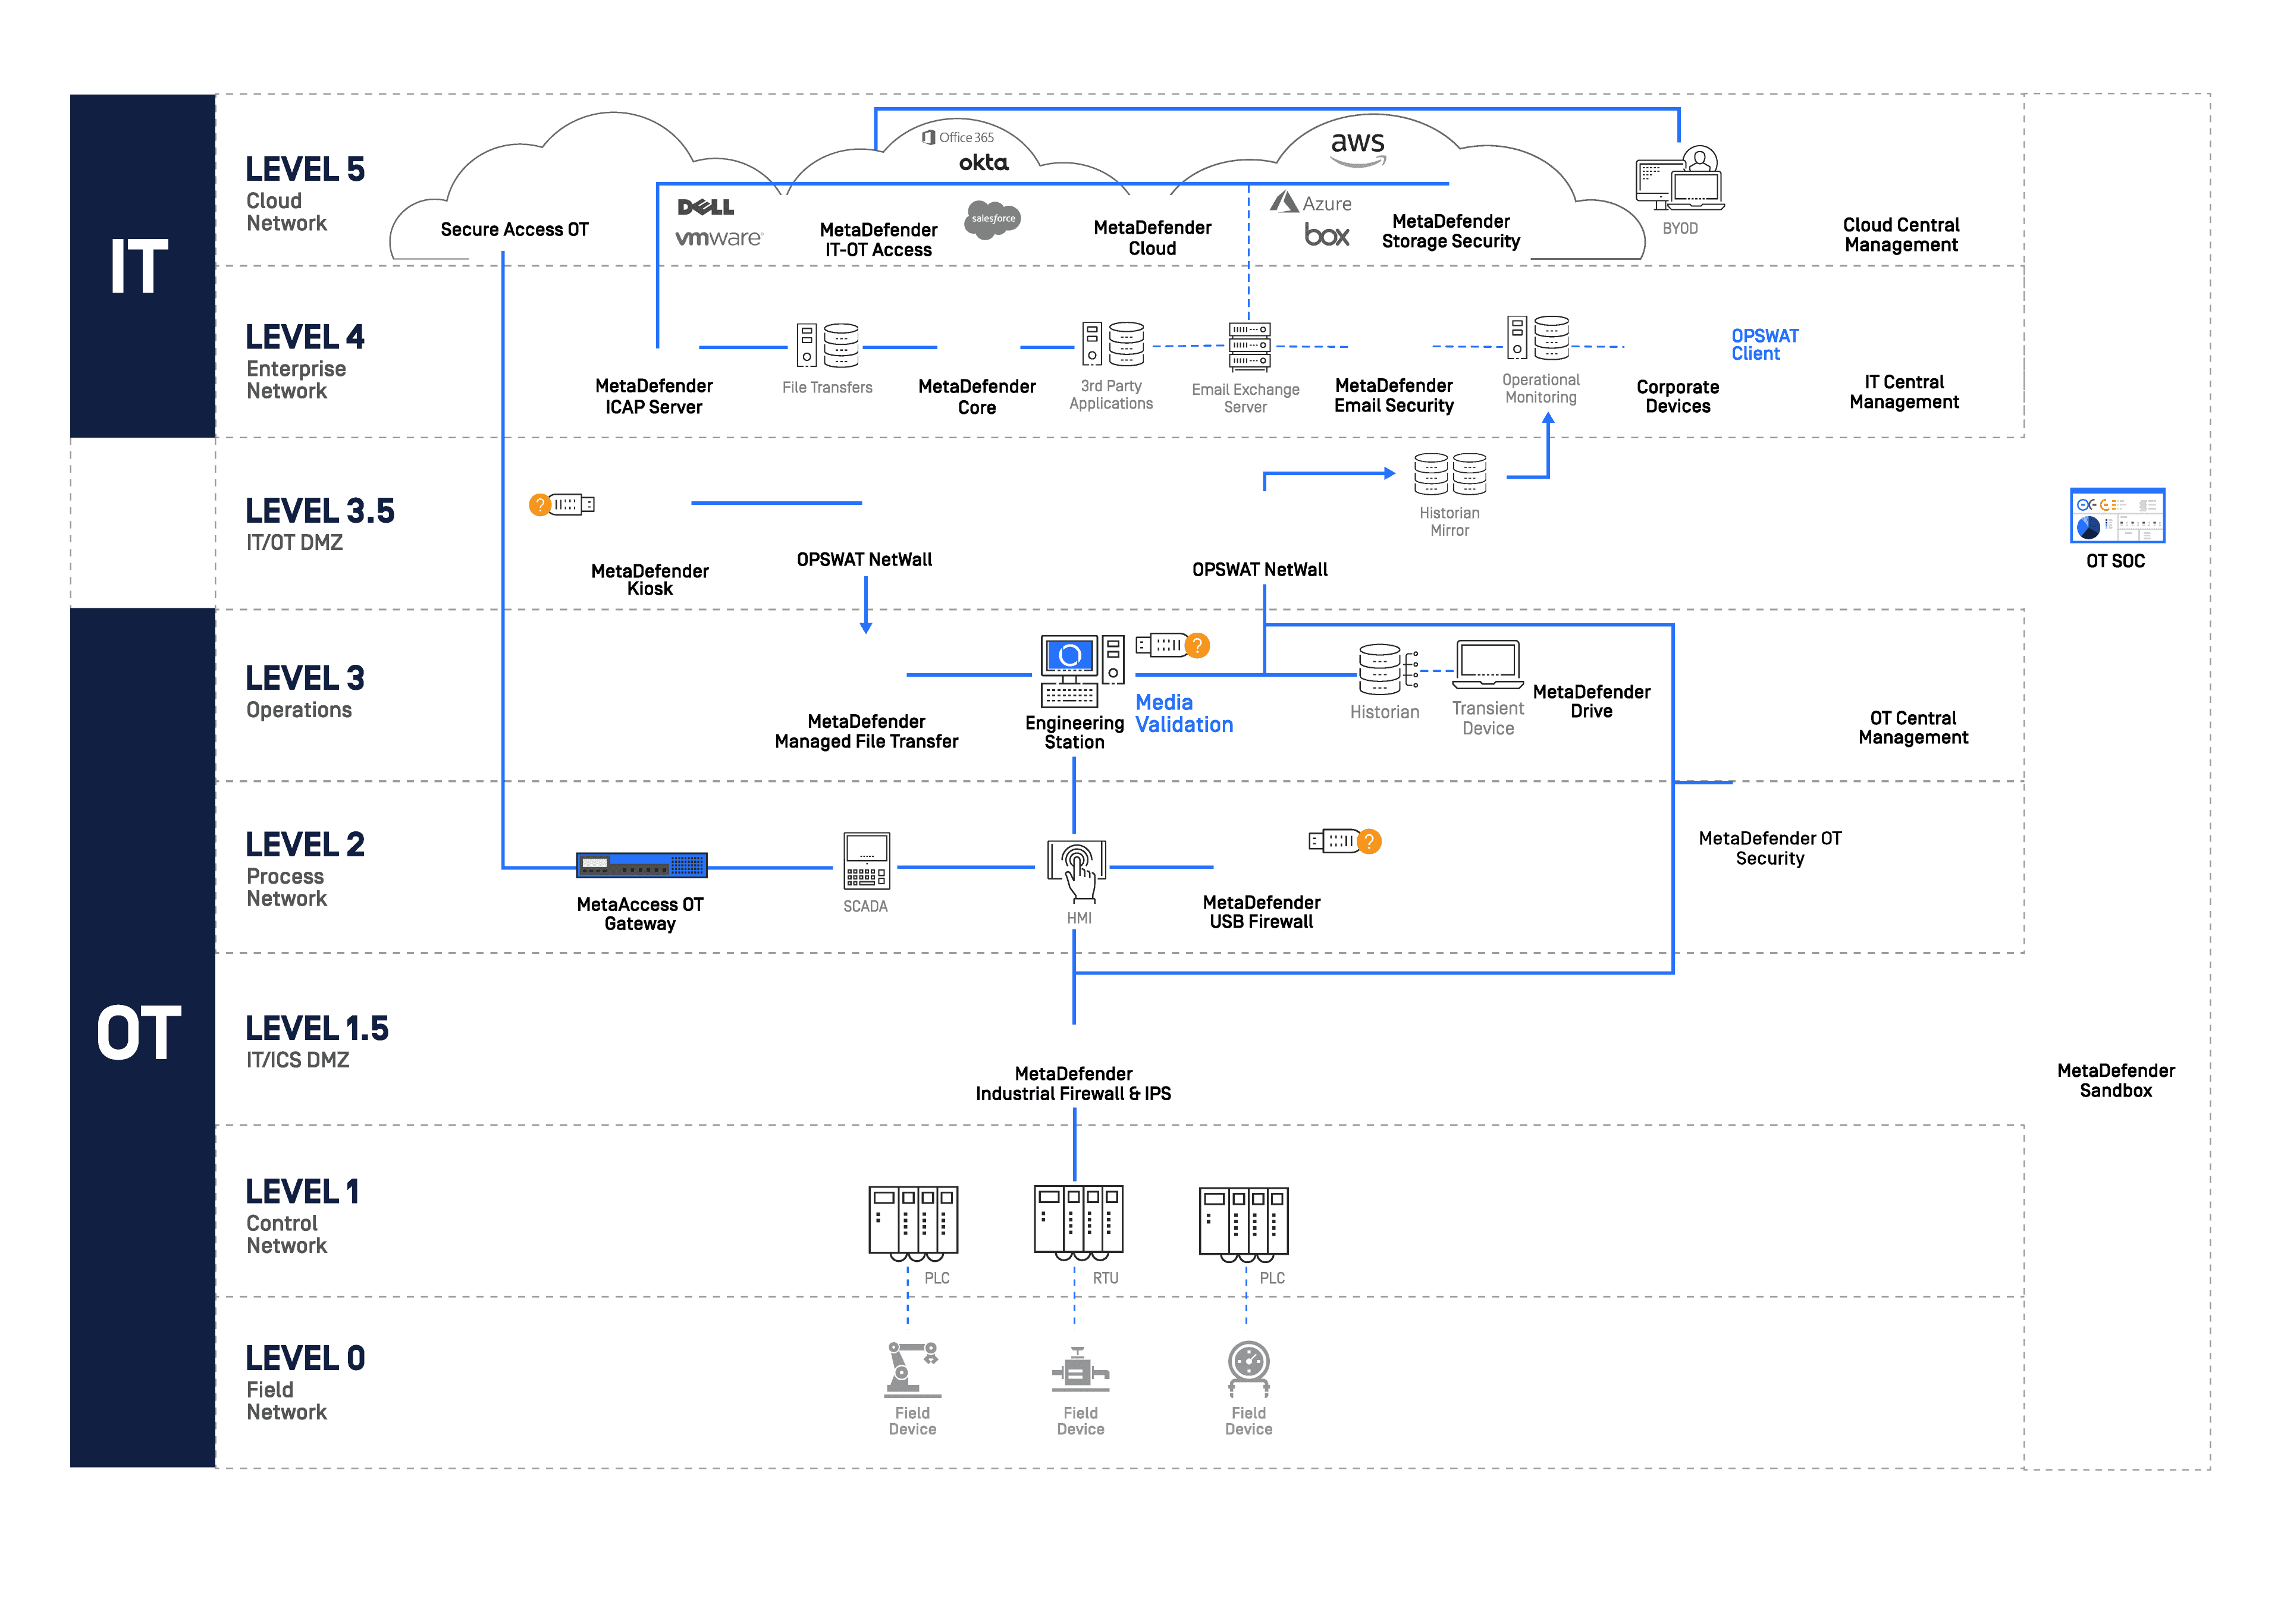
NERC 还批准了三项新的 CIP 要求,统称为《Supply Chain 标准》,这些标准将于 2022 年 10 月 1 日生效。 管理这些法规可能颇具挑战性,因为运营技术(OT)环境给传统的IT环境增加了复杂性——通常OT环境与IT系统是隔离的。即使是物理隔离的网络,也容易受到IT和OT团队、工程师及承包商的直接物理访问威胁,因为他们需要使用便携式存储介质来操作、维护、更新、审计和管理这些系统。尽管存在挑战,应对这些场景的一种方法可能是部署物理设备,例如OPSWAT的 MetaDefender Kiosk,在便携式设备和可移除存储介质进入高安全设施之前,对其进行网络安全风险扫描。
随着政府加强对网络安全和关键基础设施保护的重视,NERC 似乎比许多其他关键基础设施部门领先一步。随着零信任进入有关网络安全的全国性对话,重要的是要从可视性、分析、自动化和协调的基础开始。
了解OPSWAT OT 和Industrial 网络安全解决方案如何帮助保护您的关键环境,并联系我们的网络安全专家了解更多信息。