2021年,Lazarus集团利用被植入恶意代码的Visual Studio项目对安全研究人员发起攻击。2024年,他们利用域名抢注技术在PyPI上植入恶意软件包。而在至少自2025年3月以来持续进行的攻击活动中,该组织转而采用鱼叉式网络钓鱼手段,冒充Edge Group、坎普尔印度理工学院(IIT Kanpur)和空客(Airbus),将航空航天及国防机构作为攻击目标。
虽然传播载体发生了变化,但底层策略并未改变。该团伙开发的“Comebacker”后门在每次迭代中都依赖于同一个入口点:用户打开并信任的某个文件。ENKI最近的一项分析详细介绍了这一最新“Comebacker”变种,并揭示了其具有重要意义的技术演变。
该植入程序现采用自定义的异或(XOR)/位交换算法,取代了早期版本中使用的RC4或HC256加密算法。加载阶段已改用ChaCha20加密。此外,命令与控制流量首次采用AES-128-CBC加密,摒弃了早期变种中易被截获的明文通信方式。
这些变更的每项设计目的都是为了规避基于签名的检测,但如果恶意文件从一开始就无法到达用户手中,那么这些变更便毫无意义。对于处理机密项目、受《国际武器贸易条例》(ITAR)管制的数据或关键任务运营技术(OT)系统的组织而言,单台工作站一旦遭到入侵,就可能引发连锁反应,演变为供应链安全事件。
本文探讨了Comebacker的感染链如何运作,传统防御措施为何难以应对,以及如何通过在电子邮件网关、可移动存储介质边界以及两者之间的所有入口点实施“预防优先”的文件安全策略,来有效消除该威胁——无论其有效载荷经过何种混淆处理。
文件传播型攻击如何绕过外围防御
像“拉撒路”组织(Lazarus Group)这样的国家支持型黑客组织之所以利用电子邮件和可移动存储介质,是因为航空航天和国防机构依赖这些渠道在网络间传输文件。Comebacker 之所以难以被发现,关键在于文件送达后的行为。初始文档看似合法,但一旦被打开,就会触发一个旨在隐匿自身的多阶段执行链。
“Comebacker”式营销活动的主要切入点
伪装成供应商合同、项目更新或发票的恶意附件。ENKI 发现,在至少自 2025 年 3 月起活跃的某次攻击活动中,有四份 .docx 诱饵文档冒充 Edge Group、坎普尔印度理工学院(IIT Kanpur)和空客公司。
在软件更新或维护周期等日常操作过程中,受感染的USB 或便携式磁盘被带入工程或制造网络。
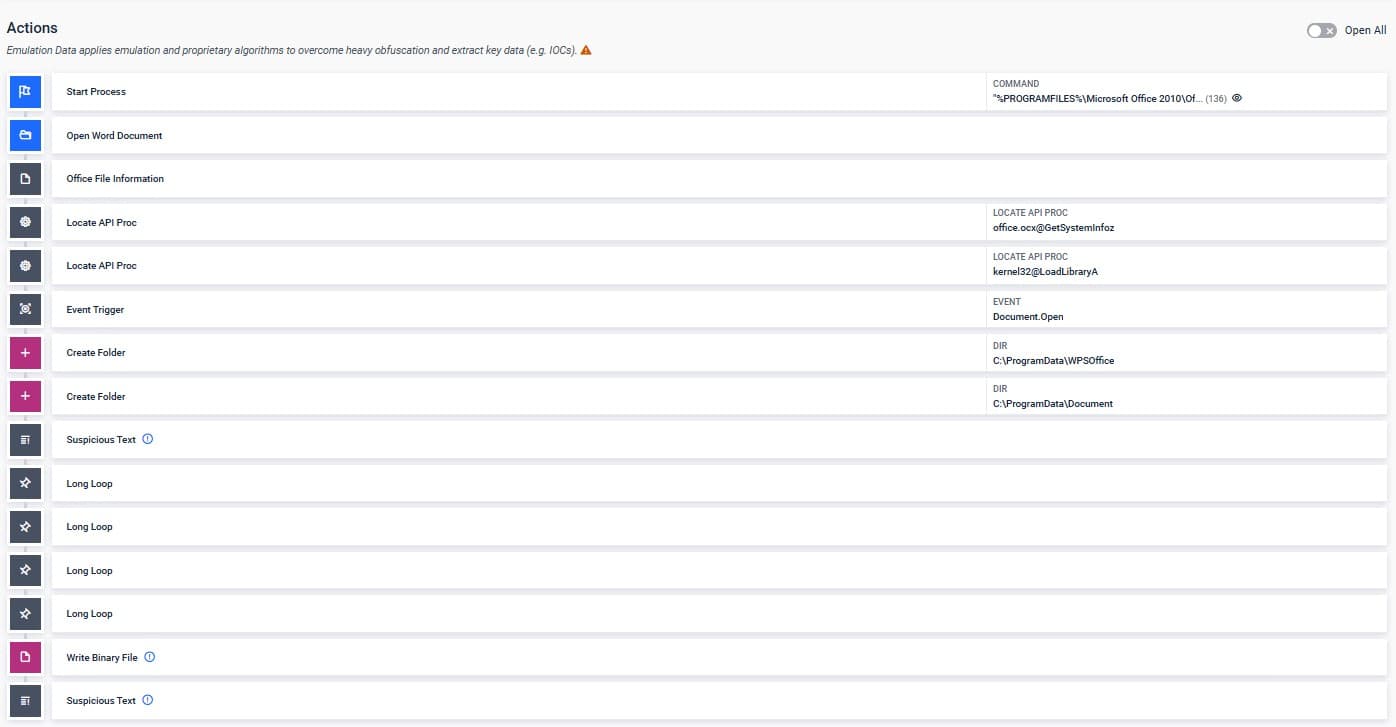
一个 VBA 宏利用自定义的 XOR/位交换算法,对加载器及一份看似真实的诱饵文档进行解密。该加载器通过 ChaCha20 算法依次执行多个加密阶段。最终的后门完全在内存中运行,不会在磁盘上留下任何痕迹供终端安全工具检测。
等到后门向服务器发送数据时,所有命令与控制流量都已通过AES-128-CBC加密,从而伪装成正常的HTTPS活动。传统的边界防护工具只会看到用户打开文档并产生加密的网络流量,而这一系列操作并不会触发任何警报。
Lazarus 集团正在运行采用不同加密算法的并行变体:一条链使用 ChaCha20,另一条链使用 HC256,但后门功能完全相同。针对其中一种编写的检测签名将无法识别另一种。这正是仅依赖检测手段的核心问题。攻击者正在专门设计其有效载荷以规避检测。
在恶意软件执行前将其清除
那么,面对专门设计来规避检测的威胁,该如何应对?一种方法是增加更多的检测层、更多的引擎、更多的特征码以及更多的行为规则。这固然有帮助,但攻击者早已开始设计能够规避这种检测模型的恶意软件。另一种方法则是着手消除使文件具有危险性的要素。这正是OPSWAT技术的运作逻辑。
每个进入该环境的文件,无论是通过电子邮件还是可移动存储介质传入,都会首先经过Metascan™Multiscanning处理。该文件将同时接受 30 多个反恶意软件引擎的检测,这些引擎结合了基于签名的检测、启发式分析和机器学习技术。如果单个引擎可能漏检某种新型 Comebacker 变种,那么 30 多个引擎同时漏检该变种的概率就会大幅降低。
但无论检测范围多么广泛,仍需依赖于识别恶意内容。Deep CDR™ 技术并不试图识别有效载荷,而是消除导致有效载荷执行的条件。这一防护层会从文件中移除活动元素,例如宏、脚本、嵌入式可执行文件和隐藏对象,随后重建一个干净且可用的文档版本。该过程支持 200 多种文件类型,并在几毫秒内完成。
在“回击者”式攻击中运用Deep CDR™技术
采用 Deep CDR™ 技术之前 | 采用 Deep CDR™ 技术 |
|---|---|
VBA 宏会触发加载器链 | 已移除宏 |
嵌入式可执行文件释放多阶段有效载荷 | 已删除可执行文件 |
诱饵文档内容(文本、格式、图片) | 已删除可执行文件 |
借助这项技术,危险元素被清除,而可用的内容得以保留。加载器、加密阶段以及内存后门都无法执行。然而,并非所有文件都能被净化。可执行文件、安装程序以及某些受监管的文档必须保持完整,特别是在航空航天、国防和关键基础设施环境中。对于此类文件,需要采用另一种检查方式。
检测无法清除的隐蔽型基于文件的威胁
对于必须完整通过的文件MetaDefender Adaptive Sandbox 通过基于模拟的威胁检测Sandbox 行为分析。它不依赖签名或静态检查,而是观察文件在执行过程中的行为,从而揭露隐藏的恶意活动。
ENKI 的分析表明,Lazarus 组织在其恶意软件中集成了环境感知能力,利用延迟激活和规避技术来检测并绕过虚拟机。与其启动一台完整的虚拟机, Adaptive Sandbox 则在指令层模拟执行过程,从而在不留下恶意软件可检测到的痕迹的情况下进行分析。
基于虚拟机的沙箱与基于模拟的沙箱
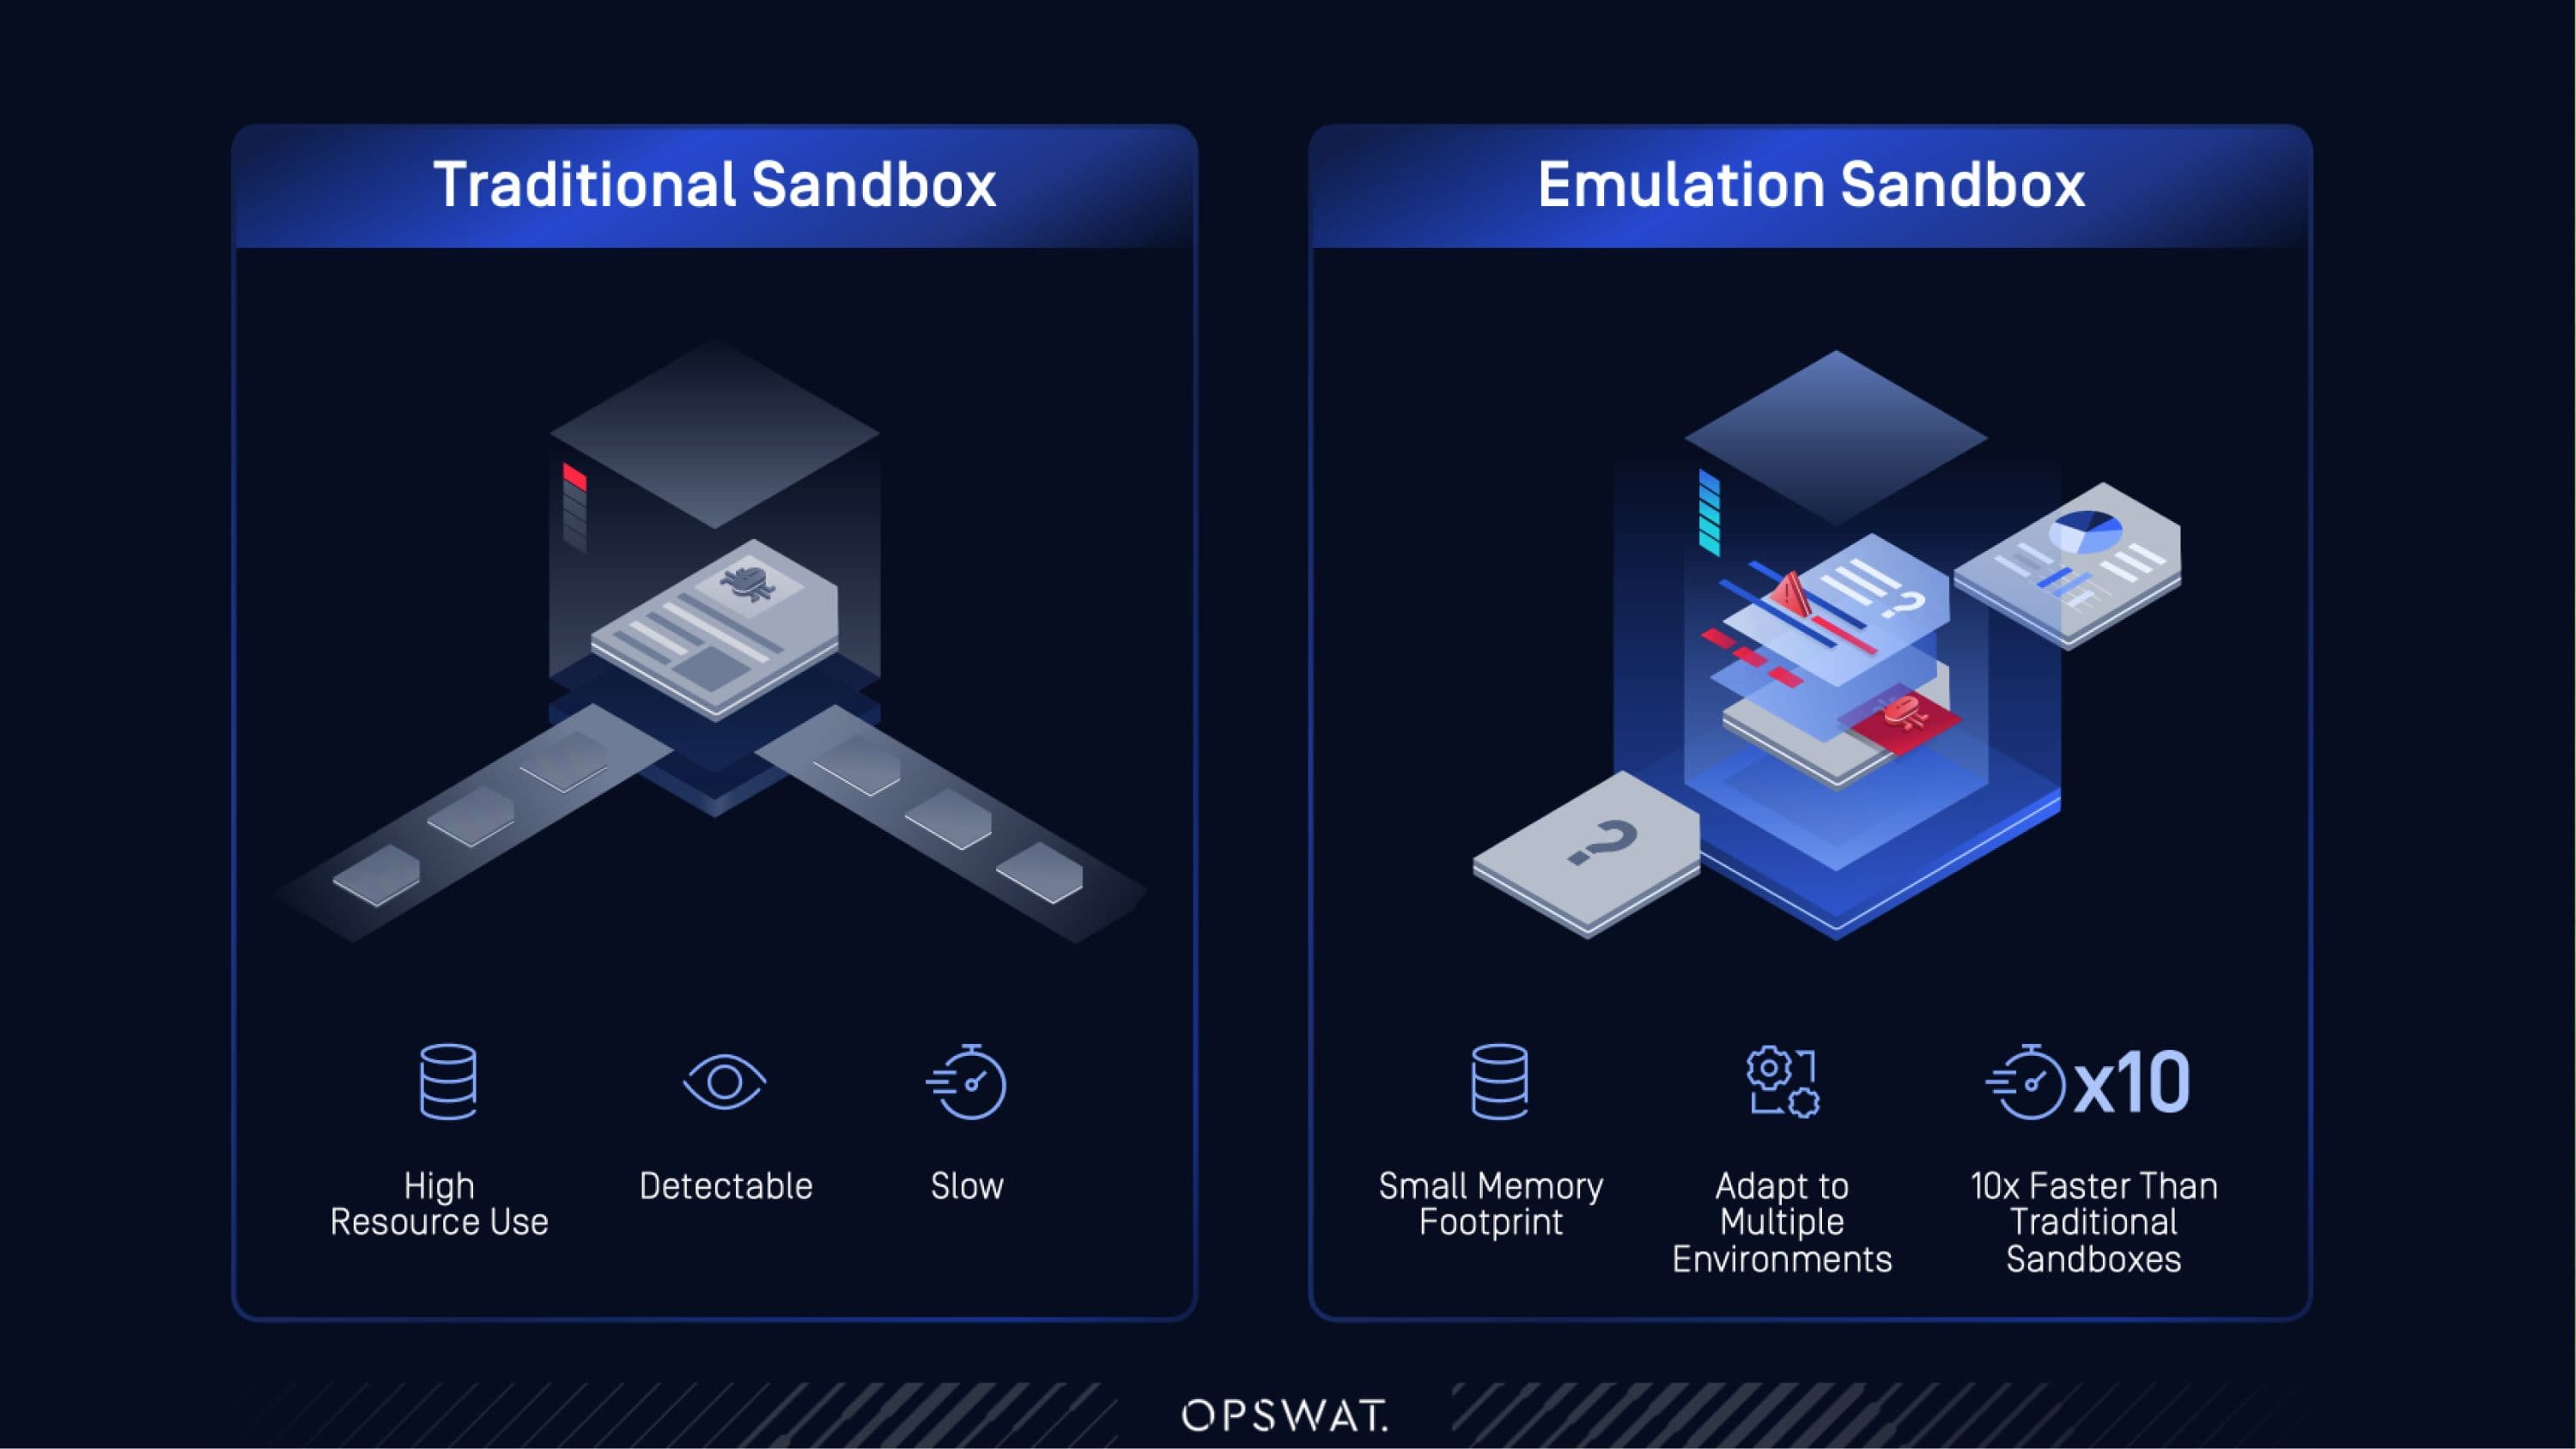
基于虚拟机的沙箱 | 基于模拟的Adaptive Sandbox |
|---|---|
可通过反虚拟机检测识别 | 没有可用于指纹识别的虚拟机工件 |
耗费大量资源且裁决速度较慢 | 几秒钟内即可得出效率高达10倍的裁决结果 |
需要针对新的闪避技巧进行调整 | 无需手动调整即可规避反虚拟机、反调试及基于时间的规避机制 |
在高负载环境下的吞吐量受限 | 专为高通量文件分析而设计 |
在分析过程中,Adaptive Sandbox 运行时行为,例如文件系统活动、进程注入尝试、注册表更改以及网络通信。以下是 Comebacker 加载器链产生的典型模式:位于“启动”文件夹中的持久化快捷方式、rundll32 执行以及加密的 C2 信标传输。
Adaptive Sandbox 解析分层有效载荷,并揭示基于特征码的工具无法检测到的隐藏IOC。分析结果与MITRE ATT&CK技术模型相对应,并作为可操作的威胁情报反馈至平台,从而助力更快地做出决策并更有效地进行威胁狩猎。
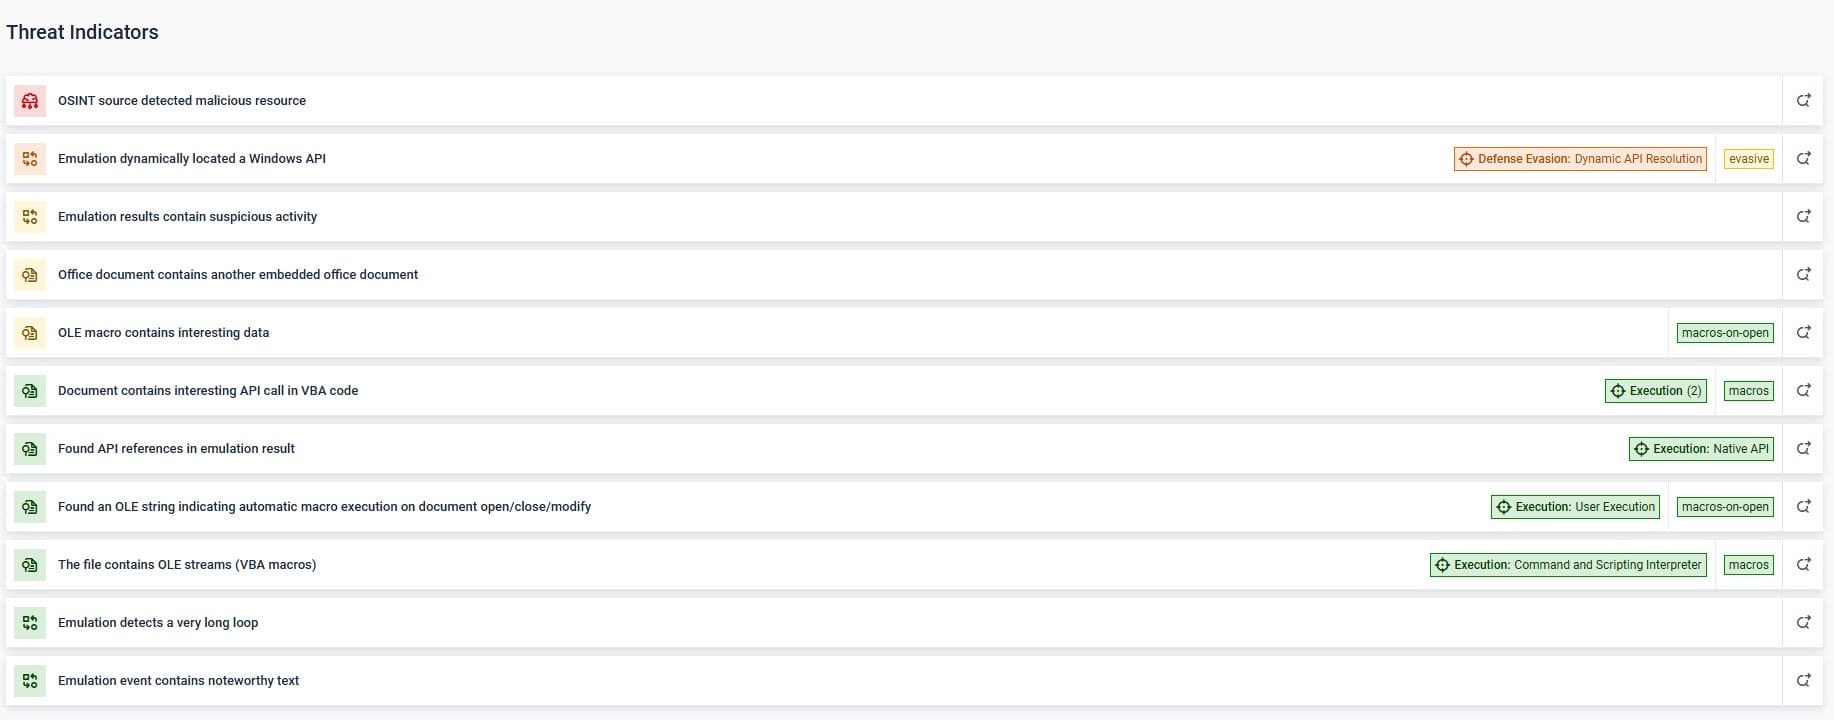
通过统一检测应对“痛苦金字塔”
Comebacker 的演变轨迹与“痛苦金字塔”模型完全吻合。该模型根据攻击者修改威胁指标所需的成本高低对其进行排序,从底层的哈希值(轮换起来轻而易举)到顶层的TTP(重写需要投入大量开发精力)。自2021年以来,Lazarus Group 在所有已知的 Comebacker 攻击活动中都轮换使用了这些低成本的指标。
《Comebacker》与《痛苦金字塔》的关联
痛苦金字塔等级 | Comebacker 示例 |
|---|---|
哈希值 | 每个释放器和加载器阶段均具有唯一的 SHA256 哈希值 |
IP地址 / 域名 | 各活动之间轮换使用的 C2 域名:hiremployee[.]com、birancearea[.]com。测试环境托管在 office-theme[.]com 上 |
网络/主机相关信息 | 采用AES-128-CBC加密的C2通信取代了此前的明文通信;将持久化快捷方式写入“启动”文件夹 |
工具 | 在加载器各阶段中,加密算法从 RC4 演进至 HC256 再到 ChaCha20;植入程序中采用了自定义的异或/位交换算法 |
TTPs | 利用恶意文档进行鱼叉式网络钓鱼(T1566.001)、反射式代码加载(T1620)、加密的C2信标传输(T1573.001)、通过rundll32代理执行系统二进制文件(T1218.011) |
修改底部的几行代码,拉撒路集团可能只需花费数小时或数天;而重写加载器架构和执行模式则需要耗费更多时间。如果检测策略仅针对底部的几行代码,那就等于中了该团伙的圈套。每当你针对某个 ChaCha20 密钥编写一个签名规则时,他们就会生成另一个。
从Sandbox 统一检测
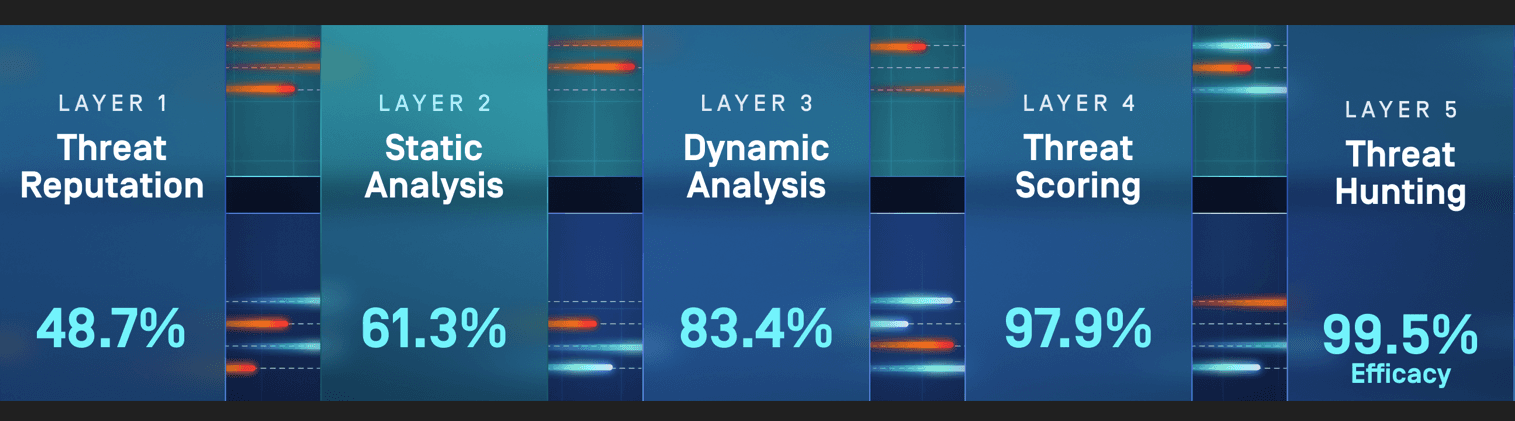
上一节展示了Adaptive Sandbox Comebacker的运行时行为。MetaDefender 这一能力扩展为一个统一的处理管道,能够全面应对“痛苦金字塔”的各个层面,通过四个逐步深入的层级对每个文件进行处理。
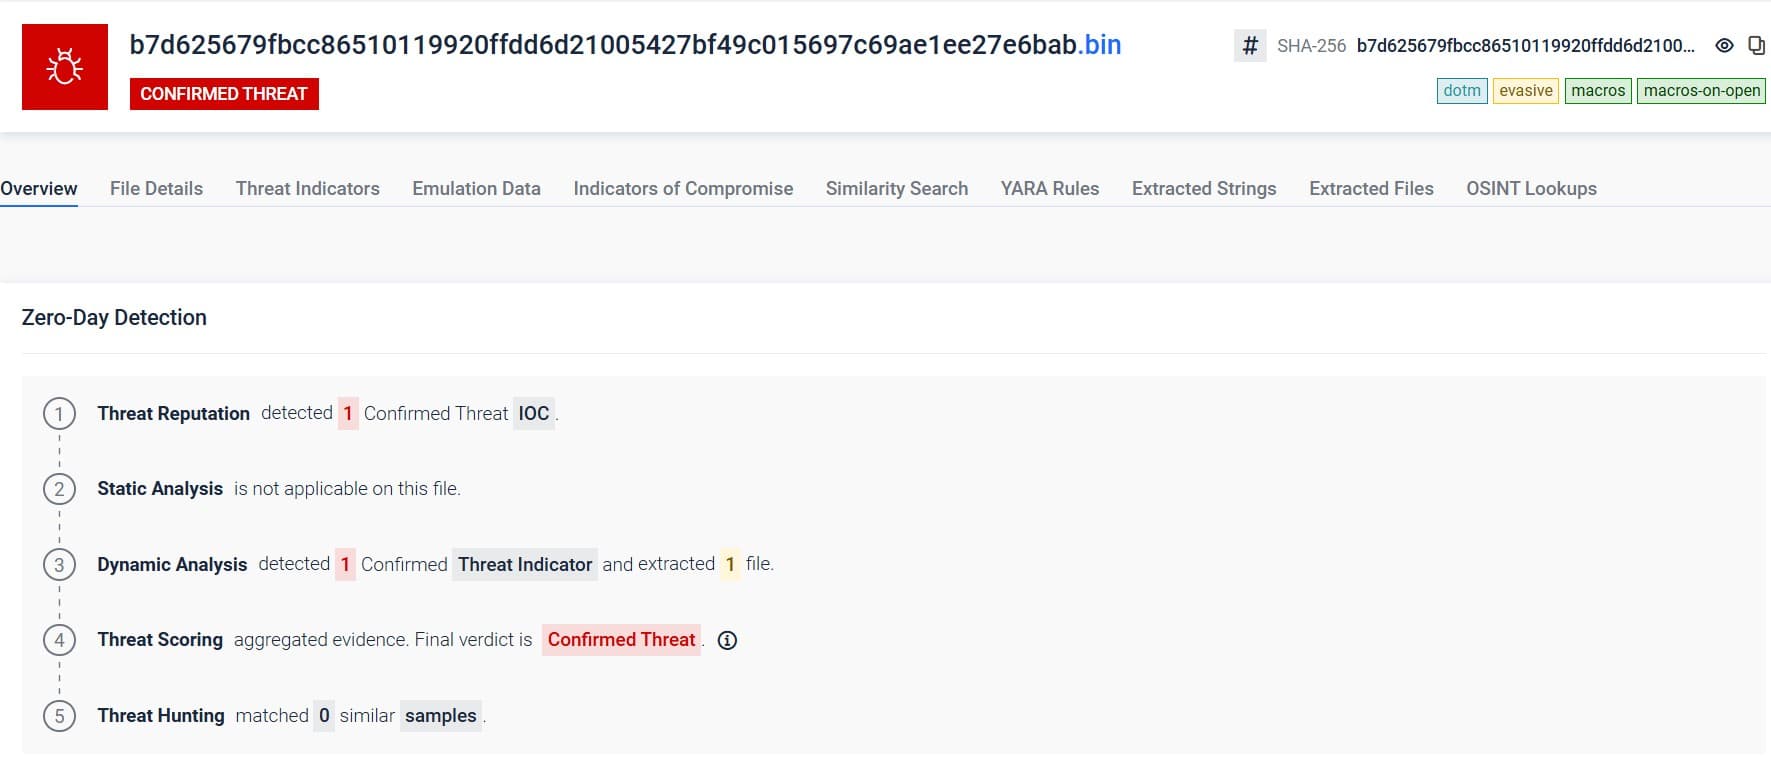
第1层,威胁信誉:将文件哈希值、IP地址和域名与超过500亿条威胁指标进行比对。已知的Comebacker基础设施及此前发现的样本将被立即拦截。
第2层,静态分析:预测性Alin AI在执行前分析结构和行为文件指标,无需签名或触发即可在几毫秒内预测恶意意图。针对Comebacker释放器,可在执行前给出高可信度的判定结果,而对于结果不确定的文件,则继续进行动态分析。
第3层,动态分析:将未知样本上报至Adaptive Sandbox 的指令级仿真环境,从而揭示多阶段加载器链、解密例程以及rundll32的执行过程。新发现的IOC会自动反馈至第1层,从而增强对后续文件的检测能力。
第4层,威胁评分:对行为信号进行关联分析,并根据可信度赋予风险评分,综合考量持久化机制、进程注入及C2活动。无论使用何种加密算法,向Comebacker的C2服务器发送的加密信标都会在此处被标记。
第5层,威胁狩猎:利用机器学习相似性搜索技术,对超过1亿个已分析样本进行比对,将2025年变种与2021年和2024年的“Comebacker”攻击活动联系起来,尽管其加密方案已完全改变。迫使“Lazarus”组织放弃其加载器架构和执行模型,与追踪新的文件哈希值相比,是一种截然不同的施压方式。
借助Predictive Alin AI实现交易前智能分析
并非每个文件都需要进行全面的行为分析。在处理量巨大的环境中,将每个未知文件都发送至沙箱会给吞吐量带来压力。MetaDefender Aether的第2层——静态分析——利用Predictive Alin AI技术,在文件进入沙箱之前就给出执行前判定结果,从而弥补了这一不足。
Predictive Alin AI uses machine learning to analyze structural and behavioral indicators of executables without detonation. Verdicts arrive in under 50 milliseconds at P90 and in under 100 milliseconds at P99. Early testing shows 90% detection on executable files with 0.1% false positives. The engine runs online or offline with identical performance, making it deployable in the same air-gapped environments where Comebacker-style threats are most consequential.
2 项关键相关能力
- 零日威胁预测:Layer 2 可识别基于签名引擎无法检测到的未知威胁,并在高风险可执行文件格式(PE、ELF、Mach-O 和 PDF)运行前对其进行评估。扩展文件类型覆盖范围已列入发展规划。
- Reducing sandbox load: Files that Layer 2 clears with high confidence proceed without sandbox analysis. The files it flags continue to Layer 3 - Dynamic Analysis - preserving sandbox capacity for files that genuinely need deep behavioral inspection.
在威胁到达收件箱之前保护电子邮件网关
电子邮件是 Comebacker 入侵的途径。这些诱饵文件的设计初衷就是进入收件箱并被打开。如果恶意附件从未送达,感染链便不会启动。MetaDefender Cloud Security™与 Microsoft 365 和 Google Workspace 集成,可在邮件送达用户之前对其进行扫描和清理。该解决方案与邮件流无缝集成,这意味着威胁会在邮件送达前就被拦截。
三重防护
- 附件:文件将通过 Metascan™Multiscanning Deep CDR™ 技术进行处理。包含嵌入式 VBA 宏的 Comebacker .docx 文件会在收件人看到之前被剥离并重新构建。
- 链接:系统会分析并重写URL,以拦截钓鱼页面和命令与控制重定向。
- 策略执行:系统会根据组织规则,自动将可疑消息隔离、清理或上报。
对于安全团队而言,这种影响立竿见影。到达用户的恶意邮件减少,意味着警报减少、调查减少,以及用于修复的时间减少。这使团队能够将精力集中在优先级更高的威胁上。
保护可移动Media 物理隔离网络
USB 和便携式磁盘充当了外部系统与控制网络之间的桥梁,使得每个传输的文件都可能成为潜在的入侵点。MetaDefender 和MetaDefender Media 在这些边界处建立了安全的检查点。
在可移动存储介质中的任何文件进入敏感环境之前,都会通过 Metascan™Multiscanning Deep CDR™ 技术进行扫描和清理。这将电子邮件网关中采用的防护措施延伸至物理介质。那些依赖嵌入式宏或分阶段释放有效载荷的恶意文档,在触及目标系统之前便会被彻底清除。
实际应用环境还带来了一项额外挑战:存储介质种类繁多。该自助终端支持 20 多种存储介质类型,包括USB、USB、SD 卡、光盘以及传统格式,即使在仍在使用旧技术的环境中,也能确保一致的执行效果。
正是这种强制执行机制确保了其有效性。文件一旦通过检查,就会获得一个数字签名。安装在终端设备上的OPSWAT Media 代理会阻止任何缺少此签名的可移动存储介质。未经扫描的USB 将无法使用。
集中式策略将整个流程有机地结合在一起。MetaDefender 在所有媒体工作流中强制执行隔离规则、设备限制和审计日志记录,确保进入物理隔离环境的每个文件均经过检查、验证和记录。对于遵循 NERC CIP、NIST 800-53 或 ISA/IEC 要求的组织而言,这种级别的控制至关重要。它提供了可验证的证据,证明进入环境的每个文件均已通过检查并获得许可。
跨越所有文件边界的统一防护
The technologies described in the previous sections, multiscanning, Deep CDR™ Technology, sandboxing, email security, and kiosk enforcement, are most effective when they operate under a single policy framework. MetaDefender Core™ provides that foundation.
该平台将策略、遥测数据和执行机制集中管理,覆盖从云邮件网关到可移动存储介质检查点及网络传输的每一个文件入口点。安全团队无需孤立管理每一项控制措施,只需定义一次文件处理规则,即可在所有场景中一致地应用这些规则。
MetaDefender Core支持的 3 项关键工作流
- 一致的文件策略:无论文件通过何种方式进入环境,均适用相同的扫描和清理规则。
- 自动化修复:Sandbox 和信誉数据会自动触发阻断、隔离或放行决策,无需人工干预。
- 合规与取证准备:将入侵指标(IOC)和审计日志导出至SIEM平台,用于报告和调查。
这种统一的方法弥合了各个控制措施之间的漏洞。在某个边界对可疑文件做出的沙箱检测结果,可以立即影响其他边界对类似文件的处理方式。其运营效果体现在:检测速度更快、分析师的工作量减少,以及恶意文件通过缺乏协调的漏洞传播的机会更少。
确保“Comebacker”永不归来
Lazarus 集团将继续改进其加密方案、加载器链和传播方式,但它无法轻易改变的是对文件作为入侵入口的依赖。MetaDefender 在电子邮件、可移动存储介质和网络传输的每个文件边界处实施防护措施。
Multiscanning Deep CDR™ 技术可在威胁执行前将其消除。MetaDefender Aether 的五层检测管道在第二层集成了 Predictive Alin AI 的静态分析功能,能够揭示无法安全清理的内容,覆盖整个“痛苦金字塔”,并通过每次分析生成情报以强化防御能力。
Layer 2 的执行前静态分析功能能在几毫秒内拦截边界处的零日漏洞,并将沙箱资源留给最需要它们的文件。MetaDefender Core 确保这些控制措施在统一的策略框架下运行。
面对“Comebacker”及其后续攻击活动,真正的问题不在于您的防御系统能否检测到最新变种,而在于恶意文件能否首先触达用户。如需了解OPSWAT 如何OPSWAT 在整个环境中实施预防措施,请联系专家。
常见问题
什么是“Lazarus Comebacker”后门程序?
Comebacker 是一款与朝鲜相关的“拉扎鲁斯”组织有关联的后门程序。自 2021 年以来,该后门通过植入恶意代码的 Visual Studio 项目、利用拼写错误进行域名抢注的 PyPI 包,以及目前针对航空航天和国防机构的鱼叉式网络钓鱼诱饵等手段不断演变。每个变种虽然会改变其加密和传播方式,但都依赖于同一个入侵入口:用户打开并信任的某个文件。
为什么基于签名的防御措施在应对“Comebacker”时力不从心?
拉撒路组织运行着采用不同加密算法的并行变体:一条链使用ChaCha20,另一条链使用HC256,但它们产生的后门功能完全相同。针对其中一个变体编写的特征码无法识别另一个变体,因此仅基于已知模式的检测手段,其落后速度与该组织重新编译的速度一样快。
MetaDefender 的“以太”是如何探测到一种前所未见的、类似“Comebacker”的威胁的?
MetaDefenderAether 通过五个层级对每个文件进行处理:威胁信誉评估、静态分析(Predictive Alin AI)、动态分析(Adaptive Sandbox )、威胁评分以及威胁狩猎。Predictive Alin AI 能在文件执行前以毫秒级速度对其进行标记或放行;对于任何存在不确定性的文件,系统将进入指令级仿真阶段,从而揭示加载器链、解密例程以及 C2 行为——这些是仅靠静态检查无法发现的。
预测性Alin AI能否在Deep CDR™技术或沙箱检测到威胁之前就将其拦截?
是的。作为MetaDefender Aether安全管道的第二层,Predictive Alin AI会在文件执行或触发之前,对其结构和行为特征进行分析。对于高可信度的恶意文件,可在执行前予以拦截;而对于高可信度的安全文件,则可跳过不必要的沙箱分析,从而将沙箱资源留给真正需要进行深度行为检测的文件。
这种方法在物理隔离或机密环境中是否有效?
是的。Predictive Alin AI 无论是在线还是完全离线运行,都能保持稳定的性能。MetaDefender 整个 Aether 平台还支持完全隔离的部署模式,包括本地和混合配置,因此整个五层处理管道可在需要时无需连接云端即可运行。