主要收获
- 我们即将推出的产品: OPSWAT 将推出适用于 Microsoft 365 的MetaDefender (原名为MetaDefender Cloud Email Security ),旨在为 Microsoft 电子邮件和 Teams 提供 Microsoft 365 文件威胁防护。
- 为何这很重要:如今,文件通过电子邮件和 Teams 对话快速传播,从而为被恶意利用、可疑以及受密码保护的内容创造了传播途径。
- 适用对象:需要在不影响 MX 记录的前提下,在原生控制措施之外实现分层检查、数据净化和可审计性的安全、IT、SOC、合规以及 Microsoft 365 团队。
一个来自可信发件人的文件发来了,看起来十分寻常,以至于没人多加留意。它从收件箱被移至 Teams 聊天窗口,在那里,更多人可以打开它、转发它并据此采取行动。这种工作流程是日常业务的一部分,而“日常”恰恰正是攻击者所寄予厚望的。
2026年9月29日,OPSWAT 将推出适用于Microsoft 365的MetaDefender™(原名为MetaDefender™Cloud Email Security )。此次发布将OPSWAT 的威胁防护范围从电子邮件扩展至通过Microsoft Teams共享的文件。
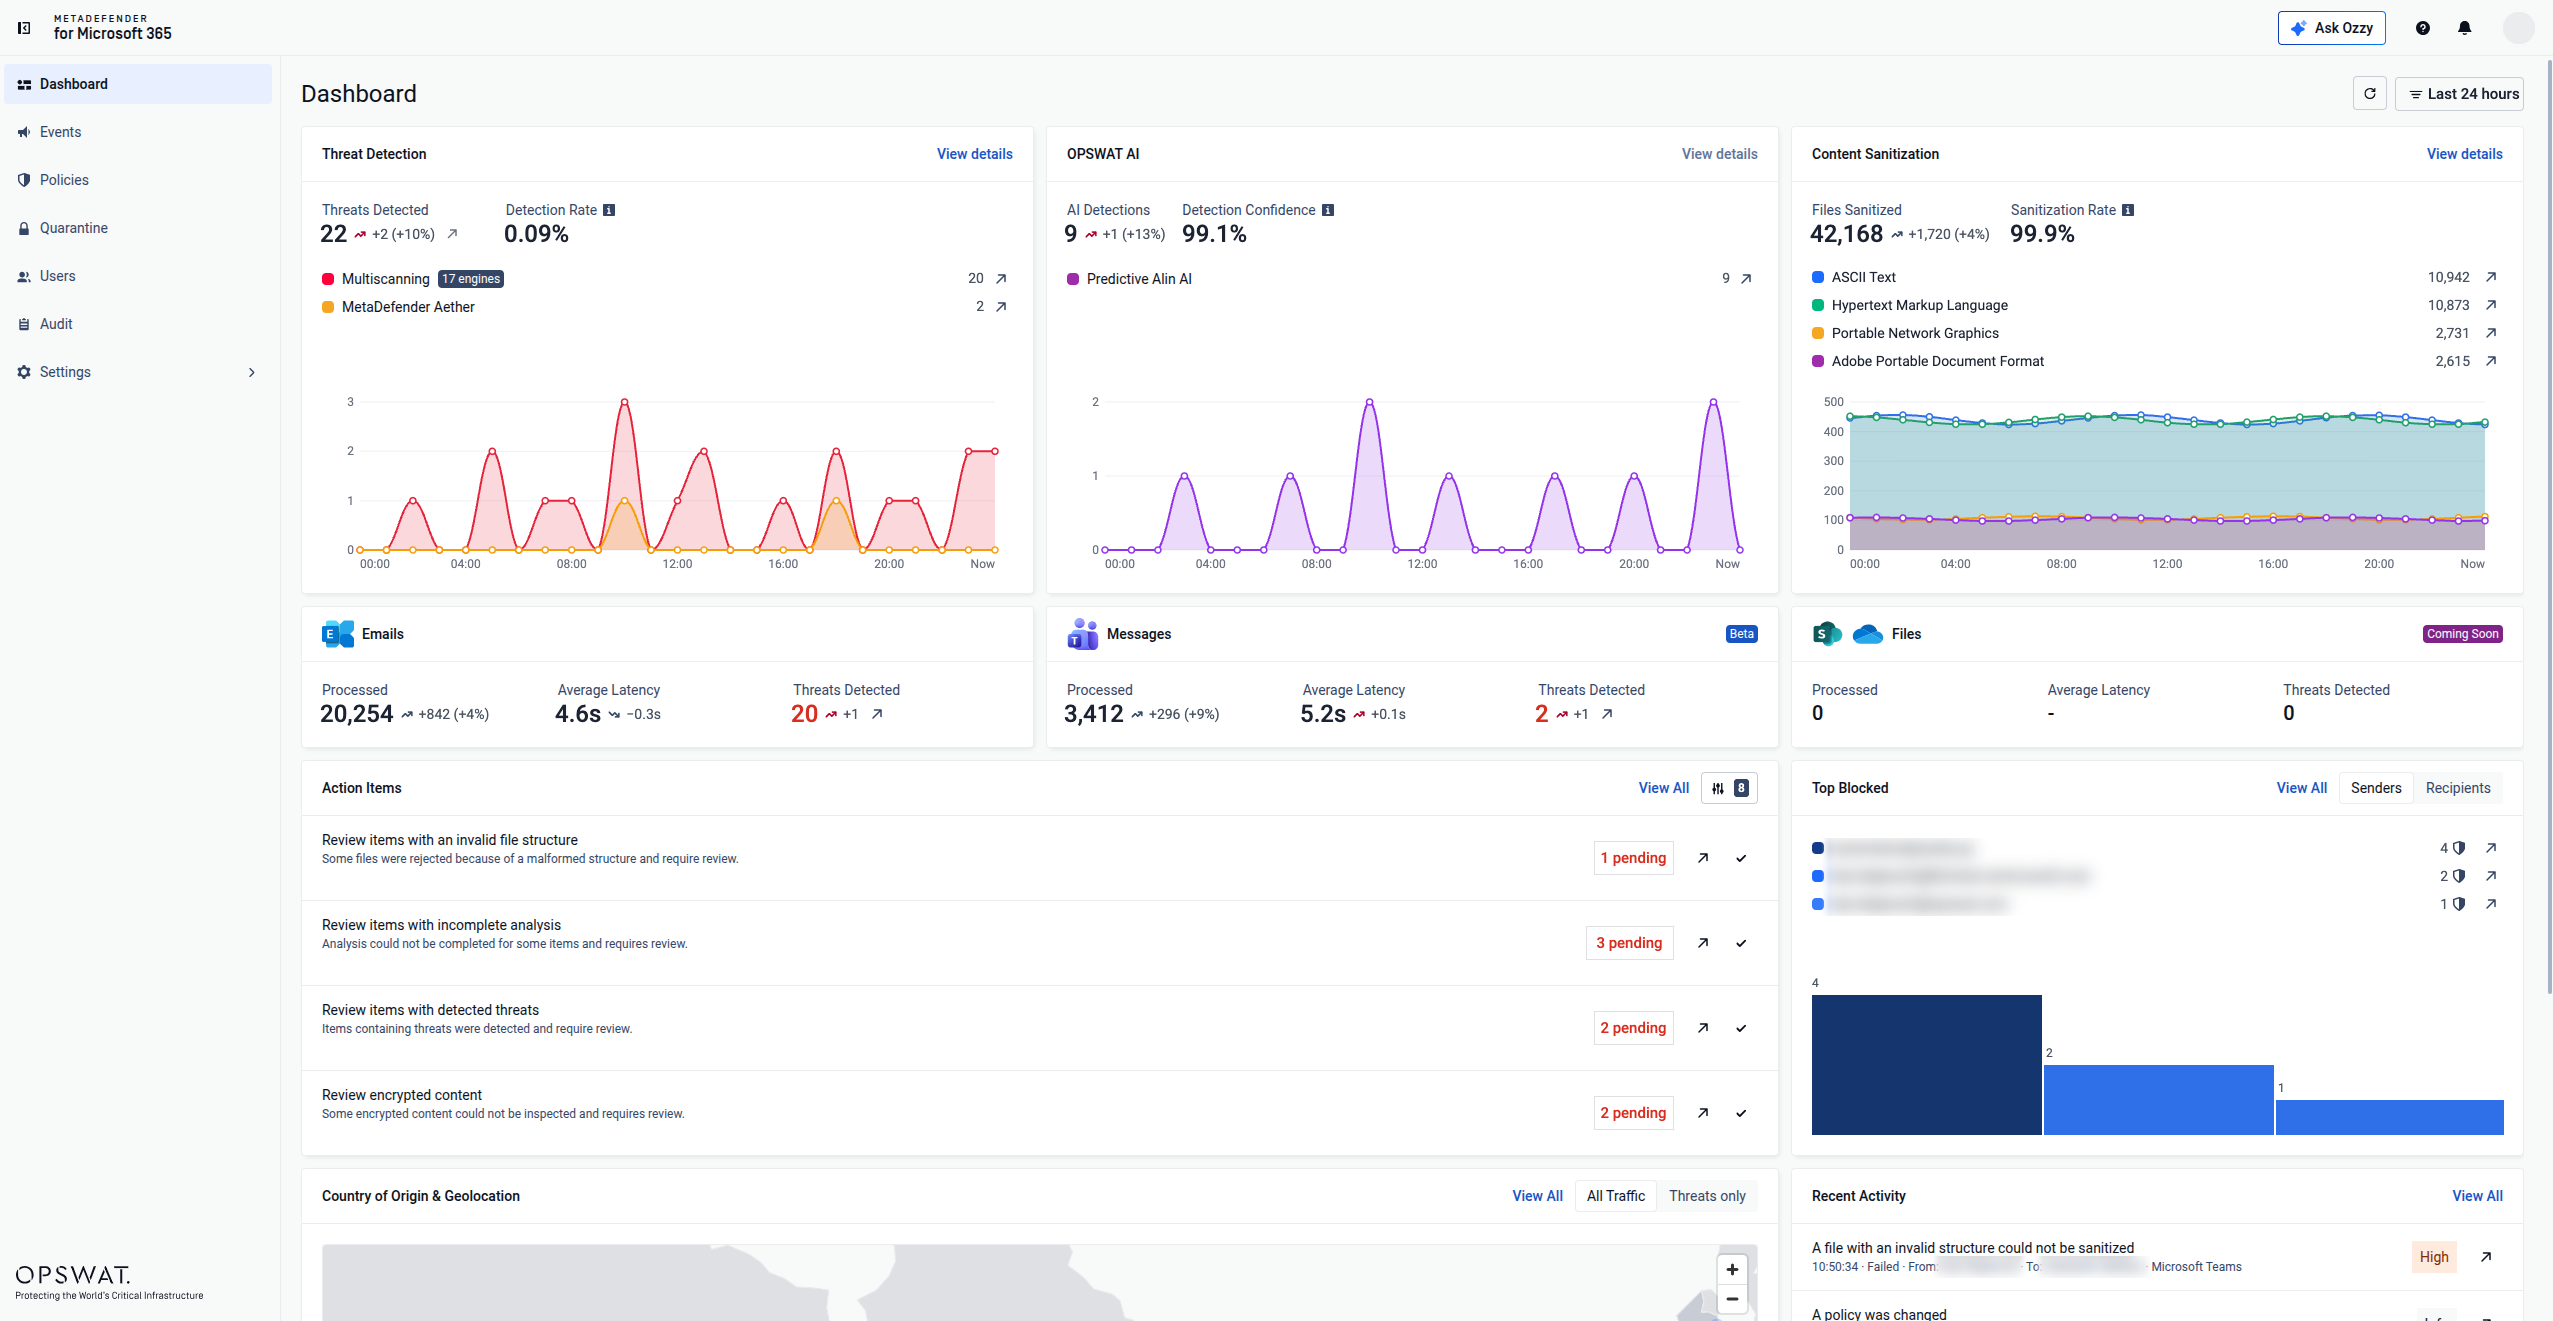
MetaDefender Microsoft 365 版是OPSWAT推出的文件威胁防护解决方案,用于检查和清理 Exchange Online 及 Microsoft Teams 中的文件。它增加了 Metascan™Multiscanning、 Deep CDR™ 技术、 MetaDefender Aether™以及 Predictive Alin AI——一款由人工智能驱动的恶意软件分析引擎,其功能超越了微软原生控制措施,有助于最大限度地降低安全风险并实现交付后的修复。
此次发布为何重要
今年早些时候, MetaDefender Cloud Email Security 该产品以明确的目标推出:帮助组织加强 Exchange Online 的安全防护。这一基础依然稳固。 变化的是人们的工作方式:根据《微软2025年工作趋势指数年度报告》,如今平均每位员工每天会收到117封电子邮件和153条Teams消息。这一数据反映出基于聊天的协作已多么深入地融入日常工作。随着文件在收件箱、Teams聊天和频道之间流转,安全防护必须扩展到员工日常使用的协作工具中。正因如此,OPSWAT 正将其安全覆盖范围从电子邮件扩展至Microsoft Teams。
借助适用于 Microsoft 365 的MetaDefender ,通过 Exchange Online 和 Microsoft Teams 传输的文件将经过检查、分析和清理,从而在文件级别进行深度审查,这不仅补充了 Microsoft 原生控制措施,还使安全和 IT 团队能够切实掌控 Microsoft 365 的恶意软件防护工作。
MetaDefender for Microsoft 365 如何提供帮助
- Exchange Online:无需修改 MX 记录即可实现内联邮件防护;在邮件到达收件箱之前,系统会对其进行筛查,若判定为恶意邮件,则自动将其送入隔离区。
- Microsoft Teams:对聊天和频道中共享的文件进行检查和清理。
MetaDefender Microsoft 365 整合了四项OPSWAT 技术,以支持在电子邮件和 Teams 中防范 Microsoft 365 文件威胁:
| 技术 | 功能介绍 |
| Metascan™ Multiscanning | 将电子邮件和文件并行提交给多达17个反恶意软件引擎进行扫描,以帮助弥补检测漏洞。 |
| Deep CDR™ 技术 | 通过将每个文件或附件视为潜在威胁,针对200多种文件类型提供以预防为先的CDR安全防护,移除脚本、宏、嵌入对象、二维码风险以及不符合策略的元素等活动内容,最终提供一个干净且可用的版本。 |
| MetaDefender Aether™ | 该方案采用基于仿真的动态恶意软件分析技术,可在网络边界层识别零日威胁、隐蔽型威胁和多阶段威胁。其Adaptive (Sandbox )功能可实现每台服务器每天分析50,000多个文件或附件,在约10秒内结合威胁情报给出快速判定结果,并将行为与MITRE ATT&CK模型进行映射,从而为分析师提供可直接使用的证据。 |
| 预测性 Alin AI | 通过分析文件和电子邮件的结构及行为相关特征,在无需依赖特征码或沙箱触发的情况下,即可在执行前给出恶意软件判定结果。Alin AI 预测引擎平均在 6.67 毫秒内给出判定结果,误报率为 0.03%,检测准确率达 93%。 |
这些层级协同作用,有助于缩短暴露窗口期并减少交付后的补救工作,同时在受支持的 Microsoft 365 工作流中,增强对已知威胁、规避型威胁以及人工智能辅助威胁的文件防护能力。
为什么选择OPSWAT ?
许多 Microsoft 365 安全工具都提供了重要的基础防护。对于电子邮件和文件中包含受监管数据、供应商内容、客户记录或运营依赖项的组织而言,OPSWAT 提供了更高级别的文件审查功能。
受密码保护的文件往往带来一个常见的两难困境:若将其拦截,正常工作效率会受到影响;若允许其未打开直接通过,又可能成为安全盲点。MetaDefender for Microsoft 365 为用户提供了一个自助工作流,以便输入密码。随后,Deep CDR™ 技术会自动对文件进行拆解,移除潜在的恶意内容,再将其重建,并向收件人交付一个经过净化且功能完好的版本。
MetaDefender 虽然 Microsoft 365 是一项新产品,但其所基于的OPSWAT 技术凝聚了20 多年关键基础设施领域的专业知识。根据IBM《2026 年数据泄露成本报告》,由于数据泄露的平均成本已上升 12%,达到 499 万美元,因此对电子邮件和文件的审查将达到所需的严格程度。
专为适配现有工作流程而设计
MetaDefender Microsoft 365 版将文件威胁防护功能融入员工日常使用的 Microsoft 365 工具中,无需更改 MX 记录、添置硬件,也不会造成不必要的邮件流中断。通过针对 Exchange Online 的内联防护以及基于API 的 Microsoft Teams 防护,组织既能增强安全性,又能确保日常沟通与协作顺畅进行。
| 对首席信息安全官(CISO)的好处 | 降低 Microsoft 365 内容风险,并提供超越 Microsoft 原生保护的多层控制。 |
| SOC 的优势 团队 | 在单一平台上提升对 Exchange Online 和 Microsoft Teams 中可疑文件的可见性,同时减少手动筛选工作。 |
| 合规 及风险团队 | 支持对流经所涵盖的 Microsoft 365 工作流的文件进行检查、消毒、报告和可审计性管理。 |
| 对微软的好处 365 管理员 | 在不增加不必要的部署障碍的情况下,为电子邮件和 Teams 添加安全保护。 |
了解 Microsoft 365 的MetaDefender 能为您的组织带来哪些帮助
访问产品页面,了解OPSWAT 如何为Exchange Online和Microsoft Teams提供文件威胁防护。
常见问题(FAQ)
MetaDefender 、Cloud 、Email Security 这些网站怎么了?
MetaDefender Cloud Email Security 现已演变为适用于 Microsoft 365 的MetaDefender 。其云端电子邮件安全功能得以保留,且受保护范围现已扩展至 Microsoft Teams,不仅涵盖电子邮件,还包括在聊天和频道中共享的文件。
什么是 Microsoft 365 文件威胁防护?
这意味着在文件通过 Exchange Online 和 Microsoft Teams 传输时对其进行检查、分析和清理,而不是仅将保护范围局限于电子邮件。
仅靠 Microsoft Defender for Office 365 是否就足够了?
Microsoft 原生控件提供了基础防护。MetaDefender for Microsoft 365 在原生控件之外增加了多层防护,包括 MetascanMultiscanning 、Deep CDR™ 技术、MetaDefender 、Aether 以及 Predictive Alin AI。这为组织提供了多种独立的检查机制:多引擎扫描、数据净化以及行为分析。
在 Microsoft Teams 中共享的文件能否进行恶意软件扫描?
是的,适用于 Microsoft 365 的MetaDefender 会对通过 Teams 聊天和频道共享的文件应用多引擎扫描、Deep CDR™ 技术清理以及基于仿真的沙箱分析。
部署是否需要修改 MX 记录?
不,Microsoft 365 的MetaDefender 可在无需更改 MX 记录、硬件或邮件流的情况下,为 Microsoft 365 增添电子邮件安全防护。
它如何处理受密码保护的文件?
用户通过自助服务门户提供密码。我们的产品会自动应用该密码,对文件进行检查、拆解,移除潜在的恶意内容,然后重新组装,最终交付一个经过净化且可正常运行的版本,无需常规的管理员验证。如果检测到威胁,该文件将被送入隔离区,供安全团队进一步调查。