金融业亟待解决的网络威胁呼唤积极主动的风险管理
金融行业在网络安全领域具有独特的地位。该行业的组织虽然在安全实践方面处于领先地位,但同时也是网络犯罪分子的主要目标。黑客的主要目标是敏感的客户数据(如信用评分)或个人信息(如社会安全号)。
我们的客户是中东地区一家值得信赖的银行机构,年收入超过 80 亿美元,对于我们的客户来说,保护敏感的金融数据事关企业的生死存亡,因为专家警告说,对金融机构的网络攻击可能会导致资金困难、严重的声誉受损,在某些情况下甚至会导致破产。我们的客户使用 AWS S3 存储其机密信息,因此需要一个能顺利集成到其现有 AWS S3 基础设施中的专业网络安全解决方案。
严重的恶意软件风险和数据完整性问题使敏感数据暴露无遗
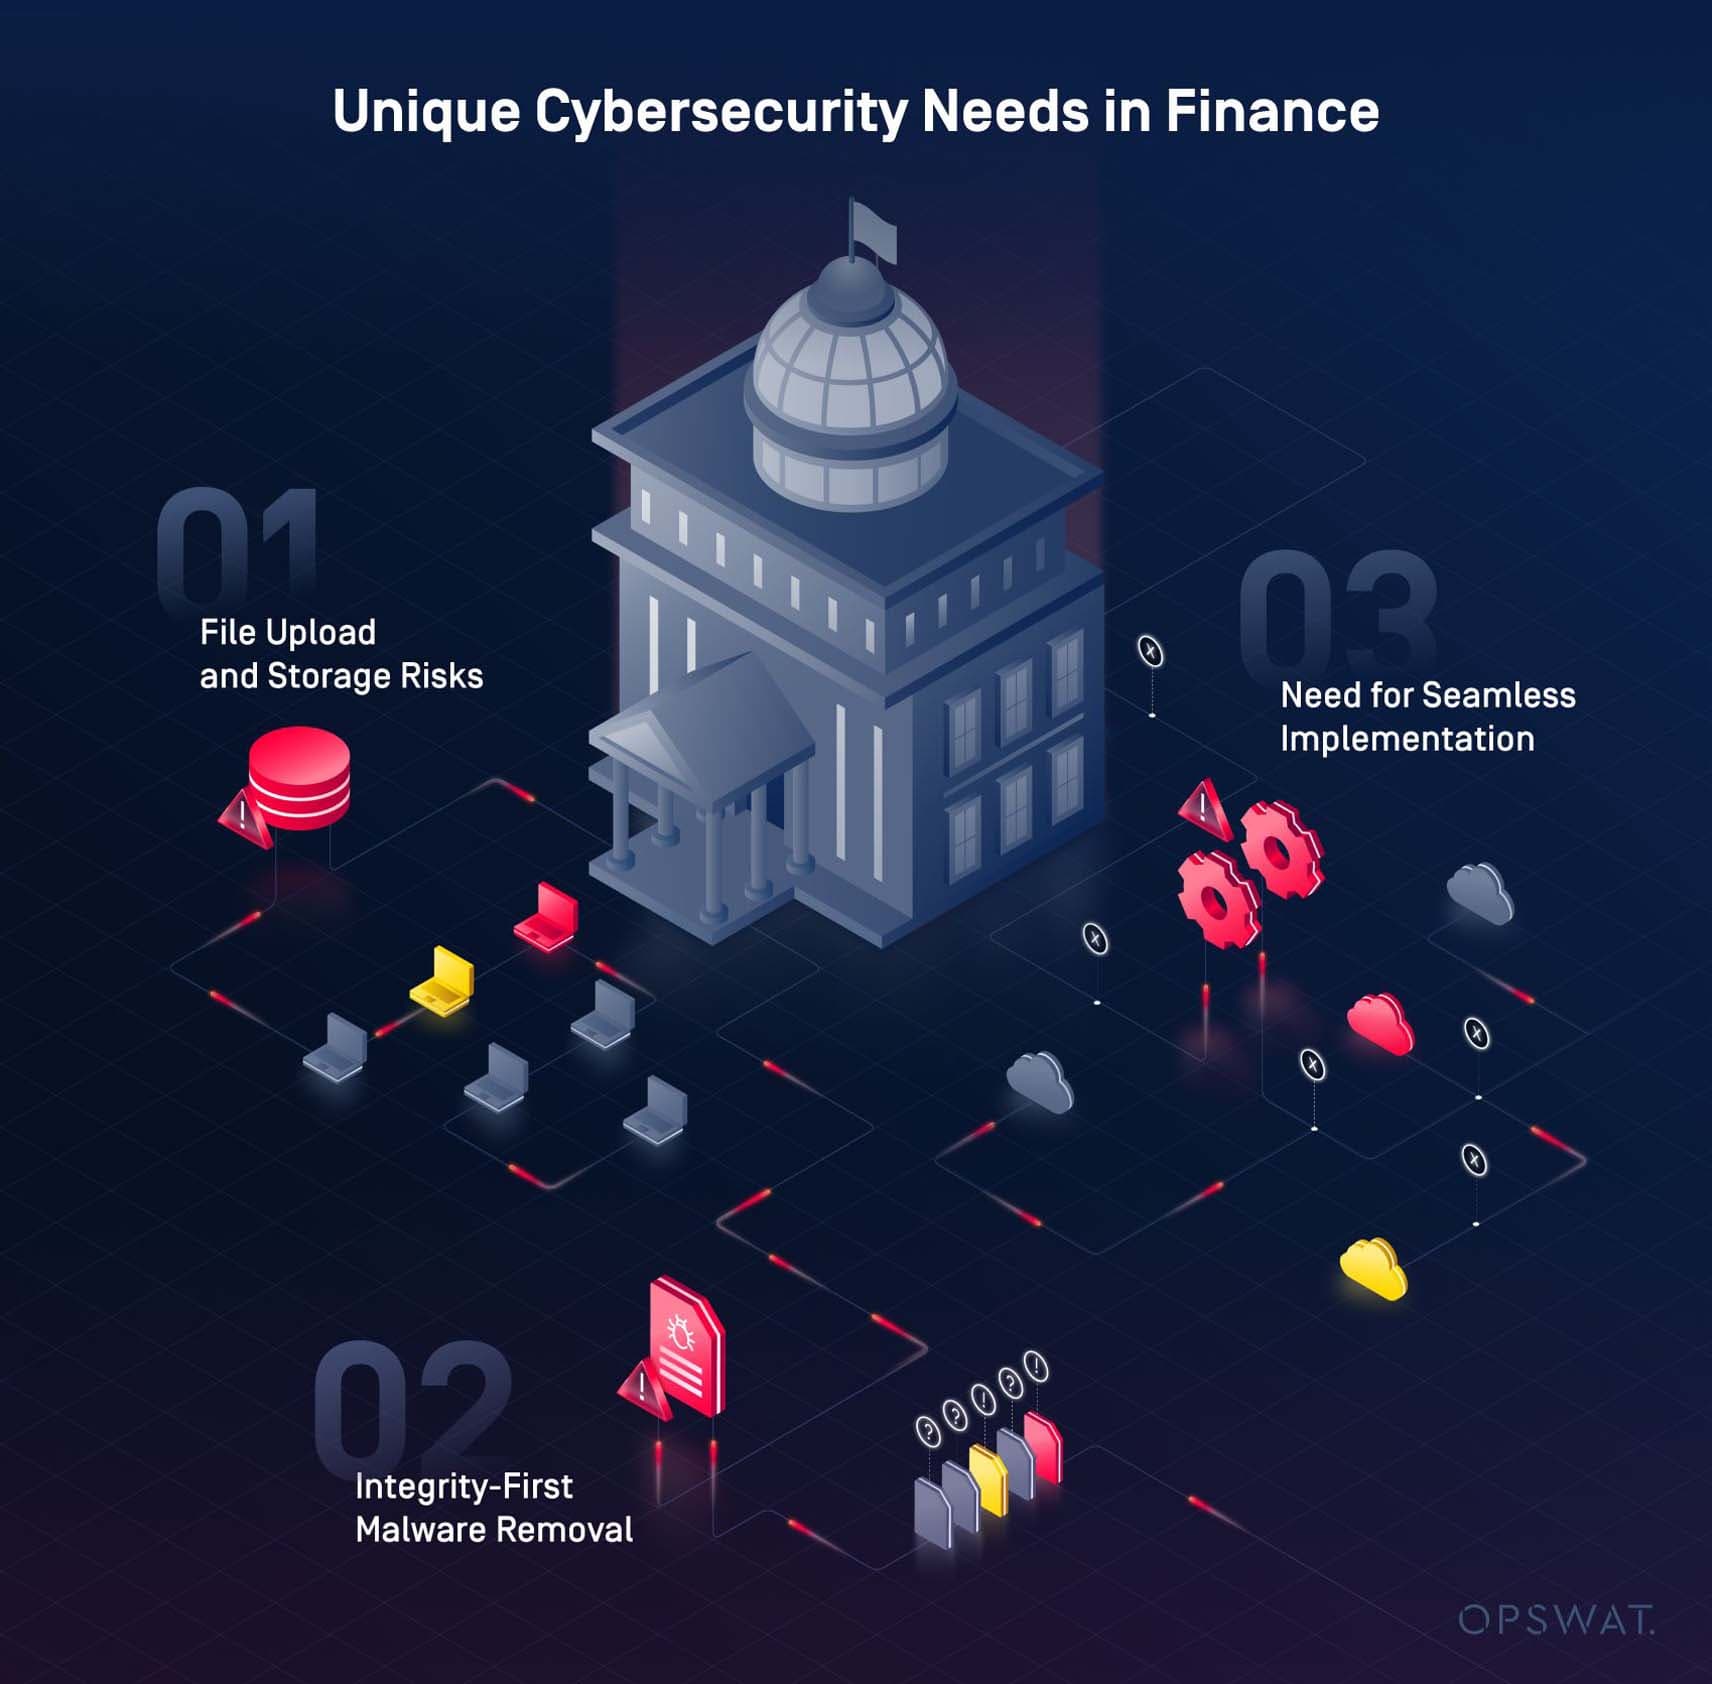
文件上传和存储风险
核心问题在于,他们的文件上传和对象存储流程容易受到复杂恶意软件的攻击。每当有新文件上传到系统时,就存在恶意软件被植入的风险——这可能会危及财务数据、客户信息以及机密的交易记录。
完整性第一的恶意软件清除
同样令人担忧的是,虽然需要清除恶意软件,但绝不能以牺牲数据完整性为代价。如果文件在处理过程中遭到篡改或损坏,客户可能会丢失关键数据,从而导致运营中断或声誉遭受严重损害。在金融等监管严格的环境中,此类安全事件可能会引发罚款和监管问题。
需要无缝实施
我们的客户还面临着一个挑战:在实施任何安全措施时,必须确保不影响其现有的 AWS S3 配置。鉴于该组织运营的规模,云基础设施的任何中断都会导致延误,甚至可能使关键业务运营停摆。因此,任何安全解决方案都必须快速、高效地实施,同时不能影响其云基础设施的性能或可靠性。
Secure 上传、恶意软件清除、不影响工作流程
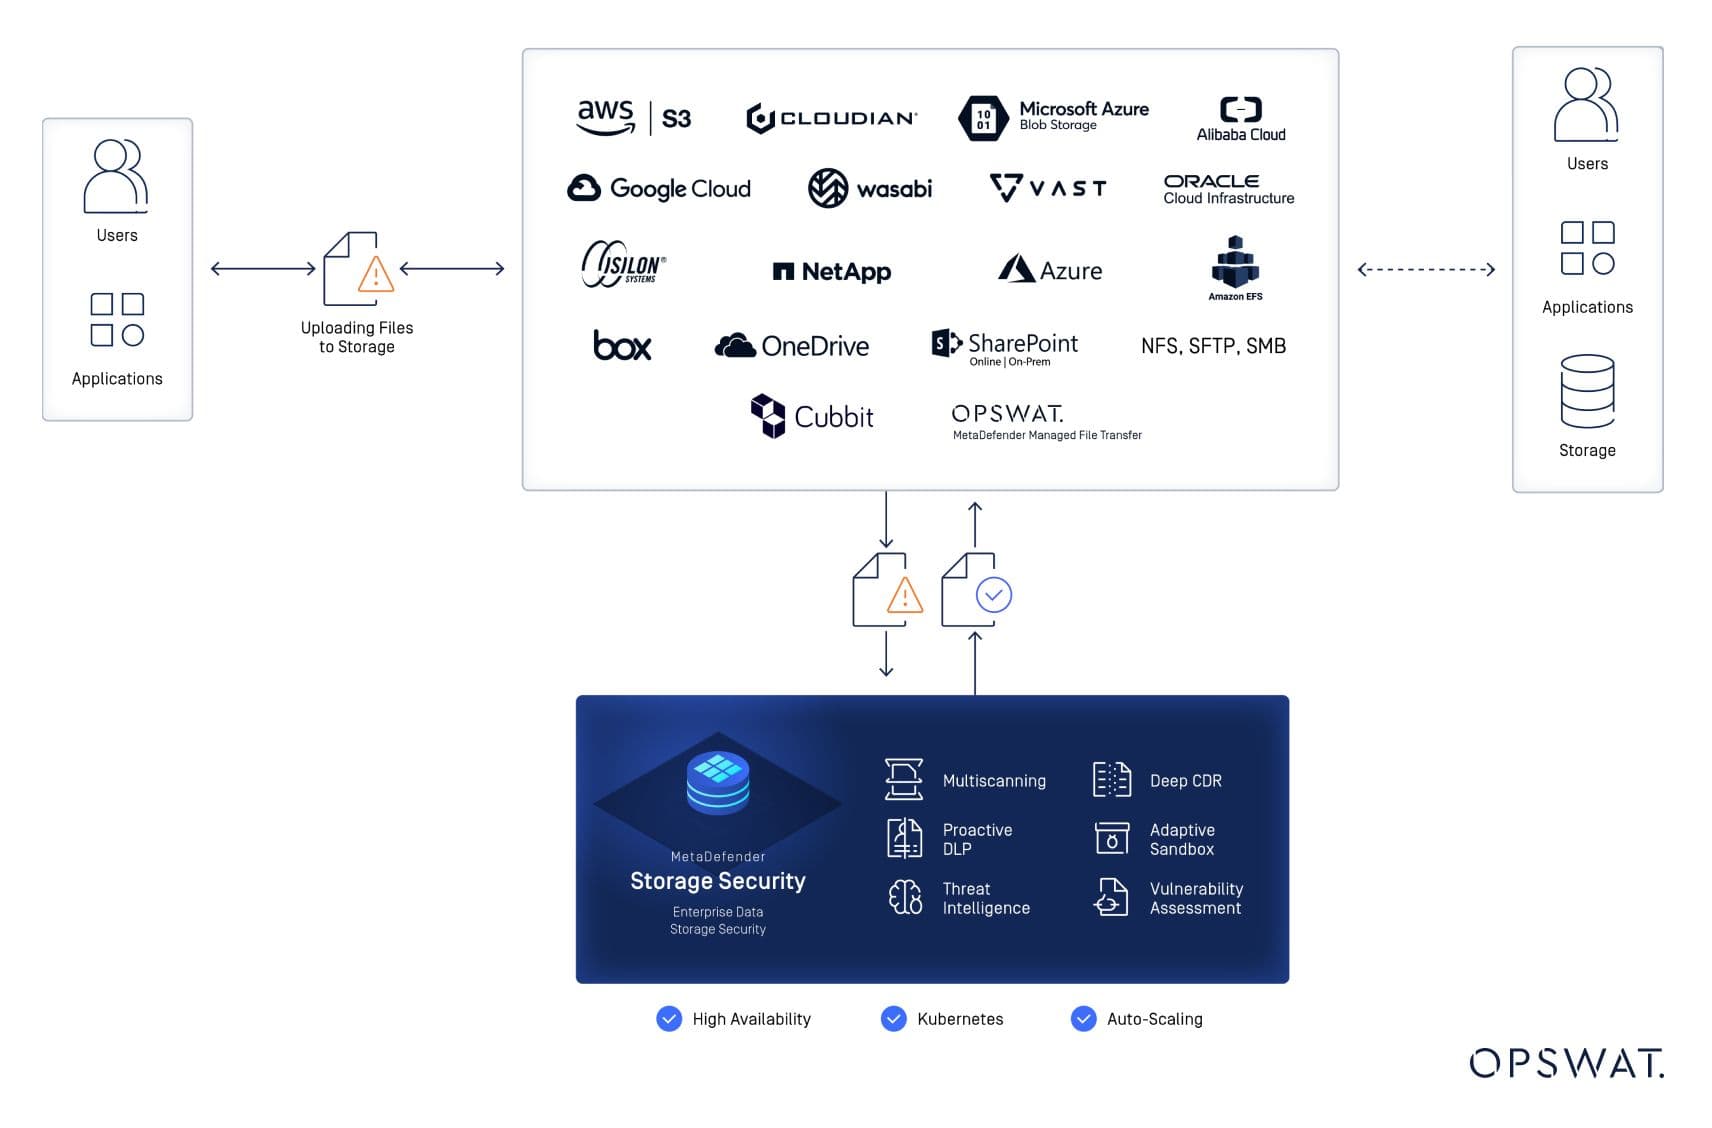
面对这些迫在眉睫的风险——恶意软件威胁、数据完整性问题以及对无缝集成的需求——该机构意识到其现有的安全措施已不再足够。客户在其安全基础设施中引入了Storage Security ,并将其MetaDefender Server、MetascanMultiscanning以及Deep CDR™技术相结合。
MetaDefender ICAP Server
我们部署了MetaDefender (ICAP Server ),该解决方案采用零信任方法处理文件。它将每个传入文件都视为潜在威胁并进行处理和检查,从而显著降低了恶意软件渗透客户系统的风险。凭借先进的威胁防御技术,MetaDefender (ICAP Server )可与现有网络安全设备无缝集成,有效防范文件传播的威胁并确保数据完整性。
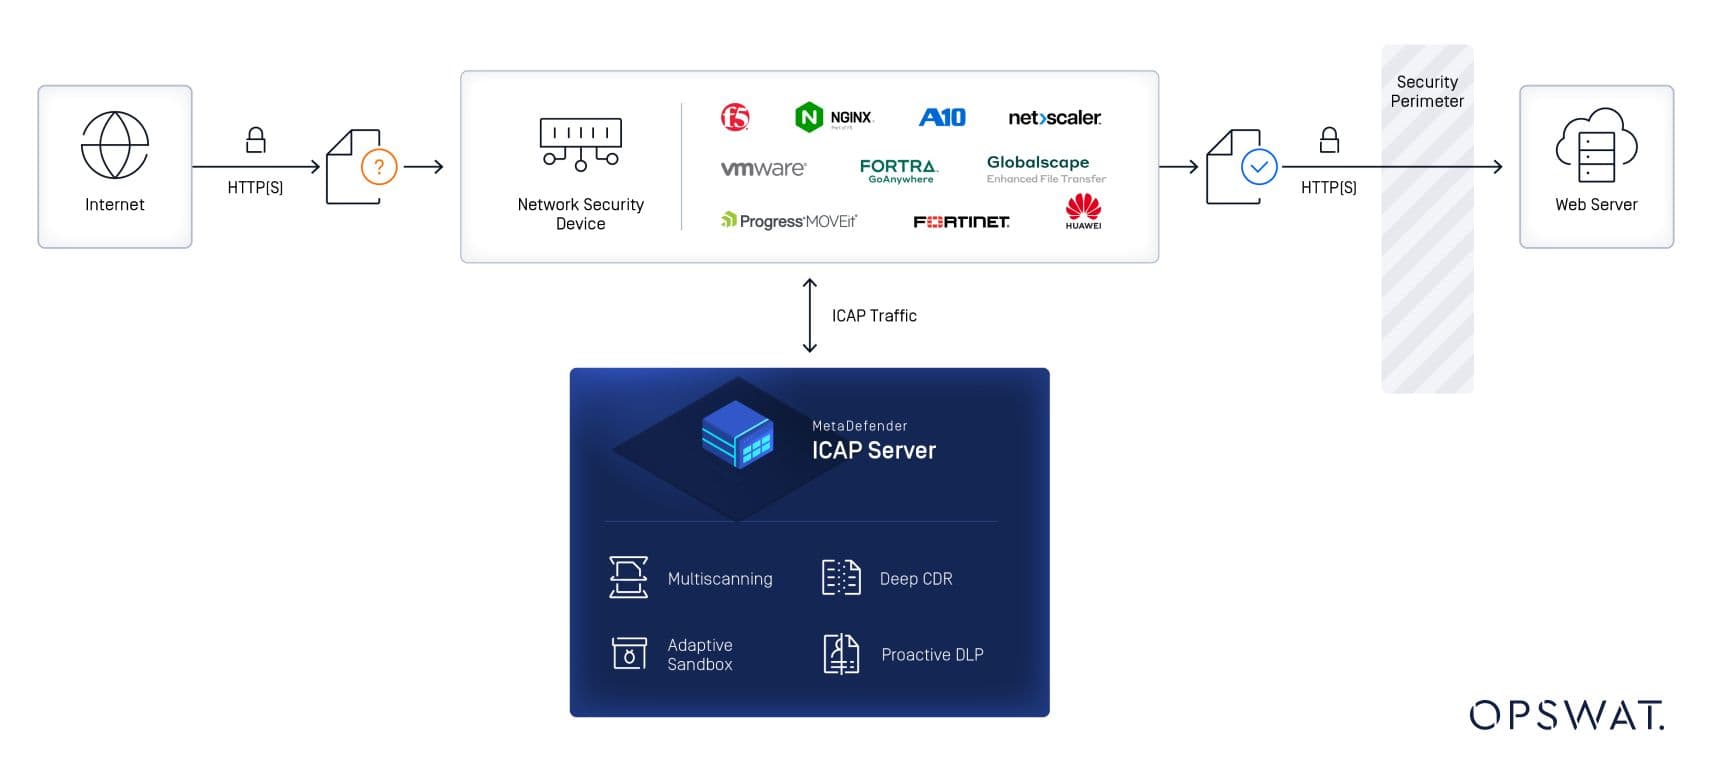
MetaDefender 存储安全
这是一个多层级的解决方案,可提供实时和按需的威胁检测与防范。该解决方案为其 AWS S3 存储增加了额外的一层保护,确保在数据生命周期的每个阶段,敏感的财务数据都能得到妥善保护,同时不会干扰其现有架构。
通过与他们的云基础设施无缝集成,它提供了一个可靠的解决方案,可以顺利实施,最大限度地减少停机时间,最大限度地提高效率。
深度CDR™技术
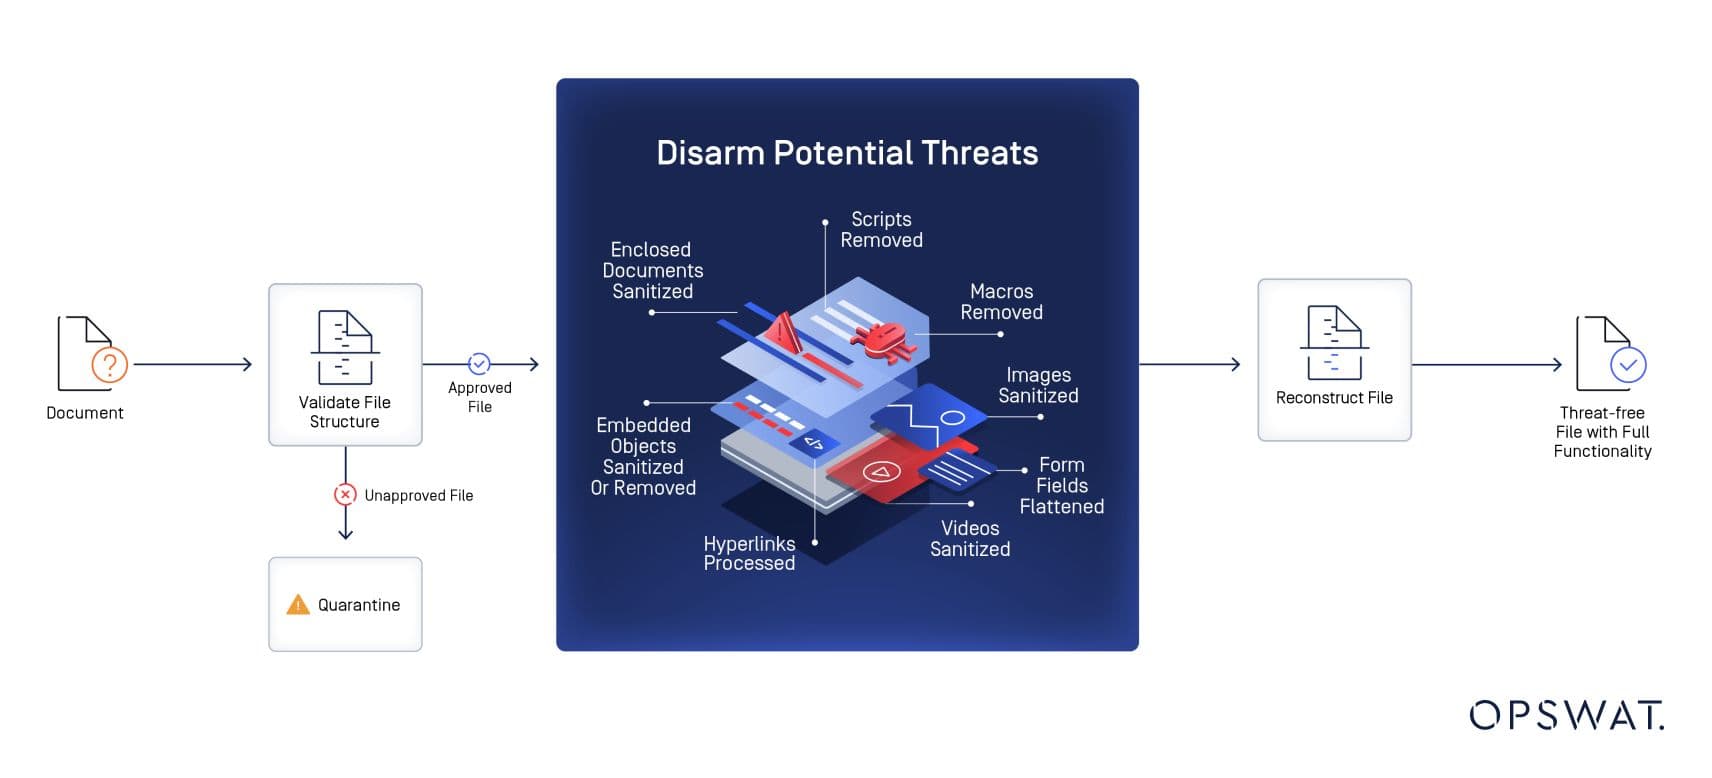
当文件被MetaDefender (Storage Security )识别为可能存在问题(感染病毒或包含敏感数据)后,管理员需要采取补救措施。 我们采用了独有的 Deep CDR™ 技术,对文档进行彻底的清理并清除潜在威胁。系统会自动分析文件,将高风险文件隔离以防止恶意软件传播。安全文件则会被无缝转送至最终存储桶,确保符合严格的监管标准。Deep CDR™ 技术为文件安全提供了简化的解决方案,使客户既能维护数据完整性,又能严格遵守合规要求。
利用OPSWAT解决方案加强安全立场,实现无缝运营
OPSWAT其“不信任任何文件,不信任任何设备。™”的理念将每个文件都视为潜在威胁,确保不会遗漏任何漏洞。当MetaDefender (Storage Security )解决方案与MetaDefender (ICAP Server )集成后,将同时保护传输中和静止状态下的数据。 该解决方案与 AWS S3 无缝集成,在阻断恶意威胁的同时,确保客户业务运营不受干扰地持续进行。通过 MetascanMultiscanning 和 Deep CDR™ 技术,我们降低了恶意软件通过文件上传渗透的风险,从而强化了客户的安全防线,并使其免受即时威胁的侵害。OPSWAT的彻底数据净化功能保障了数据完整性,既确保合规性,又保护客户免于违反监管规定,同时不影响日常业务运作。
立即防范金融部门的重大威胁
在这个风险极高的行业中,任何风险都不能忽视,针对金融机构的网络攻击也是不可避免的。对于像我们的客户这样每天处理海量敏感数据的组织而言,任何安全漏洞都可能导致从造成不便到业务完全停摆不等的后果。
OPSWAT该解决方案提供了他们所需的即时保护,既能防止恶意软件通过文件上传渗透,又不会干扰日常运营。凭借集成式安全防护和深度文件净化功能,我们的客户得以保持合规、保护数据完整性,并避免了数据泄露带来的后果。
要了解OPSWAT 如何确保您的关键业务安全,请立即联系OPSWAT 专家。
金融服务机构的价值
该实施方案展示了金融机构如何在保护关键数据资产的同时,维持银行业务运营所必需的业务连续性。虽然云存储安全在各行业都至关重要,但该解决方案在威胁修复过程中保持数据完整性的能力——结合持续的自动化扫描和与 AWS S3 的无缝集成——解决了金融服务领域一个尤为关键的挑战:确保客户文件、交易记录和监管申报文件在恶意软件被检测并清除后仍保持原样且符合审计要求。 无论是为满足KYC/AML合规要求而处理海量客户身份文件,还是管理与支付处理商及征信机构的供应商数据交换,抑或是维护监管报告档案,金融机构均可利用该架构实现威胁检测自动化,且无需担心文件损坏或运营中断的风险。 零信任方法与 Deep CDR™ 技术共同构筑了符合合规要求的基础架构,既满足了银行监管机构对数据完整性的严格要求,又能防范针对金融行业文件存储库的复杂恶意软件,从而使机构能够在不损害安全态势或监管合规地位的前提下,自信地扩展数字渠道和第三方集成。