检测工具一直基于一个简单的前提:在恶意文件造成危害之前将其识别出来。但一旦遇到前所未见的威胁,这一前提便会失效。零日漏洞、新型混淆技术或由人工智能工具生成的恶意代码,既没有可比对的特征码,也没有既定的行为模式可供标记。
AV-Comparatives 是对检测引擎进行严格评估并如实报告其不足之处的权威机构。本次测试涵盖了 AV-Comparatives 对最常见文件类型和场景中最新利用技术的研究,以及OPSWAT的 Deep CDR™ 技术在应对这些威胁时的表现。
AV-Comparatives 如何测试 Deep CDR™ 技术
AV-Comparatives 作为企业安全软件测试领域备受推崇的独立权威机构,对 MetaDefender™Core 中所采用的 Deep CDR™ 技术进行了评估。
它没有依赖抽象的文件样本,而是围绕企业通常会遇到的攻击场景构建了测试用例。
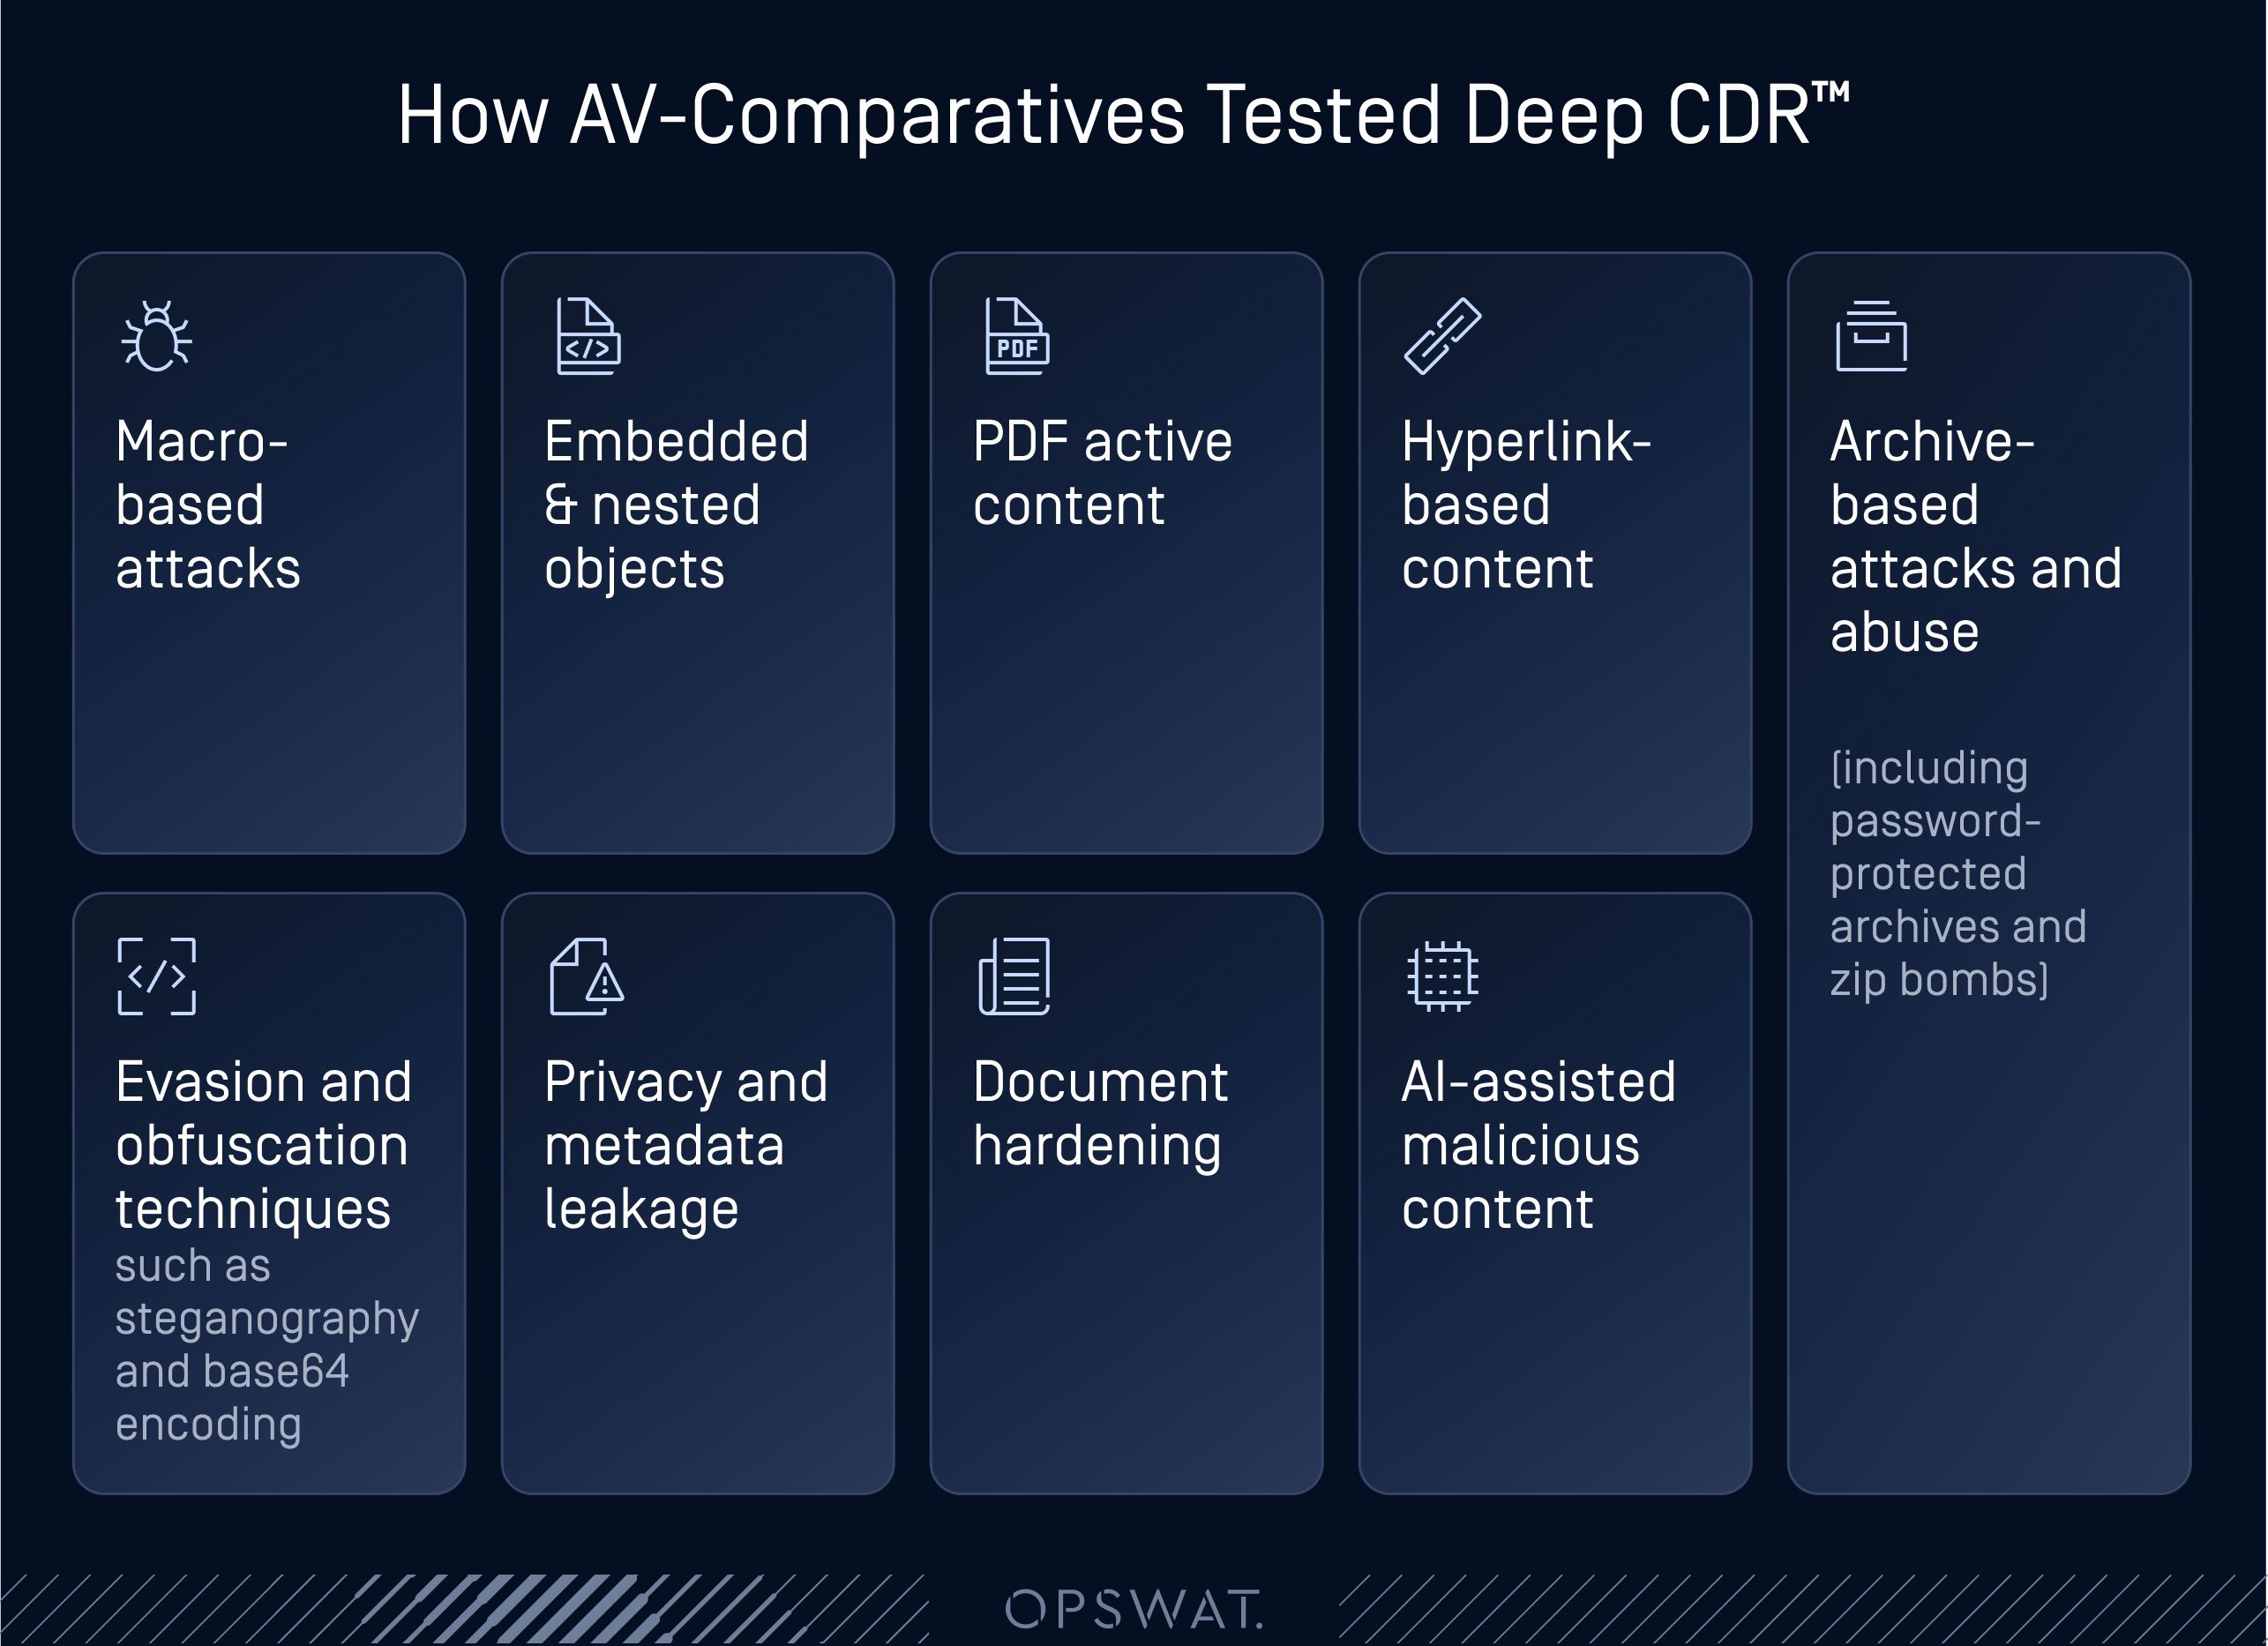
每个测试用例都同时从两个方面进行评估:威胁是否已被彻底消除,以及生成的文件是否保留了其结构、格式和可用性。这使得实验室级别的净化测试与简单的检测清单有所区别。
结果简述
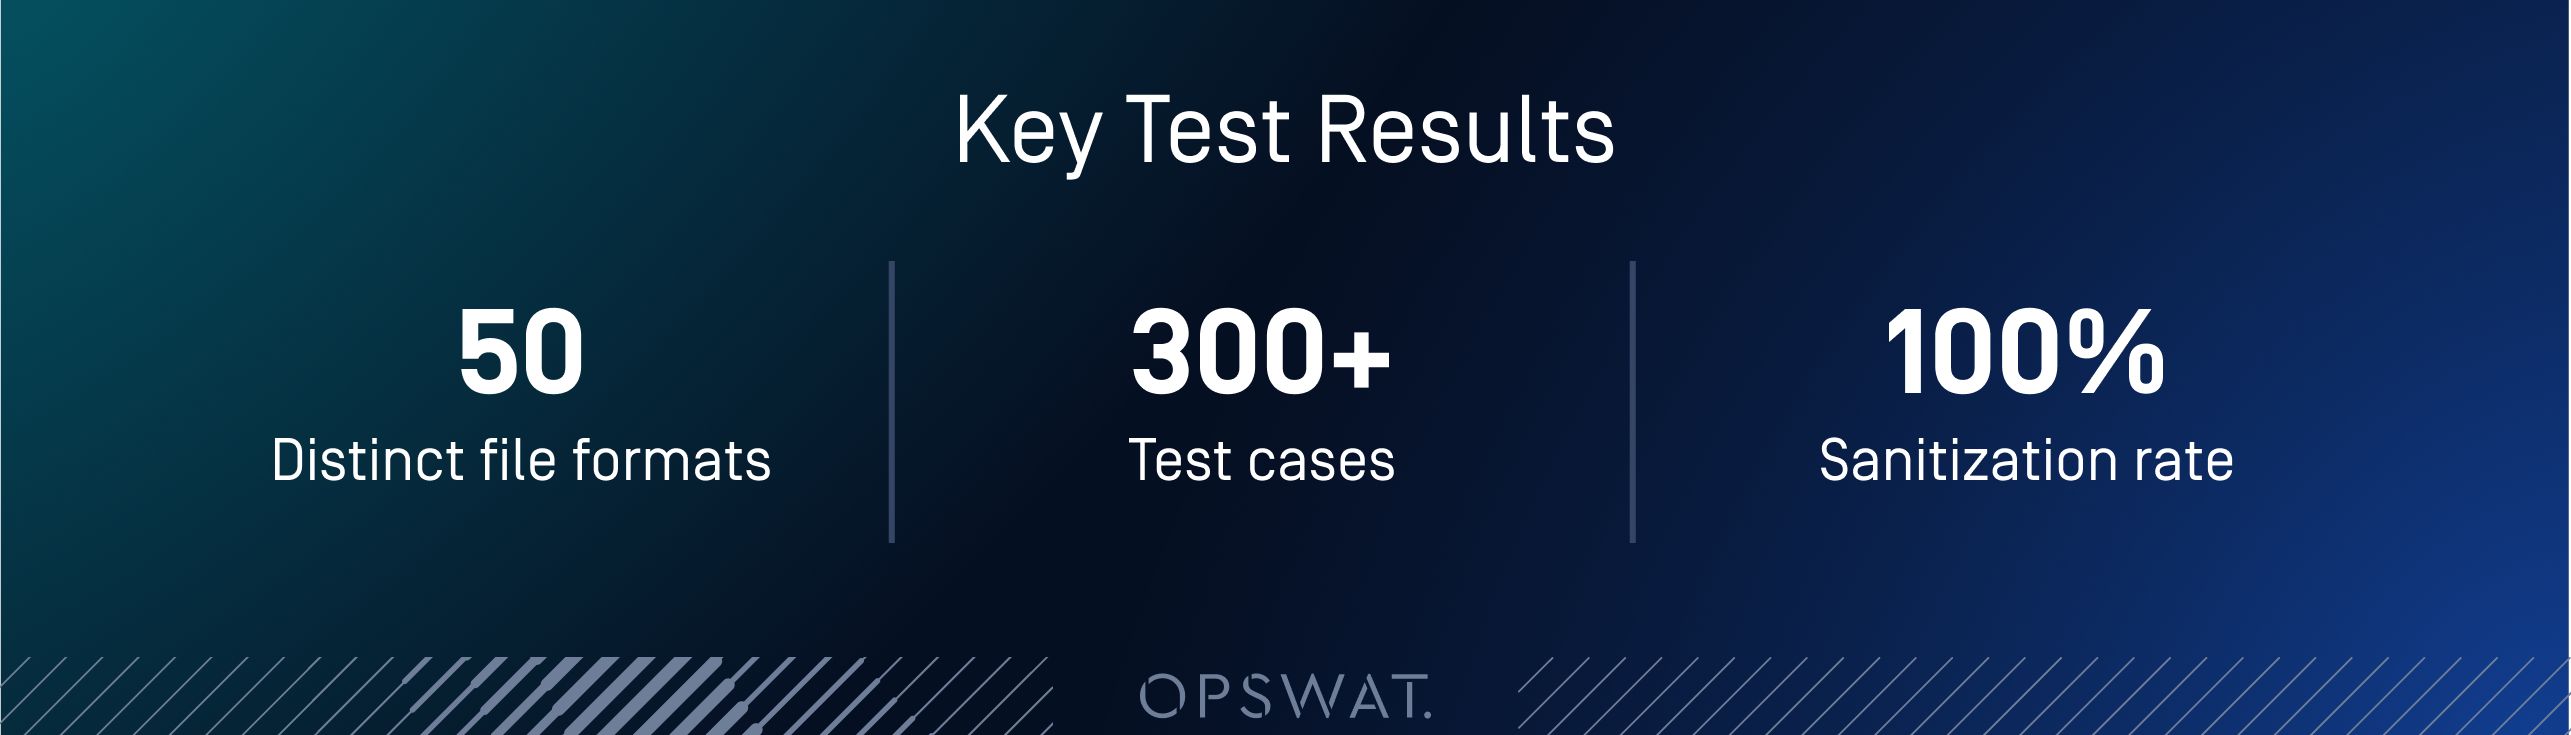
在经过测试的工作流配置下,每个场景类别均已得到彻底清理,其中包括我们下面将详细介绍的技术:嵌入式对象漏洞利用、图像隐写术、二维码中的混淆内容、SVG 文件中的活动内容,以及基于宏的攻击和基于归档文件的攻击。
值得注意的是,其中还包括专门针对AI辅助生成恶意内容设计的测试用例:这些文件包含AI生成的混淆代码、脚本以及结构上具有欺骗性的构造。这些内容经过了与传统手法构造的攻击相同的净化机制处理,无论恶意内容是如何生成的,处理结果均无差异。
在保真度方面,重建后的文件保留了其版面布局、格式、图片、表格、公式、注释和导航元素,同时删除了宏和嵌入对象等高风险内容,且这些操作完全符合配置策略中规定的要求。
Deep CDR™ 技术实战:消毒机制究竟是如何运作的
AV-Comparatives 测试中的场景分类与近期已记录的攻击和技术高度吻合。以下示例说明了文件层面的“100% 清理”具体表现。
RTF 中的嵌入对象(零日远程代码执行缓解措施)
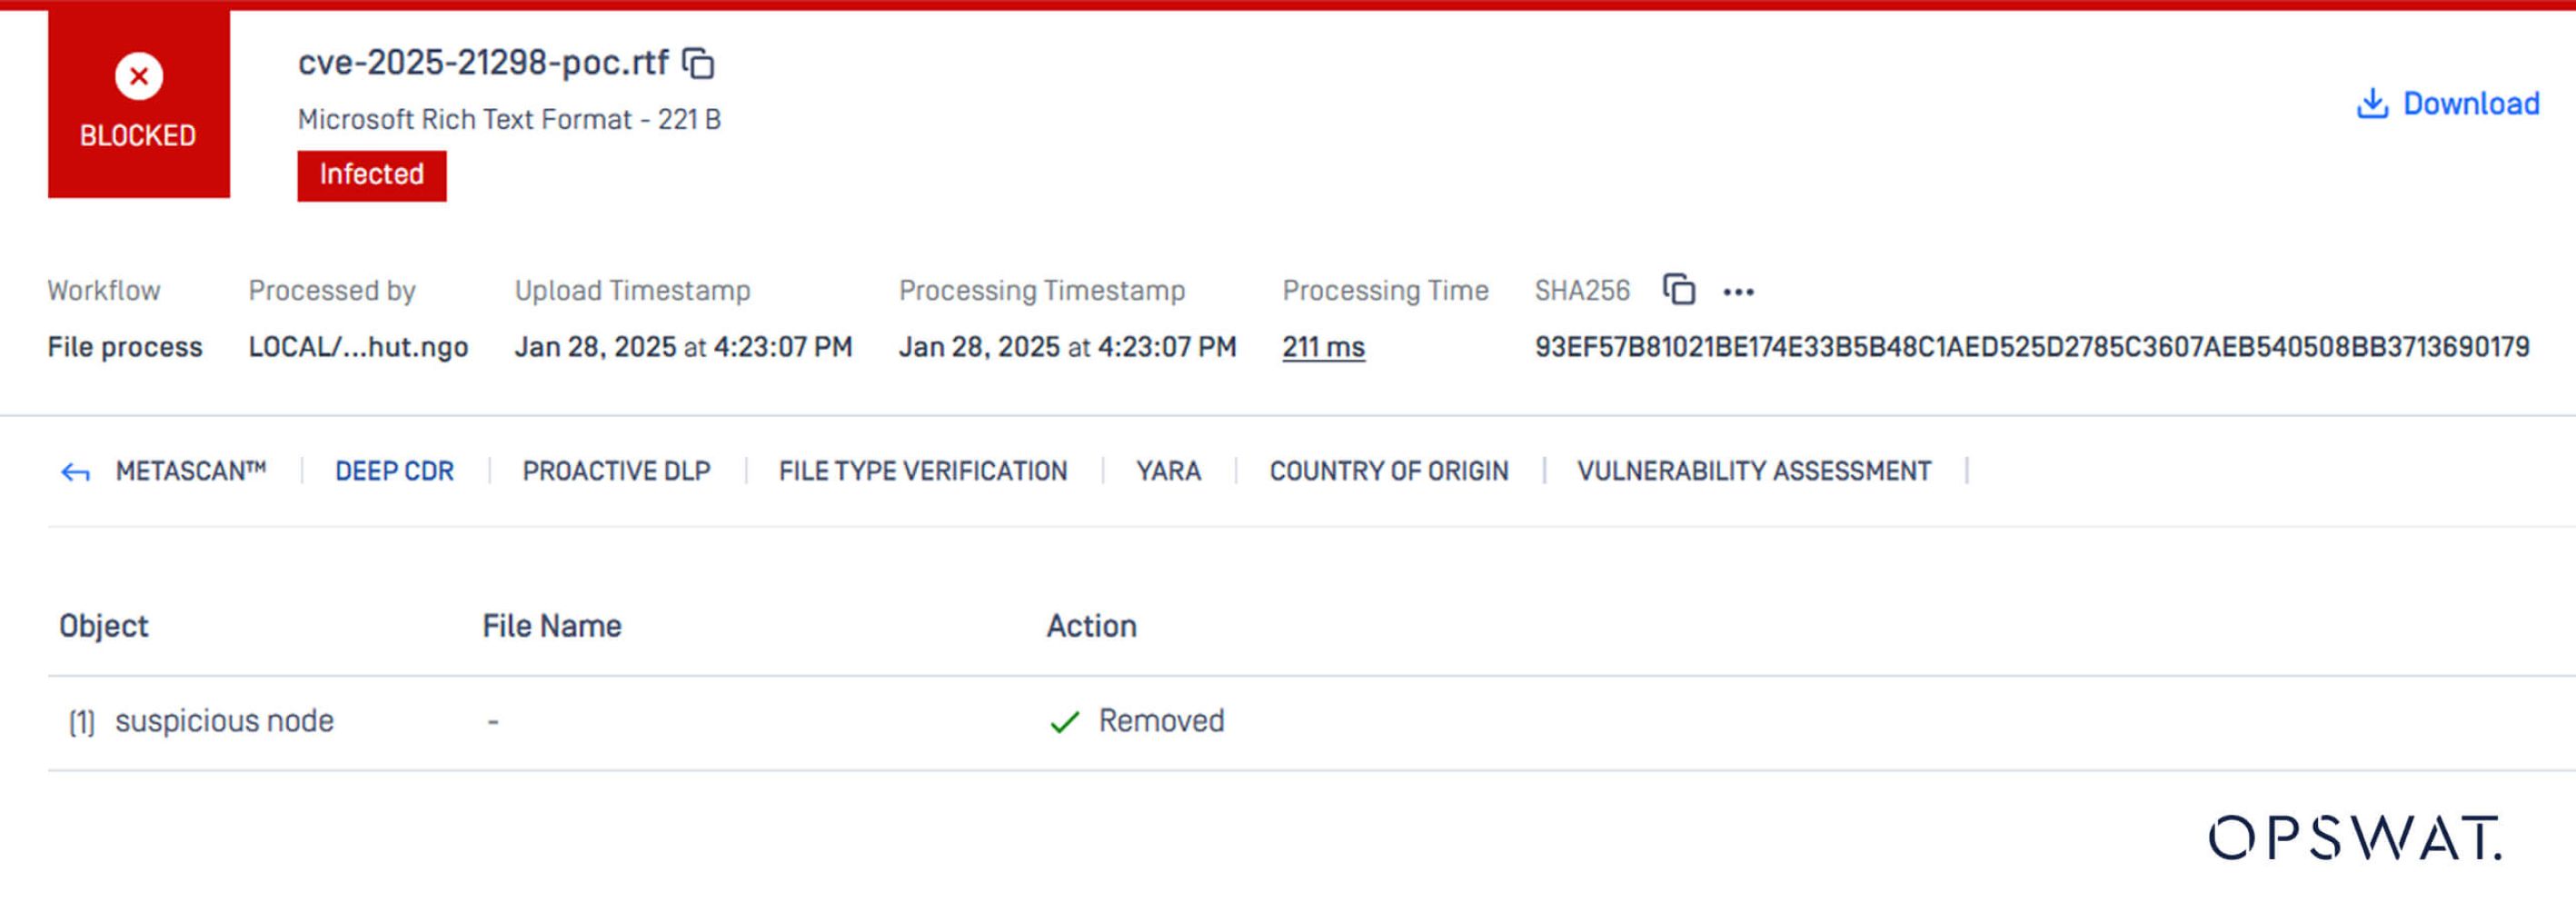
CVE-2025-21298 是 Windows OLE 库中一个零点击远程代码执行漏洞,仅需在 Outlook 中预览恶意 RTF 文件,无需任何点击操作,即可触发该漏洞。
要解决这个问题,只需在 Deep CDR™ 技术的设置中启用针对 RTF 的“移除嵌入对象”策略即可。
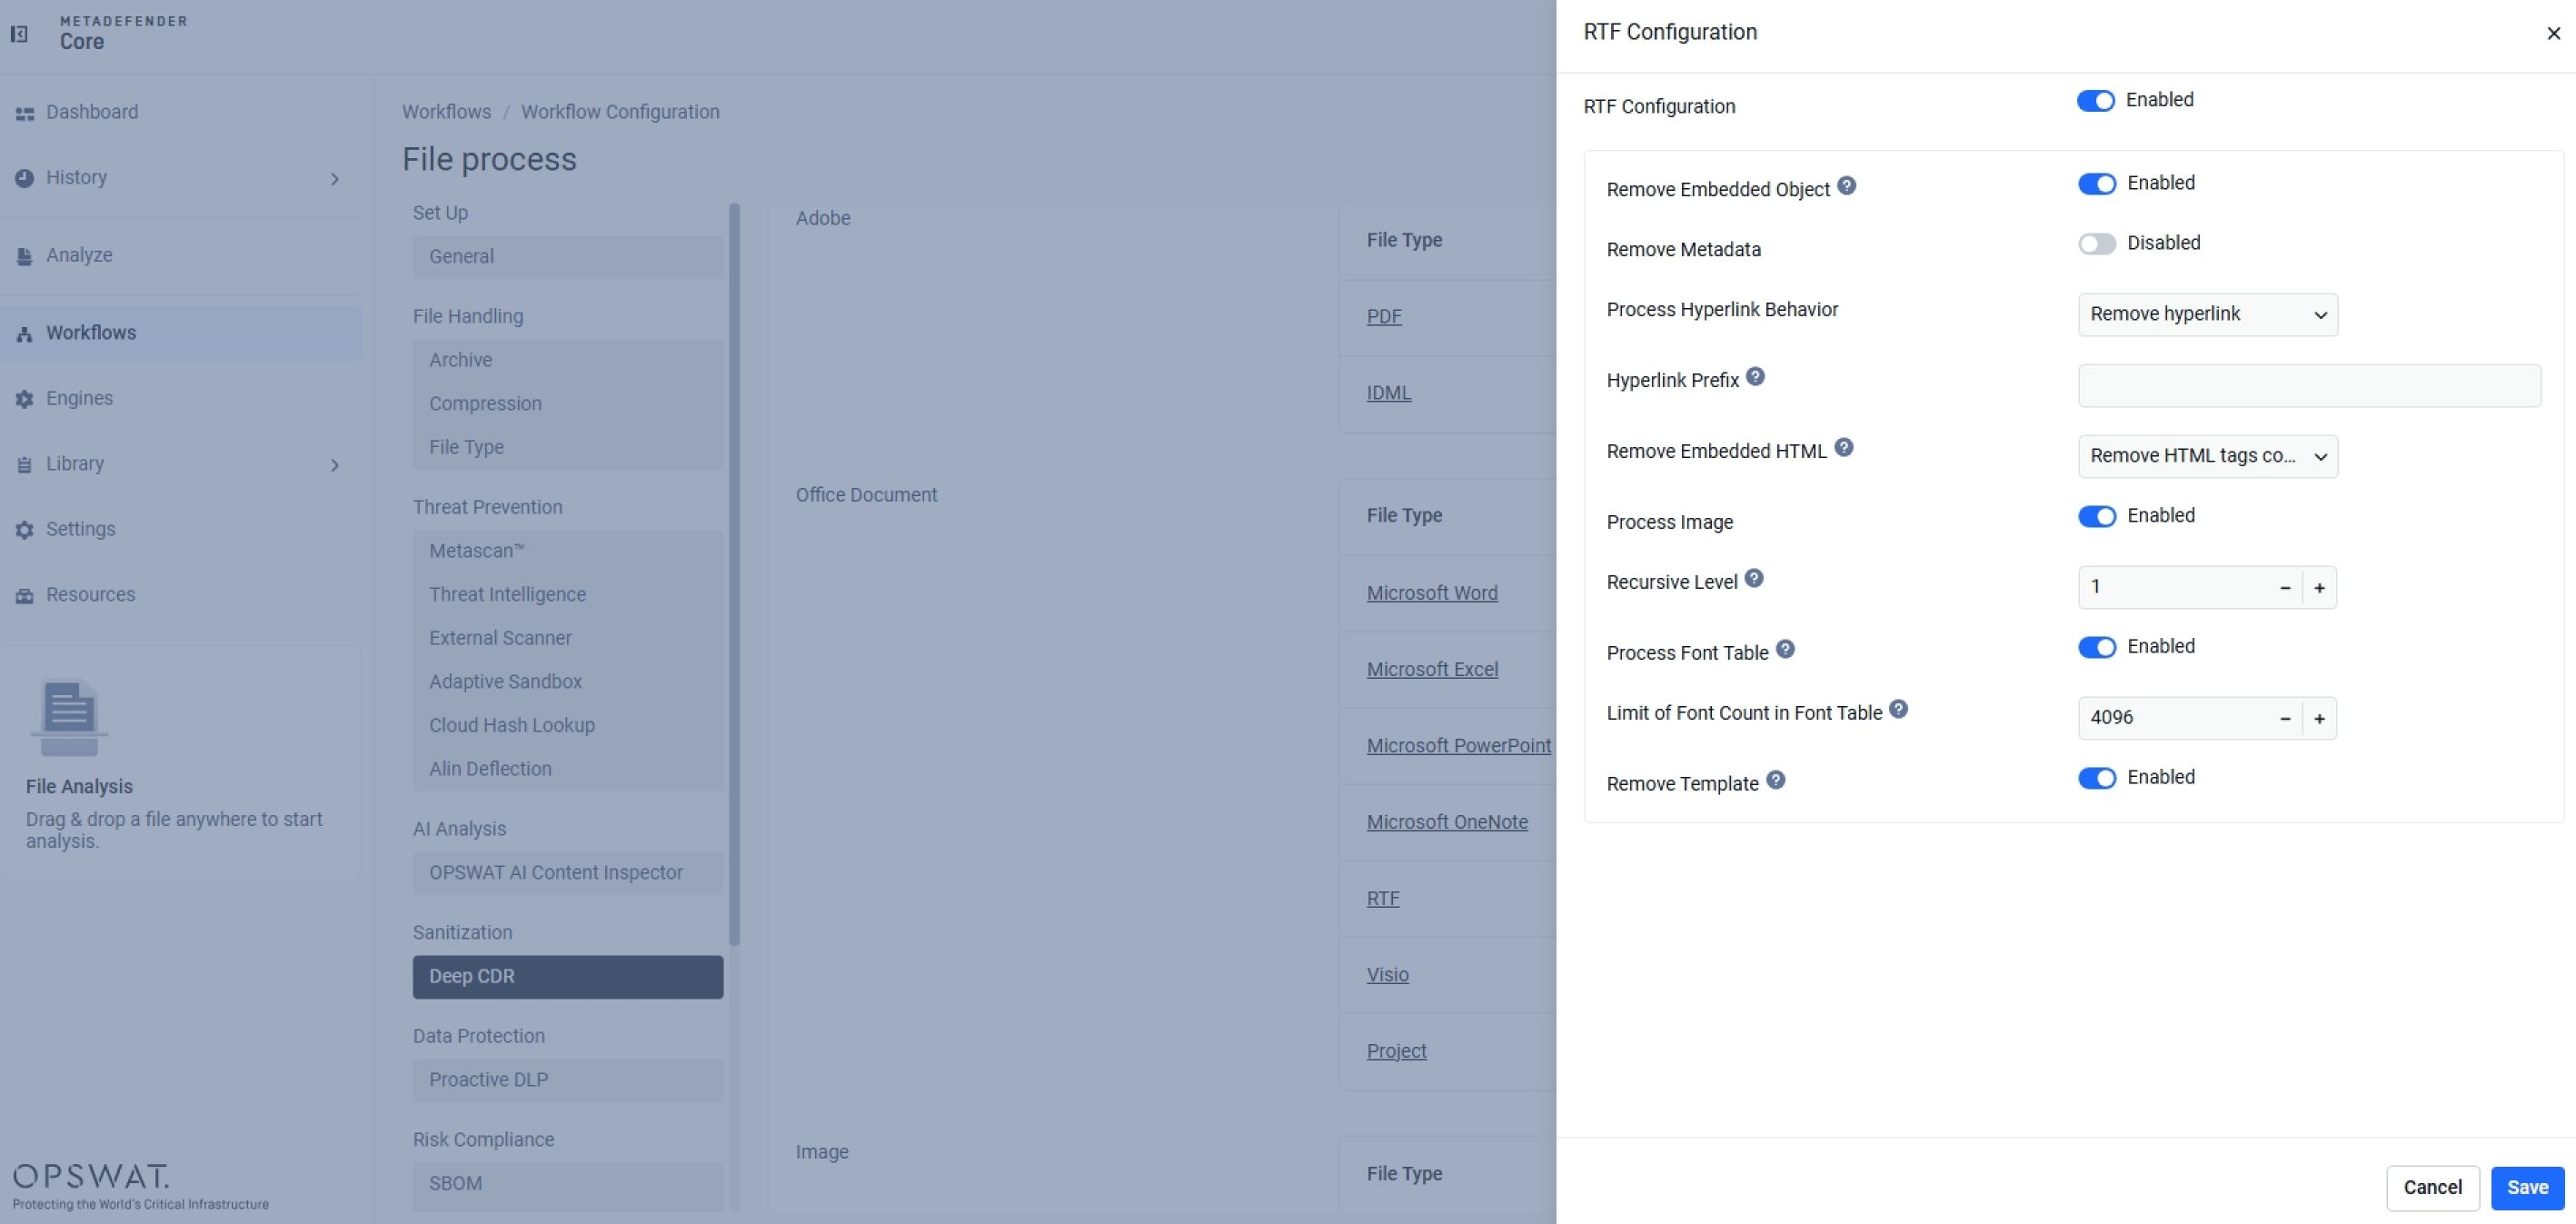
Deep CDR™ 技术将嵌入的 OLE 对象识别为被禁止的节点,并在重建过程中将其移除,从而封堵了攻击路径——无论该特定漏洞是否曾被收录到漏洞库中。
图像中的像素级隐写术
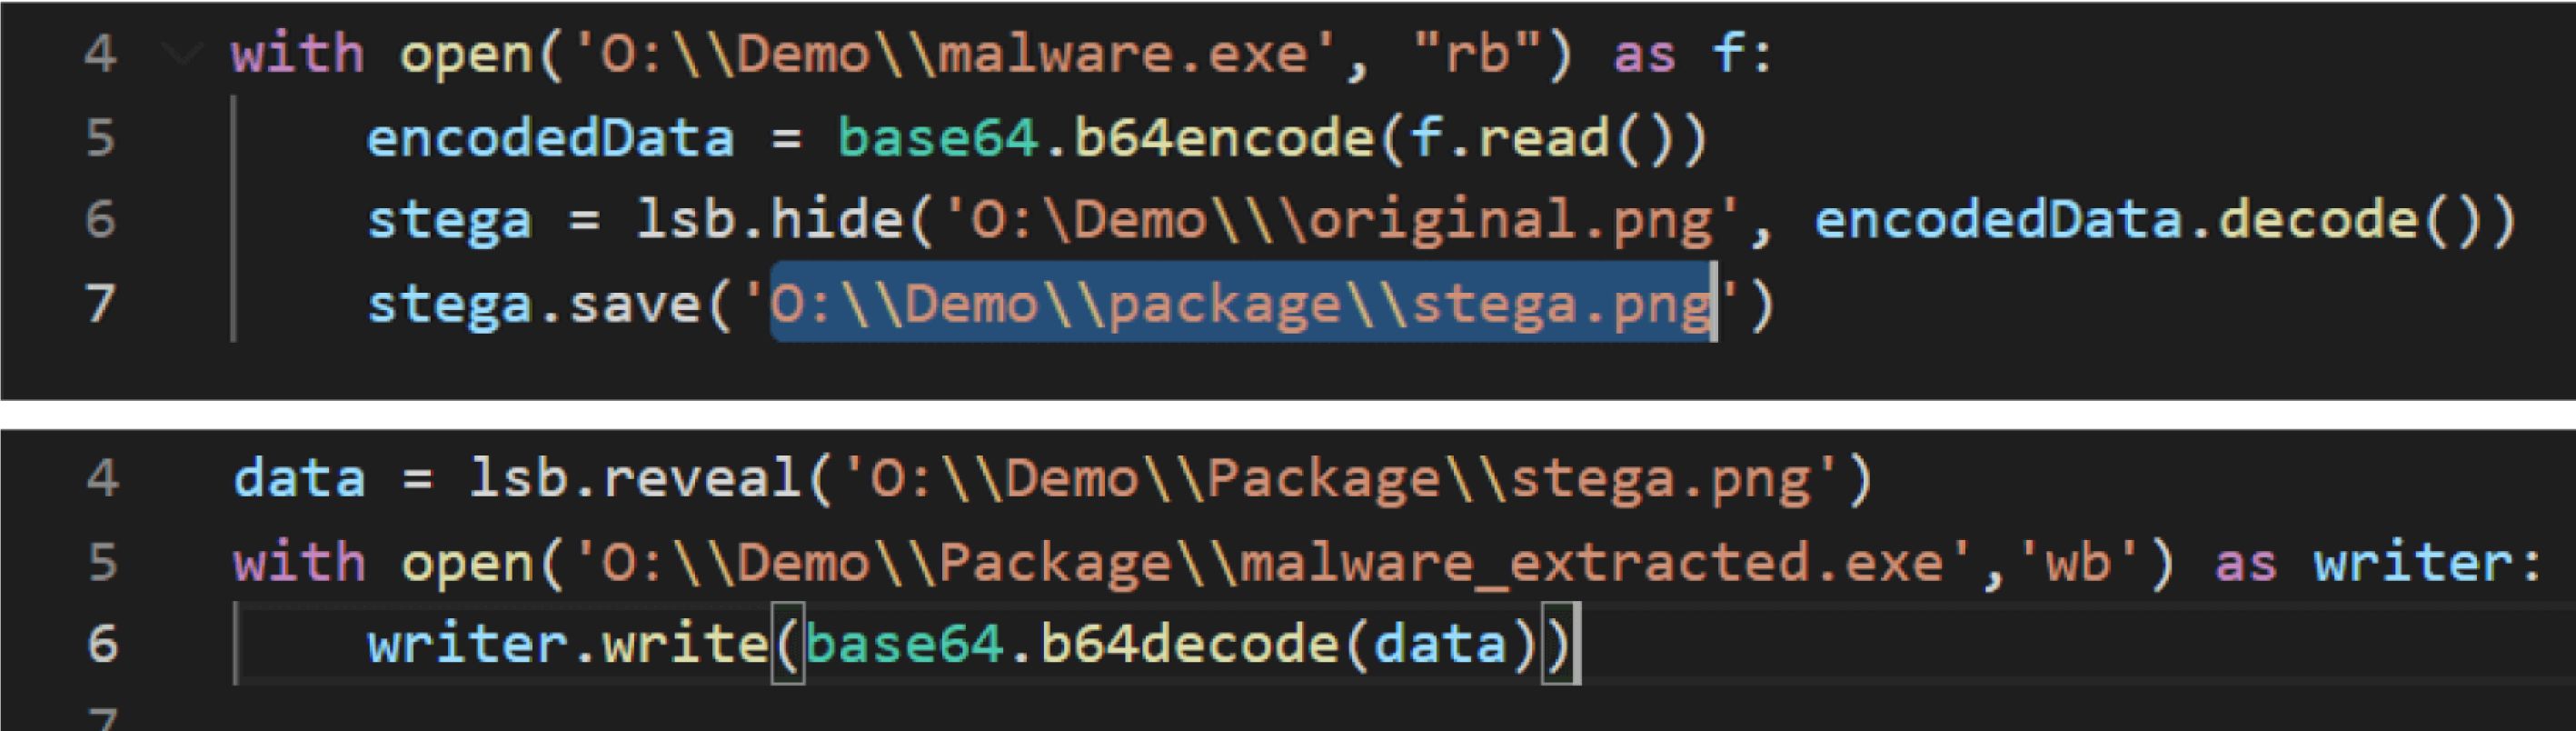
基于图像的隐写术在位或像素级别隐藏有效载荷,这种技术对传统的反恶意软件扫描而言几乎是隐形的。
利用1-2 Steganography、OpenStego和QuickStego等免费隐写术程序,攻击者只需几分钟和几行代码,就能制作出恶意软件。
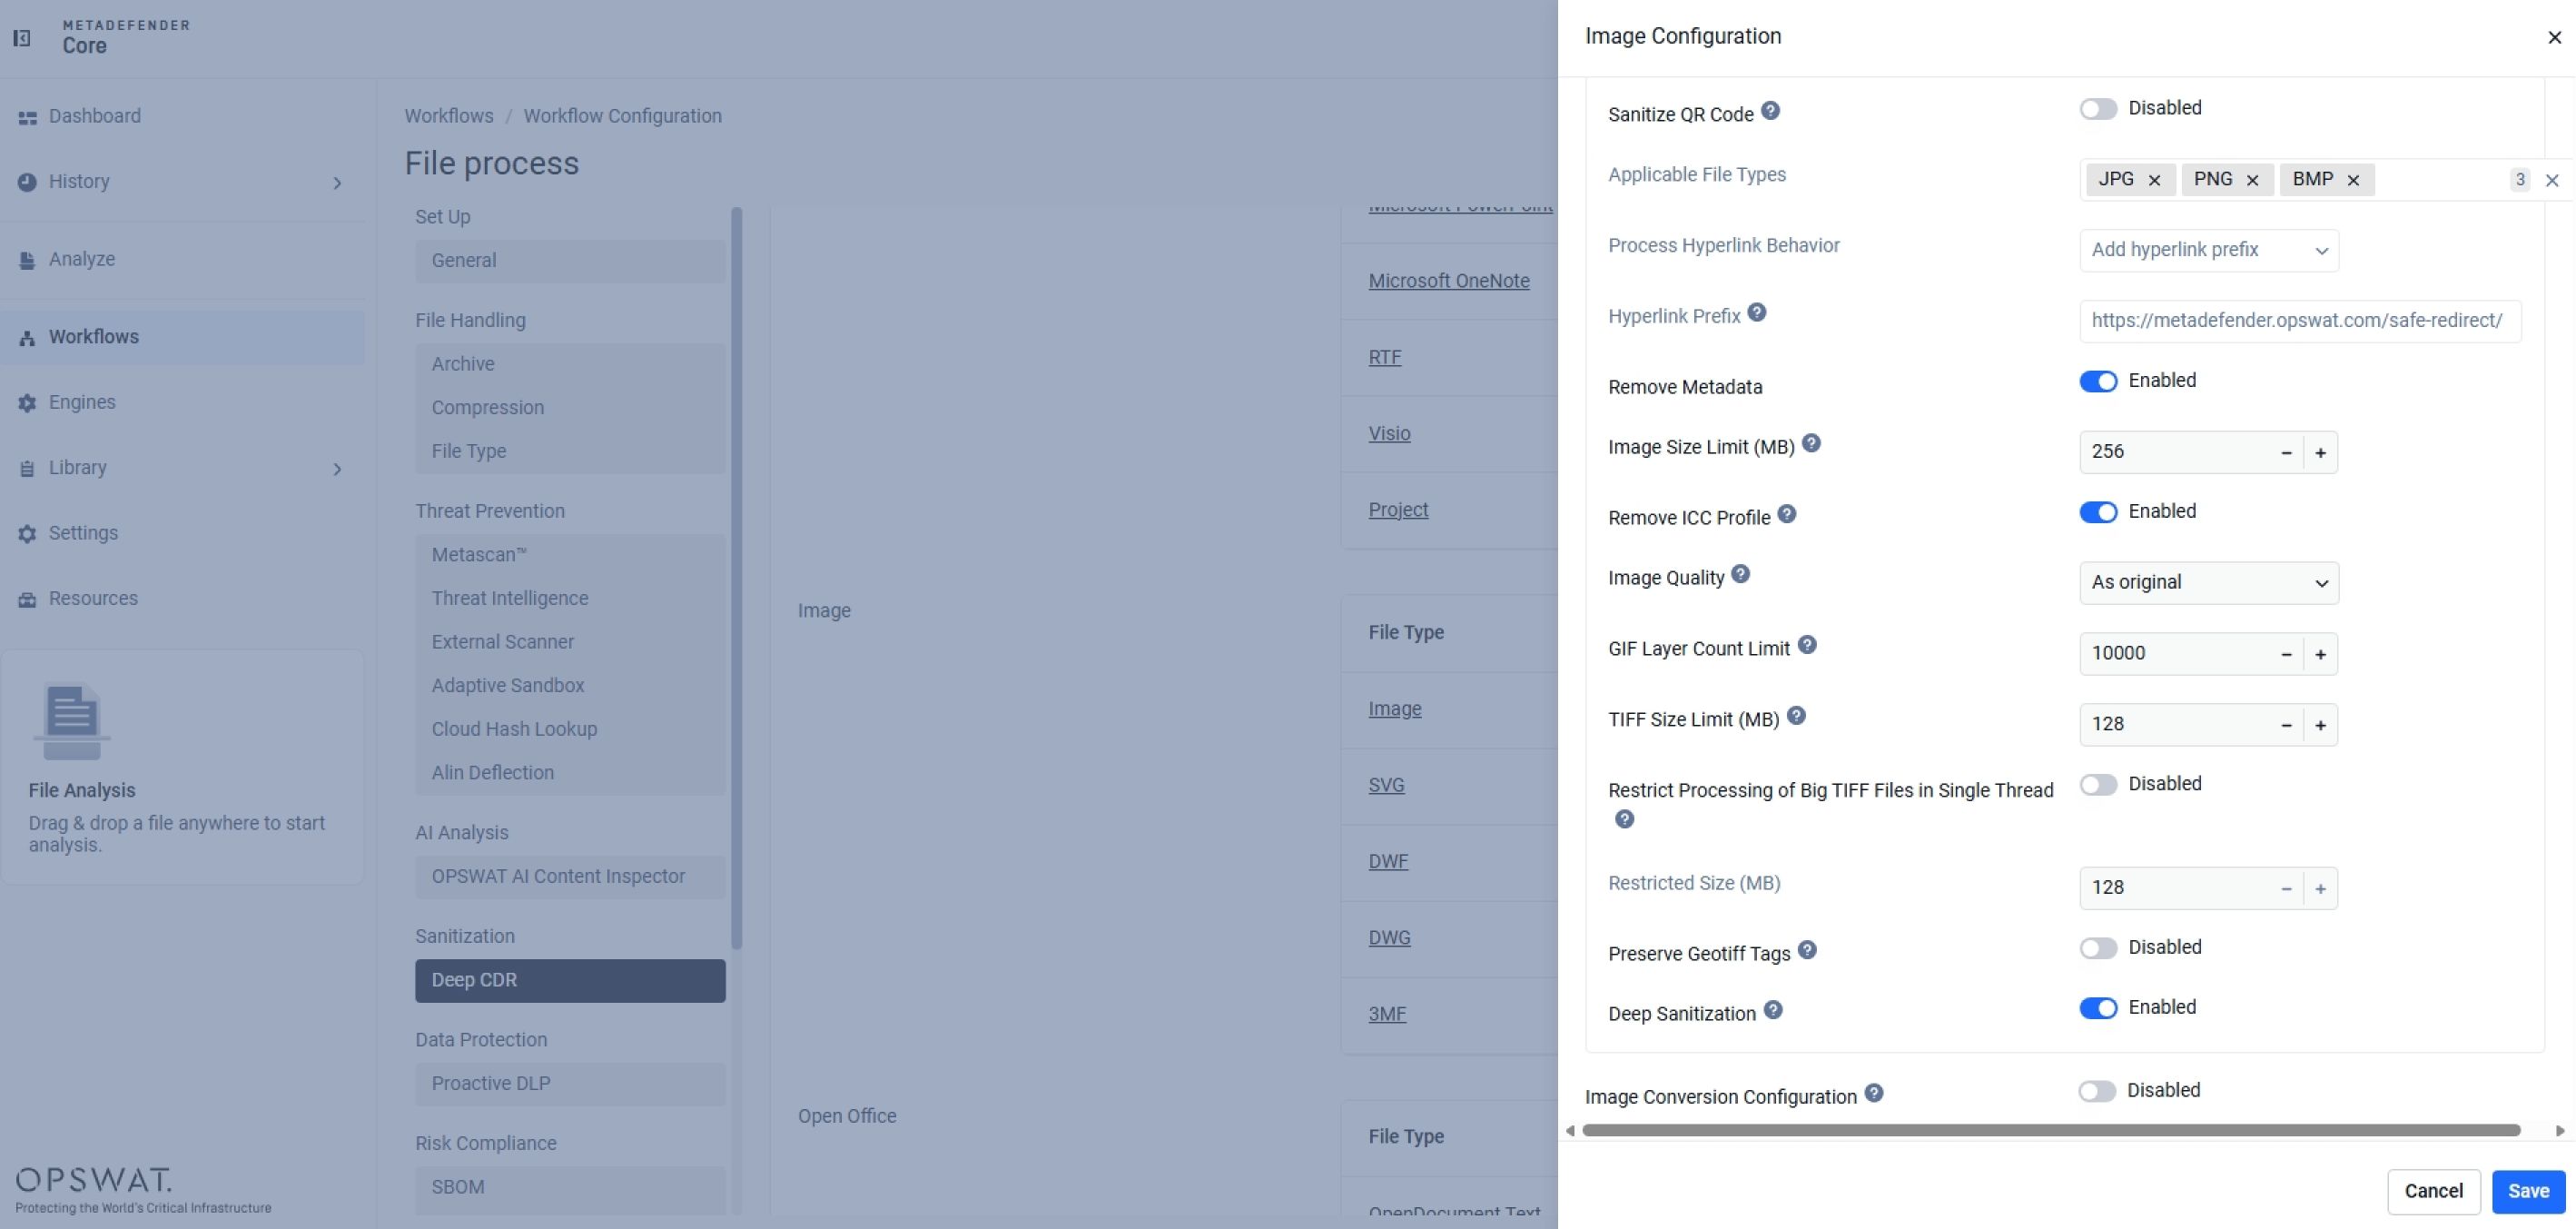
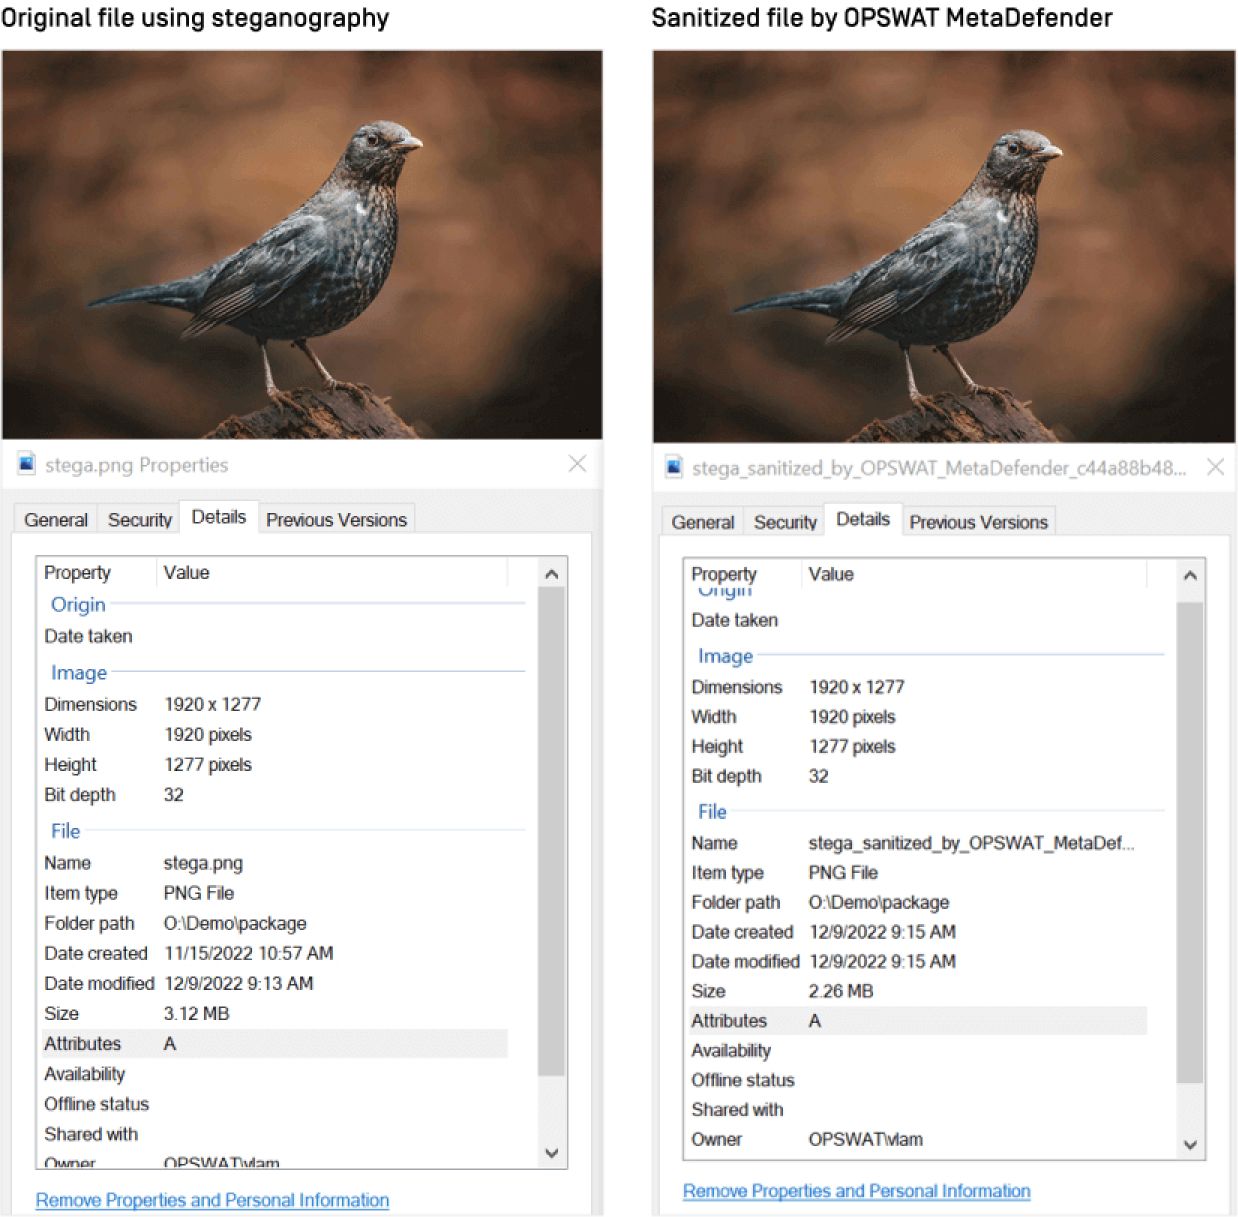
Deep CDR™ 技术通过剥离可能携带隐藏有效载荷的结构化元数据,进而直接在像素层面进行处理,从而解决了这一问题:移除可能包含部分有效载荷的未使用数据;引入可控噪声以破坏任何嵌入的执行逻辑;并优化位图压缩以消除原本可能存放有效载荷的空间——所有这些操作均不会对图像质量造成任何肉眼可见的影响。
SVG 文件中的活动内容
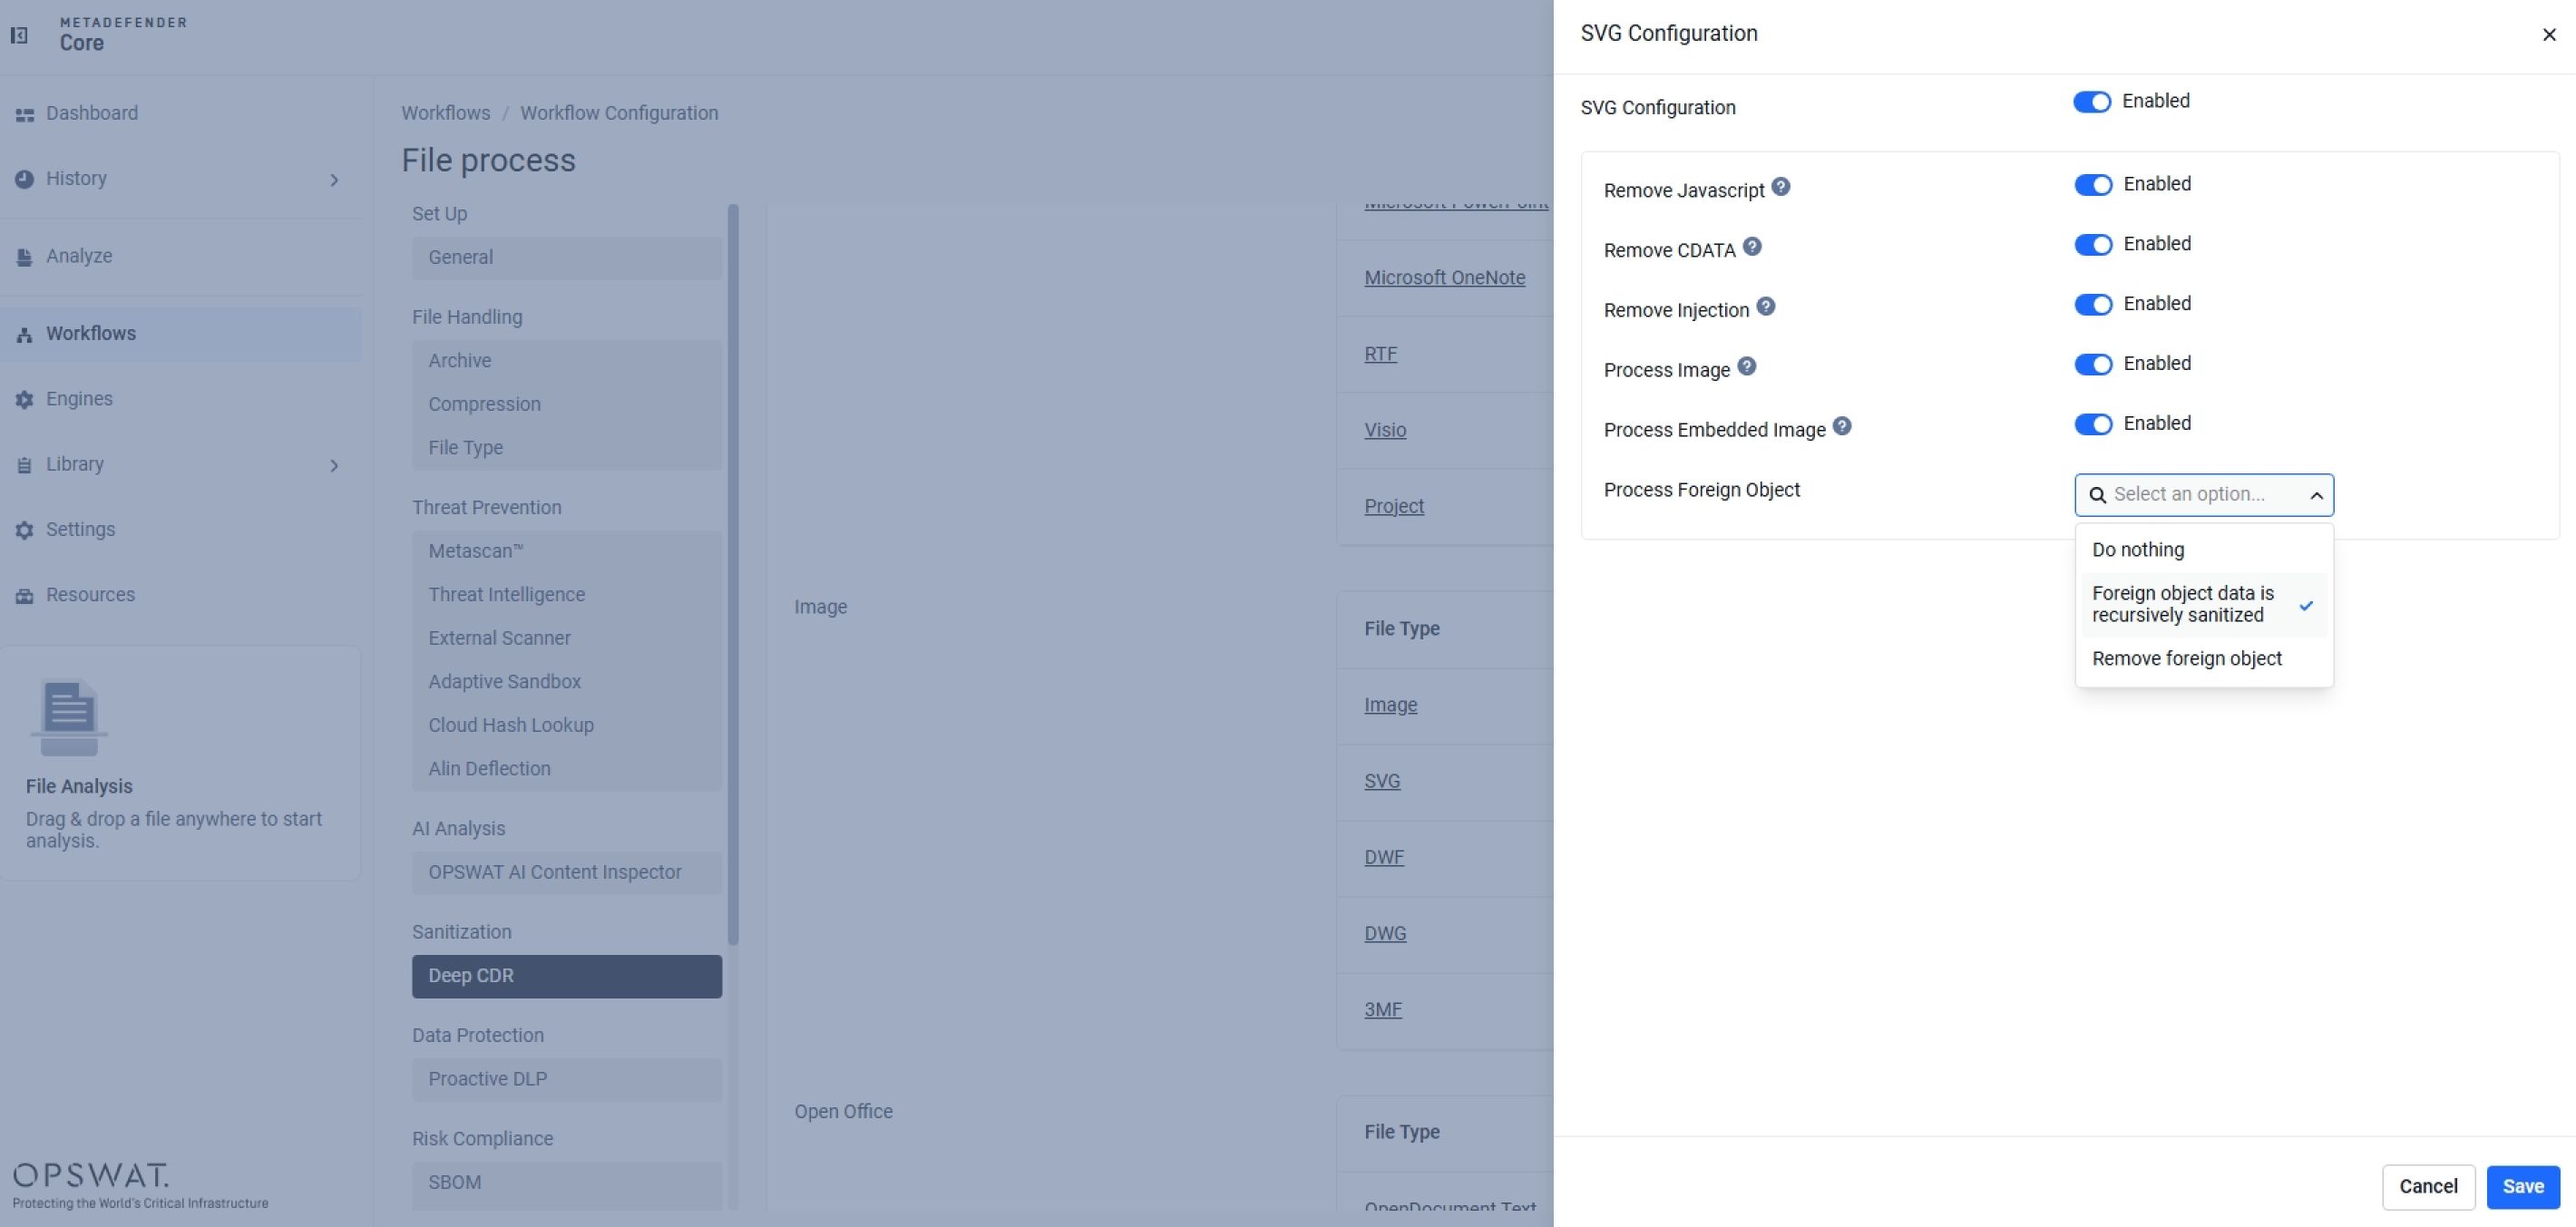
SVG 是一种基于 XML 的格式,可以合法地包含脚本、事件处理程序和外部引用,这正是它对钓鱼页面极具吸引力的原因——这些页面会在运行时解码 Base64 有效载荷,该技术目前在MITRE ATT&CK 中被归类为“SVG 走私”(SVG Smuggling)。
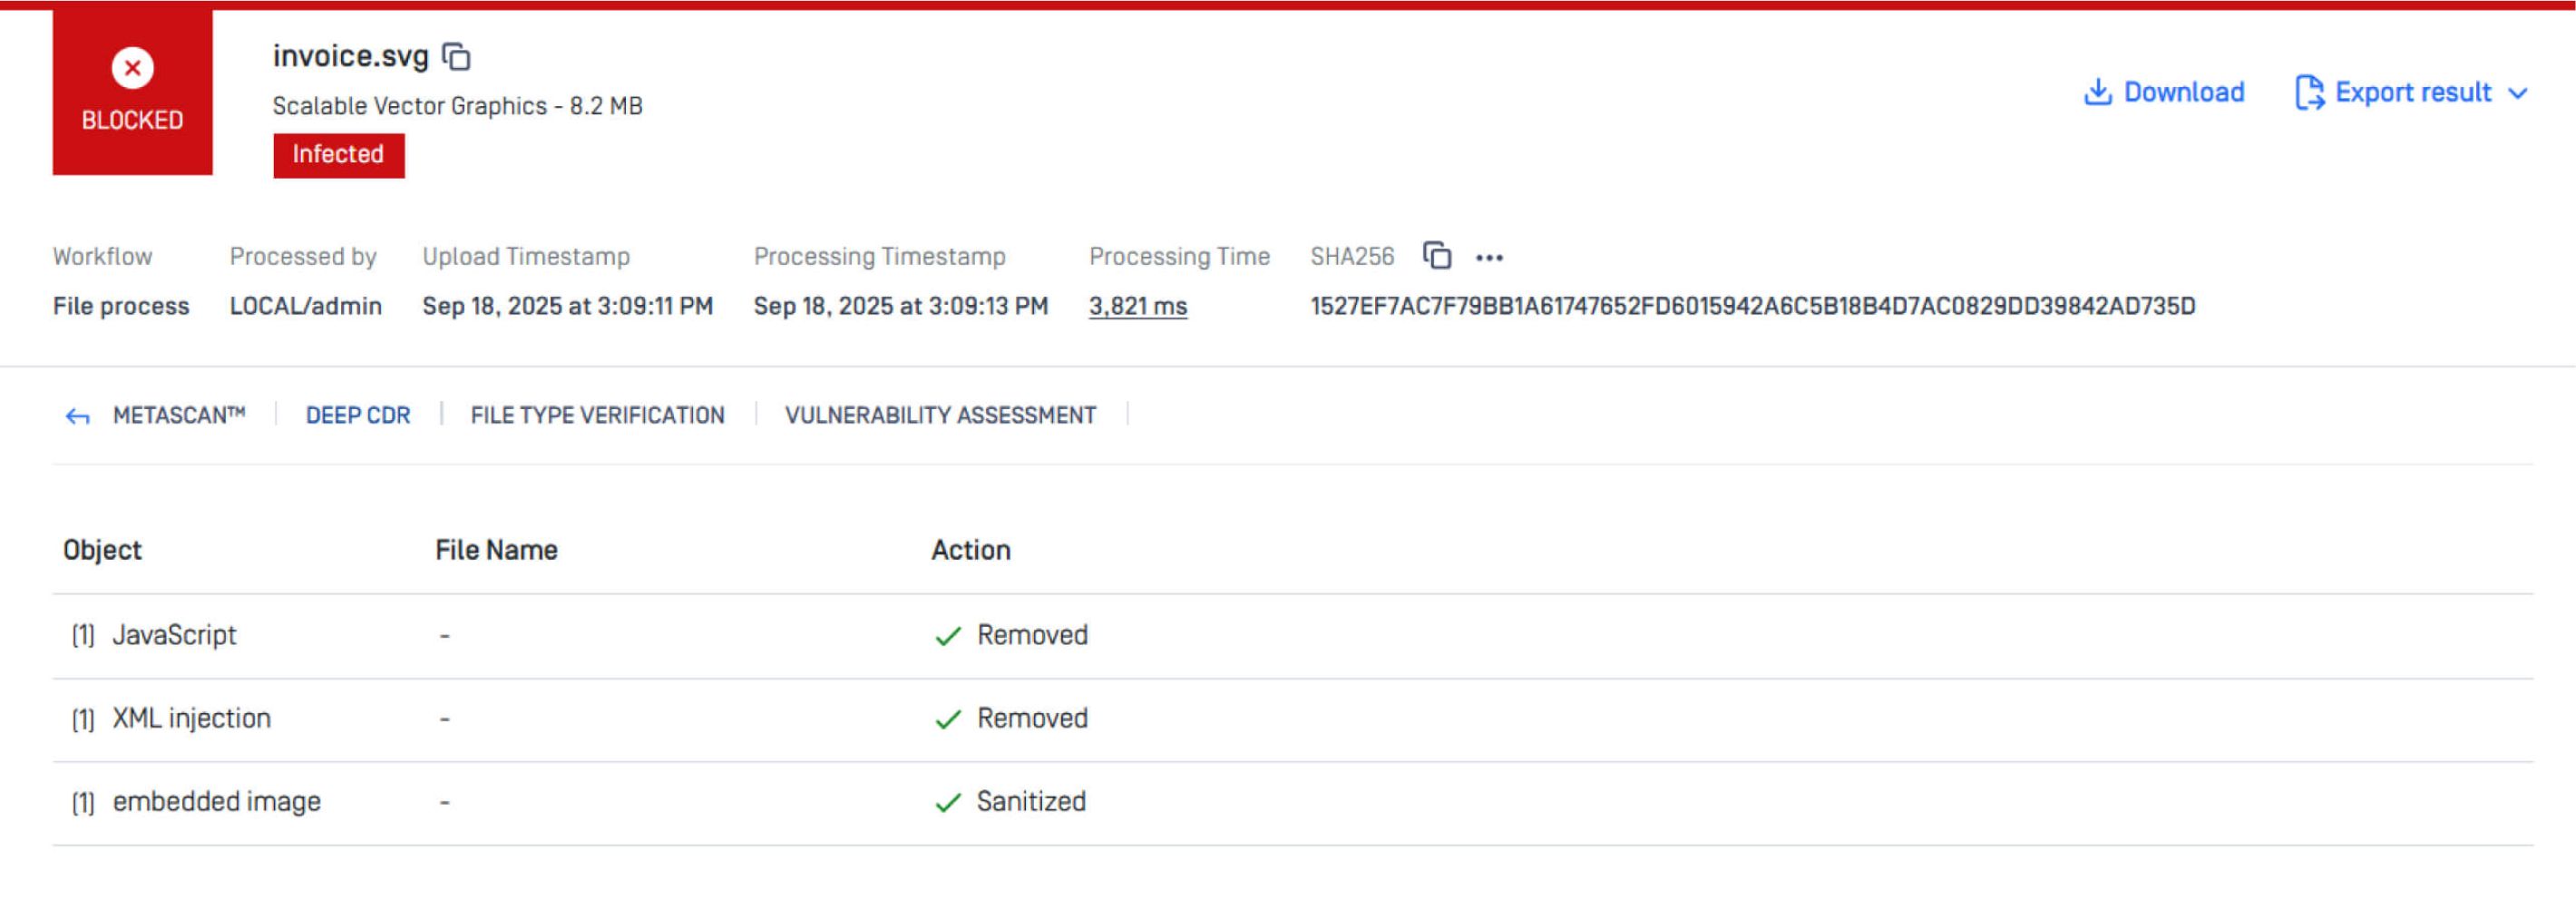
由于正常且可信的 SVG 文件无需使用 JavaScript,Deep CDR™ 技术会移除脚本元素、清除可能隐藏逻辑的 CDATA 段、屏蔽注入的内容,并仅使用安全的视觉元素重建符合标准的 SVG 文件;此外,对于不需要矢量交互功能的工作流程,还可选择将文件完全栅格化。
在每种情况下,Deep CDR™ 技术并不试图识别具体的攻击,而是移除该攻击所依赖的内容类别,正因如此,无论恶意文件是人工制作还是由人工智能辅助生成,AV-Comparatives 的测试结果均保持不变。
二维码中的加密网址
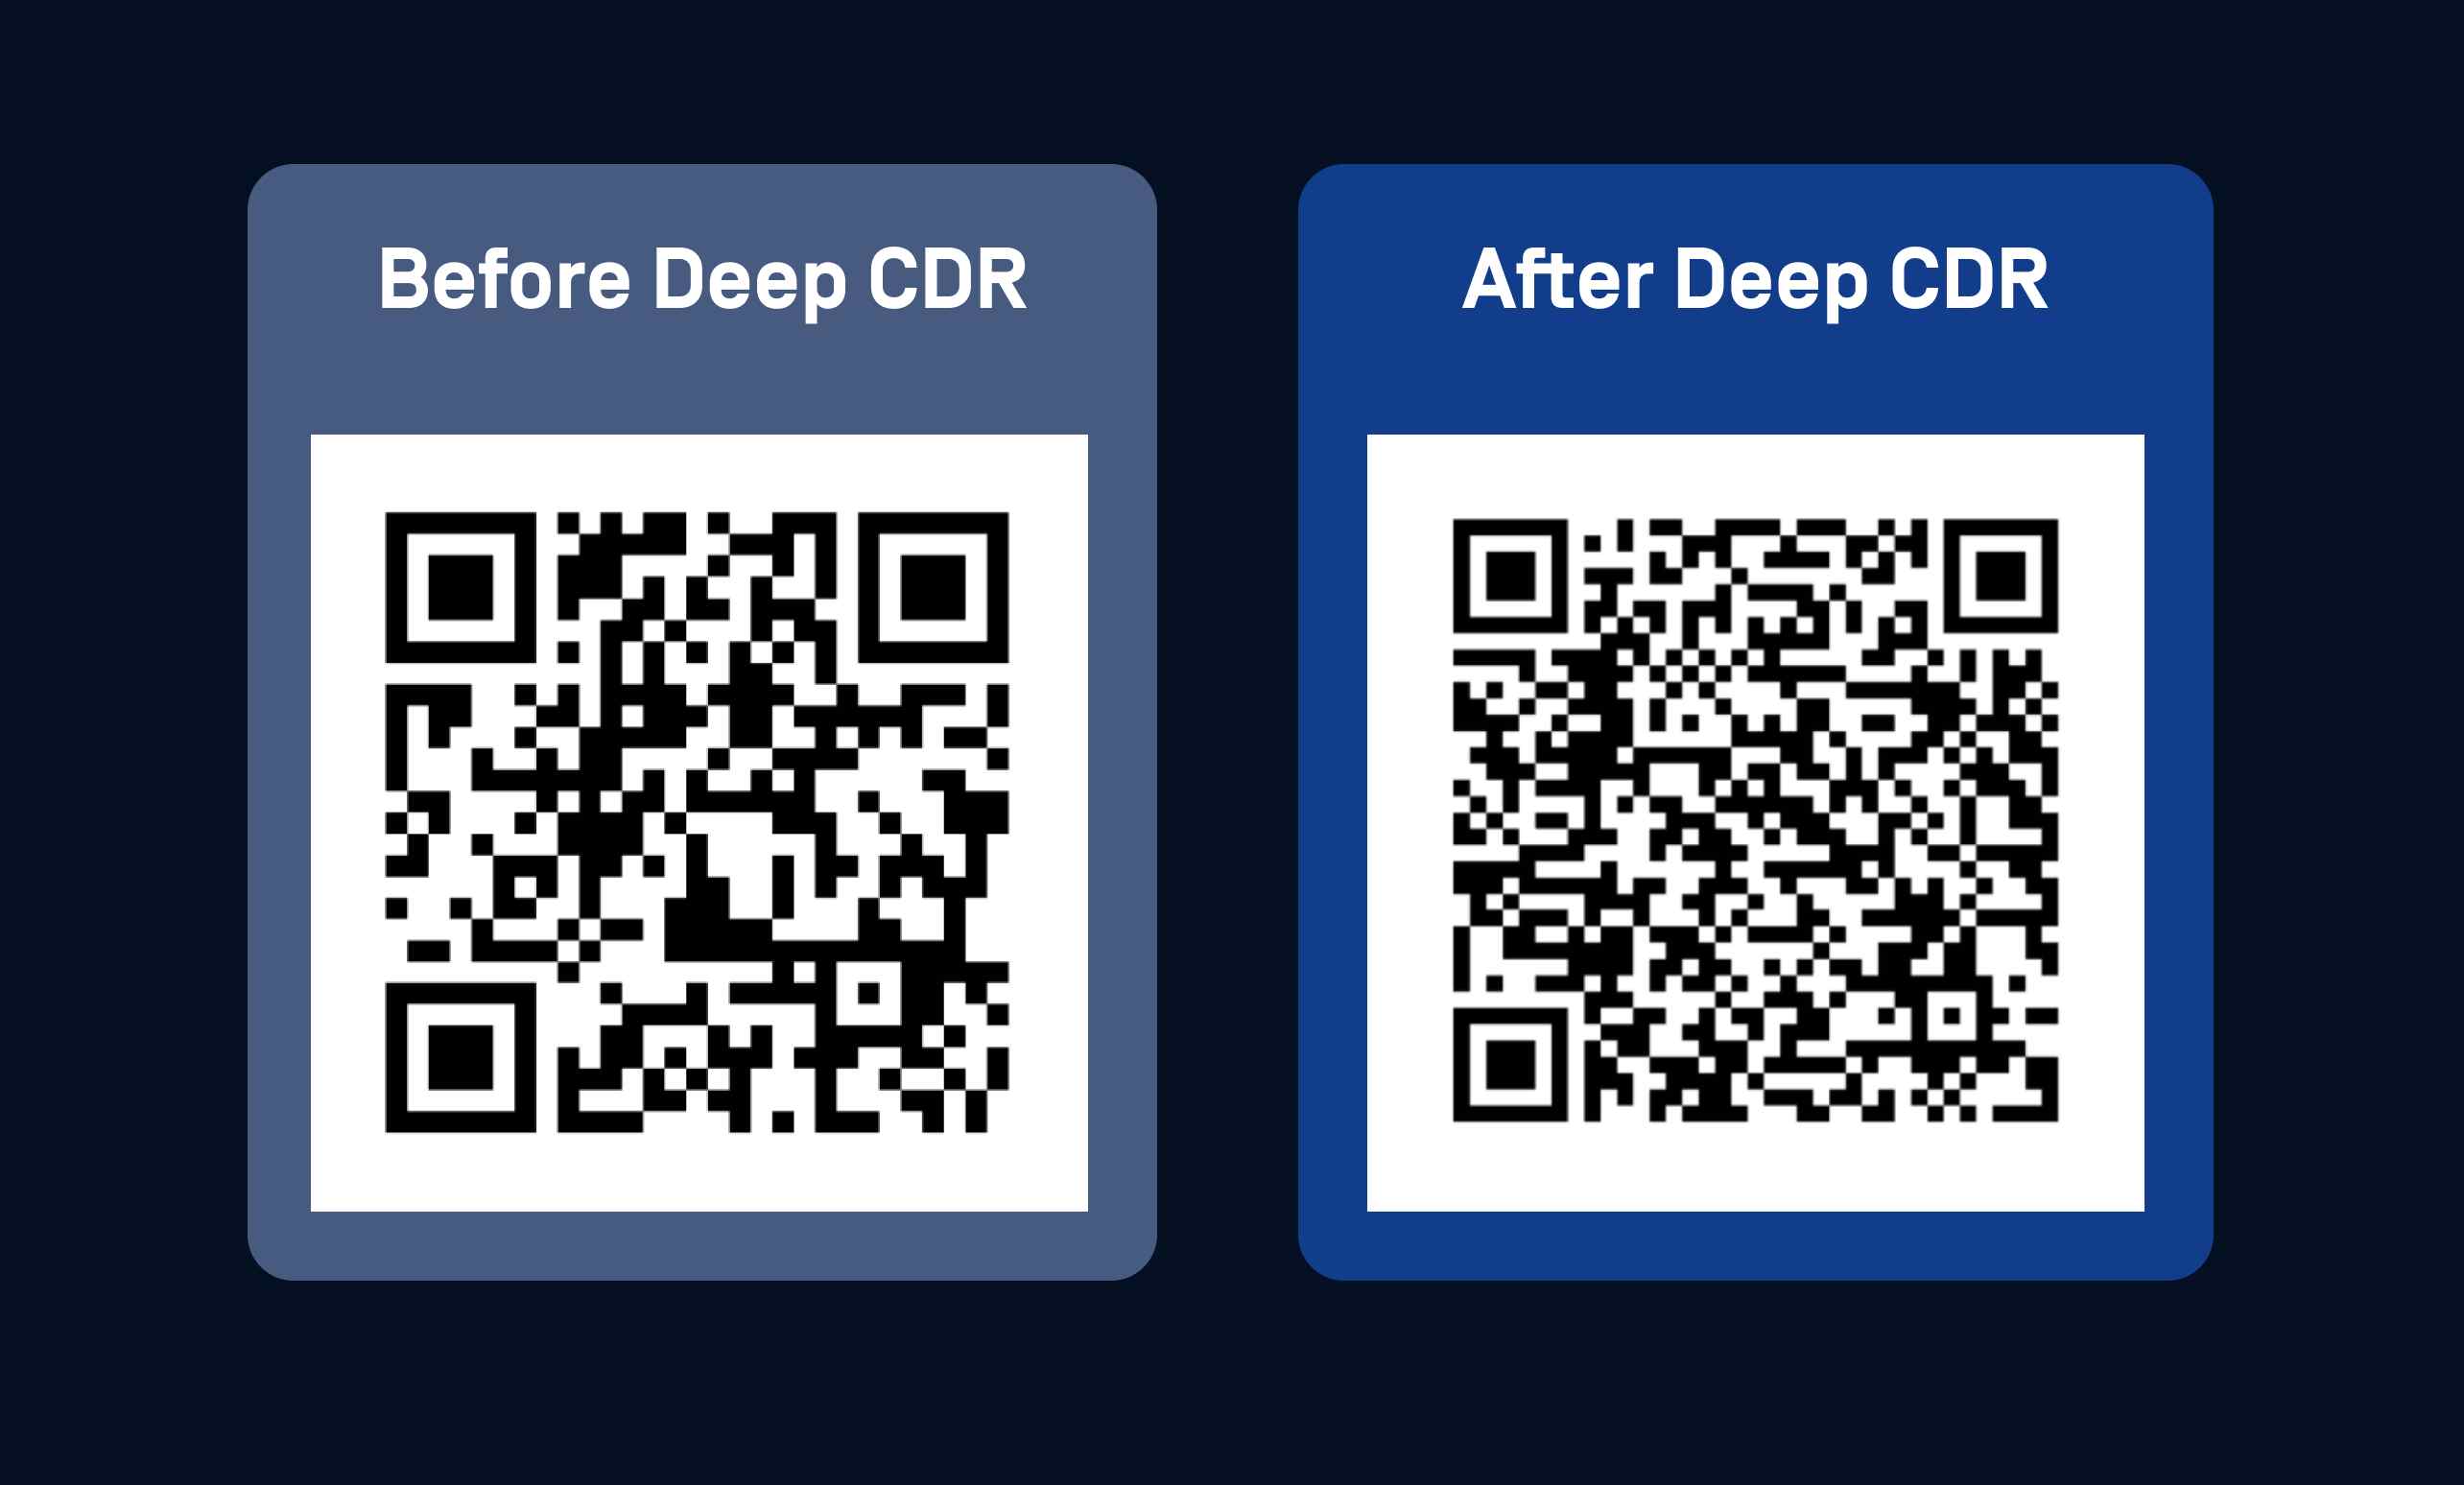
二维码钓鱼利用了人眼无法识别图像中编码的目标网址这一特点,因此用户在扫描前无法判断其真实性。
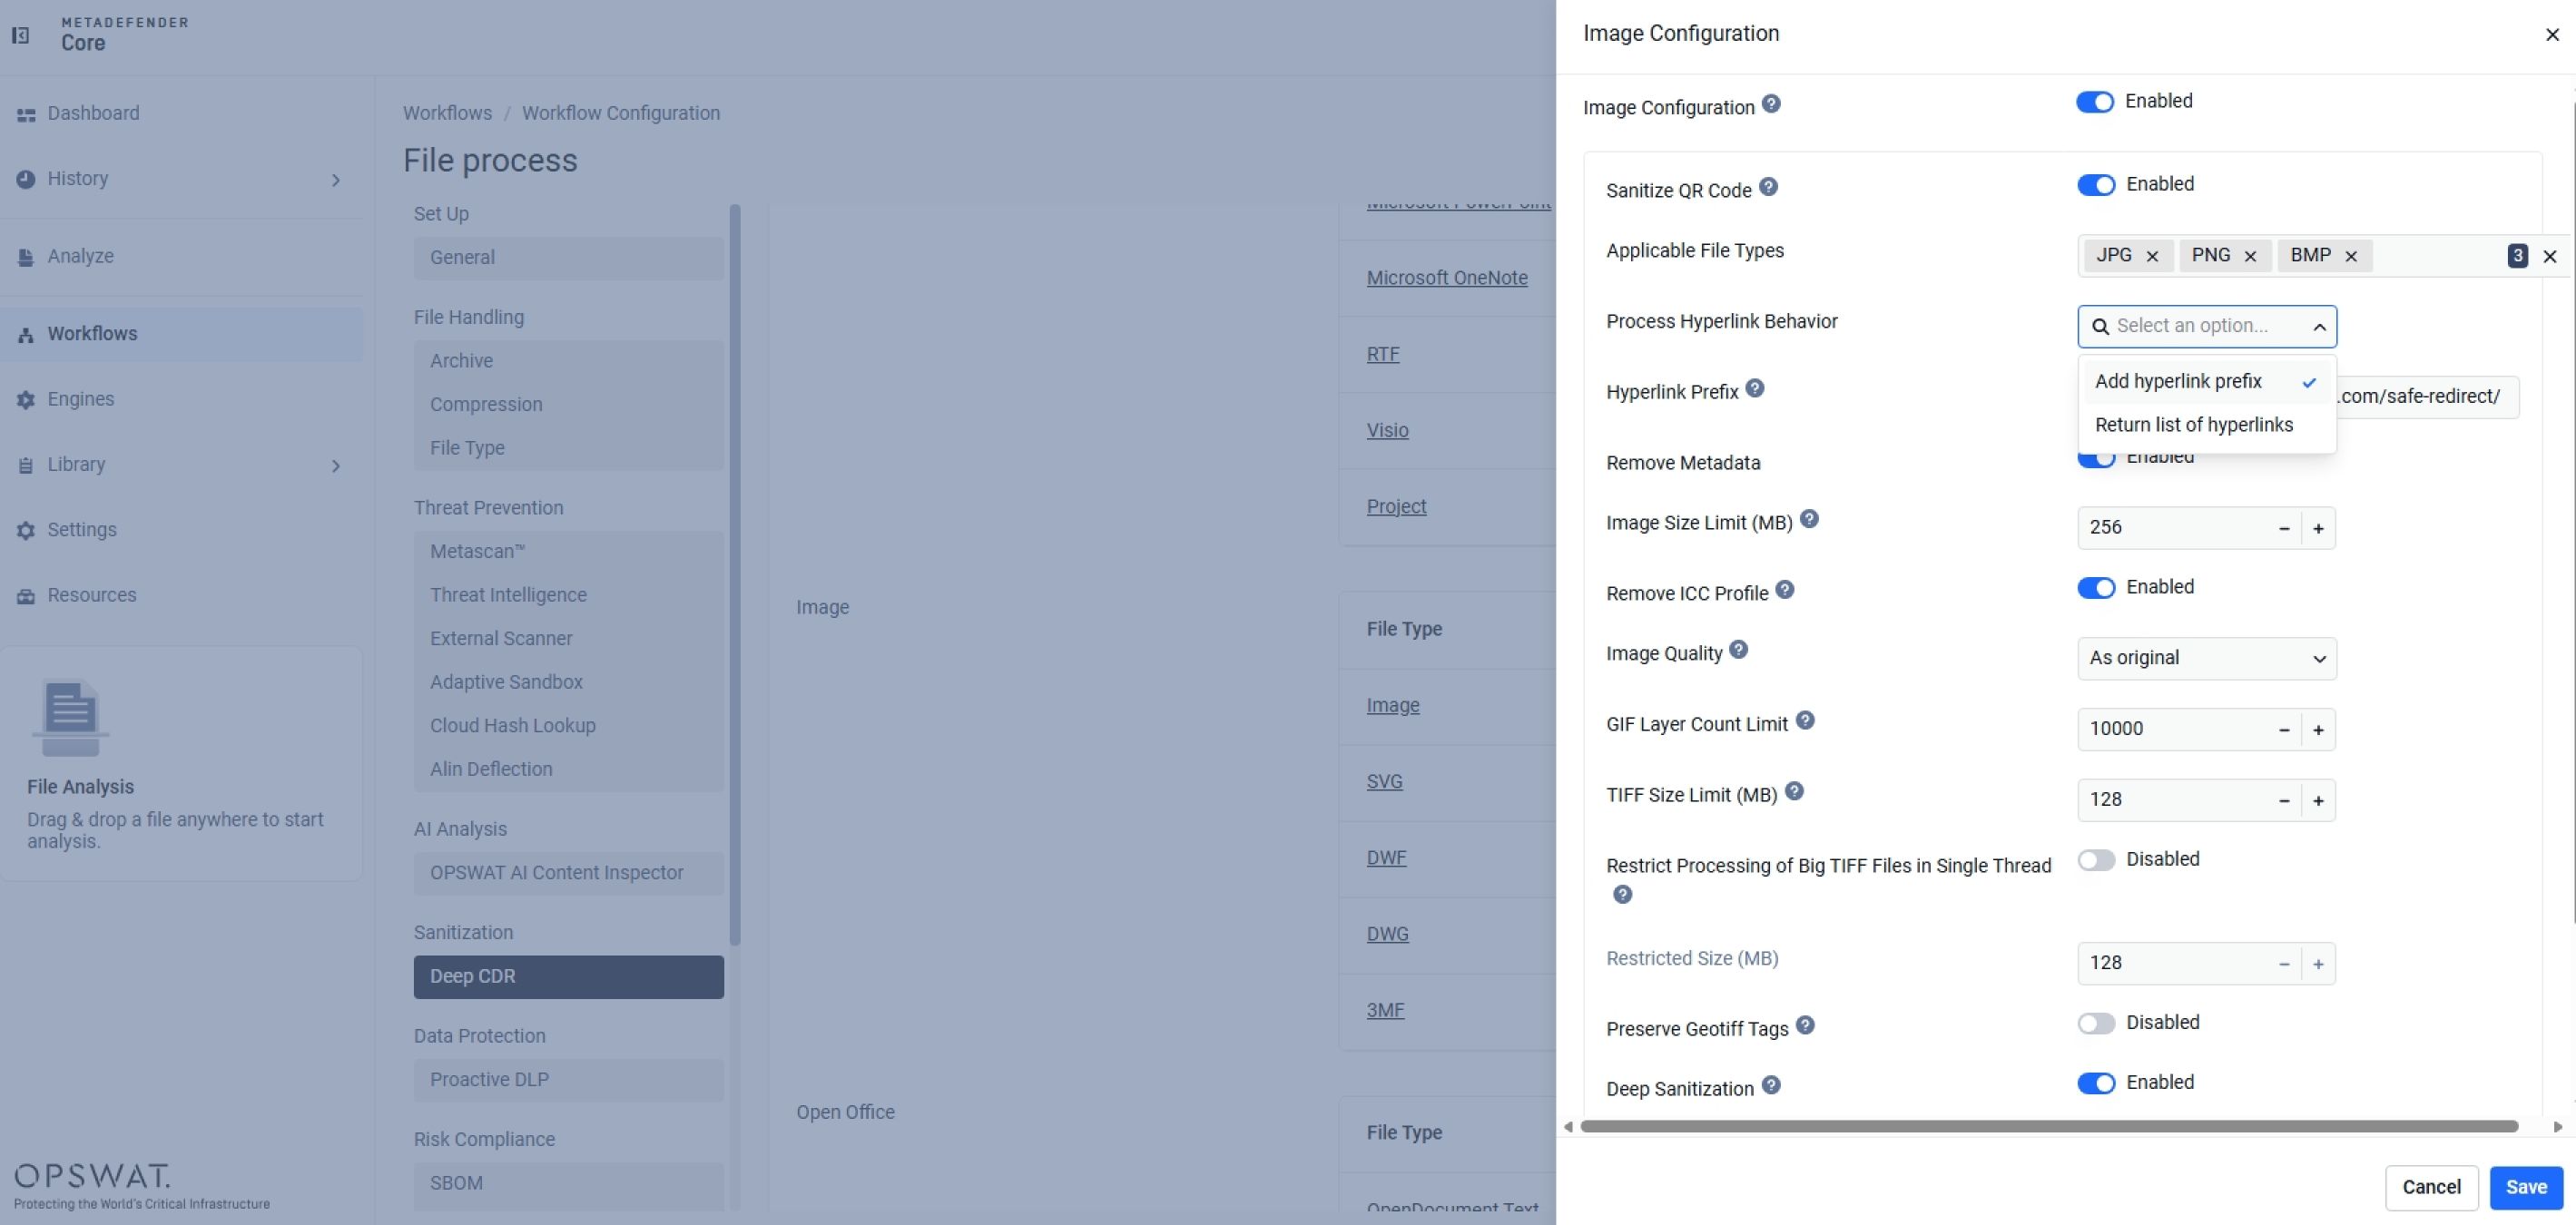
Deep CDR™ 技术可解码并呈现可供人类阅读的 URL,并能在交付前将其通过 URL 信誉检查。如果基于图像的二维码还携带了隐写载荷,那么此前用于防范图像传播型恶意软件的像素级净化机制同样适用于此。
这给检测工作带来了什么影响
尽管现代杀毒引擎通常报告的检测率超过99%,但在最近的测试中,仍有不到百分之一的那一点点遗漏——一些新型或具有隐蔽性的威胁之所以能成功突破,仅仅是因为没有任何引擎此前见过类似的威胁。
Deep CDR™ 技术弥补了杀毒软件(AV)因其设计本身而无法弥补的不足。不过,这并不意味着杀毒软件或基于检测的工具应当被淘汰,AV-Comparatives 在其结论中对此也明确指出:应将 CDR 视为一种补充性防护措施,而非端点保护、EDR 或沙箱技术的替代方案。
OPSWAT MetaDefender 该平台构建于这一基础之上,将Deep CDR™技术、Predictive Alin AI、Metascan™Multiscanning 、AI Content Inspector、Proactive DLP™、Adaptive Sandbox 以及其他技术分层整合到全面的文件安全工作流中,从而提供针对零日威胁的全面防护。
结论
AV-Comparatives 的评测结果与此前独立测试的结论一致:Deep CDR™ 技术采用“预防优先”的清理机制,能够有效抵御传统和 AI 辅助的文件传播型威胁,包括尚无可用特征码的零日漏洞利用。
SE Labs 和 SecureIQ Lab 此前进行的独立评估均得出相同的结论:Deep CDR™ 技术实现了 100% 的数据清除效果。
随着人工智能降低了制作具有欺骗性的诱饵文档、混淆宏以及结构上具有欺骗性的有效载荷的门槛,网络安全策略正从“检测优先”转向“预防优先”,这种转变已不再是企业之间的差异化优势,而是日益成为一项基本要求。