2026年10月5日,OPSWAT 将推出CBOM(加密物料清单)和AIBOM(AI物料清单),并与现有的SBOM(Software 物料清单)功能一同发布。这两项功能均已在MetaDefender Core™ V5.23及更高版本中正式发布。此次发布将软件组件分析的范围扩展至加密资产、AI模型溯源以及声明的许可信息。
CBOM:识别加密技术并规划需要进行的变更
后量子迁移始于一个实际问题:我们的软件依赖于哪种加密技术,又需要替换哪些内容?首席信息安全官(CISO)、加密专家和迁移团队需要对软件中的加密资产进行盘点,才能确定这一点。
OPSWAT CBOM 可帮助团队:
- 盘点加密资产。识别所支持文件中的算法、加密库、证书、协议及相关密钥材料
- 分别评估经典风险和量子风险。区分当前标准下的密码学弱点与量子攻击风险,对于参考数据不足且分类不明的情况,应予以区分。
- 审查替换建议。在可行的情况下,确定后量子替代方案,并根据其用途提出相应建议,例如将 ML-KEM 用于密钥建立,将 ML-DSA 用于签名。
- 配置加密风险屏蔽。可选:屏蔽包含被归类为不安全的加密资产的文件
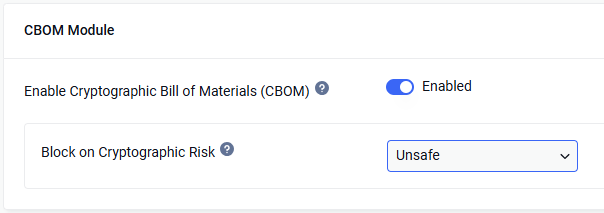
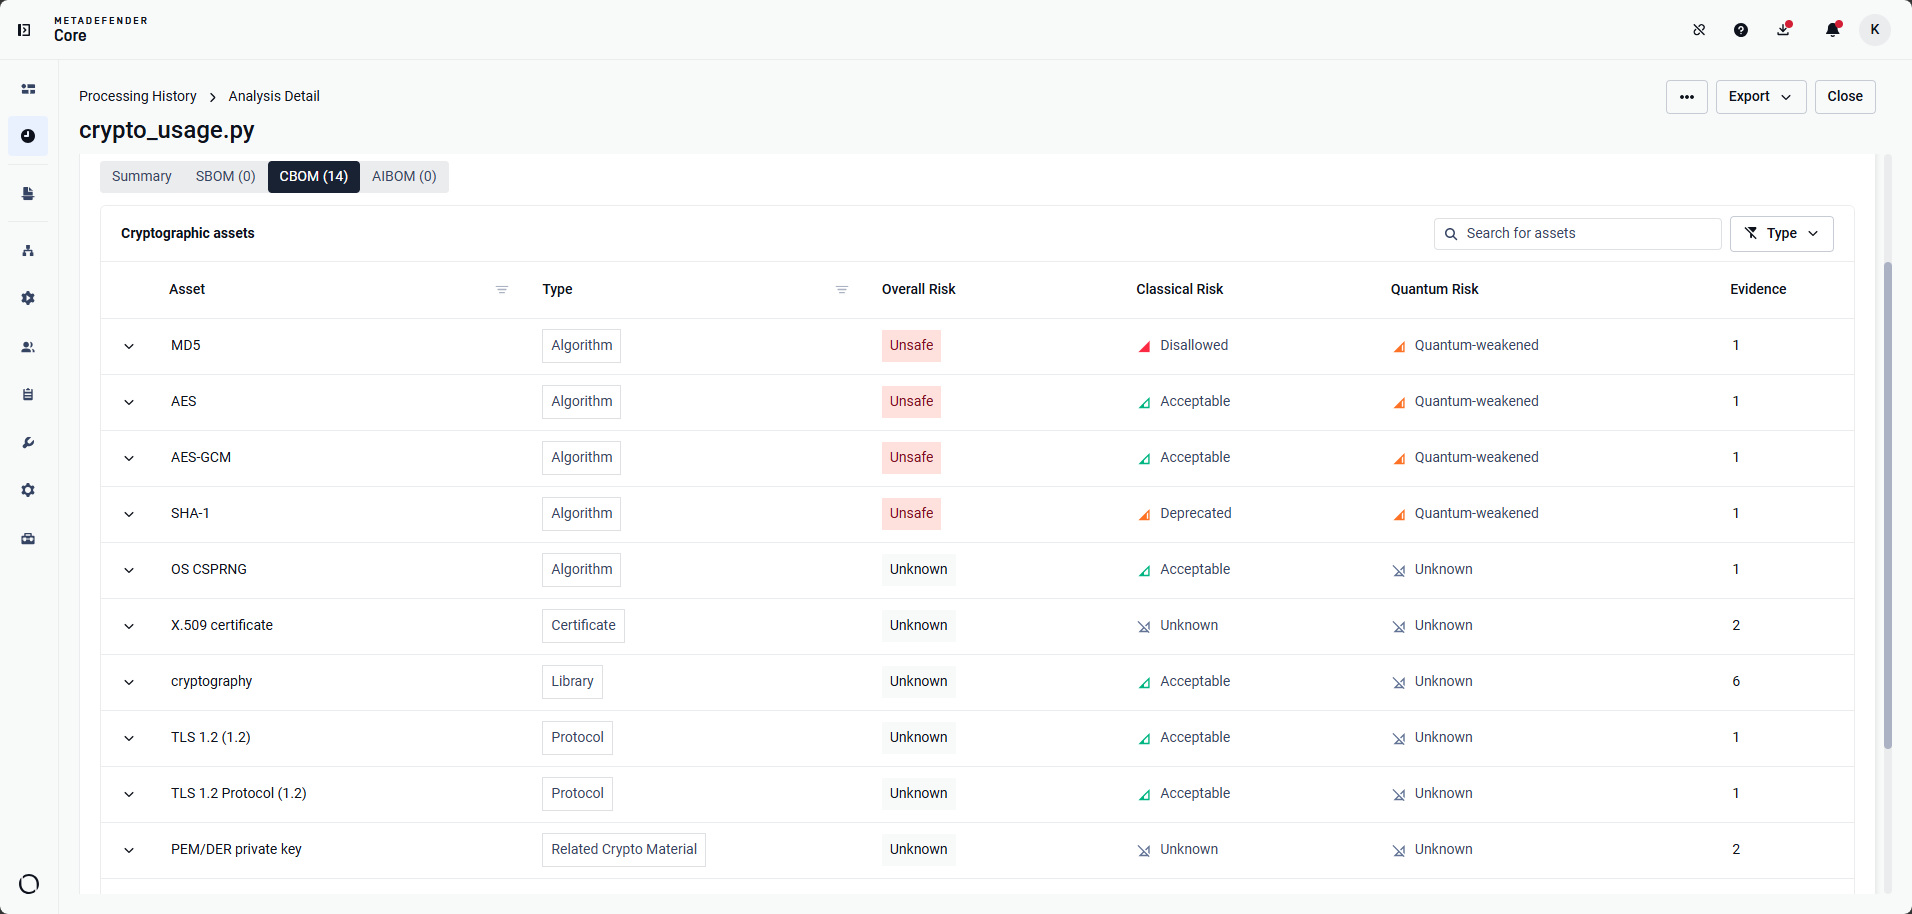
CBOM 通过提供后量子迁移规划所需的加密细节,对 SBOM 对软件包和漏洞的调查起到了补充作用。请参阅 OPSWAT 上的官方 CBOM 文档,或联系我们的支持团队。
AIBOM:审查人工智能模型的溯源与许可
在采用某个模型之前,AI 治理和法务团队需要确定该文件的性质、已知的发布该文件的存储库,以及可用的许可信息。OPSWAT AIBOM 为这些审查提供了依据,且无需进行外部网络查询。
OPSWAT AIBOM 帮助团队:
- 识别模型资源。识别受支持的 AI 模型文件,并从其内容中读取可用的元数据
- 离线匹配发布仓库。使用本地目录来识别发布完全相同模型字节的已知仓库,而无需联系外部服务
- Surface 声明的许可信息。报告 各模型注册表声明的可用许可,以支持治理和许可审查
- 应用模型许可限制。可选地,当模型的解析许可与所选限制匹配时,无论软件包许可规则如何,均会阻止相关文件
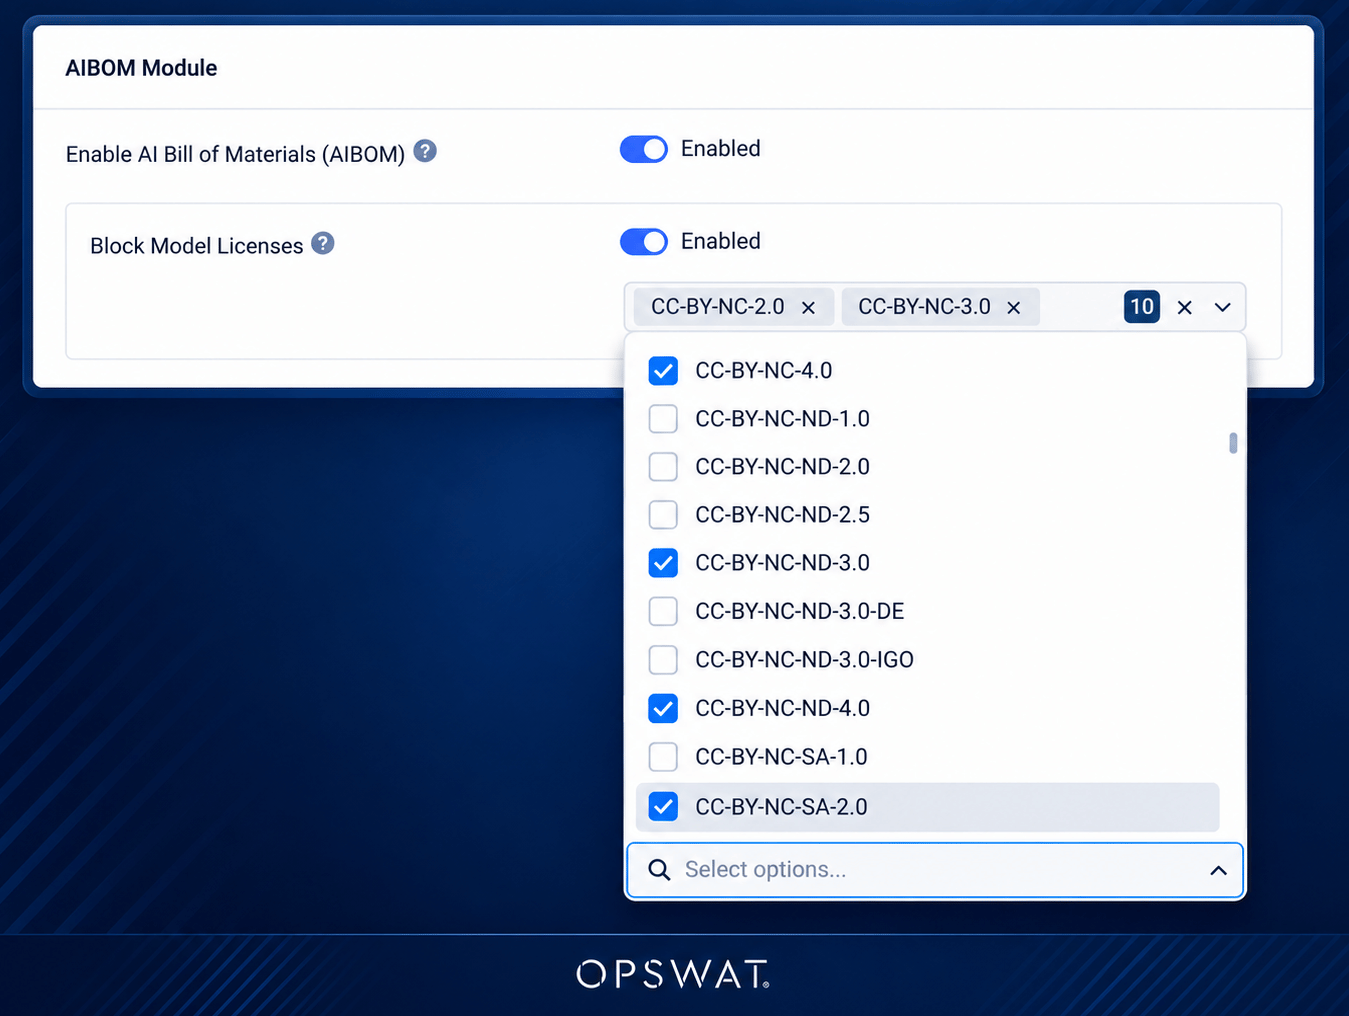
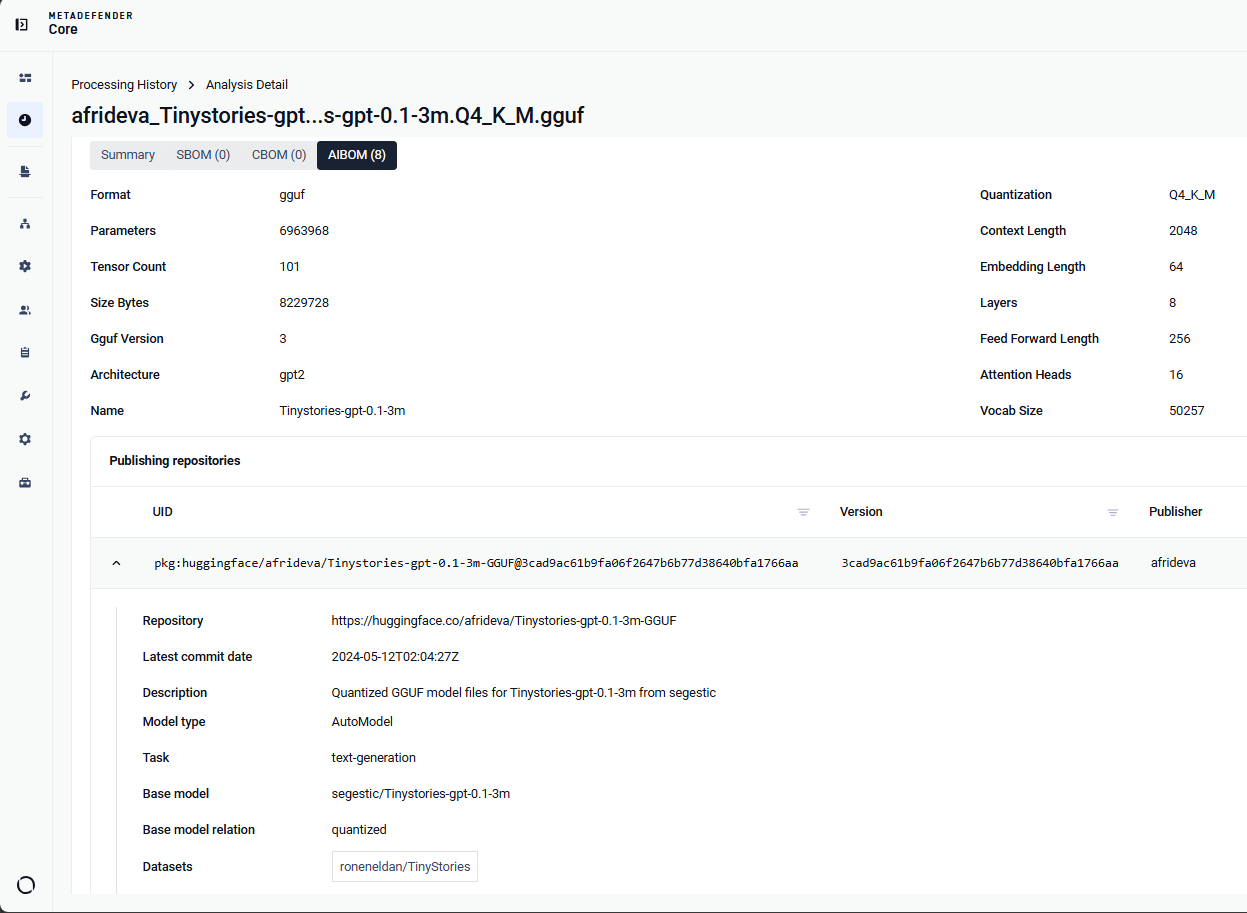
仓库匹配需要最新版本的引擎软件包。请参阅官方OPSWAT AIBOM 文档,或联系我们的支持团队。
一个工作流,为每个团队提供合适的报告
CBOM 和 AIBOM 默认处于启用状态,而其阻断控制功能则采用“主动启用”模式。团队可以在决定实施哪些限制之前先收集相关发现。
CycloneDX 和 SPDX 始终致力于 SBOM 导出和丰富工作流。若需获取包含 SBOM、CBOM 和 AIBOM 的统一结果,可将完整结果导出为 JSON 或 PDF 格式,也可分别导出各项清单。无论是调查存在漏洞的软件包、确定加密迁移的范围,还是审查 AI 模型,团队均可使用同一分析工作流,并分享与各项决策相关的分析结果。
标签
- SBOM ,
- 产品公告